Chăm sóc sức khỏe | Câu chuyện của khách hàng
OPSWAT Tin tức
Bảo mật tệp tin
Giải mã và tái cấu trúc nội dung (CDR): 8 nhà cung cấp tốt nhất năm 2026
Các mối đe dọa dựa trên tập tin vẫn là một trong những rủi ro dai dẳng và khó phát hiện nhất đối với các doanh nghiệp, từ các lỗ hổng bảo mật chưa được vá (zero-day exploits) trong tài liệu đến các cuộc tấn công APT ẩn mình trong các tập tin tưởng chừng như an toàn. Khi các tổ chức nỗ lực bảo mật mọi tập tin đi vào môi trường của mình, việc giải mã và tái cấu trúc nội dung (Content Disarm and Reconstruction - CDR) đã trở thành một lớp phòng thủ quan trọng.
Các bài viết nổi bật
Đăng ký nhận bản tin OPSWAT
Cập nhật những thông tin mới nhất OPSWAT cùng với thông tin về các sự kiện và những tin tức đang thúc đẩy sự phát triển của ngành.
Khám phá giải pháp bảo vệ “ cơ sở hạ tầng trọng yếu ” tại một trong những Trung tâm Trải nghiệm Toàn cầu của OPSWAT
Thông tin chuyên sâu về ngành
Đọc những câu chuyện thịnh hành đang thúc đẩy thế giới an ninh mạng.
Ngày 13 tháng 11 năm 2026 | Bảo mật tập tin
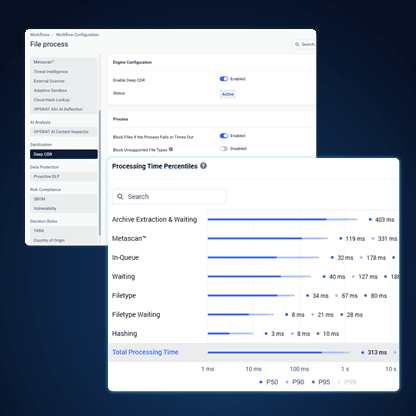
Đọc một lần, bảo vệ mọi thứ: Cách Deep CDR™ tăng gấp đôi tốc độ xử lý các tệp Office có dung lượng lớn
Deep CDR™ đọc mỗi tài liệu một lần và thực hiện tất cả các bước xử lý trong lần quét duy nhất đó. Phương pháp này giúp tăng tốc thời gian xử lý các tệp Office có dung lượng lớn lên gấp đôi mà vẫn đảm bảo kết quả làm sạch dữ liệu hoàn toàn giống nhau.
12 tháng 11 năm 2026 | Tin tức ngành
Cuộc khảo sát “Tình hình an ninh hệ thống điều khiển công nghiệp (ICS)/công nghệ vận hành (OT Security ) năm 2026” của SANS ghi nhận mức tăng lớn nhất trong một năm về số vụ sự cố liên quan đến ICS/OT
Cuộc khảo sát “Tình hình ICS/OT Security ” năm 2026 của SANS cho thấy sự gia tăng mạnh mẽ về số vụ sự cố ảnh hưởng đến ICS và OT. Một trong ba người được khảo sát cho biết đã gặp phải sự cố liên quan đến ICS/OT trong năm nay.
Tháng Tám, ngày 19, 2026
Các vụ tấn công liên quan đến nước ở Minnesota và Michigan không phải là điều bất ngờ
Ngày 22 tháng 10 năm 2026 | An ninh Cloud
Cách thêm tính năng quét phần mềm độc hại vào quá trình tải lên tệp trên AWS
Mọi ứng dụng cho phép tải lên tệp trên AWS, dù đó là cổng thông tin khách hàng được hỗ trợ bởi S3, quy trình xử lý tài liệu nội bộ hay hệ thống quản lý tài liệu doanh nghiệp ( API ) có chức năng nhập tệp đính kèm, đều cần có một bước kiểm tra quét để đảm bảo các tệp không chứa phần mềm độc hại trước khi được lưu trữ hoặc xử lý.
Ngày 12 tháng 11 năm 2026 | An ninh mạng quan trọng
Hướng dẫn CI Fortify: Cách ly các hệ thống OT quan trọng
CI Fortify hiện đã tuân thủ các hướng dẫn của Five Eyes. Tìm hiểu lộ trình sáu bước để cách ly các hệ thống OT quan trọng và cách thức mà “ OPSWAT ” hỗ trợ việc chuẩn bị cho quá trình cách ly cũng như quá trình tái thiết lập đáng tin cậy.
Ngày 9 tháng 11 năm 2026 | Email Security
Email khiến dây chuyền sản xuất phải ngừng hoạt động: Cách ngăn chặn tình trạng gián đoạn sản xuất kéo dài hàng tuần
Chỉ một email thông thường từ nhà cung cấp cũng có thể khiến quá trình sản xuất bị đình trệ trong nhiều tuần. Tìm hiểu cách giải pháp bảo mật email lấy phòng ngừa làm ưu tiên hàng đầu bảo vệ các tệp kỹ thuật, trao đổi thông tin với nhà cung cấp và tài sản trí tuệ (IP) về thiết kế, đồng thời duy trì hoạt động sản xuất được hỗ trợ bởi trí tuệ nhân tạo (AI).
23 tháng 9 năm 2026 | Ban lãnh đạo Endpoint
OT Patch Management dành cho môi trường cách ly mạng: Quy trình vá lỗi ngoại tuyến toàn diện
Quản lý bản vá cho công nghệ vận hành (OT) là quá trình xác định, sắp xếp thứ tự ưu tiên, xác thực và triển khai các bản cập nhật phần mềm và phần sụn trên các hệ thống công nghệ vận hành và hệ thống điều khiển công nghiệp mà không khiến các quy trình sản xuất phải đối mặt với thời gian ngừng hoạt động ngoài kế hoạch hoặc rủi ro an toàn.
Ngày 13 tháng 11 năm 2026 | Bảo mật tập tin
Đọc một lần, bảo vệ mọi thứ: Cách Deep CDR™ tăng gấp đôi tốc độ xử lý các tệp Office có dung lượng lớn
Deep CDR™ đọc mỗi tài liệu một lần và thực hiện tất cả các bước xử lý trong lần quét duy nhất đó. Phương pháp này giúp tăng tốc thời gian xử lý các tệp Office có dung lượng lớn lên gấp đôi mà vẫn đảm bảo kết quả làm sạch dữ liệu hoàn toàn giống nhau.
12 tháng 8 năm 2026 | Phân tích phần mềm độc hại
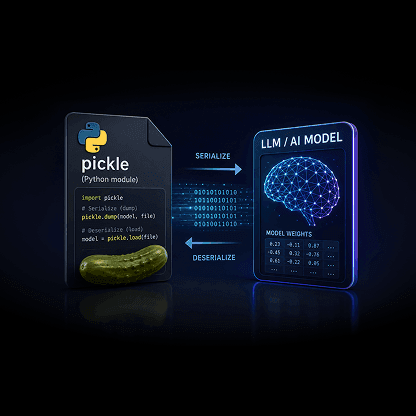
Những rủi ro bảo mật tiềm ẩn của các mô hình AI đã được huấn luyện sẵn
Các mô hình AI đã được huấn luyện sẵn từ Hugging Face và PyPI có thể thực thi mã ngay khi được tải. Tìm hiểu cách các tải trọng dạng pickle lách qua các công cụ quét và cách Aether của MetaDefender ngăn chặn chúng.
12 tháng 11 năm 2026 | OEM
Ngày Cập nhật Bảo mật Thứ Ba tháng 11 năm 2026 của Microsoft: Một lỗ hổng trong số 1.095 lỗ hổng được chấm 6,5 điểm và hiện đang bị tấn công
Lỗ hổng bảo mật duy nhất của Microsoft bị khai thác trong tháng này được đánh giá ở mức “Trung bình” – và có mức độ chín muồi khai thác cao nhất mà Microsoft từng công bố. Lỗ hổng này được một nhà nghiên cứu phát hiện thông qua trí tuệ nhân tạo (AI) và đã được khai thác rộng rãi trên thực tế. Trong khi đó, lỗ hổng thực sự khiến các tường lửa bị xâm nhập trong tháng này lại hoàn toàn không thuộc về Microsoft.
Ngày 3 tháng 11 năm 2026 | Bảo mật tập tin
PHP dễ bị tấn công ẩn náu ở đâu: Đánh giá mức độ rủi ro từ lỗ hổng PHP2Shell
Vào ngày 21 tháng 10 năm 2026, dự án PHP đã phát hành các bản vá cho hai lỗ hổng RCE nghiêm trọng, CVE-2026-109618 và CVE-2026-109619. Các thông báo cảnh báo của PHP đánh giá mức độ nghiêm trọng của mỗi lỗ hổng là 9,2 theo thang điểm CVSS, và kẻ tấn công không cần đăng nhập để khai thác chúng. Bài viết này trình bày về những gì hai mô-đun trong MetaDefender™ Core phát hiện: File-Based Vulnerability Assessment và Software Danh mục vật liệu (Bill of Materials).
Tháng Tám, ngày 7, 2026
Shai-Hulud tái xuất: Mã độc ChainDrop tấn công npm, lây nhiễm hàng trăm gói phần mềm
21 tháng 4 năm 2026 | Threat Intelligence
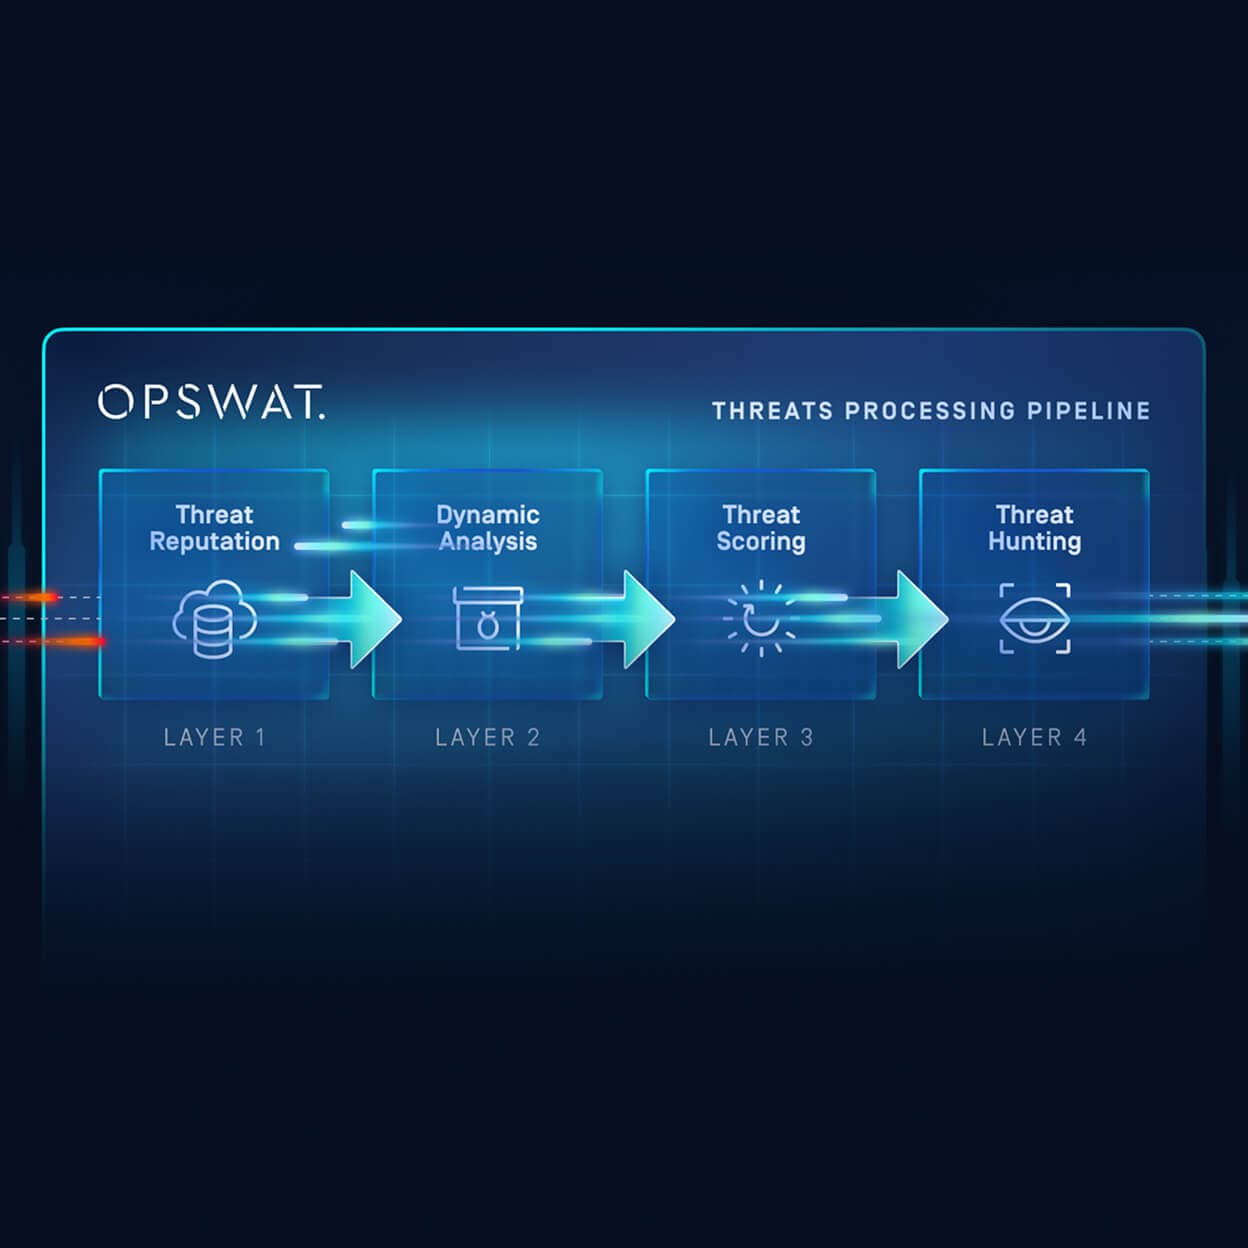
Phần mềm độc hại có khả năng né tránh đã vượt qua khả năng phát hiện truyền thống dựa trên máy ảo
Phần mềm độc hại có khả năng né tránh ngày càng được thiết kế để phát hiện và vượt qua các môi trường sandbox truyền thống, khiến các đội ngũ bảo mật phải đưa ra những đánh giá mà họ không thể hoàn toàn tin tưởng.
Tháng mười hai 8, 2025
Nút thắt cổ chai SOC: Phá vỡ chu kỳ mệt mỏi cảnh báo bằng Sandbox thông minh hơn
Ngày 9 tháng 11 năm 2026 | Phát hiện lỗ hổng zero-day
MetaDefender Aether™ quét các mô hình AI để phát hiện các mối đe dọa tiềm ẩn theo tiêu chuẩn kiểm thử AI mới của AMTSO
MetaDefender Quy trình được AMTSO chứng nhận của Aether™ hiện đã được mở rộng sang các mô hình AI, kết hợp phân tích tĩnh và phân tích động theo các tiêu chí kiểm thử AI mới được AMTSO phê duyệt.
Ngày 11 tháng 11 năm 2026 | An ninh Trí tuệ nhân tạo
OPSWAT Phát hành AI Content Inspector phiên bản 2.4.0: Mở rộng khả năng hỗ trợ tệp tin và xác thực C2PA
OPSWAT AI Content Inspector phiên bản 2.4.0 bổ sung tính năng kiểm tra HTML, Office và email, cùng với tính năng xác thực chứng chỉ nội dung C2PA ngoại tuyến nhằm phát hiện gian lận liên quan đến AI trước khi thanh toán.
Loại
Khám phá giải pháp bảo vệ “ cơ sở hạ tầng trọng yếu ” tại một trong những Trung tâm Trải nghiệm Toàn cầu của OPSWAT
Theo dõi chúng tôi trên mạng xã hội
Theo dõi OPSWAT trên LinkedIn, Facebook, Twitter và YouTube để biết thêm thông tin!
Gặp gỡ các chuyên gia của chúng tôi
Những chia sẻ từ các nhà lãnh đạo đang định hình phương pháp tiếp cận của Quỹ Đầu tư Phát triển ( OPSWAT) trong việc bảo vệ các khu vực có giá trị đặc biệt ( cơ sở hạ tầng trọng yếu ).
OPSWAT Tin tức
Khám phá thông tin mới nhất OPSWAT diễn biến và thành tựu, bao gồm phát hành sản phẩm, sự kiện và cập nhật văn hóa.
Luôn cập nhật với OPSWAT!
Đăng ký ngay hôm nay để nhận những thông tin mới nhất về công ty, các câu chuyện, thông tin sự kiện và nhiều nội dung khác.