Điểm chính: MetaDefender™ Aether mở rộng tính năng sandboxing của MetaDefender™ Cloudthành một quy trình phát hiện năm lớp, kết hợp giữa đánh giá danh tiếng, phân tích tĩnh dựa trên trí tuệ nhân tạo (AI), phân tích động, đánh giá mức độ nguy hiểm và săn lùng mối đe dọa. Sự tích hợp này mang lại những thông tin chi tiết sâu sắc hơn, các kết luận được đánh giá theo mức độ rủi ro và bối cảnh rộng hơn về các tệp tin độc hại và các chiến dịch tấn công.
Kể từ ngày 1 tháng 10, MetaDefender™ Aether sẽ được tích hợp hoàn toàn vào MetaDefender™ Cloud; quá trình tích hợp này giúp thu thập các thông tin chi tiết và dữ liệu tình báo phong phú hơn từ tệp bị nhiễm, ngay sau khi tệp đó được phát hiện bởi môi trường sandbox.
Bước tạo môi trường cách ly (sandboxing) hiện nay bổ sung thêm bối cảnh danh tiếng, phân tích trước khi thực thi, kết luận được chấm điểm và thông tin tình báo ở cấp độ chiến dịch liên quan đến quá trình này.
MetaDefender Aether là gì?
MetaDefender Aether là giải pháp phát hiện phần mềm độc hại dựa trên trí tuệ nhân tạo (AI) củ OPSWAT, được thiết kế để phát hiện các mối đe dọa dựa trên tệp đã biết, chưa biết, có khả năng lẩn tránh và các mối đe dọa Zero-Day. MetaDefender Aether tích hợp các tính năng Đánh giá danh tiếng mối đe dọa (Threat Reputation), Trí tuệ nhân tạo dự đoán (Predictive AI), Phân tích hành vi ( Adaptive )Sandbox, Đánh giá mức độ nguy hiểm (Threat Scoring) và Tìm kiếm mối đe dọa dựa trên Học máy (ML-powered Threat Hunting) thành một kết luận duy nhất, giúp các đội SOC hành động nhanh hơn, tránh các cảnh báo không cần thiết và ưu tiên phân bổ nguồn lực trên các môi trường khác nhau.
MetaDefender Aether cung cấp những thông tin chi tiết sâu sắc hơn và bối cảnh bổ sung cho các chuyên gia phát hiện mối đe dọa và các đội SOC
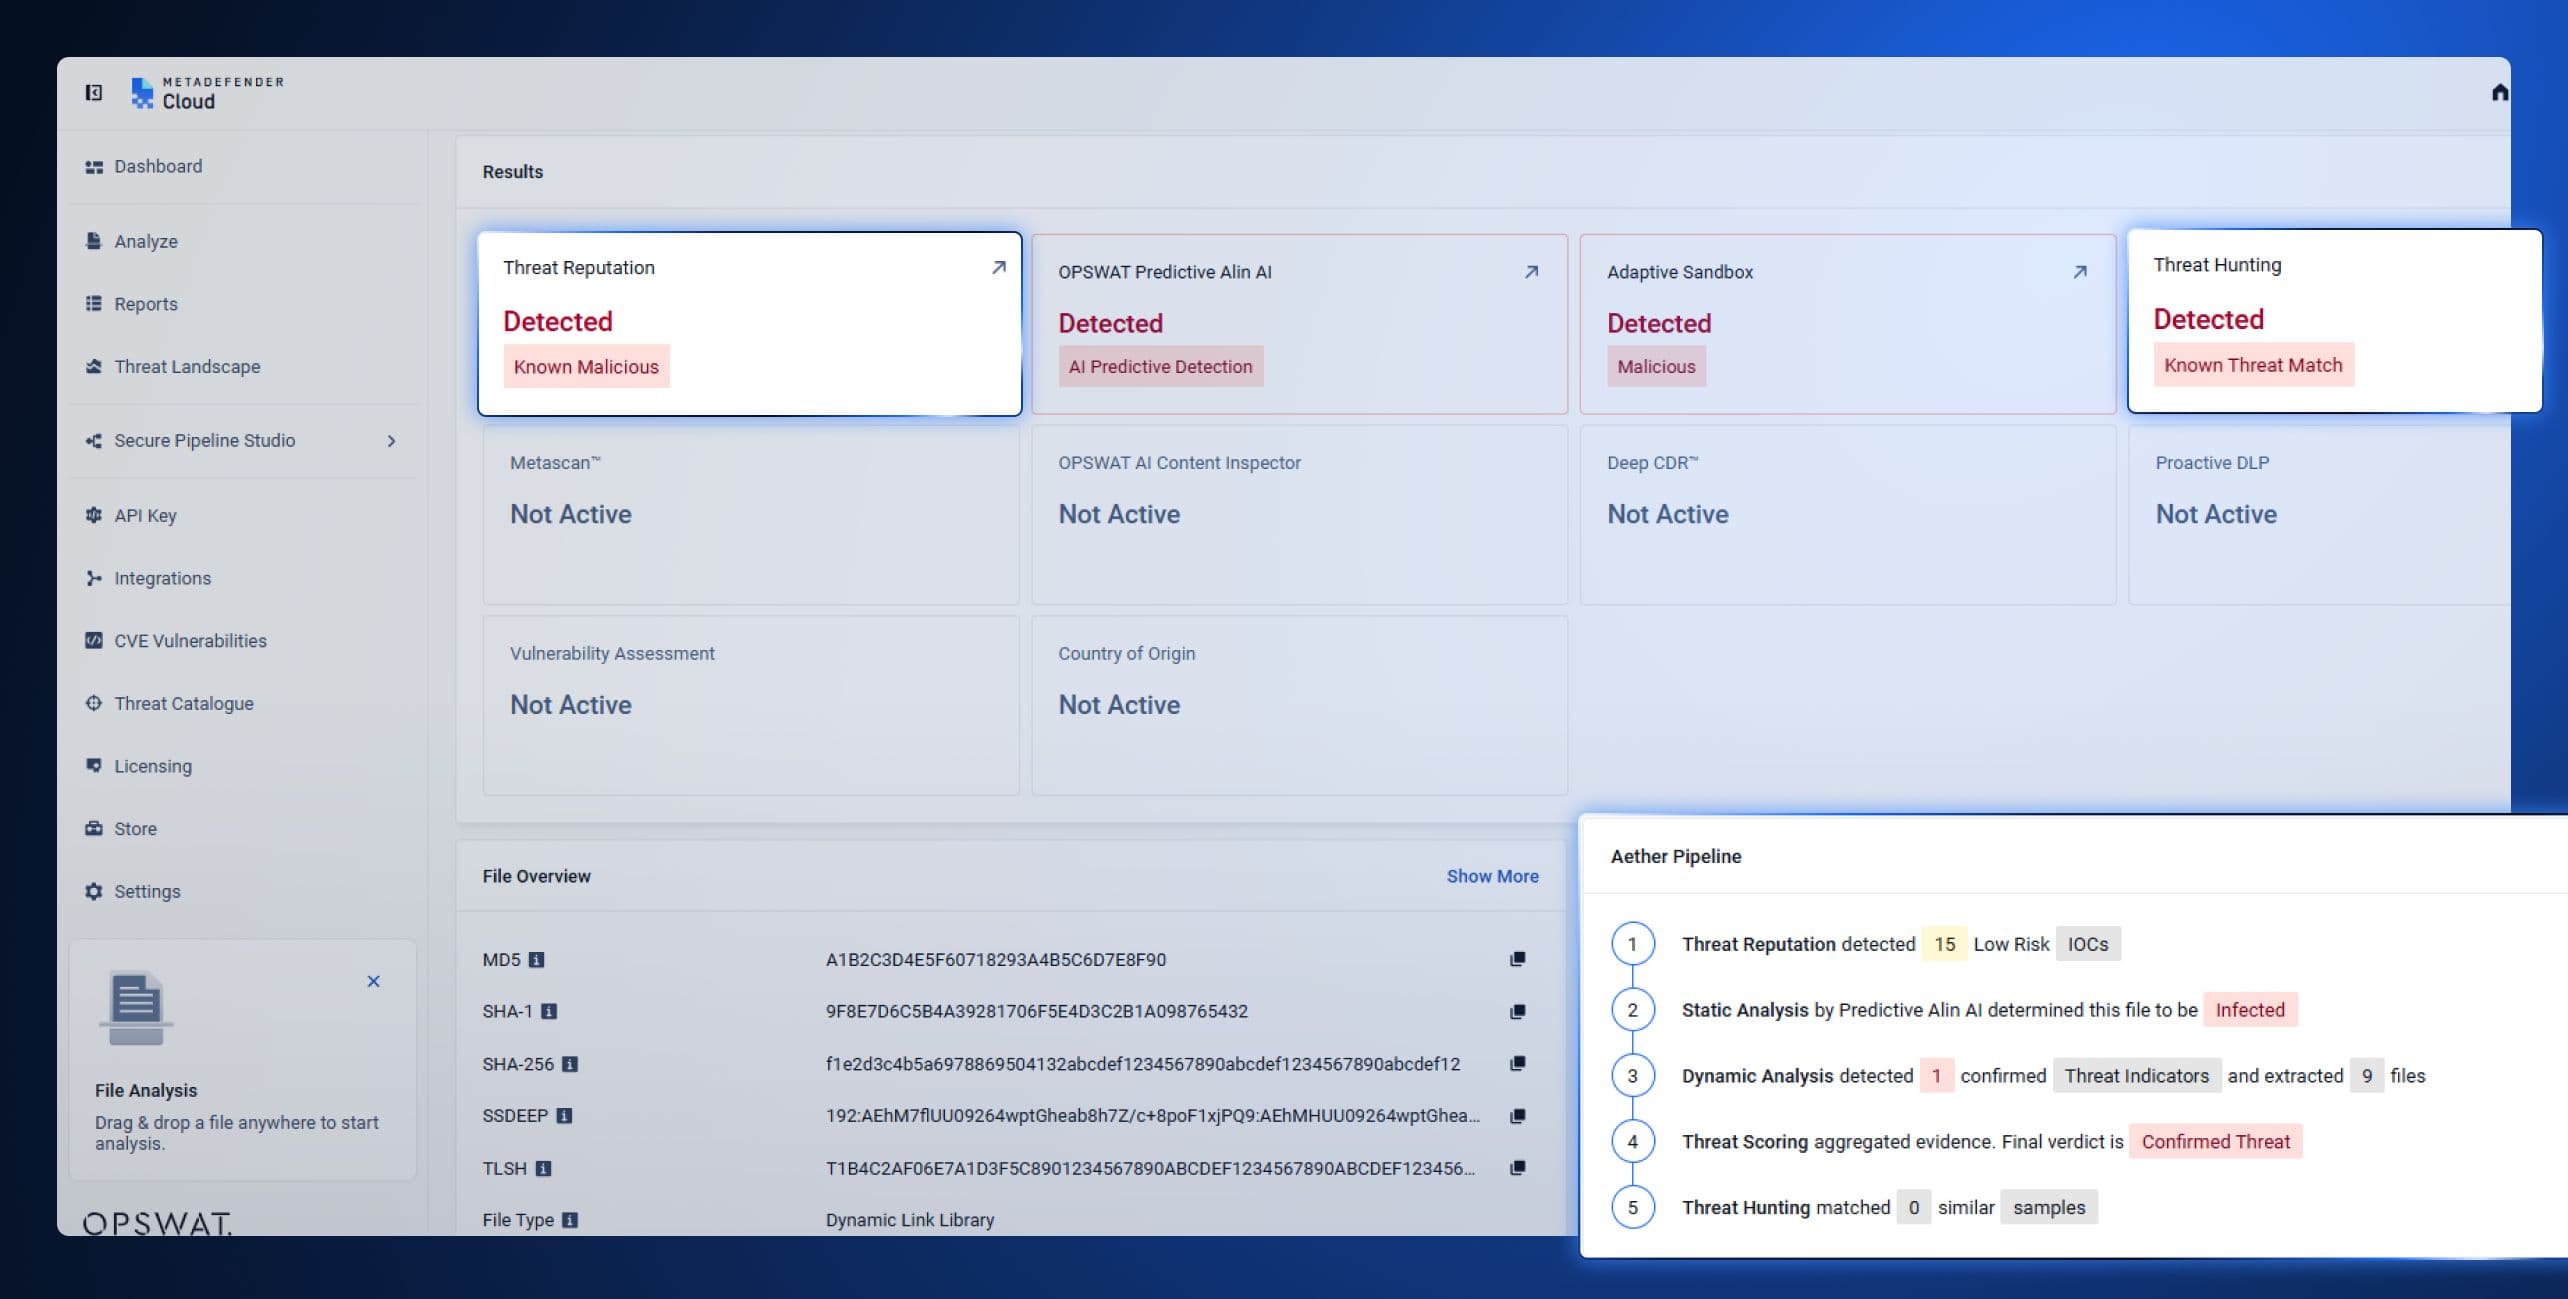
Với việc tích hợp Aether từ MetaDefender , quá trình kích hoạt trong môi trường sandbox sẽ tạo ra các báo cáo tại MetaDefender . Các báo cáo tạiCloud được bổ sung thêm thông tin về danh tiếng mối đe dọa, dự đoán trước khi thực thi, đánh giá mức độ nguy hiểm và hoạt động truy tìm mối đe dọa kèm theo thông tin xác định nguồn gốc từ quy trình xử lý năm lớp của Aether tại MetaDefender .
Mọi tệp tin được gửi đến MetaDefender Cloud hiện nay đều được xử lý qua quy trình này, và kết quả đầu ra là một bản đánh giá tổng hợp thay vì năm báo cáo riêng lẻ mà chuyên viên phân tích phải tổng hợp thủ công. Dưới đây là những gì MetaDefender Aether mang lại cho quá trình phân tích:
Lớp | Hoạt động | Kết quả |
1. Danh tiếng về mối đe dọa | Kiểm tra các tệp, URL, địa chỉ IP và tên miền dựa trên dữ liệu danh tiếng được cập nhật liên tục, cả khi trực tuyến lẫn ngoại tuyến | Phát hiện phần mềm độc hại đã được tái sử dụng và cơ sở hạ tầng của kẻ tấn công đã được xác định trước khi tiến hành phân tích sâu hơn về chúng; buộc kẻ tấn công phải xóa các dấu vết nhanh hơn. |
2. Phân tích tĩnh | Công nghệ Alin AI dự đoán phân tích các tệp trước khi thực thi, mà không cần kiểm tra chi tiết. Công nghệ này xem xét cấu trúc tệp, các đối tượng nhúng, tập lệnh và đặc điểm của tải trọng để dự đoán ý đồ độc hại chỉ trong vài mili giây, mà không cần đến các chữ ký hay phải kích hoạt tệp. | Phát hiện các phần mềm độc hại chưa từng được ghi nhận trước đây và các phần mềm độc hại biến đổi sau mỗi lần lây nhiễm. |
3. Phân tích động | Sử dụng kỹ thuật mô phỏng cấp lệnh để buộc các đường dẫn mã né tránh phải được thực thi, từ đó phơi bày các nhật ký hành vi, thay đổi trong sổ đăng ký, các tệp được tạo ra, việc chèn vào tiến trình, các lệnh gọi lại C2 và các kỹ thuật chống phân tích | Cung cấp những bằng chứng hành vi sâu sắc mà danh tiếng và các biện pháp kiểm tra tĩnh không thể tự mình mang lại. Giúp các nhà phân tích ghi chép lại các cuộc tấn công và làm phong phú thêm thông tin tình báo về mối đe dọa. |
4. Đánh giá mức độ nguy hiểm | Kết hợp các bằng chứng từ phân tích danh tiếng, phân tích tĩnh và phân tích động — bao gồm luồng thực thi, kỹ thuật làm mờ mã, kỹ thuật duy trì và sự tương ứng với MITRE ATT&CK / Danh mục Hành vi Phần mềm độc hại — thành một điểm số rủi ro dựa trên mức độ tin cậy | Chuyển các kết quả riêng lẻ thành một kết luận duy nhất được sắp xếp theo mức độ ưu tiên, giúp nhà phân tích có thể hành động ngay lập tức. Hệ thống chấm điểm mức độ nghiêm trọng theo thời gian thực giúp tiết kiệm nguồn lực và giảm thiểu các cảnh báo không cần thiết. |
5. Tìm kiếm mối đe dọa | Tính năng tìm kiếm độ tương đồng dựa trên trí tuệ nhân tạo (AI) và Tương quan Mô hình Đe dọa giúp liên kết một mẫu chưa xác định với các họ phần mềm độc hại, cơ sở hạ tầng, chiến thuật đã biết và các biến thể liên quan | Chuyển từ việc phát hiện các hành vi dựa trên một tệp được gắn cờ sang thông tin tình báo cấp chiến dịch. Phát hiện các chủng phần mềm độc hại, buộc những kẻ tấn công phải xem xét lại các công cụ, hạ tầng và phương thức hoạt động của chúng |
Điều này có ý nghĩa như thế nào đối với người dùng MetaDefender vàCloud
Aether giới thiệu một quy trình làm việc mới mà khách hàng có thể sử dụng trực tiếp thông qua cả bảng điều khiển giao diện người dùng (UI) và API. Người dùng có thể gửi tệp qua bất kỳ giao diện nào trong số đó, trong khi môi trường thử nghiệm (sandbox) vẫn tiếp tục thực hiện công việc kích hoạt (detonation) như trước đây. Về mặt kỹ thuật, quy trình làm việc này mang lại những thay đổi về nội dung phân tích được tiết lộ cũng như cách thức hiển thị các kết quả đó.
Kết quả được chấm điểm rủi ro / Tệp thay vì kết quả thô
Khi môi trường thử nghiệm (sandbox) phát hiện một tệp có vấn đề, lớp Đánh giá Mức độ Đe dọa sẽ kết hợp thông tin này với dữ liệu danh tiếng và các kết quả phân tích tĩnh để tạo thành một điểm số rủi ro dựa trên mức độ tin cậy. Chuyên viên phân tích sẽ nhận được kết quả đã được chấm điểm thay vì dữ liệu thô từ môi trường thử nghiệm để tự phân tích thủ công.
Thông tin chi tiết ở cấp độ chiến dịch
Quá trình “Threat Hunting” tiến hành đối chiếu tệp tin bị đánh dấu và liên kết nó với các họ phần mềm độc hại, cơ sở hạ tầng và các chiến dịch đã biết. Một kết quả phát hiện trước đây chỉ dừng lại ở mức “tệp tin này là độc hại” thì nay đã được mở rộng thành “tệp tin này thuộc họ phần mềm độc hại này, sử dụng các công cụ này và phù hợp với mẫu hoạt động này.”
Các nhà phân tích nhận được những gì
Hệ thống xử lý này đưa ra kết luận tổng hợp kèm theo điểm đánh giá rủi ro dựa trên mức độ tin cậy, được hỗ trợ bởi cả các chỉ số tĩnh và chỉ số thời gian chạy. Kết luận này đi kèm với các bản ánh xạ theo khung MITRE ATT&CK và Danh mục Hành vi Phần mềm Độc hại, các tải trọng đã được giải nén, cùng các cấu hình phần mềm độc hại đã được trích xuất. Khi xem xét một tệp bị đánh dấu cảnh báo, chuyên viên phân tích sẽ nhận được lý do đằng sau điểm đánh giá cùng với chính điểm số đó, chứ không chỉ đơn thuần là một con số.
Không cần phải sử dụng công cụ riêng biệt hay đăng nhập lần thứ hai cho bất kỳ tính năng nào trong số này. Chúng đều hiển thị trên cùng một bảng điều khiển MetaDefender Cloud mà các nhà phân tích đã và đang sử dụng.
Tích hợp và Hệ sinh thái
Tính năng tích hợp này được tích hợp sẵn trong nền tảng. Nó hỗ trợ các API công khai của MetaDefender Cloud dành cho tệp, băm và URL; các API REST bên ngoài để gửi tệp, URL, địa chỉ IP và tên miền; cũng như kết nối trực tiếp với các nền tảng SIEM và ghi nhật ký thông qua API hoặc tính năng xuất sự kiện. Tính năng này tích hợp với các công cụ CI/CD, kho lưu trữ, SDK và plugin, đồng thời tương thích với các nền tảng điều phối SOAR để thực hiện phản ứng tự động.
Mô hình truy cập
Quyền truy cập đầy đủ vào Aether của MetaDefender sẽ được cấp bởi đại diện của OPSWAT trong quá trình kích hoạt gói dịch vụ.
Khi tính năng này đã được kích hoạt, người dùng không cần phải làm quen với bất kỳ giao diện riêng biệt nào. Các kết quả đánh giá, điểm rủi ro và các chỉ số IOC sẽ hiển thị trực tiếp trên bảng điều khiển “ MetaDefender ” (Cloud ) – bảng điều khiển mà khách hàng đã sử dụng để gửi và xem xét các tệp tin.
Bổ sung bối cảnh cho việc phát hiện các hành vi “ Sandbox ”
MetaDefender CloudHộp cát của [tên công cụ] luôn có khả năng phát hiện những gì mà các công cụ tĩnh bỏ sót. MetaDefender Aether cung cấp thêm bối cảnh: xác định xem tệp đó có liên quan đến một đối tượng đã được phát hiện trước đó hay không, đánh giá mức độ tin cậy của kết quả phát hiện, và xác định tệp đó thuộc về nhóm nào hoặc chiến dịch nào.
Khám phá tính năng phát hiện lỗ hổng zero-day trong MetaDefender Cloud . Hãy tạo một tài khoản Community miễn phí tại metadefender.com để quét tệp tin và trải nghiệm trực tiếp phân tích danh tiếng cũng như phân tích trong môi trường sandbox.
Để có quyền truy cập đầy đủ vào quy trình phát hiện năm lớp “ MetaDefender ” của Aether, vui lòng liên hệ với bộ phận kinh doanh.
Tài nguyên bổ sung
MetaDefender Aether dành cho “ Cloud ” (trang sản phẩm)
MetaDefender Aether (trang sản phẩm)
MetaDefender Aether dành cho “ Cloud ” – Tóm tắt giải pháp (PDF)
MetaDefender Aether - Tóm tắt giải pháp (PDF)
Câu hỏi thường gặp: Tích hợp Aether của MetaDefender với MetaDefender Cloud
MetaDefender™ Aether là gì?
MetaDefender™ Aether là giải pháp phát hiện phần mềm độc hại và tạo môi trường cách ly (sandboxing) dựa trên trí tuệ nhân tạo (AI) củ OPSWAT, kết hợp các công nghệ như Đánh giá uy tín mối đe dọa (Threat Reputation), Trí tuệ nhân tạo dự đoán (Predictive AI), Phân tích hành vi dựa trên mẫu ( Adaptive )Sandbox, Đánh giá mức độ nguy hiểm (Threat Scoring) và Tìm kiếm mối đe dọa dựa trên học máy (ML-powered Threat Hunting) thành một kết luận duy nhất. Giải pháp này được thiết kế để phát hiện các mối đe dọa dựa trên tệp đã biết, chưa biết, có khả năng lẩn tránh và các mối đe dọa ngày 0 (zero-day).
MetaDefender™ Aether cải thiện tính năng sandboxing “ Cloud ” của MetaDefender™ như thế nào?
MetaDefender™ Aether bổ sung bối cảnh danh tiếng, dự đoán trước khi thực thi, đánh giá mức độ rủi ro và phân tích nguồn gốc ở cấp độ chiến dịch cho mỗi lần kích hoạt trong môi trường sandbox. Thay vì phải tổng hợp thủ công từ năm báo cáo riêng biệt, các nhà phân tích sẽ nhận được một kết luận tổng hợp, đã được đánh giá mức độ rủi ro, kèm theo bản đồ tương ứng với khung MITRE ATT&CK và các cấu hình phần mềm độc hại đã được trích xuất.
Năm lớp phát hiện là gì?
Quy trình này bao gồm các thành phần: Đánh giá danh tiếng mối đe dọa (kiểm tra dựa trên các chỉ số đã biết), Phân tích tĩnh (dự đoán bằng trí tuệ nhân tạo trước khi thực thi), Phân tích động (mô phỏng trong môi trường sandbox đối với mã có tính né tránh), Chấm điểm mối đe dọa (kết hợp tất cả bằng chứng thành một điểm tin cậy duy nhất) và Tìm kiếm mối đe dọa (liên kết các mẫu với các họ phần mềm độc hại và chiến dịch đã biết). Mỗi lớp đều đóng góp một loại bằng chứng khác nhau vào kết luận cuối cùng.
MetaDefender™ Aether có tích hợp với các API, hệ thống SIEM và quy trình làm việc SOAR hiện có không?
Đúng vậy. Hệ thống này hỗ trợ các API công khai của MetaDefender Cloud , các API REST bên ngoài để gửi tệp/URL/IP/tên miền, tích hợp với SIEM và hệ thống ghi nhật ký, các công cụ CI/CD, cũng như các nền tảng SOAR để phản hồi tự động — tất cả đều được thực hiện ngay trong bảng điều khiển hiện có.
MetaDefender™ Aether có sẵn ở các gói Miễn phí và/hoặc Cộng đồng không?
Tài khoản Community miễn phí cung cấp tính năng quét tệp cơ bản kèm theo phân tích danh tiếng và phân tích trong môi trường sandbox. Để có quyền truy cập đầy đủ vào quy trình xử lý năm lớp hoàn chỉnh, người dùng cần kích hoạt gói dịch vụ thông qua đại diện bán hàng của OPSWAT .