Các nhóm phụ trách MetaDefender Core trong môi trường sản xuất cần biết hiệu suất triển khai thực tế của họ như thế nào và được thông báo về các vấn đề trước khi quá trình truyền tệp bị chậm lại. Họ cũng cần loại bỏ các thông tin nhạy cảm khỏi nhật ký và tránh xử lý cùng một tệp hai lần.
MetaDefender Core Phiên bản v5.24.0 bổ sung các chỉ số thời gian xử lý theo phân vị và cảnh báo về dung lượng, giúp công nghệ Deep CDR™, tính năng Xác thực Cấu trúc Tệp và các quyết định của Hệ thống Đánh giá Nguy cơ ( Adaptive )Sandbox trở nên thông minh hơn, cảnh báo khi một bộ xử lý (engine) hết thời hạn hỗ trợ, loại bỏ tên tệp khỏi nhật ký, đồng thời mang lại cho các máy chủ được quản lý từ My OPSWAT Central Management quyền kiểm soát nhiều hơn đối với các cài đặt của chính chúng. Hãy cùng tìm hiểu những tính năng mới này.
Cái nhìn rõ ràng hơn về hiệu suất và công suất xử lý
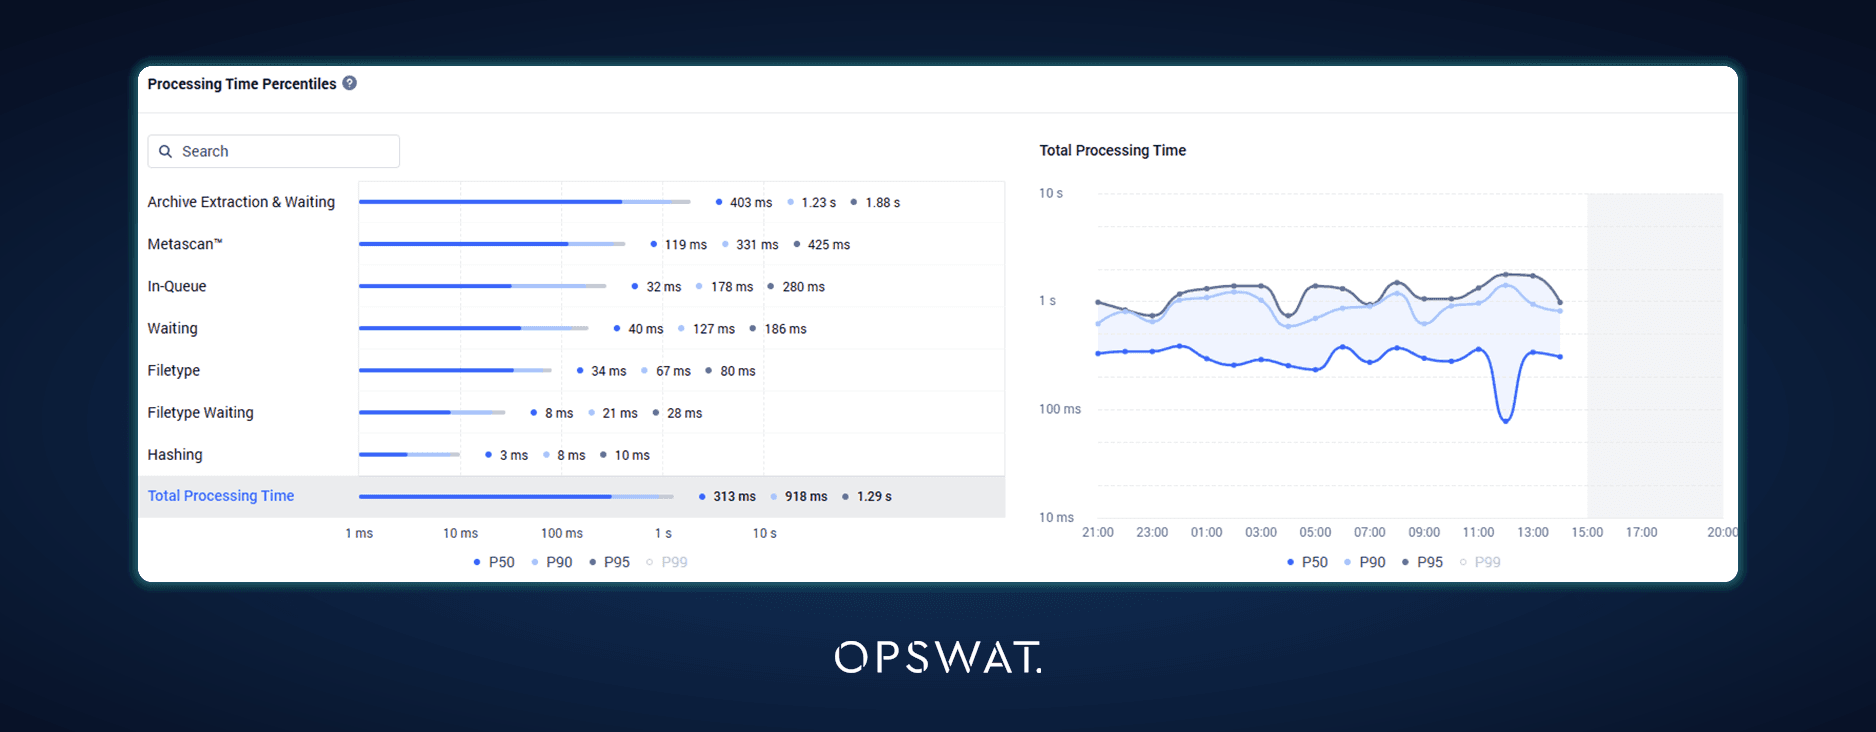
Phân vị thời gian xử lý
Thời gian xử lý trung bình có thể gây hiểu lầm khi một vài đối tượng xử lý chậm làm tăng con số này lên. Báo cáo Điều hành và các chế độ xem bảng điều khiển liên quan hiện đã bổ sung các chỉ số thời gian xử lý P50, P90, P95 và P99, giúp các nhóm có thể theo dõi tốc độ xử lý điển hình cùng với các giá trị ngoại lệ, thay vì chỉ dựa vào giá trị trung bình và giá trị tối đa.
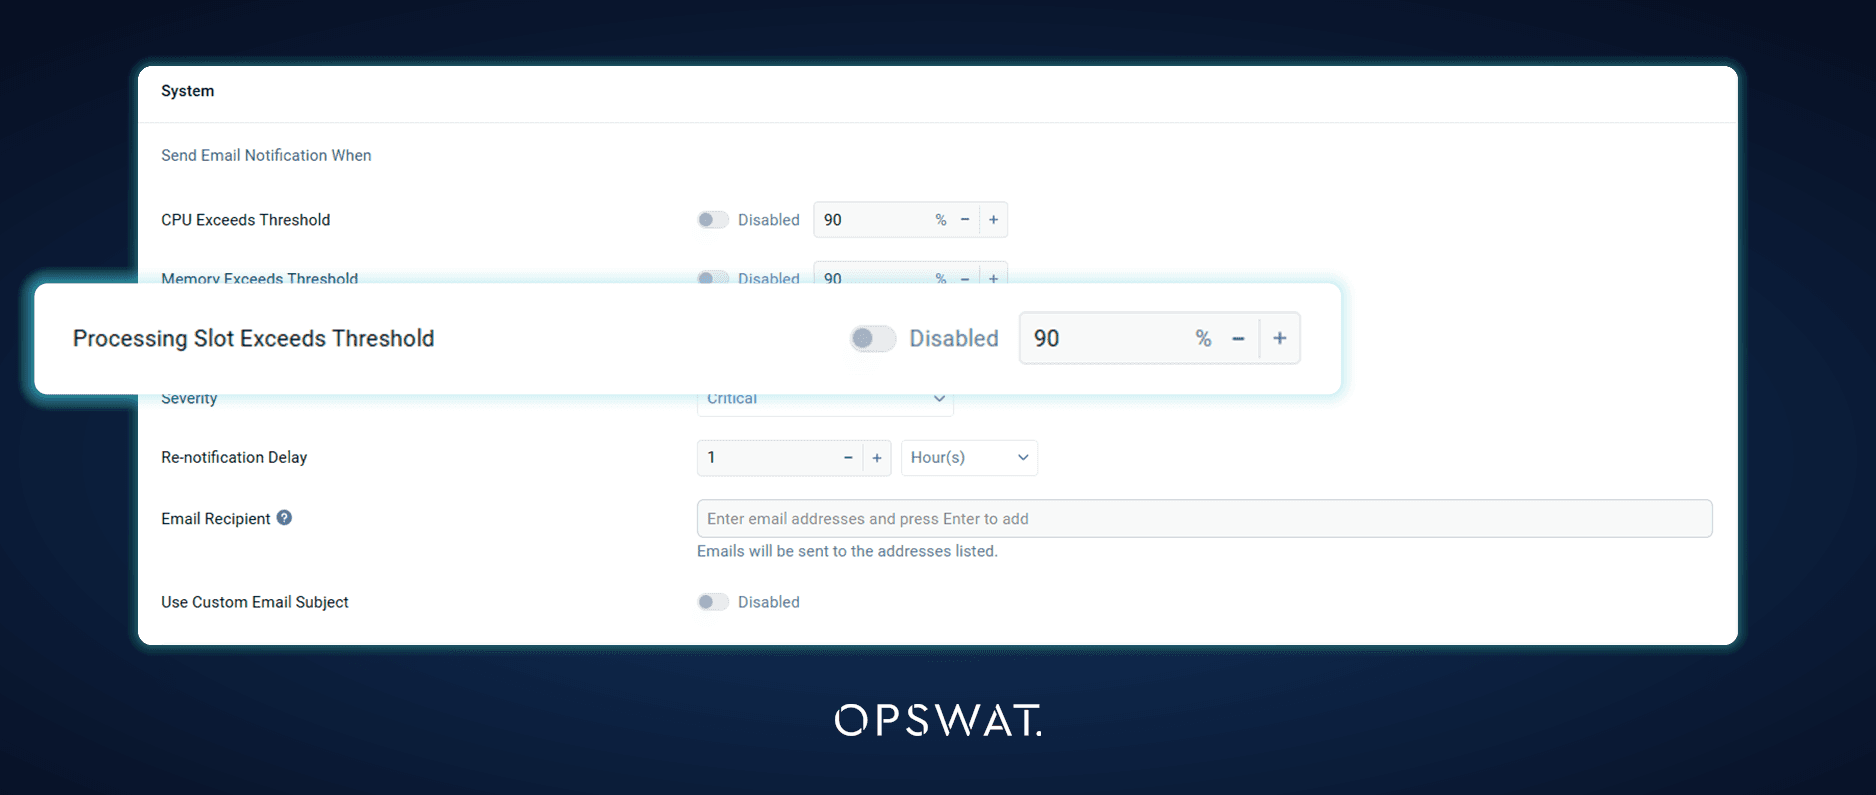
Thông báo qua email khi công suất xử lý đạt mức cao
Quản trị viên có thể thiết lập cảnh báo khi mức sử dụng hàng đợi quét hoặc khe xử lý vượt quá ngưỡng đã định. Các cảnh báo có thể được gửi qua email và cũng hiển thị trên bảng điều khiển, nhờ đó các nhóm sẽ biết được rằng hệ thống đang gần đạt đến giới hạn công suất trước khi hàng đợi ngày càng dài gây trì hoãn việc truyền tệp.
Các quyết định thông minh hơn về khử trùng và “ Sandbox ”
Những cải tiến trong công nghệ Deep CDR™
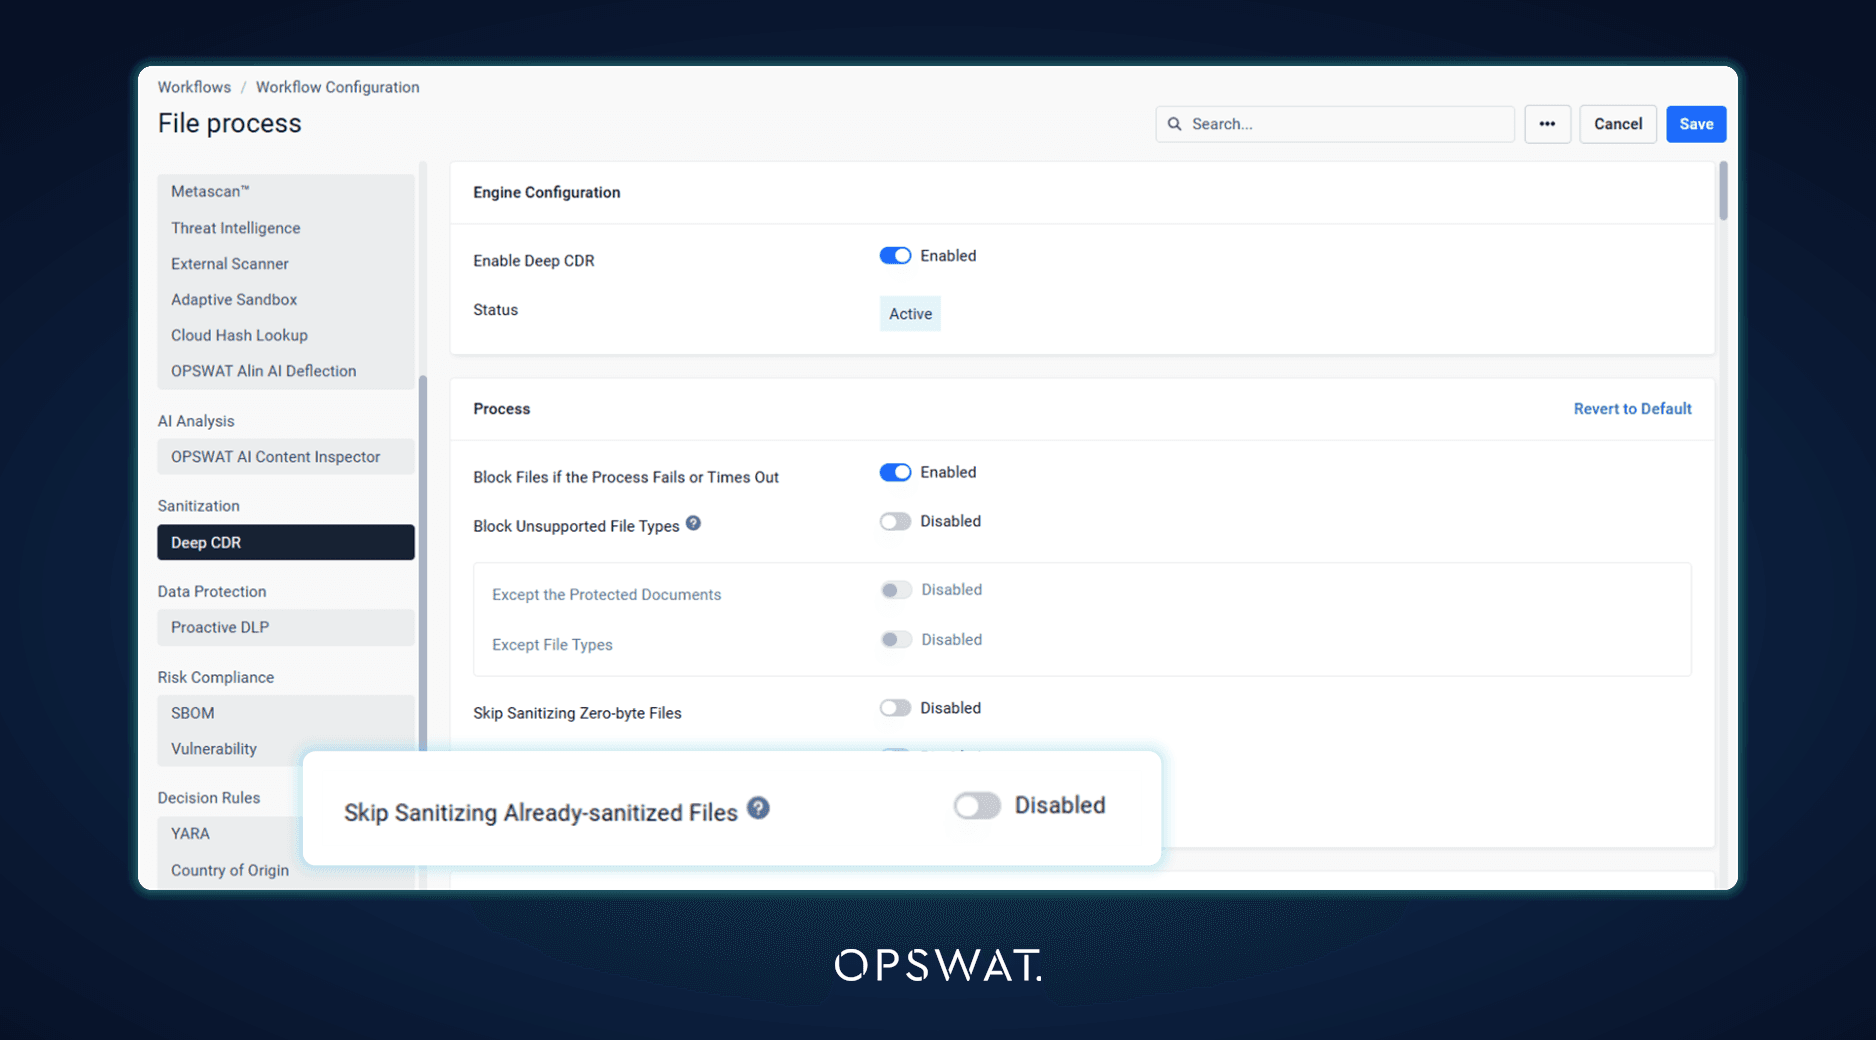
Công nghệ Deep CDR™ tái tạo lại từng tệp từ đầu, do đó việc xóa sạch một tệp đã từng được xử lý tại làm sạch sẽ tạo ra một bản sao khác. Một tùy chọn mới (mặc định là tắt) sẽ ngăn Công nghệ Deep CDR™ xóa sạch lại tệp đó khi MetaDefender Core đã tạo ra kết quả tại làm sạch . Điều này giúp MetaDefender Kiosk và các quy trình quét lặp lại khác tại USB tránh được việc tích lũy ngày càng nhiều bản sao làm sạch .
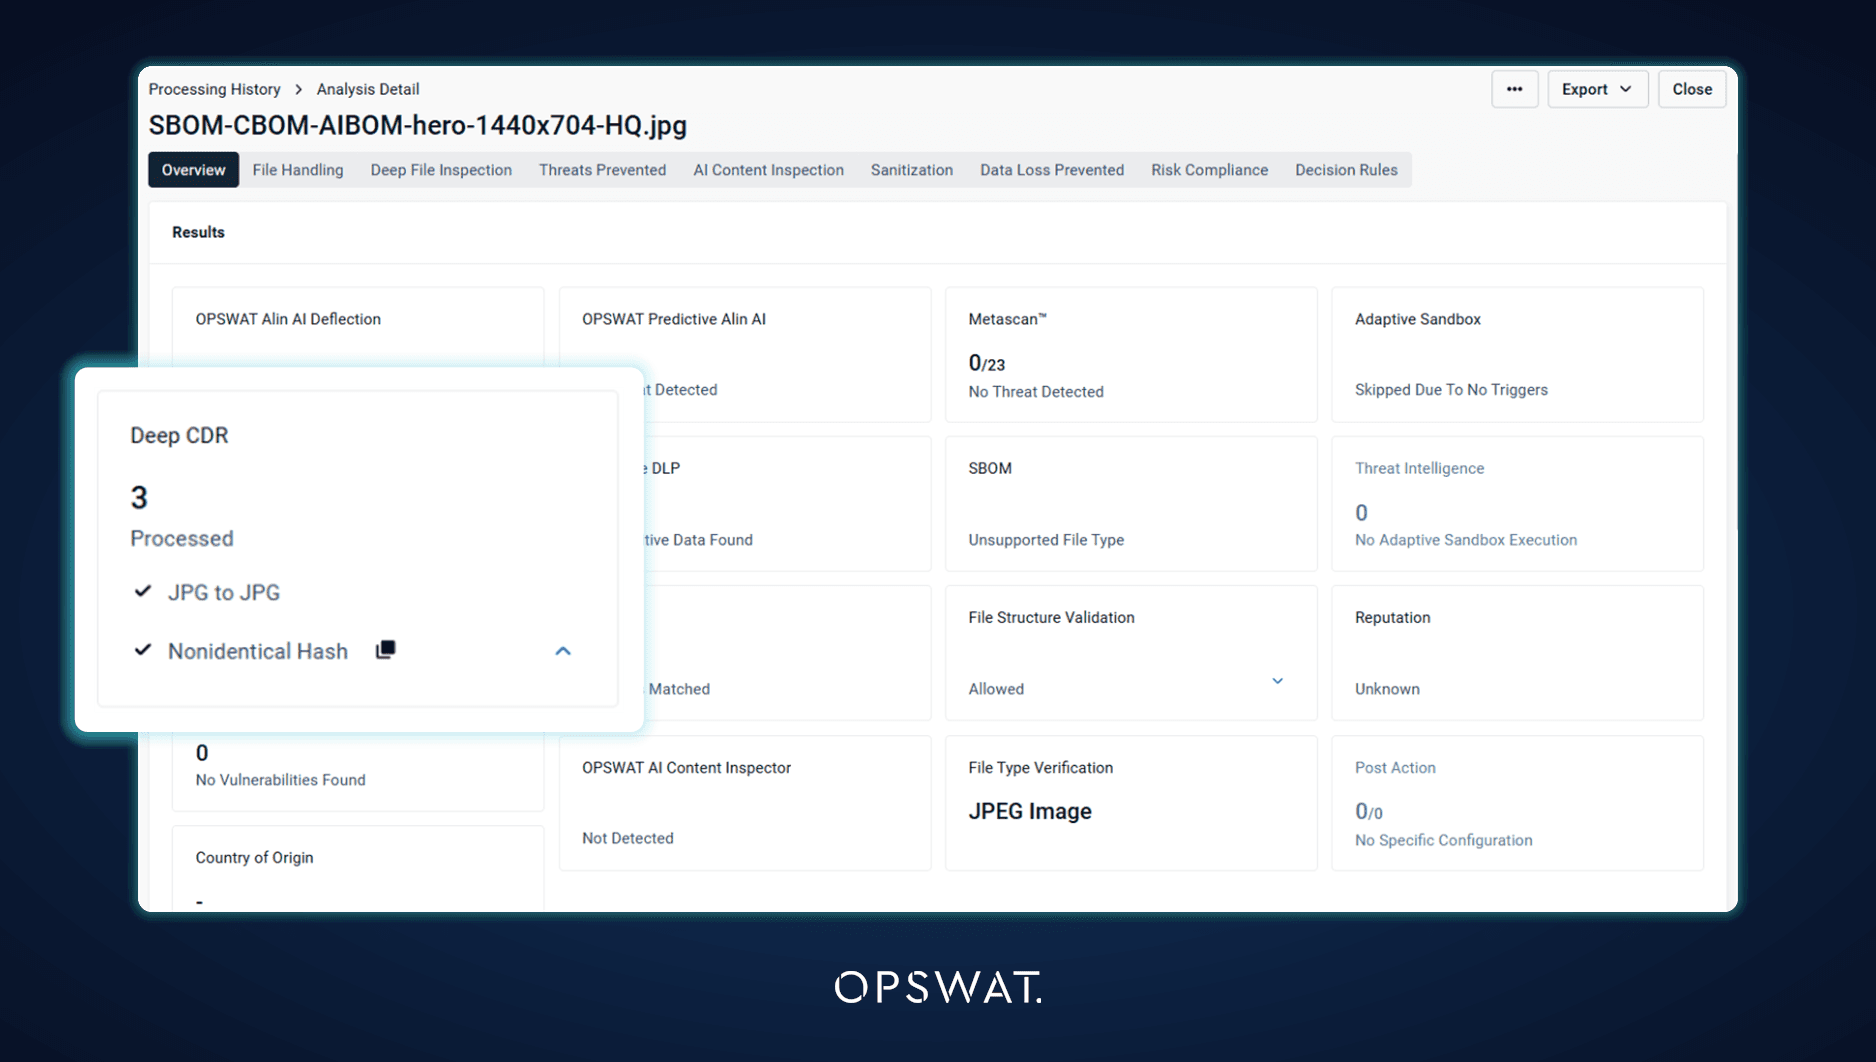
Kết quả từ Công nghệ Deep CDR™ cũng trở nên rõ ràng hơn ngay từ cái nhìn đầu tiên. Thẻ Công nghệ Deep CDR™ trên kết quả xử lý hiện hiển thị số lượng tổng thể các đối tượng đã được xử lý ở vị trí đầu tiên, nhờ đó các nhà phân tích có thể biết được phần nào của tệp đã được xử lý bằng công nghệ nhận dạng nội dung dựa trên hình ảnh ( làm sạch ) mà không cần mở chi tiết.
Kết quả xác thực cấu trúc tệp sẽ quyết định những gì sẽ được đưa vào Adaptive Sandbox
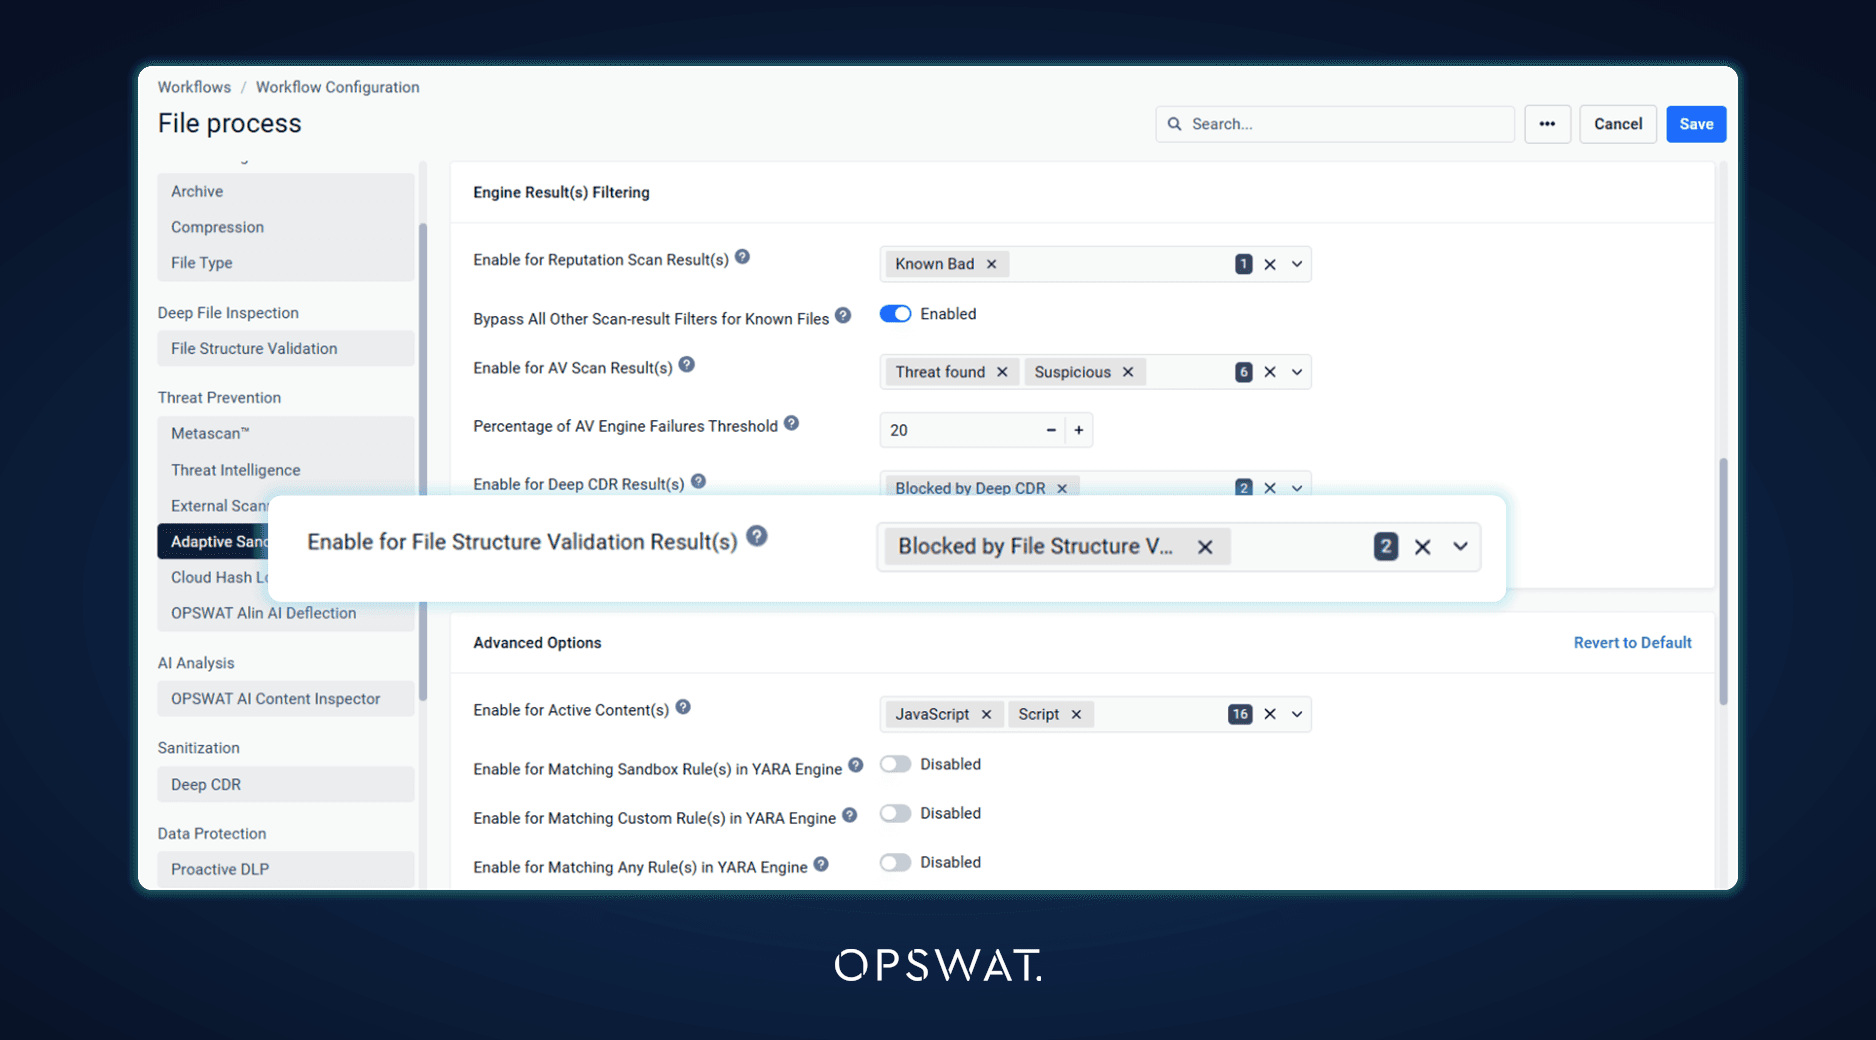
Các kết quả kiểm tra cấu trúc tệp, chẳng hạn như macro và siêu liên kết, giờ đây có thể quyết định liệu một tệp có được gửi đến Adaptive Sandbox, tương tự như cách các kết quả từ Công nghệ Deep CDR™ đã có thể làm được. Các tổ chức dựa vào Kiểm tra cấu trúc tệp để đưa ra quyết định này vẫn duy trì hành vi lọc “ Sandbox ” như cũ. Các tệp được trích xuất bởi Kiểm tra cấu trúc tệp cũng sẽ được quét ngay khi bộ máy trả về chúng, đối với các phiên bản bộ máy trả về kết quả trong quá trình xử lý.
Bảo dưỡng động cơ dễ dàng hơn và bảo mật nhật ký
Cảnh báo về việc kết thúc hỗ trợ động cơ
Giờ đây, các quản trị viên sẽ nhận được thông báo trên bảng điều khiển khi một engine sắp hết hoặc đã hết thời hạn hỗ trợ. Gói engine yêu cầu phiên bản mới hơn của MetaDefender Core sẽ không còn được cài đặt nữa, bất kể gói đó được tải xuống, tải lên thủ công hay lấy từ thư mục pickup, và gói hiện tại sẽ tiếp tục được sử dụng. Trang Engines hiển thị thông báo từ chối trong trạng thái cập nhật kèm theo khuyến nghị nâng cấp thay vì thử lại, đồng thời một engine đã cài đặt cần phiên bản mới hơn sẽ hiển thị cảnh báo trên ô của nó.
Che giấu tên tệp trong nhật ký
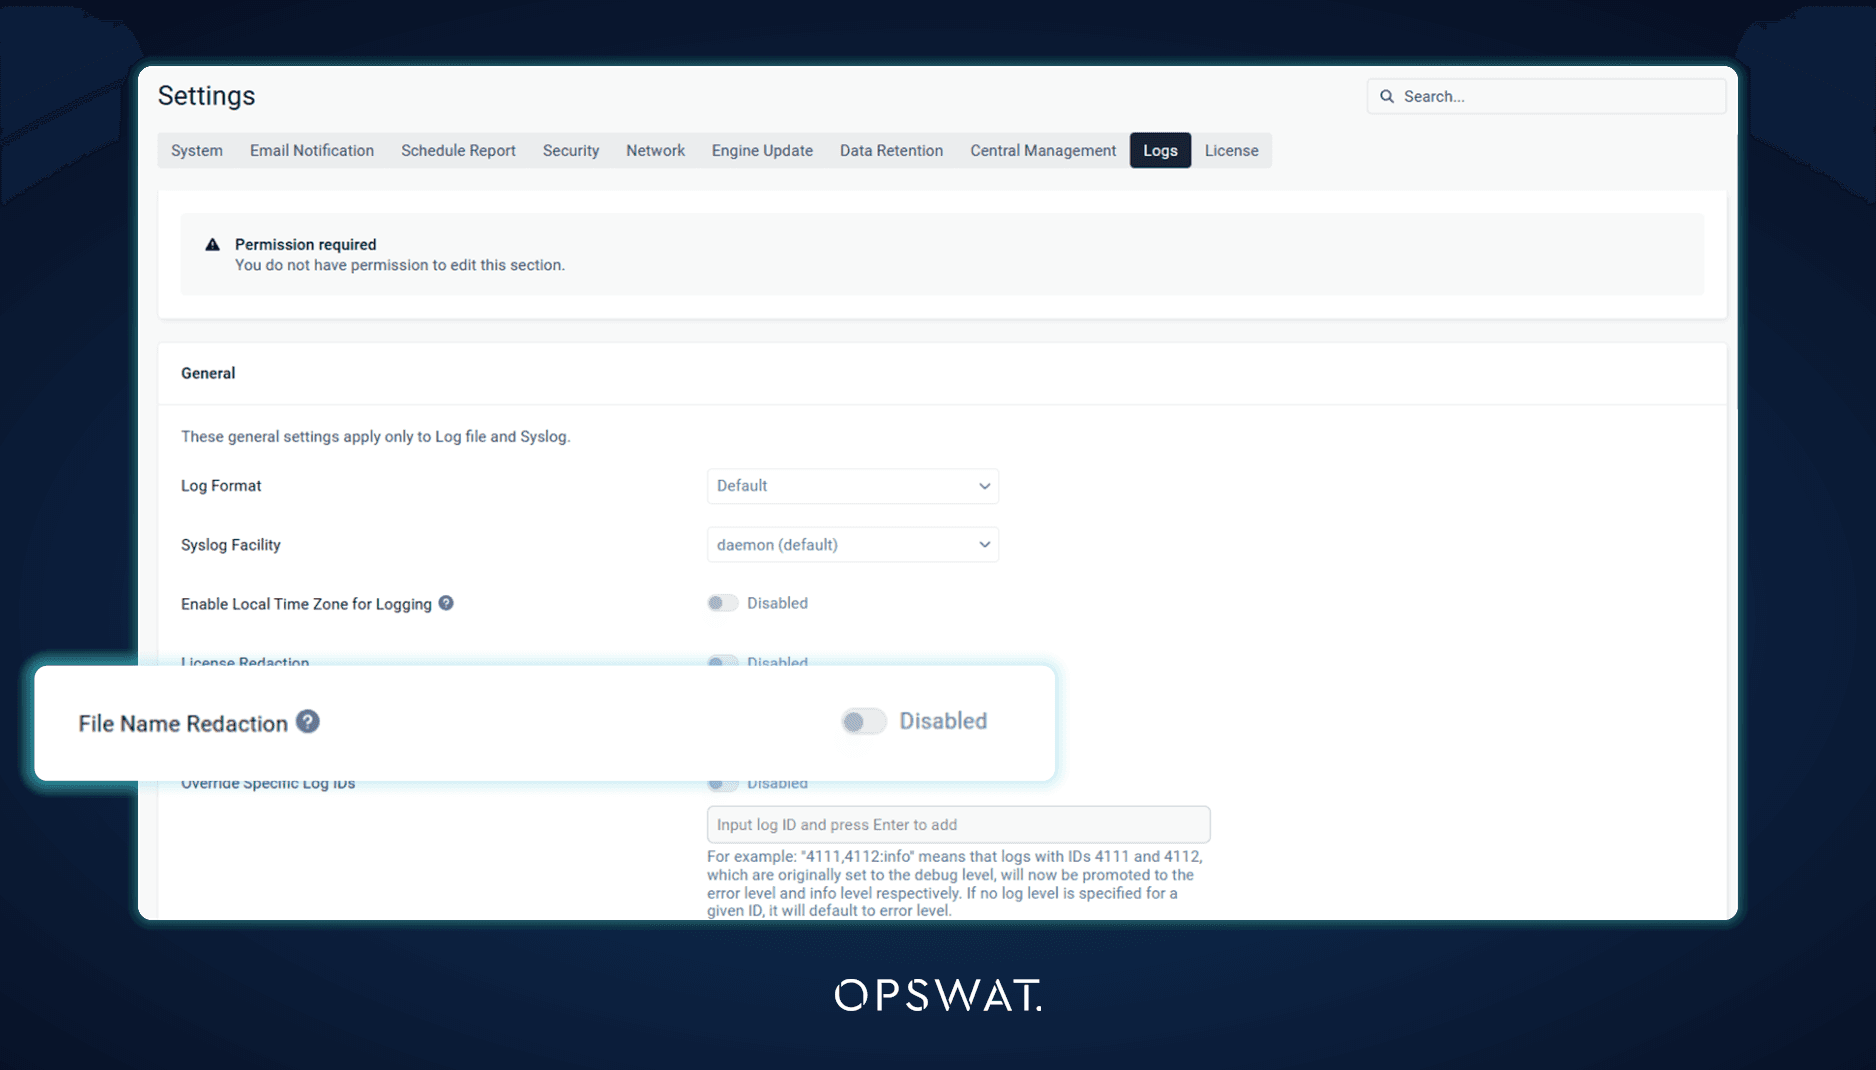
Tên tệp có thể tiết lộ thông tin nhạy cảm, chẳng hạn như tên dự án, bệnh nhân hoặc khách hàng. Cài đặt “Che giấu tên tệp” (File Name Redaction) mới sẽ thay thế tên tệp trong nhật ký của MetaDefender Core bằng ID dữ liệu của tệp đó, nhờ đó các tệp nhật ký và kết quả syslog sẽ không còn tiết lộ thông tin này nữa, trong khi mỗi mục nhập vẫn có thể được truy xuất trở lại bản ghi quét tương ứng.
Quản lý tập trung trên quy mô lớn
Chứng chỉ Per-Server và cài đặt Sandbox
Chính sách nhóm My OPSWAT Central Management hiện có thể để các thiết lập được chọn cho từng máy chủ MetaDefender Core trong khi các thiết lập còn lại vẫn tiếp tục được đồng bộ hóa từ chính sách. Một tab loại trừ mới trong chính sách bao gồm chứng chỉ HTTPS, do đó mỗi máy chủ sẽ giữ chứng chỉ riêng dành cho máy chủ của mình thay vì nhận một chứng chỉ chung cho toàn bộ nhóm, và kết nối Adaptive Sandbox , nhờ đó các máy chủ trong cùng một nhóm có thể sử dụng địa chỉ máy chủ Sandbox và khóa API riêng của mình. Việc tắt một loại trừ sẽ áp dụng lại các giá trị của chính sách trong lần đồng bộ hóa tiếp theo, mà không cần đăng ký lại máy chủ.
Cấu hình Splunk từ Central Management
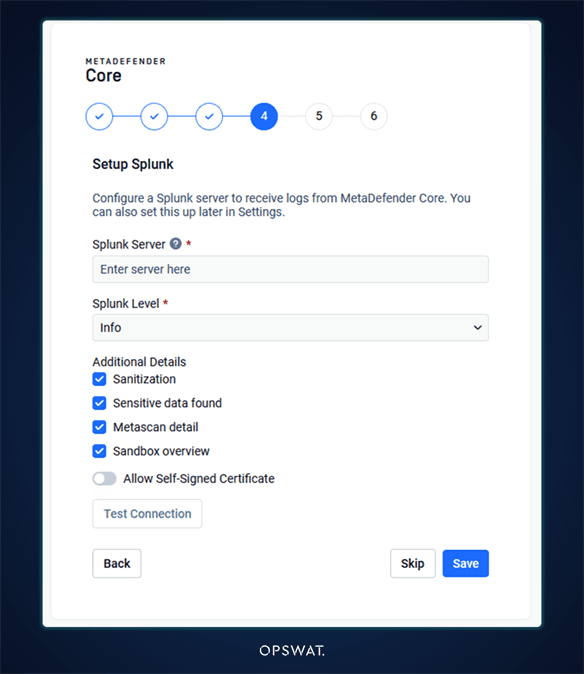
Giờ đây, việc tích hợp Splunk có thể được cấu hình từ My OPSWAT Central Management cho các máy chủ mà nó quản lý, do đó việc chuyển tiếp SIEM chỉ cần thiết lập một lần cho toàn bộ hệ thống. Trong trình hướng dẫn thiết lập, bước Splunk hiện xuất hiện trước bước đăng ký Central Management và sẽ bị bỏ qua sau khi máy chủ đã được đăng ký, vì lúc đó Central Management sẽ quản lý cài đặt đó.
Các nội dung khác trong bản phát hành này
Phiên bản 5.24.0 bao gồm một số cải tiến khác. Có thể thêm chứng chỉ và khóa riêng của nó từ một tệp duy nhất; các tệp chứa các gói phần mềm có lỗ hổng sẽ được liệt kê đầu tiên trong bộ lọc SBOM; và các cài đặt Báo cáo Sử dụng đã được đưa vào quá trình xuất cấu hình. Về mặt bảo mật, các vấn đề được phát hiện trong quá trình rà soát bảo mật nội bộ đã được khắc phục, MetaDefender Core không còn sử dụng 7-Zip, và Protobuf cùng gRPC đã được nâng cấp lên phiên bản v33.5 và v1.84.0. Đối với các máy chủ được quản lý bởi My OPSWAT Central Management , các báo cáo hiện được gửi một cách đáng tin cậy qua các kết nối chậm hoặc đường truyền xa trong quá trình quét khối lượng lớn, các trường chứng chỉ chính sách liệt kê các chứng chỉ được gán cho chính sách đó, và danh sách "Skip by Hash" hiển thị thời hạn hết hiệu lực được thiết lập tập trung.
Cần thực hiện hành động
Các mô-đun Loại tệp, Giải nén tệp lưu trữ, Nén tệp lưu trữ, Quốc gia xuất xứ và Công nghệ Deep CDR™ phiên bản 8.0 yêu cầu Microsoft Visual C++ Redistributable phiên bản 14.44 trở lên. Hãy đảm bảo rằng phần mềm này đã được cài đặt trên các máy chủ Windows trước khi các mô-đun này được cập nhật lên phiên bản 8.0.
OPSWAT cũng sẽ ngừng hỗ trợ Ubuntu 22.04 trong MetaDefender Core và các công cụ liên quan kể từ tháng 4 năm 2027. Các nhóm đang sử dụng Ubuntu 22.04 nên lên kế hoạch chuyển sang một hệ điều hành được hỗ trợ.
Mới ra mắt
Bạn đang nâng cấp từ phiên bản cũ hơn? Dưới đây là một số điểm nổi bật mà phiên bản MetaDefender Core v5.23.0 mang lại:
- Vượt ra ngoài SBOM: Phát hiện CBOM và AIBOM: Lập danh mục các tài sản mật mã và khả năng chống lại các cuộc tấn công lượng tử của chúng, đồng thời xác định các mô hình AI cùng với giấy phép của chúng.
- Báo cáo SBOM và lỗ hổng bảo mật quy mô lớn mà không cần chờ đợi: Các báo cáo được tạo ở chế độ nền với khay báo cáo và thời gian chờ xuất có thể tùy chỉnh.
- Kiểm soát quy trình làm việc chặt chẽ hơn: Ngừng xử lý tệp lưu trữ khi phát hiện tệp bị chặn, chỉ chấp nhận các tệp được bảo vệ bằng mật khẩu và cấu hình các quy tắc “ Proactive DLP ” cho từng loại tệp.
- Truy xuất và quản lý các tệp bị cách ly từ Central Management: Tải xuống và quản lý các tệp bị cách ly mà không cần mở cổng vào.
- Lưu trữ mật khẩu được đồng bộ hóa với Central Management: Các thiết lập lưu trữ mật khẩu được áp dụng nhất quán trên toàn bộ nhóm phiên bản.
Để biết thông tin chi tiết về lịch sử phát triển, vui lòng tham khảo ghi chú phát hành.
Các bước tiếp theo
Sẵn sàng bắt đầu với MetaDefender Core v 5.24.0 Hãy tham khảo những nguồn tài liệu hữu ích này:
- Truy cập opswat .com/products/ metadefender /core
- Nâng cấp lên MetaDefender Core 5.24.0
- Xem ghi chú phát hành
Có thắc mắc gì không? Hãy liên hệ với chúng tôi qua địa chỉ email opswat
