MetaDefender ICAP Server Phiên bản v5.16.0 hiện đã có sẵn, mang đến khả năng kiểm soát tốt hơn đối với các tệp được quét, khả năng theo dõi từng yêu cầu trong quá trình xử lý, cùng với tính năng khắc phục sự cố cho các tích hợp ICAP trực tiếp từ giao diện người dùng web.
Có gì mới trong phiên bản 5.16.0
- Quét theo loại tệp: quét tất cả các loại tệp, tất cả trừ các loại đã chọn, hoặc chỉ các loại đã chọn.
- Các giai đoạn trong lịch sử xử lý: mỗi yêu cầu được ghi lại ngay khi nhận được và hiển thị giai đoạn hiện tại của nó cho đến khi có kết quả.
- Tính năng ghi lại lưu lượng truy cập tích hợp sẵn: ghi lại lưu lượng truy cập ICAP và HTTP từ giao diện người dùng web (Web UI) và tải xuống dưới dạng các giao dịch có thể đọc được hoặc tệp .pcap.
- Bảo mật tập tin Bảng điều khiển: Kết quả yêu cầu, lý do chấp nhận và từ chối, cùng hiệu suất hệ thống được hiển thị trong một giao diện duy nhất.
- Cập nhật từ xa và các cấu hình “ Server ” dành riêng cho từng phiên bản: thực hiện cập nhật từ My OPSWAT Central Management , đồng thời giữ nguyên các cấu hình “ Server ” của từng phiên bản khi áp dụng chính sách nhóm.
- Chế độ FIPS 140-3: Áp dụng chế độ này từ giao diện người dùng web, kèm theo kiểm tra mức độ sẵn sàng đối với TLS phiên bản cũ.
Trường hợp sử dụng
Các tổ chức:
- Kiểm tra các tệp từ các máy chủ proxy web, máy chủ truyền tệp được quản lý (MFT) và các thiết bị khác hỗ trợ tính năng “ ICAP ”.
- Chỉ cần quét một số loại tệp có nguy cơ cao trong một số quy trình làm việc.
- Quản lý nhiều phiên bản MetaDefender ICAP Server thông qua My OPSWAT Central Management .
- Hoạt động trong các môi trường yêu cầu tuân thủ tiêu chuẩn FIPS 140-3.
Quét theo loại tệp: Chỉ gửi những tệp cần quét
Trước đây, tính năng kiểm soát loại tệp chỉ hoạt động theo cơ chế danh sách cho phép. Các loại tệp được chọn sẽ được bỏ qua quá trình quét, trong khi tất cả các loại còn lại đều được quét; do đó, việc chỉ quét một vài loại tệp đồng nghĩa với việc phải chọn gần như tất cả các loại còn lại.
Phiên bản 5.16.0 thay thế danh sách cho phép bằng tính năng “Phạm vi quét theo loại tệp”, có ba chế độ quét:
- Quét tất cả các loại tệp (mặc định).
- Quét tất cả trừ các loại tệp đã chọn.
- Chỉ quét các loại tệp đã chọn.
Chọn chế độ quét cho từng quy trình làm việc trong phần Quét tệp > Phạm vi quét theo loại tệp.
Lợi ích: Các quy trình làm việc chỉ cần kiểm tra một số loại tệp có rủi ro cao có thể chọn riêng những loại đó, thay vì loại trừ tất cả các loại còn lại, và chỉ gửi những loại đó đến MetaDefender Core™.
Các giai đoạn trong lịch sử xử lý: Xem tình trạng hiện tại của từng yêu cầu
Trước đây, một yêu cầu chỉ xuất hiện trong “Lịch sử xử lý” sau khi quá trình quét hoàn tất. Một tệp đang được phân tích trông giống hệt như một tệp chưa bao giờ được gửi đến, và để xác nhận điều này, người dùng phải mở bảng điều khiển “ MetaDefender ” (Core ).
Hiện nay, một bản ghi sẽ được tạo ngay khi nhận được yêu cầu “ ICAP ”. Bản ghi này sẽ trải qua năm giai đoạn:
- Đang nhận: tệp đang được gửi đến từ máy khách ICAP .
- Đang gửi: tệp đang được gửi đến MetaDefender Core .
- Đang quét: MetaDefender Core đang phân tích tệp.
- Đang truy xuất: kết quả đang được thu thập, cùng với tệp “ làm sạch ” hoặc tệp đã được che giấu thông tin (redacted file) nếu Công nghệ Deep CDR™ hoặc Proactive DLP™ tạo ra tệp đó.
- Trả lời: tệp tin cuối cùng đang được gửi trả lại cho khách hàng ICAP .
Mỗi yêu cầu sẽ hiển thị giai đoạn hiện tại của nó cho đến khi có kết quả.
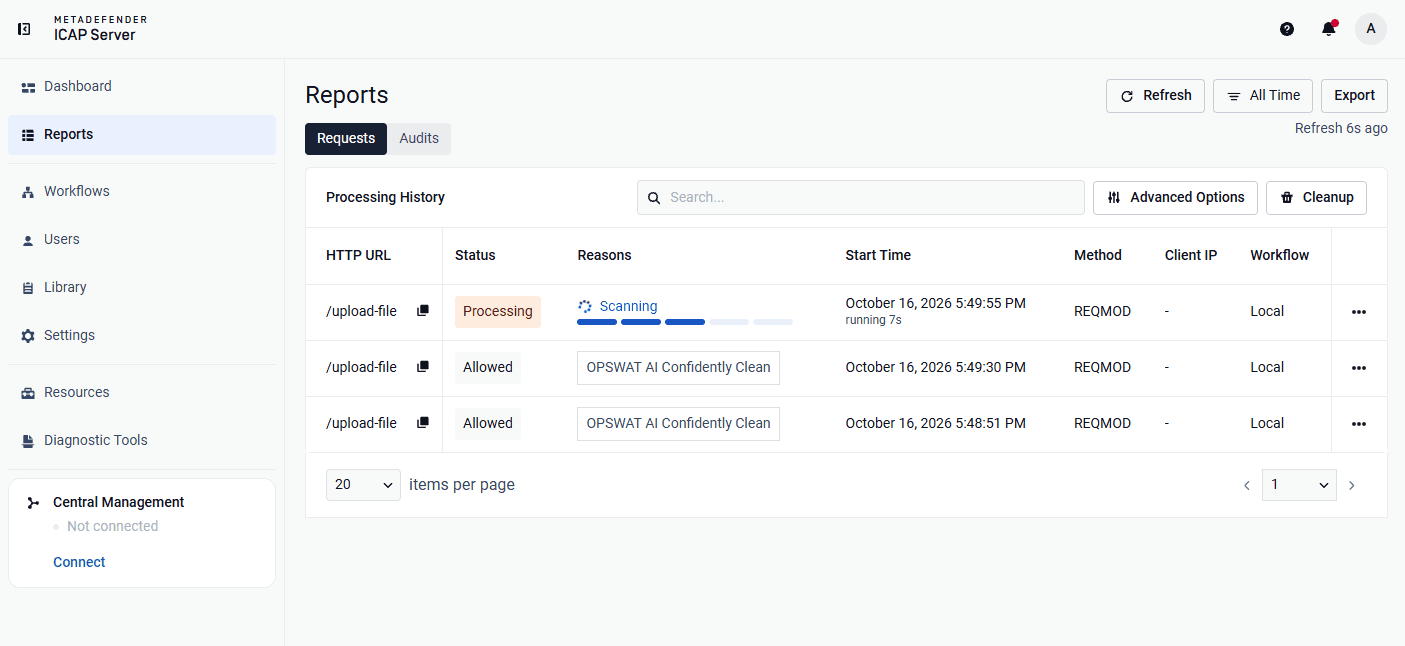
Lợi ích: Các quản trị viên có thể phân biệt được trường hợp quét chậm với trường hợp yêu cầu chưa bao giờ được gửi đến mà không cần mở bảng điều khiển MetaDefender Core . Các tệp tin có dung lượng lớn vẫn ở trạng thái “Đang phản hồi” sẽ hiển thị là đang xử lý thay vì bị thiếu.
Tính năng thu thập lưu lượng tích hợp sẵn: Khắc phục sự cố tích hợp với ICAP từ giao diện người dùng web
Khi một máy khách ICAP như máy chủ proxy hoặc MFT , hoặc các máy khách ICAP khác không thể kết nối, nhận được phản hồi bất thường hoặc hết thời gian chờ, các quản trị viên giờ đây có thể ghi lại lưu lượng truy cập từ giao diện người dùng web.
Cách thức hoạt động: Bắt đầu quá trình ghi lại, tái hiện sự cố và tải xuống kết quả. Mỗi lần ghi lại sẽ ghi lại cùng một luồng lưu lượng theo hai cách:
- Giao dịch: mọi yêu cầu và phản hồi ICAP cũng như HTTP, được ghi lại sau khi kết thúc kết nối TLS để có thể đọc được lưu lượng ICAPS. Những thông tin này cho thấy những gì đã được gửi đi và lý do tại sao chúng bị từ chối.
- Gói tin: lưu lưu lượng truy cập thô dưới dạng các tệp .pcap tiêu chuẩn, hiển thị quá trình thiết lập kết nối, các lần thiết lập lại, việc truyền lại và thông tin thời gian. MetaDefender ICAP Server bao gồm một công cụ ghi lại trên Linux và sử dụng Trình giám sát gói tin (pktmon) tích hợp sẵn trên Windows.
Các bản ghi có thể được lọc theo nguồn lưu lượng, giao diện mạng và địa chỉ IP của máy khách, đồng thời có thể đặt tên để dễ dàng tìm lại các tệp đã tải xuống sau này. Do các bản ghi này có thể chứa nội dung tệp và các dữ liệu nhạy cảm khác, nên tính năng này bị tắt theo mặc định. Để kích hoạt tính năng này, bạn chỉ cần thực hiện một lần thay đổi trong tệp cấu hình, sau đó khởi động lại hệ thống.
Bắt đầu, lọc và tải xuống các bản ghi trong phần Chẩn đoán > Ghi lại lưu lượng.
Ưu điểm: Mỗi lần ghi lại sẽ lưu trữ cả nội dung trao đổi lẫn cách thức hoạt động của kết nối, mà không cần phải sử dụng công cụ ghi lại riêng biệt trên máy chủ.
Bảng điều khiển mới của Bảo mật tập tin : Tầm nhìn toàn diện trên một giao diện duy nhất
Bảng điều khiển được thiết kế lại hiển thị lượng lưu lượng đã được xử lý, những gì đã xảy ra với lưu lượng đó và lý do tại sao.
Tab “Bảo mật” mở ra với phần “Tổng quan về các yêu cầu”. Phần này phân tích chi tiết lý do các yêu cầu được chấp nhận (theo kết quả quét, theo cấu hình mà không cần quét hoặc theo cài đặt ghi đè) và lý do chúng bị chặn. Các yêu cầu mà khách hàng đã đóng trước khi hoàn tất sẽ được hiển thị riêng biệt dưới dạng “Bị khách hàng hủy”, do đó tổng số vẫn khớp. Các biểu đồ xu hướng và thẻ tóm tắt hiển thị kết quả theo thời gian và theo loại tệp.
Tab “Hệ thống ” hiển thị hiệu suất hệ thống cùng với các hoạt động bảo mật.
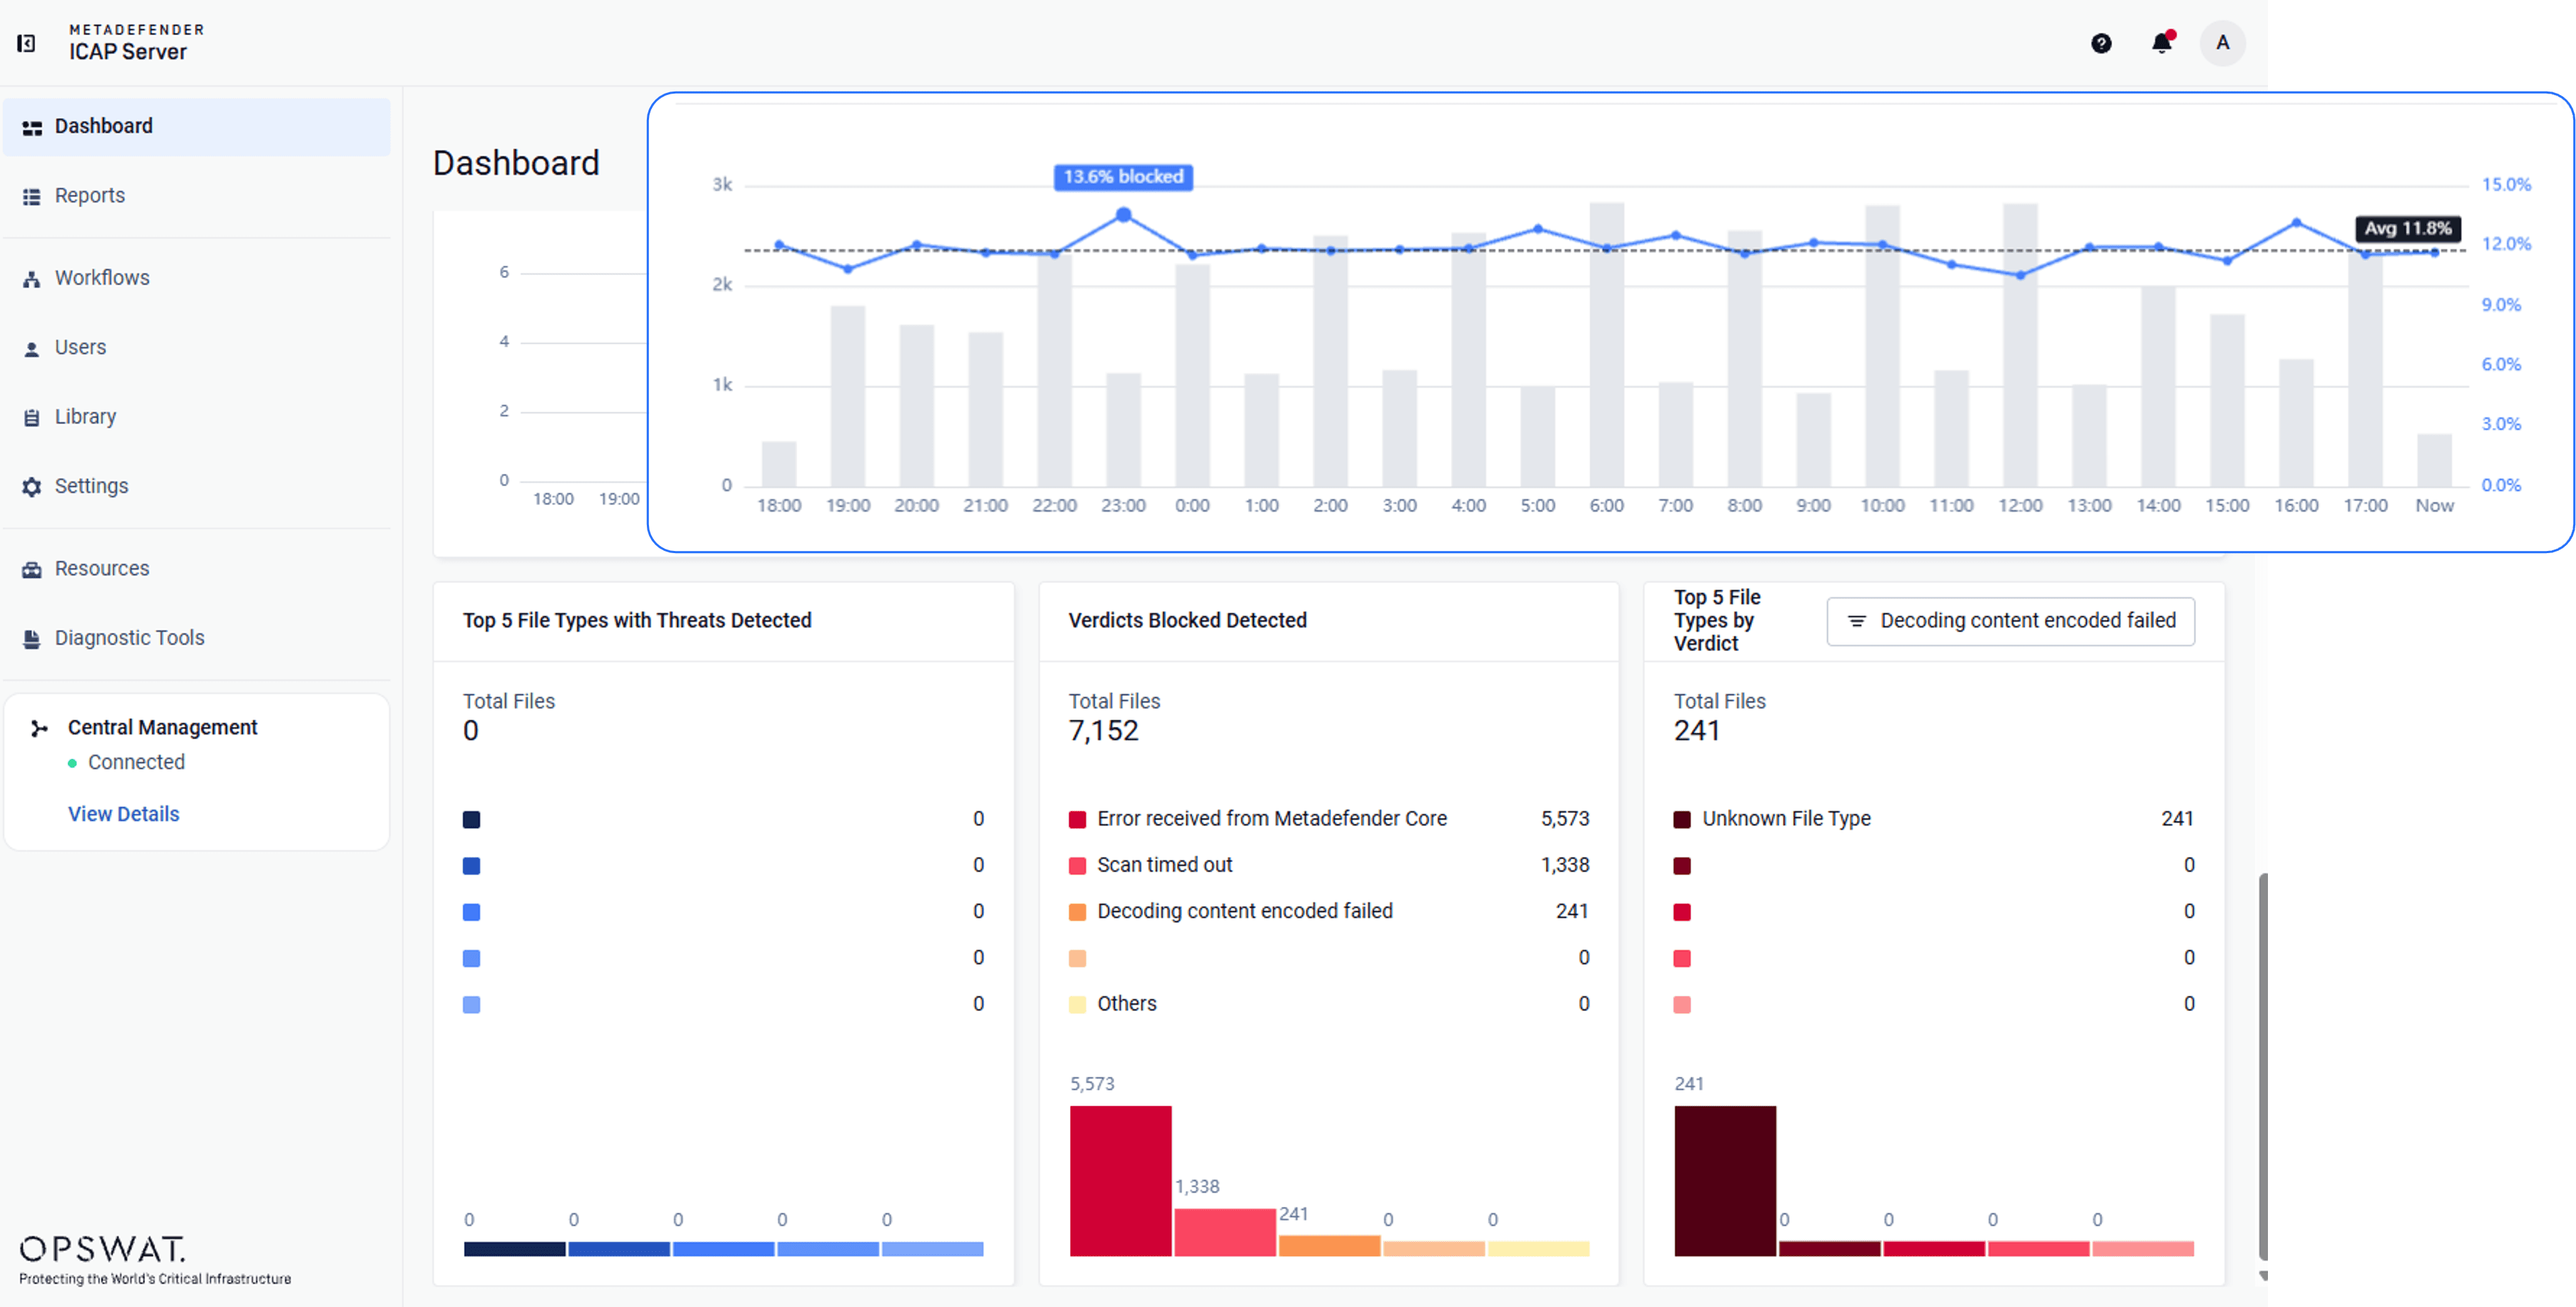
Lợi ích: Các nhóm có thể xem lý do cho phép và chặn tại một nơi duy nhất, bao gồm cả các tệp được phép theo cấu hình mà không cần quét. Sự phân tích chi tiết này càng trở nên quan trọng hơn khi tính năng “Phạm vi quét” cho phép các quy trình làm việc chủ động bỏ qua các loại tệp nhất định.
My OPSWAT Central Management: Cập nhật từ xa và các cấu hình “ Server ” dành riêng cho từng phiên bản
Nâng cấp từ xa. Các phiên bản đã đăng ký có thể được nâng cấp từ bảng điều khiển Central Management trên Windows và Linux. Tổng kiểm tra của trình cài đặt sẽ được xác minh trước khi triển khai, và sau đó, phiên bản phải vượt qua kiểm tra tình trạng hoạt động và giấy phép.
Các phiên bản v5.15.0 trở về trước cần phải thực hiện một lần nâng cấp thủ công lên phiên bản v5.16.0 trước tiên.
Chính sách nhóm chi tiết: các cài đặt chung tuân theo chính sách nhóm, và mỗi phiên bản duy trì Hồ sơ người dùng ( Server ) riêng của mình.
Lợi ích: Các quản trị viên đang vận hành nhiều phiên bản có thể nâng cấp nhiều phiên bản cùng lúc và áp dụng một chính sách chung mà không cần đăng nhập vào từng máy chủ hoặc thiết lập lại các kết nối MetaDefender Core .
Chế độ FIPS 140-3: Áp dụng thông qua giao diện người dùng web (Web UI) kèm theo kiểm tra mức độ sẵn sàng
- Áp dụng chế độ FIPS chỉ bằng một công tắc: chỉ cần gạt một công tắc là chế độ FIPS sẽ được kích hoạt, và máy chủ web sẽ khởi động lại để áp dụng thiết lập này.
- Kiểm tra mức độ sẵn sàng: các kết nối vẫn cho phép sử dụng TLS 1.1, TLS 1.0 hoặc SSL 3.0 sẽ bị chặn và được liệt kê kèm theo liên kết hướng dẫn khắc phục từng trường hợp.
- Cấu hình được bảo vệ: không thể chọn các giao thức cũ khi chế độ FIPS đang được bật.
Áp dụng tiêu chuẩn FIPS 140-3 tại mục Cài đặt > Bảo mật > Chế độ FIPS 140-3.
Lợi ích: Các quản trị viên có thể xác định các kết nối TLS nào đang ngăn cản việc áp dụng tiêu chuẩn FIPS và khắc phục chúng trước khi kích hoạt tính năng này.
Các nội dung khác trong bản phát hành này
- Thông báo đồng bộ hóa Central Management rõ ràng hơn: nếu phiên bản không thể kết nối với Central Management trong quá trình lưu, thay đổi đó sẽ được báo cáo là đã được lưu, kèm theo một thông báo riêng biệt cho biết rằng thay đổi đó vẫn chưa được đồng bộ hóa.
- Việc xoay vòng nhật ký trên Linux: nhật ký của trình truyền tải Central Management hiện được xoay vòng hàng ngày, nén lại và giới hạn tối đa 30 tệp, tương tự như trên Windows.
- Cập nhật thư viện: OpenSSL, NGINX, curl, PostgreSQL, libxml2 và c-ares đã được cập nhật để khắc phục các lỗ hổng bảo mật đã biết.
ServerMetaDefender ICAP : Được thiết kế để bảo vệ mọi dữ liệu đi vào môi trường mạng của bạn
MetaDefender ICAP Server bảo vệ các tệp tin tại ranh giới mạng, trước khi chúng xâm nhập vào tổ chức của bạn và tiếp cận người dùng, ứng dụng hoặc hệ thống lưu trữ. Đó chính là nơi các mối đe dọa được ngăn chặn hiệu quả nhất, đồng thời cũng là nơi những lỗ hổng về độ tin cậy hoặc tuân thủ quy định gây ra tác động lớn nhất.
ICAP (Giao thức điều chỉnh nội dung Internet) là một tiêu chuẩn mở cho phép chuyển các dịch vụ bảo mật sang các máy chủ chuyên dụng, từ đó tăng thông lượng mạng đồng thời vẫn duy trì khả năng kiểm tra sâu.
Tất cả các tệp đáng ngờ đi qua lưu lượng mạng của bạn đều bị chặn hoặc được xử lý bằng công nghệ “ làm sạch ” trước khi người dùng cuối có thể truy cập. Dữ liệu nhạy cảm sẽ được che giấu, xóa bỏ hoặc chặn lại để giúp các tổ chức đáp ứng các tiêu chuẩn tuân thủ an ninh. Các tính năng bảo vệ cốt lõi: Metascan™ Multiscanning được hỗ trợ bởi nhiều công cụ chống phần mềm độc hại và trí tuệ nhân tạo (AI), Công nghệ Deep CDR™, Proactive DLP™, Adaptive Sandbox , File-Based Vulnerability Assessment, cùng các công nghệ khác — vẫn được giữ nguyên trong phiên bản này.
Các bước tiếp theo
MetaDefender ICAP Server Phiên bản 5.16.0 hiện đã có sẵn. Khách hàng hiện tại có thể tải xuống phiên bản mới nhất từ My Cổng thông tin OPSWAT™. Để xem ghi chú phát hành đầy đủ và hướng dẫn nâng cấp, vui lòng truy cập OPSWAT Tài liệu.
Quý vị có quan tâm đến việc bảo mật lưu lượng mạng bằng các giải pháp tích hợp công nghệ Mạng Tự điều chỉnh ( ICAP) không? Hãy liên hệ với đội ngũ của chúng tôi để tìm hiểu cách MetaDefender ICAP Server bảo vệ lưu lượng tệp của bạn tại biên mạng.
