Trí tuệ nhân tạo (AI) đang thay đổi cách các đội ngũ an ninh phát hiện, điều tra và phòng thủ trước các mối đe dọa. Khi các hệ thống AI ngày càng có khả năng phân tích tình huống, đưa ra quyết định và thực thi quyết định đó, việc tự động hóa và chuyên môn của con người cần phải phối hợp chặt chẽ hơn nữa.
Sự thay đổi đó đã định hướng nội dung cho Security Bootcamp 2026 – kỳ thứ 12 của sự kiện an ninh mạng thường niên tại Việt Nam, diễn ra từ ngày 10 đến 12 tháng 9 tại Buôn Ma Thuột, tỉnh Đắk Lắk. Với chủ đề “Agentic Security”, sự kiện đã quy tụ hơn 300 chuyên gia an ninh mạng, nhà nghiên cứu, đại diện chính phủ và các tổ chức công nghệ để cùng tìm hiểu cách thức trí tuệ nhân tạo (AI) đang thay đổi cả lĩnh vực an ninh tấn công lẫn phòng thủ.
Năm thứ hai liên tiếp, OPSWAT tham gia sự kiện này để chia sẻ các kết quả nghiên cứu thực tiễn và những phân tích chuyên sâu về ngành với cộng đồng an ninh mạng Việt Nam, đồng thời kiểm chứng chuyên môn đó tại khu vực Security Bootcamp Arena.
Từ việc khai thác lỗ hổng sau khi vá đến nghiên cứu bảo mật dựa trên trí tuệ nhân tạo
Việc quay trở lại tham dự sự kiện này năm thứ hai liên tiếp đã mang đến cho OPSWAT một cơ hội nữa để giới thiệu với cộng đồng an ninh mạng Việt Nam về cách nghiên cứu của chúng tôi phát triển song song với các công nghệ mới và những mối đe dọa đang nổi lên.
Tại sự kiện năm 2025, anh Loc Nguyen thuộc Đơn vị 515 của OPSWAT đã trình bày bài thuyết trình có tiêu đề “Breaking the Fix: Một phương pháp kỹ thuật để khai thác lỗ hổng sau khi vá lỗi”, trong đó chia sẻ kết quả nghiên cứu của chúng tôi về cách phân tích các bản vá bảo mật nhằm xác định các bản vá chưa hoàn chỉnh và rủi ro bảo mật còn sót lại.
Năm nay, trọng tâm của chúng tôi đã chuyển sang một lĩnh vực khác đang phát triển nhanh chóng: vai trò của các tác nhân trí tuệ nhân tạo (AI) trong nghiên cứu an ninh mạng.
Vào ngày thứ hai của sự kiện Security Bootcamp 2026, anh Khoi Tran thuộc Đơn vị 515 của Cơ quan An ninh Mạng và Cơ sở hạ tầng ( OPSWAT ) đã trình diễn cách một tác nhân trí tuệ nhân tạo (AI) có thể hỗ trợ quá trình phân tích ngược phần mềm nhúng và phát hiện lỗ hổng trên một thiết bị IoT thực tế.
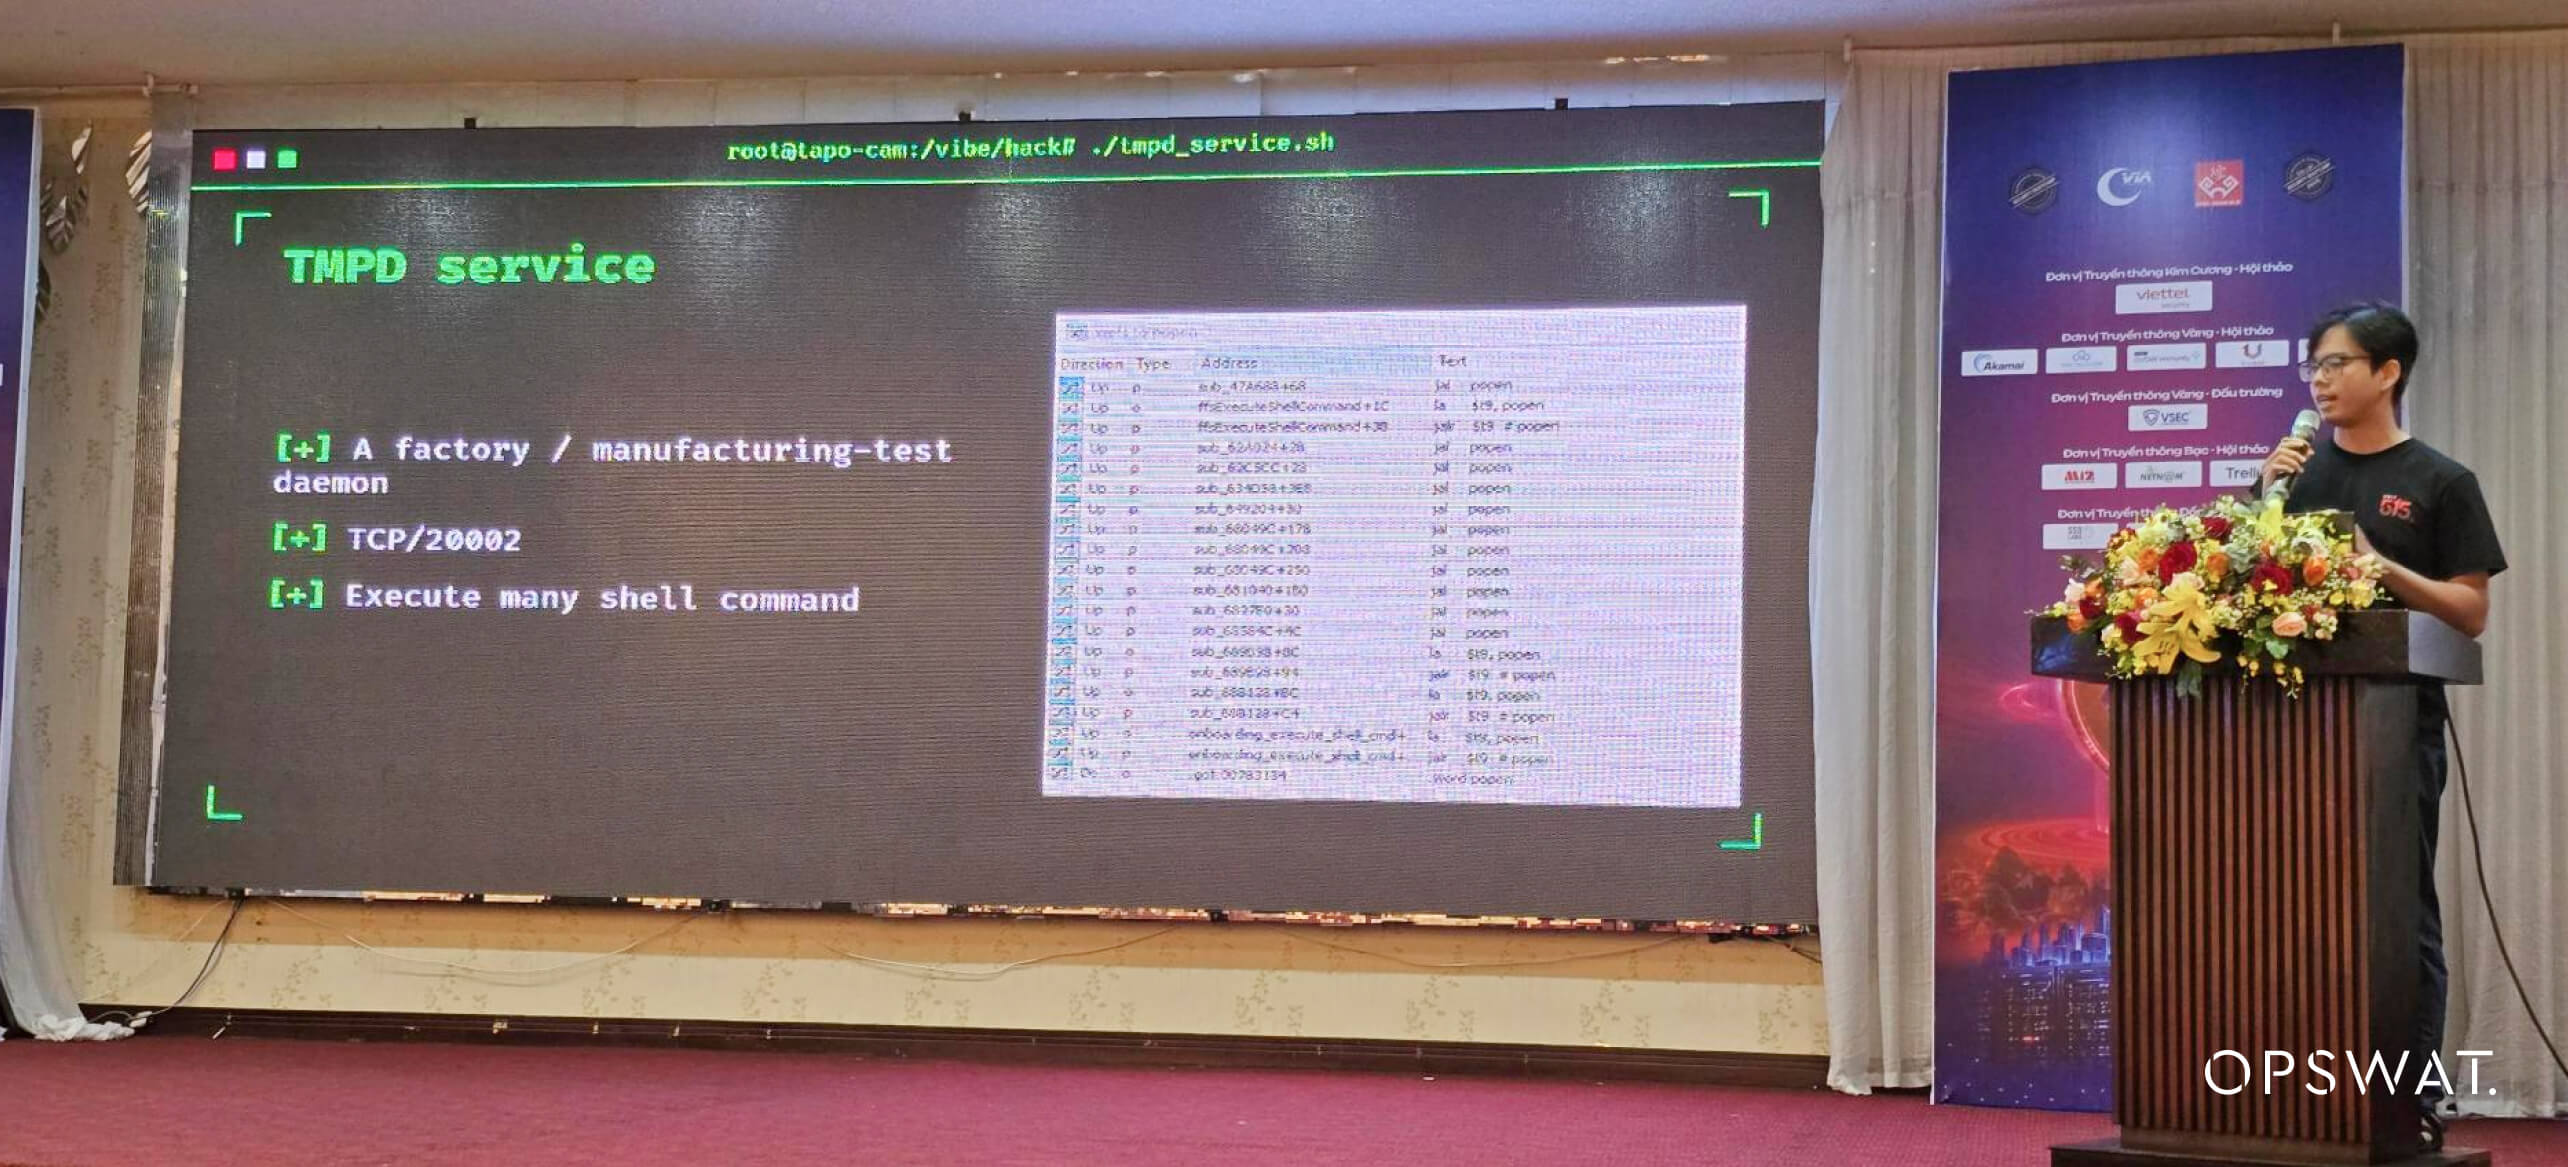
Một bài học quan trọng là AI mang lại giá trị lớn nhất khi được cung cấp bối cảnh phù hợp, các mục tiêu rõ ràng và sự hướng dẫn từ các nhà nghiên cứu giàu kinh nghiệm. Trên nền tảng đó, AI có thể giúp các nhà nghiên cứu khám phá các hệ thống phức tạp một cách hiệu quả hơn, phát hiện các rủi ro an ninh tiềm ẩn và đẩy nhanh quá trình phân tích vốn thường tốn nhiều thời gian.
Nghiên cứu này đã chứng minh cách thức mà trí tuệ nhân tạo (AI) có thể trở thành một phần thiết thực trong quy trình nghiên cứu lỗ hổng bảo mật, giúp các nhà nghiên cứu bảo mật xử lý các mục tiêu phức tạp một cách hiệu quả hơn.
Thay vì thay thế chuyên môn về an ninh mạng, giá trị thực sự nằm ở việc kết hợp khả năng của trí tuệ nhân tạo (AI) trong việc nhanh chóng khám phá và phân tích các môi trường kỹ thuật phức tạp với kinh nghiệm và sự định hướng của các nhà nghiên cứu an ninh mạng.
An ninh dựa trên tác nhân không chỉ đơn thuần là về trí tuệ nhân tạo
Một thông điệp xuyên suốt toàn bộ sự kiện là: khi các tác nhân AI ngày càng có khả năng phân tích, ra quyết định và hành động tốt hơn, an ninh mạng cũng phải phát triển song song với chúng. An ninh dựa trên tác nhân (Agentic Security) không chỉ đơn thuần là việc đưa AI vào các quy trình làm việc hiện có, mà còn nhằm đảm bảo rằng sự tự chủ cao hơn phải đi kèm với mức độ kiểm soát, khả năng theo dõi và sự giám sát của con người phù hợp.
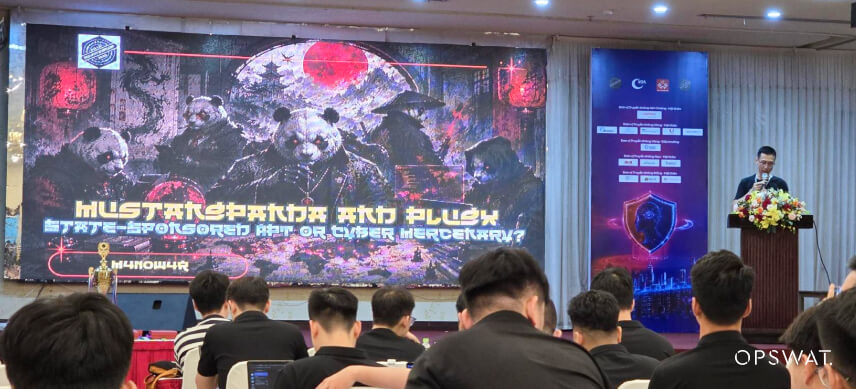
Các diễn giả đã trình bày về việc ứng dụng các tác nhân AI vào các hoạt động bảo mật, phát hiện và ứng phó trên nền tảng đám mây, nghiên cứu lỗ hổng bảo mật, phân tích mã nguồn và điều tra phần mềm độc hại. Những ví dụ này đã minh chứng tiềm năng của trí tuệ nhân tạo (AI) trong việc hỗ trợ các đội ngũ bảo mật xử lý thông tin phức tạp nhanh hơn, kết nối các tín hiệu từ nhiều nguồn khác nhau và tự động hóa một số phần của quy trình làm việc vốn trước đây phải thực hiện thủ công.
Tuy nhiên, sự tự chủ cao hơn cũng đặt ra những vấn đề an ninh mới.
Khi hệ thống trí tuệ nhân tạo (AI) đã có khả năng thực hiện hành động, các tổ chức cần phải xem xét những yếu tố vượt ra ngoài độ chính xác của mô hình. Danh tính, quyền truy cập, quyền sử dụng công cụ, bối cảnh, quá trình xác thực, khả năng kiểm toán và sự giám sát của con người đều trở thành một phần của ranh giới bảo mật.
Đây là thông điệp được nhắc đi nhắc lại nhiều lần trong suốt sự kiện: mục tiêu không nên là sự tự chủ tối đa, mà là sự tự chủ có sự quản lý và có thể kiểm chứng được.
Các tác nhân AI có thể đẩy nhanh quá trình điều tra và giảm bớt công việc lặp đi lặp lại, nhưng những quyết định quan trọng vẫn đòi hỏi các cơ chế kiểm soát rõ ràng và sự giám sát phù hợp từ con người. Đối với các đội ngũ an ninh mạng, cơ hội nằm ở việc tìm ra sự cân bằng phù hợp: cho phép AI hoạt động với tốc độ và quy mô lớn hơn, đồng thời đảm bảo rằng các hành động của nó vẫn được kiểm soát, có thể truy vết và tuân thủ các chính sách an ninh.
Đối với chúng tôi, sự trỗi dậy của Trí tuệ nhân tạo dựa trên tác nhân (Agentic AI) càng củng cố một nguyên tắc vốn đã là cốt lõi trong phương pháp tiếp cận an ninh của chúng tôi: Mô hình Zero Trust. Khi trí tuệ nhân tạo đóng vai trò ngày càng quan trọng trong an ninh mạng, việc đảm bảo rằng dữ liệu và quy trình làm việc đằng sau mỗi hành động đều được xác minh, kiểm soát và bảo vệ trở nên quan trọng hơn bao giờ hết.
Áp dụng chuyên môn về an ninh mạng vào thực tiễn
Bên cạnh các bài thuyết trình và phiên thảo luận, chương trình Security Bootcamp còn mang đến cơ hội để áp dụng các kỹ năng an ninh mạng vào thực tế.
Sự kiện Security Bootcamp Arena 2026 đã đưa các đội vào một môi trường thi đấu “Tấn công vs. Phòng thủ” nhằm kiểm tra chuyên môn kỹ thuật, tinh thần đồng đội và khả năng ứng phó dưới áp lực.
Cuộc thi bắt đầu với một loạt các thử thách CTF tập trung vào lĩnh vực an ninh tấn công. Mỗi thử thách được giải quyết đều yêu cầu các đội phải xác định và khai thác thành công một lỗ hổng trong môi trường mục tiêu, qua đó giành được điểm số và chứng minh khả năng biến phân tích lỗ hổng thành kết quả thực tiễn.
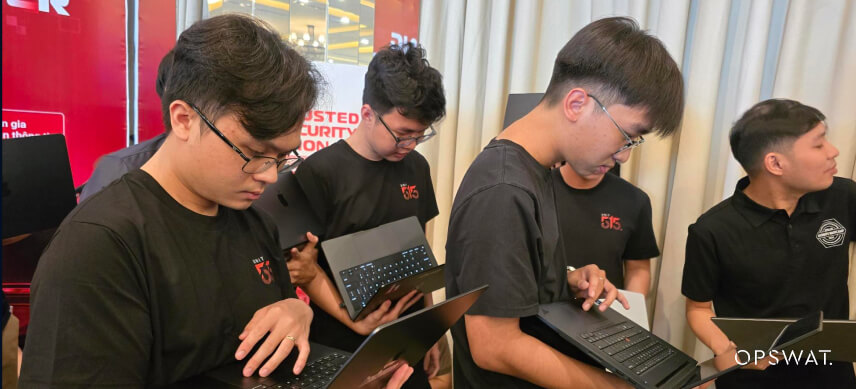
Từ đó, cuộc thi đã mở rộng sang một kịch bản phức tạp hơn. Các đội được cung cấp một hệ thống hạ tầng mô phỏng một tổ chức bị tấn công bởi phần mềm tống tiền và phải điều tra vụ xâm nhập, khôi phục các hệ thống quan trọng, khắc phục các lỗ hổng bảo mật, duy trì tính sẵn sàng của dịch vụ, đồng thời phòng thủ trước các đội đối thủ.
Đồng thời, các đội có thể phân tích và tấn công máy chủ của các đội khác. Mỗi lần xâm nhập thành công sẽ mang lại điểm cho đội tấn công đồng thời làm giảm điểm của đội bị tấn công, tạo nên một chu trình liên tục gồm tấn công, phòng thủ, khắc phục và thích ứng trong suốt cuộc thi.
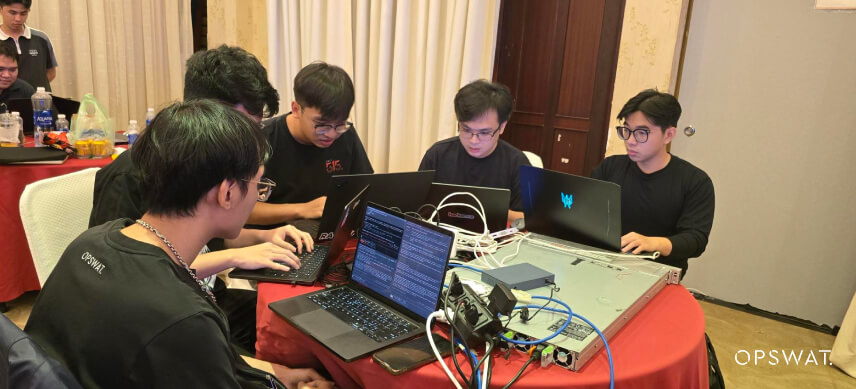
The Arena đã tập hợp nhiều lĩnh vực chuyên môn về an ninh mạng trong cùng một môi trường, từ an ninh tấn công và phòng thủ đến ứng phó sự cố, phân tích lỗ hổng, quản trị hệ thống và ra quyết định nhanh chóng.
Đối với Đơn vị 515 thuộc Lực lượng Tác chiến Tình báo (OPSWAT ), đây là cơ hội để áp dụng cùng một tư duy mà chúng tôi thường áp dụng trong nghiên cứu lỗ hổng và thử nghiệm xâm nhập: xác định các điểm yếu, đánh giá tác động thực tế, tìm hiểu cơ chế hoạt động của các cuộc tấn công, và sử dụng kiến thức đó để củng cố hệ thống phòng thủ.
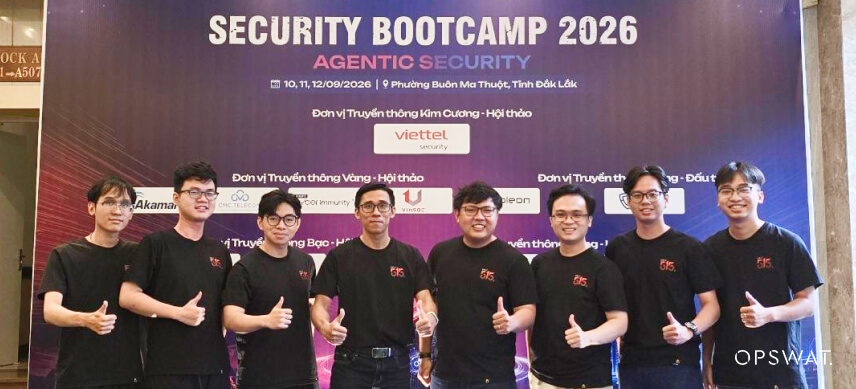
Đây là năm thứ hai Đơn vị 515 tham gia thi đấu tại Security Bootcamp Arena, và đây cũng là năm thứ hai liên tiếp Đơn vị 515 trở thành đội đầu tiên hoàn thành tất cả các thử thách về an ninh tấn công.
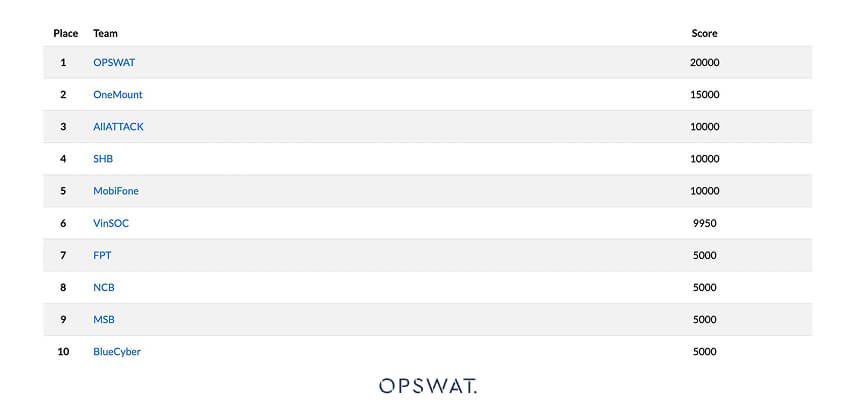
Năm nay, Đơn vị 515 đã kết hợp chuyên môn sâu về an ninh tấn công với việc áp dụng hiệu quả các tác nhân trí tuệ nhân tạo (AI) để làm việc nhanh hơn, thích ứng nhanh chóng và cạnh tranh ở mức độ cao hơn. Chúng tôi tự hào đã giành được Giải Nhì tại Security Bootcamp Arena 2026, trong số gần 30 đội an ninh mạng đến từ các tổ chức khác nhau.
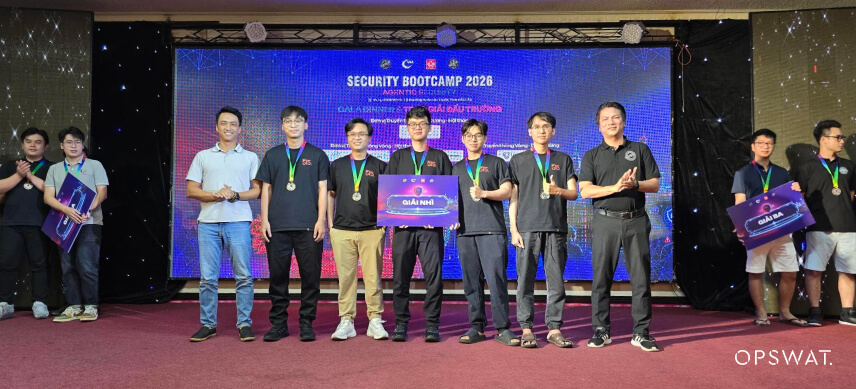
Ngoài bảng xếp hạng, cuộc thi Arena còn giúp đội chúng tôi rút ra một bài học quan trọng: để đảm bảo an ninh mạng hiệu quả, cần phải hiểu rõ cả hai khía cạnh của vấn đề: cách các hệ thống có thể bị xâm nhập, cũng như cách khôi phục, tăng cường bảo mật và phòng thủ trước chính những kỹ thuật đó.
Những bài học chúng tôi rút ra từ Chương trình huấn luyện an ninh mạng 2026
Qua các cuộc đàm phán, thảo luận kỹ thuật và cuộc thi, một số chủ đề đã gây ấn tượng mạnh với đội ngũ của chúng tôi.
Trí tuệ nhân tạo (AI) đang trở thành một phần không thể thiếu trong cả hai khía cạnh của an ninh mạng.
Chính những công nghệ giúp các chuyên gia bảo mật phân tích sự cố và tự động hóa các hoạt động bảo mật cũng có thể giúp các nhóm tấn công đẩy nhanh quá trình trinh sát, phát hiện lỗ hổng và phân tích lộ trình tấn công.
Quy mô đang trở thành một năng lực bảo mật.
Trí tuệ nhân tạo (AI) giúp các nhà nghiên cứu phân tích các đối tượng và dữ liệu kỹ thuật ở quy mô mà các quy trình làm việc thủ công truyền thống khó có thể sánh kịp. Thách thức đặt ra là phải đảm bảo rằng việc tăng tốc độ không làm ảnh hưởng đến độ chính xác và tính xác thực.
Chuyên môn của con người trở nên quan trọng hơn bao giờ hết. Khi trí tuệ nhân tạo (AI) ngày càng có nhiều quyền tự chủ hơn, các nhà nghiên cứu cần hiểu rõ khi nào nên tin tưởng vào các kết luận của nó, khi nào cần đặt câu hỏi về chúng, và khi nào cần tiến hành điều tra thủ công sâu hơn.
Nghiên cứu về an ninh phải luôn mang tính thực tiễn.
Dù là phân tích lộ trình tấn công do AI tạo ra, điều tra lỗ hổng bảo mật hay ứng phó với một sự cố ransomware mô phỏng, giá trị thực sự nằm ở việc kiểm chứng từng phát hiện trên hệ thống thực tế: lộ trình tấn công phải được thực thi, lỗ hổng phải bị khai thác thành công và quá trình khôi phục phải đảm bảo hiệu quả.
Và cuối cùng, cộng đồng cũng quan trọng không kém gì công nghệ.
Security Bootcamp tiếp tục tạo ra một môi trường để các nhà nghiên cứu, chuyên gia thực tiễn, các tổ chức và cộng đồng an ninh mạng Việt Nam nói chung có thể trao đổi ý tưởng một cách cởi mở, chia sẻ các nghiên cứu kỹ thuật và học hỏi lẫn nhau.
Tiếp tục hành trình
Đối với Đơn vị 515, Chương trình Huấn luyện An ninh 2026 không chỉ đơn thuần là một sự kiện.
Đây là cơ hội để chúng tôi chia sẻ những kết quả nghiên cứu của mình, thử thách bản thân trước các đội an ninh tài năng khác, học hỏi từ cộng đồng rộng lớn hơn, và tận mắt chứng kiến tốc độ mà trí tuệ nhân tạo (AI) đang thay đổi lĩnh vực an ninh mạng.
Từ nghiên cứu về các lỗ hổng sau khi vá lỗi vào năm 2025 đến nghiên cứu bảo mật dựa trên trí tuệ nhân tạo và “Bảo mật dựa trên tác nhân” (Agentic Security) vào năm 2026, trọng tâm của chúng tôi vẫn không thay đổi: khám phá các kỹ thuật tấn công mới nổi, tìm hiểu cách các công nghệ mới thay đổi bối cảnh mối đe dọa, và biến nghiên cứu thành kiến thức bảo mật thiết thực.
Việc giành giải Nhì tại Security Bootcamp Arena là một cách đáng nhớ để khép lại sự kiện năm nay, nhưng những cuộc trao đổi, những hiểu biết chuyên môn và những bài học mà chúng tôi mang về cũng quý giá không kém.
Các bài học này cũng có mối liên hệ chặt chẽ với cách thức mà OPSWAT đang tích hợp trí tuệ nhân tạo (AI) vào thế hệ tiếp theo của giải pháp bảo vệ cơ sở hạ tầng trọng yếu . Thông qua nền tảng được hỗ trợ bởi trí tuệ nhân tạo MetaDefender , OPSWAT kết hợp AI với phương pháp “Zero Trust” và ưu tiên phòng ngừa để giúp các tổ chức quét, làm sạch, xác minh và kiểm soát dữ liệu trước khi dữ liệu đó xâm nhập sâu hơn vào các môi trường quan trọng.
Khi trí tuệ nhân tạo (AI) tiếp tục định hình lại lĩnh vực an ninh mạng, mối liên hệ giữa nghiên cứu và việc bảo vệ trong thực tế càng trở nên quan trọng hơn bao giờ hết. Đơn vị 515 sẽ tiếp tục nghiên cứu các mối đe dọa mới nổi và các kỹ thuật bảo mật dựa trên AI, đồng thời góp phần biến những phát hiện đó thành các công nghệ và giải pháp mạnh mẽ hơn nhằm bảo vệ thế giới cơ sở hạ tầng trọng yếu.