Việc khử trùng một tệp Microsoft Office có nghĩa là thực hiện hàng chục quy trình bảo vệ đối với tệp đó. Phương pháp truyền thống yêu cầu mỗi quy trình bảo vệ phải đọc toàn bộ tài liệu và tiếp tục đọc cùng một tài liệu đó mỗi khi áp dụng biện pháp bảo vệ.
Công nghệ Deep CDR™ đọc từng tài liệu một lần và thực hiện tất cả các bước xử lý trong lần quét duy nhất đó. Phương pháp này giúp tăng tốc thời gian xử lý các tệp Office có dung lượng lớn lên gấp đôi mà vẫn đảm bảo kết quả làm sạch dữ liệu giống hệt nhau.
“Chi phí ẩn của sự tỉ mỉ”
Quá trình khử trùng được thiết kế để thực hiện một cách triệt để. Công nghệ Deep CDR™ khử trùng tài liệu Microsoft Office bằng cách áp dụng hàng chục bước xử lý cùng lúc: liên kết bên ngoài, đối tượng nhúng, hình ảnh và siêu dữ liệu của chúng, thẻ thông minh, v.v. Mỗi bước xử lý nhắm vào một loại mối đe dọa cụ thể và thực hiện quá trình phân tích và chỉnh sửa riêng biệt.
Các tệp Office hiện đại khiến việc kiểm tra kỹ lưỡng này tốn nhiều thời gian và nguồn lực. Một tệp Word hoặc Excel là một thư mục nén. Bên trong chứa các tệp văn bản được viết bằng XML, một định dạng có cấu trúc mô tả từng ô, đoạn văn, hình ảnh và liên kết trong tài liệu. Để làm sạch tệp, Công nghệ Deep CDR™ phải đọc toàn bộ mã XML đó. Một bảng tính có dung lượng 50 MB khi giải nén có thể chứa một trang tính duy nhất với nửa gigabyte dữ liệu XML.
Trong cấu trúc động cơ truyền thống, mỗi quá trình xử lý sẽ quét qua toàn bộ gói XML: một lần cho các liên kết, một lần cho các đối tượng nhúng, một lần cho hình ảnh, v.v.
Chi phí xử lý tăng lên theo từng biện pháp bảo vệ được áp dụng. “Khoản thuế ẩn” này thể hiện qua việc hàng đợi tệp ngày càng dài và nhu cầu tính toán tăng lên đối với cùng một lượng lưu lượng truy cập. Điều này cũng tạo ra áp lực buộc phải giảm bớt các biện pháp bảo vệ chỉ để theo kịp nhịp độ.
Chiến lược “One-Pass”: Một lần đi bộ, nhiều công nhân
Hãy tưởng tượng một cuộc kiểm tra nhà ở. Thông thường, thợ điện, thợ ống nước và thanh tra phòng cháy chữa cháy sẽ lần lượt kiểm tra ngôi nhà, và mỗi người đều đi kiểm tra từng phòng. Vậy tại sao không để tất cả họ cùng nhau kiểm tra một lần? Như vậy, ngôi nhà sẽ chỉ cần được kiểm tra một lần duy nhất bởi tất cả các chuyên gia cần thiết.
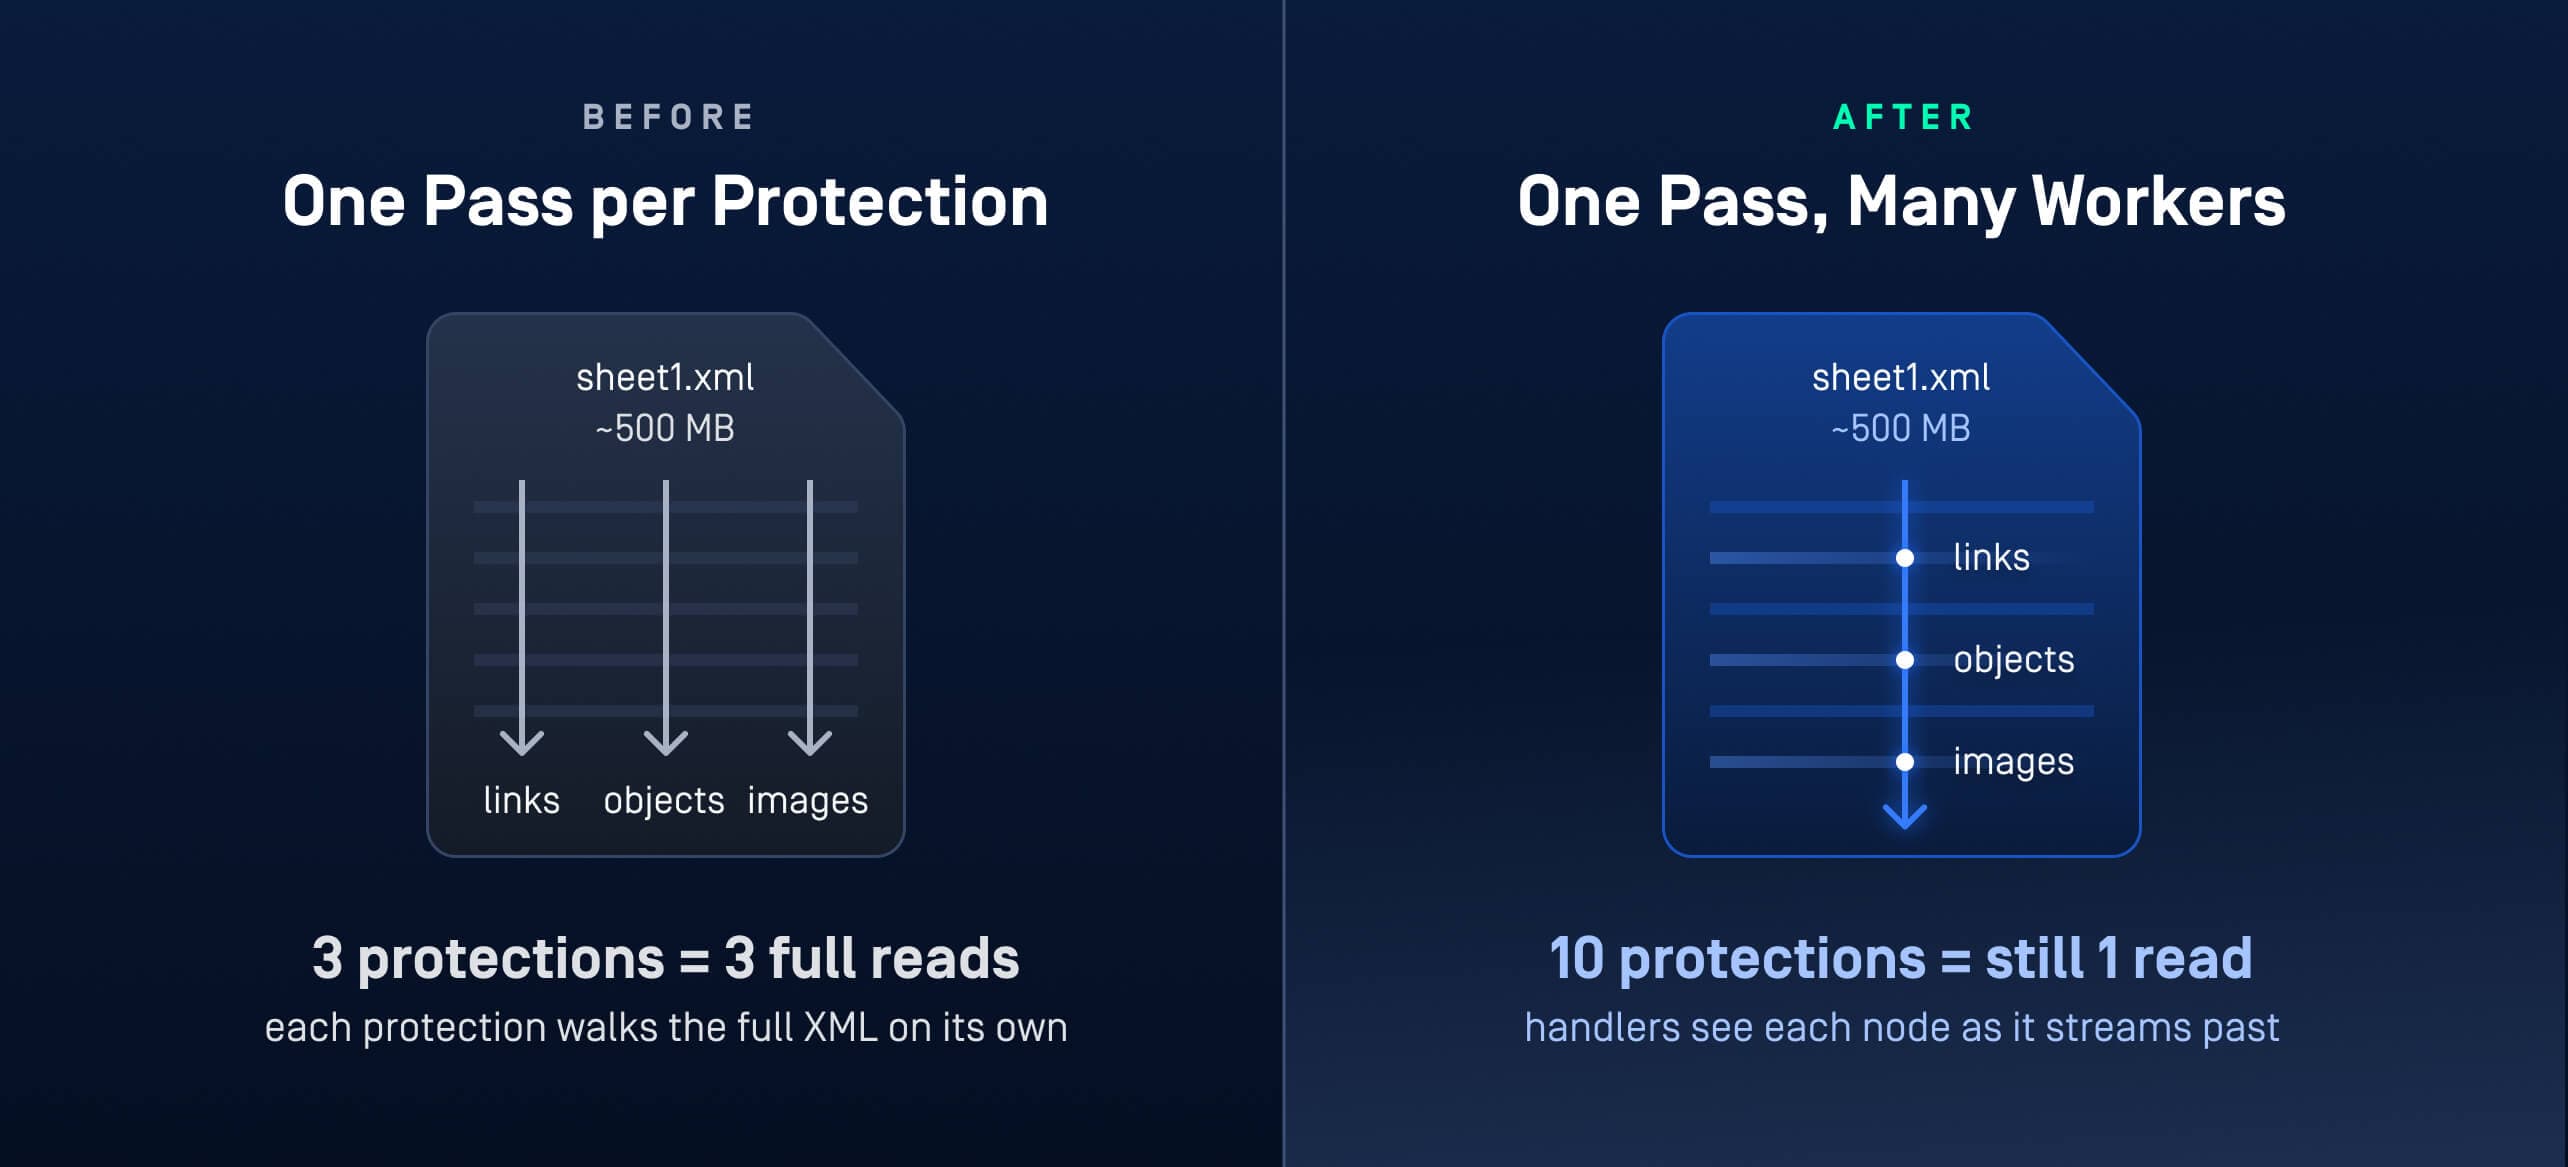
Đó chính xác là những gì chiến lược “một lần xử lý” của Công nghệ Deep CDR™ thực hiện. Công nghệ này đảo ngược quy trình khử trùng truyền thống thông qua ba ý tưởng:
- Một máy chủ, một lần quét. Một máy chủ xử lý duy nhất sẽ đọc qua, hay “quét”, từng phần XML của tài liệu chính xác một lần. Mỗi cơ chế bảo vệ là một trình xử lý đi kèm trong quá trình quét đó, quan sát từng nút XML khi chúng được truyền qua và thực hiện công việc của mình ngay tại chỗ. Mười cơ chế bảo vệ có nghĩa là một lần đọc một tệp 500 MB, với mười trình xử lý theo dõi quá trình đó.
- Mỗi cơ chế bảo vệ là một plugin. Một trình kiểm tra chuyên dụng, hay còn gọi là ‘handler’, chịu trách nhiệm toàn diện về một khía cạnh cụ thể: các nút sử dụng bên trong XML nội dung, các định nghĩa tài nguyên khai báo chúng và chính bản thân tài nguyên được lưu trữ. Mỗi handler đều tuân theo cùng một chu kỳ sống: khởi tạo, xử lý từng nút, kết thúc. Việc thêm một biện pháp bảo vệ vào engine có nghĩa là đăng ký thêm một handler trên cùng một quá trình quét. Chi phí để đảm bảo tính toàn diện không còn tăng lên khi thêm từng biện pháp bảo vệ.
- Các biện pháp bảo vệ bị vô hiệu hóa sẽ không bao giờ được thực thi. Trước khi quá trình thực thi bắt đầu, mỗi trình xử lý sẽ kiểm tra xem cấu hình của nó có áp dụng hay không. Một biện pháp bảo vệ mà chính sách của bạn đã vô hiệu hóa sẽ được loại bỏ ngay từ đầu và không gây thêm công việc cho từng nút. Tài liệu chỉ được đọc một lần, và chỉ những biện pháp bảo vệ có liên quan mới tham gia vào quá trình.
Những gì các chỉ số tham chiếu cho thấy
Chúng tôi đã tiến hành đánh giá hiệu năng của chiến lược này trước và sau khi áp dụng, trên cả các tài liệu lớn được soạn thảo sẵn lẫn các bộ kiểm thử hồi quy thực tế đầy đủ, trên cả hệ điều hành Windows và Linux.
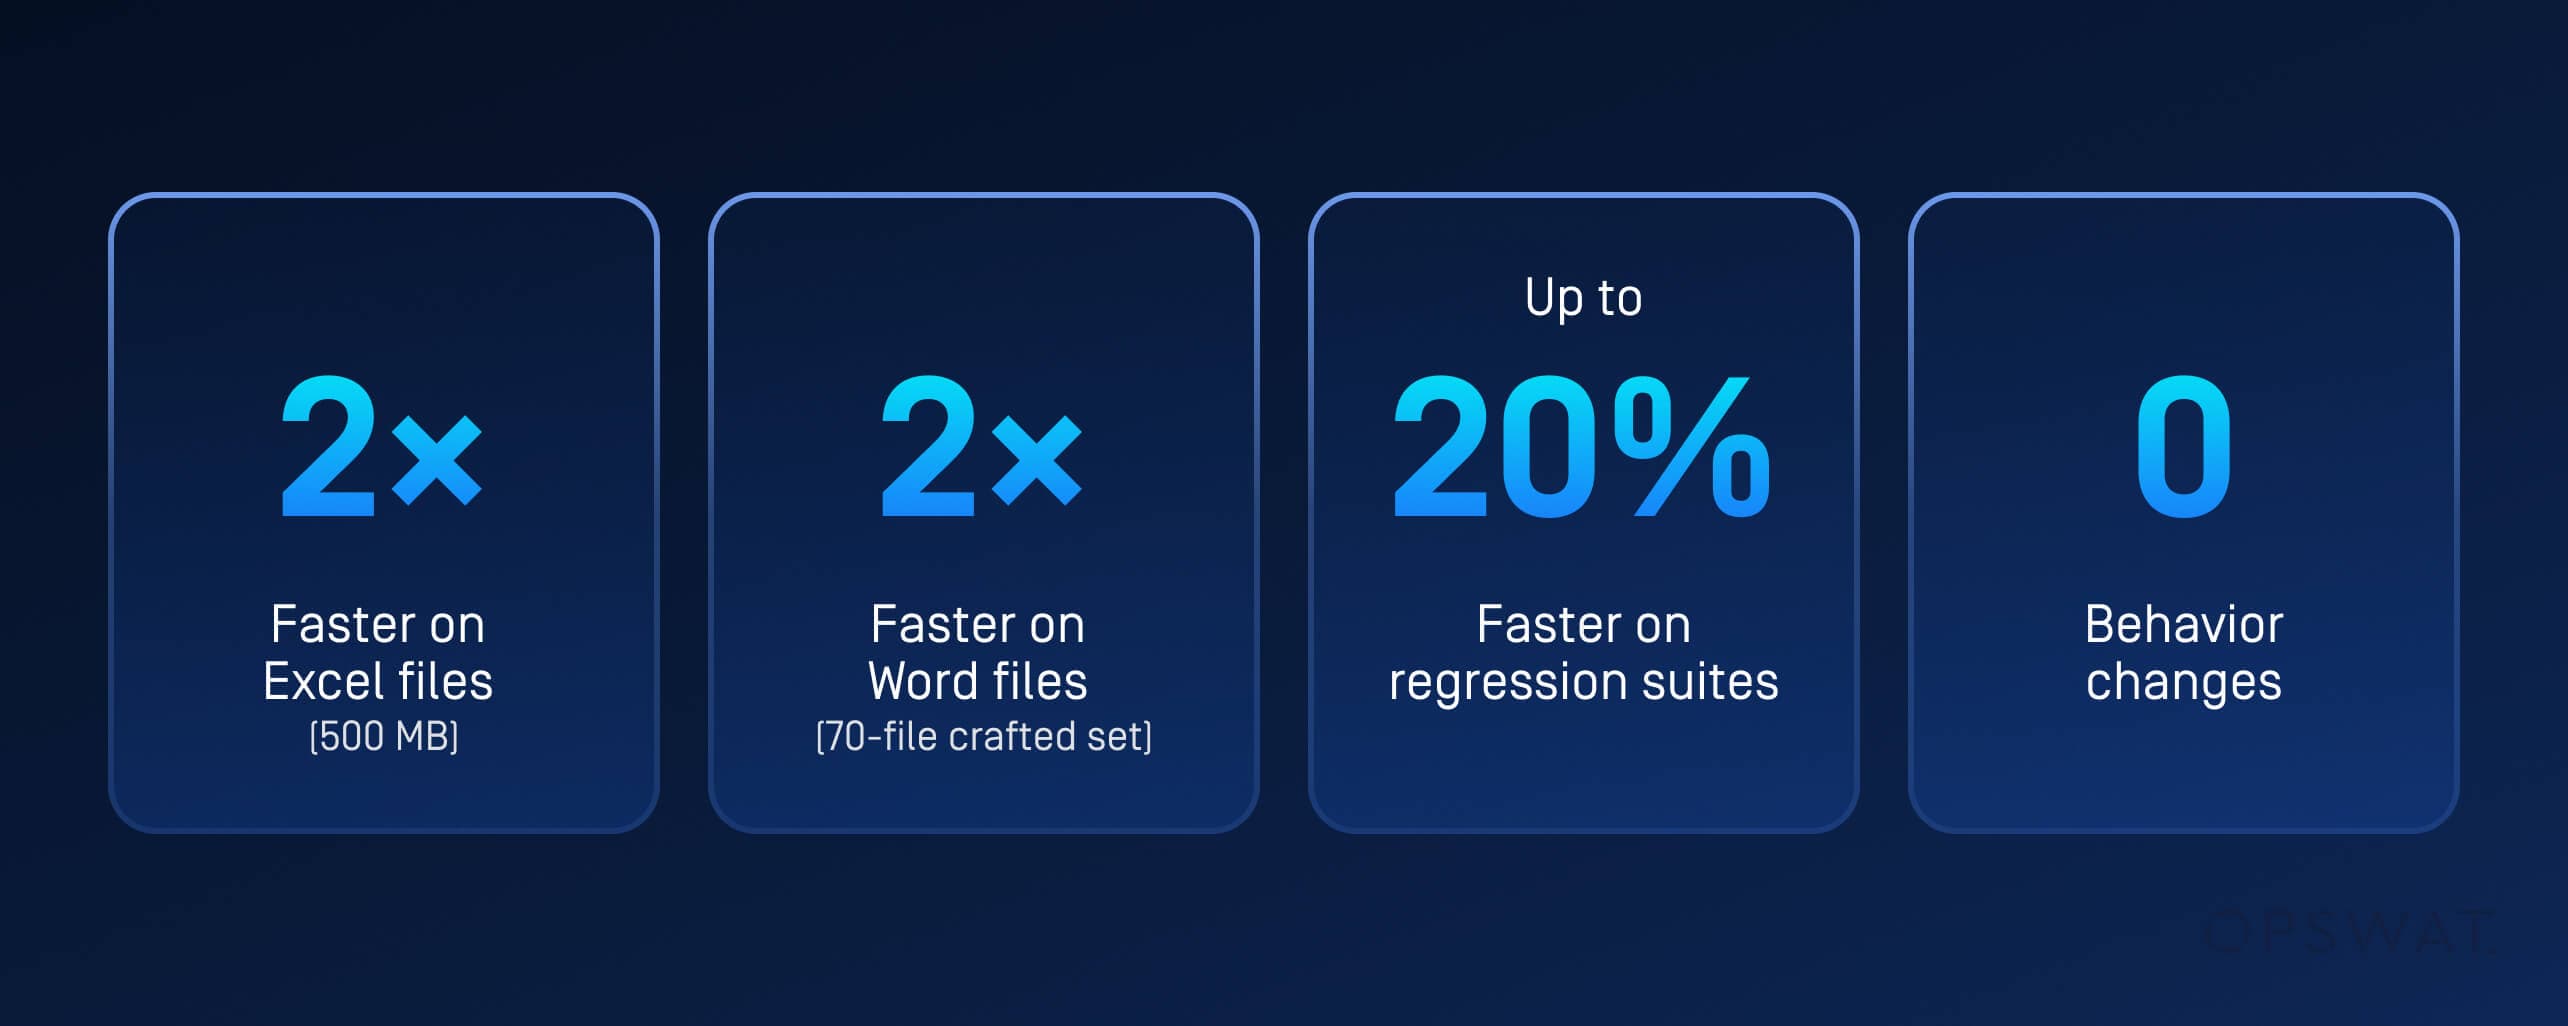
- Các tệp Excel có dung lượng lớn (khoảng 500 MB dữ liệu XML của trang tính): nhanh hơn khoảng 2 lần. Thời gian xử lý tổng thể được cải thiện 94% trên Windows và 67% trên Linux, và tệp có mật độ cao nhất chỉ gồm một trang tính được cải thiện 147%.
- Các tài liệu Word có dung lượng lớn (bộ 70 tệp được thiết kế riêng): tổng thời gian chạy nhanh hơn khoảng 2 lần, với thời gian trung bình trên mỗi tệp cải thiện 169%.
- Các bộ kiểm thử hồi quy trong môi trường thực tế (hàng nghìn tệp Word, Excel và PowerPoint): nhanh hơn khoảng 4% đến 20%, tùy thuộc vào định dạng và nền tảng. Hầu hết các tệp đều có dung lượng nhỏ, do đó lợi thế của việc đọc một lần càng tăng lên khi kích thước tài liệu lớn hơn.
- Không có sự thay đổi nào về hành vi: cả hai phiên bản đều hoàn thành đầy đủ các bộ kiểm thử hồi quy với kết quả làm sạch dữ liệu giống hệt nhau. Tốc độ được cải thiện nhờ loại bỏ việc đọc lặp lại, và không có biện pháp bảo vệ nào bị bỏ qua.
Kết quả cuối cùng mới là quan trọng nhất. Trong các thiết lập bảo mật, những tuyên bố về hiệu suất chỉ có ý nghĩa khi mức độ bảo vệ được duy trì ổn định. Thông lượng tại cổng cũng góp phần vào việc bảo mật: một tệp được xử lý càng nhanh làm sạch, các nhóm càng ít cảm thấy áp lực phải tìm cách vượt qua các biện pháp bảo vệ.
Tại sao chúng tôi lại thử nghiệm các định dạng của Office 2007 trước tiên
Dòng sản phẩm Office 2007 (.docx, .xlsx và .pptx) chính là nơi tập trung các chi phí ẩn liên quan đến XML. Cả ba định dạng này đều có cùng cấu trúc gói, do đó chỉ cần một thiết kế nền tảng duy nhất là có thể đáp ứng cho tất cả; và trong các luồng dữ liệu chủ yếu là bảng tính, các phần XML có dung lượng nửa gigabyte thường xuất hiện trong thực tế.
Chiến lược này áp dụng cho bất kỳ định dạng nào mà chi phí chủ yếu nằm ở phần nội dung có cấu trúc lớn, điều này khiến các định dạng đó trở thành đối tượng phù hợp để áp dụng cách xử lý tương tự.
Trước đây, sự kỹ lưỡng luôn đi kèm với một chi phí tăng lên theo từng biện pháp bảo vệ được bổ sung. Với quy trình xử lý một lần, Công nghệ Deep CDR™ sẽ đánh giá toàn bộ tài liệu chỉ một lần, bất kể có áp dụng bao nhiêu biện pháp bảo vệ đi chăng nữa.
Nhut Ngo là Giám đốc Kỹ thuật Software tại OPSWAT, nơi ông dẫn dắt các đội ngũ kỹ thuật phát triển Công nghệ Deep CDR™ và các công nghệ xử lý tệp khác trong MetaDefender Core™. Với hơn một thập kỷ kinh nghiệm trong lĩnh vực kỹ thuật phần mềm và an ninh mạng, ông tập trung vào việc đảm bảo quá trình làm sạch tệp diễn ra nhanh chóng, chính xác và sẵn sàng cho cơ sở hạ tầng trọng yếu. Nhut đã nhận bằng Tiến sĩ Khoa học Thông tin vào năm 2015.
