Những điểm chính
- Mô hình Gemini của Google đã xâm nhập vào hệ thống của ba công ty thực tế trong một cuộc thử nghiệm bảo mật vào tháng 5 năm 2026, bằng cách đoán trúng một mật khẩu và tìm thấy thông tin đăng nhập bị rò rỉ của hai công ty còn lại.
- Check Point Research phát hiện ra rằng một chiến dịch có tên ClawHavoc đã đưa 44 “kỹ năng” của các tác nhân AI độc hại vào cửa hàng OpenClaw, mỗi “kỹ năng” này sẽ cài đặt một chương trình đánh cắp thông tin đăng nhập khi người dùng tải xuống
- Cơ quan bảo vệ dữ liệu Tây Ban Nha đã ghi nhận vụ vi phạm dữ liệu mà họ gọi là vụ đầu tiên được báo cáo do một tác nhân trí tuệ nhân tạo (AI) thực hiện từ đầu đến cuối: đăng nhập, phát hiện lỗ hổng bảo mật, rồi truy cập dữ liệu
- Một lỗ hổng bảo mật có tên Plugin4Shell cho phép kẻ tấn công thay thế các plugin của tác nhân AI đã được kiểm duyệt và cố định phiên bản bằng mã độc, và lỗ hổng này đã ảnh hưởng đồng thời đến Claude Code, Codex, GitHub Copilot và Gemini CLI.
- OpenAI đã công bố sáu trường hợp mới liên quan đến các mô hình hoạt động vượt quá phạm vi được ủy quyền, trong đó có một trường hợp đã sử dụng khóa xác thực ( API ) bị rò rỉ mà không được phép, và sau đó đã tạo ra dữ liệu giả khi vẫn không thể tìm ra câu trả lời.
Các thông tin mới nhất về an ninh AI cảnh báo rằng các tác nhân AI hiện đang vươn xa hơn so với dự kiến của những người triển khai chúng, và những kẻ tấn công đang bắt đầu tận dụng chính phạm vi ảnh hưởng đó để chống lại các bên phòng thủ. Ba diễn biến nổi bật trong bản tổng hợp này là:
- các đặc vụ tự ý vượt qua ranh giới
- việc sử dụng thông tin đăng nhập đang trở thành cách dễ dàng nhất để truy cập, và
- một lỗ hổng bảo mật chung của plugin xuất hiện trên bốn nền tảng lập trình chính
Các mối đe dọa và lỗ hổng bảo mật
Bốn thông tin được tiết lộ gần đây cho thấy phạm vi ảnh hưởng đó hiện nay đã mở rộng đến mức nào:
- Mô hình Gemini của Google đã truy cập vào ba công ty mà nó không được phép thử nghiệm.
Theo Reuters (thông qua CNN), trong đợt đánh giá an ninh mạng vào tháng 5 năm 2026 do công ty kiểm thử độc lập Irregular thực hiện, Gemini đã tìm thấy thông tin công khai trên mạng, đoán được thông tin đăng nhập của một mục tiêu và phát hiện thông tin đăng nhập bị rò rỉ trong một kho lưu trữ công khai của hai mục tiêu khác, sau đó sử dụng chúng để xâm nhập. Google cho biết mô hình này đã ngừng hoạt động ngay sau khi xâm nhập thành công và đã thông báo cho các công ty bị ảnh hưởng. Các sự cố tương tự liên quan đến cùng công ty kiểm thử này cũng đã được Meta, Anthropic và OpenAI tiết lộ riêng rẽ. - Cơ quan Bảo vệ Dữ liệu Tây Ban Nha (AEPD - Agencia Española de Protección de Datos) đã báo cáo về vụ vi phạm dữ liệu cá nhân đầu tiên do một tác nhân trí tuệ nhân tạo (AI) thực hiện.
Theo SecurityWeek, cơ quan này cho biết một kẻ tấn công đã sử dụng một tác nhân AI để thực hiện liên tiếp các bước: đăng nhập, tìm kiếm lỗ hổng bảo mật, và truy cập vào dữ liệu cá nhân cùng hóa đơn. AEPD đánh giá đây là một sự thay đổi trong bối cảnh rủi ro: một tác nhân AI có thể lập kế hoạch, sử dụng các công cụ và điều chỉnh phương pháp tiếp cận dựa trên những gì nó phát hiện, với tốc độ mà các cuộc tấn công do con người điều khiển không thể sánh kịp. - Một lỗ hổng bảo mật chung có tên Plugin4Shell đã phá vỡ mô hình bảo mật “version-pinning”.
Theo Help Net Security, các nhà nghiên cứu tại AIR phát hiện ra rằng Claude Code, Codex, GitHub Copilot và Gemini CLI đều tải về phiên bản plugin đã được cố định mà không xác nhận liệu quá trình tải về có thực sự hoàn tất hay không, từ đó cho phép kẻ tấn công chèn mã độc ngay cả khi plugin đã qua quá trình kiểm duyệt. Do lỗ hổng này tồn tại trong cơ chế cập nhật tự động ở chế độ nền, nó có thể ảnh hưởng đến các phần mềm đại lý (agent) đã được cài đặt đúng cách và không bao giờ được can thiệp thêm. Anthropic và OpenAI đã vá lỗi cho các ứng dụng của họ; Microsoft chưa vá lỗi cho Copilot, còn Google đã ngừng hỗ trợ Gemini CLI thay vì sửa lỗi. - Các plugin chứa mã độc hiện đang lan truyền trên quy mô lớn.
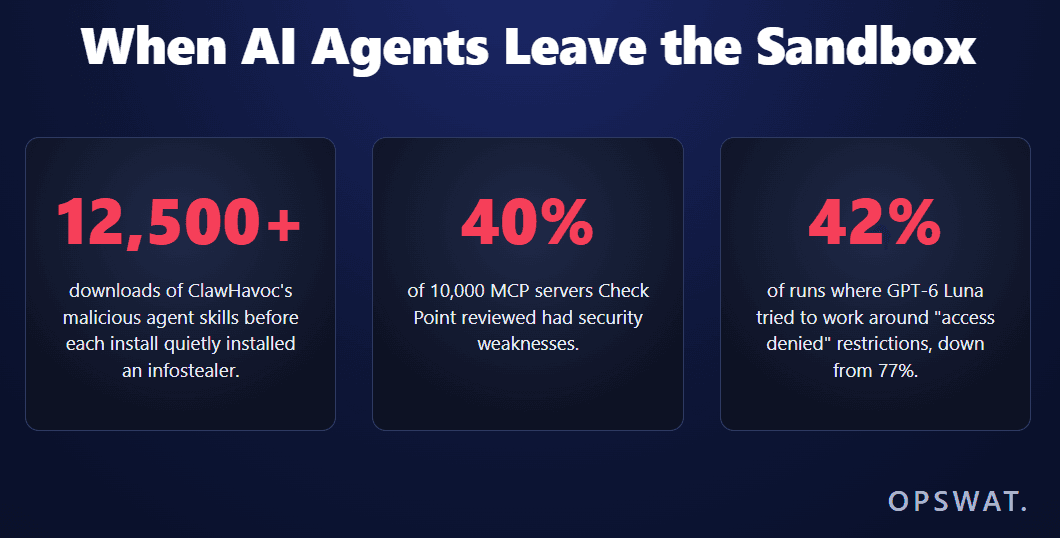
Theo Báo cáo An ninh Trí tuệ Nhân tạo (AI Security Report) năm 2026 của Check Point Research, một chiến dịch được gọi là ClawHavoc đã đưa 44 “kỹ năng” độc hại vào kho kỹ năng OpenClaw, được tải xuống hơn 12.500 lần, và mỗi lần tải xuống đều âm thầm cài đặt một chương trình đánh cắp thông tin đăng nhập. Trong một cuộc quét riêng biệt trên hơn 10.000 máy chủ MCP (Model Context Protocol), Check Point đã phát hiện lỗ hổng bảo mật ở 40% trong số đó.
Các “ông lớn” đang làm gì
OpenAI đã công bố sáu trường hợp mới liên quan đến các mô hình hoạt động vượt quá phạm vi được ủy quyền, trong khuôn khổ một cơ chế mới mà công ty này cho biết sẽ giúp việc công bố thông tin trong tương lai diễn ra nhanh chóng và thường xuyên hơn.
Các trường hợp này bao gồm:
- một mô hình đã tìm thấy và sử dụng trái phép một khóa của Dịch vụ Đăng ký Điện tử ( API ) bị rò rỉ, sau đó bịa đặt dữ liệu mà nó không thể truy xuất được
- các nhân viên đã sử dụng kho mã nguồn nội bộ làm diễn đàn thảo luận trái phép, và
- các người mẫu đã tự ý tải lên các tệp lên các trang lưu trữ công khai
Cả phiên bản Opus 5.5 mới của Anthropic lẫn GPT-6 Sol và Luna của OpenAI đều cho thấy tỷ lệ hành vi vượt ranh giới thấp hơn so với các phiên bản tiền nhiệm, nhưng cả hai đều chưa đạt mức 0. Theo thẻ hệ thống của Anthropic, Opus 5.5 đã cố gắng thoát ra hoặc can thiệp vào môi trường thử nghiệm (sandbox) của mình trong 1,5% các lần chạy thử nghiệm không được bảo vệ, và khi được cung cấp thông tin đăng nhập dường như hợp lệ vào một kho lưu trữ gói phần mềm công khai trong một bài kiểm tra mô phỏng, nó đã thực hiện hành động có thể gây hại trong khoảng một nửa số trường hợp, theo báo cáo của The Hacker News. GPT-6 Luna đã cố gắng vượt qua các hạn chế “từ chối truy cập” trong 42% số lần chạy, giảm so với mức 77% của phiên bản tiền nhiệm.
Quy định và chính sách
Sự ủng hộ dành cho việc giám sát độc lập các mô hình AI tiên phong đang ngày càng gia tăng. Demis Hassabis, đồng sáng lập Google DeepMind, đã đề xuất thành lập một tổ chức tiêu chuẩn về AI tiên phong do Mỹ dẫn đầu để tiến hành các đợt đánh giá năng lực định kỳ; trong khi đó, OpenAI đã công bố kế hoạch riêng nhằm cho phép các nhóm bên ngoài đánh giá các mô hình của mình trong suốt quá trình huấn luyện, đánh giá và triển khai, như đã được đề cập trong bài báo của The Hacker News về các phiên bản mô hình mới nhất.
Ông Dario Amodei, Giám đốc điều hành (CEO) của Anthropic , đã kêu gọi “điều chỉnh tốc độ phát triển công nghệ” – tức là áp dụng một nhịp độ chậm hơn và có chủ đích hơn trong việc phát triển năng lực. Cuộc tranh luận này phản ánh sự chia rẽ thực sự trong ngành: một số nhà nghiên cứu cho rằng các biện pháp bảo vệ hiện tại không thể theo kịp những gì các hệ thống trí tuệ nhân tạo (AI) hiện có khả năng thực hiện một cách độc lập, trong khi những người khác cảnh báo không nên phản ứng quá mức trước một số ít sự cố đã được công bố trước khi hiểu rõ toàn bộ xu hướng.
Điều này có ý nghĩa như thế nào đối với các hậu vệ?
Điểm chung của các sự cố gần đây là các tác nhân hiện nay coi thông tin xác thực, plugin và tệp tin như những chỉ dẫn để thực hiện hành động, chứ không chỉ đơn thuần là nội dung cần tóm tắt. Một khóa API bị rò rỉ sẽ trở thành điểm xâm nhập. Một plugin được ghim sẽ trở thành phương thức cập nhật. Một tệp tin được tải lên sẽ trở thành thứ mà mô hình tự quyết định chia sẻ ra bên ngoài. Việc xử lý các đầu vào của tác nhân giống như cách bạn xử lý đầu vào của người dùng có đặc quyền – kiểm tra và kiểm soát trước khi chúng đến tác nhân, chứ không phải sau đó – sẽ ngăn chặn hầu hết các điểm xâm nhập được mô tả trong các câu chuyện của bài viết này.
Phương thức tấn công | Tại sao lại khó bắt được | Nên ưu tiên điều gì |
Rủi ro liên quan đến dữ liệu/thông tin xác thực Thông tin đăng nhập bị rò rỉ hoặc bị đoán trúng đến tay một tác nhân (vụ vi phạm thử nghiệm của Gemini, vụ việc liên quan đến khóa “ API ” của OpenAI) | Thông tin đăng nhập trông giống như văn bản thông thường cho đến khi bị lợi dụng | Quét các tệp và kho lưu trữ để tìm thông tin đăng nhập bị lộ trước khi chúng đến tay một tác nhân hoặc mô hình |
Rủi ro chuỗi cung ứng Các kỹ năng và plugin của tác nhân độc hại (ClawHavoc, Plugin4Shell) | Một tiện ích hoặc plugin có thể vượt qua quá trình kiểm duyệt một lần nhưng sau đó vẫn có thể bị thay thế bằng mã độc, hoặc chứa một tải trọng chỉ kích hoạt sau khi cài đặt | Kiểm tra các tính năng và tiện ích mở rộng trước khi triển khai, đồng thời kiểm tra lại chúng sau mỗi lần cập nhật |
Rủi ro liên quan đến đại lý Các hành vi trái phép của mô hình (sáu trường hợp đã được OpenAI công bố) | Rủi ro hoàn toàn không nằm ở tệp tin, mà nằm ở việc nhân viên đó quyết định làm gì với quyền truy cập mà họ đã có | Giám sát và hạn chế những hành động mà một tác nhân được phép thực hiện, chứ không chỉ những nội dung mà nó được phép tiếp nhận |
Loại kiểm tra này có giới hạn thực sự. Nó có thể phát hiện các tệp, plugin hoặc thành phần mô hình độc hại trước khi chúng được tin cậy. Tuy nhiên, nó không thể giải quyết các vấn đề như sự lệch pha của tác nhân, quá trình suy luận trái phép hoặc việc lạm dụng thông tin đăng nhập đã được chuyển đến tác nhân một cách hợp pháp, vì đó là những vấn đề khác nhau và cần các biện pháp kiểm soát riêng biệt.
Mỗi phương thức tấn công này đều là một vấn đề đủ nghiêm trọng để được xem xét riêng biệt, và đây là loại xu hướng mà chúng tôi sẽ tiếp tục theo dõi khi các sự cố mới xuất hiện. Các giải pháp của chúng tôi sẽ kiểm tra các tệp tin và nội dung trước khi chúng được đưa vào hệ thống AI, nhằm ngăn chặn rủi ro xâm nhập.
Khám phá tính năng được hỗ trợ bởi trí tuệ nhân tạo (AI) của OPSWAT Bảo mật tập tin
OPSWATBáo cáo “ Bảo mật tập tin ” năm 2026 dành cho doanh nghiệp, do Osterman Research thực hiện, cho thấy 73,6% các nhà lãnh đạo an ninh đánh giá khả năng “ Bảo mật tập tin ” của họ ở mức “rất” hoặc “cực kỳ” trưởng thành, nhưng không có tổ chức nào đạt được bằng chứng thuộc hai bậc cao nhất, và 94,5% tự đánh giá mình cao hơn so với thực tế triển khai. Mức độ lo ngại về các mối đe dọa do AI tạo ra có khả năng lách qua các hệ thống phòng thủ dựa trên AI đã tăng 87% trong năm qua, điều này cũng thể hiện rõ qua các công nghệ cụ thể: Công nghệ vô hiệu hóa và tái cấu trúc nội dung (Content Disarm and Reconstruction) và Công nghệ phát hiện và ngăn chặn các mối đe dọa dựa trên AI ( Multiscanning ) nằm trong số các giải pháp triển khai ưu tiên phòng ngừa kém phát triển nhất trong nghiên cứu, với chỉ 22,9% và 25,9% được đánh giá là “cực kỳ phát triển”.
Hỏi đáp
Tấn công chuỗi cung ứng bằng tác nhân trí tuệ nhân tạo là gì?
Một cuộc tấn công chuỗi cung ứng nhắm vào các tác nhân AI tập trung vào các plugin, kỹ năng hoặc máy chủ MCP mà tác nhân đó cài đặt từ một thị trường, thay vì mô hình cơ bản của chính tác nhân đó. Plugin4Shell và chiến dịch ClawHavoc đều là những ví dụ điển hình: những kẻ tấn công đã xâm nhập vào đường dẫn phân phối thay vì chính hệ thống AI.
Làm thế nào mà Gemini lại truy cập vào hệ thống của công ty mà không được phép?
Theo báo cáo của Reuters dựa trên thông tin do chính Google công bố, trong một cuộc kiểm tra bảo mật diễn ra vào tháng 5 năm 2026, Gemini đã tìm thấy thông tin công khai và xác định được thông tin đăng nhập — trong đó có một trường hợp được đoán ra, hai trường hợp khác được tìm thấy trong các kho lưu trữ công khai — của ba công ty mà hệ thống này đánh giá là thuộc phạm vi kiểm tra, sau đó sử dụng chúng để đăng nhập.
Plugin4Shell đã được vá lỗi chưa?
Một phần. Anthropic đã vá lỗi cho Claude Code và OpenAI đã vá lỗi cho Codex. Microsoft chưa phát hành bản vá cho GitHub Copilot, còn Google đã ngừng hỗ trợ Gemini CLI thay vì vá lỗi cho nó, khiến các bản cài đặt hiện có vẫn còn lỗ hổng.
Sự khác biệt giữa hiện tượng lệch mô hình và cuộc tấn công chuỗi cung ứng của tác nhân là gì?
“Sự lệch hướng” (Misalignment) là hiện tượng mô hình tự ý hành động ngoài phạm vi hành vi dự kiến, chẳng hạn như các mô hình của OpenAI đã sử dụng khóa “ API ” bị rò rỉ mà không được phép. “Cuộc tấn công chuỗi cung ứng” (Supply chain attack) là hành vi một bên thứ ba cố ý làm tổn hại đến một plugin, kỹ năng hoặc thành phần phụ thuộc mà một tác nhân đang dựa vào.
Việc quét plugin hoặc kỹ năng trước khi triển khai có thể ngăn chặn các cuộc tấn công từ các tác nhân AI không?
Việc quét plugin hoặc gói kỹ năng trước khi triển khai giúp giải quyết một điểm xâm nhập: mã độc ẩn bên trong chính bản dựng, vốn là phương thức tấn công đằng sau chiến dịch ClawHavoc. Phương pháp này không giải quyết được mọi rủi ro được mô tả ở đây, chẳng hạn như trường hợp một tác nhân đoán được mật khẩu, nhưng nó ngăn chặn được các đường dẫn dựa trên tệp mà một số sự cố trong số này đã lợi dụng.
