


Azure DevOps
Thể loại:Mã nguồn
Tìm hiểu thêm về cuốn sách “Cybersecurity Upside Down” của Benny Czarny
Xác định các gói phần mềm và các lỗ hổng bảo mật đã biết, đánh giá rủi ro mật mã, đồng thời rà soát nguồn gốc của các mô hình trí tuệ nhân tạo (AI) và các giấy phép đã công bố.
CycloneDX & SPDX dành cho SBOM
Software mã nguồn mở của bên thứ ba thuộc loại phần mềm mã nguồn mở có bản quyền (
)
Quy trình CI/CD tích hợp với
Software & Thông tin về giấy phép AI
Khả năng phát hiện các lỗ hổng đã biết và rủi ro mật mã
Việc kiểm kê chưa đầy đủ khiến các nhóm phải tái lập bằng chứng để thực hiện các biện pháp ứng phó với lỗ hổng bảo mật, chuyển đổi hệ thống mã hóa và rà soát các mô hình trí tuệ nhân tạo.
Phần mềm của nhà cung cấp và các tệp mô hình AI có thể được gửi đến mà không kèm theo thông tin tồn kho có thể sử dụng được, khiến các nhóm phải xác định phiên bản gói phần mềm, các phụ thuộc mã hóa, nguồn gốc mô hình và các giấy phép đã công bố trước khi tiến hành đánh giá.
CRA của EU quy định các nghĩa vụ liên quan đến SBOM, Sắc lệnh Hành pháp 14412 đưa ra hướng dẫn về CBOM, và Đạo luật AI của EU yêu cầu phải có tài liệu chứng minh đối với các mô hình AI đa năng thuộc phạm vi điều chỉnh. Việc lập các danh mục riêng biệt khiến việc thu thập bằng chứng hỗ trợ trở nên khó khăn hơn.
Khi một lỗ hổng CVE mới được công bố, việc thiếu tên và phiên bản của các gói phần mềm sẽ làm chậm trễ công việc ban đầu: xác định những thành phần phần mềm nào cần được điều tra.
Phần mềm của nhà cung cấp và các tệp mô hình AI có thể được gửi đến mà không kèm theo thông tin tồn kho có thể sử dụng được, khiến các nhóm phải xác định phiên bản gói phần mềm, các phụ thuộc mã hóa, nguồn gốc mô hình và các giấy phép đã công bố trước khi tiến hành đánh giá.
CRA của EU quy định các nghĩa vụ liên quan đến SBOM, Sắc lệnh Hành pháp 14412 đưa ra hướng dẫn về CBOM, và Đạo luật AI của EU yêu cầu phải có tài liệu chứng minh đối với các mô hình AI đa năng thuộc phạm vi điều chỉnh. Việc lập các danh mục riêng biệt khiến việc thu thập bằng chứng hỗ trợ trở nên khó khăn hơn.
Khi một lỗ hổng CVE mới được công bố, việc thiếu tên và phiên bản của các gói phần mềm sẽ làm chậm trễ công việc ban đầu: xác định những thành phần phần mềm nào cần được điều tra.
Liệt kê tên gói phần mềm, phiên bản, thông tin giấy phép, các bản cập nhật phần mềm quan trọng và các lỗ hổng bảo mật đã biết từ 8,7 triệu thư viện của bên thứ ba.
Kiểm tra các thuật toán, thư viện, chứng chỉ, giao thức và các tài liệu mật mã liên quan. Đánh giá các rủi ro trong hệ thống cổ điển và lượng tử, đồng thời đề xuất các giải pháp thay thế (nếu có) để làm cơ sở cho các quyết định chuyển đổi.
So sánh các tệp mô hình với các kho lưu trữ được biết là đã công bố cùng một chuỗi byte và báo cáo các giấy phép đã được công bố hiện có, từ đó cung cấp cho các nhà đánh giá những tài liệu tham khảo cụ thể để kiểm tra nguồn gốc và giấy phép.
Phân tích các tệp được hỗ trợ trong các mạng được cách ly. Với các cơ sở dữ liệu cần thiết đã được cài đặt tại địa phương, các nhóm có thể tiến hành rà soát danh mục vật liệu (BOM) mà không cần kết nối đám mây trong quá trình quét.
Tạo danh mục phần mềm, mã hóa và trí tuệ nhân tạo thông qua một công cụ duy nhất, giúp giảm bớt nhu cầu phải cấu hình các quy trình quét riêng biệt cho từng loại danh mục.
Đặt ngưỡng lỗ hổng phần mềm và các hạn chế về giấy phép gói phần mềm. Kích hoạt riêng biệt tính năng chặn đối với rủi ro mật mã và các giấy phép mô hình AI đã chọn, tùy theo yêu cầu quy trình làm việc của bạn.
Kiểm tra bản tóm tắt kết quả quét, chuyển đổi giữa các kết quả SBOM, CBOM và AIBOM, đồng thời xuất báo cáo mà bạn cần.
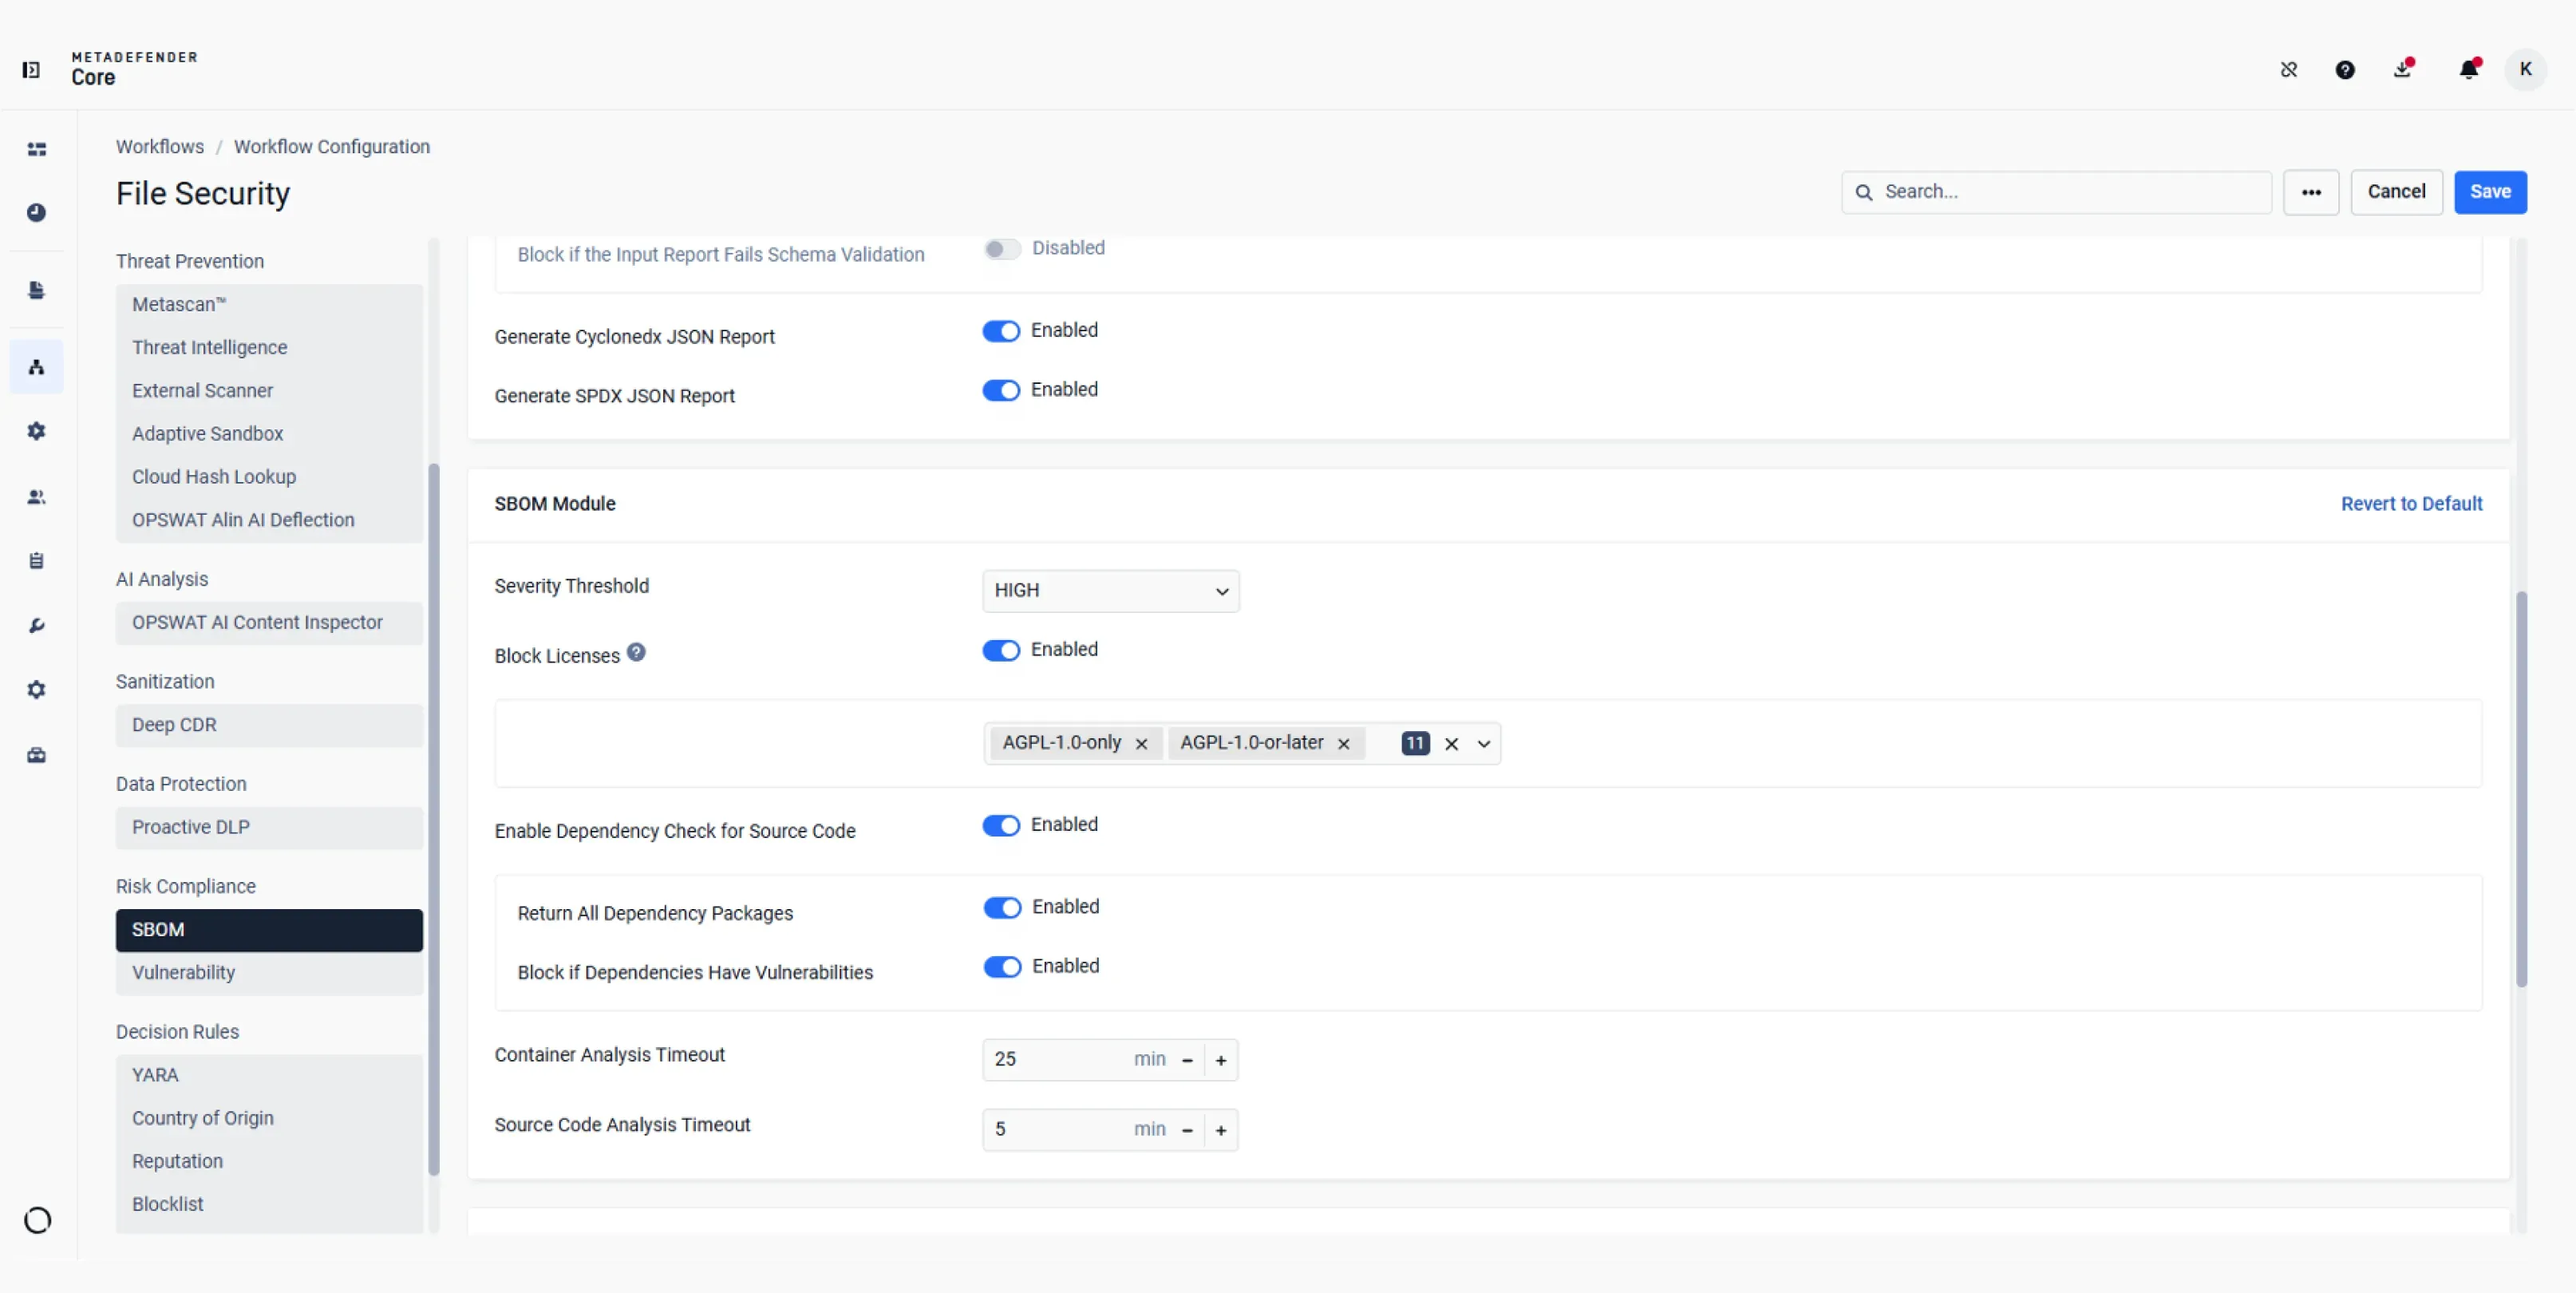
Đặt ngưỡng mức độ nghiêm trọng của lỗ hổng bảo mật, chọn các giấy phép gói phần mềm cần chặn và bật tính năng kiểm tra phụ thuộc cho mã nguồn.
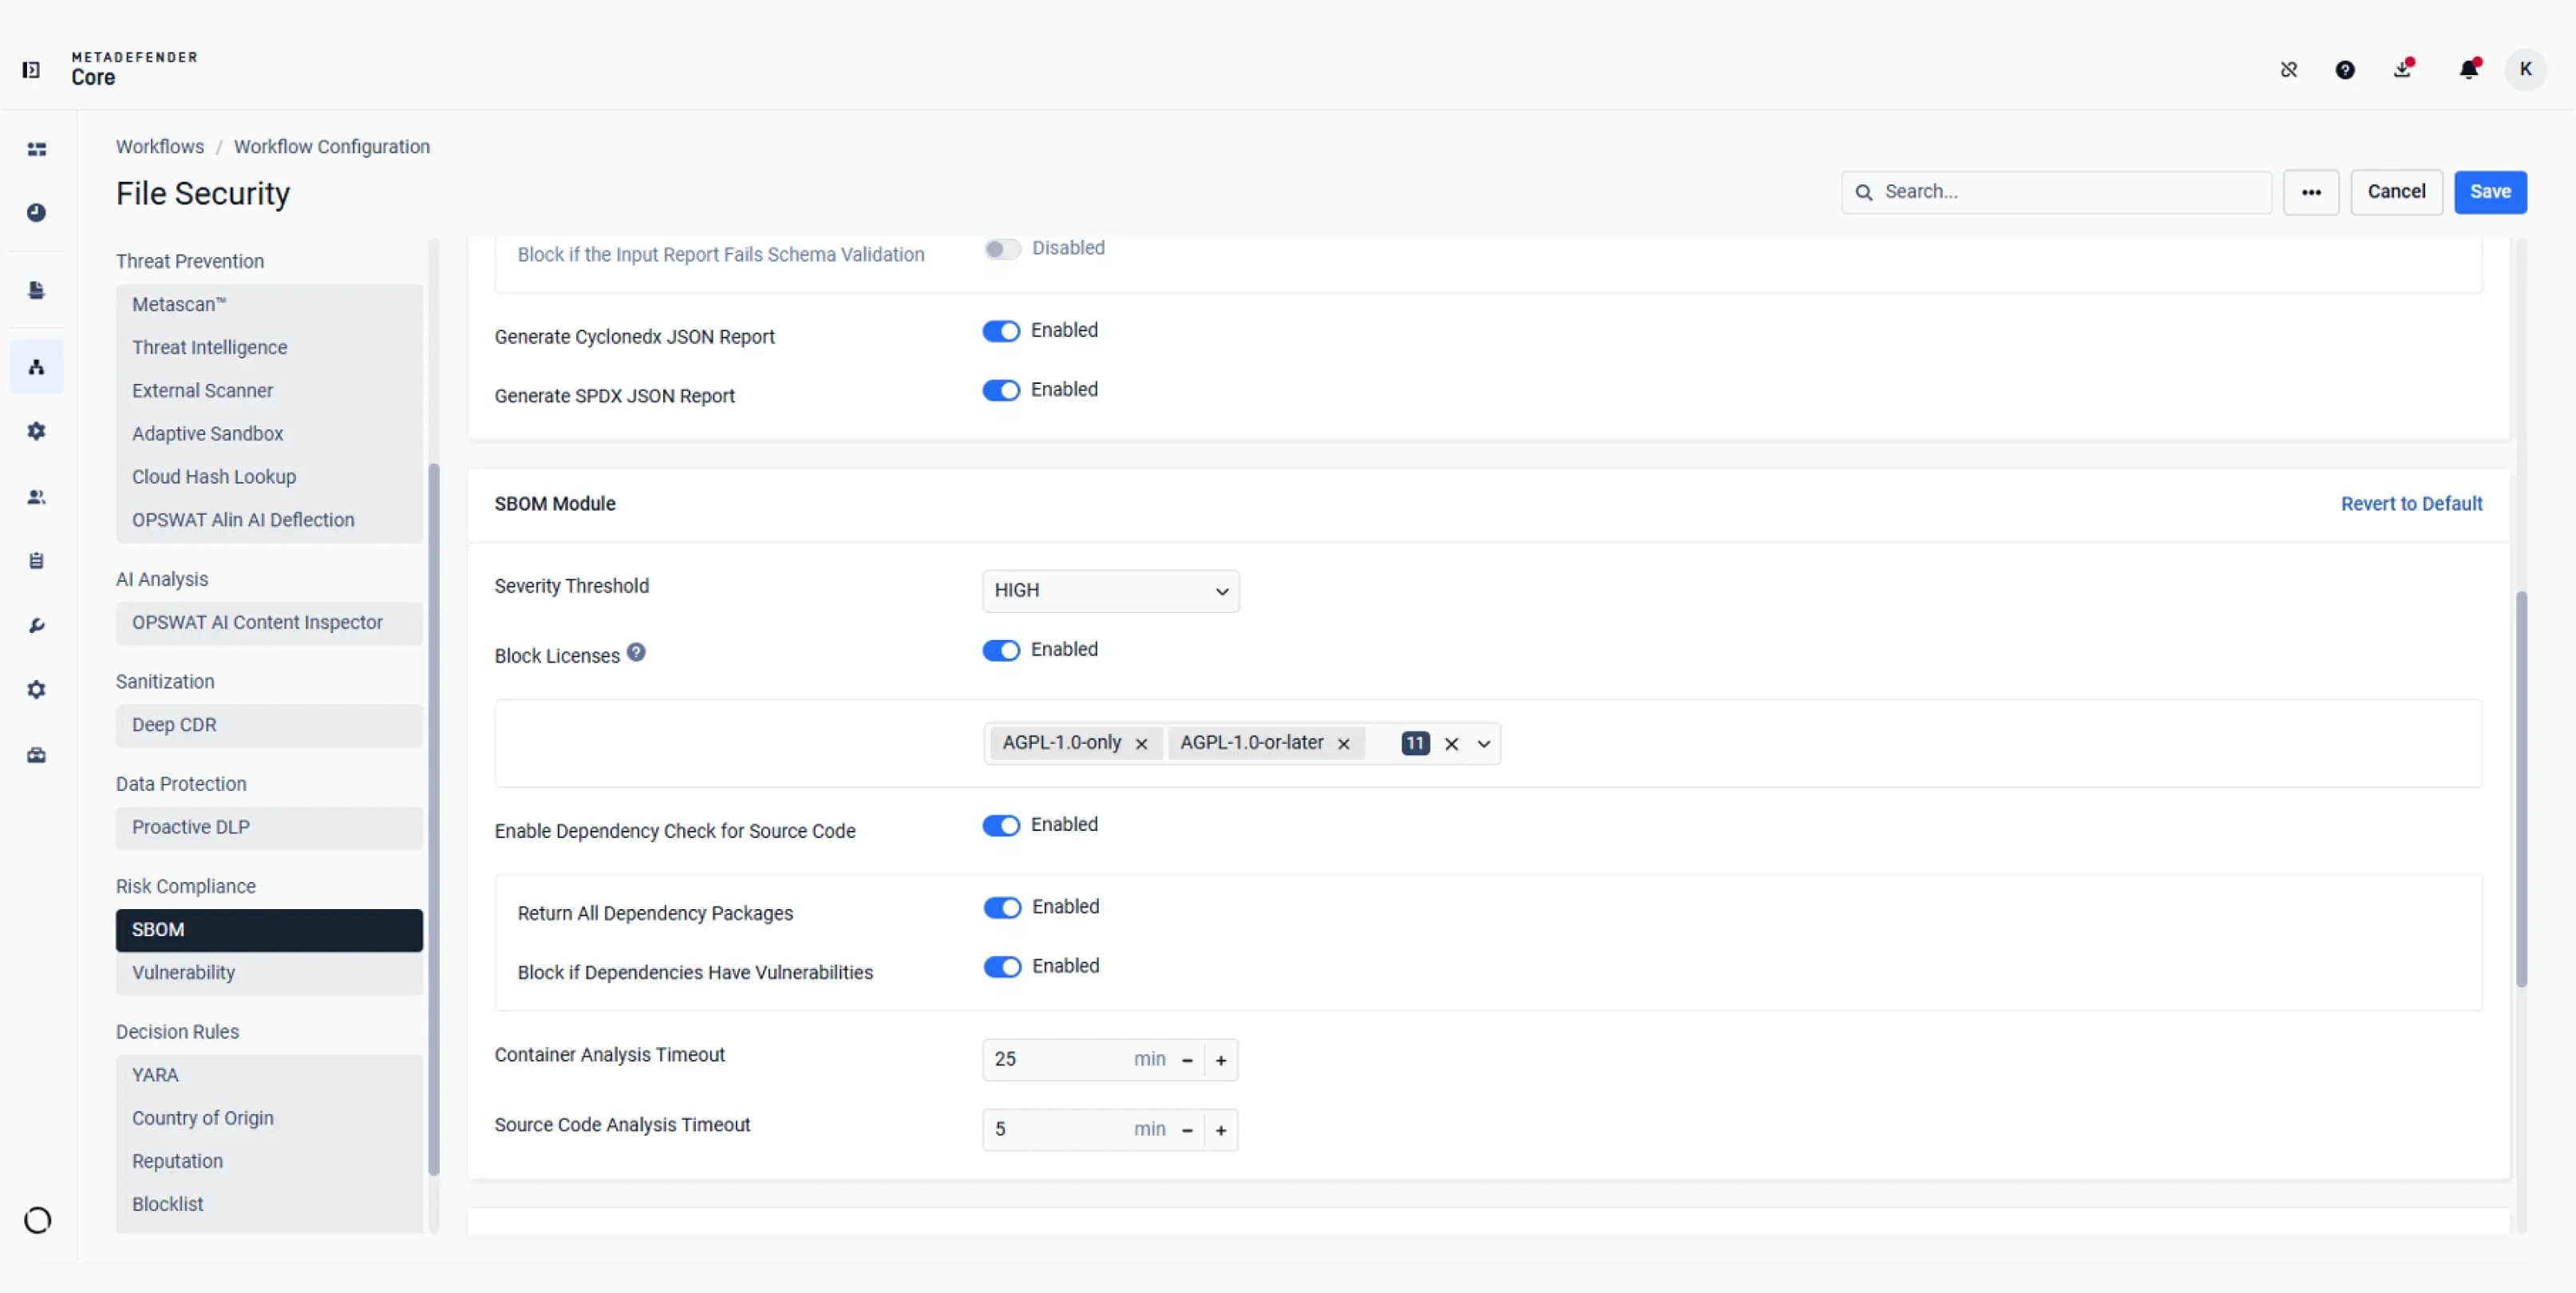
Đặt ngưỡng mức độ nghiêm trọng của lỗ hổng bảo mật, chọn các giấy phép gói phần mềm cần chặn và bật tính năng kiểm tra phụ thuộc cho mã nguồn.
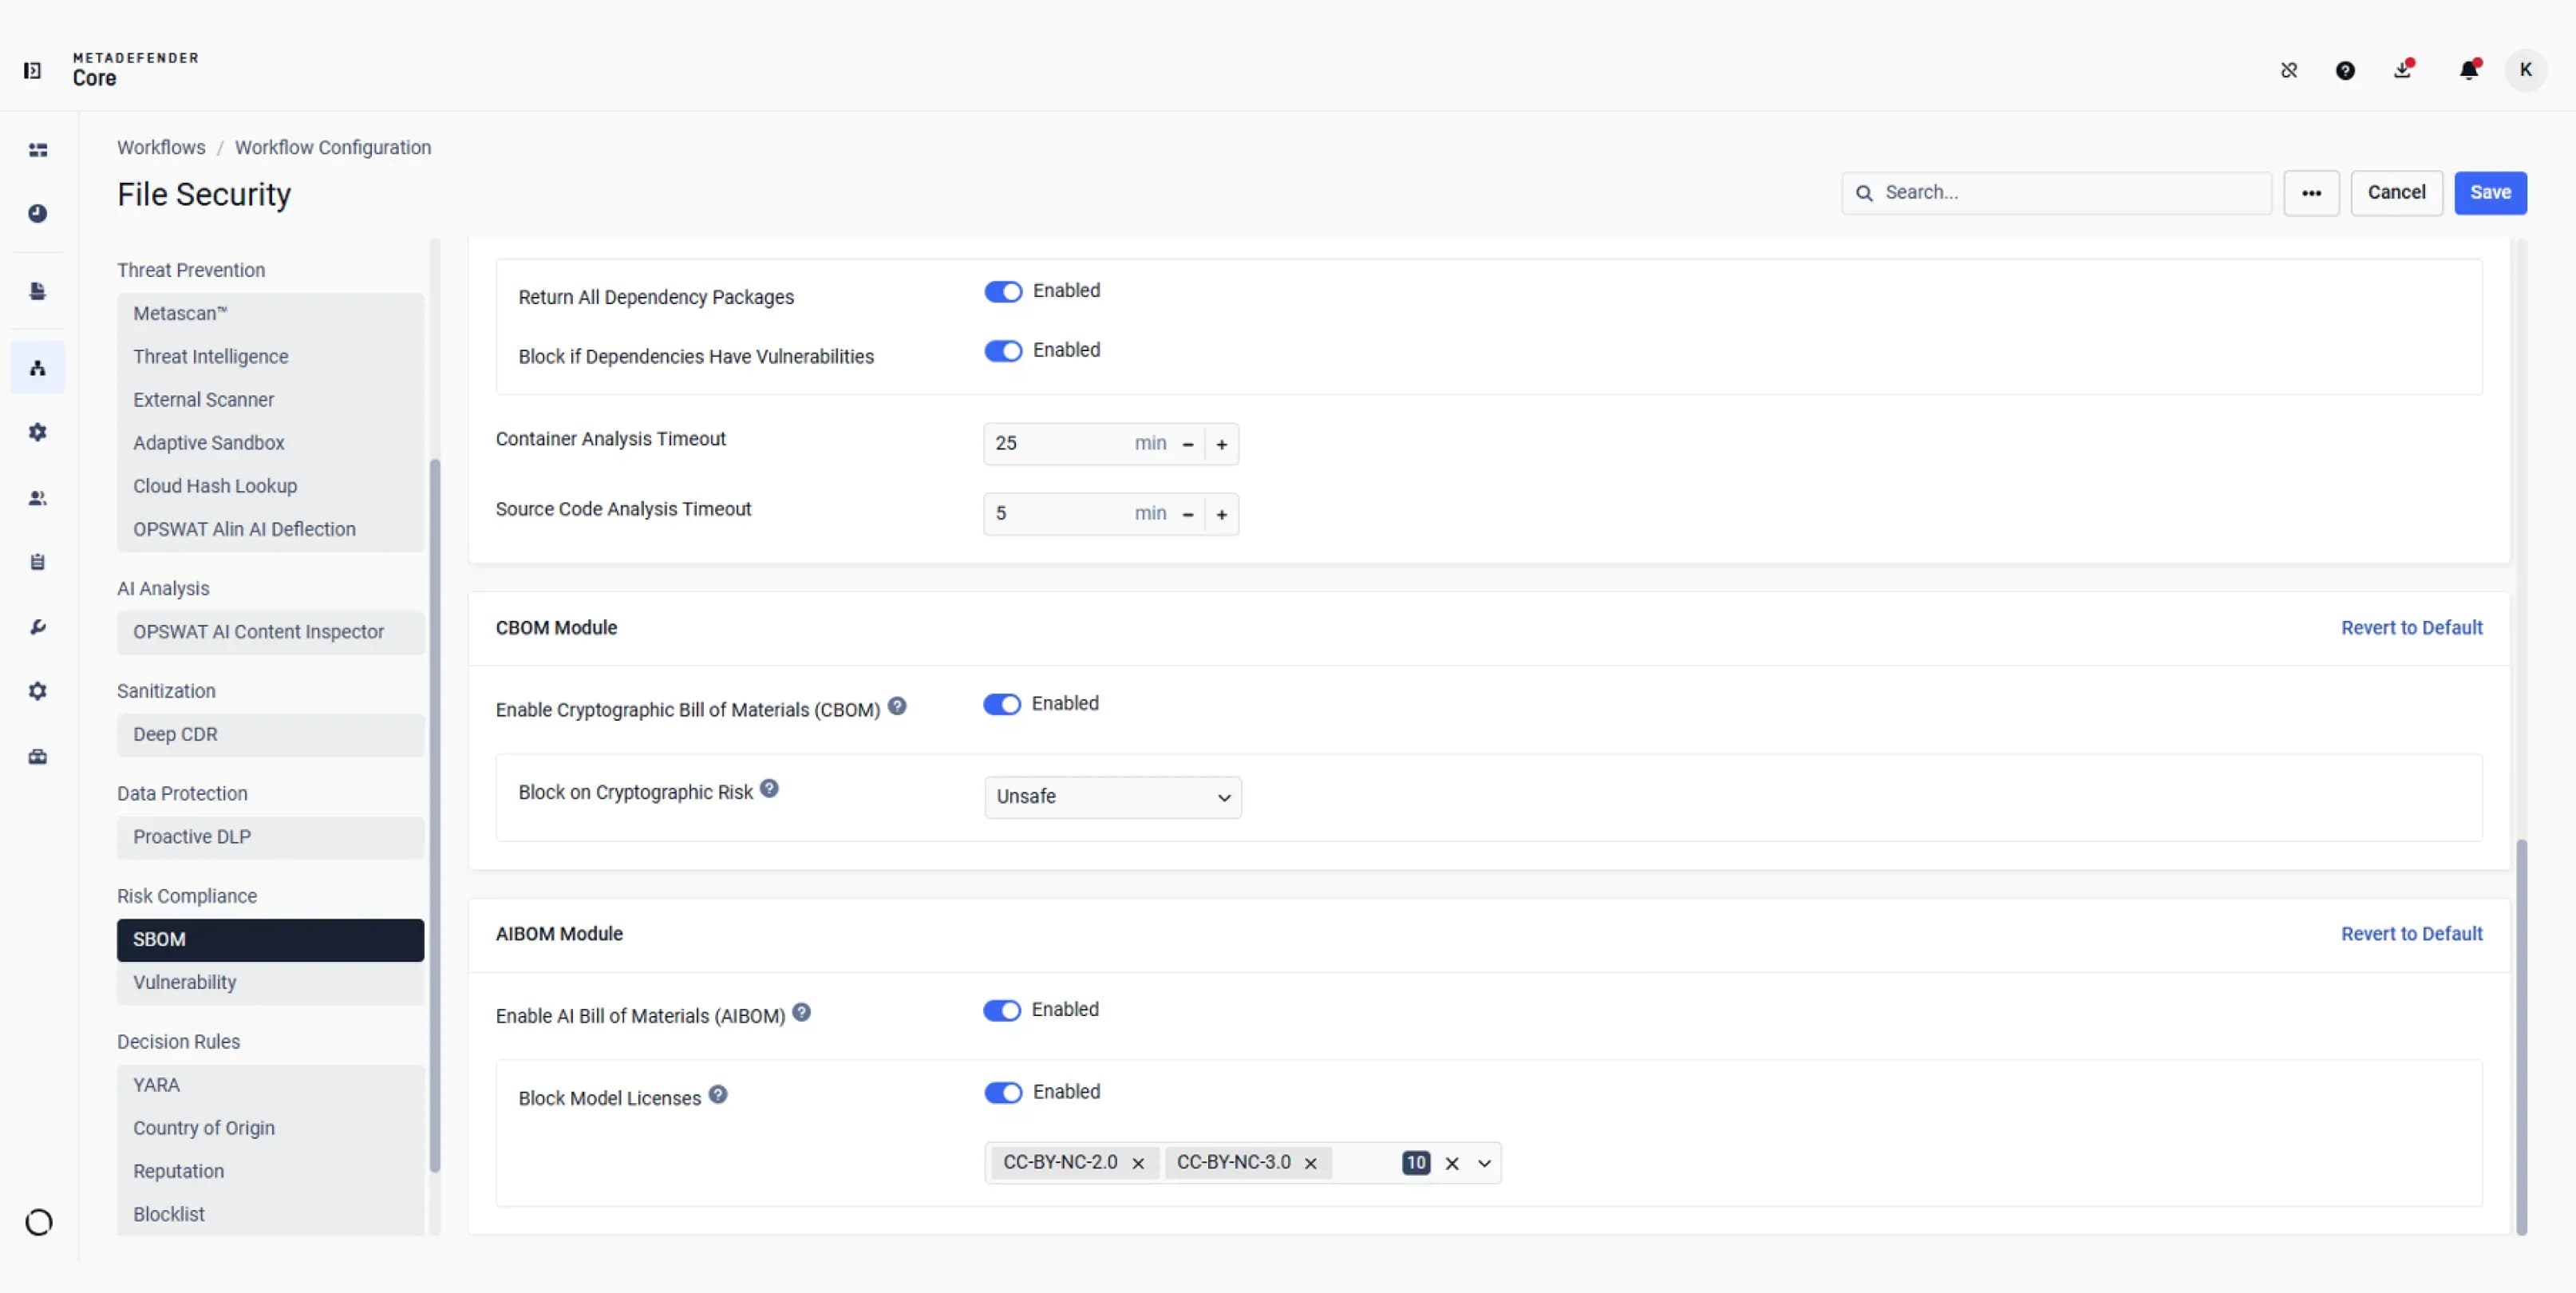
Chọn xem có nên chặn dựa trên rủi ro mật mã hay hạn chế các giấy phép mô hình AI cụ thể nào.
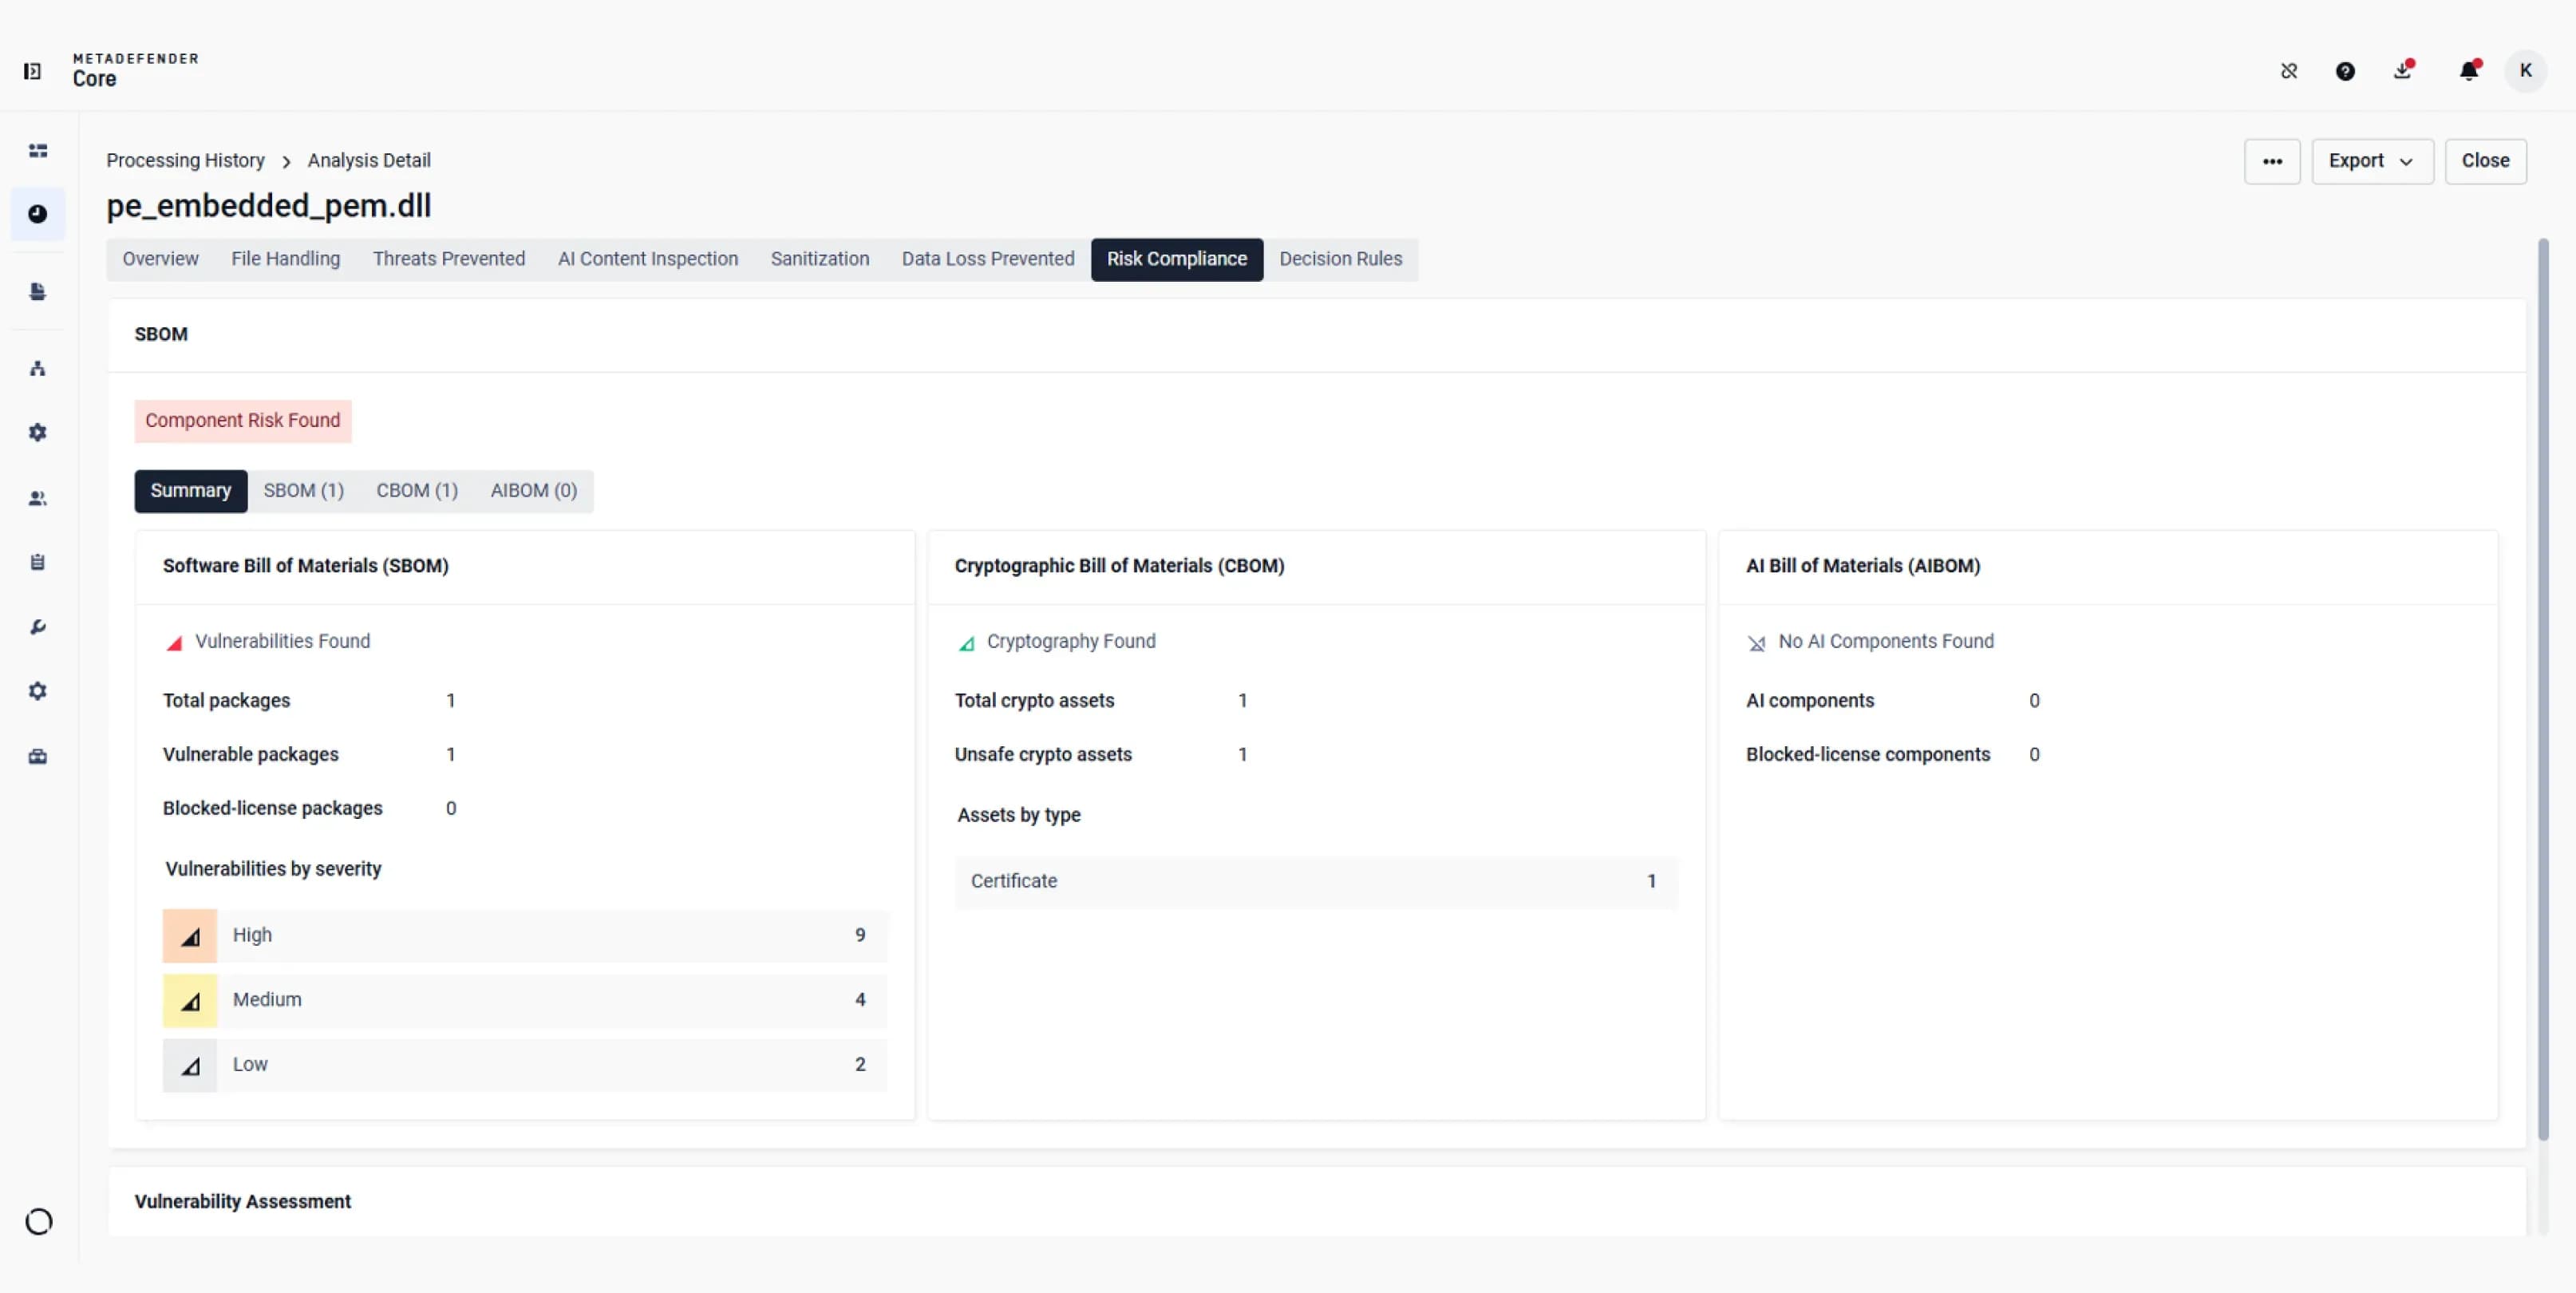
So sánh các kết quả phân tích về phần mềm, mã hóa hoặc trí tuệ nhân tạo (AI) của tệp đã quét, sau đó mở từng mô-đun để xem chi tiết.
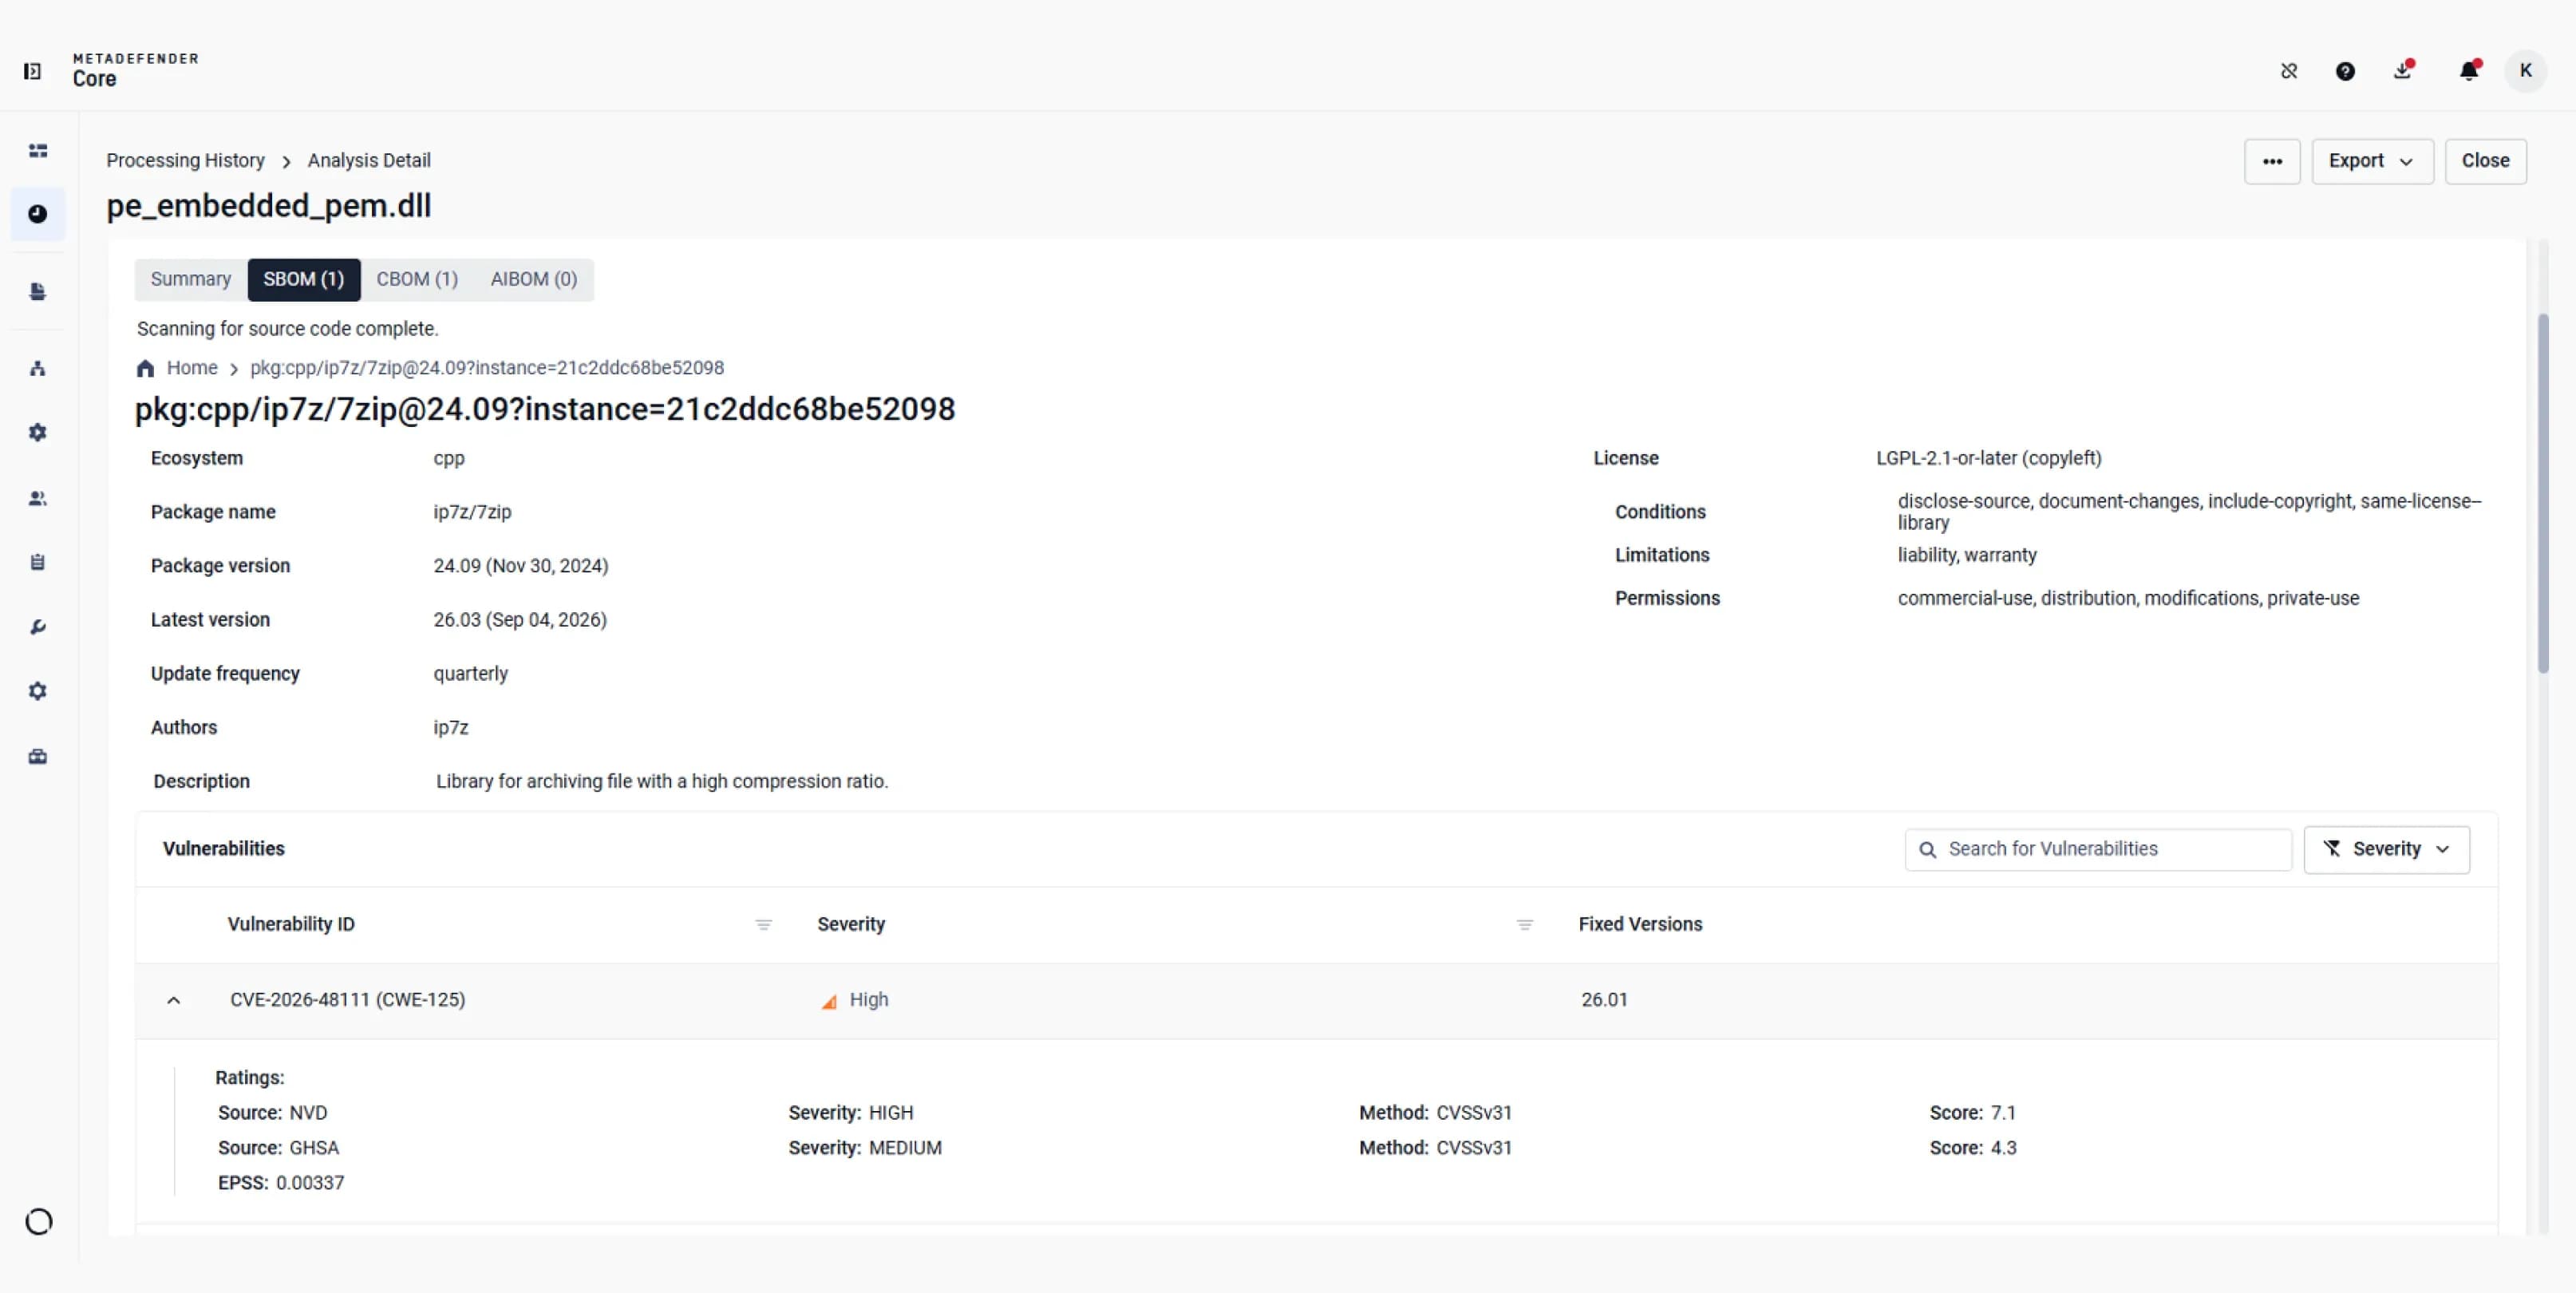
Xem xét phiên bản gói phần mềm, thông tin giấy phép đã báo cáo, các lỗ hổng bảo mật (CVE) liên quan và mức độ nghiêm trọng.
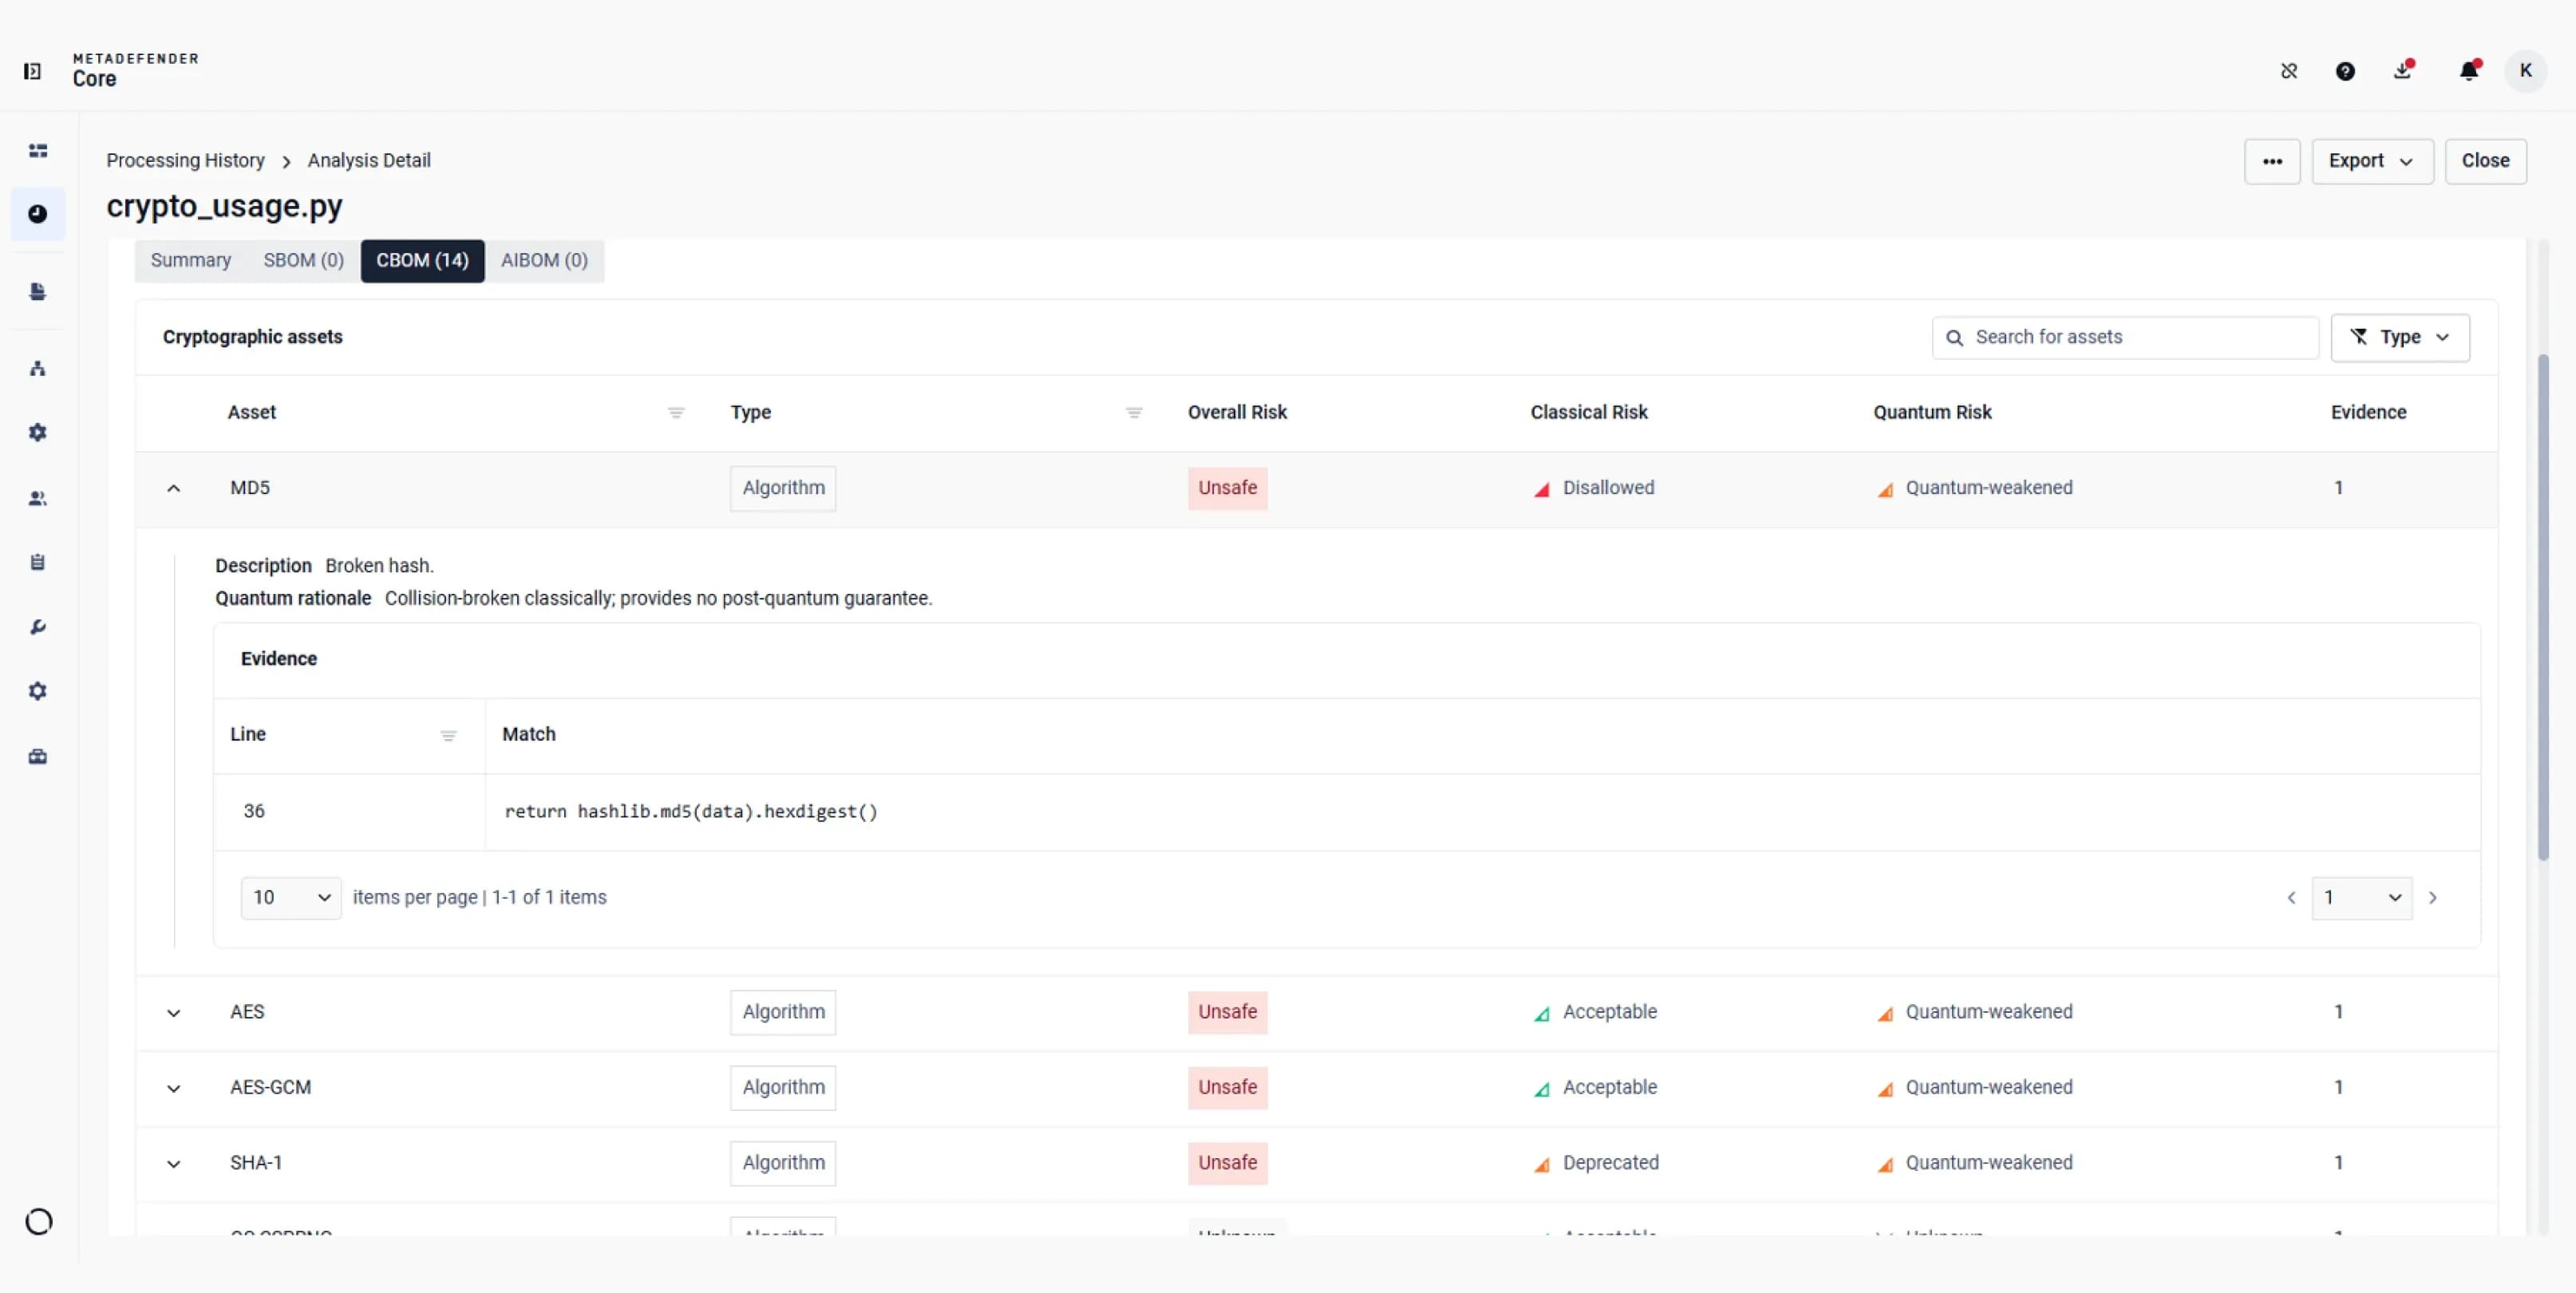
Xem xét các phân loại rủi ro cổ điển và lượng tử cùng với các bằng chứng nguồn cho thấy nơi phát hiện các tài sản mật mã.
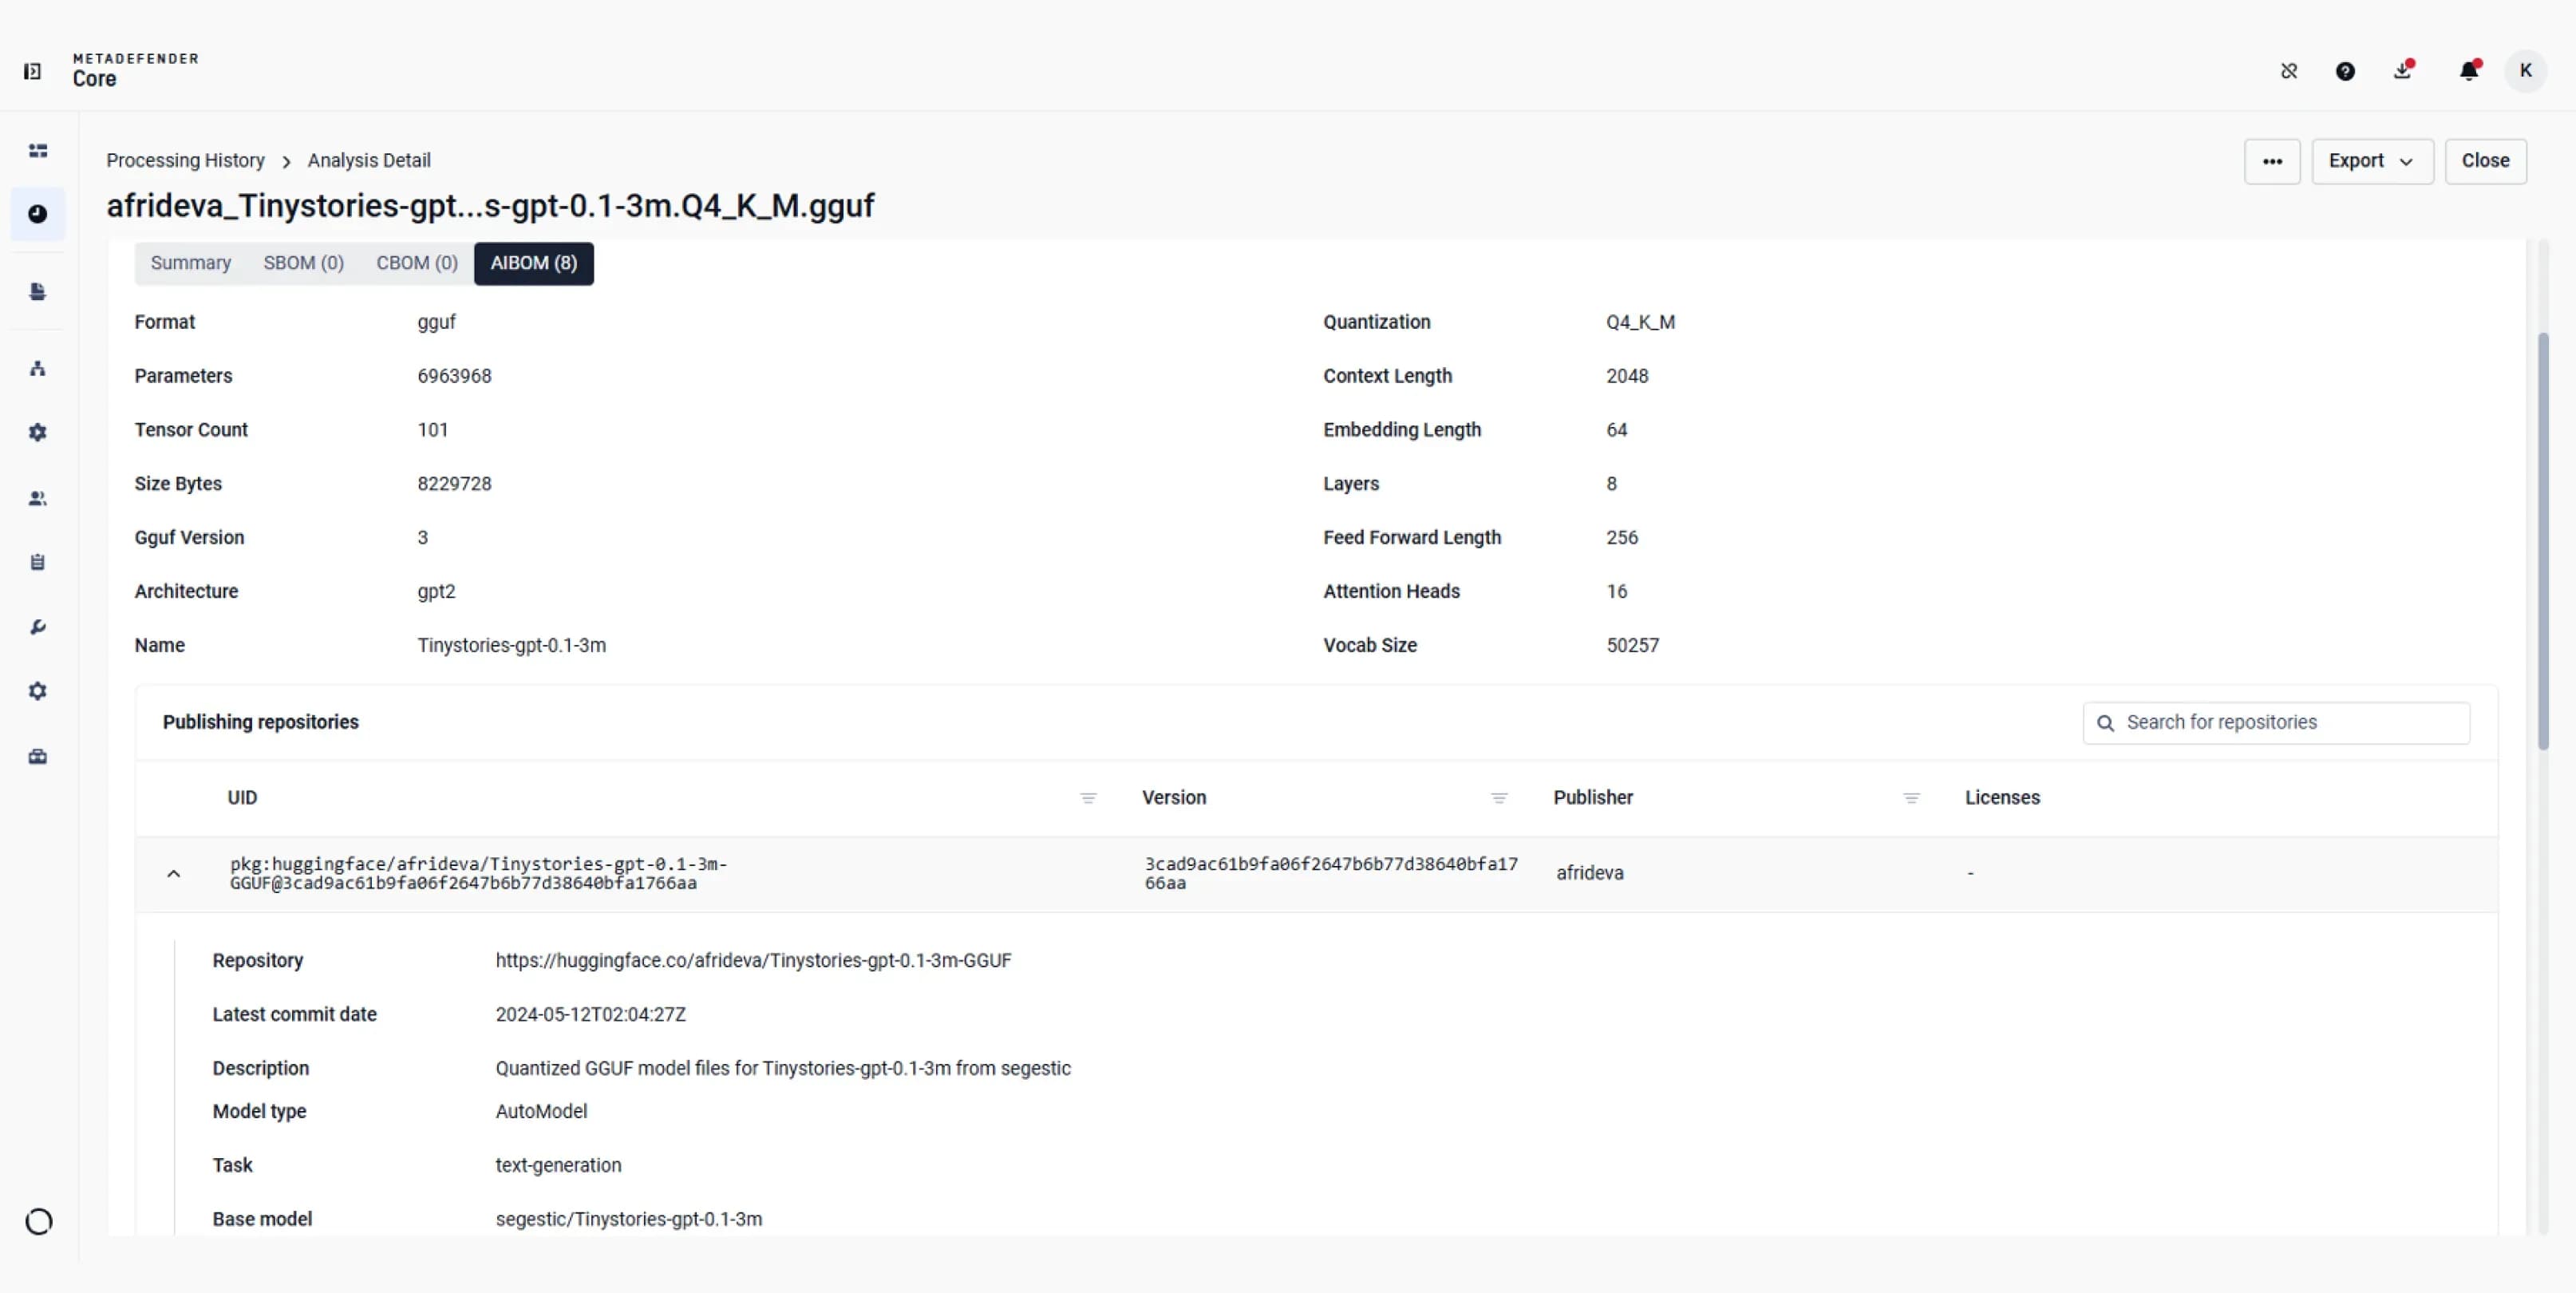
Kiểm tra định dạng và kiến trúc của mô hình, sau đó xem xét các kho lưu trữ được biết là đã công bố cùng một tệp.
Azure DevOps
Bitbucket
GitHub
GitLab
Amazon ECR
Azure ACR
DockerHub
JFrog Container
Quay
JFrog Binary
Ruby
Python
PHP
Node.js
Java
Đi
Rỉ sét
Dart
.NET
C/C++
Kiểm tra các tài liệu đã quét liên quan đến gói phần mềm và phiên bản bị ảnh hưởng để xác định phạm vi công việc khắc phục của nhóm.
Sử dụng các kết quả phân tích mật mã và các giải pháp thay thế được khuyến nghị để xác định các tài sản cần được chuyên gia rà soát trước khi lập kế hoạch di chuyển.
Trước khi phê duyệt một mô hình để sử dụng trong ứng dụng, hãy rà soát các kho lưu trữ công bố đã biết và các giấy phép đã được công bố hiện có.
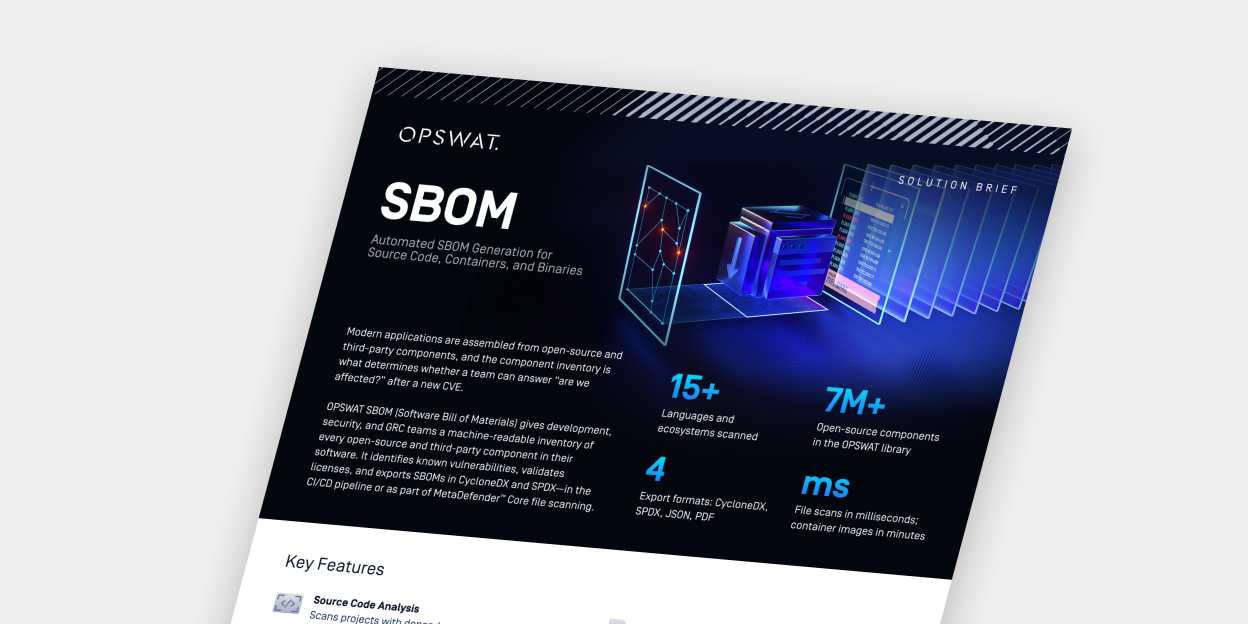
Quét các tệp nguồn, tệp nhị phân, chứng chỉ, nội dung container và tệp mô hình AI. Phạm vi phân tích phụ thuộc vào loại tệp và các mô-đun BOM đã được kích hoạt.
Các mô-đun được kích hoạt có thể tạo ra tối đa ba bản danh mục trong một kết quả quét, tùy thuộc vào tệp được gửi và phương pháp phân tích được hỗ trợ.
Tạo các bản SBOM riêng biệt theo định dạng SPDX hoặc CycloneDX, hoặc kết hợp cùng với CBOM và AIBOM dưới dạng JSON hoặc PDF, từ đó cung cấp cho các nhóm AppSec, PQC, quản trị AI, Pháp lý và GRC các định dạng phù hợp với công việc của họ.