An ninh mạng lấy phòng ngừa làm ưu tiên hàng đầu cho ngành Năng lượng và Dịch vụ công ích
Từ phòng điều khiển nhà máy điện hạt nhân đến các giàn khoan ngoài khơi, giải pháp “ OPSWAT ” ngăn chặn các mối đe dọa lây lan qua tệp tin và thiết bị trước khi chúng xâm nhập vào các hệ thống OT quan trọng.
- An ninh lấy phòng ngừa làm ưu tiên hàng đầu
- Tuân thủ các quy định để sẵn sàng cho việc kiểm toán
- Sự liên tục hoạt động liền mạch
OPSWAT tin tưởng bởi
1,500+
1,800+
30+
13,000+
Những điểm yếu trong an ninh cơ sở hạ tầng năng lượng
Điểm mù có thể tháo rời của Media
Các kỹ thuật viên hiện trường thường sử dụng ổ đĩa di động ( USB ) để vá lỗi cho các hệ thống SCADA, và mặc định tin tưởng vào các phương tiện lưu trữ bên trong. Do không có quy trình quét virus bắt buộc tại điểm sử dụng, chỉ cần một ổ đĩa bị nhiễm virus cũng có thể làm tổn hại đến các tài sản quan trọng mà không để lại bất kỳ dấu vết nào.
Các tệp tin không được kiểm tra khi vượt qua ranh giới giữa CNTT và OT
Dữ liệu phải được truyền giữa hệ thống CNTT và hệ thống OT, nhưng nếu không có cơ chế kiểm tra tại ranh giới, thì mỗi lần truyền dữ liệu, cập nhật bản vá và tải lên từ nhà cung cấp đều trở thành một đường dẫn chưa được xác minh dẫn vào các hệ thống sản xuất.
Các hệ thống cũ không còn theo kịp các mối đe dọa hiện đại
Các hệ thống điều khiển đã có từ hàng thập kỷ trước không thể hỗ trợ các giải pháp bảo mật điểm cuối hiện đại hay quản lý bản vá, song chúng lại chiếm phần lớn cơ sở hạ tầng OT quan trọng và không thể thay thế chỉ trong một sớm một chiều.
Tuân thủ mà không có biện pháp cưỡng chế
Các tiêu chuẩn NERC CIP, IEC 62443 và NRC 10 CFR 73.54 yêu cầu phải có các biện pháp kiểm soát có thể chứng minh được và sẵn sàng cho việc kiểm toán. Nhiều tổ chức có thể lập thành văn bản các chính sách nhưng lại không thể chứng minh việc thực thi nhất quán, và lỗ hổng này khiến họ phải chịu thiệt hại hàng triệu đô la do tiền phạt và tổn hại danh tiếng.
Những kẻ tấn công đã ưu tiên áp dụng trí tuệ nhân tạo
Hiện nay, các đối tượng tấn công tạo ra phần mềm độc hại đa hình và các mồi nhử tinh vi với tốc độ nhanh hơn khả năng cập nhật của các hệ thống phòng thủ dựa trên chữ ký; trong đó, các môi trường OT lại là những môi trường cập nhật chậm nhất.
- Thiết bị lưu trữ di động
Điểm mù có thể tháo rời của Media
Các kỹ thuật viên hiện trường thường sử dụng ổ đĩa di động ( USB ) để vá lỗi cho các hệ thống SCADA, và mặc định tin tưởng vào các phương tiện lưu trữ bên trong. Do không có quy trình quét virus bắt buộc tại điểm sử dụng, chỉ cần một ổ đĩa bị nhiễm virus cũng có thể làm tổn hại đến các tài sản quan trọng mà không để lại bất kỳ dấu vết nào.
- Chuyển giao giữa CNTT và OT
Các tệp tin không được kiểm tra khi vượt qua ranh giới giữa CNTT và OT
Dữ liệu phải được truyền giữa hệ thống CNTT và hệ thống OT, nhưng nếu không có cơ chế kiểm tra tại ranh giới, thì mỗi lần truyền dữ liệu, cập nhật bản vá và tải lên từ nhà cung cấp đều trở thành một đường dẫn chưa được xác minh dẫn vào các hệ thống sản xuất.
- Hệ thống kế thừa
Các hệ thống cũ không còn theo kịp các mối đe dọa hiện đại
Các hệ thống điều khiển đã có từ hàng thập kỷ trước không thể hỗ trợ các giải pháp bảo mật điểm cuối hiện đại hay quản lý bản vá, song chúng lại chiếm phần lớn cơ sở hạ tầng OT quan trọng và không thể thay thế chỉ trong một sớm một chiều.
- Những phức tạp trong việc tuân thủ
Tuân thủ mà không có biện pháp cưỡng chế
Các tiêu chuẩn NERC CIP, IEC 62443 và NRC 10 CFR 73.54 yêu cầu phải có các biện pháp kiểm soát có thể chứng minh được và sẵn sàng cho việc kiểm toán. Nhiều tổ chức có thể lập thành văn bản các chính sách nhưng lại không thể chứng minh việc thực thi nhất quán, và lỗ hổng này khiến họ phải chịu thiệt hại hàng triệu đô la do tiền phạt và tổn hại danh tiếng.
- Các mối đe dọa do trí tuệ nhân tạo (AI) gây ra
Những kẻ tấn công đã ưu tiên áp dụng trí tuệ nhân tạo
Hiện nay, các đối tượng tấn công tạo ra phần mềm độc hại đa hình và các mồi nhử tinh vi với tốc độ nhanh hơn khả năng cập nhật của các hệ thống phòng thủ dựa trên chữ ký; trong đó, các môi trường OT lại là những môi trường cập nhật chậm nhất.
Bảo vệ toàn diện, lấy phòng ngừa làm ưu tiên hàng đầu
OPSWAT ngăn chặn các mối đe dọa trước khi chúng xâm nhập vào các hệ thống điều khiển — thông qua các biện pháp thực thi vật lý, kiểm tra sâu và kiểm soát chính sách tập trung.
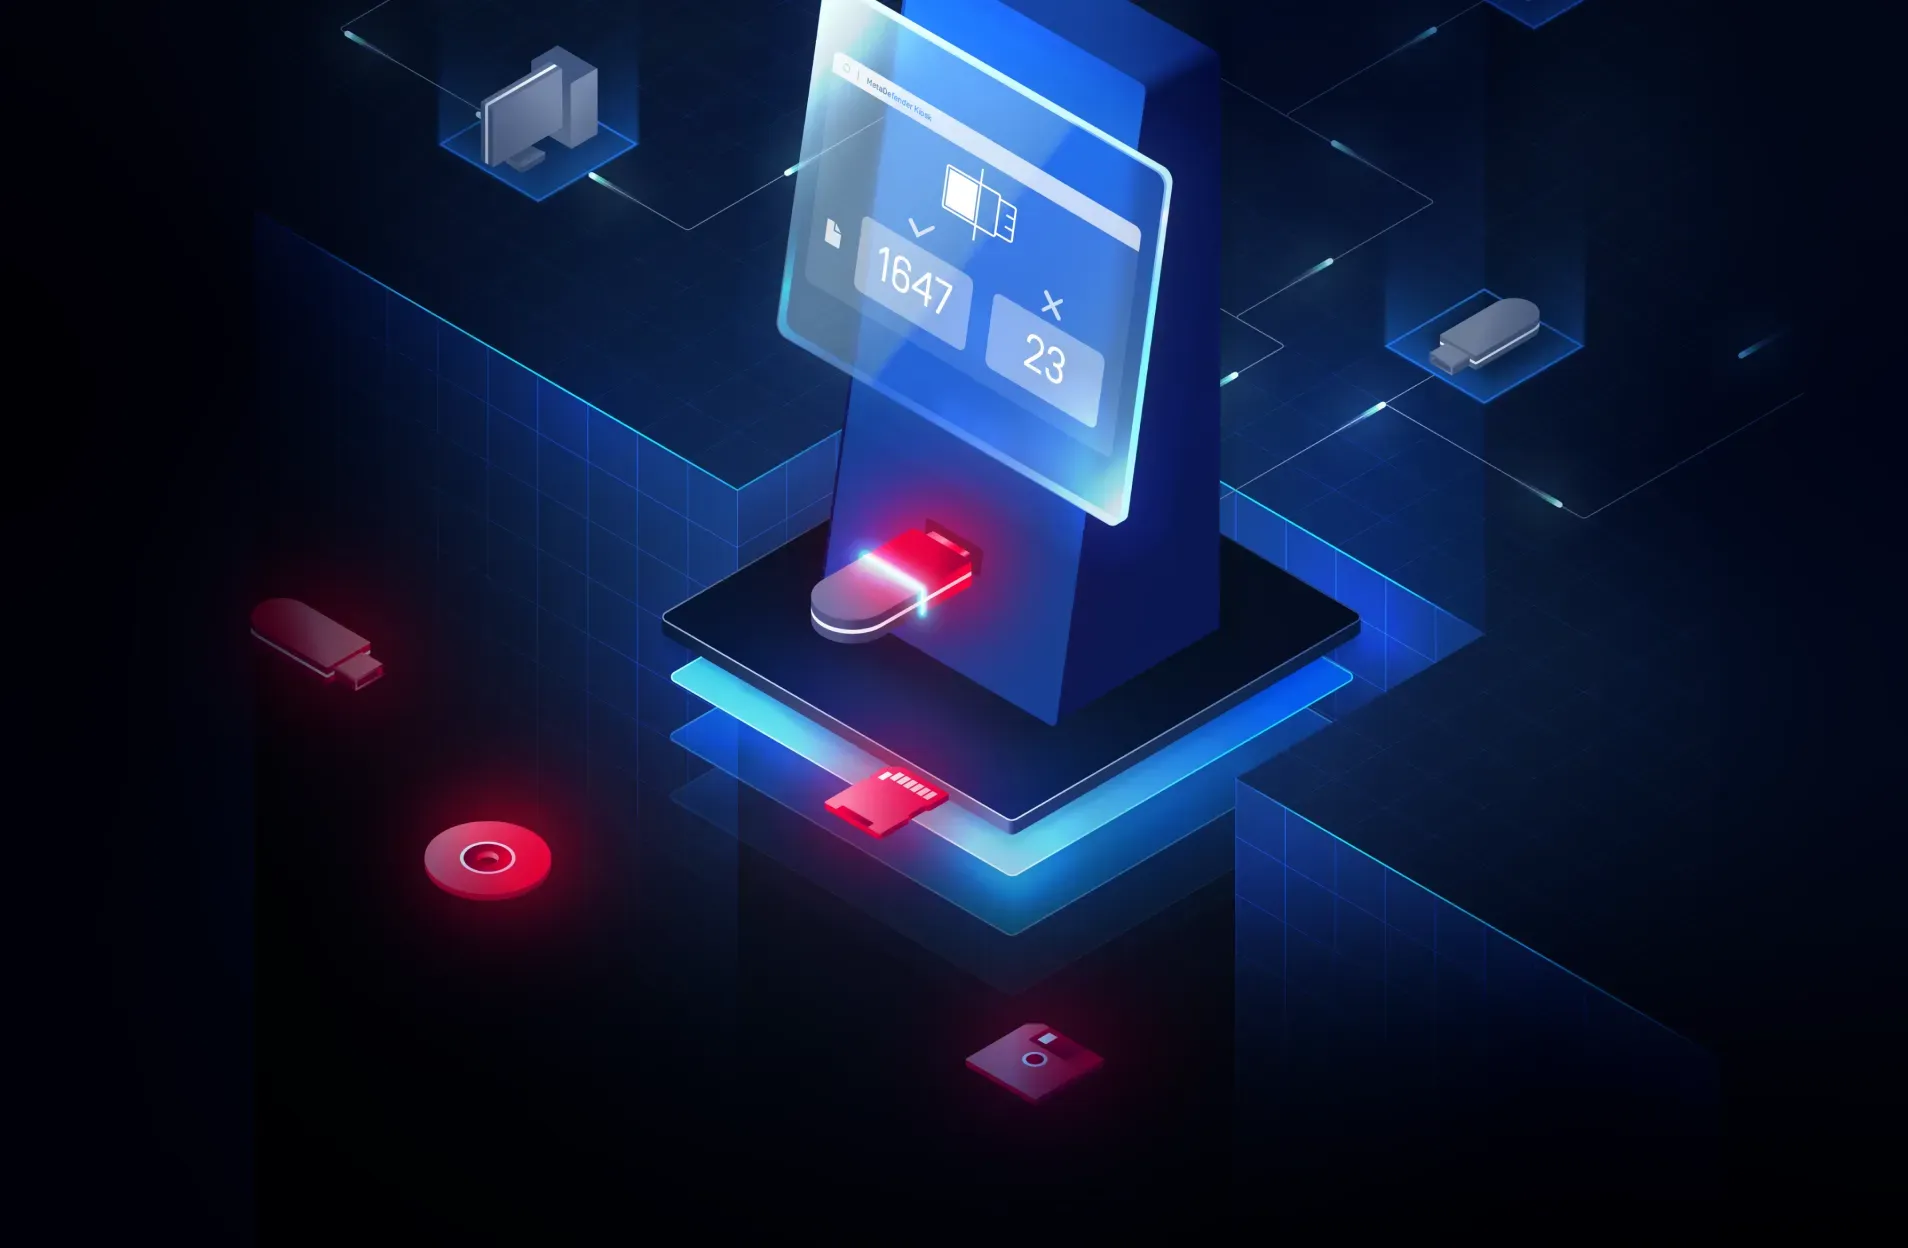
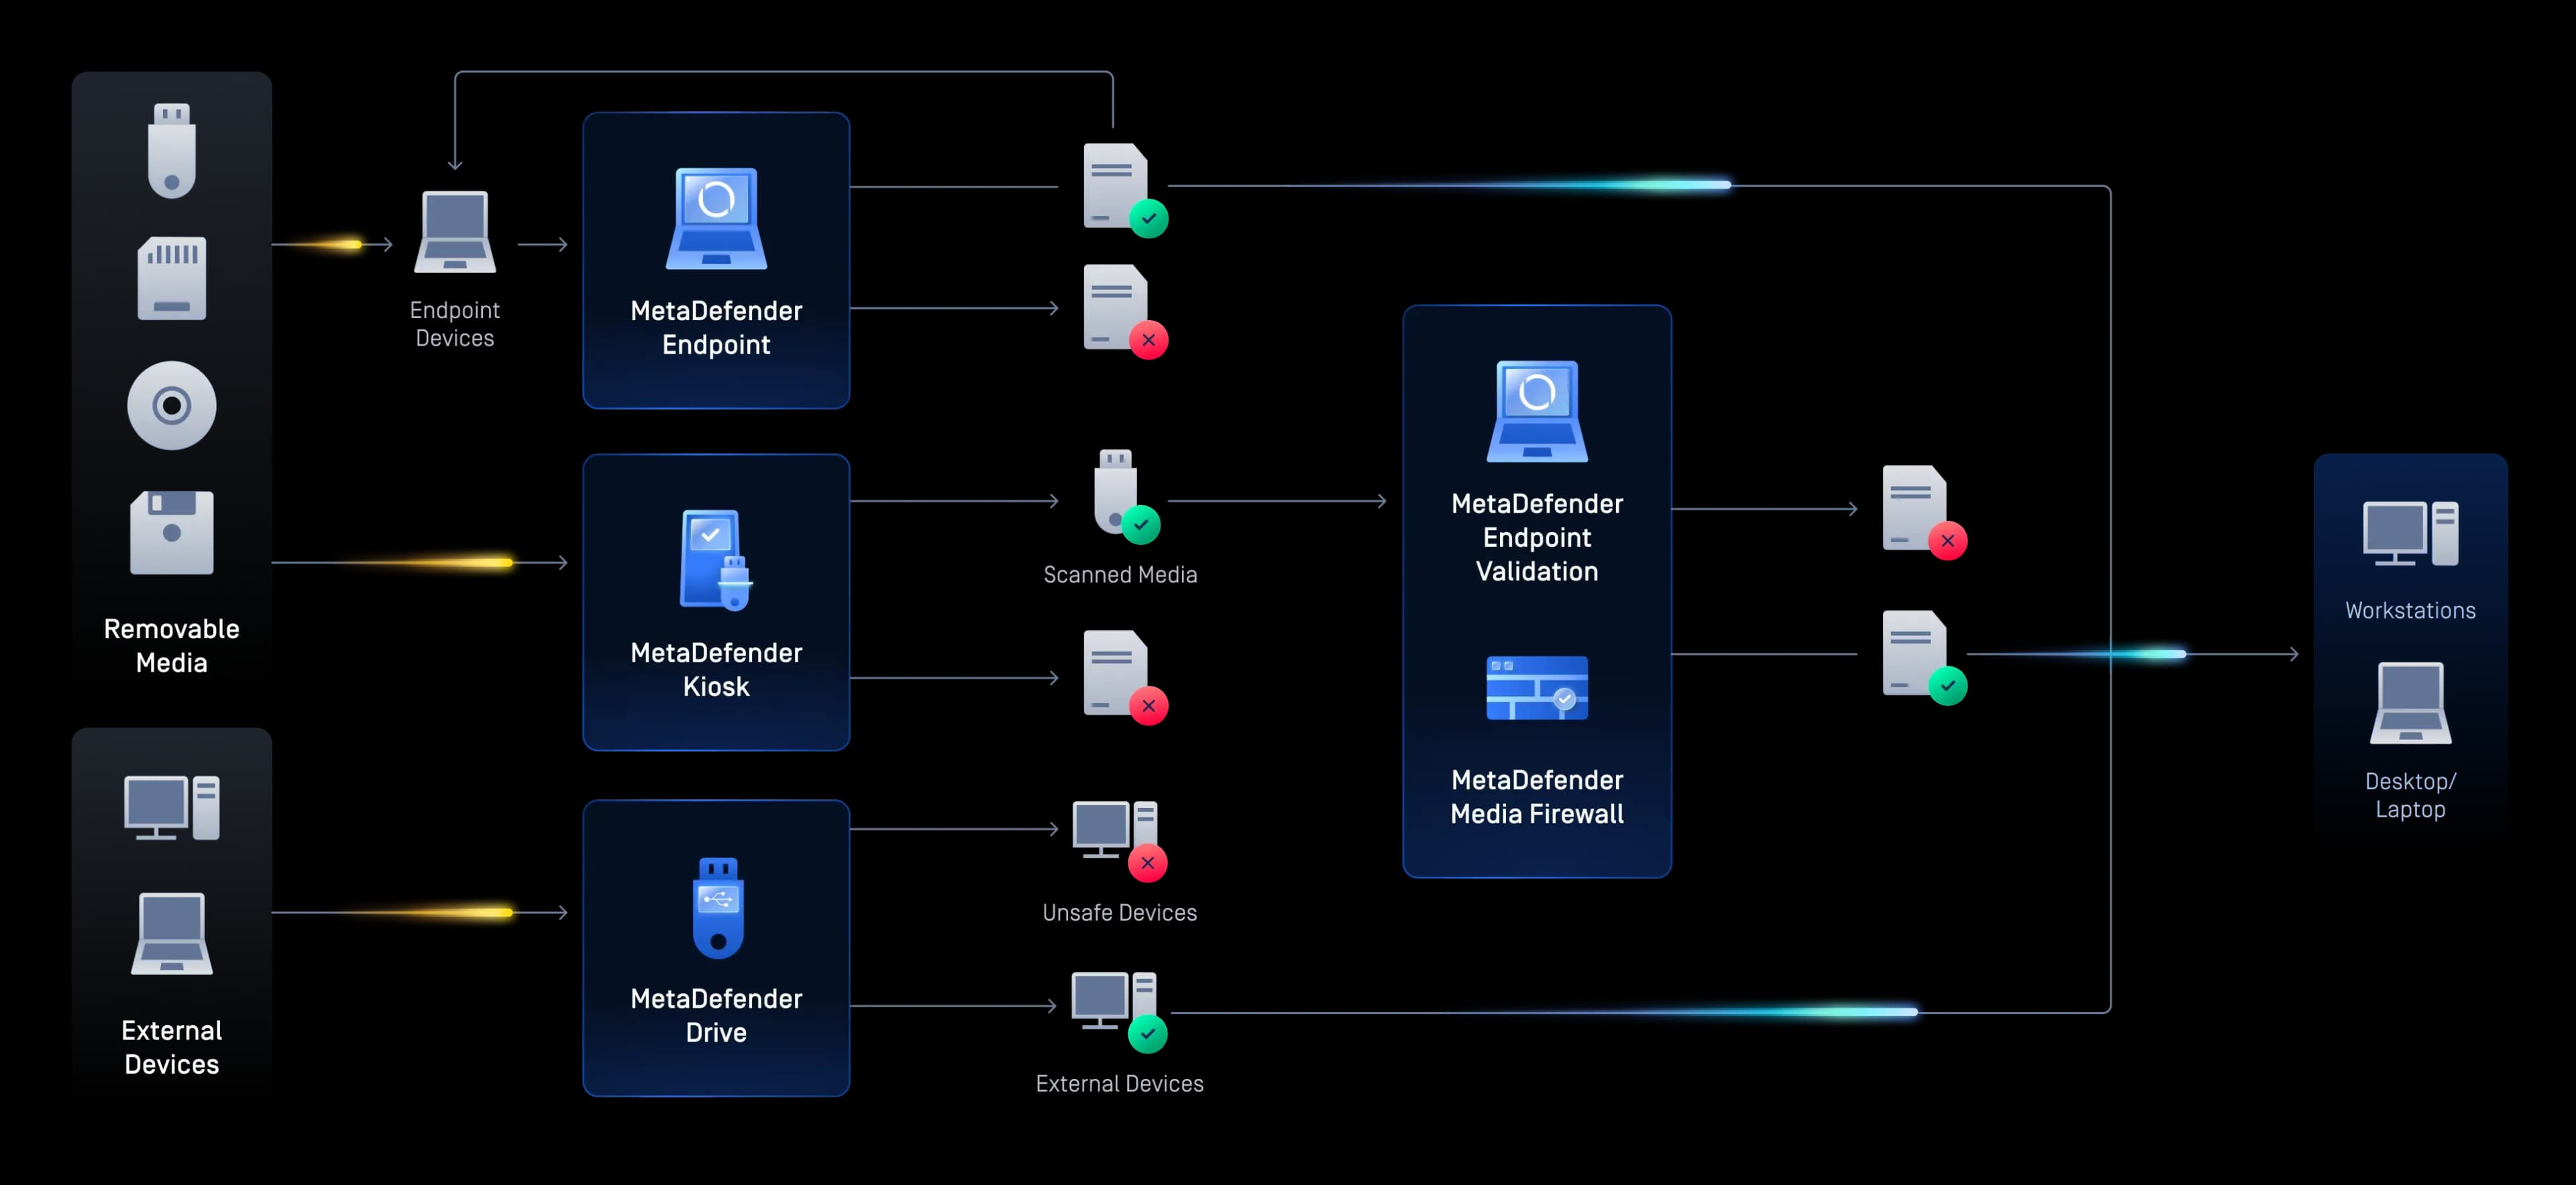
Thực thi các biện pháp kiểm soát thực tế tại mọi điểm nhập cảnh
MetaDefender™ Kiosk, Drive, Media ,Firewall và Endpoint đảm bảo an ninh cho các phương tiện lưu trữ di động và thiết bị tạm thời bằng cách quét, xác thực và kiểm soát các thiết bị trước khi chúng truy cập vào các hệ thống OT quan trọng.
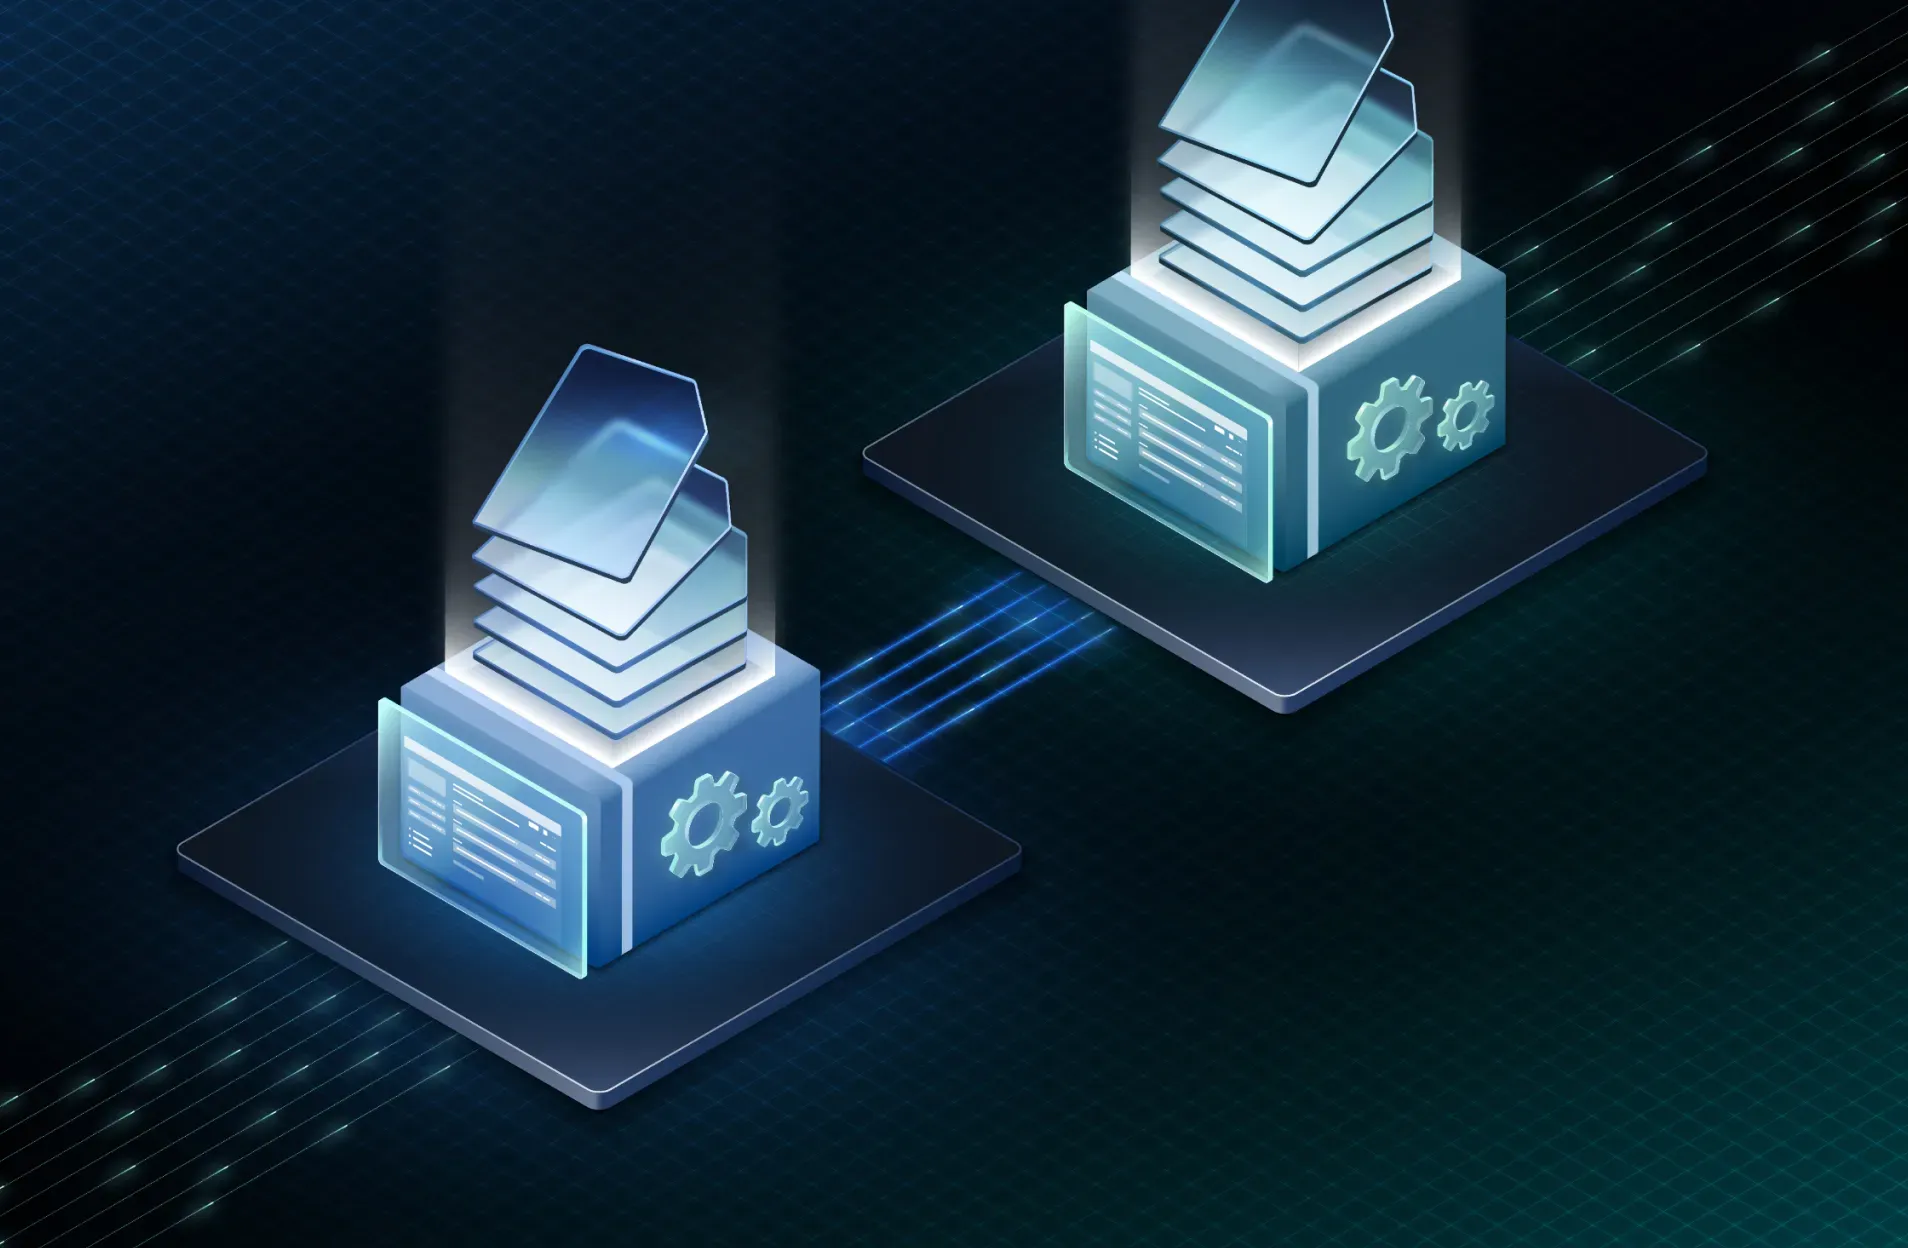
Secure Truyền dữ liệu IT/OT
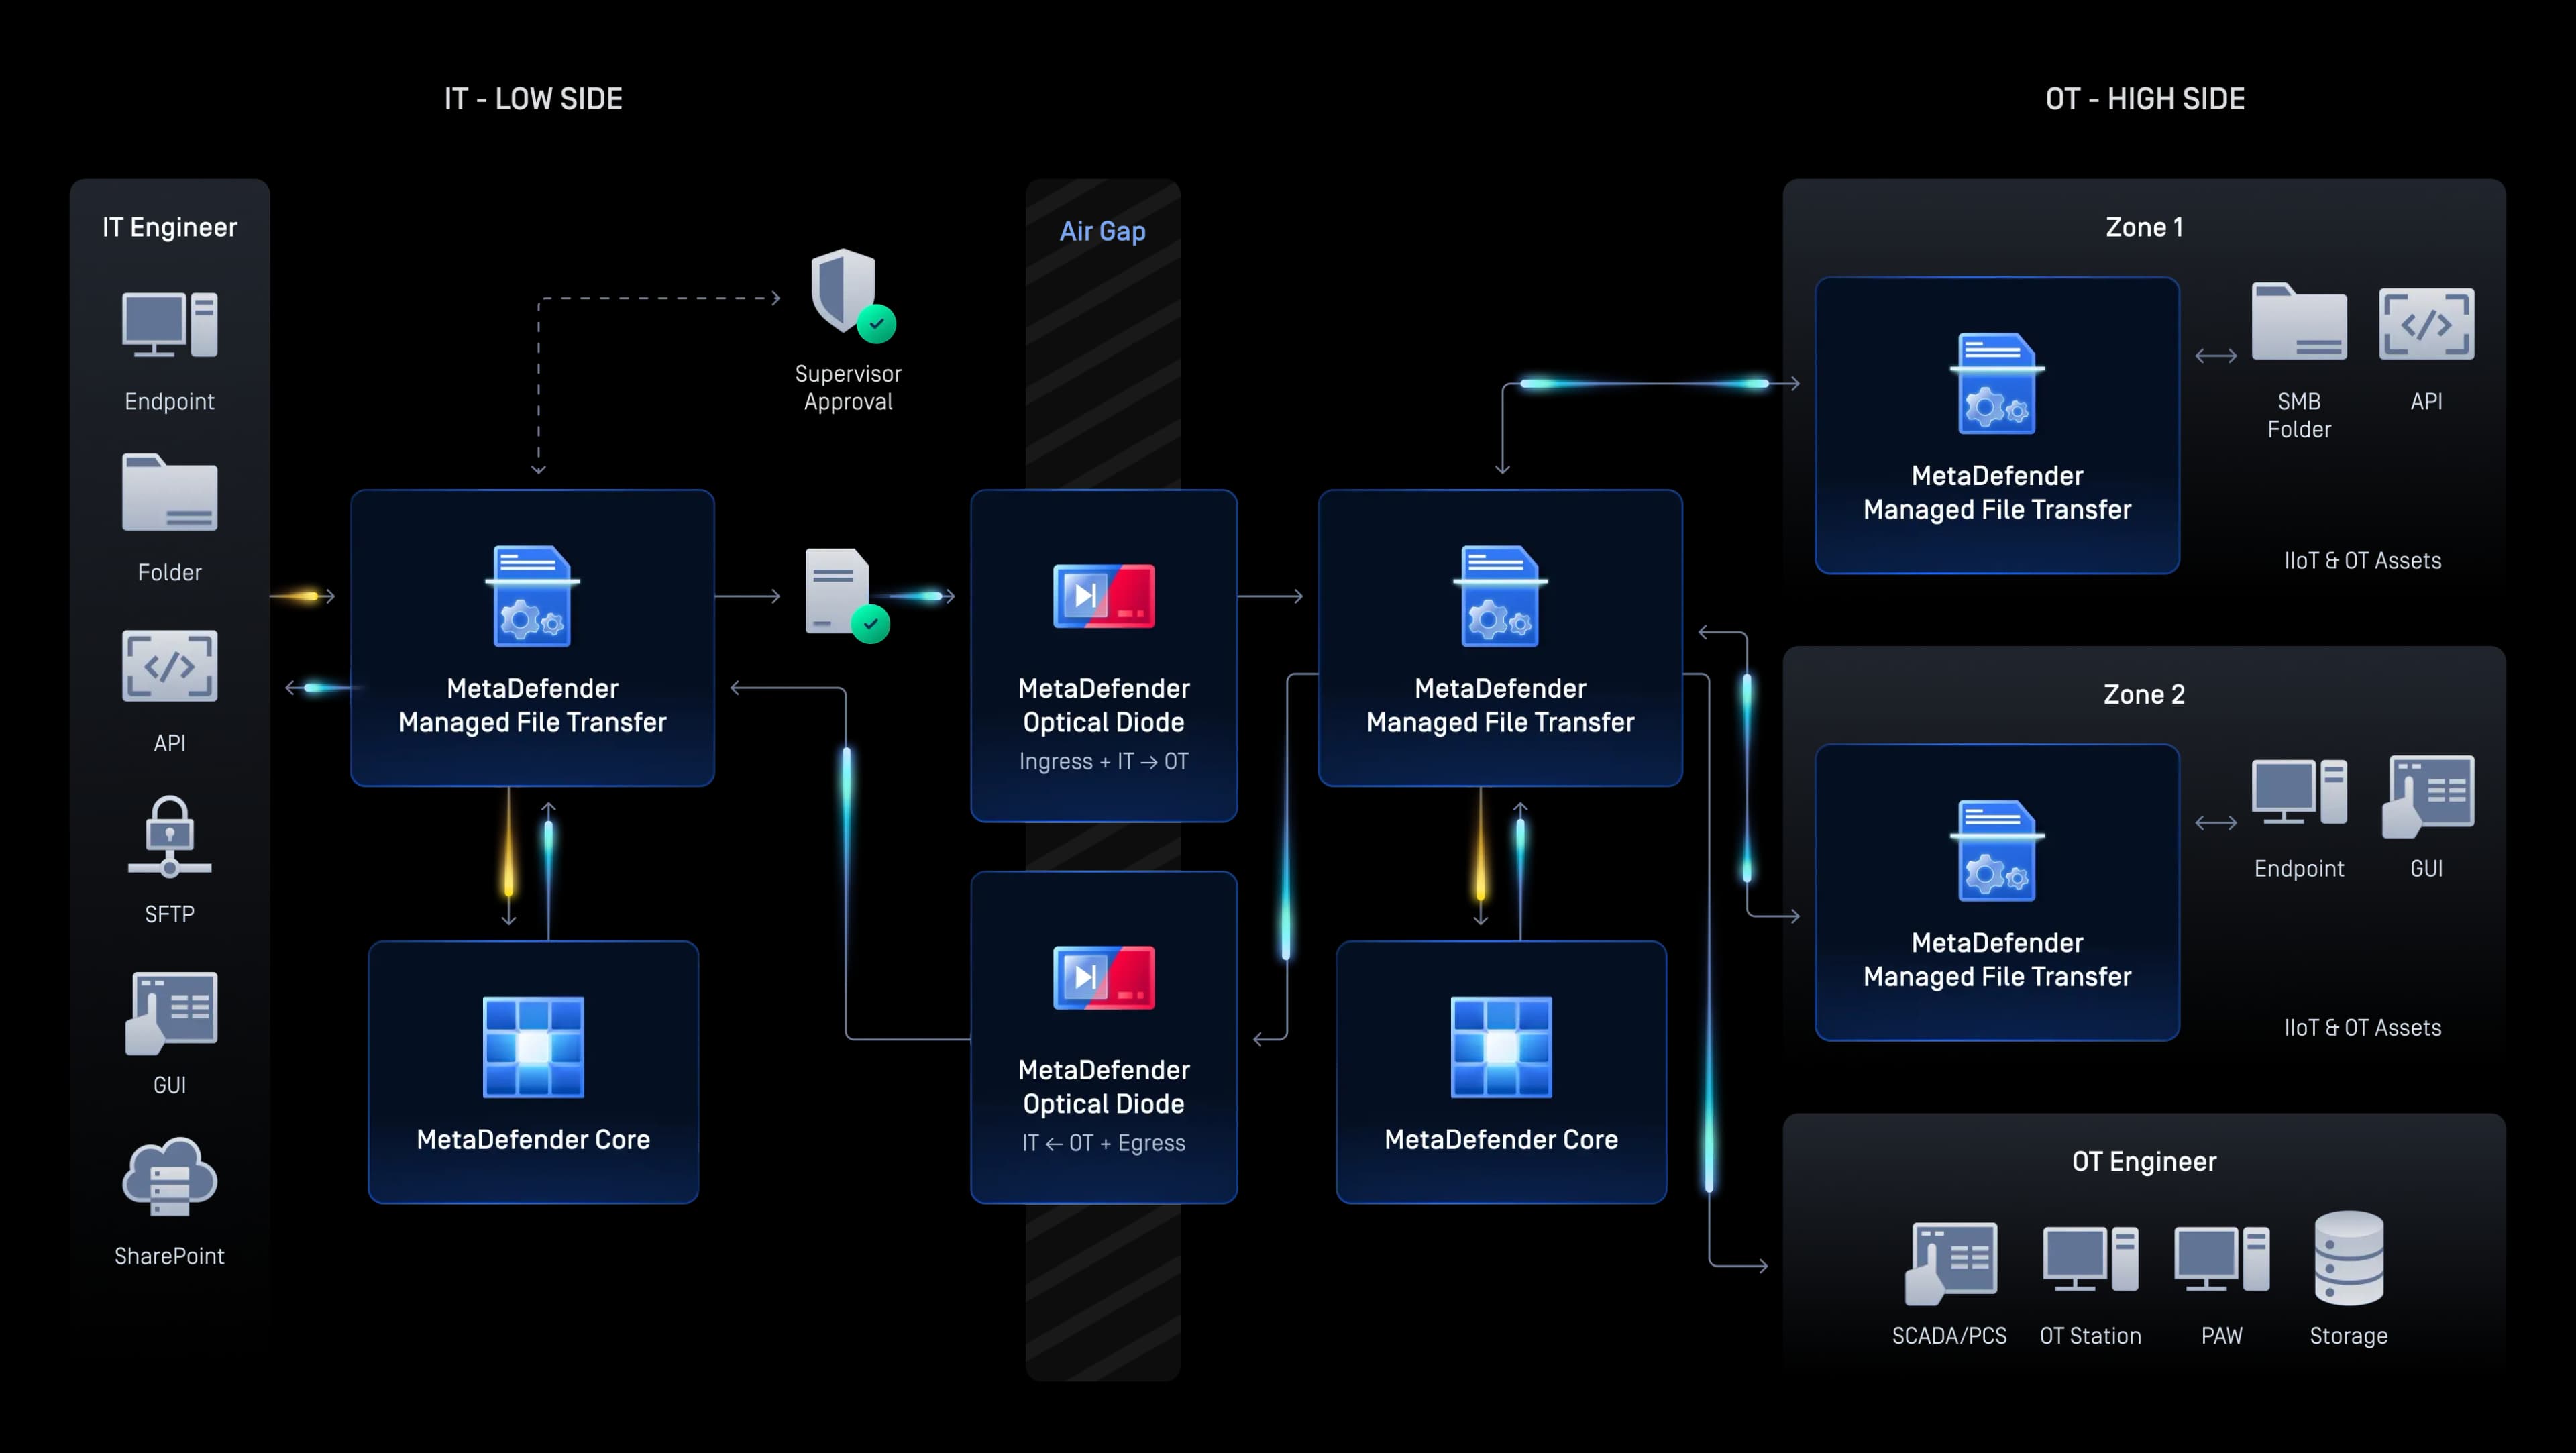
MetaDefender Managed File Transfer, NetWall™ và Industrial Firewall kiểm tra và kiểm soát mọi tệp đi qua ranh giới giữa hệ thống CNTT và hệ thống vận hành (OT), đảm bảo việc truyền tải theo một chiều hoặc dựa trên chính sách mà không có bất kỳ điểm mù nào.
Khả năng hiển thị, quyền truy cập và phòng ngừa mối đe dọa
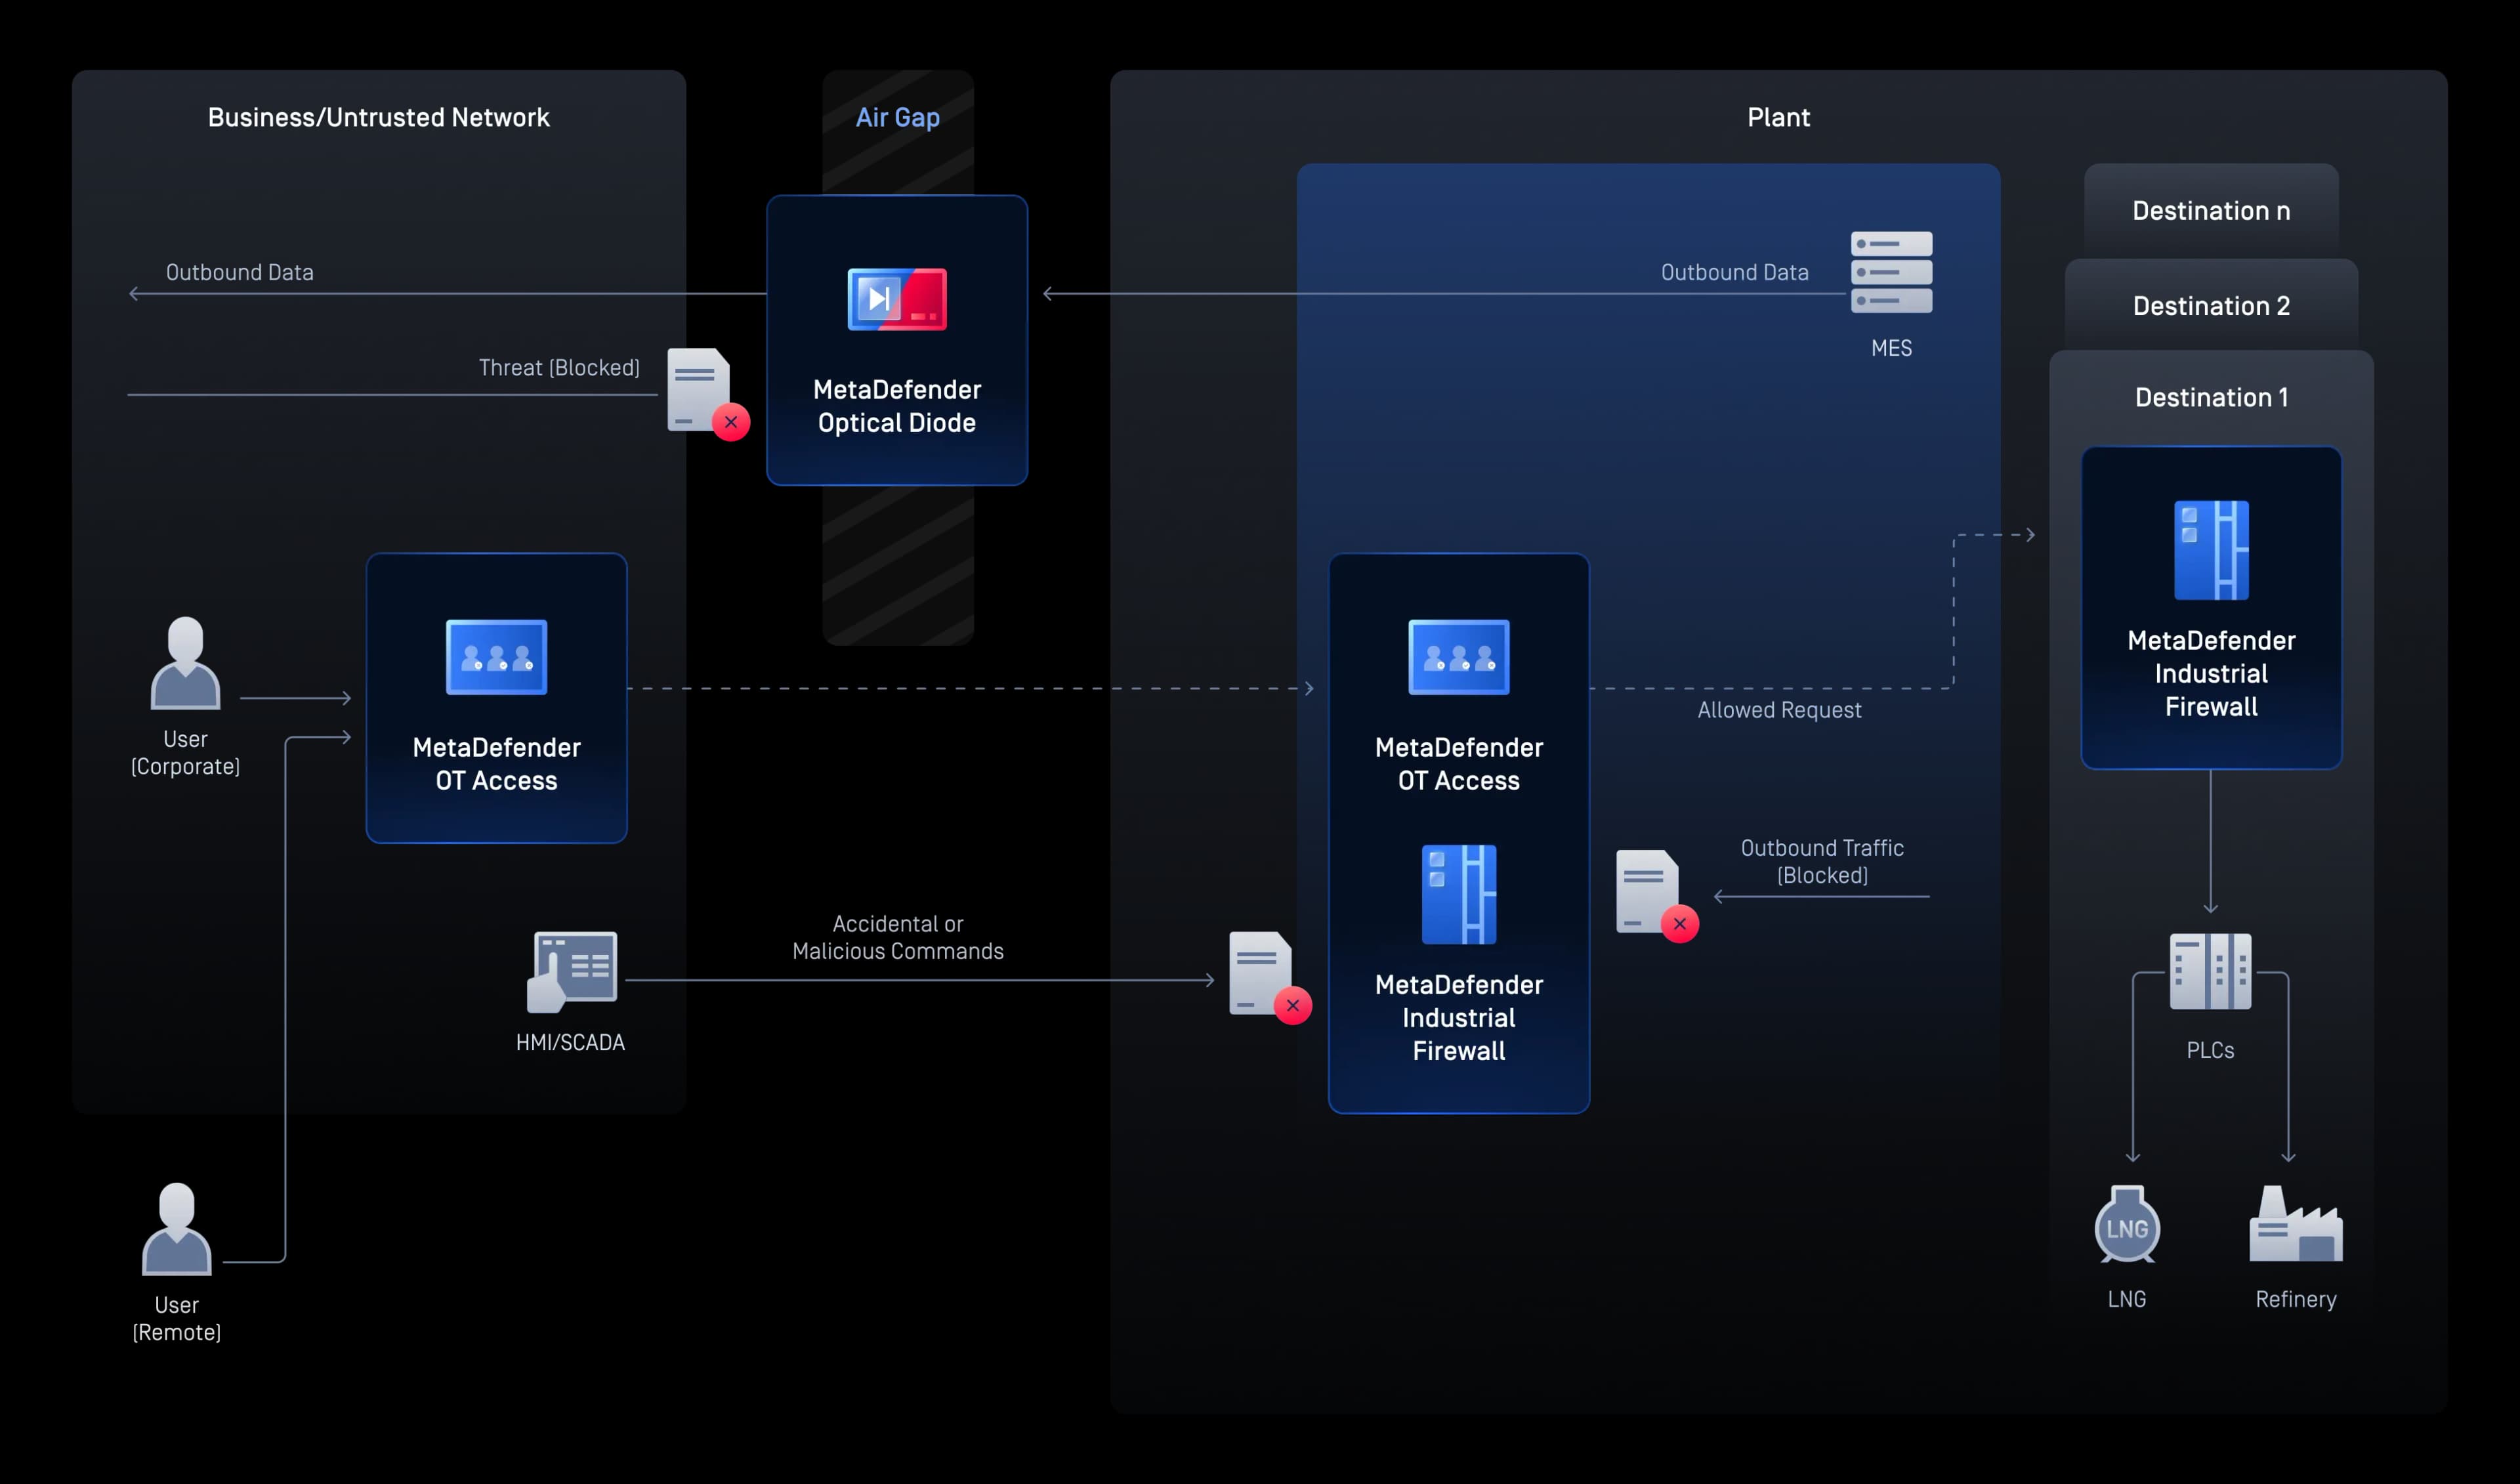
Industrial Firewall, và OT Access kết hợp khả năng theo dõi tài sản OT, truy cập từ xa an toàn và bảo vệ mạng để giảm thiểu rủi ro an ninh mạng.
Khả năng giám sát tập trung và tuân thủ
My OPSWAT™ Central Management hợp nhất việc thực thi chính sách, nhật ký quét và báo cáo tuân thủ trên mọi địa điểm, sản phẩm và khu vực địa lý, được thiết kế sẵn sàng cho việc kiểm toán.

Phát hiện lỗ hổng zero-day dựa trên trí tuệ nhân tạo
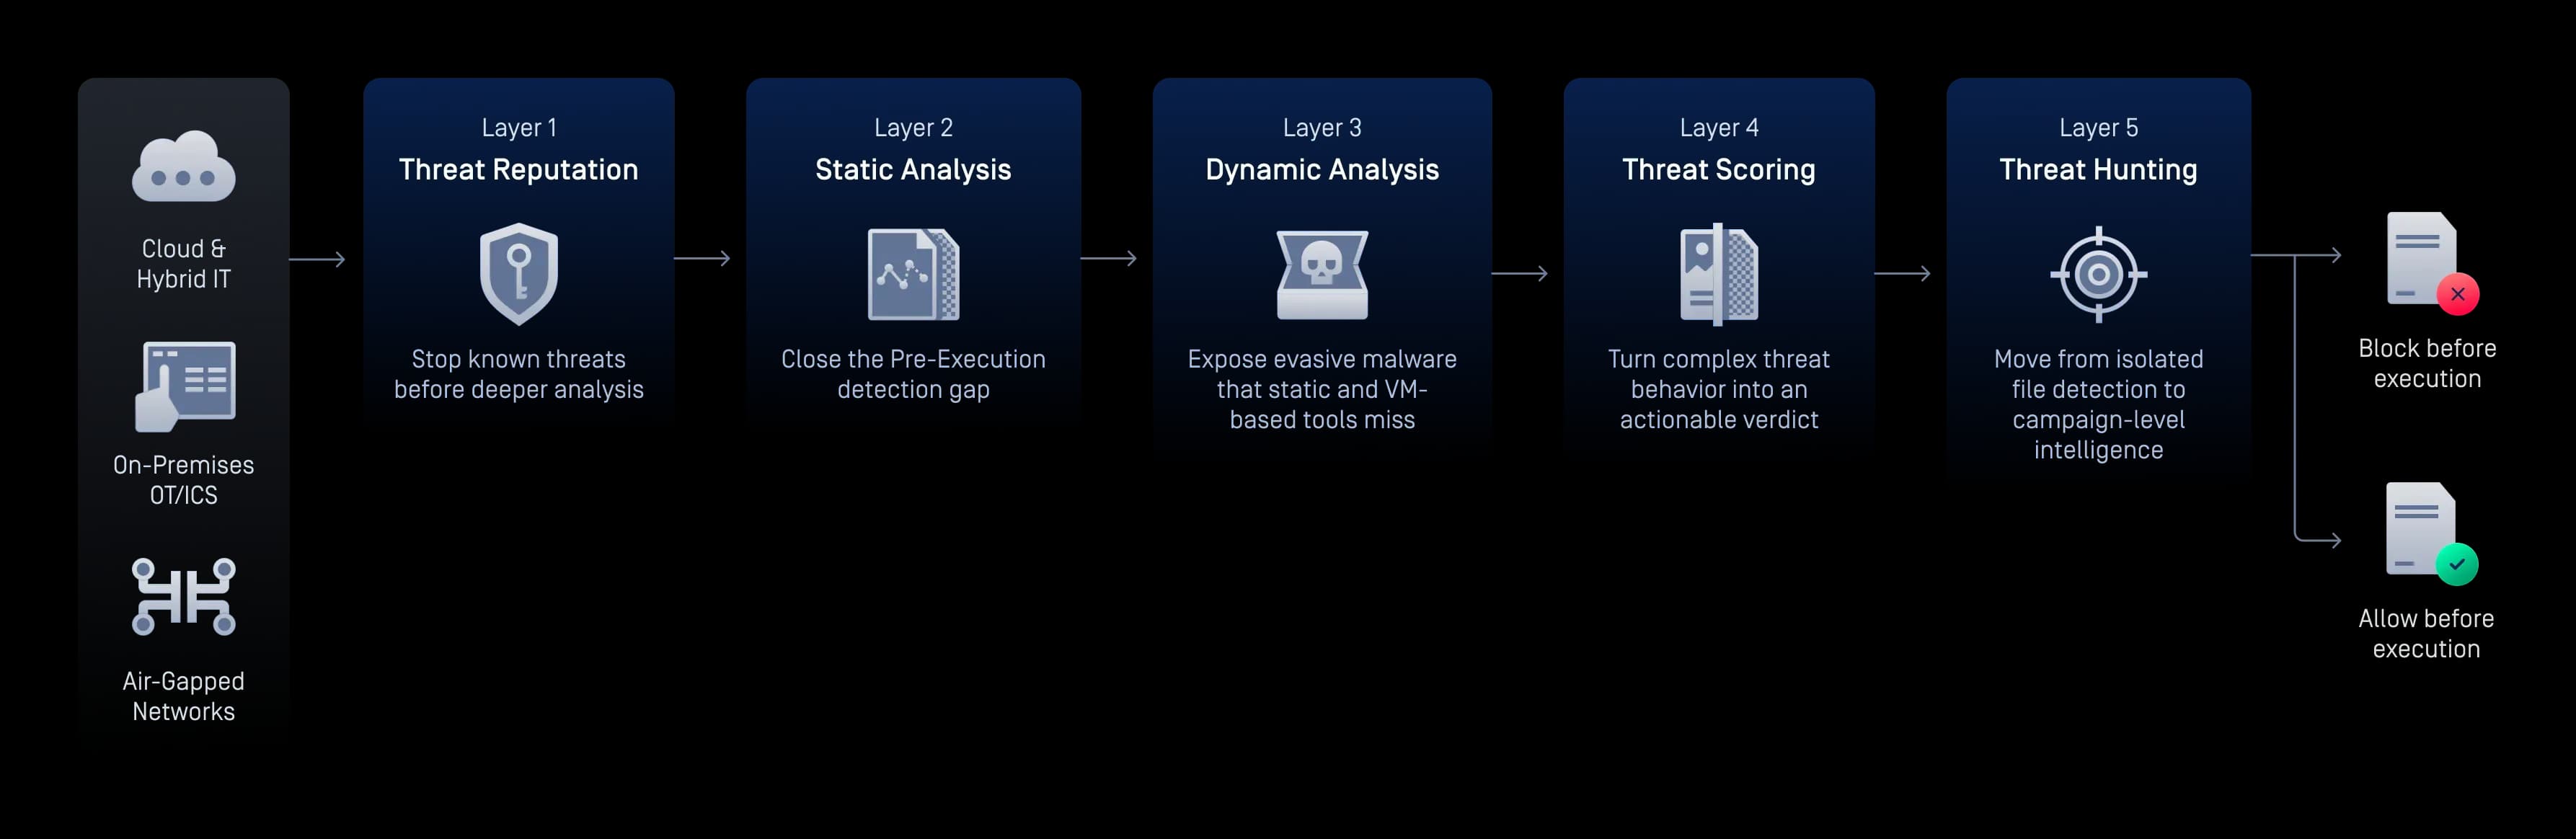
MetaDefender Aether™ tích hợp thông tin đánh giá mức độ nguy hiểm, trí tuệ nhân tạo dự đoán (Predictive AI), công nghệ sandboxing dựa trên mô phỏng, hệ thống chấm điểm mối đe dọa và hoạt động truy tìm mối đe dọa vào một giải pháp gồm năm lớp. Phát hiện phần mềm độc hại zero-day và phần mềm độc hại có khả năng lẩn tránh trước khi chúng xâm nhập vào người dùng và hệ thống, với một kết luận cụ thể và có thể thực thi cho mỗi tệp tin.
Secure Hoạt động trong lĩnh vực Năng lượng và Dịch vụ Công ích
Trường hợp sử dụng
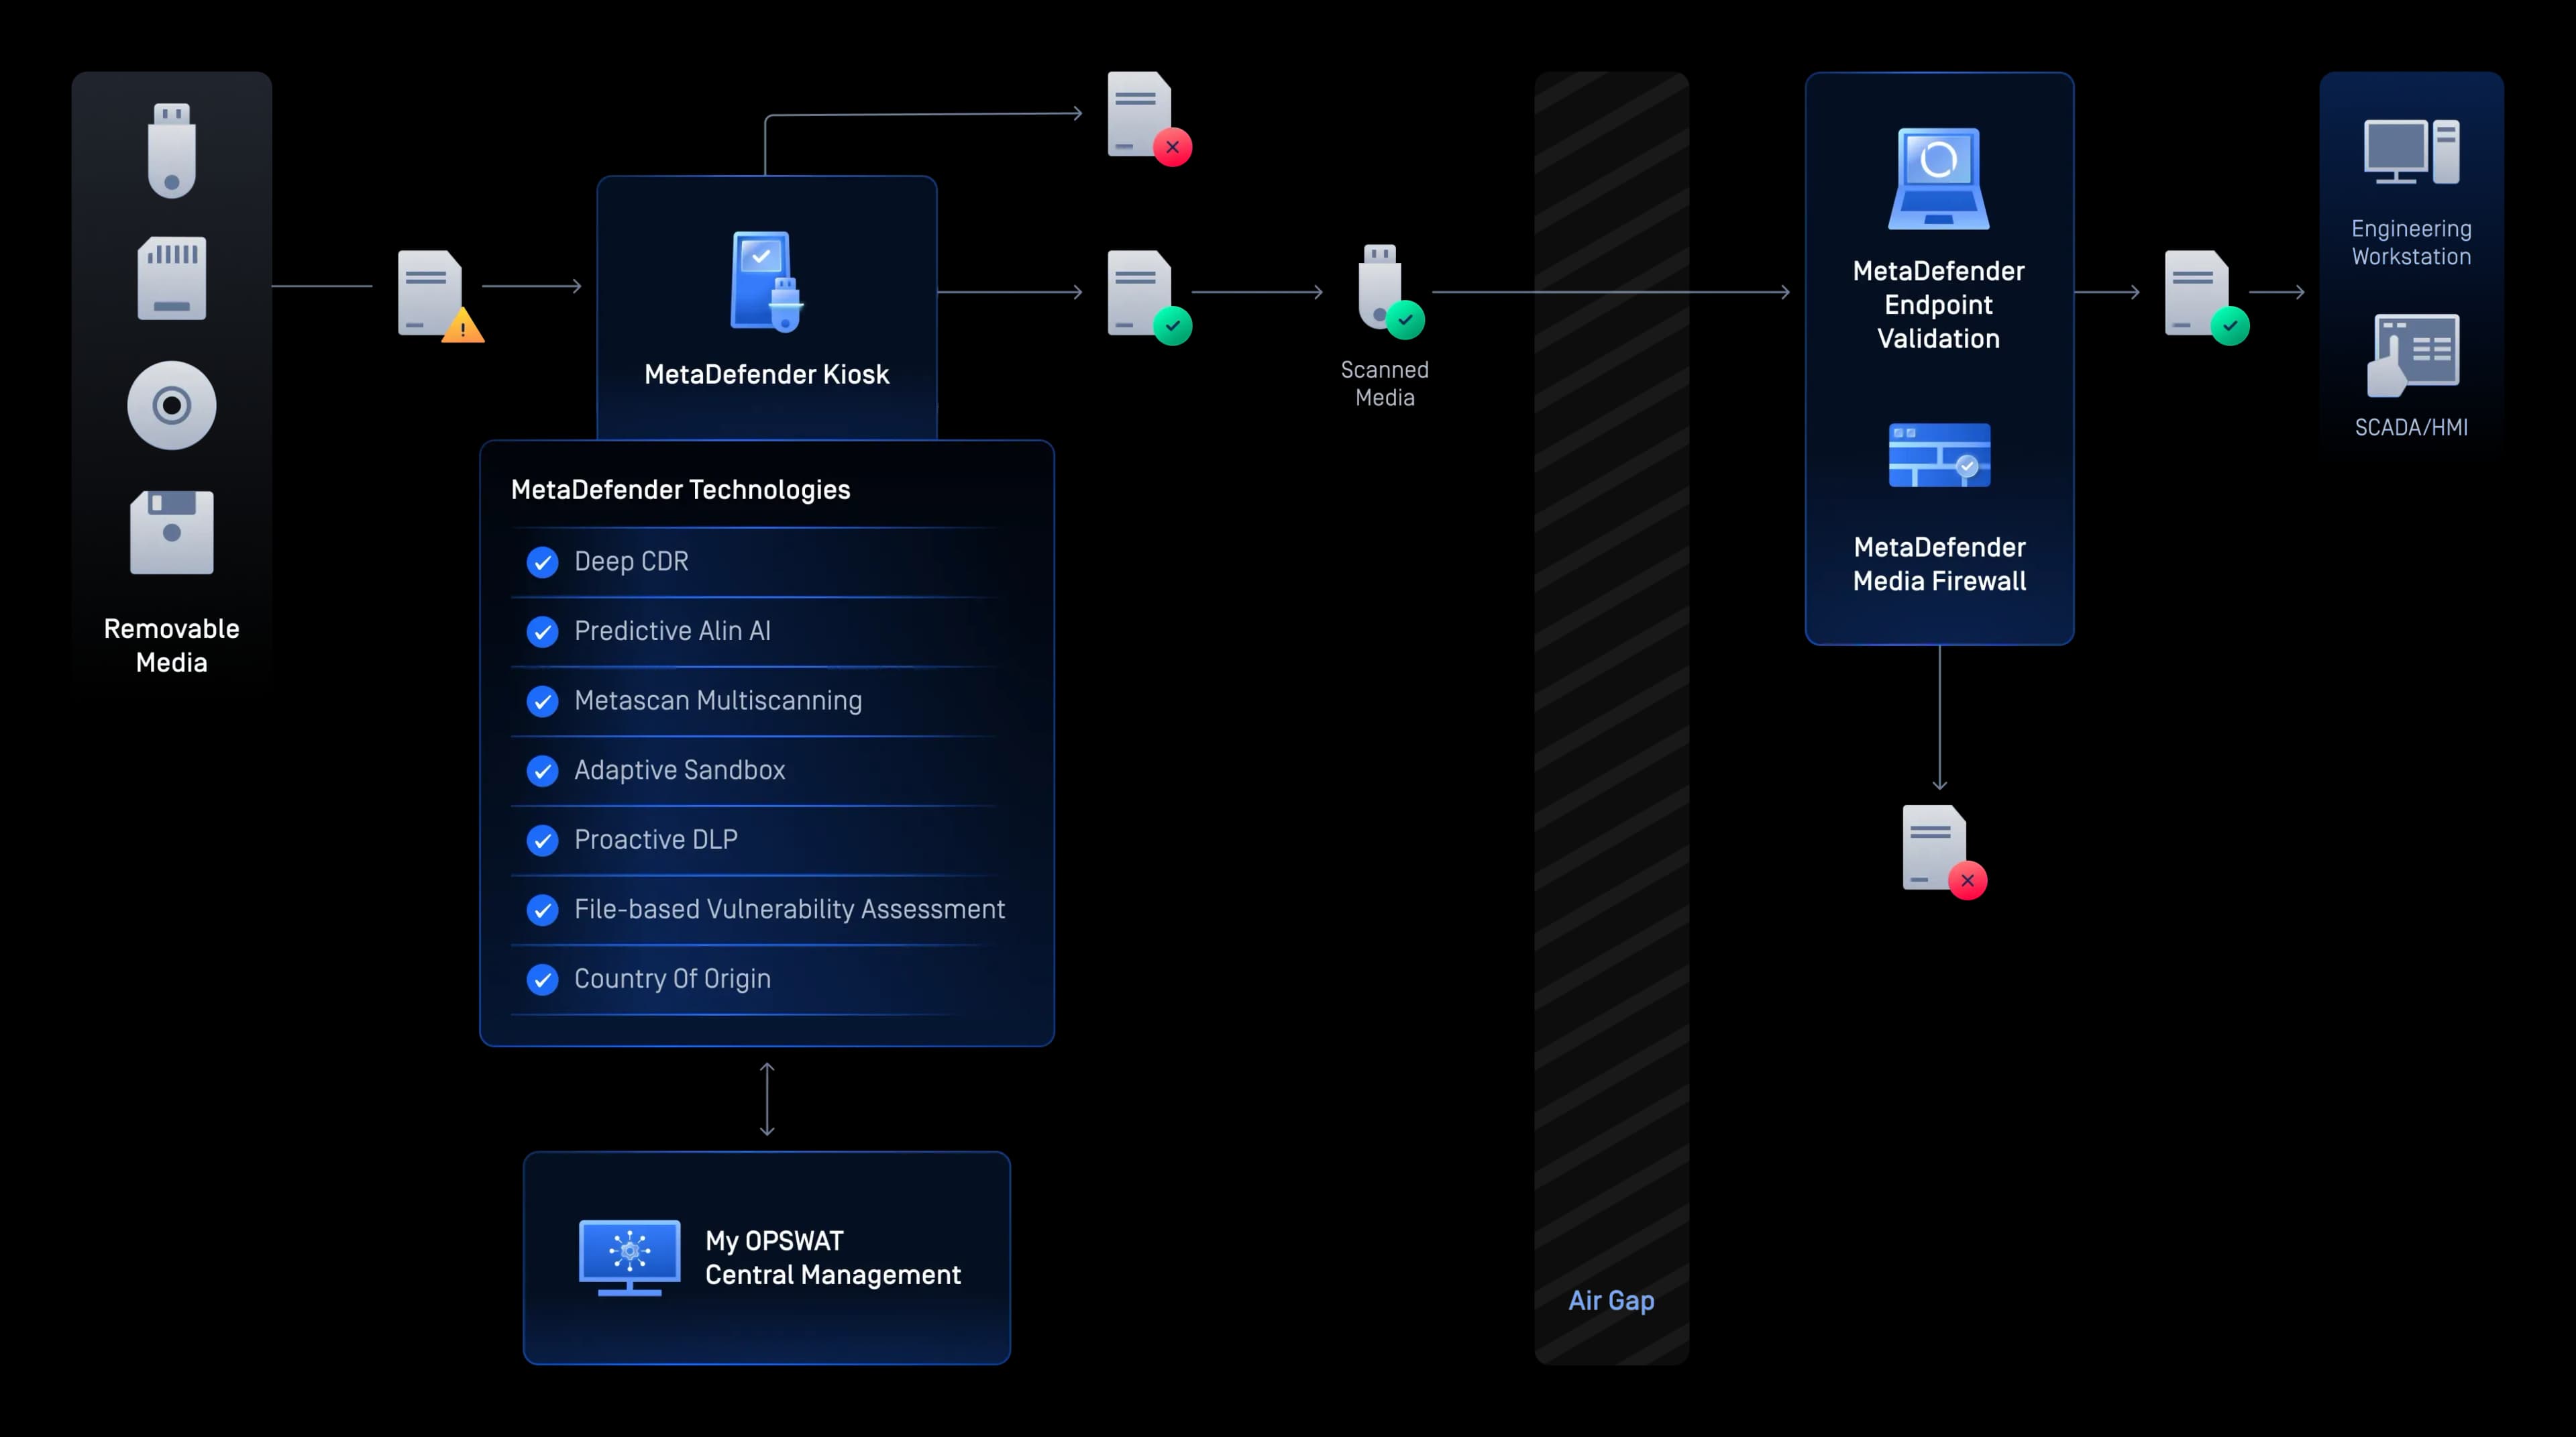
Secure Các điểm truy cập có thể tháo rời của Media
Ngăn chặn phần mềm độc hại xâm nhập vào các môi trường OT quan trọng bằng cách quét, khử nhiễm và xác thực các phương tiện lưu trữ di động trước khi chúng tiếp cận các hệ thống vận hành.
Bảo vệ các thiết bị tạm thời và các điểm cuối
Secure máy tính xách tay của nhà cung cấp, máy trạm kỹ thuật và các thiết bị tạm thời với tính năng quét trước khi khởi động, kiểm soát thiết bị và triển khai bản vá an toàn.
Bảo vệ các hoạt động OT được kết nối
Bảo vệ các hoạt động công nghiệp bằng giải pháp bảo vệ mạng chủ động, truy cập từ xa an toàn và cơ chế truyền dữ liệu một chiều được thực thi bằng phần cứng trong cả môi trường OT truyền thống và hiện đại.
Secure Mọi hoạt động truyền tệp IT/OT
Kiểm tra, khử trùng và chuyển giao tệp tin một cách an toàn giữa các môi trường CNTT và OT, đồng thời thực thi các biện pháp kiểm soát dựa trên chính sách.
Phát hiện các mối đe dọa nâng cao trước khi chúng được thực thi
Ngăn chặn các mối đe dọa zero-day và các mối đe dọa do trí tuệ nhân tạo (AI) điều khiển trước khi chúng được thực thi bằng cách sử dụng học máy, công nghệ sandboxing thích ứng và thông tin tình báo về mối đe dọa trên các môi trường đám mây, tại chỗ và môi trường cách ly hoàn toàn.
- Bảo vệ thiết bị lưu trữ di độngBảo vệ thiết bị lưu trữ di động
Secure Các điểm truy cập có thể tháo rời của Media
Ngăn chặn phần mềm độc hại xâm nhập vào các môi trường OT quan trọng bằng cách quét, khử nhiễm và xác thực các phương tiện lưu trữ di động trước khi chúng tiếp cận các hệ thống vận hành.
- Bảo mật thiết bịBảo mật thiết bị
Bảo vệ các thiết bị tạm thời và các điểm cuối
Secure máy tính xách tay của nhà cung cấp, máy trạm kỹ thuật và các thiết bị tạm thời với tính năng quét trước khi khởi động, kiểm soát thiết bị và triển khai bản vá an toàn.
- Bảo vệ OT & CPSBảo vệ OT & CPS
Bảo vệ các hoạt động OT được kết nối
Bảo vệ các hoạt động công nghiệp bằng giải pháp bảo vệ mạng chủ động, truy cập từ xa an toàn và cơ chế truyền dữ liệu một chiều được thực thi bằng phần cứng trong cả môi trường OT truyền thống và hiện đại.
- Secure Chuyển nhượngSecure Chuyển nhượng
Secure Mọi hoạt động truyền tệp IT/OT
Kiểm tra, khử trùng và chuyển giao tệp tin một cách an toàn giữa các môi trường CNTT và OT, đồng thời thực thi các biện pháp kiểm soát dựa trên chính sách.
- Phát hiện bằng trí tuệ nhân tạoPhát hiện bằng trí tuệ nhân tạo
Phát hiện các mối đe dọa nâng cao trước khi chúng được thực thi
Ngăn chặn các mối đe dọa zero-day và các mối đe dọa do trí tuệ nhân tạo (AI) điều khiển trước khi chúng được thực thi bằng cách sử dụng học máy, công nghệ sandboxing thích ứng và thông tin tình báo về mối đe dọa trên các môi trường đám mây, tại chỗ và môi trường cách ly hoàn toàn.
Được thiết kế để đáp ứng các quy định về năng lượng khắt khe nhất trên thế giới
OPSWAT hỗ trợ việc lập hồ sơ, thực thi và chuẩn bị cho các cuộc kiểm toán theo các tiêu chuẩn NERC CIP, IEC 62443, NRC 10 CFR 73.54, EU NIS2, các Chỉ thị về An ninh Đường ống của TSA, Đạo luật SOCI của Úc và nhiều tiêu chuẩn khác, thông qua nhật ký quét tập trung, hồ sơ thực thi chính sách và bảng điều khiển tuân thủ.
Ngăn chặn các mối đe dọa với công nghệ dẫn đầu thị trường
Công nghệ của OPSWAT đã được chứng minh, tin cậy trên toàn cầu, đạt nhiều giải thưởng và dẫn đầu thị trường, giúp ngăn chặn hiệu quả mã độc từ tệp tin xâm nhập và lây lan vào các môi trường trọng yếu của bạn.
Dự đoán lỗ hổng zero-day dựa trên trí tuệ nhân tạo tại lớp bảo vệ biên
- Phát hiện và ngăn chặn trước khi thực thi
- Mô hình ML được huấn luyện trên các quy trình xử lý tệp tin doanh nghiệp
Nhiều công cụ tích hợp hơn
- Phát hiện gần 100% mã độc
- Quét đồng thời với hơn 30 công cụ chống vi rút hàng đầu
Ngăn chặn các mối đe dọa mà giải pháp khác bỏ lỡ.
- Hỗ trợ hơn 200 định dạng tệp
- Làm sạch bằng cách tái cấu trúc đa tầng các kho lưu trữ
- Tái tạo các tệp an toàn và có thể sử dụng
Phát hiện tính xác thực của nội dung và gian lận tài liệu dựa trên trí tuệ nhân tạo
- Loại bỏ trùng lặp, xác thực và chuẩn hóa siêu dữ liệu hình ảnh
- Đánh giá các dấu hiệu pháp y hình ảnh, các đặc điểm phong cách văn bản và các manh mối về cấu trúc tài liệu
- Sử dụng các cổng riêng biệt cho văn bản do AI tạo ra, hình ảnh do AI tạo ra và các bộ phân loại gian lận tài liệu
Phát hiện loại tệp thực sự cho quy trình làm việc quan trọng về bảo mật
- Được tăng cường AI
- Phát hiện các loại tệp giả mạo chỉ trong mili giây.
- Thực thi trực tuyến mà không làm giảm hiệu năng.
Ngăn ngừa thất thoát dữ liệu nhạy cảm
- Sử dụng các mô hình được hỗ trợ bởi AI để định vị và phân loại văn bản phi cấu trúc thành các danh mục được xác định trước
- Tự động che giấu thông tin nhạy cảm đã được xác định như PII, PHI, PCI trong hơn 125 loại tệp.
- Hỗ trợ nhận dạng ký tự quang học (Optical character recognition-OCR) trong hình ảnh
- Trình kiểm tra nội dung AI
Phát hiện tính xác thực của nội dung và gian lận tài liệu dựa trên trí tuệ nhân tạo
- Loại bỏ trùng lặp, xác thực và chuẩn hóa siêu dữ liệu hình ảnh
- Đánh giá các dấu hiệu pháp y hình ảnh, các đặc điểm phong cách văn bản và các manh mối về cấu trúc tài liệu
- Sử dụng các cổng riêng biệt cho văn bản do AI tạo ra, hình ảnh do AI tạo ra và các bộ phân loại gian lận tài liệu
Hơn 100 tỷ hình ảnhTừ tính năng phát hiện SynthID của GoogleĐộ chính xác 99%dành cho các công cụ tạo hình ảnh quy mô lớn - Phát hiện loại tệp
Phát hiện loại tệp thực sự cho quy trình làm việc quan trọng về bảo mật
- Được tăng cường AI
- Phát hiện các loại tệp giả mạo chỉ trong mili giây.
- Thực thi trực tuyến mà không làm giảm hiệu năng.
Độ chính xác hơn 99%Trên phần mở rộng ngụy trang
Được hơn 1.500 tổ chức trong lĩnh vực năng lượng tin tưởng
- “Việc chỉ sử dụng một công cụ chống vi-rút để kiểm tra một tệp cụ thể là không lý tưởng. [Với] giải pháp mà chúng tôi hiện đang triển khai tại OPSWAT, mỗi tệp đều được quét bởi 16 công cụ chống vi-rút khác nhau.”Mike RitchieAn ninh mạng, Dịch vụ phục hồi nhà máy điện hạt nhân Dounreay
- “Bằng cách sử dụng một sản phẩm như OPSWAT MetaDefender Core , chúng tôi đã giải quyết thành công vấn đề này. Tôi đã có thể tập trung tất cả các dịch vụ toàn cầu của Hitachi Energy vào một máy chủ duy nhất.”Jeremy MorganGiám đốc an ninh mạng toàn cầu tại Hitachi Energy
- “Với lỗ hổng bảo mật có khả năng vẫn còn tồn tại, chúng tôi biết rằng mình phải hành động nhanh chóng, nhưng không được mạo hiểm chọn một giải pháp thay thế không phù hợp với chúng tôi.”
- “Chúng tôi cần theo dõi và quản lý luồng dữ liệu liên tục ra vào các cơ sở của mình. MetaDefender [Kiosk] đã giúp chúng tôi thiết lập các chính sách bảo mật chi tiết cho từng người dùng cụ thể và bắt kịp với những yêu cầu luôn thay đổi của ngành. Điều này mang lại cho chúng tôi một lớp bảo vệ bổ sung.”Lược MalieChuyên viên phân tích an ninh mạng Công nghệ thông tin tại OPPD
Tài nguyên được đề xuất
Triển khai đã được kiểm chứng trong ngành năng lượng và tiện ích
Tuân thủ NERC CIP
Ngân sách an ninh mạng ICS/OT: Xu hướng chi tiêu, thách thức và tương lai
Tình trạng của ICS theo tiêu chuẩn SANS/ OT Security 2025
Hướng dẫn toàn diện về an ninh mạng trong lĩnh vực trị liệu nghề nghiệp
Định nghĩa lại khả năng phục hồi: Bảo mật thống nhất trên toàn bộ IT–OT
Bảo vệ mạng lưới quan trọng bằng các thiết bị truyền dữ liệu (Data Diodes): Cấu hình khả năng hoạt động liên tục cao
Hướng dẫn toàn diện về data diode
Hỏi đáp
Không phải chỉ riêng chúng. Phần mềm độc hại xâm nhập qua các ổ đĩa USB , máy tính xách tay của nhà thầu và các công cụ của nhà cung cấp thường xuyên vượt qua các rào cản cách ly mạng, như đã thấy trong các trường hợp Stuxnet, Industroyer, v.v.
Không phải lúc nào cũng vậy. Các nhà khai thác ưu tiên thời gian hoạt động hơn việc tuân thủ các quy định, đặc biệt là trong các khung thời gian bảo trì, khi không có cơ chế thực thi trực tiếp.
Không hẳn vậy. Thời gian tồn tại trung bình của ICS vượt quá 200 ngày — việc không phát hiện ra sự cố nào không có nghĩa là hệ thống chưa bị xâm nhập.
Không. Các cơ quan quản lý như NERC CIP, NRC và TSA yêu cầu các biện pháp thực thi có thể chứng minh được và sẵn sàng cho việc kiểm toán, chứ không chỉ là các quy trình trên giấy tờ.
Không. Giải pháp chống phần mềm độc hại sử dụng một công cụ quét duy nhất bỏ sót 30–40% các biến thể phần mềm độc hại mới ngay khi chúng được phát hành. Các môi trường năng lượng cần công nghệ quét đa công cụ và công nghệ vô hiệu hóa nội dung.
Nhiều trạm kiểm soát vật lý, chẳng hạn như MetaDefender Kiosk , có thể đi vào hoạt động chỉ vài giờ sau khi được lắp đặt tại hiện trường.
Đúng vậy. Hệ thống AI dự đoán Alin và Hệ thống Aether của MetaDefender dành cho Core hoạt động hoàn toàn ngoại tuyến, hỗ trợ các môi trường cách ly hoàn toàn (air-gapped) trong lĩnh vực hạt nhân, hệ thống đường ống và lưới điện.