Điểm mấu chốt
MetaDefender Core và MetaDefender Cloud đều chạy trên cùng một nền tảng OPSWAT Bảo mật tập tin , chỉ khác nhau ở cách triển khai; một giải pháp được triển khai trong hạ tầng của chính bạn, còn giải pháp kia là dịch vụ SaaS được quản lý. Lựa chọn phù hợp phụ thuộc vào các nghĩa vụ tuân thủ, nhu cầu mở rộng quy mô và nguồn lực dành cho việc quản lý hạ tầng của bạn, chứ không phải dựa trên việc sản phẩm nào “tốt hơn”.
Gartner dự báo rằng chi tiêu của người dùng cuối trên toàn cầu cho các dịch vụ đám mây công cộng sẽ vượt mốc 1 nghìn tỷ USD vào năm 2027, trong khi điện toán đám mây được dự kiến sẽ trở thành một yếu tố thiết yếu trong hoạt động kinh doanh của hầu hết các tổ chức vào năm 2028. Khả năng mở rộng và tính linh hoạt thường là những lý do chính dẫn đến điều này.
Tuy nhiên, khi logic đó được áp dụng cụ thể vào lĩnh vực an ninh, rất nhiều đội ngũ vẫn còn do dự trong việc chuyển đổi. Việc giao phó “ Bảo mật tập tin ” cho hạ tầng của bên thứ ba có thể khiến người ta cảm thấy như đang nhượng lại quyền quản trị và kiểm soát, hoặc tạo ra những lỗ hổng tấn công mới. Chính sự do dự đó là lý do tại sao việc áp dụng mô hình “ Bảo mật tập tin ” trên đám mây cần được lập luận dựa trên những lợi ích riêng của nó, chứ không nên được coi là điều hiển nhiên chỉ vì mọi thứ khác đều đang chuyển sang đám mây.
Bài viết này so sánh MetaDefender™ Core và MetaDefender™ Cloud để bạn có thể quyết định giải pháp nào phù hợp với tổ chức của mình.
Sự khác biệt giữa MetaDefender Core và MetaDefender Cloud là gì?
MetaDefender Core là một nền tảng “ Bảo mật tập tin ” tại chỗ, được triển khai và quản lý hoàn toàn trong cơ sở hạ tầng của chính bạn. Đối với các tổ chức đã đang vận hành một hệ thống ưu tiên SaaS, dịch vụ “SaaS- Bảo mật tập tin ” thông qua MetaDefender Cloud mở rộng mô hình đó; cùng công nghệ Bảo mật tập tin được cung cấp dưới dạng dịch vụ SaaS được quản lý, do OPSWAT lưu trữ và bảo trì.
Sự cân nhắc | MetaDefender Core | MetaDefender Cloud |
Triển khai | Do khách hàng quản lý | SaaS |
Quản lý cơ sở hạ tầng | Bạn | OPSWAT |
Kiểm soát cơ sở hạ tầng | Kiểm soát toàn diện và trực tiếp | Dịch vụ được quản lý |
Mở rộng quy mô | Bạn hãy lên kế hoạch đi | Cloud-dựa trên, theo yêu cầu |
Phạm vi địa lý | Dù bạn triển khai nó ở đâu | Nhiều khu vực thuộc mạng lưới OPSWAT (Mỹ, Đức, Canada, Úc, Nhật Bản, Ấn Độ, Singapore, Israel) |
API tích hợp | Hỗ trợ | Được thiết kế dành riêng cho mục đích đó |
Tốt nhất cho | Các môi trường được kiểm soát, cách ly và bảo đảm chủ quyền | SaaS, mô hình phân tán, hoạt động ưu tiên đám mây |
Mô hình triển khai nào phù hợp với mô hình hoạt động của bạn?
Mô hình triển khai phù hợp phụ thuộc vào mức độ kiểm soát trực tiếp mà tổ chức của bạn cần đối với chính cơ sở hạ tầng đó.
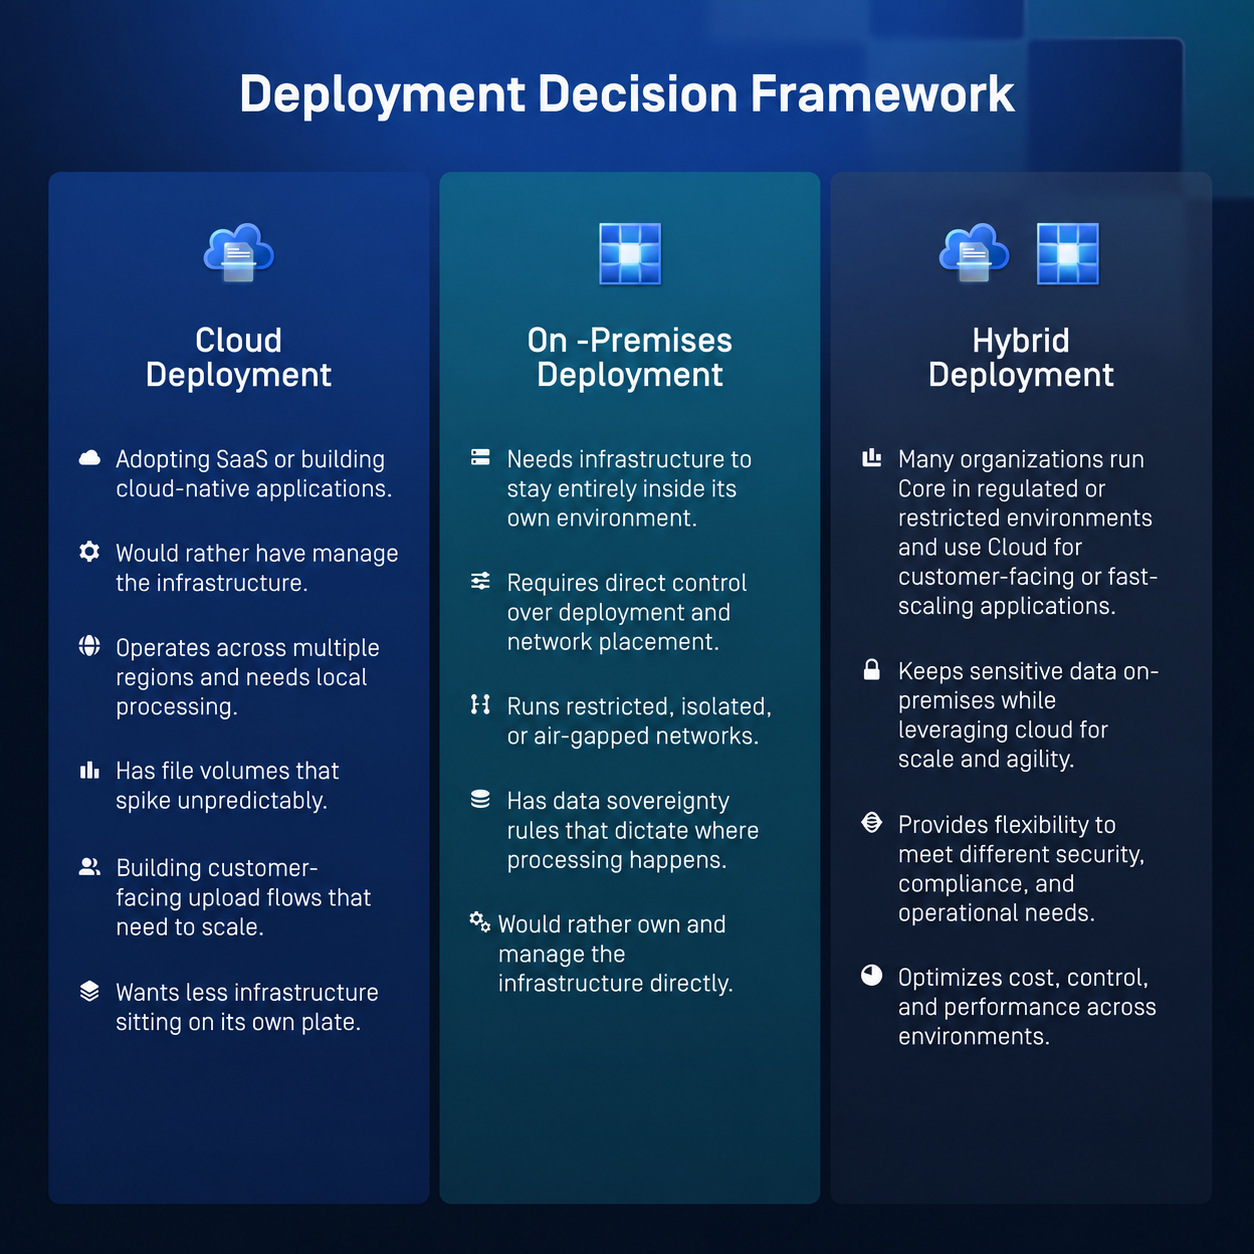
MetaDefender Core sẽ rất hữu ích khi bạn cần:
- Hạ tầng hoàn toàn nằm trong tầm kiểm soát của bạn; bởi vì một số tổ chức không thể phụ thuộc vào hạ tầng mà họ không sở hữu.
- Triển khai trong môi trường riêng của bạn, bao gồm các mạng không kết nối với mạng bên ngoài (air-gapped) hoặc mạng bị cô lập; theo thiết kế, các mạng này hoàn toàn không thể truy cập vào bất kỳ dịch vụ bên ngoài nào.
- Một kiến trúc mạng được quy định bởi các chính sách nội bộ nghiêm ngặt; một số hệ thống nhất định phải được đặt tại các vị trí cụ thể để tuân thủ các chính sách đó.
- Chịu trách nhiệm toàn diện về hệ thống vận hành; một số đội ngũ cần mức độ kiểm soát trực tiếp như vậy để đáp ứng các yêu cầu về kiểm toán nội bộ hoặc vận hành.
- Để đáp ứng các yêu cầu về quy định hoặc chủ quyền quy định rằng “dữ liệu này phải được lưu trữ tại chỗ, không có ngoại lệ”. Trong một số ngành và khu vực pháp lý, đây là một điều kiện pháp lý. Thông thường, điều này áp dụng cho các tổ chức thuộc lĩnh vực y tế ( cơ sở hạ tầng trọng yếu) hoặc các cơ quan chính phủ, nơi mức độ kiểm soát này thường là không thể thương lượng.
MetaDefender Cloud, mặt khác, phù hợp với các tổ chức muốn và được phép theo pháp luật triển khai Dịch vụ Quản lý Đám mây ( Bảo mật tập tin ) dưới dạng dịch vụ được quản lý thay vì tự vận hành. Điều này có nghĩa là việc vá lỗi, cập nhật và cơ sở hạ tầng sẽ do OPSWAT chịu trách nhiệm thay vì do quý vị đảm nhiệm.
- Dịch vụ này hoạt động trên nhiều khu vực, bao gồm Mỹ, Đức, Canada, Úc, Nhật Bản, Ấn Độ, Singapore và Israel; do đó, nếu doanh nghiệp của bạn hoạt động trên phạm vi toàn cầu, bạn sẽ có các lựa chọn để duy trì việc xử lý dữ liệu trong khu vực và trong phạm vi biên giới cụ thể.
- Điều này hoàn toàn phù hợp với chiến lược “SaaS là ưu tiên hàng đầu”. Nếu tổ chức của bạn đã dựa vào SaaS cho hầu hết các hoạt động khác, thì việc bổ sung MetaDefender Cloud sẽ mở rộng mô hình đó.
Quản lý hạ tầng có những thay đổi như thế nào giữa phiên bản “ Core ” và “ Cloud ”?
Với MetaDefender Core , đội ngũ của bạn sẽ trực tiếp quản lý cơ sở hạ tầng: triển khai máy chủ, cài đặt các bản cập nhật, giám sát thời gian hoạt động và lập kế hoạch về năng lực hệ thống. Với MetaDefender Cloud , OPSWAT sẽ quản lý cơ sở hạ tầng SaaS nền tảng, bảo trì và các bản cập nhật dịch vụ.
Việc quản lý cơ sở hạ tầng có ảnh hưởng đến các chính sách không?
Các chính sách, tích hợp, quy trình làm việc, phản ứng sự cố, quyết định về bảo vệ dữ liệu của quý vị; tất cả vẫn do tổ chức của quý vị quản lý. Nói tóm lại, với MetaDefender Core , mọi thứ từ quyết định chính sách đến quản lý hạ tầng đều thuộc trách nhiệm của quý vị. Với MetaDefender Cloud , OPSWAT sẽ duy trì hạ tầng, nhưng chính quý vị là người thiết lập các quy tắc.
Nếu đội ngũ của bạn muốn dành thời gian làm việc trong ngày để thiết kế các chính sách phát hiện hiệu quả hơn thay vì phải vá lỗi và lập kế hoạch năng lực, thì việc chuyển sang sử dụng Dịch vụ Tự động hóa Phát hiện và Phản ứng ( MetaDefender )Cloud là một lựa chọn hợp lý. Nếu đội ngũ của bạn cần duy trì mọi hoạt động trong nội bộ vì lý do tuân thủ, thì Dịch vụ Quản lý Tự động hóa Phát hiện và Phản ứng ( MetaDefender )Core vẫn giữ nguyên lựa chọn đó.
MetaDefender Cloud xử lý nhu cầu mở rộng quy mô xử lý tệp như thế nào?
Khối lượng xử lý tệp hiếm khi giữ nguyên, khi bạn có thêm khách hàng, ra mắt ứng dụng mới hoặc mở rộng sang một khu vực mới. Bạn chắc chắn không muốn rơi vào tình huống mà cổng tải lên – vốn thường xử lý 1.000 tệp mỗi ngày – bỗng nhiên phải xử lý tới 50.000 tệp.
Với MetaDefender Core , việc mở rộng quy mô có nghĩa là nhóm của bạn sẽ dự báo và chuẩn bị sẵn sàng trước khi nhu cầu phát sinh. Với MetaDefender Cloud , mô hình tiêu dùng sẽ tự động điều chỉnh theo mức độ sử dụng, do đó bạn không cần phải mua sắm cơ sở hạ tầng trước khi thực sự cần đến.
Điều này thường có ý nghĩa quan trọng nhất đối với:
- Các doanh nghiệp đang phát triển nhanh với quỹ đạo khó lường
- Các tổ chức có khối lượng công việc biến động hoặc có những đợt tăng đột biến
- Các cổng tải lên dành cho khách hàng với lưu lượng truy cập biến động
- Các tổ chức phân tán mở rộng thêm các khu vực hoặc đơn vị kinh doanh
- Các nhà cung cấp dịch vụ SaaS tích hợp “ Bảo mật tập tin ” vào các sản phẩm của họ
Liệu MetaDefender Cloud có sử dụng cùng công nghệ bảo mật với MetaDefender Core không?
Đúng vậy. Cho dù tổ chức của bạn triển khai MetaDefender Core hay MetaDefender Cloud , cơ chế bảo vệ đều được xây dựng dựa trên cùng một nền tảng công nghệ.
- Metascan™ Multiscanning: Không có công cụ chống phần mềm độc hại nào có thể phát hiện được tất cả các mối đe dọa; logic phát hiện của mỗi nhà cung cấp đều có những điểm mù mà các nhà cung cấp khác không gặp phải. Metascan quét các tệp qua nhiều công cụ cùng lúc, do đó khả năng một mối đe dọa lọt qua tất cả các công cụ này giảm đáng kể, và bạn sẽ đạt được tỷ lệ phát hiện cao hơn hẳn so với bất kỳ sản phẩm chống vi-rút độc lập nào có thể mang lại.
- Công nghệ Deep CDR™: Một số mối đe dọa là mã độc được nhúng trong các tệp vốn dĩ hợp pháp, chẳng hạn như macro hoặc đối tượng PDF bị khai thác. Công nghệ Deep CDR™ giải quyết triệt để vấn đề phát hiện bằng cách phân tích và tái cấu trúc từng tệp, chỉ sử dụng các thành phần đã được xác nhận là an toàn. Tệp được chuyển đến người dùng sẽ hoàn toàn sạch ngay từ khi được tạo ra.
- Proactive DLP™: Một tệp tin “sạch” vẫn có thể gây ra sự cố tuân thủ nếu chứa thông tin không được phép, chẳng hạn như số an sinh xã hội (SSN) của khách hàng, số thẻ thanh toán hoặc thông tin y tế được bảo vệ. Công nghệ “ Proactive DLP ” quét nội dung tệp tin để phát hiện các mẫu dữ liệu nhạy cảm và có thể che giấu hoặc chặn chúng trước khi chúng rời khỏi môi trường của bạn, từ đó bịt kín lỗ hổng rò rỉ mà các giải pháp quét phần mềm độc hại không được thiết kế để phát hiện.
- MetaDefender Aether: Kết hợp các yếu tố như Danh tiếng mối đe dọa (Threat Reputation), Trí tuệ nhân tạo dự đoán (Predictive AI), Phân tích hành vi ( Adaptive )Sandbox, Đánh giá mức độ nguy hiểm (Threat Scoring) và Tìm kiếm mối đe dọa dựa trên Học máy (ML-powered Threat Hunting) để phát hiện phần mềm độc hại đã biết, chưa biết và có khả năng lẩn tránh. Giải pháp này tập trung các kết quả thành một kết luận duy nhất, giúp các đội SOC phản ứng nhanh hơn, giảm thiểu cảnh báo không cần thiết và củng cố các quy trình làm việc của SIEM/SOAR cũng như quy trình tìm kiếm mối đe dọa.
- Trí tuệ nhân tạo ALIN dự đoán: Khác với phương pháp phát hiện dựa trên dấu hiệu – vốn chỉ phát hiện các mối đe dọa đã được liệt kê trong danh mục – trí tuệ nhân tạo ALIN dự đoán được huấn luyện để nhận diện hành vi và cấu trúc của các tệp độc hại, nhờ đó có thể dự đoán tình trạng nhiễm mã độc mà không cần quét tệp.
- AI Content Inspector: Khi nội dung do AI tạo ra và nội dung được AI chỉnh sửa ngày càng trở nên phổ biến trong các quy trình làm việc kỹ thuật số, AI Content Inspector giúp tăng cường khả năng theo dõi đối với loại nội dung mới nổi này. Công cụ này phân tích các tệp, hình ảnh và tài liệu để giúp xác định nội dung do AI tạo ra, từ đó giúp các tổ chức hiểu rõ hơn về nguồn gốc và bản chất của nội dung lưu chuyển trong hệ thống của họ.
Cloud cũng mang lại những tính năng chỉ thực sự phát huy hiệu quả trong mô hình hạ tầng chia sẻ:
- Quy trình bảo mật tùy chỉnh: Yêu cầu về tiếp nhận tệp tin của bệnh viện và ngân hàng là khác nhau; việc ép cả hai phải tuân theo cùng một quy trình có thể dẫn đến tình trạng bảo mật quá mức hoặc không đủ mức đối với các tệp tin. Tính năng quy trình tùy chỉnh cho phép bạn cấu hình chính xác những công nghệ nào sẽ được chạy, theo thứ tự nào và trong những điều kiện nào.
- quá trình quét và xử lý riêng tư, do đó dữ liệu tệp của bạn sẽ không được chia sẻ giữa các khách hàng
- khả năng theo dõi thông tin về các đối tượng đã được xử lý để biết chính xác những gì đã xảy ra với một tệp trong quá trình kiểm tra
- quyền truy cập tạm thời vào các tệp làm sạch ; các kết quả đã được xử lý có thể được truy xuất mà không cần lưu trữ vô thời hạn
- BYOK cho phép bạn kiểm soát các khóa mã hóa được sử dụng để bảo vệ các tệp làm sạch của bạn, trong khi cơ sở hạ tầng nền tảng vẫn do OPSWAT quản lý.
Các doanh nghiệp và tổ chức phân tán cần cân nhắc những yếu tố nào trước khi chuyển sang mô hình “ Cloud ”?
Việc triển khai một nền tảng bảo mật SaaS ở quy mô doanh nghiệp vẫn đòi hỏi phải xem xét thêm một số yếu tố mà bảng so sánh tính năng không đề cập đến.
Quản trị tập trung trên các nhóm và đơn vị kinh doanh
Khi Hệ thống Quản lý Dữ liệu ( Bảo mật tập tin ) được triển khai trên các phòng ban, các chính sách có xu hướng không đồng nhất: một nhóm tăng cường các quy tắc DLP sau một sự cố, trong khi nhóm khác lại không bao giờ cập nhật cấu hình quét của mình. Quản trị tập trung có nghĩa là một khung chính sách duy nhất được áp dụng ở mọi nơi, do đó, bất kỳ quyết định bảo mật nào được đưa ra từ cấp cao nhất sẽ được triển khai đến mọi nơi mà tệp tin đi vào tổ chức.
Sự phù hợp với các cấu trúc tổ chức hiện có
Một nền tảng bảo mật cần phải phù hợp với cơ cấu tổ chức; đơn vị kinh doanh, khu vực hoặc dòng sản phẩm. Quyền truy cập dựa trên vai trò hoặc quyền sở hữu chính sách cần phải tương ứng với các mối quan hệ báo cáo và ranh giới hoạt động.
Tích hợp SIEM
Các sự kiện liên quan đến bảo mật tệp bị cô lập trong một bảng điều khiển riêng biệt là những sự kiện mà Trung tâm Vận hành An ninh (SOC) của bạn không bao giờ có thể nắm bắt được trong bối cảnh tổng thể. Các mối đe dọa từ tệp cần được liên kết với các dữ liệu giám sát còn lại bằng cách đưa kết quả quét, các phát hiện mối đe dọa và các hành động tuân thủ chính sách vào hệ thống SIEM hiện có của bạn.
Tính khả dụng và độ trễ theo khu vực
Để đảm bảo hiệu suất luôn ổn định khi khối lượng sử dụng tăng lên, các tổ chức nên xử lý tệp tin tại một khu vực gần nơi chúng được tạo ra; nếu không, có thể xảy ra tình trạng chậm trễ — một vấn đề sẽ ngày càng trầm trọng hơn khi quy mô mở rộng, đặc biệt là đối với các doanh nghiệp lớn.
Quy định về nơi lưu trữ dữ liệu
Một số ngành công nghiệp phải tuân thủ các quy định pháp lý về lưu trữ dữ liệu tại địa phương, theo đó bắt buộc phải ngăn chặn hoàn toàn việc một số loại dữ liệu nhất định vượt qua biên giới. Vị trí xử lý thực tế của tệp dữ liệu sẽ quyết định việc việc triển khai đó có tuân thủ quy định hay không.
Các biện pháp kiểm soát nhất quán
Các chính sách bảo mật sẽ phát huy hiệu quả cao nhất khi được triển khai và thực thi một cách nhất quán trên tất cả các đơn vị kinh doanh, từ đó giảm thiểu những lỗ hổng do các biện pháp kiểm soát lỗi thời hoặc không đồng đều gây ra.
MetaDefender Cloud áp dụng các biện pháp kiểm soát bảo mật tệp nhất quán trên nhiều nhóm, ứng dụng và khu vực, với khả năng xử lý có sẵn tại Hoa Kỳ, Đức, Canada, Úc, Nhật Bản, Ấn Độ, Singapore và Israel. Trên thực tế, việc đảm bảo tính nhất quán đó có thể khó thực hiện hơn khi sử dụng cơ sở hạ tầng tại chỗ trải rộng trên nhiều địa điểm so với việc sử dụng một dịch vụ được quản lý duy nhất áp dụng cùng một bộ quy tắc ở mọi nơi.
Về mặt tuân thủ, MetaDefender Cloud hỗ trợ các quy định như HIPAA, PCI DSS và GDPR bằng cách xác định và kiểm soát dữ liệu nhạy cảm trên nhiều loại tệp khác nhau trước khi dữ liệu này rời khỏi môi trường của bạn. Bạn có thể xem thông tin về tuân thủ và chứng nhận của MetaDefender Cloudtại đây.
Cơ chế hoạt động của Bảo mật tập tin - nền tảng được vận hành bởi API là như thế nào?
API Bảo mật tập tin , một giải pháp dựa trên cơ chế tự động, hoạt động bằng cách quét và làm sạch các tệp ngay khi chúng được đưa vào hệ thống của bạn, thay vì thực hiện như một bước riêng biệt mà người dùng phải chủ động kích hoạt.
MetaDefender CloudTính năng quét tệp của API cho phép bạn tích hợp chức năng quét phần mềm độc hại trực tiếp vào ứng dụng của mình. Khi tệp được đưa vào ứng dụng, nó sẽ được quét và làm sạch ; sau đó, một quyết định dựa trên chính sách sẽ được áp dụng và ứng dụng tiếp tục hoạt động. Không ai cần phải nhấp vào bất kỳ đâu để Bảo mật tập tin API kích hoạt quá trình kiểm tra.
Trong thực tế, điều đó thể hiện qua:
- Các cổng tải lên dành cho khách hàng, nơi mọi tệp tin mà khách hàng tải lên đều phải được kiểm tra trước khi được đưa vào hệ thống của quý vị.
- Các ứng dụng SaaS, trong đó việc xử lý tệp thường là yếu tố cốt lõi của chính trải nghiệm sản phẩm.
- Cloud các quy trình lưu trữ, thu thập các tệp ngay khi chúng được đưa vào bucket hoặc ổ đĩa, trước khi các đại lý hoặc nhân viên truy cập chúng.
- Các hệ thống xử lý tài liệu, trong đó tệp tin được quét hoặc gửi đến sẽ được đưa trực tiếp vào quy trình kinh doanh mà không cần ai kiểm tra trước.
- Các nền tảng hợp tác, nơi các tệp tin được chia sẻ nhanh chóng giữa các cá nhân, các nhóm và các đối tác bên ngoài.
Nếu bạn đang phát triển một sản phẩm bản địa đám mây, đây chính là mô hình mà bạn cần. Bảo mật được thực hiện ngay trong quá trình xử lý, với tốc độ tương đương ứng dụng của bạn, chứ không phải loại bảo mật chỉ được thực hiện khi ai đó tiến hành kiểm tra hoặc theo các khoảng thời gian định kỳ. Hãy tham khảo tài liệu mới nhất về “ API ” trên trang kỹ thuật.
Làm thế nào để các tổ chức có thể điều chỉnh năng lực bảo mật cho phù hợp với nhu cầu thực tế?
Các tổ chức điều chỉnh năng lực cho phù hợp với nhu cầu bằng cách tăng hoặc giảm quy mô tài nguyên quét phần mềm độc hại trên đám mây tùy theo sự thay đổi trong mức độ sử dụng, thay vì phân bổ một mức tối đa cố định ngay từ ngày đầu tiên.
Trên thực tế, điều đó mang lại cho bạn những lợi ích sau:
- khả năng quét phần mềm độc hại trên đám mây dựa trên lượng tài nguyên bạn đang sử dụng.
- Phân tách rõ ràng giữa các khối công việc, để sự phát triển của một ứng dụng không trở thành nguyên nhân khiến hiệu suất của ứng dụng khác bị suy giảm.
- Kiến trúc không cần phải cải tổ mỗi khi bạn bổ sung một trường hợp sử dụng mới.
- Khả năng mở rộng quy mô một khối công việc mà không ảnh hưởng gì đến các khối công việc khác.
- Có cái nhìn rõ ràng về quy trình nào đang tiêu thụ những tài nguyên nào.
Bảo mật tập tin thường không phải là một quyết định độc lập. Đây thường là một phần của xu hướng chuyển đổi lớn hơn hướng tới cơ sở hạ tầng “ưu tiên đám mây” trên toàn bộ hệ thống. Các công ty chuyển từ mô hình “ Bảo mật tập tin ” sang “ MetaDefender ”Cloud thường thực hiện nhiều thay đổi song song. Họ:
- giảm bớt khối lượng công việc bảo trì cơ sở hạ tầng mà đội ngũ của họ phải trực tiếp đảm nhận.
- tiêu chuẩn hóa việc sử dụng dịch vụ bảo mật thay vì tự vận hành.
- đơn giản hóa kiến trúc và loại bỏ các thành phần hạ tầng không cần thiết phải duy trì tại chỗ.
- hỗ trợ các ứng dụng được thiết kế để phân tán trên nhiều khu vực.
- chuyển các hoạt động bảo mật sang các quy trình làm việc tự động, dựa trên dữ liệu từ Hệ thống Quản lý Sự cố ( API).
- phát triển và triển khai các ứng dụng gốc đám mây nhanh hơn.
Nếu các thành phần còn lại trong hệ thống của bạn đang xem xét các thay đổi nêu trên, thì dịch vụ “ Bảo mật tập tin ” không nên tiếp tục được triển khai tại chỗ. Việc chuyển dịch vụ này sang nền tảng đám mây ( Cloud ) thường là bước đi hợp lý.
Khi nào việc “ MetaDefender ” (Cloud ) là hợp lý, và khi nào thì không
Cùng một công nghệ, hai cách triển khai
Đây không phải là một so sánh mang tính đối lập giữa hai lựa chọn, với mục đích duy nhất là quảng bá một bên hơn bên kia. MetaDefender Core và MetaDefender Cloud đều sử dụng cùng một công nghệ OPSWAT , được đóng gói để phục vụ hai nhu cầu khác nhau:
- MetaDefender Core khi bạn cần tự mình kiểm soát cơ sở hạ tầng.
- MetaDefender Cloud đặc biệt khi bạn muốn giao phó việc quản lý hạ tầng và sử dụng các giải pháp bảo mật thông qua mô hình Dịch vụ Quản lý ( API).
Hãy đánh giá kiến trúc hệ thống, các nghĩa vụ tuân thủ, lộ trình phát triển và mức độ sẵn sàng của bạn trong việc quản lý hạ tầng; khi đó, câu hỏi “nên chọn giải pháp nào” sẽ tự có câu trả lời.
Nếu không, đó chính là lý do chúng tôi ở đây. Hãy liên hệ với chúng tôi, và một trong các chuyên gia của chúng tôi sẽ hướng dẫn bạn đưa ra quyết định dựa trên môi trường cụ thể của bạn.
Câu hỏi thường gặp: MetaDefender Core so với MetaDefender Cloud
Sự khác biệt giữa MetaDefender Core và MetaDefender Cloud là gì?
Sự khác biệt cốt lõi nằm ở hình thức triển khai: MetaDefender Cloud là dịch vụ SaaS được quản lý và lưu trữ bởi OPSWAT, trong khi MetaDefender Core được triển khai và vận hành hoàn toàn trên cơ sở hạ tầng của chính tổ chức bạn. Cả hai đều chạy trên cùng một nền tảng công nghệ bảo mật tệp tin cơ bản, do đó, sự lựa chọn phụ thuộc vào mức độ kiểm soát cơ sở hạ tầng mà tổ chức của bạn cần, chứ không phải dịch vụ nào mang lại mức độ bảo vệ cao hơn.
Liệu MetaDefender Cloud có thay thế MetaDefender Core không?
Số MetaDefender Cloud là một mô hình triển khai khác dành cho các tổ chức có nhu cầu về hạ tầng đang chuyển hướng sang các dịch vụ SaaS và hoạt động trên nền tảng đám mây bản địa. OPSWAT tiếp tục hỗ trợ và phát triển MetaDefender Core dành cho các tổ chức cần triển khai tại chỗ hoặc theo mô hình “air-gapped”.
Chúng ta có nên chuyển việc quét tệp sang đám mây không?
Điều này phụ thuộc vào cấu hình của bạn. Nếu bạn ưu tiên mô hình SaaS, hoạt động trên nhiều khu vực, phải đối phó với khối lượng dữ liệu biến động hoặc muốn tích hợp dựa trên mô hình “ API ”, thì MetaDefender Cloud sẽ phù hợp hơn. Nếu bạn phải tuân thủ các quy định về chủ quyền dữ liệu hoặc sử dụng mạng cách ly hoàn toàn (air-gapped), thì MetaDefender Core có thể là giải pháp phù hợp cho bạn.
Cloud Bảo mật tập tin có phù hợp để sử dụng trong doanh nghiệp không?
Đúng vậy. MetaDefender Cloud hỗ trợ cơ chế quản trị tập trung, tích hợp SIEM, khả năng triển khai trên nhiều khu vực và các biện pháp kiểm soát nhất quán giữa các nhóm và đơn vị kinh doanh. Quý vị có thể đối chiếu các yêu cầu tuân thủ cụ thể với tài liệu tại OPSWAT.
MetaDefender Cloud có thể quét các tệp đã tải lên ứng dụng không?
Đúng vậy. Tính năng “ API ” của MetaDefender Cloud cho phép các ứng dụng gửi tệp để quét ngay tại thời điểm tải lên, nhờ đó tệp sẽ được kiểm tra và làm sạch trước khi được chấp nhận vào ứng dụng hoặc hệ thống lưu trữ của ứng dụng. Tính năng này hoạt động hiệu quả cho cả các cổng tải lên dành cho khách hàng, các ứng dụng SaaS và dịch vụ lưu trữ đám mây.
MetaDefender Cloud có hỗ trợ Multiscanning và CDR không?
Đúng vậy. MetaDefender Cloud cung cấp các công nghệ Metascan™ Multiscanning và Deep CDR™ tương tự như trên MetaDefender Core . Các tệp sẽ được quét bằng nhiều công cụ chống phần mềm độc hại và làm sạch thông qua quy trình vô hiệu hóa và tái cấu trúc nội dung, bất kể bạn sử dụng mô hình triển khai nào.
Làm thế nào để mở rộng quy mô dịch vụ “ Bảo mật tập tin ” trong môi trường SaaS?
MetaDefender CloudMô hình sử dụng này có khả năng mở rộng theo nhu cầu của ứng dụng của bạn. Các nhóm máy chủ chuyên dụng ( API ) cũng cho phép bạn mở rộng từng khối lượng công việc một cách độc lập.
Làm thế nào để tích hợp Bảo mật tập tin thông qua các API?
MetaDefender Cloud cung cấp các chức năng quét, khử trùng và ra quyết định dựa trên chính sách thông qua giao thức REST API; gửi tệp, nhận kết quả, áp dụng quyết định và tiếp tục.
Hoạt động hiệu quả với các cổng tải lên, dịch vụ lưu trữ đám mây, hệ thống tài liệu cũng như các quy trình CI/CD.
Chúng ta có thể sử dụng cả MetaDefender Core và MetaDefender Cloud không?
Chắc chắn rồi. MetaDefender Core dành cho các môi trường được kiểm soát chặt chẽ và tuân thủ quy định, MetaDefender Cloud dành cho các ứng dụng tiếp xúc trực tiếp với khách hàng hoặc cần mở rộng quy mô nhanh chóng.
Trang web MetaDefender Cloud có sử dụng công nghệ bảo mật khác với trang web MetaDefender Core không?
Không. Hệ thống này hoạt động trên cùng một nền tảng công nghệ “ OPSWAT ” (Metascan Multiscanning, Công nghệ Deep CDR™, Proactive DLP, Trí tuệ nhân tạo dự đoán) cùng với một số tính năng bổ sung dành riêng cho mô hình SaaS như quét riêng tư và BYOK.
Tại sao nên chuyển Bảo mật tập tin lên đám mây?
Các tổ chức chuyển dịch dịch vụ “ Bảo mật tập tin ” lên đám mây để mở rộng quy mô bảo vệ phù hợp với nhu cầu mà không cần tự triển khai cơ sở hạ tầng tương ứng, đồng thời tích hợp chức năng quét trực tiếp vào các ứng dụng thông qua API. Giải pháp này cũng thường rất phù hợp với các tổ chức vốn đã sử dụng SaaS trong phần còn lại của hệ thống công nghệ của họ.
Khi nào một tổ chức nên lưu giữ các tài liệu liên quan đến việc tuân thủ các tiêu chuẩn về bảo mật thông tin ( MetaDefender )Core?
Một tổ chức nên áp dụng mô hình “ MetaDefender ” (tên miền riêng biệt)Core khi cần đảm bảo cơ sở hạ tầng hoàn toàn nằm trong môi trường riêng của mình, chẳng hạn như trong trường hợp mạng lưới cách ly hoàn toàn (air-gapped), các yêu cầu nghiêm ngặt về chủ quyền dữ liệu, hoặc các nghĩa vụ pháp lý không cho phép xử lý dữ liệu bên ngoài hệ thống của chính tổ chức đó. Điều này thường áp dụng chủ yếu cho các tổ chức phi lợi nhuận ( cơ sở hạ tầng trọng yếu), các cơ quan chính phủ và các môi trường chịu sự quản lý chặt chẽ khác, nơi việc kiểm soát cơ sở hạ tầng là bắt buộc.