Các môi trường công nghệ vận hành (OT) hiện đại ngày càng có nhu cầu gửi dữ liệu đến bộ phận CNTT của doanh nghiệp, các nền tảng đám mây, hệ thống giám sát an ninh và các ứng dụng phân tích. Dữ liệu đó có thể bao gồm dữ liệu đo từ xa, nhật ký hệ thống, cảnh báo, số liệu vận hành và dữ liệu ứng dụng được truyền qua HTTP, HTTPS hoặc các giao diện lập trình ứng dụng (API).
Tuy nhiên, có một thách thức cơ bản về mạng: HTTP và HTTPS vốn được thiết kế cho giao tiếp hai chiều, trong khi bộ lọc một chiều (data diode) lại được thiết kế để cho phép dữ liệu chỉ lưu chuyển theo một hướng duy nhất.
Vậy làm thế nào để các tổ chức có thể sử dụng HTTPS và các giải pháp tích hợp dựa trên giao thức API một cách an toàn mà không tạo ra đường dẫn quay trở lại mạng OT được bảo vệ?
Câu trả lời nằm ở việc hiểu rõ sự khác biệt giữa việc truyền dữ liệu ở cấp độ ứng dụng và giao tiếp ở cấp độ mạng.
MetaDefender™ Optical Diode và MetaDefender™ Optical Diode Fend sử dụng luồng dữ liệu một chiều được bảo đảm bằng phần cứng cùng các cơ chế truyền tải nhận diện giao thức để cho phép dữ liệu di chuyển qua các ranh giới bảo mật mà không cần thiết lập kết nối mạng hai chiều thông thường.
Tại sao HTTPS lại là một thách thức đối với một Data Diode
HTTPS là giao thức HTTP chạy trên nền TLS. Trong một kết nối HTTPS thông thường, máy khách gửi yêu cầu đến máy chủ, và máy chủ gửi phản hồi trở lại.
Ở cấp độ mạng, điều này đòi hỏi phải có giao tiếp hai chiều. Bản thân giao thức TCP yêu cầu quá trình bắt tay (handshake) và lưu lượng điều khiển liên tục theo cả hai hướng. Do đó, một phiên HTTPS truyền thống không thể đơn giản được định tuyến qua một bộ chuyển mạch dữ liệu một chiều về mặt vật lý như thể bộ chuyển mạch đó là một tường lửa hoặc bộ định tuyến thông thường.
Điều này tạo ra một sự khác biệt quan trọng:
Một đi-ốt dữ liệu không biến kết nối HTTPS “hai chiều” thông thường thành “một chiều”. Thay vào đó, nó cho phép truyền dữ liệu dựa trên HTTPS bằng cách phá vỡ mô hình giao tiếp đầu-đầu truyền thống.
Sự phá vỡ giao thức đó là một đặc điểm cơ bản của kiến trúc diode dữ liệu. Thay vì mở rộng kết nối mạng có thể định tuyến từ một vùng bảo mật sang vùng khác, kiến trúc này truyền dữ liệu cần thiết qua ranh giới và tái tạo kết nối phù hợp ở phía đích.
Cuộc gọi “ API ” sẽ diễn ra như thế nào?
Hãy xem xét một trường hợp sử dụng đơn giản từ OT sang IT.
Một ứng dụng công nghiệp tạo ra một giá trị nhiệt độ và cần gửi giá trị này đến nền tảng phân tích trên đám mây thông qua giao thức HTTPS API: Ứng dụng OT → HTTPS/API → nền tảng đám mây
Trong một mạng truyền thống, ứng dụng OT sẽ thiết lập kết nối mạng với điểm đến, gửi yêu cầu HTTP và nhận phản hồi HTTP.
Với đi-ốt dữ liệu, kiến trúc sẽ khác.
Về mặt khái niệm, một triển khai một chiều điển hình có thể được hình dung như sau: Ứng dụng OT → bộ kết nối/proxy phía nguồn → truyền dẫn quang một chiều → bộ kết nối phía đích → ứng dụng IT/đám mây
Điểm mấu chốt là hai mạng này không có kết nối hai chiều thông thường.
Thành phần phía nguồn nhận dữ liệu từ môi trường OT. Sau đó, dữ liệu được truyền qua ranh giới một chiều được thiết lập bởi phần cứng. Ở phía đích, thành phần nhận dữ liệu sẽ tái tạo hoặc chuyển tiếp dữ liệu đến ứng dụng đích.
Cách tiếp cận này cho phép các tổ chức duy trì ý nghĩa ngữ nghĩa của dữ liệu ứng dụng trong quá trình truyền tải đồng thời loại bỏ đường truyền mạng ngược lại.
Vai trò của việc phá vỡ quy tắc
Chính sự phá vỡ giao thức này là yếu tố khiến việc tích hợp ứng dụng một chiều trở nên khả thi.
Thay vì cho phép các gói tin đi qua ranh giới bảo mật như một phần của phiên kết nối có thể định tuyến từ đầu đến cuối, bộ phân tách dữ liệu (data diode) tách quá trình giao tiếp thành hai miền mạng.
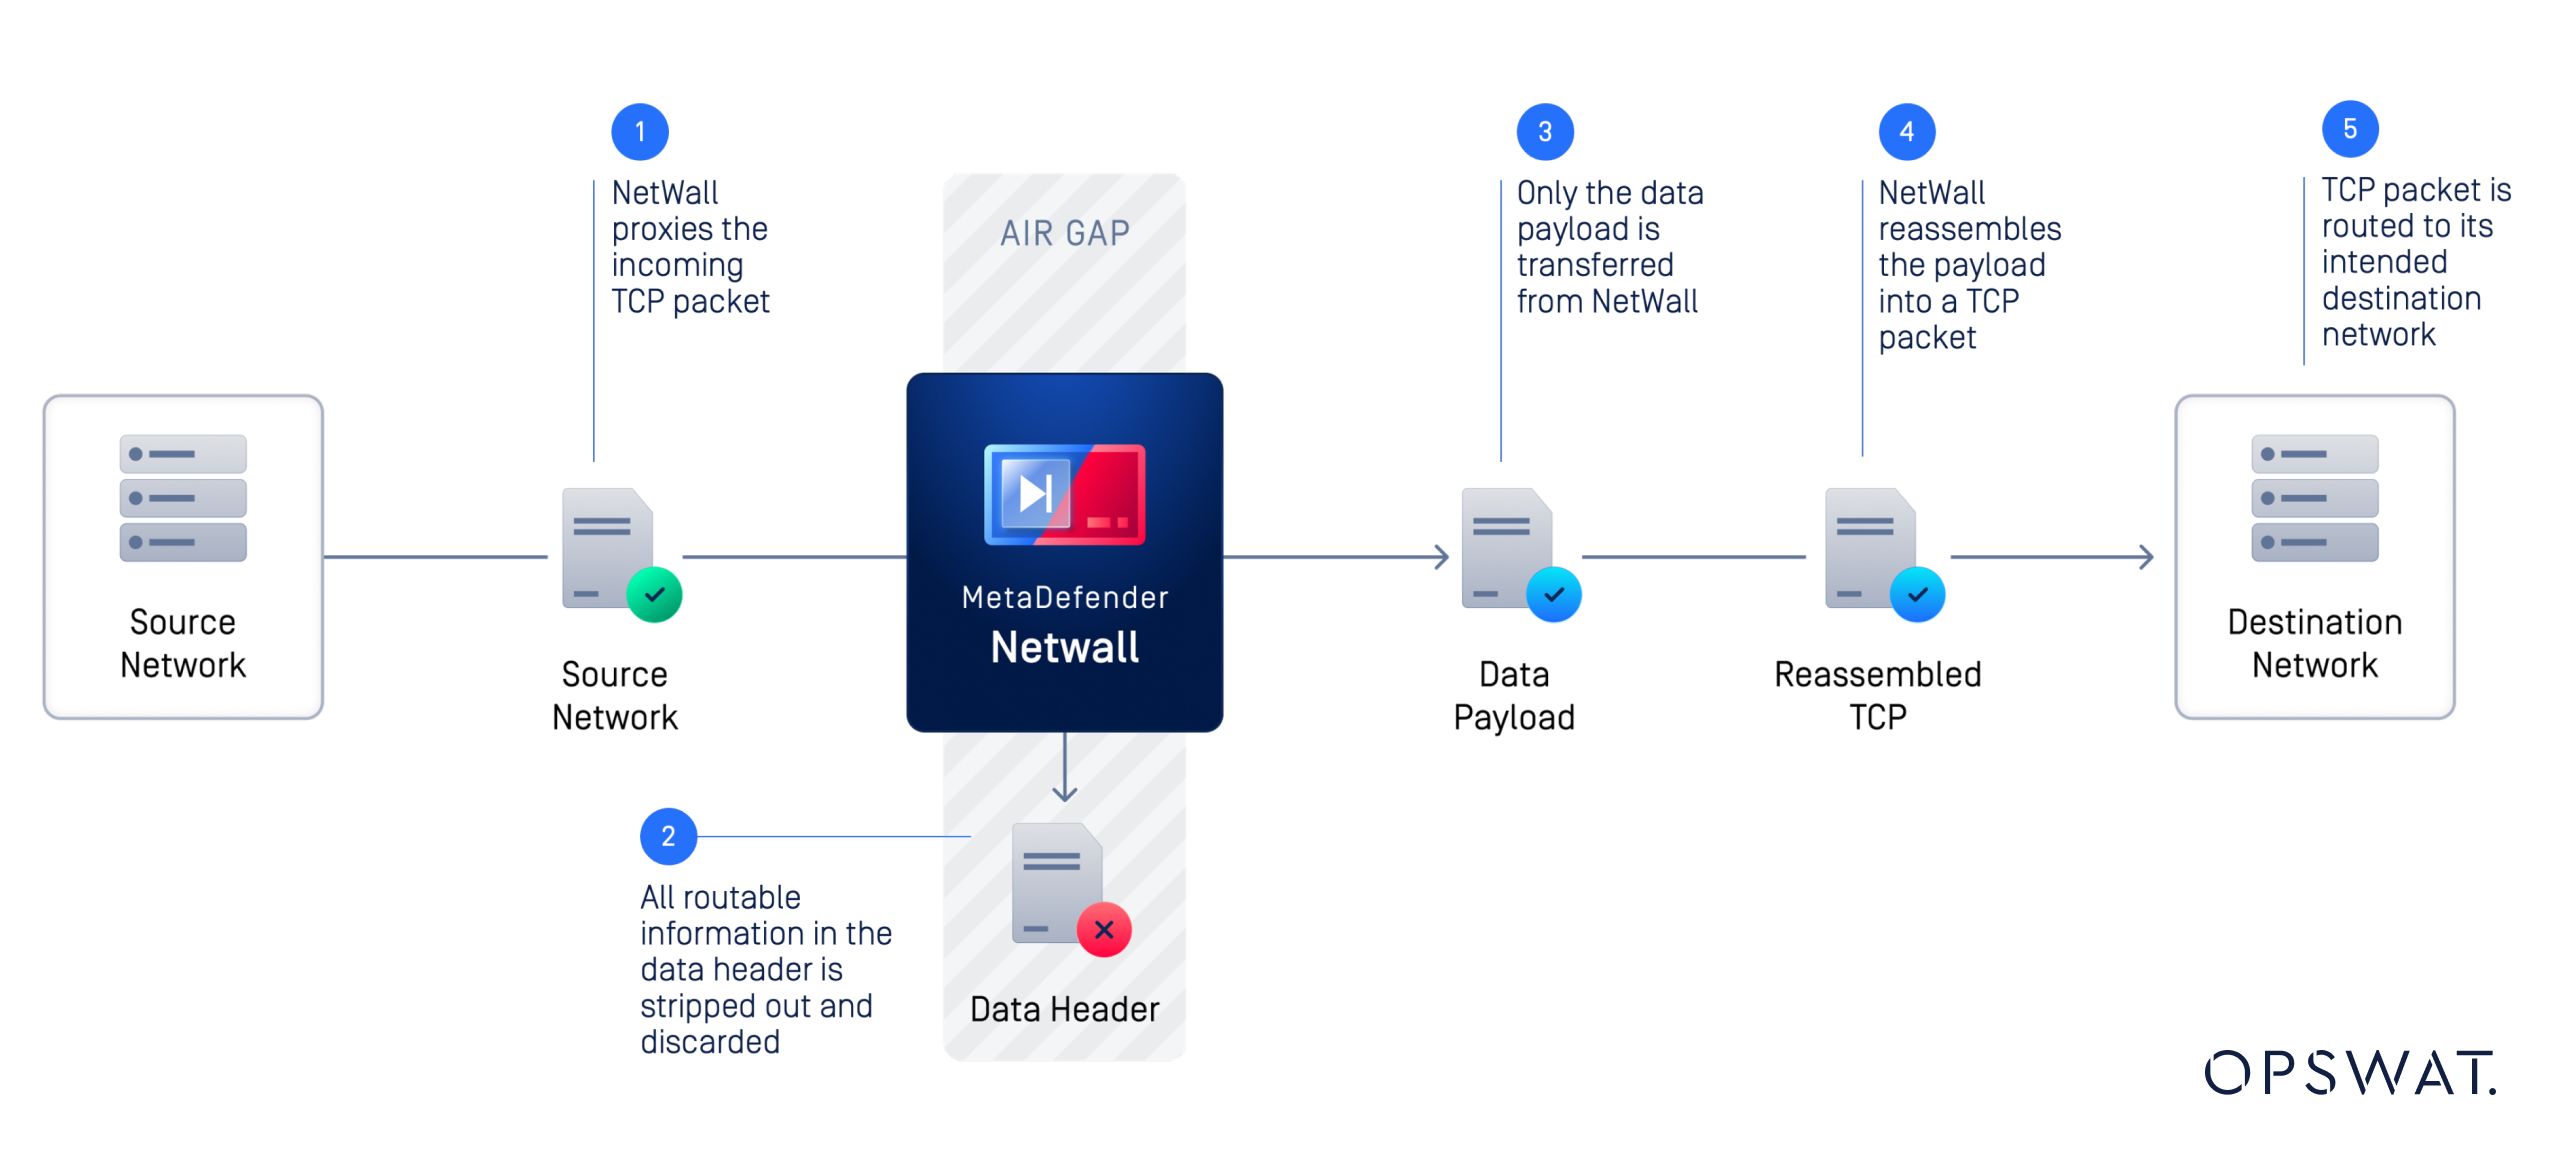
Chẳng hạn:
- Một hệ thống OT tạo ra dữ liệu đo từ xa.
- Một dịch vụ phía nguồn nhận dữ liệu đo từ xa.
- Dữ liệu tải trọng liên quan được chuẩn bị để truyền một chiều.
- Tải trọng đã vượt qua ranh giới cách ly quang học.
- Một dịch vụ ở phía điểm đến sẽ nhận dữ liệu được chuyển đi.
- Phía đích sẽ chuyển dữ liệu đến ứng dụng doanh nghiệp, ứng dụng giám sát, ứng dụng phân tích hoặc ứng dụng đám mây.
Các mạng vẫn tách biệt nhau mặc dù thông tin hữu ích có thể được trao đổi giữa chúng.
Điều này hoàn toàn khác biệt so với việc cấu hình quy tắc tường lửa cho phép lưu lượng HTTPS giữa hai mạng. Tường lửa có thể cho phép giao tiếp TCP hai chiều khi chính sách cho phép. Thiết bị “data diode” được thiết kế đặc biệt để ngăn chặn đường truyền ngược lại đó ở cấp độ phần cứng.
Data Diode có hỗ trợ HTTPS không?
Đúng vậy, các mẫu MetaDefender ,Optical Diode và Fend 50-series đều hỗ trợ HTTP và HTTPS cùng với các giao thức công nghiệp và CNTT.
Để thực hiện điều này, mỗi bên của đi-ốt phải được cung cấp các chứng chỉ và khóa cần thiết để thiết lập và khởi tạo kết nối TLS độc lập với nguồn và đích tương ứng.
Còn các API REST thì sao?
Các API REST thường được triển khai qua giao thức HTTP hoặc HTTPS và ngày càng được sử dụng rộng rãi để tích hợp dữ liệu OT với:
- Cloud các nền tảng phân tích
- SIEM và các nền tảng giám sát an ninh
- Bảng điều khiển doanh nghiệp
- Các nhà nghiên cứu lịch sử dữ liệu
- Các ứng dụng bảo trì dự đoán
- Hệ thống ghi nhật ký tập trung
- Hệ thống bán vé và quản lý quy trình công việc
Một tương tác REST API thông thường thường diễn ra như sau: Máy khách → HTTP/S POST hoặc PUT → máy chủ API → phản hồi HTTP
Trong những tình huống này, phản hồi ở lớp ứng dụng là một phần của quá trình trao đổi thông tin bình thường giữa các ứng dụng. Máy khách mong đợi nhận được mã trạng thái HTTP 200 và có thể kèm theo một thông điệp tùy chỉnh trong phần nội dung phản hồi.
Trong kiến trúc một chiều, phía đầu vào của đi-ốt có thể chuyển tiếp phản hồi này, như thể nó đến từ điểm đến cuối cùng. Nếu nội dung phản hồi tùy chỉnh cho các yêu cầu PUT/POST thành công đã được xác định và có thể lặp lại, thì nội dung đó cũng có thể được chuyển tiếp.
Ví dụ, một hệ thống giám sát OT có thể cần phải gửi:
POST /api/v1/telemetry
với phần dữ liệu chứa:
{"temperature":72,"pressure":101.3,"status":"normal"}
Mục tiêu về mặt kiến trúc không phải là thiết lập một phiên kết nối hai chiều API vĩnh viễn giữa OT và IT. Thay vào đó, dữ liệu được truyền ra ngoài qua đi-ốt và chuyển đến ứng dụng phía đích.
Phía đầu vào của đi-ốt khi nhận được yêu cầu POST sẽ trả về trạng thái 200 OK cho máy khách trước khi chuyển tiếp dữ liệu qua bộ cách ly quang, sau đó kết nối với máy chủ đích để gửi tin nhắn bằng một yêu cầu POST khác đến /api/v1/telemetry,
Điều này khiến các kiến trúc một chiều trở nên đặc biệt hữu ích cho các API về đo từ xa, sự kiện, nhật ký và giám sát, trong đó yêu cầu kinh doanh chính là việc công bố dữ liệu đi ra ngoài.
Tại sao kết nối một chiều API lại quan trọng đối với OT Security
Mặc dù mã hóa giúp bảo mật dữ liệu trong quá trình truyền tải, nhưng nó không ngăn chặn được việc gửi hoặc nhận dữ liệu độc hại. Thiết bị “data diode” giải quyết một vấn đề khác: hướng truyền thông.
Nếu một doanh nghiệp hoặc môi trường đám mây bị xâm nhập, kết nối hai chiều thông thường có thể tạo điều kiện cho kẻ tấn công xâm nhập vào môi trường OT, tùy thuộc vào kiến trúc mạng và các biện pháp kiểm soát an ninh.
Một đi-ốt dữ liệu được thực thi bằng phần cứng sẽ loại bỏ đường dẫn ngược đó. Do đó, dữ liệu OT có thể rời khỏi mạng được bảo vệ mà không tạo ra đường dẫn có thể định tuyến cho các hệ thống bên ngoài gửi lưu lượng trở lại mạng đó.
Đối với các thiết bị chuyển mạch mạng ( cơ sở hạ tầng trọng yếu), sự khác biệt này có thể rất quan trọng. Các bộ chuyển mạch dữ liệu (data diodes) được sử dụng để truyền tải thông tin hoạt động đến các hệ thống giám sát và hệ thống doanh nghiệp, đồng thời duy trì sự tách biệt về mặt vật lý giữa các mạng.
Bạn đang muốn tăng cường bảo mật mạng OT của mình?
Khám phá cách các giải pháp MetaDefender Optical Diode và Fend của OPSWATgiúp thực hiện việc truyền dữ liệu một chiều an toàn, được bảo đảm bằng phần cứng qua các ranh giới mạng quan trọng. Hãy liên hệ với các chuyên gia của chúng tôi để trao đổi về kiến trúc OT và các yêu cầu truyền dữ liệu của quý vị.
Thiết kế luồng dữ liệu một chiều cho các môi trường OT hiện đại
Khi thiết kế kiến trúc OT-to-IT, điều quan trọng là phải bắt đầu từ yêu cầu giao tiếp thực tế thay vì giao thức ứng dụng.
Hãy đặt ba câu hỏi:
1. Những dữ liệu nào cần được chuyển ra khỏi môi trường OT?
Xác định các dữ liệu đo từ xa, nhật ký, cảnh báo, tệp tin, dữ liệu quá trình hoặc các thông tin khác cần được truyền tới các hệ thống CNTT, đám mây hoặc hệ thống giám sát.
2. Liệu điểm đến có thực sự cần gửi dữ liệu trở lại không?
Nhiều giải pháp tích hợp thường được mô tả là cần có “kết nối”, trong khi yêu cầu kinh doanh cơ bản chỉ đơn giản là công bố thông tin ra bên ngoài. Nếu dữ liệu trả về chỉ là thông báo xác nhận đã nhận hoặc thông báo thành công, thì kiến trúc một chiều có thể xử lý các phản hồi này thay thế và loại bỏ một đường dẫn mạng không cần thiết.
3. Ranh giới giao thức nên được xác định ở đâu?
Các giao thức như TCP, HTTPS và REST API đều giả định một số hành vi hai chiều nhất định. Do đó, kiến trúc “data diode” cần xác định rõ điểm kết thúc của các phiên kết nối, cách thức truyền dữ liệu qua ranh giới, cũng như cách ứng dụng ở phía đích nhận dữ liệu đó.
Cách tiếp cận có tính đến ứng dụng này giúp các tổ chức hiện đại hóa kết nối OT mà không coi việc cách ly mạng và tích hợp ứng dụng là hai yêu cầu loại trừ lẫn nhau.
Những câu hỏi thường gặp
- Một diode dữ liệu có thể truyền lưu lượng HTTPS không?
Có. MetaDefender Optical Diode và MetaDefender Các thiết bị Fend hỗ trợ truyền dữ liệu dựa trên HTTP/HTTPS, nhưng HTTPS không thể hoạt động như một phiên kết nối hai chiều từ đầu đến cuối thông thường qua một ranh giới vật lý một chiều. Diode này sẽ kết thúc phiên hiện tại và sau đó thiết lập một phiên mã hóa riêng biệt ở mỗi bên của diode; do đó, nó phải được cung cấp các khóa và chứng chỉ để xử lý các phiên đó. - Các giao diện lập trình ứng dụng (API) có thể hoạt động qua bộ chuyển tiếp dữ liệu (data diode) không?
Có. Việc truyền dữ liệu dựa trên giao thức truyền tải ứng dụng ( API) có thể hoạt động qua bộ chuyển tiếp dữ liệu khi kiến trúc được thiết kế dựa trên giao tiếp một chiều PUT/POST. Điểm mấu chốt là tránh yêu cầu một phiên kết nối hai chiều qua giao thức truyền tải ứng dụng ( API ) qua bộ chuyển tiếp dữ liệu, mà thay vào đó sử dụng các cơ chế ở phía nguồn và phía đích để truyền dữ liệu ứng dụng cần thiết. - Bộ chuyển hướng dữ liệu (data diode) có thay thế mã hóa HTTPS không?
Không. Chúng giải quyết các vấn đề bảo mật khác nhau. HTTPS cung cấp mã hóa và xác thực cho lưu lượng truy cập ứng dụng, trong khi bộ chuyển hướng dữ liệu cung cấp khả năng kiểm soát hướng giao tiếp mạng được thực thi bằng phần cứng. - Sự khác biệt giữa tường lửa và diode dữ liệu là gì?
Tường lửa kiểm soát lưu lượng truy cập bằng các quy tắc bảo mật được định nghĩa bằng phần mềm và có thể cho phép giao tiếp hai chiều. Diode dữ liệu thực thi giao tiếp một chiều về mặt vật lý, ngăn chặn đường dẫn mạng ngược lại theo thiết kế. - Tại sao nên sử dụng bộ chuyển đổi dữ liệu (data diode) cho giao tiếp giữa mạng OT và IT?
Bộ chuyển đổi dữ liệu cho phép các tổ chức chia sẻ dữ liệu vận hành, dữ liệu đo từ xa, nhật ký hệ thống và các thông tin khác với các hệ thống doanh nghiệp hoặc hệ thống đám mây, đồng thời duy trì sự tách biệt về mặt vật lý với các mạng đó. Điều này giúp giảm thiểu diện tích tấn công liên quan đến kết nối hai chiều. - MetaDefender là gì?Optical Diode?
MetaDefender Optical Diode là một đi-ốt dữ liệu quang học, được thực thi bằng phần cứng, được thiết kế để đảm bảo truyền dữ liệu một chiều an toàn giữa các mạng. Thiết bị này có thể hỗ trợ các giao thức CNTT như HTTP và HTTPS cùng với các giao thức và trường hợp sử dụng khác được hỗ trợ. - MetaDefender Optical Diode Fend là gì?
MetaDefender Optical Diode Fend là một giải pháp “data diode” được thiết kế để truyền dữ liệu một chiều an toàn giữa các môi trường CNTT và OT. Tùy thuộc vào mẫu sản phẩm và cách triển khai, thiết bị này hỗ trợ các giao thức CNTT và công nghiệp, đồng thời có thể giúp kết nối các mạng OT bị cô lập với các hệ thống cần truy cập dữ liệu vận hành.
Bạn có cần tích hợp các luồng dữ liệu OT của mình với Secure không?
Các môi trường OT hiện đại cần có khả năng truy cập vào các hệ thống doanh nghiệp, đám mây và phân tích mà không nhất thiết phải tạo ra một lối đi ngược trở lại các mạng quan trọng.
Hãy liên hệ với OPSWAT để tìm hiểu cách MetaDefender ,Optical Diode và Fend có thể giúp bạn thiết kế các luồng dữ liệu một chiều an toàn, được bảo đảm bằng phần cứng cho môi trường OT của bạn.