Vào ngày 5 tháng 10 năm 2026, OPSWAT sẽ ra mắt CBOM (Danh mục vật liệu mật mã) và AIBOM (Danh mục vật liệu AI) bên cạnh các tính năng SBOM (Danh mục vật liệu phần mềmSoftware ) hiện có. Cả hai tính năng này đều đã được cung cấp rộng rãi trong MetaDefender Core™ phiên bản 5.23 trở lên. Bản phát hành này mở rộng phạm vi phân tích thành phần phần mềm để bao gồm các tài sản mật mã, nguồn gốc mô hình AI và thông tin về giấy phép đã khai báo.
CBOM: Xác định các phương pháp mật mã và lập kế hoạch những điều cần thay đổi
Quá trình chuyển đổi hậu lượng tử bắt đầu từ một câu hỏi thực tiễn: Phần mềm của chúng ta đang dựa vào phương pháp mã hóa nào, và những gì cần được thay thế? Các Giám đốc An ninh Thông tin (CISO), chuyên gia mã hóa và các nhóm chuyển đổi cần có danh mục các tài sản mã hóa trong phần mềm của mình để xác định điều này.
OPSWAT CBOM hỗ trợ các đội:
- Lập danh mục các tài sản mật mã. Xác định các thuật toán, thư viện mật mã, chứng chỉ, giao thức và các tài liệu khóa liên quan trong các tệp được hỗ trợ
- Đánh giá rủi ro cổ điển và rủi ro lượng tử một cách riêng biệt. Phân biệt các lỗ hổng mật mã theo các tiêu chuẩn hiện hành với nguy cơ bị tấn công lượng tử, trong trường hợp các phân loại chưa được xác định do thiếu dữ liệu tham chiếu.
- Xem xét các khuyến nghị thay thế. Xác định các giải pháp thay thế hậu lượng tử (nếu có), với các khuyến nghị phù hợp với mục đích sử dụng của chúng, chẳng hạn như ML-KEM để thiết lập khóa và ML-DSA cho chữ ký.
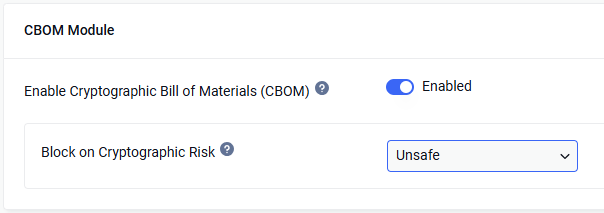
- Cấu hình tính năng chặn rủi ro liên quan đến mã hóa. Tùy chọn: chặn các tệp chứa tài sản mã hóa được phân loại là không an toàn
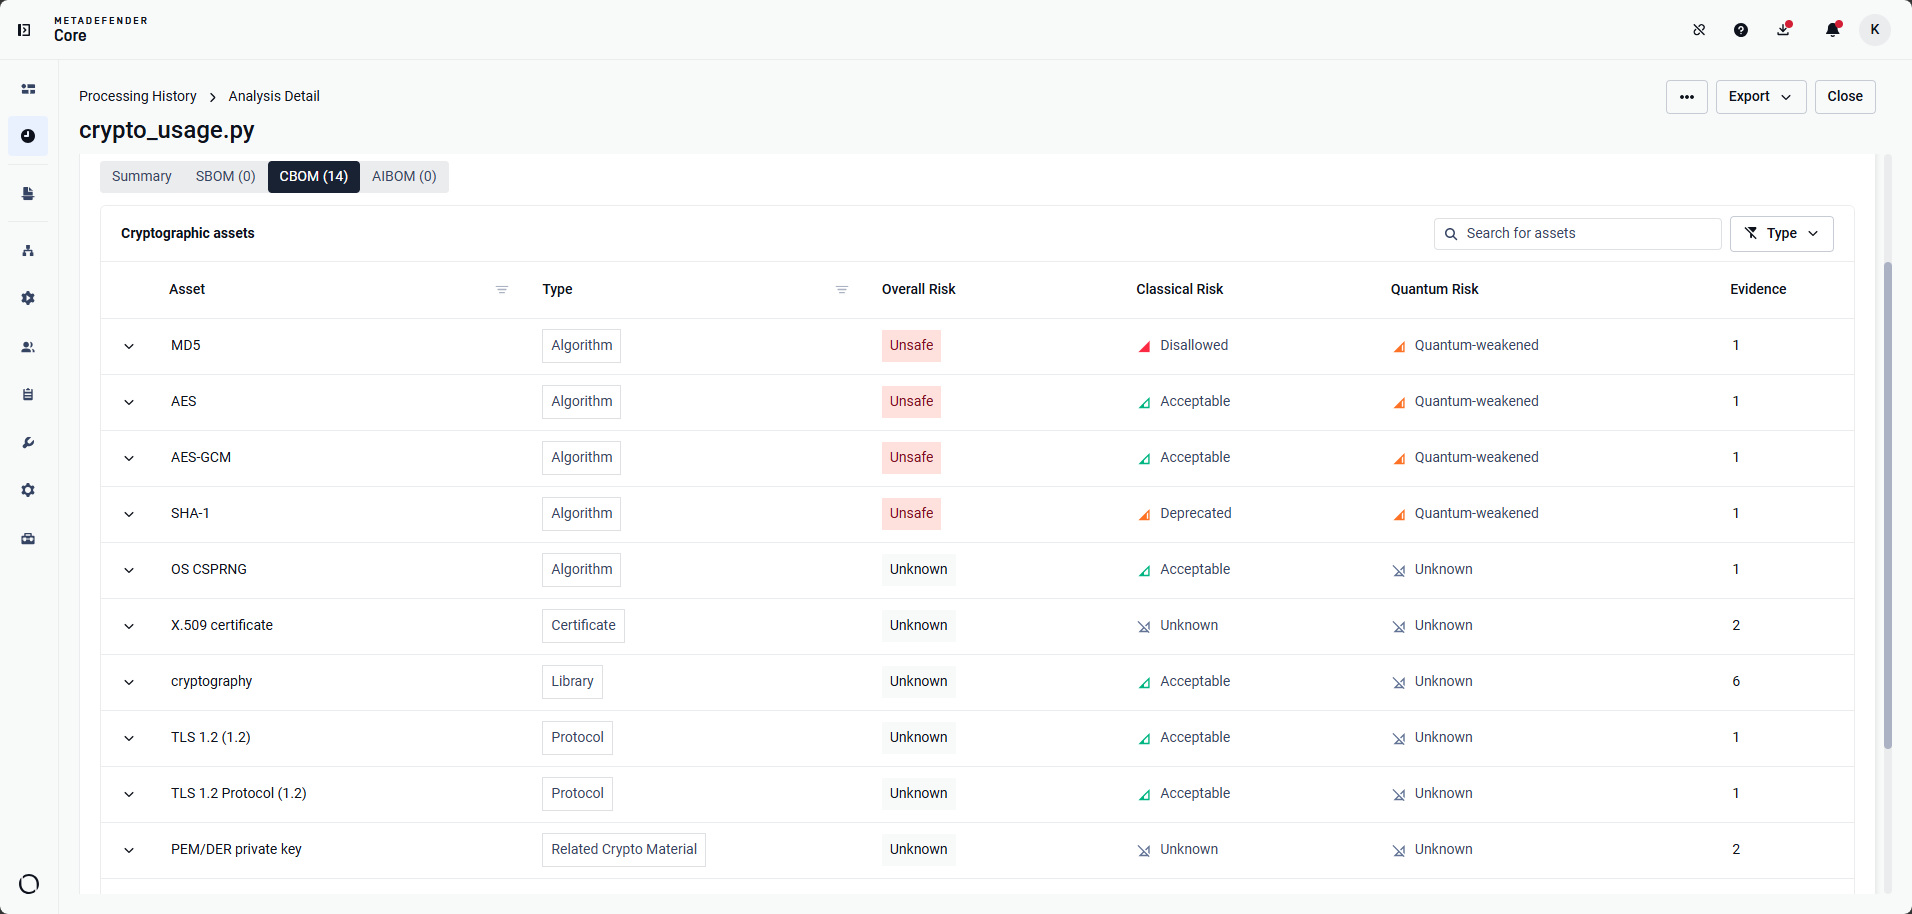
CBOM bổ sung cho quá trình phân tích các gói phần mềm và lỗ hổng bảo mật của SBOM bằng cách cung cấp các chi tiết mật mã cần thiết cho việc lập kế hoạch chuyển đổi sang hệ thống hậu lượng tử. Vui lòng tham khảo tài liệu chính thức về CBOM tại OPSWAT hoặc liên hệ với đội ngũ Hỗ trợ của chúng tôi.
AIBOM: Kiểm tra nguồn gốc và giấy phép của mô hình AI
Trước khi áp dụng một mô hình, các nhóm quản trị AI và pháp lý cần xác định tệp đó là gì, các kho lưu trữ nào được biết là đã công bố tệp đó, và thông tin giấy phép nào hiện có. OPSWAT AIBOM cung cấp bằng chứng cho các cuộc rà soát đó mà không cần phải tra cứu trên mạng bên ngoài.
OPSWAT AIBOM hỗ trợ các đội:
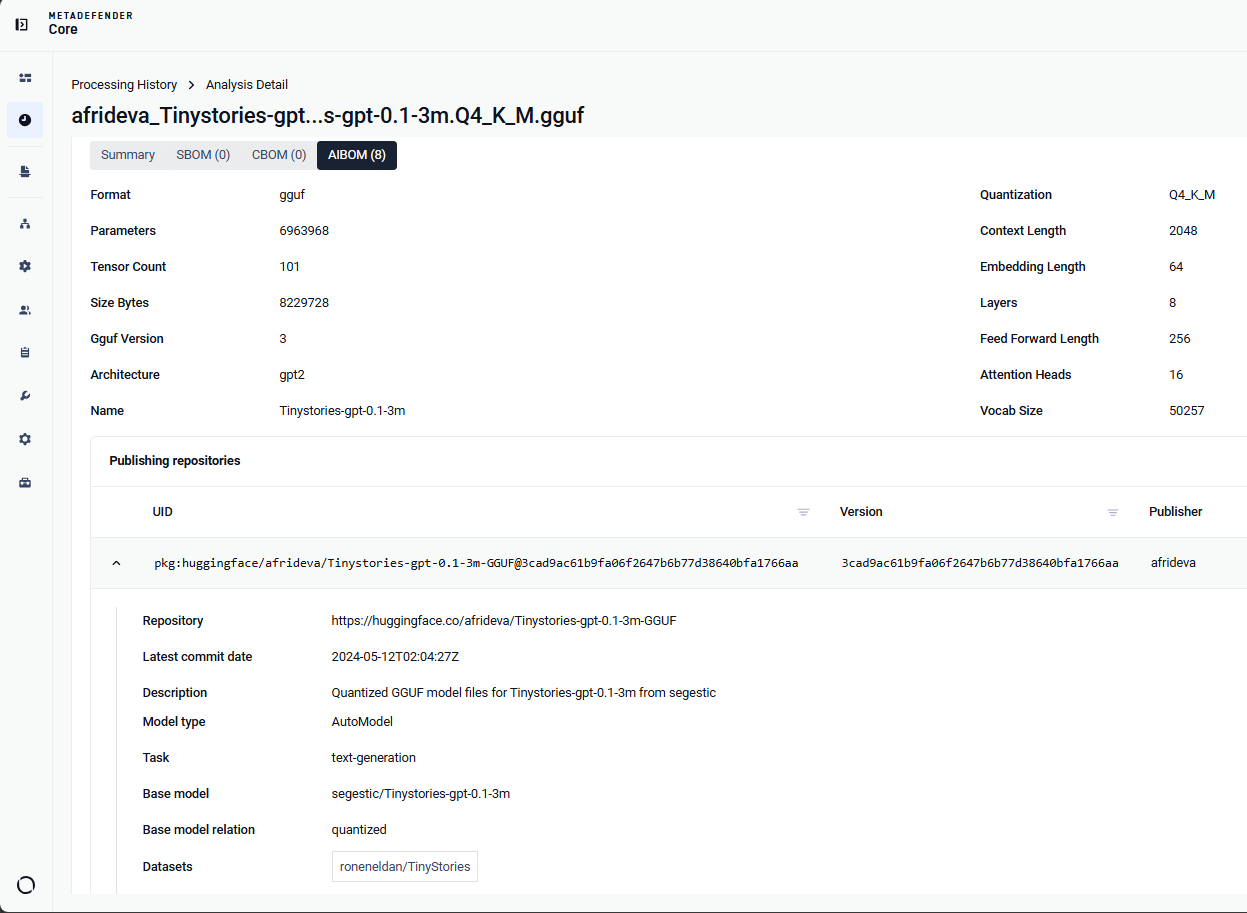
- Xác định các thành phần của mô hình. Nhận diện các tệp mô hình AI được hỗ trợ và đọc siêu dữ liệu có sẵn từ nội dung của chúng
- So khớp các kho lưu trữ xuất bản ở chế độ ngoại tuyến. Sử dụng danh mục cục bộ để xác định các kho lưu trữ đã biết xuất bản các byte mô hình hoàn toàn giống nhau, mà không cần liên hệ với các dịch vụ bên ngoài
- Thông tin về giấy phép đã khai báo trên Surface. Báo cáo về các giấy phép hiện có đã được các cơ quan đăng ký mẫu khai báo nhằm hỗ trợ công tác quản trị và rà soát giấy phép
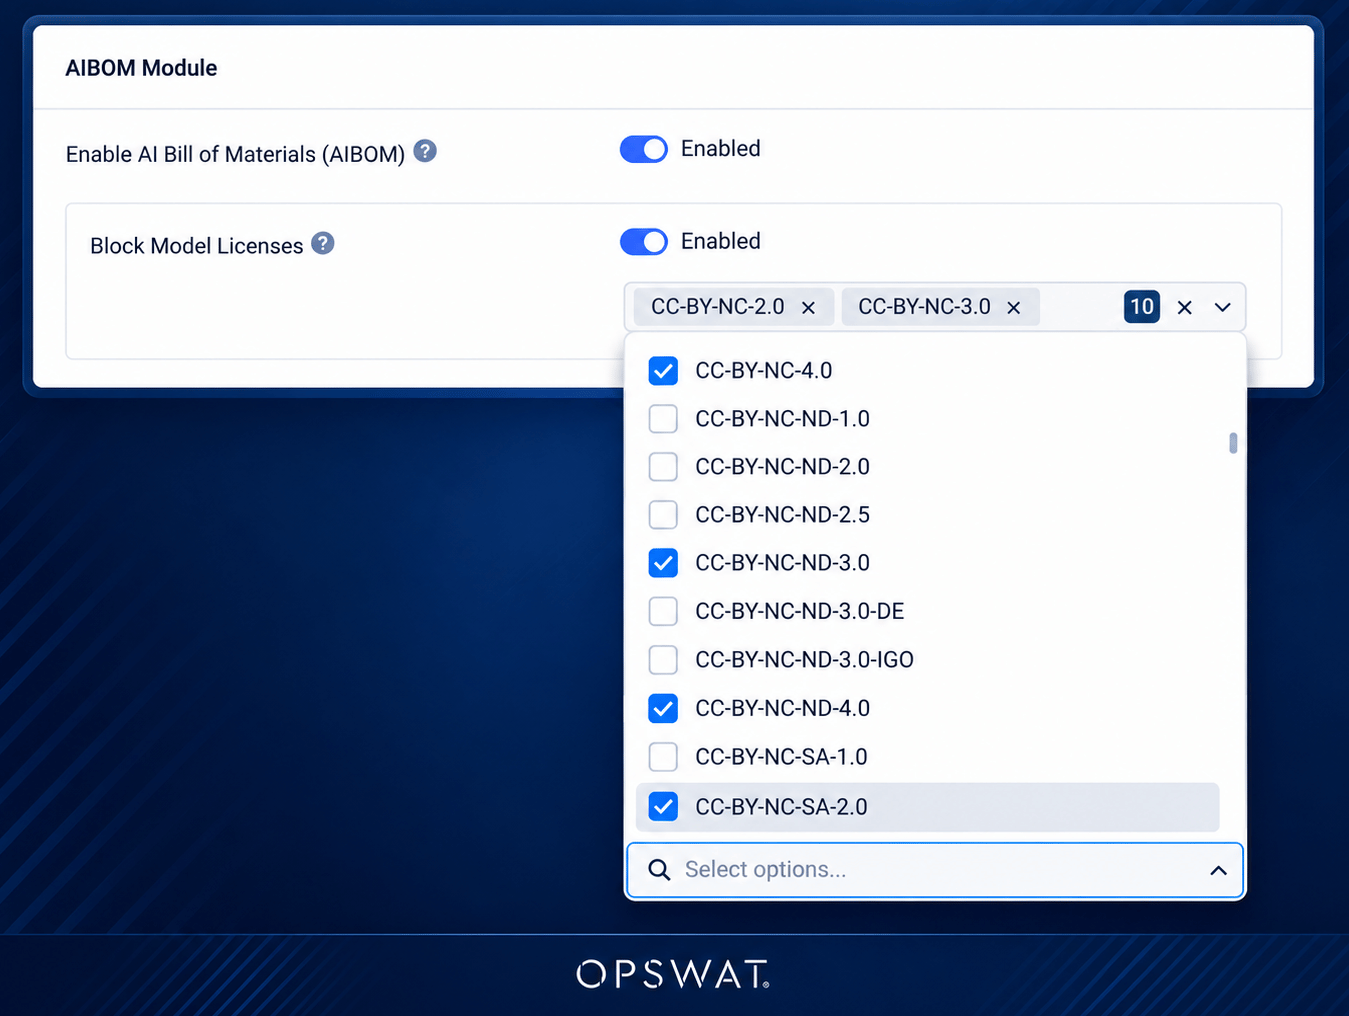
- Áp dụng các hạn chế liên quan đến giấy phép mô hình. Tùy chọn chặn các tệp khi giấy phép đã được xác định của mô hình trùng khớp với một hạn chế đã chọn, bất kể các quy tắc cấp phép của gói phần mềm.
Quá trình khớp kho lưu trữ yêu cầu gói công cụ mới nhất. Vui lòng tham khảo tài liệu chính thức về AIBOM tại OPSWAT hoặc liên hệ với đội ngũ Hỗ trợ của chúng tôi.
Một quy trình làm việc, báo cáo phù hợp cho từng đội
CBOM và AIBOM được bật theo mặc định, trong khi các tính năng kiểm soát chặn của chúng là tùy chọn. Các nhóm có thể thu thập các phát hiện trước khi quyết định áp dụng những hạn chế nào.
CycloneDX và SPDX vẫn tập trung vào các quy trình xuất và bổ sung thông tin cho SBOM. Để có được kết quả thống nhất bao gồm SBOM, CBOM và AIBOM, bạn có thể xuất toàn bộ kết quả dưới dạng JSON hoặc PDF, hoặc xuất từng danh mục riêng biệt. Dù là điều tra một gói phần mềm có lỗ hổng, xác định phạm vi cho quá trình chuyển đổi công nghệ mã hóa hay đánh giá mô hình AI, các nhóm đều có thể sử dụng một quy trình phân tích duy nhất và chia sẻ các phát hiện liên quan đến từng quyết định.