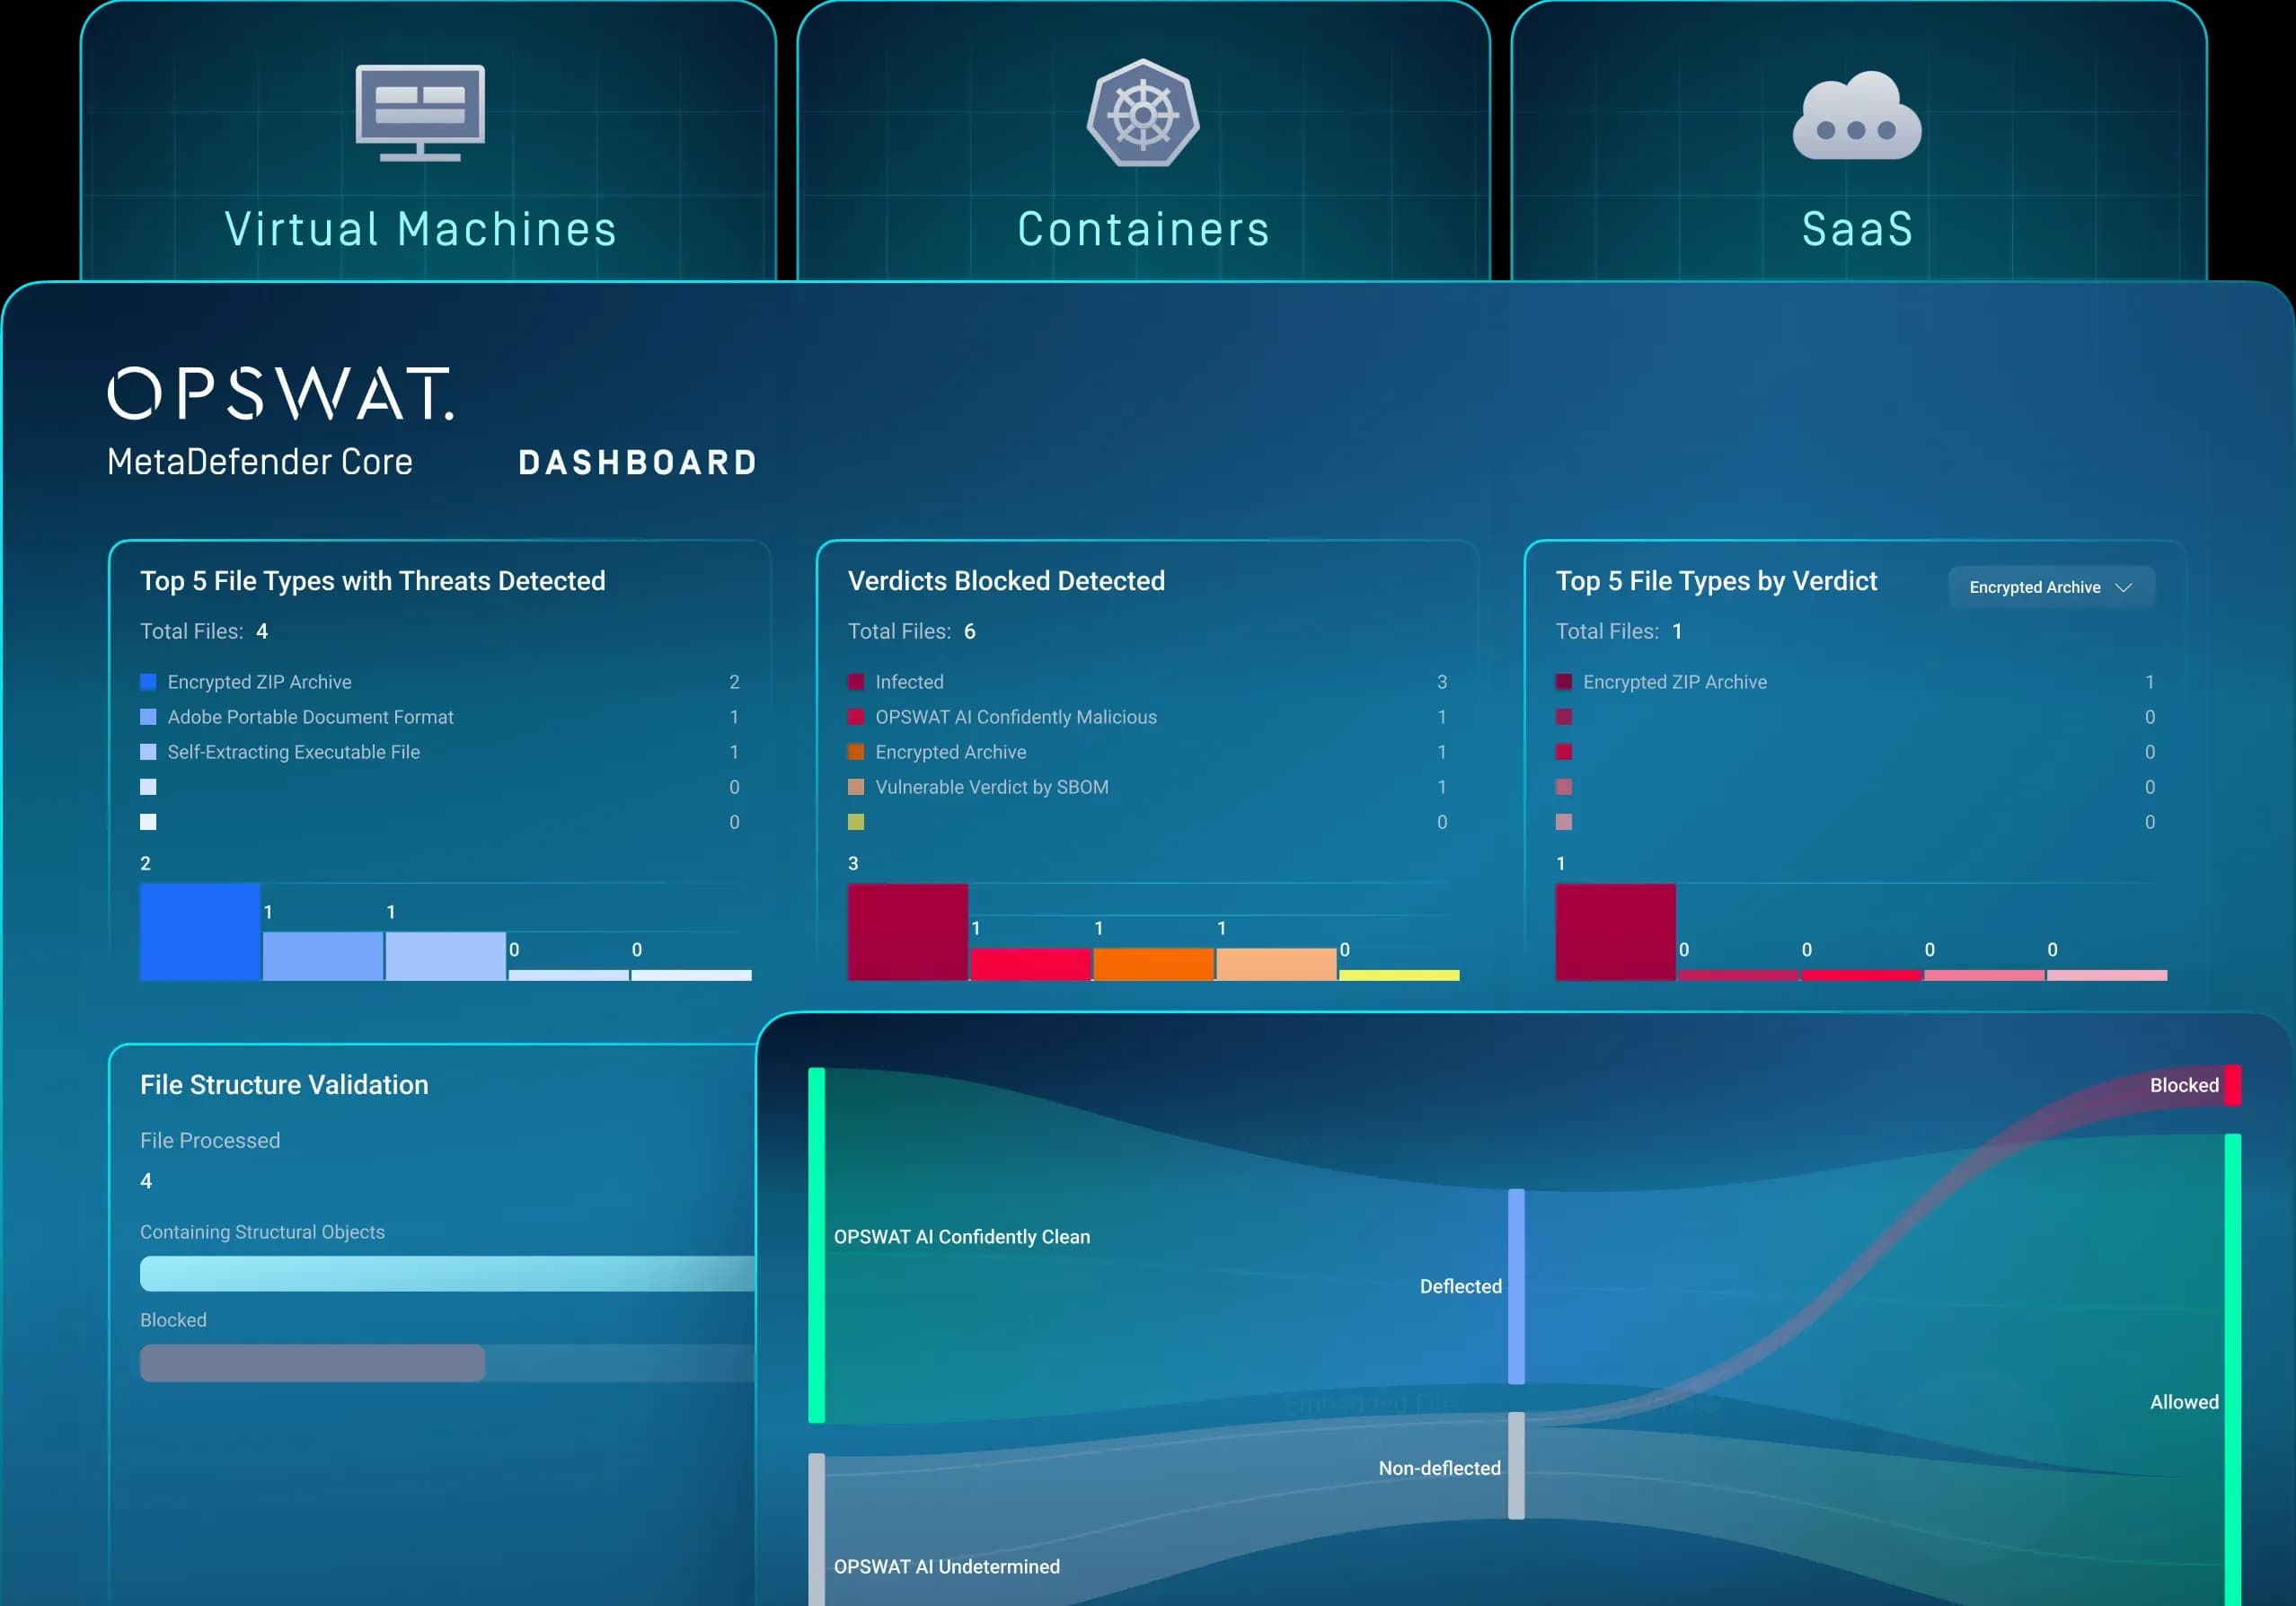
Triển khai MetaDefender Core ™ theo cách của bạn trên các máy ảo, Kubernetes hoặc SaaS
Được thiết kế để thích ứng với cơ sở hạ tầng của bạn, MetaDefender Core mang lại sự linh hoạt trong triển khai, từ Máy ảo (Virtual Machine) đến Dịch vụ phần mềm (SaaS), cho đến Mô hình cơ sở hạ tầng như một dịch vụ ( Container) và Cụm máy chủ MetaDefender nhằm đảm bảo tính sẵn sàng cao và khả năng mở rộng.
- Tính linh hoạt mà không phải hy sinh bất cứ điều gì
- Triển khai trên quy mô lớn
- Thời gian triển khai bảo vệ nhanh chóng
Triển khai các giải pháp bảo mật trên quy mô lớn
Các tổ chức vận hành môi trường hỗn hợp đang gặp khó khăn trong việc tìm kiếm một giải pháp bảo mật duy nhất có thể hoạt động hiệu quả cả tại cơ sở, trên đám mây và trong các khối lượng công việc được container hóa mà không làm giảm phạm vi bảo vệ hay khả năng kiểm soát.
Các chu kỳ thiết lập kéo dài, việc cấu hình thủ công và sự thiếu tự động hóa khiến an ninh mạng không theo kịp tốc độ phát triển của hạ tầng, dẫn đến việc các hệ thống không được bảo vệ trong những giai đoạn chuyển đổi quan trọng.
Việc cập nhật phần mềm cho các hệ thống, đảm bảo tuân thủ các quy định của ngành và quản lý cơ sở hạ tầng trên nhiều môi trường khác nhau tiêu tốn nguồn lực vốn nên được tập trung vào việc ứng phó với các mối đe dọa.
Triển khai linh hoạt và có khả năng thích ứng
Máy ảo
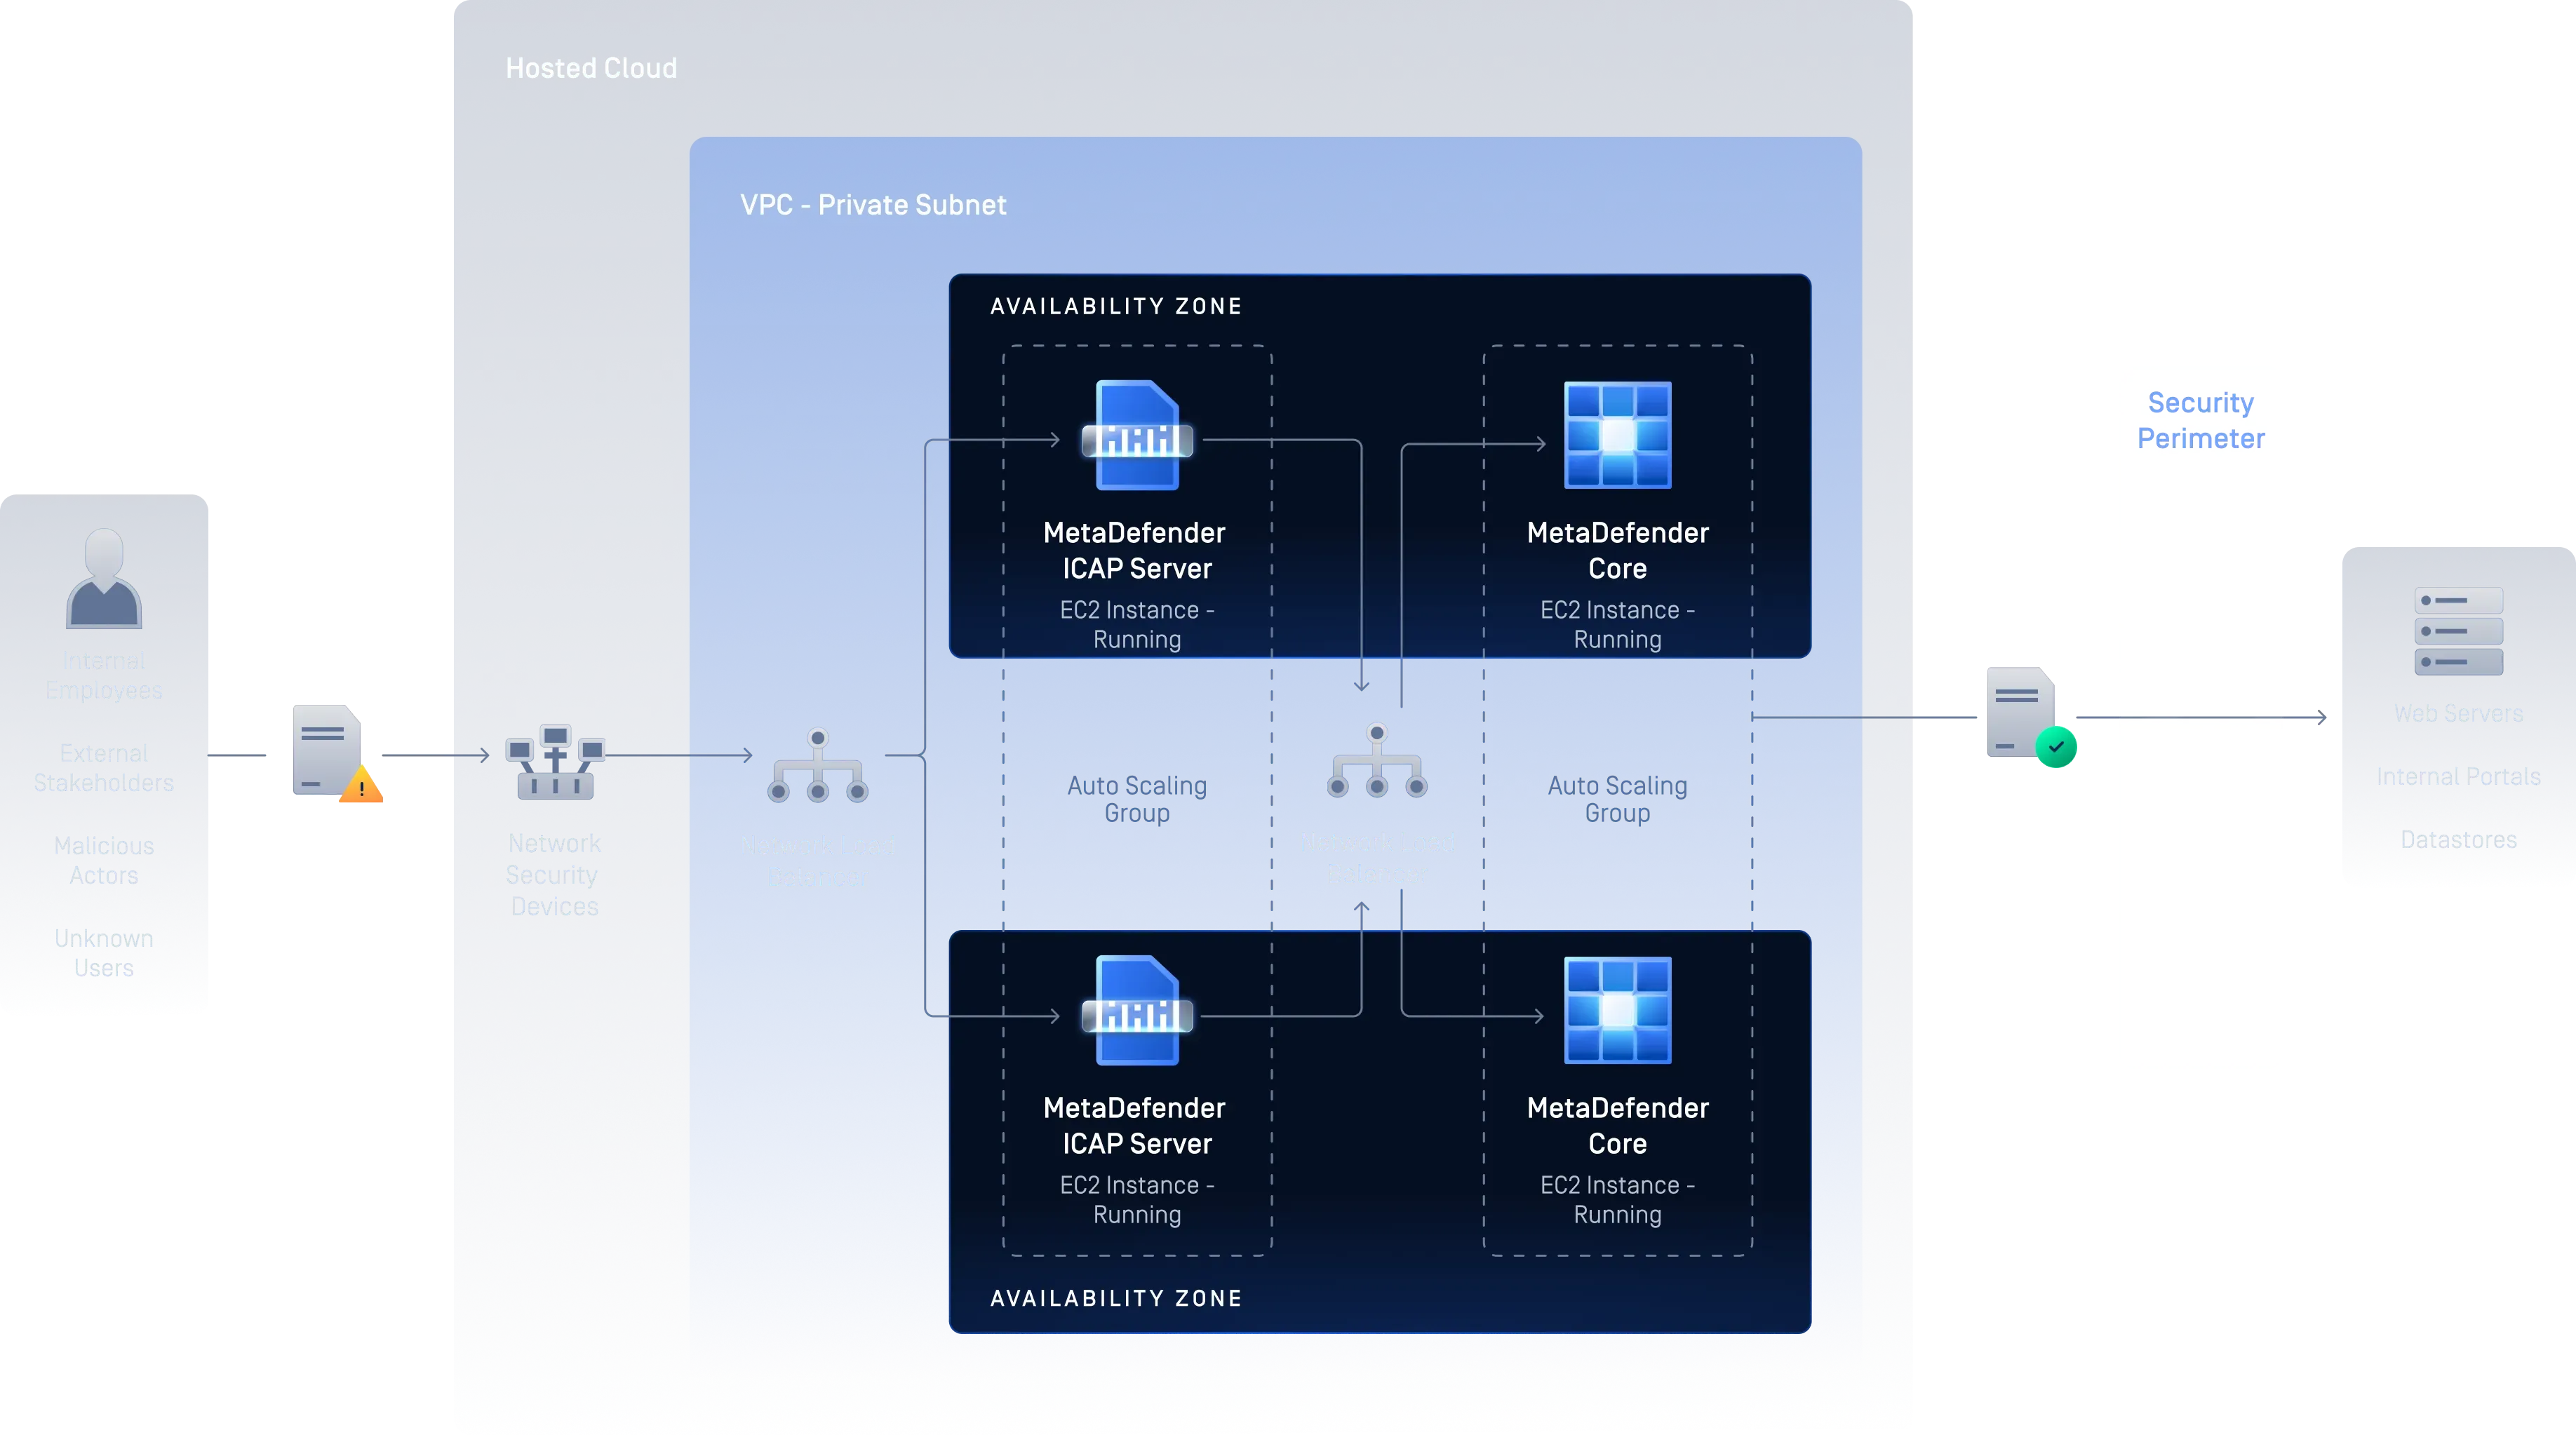
Chạy MetaDefender Core trên bất kỳ máy ảo nào trên đám mây hoặc tại chỗ và mở rộng quy mô từ một phiên bản duy nhất lên nhiều phiên bản hoặc các Nhóm Tự động Mở rộng (Auto Scaling Groups) linh hoạt, tất cả đều không cần thay đổi quy trình làm việc của bạn.
Đối với các môi trường cần một cấu hình đa nút được tối ưu hóa, cụm máy chủMetaDefender mở rộng mô hình triển khai này với khả năng mở rộng và quản lý được tối ưu hóa.
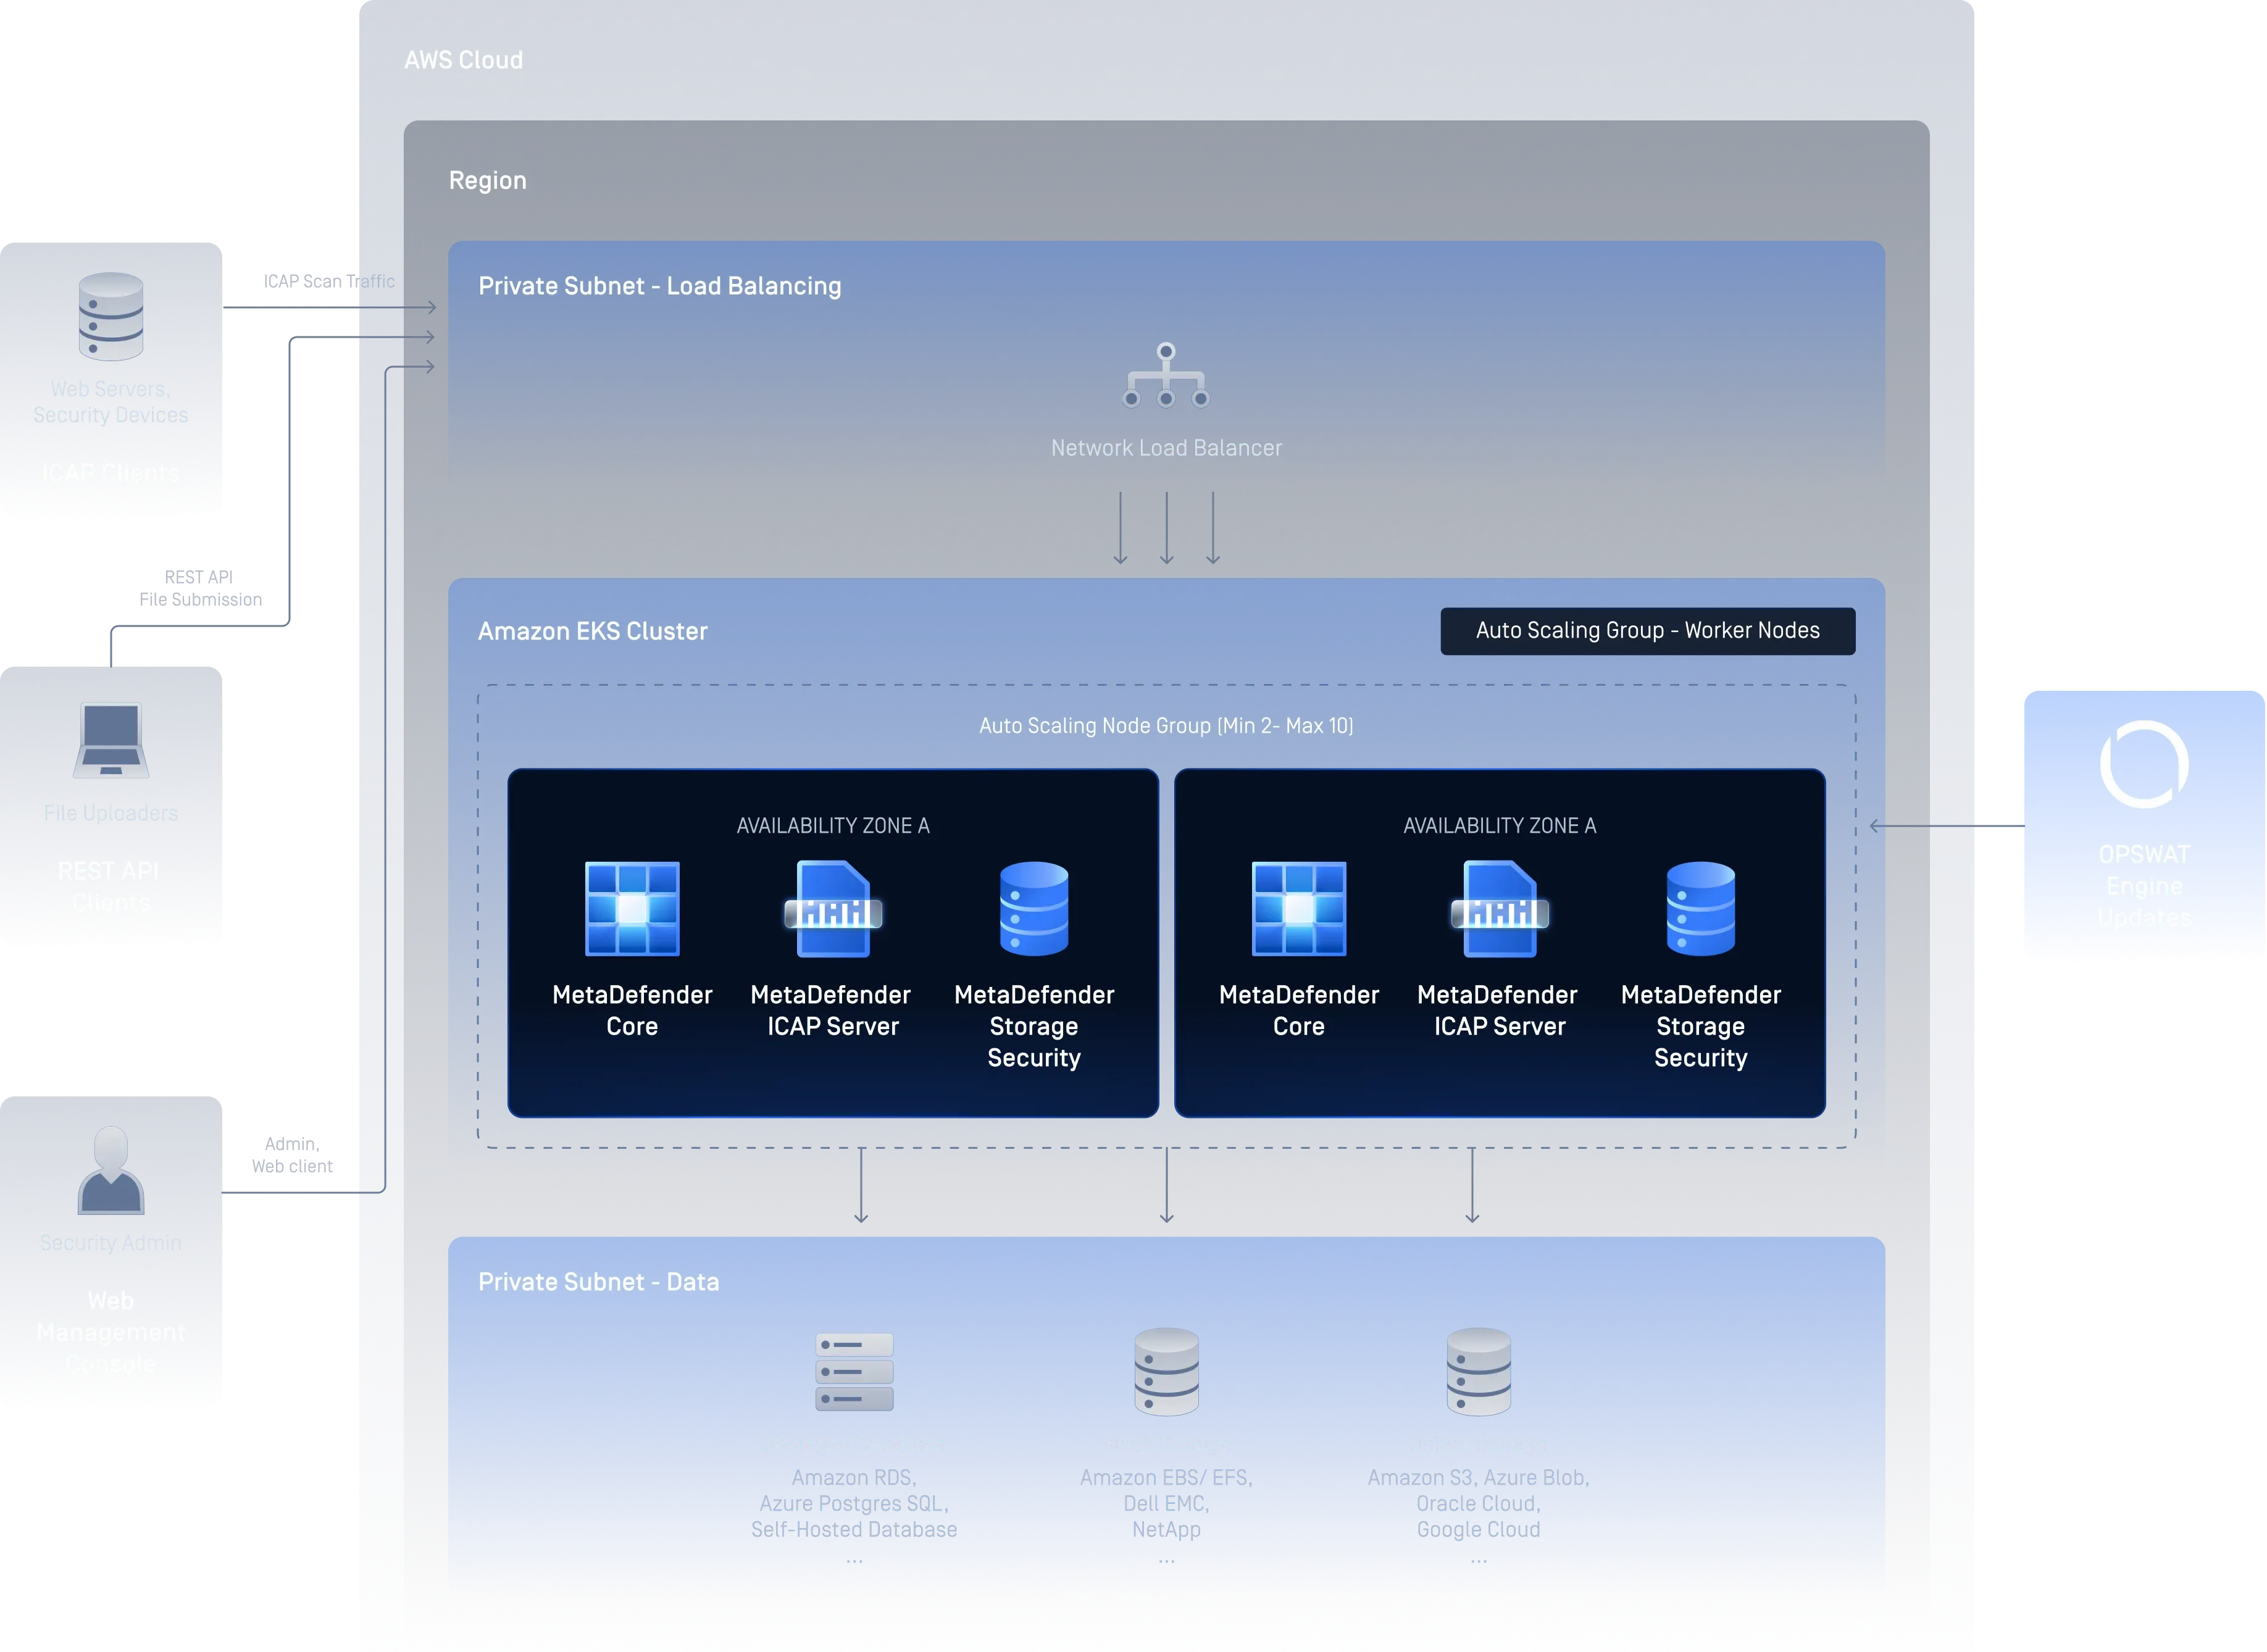
Thùng chứa
Triển khai MetaDefender Core bằng một biểu đồ Helm duy nhất trên mọi nền tảng Kubernetes chính, dù là nền tảng được quản lý trên đám mây hay tự vận hành, bao gồm Amazon EKS, Azure AKS, Google GKE, Red Hat OpenShift, các cụm Kubernetes cục bộ và Docker Swarm.
MetaDefender Core Container giúp đưa dịch vụ “ Bảo mật tập tin ” vào môi trường container của bạn, đồng thời dịch vụ “MetaDefender Cluster” cũng sẵn sàng khi bạn cần một giải pháp triển khai được tối ưu hóa trên quy mô lớn.
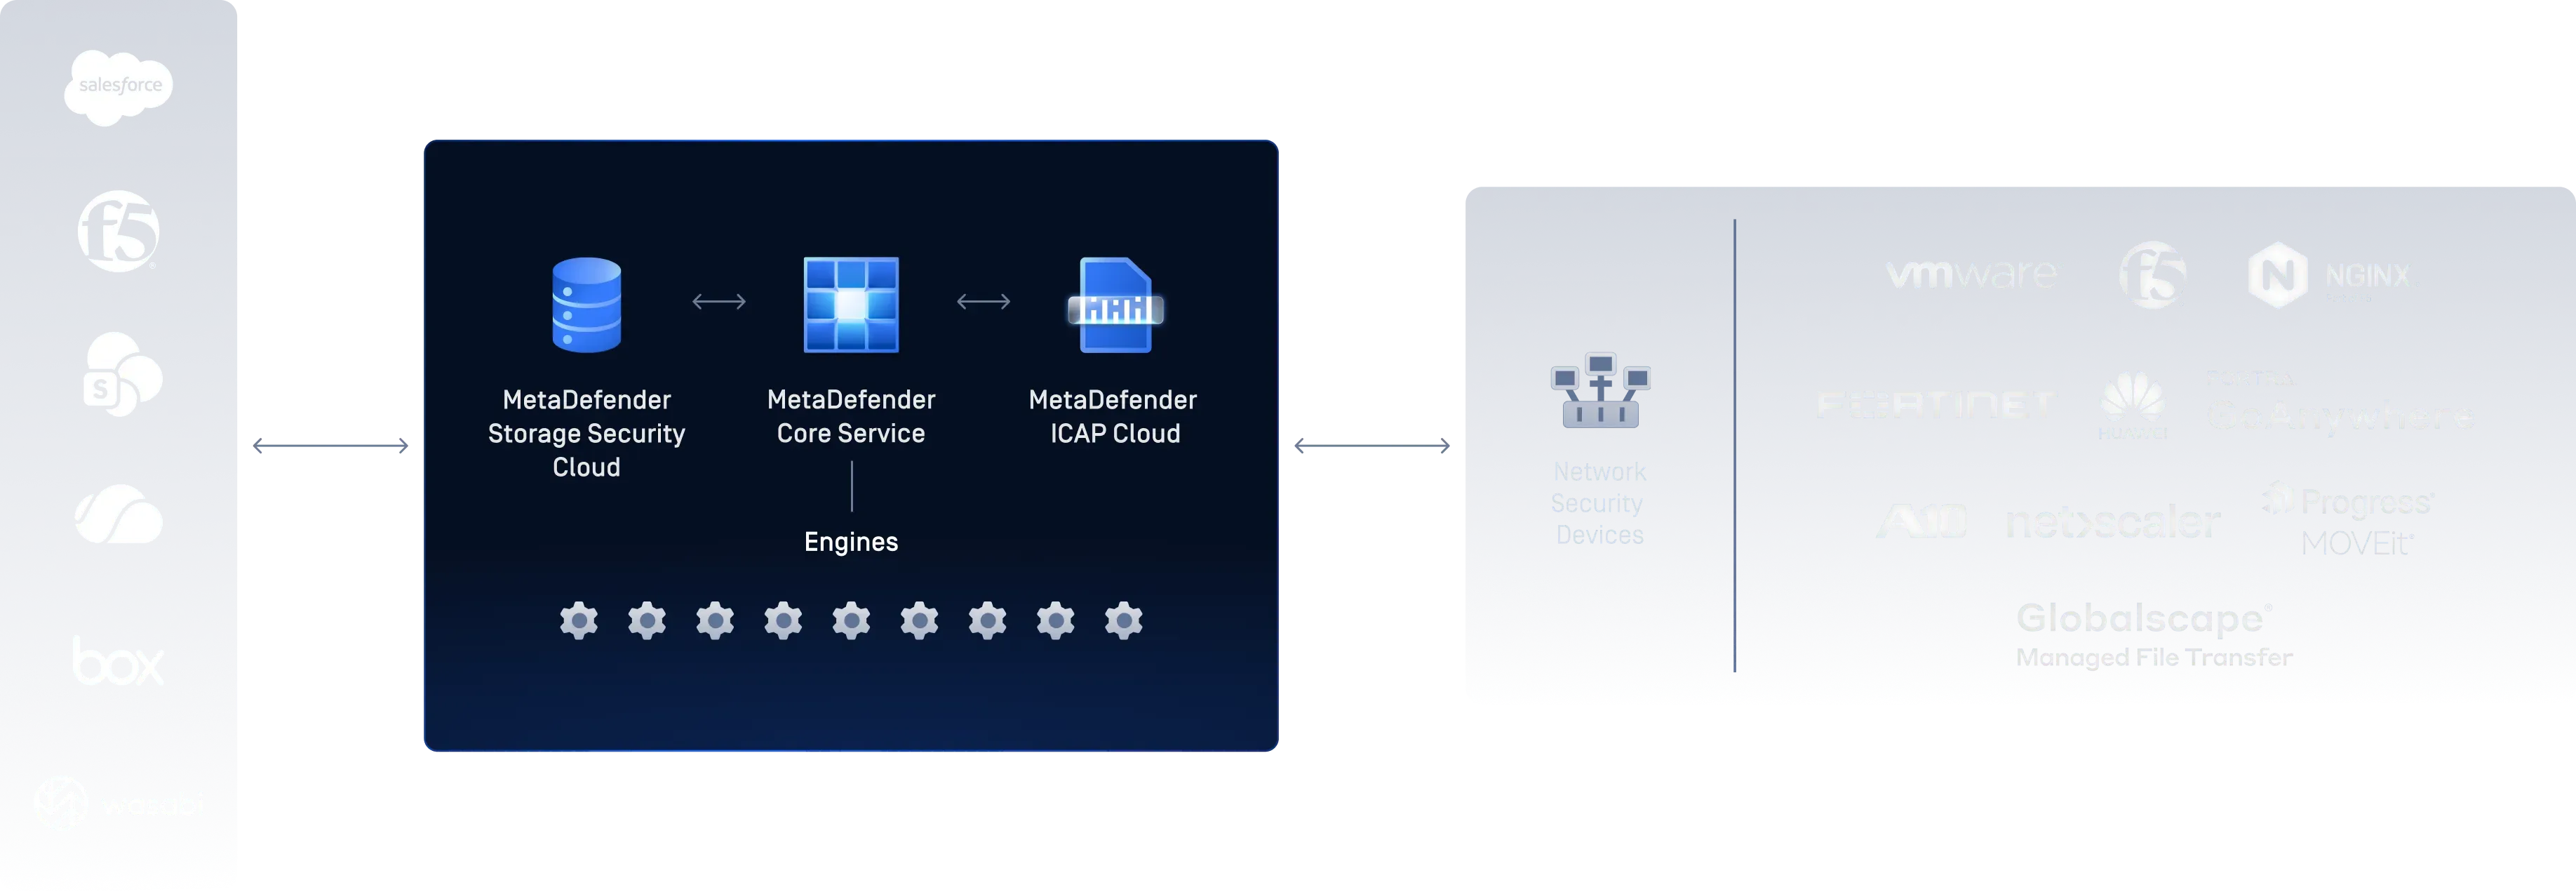
SaaS
MetaDefender Cloud là một giải pháp triển khai được quản lý linh hoạt, có khả năng mở rộng theo nhu cầu của bạn, với quy trình thiết lập tối giản và không cần bảo trì hạ tầng, giúp đội ngũ của bạn có thể nhanh chóng bắt đầu bảo mật các tệp tin.
Tổng quan về các tùy chọn triển khai
Máy ảo
- Kiểm soát toàn diện về cơ sở hạ tầng và dữ liệu
- Hỗ trợ triển khai theo mô hình Air gap và ngoại tuyến
- Bao gồm các mẫu Terraform và CloudFormation
- Mở rộng theo chiều ngang với Nhóm tự động mở rộng (Auto Scaling Group) và bộ cân bằng tải
- Hỗ trợ hệ điều hành Linux và Windows Server
Thùng chứa
- Mở rộng theo chiều ngang
- Khả năng mở rộng
- Tự phục hồi
- Quản lý bí mật và cấu hình
- Triển khai và khôi phục tự động
- Đóng gói thùng tự động
- Thùng chứa nhẹ và dễ mang theo
- Tích hợp sẵn chức năng kết nối mạng và phát hiện dịch vụ
- Môi trường nhất quán giữa các môi trường phát triển, thử nghiệm và sản xuất
Software Dịch vụ (SaaS)
- Không tốn chi phí cơ sở hạ tầng, dịch vụ “ OPSWAT ” sẽ quản lý mọi thứ
- Cài đặt và bắt đầu xử lý tệp chỉ trong vài phút
- Cập nhật liên tục về động cơ và chữ ký, luôn được cập nhật mới nhất
- Khả năng triển khai trên toàn cầu và tính dự phòng tích hợp sẵn
Hình thức triển khai nào phù hợp với bạn?
Máy ảo |
Thùng chứa |
SaaS |
|
|---|---|---|---|
| Kiểm soát cơ sở hạ tầng | Toàn quyền kiểm soát | Khả năng kiểm soát cao | Được quản lý bởi OPSWAT |
| Mức độ phức tạp của quá trình thiết lập | Cao | Trung bình | Tối thiểu |
| Đã đến lúc triển khai | Từ vài giờ đến vài ngày | Từ phút đến giờ | Nhanh chóng, cài đặt đơn giản |
| Mở rộng linh hoạt | Hướng dẫn sử dụng/ASG | Tự động điều chỉnh quy mô/HPA | Tự động |
| Tự phục hồi | Không phải ngôn ngữ mẹ đẻ | Khởi động lại pod gốc | Được quản lý bởi nền tảng |
| Khoảng cách không khí / Hỗ trợ ngoại tuyến | Được hỗ trợ đầy đủ | Được hỗ trợ đầy đủ | Yêu cầu kết nối |
| Hoạt động và Bảo trì | Do khách hàng quản lý | Do khách hàng quản lý | Được quản lý toàn diện |
| Cập nhật động cơ / Cập nhật đặc trưng | Thủ công / theo lịch trình | Thủ công / theo lịch trình | Tự động liên tục |
| Vị trí lưu trữ dữ liệu | Do khách hàng điều khiển | Do khách hàng điều khiển | Tùy thuộc vào gói cước |
| Phù hợp nhất cho | Môi trường có mức độ bảo mật cao, được quản lý chặt chẽ và cách ly hoàn toàn | Cloud- các nhóm phát triển nội bộ, quy trình CI/CD, DevSecOps | Tích hợp nhanh chóng, chi phí vận hành thấp, các tổ chức ưu tiên mô hình SaaS |
Hỗ trợ tuân thủ doanh nghiệp
MetaDefender Core tăng cường các khung tuân thủ bằng cách đảm bảo các quy trình tuân thủ ( Bảo mật tập tin ) đáng tin cậy, có thể kiểm toán và có khả năng mở rộng.
MetaDefender Core trên các sàn thương mại điện tử
Ngoài ba tùy chọn triển khai nêu trên, việc triển khai bằng hình ảnh đám mây cho phép bạn khởi chạy một phiên bản MetaDefender Core đã được cấu hình sẵn trực tiếp từ AWS (MetaDefender Core AMI), Azure hoặc GCP Marketplace để thử nghiệm nhanh và thực hiện PoC, cung cấp cho bạn một nền tảng sẵn sàng để tối ưu hóa và đưa vào sản xuất.
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
Tài nguyên được đề xuất
MetaDefender Core Datasheet
Brochure sản phẩm MetaDefender Core
Bảng thông số kỹ thuật MetaDefender
MetaDefender Core Hướng dẫn triển khai
Hỏi đáp
Điều này phụ thuộc vào nhu cầu kiểm soát hạ tầng và tuân thủ của bạn. Máy ảo (Virtual Machines) phù hợp với các môi trường chịu sự quản lý chặt chẽ hoặc cách ly hoàn toàn (air-gapped); Container phù hợp với các đội ngũ làm việc trên nền tảng đám mây bản địa (cloud-native) và DevSecOps; SaaS phát huy hiệu quả nhất khi cần tích hợp nhanh chóng với chi phí vận hành tối thiểu; còn cụm máy chủ ảo hóa ( MetaDefender ) là lựa chọn lý tưởng khi bạn cần một triển khai được tối ưu hóa, có tính sẵn sàng cao mà không cần tự quản lý quy trình điều phối phức tạp.
MetaDefender Cluster là một tùy chọn triển khai được thiết kế chuyên dụng và tối ưu hóa dành cho MetaDefender Core , giúp đơn giản hóa việc mở rộng quy mô và đảm bảo tính sẵn sàng cao. Khác với các cấu hình Kubernetes hoặc container do người dùng tự quản lý, Cluster đã được cấu hình sẵn để đảm bảo hiệu suất và khả năng phục hồi, từ đó giảm bớt gánh nặng vận hành khi tự triển khai.
Đúng vậy. Cụm máy chủ MetaDefender có thể được triển khai như một giải pháp tối ưu trong cả môi trường Máy ảo (Virtual Machine) và Máy chủ ảo hóa ( Container ), mang lại cho bạn những lợi ích tương tự về tính sẵn sàng cao và khả năng mở rộng đơn giản, bất kể bạn chọn cơ sở hạ tầng nền tảng nào.
Đúng vậy. MetaDefender Core được thiết kế để hoạt động trong các môi trường hoàn toàn cách ly và không kết nối mạng. Cả hai hình thức triển khai trên Máy ảo (Virtual Machine) và Máy chủ ảo hóa ( Container ) đều hỗ trợ hoạt động ngoại tuyến.
Cả Máy ảo (Virtual Machines) và Container đều cho phép khách hàng kiểm soát vị trí lưu trữ dữ liệu, nghĩa là chính bạn là người quyết định nơi dữ liệu của mình được xử lý và lưu trữ. Ngược lại, dịch vụ SaaS phụ thuộc vào gói dịch vụ cụ thể và các khu vực hạ tầng do OPSWAT quản lý.
Đúng vậy. MetaDefender Core hiện có sẵn dưới dạng triển khai hoàn toàn trên nền tảng container và hỗ trợ các dịch vụ Kubernetes, bao gồm Amazon EKS, Azure AKS, Google GKE và Red Hat OpenShift.
MetaDefender Core hiện có sẵn dưới dạng hình ảnh đám mây được cấu hình sẵn trên cả ba nền tảng đám mây chính: AWS, Microsoft Azure và Google Cloud Platform.
OPSWAT cung cấp hướng dẫn triển khai, tài liệu và hỗ trợ kỹ thuật phù hợp với mô hình mà bạn đã chọn, dù đó là máy ảo (VM), container (có hoặc không kèm theo cụm MetaDefender ) hay dịch vụ phần mềm (SaaS). Vui lòng liên hệ qua biểu mẫu liên hệ dưới đây để nhận sự hỗ trợ trực tiếp.