Email Security triển khai tại chỗ giúp loại bỏ các mối đe dọa trước khi phân phối
MetaDefender Email Gateway Security là giải pháp triển khai tại chỗ của OPSWAT nhằm bảo vệ các tổ chức khỏi các mối đe dọa lừa đảo, ransomware và các mối đe dọa email kiểu zero-day. Giải pháp này kiểm tra, lọc và kiểm soát nội dung email trước khi gửi đi trong các môi trường doanh nghiệp và cơ sở hạ tầng trọng yếu .
- Chặn các cuộc tấn công lừa đảo bằng trí tuệ nhân tạo
- Khử trùng các tệp đính kèm đã được mã hóa
- Hỗ trợ các cuộc kiểm toán tuân thủ
Báo cáo Toàn cảnh mối đe dọa mạng 2025 của OPSWAT
127%
”*
1 trong 14 tệp
” đã được chứng minh là có mã độc*
7.3%
” (phần mềm độc hại) trong vòng 24 giờ*
Email Security triển khai tại chỗ để phòng chống lừa đảo, phần mềm độc hại và mất mát dữ liệu
MetaDefender Email Gateway Security cung cấp khả năng bảo vệ email tiên tiến ở cấp độ SMTP/MX, kiểm tra các email đến và đi trước khi chúng đến hộp thư đến. Giải pháp này áp dụng các công nghệ chống lừa đảo thời gian thực, Metascan™ Multiscanning, công nghệ Deep CDR™ MetaDefender Aether, trí tuệ nhân tạo dự đoán Alin AI và Proactive DLP™. Sự kết hợp các công nghệ này giúp các tổ chức thu hẹp khoảng thời gian dễ bị tấn công trước các cuộc tấn công lừa đảo do trí tuệ nhân tạo tạo ra, ransomware, các mối đe dọa zero-day và rủi ro mất mát dữ liệu nhạy cảm.
Phát hiện lừa đảo nâng cao
Phát hiện các nỗ lực lừa đảo, các liên kết độc hại và các cuộc tấn công lợi dụng tâm lý trước khi chúng được gửi đi
Sử dụng học máy, kiểm tra uy tín người gửi, cùng với phân tích URL ngay khi nhận được và tại thời điểm nhấp chuột từ hơn 30 nguồn trực tuyến để đánh giá các email có khả năng độc hại.
Kiểm tra và khử trùng phụ kiện
Xử lý các tệp đính kèm trong email, bao gồm cả các tệp được mã hóa, và làm sạch chúng trước khi gửi đi
Phân tích các tệp đính kèm qua các lớp bảo mật liên tiếp, chỉ tiến hành phân tích sâu hơn khi cần thiết để các tệp hợp lệ được xử lý nhanh chóng, trong khi các tệp đáng ngờ sẽ được kiểm tra kỹ lưỡng hơn.

Thực thi chính sách và DLP
Áp dụng các biện pháp kiểm soát DLP và chính sách đối với các quy trình xử lý email đến và đi
Phát hiện và che giấu dữ liệu nhạy cảm trên hơn 125 định dạng tệp, bao gồm thông tin nhận dạng cá nhân (PII), thông tin y tế cá nhân (PHI) và thông tin đăng nhập, đồng thời hỗ trợ lập báo cáo, theo dõi kiểm toán và bằng chứng tuân thủ.
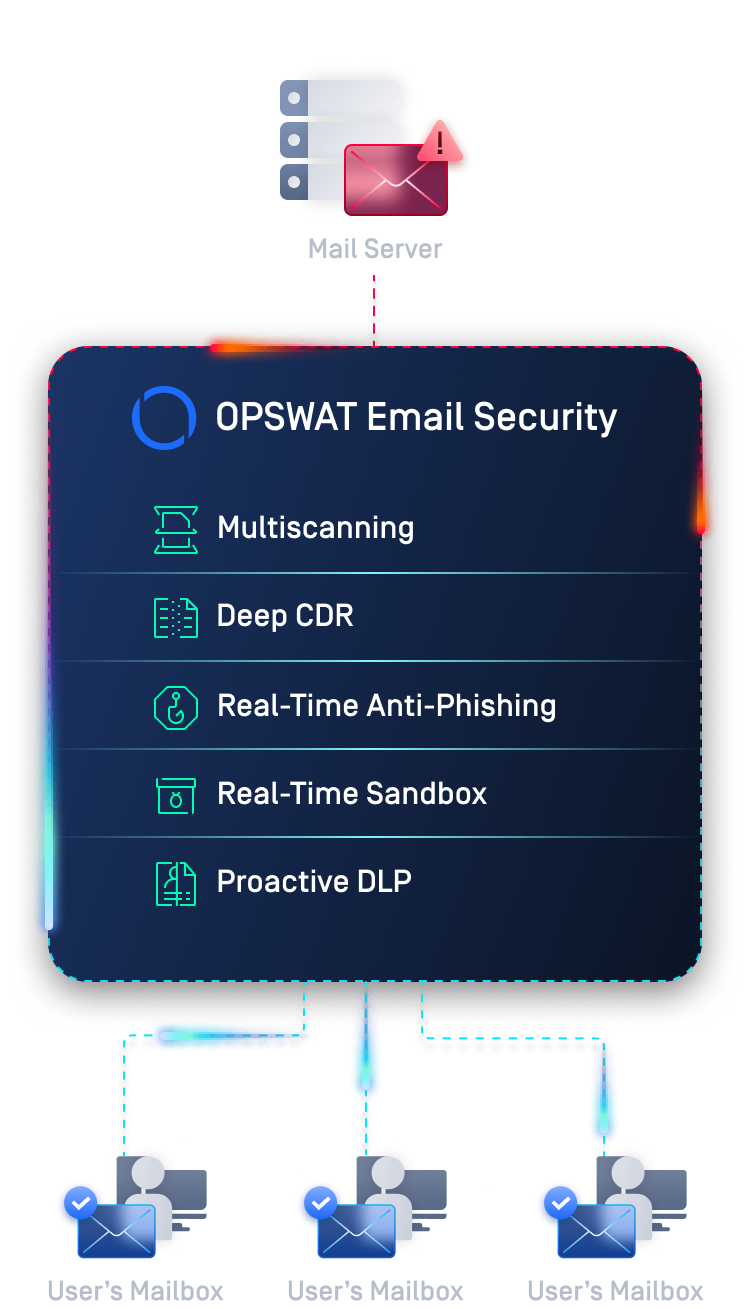
Các tính năng và lợi ích chính
Tiếp cận tiên tiến lấy phòng ngừa làm trọng tâm Email Security
Khử trừ các mối đe dọa bằng cách áp dụng các giải pháp chống lừa đảo trực tuyến theo thời gian thực, Metascan™ Multiscanning, công nghệ Deep CDR™ MetaDefender Aether, trí tuệ nhân tạo dự đoán Alin AI và Proactive DLP.
Làm sạch tệp đính kèm đã được mã hóa
Xử lý các tệp đính kèm đã được mã hóa và bảo vệ bằng mật khẩu khi có sẵn hoặc được cung cấp mật khẩu, giúp giảm thiểu các lỗ hổng an ninh mà không gây ra khối lượng công việc CNTT không cần thiết.
Phát hiện và phòng ngừa các mối đe dọa qua email bằng trí tuệ nhân tạo
Sử dụng công nghệ AI dự đoán Alin và Aether của MetaDefender để phát hiện các mối đe dọa chưa biết, khó phát hiện và dựa trên tệp tin, đồng thời đưa ra kết luận nhanh chóng và phân tích hành vi sâu hơn khi cần thiết.
Tại chỗ và cách ly hoàn toàn Email Security
Hỗ trợ các môi trường tại chỗ, không kết nối mạng và cách ly hoàn toàn, giúp các tổ chức duy trì quyền kiểm soát, chủ quyền dữ liệu và khả năng phục hồi.
Giảm tiếp xúc của người dùng trước khi giao hàng
Kiểm tra và khử trùng mọi email trước khi gửi đi, mà không gây ra sự chậm trễ đáng kể nào cho người dùng hay gián đoạn quy trình làm việc của doanh nghiệp – điều này đặc biệt quan trọng đối với các ngành phải tuân thủ quy định.
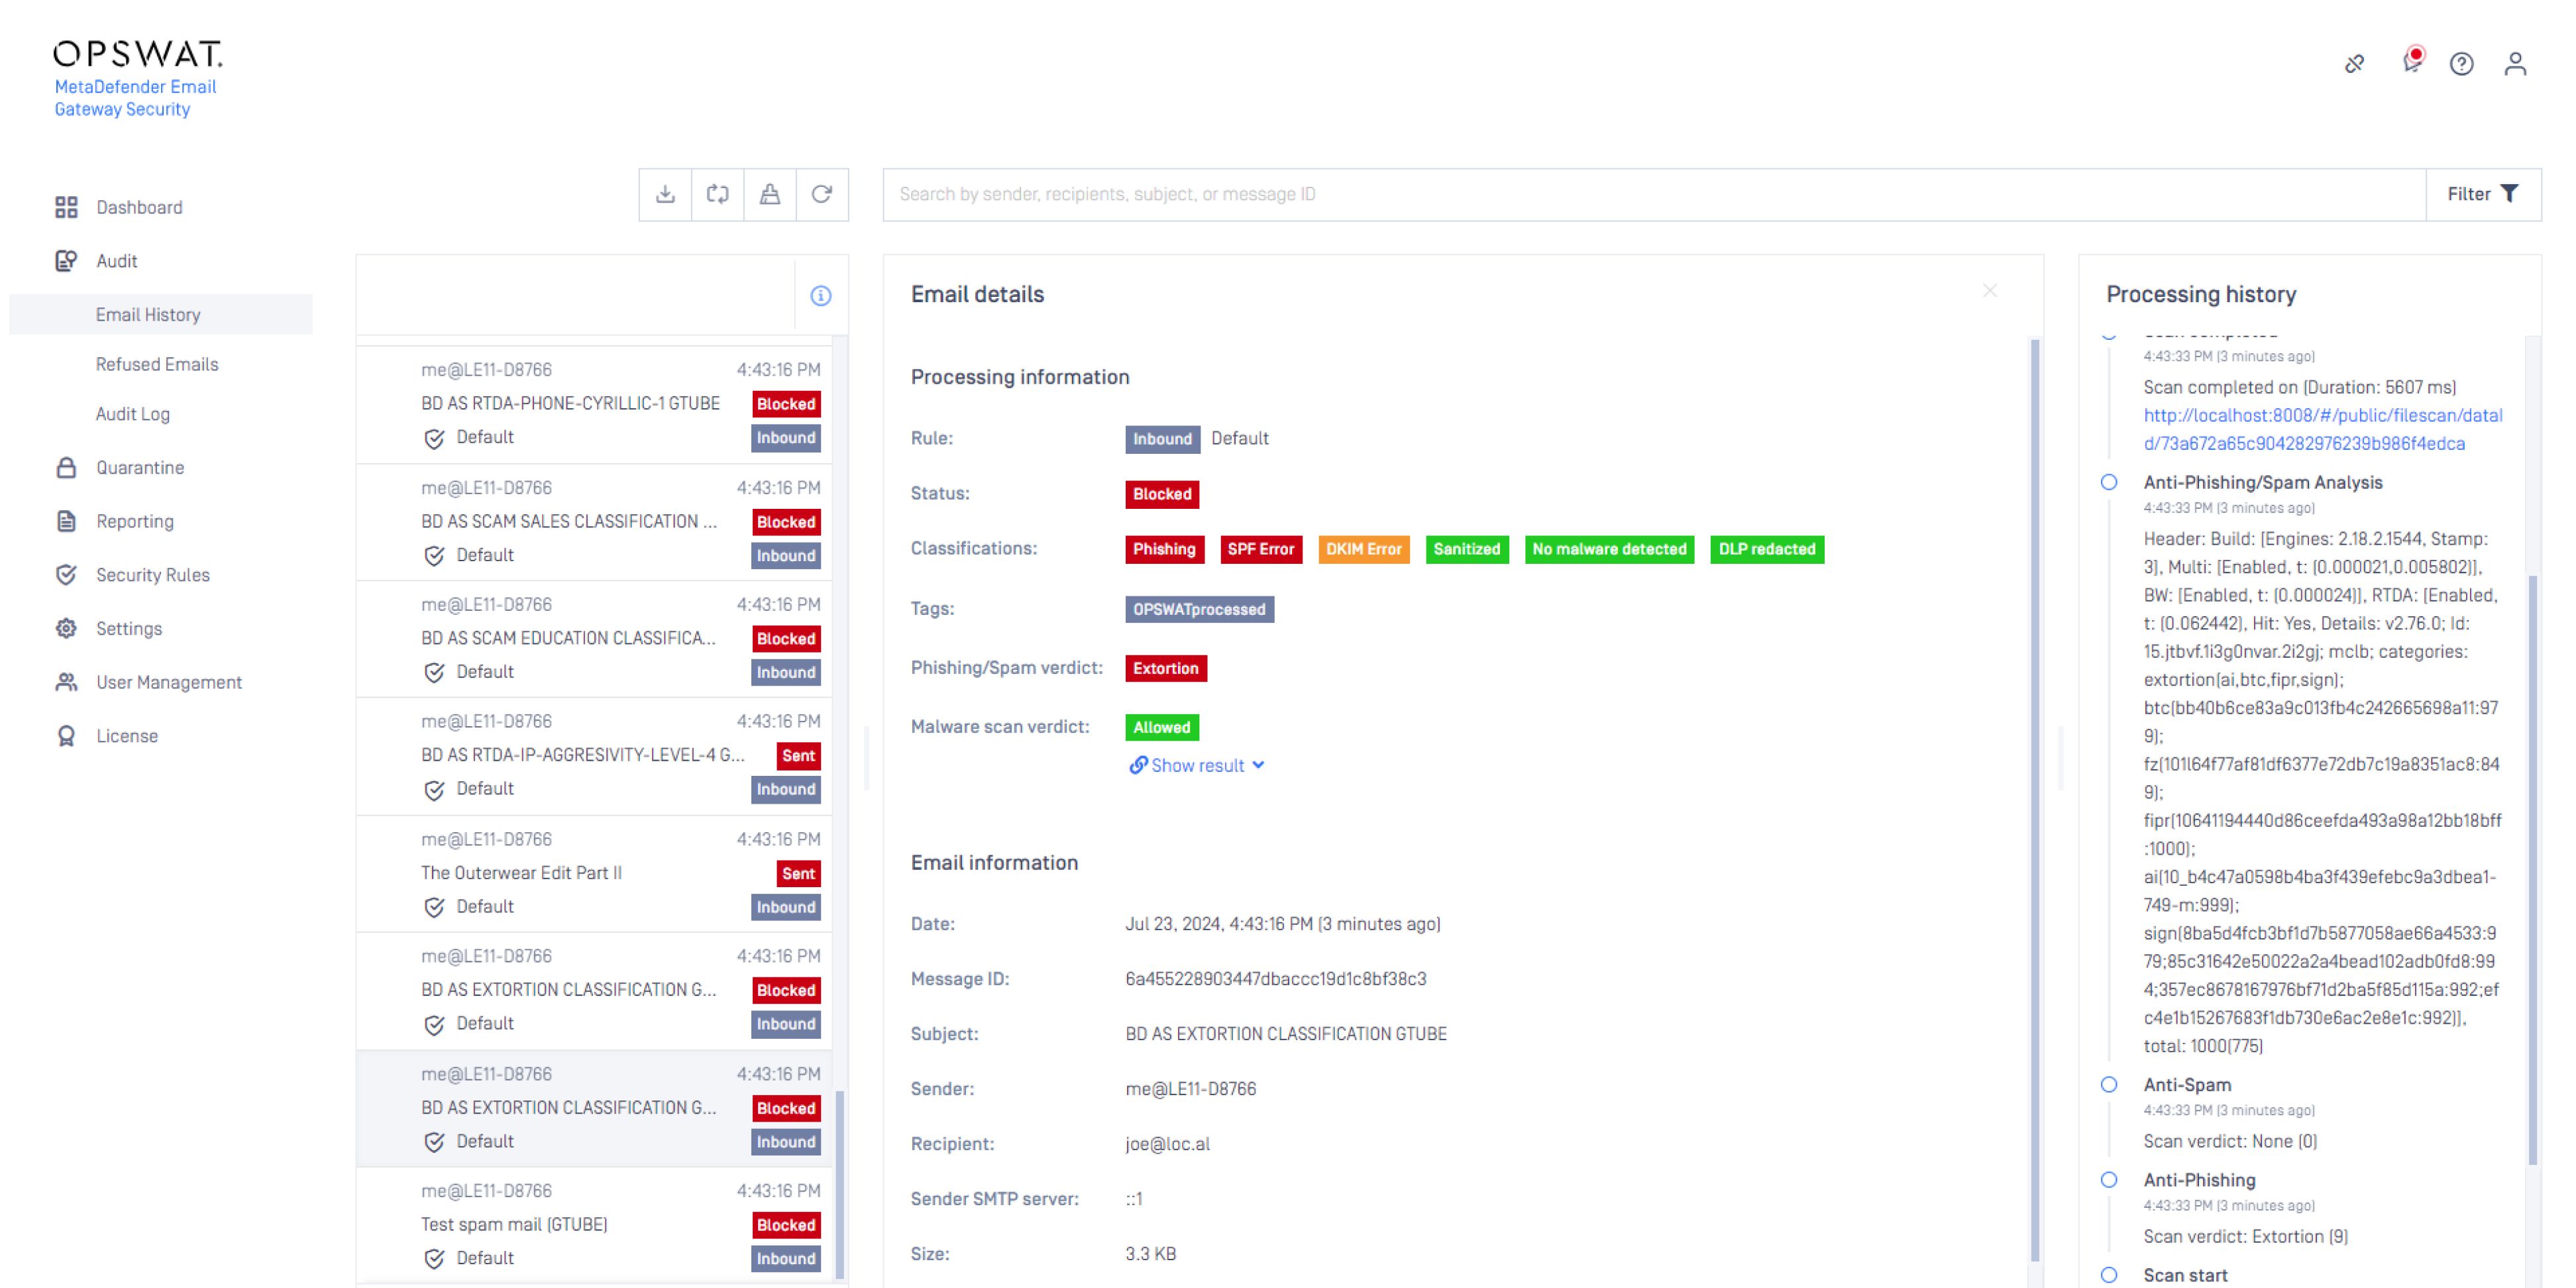
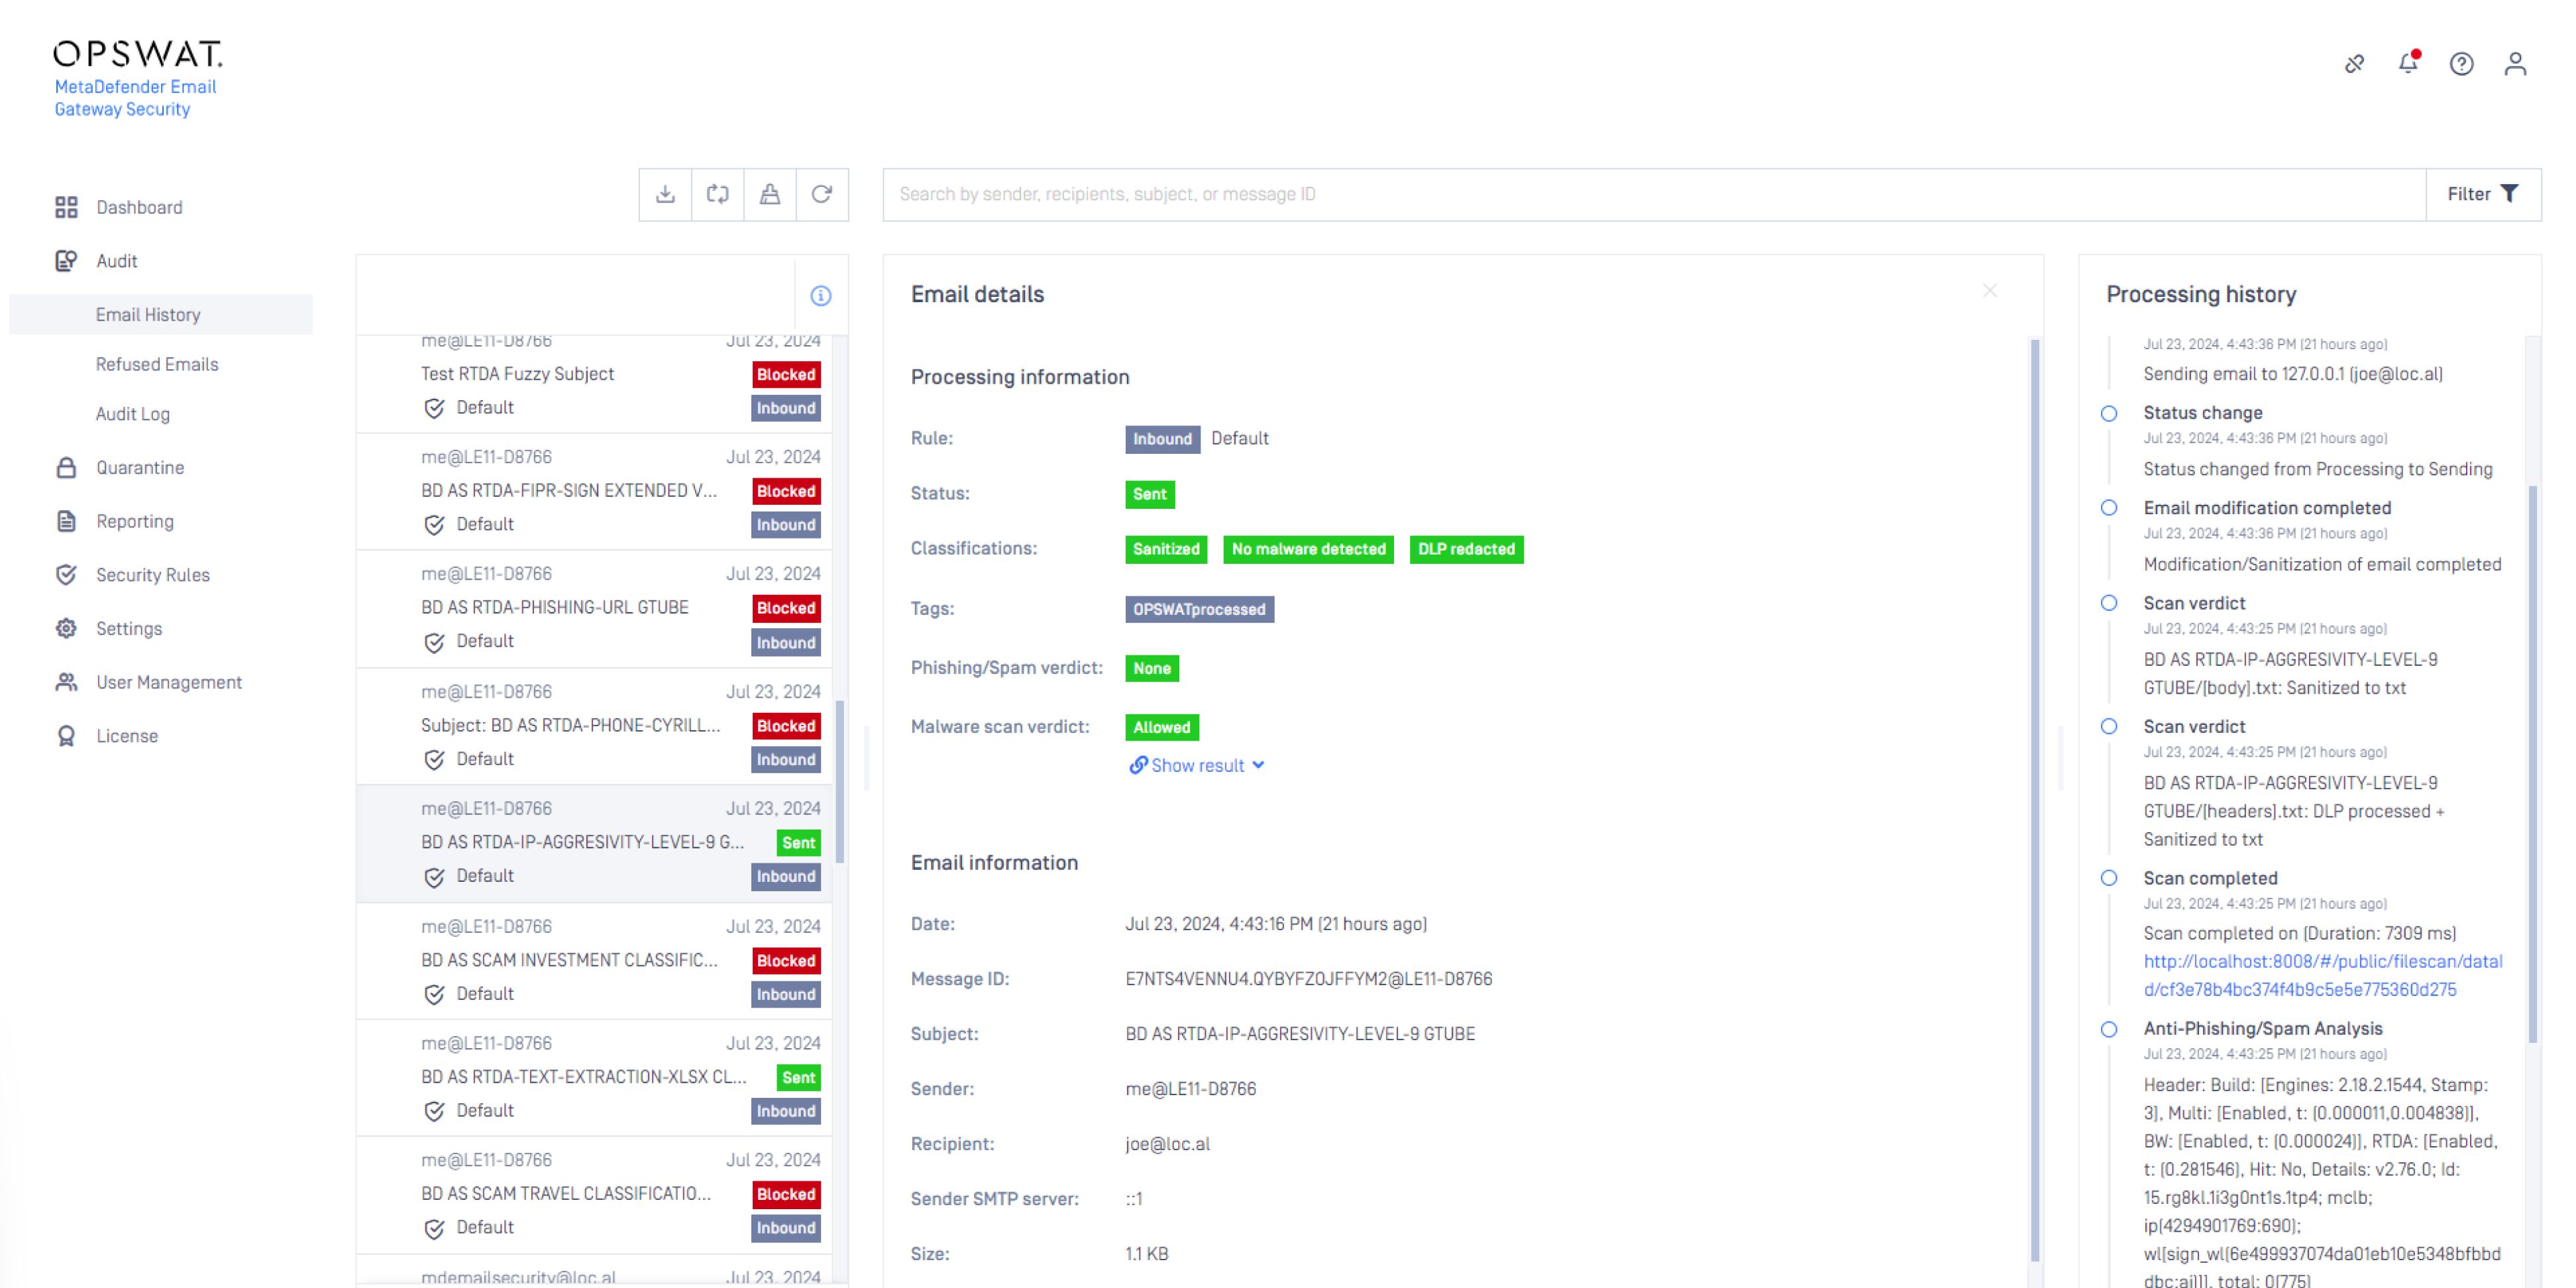
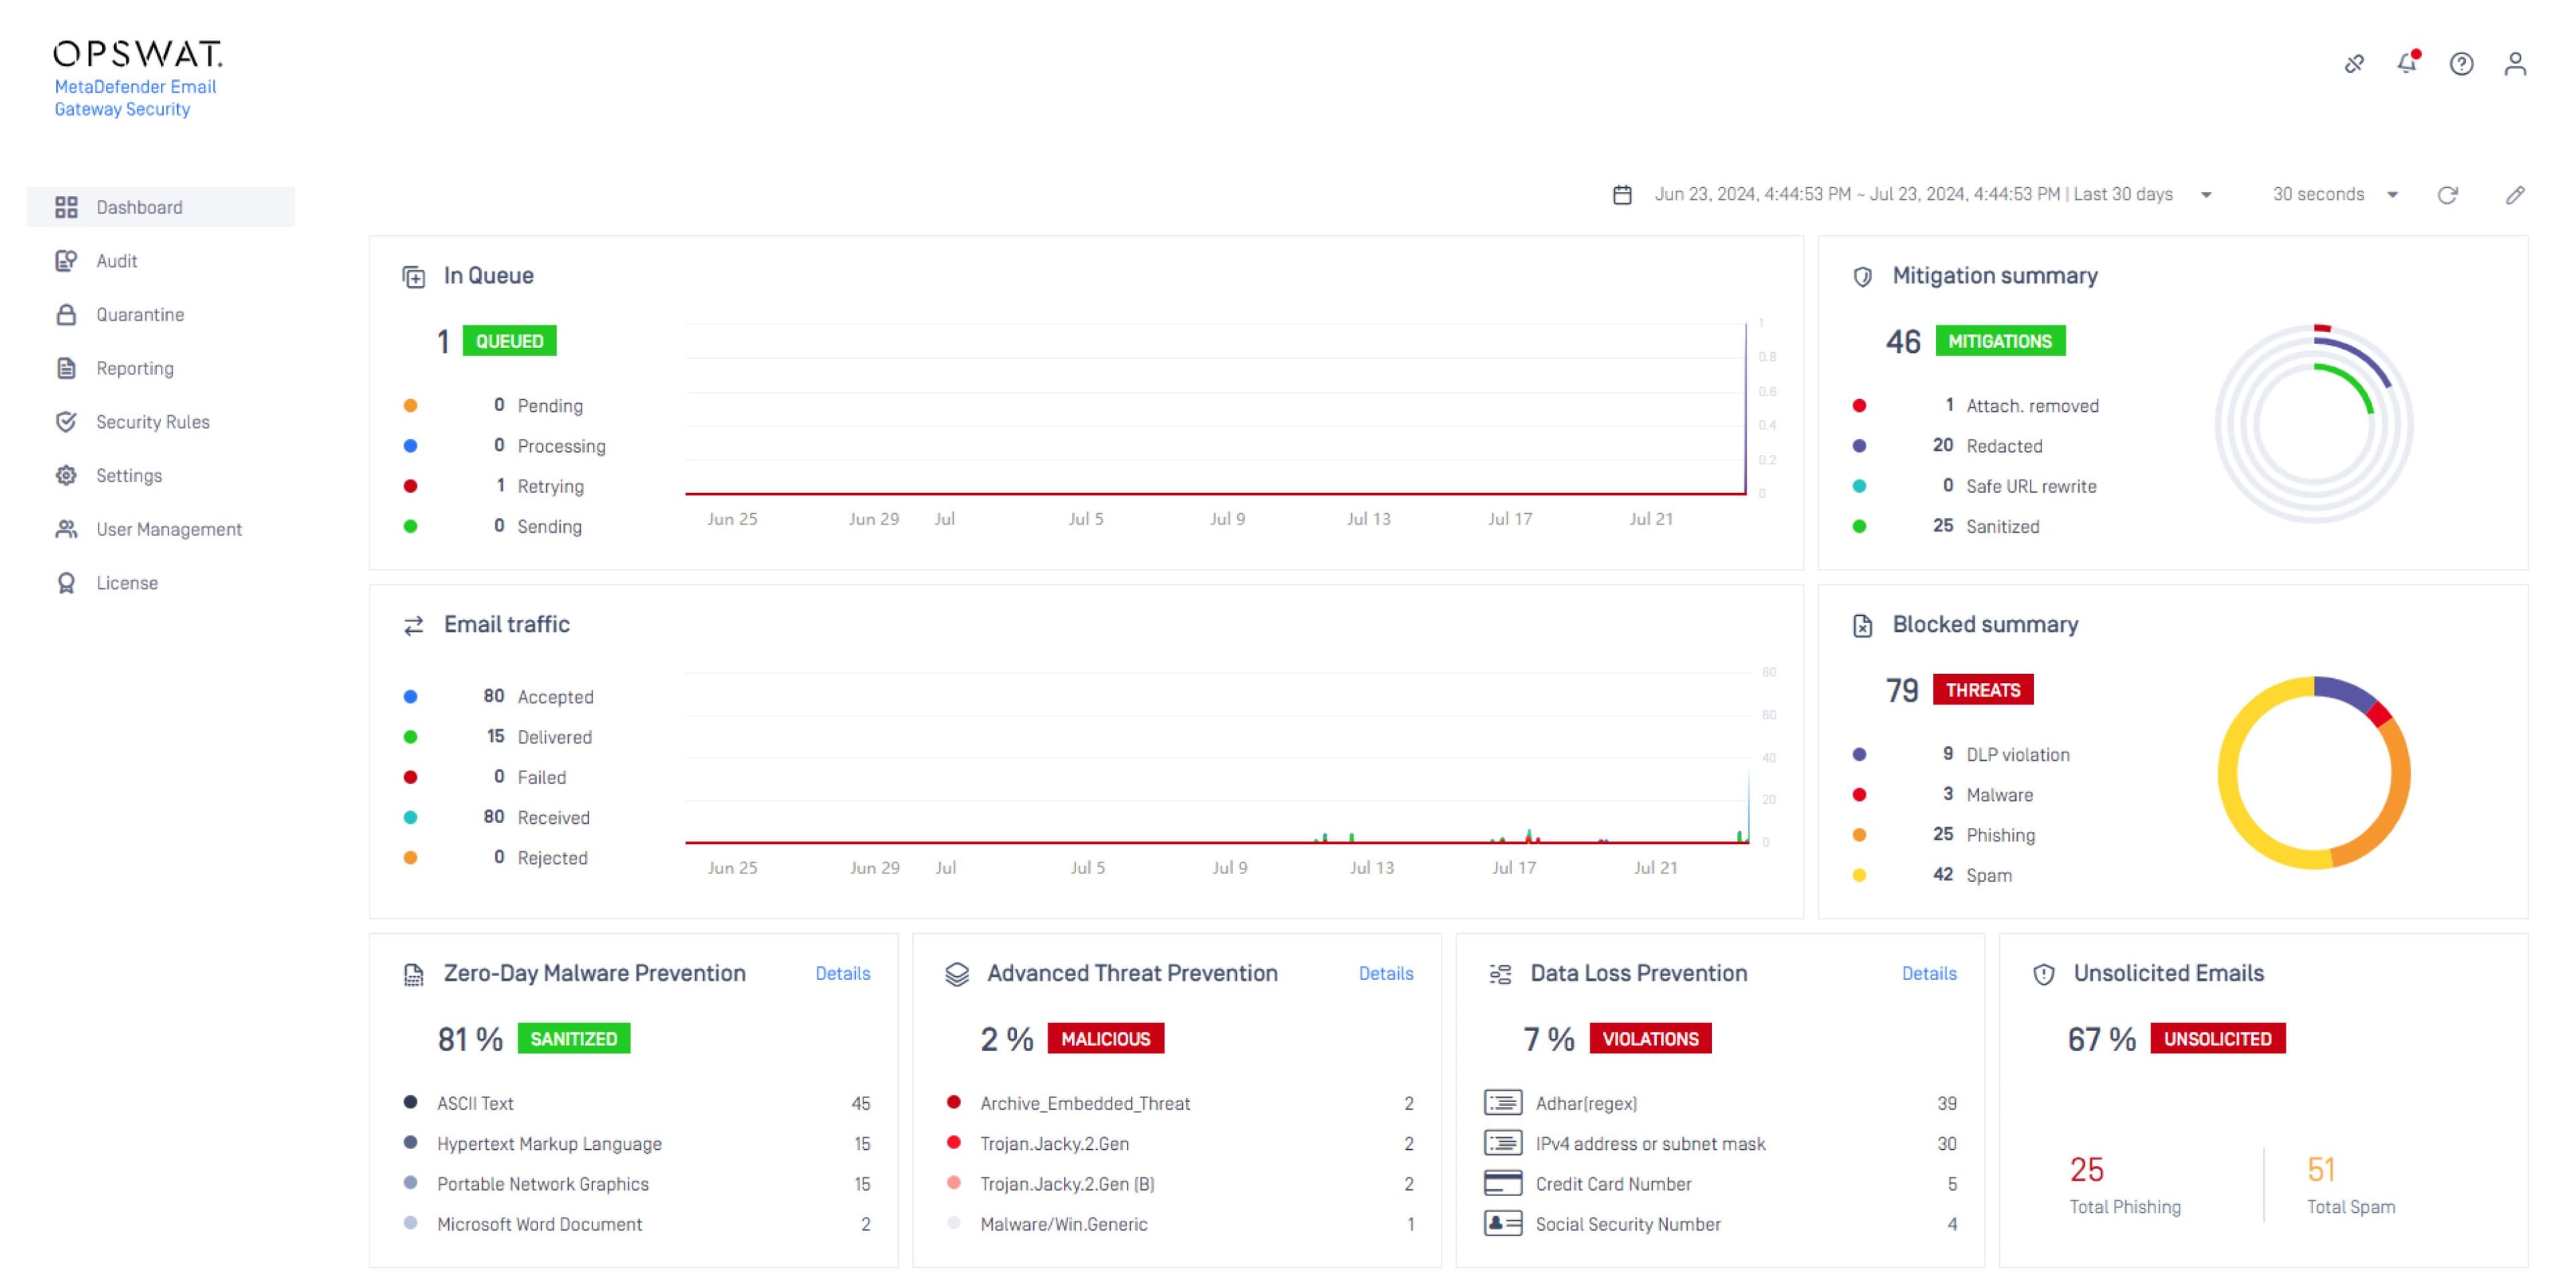
Xem các chính sách bảo vệ email trước khi gửi được áp dụng trong thực tế
Tìm hiểu cách MetaDefender Email Gateway Security kiểm tra nội dung email đến và đi.
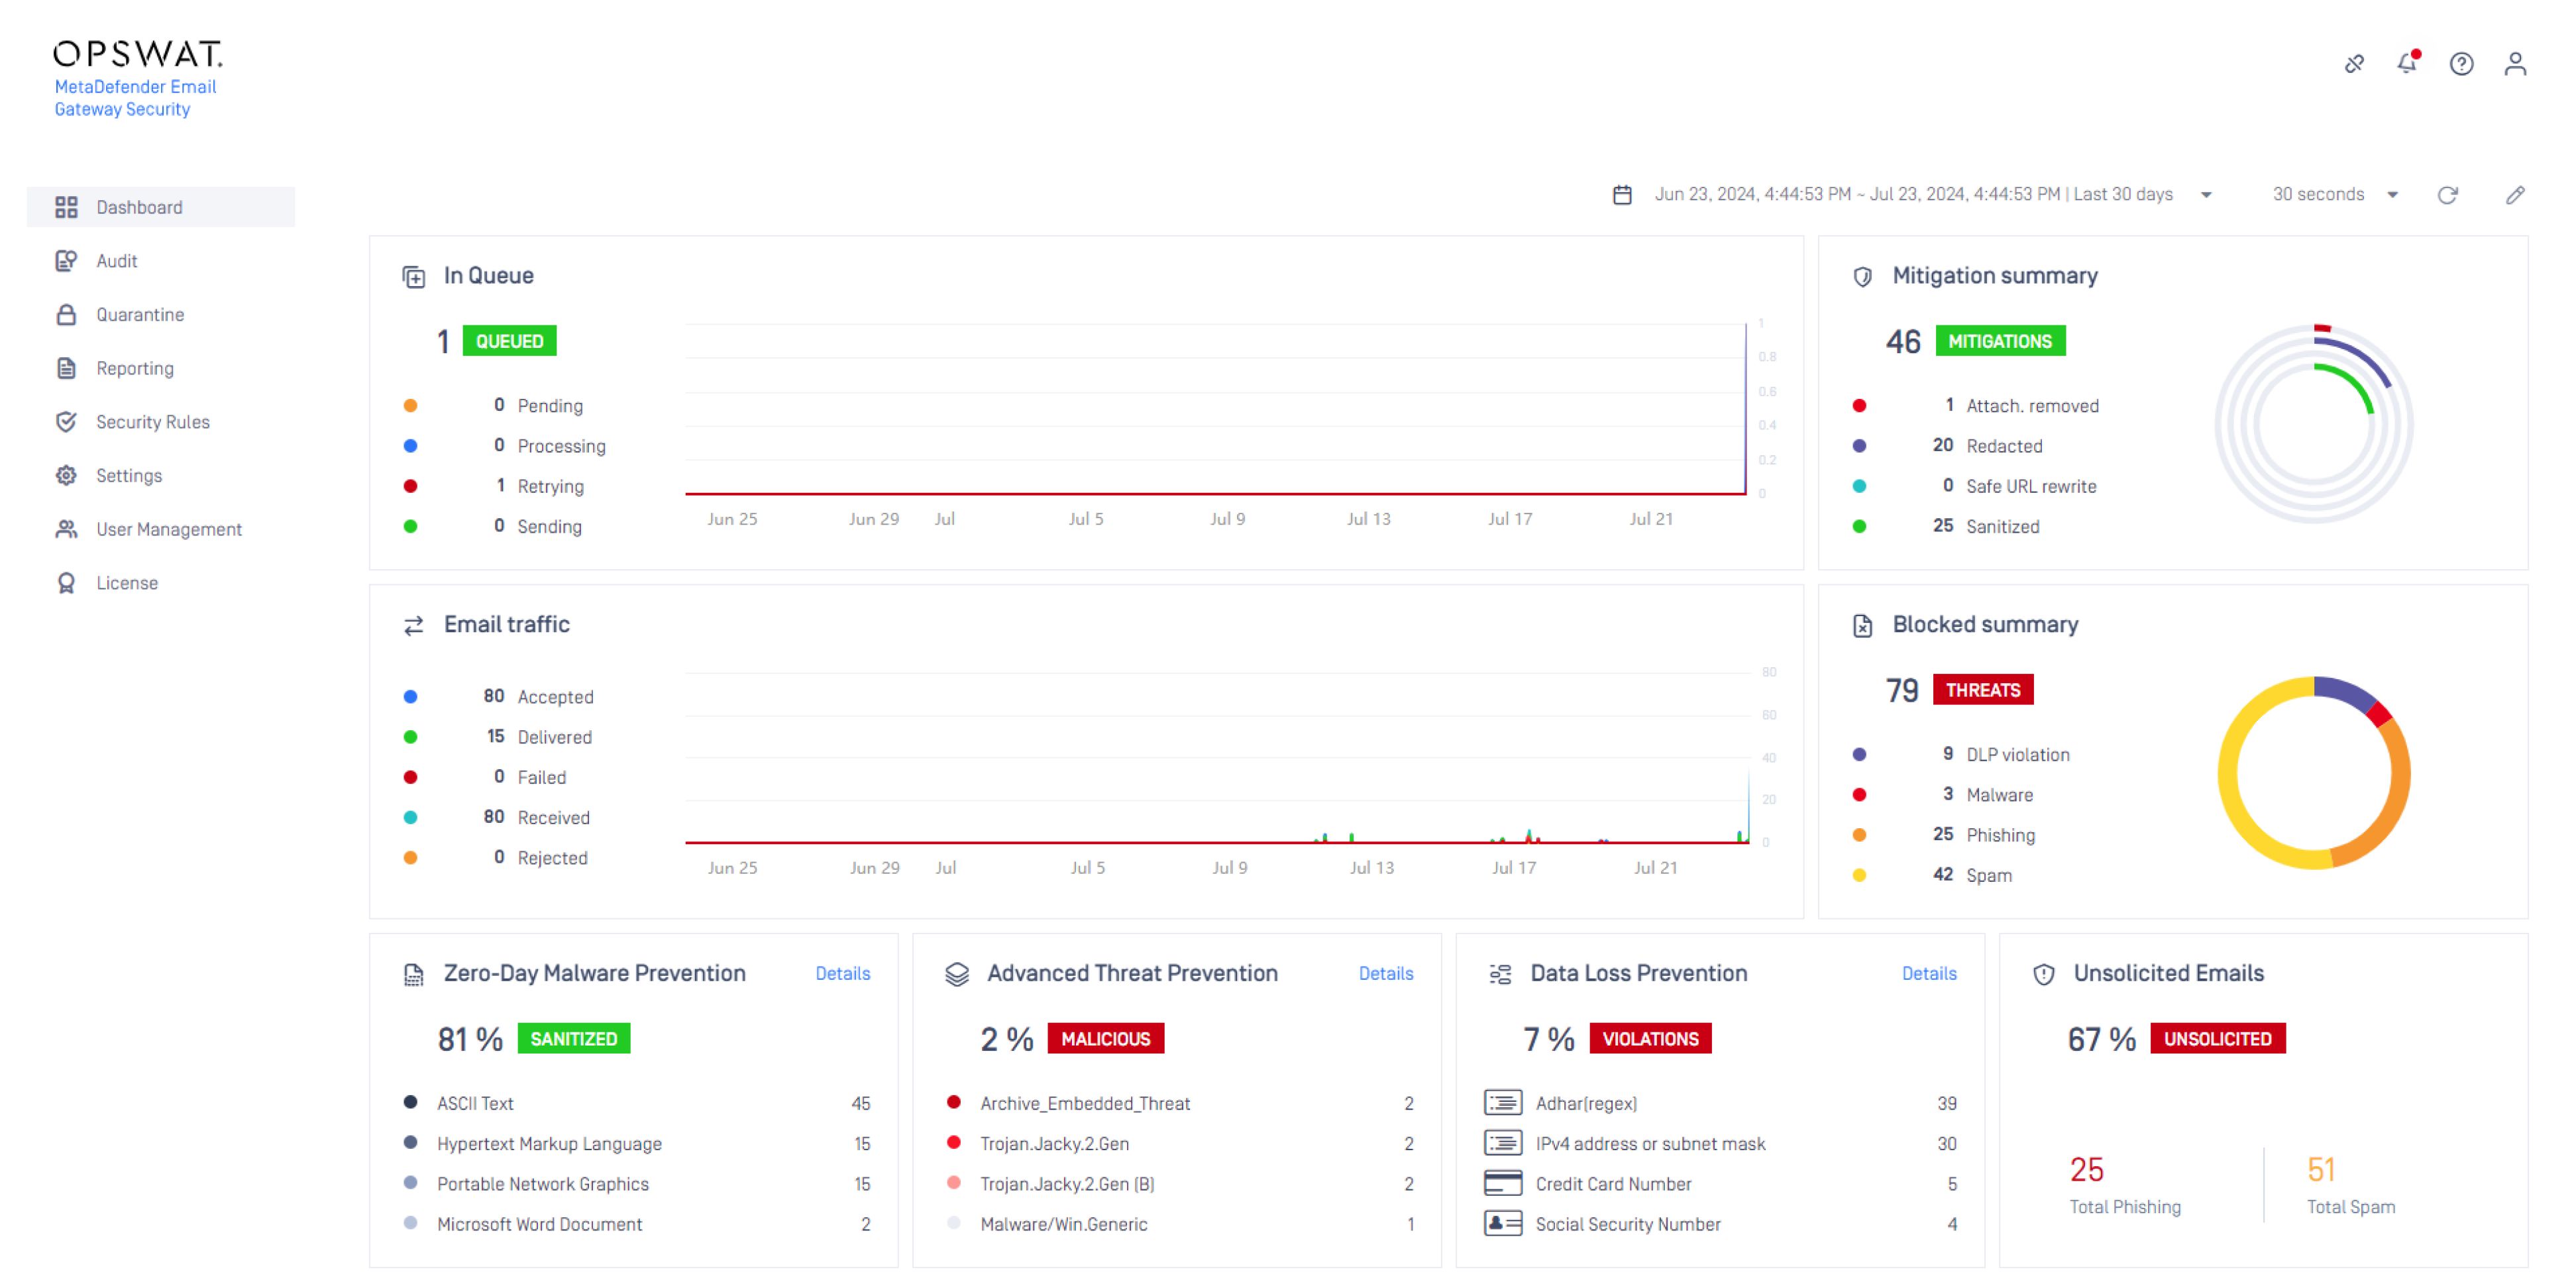
Loại bỏ hiệu quả các cuộc tấn công có chủ đích zero-day bằng cách dựa vào phòng ngừa thay vì phát hiện
 Ngăn chặn mã độc zero-day
Loại bỏ hiệu quả các cuộc tấn công có chủ đích zero-day bằng cách dựa vào phòng ngừa thay vì phát hiện
- Ngăn chặn mối đe dọa nâng cao
Phát hiện thời gian thực nội dung độc hại và các mối đe dọa không xác định trong tệp đính kèm
- Ngăn mất dữ liệu
Đảm bảo tuân thủ tiêu chuẩn bảo mật dữ liệu ngành thẻ thanh toán (Payment Card Industry Data Security Standard – PCI DSS) và các quy định khác đối với email, bao gồm bảo vệ dữ liệu nhận dạng cá nhân (Personally Identifiable Information-PII) trong doanh nghiệp.
- Email không mong muốn
Bảo vệ người dùng khỏi các cuộc tấn công kỹ thuật xã hội trước khi họ tiếp cận người dùng, đảm bảo công nghệ thông tin (IT) có thể dựa ít hơn vào nhận thức và đào tạo của người dùng
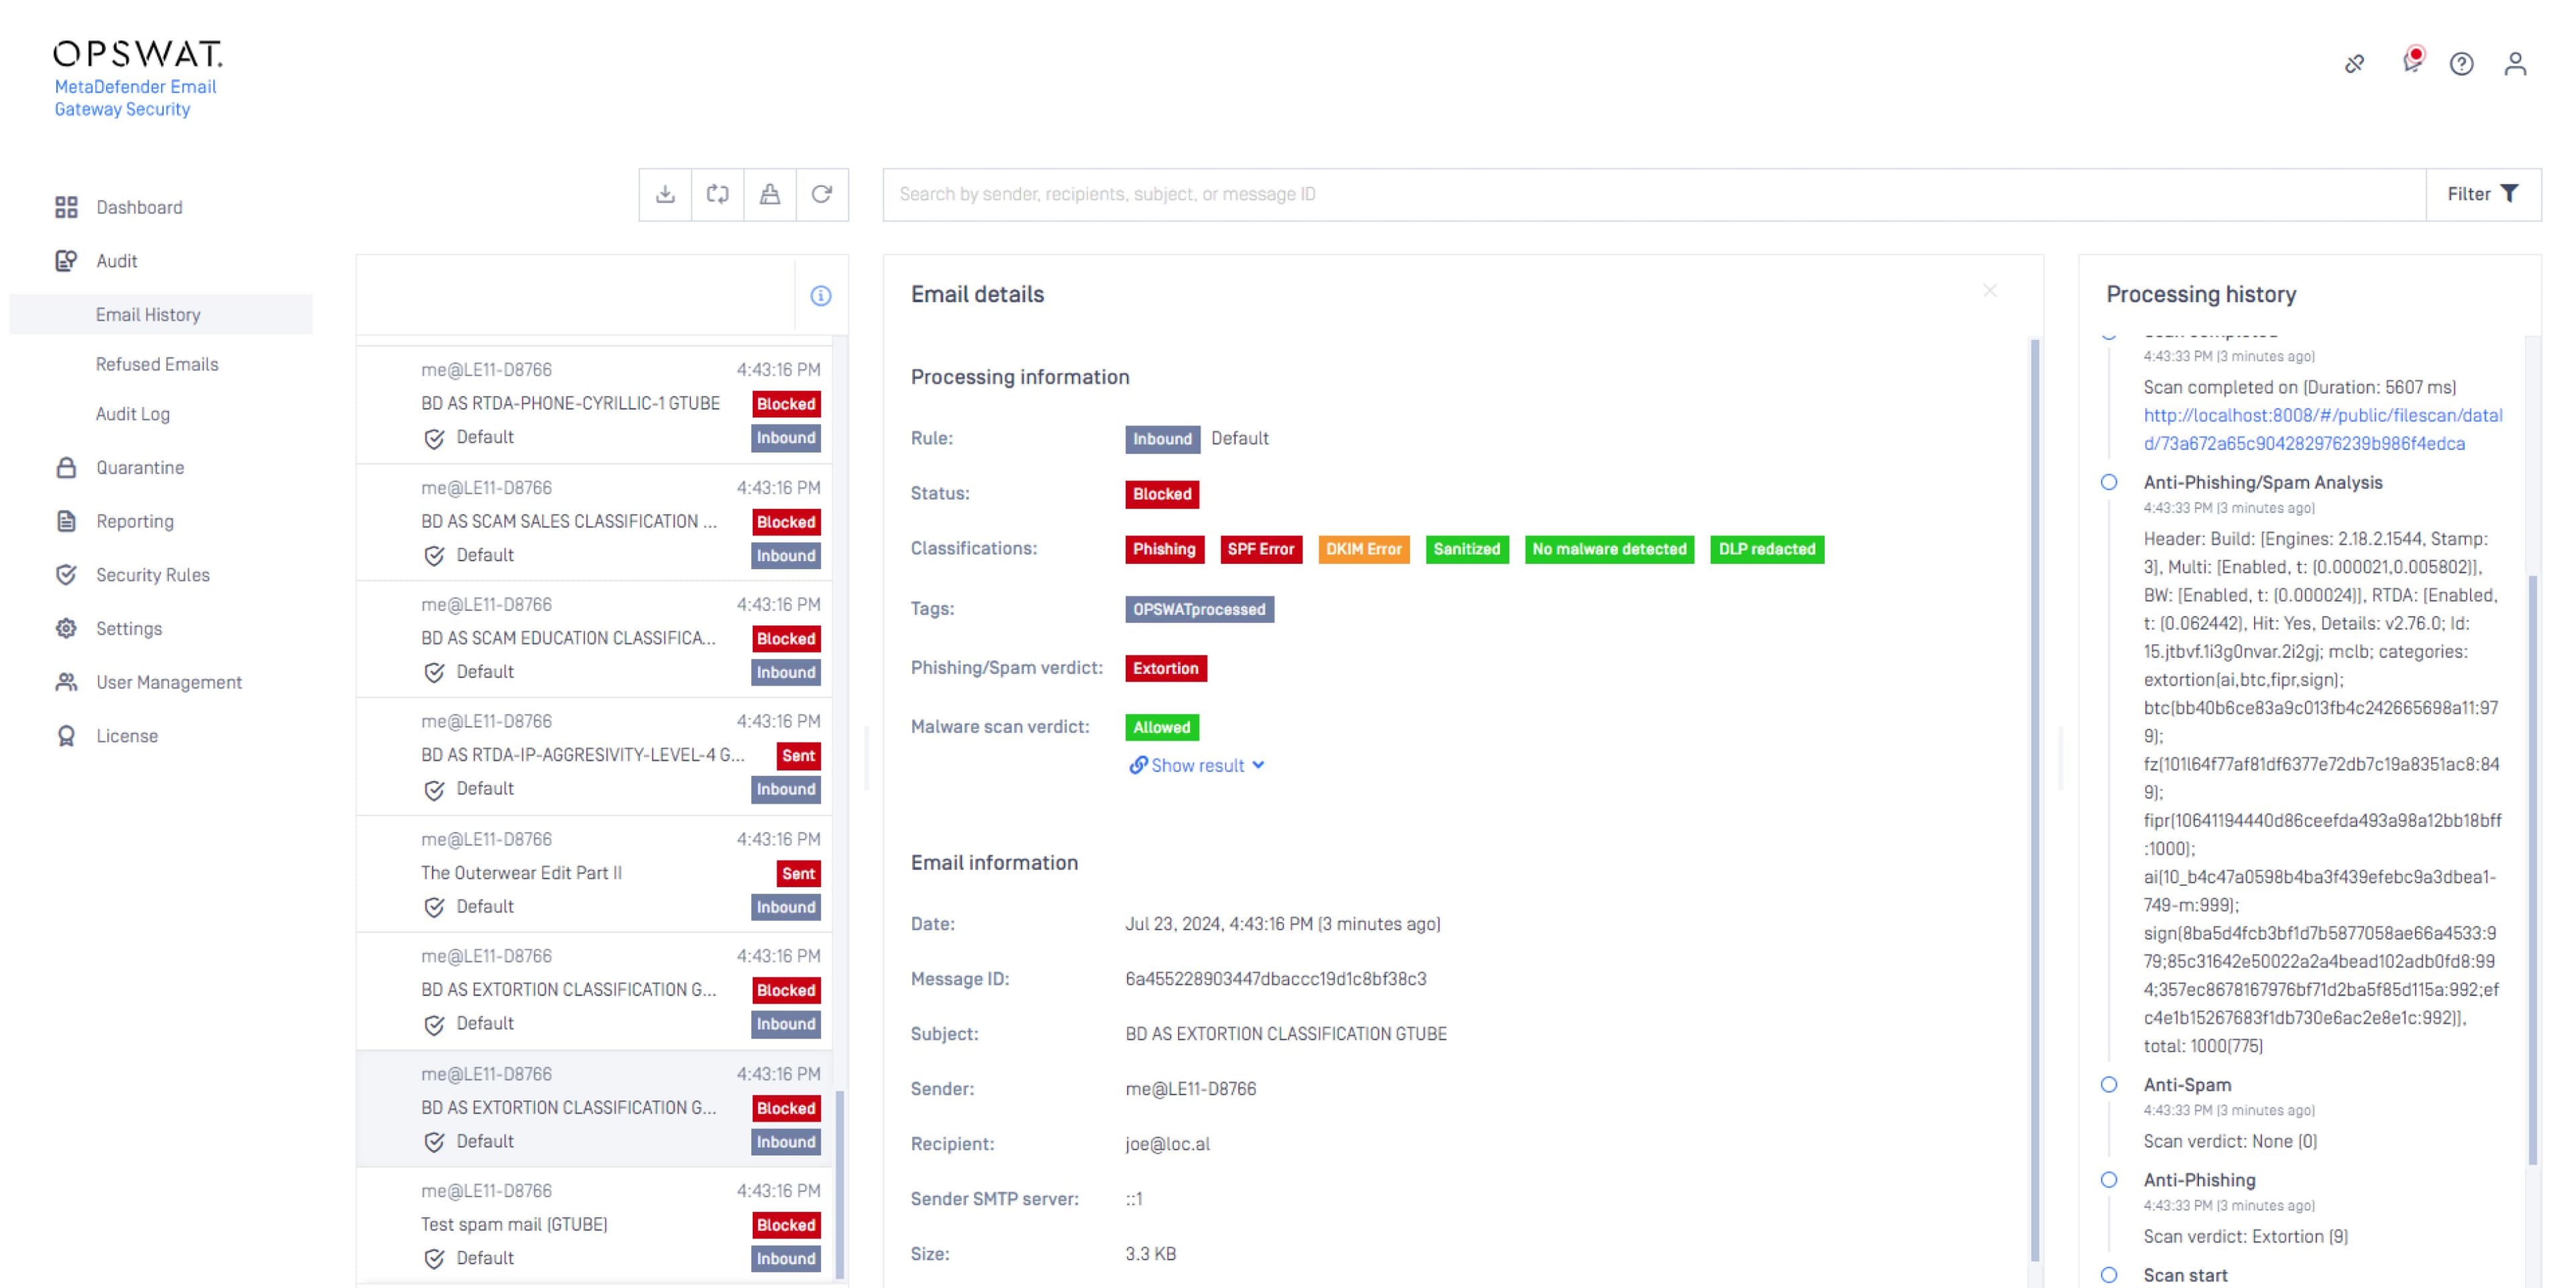 Phân tích mối đe dọa
Tăng tỷ lệ phát hiện các mối đe dọa chưa biết với công nghệ phân tích động độc nhất
- Chống giả mạo theo thời gian thực
Giảm sự tham gia của các mối đe dọa ngẫu nhiên bằng cách phát hiện các cuộc tấn công lừa đảo tiềm ẩn ở nhiều giai đoạn trước khi chúng tiếp cận người dùng
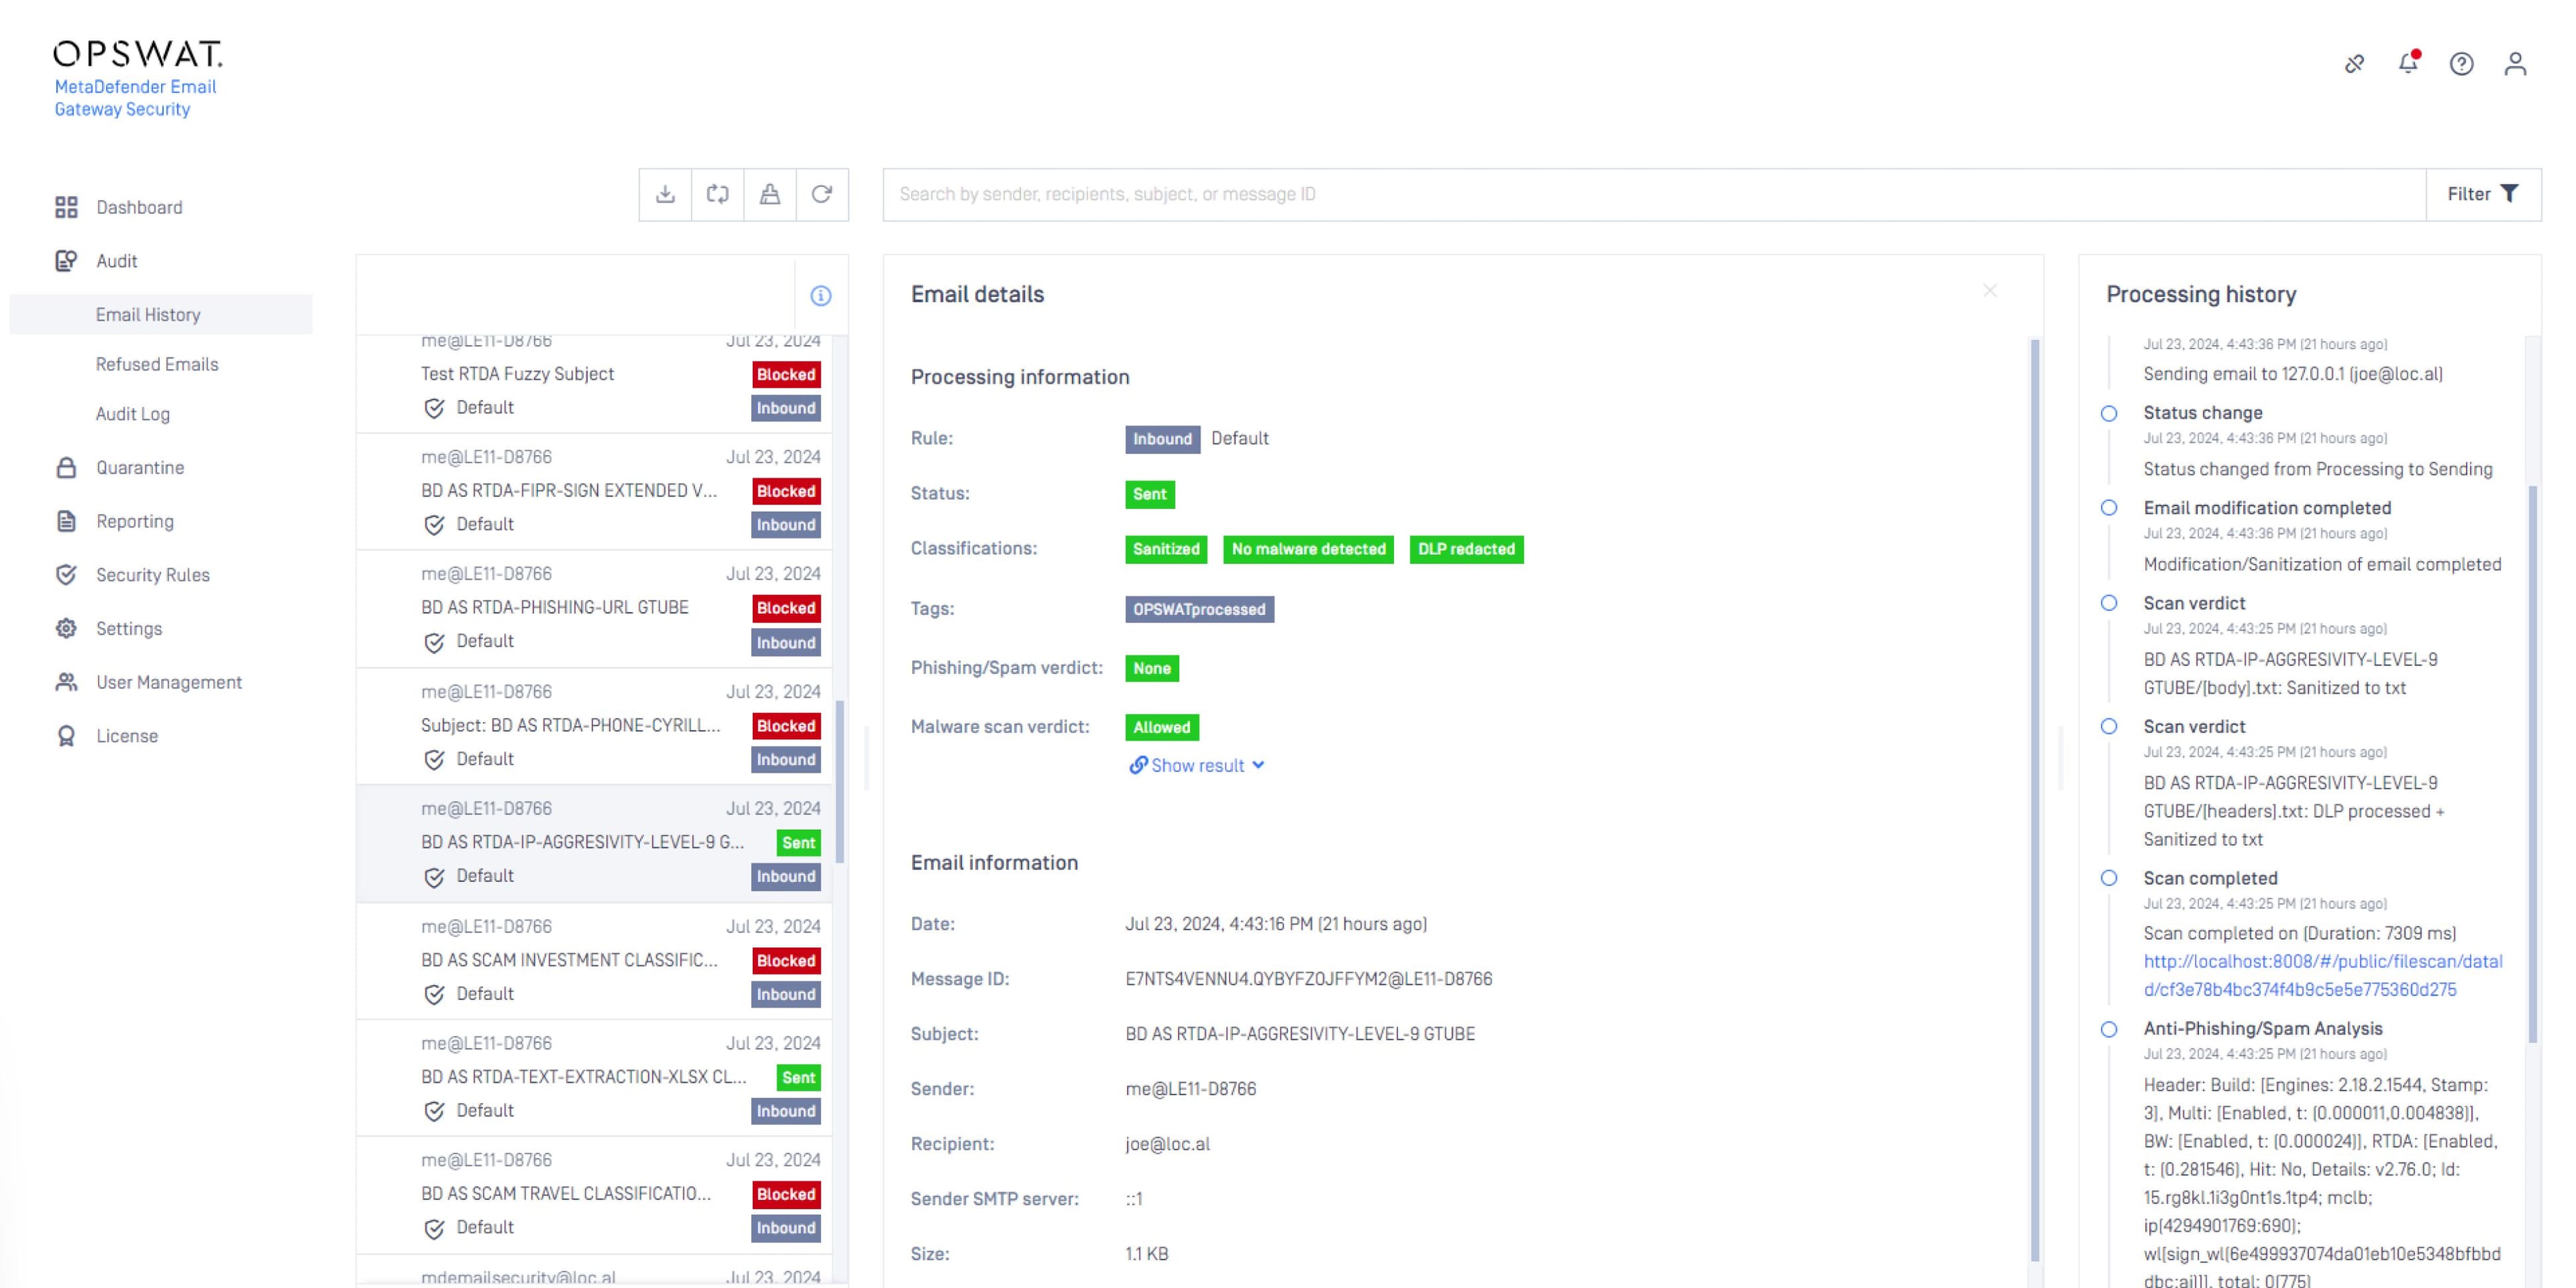 Làm sạch tệp tin đính kèm
Bảo vệ các tệp tài liệu phục vụ năng suất doanh nghiệp bằng cách loại bỏ các mối đe dọa ẩn trong tệp đính kèm.
MetaDefender™ Email Gateway Security
Chống lừa đảo trực tuyến theo thời gian thực với một
Tỷ lệ phát hiện 99,98%
Metascan Multiscanning Through
30+
Động cơ AV
99.5%
Tỷ lệ hiệu quả trong ngày đầu tiên thông qua Aether của MetaDefender
Proactive DLP Phạm vi
Hơn 125 định dạng tệp
Công nghệ Deep CDR™ hỗ trợ hơn 200 định dạng tệp, bao gồm cả các tệp được mã hóa
<100 ms anti-malware verdict delivery without sandbox detonation
Tổng quan sản phẩm
Danh sách phát
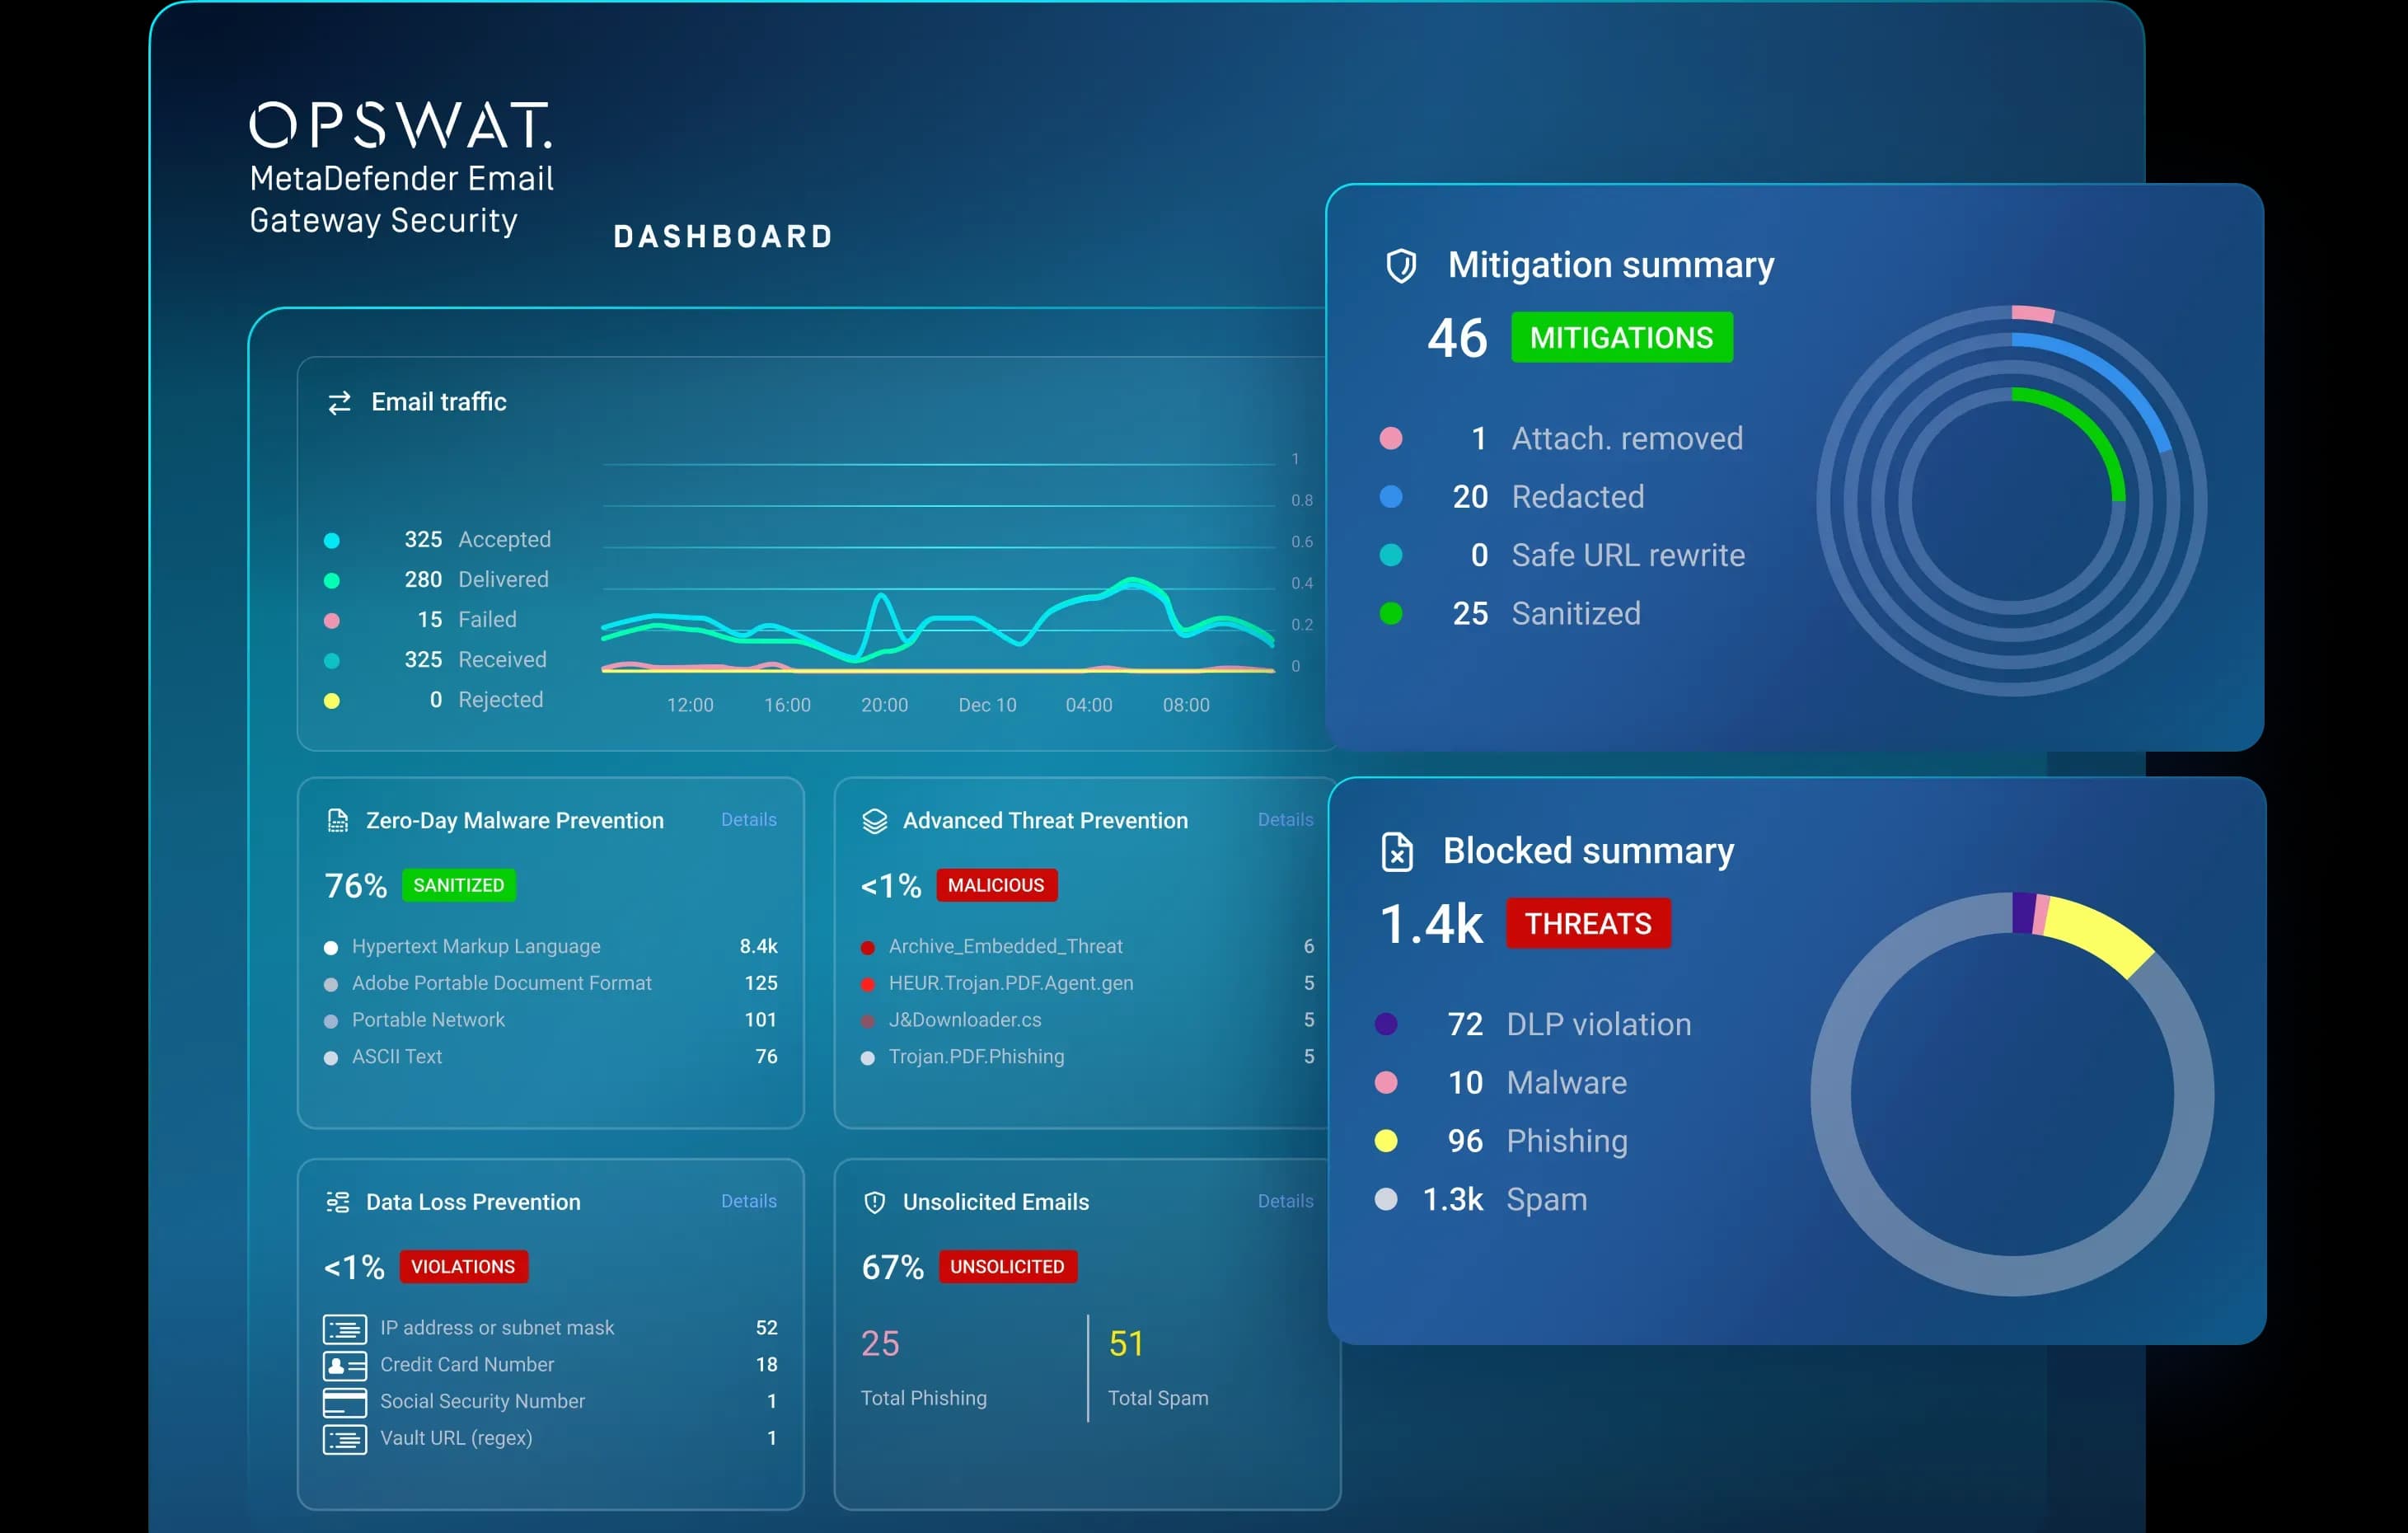
1 video- Hình nền bảo vệ màn hình của sản phẩm: MetaDefender Email Gateway Security
Secure Cổng email:
Phòng ngừa vượt xa việc phát hiện
MetaDefender Email Gateway Security Kết hợp kiểm tra nhiều lớp, làm sạch tệp, bảo vệ chống lừa đảo, phân tích URL, trí tuệ nhân tạo dự đoán (Predictive AI) và thực thi chính sách để giảm thiểu các mối đe dọa trước khi email được gửi đi, đồng thời mang lại cho các tổ chức sự kiểm soát chặt chẽ nhất đối với luồng email của họ. Các phương pháp chỉ tập trung vào phát hiện sẽ để lại lỗ hổng bảo mật, bởi các kẻ tấn công ngày càng sử dụng các liên kết, các loại tệp đáng tin cậy và các mồi nhử được hỗ trợ bởi trí tuệ nhân tạo để tiếp cận người dùng.
Công nghệ |
MetaDefender Email Security |
Nhà cung cấp bảo mật email khác |
|---|---|---|
Bảo vệ chống phần mềm độc hại đã biết và phần mềm độc hại Zero-day: Multiscanning Bao gồm hơn 30 công cụ chống phần mềm độc hại |
||
AI-Generated Malware Detection: Predictive Alin AI <100 ms verdict delivery without sandbox detonation |
||
Ngăn chặn các lỗ hổng chưa được biết đến và lỗ hổng zero-day: Deep CDR Hỗ trợ hơn 200 định dạng tệp |
||
Ngăn chặn thu thập thông tin xác thực & tấn công giả mạo: Chống giả mạo theo thời gian thực Phân tích thời gian nhấp chuột tham khảo hơn nguồn trực tuyến |
||
Bảo vệ chống phần mềm độc hại chưa biết: Phân tích nhanh thời gian thực MetaDefender Aether ~10 giây |
||
Giải mã tệp đính kèm được bảo vệ bằng mật khẩu Giải mã lưu trữ mật khẩu tương tác |
Phương án triển khai
On-Premises
Được triển khai trước các máy chủ thư hiện có ở cấp độ SMTP/MX hoặc đóng vai trò là tuyến phòng thủ thứ hai sau các cổng email hiện có.
Bị ngắt kết nối
MetaDefender Email Gateway Security hoạt động mà không cần kết nối bên ngoài, hỗ trợ việc kiểm tra email an toàn trong các môi trường bị hạn chế.
Air-Gapped
Hỗ trợ các môi trường được cách ly hoàn toàn, đòi hỏi phải thực hiện kiểm tra tại chỗ, áp dụng chính sách và kiểm soát dữ liệu.
Tích hợp
MetaDefender Email Gateway Security Tích hợp với Microsoft Exchange Server, Microsoft 365, Google Workspace, MetaDefender Managed File Transfer , và bất kỳ cổng email hoặc máy chủ thư nào dựa trên SMTP để kiểm tra lưu lượng email đến và đi trước khi gửi. Được triển khai ở cấp độ SMTP/MX, giải pháp này mang lại khả năng bảo vệ ưu tiên phòng ngừa trên toàn bộ hệ sinh thái email hiện có mà không yêu cầu các tổ chức phải thay thế nền tảng hiện tại hoặc làm gián đoạn các quy trình xử lý thư đã được thiết lập.
Đã được chứng minh hiệu quả trong các môi trường email có rủi ro cao
- “Nhờ việc chúng tôi triển khai công nghệ Deep CDR™ vào kênh email, họ [ngân hàng] rất tự tin khẳng định rằng tỷ lệ phần mềm độc hại từ kênh email đã giảm gần 95%.”Lambert LinTư vấn an toàn thông tin
- “OPSWAT giúp chúng tôi ngăn chặn [các tệp có thể chứa] mã độc xâm nhập vào hệ thống mạng.”Tobias MüllerTrưởng nhóm Kỹ thuật Kỹ thuật tại Luzerner Psychiatrie AG
- “Trong quá trình đánh giá này, sản phẩm MetaDefender Email Security của OPSWATđã nổi bật như một giải pháp lý tưởng nhờ công nghệ Multiscanning , khả năng tích hợp liền mạch và trải nghiệm người dùng tuyệt vời.”Guy ElmalemQuản lý cơ sở hạ tầng IT và an ninh mạng
Biến “ Email Security ” thành bằng chứng tuân thủ
MetaDefender Email Gateway Security giúp các tổ chức chịu sự quản lý tuân thủ các yêu cầu pháp lý thông qua giải pháp bảo mật email lấy phòng ngừa làm ưu tiên hàng đầu, kết quả kiểm tra và làm sạch được ghi chép đầy đủ, các chuỗi bằng chứng thuận tiện cho việc kiểm toán, cùng với tính năng DLP (Ngăn chặn Rò rỉ Dữ liệu) trên toàn bộ quy trình xử lý email đến và đi. Các tính năng này được thiết kế để đáp ứng các yêu cầu bảo mật cao nhất, chứng minh hiệu quả của các biện pháp kiểm soát và hỗ trợ việc đáp ứng kịp thời các kỳ vọng theo các khung quy định như DORA, NIS2, GDPR và 30 khung quy định khác.
Tài nguyên được đề xuất
MetaDefender Email Gateway Security
Thực hành tốt nhất cho Email Security Và cơ sở hạ tầng trọng yếu Sự bảo vệ
Email Security dành cho các công ty trong lĩnh vực ngân hàng, dịch vụ tài chính và bảo hiểm
Email Security dành cho các Giám đốc An ninh Thông tin (CISO)
Hướng dẫn chuyển đổi cổng bảo mật email
Email Security: Danh sách kiểm tra dành cho người mua
Trước khi mua: 7 Email Security
Hỏi đáp
Tính năng bảo vệ tích hợp sẵn của Microsoft 365 kiểm tra các tệp đính kèm trên đám mây bằng hệ thống phát hiện riêng của mình. MetaDefender Email Gateway Security tích hợp Metascan Multiscanning trên hơn 30 công cụ chống vi-rút, công nghệ Deep CDR™ cho hơn 200 định dạng tệp, và Proactive DLP ở cấp độ SMTP/MX tại cơ sở, nhờ đó các tệp đính kèm được làm sạch trước khi gửi đi thay vì được đánh giá sau khi đã gửi. Trong các môi trường Microsoft Exchange Server , tính năng này hoạt động ở giai đoạn trước Microsoft Defender như một tuyến phòng thủ thứ hai.
MetaDefender Email Gateway Security phân tích các tệp đính kèm bằng Metascan Multiscanning thông qua hơn 30 công cụ chống vi-rút, Công nghệ Deep CDR™, MetaDefender Aether và Predictive Alin AI – một công cụ phát hiện phần mềm độc hại được hỗ trợ bởi trí tuệ nhân tạo.
MetaDefender Email Gateway Security phân tích các liên kết và tệp đính kèm trước khi gửi bằng cách sử dụng công nghệ quét đa lớp, công nghệ Deep CDR™, môi trường cách ly thích ứng và tính năng phát hiện phần mềm độc hại dựa trên trí tuệ nhân tạo (AI) nhằm giảm thiểu nguy cơ bị tấn công bởi ransomware dựa trên tệp tin và các tải trọng độc hại. Ngoài ra, hệ thống còn thực hiện kiểm tra danh tiếng cũng như phân tích URL ngay khi nhận được và tại thời điểm nhấp chuột từ hơn 30 nguồn trực tuyến để đánh giá các email có khả năng chứa mã độc.
MetaDefender Email Gateway Security sử dụng các công nghệ chống lừa đảo trực tuyến theo thời gian thực, học máy, kiểm tra danh tiếng và phân tích URL để phát hiện các hình thức lừa đảo tinh vi, bao gồm cả các cuộc tấn công được hỗ trợ bởi trí tuệ nhân tạo và các cuộc tấn công lợi dụng tâm lý xã hội.
MetaDefender Email Gateway Security hệ thống sẽ quét nội dung email để tìm mật khẩu, đồng thời tự động kiểm tra, làm sạch và cách ly tệp tin trong môi trường sandbox trước khi chuyển giao tệp tin một cách an toàn và đảm bảo hoạt động đầy đủ nếu tệp tin đó không gây ra mối đe dọa nào. Nếu không tìm thấy mật khẩu, người dùng sẽ nhận được thông báo qua email yêu cầu cung cấp mật khẩu thông qua cổng thông tin tự phục vụ. Sau đó, tệp tin sẽ được chuyển đến Metascan Multiscanning, Công nghệ Deep CDR™ MetaDefender , Aether và Proactive DLP mà không cần sự xác nhận thủ công từ bộ phận CNTT hoặc Trung tâm Điều hành An ninh (SOC).
MetaDefender Email Gateway Security giúp thực thi các chính sách bảo mật email và bảo vệ dữ liệu thông qua các tính năng DLP, kiểm tra nội dung, che giấu thông tin, báo cáo, nhật ký kiểm toán và các biện pháp kiểm soát tập trung. Khả năng đáp ứng các yêu cầu tuân thủ bao gồm GDPR, DORA, NIS2 và hơn 30 khung quy định khác. Danh sách đầy đủ có thể được truy cập tại trang tuân thủ của chúng tôi.
Đúng vậy, MetaDefender Email Gateway Security được thiết kế dành cho cơ sở hạ tầng trọng yếu, OT, ICS, chính phủ, quốc phòng và các môi trường chịu sự quản lý khác cần kiểm soát chặt chẽ các rủi ro phát sinh từ email. MetaDefender Email Gateway Security hỗ trợ kiểm tra tại chỗ, kiểm soát dữ liệu, DLP và các mô hình triển khai cách ly hoàn toàn (air-gapped) cho những môi trường mà giải pháp bảo mật email chỉ dựa trên đám mây có thể không đáp ứng được các yêu cầu vận hành hoặc quy định.
MetaDefender Email Gateway Security có thể hoạt động ở giai đoạn trước Microsoft Exchange Server hoặc Microsoft Defender trong các môi trường Exchange, bổ sung thêm một lớp kiểm tra trước khi email đến tay người dùng, mà không gây ra sự chậm trễ đáng kể cho người dùng hay làm gián đoạn quy trình làm việc của doanh nghiệp.
MetaDefender Email Gateway Security có thể gửi nhật ký bảo mật đến máy chủ syslog do SIEM cung cấp bằng các định dạng syslog và CEF tiêu chuẩn, giúp các tổ chức tập trung hóa các quy trình giám sát và điều tra.