Chương trình Học bổng Sau đại học cơ sở hạ tầng trọng yếu OPSWAT
Chương trình này là cơ hội cho các nghiên cứu sinh, giúp họ nâng cao kỹ năng và kiến thức để đối phó với những lỗ hổng bảo mật bảo mật ảnh hưởng đến hệ thống cơ sở hạ tầng trọng yếu.
Tổng quan về chương trình
Xác định và tái tạo các lỗ hổng bảo mật đã biết trong môi trường phòng thí nghiệm được kiểm soát, tận dụng các tài nguyêncơ sở hạ tầng trọng yếu OPSWAT .
Phát triển và thử nghiệm khai thác liên quan đến các lỗ hổng bảo mật này, hiểu rõ hơn về các chiến thuật và phương pháp của hacker.
Tạo báo cáo toàn diện bằng văn bản và nội dung trực quan (video và hình ảnh) nêu chi tiết các lỗ hổng bảo mật, lý do đằng sau sự xuất hiện của chúng và tác động tiềm tàng của chúng đối với cơ sở hạ tầng trọng yếu.
Quét để phát hiện phần mềm độc hại và lỗ hổng bảo mật bằng bộ công cụ OPSWAT, chẳng hạn như Metascan™, Công nghệ Deep CDR™, Proactive DLP™, MetaDefender , MetaDefender Security™ và các công cụ quét lỗ hổng bảo mật, đồng thời lập báo cáo về các kết quả thu được.
Tạo một chiến lược phòng thủ phác thảo các biện pháp bảo vệ chống lại các lỗ hổng bảo mật đã xác định và các mối đe dọa tương tự trong tương lai, được hỗ trợ bởi kinh nghiệm thực hành và kết quả thử nghiệm của bạn.
Cấu trúc chương trình
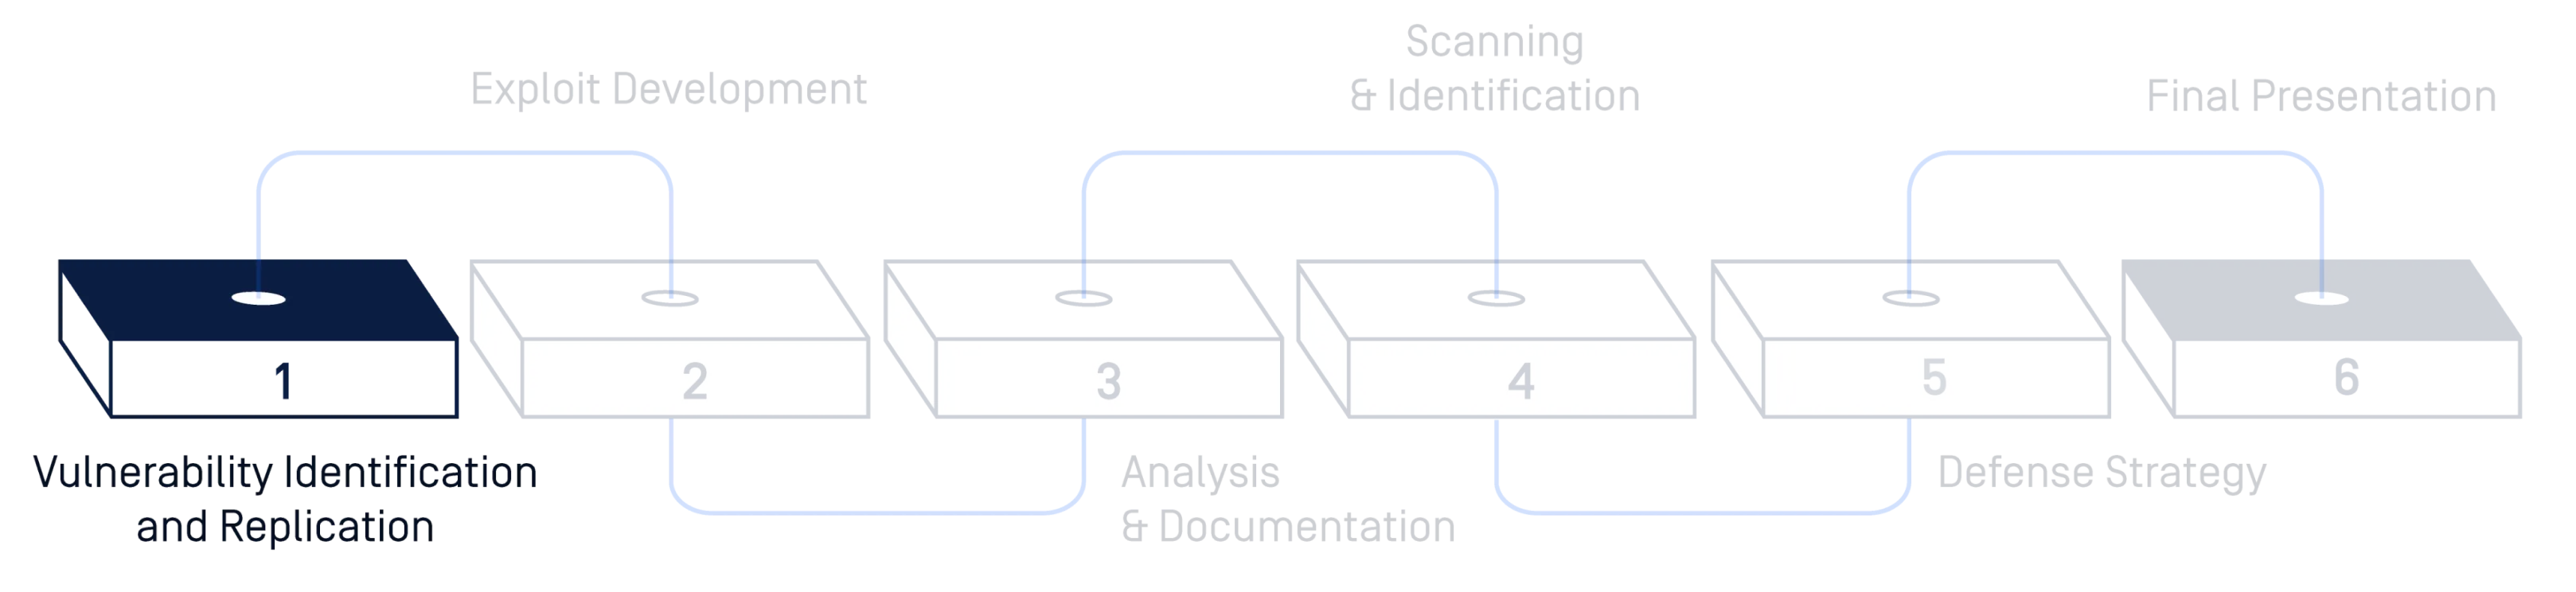
Xác định và tái tạo lỗ hổng bảo mật
- Bắt đầu với một lỗ hổng bảo mật đã biết (sẽ được cung cấp trong chương trình).
- Sao chép lỗ hổng bảo mật trong OPSWAT cơ sở hạ tầng trọng yếu trung tâm trải nghiệmhiệm.
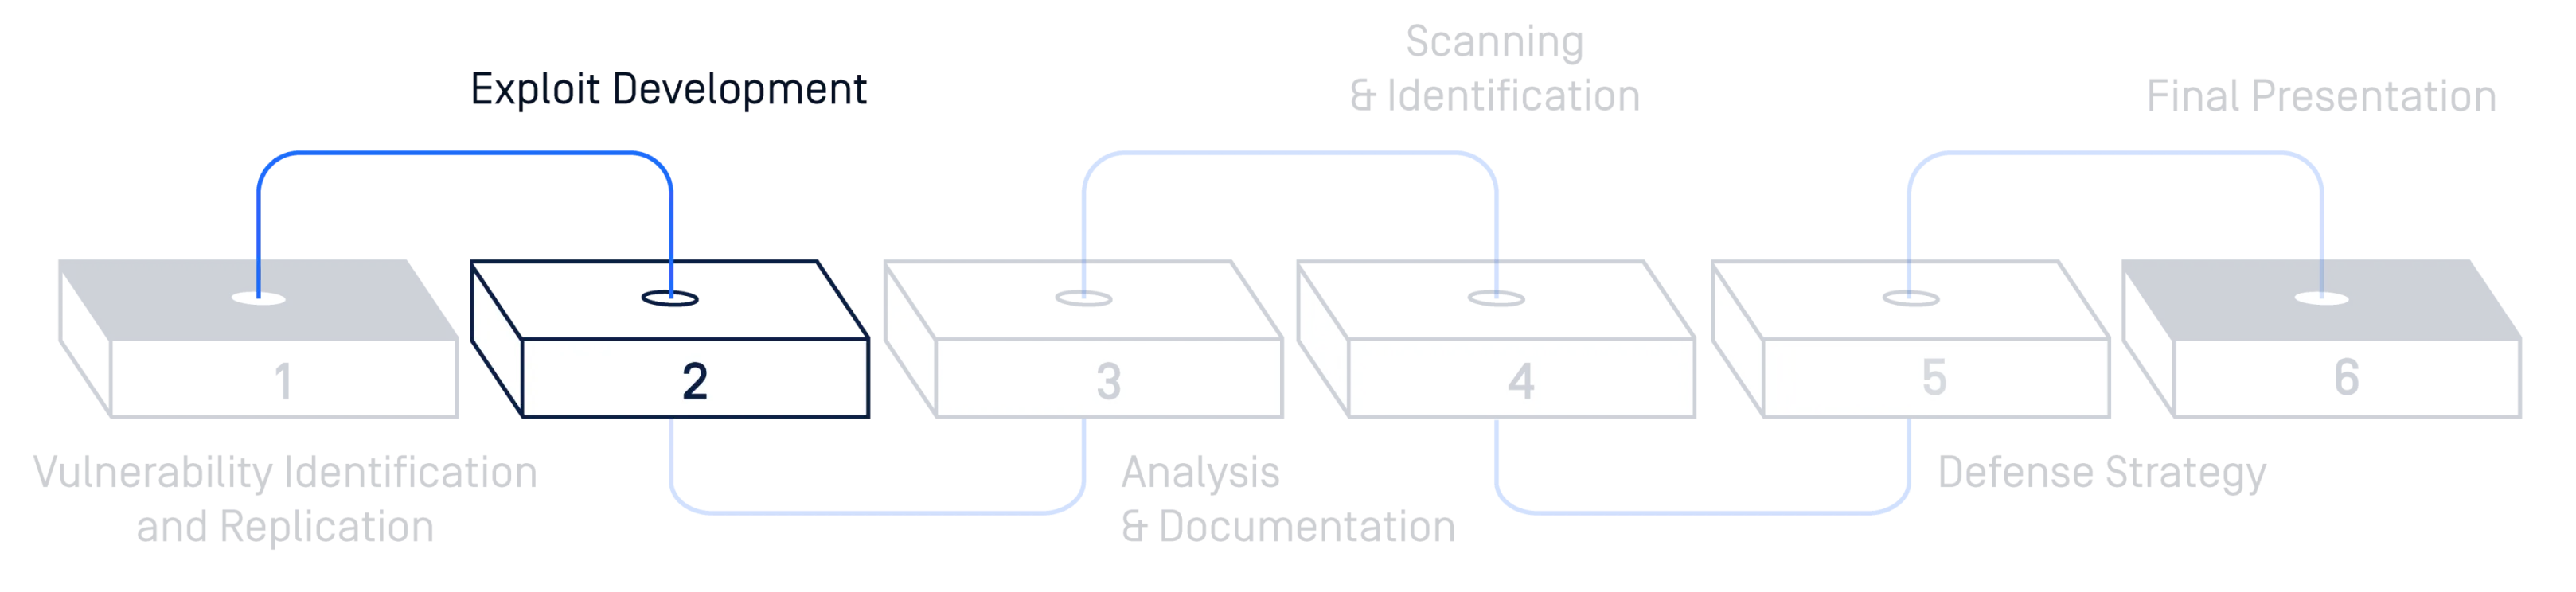
Phát triển lỗ hổng
- Phát triển một khai thác cho lỗ hổng bảo mật được xác định.
- Kiểm tra và tinh chỉnh khai thác.
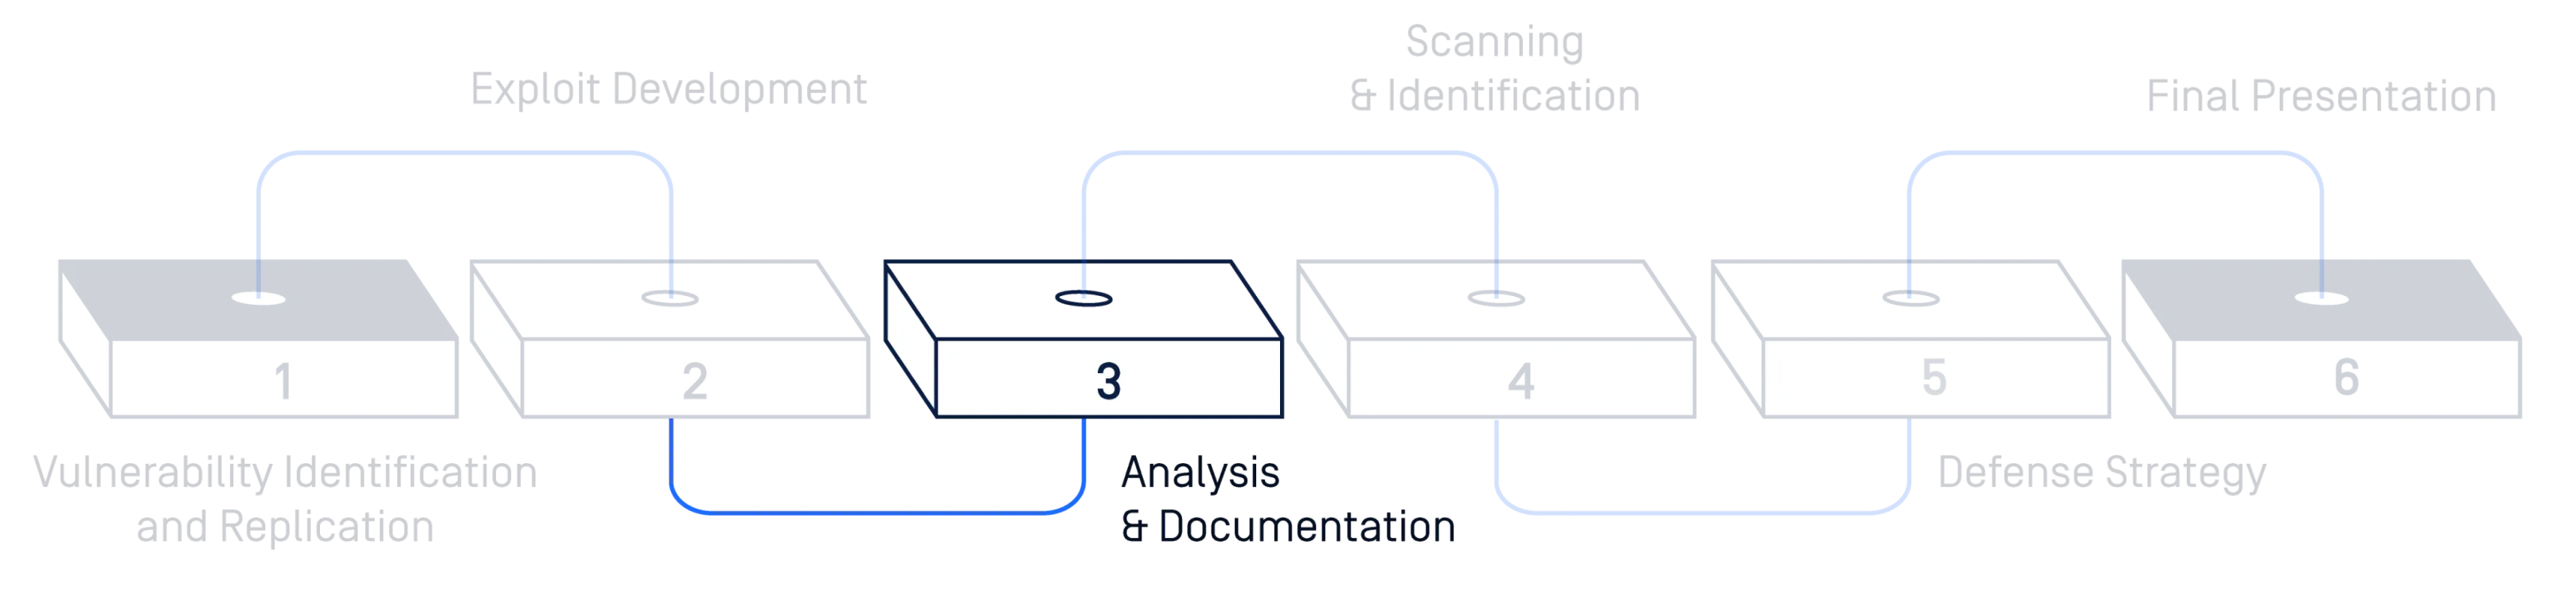
Phân tích và Lập hồ sơ
- Điều tra và ghi lại lý do xảy ra lỗ hổng bảo mật bảo mật và ảnh hưởng tiềm ẩn của nó đối với cơ sở hạ tầng trọng yếu.
- Ghi lại quá trình và phát hiện của bạn thông qua video / hình ảnh và báo cáo bằng văn bản.
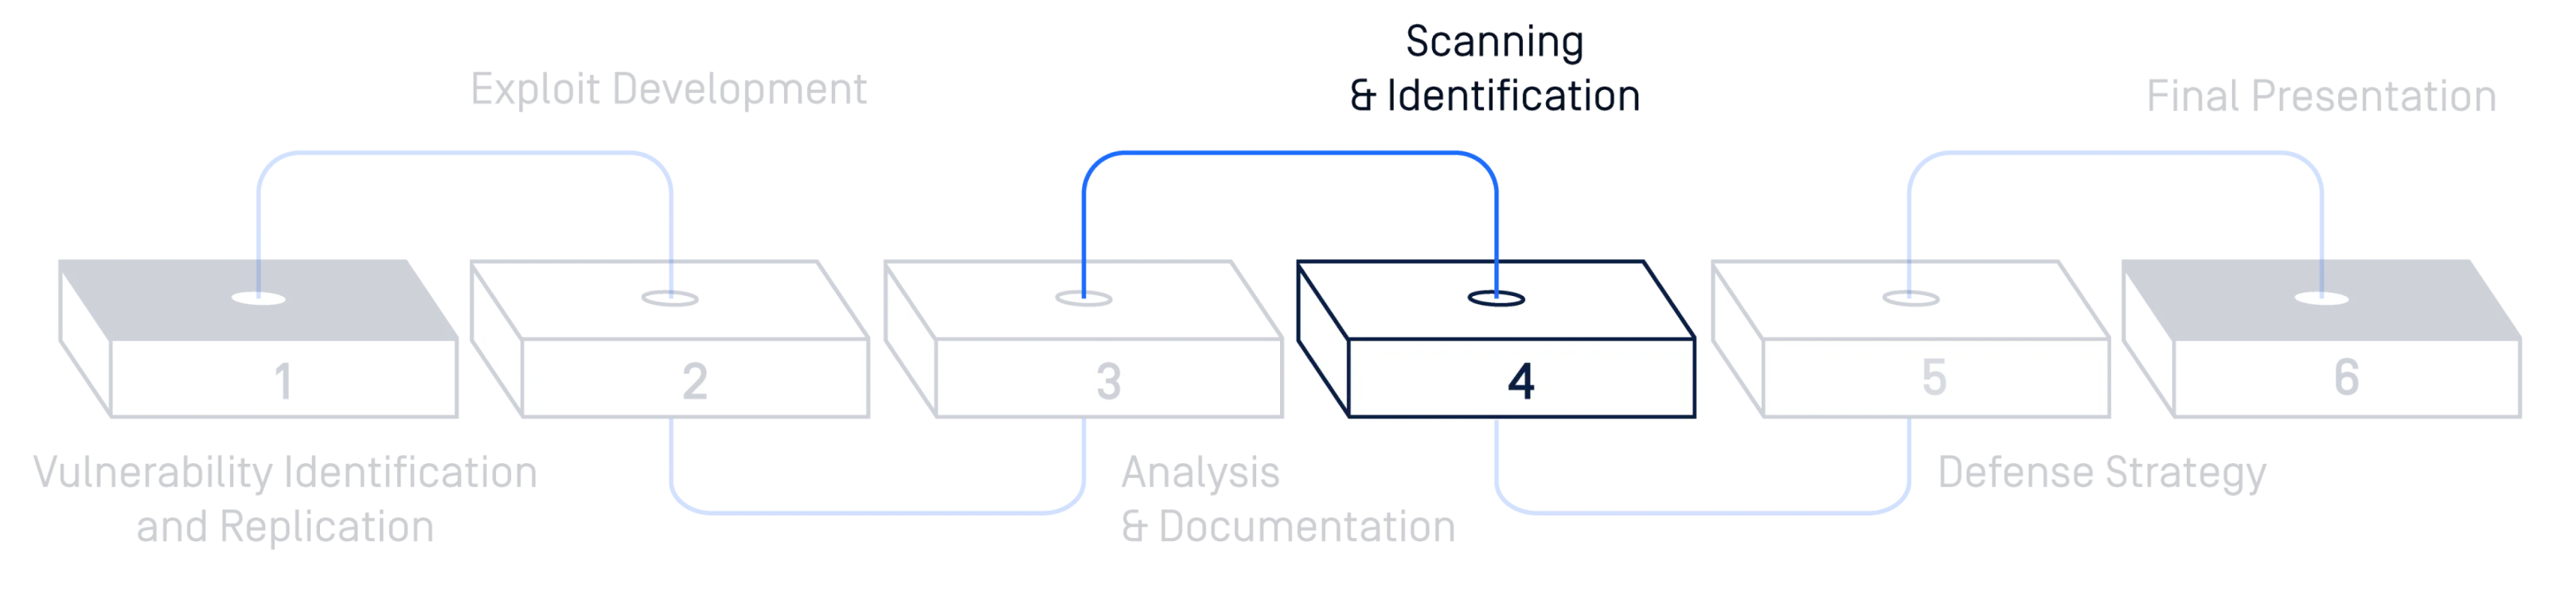
Quét và nhận dạng
- Sử dụng các công cụ Metascan, MetaDefender , MetaDefender OT Security và các trình quét lỗ hổng bảo mật OPSWAT để quét và phát hiện phần mềm độc hại cũng như các lỗ hổng bảo mật.
- Ghi lại kết quả quét và phân tích của bạn.
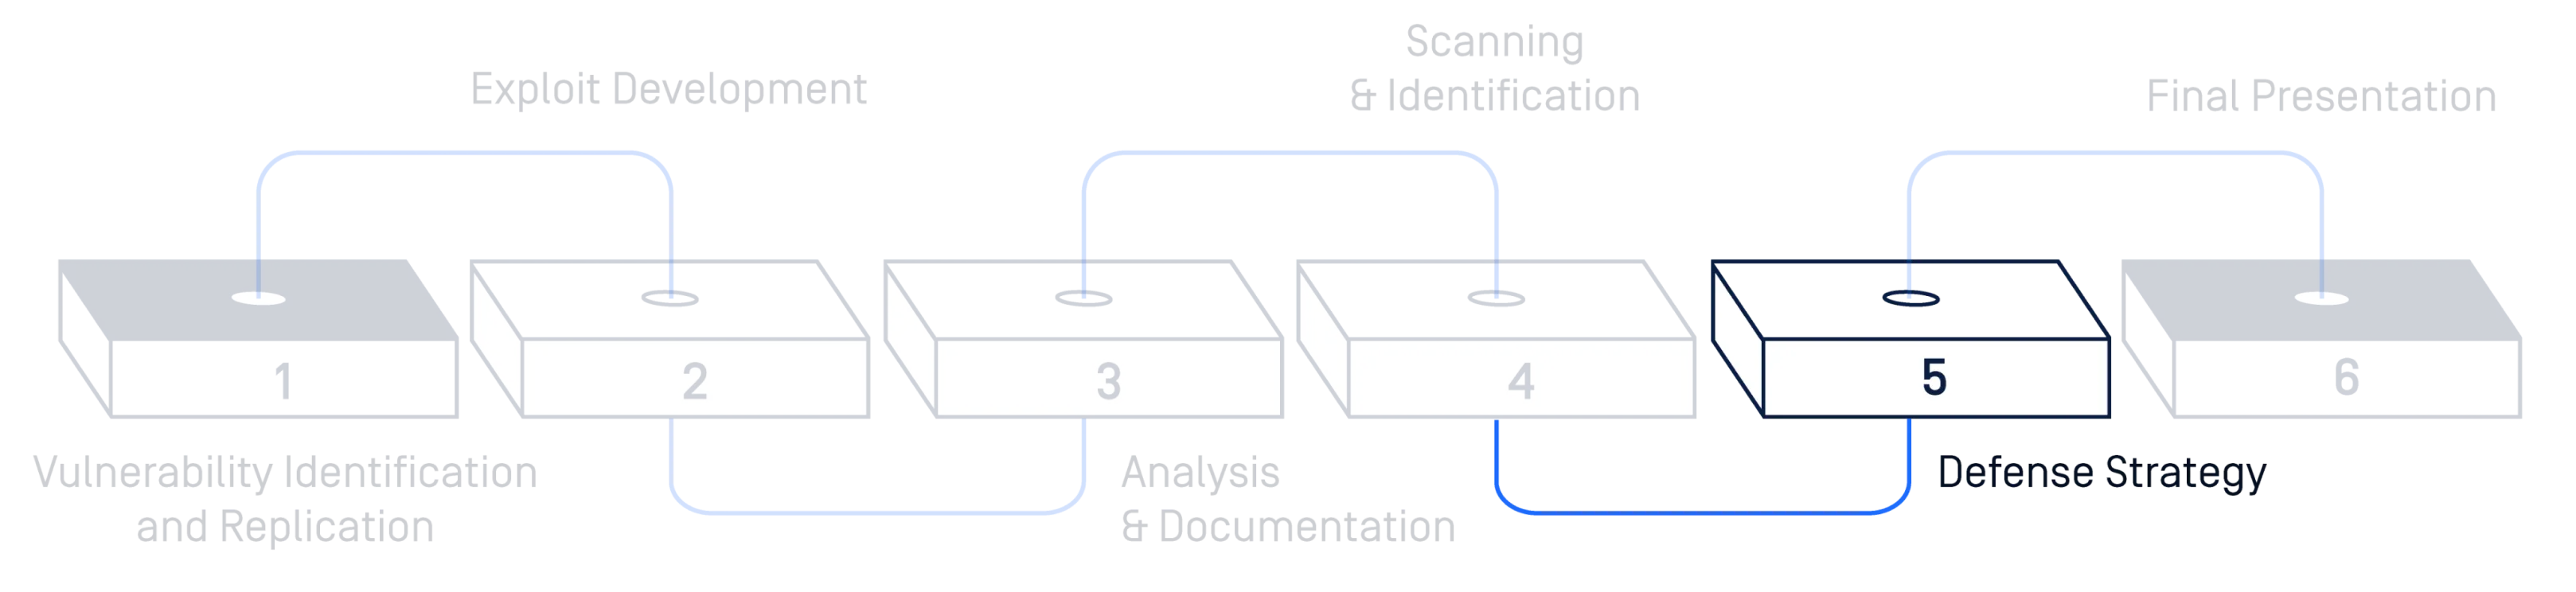
Chiến lược phòng thủ
- Dựa trên những phát hiện của bạn, hãy xây dựng một chiến lược để bảo vệ chống lại các lỗ hổng bảo mật đã xác định và các mối đe dọa tương tự trong tương lai.
- Viết báo cáo chi tiết và tạo nội dung trực quan (sơ đồ, sơ đồ, v.v.) để minh họa chiến lược phòng thủ.
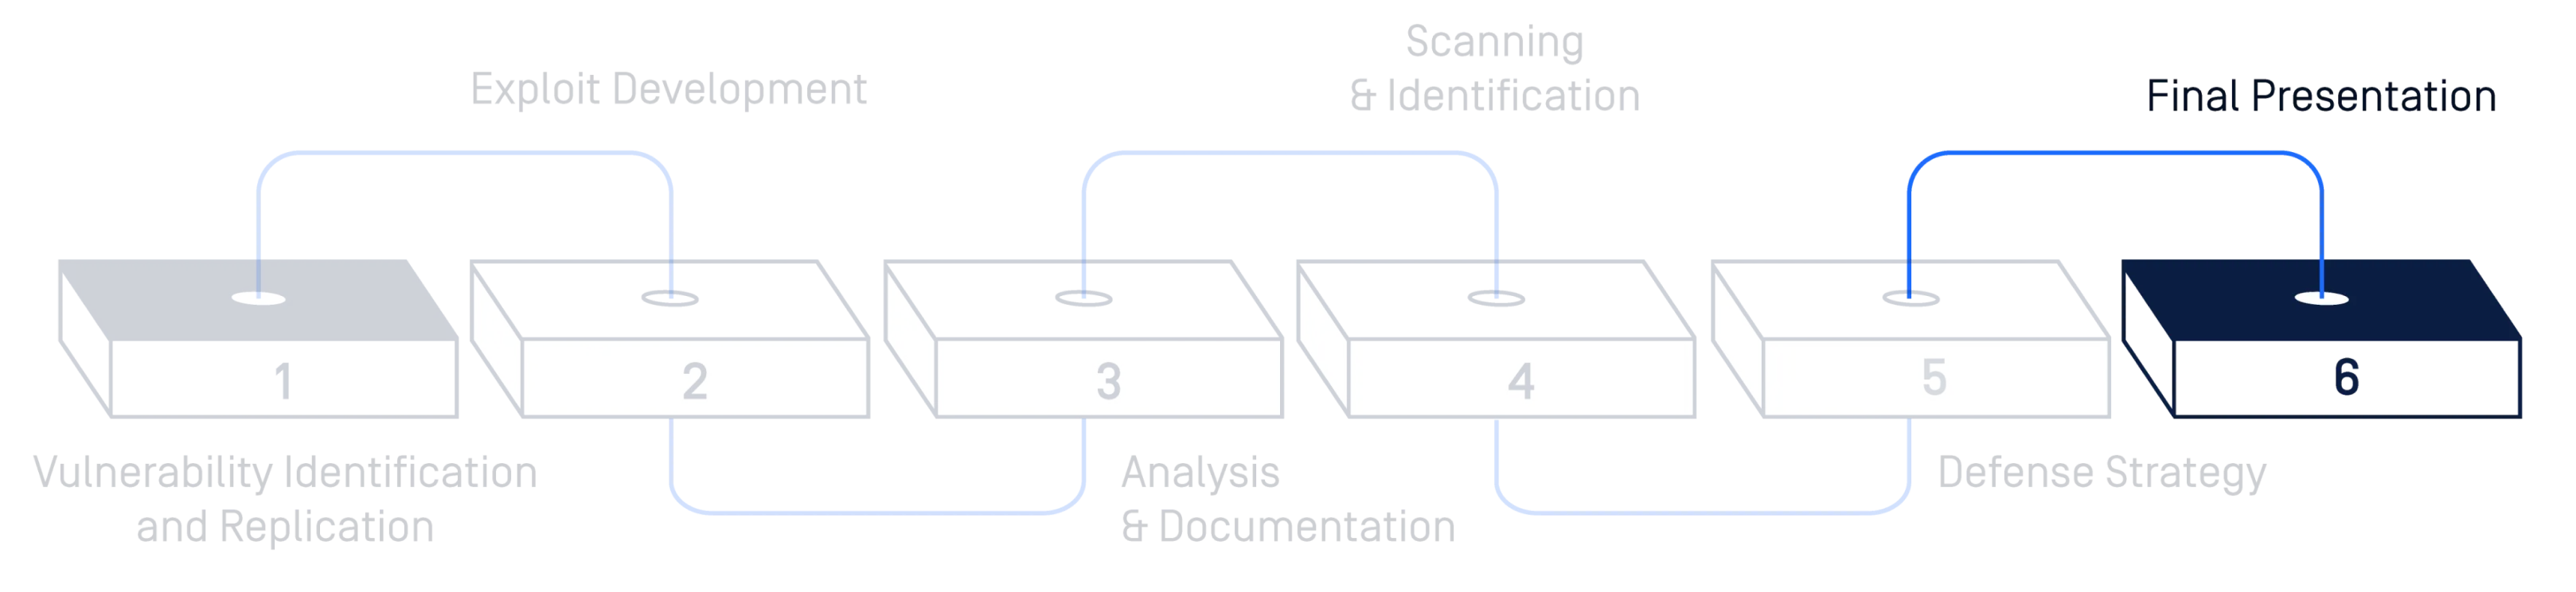
Bài thuyết trình cuối cùng
- Biên dịch tất cả các phát hiện, báo cáo và chiến lược của bạn thành một tài liệu và bản trình bày toàn diện.
- Trình bày công việc của bạn trước một nhóm các chuyên gia an ninh mạng từ OPSWAT để phản hồi và học hỏi thêm.
- Tạo video và tài liệu trực tuyến để xuất bản trên OPSWAT's và trang web của trường đại học của bạn.
- Mô-đun 1
Xác định và tái tạo lỗ hổng bảo mật
- Bắt đầu với một lỗ hổng bảo mật đã biết (sẽ được cung cấp trong chương trình).
- Sao chép lỗ hổng bảo mật trong OPSWAT cơ sở hạ tầng trọng yếu trung tâm trải nghiệmhiệm.
- Mô-đun 2
Phát triển lỗ hổng
- Phát triển một khai thác cho lỗ hổng bảo mật được xác định.
- Kiểm tra và tinh chỉnh khai thác.
- Mô-đun 3
Phân tích và Lập hồ sơ
- Điều tra và ghi lại lý do xảy ra lỗ hổng bảo mật bảo mật và ảnh hưởng tiềm ẩn của nó đối với cơ sở hạ tầng trọng yếu.
- Ghi lại quá trình và phát hiện của bạn thông qua video / hình ảnh và báo cáo bằng văn bản.
- Mô-đun 4
Quét và nhận dạng
- Sử dụng các công cụ Metascan, MetaDefender , MetaDefender OT Security và các trình quét lỗ hổng bảo mật OPSWAT để quét và phát hiện phần mềm độc hại cũng như các lỗ hổng bảo mật.
- Ghi lại kết quả quét và phân tích của bạn.
- Mô-đun 5
Chiến lược phòng thủ
- Dựa trên những phát hiện của bạn, hãy xây dựng một chiến lược để bảo vệ chống lại các lỗ hổng bảo mật đã xác định và các mối đe dọa tương tự trong tương lai.
- Viết báo cáo chi tiết và tạo nội dung trực quan (sơ đồ, sơ đồ, v.v.) để minh họa chiến lược phòng thủ.
- Mô-đun 6
Bài thuyết trình cuối cùng
- Biên dịch tất cả các phát hiện, báo cáo và chiến lược của bạn thành một tài liệu và bản trình bày toàn diện.
- Trình bày công việc của bạn trước một nhóm các chuyên gia an ninh mạng từ OPSWAT để phản hồi và học hỏi thêm.
- Tạo video và tài liệu trực tuyến để xuất bản trên OPSWAT's và trang web của trường đại học của bạn.
Những gì chúng tôi mang đến cho bạn
Khi kết thúc chương trình này, bạn sẽ có được sự hiểu biết sâu sắc về phân tích lỗ hổng, phát triển mã khai thác và các chiến lược phòng thủ an ninh mạng trong bối cảnh cơ sở hạ tầng trọng yếu. Kinh nghiệm thực hành này sẽ là tài sản vô giá giúp bạn xây dựng và phát triển sự nghiệp tương lai của mình trong lĩnh vực An ninh mạng. Bạn có thể áp dụng bài thực hành này vào các dự án nghiên cứu thạc sĩ và tiến sĩ trong tương lai.
Trải nghiệm tại CIP Labs
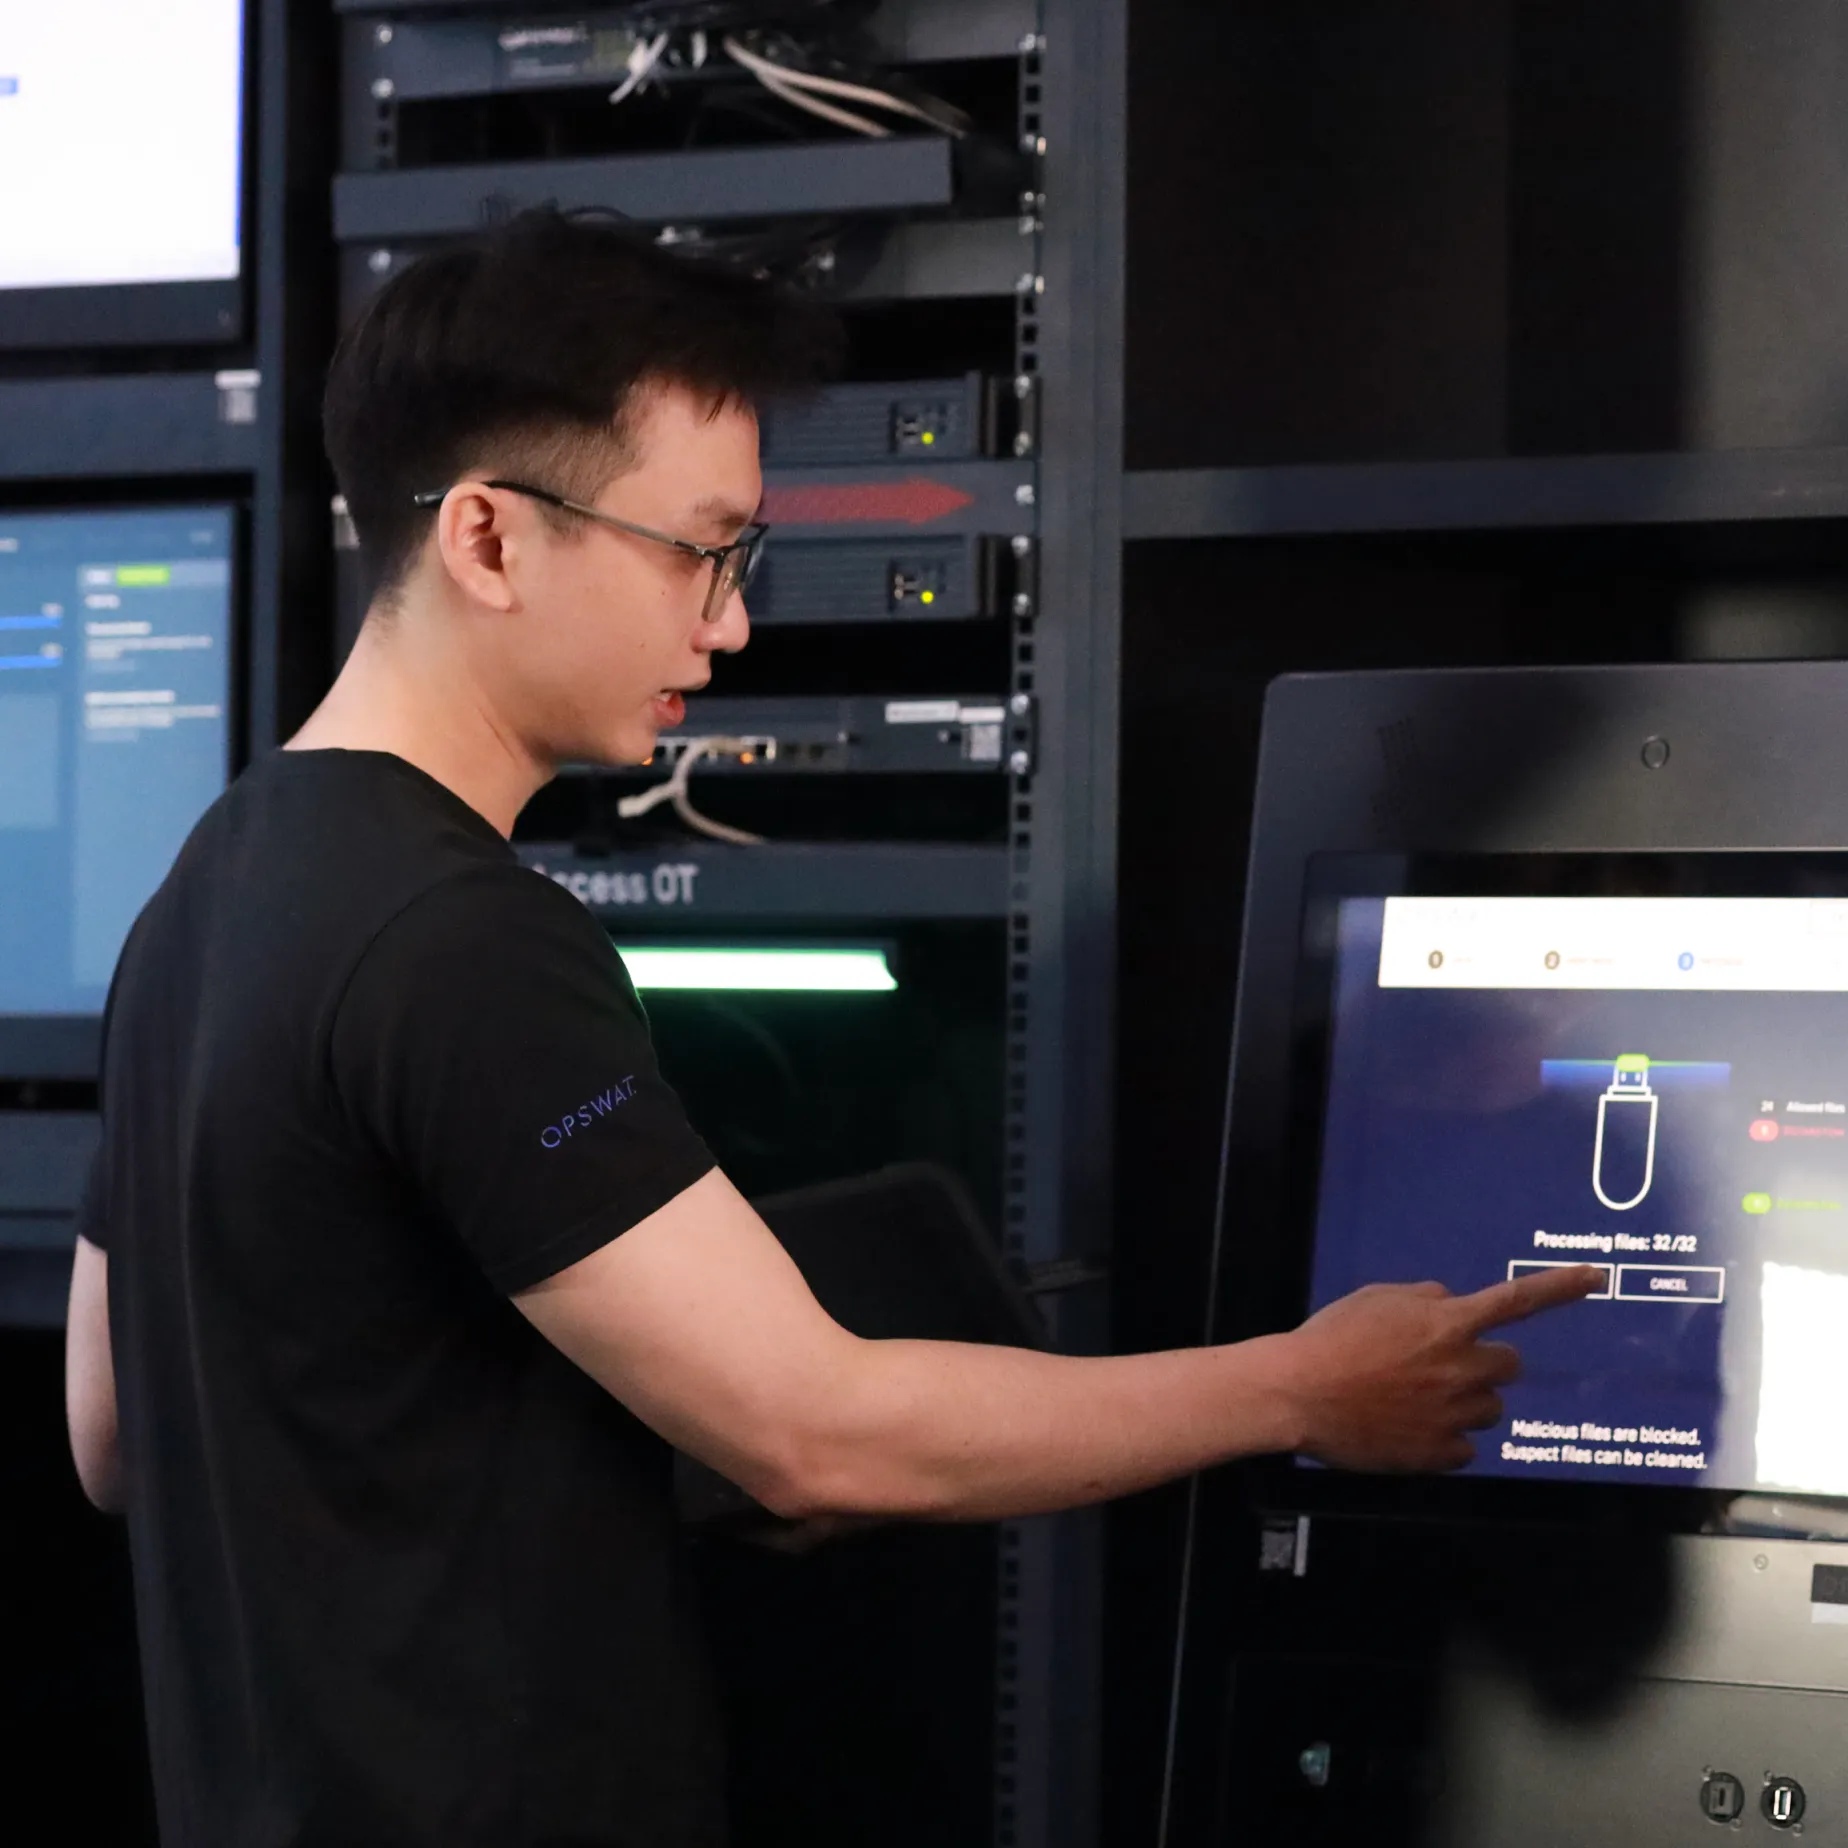
Bạn sẽ có cơ hội khám phá và làm việc trên cơ sở hạ tầng trọng yếu OPSWAT.
Cơ hội nghề nghiệp
Cơ hội trở thành Thực tập sinh / FTE của OPSWAT sau chương trình.
Phúc lợi và phần thưởng
Phụ cấp hàng tháng (đối với tuần làm việc 3 ngày): 6.000.000 đồng (trước thuế). Phần thưởng dành cho cá nhân/nhóm có thành tích xuất sắc.
Môi trường làm việc thân thiện
Bãi đỗ xe tại tòa nhà văn phòng. Quý vị sẽ được tận hưởng đầy đủ các tiện nghi văn phòng, bao gồm bữa sáng và đồ ăn nhẹ buổi chiều, cũng như các hoạt động giao lưu khác.
Những gì chúng tôi cần từ bạn
- Sinh viên năm cuối hoặc sinh viên mới tốt nghiệp, chuyên ngành An ninh mạng, Công nghệ thông tin hoặc Khoa học máy tính, có sở thích đặc biệt về An ninh mạng.
- Good English communication
- Số lượng: 4-6 thành viên/SWAT.
- Có khả năng làm việc tại văn phòng ít nhất 3 ngày/tuần (Thứ Hai - Thứ Tư - Thứ Sáu) trong thời gian 6 tuần liên tiếp.
| SWAT 1 | 16 tháng 3 năm 2026 – 29 tháng 5 năm 2026 |
| SWAT 2 | 22 tháng 6 năm 2026 – 28 tháng 8 năm 2026 |
| SWAT 3 | 21 tháng 9 năm 2026 – 27 tháng 11 năm 2026 |
Địa điểm làm việc
Tòa nhà Sài Gòn Giải Phóng, số 436-438 Nguyễn Thị Minh Khai, Phường Bàn Cổ, Thành phố Hồ Chí Minh
Giới thiệu
Khám phá những dự án tiêu biểu do các sinh viên tài năng thực hiện trong khuôn khổ chương trình. Bộ sưu tập này được cập nhật thường xuyên nhằm giới thiệu những kết quả nghiên cứu mới nhất trong suốt quá trình triển khai.
Những dự án mới nhất
- CVE-2025-50154: Xâm nhập xác thực NTLM thông qua quá trình xử lý phím tắt Windows Explorer
CVE-2025-50154 là một lỗ hổng bảo mật trong Windows File Explorer có thể khiến thông tin xác thực nhạy cảm bị rò rỉ qua mạng.
Năm 2025 - SWAT 3 - Đội 1 Đường Chi VyĐại học Bách khoa TP.HCM, Việt Nam
 Nguyễn Đức LợiViệt Nam Academy , chuyên gia về mật mã học, Việt NamGiải pháp bảo vệ chủ lực từ OPSWATMetaDefender Endpoint
- CVE-2025-32432: lỗ hổng bảo mật thực thi mã từ xa không cần xác thực trong Craft CMS
Vào tháng 4 năm 2025, Orange Cyberdefense đã phát hiện ra một lỗ hổng nghiêm trọng trong Craft CMS trong quá trình điều tra một sự cố; lỗ hổng này hiện được theo dõi dưới mã CVE-2025-32432
Năm 2025 - SWAT 2 - Đội 2 Đường Bảo ChâuHọc viện Kỹ thuật Mật mã, Việt Nam
 Nguyễn Thắng LợiTrường Đại học Công nghệ và Giáo dục Thành phố Hồ Chí Minh, Việt NamGiải pháp bảo vệ chủ lực từ OPSWATMetaDefender Core
