Công nghệ ngăn ngừa thất thoát dữ liệu chủ động ™
Kiểm soát chủ động hiệu quả hơn so với khắc phục hậu quả.
Giải pháp DLP được hỗ trợ bởi trí tuệ nhân tạo (AI), có khả năng phát hiện, che giấu, ẩn danh hóa hoặc chặn dữ liệu nhạy cảm một cách thông minh trên hơn 125 định dạng tệp, giúp đảm bảo tuân thủ và thực thi các chính sách xử lý dữ liệu.
- Bảo vệ dữ liệu nhạy cảm
- Phòng ngừa vi phạm và mối đe dọa nội bộ
- Hỗ trợ tuân thủ quy định
OPSWAT được tin cậy bởi
Hỗ trợ hơn 125 loại tệp
Phát hiện dựa trên trí tuệ nhân tạo
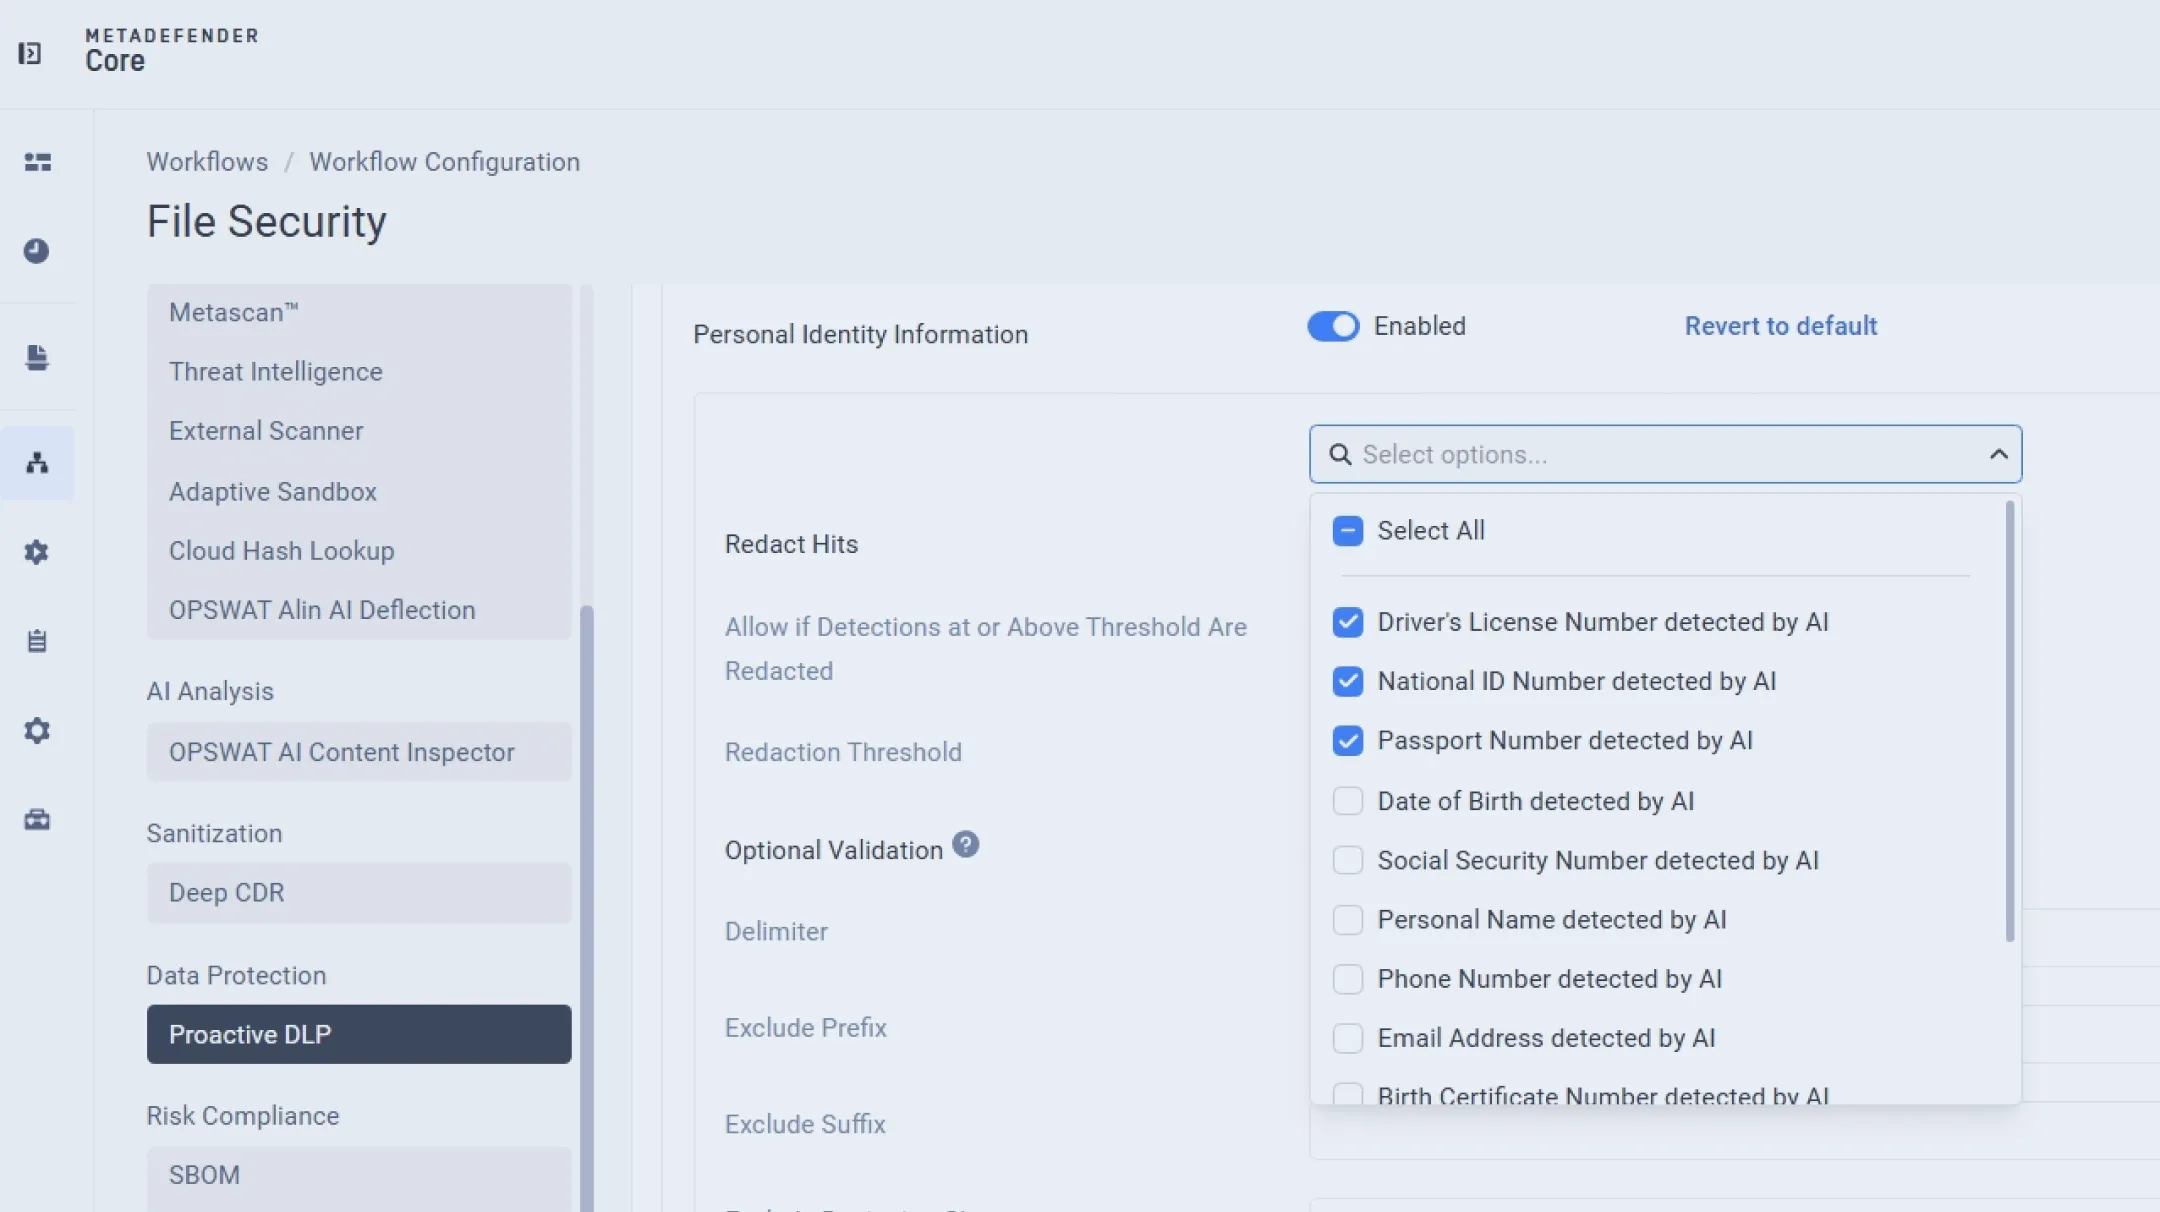
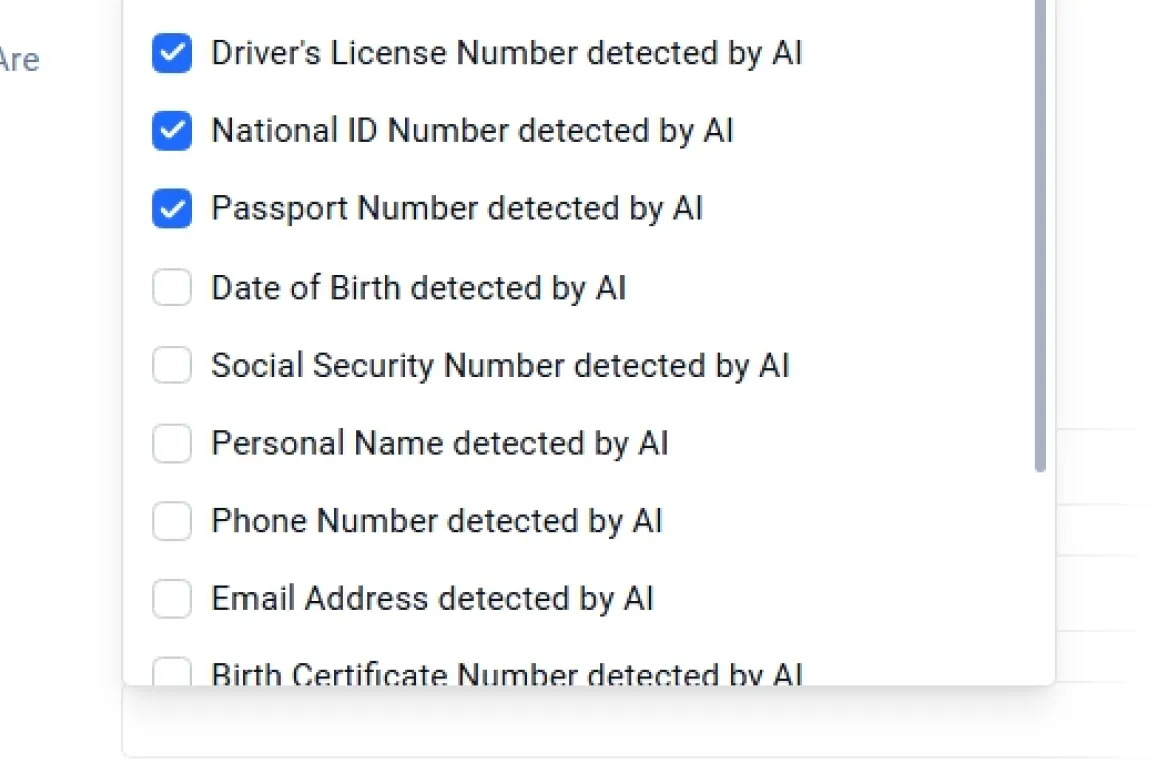
Thông tin cá nhân (PII), Số An sinh Xã hội (SSN), Mã số Chăm sóc Sức khỏe (CCN), Nội dung không phù hợp với nơi làm việc (NSFW) và Nội dung độc hại
Tuân thủ HIPAA
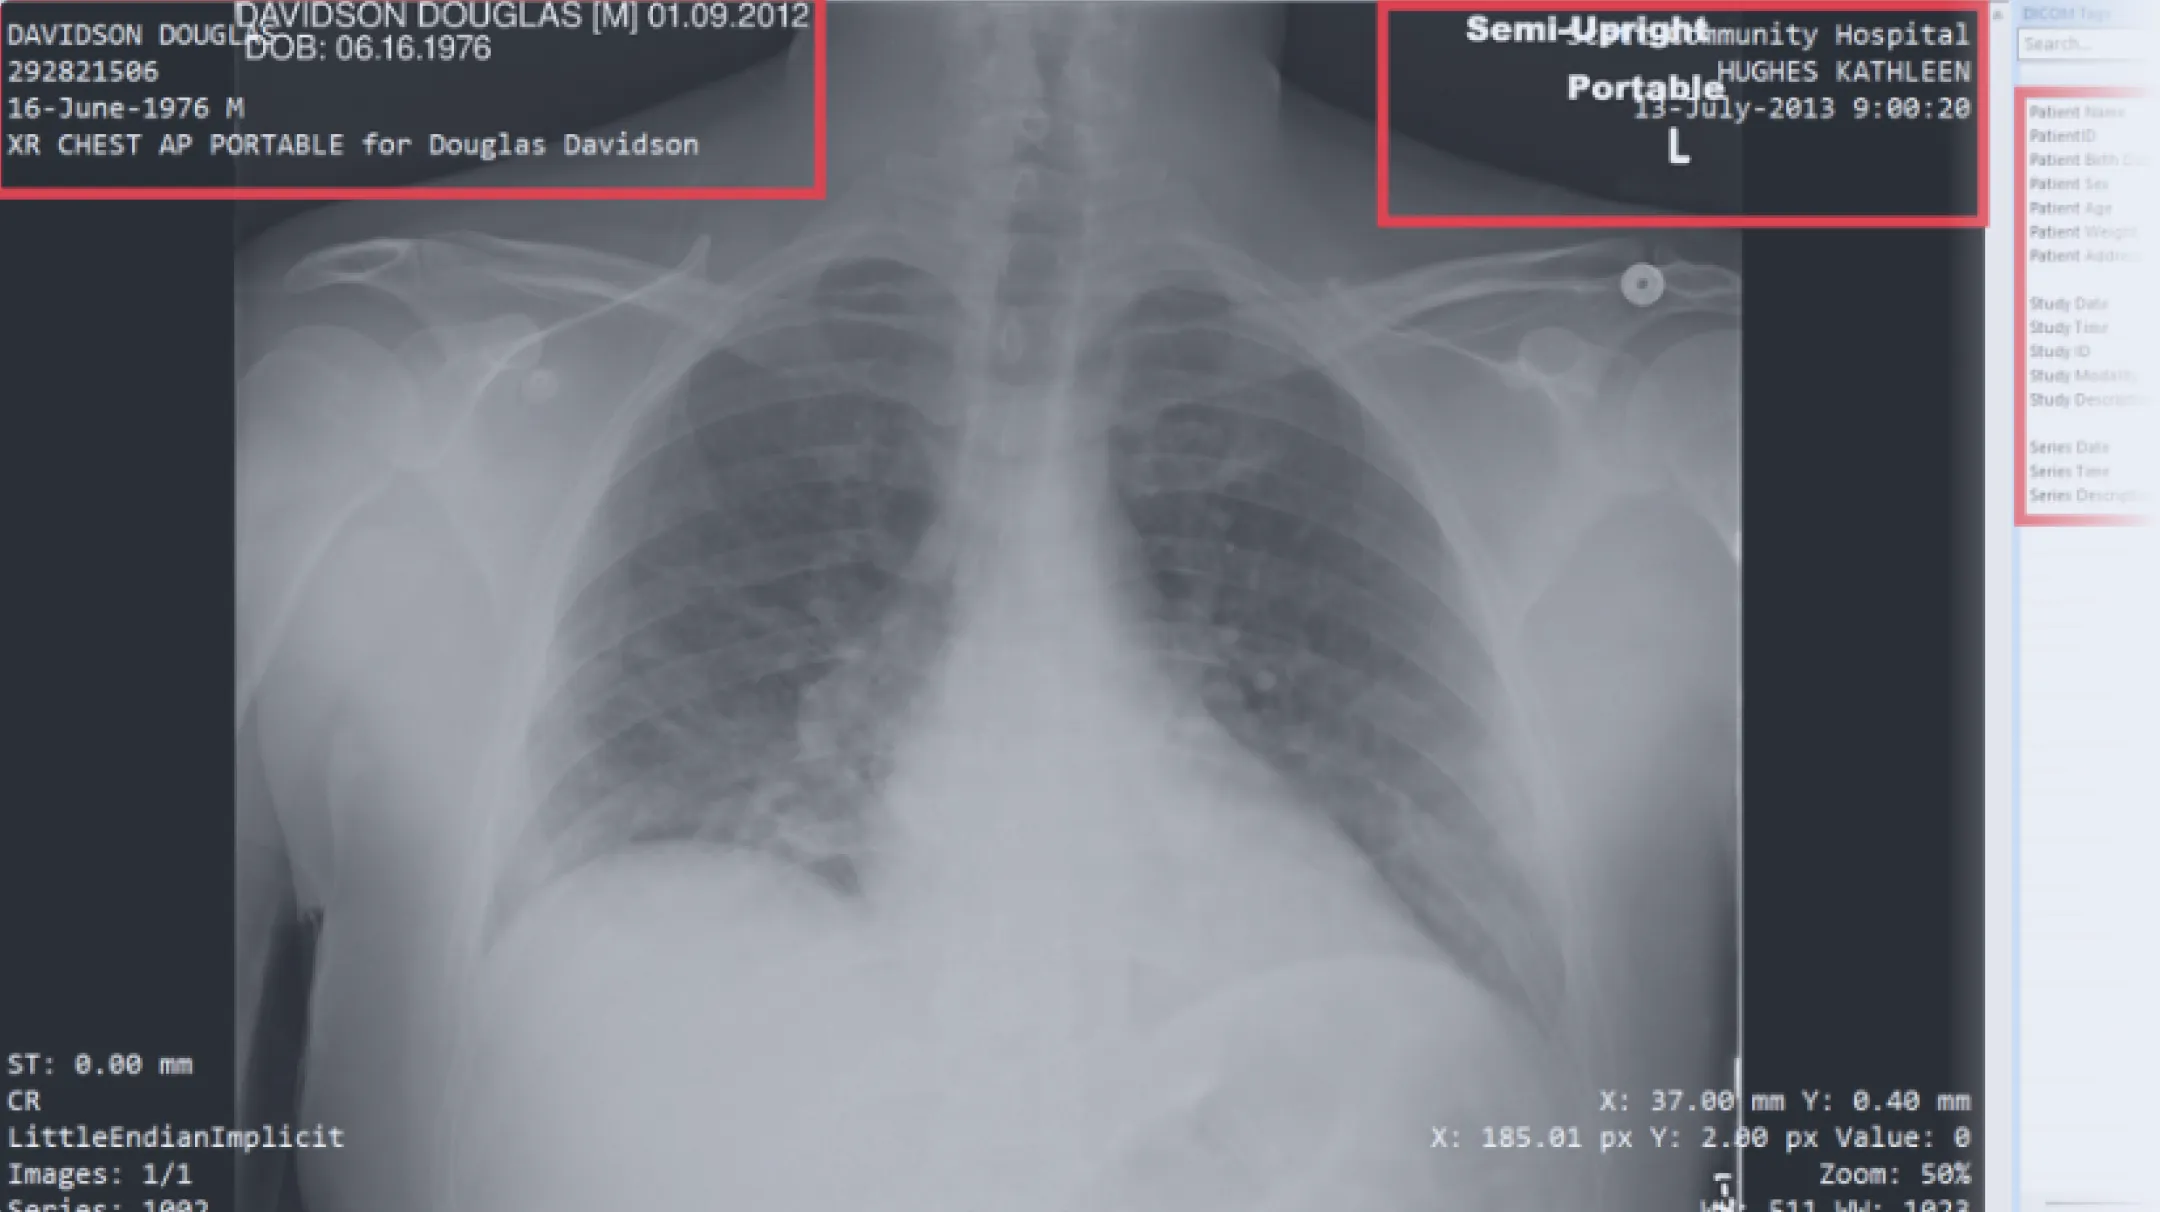
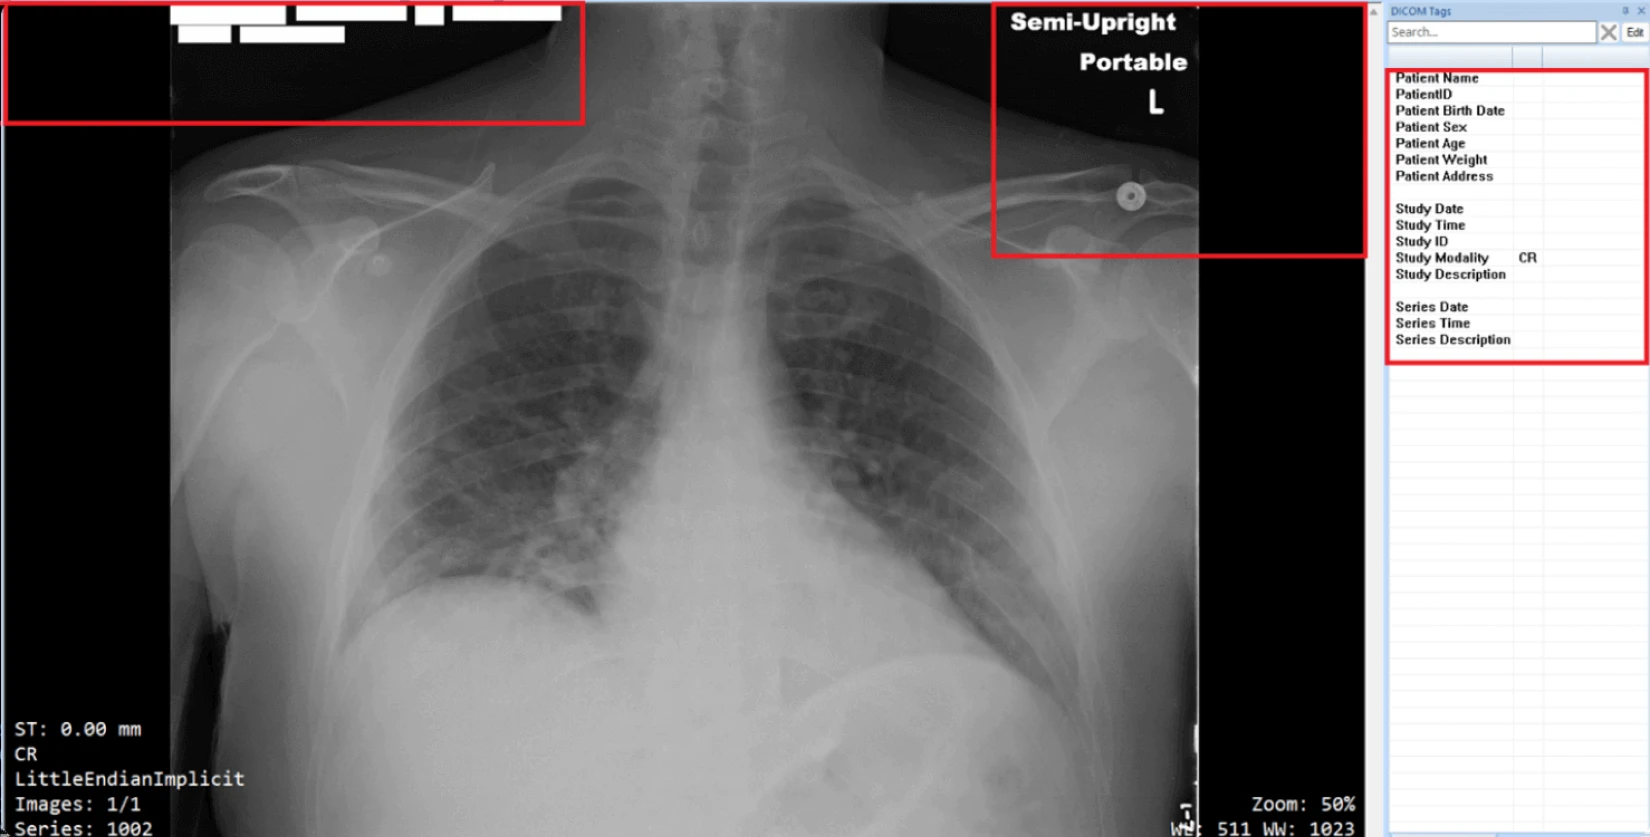
Ẩn danh DICOM
Băm một chiều
để ẩn danh dữ liệu nhạy cảm
Phát hiện những dữ liệu mà người khác bỏ qua
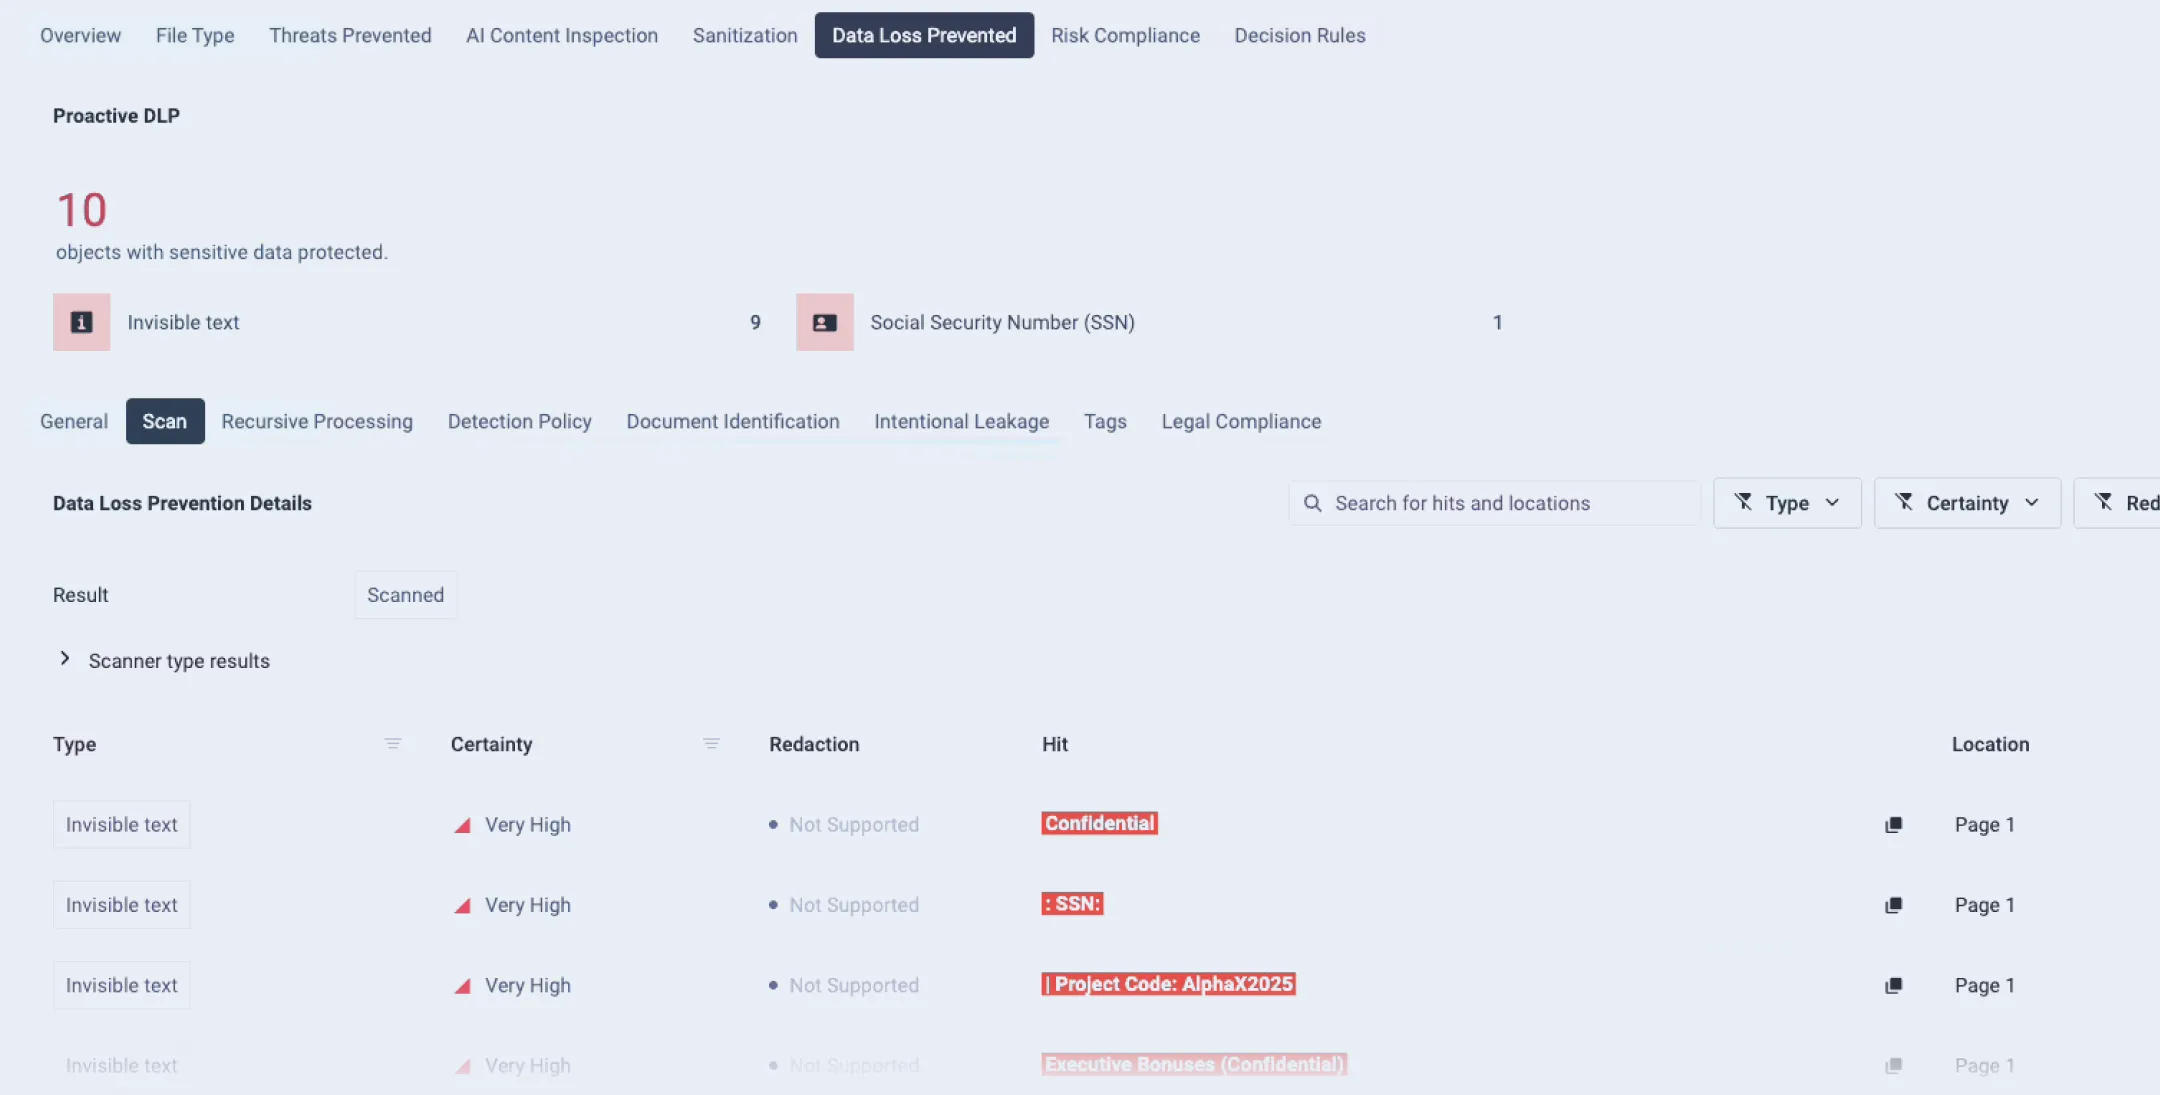
Văn bản bị cắt ngắn, ẩn và không hiển thị
Phát hiện dữ liệu có cấu trúc và không có cấu trúc
Xóa siêu dữ liệu
Dữ liệu ẩn. Rủi ro tiềm ẩn.
Các doanh nghiệp xử lý hàng ngàn tệp tin, email và trao đổi dữ liệu mỗi ngày. Nếu không có sự kiểm tra kỹ lưỡng và thực thi chính sách chặt chẽ, thông tin nhạy cảm có thể bị lọt lưới, tạo ra những rủi ro nghiêm trọng về tuân thủ và bảo mật.
Dữ liệu nhạy cảm ẩn trong các tệp tin phức tạp
Thông tin nhạy cảm hoặc được quy định thường nằm trong các tài liệu, hình ảnh hoặc kho lưu trữ được truyền tải qua mạng mà không được kiểm tra. Các máy quét truyền thống có thể bỏ sót những rủi ro tiềm ẩn này, dẫn đến việc vô tình bị lộ thông tin.
Thiếu kiểm soát chính sách
Các chính sách xử lý dữ liệu thủ công hoặc không nhất quán gây khó khăn cho việc thực thi các chính sách của công ty và quy định pháp luật. Các tổ chức có nguy cơ không tuân thủ các khuôn khổ như GDPR, HIPAA hoặc PCI DSS, dẫn đến thông tin nhạy cảm bị lộ.
Mối đe dọa nội bộ
Hầu hết các vụ rò rỉ dữ liệu bắt nguồn từ việc chia sẻ vô tình, cấu hình quyền truy cập sai hoặc các mối đe dọa nội bộ khác, bao gồm cả việc cố ý lạm dụng dữ liệu. Nếu không có tính năng phát hiện và ẩn danh tự động, nhân viên có thể làm lộ thông tin mật bất kể mục đích.
Dữ liệu phá vỡ xu hướng
Việc chỉ dựa vào việc so khớp dựa trên mẫu và quy tắc chỉ có thể phát hiện dữ liệu ở các định dạng có thể dự đoán được. Thông tin nhạy cảm được ghi lại theo cách bất thường hoặc không có cấu trúc sẽ lọt qua kẽ hở, để lại những lỗ hổng mà các mẫu cố định đơn thuần không thể lấp đầy.
Dữ liệu nhạy cảm được đưa vào các quy trình làm việc dựa trên trí tuệ nhân tạo
Khi các nhóm đưa các tệp tin và tập dữ liệu vào quy trình phát triển AI và các đường ống dữ liệu, dữ liệu nhạy cảm đã được mô hình thu thập sẽ rất khó thu hồi. Dữ liệu này phải được kiểm tra và xử lý ( làm sạch ) trước khi các hệ thống đó tiếp nhận nó.
Bảo vệ dữ liệu nhạy cảm dựa trên trí tuệ nhân tạo
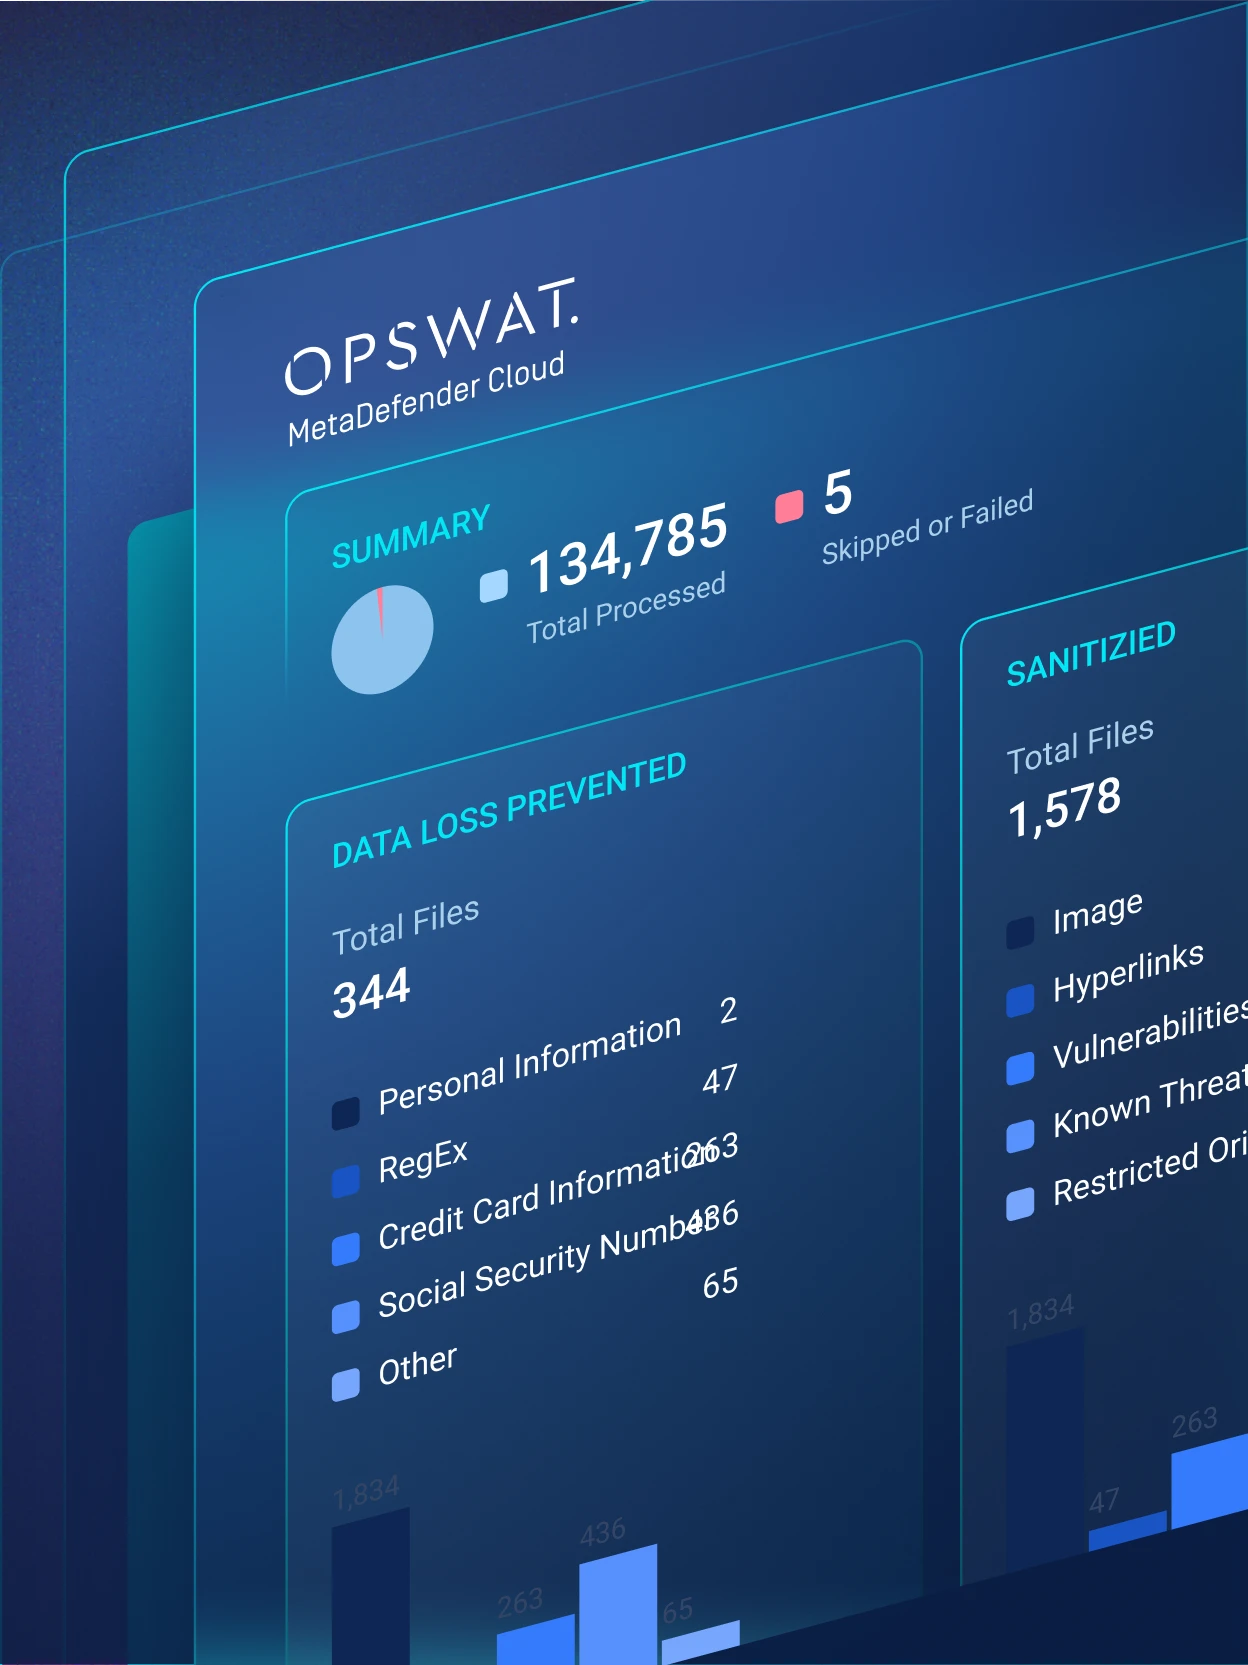
Proactive DLP phát hiện, che giấu và ẩn danh hóa dữ liệu nhạy cảm thông qua quá trình kiểm tra dựa trên nội dung, được hỗ trợ bởi trí tuệ nhân tạo (AI) và việc thực thi chính sách tự động, từ đó hỗ trợ việc tuân thủ và kiểm soát trong mọi giao dịch trao đổi dữ liệu, bao gồm cả các tệp tin và tập dữ liệu được đưa vào các quy trình phát triển AI.
Kiểm tra nội dung chuyên sâu
Quét hơn 125 loại tệp bao gồm Microsoft Office, PDF, CSV, tệp hình ảnh và tệp lưu trữ để phát hiện các mẫu nhạy cảm như số an sinh xã hội, số thẻ tín dụng, khối IPv4/CIDR và các thông tin bí mật trong văn bản.
Phát hiện và ẩn danh dựa trên nội dung
Sử dụng các mô hình dựa trên trí tuệ nhân tạo (AI) để phát hiện văn bản không có cấu trúc, giấy tờ tùy thân, hình ảnh không phù hợp với nơi làm việc (NSFW) và ngôn ngữ độc hại, sau đó tự động che giấu hoặc ẩn danh thông tin cá nhân nhằm bảo vệ quyền riêng tư.
Thực thi và tuân thủ chính sách
Cho phép thiết lập các quy tắc chính sách tùy chỉnh để thực thi việc tuân thủ quy định (ví dụ: GDPR, HIPAA hoặc PCI DSS), loại bỏ siêu dữ liệu, nhúng thẻ phân loại và kiểm soát việc truyền tải tệp, đảm bảo quản trị tự động trên nhiều người dùng và kênh.
Cách thức hoạt động
Proactive DLP Phần mềm này phân tích các tệp tin của bạn, phát hiện, phân loại và bảo mật dữ liệu nhạy cảm trước khi dữ liệu rời khỏi tổ chức của bạn hoặc đến tay người dùng bên ngoài.
 BƯỚC 1
Phát hiện dữ liệu nhạy cảm
Mỗi tệp đều được quét theo thời gian thực trên hơn 125 định dạng. Hệ thống sẽ kiểm tra nội dung để phát hiện dữ liệu cá nhân, tài chính hoặc dữ liệu thuộc phạm vi quản lý trước khi dữ liệu đó đi vào hoặc rời khỏi môi trường của bạn.
- BƯỚC 2
Xác định và phân loại
Khi được phát hiện, nội dung nhạy cảm, chẳng hạn như thông tin nhận dạng cá nhân (PII), thông tin sức khỏe cá nhân (PHI) hoặc thông tin xác thực, sẽ được tự động phân loại dựa trên mức độ nhạy cảm được xác định trước của bạn để đảm bảo xử lý nhất quán trong toàn bộ quy trình làm việc.
- BƯỚC 3
Bảo vệ và thực thi
Tùy thuộc vào quy định chính sách, dữ liệu có thể được ẩn danh, biên tập lại hoặc chặn. Proactive DLP Đảm bảo mọi hoạt động truyền tải tệp tin đều tuân thủ các yêu cầu về bảo mật và quy định nội bộ.
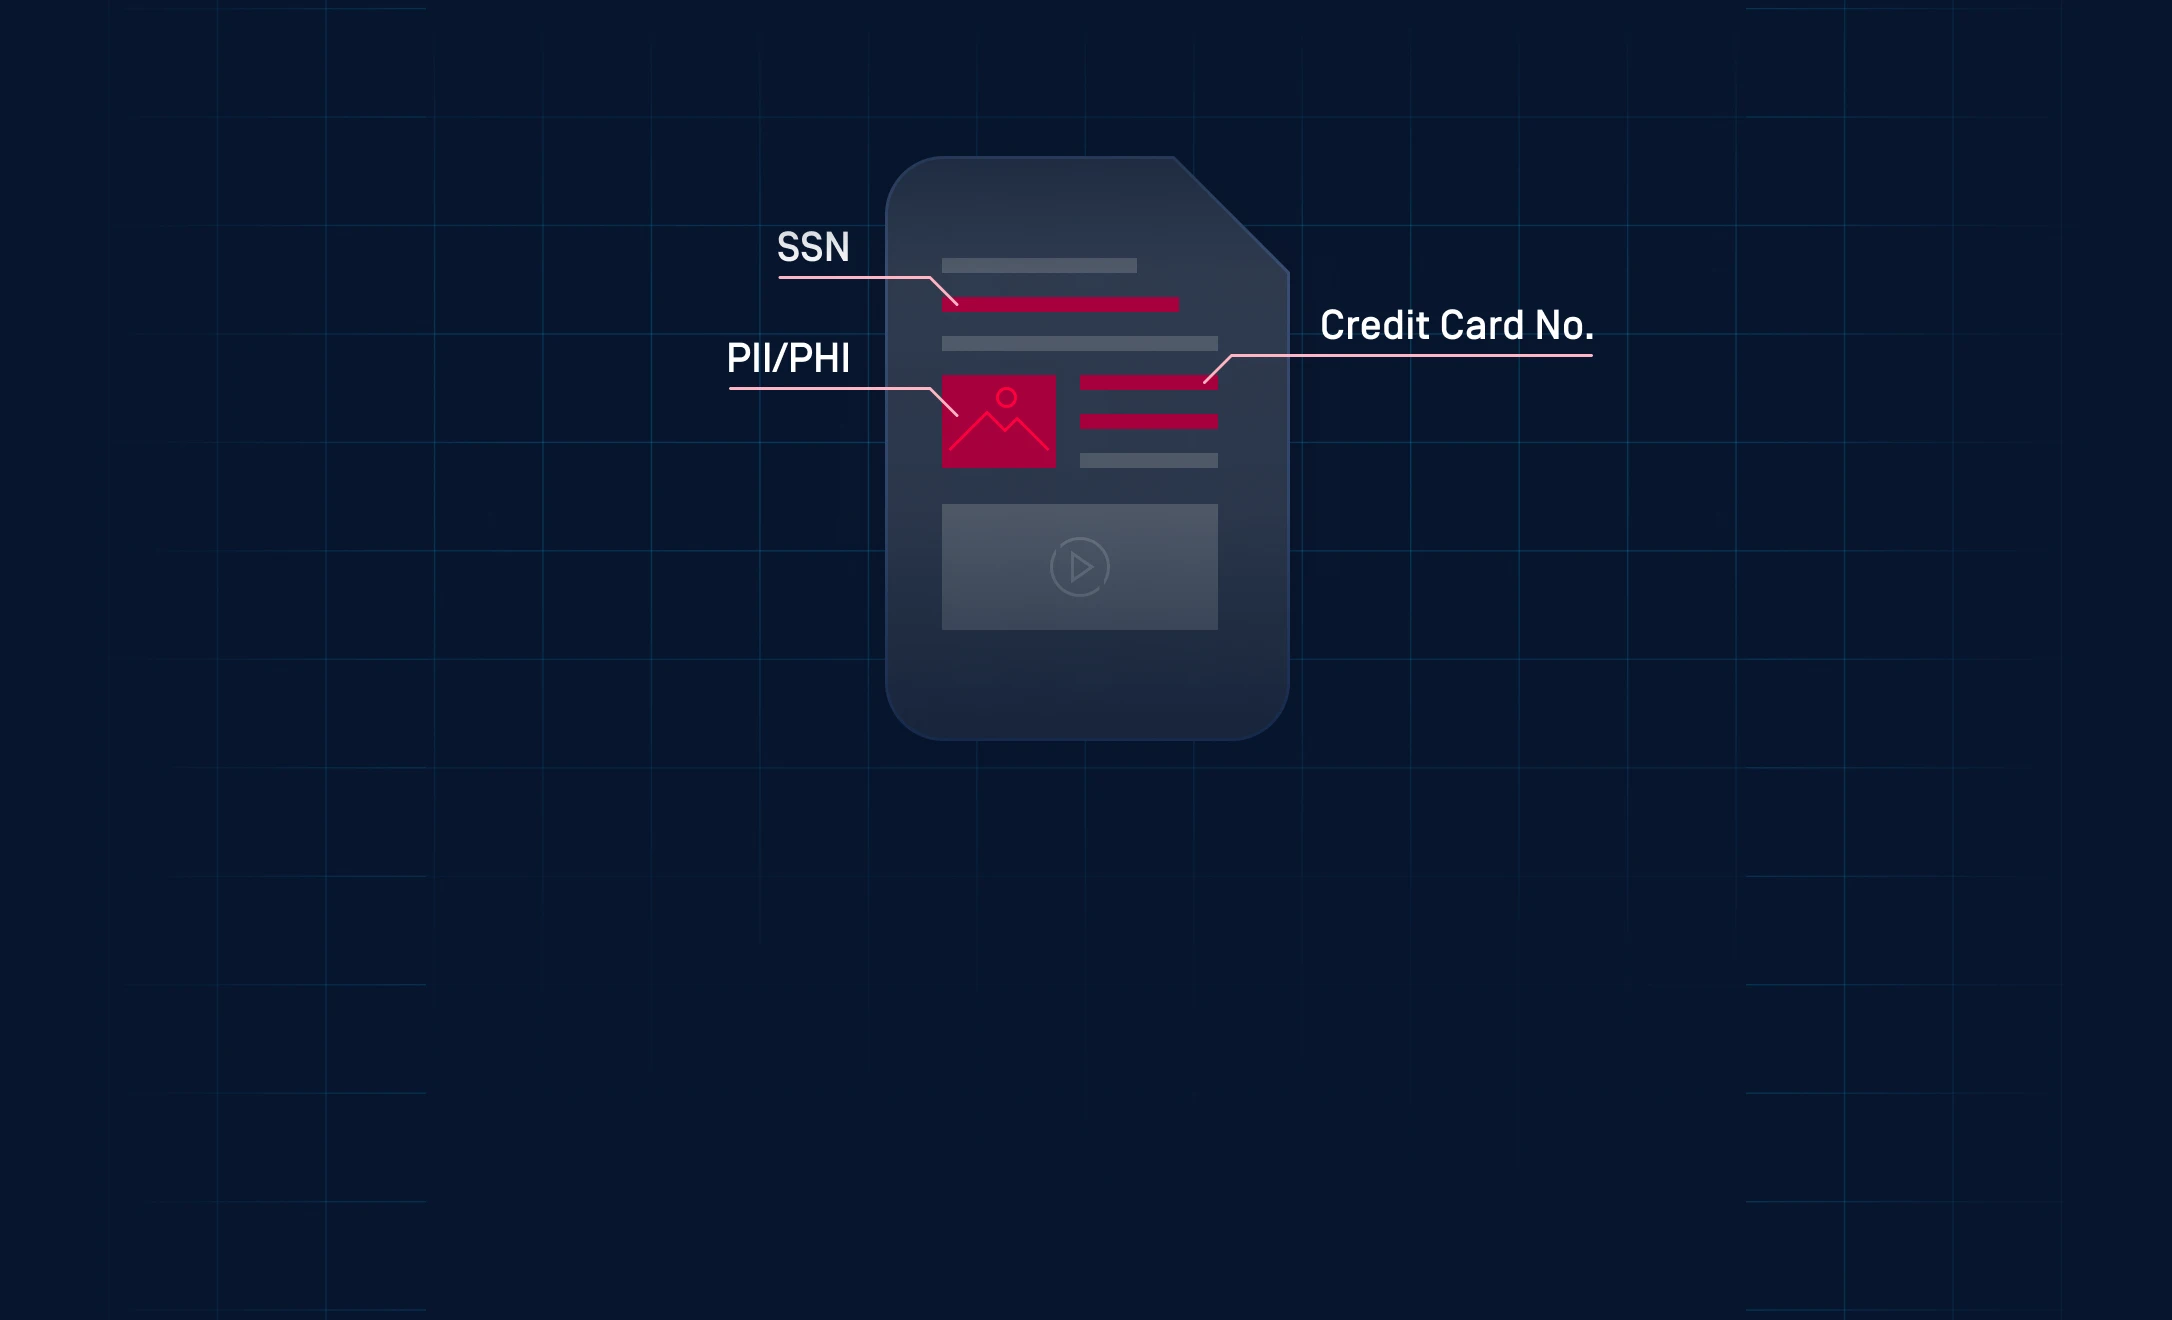
Chặn. Xóa bỏ. Ẩn danh.
Phát hiện dữ liệu nhạy cảm bằng trí tuệ nhân tạo
Sử dụng OCR và NER để xác định thông tin nhận dạng cá nhân (PII), thông tin sức khỏe cá nhân (PHI), thông tin xác thực, dữ liệu tài chính, bí mật và nội dung không phù hợp trên hơn 125 loại tệp, bao gồm văn bản, hình ảnh và tài liệu nhúng, với độ chính xác phát hiện cao.
Thực thi chính sách dựa trên nội dung
Tự động thực thi các chính sách dựa trên nội dung bằng cách chặn hoặc cho phép các tệp tin dựa trên mức độ nhạy cảm, áp dụng che mờ, thay thế, xóa siêu dữ liệu, gắn thẻ hoặc đóng dấu bản quyền để hỗ trợ chia sẻ dữ liệu an toàn và tuân thủ quy định.
Kiểm tra các tệp dự định sử dụng với các công cụ AI công khai
Được triển khai thông qua một proxy phía trước tại các địa chỉ MetaDefender ,ICAP vàServer, Proactive DLP™ kiểm tra các tệp được tải lên các công cụ AI công khai và chặn các tệp chứa dữ liệu bị hạn chế, bao gồm cả văn bản nhạy cảm được trích xuất từ hình ảnh và chữ viết tay thông qua công nghệ OCR.
Tích hợp với hệ sinh thái bảo mật nhiều lớp
Hoạt động trong cùng quy trình làm việc “ MetaDefender ” với Metascan™ Multiscanning, Công nghệ Deep CDR™, AI Content Inspector, Adaptive Sandbox , và File-Based Vulnerability Assessment, mang lại cơ chế bảo vệ đa tầng, trong đó việc ngăn chặn mất dữ liệu và phần mềm độc hại diễn ra trong cùng một giao dịch tệp, mà không cần triển khai công cụ riêng biệt.
Sự phù hợp với quy định pháp luật
Phát hiện và chặn các loại dữ liệu được quy định, bao gồm thông tin nhận dạng cá nhân (PII), thông tin sức khỏe cá nhân (PHI) và thông tin tài chính, với các chính sách có thể tùy chỉnh giúp các tổ chức tuân thủ các yêu cầu của PCI-DSS, HIPAA và GDPR.
Xem cách thức Proactive DLP Bảo vệ dữ liệu của bạn
Tìm hiểu cách DLP bảo vệ quá trình trao đổi tệp của bạn, phát hiện các rủi ro và ngăn chặn mất mát dữ liệu trước khi nó xảy ra.
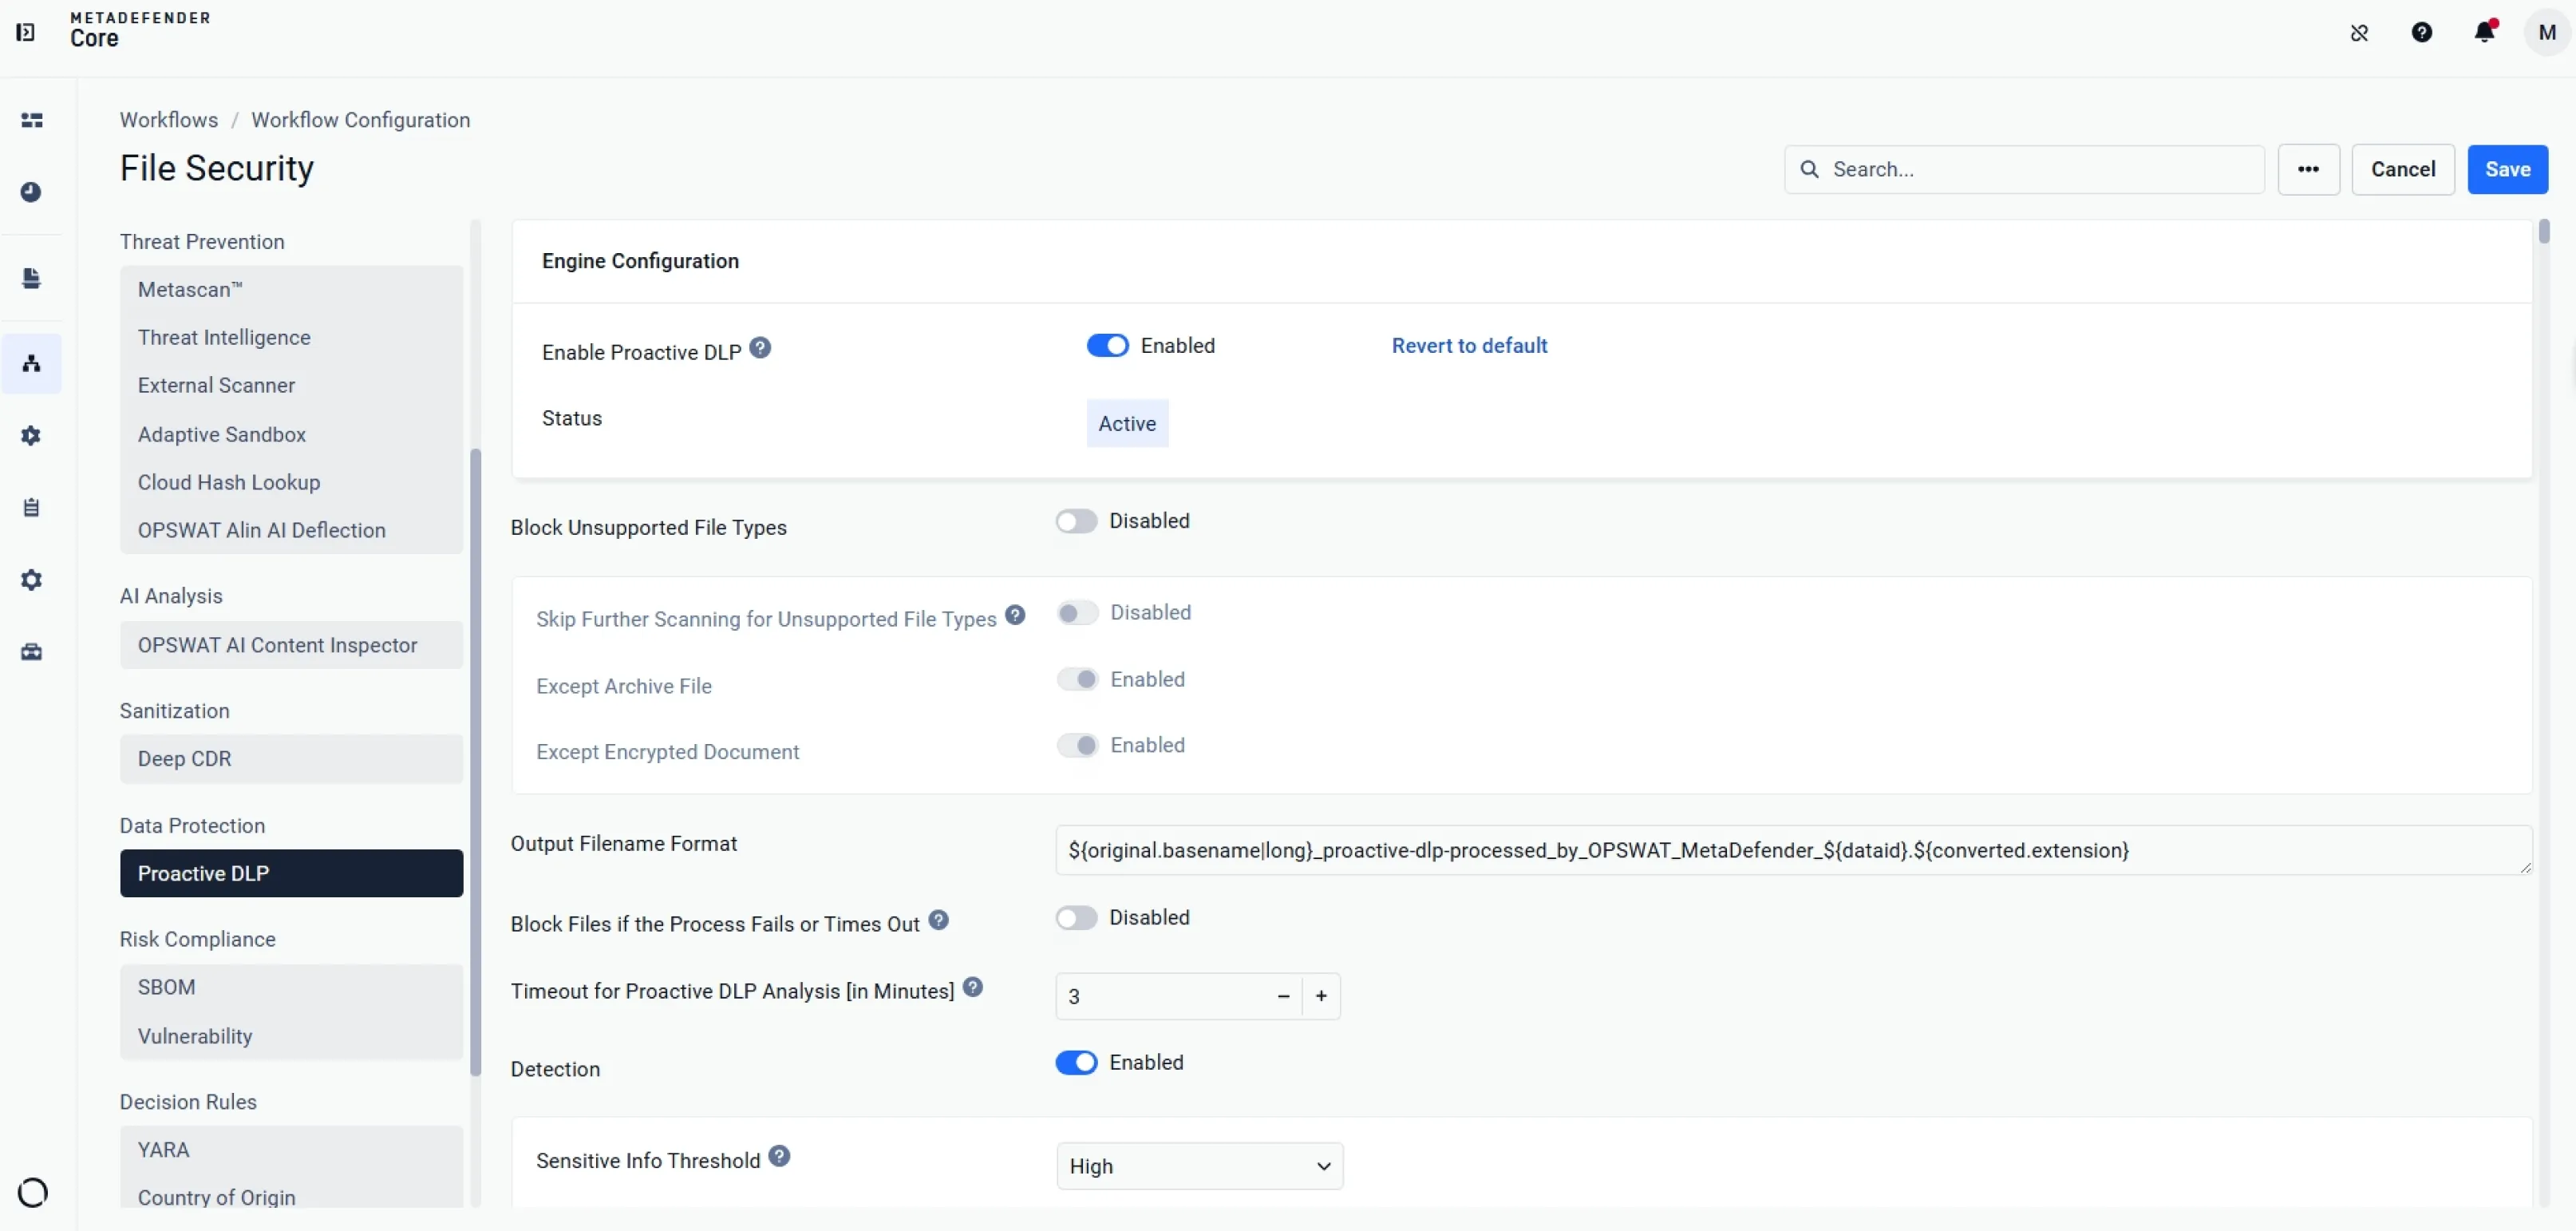
Cho phép bảo vệ dữ liệu bằng trí tuệ nhân tạo để phát hiện và bảo vệ dữ liệu nhạy cảm trên nhiều loại tệp khác nhau.
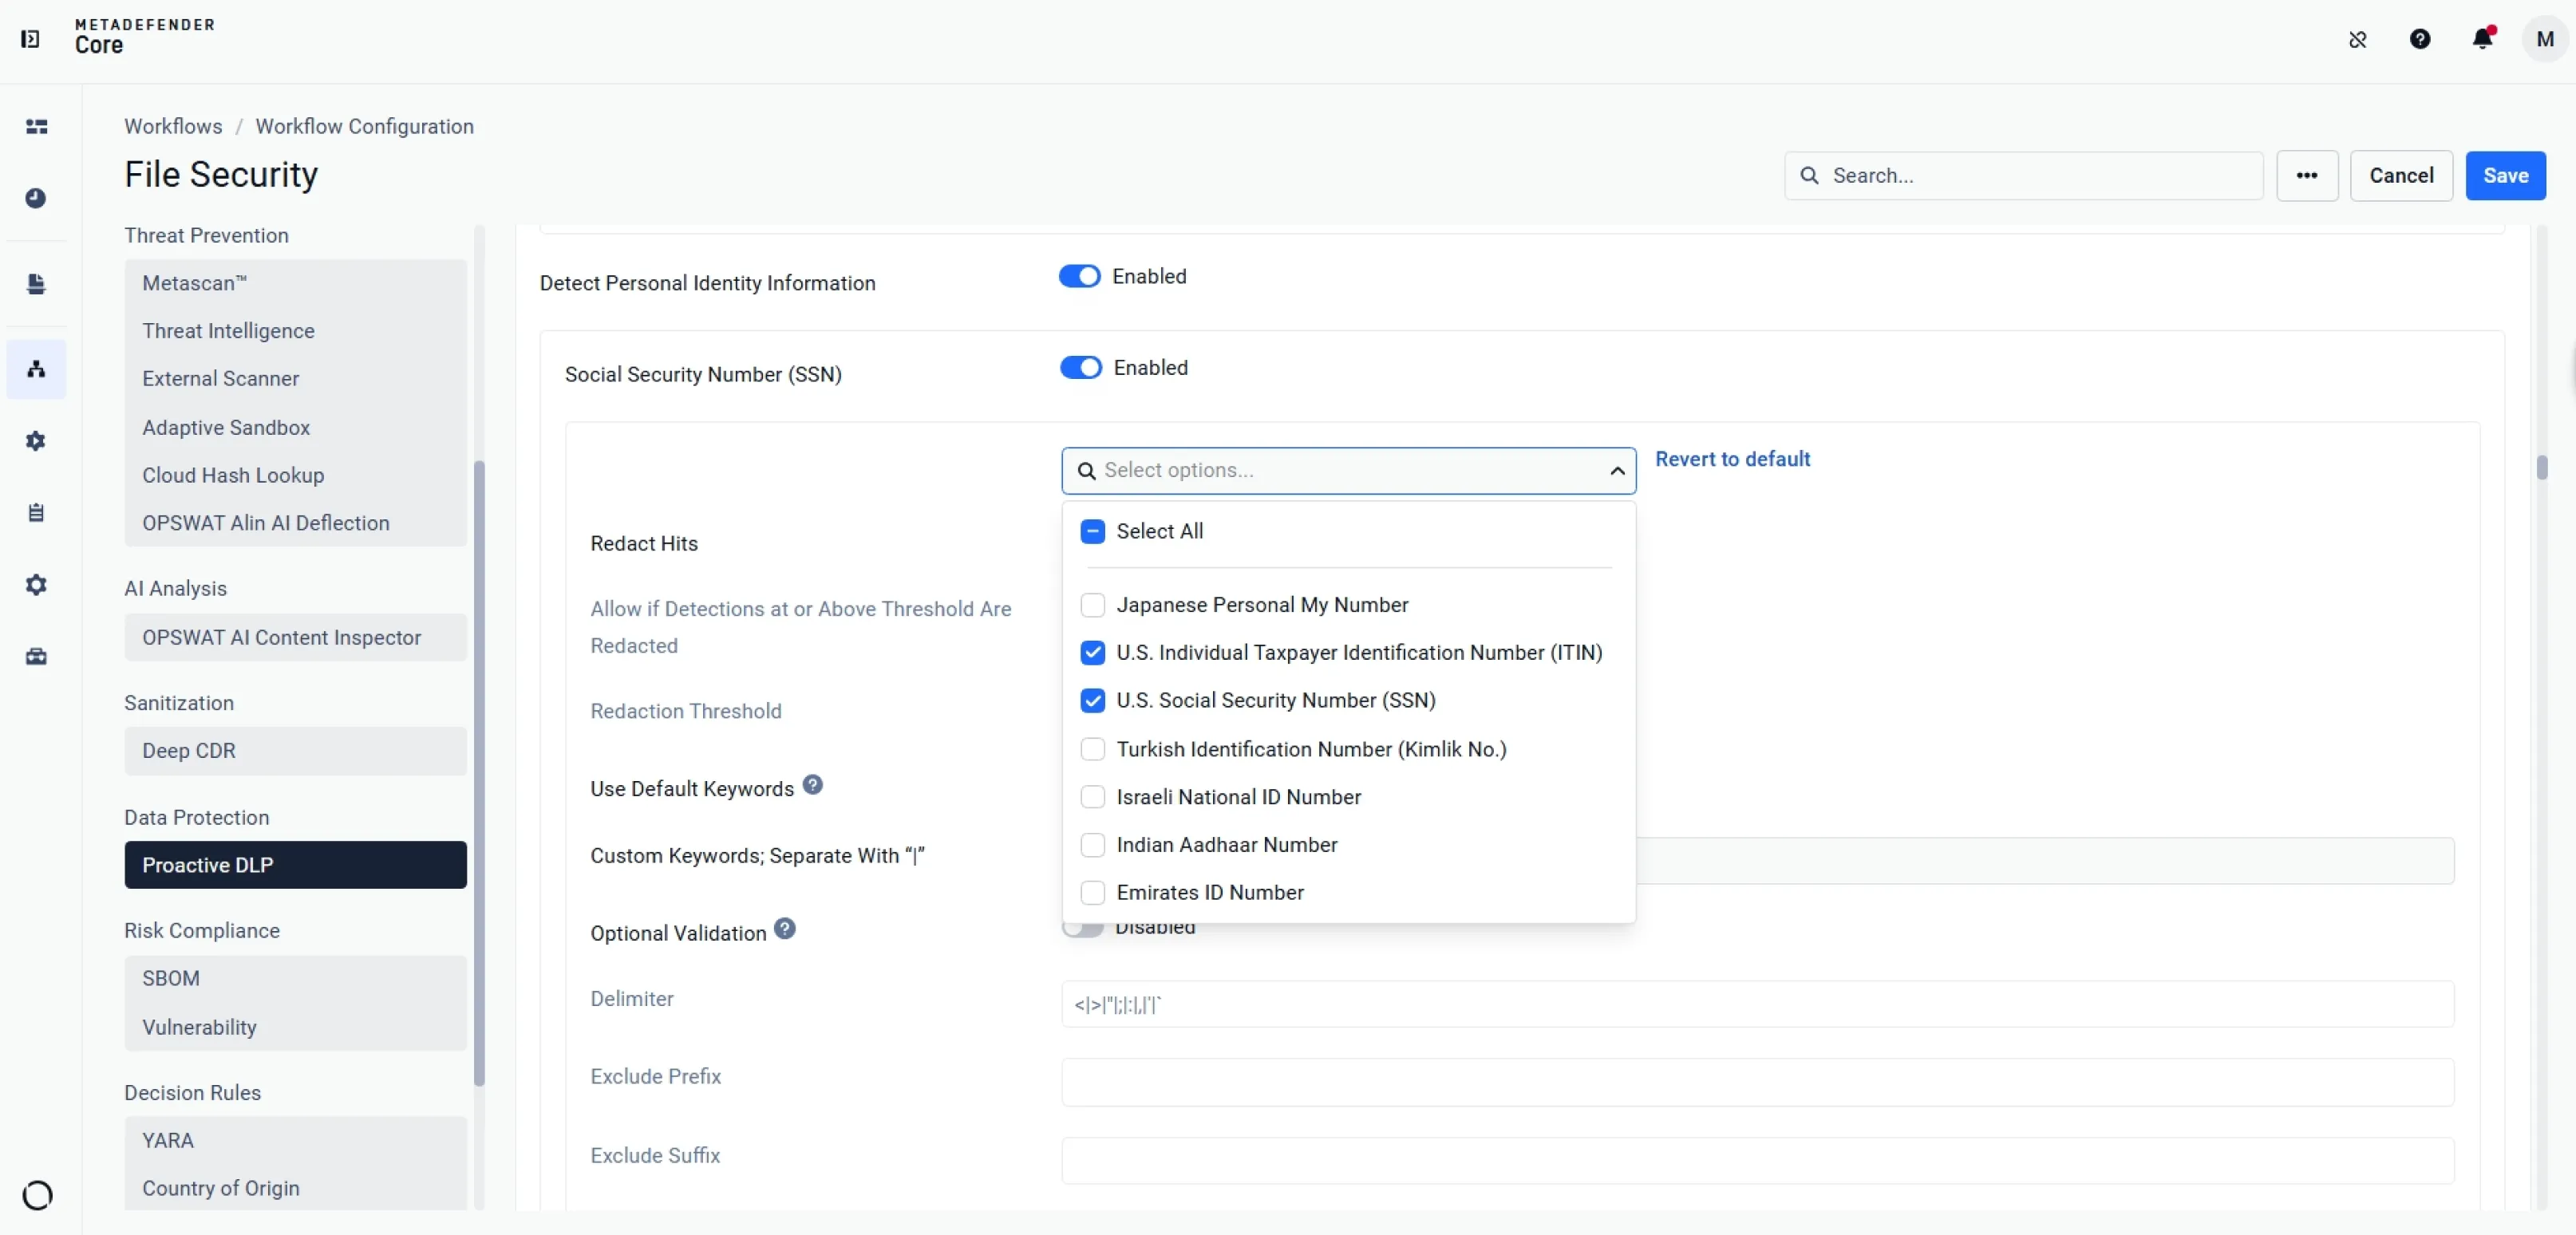
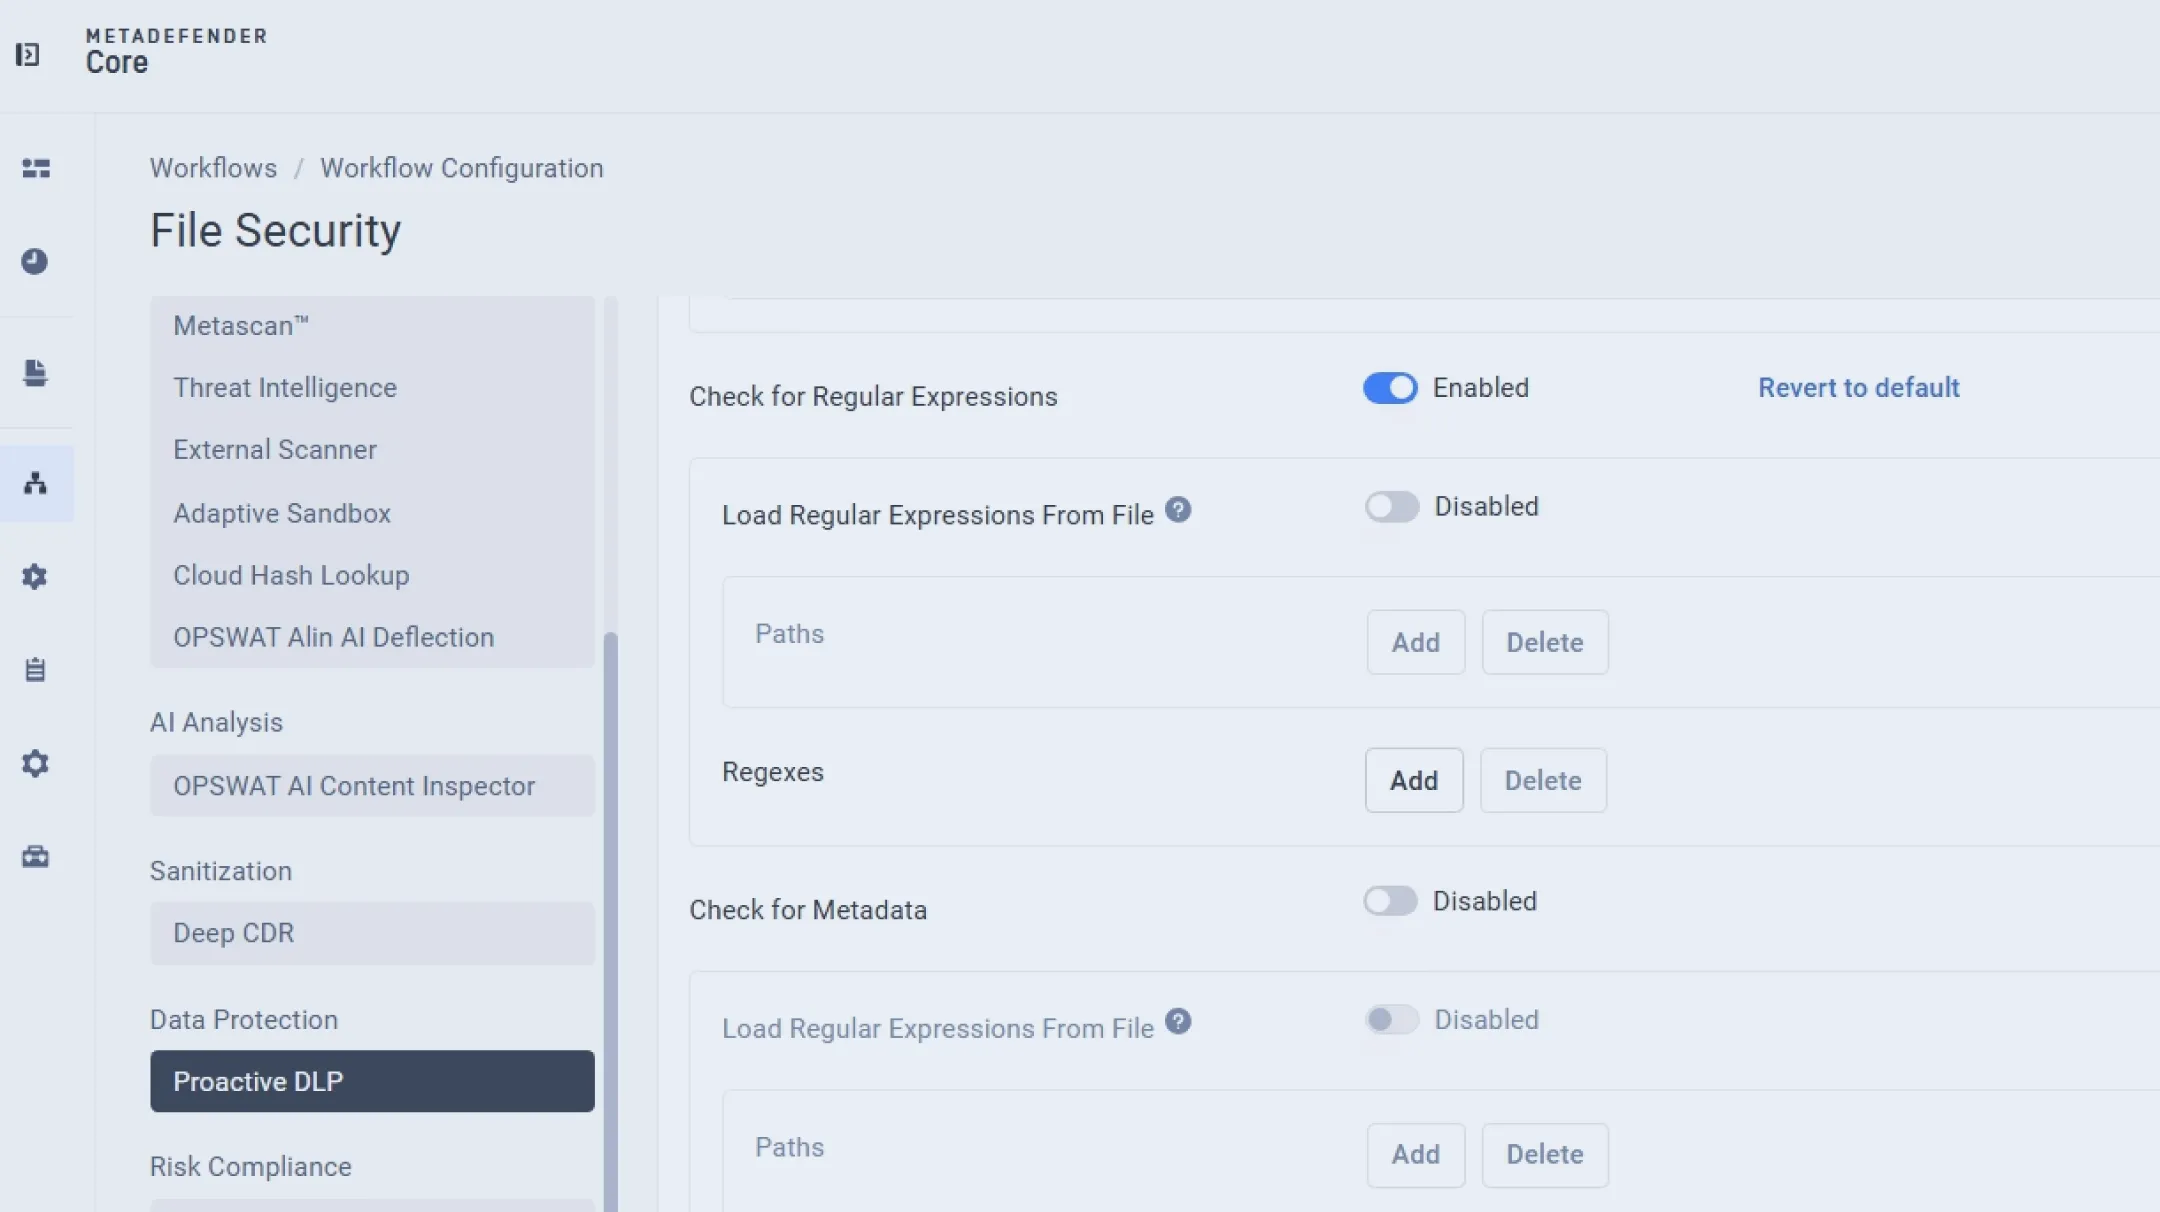
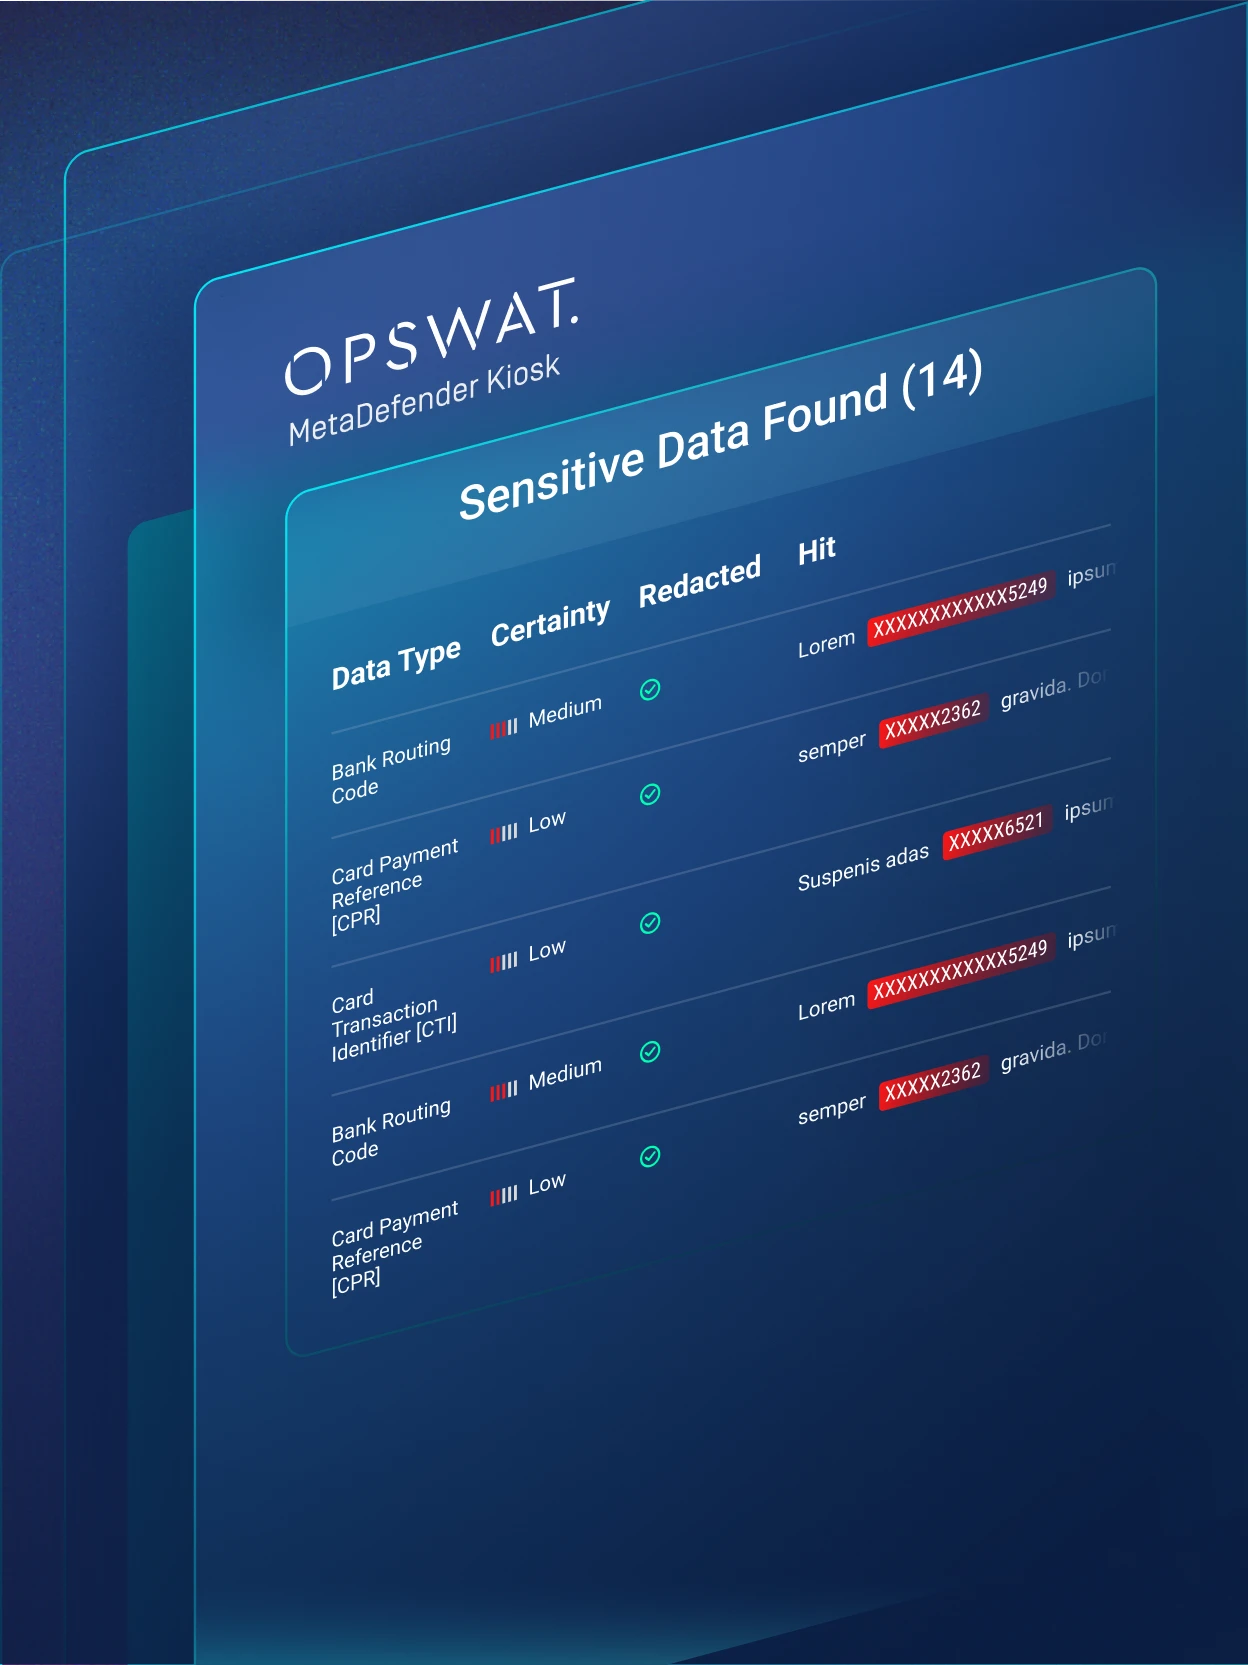
Dễ dàng che giấu dữ liệu nhạy cảm, bao gồm thông tin tài chính, thông tin cá nhân, thông tin mạng và thiết bị, bí mật, biểu thức chính quy và siêu dữ liệu.
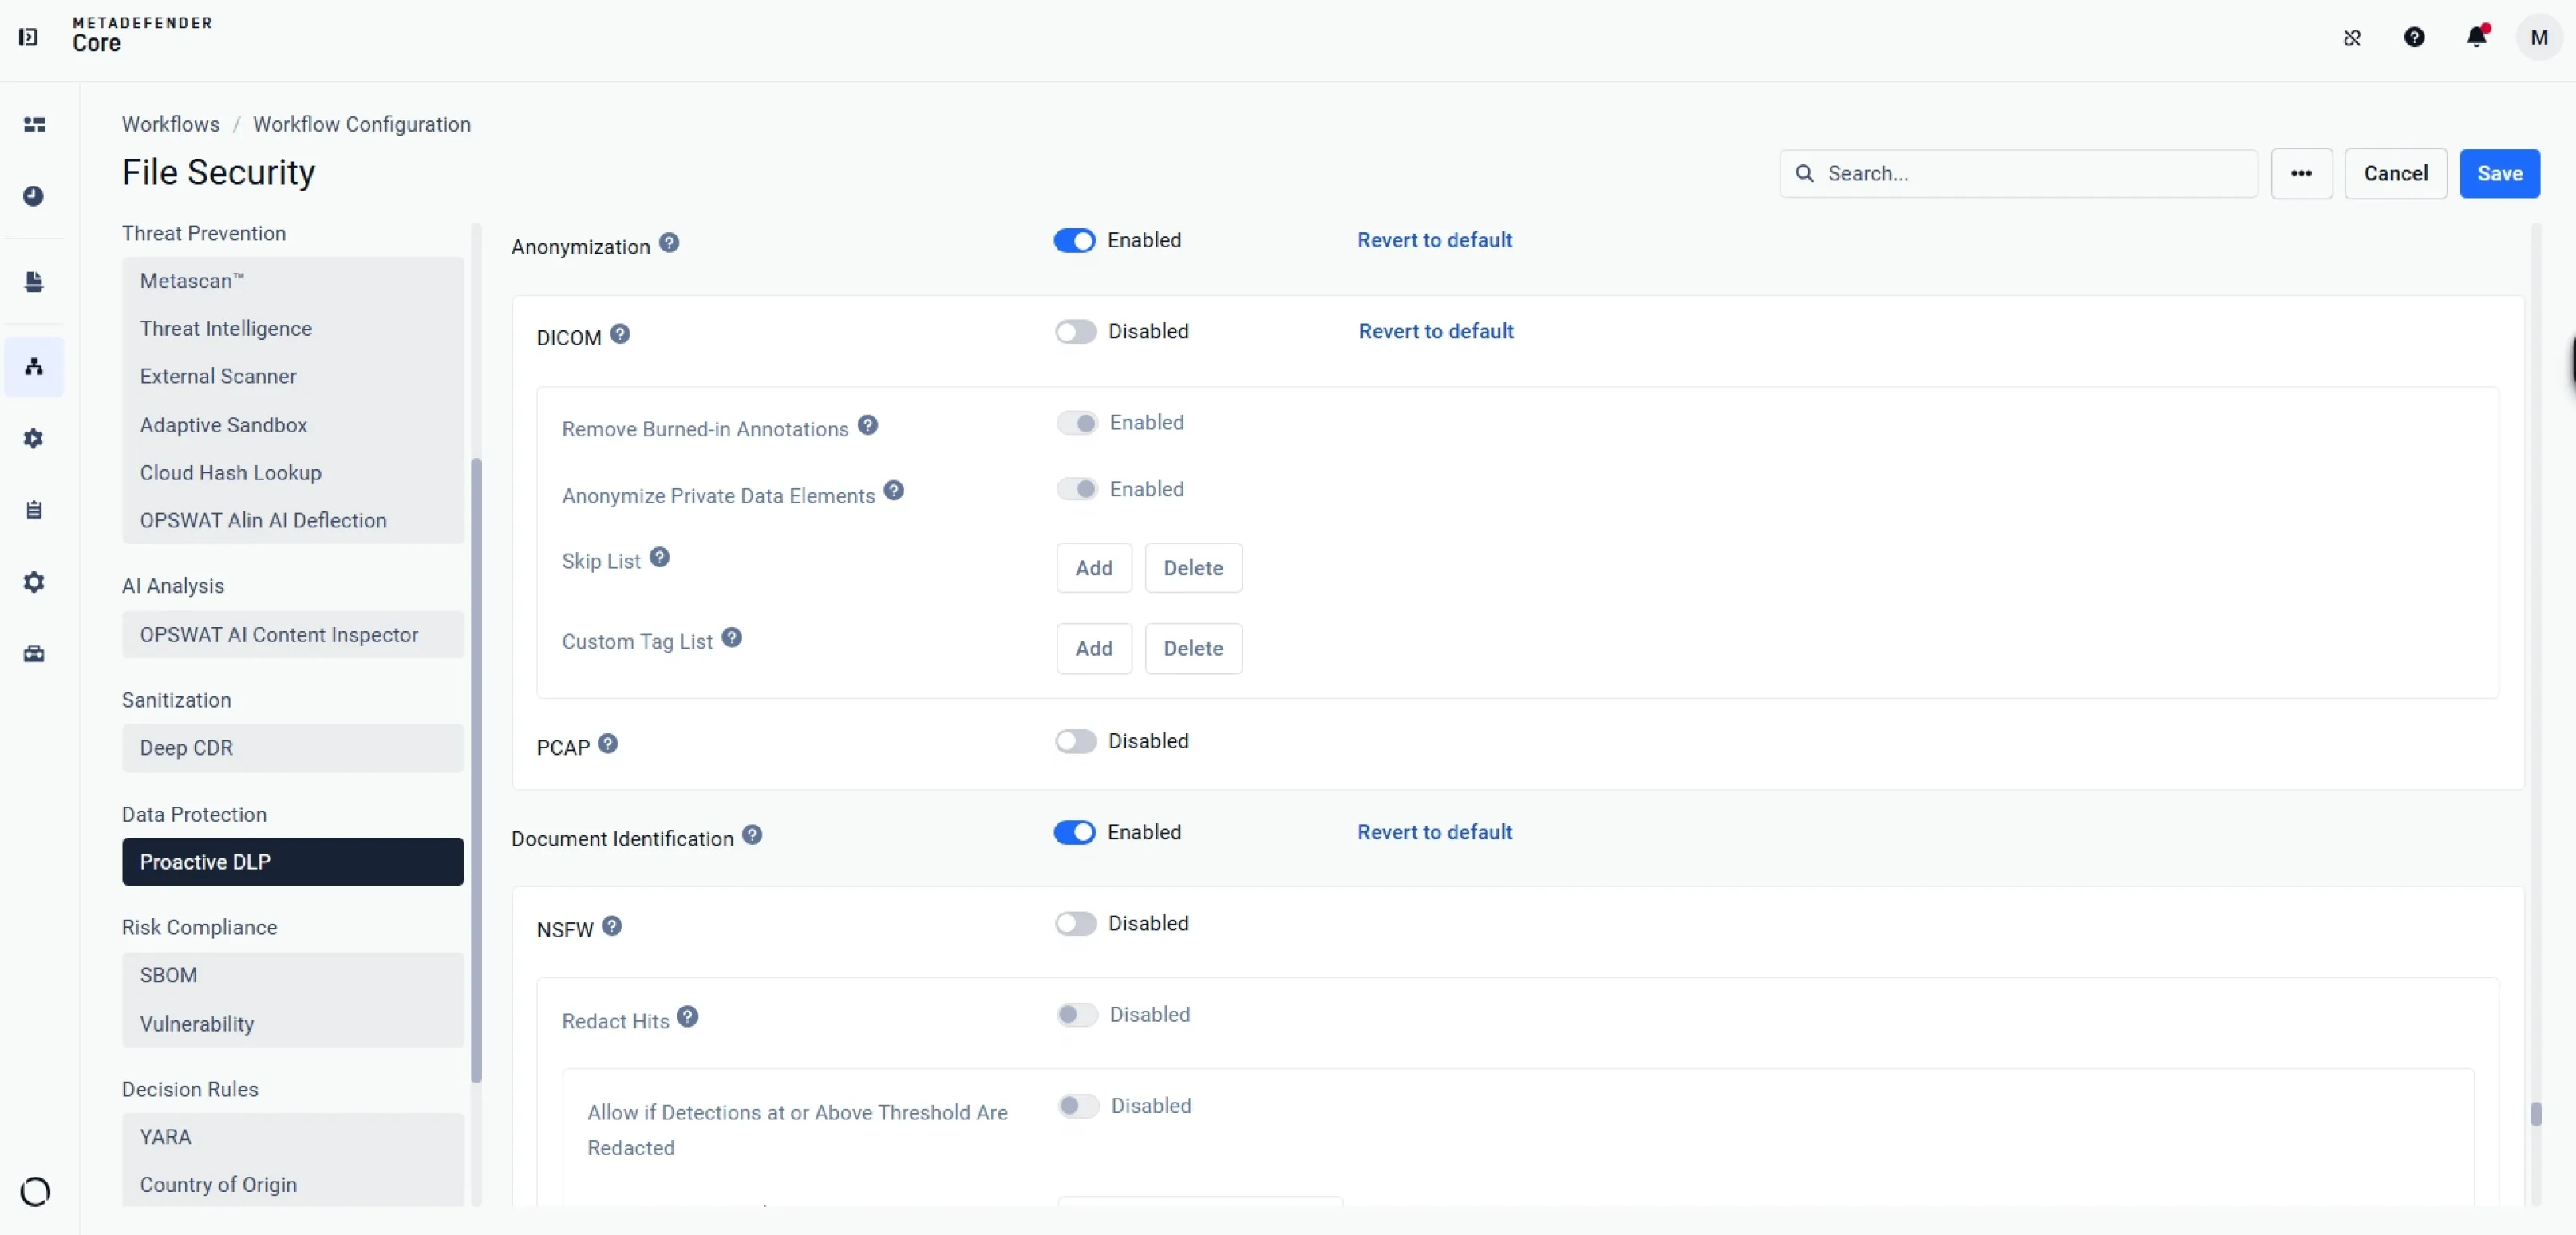
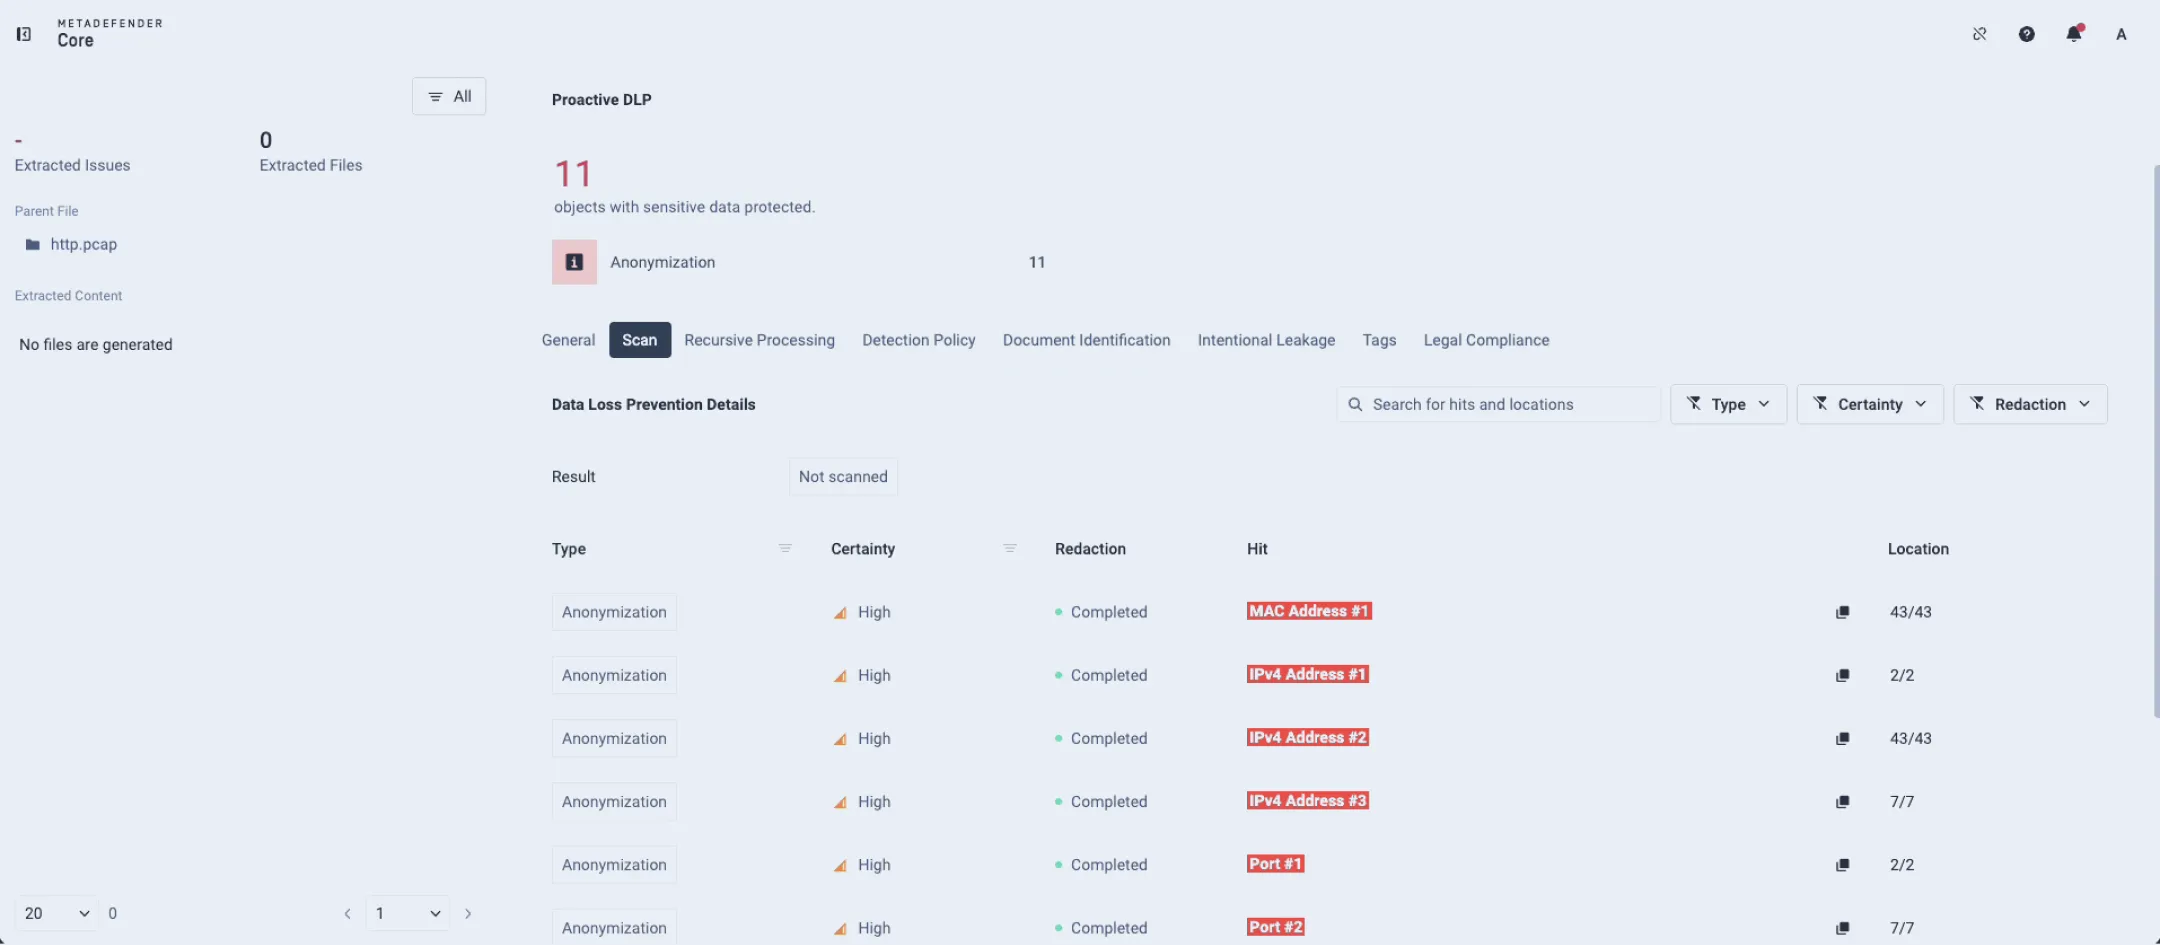
Hỗ trợ ẩn danh trên nhiều loại tệp khác nhau như tệp DICOM và PCAP để ngăn chặn rò rỉ dữ liệu do cố ý hoặc vô tình.
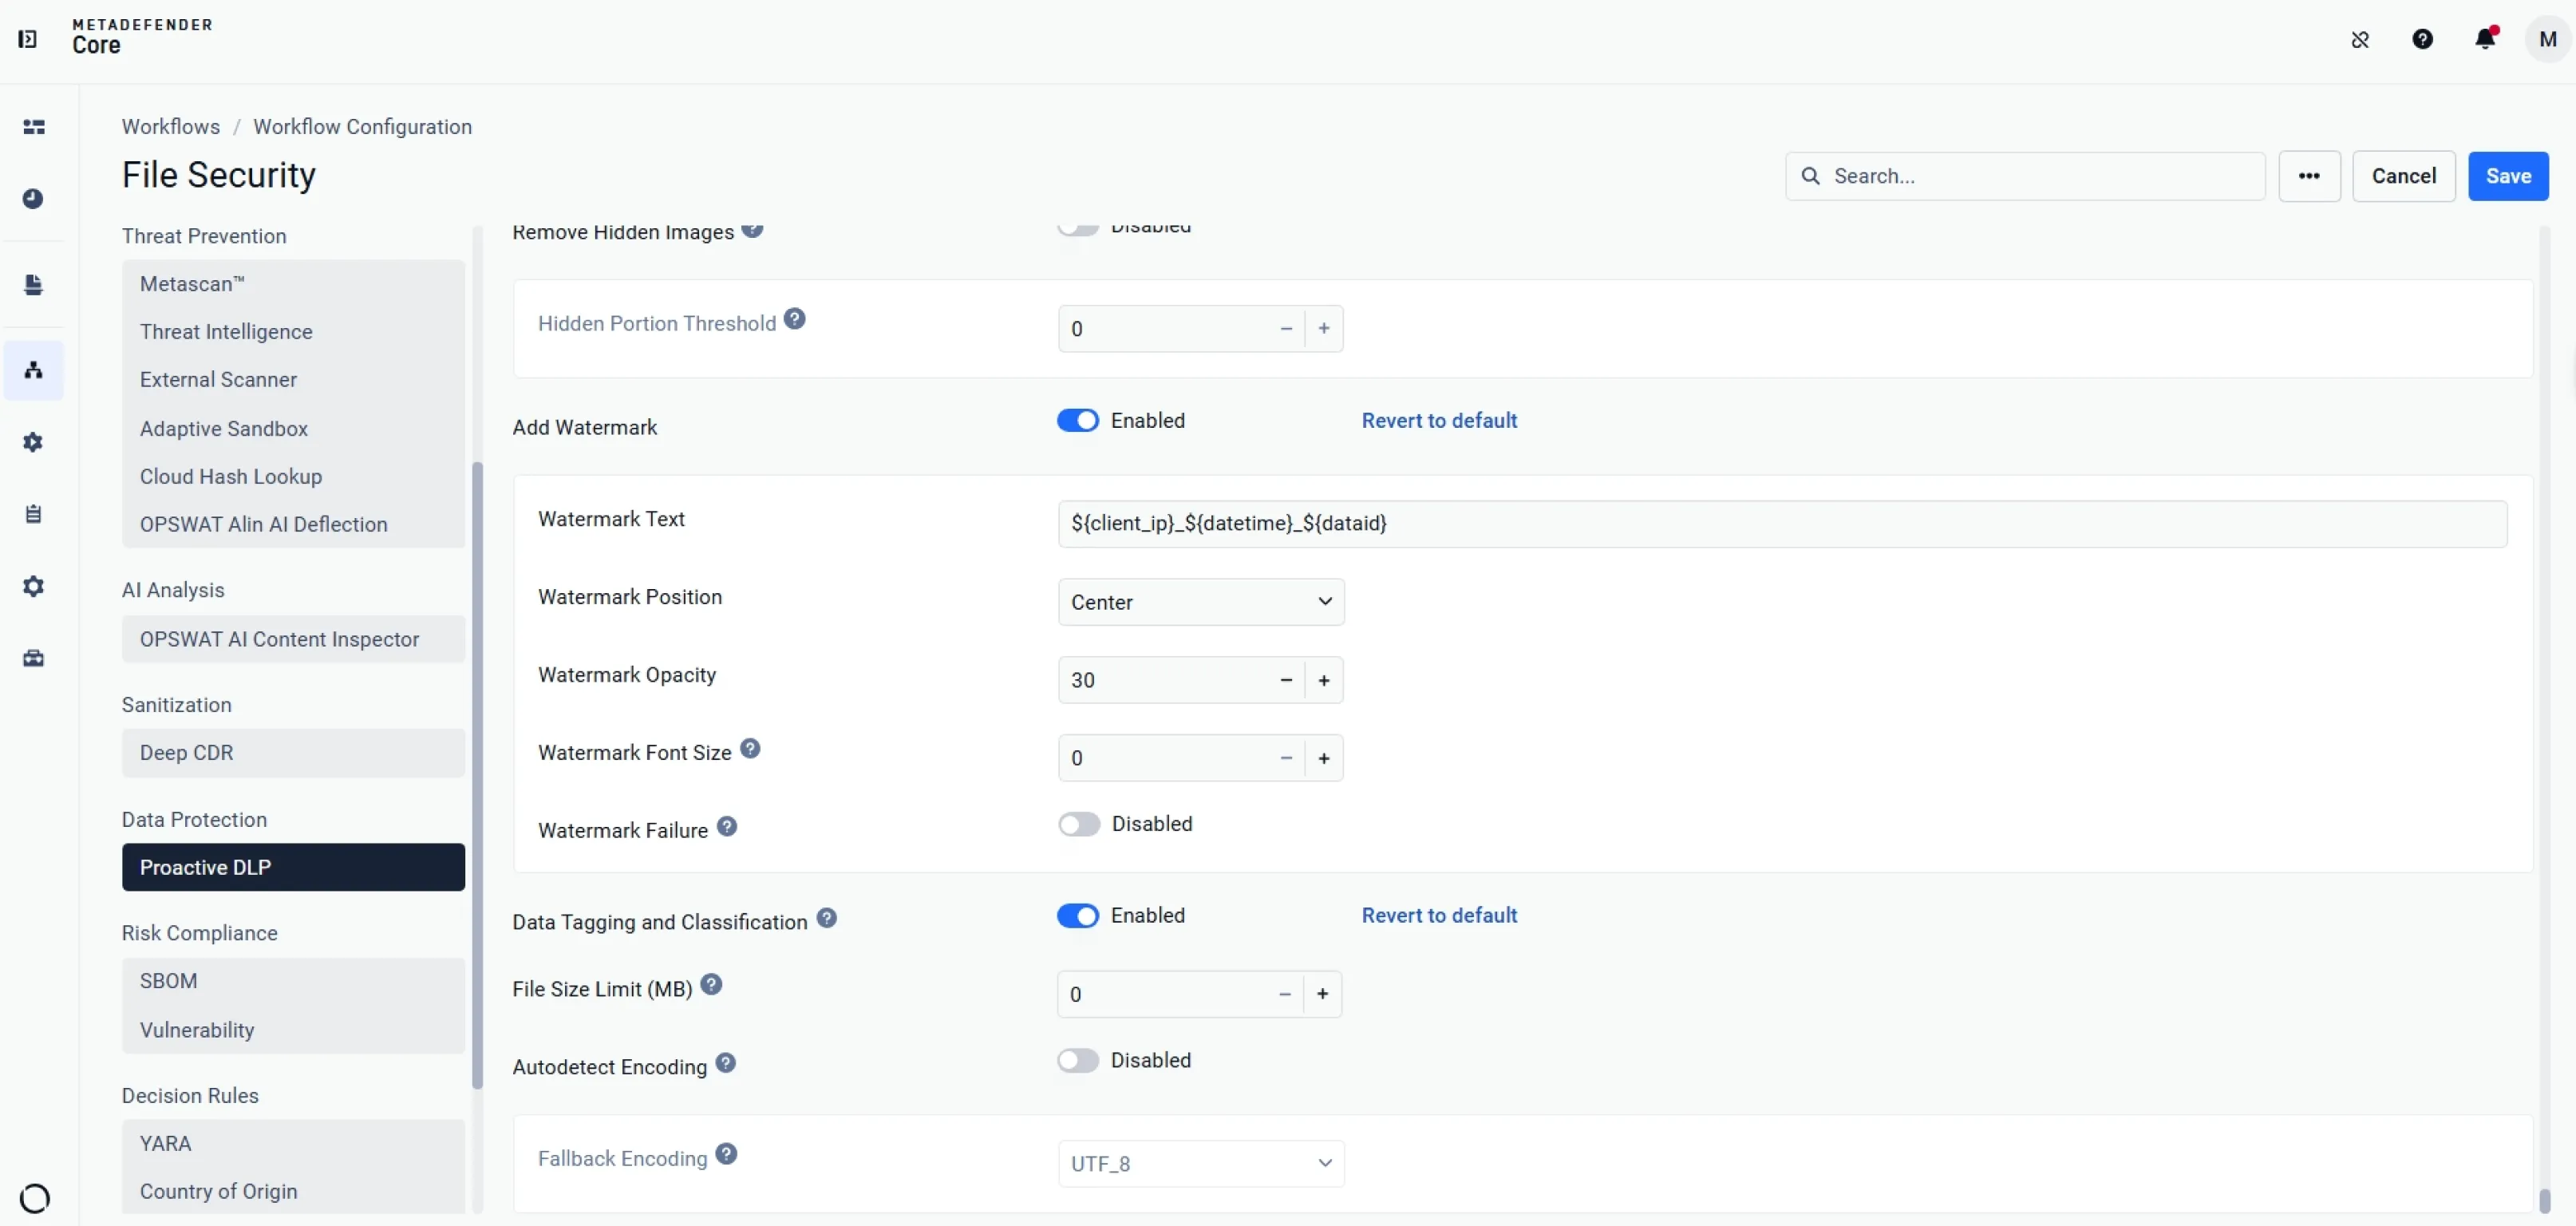
Áp dụng gắn thẻ và phân loại cho các tệp đầu ra, loại bỏ hình ảnh được nhúng hoặc cắt xén, và tự động phát hiện các mã hóa khác nhau.
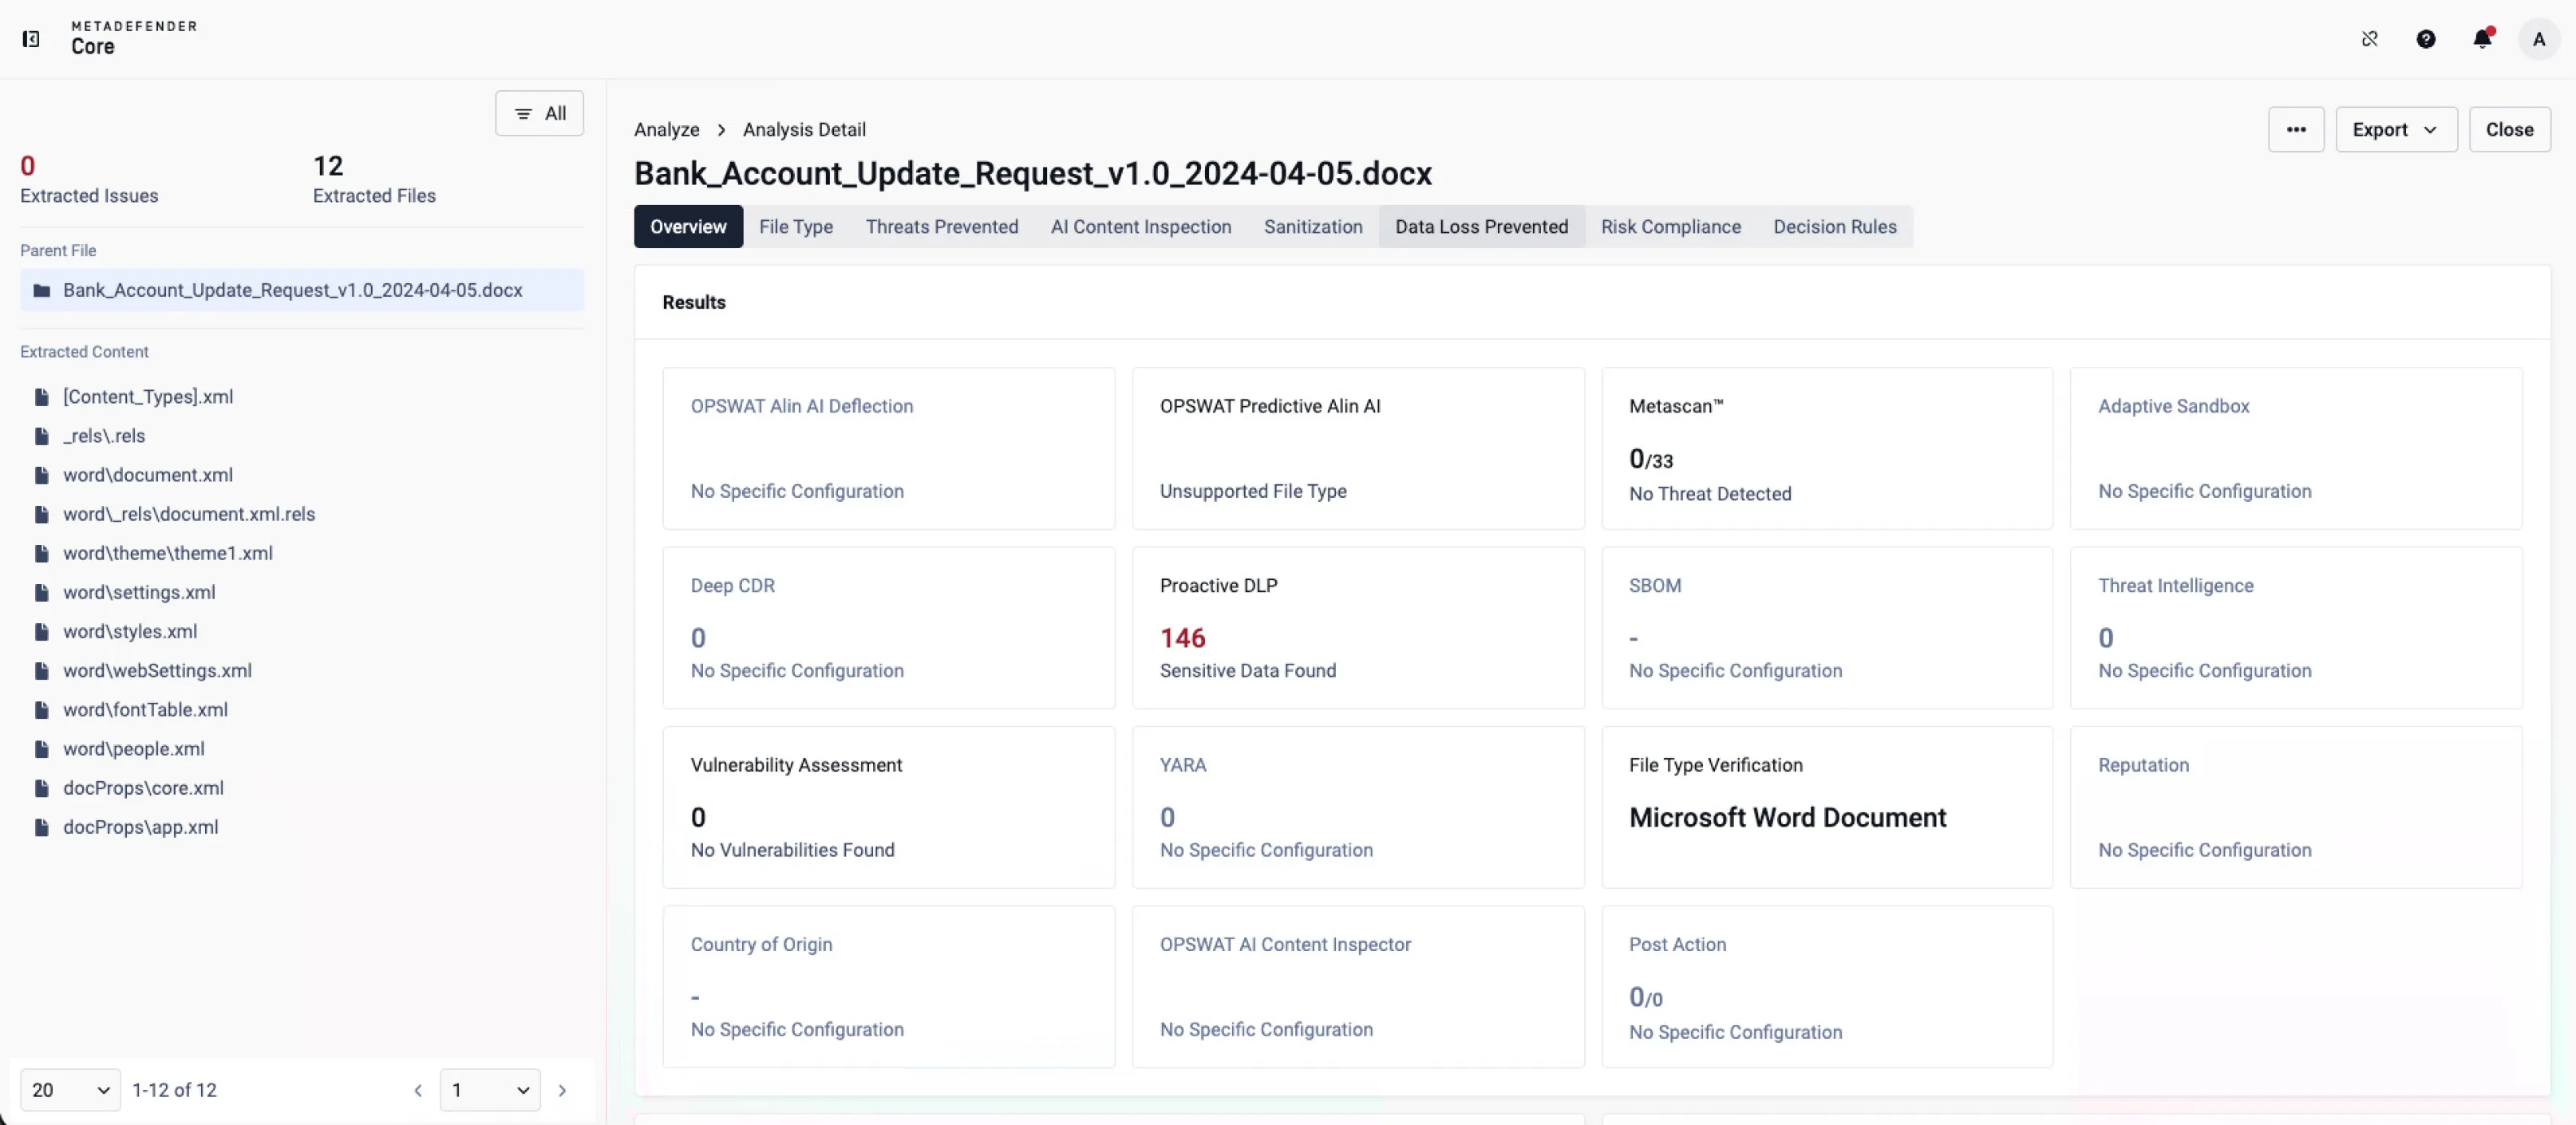
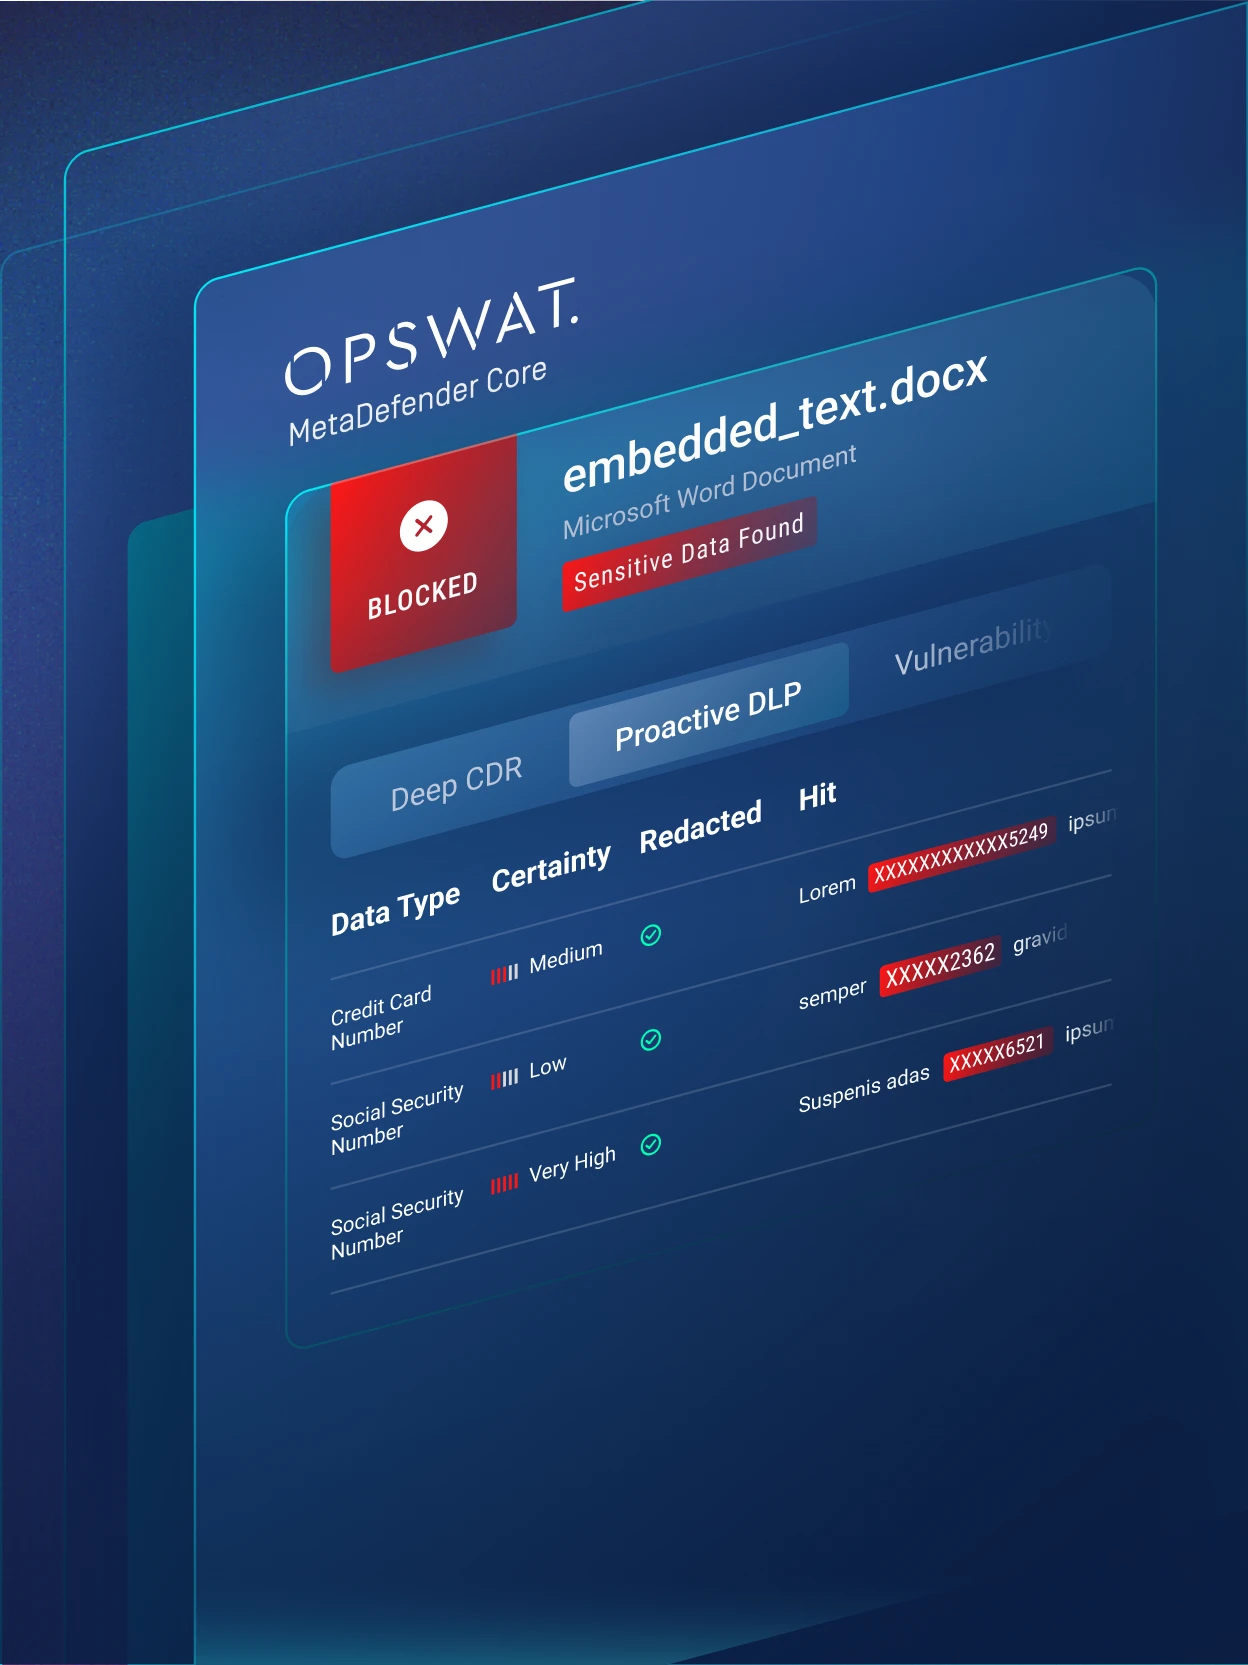
Tự động nhận diện và phân loại dữ liệu nhạy cảm, đưa ra kết luận rõ ràng như "Bị nhiễm" hoặc "Nghi ngờ" để phản hồi nhanh hơn.
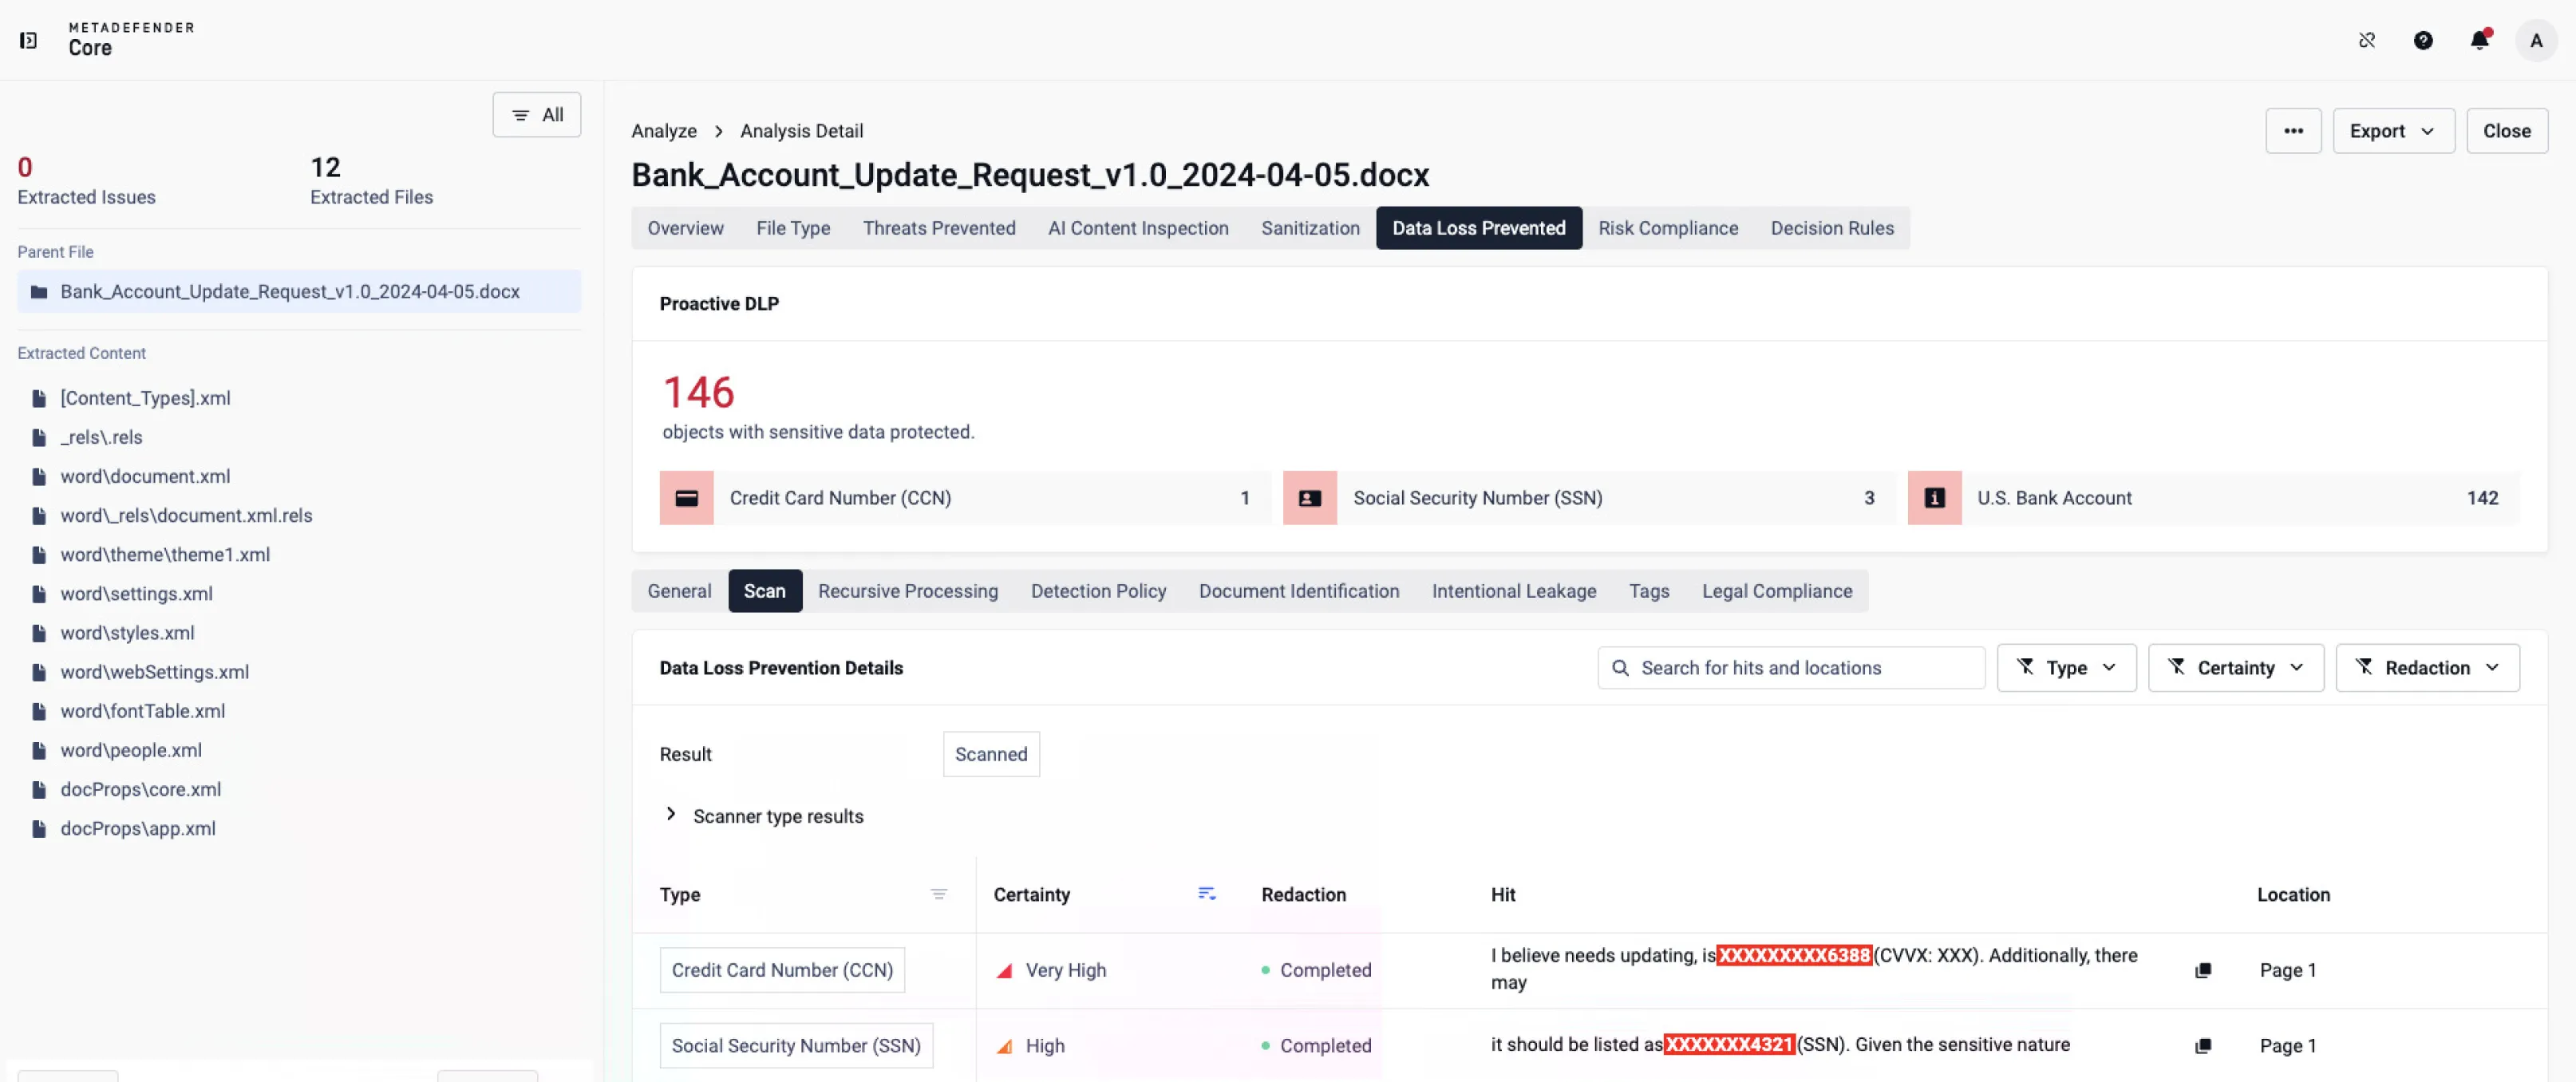
Cung cấp kết quả quét dựa trên trí tuệ nhân tạo, đánh giá các loại dữ liệu nhạy cảm được xác định trước và gán mức độ chắc chắn để xác định thông tin cực kỳ quan trọng.
 Phát hiện dữ liệu nhạy cảm bằng trí tuệ nhân tạo
Cho phép bảo vệ dữ liệu bằng trí tuệ nhân tạo để phát hiện và bảo vệ dữ liệu nhạy cảm trên nhiều loại tệp khác nhau.
 Xóa bỏ dữ liệu nhạy cảm
Dễ dàng che giấu dữ liệu nhạy cảm, bao gồm thông tin tài chính, thông tin cá nhân, thông tin mạng và thiết bị, bí mật, biểu thức chính quy và siêu dữ liệu.
- Ẩn danh thông tin cá nhân
Hỗ trợ ẩn danh trên nhiều loại tệp khác nhau như tệp DICOM và PCAP để ngăn chặn rò rỉ dữ liệu do cố ý hoặc vô tình.
 Gắn thẻ và phân loại dữ liệu
Áp dụng gắn thẻ và phân loại cho các tệp đầu ra, loại bỏ hình ảnh được nhúng hoặc cắt xén, và tự động phát hiện các mã hóa khác nhau.
 Phân loại dữ liệu nhạy cảm
Tự động nhận diện và phân loại dữ liệu nhạy cảm, đưa ra kết luận rõ ràng như "Bị nhiễm" hoặc "Nghi ngờ" để phản hồi nhanh hơn.
 Phân công mức độ chắc chắn
Cung cấp kết quả quét dựa trên trí tuệ nhân tạo, đánh giá các loại dữ liệu nhạy cảm được xác định trước và gán mức độ chắc chắn để xác định thông tin cực kỳ quan trọng.
Bảo vệ toàn diện
cho mọi loại dữ liệu nhạy cảm
Proactive DLP Công cụ này xác định, phân loại, biên tập và ẩn danh thông tin nhạy cảm trong cả nội dung có cấu trúc và không có cấu trúc, ngăn ngừa rò rỉ và hỗ trợ tuân thủ quy định trên quy mô lớn.
Thông tin cá nhân (PI)
Thông tin cá nhân bao gồm tên, địa chỉ, thông tin liên hệ và các thông tin nhận dạng khác thường được chia sẻ trong quy trình làm việc hàng ngày. Vì dữ liệu này thường nằm rải rác trong các tài liệu và thông tin liên lạc, nên nó trở thành điểm dễ bị lộ thông tin một cách vô tình. Proactive DLP Quét các tệp tin theo thời gian thực để gắn cờ thông tin cá nhân nhạy cảm, áp dụng phương pháp che giấu hoặc ẩn danh hóa nhằm đảm bảo dữ liệu cá nhân nhạy cảm nhưng không thuộc phạm vi quản lý không thể bị rò rỉ nội bộ hoặc ra bên ngoài.
PII (Thông tin nhận dạng cá nhân)
Thông tin nhận dạng cá nhân (PII) bao gồm số an sinh xã hội, thông tin hộ chiếu và giấy phép lái xe, ngày sinh và các dữ liệu nhận dạng cụ thể khác mà kẻ tấn công có thể khai thác để gian lận hoặc mạo danh. Tính nhạy cảm cao của nó khiến nó trở thành mục tiêu hàng đầu trong các vụ xâm phạm dữ liệu. Proactive DLP Phát hiện các mẫu thông tin nhận dạng cá nhân (PII) trên hơn 125 loại tệp, che giấu hoặc làm mờ thông tin, và thực thi các chính sách ngăn chặn nhân viên chia sẻ dữ liệu được quy định, hỗ trợ GDPR, NIST, PCI-DSS và các khung pháp lý tuân thủ khác.
PHI (Thông tin sức khỏe được bảo vệ)
PHI bao gồm hồ sơ y tế, báo cáo xét nghiệm, thông tin bảo hiểm, tệp tin DICOM và bất kỳ thông tin nhận dạng liên quan đến sức khỏe nào được quy định theo HIPAA. Vì PHI rất có giá trị trong các vụ gian lận danh tính và lừa đảo thanh toán y tế, việc bị lộ thông tin có thể dẫn đến các hình phạt tài chính và pháp lý nghiêm trọng. Proactive DLP Xác định thông tin PHI trong văn bản và hình ảnh, ẩn danh các trường thông tin nhạy cảm và đảm bảo các tổ chức chăm sóc sức khỏe duy trì việc xử lý dữ liệu tuân thủ HIPAA trên các hệ thống nội bộ và trao đổi dữ liệu bên ngoài.
Dữ liệu tài chính
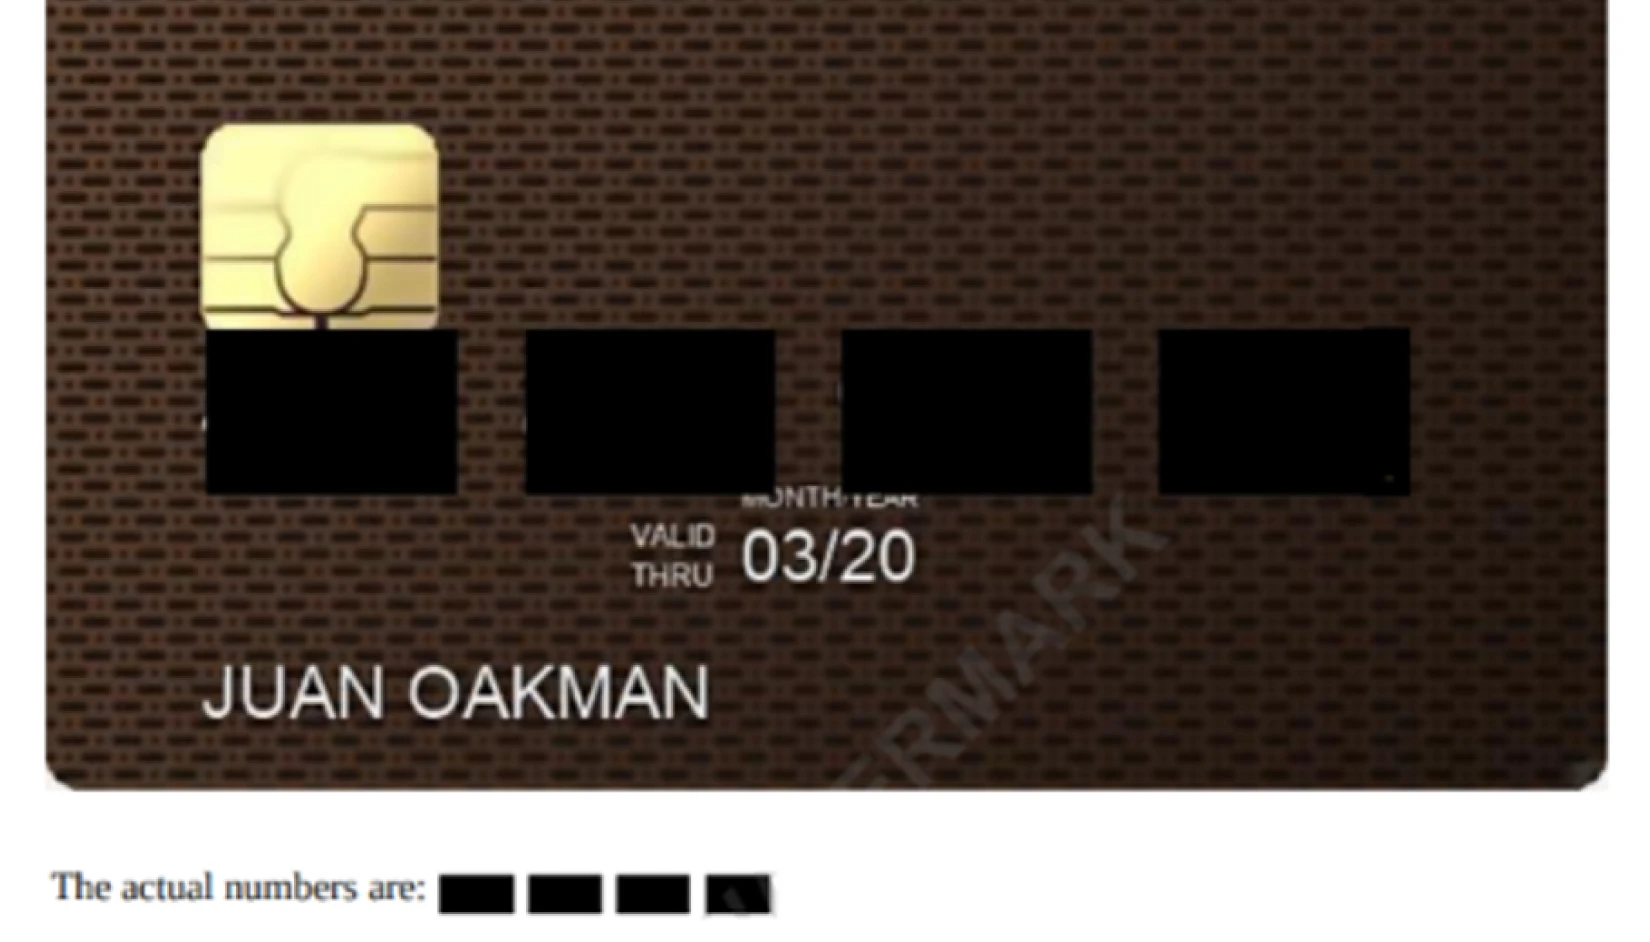
Dữ liệu tài chính bao gồm số thẻ tín dụng, chi tiết tài khoản ngân hàng, hồ sơ giao dịch, thông tin lương bổng và các tài liệu thuế. Những tài sản này thường xuyên là mục tiêu của các hành vi gian lận, lạm dụng nội bộ và khai thác. Proactive DLP Phần mềm này quét các tài liệu, bảng tính, PDF và hình ảnh để tìm các dấu hiệu tài chính bằng cách sử dụng nhận diện mẫu và trí tuệ nhân tạo. Nó có thể che giấu các giá trị nhạy cảm, thực thi các chính sách tuân thủ PCI và chặn việc chia sẻ trái phép, bảo vệ các tổ chức khỏi tổn thất tài chính và rủi ro tuân thủ.
Bí mật (Thông tin đăng nhập & Khóa)
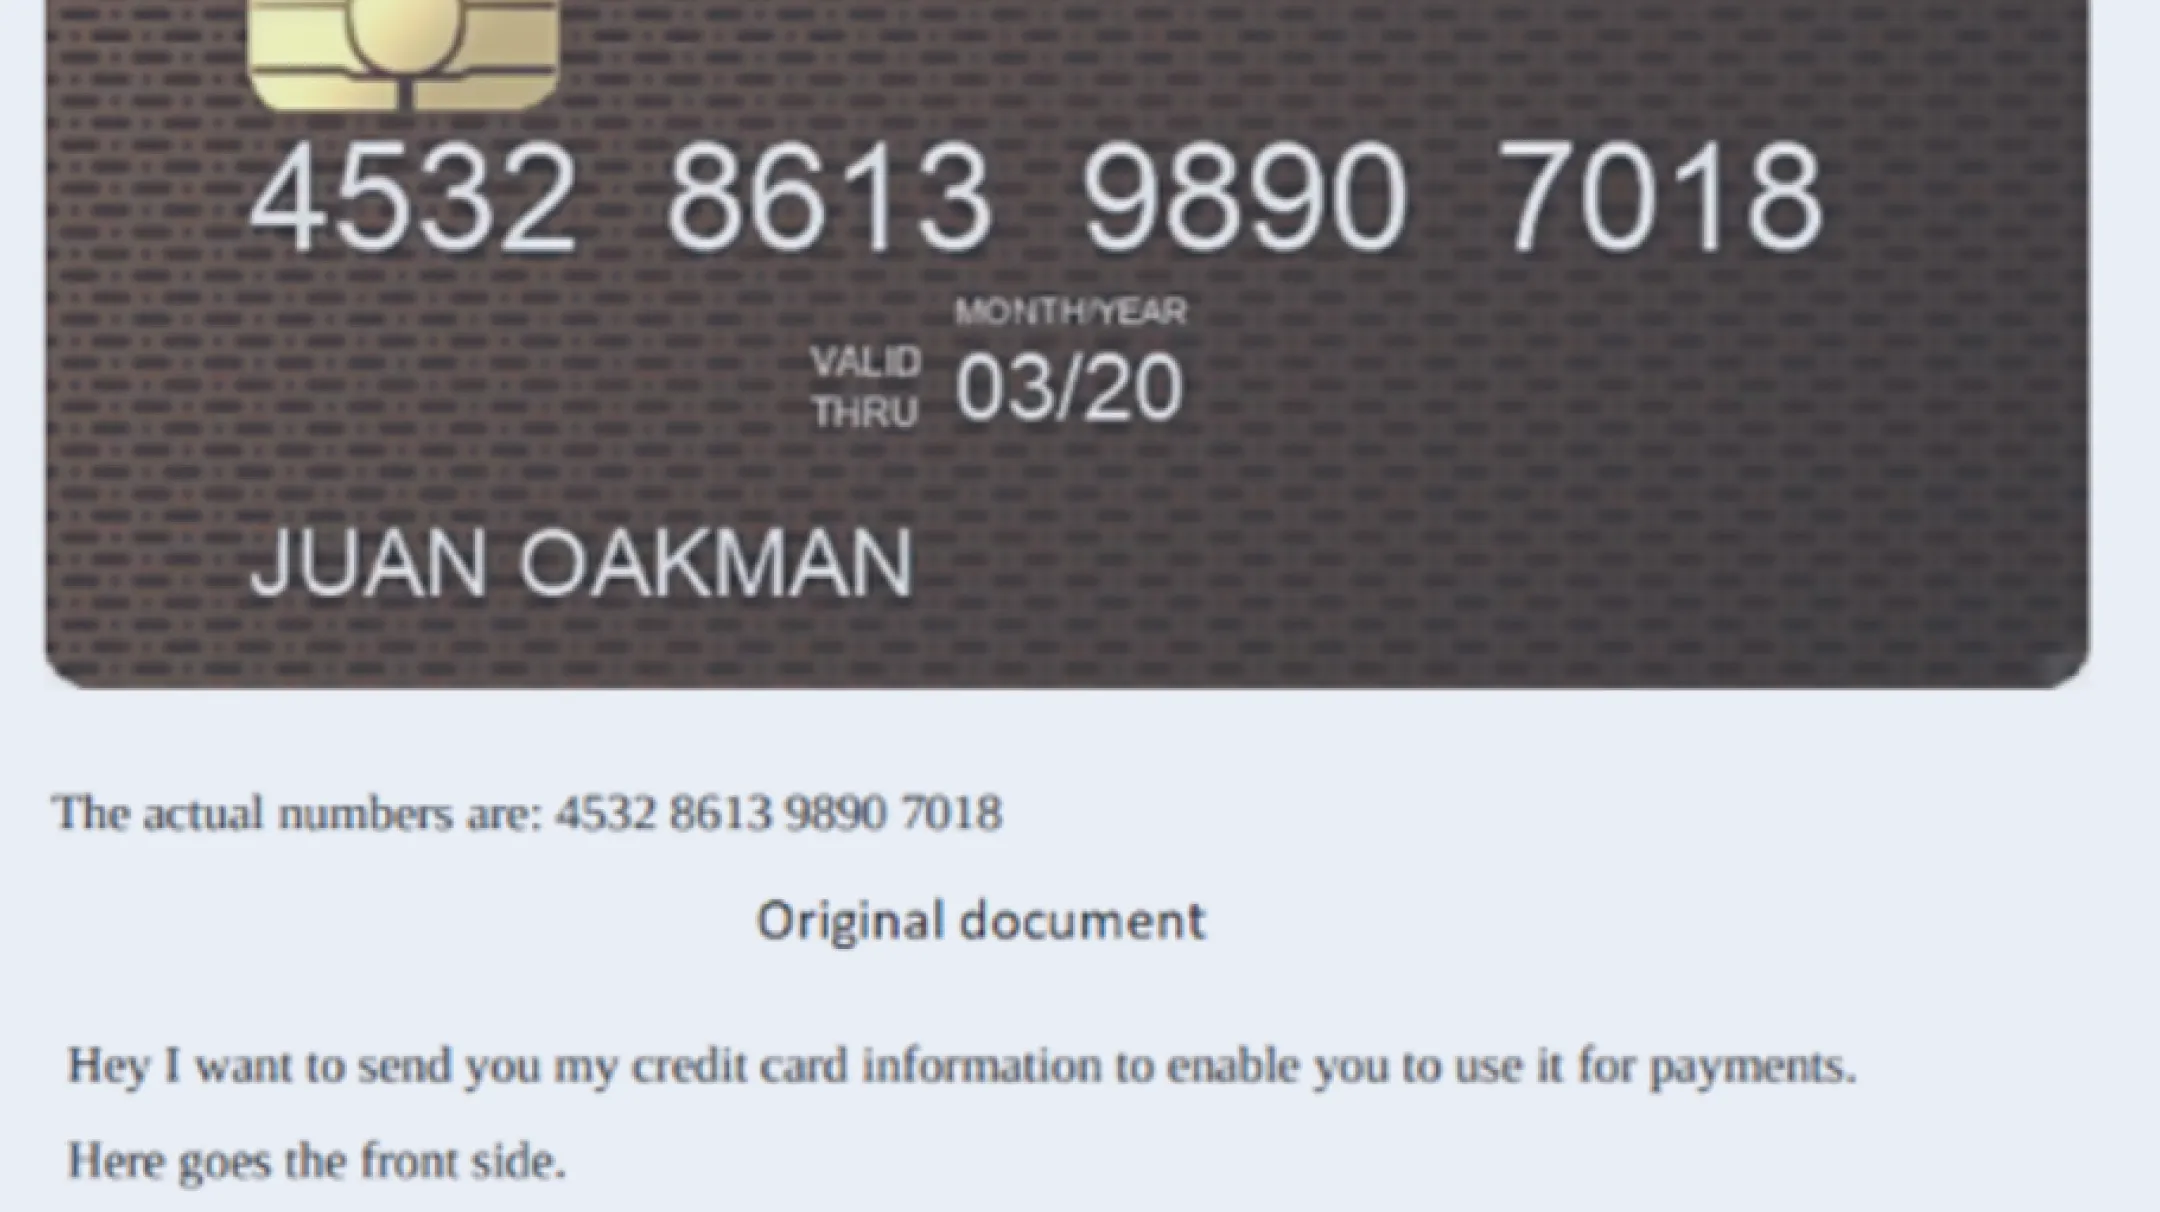
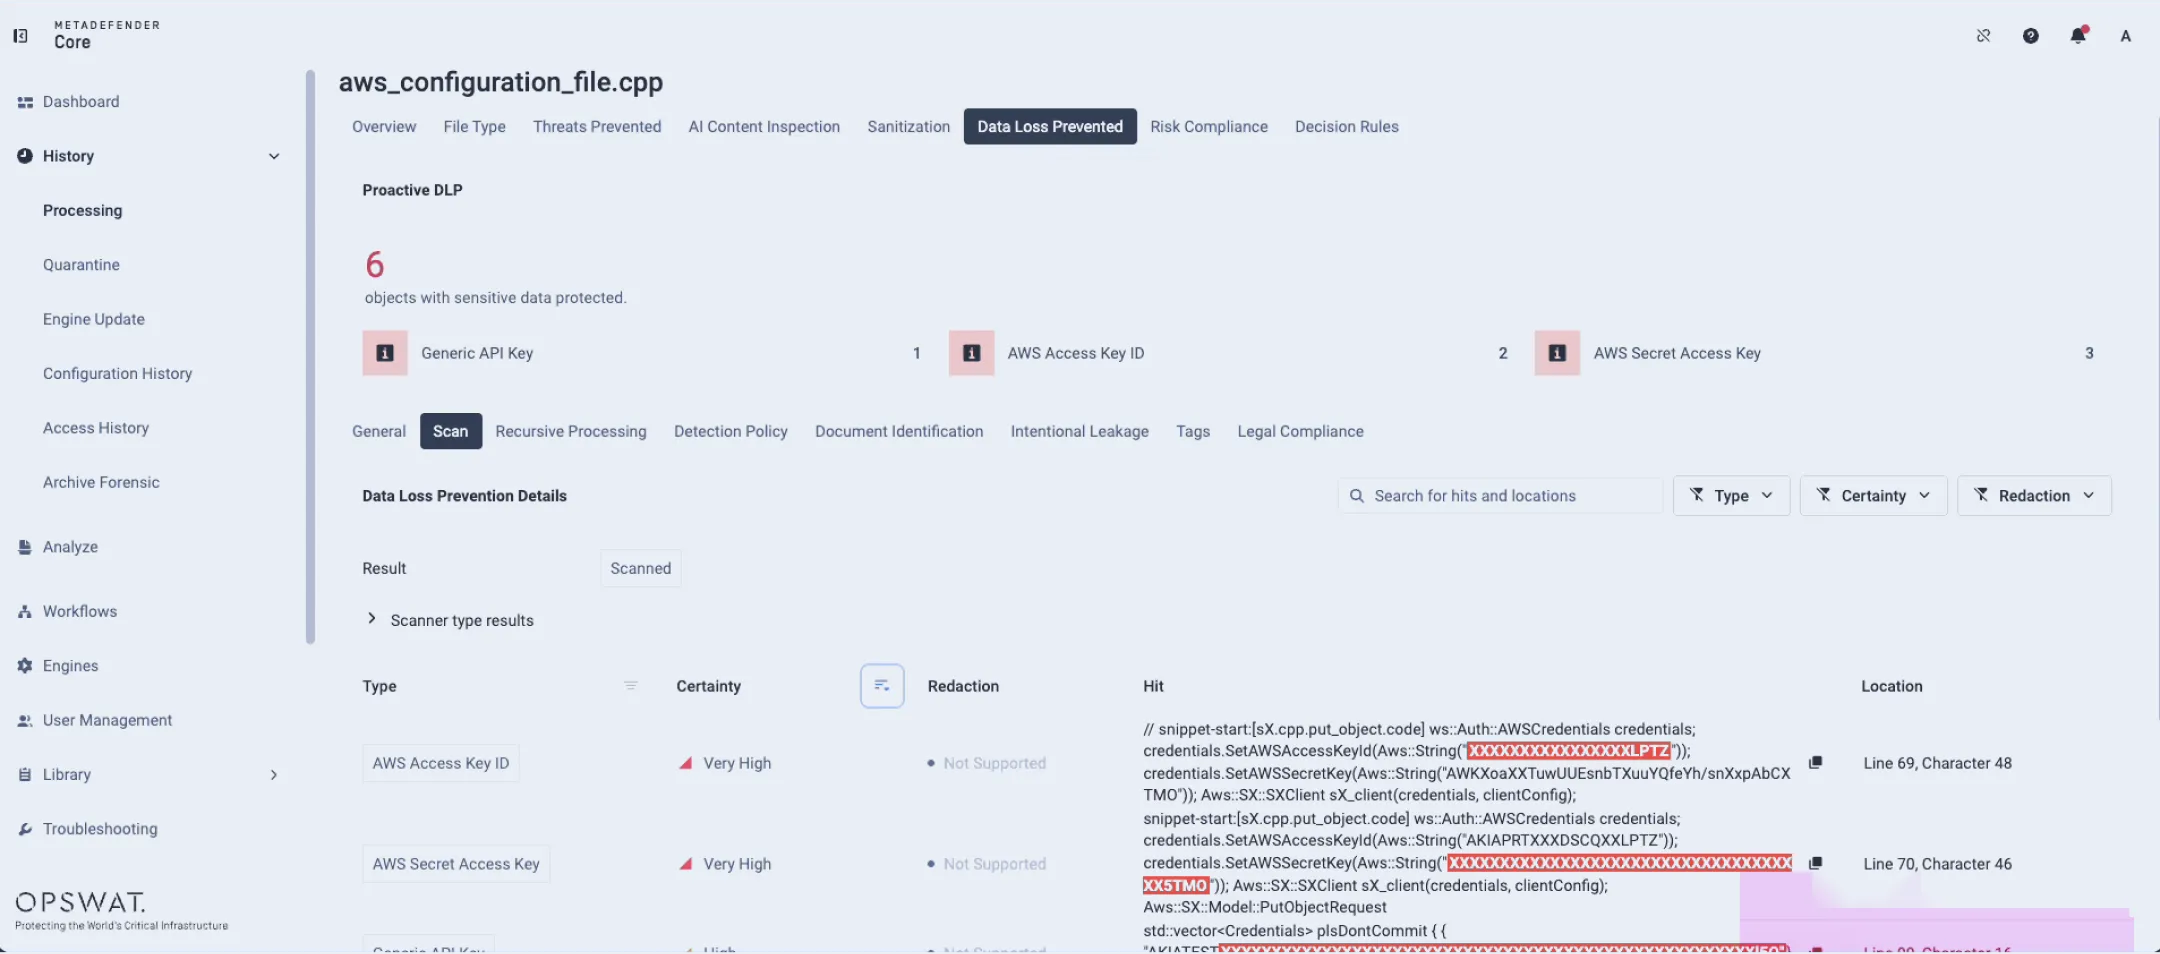
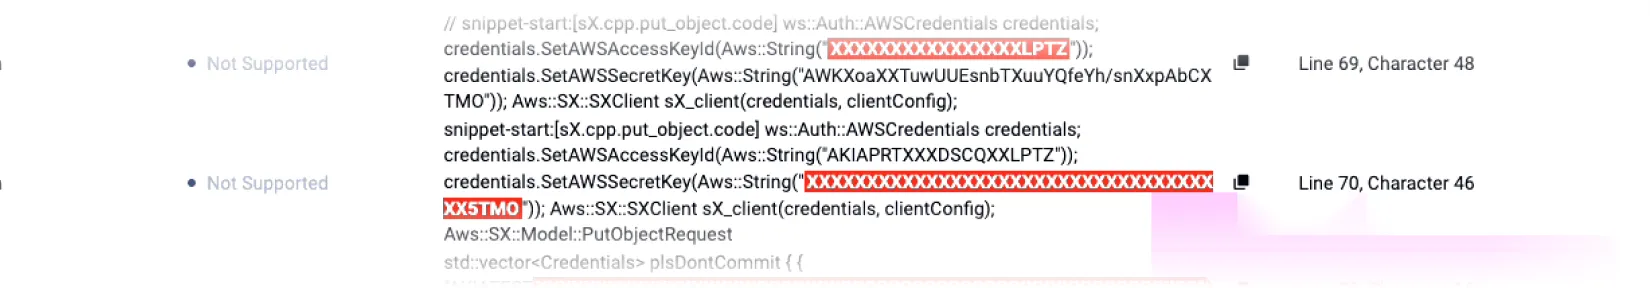
Những bí mật bao gồm API Các khóa, mật khẩu, mã xác thực, khóa riêng tư và chuỗi cấu hình thường được nhúng trong các tệp mã, tài liệu và email. Khi bị rò rỉ, chúng có thể cung cấp quyền truy cập trực tiếp vào hệ thống cho kẻ tấn công. Proactive DLP Phát hiện các bí mật bằng cách sử dụng tính năng nhận dạng mẫu nâng cao và học máy, tự động chỉnh sửa hoặc chặn các tệp chứa thông tin đăng nhập bị lộ, giúp ngăn chặn truy cập trái phép, leo thang đặc quyền và xâm phạm chuỗi cung ứng.
- Nền tảng MetaDefender


- Nền tảng MetaDefender

- Nền tảng MetaDefender

- Nền tảng MetaDefender

- Nền tảng MetaDefender


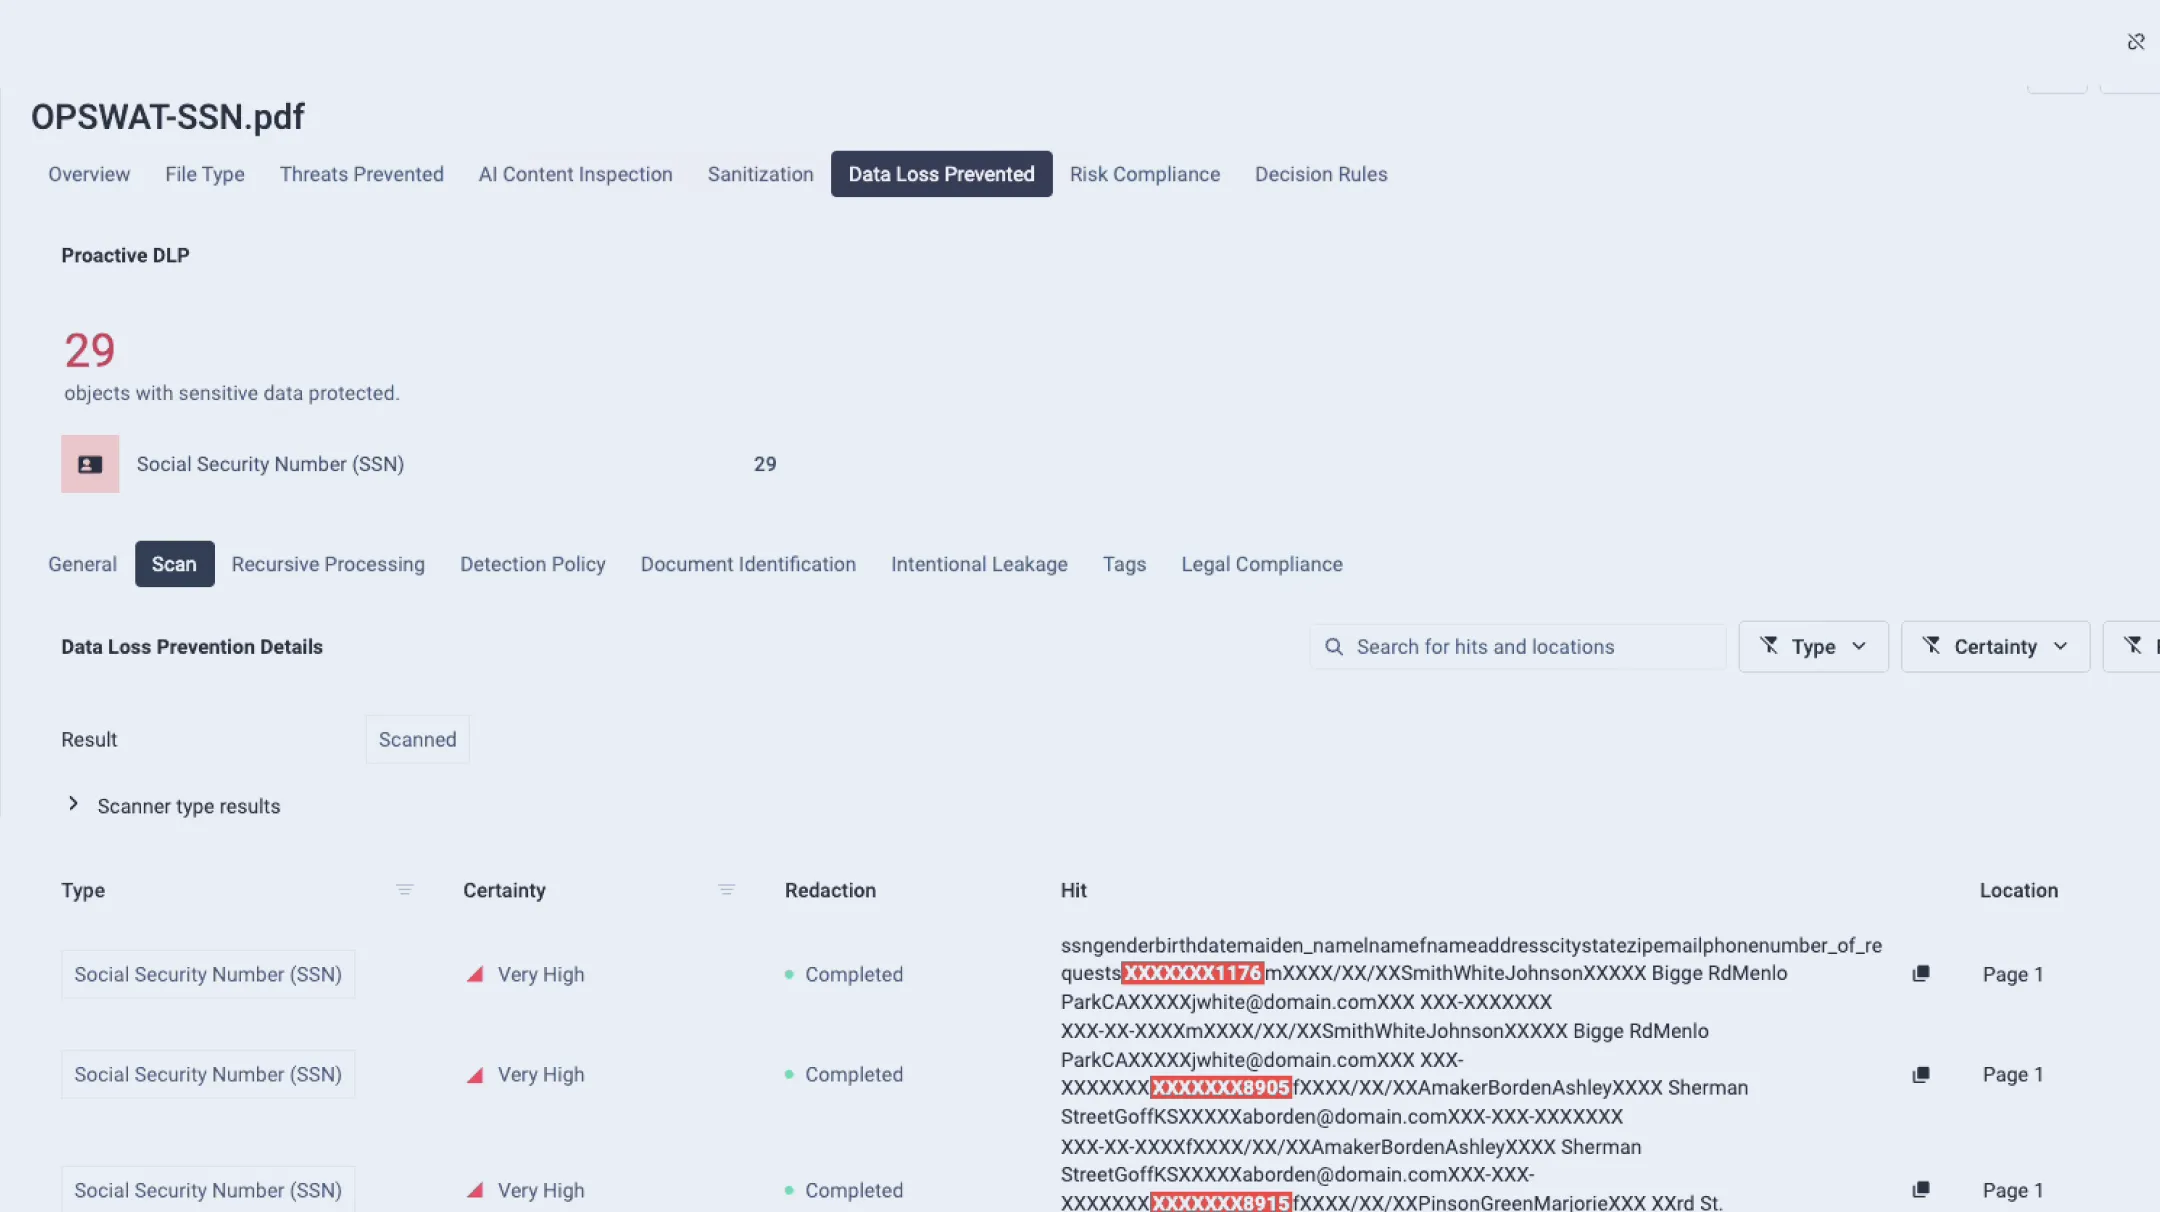
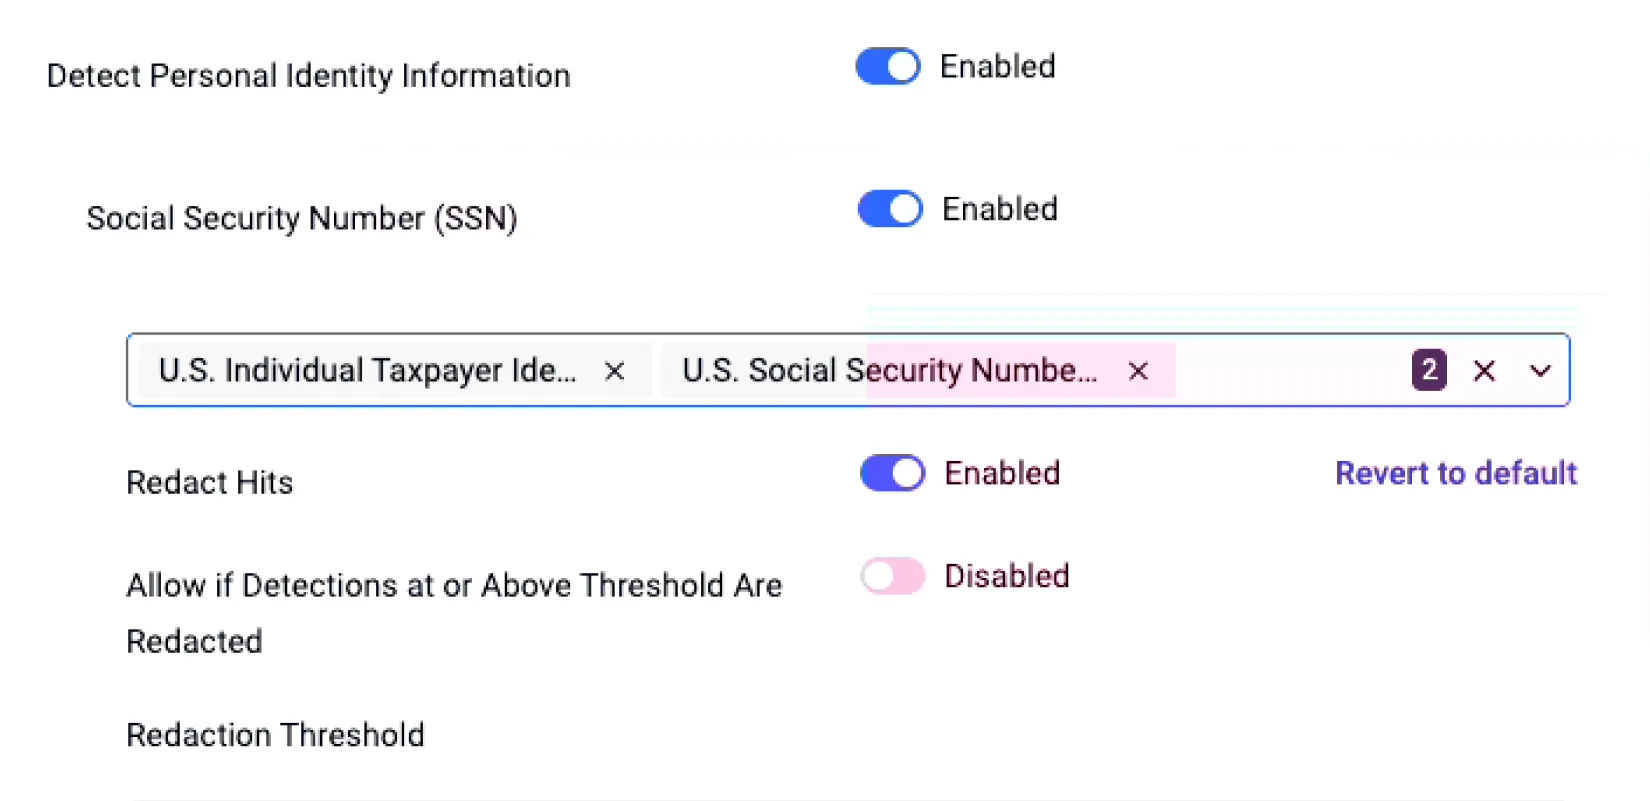
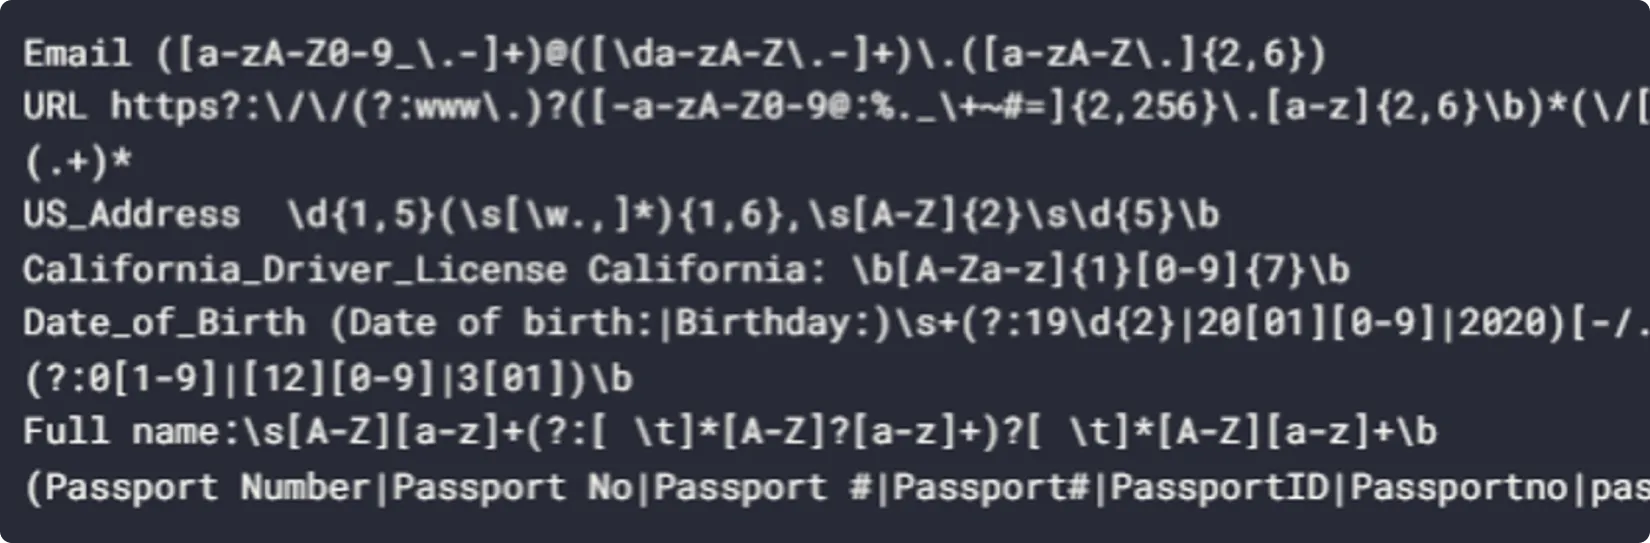
Đối sánh mẫu dựa trên biểu thức chính quy
Phương pháp phát hiện dựa trên biểu thức chính quy (RegEx) bao gồm mọi mẫu nhạy cảm tùy chỉnh, chẳng hạn như ID khách hàng, mã dự án nội bộ, số hợp đồng, mã định danh độc quyền hoặc định dạng đặc thù của ngành. Những giá trị này thường bị rò rỉ ngoài ý muốn thông qua các tài liệu hoặc báo cáo được chia sẻ. Proactive DLP Giải pháp này thực thi các quy tắc mẫu chi tiết, áp dụng việc che giấu hoặc chặn dựa trên chính sách của tổ chức. Tính linh hoạt này cho phép các doanh nghiệp bảo mật dữ liệu kinh doanh độc đáo mà các giải pháp DLP truyền thống thường bỏ qua.
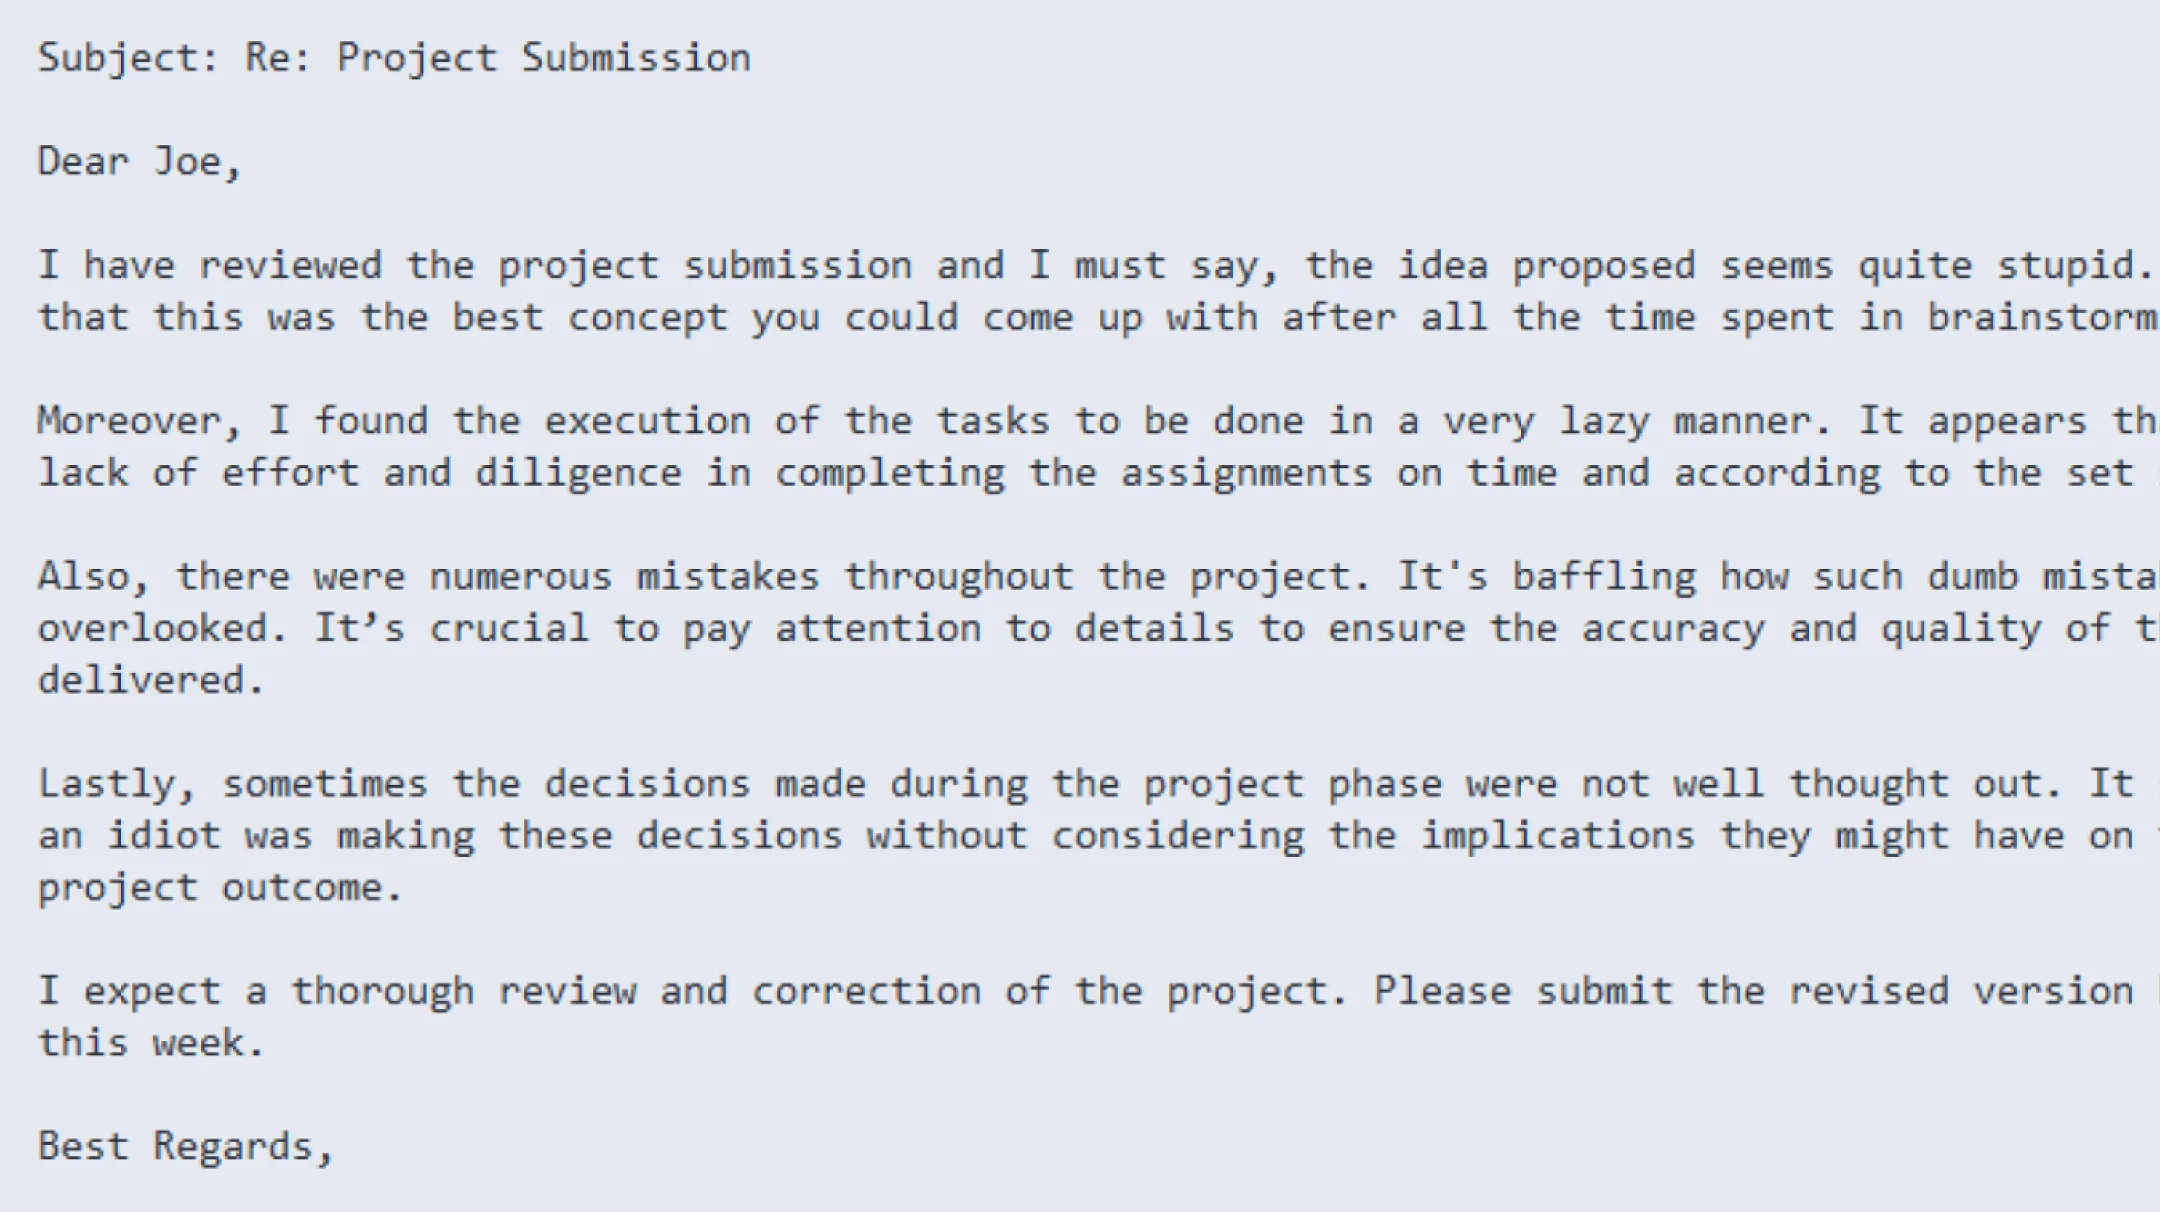
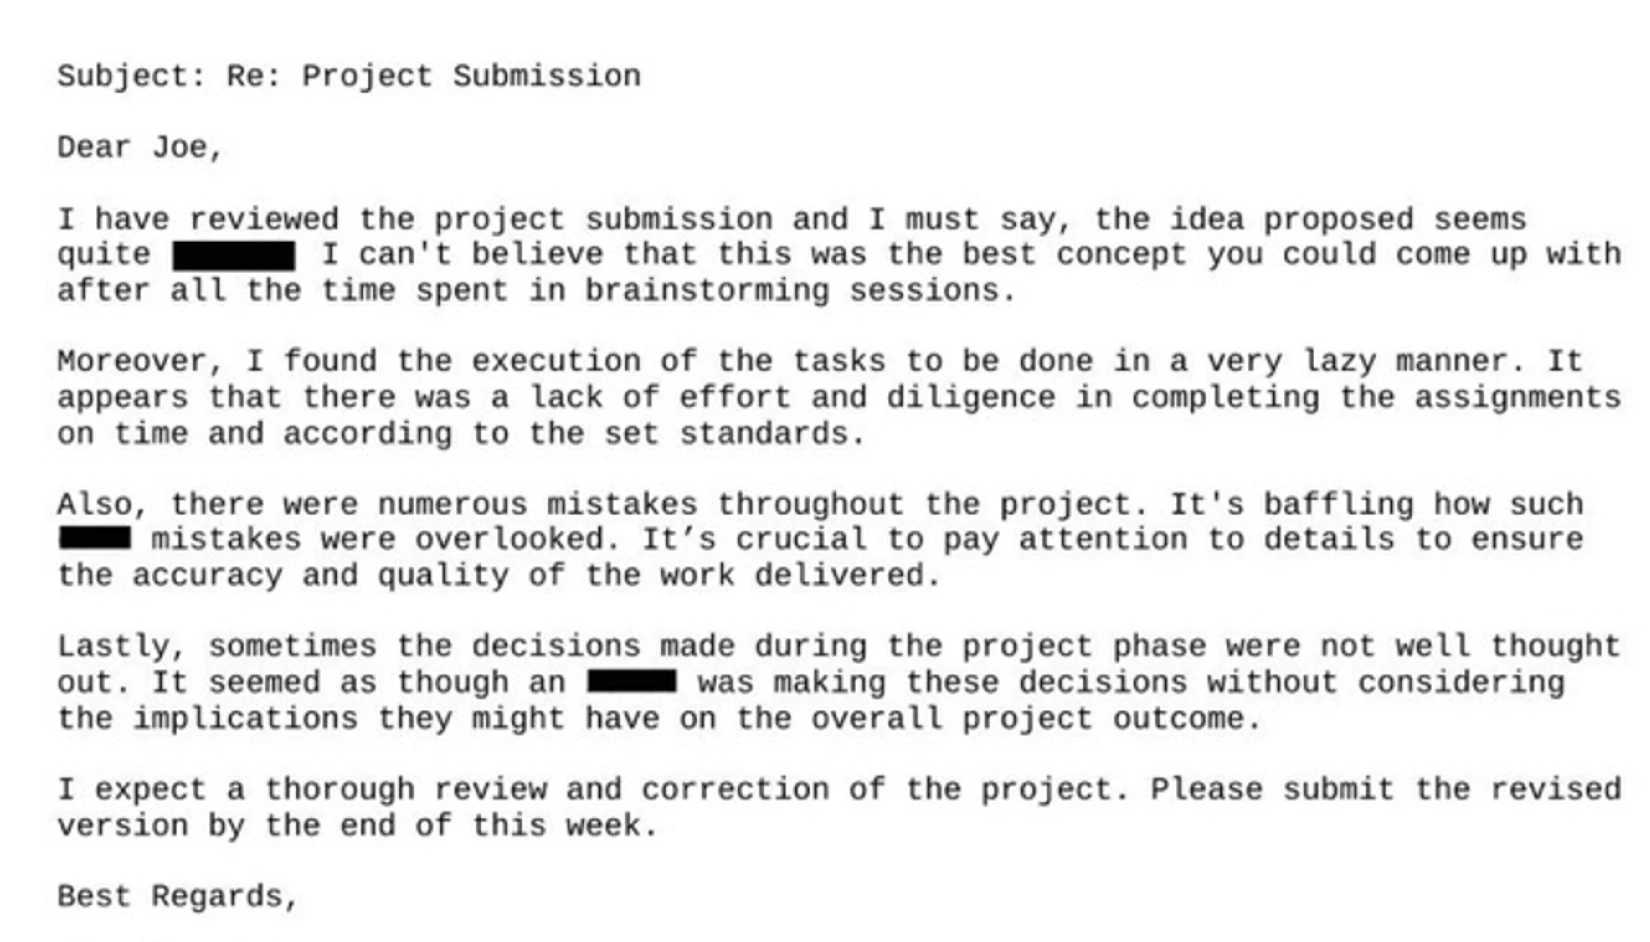
Nội dung và hình ảnh không phù hợp với trẻ em.
Nội dung NSFW bao gồm hình ảnh và văn bản không phù hợp, xúc phạm, mang tính chất tình dục hoặc gây hại, có thể góp phần tạo ra môi trường làm việc thù địch hoặc gây ra trách nhiệm pháp lý. Nội dung như vậy có thể xuất hiện một cách cố ý, vô tình hoặc được nhúng trong các tệp do người dùng tải lên. Proactive DLP Ứng dụng sử dụng mô hình ngôn ngữ và thị giác dựa trên trí tuệ nhân tạo để phát hiện nội dung không phù hợp (NSFW) trong ảnh, ảnh chụp màn hình, tài liệu và kho lưu trữ, gắn cờ hoặc chặn các nội dung đó nhằm duy trì sự tuân thủ, tiêu chuẩn của công ty và tính toàn vẹn nghề nghiệp.
Thông tin mạng và thiết bị
Các thông tin nhận dạng mạng và thiết bị (như địa chỉ IP, địa chỉ MAC, tên máy chủ, nhật ký hệ thống và bản ghi PCAP) có thể tiết lộ cấu trúc hạ tầng hoặc cấu hình nội bộ. Việc lộ các chi tiết này tạo điều kiện cho hoạt động trinh sát và các cuộc tấn công có chủ đích. Proactive DLP Xác định siêu dữ liệu mạng và thông tin thiết bị trên các nhật ký có cấu trúc và các loại tệp phức tạp, bao gồm tệp PCAP và CSV, sau đó biên tập hoặc ẩn danh các giá trị nhạy cảm để ngăn chặn rò rỉ thông tin hoạt động ra bên ngoài.
Các dấu hiệu rò rỉ dữ liệu có chủ đích
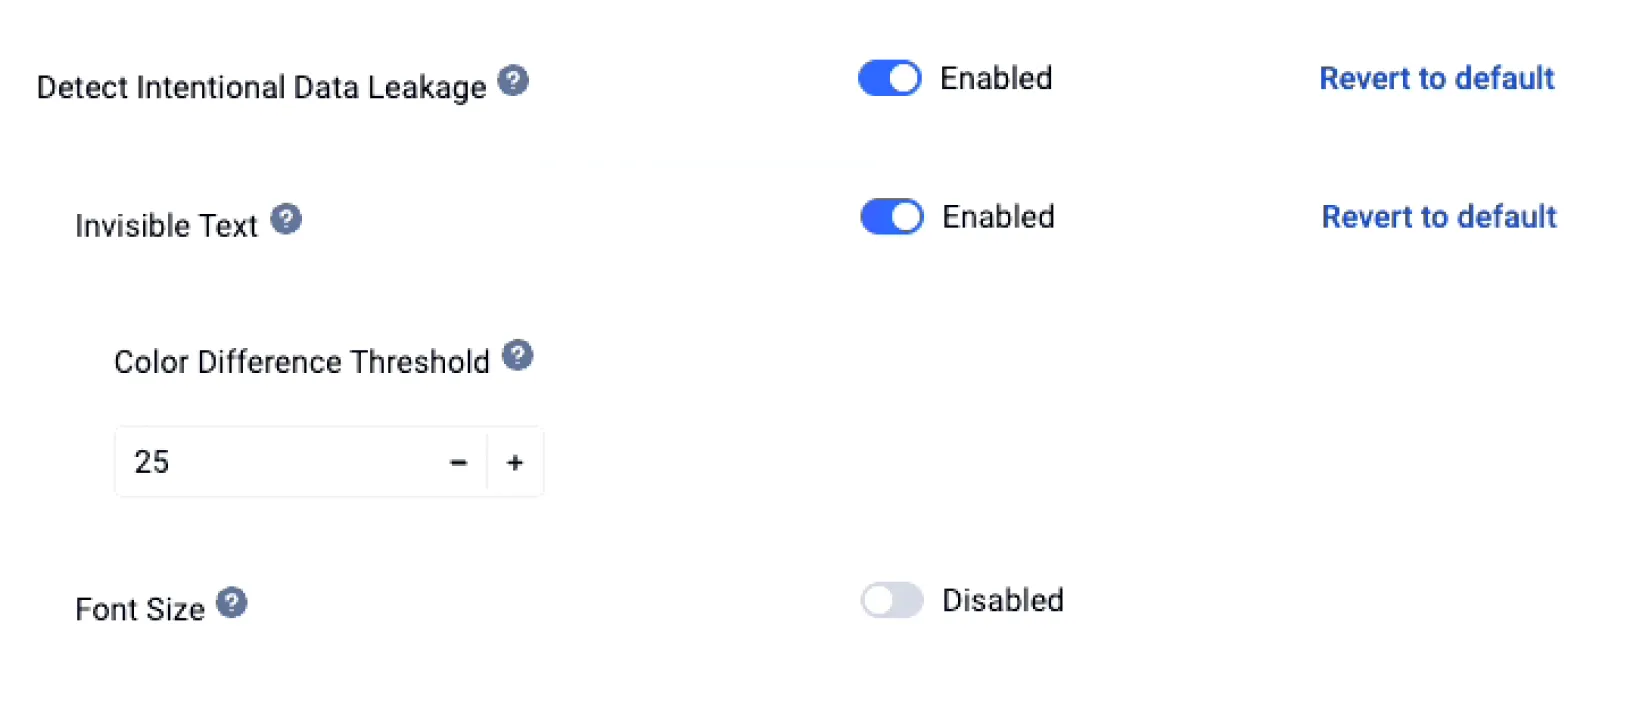
Việc rò rỉ dữ liệu có chủ đích có thể bao gồm việc cố ý chia sẻ các tệp tin mật, các nỗ lực đánh cắp dữ liệu bằng cách ngụy trang nội dung hoặc thao túng tài liệu để vượt qua các biện pháp kiểm soát an ninh. Những tình huống rủi ro cao này có thể gây ra thiệt hại nghiêm trọng nếu không được ngăn chặn. Proactive DLP Phân tích hành vi, nội dung tệp và các vi phạm chính sách để xác định các mẫu đáng ngờ, thực thi việc che giấu hoặc chặn tự động và ngăn chặn việc truyền tệp độc hại hoặc vi phạm chính sách trước khi dữ liệu rời khỏi tổ chức.
- Nền tảng MetaDefender

- Nền tảng MetaDefender
- Nền tảng MetaDefender

- Nền tảng MetaDefender


Triển khai mọi nơi, tích hợp mọi nơi
Cloud
Cung cấp khả năng bảo vệ có thể mở rộng với tính sẵn sàng liên tục và chi phí vận hành tối thiểu.
On-Premises
Duy trì quyền kiểm soát hoàn toàn đối với các chính sách, công cụ và hiệu suất trong môi trường của riêng bạn.
Air-Gapped
Thực thi các chính sách DLP một cách an toàn trong môi trường hoàn toàn biệt lập mà không cần tiếp xúc với mạng bên ngoài.
Được các doanh nghiệp toàn cầu hàng đầu tin tưởng
- Một nhà cung cấp dịch vụ viễn thông toàn cầu đã tăng cường bảo mật truyền tải tệp tin, cải thiện việc tuân thủ quy định và chủ động giảm thiểu rủi ro vận hành bằng cách sử dụng... MetaDefender Managed File Transfer với MetaDefender Core Chiến lược này là một phần của sự chuyển đổi rộng hơn hướng tới cơ sở hạ tầng kỹ thuật số kiên cường hơn nhằm đáp ứng các mối đe dọa mạng ngày càng gia tăng và các yêu cầu pháp lý đang thay đổi.
- Câu chuyện này giải thích cách một công ty năng lượng giấu tên (sẽ được gọi là EnergyCo) không chỉ bảo mật việc truyền tải dữ liệu và thiết bị của họ, mà còn đảm bảo tuân thủ các yêu cầu pháp lý và thực thi các quy trình tốt nhất. OPSWAT 'S MetaDefender Kiosk Và MetaDefender Managed File Transfer .
Tài nguyên được đề xuất

Proactive DLP Bảng dữ liệu
Có gì mới trong Proactive DLP 2.23.0
Ngăn mất dữ liệu (DLP) là gì?
Giới thiệu chức năng phân loại tài liệu nâng cao được hỗ trợ bởi AI của Proactive DLP™ của OPSWAT
Chặn nội dung lừa đảo bằng Công nghệ ngăn ngừa thất thoát dữ liệu chủ động
Giá trị của dữ liệu và cách giữ an toàn
Phát hiện và xóa dữ liệu nhạy cảm trong hình ảnh được cắt nhúng trong tệp Word bằng Công nghệ ngăn ngừa thất thoát dữ liệu chủ động (ngăn ngừa thất thoát dữ liệu)
Bảo vệ nhà sản xuất ô tô khỏi các mối đe dọa từ tệp
Proactive DLP Cuốn sách nhỏ
0 kết quả. Vui lòng thử lại.
