CNIL (Ủy ban Quốc gia về Tin học và Tự do) đã phạt Bệnh viện tư nhân Loire 500.000 euro (khoảng 580.000 đô la Mỹ) vì những sơ suất bảo mật dẫn đến vụ xâm nhập dữ liệu mùa hè năm 2025. Kẻ tấn công đã truy cập vào hồ sơ của 524.867 bệnh nhân. Chúng cũng truy cập vào hồ sơ của 202.246 người được bệnh nhân chỉ định là bên thứ ba đáng tin cậy, và bệnh viện đã thông báo cho các bệnh nhân mà không hề thông báo trực tiếp cho nhóm người thứ hai này. Cơ quan quản lý đã công bố quyết định của mình vào ngày 3 tháng 9 năm 2026, theo quyết định số SAN-2026-009.
CNIL đã viện dẫn sự thiếu sót đó theo Điều 34 của GDPR (Quy định chung về bảo vệ dữ liệu) . Câu hỏi hữu ích hơn đối với bất kỳ ai đang vận hành môi trường dữ liệu y tế là làm thế nào một quy trình thông báo lại tiếp cận được nửa triệu người mà lại bỏ sót thêm hai trăm nghìn người khác đang sử dụng cùng hệ thống đó.
Nhóm thứ hai là ai?
Theo Điều L1111-6 của Bộ luật Y tế công cộng Pháp, bất kỳ người trưởng thành nào cũng có thể chỉ định một 'personne de confiance' (người được ủy thác); đó có thể là người thân, bạn thân hoặc bác sĩ điều trị của họ. Nhân viên bệnh viện sẽ tham khảo ý kiến của những người này nếu bệnh nhân không thể tự bày tỏ nguyện vọng của mình. Bệnh nhân sẽ chỉ định người này bằng văn bản, và các bệnh viện phải tạo cơ hội cho mọi bệnh nhân nhập viện được làm điều đó. Hồ sơ được lập sẽ ghi lại tên, thông tin liên lạc và mối quan hệ được nêu rõ với bệnh nhân.
Không một ai trong số 202.246 người đó là bệnh nhân. Họ chưa từng đăng ký, chưa từng nhận được sự chăm sóc y tế, và trong nhiều trường hợp thậm chí không biết bệnh viện có lưu giữ hồ sơ mô tả về họ. CNIL phát hiện ra rằng sự thiếu sót này đã tước đi của họ thông tin cần thiết để hiểu về vụ tấn công, đánh giá hậu quả có thể xảy ra và thực hiện các biện pháp chống lại việc lạm dụng dữ liệu của họ.
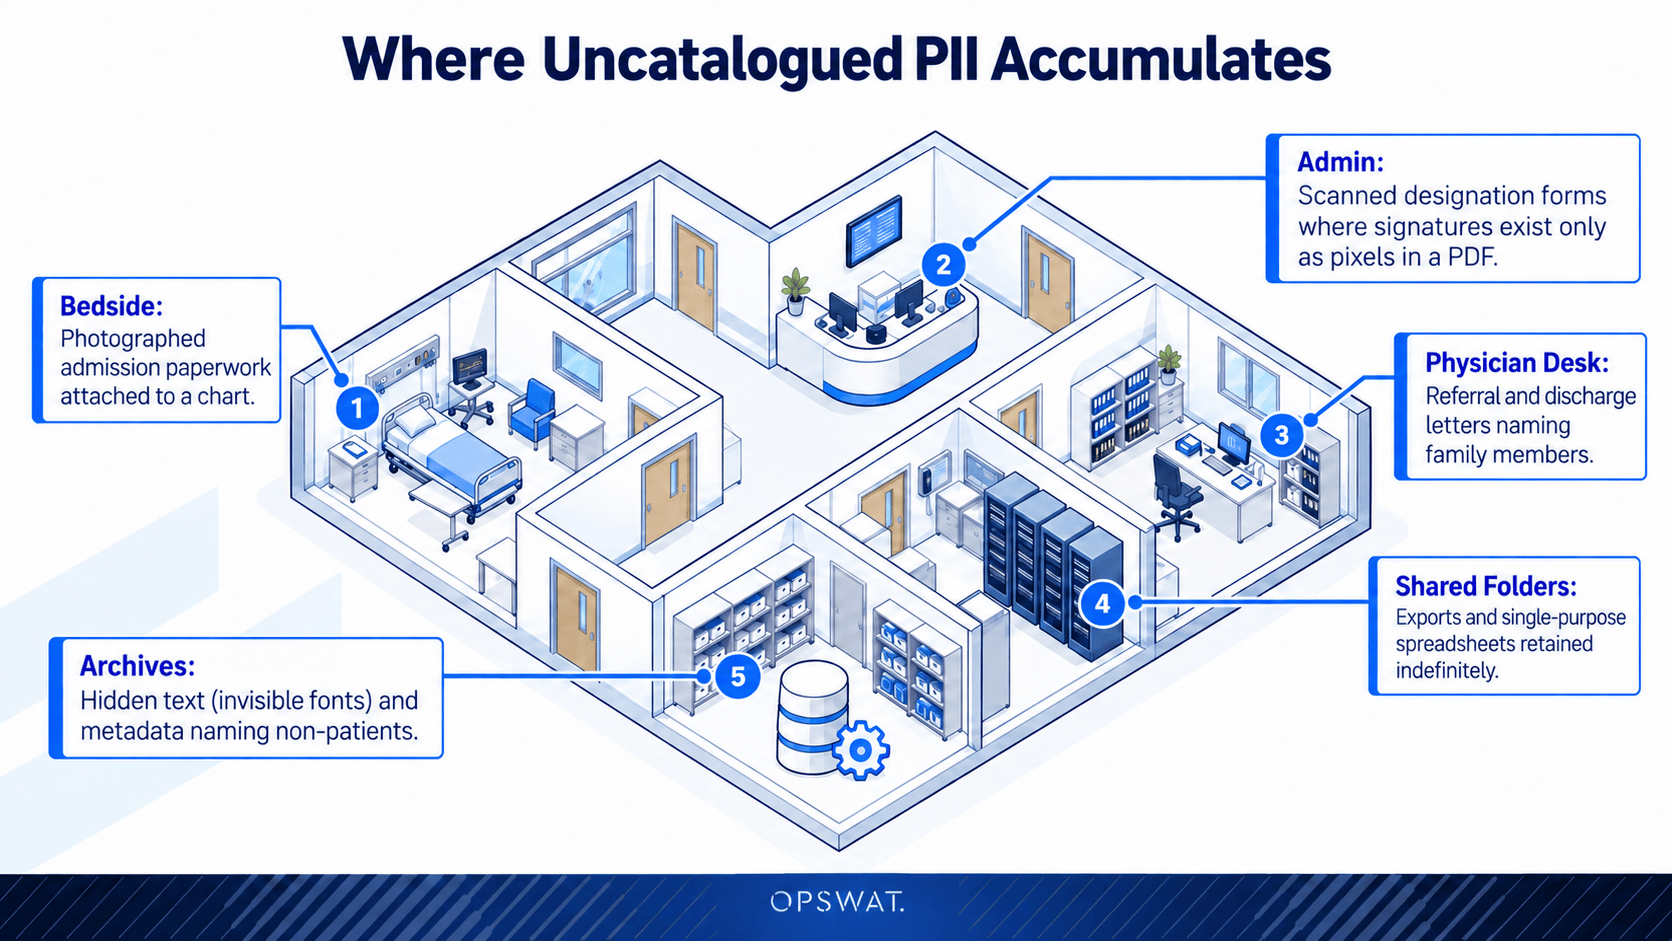
Mỗi bệnh viện đều lưu giữ thông tin của nhóm người này: người liên hệ khẩn cấp, người đi cùng bệnh nhân, người thân được ghi nhận trong quá trình nhập viện, bác sĩ giới thiệu được nêu tên trong giấy xuất viện và người giám hộ hợp pháp. Hồ sơ của họ hiếm khi nằm trong các hệ thống mà quá trình kiểm kê bắt đầu.
Nơi dữ liệu cá nhân chưa được lập danh mục tích tụ
Các tổ chức chăm sóc sức khỏe xây dựng chính sách bảo vệ dữ liệu của họ dựa trên dữ liệu sức khỏe. Các quy tắc phát hiện tìm kiếm mã chẩn đoán, số hồ sơ y tế, mã số bảo hiểm và chi tiết điều trị, bởi vì đó là những gì quy định nêu rõ và những gì kiểm toán viên thường hỏi.
Hồ sơ của bên thứ ba đáng tin cậy không chứa bất kỳ thông tin nào như vậy. Nó chỉ bao gồm tên, số điện thoại, địa chỉ và mối quan hệ. Khi được đánh giá dựa trên chính sách được điều chỉnh cho nội dung lâm sàng, tệp tin này đạt điểm "sạch". Nó chứa đầy đủ dữ liệu cá nhân được quy định và không ai yêu cầu bộ quy tắc tìm kiếm nó.
Khoảng trống đó giải thích làm thế nào một bệnh viện có thể thực hiện quy trình thông báo một cách hiệu quả mà vẫn đưa ra kết luận theo Điều 34. Quy trình này hoạt động tốt đối với nhóm dân số mà tổ chức đã lập danh mục. Nhóm dân số chưa được lập danh mục thì hoàn toàn không được hệ thống theo dõi, cả trong quá trình hoạt động bình thường lẫn sau khi xảy ra vi phạm.
Hãy đọc nội dung thay vì chỉ tin vào nhãn mác.
Công nghệ Proactive DLP™ kiểm tra nội dung bên trong tệp tin chứ không chỉ dựa vào tên, phần mở rộng hoặc nhãn phân loại của tệp. Công nghệ này hỗ trợ hơn 125 loại tệp , bao gồm văn bản, hình ảnh và tài liệu nhúng, và thực hiện kiểm tra đệ quy, do đó nó sẽ kiểm tra các tệp lưu trữ và các lớp lồng nhau thay vì bỏ qua chúng.
Có ba khả năng quan trọng để tìm kiếm dữ liệu cá nhân mà không ai lập danh mục:
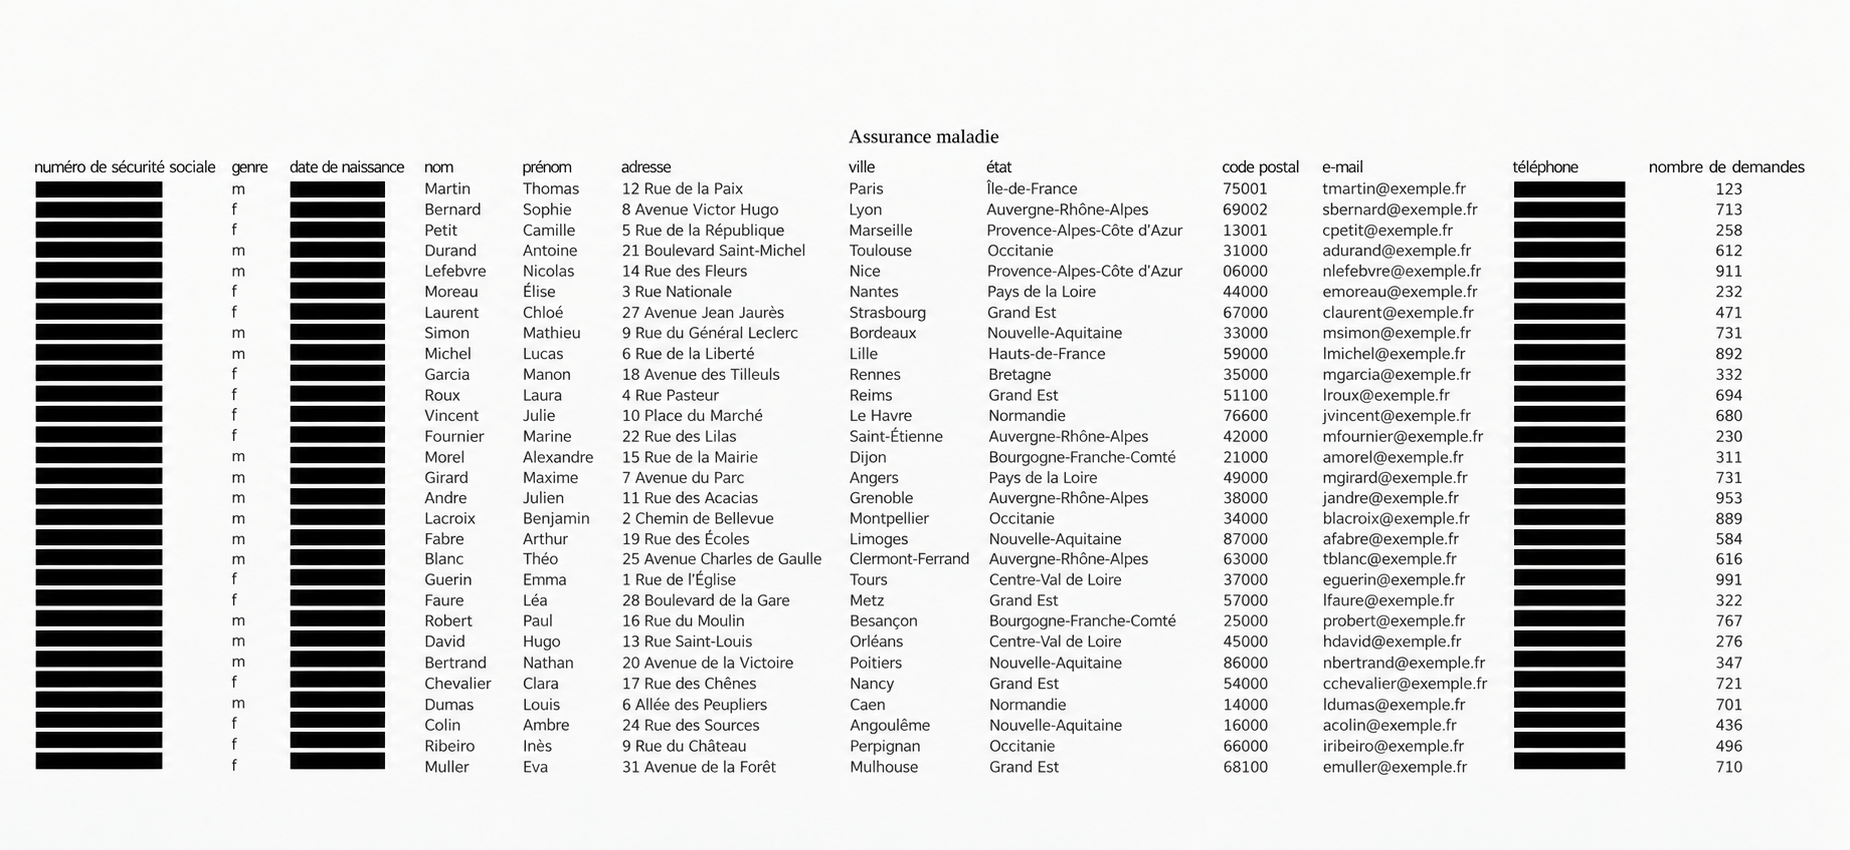
- Hệ thống được xây dựng để phát hiện các thông tin nhận dạng cá nhân cùng với thông tin lâm sàng. Các công cụ phát hiện được hỗ trợ bởi trí tuệ nhân tạo (AI) bao gồm tên cá nhân, ngày sinh, số điện thoại và số chứng minh nhân dân, hộ chiếu và giấy phép lái xe , cùng với các công cụ phát hiện lâm sàng cho mã chẩn đoán, các bệnh lý phổ biến và nhóm máu. Đối với môi trường tiếng Pháp, một chi tiết quan trọng: tính năng phát hiện thông tin nhận dạng cá nhân (PII) bằng AI hỗ trợ tiếng Pháp cùng với tiếng Anh, tiếng Tây Ban Nha, tiếng Đức, tiếng Ý và tiếng Bồ Đào Nha.
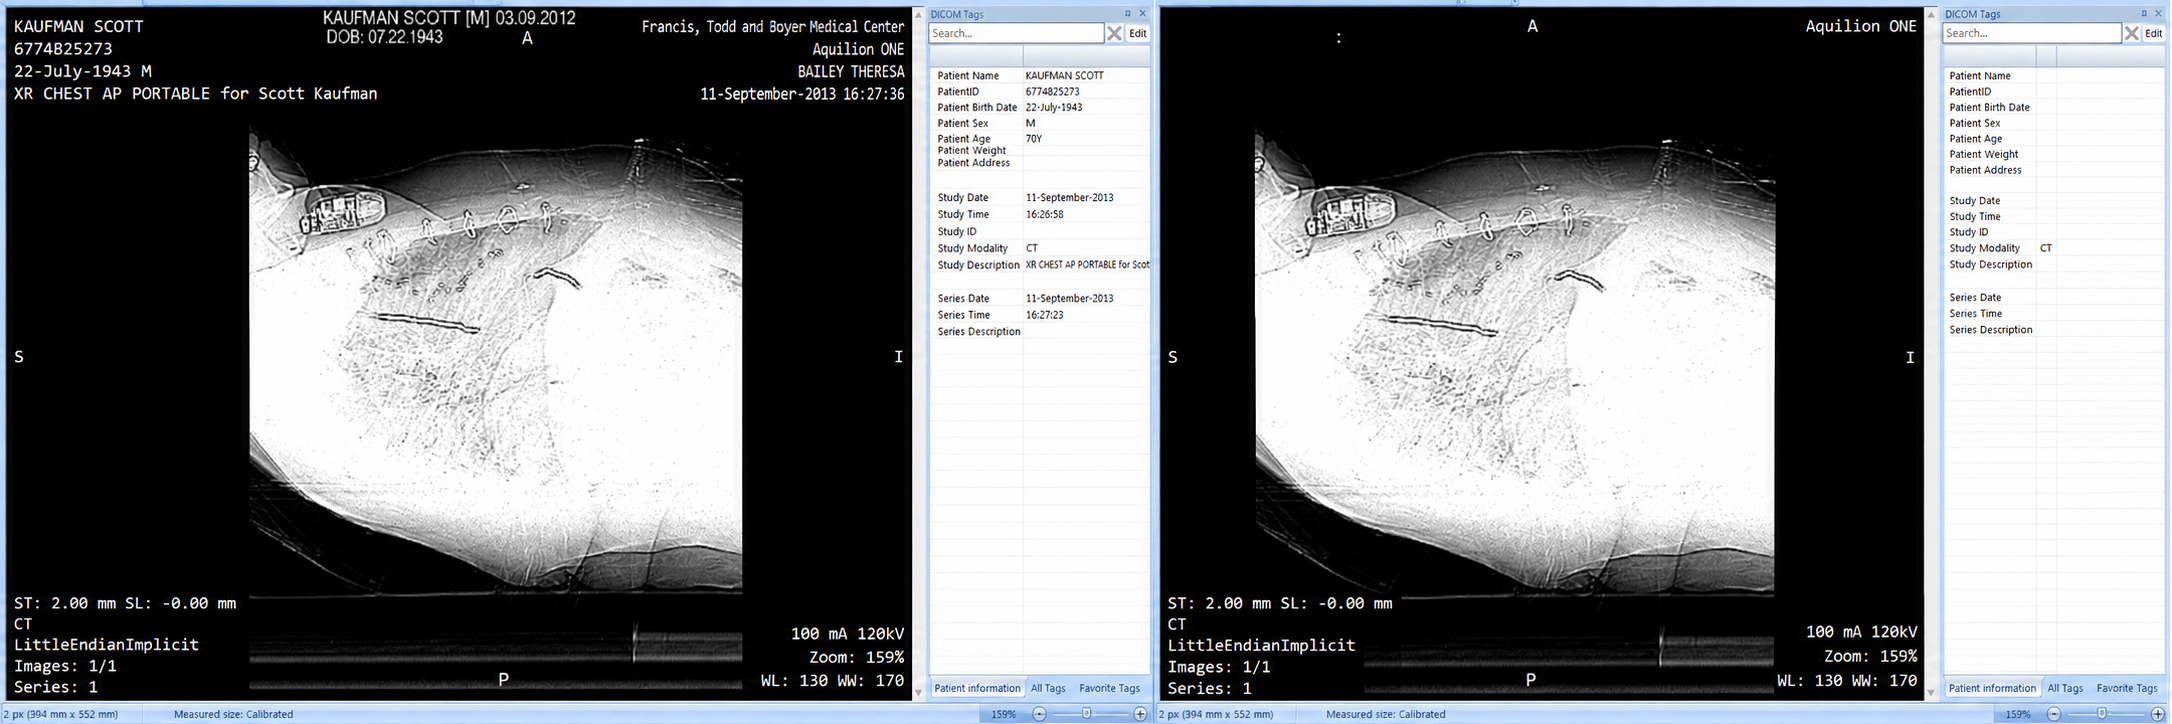
- Nhận dạng ký tự quang học (OCR) cho tài liệu hình ảnh. Proactive DLP™ đọc các biểu mẫu được quét, giấy tờ được chụp ảnh và các tệp PDF không thể tìm kiếm giống như cách nó đọc tài liệu văn bản. Biểu mẫu chỉ định hoặc bản quét DICOM chỉ tồn tại dưới dạng bản quét sẽ không còn là điểm mù nữa.
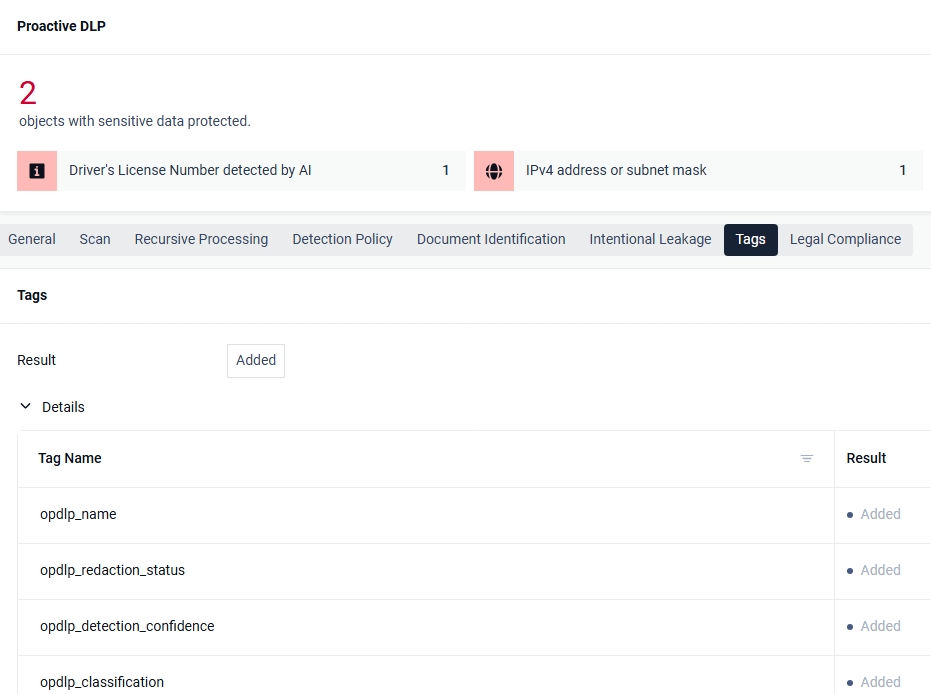
- Phân loại và gắn thẻ tạo ra bản ghi. Proactive DLP™ phân loại nội dung được phát hiện dựa trên các mức độ nhạy cảm được xác định trước và nhúng các thẻ phân loại vào tệp đã xử lý. Các thẻ này được chuyển đến nền tảng SIEM hoặc hệ thống quản lý tài liệu, biến các phát hiện riêng lẻ thành một bức tranh tổng thể về nơi lưu trữ dữ liệu được quy định. Nhận dạng tài liệu bổ sung phân loại cấp danh mục cho các tài liệu nhận dạng và tài chính.
Việc kiểm tra nội dung tại các điểm chuyển tiếp cho phép theo dõi quá trình di chuyển của các tập tin: tải lên, tải xuống, tệp đính kèm email, phương tiện lưu trữ di động và các hoạt động chuyển giao được quản lý. Hệ thống xây dựng bản đồ dựa trên lưu lượng truy cập thực tế thay vì chỉ thu thập dữ liệu từ bộ nhớ khi ở trạng thái nghỉ, điều này có nghĩa là bức tranh tổng thể được hình thành khi dữ liệu luân chuyển và cần được kết hợp với quá trình tìm kiếm các kho lưu trữ không bao giờ di chuyển.
Proactive DLP chạy bên trong MetaDefender Core , MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , Và MetaDefender Managed File Transfer .
Bước thực tế
Danh sách thông báo vi phạm là một bài toán kiểm kê cần giải quyết trong điều kiện thời gian gấp rút. Việc xây dựng danh sách này giữa lúc sự cố xảy ra đồng nghĩa với việc phải tái cấu trúc xem những nhóm người nào xuất hiện trong những tập tin nào, và những nhóm người không được ghi chép lại sẽ là những nhóm bị bỏ sót.
Báo cáo Chi phí Vi phạm Dữ liệu năm 2026 của IBM cho thấy trung bình một vụ vi phạm dữ liệu trong lĩnh vực chăm sóc sức khỏe có chi phí lên tới 6,64 triệu đô la, cao nhất trong bất kỳ ngành nào trong năm thứ mười ba liên tiếp. Thời gian trung bình để xác định và ngăn chặn đạt 247 ngày, và việc xâm phạm phương tiện lưu trữ di động và chuỗi cung ứng mất thời gian lâu nhất, lên tới 258 ngày. Một điểm kiểm tra nội dung bao gồm cả hai con đường này.
Hãy bắt đầu từ hướng ngược lại. Hướng công nghệ Proactive DLP™ vào các luồng tập tin đang lưu chuyển trong môi trường của bạn và phân loại những gì được trả về. Các thẻ này sẽ tích lũy thành một bản ghi về dữ liệu cá nhân mà bạn đang lưu giữ về những người không phải là bệnh nhân của bạn.

