CareCloud, một nhà cung cấp phần mềm y tế có trụ sở tại Somerset, New Jersey, đã xác nhận một vụ tấn công xảy ra vào tháng 3 năm 2026 nhằm vào một trong các hệ thống EHR (Hồ sơ Y tế Điện tử) của công ty. Vụ tấn công này đã ảnh hưởng đến hơn 3,7 triệu người. Cổng thông tin xử lý vi phạm của HHS (Bộ Y tế và Dịch vụ Nhân sinh) cổng thông tin về vi phạm của Văn phòng Quyền Dân sự hiện đã liệt kê vụ việc này vào danh sách các vụ vi phạm dữ liệu y tế lớn nhất trong năm. Xếp hạng này được trích dẫn từ Tạp chí HIPAA (tháng 8 năm 2026). Các nhà điều tra pháp y xác định khoảng thời gian truy cập trái phép kéo dài khoảng sáu ngày, và kẻ tấn công tuyên bố đã đánh cắp dữ liệu từ các cơ sở dữ liệu trong khoảng thời gian đó.
Chỉ trong vòng sáu ngày truy cập, hệ thống đã thu thập được hàng triệu hồ sơ bệnh nhân đầy đủ.
Khoảng cách giữa thời gian lưu lại và mức độ thiệt hại chính là yếu tố đáng được nghiên cứu. Các biện pháp kiểm soát truy cập quyết định thời gian một kẻ xâm nhập lưu lại hệ thống. Nội dung của các tệp mà chúng truy cập được quyết định mức độ nghiêm trọng của vụ xâm nhập đó, và đó chính là biến số mà Proactive DLP™ được thiết kế để thay đổi trước khi kẻ tấn công có thể tiến xa đến mức đó.
Những gì kẻ tấn công đã tiếp cận được
CareCloud đã xác nhận các loại dữ liệu liên quan, và sự kết hợp giữa các loại dữ liệu này quan trọng hơn bất kỳ trường dữ liệu riêng lẻ nào. Các bản ghi bị ảnh hưởng bao gồm sự kết hợp của một số yếu tố sau đây:
- Họ tên và địa chỉ thường trú
- Ngày sinh
- Số An sinh xã hội
- Giấy phép lái xe và các số nhận dạng khác do cơ quan nhà nước cấp
- Số tài khoản tài chính
- Số thẻ tín dụng và thẻ ghi nợ
- Thông tin y tế và chi tiết về bảo hiểm y tế
Số thẻ tín dụng bị đánh cắp sẽ hết hạn. Tuy nhiên, thông tin ngày sinh kết hợp với số An sinh Xã hội và chẩn đoán bệnh thì không. Mỗi bản ghi trong vụ rò rỉ dữ liệu này chứa đủ thông tin để mở thẻ tín dụng và nộp các yêu cầu bồi thường gian lận. Nó cũng chứa đủ thông tin để tạo ra một lý do thuyết phục cho cuộc tấn công tiếp theo nhằm vào bệnh nhân hoặc nhà cung cấp dịch vụ y tế của họ.
Không có giá trị nào trong số đó phụ thuộc vào việc kẻ xâm nhập có nhận ra những gì chúng tìm thấy hay không: một chính sách thực hiện băm hoặc che giấu các trường dữ liệu đó trước khi tệp được lưu trữ sẽ loại bỏ giá trị đó, bất kể ai là người cuối cùng đọc được nó.
Lớp Nhà cung cấp tập trung sát thương
CareCloud hoạt động với tư cách là đối tác kinh doanh theo quy định của HIPAA và hợp tác với hơn 45.000 nhà cung cấp dịch vụ y tế. Chính vì vậy, chỉ cần một môi trường bị xâm phạm đã ảnh hưởng đến bệnh nhân thuộc hàng nghìn tổ chức được bảo hiểm, trong khi không ai trong số họ có quyền kiểm soát môi trường đó.
Mỗi nhà cung cấp trong số đó vẫn còn nợ bệnh nhân của mình một thông báo về vi phạm và vẫn phải gánh chịu tổn thất về danh tiếng. Sự tập trung của các nhà cung cấp biến một vụ xâm nhập thành trách nhiệm chung, đó là lý do tại sao dữ liệu được xử lý thay mặt cho một thực thể được bảo vệ xứng đáng được giám sát chặt chẽ như dữ liệu được lưu trữ bên trong chính thực thể đó. Báo cáo năm 2026 của IBM ước tính chi phí trung bình cho mỗi vụ vi phạm dữ liệu trong lĩnh vực y tế là 6,64 triệu USD, cao nhất so với bất kỳ ngành nào khác trong 13 năm liên tiếp, trong khi con số trung bình tại Hoa Kỳ là 11,5 triệu USD trên tất cả các lĩnh vực. Cả hai con số này đều không tính đến mức độ lan rộng của một sự cố trong mạng lưới các nhà cung cấp dịch vụ.
Dữ liệu nhạy cảm của bệnh nhân thực sự được lưu trữ ở đâu
Các cuộc thảo luận về vi phạm an ninh thông tin y tế thường tập trung vào các bản ghi trong cơ sở dữ liệu. Trên thực tế, Thông tin Y tế Được Bảo vệ (PHI) lại được lưu trữ chủ yếu dưới dạng các tệp tin. Ví dụ bao gồm các mẫu đơn đăng ký đã được quét, thẻ bảo hiểm được chụp ảnh và đính kèm dưới dạng tệp PDF, tài liệu yêu cầu thanh toán, bảng tính đã xuất ra, các kết quả chẩn đoán hình ảnh theo tiêu chuẩn DICOM (Hình ảnh Kỹ thuật số và Truyền thông trong Y học), cũng như các tệp đính kèm trong email được trao đổi giữa cơ sở y tế và nhà cung cấp dịch vụ thanh toán của họ.
Việc kiểm kê những tệp tin đó khó hơn so với một cột trong cơ sở dữ liệu, và chúng ẩn dữ liệu ở những nơi mà tìm kiếm văn bản không bao giờ tiếp cận được:
- Các tài liệu được quét và chụp ảnh, trong đó các thông tin nhận dạng chỉ tồn tại dưới dạng các điểm ảnh
- Các hình ảnh bị cắt trong các tệp Microsoft Office, trong đó vẫn còn giữ lại vùng mà tác giả tưởng rằng mình đã xóa
- Chữ không nhìn thấy được hoặc rất nhỏ, dùng để che giấu dữ liệu khỏi người đánh giá
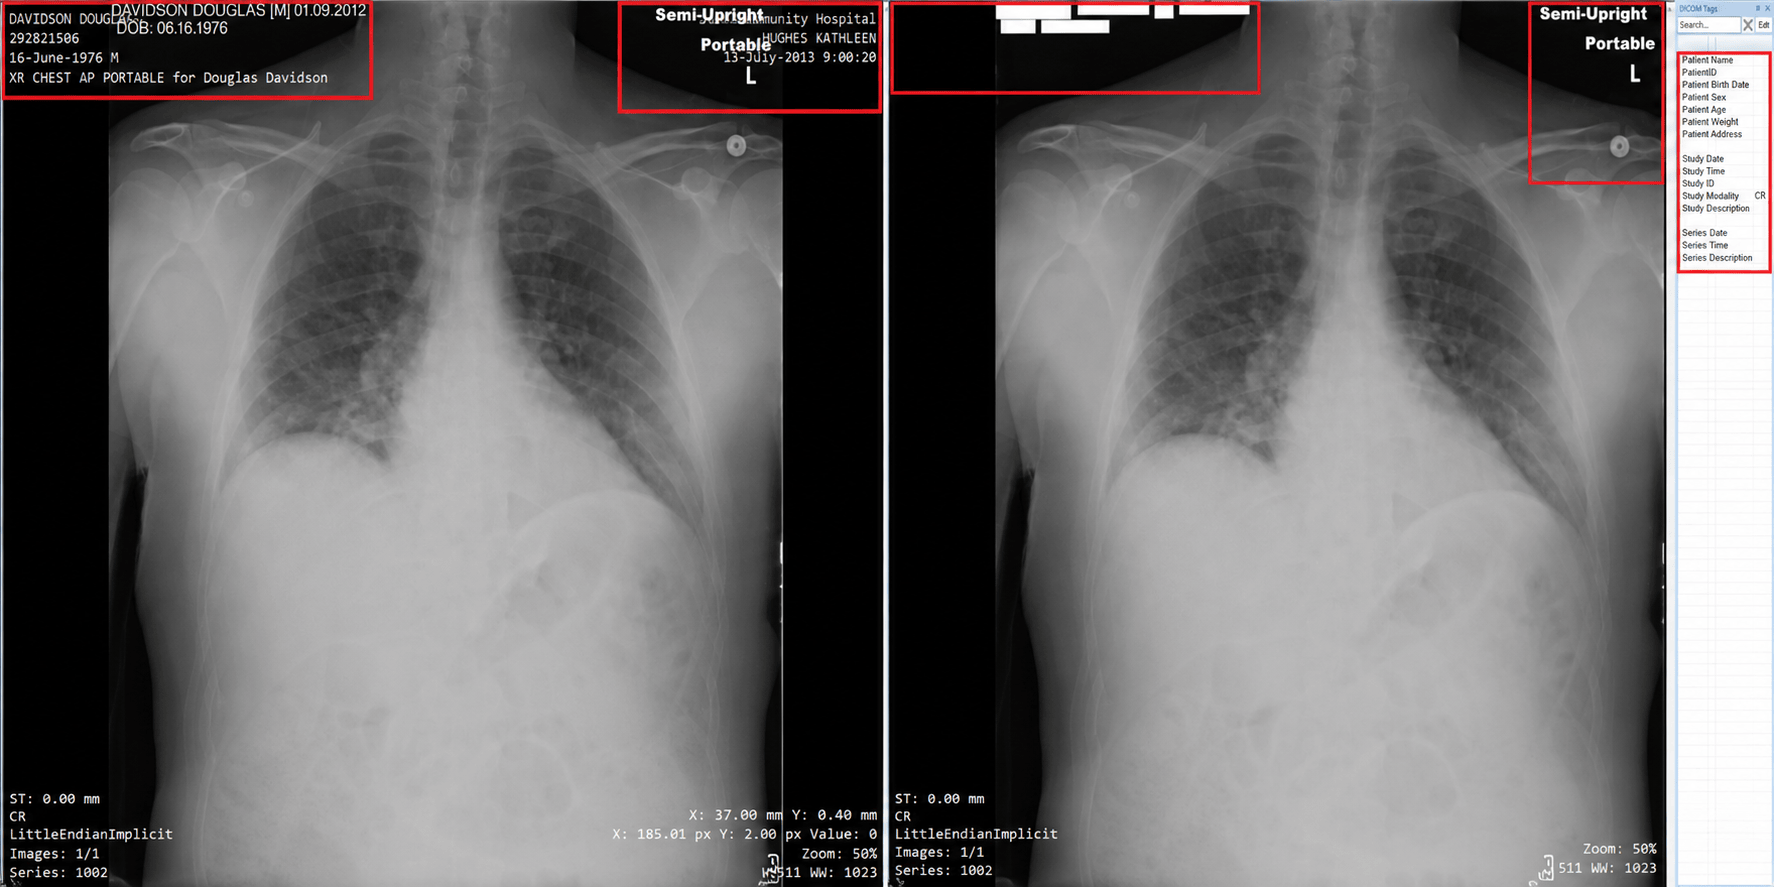
- Các tiêu đề DICOM và chú thích được ghi cố định, chứa thông tin về bệnh nhân, bác sĩ và cơ sở y tế kèm theo hình ảnh
- Siêu dữ liệu tệp như tác giả, tọa độ GPS và lịch sử sửa đổi
Mỗi bản sao của một tệp lưu giữ các thông tin nhận dạng của nó dưới dạng có thể đọc được đều là một bản ghi khác mà bất kỳ ai truy cập vào nơi lưu trữ chứa tệp đó đều có thể tiếp cận.
Proactive DLP™ hạn chế mức độ rủi ro mà một vụ rò rỉ dữ liệu có thể gây ra
Công nghệ Proactive DLP™ kiểm tra nội dung tệp tại các điểm mà tệp được di chuyển, sau đó áp dụng hành động theo chính sách dựa trên kết quả kiểm tra. Công nghệ này hỗ trợ hơn 125 loại tệp và thực hiện kiểm tra theo cách đệ quy, do đó các tệp nén, đối tượng nhúng và các lớp lồng nhau đều được kiểm tra kỹ lưỡng thay vì bị bỏ qua.
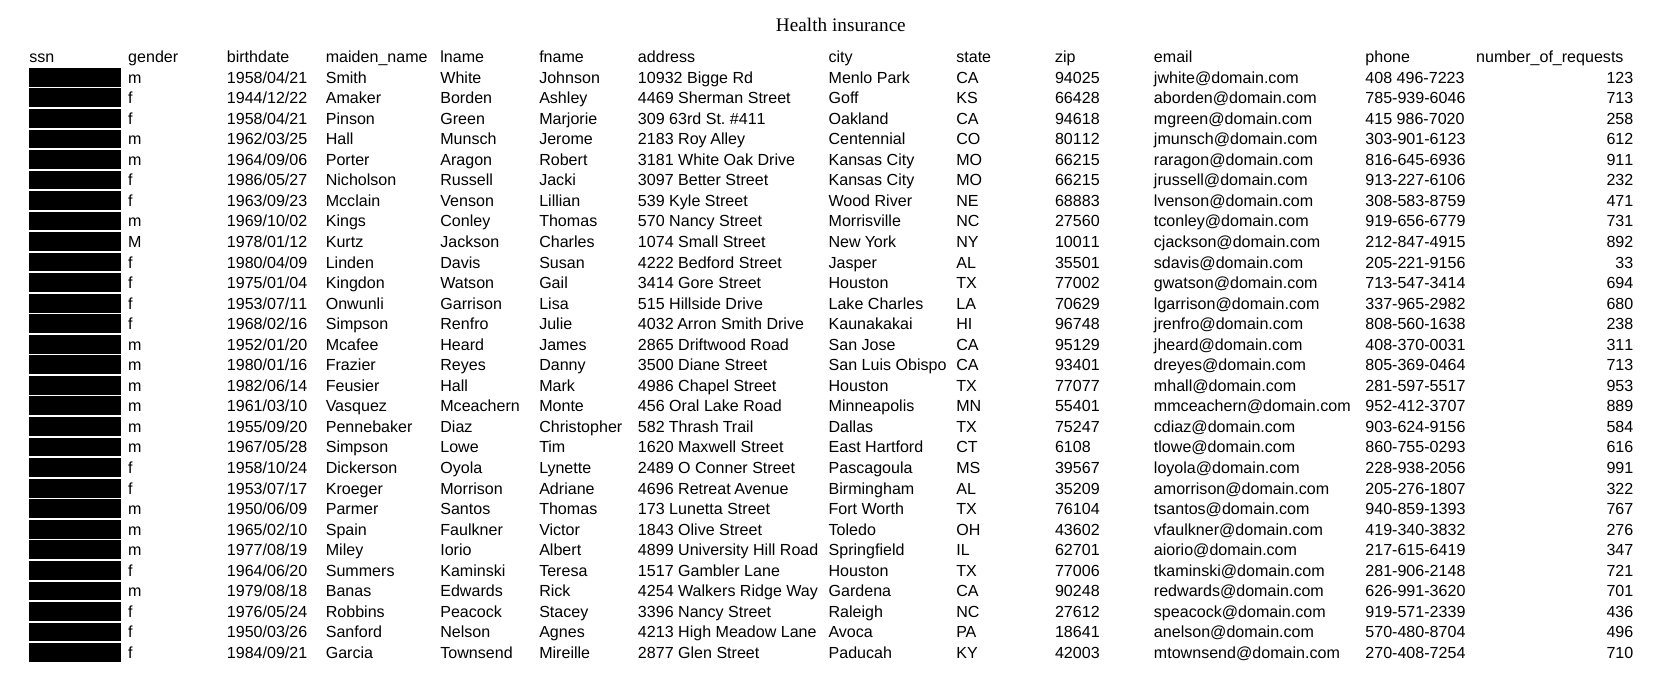
Chức năng phát hiện tương ứng chặt chẽ với các danh mục mà CareCloud đã báo cáo. Các bộ phát hiện tích hợp sẵn và dựa trên trí tuệ nhân tạo (AI) bao quát các số An sinh xã hội, số thẻ tín dụng, số giấy phép lái xe, số chứng minh nhân dân, số hộ chiếu và ngày tháng năm sinh. Phạm vi phát hiện còn mở rộng đến tên cá nhân, số điện thoại, các tình trạng bệnh lý phổ biến, nhóm máu, mã thuốc quốc gia và các mẫu tùy chỉnh được xác định bằng biểu thức chính quy. Công nghệ OCR mở rộng phạm vi này sang các tệp PDF không thể tìm kiếm và tệp hình ảnh. Một biểu mẫu bảo hiểm được quét sẽ được đọc giống như một tài liệu văn bản.
Sau khi nội dung được xác định, chính sách sẽ quyết định cách xử lý nội dung đó:
- Việc che giấu và thay thế thông tin giúp ẩn các thông tin nhận dạng đồng thời vẫn giữ nguyên cấu trúc và tính dễ đọc của tài liệu, trên các định dạng bao gồm PDF, Word, Excel, PowerPoint, CSV và hình ảnh đã qua xử lý OCR
- Quá trình băm thay thế một mã định danh bằng một giá trị không thể đảo ngược bằng cách sử dụng các thuật toán SHA-256, SHA-384 hoặc SHA-512, nhờ đó việc phân tích và chia sẻ dữ liệu với bên thứ ba vẫn có thể tiếp tục mà không cần di chuyển các mã định danh đang hoạt động
- Quá trình ẩn danh hóa theo tiêu chuẩn DICOM loại bỏ dữ liệu về bệnh nhân, cuộc khám và bác sĩ khỏi phần tiêu đề, đồng thời có thể loại bỏ các chú thích được ghi cố định (burn-in), với cấu hình mặc định được xây dựng dựa trên quy định “Safe Harbor” của HIPAA
- Việc xóa siêu dữ liệu sẽ loại bỏ các trường thông tin về tác giả, GPS và phiên bản khỏi hình ảnh, tệp Office và tệp PDF
- Tính năng loại bỏ vùng đã cắt sẽ xóa vĩnh viễn các vùng hình ảnh ẩn trong các tệp Microsoft Office
- Việc gắn thẻ và phân loại sẽ nhúng kết quả phát hiện trực tiếp vào chính tệp tin, từ đó cung cấp cho hệ thống SIEM (Quản lý Thông tin và Sự kiện An ninh) hoặc hệ thống quản lý tài liệu cơ sở dữ liệu để thực hiện các hành động cần thiết
- Chức năng chặn sẽ ngăn chặn hoàn toàn tệp đó khi chính sách không cho phép nội dung đó được truyền đi
Công nghệ Proactive DLP™ hoạt động bên trong các nền tảng sau: MetaDefender Core™, MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , và MetaDefender Managed File Transfer . Khi kết hợp với nhau, các nền tảng này thực thi các chính sách tại các quy trình tải lên web, email, phương tiện lưu trữ di động và chuyển tệp.
Yếu tố mà bạn vẫn có thể kiểm soát
Thời gian diễn ra cuộc tấn công do kẻ tấn công xác định. Khả năng đọc được dữ liệu ở cuối quá trình này được quy định bởi chính sách, và điều này được xác định trước khi cuộc tấn công bắt đầu. Một hồ sơ bệnh nhân có số An sinh Xã hội đã được mã hóa băm và các tệp đính kèm đã quét được che giấu thông tin cá nhân sẽ gây ra thiệt hại nhỏ hơn đáng kể so với cùng một hồ sơ được lưu trữ nguyên vẹn.
Đối với các tổ chức y tế và các nhà cung cấp dịch vụ cho họ, điều này có nghĩa là cần coi việc loại bỏ thông tin nhận dạng như một biện pháp kiểm soát quá trình nhập và chuyển giao dữ liệu, thay vì chỉ là công đoạn làm sạch dữ liệu vào thời điểm báo cáo. Hãy xác định những thông tin nhận dạng nào mà mỗi hệ thống thực sự cần, sau đó áp dụng quyết định đó đối với mọi tệp tin khi nhập vào hệ thống. Các nhóm muốn khắc phục lỗ hổng này có thể bắt đầu bằng cách tìm hiểu cách Công nghệ Proactive DLP™ áp dụng các biện pháp che giấu, băm và ẩn danh hóa trước khi dữ liệu rời khỏi kho lưu trữ.

