Những điểm chính
- Sản phẩm chúng tôi sắp ra mắt: OPSWAT sẽ ra mắt MetaDefender dành cho Microsoft 365 (trước đây là MetaDefender ,Cloud ,Email Security), nhằm cung cấp tính năng ngăn chặn các mối đe dọa từ tệp tin trong Microsoft 365 trên các nền tảng email và Teams của Microsoft.
- Tại sao điều này lại quan trọng: Hiện nay, các tệp tin được truyền đi với tốc độ cao qua email và các cuộc trò chuyện trên Teams, tạo ra các con đường lây lan cho nội dung bị lợi dụng, đáng ngờ và được bảo vệ bằng mật khẩu.
- Dành cho ai: Các đội ngũ phụ trách an ninh, CNTT, SOC, tuân thủ và Microsoft 365 cần khả năng kiểm tra nhiều lớp, làm sạch dữ liệu và khả năng kiểm toán vượt ra ngoài các biện pháp kiểm soát tích hợp sẵn mà không làm gián đoạn các bản ghi MX.
Một tệp tin được gửi đến từ một người gửi đáng tin cậy, trông có vẻ bình thường đến mức chẳng ai nghi ngờ gì cả. Tệp tin đó được chuyển từ hộp thư đến vào một cuộc trò chuyện trên Teams, nơi nhiều người hơn có thể mở, chuyển tiếp và thực hiện các thao tác với nó. Quy trình làm việc đó là chuyện thường ngày trong kinh doanh, và chính sự bình thường đó lại là điều mà những kẻ tấn công đang nhắm đến.
Vào ngày 29 tháng 9 năm 2026, OPSWAT sẽ ra mắt MetaDefender™ cho Microsoft 365, trước đây được gọi là MetaDefender™ Cloud Email Security . Sự ra mắt này mở rộng khả năng phòng ngừa mối đe dọa của OPSWAT từ email sang các tệp được chia sẻ qua Microsoft Teams.
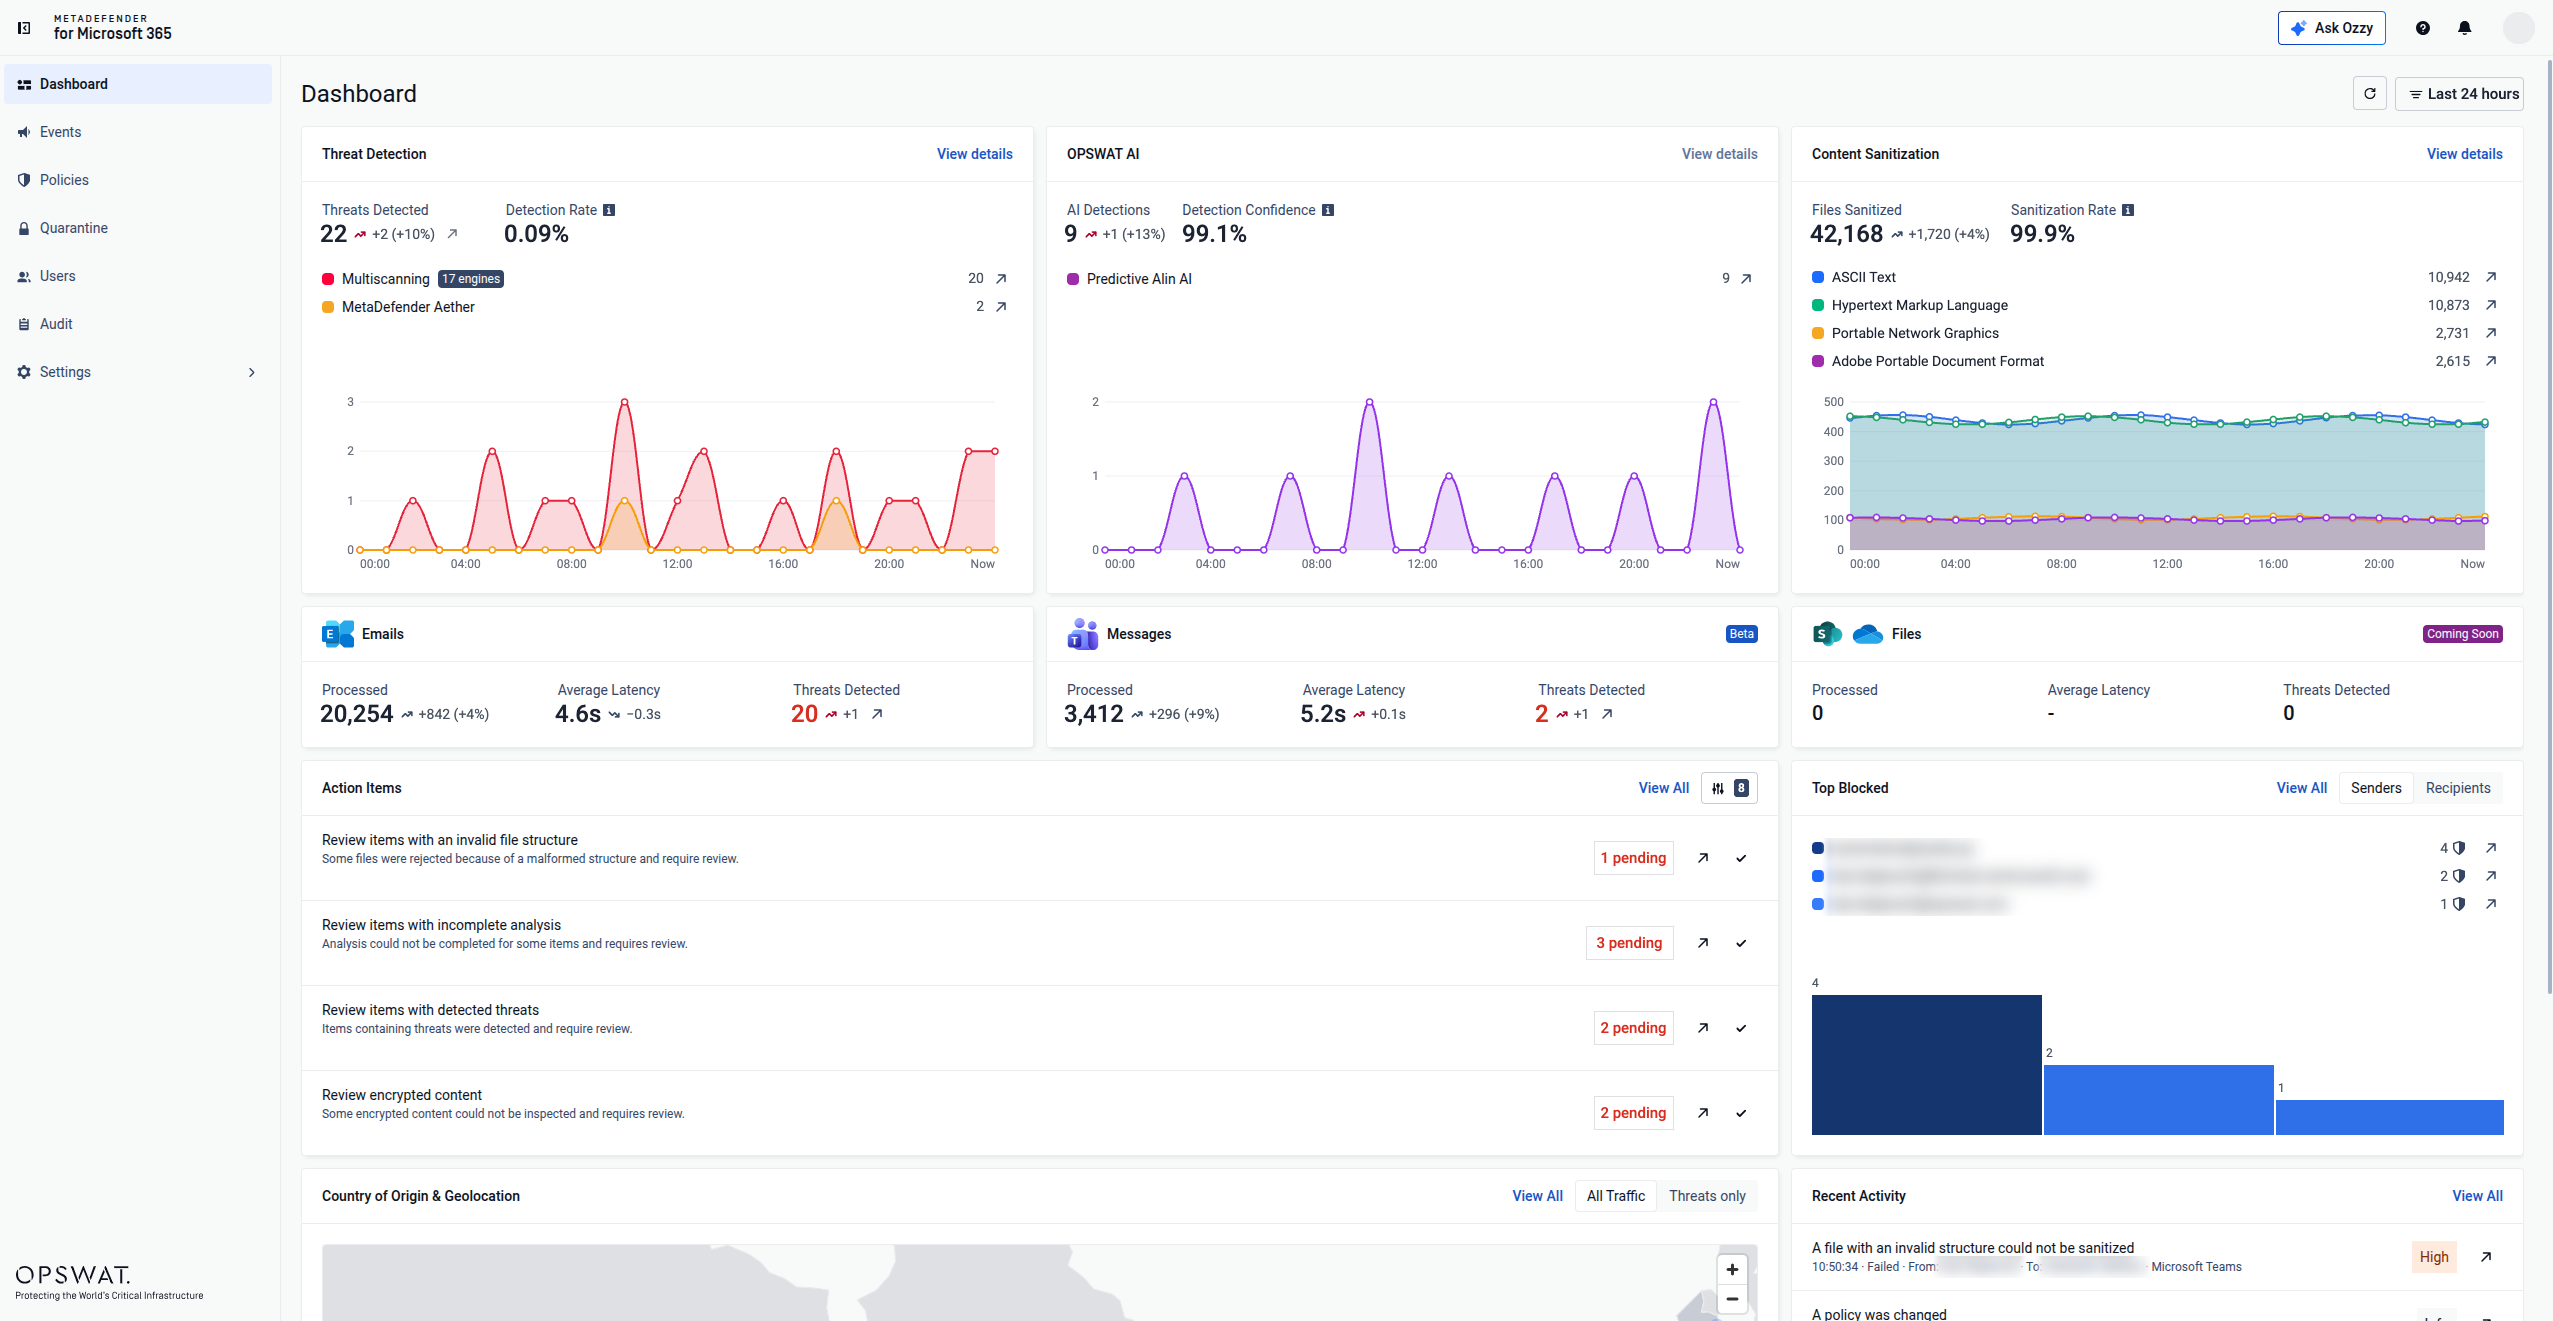
MetaDefender cho Microsoft 365 là giải pháp ngăn chặn mối đe dọa từ tệp tin củ OPSWAT, dùng để kiểm tra và khử độc các tệp tin trên Exchange Online và Microsoft Teams. Giải pháp này bổ sung Metascan™ Multiscanning, công nghệ Deep CDR™, MetaDefender Aether™, và Predictive Alin AI, một công cụ phân tích phần mềm độc hại được hỗ trợ bởi trí tuệ nhân tạo, vượt ra ngoài các biện pháp kiểm soát gốc của Microsoft để giúp giảm thiểu rủi ro và khắc phục sự cố sau khi phần mềm độc hại đã xâm nhập.
Tại sao sự ra mắt này lại quan trọng
Vào đầu năm nay, MetaDefender Cloud Email Security đã được ra mắt với một mục đích rõ ràng: giúp các tổ chức tăng cường bảo vệ cho Exchange Online. Nền tảng đó vẫn được duy trì. Cách thức làm việc của mọi người mới là điều đã thay đổi: theo Báo cáo thường niên Chỉ số Xu hướng Làm việc 2025 của Microsoft, hiện nay mỗi nhân viên trung bình nhận được 117 email và 153 tin nhắn Teams mỗi ngày. Con số này phản ánh mức độ sâu sắc mà hình thức hợp tác dựa trên trò chuyện đã trở thành một phần không thể thiếu trong công việc hàng ngày. Khi các tệp tin được chuyển đi qua lại giữa hộp thư đến, các cuộc trò chuyện trên Teams và các kênh, bảo mật phải được mở rộng đến các công cụ hợp tác mà nhân viên sử dụng hàng ngày. Đây chính là lý do tại sao Dịch vụ Bảo mật Email và Truyền thông ( OPSWAT ) đang mở rộng phạm vi bảo mật từ email sang Microsoft Teams.
Với tính năng “ MetaDefender ” dành cho Microsoft 365, các tệp tin được truyền qua Exchange Online và Microsoft Teams sẽ được kiểm tra, phân tích và làm sạch, từ đó mang lại mức độ kiểm soát chi tiết đến từng tệp tin, bổ sung cho các cơ chế kiểm soát tích hợp sẵn của Microsoft và giúp các nhóm bảo mật và CNTT có quyền kiểm soát thực tế đối với việc bảo vệ khỏi phần mềm độc hại trên Microsoft 365.
MetaDefender cho Microsoft 365 hỗ trợ như thế nào
- Exchange Online: bảo vệ email ngay tại nguồn mà không cần thay đổi bản ghi MX; trước khi email đến hộp thư đến, chúng sẽ được kiểm tra và tự động chuyển vào khu cách ly nếu được xác định là có hại.
- Microsoft Teams: Kiểm tra và khử trùng các tệp được chia sẻ trong các cuộc trò chuyện và kênh.
MetaDefender Đối với Microsoft 365, giải pháp này kết hợp bốn công nghệ của Dịch vụ Bảo vệ Dữ liệu Đám mây ( OPSWAT ) để hỗ trợ ngăn chặn các mối đe dọa đối với tệp tin trong Microsoft 365 trên cả email và Teams:
| Công nghệ | Chức năng của nó là gì |
| Metascan™ Multiscanning | Xử lý email và tệp tin song song qua tối đa 17 bộ máy chống phần mềm độc hại nhằm giúp lấp đầy các lỗ hổng trong việc phát hiện. |
| Deep Công nghệ CDR™ | Cung cấp giải pháp bảo mật CDR lấy phòng ngừa làm ưu tiên hàng đầu cho hơn 200 định dạng tệp bằng cách coi mọi tệp hoặc tệp đính kèm đều có khả năng gây hại, loại bỏ các nội dung hoạt động như tập lệnh, macro, đối tượng nhúng, các rủi ro từ mã QR và các yếu tố vi phạm chính sách, sau đó cung cấp một phiên bản an toàn và có thể sử dụng được. |
| MetaDefender Aether™ | Sử dụng phương pháp phân tích phần mềm độc hại động dựa trên mô phỏng để phát hiện các mối đe dọa zero-day, có khả năng lẩn tránh và diễn ra theo nhiều giai đoạn ngay tại lớp bảo vệ biên. Công nghệ “ Adaptive ” (Sandbox ) của giải pháp này có thể phân tích hơn 50.000 tệp hoặc tệp đính kèm mỗi ngày trên mỗi máy chủ, đưa ra kết quả đánh giá nhanh kèm thông tin tình báo về mối đe dọa trong khoảng 10 giây, đồng thời đối chiếu các hành vi với khung MITRE ATT&CK để cung cấp bằng chứng sẵn sàng cho các chuyên gia phân tích. |
| Dự đoán Alin AI | Cung cấp kết quả đánh giá phần mềm độc hại trước khi thực thi bằng cách phân tích các đặc điểm về cấu trúc và hành vi của tệp tin và email trước khi cần đến chữ ký hoặc thử nghiệm trong môi trường sandbox. Công nghệ AI dự đoán Alin đưa ra kết quả đánh giá trung bình trong 6,67 mili giây, với tỷ lệ dương tính giả là 0,03% và hiệu quả phát hiện đạt 93%. |
Các lớp bảo vệ này kết hợp với nhau giúp thu hẹp khoảng thời gian tiếp xúc và giảm thiểu các biện pháp khắc phục sau khi sự cố xảy ra, đồng thời tăng cường khả năng phòng ngừa các mối đe dọa đối với tệp tin trước các mối đe dọa đã biết, các mối đe dọa có khả năng lẩn tránh và các mối đe dọa được hỗ trợ bởi trí tuệ nhân tạo (AI) trên toàn bộ các quy trình làm việc được hỗ trợ của Microsoft 365.
Tại sao nên chọn OPSWAT?
Nhiều công cụ bảo mật của Microsoft 365 cung cấp mức bảo vệ cơ bản quan trọng. Dịch vụ Bảo vệ Dữ liệu ( OPSWAT ) mang đến một cấp độ kiểm tra tệp tin khác biệt dành cho các tổ chức có email và tệp tin chứa dữ liệu chịu sự quản lý, nội dung từ nhà cung cấp, hồ sơ khách hàng hoặc các yếu tố phụ thuộc trong hoạt động.
Các tệp được bảo vệ bằng mật khẩu thường gây ra một tình huống khó xử quen thuộc. Nếu chặn chúng, công việc hợp pháp sẽ bị chậm lại. Nếu cho phép chúng đi qua mà không mở ra, chúng có thể trở thành một “điểm mù”. Tính năng “ MetaDefender ” dành cho Microsoft 365 cung cấp cho người dùng quy trình tự phục vụ để nhập mật khẩu. Công nghệ Deep CDR™ sau đó sẽ tự động phân tích tệp, loại bỏ nội dung có khả năng gây hại, tái cấu trúc tệp và gửi một phiên bản an toàn ( làm sạch) nhưng vẫn đảm bảo chức năng đầy đủ đến người nhận.
MetaDefender Dịch vụ Microsoft 365 tuy còn mới, nhưng các công nghệ “ OPSWAT ” làm nền tảng cho dịch vụ này đã tích lũy hơn 20 năm kinh nghiệm về “ cơ sở hạ tầng trọng yếu ”. Các email và tệp tin được kiểm tra với mức độ nghiêm ngặt cần thiết, bởi theo Báo cáo Chi phí Vi phạm Dữ liệu năm 2026 của IBM, chi phí trung bình của một vụ vi phạm dữ liệu đã tăng 12%, lên tới 4,99 triệu USD.
Được thiết kế để phù hợp với các quy trình làm việc hiện có
MetaDefender Giải pháp dành cho Microsoft 365 mang tính năng ngăn chặn các mối đe dọa từ tệp tin vào các công cụ Microsoft 365 mà nhân viên đang sử dụng, mà không cần thay đổi bản ghi MX, không cần phần cứng hay gây gián đoạn không cần thiết cho luồng thư. Với tính năng bảo vệ tích hợp cho Exchange Online và tính năng bảo vệ dựa trên API cho Microsoft Teams, các tổ chức có thể tăng cường bảo mật đồng thời duy trì hoạt động giao tiếp và hợp tác hàng ngày.
| Lợi ích dành cho các Giám đốc An ninh Thông tin (CISO) | Giảm thiểu rủi ro liên quan đến nội dung Microsoft 365 và triển khai cơ chế kiểm soát nhiều lớp vượt ra ngoài khả năng bảo vệ tích hợp sẵn của Microsoft. |
| Lợi ích dành cho SOC các nhóm | Nâng cao khả năng theo dõi các tệp đáng ngờ trên Exchange Online và Microsoft Teams thông qua một nền tảng duy nhất, đồng thời giảm bớt công việc phân loại thủ công. |
| Lợi ích dành cho các nhóm đảm bảo tuân thủ và các nhóm quản lý rủi ro | Hỗ trợ việc kiểm tra, khử trùng, lập báo cáo và khả năng kiểm toán đối với các tệp được chuyển qua các quy trình công việc Microsoft 365 thuộc phạm vi áp dụng. |
| Lợi ích dành cho Microsoft Quản trị viên Microsoft 365 | Tăng cường bảo mật cho email và Teams mà không gây ra những trở ngại không cần thiết trong quá trình triển khai. |
Khám phá những lợi ích mà tính năng “ MetaDefender ” dành cho Microsoft 365 có thể mang lại cho tổ chức của bạn
Hãy truy cập trang sản phẩm để tìm hiểu cách “ OPSWAT ” giúp ngăn chặn các mối đe dọa từ tệp tin trên Exchange Online và Microsoft Teams.
Câu hỏi thường gặp (FAQ)
MetaDefender ,Cloud vàEmail Security đã xảy ra chuyện gì vậy?
MetaDefender Cloud Email Security đã được phát triển thành Dịch vụ bảo vệ email ( MetaDefender ) dành cho Microsoft 365. Các tính năng bảo mật email trên đám mây vẫn được duy trì, và phạm vi bảo vệ hiện đã được mở rộng sang Microsoft Teams, bao gồm cả các tệp được chia sẻ trong các cuộc trò chuyện và kênh, cũng như email.
“Chức năng ngăn chặn các mối đe dọa đối với tệp trong Microsoft 365” có nghĩa là gì?
Điều này có nghĩa là kiểm tra, phân tích và khử trùng các tệp khi chúng được truyền qua Exchange Online và Microsoft Teams, thay vì chỉ giới hạn việc bảo vệ ở email.
Chỉ riêng Microsoft Defender cho Office 365 có đủ không?
Các biện pháp kiểm soát gốc của Microsoft tạo nên nền tảng cơ bản. Giải pháp “ MetaDefender ” dành cho Microsoft 365 bổ sung các lớp bảo vệ vượt trội so với các biện pháp kiểm soát gốc, bao gồm Metascan Multiscanning, Công nghệ Deep CDR™, MetaDefender Aether và Trí tuệ nhân tạo dự đoán Alin AI. Điều này mang lại cho các tổ chức nhiều cơ chế kiểm tra độc lập: kiểm tra đa công cụ, khử mã độc và phân tích hành vi.
Các tệp được chia sẻ trong Microsoft Teams có thể được quét để phát hiện phần mềm độc hại không?
Đúng vậy, tính năng “ MetaDefender ” dành cho Microsoft 365 áp dụng cơ chế quét đa động cơ, công nghệ làm sạch Deep CDR™ và phân tích trong môi trường sandbox dựa trên mô phỏng đối với các tệp được chia sẻ qua các cuộc trò chuyện và kênh trên Teams.
Việc triển khai có yêu cầu thay đổi bản ghi MX không?
Không, dịch vụ MetaDefender dành cho Microsoft 365 giúp tăng cường bảo mật email cho Microsoft 365 mà không cần thay đổi bản ghi MX, phần cứng hay luồng thư.
Nó xử lý các tệp được bảo vệ bằng mật khẩu như thế nào?
Người dùng cung cấp mật khẩu thông qua cổng thông tin tự phục vụ. Sản phẩm của chúng tôi sẽ tự động áp dụng mật khẩu đó, kiểm tra, phân tích cấu trúc tệp, loại bỏ nội dung có khả năng gây hại, tái cấu trúc tệp và cung cấp một phiên bản “ làm sạch ” (đã được kiểm tra và an toàn), hoạt động bình thường mà không cần sự xác nhận định kỳ từ quản trị viên. Nếu phát hiện mối đe dọa, tệp sẽ được chuyển vào vùng cách ly để đội ngũ an ninh có thể tiến hành điều tra sâu hơn.