Mỗi bản cập nhật cho MetaDefender Endpoint đều giúp các nhóm bảo mật bảo vệ cơ sở hạ tầng trọng yếu và cho phép hoạt động hiệu quả hơn. Phiên bản này bao gồm các nền tảng Windows (v7.6.2609), macOS (v10.4.2609) và Linux (v15.6.2609). Phiên bản này mang lại cho các quản trị viên quyền kiểm soát cao hơn đối với cách thức Peripheral Media Protection phản ứng trong thực tế, cung cấp các bản cập nhật định nghĩa cho công cụ chống phần mềm độc hại nhúng trong các môi trường hoàn toàn cách ly mạng (air-gapped) và cải thiện khả năng theo dõi lịch sử kiểm tra tệp tin.
Có gì mới trong MetaDefender Endpoint
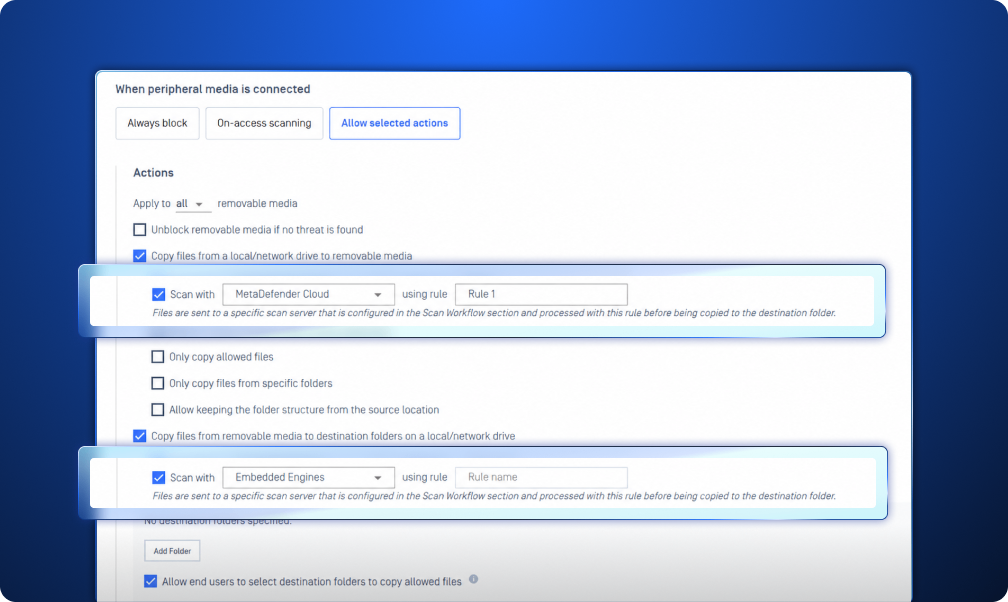
Các quy tắc có thể tùy chỉnh theo hướng cụ thể để bảo vệ các thiết bị ngoại vi khỏi các cuộc tấn công từ bên ngoài ( Media )
Thiết bị lưu trữ ngoại vi tiềm ẩn rủi ro theo cả hai hướng. Dữ liệu có thể xâm nhập vào thiết bị đầu cuối từ thiết bị lưu trữ di động, và các tệp tin nhạy cảm có thể được chuyển từ thiết bị đầu cuối sang thiết bị lưu trữ ngoại vi. Phiên bản này cho phép các quản trị viên của MetaDefender Endpoint cấu hình các quy trình quét theo từng hướng cụ thể trong tính năng Bảo vệ Thiết bị Lưu trữ Ngoại vi (Peripheral Media Protection), giúp bảo vệ các thiết bị đầu cuối quan trọng khỏi các tệp tin có khả năng gây hại, đồng thời cung cấp thêm một lớp kiểm soát đối với dữ liệu di chuyển từ và đến thiết bị lưu trữ di động.
Cập nhật định nghĩa cho bộ máy chống phần mềm độc hại nhúng trong môi trường không kết nối mạng
Các đội ngũ bảo mật hoạt động trong môi trường hoàn toàn cách ly mạng (air-gapped) giờ đây có thể thiết lập và cập nhật các định nghĩa của bộ máy chống phần mềm độc hại nhúng mà không cần kết nối internet, giúp các tổ chức duy trì khả năng bảo vệ đồng thời giữ cho các điểm cuối quan trọng được cách ly khỏi các mạng bên ngoài. Điều này cũng mang lại cho các quản trị viên sự kiểm soát và tính linh hoạt cao hơn trong môi trường được kiểm soát của họ, góp phần duy trì khả năng bảo vệ mà không làm ảnh hưởng đến mức độ cách ly cần thiết đối với các hệ thống nhạy cảm hoặc quan trọng.
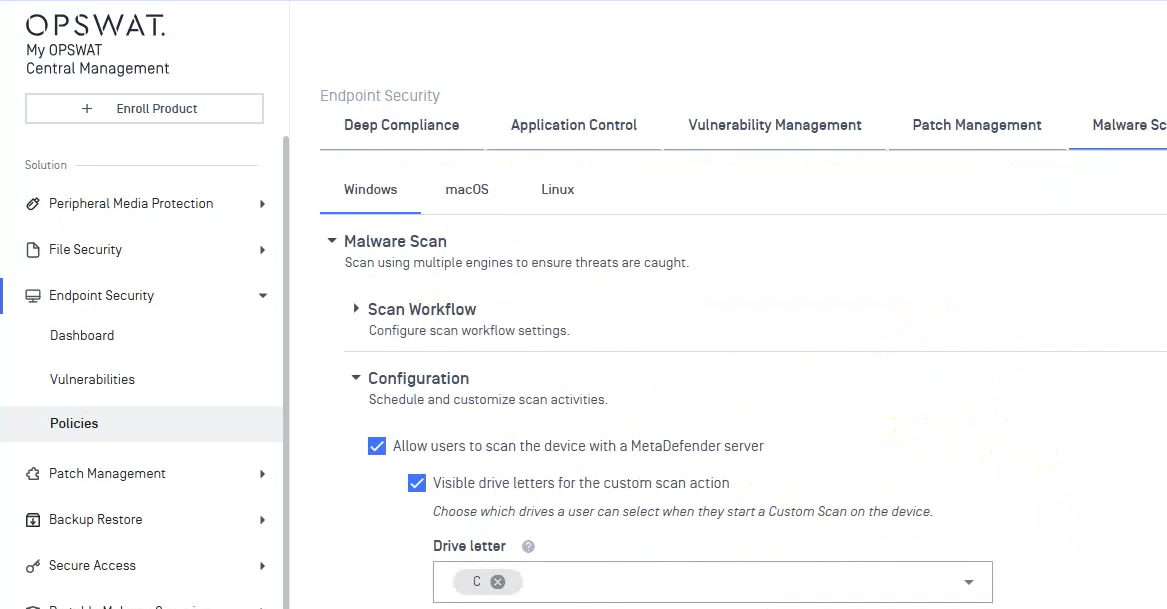
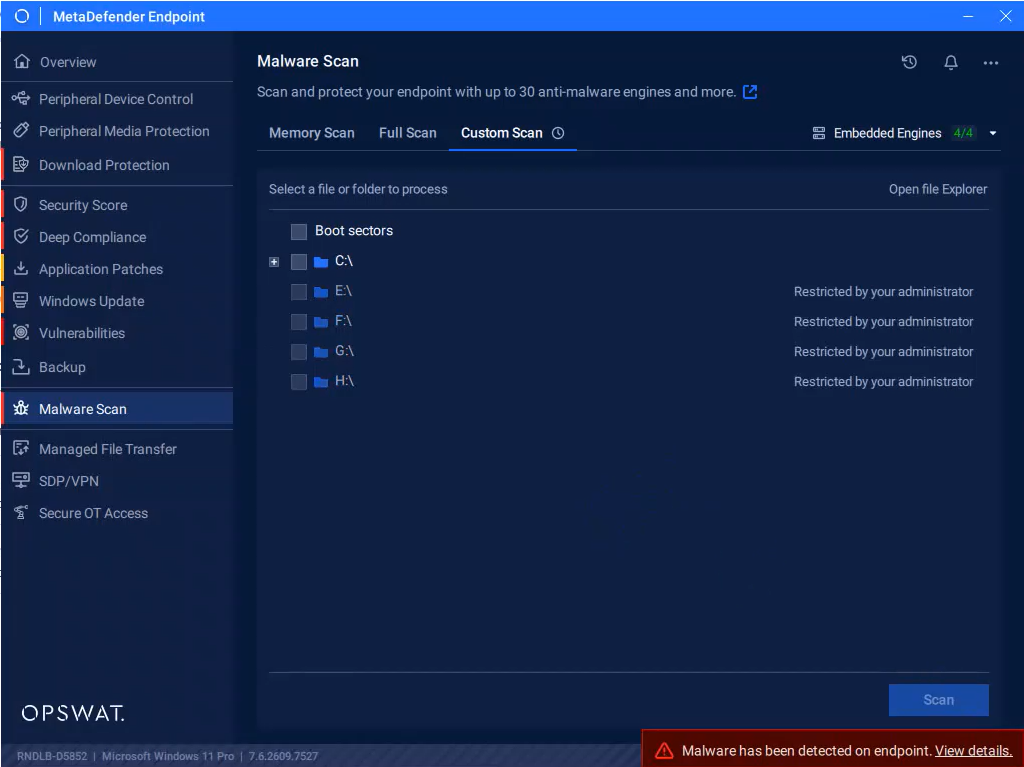
Quản trị viên có thêm quyền kiểm soát đối với tính năng quét tùy chỉnh
Giờ đây, các quản trị viên có thể kiểm soát những ổ đĩa cục bộ mà người dùng có thể xem và chọn khi thực hiện Quét tùy chỉnh thông qua tính năng Quét phần mềm độc hại. Điều này mang lại khả năng kiểm soát chi tiết hơn đối với trải nghiệm quét và giúp các tổ chức điều chỉnh các vị trí quét mà người dùng có thể truy cập sao cho phù hợp với chính sách bảo mật của họ. Việc giới hạn khả năng hiển thị đối với các ổ đĩa phù hợp cho phép các quản trị viên đơn giản hóa trải nghiệm người dùng đồng thời giảm thiểu rủi ro người dùng truy cập hoặc quét các vị trí nằm ngoài phạm vi dự kiến.
Mở rộng nhật ký kiểm tra tệp trên toàn hệ sinh thái OPSWAT
MetaDefender Endpoint hiện đã hỗ trợ tính năng theo dõi lịch sử thay đổi đối với các tệp được sản phẩm quét lần đầu tiên, góp phần mang lại cái nhìn toàn diện hơn về hành trình của tệp qua các sản phẩm củ OPSWAT .
Thay vì coi mỗi lần quét là một sự kiện bảo mật riêng lẻ, tính năng này góp phần nâng cao khả năng theo dõi hành trình của tệp trên toàn bộ hệ sinh thái OPSWAT . Các nhóm bảo mật có thể sử dụng thông tin này để hiểu rõ hơn về những vị trí mà tệp đã được quét cũng như cách tệp di chuyển qua các biện pháp kiểm soát bảo mật khác nhau, từ đó cung cấp bối cảnh chi tiết hơn khi điều tra các tệp và sự kiện bảo mật.
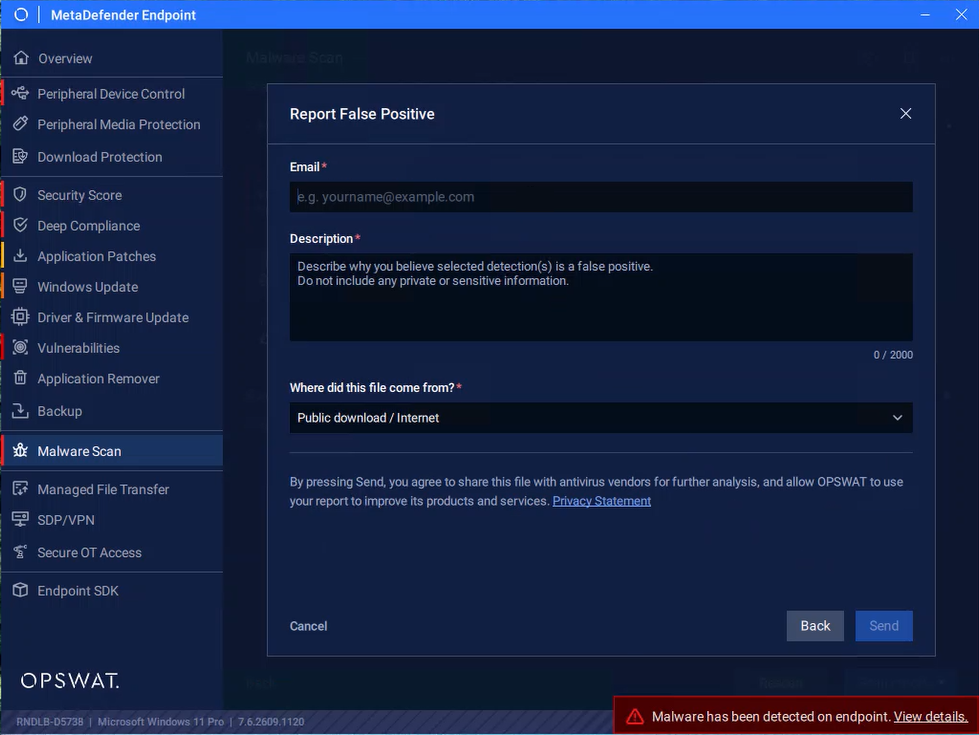
Gửi các kết quả dương tính giả nghi ngờ trực tiếp từ quá trình quét phần mềm độc hại
Khi một tệp hợp lệ bị xác định nhầm là độc hại, việc cung cấp thông tin bối cảnh một cách nhanh chóng sẽ giúp đẩy nhanh quá trình rà soát. Giờ đây, người dùng có thể gửi các trường hợp nghi ngờ là báo động sai trực tiếp từ giao diện Quét phần mềm độc hại, kèm theo lý do và nguồn gốc của tệp.
Bằng cách ghi lại bối cảnh này ngay tại thời điểm phát hiện, các nhóm an ninh có thể thu thập được thông tin phù hợp hơn cho quá trình điều tra mà không cần phải thực hiện một quy trình làm việc riêng biệt. Điều này giúp việc báo cáo các trường hợp nghi ngờ là báo động giả trở nên dễ dàng hơn, đồng thời vẫn đảm bảo quá trình này được liên kết chặt chẽ với sự kiện quét ban đầu.
Có gì mới trong MetaDefender Endpoint Validation
Thêm các thiết bị ngoại vi đáng tin cậy vào danh sách cho phép của Linux
Với tính năng cải tiến mới trong công cụ Kiểm tra tính hợp lệ của Dịch vụ Quản lý Thiết bị ( MetaDefender )Endpoint dành cho Linux, người dùng giờ đây có thể thêm các thiết bị ngoại vi cụ thể theo nhà cung cấp, mã sản phẩm hoặc đường dẫn thực thể vào danh sách cho phép và loại trừ chúng khỏi quy trình kiểm tra tính hợp lệ. Mỗi thay đổi đều được bảo vệ bằng mã xác thực hoặc xác nhận mật khẩu quản trị viên, giúp đảm bảo rằng chỉ những người dùng được ủy quyền mới có thể sửa đổi danh sách này.
Quản trị viên cũng có thể thiết lập lại danh sách cho phép bất cứ khi nào cần thiết. Sau khi được phê duyệt, các thiết bị có trong danh sách sẽ không bị chặn và không phải qua quá trình xác thực, từ đó tạo ra một phương thức có kiểm soát để hỗ trợ các thiết bị ngoại vi đáng tin cậy mà không làm gián đoạn các quy trình làm việc hiện có.
Giải pháp Endpoint thế hệ mới
Khám phá lý do tại sao các tổ chức, cơ quan và thực thể trên toàn thế giới tin tưởng MetaDefender Endpoint để bảo vệ các thiết bị đầu cuối trọng yếu. Hãy trao đổi với chuyên gia ngay hôm nay để tìm hiểu thêm.

