Việc cách ly mạng OT (Công nghệ Vận hành) hoặc ICS (Hệ thống Điều khiển Công nghiệp -Industrial ) khỏi Internet là một trong những biện pháp kiểm soát hiệu quả nhất hiện có. Việc cách ly này khiến việc cập nhật bản vá cho các hệ thống trở nên khó khăn khi chúng bị ngắt kết nối có chủ đích khỏi các mạng phân phối bản vá.
Năm 2025 đã ghi nhận số lượng CVE (Các lỗ hổng và rủi ro phổ biến) mới được công bố ở mức kỷ lục, hơn 48.000, trong đó khoảng 40% được đánh giá là mức độ nghiêm trọng cao hoặc rất cao. Do đó, các nghiên cứu trong ngành về môi trường OT và ICS đã chỉ ra rằng hầu hết các tổ chức không cập nhật bản vá cho các hệ thống này theo lịch trình định kỳ, chủ yếu do lo ngại về thời gian ngừng hoạt động ngoài kế hoạch.
Tại sao việc vá lỗi lại không hiệu quả trong các mạng bị cô lập
Các mạng được cách ly hoàn toàn và tách biệt được thiết kế sao cho không có đường dẫn thông thường kết nối với Internet. Điều đó có nghĩa là phương pháp cập nhật phần mềm tiêu chuẩn — thông qua việc kết nối với dịch vụ cập nhật của nhà cung cấp — không thể thực hiện được. Các tổ chức thường khắc phục vấn đề này bằng cách xuất các tệp cập nhật qua phương tiện lưu trữ di động và mang chúng qua ranh giới mạng bằng tay.
Phương pháp thủ công này tiềm ẩn những rủi ro riêng. Phương pháp này phụ thuộc vào việc người thực hiện phải hoàn thành từng bước một cách chính xác và đúng tiến độ; hơn nữa, các thiết bị lưu trữ di động là một con đường đã được ghi nhận rõ ràng để phần mềm độc hại xâm nhập vào môi trường được bảo vệ.
Dưới áp lực vận hành liên tục, các hệ thống quan trọng thường không thể chấp nhận thời gian ngừng hoạt động ngoài kế hoạch, và nhiều thành phần OT chạy trên các nền tảng cũ, riêng biệt của từng nhà cung cấp, nơi việc kiểm thử các bản vá có thể gặp khó khăn hoặc thậm chí không có sẵn. Cùng với số lượng lỗ hổng bảo mật được công bố ngày càng gia tăng, đây là một trong những lý do khiến các nghiên cứu chỉ ra rằng phần lớn các tổ chức OT không triển khai các bản vá theo lịch trình định kỳ.
Các yêu cầu quy định ngày càng khắt khe hơn đối với việc vá lỗ hổng trong các mạng quan trọng
NERC (Tập đoàn Đảm bảo Độ tin cậy Hệ thống Điện Bắc Mỹ) CIP-007 yêu cầu phải có chương trình quản lý bản vá được lập thành văn bản cho các tài sản mạng của hệ thống điện quy mô lớn. IEC (Ủy ban Kỹ thuật Điện Quốc tế) 62443-2-3 và 62443-4-1 đặt ra các yêu cầu về quản lý bản vá và lỗ hổng bảo mật cho các hệ thống tự động hóa và điều khiển công nghiệp, cùng với các khung tiêu chuẩn như NIS2 (Chỉ thị thứ hai về An ninh Mạng và Thông tin của Liên minh Châu Âu) và NIST (Viện Tiêu chuẩn và Công nghệ Quốc gia) SP 800-40 ngày càng yêu cầu các tổ chức phải cung cấp bằng chứng về cách thức và thời điểm các hệ thống được vá lỗi.
Hardware-Luồng dữ liệu một chiều bắt buộc
Diode dữ liệu là một thiết bị bảo mật được thực thi bằng phần cứng, cho phép dữ liệu chỉ di chuyển theo một hướng vật lý duy nhất giữa hai mạng. MetaDefender Optical Diode có sẵn dưới dạng thiết bị gắn giá đỡ 1U, giá đỡ DIN và thiết bị nhỏ gọn Fend (XE/SE/CE) . Thiết bị này sử dụng kiến trúc quang học để thực thi luồng dữ liệu một chiều thông qua việc ngắt kết nối giao thức hoàn toàn. Không có kết nối định tuyến nào quay trở lại mạng nguồn, bất kể hành vi phần mềm ở cả hai phía như thế nào. Thiết bị hỗ trợ sẵn nhiều giao thức mà quá trình phân phối bản vá phụ thuộc vào, bao gồm chuyển tệp và thư mục, SMB/CIFS, cũng như các bản cập nhật bản vá và định nghĩa phần mềm diệt virus dựa trên WSUS.
Vì kết nối này chỉ hỗ trợ truyền dữ liệu theo một hướng, nên các giao thức mạng hai chiều tiêu chuẩn dựa trên xác nhận không thể đi qua kết nối này mà không cần điều chỉnh. Thông thường, người ta sử dụng máy chủ proxy hoặc chuyển đổi giao thức tại điểm trung gian để chuyển đổi các giao thức truyền tệp và phân phối bản vá thông thường thành luồng dữ liệu một chiều và ngược lại, mà không tạo ra một đường dẫn mới vượt qua ranh giới.
Nhiều lỗ hổng bảo mật không cần phải có phiên kết nối hai chiều để gây ra thiệt hại. Chỉ cần một tệp tin được truyền theo hướng được phép là đã đủ. Để giải quyết thách thức này, OPSWAT cung cấp giải pháp “ MetaDefender ” Diode X. Giải pháp này kết hợp cơ chế truyền tải một chiều bằng phần cứng với tính năng kiểm tra nội dung, dành cho các trường hợp như phân phối bản vá và bản cập nhật.
Thêm tính năng xác thực nội dung vào Diode
Việc vá lỗi cho cơ sở hạ tầng bản thân nó không tự động mang lại sự tin cậy. Ví dụ, WSUS, công cụ mà Microsoft khuyến nghị để vá lỗi cho các mạng không kết nối, theo mặc định không ký số vào siêu dữ liệu bản cập nhật mà nó xuất ra. Chỉ các gói cập nhật mới được ký số. Các nhà nghiên cứu bảo mật đã chứng minh lỗ hổng này bằng các công cụ như WSUSpect (2015) và WSUSpendu (2017), những công cụ này đã sửa đổi siêu dữ liệu WSUS để máy khách cài đặt một tệp thực thi do kẻ tấn công chọn và được Microsoft ký số dưới vỏ bọc của một bản cập nhật thông thường. Do chính tệp thực thi đó mang một chữ ký hợp lệ, nên việc kiểm tra chữ ký đơn thuần không thể phát hiện ra nó.
MetaDefender Diode X kết hợp cơ chế truyền dữ liệu một chiều không thể định tuyến, được thực thi bằng phần cứng, với MetaDefender™ Core. Đối với việc phân phối bản vá, điều này có nghĩa là mỗi tệp vượt qua ranh giới có thể:
- Được quét bằng tối đa mười công cụ chống phần mềm độc hại thông qua Metascan™ Multiscanning nhằm tăng cường khả năng phát hiện các phần mềm độc hại đã biết
- Đã đánh giá các lỗ hổng bảo mật trong các trình cài đặt, tệp nhị phân và ứng dụng bằng File-Based Vulnerability Assessment
- Được khử trùng bằng công nghệ Deep CDR™, giúp loại bỏ các mối đe dọa ẩn sâu bên trong tệp thay vì chỉ đơn thuần đánh dấu chúng
- Đã đối chiếu với thông tin tình báo về mối đe dọa để tìm kiếm các dấu hiệu xâm nhập đã biết, nhằm giúp phát hiện các mối đe dọa “zero-day” và các mối đe dọa chưa từng được phát hiện trước đây
- Đã được xác thực về cấu trúc, bao gồm việc kiểm tra loại tệp và sự tuân thủ lược đồ để đảm bảo gói phần mềm phù hợp với yêu cầu của kênh cập nhật
Kiến trúc nhiều lớp cho việc phân phối miếng dán dựa trên đi-ốt
Dành cho các tổ chức có nhu cầu triển khai các bản vá của Windows, Linux hoặc các nhà cung cấp OEM/ICS từ kho cập nhật kết nối Internet vào một mạng được bảo vệ. MetaDefender Diode X có thể quét, đánh giá và làm sạch từng tệp bản vá bằng công nghệ MetaDefender Core , sau đó chỉ truyền tệp đã được xác thực qua kết nối quang học không định tuyến, được bảo đảm bằng phần cứng. Đối với các hoạt động truyền tải một chiều đơn giản hơn không yêu cầu kiểm tra ở cấp độ tệp, chẳng hạn như dữ liệu từ xa, hình ảnh màn hình và chuyển tiếp nhật ký, nền tảng phần cứng tương tự cũng có sẵn dưới dạng riêng biệt với tên gọi “ MetaDefender ”Optical Diode.
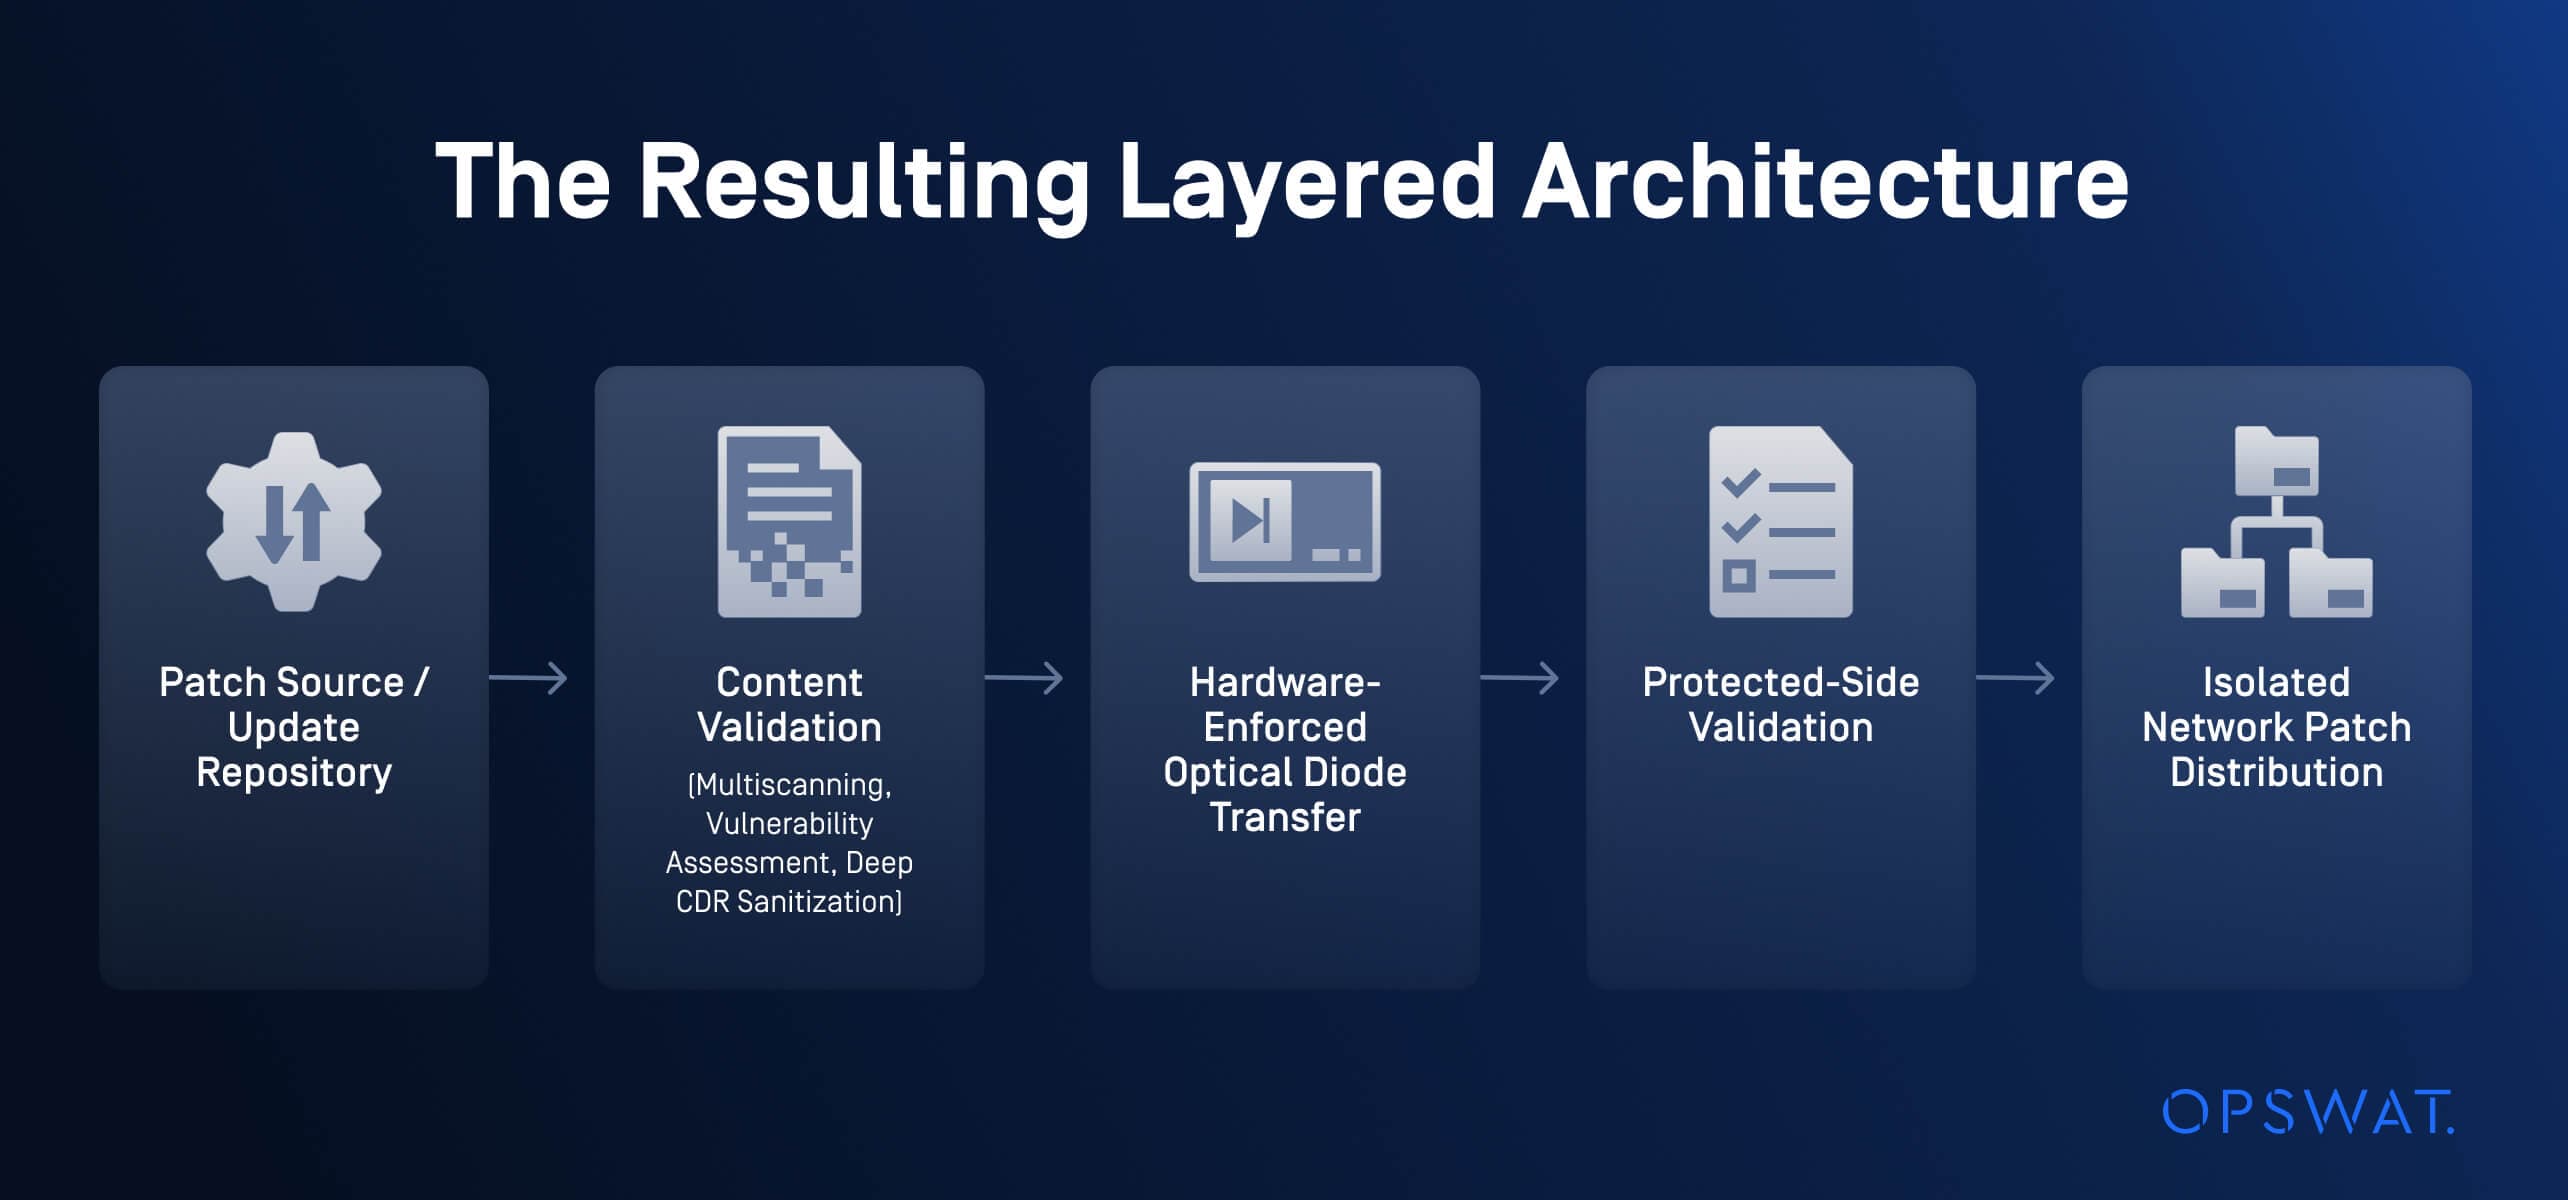
Việc kiểm tra ở cả hai phía của “điốt” đều rất quan trọng. Kiểm tra phía dưới (low-side) ngăn chặn các tệp rõ ràng là có vấn đề không bao giờ tiếp cận được ranh giới, trong khi kiểm tra phía trên (high-side) xác minh tính toàn vẹn của những gì thực sự đã đến trước khi chúng được đưa vào quy trình phân phối bản vá của mạng được bảo vệ. Việc ghi nhật ký kết quả của từng bước ở cả hai phía cung cấp cho hệ thống một bản ghi bao quát cả việc kiểm soát mạng lẫn tệp tin. Điều này rất hữu ích khi tổ chức cần chứng minh quy trình này cho cơ quan kiểm toán hoặc cơ quan cấp chứng nhận.
Các ứng dụng trong các lĩnh vực thuộc hệ thống “ cơ sở hạ tầng trọng yếu ”
Hardware- Luồng dữ liệu một chiều được áp dụng kèm theo việc xác thực nội dung có thể hỗ trợ nhiều kịch bản phân phối bản vá an toàn:
- Năng lượng và dịch vụ công ích: Cung cấp các bản vá đã được xác minh cho Windows, Linux và các nhà cung cấp OEM/ICS vào các mạng điều khiển trạm biến áp, nhà máy phát điện và hệ thống cấp thoát nước mà không cần mở rộng kết nối Internet đến các mạng này, như một phần của chiến lược quản lý bản vá tổng thể
- Công nghệ vận hành (OT) trong lĩnh vực sản xuất và công nghiệp: Luôn cập nhật các trạm làm việc kỹ thuật và phần mềm hệ thống điều khiển, như đã thấy trong các môi trường sản xuất dược phẩm và công nghệ sinh học
- Chính phủ và quốc phòng: Áp dụng các bản cập nhật bảo mật từ nhà cung cấp cho các hệ thống được phân loại hoặc hệ thống nhiệm vụ, đồng thời duy trì ranh giới một chiều cần thiết cho việc công nhận
- Các nhà khai thác hệ thống điện được quản lý ( cơ sở hạ tầng trọng yếu ): Xây dựng quy trình triển khai bản vá có thể lặp lại và kiểm toán được, nhằm đáp ứng các yêu cầu về bằng chứng theo các khung quy định như NERC CIP, IEC 62443 và NIS2
- Mạng được phân tách và cách ly hoàn toàn: Thay thế việc truyền tải bản cập nhật qua phương tiện lưu trữ di động theo kiểu ad hoc bằng một kênh được kiểm soát, ghi nhật ký và được bảo đảm bằng phần cứng để phân phối nội dung bản vá và bản cập nhật
Hãy liên hệ với chuyên gia ngay hôm nay để tìm hiểu cách MetaDefender ,Optical Diode và MetaDefender Diode X có thể cung cấp khả năng truyền dữ liệu một chiều được bảo đảm bằng phần cứng kèm theo tính năng kiểm tra nội dung, từ đó giúp bảo mật quá trình quản lý bản vá trong các mạng cách ly hoàn toàn (air-gapped) và mạng OT của quý vị.