Vào ngày 10 tháng 11 năm 2026, dự án Git đã công bố một lỗ hổng bảo mật mức độ nghiêm trọng cao, CVE-2026-111760 (CVSS 8.0), có thể cho phép kẻ tấn công thực thi các lệnh tùy ý trên máy tính của nạn nhân thông qua một kho lưu trữ Git được thiết kế đặc biệt.
Git là một thành phần cơ bản trong phát triển phần mềm hiện đại, được các nhà phát triển, doanh nghiệp và các môi trường xây dựng tự động sử dụng rộng rãi. Một lỗ hổng bảo mật có thể biến một thao tác thông thường trên kho lưu trữ thành việc thực thi mã tùy ý gây ra những lo ngại nghiêm trọng về an ninh, đặc biệt là đối với các môi trường phát triển và chuỗi cung ứng phần mềm.
Khi cuộc điều tra của Đơn vị 515 thuộc Cơ quan An ninh Mạng và Cơ sở hạ tầng ( OPSWAT ) mới bắt đầu, thông tin kỹ thuật công khai còn rất hạn chế. Lỗ hổng này đã được ghi chép trong Bản Cố vấn Bảo mật của GitHub (GHSA-vp2w-7xxj-jvxr), trong khi các hồ sơ chi tiết về lỗ hổng vẫn chưa được cung cấp cho nhóm thông qua Chương trình CVE hoặc Cơ sở dữ liệu Lỗ hổng Quốc gia (NVD).
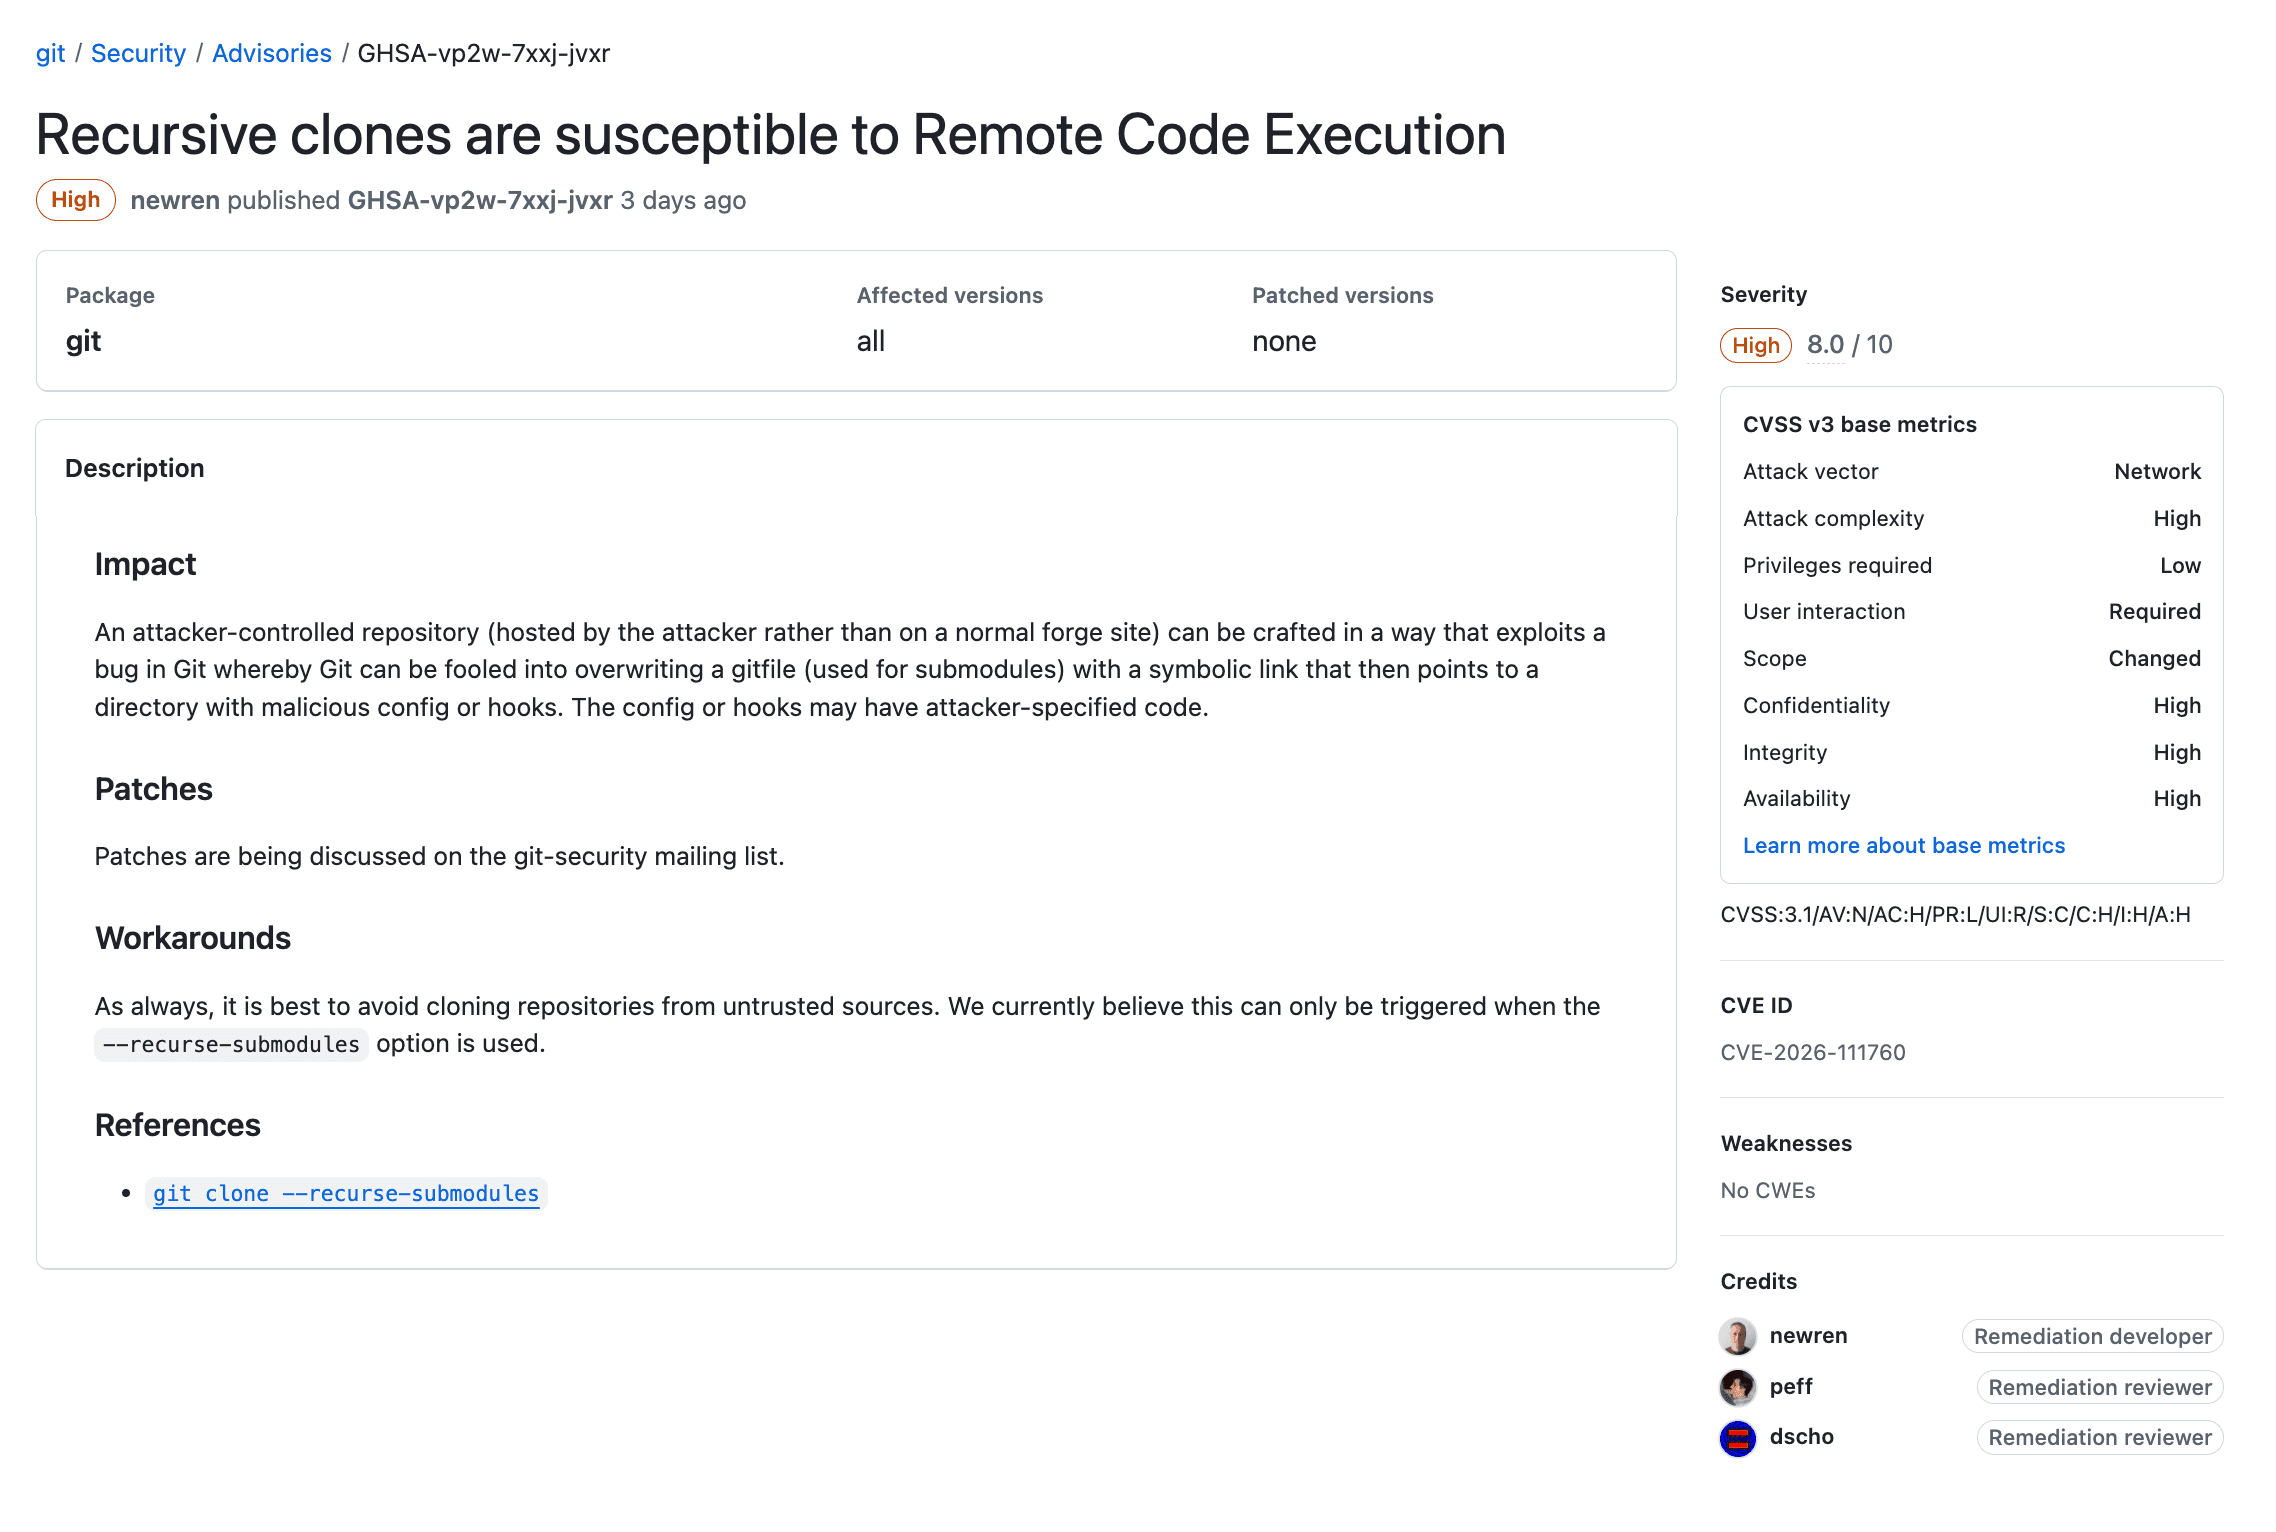
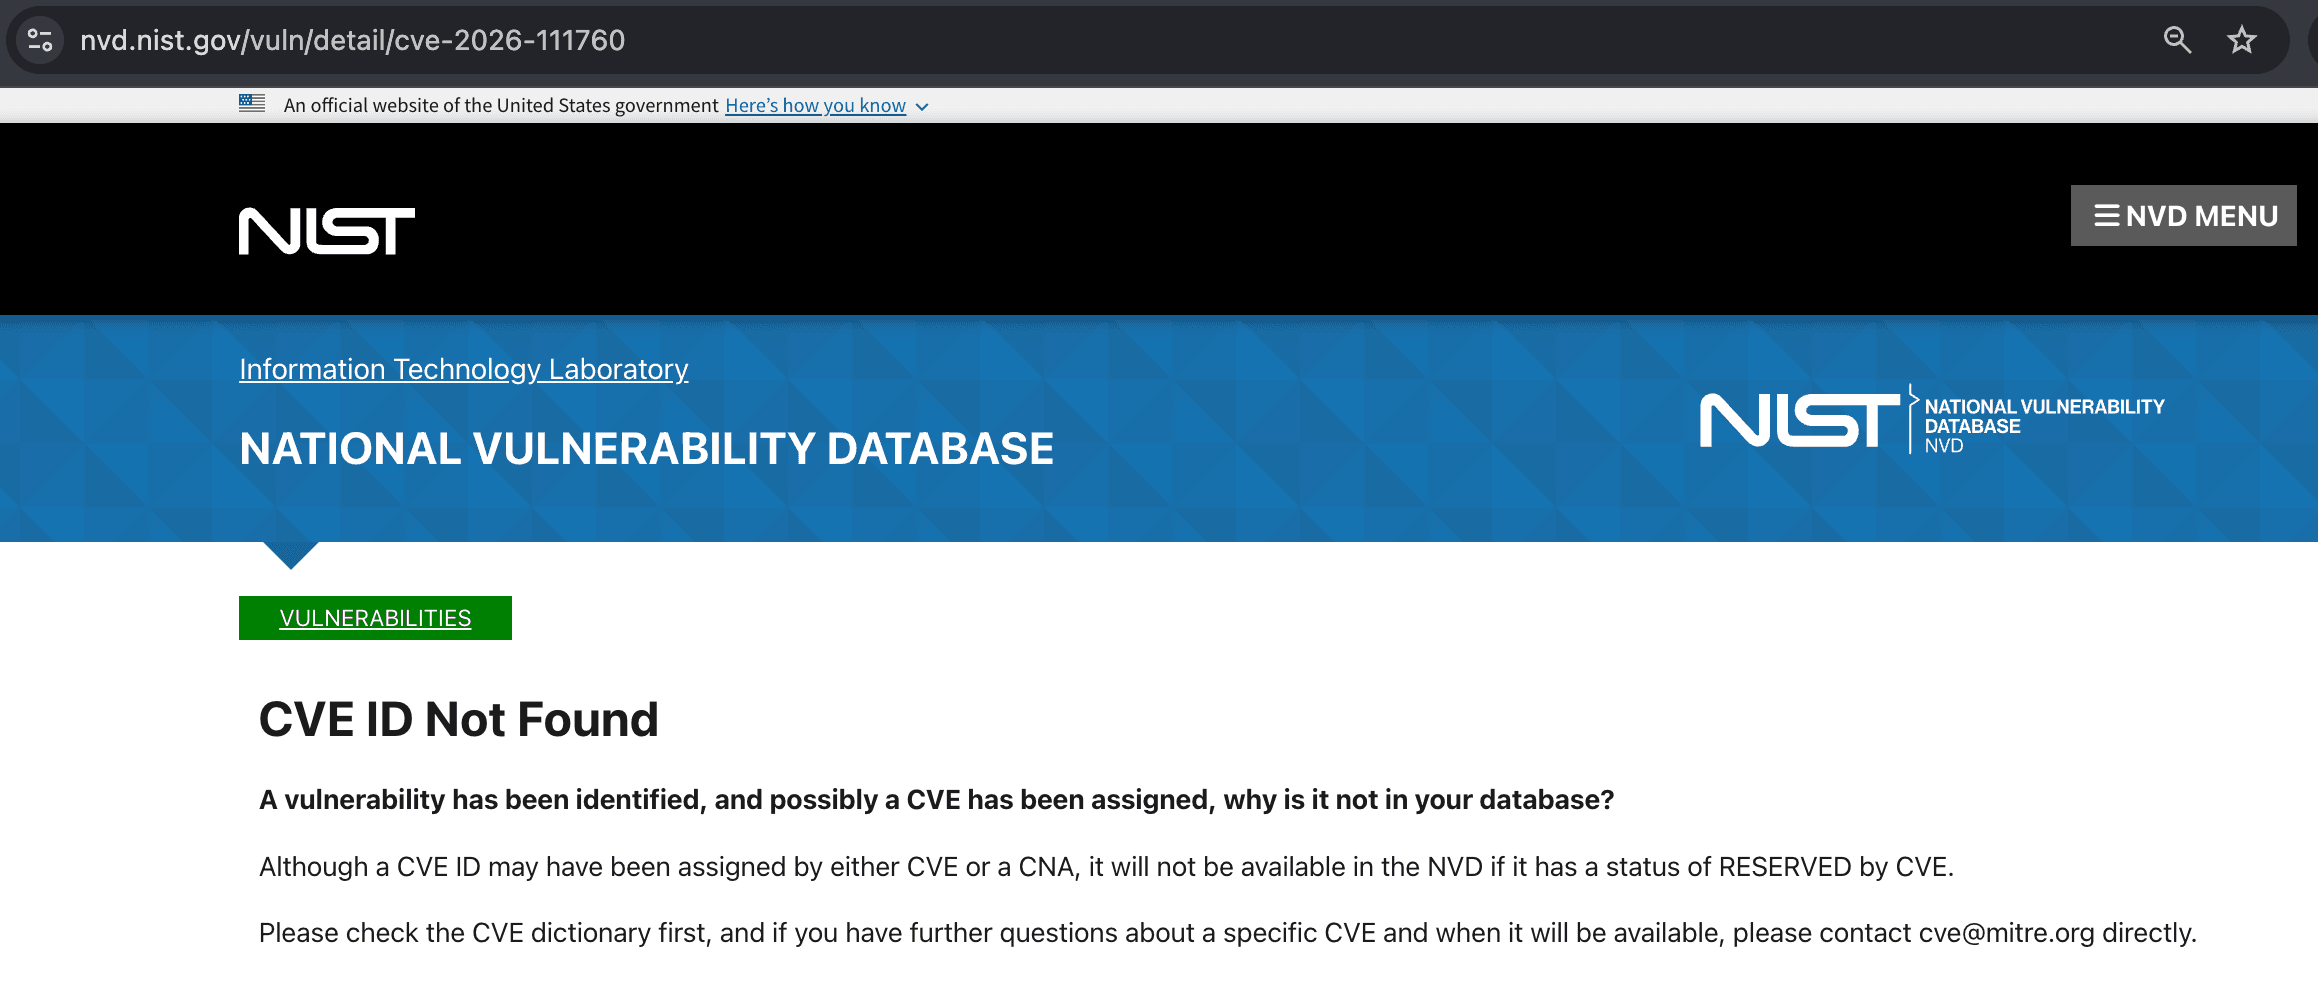
OPSWAT Đơn vị 515 đã tự tiến hành điều tra lỗ hổng bảo mật này, phân tích nguyên nhân gốc rễ và tái tạo thành công việc thực thi mã từ xa thông qua một bản chứng minh khái niệm (PoC) hoạt động. Nhóm cũng đã xác minh hiệu quả của bản vá bảo mật do nhà cung cấp phát hành bằng cách thử nghiệm trên cả các phiên bản Git còn tồn tại lỗ hổng và các phiên bản đã được vá.
Bài viết này cung cấp một phân tích kỹ thuật tổng quan về lỗ hổng CVE-2026-111760, trình bày kết quả xác thực PoC của chúng tôi, đồng thời thảo luận về các tác động an ninh của lỗ hổng này và các biện pháp giảm thiểu được khuyến nghị.
Hiểu về lỗ hổng CVE-2026-111760
CVE-2026-111760 là lỗ hổng cắt bớt số nguyên trong cách Git xử lý độ dài đường dẫn tệp trong quá trình kiểm tra kho lưu trữ. Trong một số điều kiện cụ thể, lỗ hổng này có thể cho phép một kho lưu trữ độc hại thực thi các lệnh tùy ý trên hệ thống đang xử lý nó.
Thông thường, Git sẽ kiểm tra tính hợp lệ của các đường dẫn tệp trước khi ghi chúng vào hệ thống tệp cục bộ, bao gồm các kiểm tra nhằm ngăn chặn nội dung kho lưu trữ ghi đè lên siêu dữ liệu Git được bảo vệ. Tuy nhiên, lỗ hổng bảo mật này gây ra sự không nhất quán giữa cách Git kiểm tra tính hợp lệ của một đường dẫn tệp và cách đường dẫn đó được ghi sau đó.
Nguyên nhân gốc rễ nằm ở cách Git xử lý chỉ mục, trong đó độ dài đường dẫn tệp được tính toán bằng giá trị 64-bit nhưng lại được lưu trữ trong một trường 32-bit (ce_namelen). Khi xử lý một đường dẫn đặc biệt dài vượt quá giới hạn 32-bit, độ dài được lưu trữ có thể bị cắt bớt, dẫn đến việc Git xác thực đường dẫn ban đầu trong khi ghi vào một vị trí khác, ngắn hơn.
Kẻ tấn công có thể lợi dụng sự không nhất quán này để ghi đè lên tệp .git được sử dụng bởi một submodule hoặc worktree được liên kết, từ đó chuyển hướng Git đến một thư mục do kẻ tấn công kiểm soát chứa cấu hình kho lưu trữ độc hại. Các thao tác Git tiếp theo có thể sẽ thực thi các lệnh do kẻ tấn công kiểm soát.
Lỗ hổng này cho thấy việc cắt bớt số nguyên trong một công cụ phát triển được sử dụng rộng rãi có thể vượt qua các biện pháp bảo vệ hệ thống tệp và dẫn đến việc thực thi mã tùy ý.
Kịch bản tấn công
Kẻ tấn công có thể tạo ra một kho lưu trữ Git được thiết kế đặc biệt, chứa các đường dẫn tệp và tham chiếu đến các mô-đun con đã bị thao túng. Khi nạn nhân sao chép (clone) kho lưu trữ này với tính năng mô-đun con đệ quy được bật bằng cách sử dụng phiên bản Git có lỗ hổng, cuộc tấn công có thể dẫn đến việc thực thi mã tùy ý.
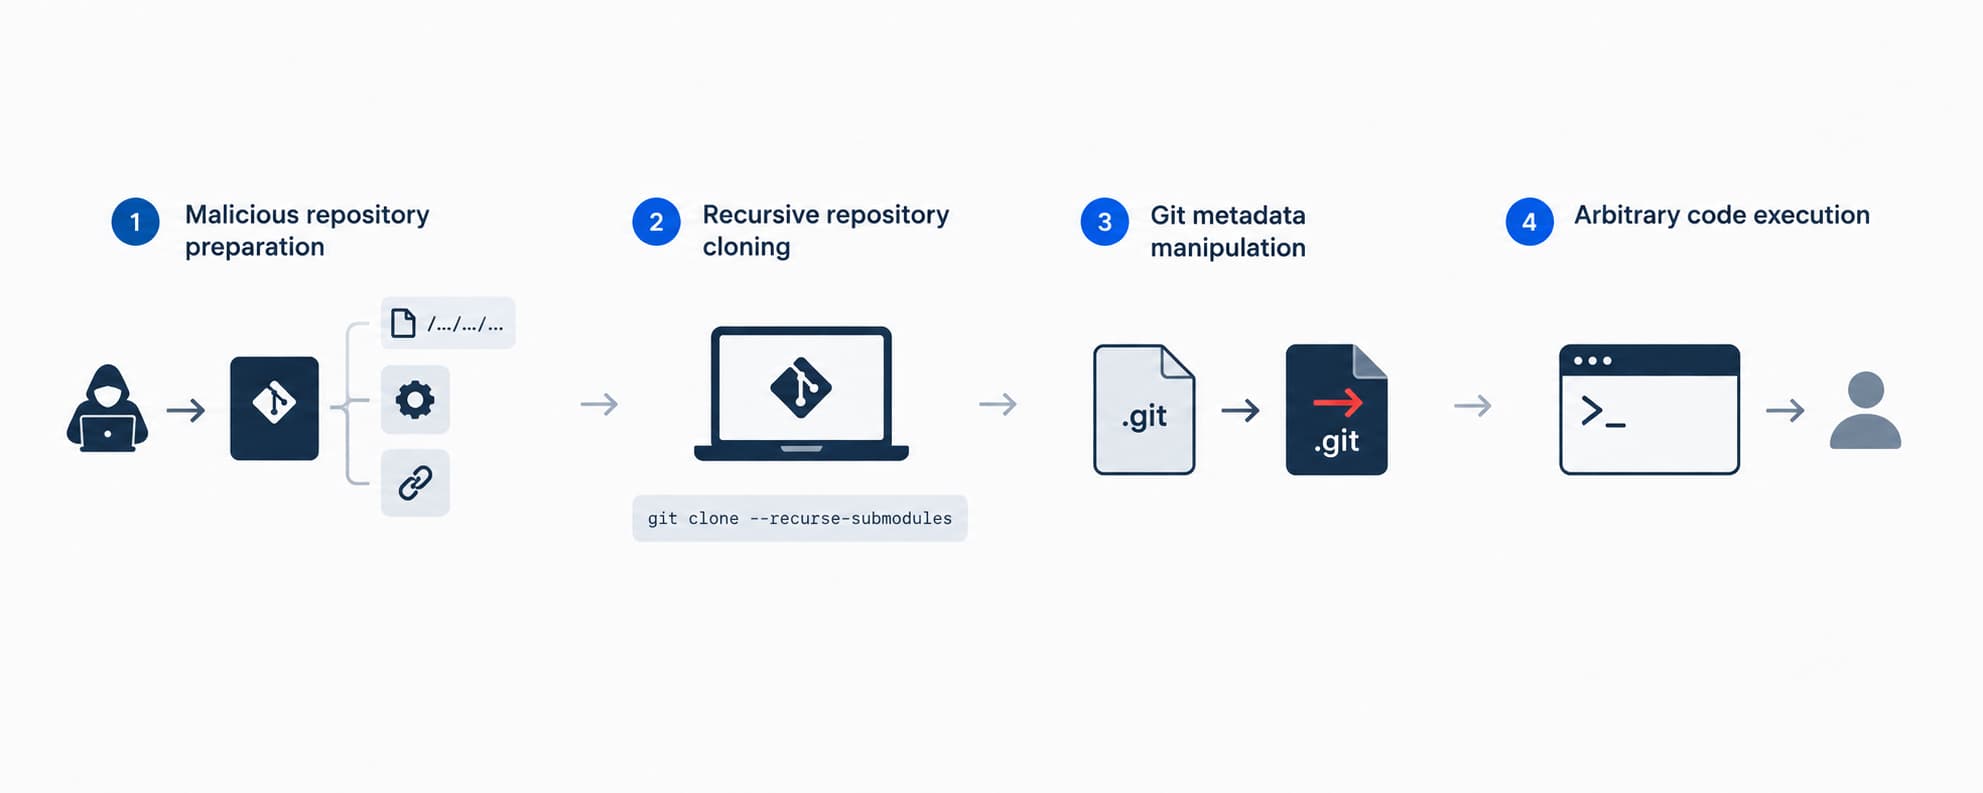
Trong kịch bản sao chép đệ quy đã được Đơn vị 515 thuộc Tổ chức OPSWAT xác thực, cuộc tấn công diễn ra theo bốn giai đoạn:
- Chuẩn bị kho lưu trữ độc hại: Kẻ tấn công chuẩn bị một kho lưu trữ chứa đường dẫn tệp cực kỳ dài, một thư mục cấu hình Git độc hại và một mô-đun con tham chiếu đến một kho lưu trữ được tạo ra một cách đặc biệt.
- Sao chép kho lưu trữ theo kiểu đệ quy: Nạn nhân sao chép kho lưu trữ do kẻ tấn công kiểm soát bằng lệnh“git clone --recurse-submodules”, từ đó kích hoạt hành vi xử lý đường dẫn có lỗ hổng trong quá trình kiểm tra (checkout) các mô-đun con.
- Thao tác với siêu dữ liệu Git: Do hiện tượng cắt bớt số nguyên, Git sẽ ghi đè tệp .git của mô-đun con bằng một tệp gitfile do kẻ tấn công kiểm soát, khiến siêu dữ liệu của kho lưu trữ bị chuyển hướng đến một thư mục độc hại.
- Thực thi mã tùy ý: Trong quá trình khởi tạo mô-đun con theo kiểu đệ quy, Git xử lý cấu hình kho lưu trữ đã được chuyển hướng. Sau đó, thiết lập `core.fsmonitor ` do kẻ tấn công kiểm soát sẽ được thực thi với các đặc quyền của nạn nhân.
Chứng minh khái niệm: Tái hiện lỗ hổng CVE-2026-111760
OPSWAT Đơn vị 515 đã phát triển và xác thực thành công một Mô hình chứng minh khái niệm (PoC) chứng minh việc thực thi mã từ xa thông qua một kho lưu trữ Git độc hại trong môi trường thử nghiệm được kiểm soát.
Việc thử nghiệm trên Git 2.56.0 đã xác nhận rằng việc sao chép kho lưu trữ được tạo sẵn với tính năng mô-đun con đệ quy được bật có thể ghi đè lên tệp .git của mô-đun con và thực thi một lệnh do kẻ tấn công kiểm soát thông qua cấu hình Git độc hại, mà không yêu cầu nạn nhân phải thực thi thủ công bất kỳ tập lệnh nào trong kho lưu trữ.
Giảm thiểu và khuyến nghị
Dự án Git đã phát hành các bản cập nhật bảo mật khắc phục lỗ hổng CVE-2026-111760 vào ngày 10 tháng 11 năm 2026. Bản vá này bổ sung cơ chế xác thực độ dài đường dẫn nhằm ngăn chặn việc cắt bớt số nguyên làm lách qua các kiểm tra bảo mật của Git.
Để giảm thiểu rủi ro, các tổ chức nên xem xét các biện pháp sau đây:
- Cập nhật Git: Nâng cấp lên phiên bản Git đã được vá lỗi mới nhất hiện có. Đối với các tổ chức đang duy trì các nhánh phát hành cũ hơn, lỗ hổng bảo mật này cũng đã được khắc phục trong các phiên bản Git 2.56.1, 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 và 2.50.2. Hãy đảm bảo rằng các bản cài đặt Git trên các môi trường phát triển, các đường ống CI/CD và các hệ thống xây dựng tự động đều đã được cập nhật.
- Hãy thận trọng khi sử dụng các kho lưu trữ không đáng tin cậy: Tránh sao chép lặp lại các kho lưu trữ từ các nguồn không đáng tin cậy và hãy thận trọng khi kiểm tra các nhánh không đáng tin cậy trong các cây làm việc được liên kết. Những biện pháp phòng ngừa này không thể thay thế cho việc cập nhật bảo mật.
- Duy trì khả năng hiển thị phần mềm bằng SBOM: Sử dụng Software Bill of Materials (SBOM) để theo dõi các thành phần phần mềm và xác định các phụ thuộc có khả năng dễ bị tấn công. OPSWAT MetaDefender có thể hỗ trợ các nỗ lực đảm bảo tính minh bạch về thành phần phần mềm và quản lý lỗ hổng bảo mật.
- Tận dụng thông tin tình báo về mối đe dọa: Sử dụng OPSWAT MetaDefender Threat Intelligence để luôn cập nhật thông tin về các mối đe dọa mới nổi, điều tra các dấu hiệu xâm nhập tiềm ẩn và hỗ trợ các hoạt động ứng phó an ninh.
Kết luận
Lỗ hổng CVE-2026-111760 cho thấy các lỗ hổng trong các công cụ phát triển được sử dụng rộng rãi có thể gây ra rủi ro bảo mật trong các quy trình phát triển phần mềm và chuỗi cung ứng. Trong một số điều kiện cụ thể, một thao tác Git thông thường có thể trở thành điểm xâm nhập để thực thi mã tùy ý.
OPSWAT Phân tích độc lập, việc khai thác thành công và quá trình xác thực bản vá của Unit 515 đã chứng minh những tác động thực tế về mặt bảo mật của lỗ hổng này. Các tổ chức nên ưu tiên cập nhật bảo mật, duy trì khả năng theo dõi môi trường phát triển của mình và thận trọng khi xử lý các kho lưu trữ không đáng tin cậy.
