Mọi công cụ làm sạch tệp đều sẽ sớm phải đối mặt với một tệp được tạo ra nhằm làm hỏng phần mềm đọc tệp đó. Công ty OPSWAT đã phát triển Công nghệ Deep CDR™ để đảm bảo rằng tình huống đó chỉ làm gián đoạn một tiến trình, trong khi công cụ vẫn tiếp tục làm sạch tất cả các tệp còn lại.
Tại sao các trình phân tích cú pháp lại trở thành mục tiêu?
Bộ phân tích cú pháp (parser) là đoạn mã có chức năng đọc định dạng tệp và chuyển đổi các byte thô của tệp đó thành một cấu trúc mà phần mềm có thể xử lý được. Mỗi định dạng đều cần có một bộ phân tích cú pháp. Các định dạng như PDF và Microsoft Office có độ phức tạp cao đến mức các bộ phân tích cú pháp của chúng tiềm ẩn những rủi ro thực sự, và những kẻ tấn công thường tạo ra các tệp đặc biệt nhằm khai thác những lỗ hổng này. Một tệp được thiết kế nhằm làm treo hoặc phá hoại bộ phân tích cú pháp PDF là một “vũ khí” tiêu chuẩn.
Một công cụ khử độc cần phải phân tích các tệp này, tức là tiến hành phân tích cú pháp chúng. Trong thiết kế kiểu monolithic, các công cụ này có thể được xem như một chương trình duy nhất, với tất cả các trình phân tích cú pháp của chúng cùng chia sẻ một tiến trình. Chỉ cần một tệp PDF bị lỗi khiến trình phân tích cú pháp ngừng hoạt động là đủ để làm sập toàn bộ hệ thống: các tài liệu Word đang chờ xử lý phía sau, chính công cụ đó, và các quy trình kinh doanh mà công cụ này bảo vệ.
Tác động tiêu cực từ một ngày tồi tệ của một trình phân tích cú pháp có thể lan rộng ra toàn bộ hệ thống.
Một thiết kế được xây dựng trên nền tảng của sự thiếu tin tưởng
Công nghệ Deep CDR™Áp dụng kiến trúc microservice với mô hình thiết kế an toàn gọi là "phân tách không tin cậy". Mô hình này chia hệ thống thành các chương trình riêng biệt, trong đó các chương trình kiểm tra lẫn nhau và không tự động tin tưởng lẫn nhau.
Viện Kỹ thuật SEI (Software ) thuộc Đại học Carnegie Mellon đã tổng hợp các mẫu này trong Secure Các mẫu thiết kế báo cáo, bằng cách sử dụng các máy chủ thư điện tử như qmail và Postfix làm ví dụ tham khảo.
Công nghệ Deep CDR™ áp dụng phương pháp phân tách các mẫu này và cơ chế không tin tưởng lẫn nhau thông qua ba quyết định thiết kế sau:
- Mỗi trình phân tích cú pháp chạy dưới dạng một tiến trình có thể thay thế. Lõi động cơ không bao giờ tiếp xúc với các byte không đáng tin cậy. Mỗi họ trình phân tích cú pháp chạy trong một tiến trình dịch vụ riêng, được khởi chạy và quản lý bởi lõi. Tiến trình mở tệp độc hại chính xác là tiến trình mà động cơ có thể chấp nhận mất, vì nó chỉ chứa công việc của một yêu cầu và không có gì khác.
- Hệ thống lõi coi chính các công nhân của mình như những đối tượng nghi vấn. Hệ thống lõi không tin tưởng mù quáng vào tình trạng hoạt động của bất kỳ dịch vụ nào. Nó kiểm tra định kỳ xem mỗi dịch vụ có còn phản hồi hay không, đặt giới hạn thời gian cho mỗi tệp và theo dõi các trường hợp bị treo hoặc sập hệ thống. Khi một dịch vụ ngừng phản hồi, hệ thống giám sát của hệ thống lõi sẽ tắt dịch vụ đó và khởi động một dịch vụ mới. Thiết kế này giả định rằng sự cố sẽ xảy ra và đã có kế hoạch ứng phó với chúng.
- Các dịch vụ và lõi không chia sẻ bộ nhớ. Các dịch vụ giao tiếp với lõi qua các kênh tin nhắn hẹp, được tuần tự hóa, không có bộ nhớ chung và không có không gian địa chỉ chung. Dù tệp độc hại có thực hiện hành vi gì đối với bộ nhớ của trình phân tích cú pháp, thiệt hại đó cũng không thể lan sang lõi hoặc các dịch vụ khác. Điều duy nhất vượt qua ranh giới là một tin nhắn mà bên nhận sẽ tự phân tích theo cách riêng của mình.
Hãy xem xét tình huống mà thiết kế này được xây dựng để giải quyết. Một tệp PDF được tạo ra một cách có chủ đích được gửi đến bộ xử lý và khiến dịch vụ PDF bị treo trong quá trình phân tích tệp.
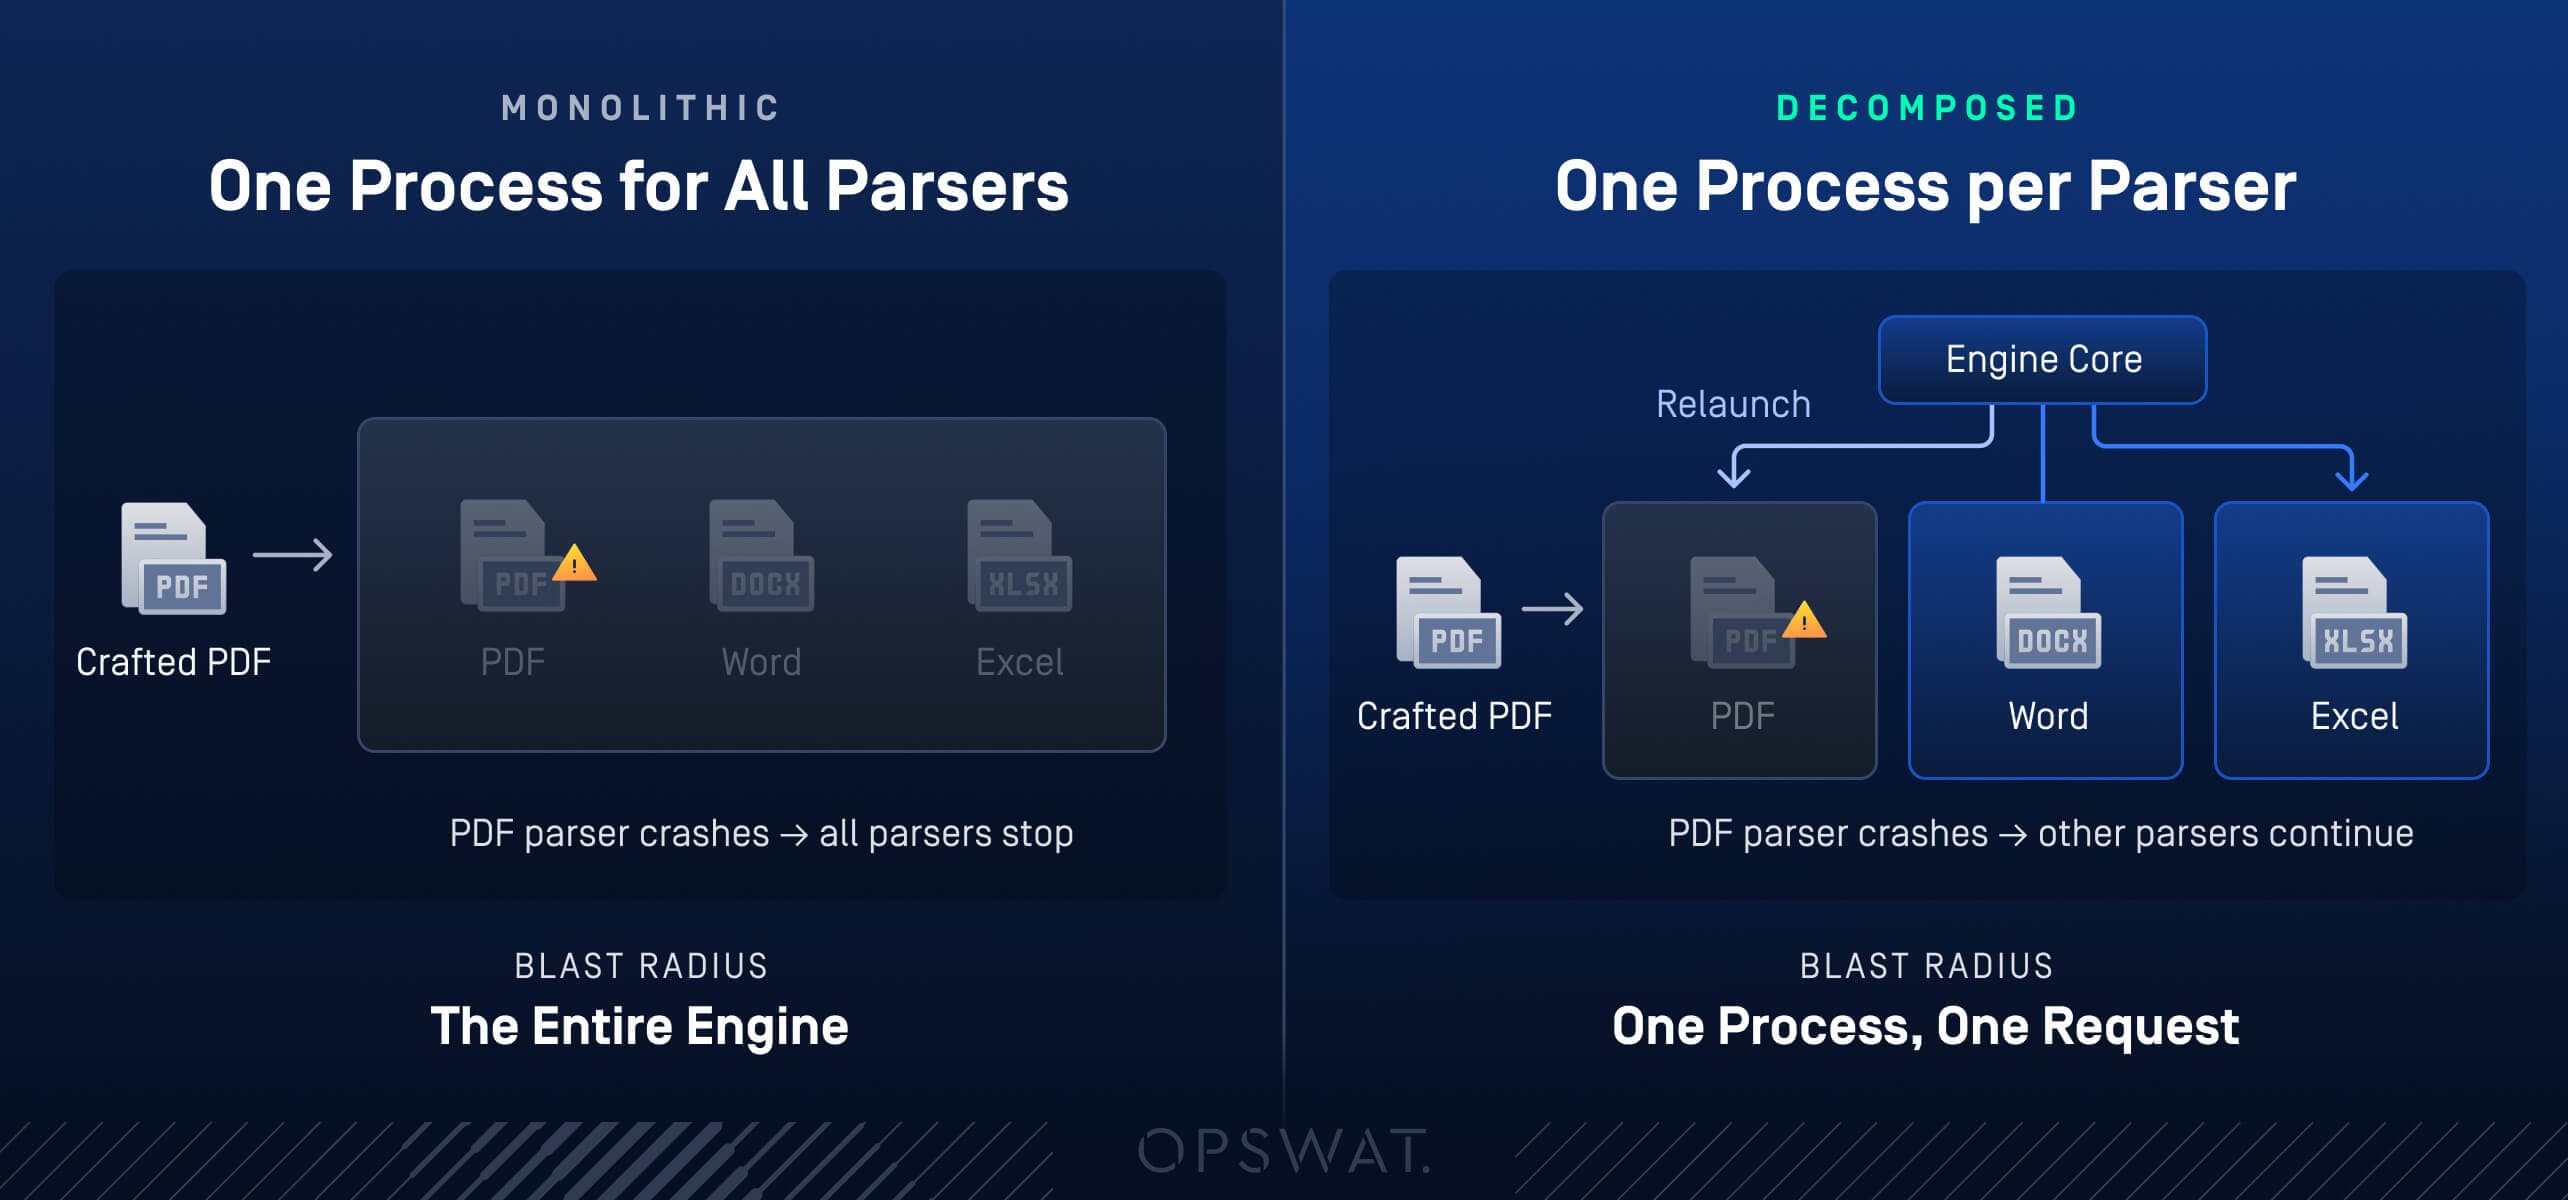
- Quá trình dịch vụ PDF tự động kết thúc. Bộ nhớ của nó, cùng với bất kỳ thành phần nào trong đó bị mã độc làm hỏng, cũng biến mất theo.
- Yêu cầu bị lỗi một cách rõ ràng: lõi báo cáo kết quả lỗi cho tệp đó thay vì bị treo hoặc ngừng hoạt động cùng với công nhân
- Các tài liệu Word và Excel trên máy bay hoàn toàn không hề hay biết. Các dịch vụ của chúng chạy trong các tiến trình khác nhau, do đó quá trình làm sạch dữ liệu vẫn diễn ra liên tục mà không bị gián đoạn
- Công cụ giám sát (trình giám sát của lõi) khởi động lại dịch vụ PDF, và quá trình làm sạch PDF tiếp tục
Phạm vi ảnh hưởng của một tệp được vũ khí hóa là một tiến trình và một yêu cầu. Trong kịch bản hệ thống nguyên khối, chính tệp đó sẽ chặn mọi tài liệu đang được truyền đi.
Một khía cạnh của mô hình tiêu chuẩn nằm bên ngoài động cơ: việc giới hạn đặc quyền theo từng tiến trình. Các đặc quyền thuộc về môi trường triển khai, tức là sản phẩm chủ và hệ điều hành. Việc phân tách này xác định ranh giới của các tiến trình chính xác tại những điểm mà môi trường triển khai có thể áp dụng các hạn chế đó, từ đó cung cấp cho các nhóm bảo mật những vị trí rõ ràng để áp dụng nguyên tắc “đặc quyền tối thiểu”.
Điều này có ý nghĩa như thế nào đối với quy trình xử lý tệp của bạn
Những kẻ tấn công sẽ tiếp tục tạo ra các tệp có khả năng phản công, và ở đâu đó sẽ luôn có một trình phân tích cú pháp nào đó phải đối mặt với chúng. Cơ chế phân tách dựa trên sự hoài nghi giúp cho cuộc đối đầu đó trở nên an toàn ngay từ thiết kế. Các tác vụ nguy hiểm diễn ra trong các tiến trình mà bộ máy có thể mất đi. Một lõi không tin tưởng bất kỳ tiến trình nào trong số đó sẽ giám sát các tác vụ đó, và các kênh mà sự xâm nhập không thể vượt qua sẽ ngăn chặn sự kết nối chéo giữa các bộ phận.
Đối với các nhóm phụ thuộc vào luồng tệp, một lần tải lên có hại duy nhất sẽ không gây ra sự cố ngừng hoạt động. Một tệp độc hại sẽ làm mất một quy trình và một yêu cầu, và Công nghệ Deep CDR™ vẫn tiếp tục quá trình lọc mà không gây gián đoạn.
Tìm hiểu cách công nghệ Deep CDR™ duy trì luồng tệp hoạt động bình thường khi có tệp độc hại xâm nhập.
Nhut Ngo là Giám đốc Kỹ thuật Software tại OPSWAT, nơi ông dẫn dắt các đội ngũ kỹ thuật phát triển Công nghệ Deep CDR™ và các công nghệ xử lý tệp khác trong MetaDefender Core™. Với hơn một thập kỷ kinh nghiệm trong lĩnh vực kỹ thuật phần mềm và an ninh mạng, ông tập trung vào việc đảm bảo quá trình làm sạch tệp diễn ra nhanh chóng, chính xác và sẵn sàng cho cơ sở hạ tầng trọng yếu. Nhut đã nhận bằng Tiến sĩ Khoa học Thông tin vào năm 2015.
