Việc quản lý các biện pháp kiểm soát an ninh trong các môi trường phân tán không chỉ đơn thuần là triển khai các công cụ bảo vệ. Các nhà điều hành hệ thống lưu trữ phân tán ( cơ sở hạ tầng trọng yếu ) cần một phương pháp đáng tin cậy để giám sát cấu hình, theo dõi hoạt động và duy trì sự nhất quán trong quản trị trên nhiều địa điểm và hệ thống.
Quản lý các giải pháp bảo mật cung cấp một mô hình vận hành tập trung để quản lý các biện pháp kiểm soát này trên quy mô lớn. My OPSWAT™ Central Management áp dụng phương pháp này vào các môi trường OPSWAT bằng cách cung cấp cho các triển khai MetaDefender™ được hỗ trợ một lớp quản lý thống nhất trên các môi trường CNTT, OT, tại chỗ và môi trường cách ly hoàn toàn.
- Những điểm chính
- Tại sao việc quản lý các giải pháp bảo mật trên các địa điểm phân tán lại là một thách thức
- Cách OPSWAT triển khai quản lý các giải pháp bảo mật
- My ,OPSWAT vàCentral Management thực hiện những hoạt động gì tại mỗi địa điểm
- Khi nào nên sử dụng My OPSWAT Central Management
- Cách thức quản lý các giải pháp bảo mật tập trung hỗ trợ việc tuân thủ và khả năng phục hồi
- Các chủ đề liên quan
- Những câu hỏi thường gặp
Những điểm chính
- Các cơ sở hoạt động từ xa và phân tán khiến việc quản lý các biện pháp kiểm soát an ninh trở nên khó khăn hơn. Những lỗ hổng trong khả năng theo dõi, các công cụ hoạt động rời rạc và quy trình làm việc thủ công có thể dẫn đến tình trạng các phiên bản đã triển khai có cấu hình không nhất quán hoặc phần mềm đã lỗi thời.
- Việc quản lý các giải pháp bảo mật tập trung giúp chuyển các tác vụ quản trị thường xuyên sang một lớp quản lý chung. Các nhóm có thể duy trì quyền kiểm soát, giám sát và thực thi chính sách trên tất cả các môi trường triển khai được hỗ trợ mà không cần phải quản trị từng địa điểm riêng lẻ.
- Việc giám sát tập trung phải đảm bảo duy trì các biện pháp bảo vệ hệ thống OT. Secure Các môi trường và được phân đoạn vẫn phụ thuộc vào việc đồng bộ hóa có kiểm soát, các quy trình cập nhật được phê duyệt và các hạn chế vận hành tại chỗ, thay vì kết nối rộng khắp và luôn hoạt động giữa các địa điểm.
- My OPSWAT Central Management áp dụng mô hình quản lý này cho các sản phẩm OPSWAT được hỗ trợ, giúp các quản trị viên có một nơi duy nhất để theo dõi, vận hành và quản lý các MetaDefender các triển khai trên các mô hình triển khai và điều kiện vận hành đa dạng.
Tại sao việc quản lý các giải pháp bảo mật trên các địa điểm phân tán lại là một thách thức
Rất khó để duy trì tính nhất quán trong các triển khai bảo mật phân tán.
Chúng thường bao gồm các cơ sở sản xuất, trạm biến áp, nhà máy xử lý, văn phòng ở vùng sâu vùng xa và các môi trường vận hành nơi việc tiếp cận trực tiếp thường xuyên bị hạn chế.
Khi mỗi trang web hoặc phiên bản sản phẩm được quản lý thông qua một bảng điều khiển riêng biệt, nhóm của bạn sẽ không có cái nhìn toàn diện về những gì đã được triển khai, những gì đang hoạt động và những gì cần được chú ý.
Những lỗ hổng về tính minh bạch và sự giám sát rời rạc
Những lỗ hổng về khả năng quan sát khiến việc giám sát các hệ thống bảo mật phân tán một cách nhất quán trở nên khó khăn. Theo Báo cáo "Tình hình Hệ thống Kiểm soát Công nghiệp (ICS)/Hệ thống Công nghệ Vận hành (OT Security ) năm 2025" của SANS, chỉ khoảng 13% tổ chức cho biết có khả năng giám sát toàn diện trên toàn bộ hệ thống ICS/OT.
Tại các địa điểm xa xôi hoặc không có người trực, tầm nhìn hạn chế có thể khiến các trường hợp trở nên lỗi thời, lệch khỏi các tiêu chuẩn cơ sở đã được phê duyệt và ngừng báo cáo mà không được phát hiện ngay lập tức.
Sự phân mảnh về công cụ càng làm tăng thêm mức độ phức tạp. Một cuộc khảo sát toàn cầu năm 2025 do Viện Giá trị Kinh doanh IBM với 1.000 giám đốc điều hành cho thấy các tổ chức sử dụng trung bình 83 giải pháp bảo mật từ 29 nhà cung cấp. Hơn một nửa số giám đốc điều hành (52%) xác định sự phức tạp là trở ngại lớn nhất đối với các hoạt động bảo mật.
Mỗi máy chủ bổ sung đều là một nơi mà giải pháp đã được triển khai có thể bị bỏ quên mà không được quản lý.
Hướng dẫn, Quy trình quản lý theo từng địa điểm
Việc quản lý thủ công biến các công việc hành chính thường nhật thành những công việc vận hành lặp đi lặp lại. Các nhà khai thác hệ thống điều khiển tự động ( cơ sở hạ tầng trọng yếu ) có thể sở hữu các thiết bị được phân bố tại nhiều cơ sở khác nhau, trong khi các đội ngũ chịu trách nhiệm quản lý chúng có thể không thường xuyên tiếp cận trực tiếp được mọi địa điểm.
Khối lượng công việc ngày càng tăng theo từng lần triển khai:
- Các quản trị viên tại địa phương áp dụng các trường hợp ngoại lệ một lần, khiến hệ thống lệch khỏi tiêu chuẩn cơ sở đã được phê duyệt
- Nhân viên ứng phó sự cố phải xác định lại máy chủ điều khiển, chủ sở hữu và chính sách nào áp dụng cho một phiên bản bị ảnh hưởng
- Việc lập báo cáo thường đòi hỏi phải tổng hợp thủ công dữ liệu từ các hệ thống riêng biệt
Thay vì quản lý môi trường một cách tổng thể, nhóm của bạn duy trì tính cập nhật của môi trường thông qua việc đăng nhập thường xuyên, tổng hợp báo cáo, phối hợp tại chỗ và đôi khi là đi công tác.
Diện tích chiếm dụng của cơ sở càng mở rộng, thì mô hình vận hành đó càng khó duy trì.
Cách OPSWAT triển khai quản lý các giải pháp bảo mật
OPSWAT Áp dụng quản lý các giải pháp bảo mật thông qua My OPSWAT™ Central Management, lớp điều khiển cho các giải pháp OPSWAT . Giải pháp này cung cấp cho các quản trị viên một nền tảng tập trung để giám sát, vận hành và quản lý các triển khai MetaDefender™ được hỗ trợ trên các môi trường phân tán.
Nền tảng này đáp ứng một số yêu cầu thực tiễn đối với việc triển khai các hệ thống phân tán MetaDefender :
Yêu cầu | My ,OPSWAT vàCentral Management hỗ trợ như thế nào? |
Quản lý hàng tồn kho tập trung | Lưu giữ hồ sơ về các phiên bản đã được triển khai, bao gồm phiên bản, cấu hình, trạng thái giấy phép và tình trạng hoạt động. |
Hỗ trợ hệ thống cách ly hoàn toàn | Quản lý các môi trường bị ngắt kết nối mà không cần loại bỏ các biện pháp bảo vệ giúp tách biệt chúng khỏi các mạng khác. |
Điều phối từ xa | Điều phối các bản cập nhật sản phẩm và các biện pháp quản lý được hỗ trợ mà không cần phải đến từng địa điểm. |
Quản lý cấu hình | Áp dụng và duy trì các chính sách cấu hình một cách nhất quán trên tất cả các môi trường triển khai được hỗ trợ. |
Thay vì phải ghép nối các thông tin về môi trường từ các bảng điều khiển riêng lẻ, nhóm của bạn sẽ làm việc dựa trên một cái nhìn tổng quan duy nhất về những gì đã được triển khai, những gì đang hoạt động và những vấn đề cần được chú ý.
My ,OPSWAT vàCentral Management thực hiện những hoạt động gì tại mỗi địa điểm
My OPSWAT Central Management là nền tảng quản lý bảo mật tập trung củ OPSWAT, cung cấp khả năng giám sát thống nhất, thực thi chính sách và báo cáo tuân thủ trên toàn bộ các triển khai củ MetaDefender trong các môi trường CNTT, OT, tại chỗ và môi trường cách ly hoàn toàn.
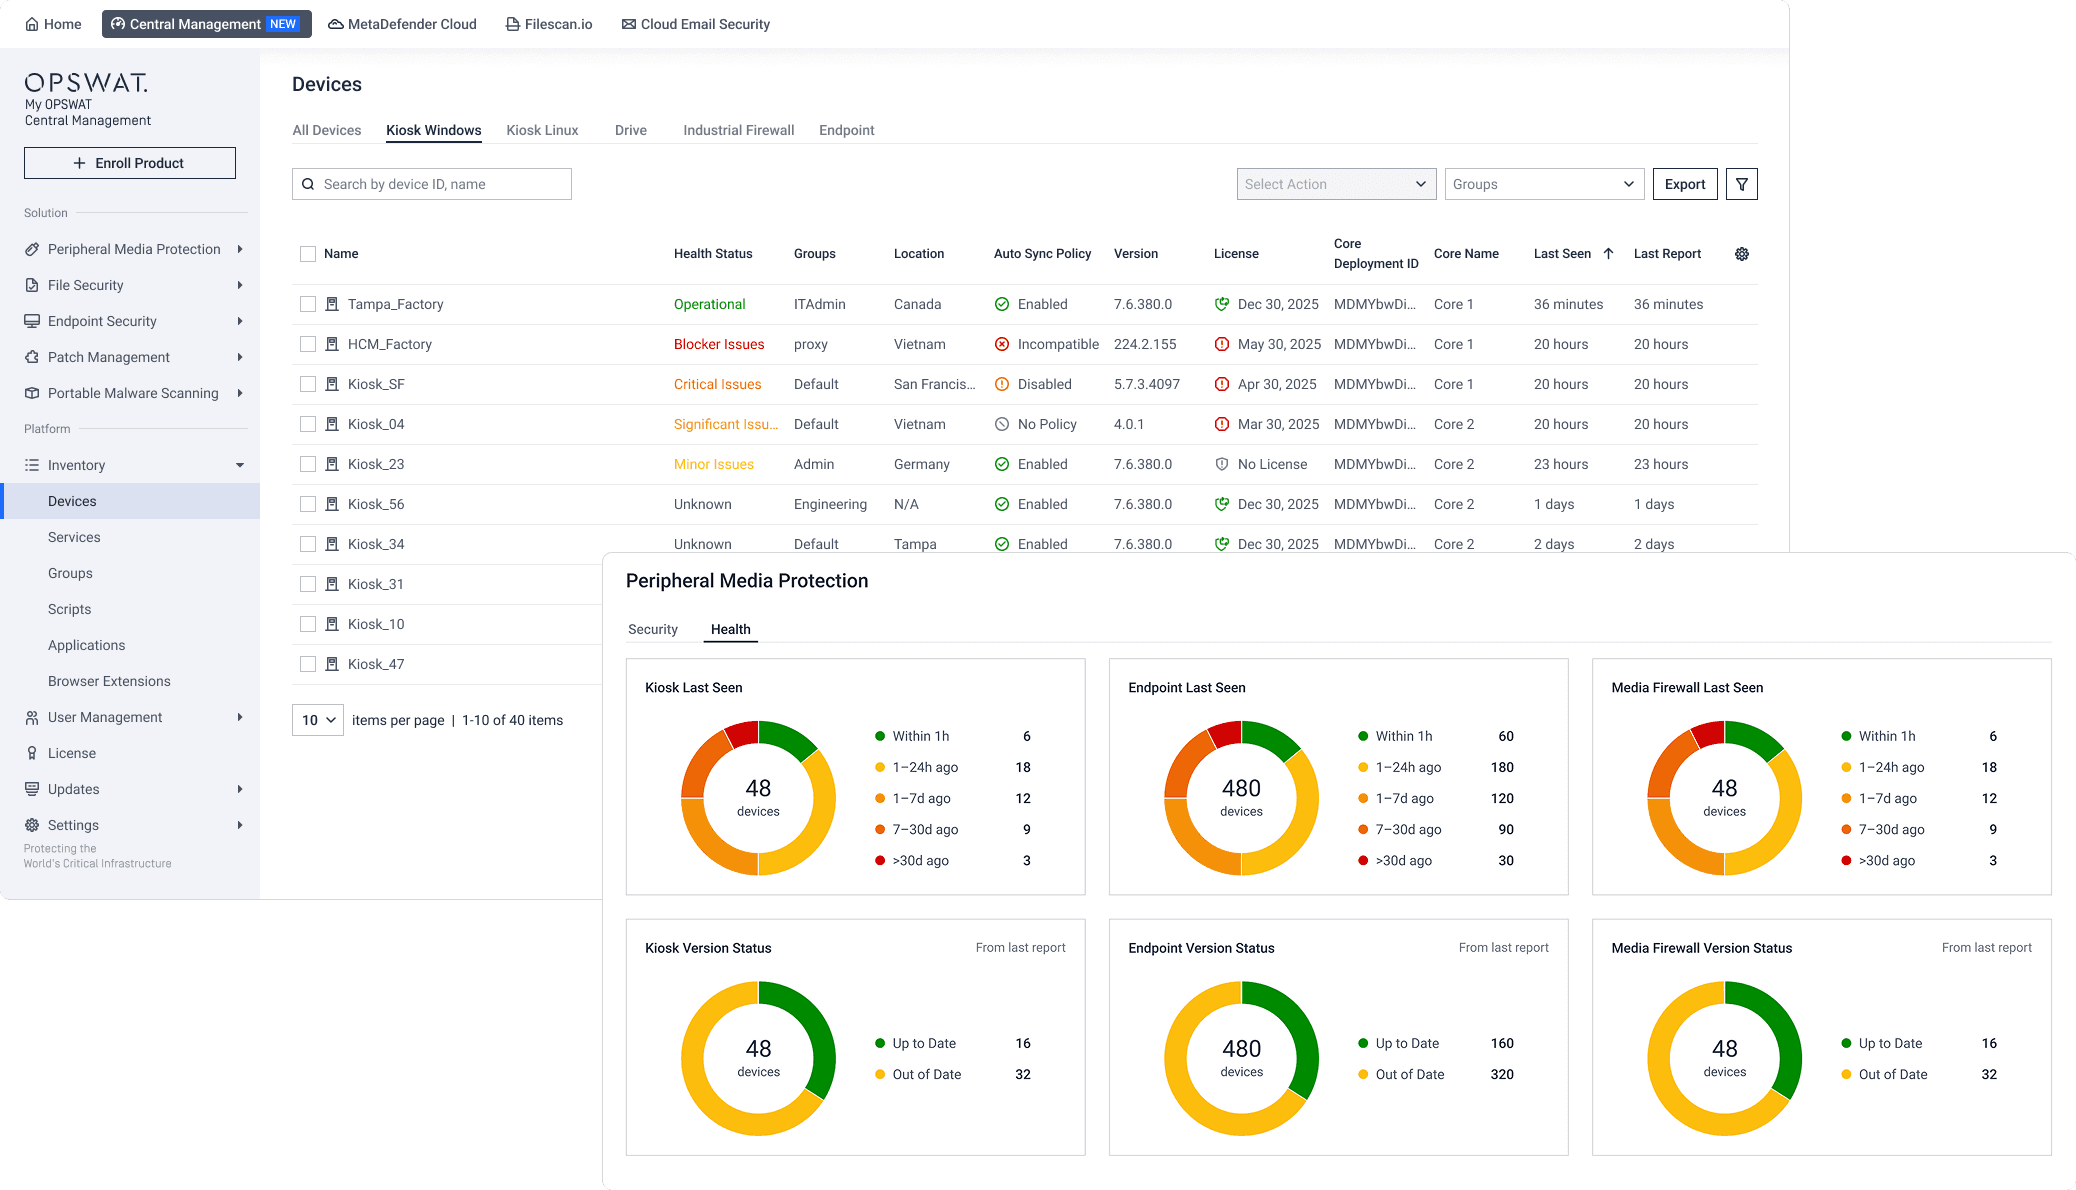
Quản lý hàng tồn kho và giám sát tình trạng thiết bị tập trung
Việc quản lý kho và giám sát tình trạng hệ thống tập trung giúp duy trì một bản ghi chính xác về mọi phiên bản MetaDefender đã được triển khai, bao gồm phiên bản, cấu hình, trạng thái giấy phép và trạng thái lần cuối được phát hiện. Dữ liệu giám sát tình trạng hệ thống từ mọi địa điểm có thể phát hiện sớm các sai lệch, lỗi và sự cố ngừng hoạt động trước khi chúng leo thang thành các sự cố nghiêm trọng.
Ví dụ, một nhà máy sản xuất thông minh ở Đông Nam Á đã sử dụng My OPSWAT Central Management để thống nhất việc giám sát thiết bị trên toàn khuôn viên rộng 450.000 feet vuông, giúp các đội ngũ an ninh có cái nhìn tổng hợp về các điểm cuối và hệ thống sản xuất thay vì phải dựa vào các công cụ giám sát rời rạc.
Quản lý sản phẩm từ xa
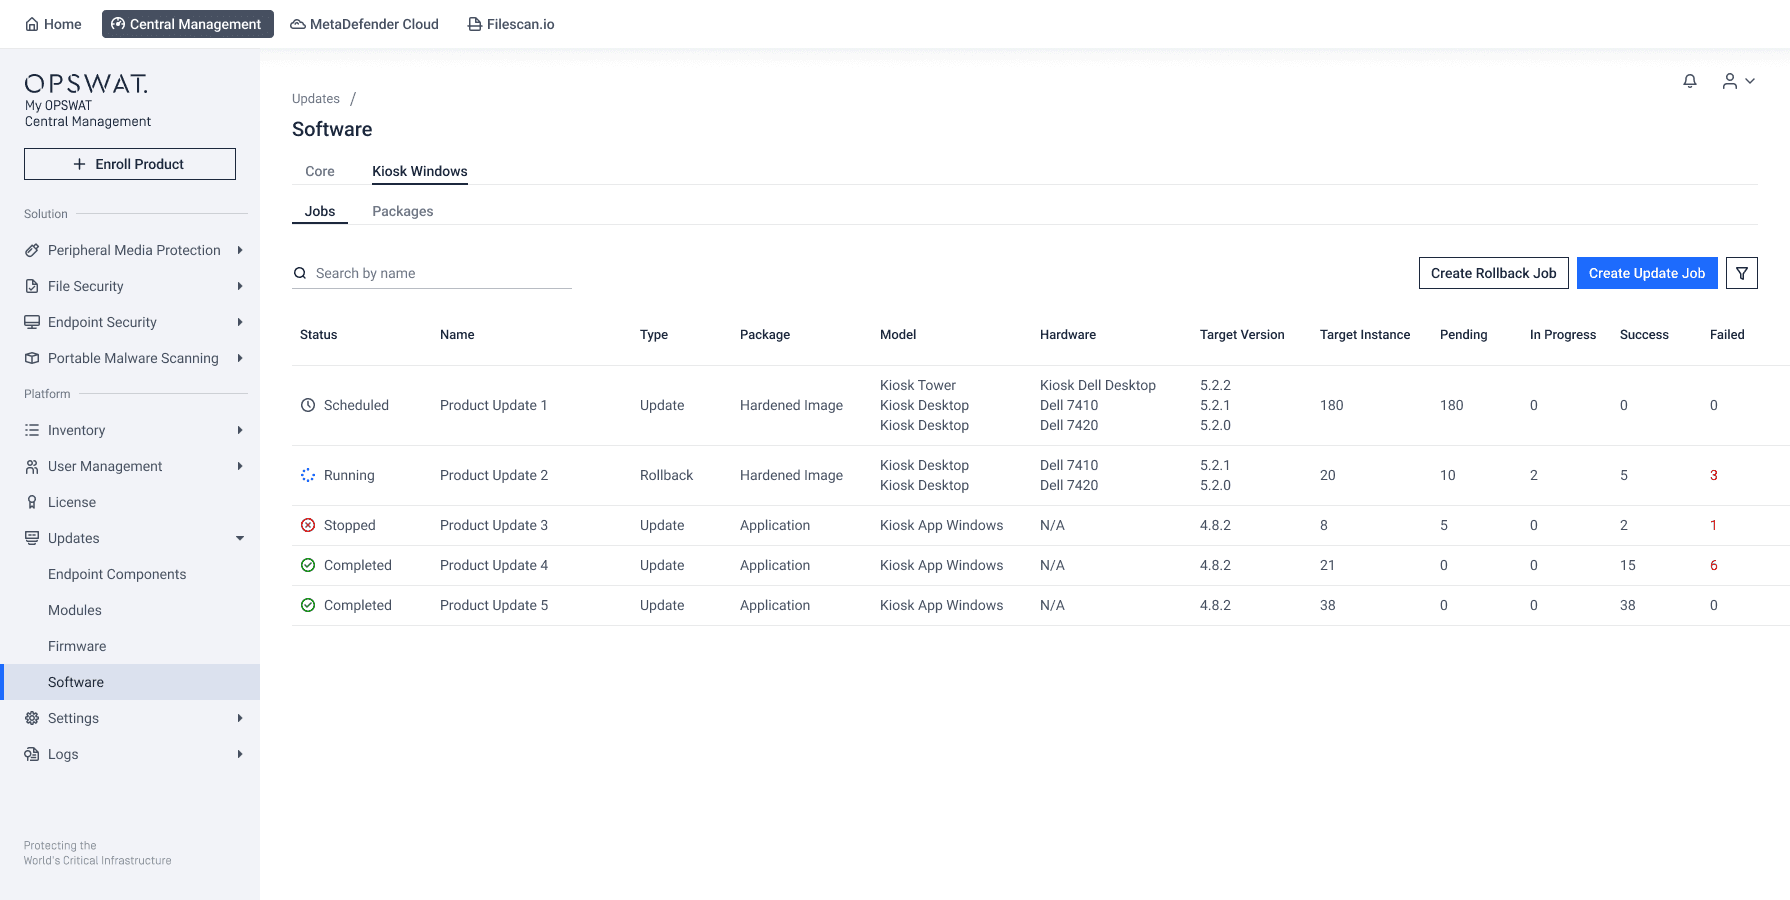
Quản lý sản phẩm từ xa mang đến cho các nhóm bảo mật một phương thức để vận hành các bản triển khai được hỗ trợ mà không cần phụ thuộc vào việc truy cập cục bộ định kỳ. Các quản trị viên có thể sử dụng bảng điều khiển tập trung để điều phối các bản cập nhật ứng dụng, thu thập nhật ký và các gói hỗ trợ, giám sát tình trạng hoạt động của các phiên bản, cũng như quản lý hoạt động triển khai trên các môi trường khó tiếp cận.
Việc hợp nhất các quy trình làm việc này giúp giảm bớt nhu cầu phải lặp lại cùng một quy trình hành chính tại mỗi địa điểm. Các nhóm có thể phối hợp công tác bảo trì và khắc phục sự cố trên toàn bộ hệ thống triển khai phân tán, đồng thời vẫn đảm bảo đáp ứng các yêu cầu vận hành của từng địa điểm riêng lẻ.
Quản lý cấu hình trên quy mô lớn
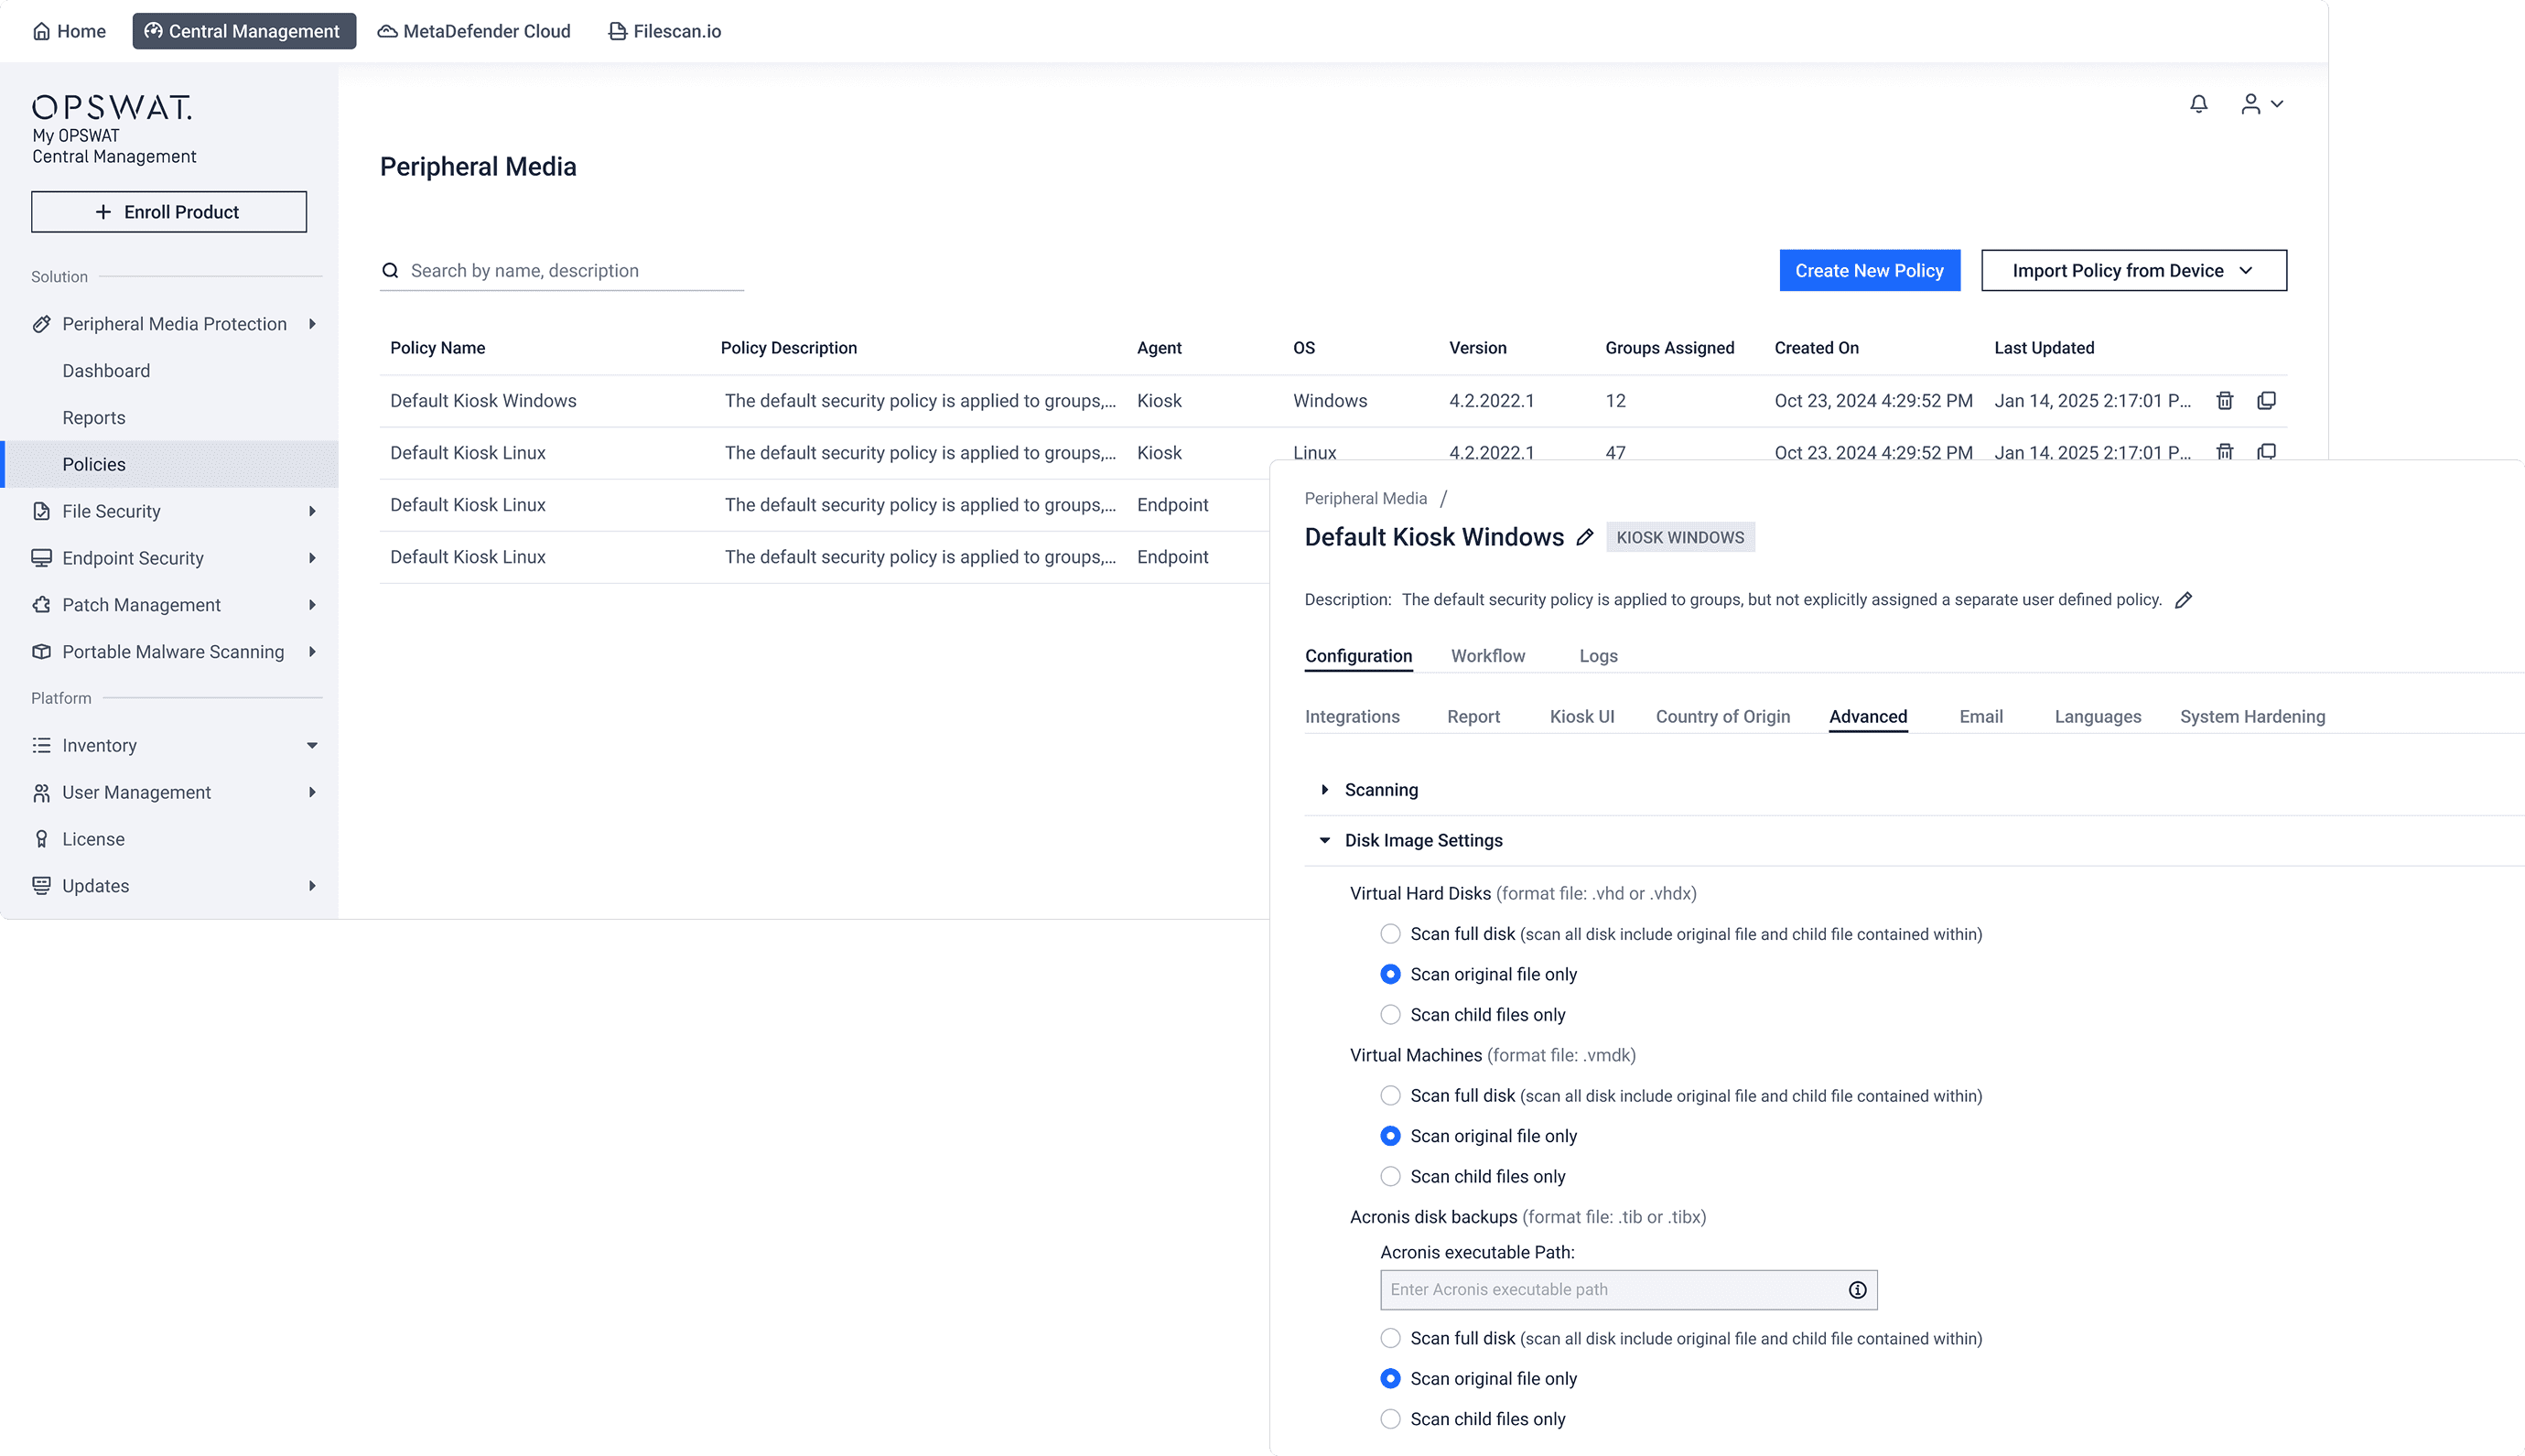
Quản lý cấu hình trên quy mô lớn cho phép các quản trị viên xác định, triển khai và duy trì các cài đặt bảo mật trên tất cả các phiên bản MetaDefender được kết nối từ một bảng điều khiển tập trung. Thay vì phải cấu hình thủ công từng địa điểm triển khai một, các nhóm bảo mật có thể chuẩn hóa các chính sách, cập nhật cấu hình, duy trì mức độ bảo vệ nhất quán và phối hợp các thay đổi cấu hình trên các môi trường đám mây, tại chỗ và môi trường cách ly mạng.
Tổng hợp các báo cáo quét và dữ liệu rủi ro
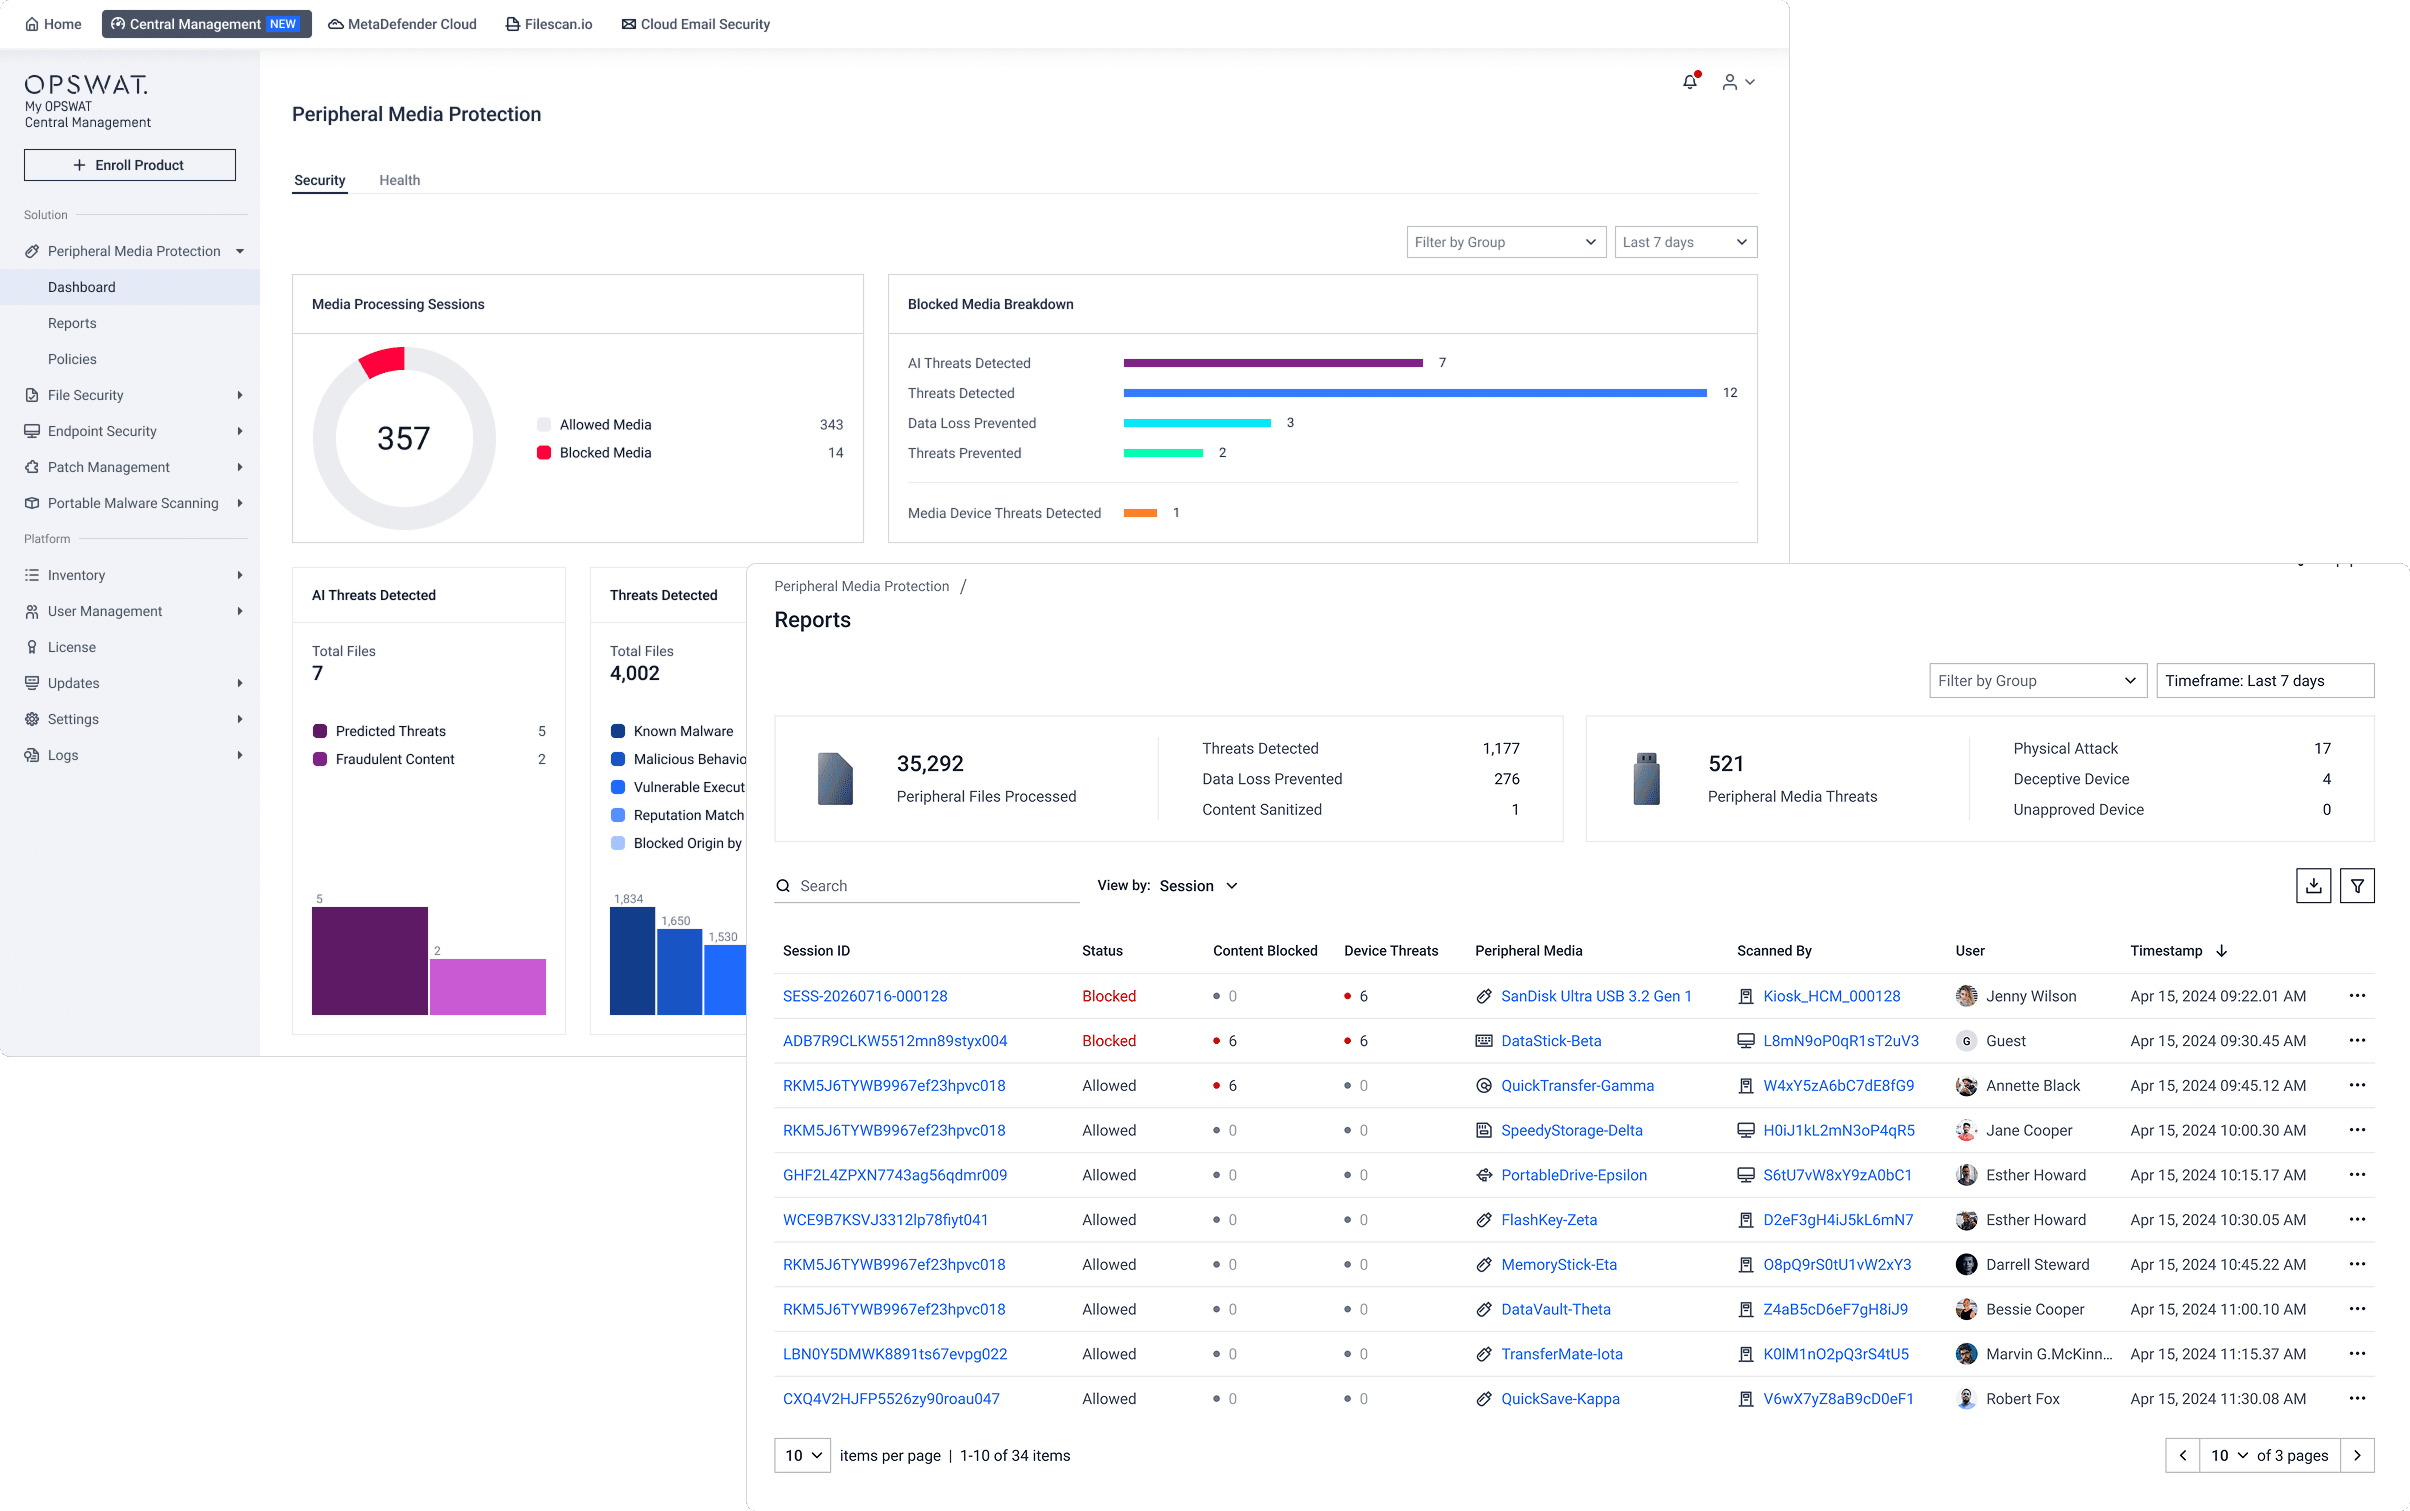
Việc tổng hợp các báo cáo quét và dữ liệu rủi ro giúp đưa thông tin từ các sản phẩm MetaDefender được kết nối vào một giao diện vận hành chung. Các nhóm bảo mật có thể so sánh hoạt động phát hiện, trạng thái chính sách và các dữ liệu báo cáo khác giữa các địa điểm, thay vì phải xem xét từng địa điểm một cách riêng lẻ.
Bối cảnh liên cơ sở có thể giúp các nhóm phát hiện những thay đổi bất thường về khối lượng phát hiện, các vi phạm chính sách lặp lại hoặc những địa điểm cần được chú ý thêm. Một hệ thống báo cáo thống nhất cũng cung cấp cho các kiểm toán viên và đội ngũ an ninh những bằng chứng có thể so sánh được giữa các cơ sở, thay vì các báo cáo riêng lẻ được lập từ các quy trình địa phương khác nhau.
Khi nào nên sử dụng My OPSWAT Central Management
My OPSWAT Central Management được thiết kế dành cho các tổ chức quản lý các triển khai MetaDefender được hỗ trợ tại các địa điểm khó tiếp cận, có kết nối không ổn định hoặc nhạy cảm về mặt vận hành. Giải pháp này đặc biệt hữu ích khi các nhóm:
- Vận hành hàng chục hoặc hàng trăm phiên bản MetaDefender tại các địa điểm không thể đến kiểm tra thường xuyên, chẳng hạn như giàn khoan ngoài khơi, trạm biến áp hoặc các nhà máy xử lý nước ở vùng sâu vùng xa.
- Mất thời gian để chuyển đổi giữa các bảng điều khiển trong quá trình ứng phó sự cố do không có giao diện tổng quan nào hiển thị được phiên bản nào hiện đang hoạt động bình thường, là phiên bản mới nhất và tuân thủ chính sách tại thời điểm hiện tại.
- Triển khai các bản cập nhật hoặc thay đổi cấu hình trên nhiều trang web cùng lúc và cần thực hiện triển khai theo từng giai đoạn cũng như khôi phục lại trạng thái ban đầu, thay vì phải triển khai thủ công từng trang web một.
- Quản lý một hệ thống gồm các địa điểm được kết nối, kết nối không liên tục và cách ly hoàn toàn, trong đó mỗi địa điểm cần một đường dẫn dữ liệu khác nhau để kết nối với cùng một hệ thống quản lý tài sản trung tâm.
- Điều tra hành trình của một tệp trong môi trường triển khai OPSWAT , bao gồm vị trí tệp được đưa vào, các sản phẩm OPSWAT nào đã xử lý tệp đó, những gì đã xảy ra ở từng giai đoạn và liệu tệp có bị thay đổi trong quá trình đó hay không. Xem Dấu vết kiểm tra tệp để biết thêm chi tiết.
Cách thức quản lý các giải pháp bảo mật tập trung hỗ trợ việc tuân thủ và khả năng phục hồi
Việc quản lý các giải pháp bảo mật tập trung tạo ra các bản ghi có thể xác định nguồn gốc và được gắn dấu thời gian, vốn là cơ sở cho các cuộc rà soát tuân thủ và điều tra sự cố. Một nền tảng có thể hỗ trợ các cuộc rà soát này, song điều đó không tự động đảm bảo việc tuân thủ.
Các báo cáo chuẩn hóa giúp loại bỏ việc phải liên tục yêu cầu các quản trị viên địa phương cung cấp ảnh chụp màn hình, bảng tính và nhật ký đã xuất; đồng thời, các định nghĩa dữ liệu nhất quán giúp đảm bảo tính so sánh được của bằng chứng kiểm toán giữa các cơ sở và khu vực. Đối với các nhà khai thác thuộc lĩnh vực Hệ thống Cơ sở Hạ tầng Quan trọng ( cơ sở hạ tầng trọng yếu ) đang làm việc theo các khung hướng dẫn như Hướng dẫn của NIST hoặc NERC CIP, danh mục chính thức về các giải pháp bảo mật đã triển khai sẽ trở thành nền tảng để xây dựng phần còn lại của chương trình tuân thủ.
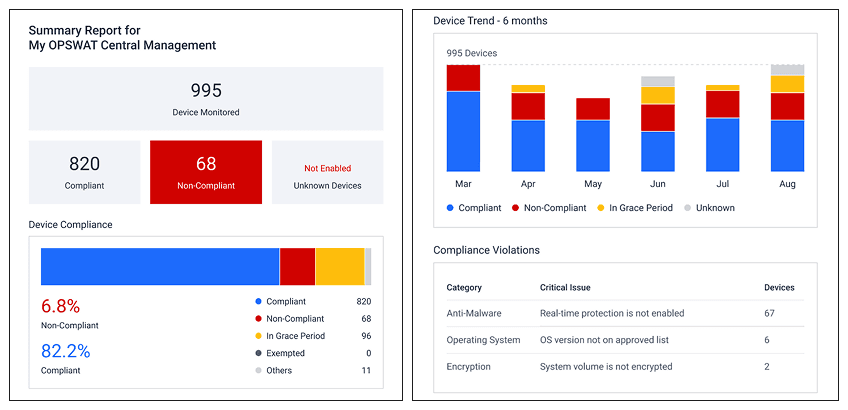
My OPSWAT Central Management giải pháp này cung cấp nền tảng cho việc triển khai các hệ thống điều khiển phân tán ( MetaDefender ), mang đến cho các bộ phận CNTT, OT và các cơ sở cách ly mạng (air-gapped) một điểm duy nhất để quản lý tài sản, giám sát tình trạng hệ thống và kiểm soát chính sách. Hãy liên hệ với chuyên gia của OPSWAT hoặc truy cập trang giải pháp tạiMy OPSWAT Central Management để tìm hiểu cách thức quản lý tập trung có thể nâng cao hiệu quả hoạt động bảo mật của quý vị.
Các chủ đề liên quan
Việc quản lý các giải pháp bảo mật tập trung cung cấp cho các nhóm thông tin cần thiết để điều hành việc triển khai các biện pháp bảo mật tại các địa điểm từ xa. Bước tiếp theo là tìm hiểu cách thức mà khả năng quan sát này hỗ trợ việc giám sát liên tục: phát hiện các thay đổi, xác định hành vi rủi ro và giảm thiểu thời gian mà những kẻ tấn công hoặc các hoạt động không được kiểm soát có thể tồn tại mà không bị phát hiện.
Để tìm hiểu sâu hơn về khía cạnh này của cùng một thách thức trong hoạt động an ninh mạng, hãy đọc bài viết liên quan: Giám sát liên tục trong an ninh mạng là gì và cách triển khai nó.
Những câu hỏi thường gặp
Một nền tảng quản lý giải pháp bảo mật tập trung nên bao gồm những tính năng nào?
Ít nhất phải có: danh mục tài sản đáng tin cậy bao quát mọi loại tài sản mà bạn triển khai, giám sát tình trạng hoạt động và cấu hình, điều phối cập nhật từ xa với khả năng triển khai theo từng giai đoạn và khôi phục, thực thi chính sách tập trung, cùng với báo cáo tổng hợp về kết quả quét và rủi ro. Nền tảng này cũng cần có khả năng mở rộng quy mô lên đến hàng nghìn địa điểm mà không cần tăng tương ứng số lượng nhân viên quản trị.
Hệ thống quản lý giải pháp bảo mật tập trung phát hiện các trường hợp bị ngắt kết nối, cập nhật không thành công hoặc lệch khỏi cấu hình như thế nào?
Các nền tảng tập trung kết hợp quá trình đăng ký khi triển khai, việc kiểm tra định kỳ và dữ liệu theo dõi tình trạng hệ thống để phát hiện các máy chủ bị ngắt kết nối, gặp lỗi khi cập nhật hoặc lệch khỏi cấu hình cơ sở đã được phê duyệt. Cơ chế này chỉ hiệu quả đối với các giải pháp mà nền tảng đã biết trước, chứ không áp dụng cho các máy chủ chưa từng được đăng ký từ đầu. Do đó, một máy chủ chưa từng được đăng ký cần phải trải qua quá trình phát hiện tài sản để được xác định. Giá trị của giải pháp nằm ở việc phát hiện kịp thời các tình huống này trên hệ thống máy chủ đã biết ngay khi chúng xảy ra.
Việc quản lý tập trung có hiệu quả tại các địa điểm không kết nối mạng (air-gapped) hoặc chỉ kết nối mạng theo từng đợt không?
Đúng vậy, nhưng mô hình kết nối lại khác với mô hình của một địa điểm được kết nối liên tục. Các địa điểm được cách ly hoàn toàn và kết nối không liên tục sử dụng cơ chế đồng bộ hóa có kiểm soát, các gói cập nhật có chữ ký và quản trị cục bộ; đồng thời, các bằng chứng và trạng thái sẽ được đối chiếu trở lại với bảng điều khiển trung tâm sau khi khoảng thời gian chuyển giao đã được phê duyệt kết thúc.
Một nền tảng quản lý giải pháp bảo mật tập trung nên tích hợp với các công cụ bảo mật hiện có như thế nào?
Một nền tảng quản lý giải pháp bảo mật tập trung cần xuất các mã định danh tài sản ổn định, tình trạng hoạt động và trạng thái chính sách sang các nền tảng SIEM hoặc SOAR mà đội ngũ bảo mật đang sử dụng, để các nhà phân tích có thể nắm được bối cảnh về vị trí và chủ sở hữu trong quá trình phân loại cảnh báo mà không cần chuyển sang giao diện điều khiển khác.
Việc quản lý các giải pháp bảo mật tập trung hỗ trợ việc lập báo cáo tuân thủ như thế nào?
Việc quản lý các giải pháp bảo mật tập trung tạo ra các bản ghi có thể xác định nguồn gốc và được gắn dấu thời gian về cấu hình, quyền sở hữu và trạng thái chính sách, thay thế cho việc thu thập bằng chứng thủ công tại từng địa điểm. Các bản ghi này hỗ trợ việc xác minh các biện pháp kiểm soát đối với các khung tiêu chuẩn như Hướng dẫn của NIST và NERC CIP, mặc dù việc tuân thủ vẫn phụ thuộc vào các biện pháp kiểm soát và quy trình riêng của tổ chức.
Bước đầu tiên để tập trung hóa việc quản lý các giải pháp bảo mật trên các địa điểm phân tán là gì?
Hãy bắt đầu bằng việc xác định hệ thống nào sẽ là nguồn thông tin chính thức về danh tính, quyền sở hữu, cấu hình và tình trạng hoạt động, sau đó đăng ký các thực thể đã biết trước khi tiến hành quá trình phát hiện các thành phần chưa được quản lý. Việc xác lập nguồn thông tin chính thức này ngay từ đầu sẽ giúp ngăn chặn các bản ghi mâu thuẫn khi nhiều địa điểm được kết nối với nhau.
