Theo các nhà phân tích thị trường, việc áp dụng đám mây đã tăng mạnh kể từ năm 2021 và dự kiến sẽ tiếp tục phát triển vào năm 2023. Bảo mật email cũng không ngoại lệ, vì ngày càng có nhiều doanh nghiệp nắm bắt chuyển đổi kỹ thuật số để duy trì tính cạnh tranh.
Các chuyên gia trong ngành đã đánh giá các tính năng tích hợp sẵn của Microsoft và khẳng định rằng mặc dù Office 365 cung cấp các tính năng bảo mật email cơ bản, bao gồm các công nghệ chống thư rác, chống lừa đảo và chống phần mềm độc hại, nhưng nó có thể không mang lại sự bảo vệ đủ mạnh trước các mối đe dọa tinh vi đang nhắm vào các doanh nghiệp hiện nay. Các tội phạm mạng ngày càng tinh vi hơn và liên tục phát triển những phương thức mới để vượt qua các biện pháp bảo mật truyền thống. Đây chính là lúc một giải pháp bảo mật email tiên tiến như OPSWAT MetaDefender™ cho Microsoft 365 (trước đây được gọi là MetaDefender Cloud Email Security™) có thể giúp tối đa hóa mức độ bảo vệ.
Kể từ ngày 23 tháng 9 năm 2026, MetaDefender Cloud Email Security sẽ áp dụng tính năng phòng ngừa mối đe dọa từ tệp tin chuyên sâu cho Microsoft Teams cũng như Exchange Online. Với phạm vi mở rộng này, MetaDefender Cloud Email Security sẽ có tên mới là: MetaDefender dành cho Microsoft 365.
Phát hiện mối đe dọa nâng cao với công nghệ nâng cao nhận dạng mã độc với đa ứng dụng xử lý (Multiscanning)
Một trong những OPSWAT MetaDefender Cloud Email Security Các tính năng chính của là Công nghệ nâng cao nhận dạng mã độc với đa ứng dụng xử lý công nghệ giúp bảo vệ chống lại mã độc zero-day. Công nghệ nâng cao nhận dạng mã độc với đa ứng dụng xử lý là công nghệ phát hiện mối đe dọa tiên tiến liên quan đến hơn 20 công cụ diệt vi rút hàng đầu thị trường để quét nội dung email và tệp đính kèm bằng các công nghệ dựa trên chữ ký, phương pháp tìm kiếm và học máy. Phương pháp này cực kỳ hiệu quả vì nó làm tăng tỷ lệ phát hiện mã độc lên 99% trong khi giảm khả năng tiếp xúc với mã độc zero-day xuống gần như bằng không.
Ngăn chặn các mối đe dọa Zero-Day với công nghệ Deep CDR™
Điều gì về các khai thác không xác định hoặc zero-day chưa được phát hiện bởi cộng đồng bảo mật, và do đó chữ ký định nghĩa virus của họ vẫn chưa tồn tại?
Đây là lúc công nghệ Deep CDR™ (Content Disarm and Reconstruction) có thể được áp dụng. Công nghệ Deep CDR™ là một công nghệ phòng chống mối đe dọa tiên tiến không dựa vào việc phát hiện mà thay vào đó là việc làm sạch các tệp đính kèm email như tệp lưu trữ, PDF và các tài liệu văn phòng được nhúng.
Công nghệ Deep CDR™ phân tích mọi email và tệp đính kèm để vô hiệu hóa tất cả các đối tượng hoạt động có thể chứa các lỗ hổng bảo mật chưa được vá (zero-day exploits). Sau khi quá trình làm sạch hoàn tất, nó sẽ tạo lại một tệp an toàn với chức năng và đặc điểm tương tự như tệp gốc. Công nghệ Deep CDR™ hỗ trợ hơn 130 loại tệp, bao gồm cả các tệp lưu trữ đa cấp được bảo vệ bằng mật khẩu, để ngăn chặn các mối đe dọa dựa trên tài liệu xâm nhập vào các cơ sở hạ tầng có độ bảo mật cao. Một lợi thế quan trọng khác của công nghệ Deep CDR™ là nó nhanh hơn trung bình 30 lần so với các phương pháp phát hiện truyền thống như các giải pháp bảo mật phân tích sâu.
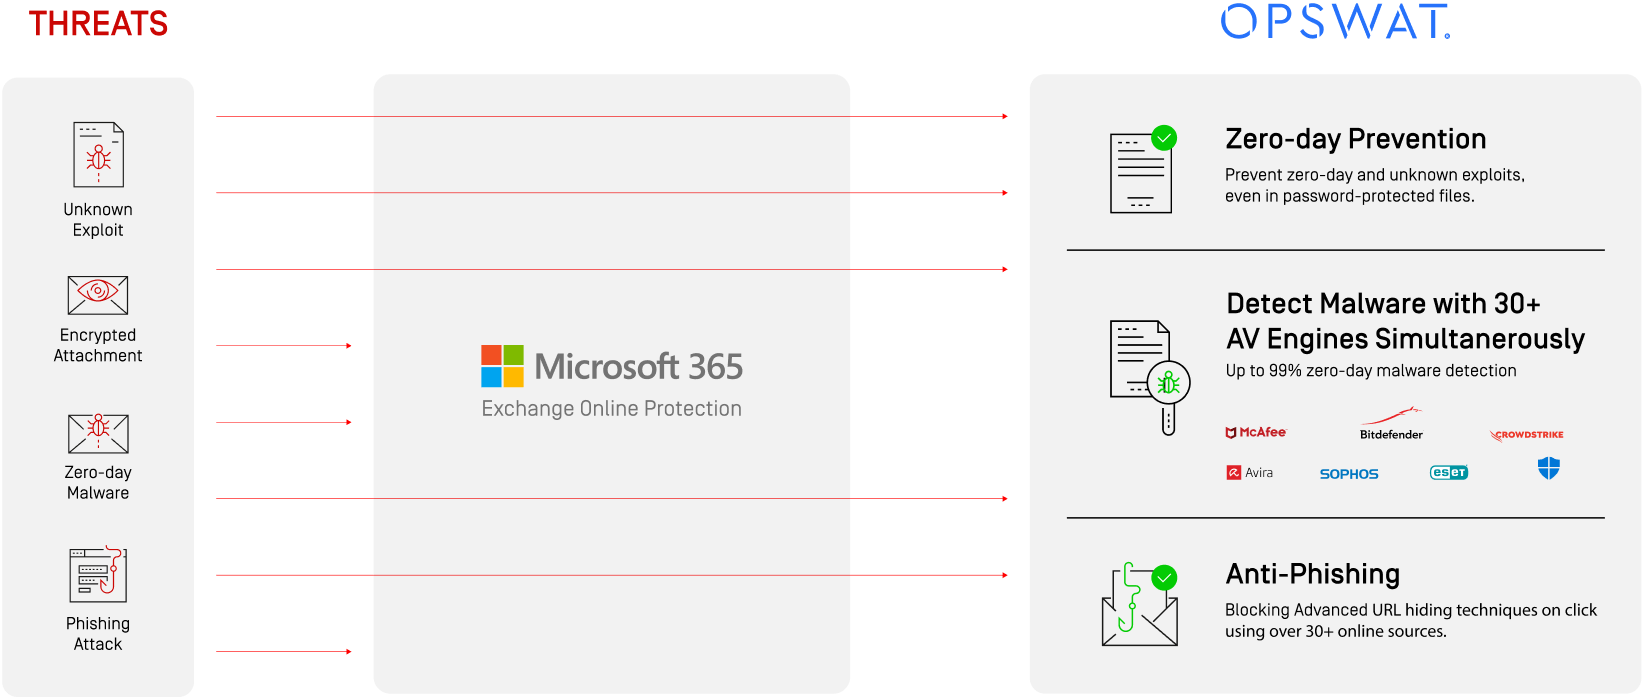
Bằng cách tích hợp hai công nghệ này, OPSWAT Cloud Email Security tối đa hóa khả năng bảo vệ email chống lại các tác nhân đe dọa nâng cao. Điều này đặc biệt trọng yếu đối với người dùng Office 365, vì Microsoft chỉ cung cấp các khả năng bảo mật gốc, trong khi OPSWAT cung cấp tỷ lệ phát hiện mã độc cao hơn cũng như ngăn chặn các khai thác chưa biết. Bổ sung các gói Microsoft 365 Enterprise với OPSWAT Cloud Email Security cho phép các tổ chức có được khả năng bảo vệ email tiên tiến và giảm gánh nặng bảo mật cho người dùng, mang lại sự an tâm cho các chuyên gia IT.
Tìm hiểu thêm về cách thực hiện OPSWAT có thể giúp bạn nâng cao bảo mật email của mình lên mức tối đa.