Các công cụ phát hiện hoạt động dựa trên một nguyên tắc đơn giản: xác định tệp độc hại trước khi nó gây hại. Nguyên tắc đó sẽ trở nên vô hiệu ngay khi xuất hiện một mối đe dọa chưa từng được ghi nhận trước đây. Một lỗ hổng zero-day, một kỹ thuật che giấu mã mới hoặc mã độc được tạo ra bởi công cụ trí tuệ nhân tạo (AI) không có chữ ký để so khớp và cũng không có mẫu hành vi đã được xác định để phát hiện.
AV-Comparatives là một tổ chức uy tín chuyên đánh giá nghiêm ngặt các công cụ phát hiện và báo cáo một cách trung thực về những lỗ hổng còn tồn tại. Bài kiểm tra này bao quát nghiên cứu của AV-Comparatives về các kỹ thuật khai thác mới nhất trên các loại tệp và tình huống phổ biến nhất, cũng như khả năng ứng phó của Công nghệ Deep CDR™ của OPSWATtrước những mối đe dọa này.
Cách AV-Comparatives tiến hành thử nghiệm công nghệ Deep CDR™
AV-Comparatives, một tổ chức độc lập uy tín trong lĩnh vực thử nghiệm phần mềm bảo mật doanh nghiệp, đã đánh giá Công nghệ Deep CDR™ được tích hợp trong MetaDefender™ Core.
Thay vì dựa vào các mẫu tệp trừu tượng, hệ thống này đã xây dựng các trường hợp thử nghiệm dựa trên các kịch bản tấn công mà các doanh nghiệp thường gặp phải.
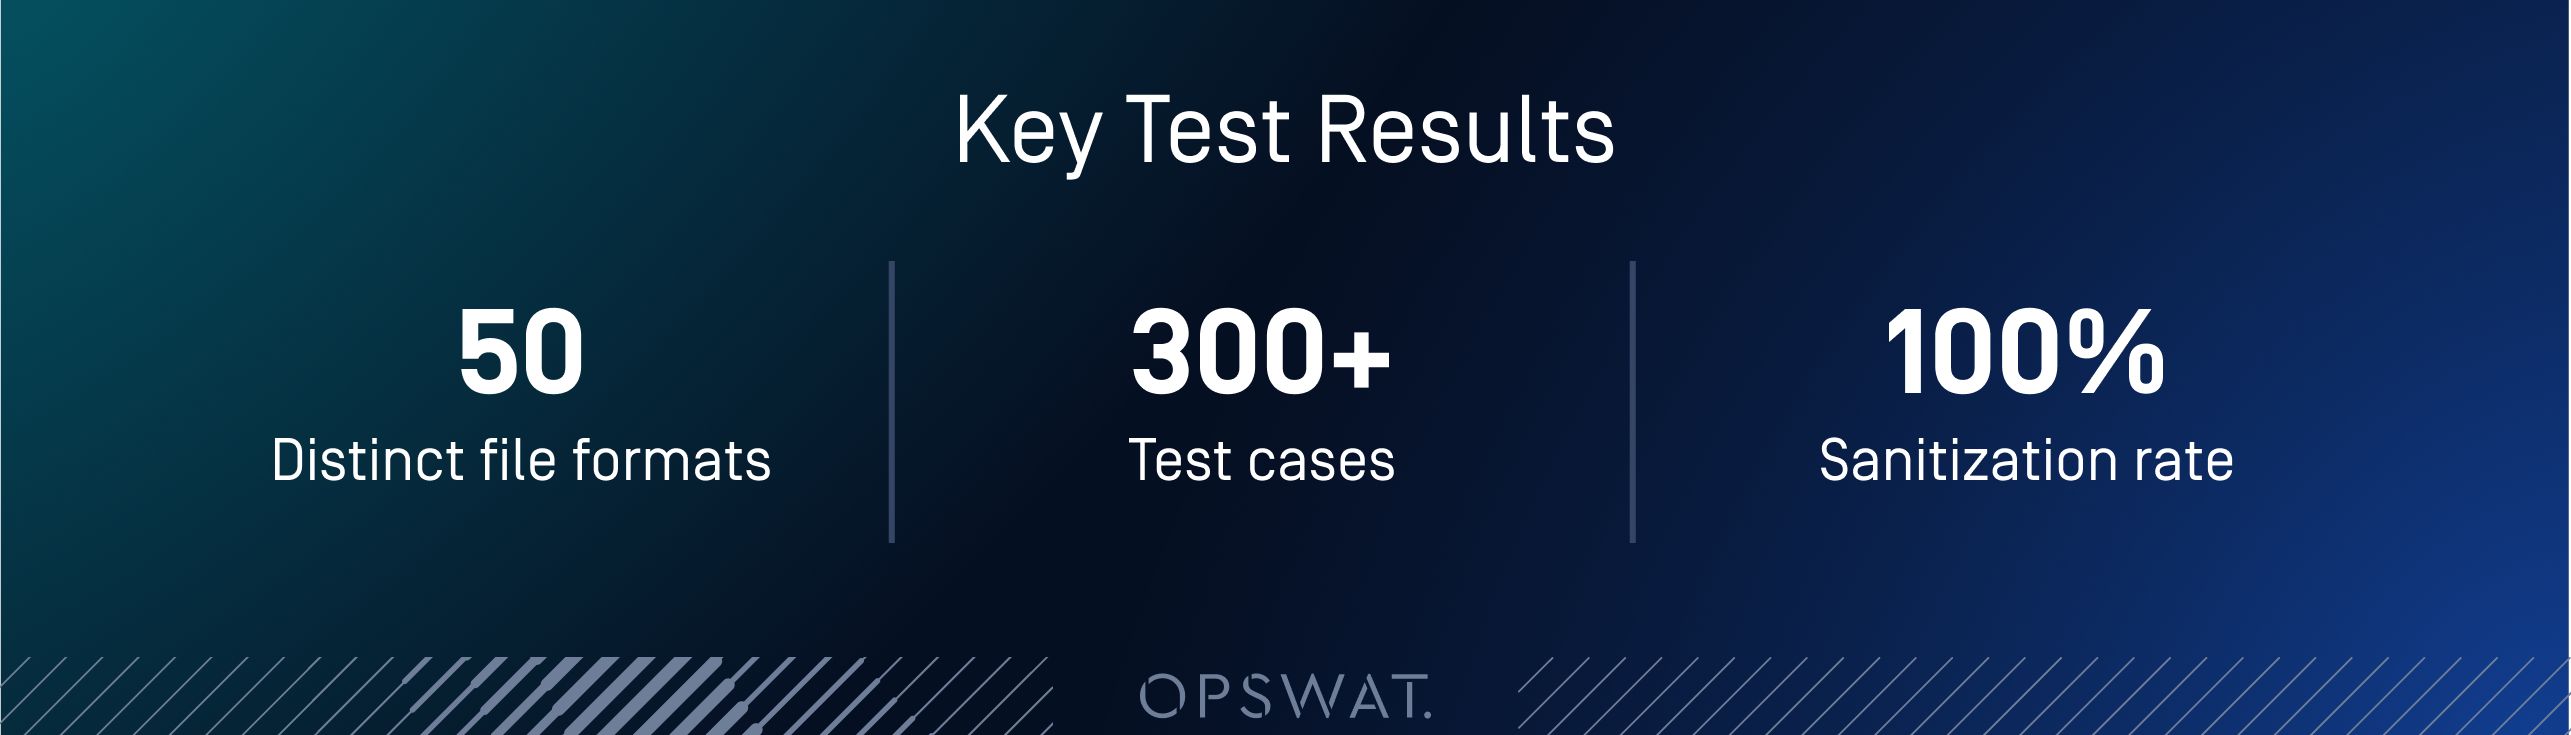
Mỗi trường hợp thử nghiệm được đánh giá dựa trên hai khía cạnh cùng lúc: liệu mối đe dọa có được vô hiệu hóa hoàn toàn hay không, và liệu tệp kết quả có giữ nguyên cấu trúc, định dạng và khả năng sử dụng hay không. Điều này giúp phân biệt một bài kiểm tra khử độc đạt tiêu chuẩn phòng thí nghiệm với một danh sách kiểm tra phát hiện đơn thuần.
Tóm tắt kết quả
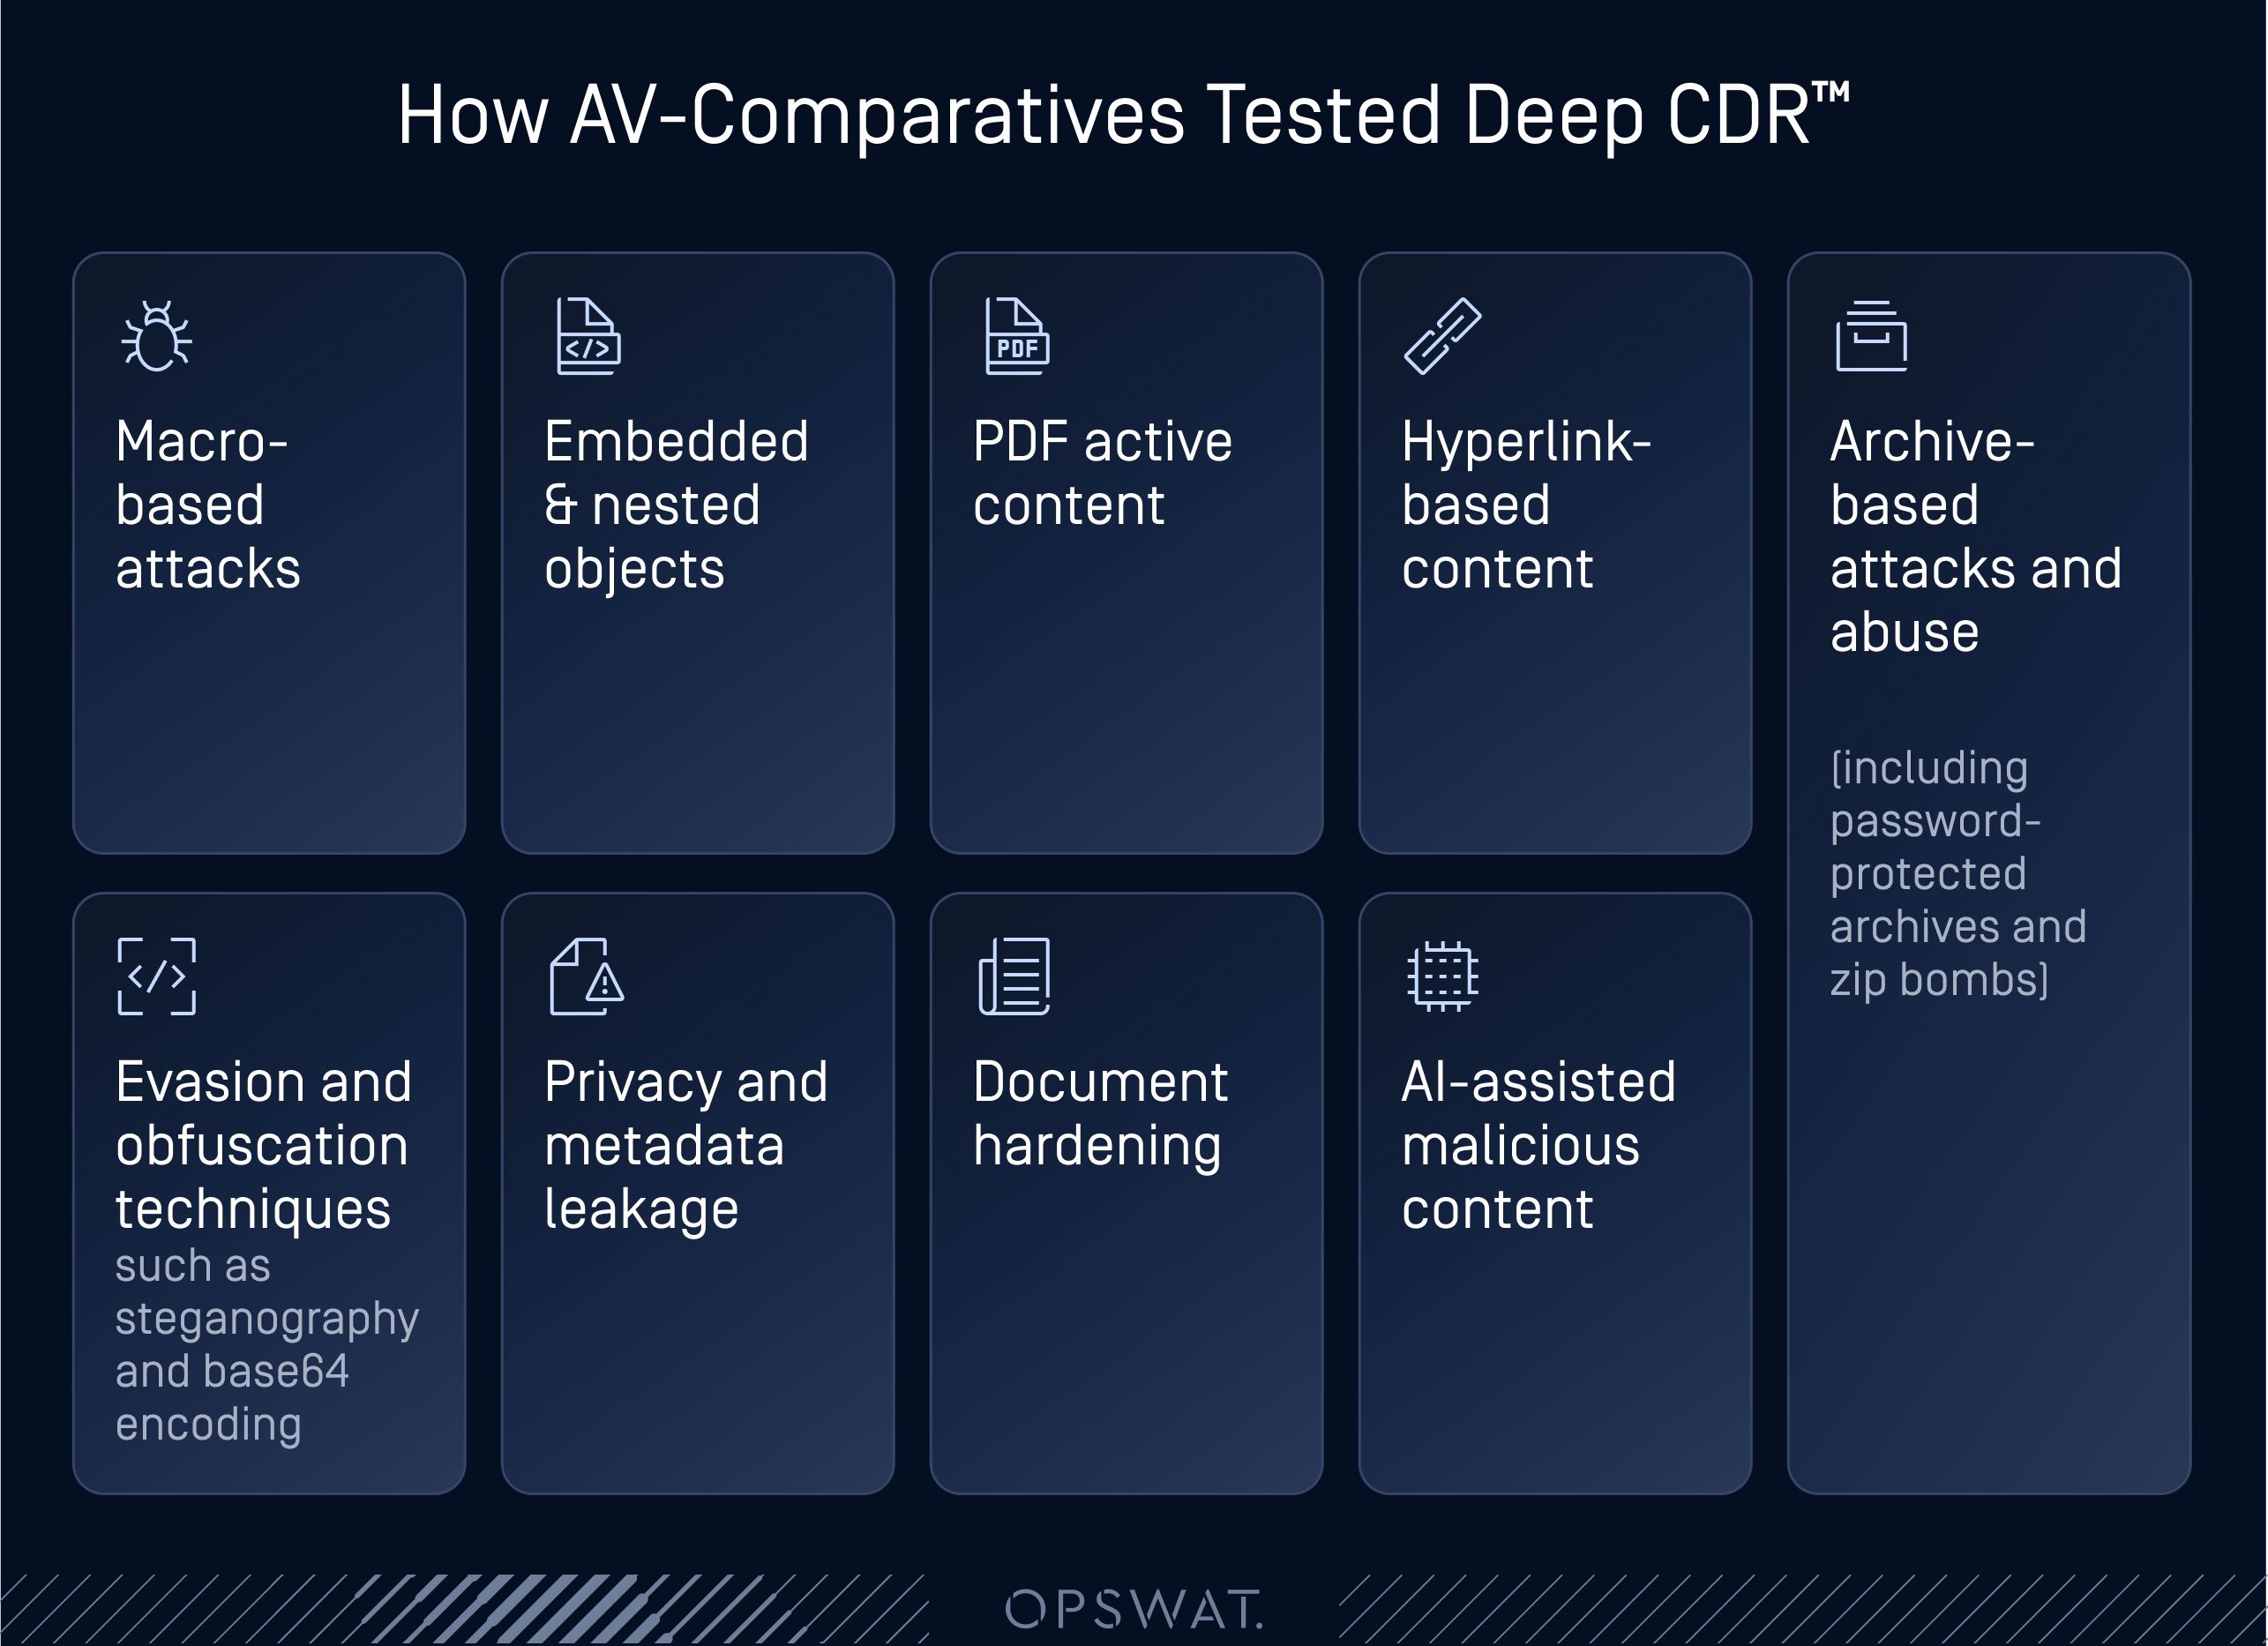
Tất cả các loại kịch bản đều được kiểm tra toàn diện ( làm sạch ) trong cấu hình quy trình làm việc đã thử nghiệm, bao gồm các kỹ thuật mà chúng tôi sẽ trình bày chi tiết dưới đây: khai thác lỗ hổng trong đối tượng nhúng, kỹ thuật ẩn thông tin trong hình ảnh (steganography), nội dung được che giấu trong mã QR và nội dung hoạt động trong tệp SVG, cùng với các cuộc tấn công dựa trên macro và các cuộc tấn công dựa trên tệp lưu trữ.
Đáng chú ý, điều này còn bao gồm các trường hợp thử nghiệm được xây dựng đặc biệt xoay quanh nội dung độc hại có sự hỗ trợ của trí tuệ nhân tạo (AI): các tệp chứa mã che giấu do AI tạo ra, các tập lệnh và các cấu trúc có tính chất đánh lừa về mặt cấu trúc. Những nội dung này đã được xử lý thông qua các cơ chế làm sạch tương tự như đối với các cuộc tấn công được tạo ra theo cách truyền thống, và kết quả không có sự khác biệt nào tùy thuộc vào cách thức nội dung độc hại đó được tạo ra.
Về mặt độ chính xác, các tệp được tái tạo vẫn giữ nguyên bố cục, định dạng, hình ảnh, bảng, công thức, chú thích và các yếu tố điều hướng, đồng thời loại bỏ các nội dung tiềm ẩn rủi ro như macro và các đối tượng nhúng, hoàn toàn đúng theo mục đích mà chính sách đã được cấu hình.
Công nghệ Deep CDR™ trong thực tế: Cơ chế hoạt động thực sự của quá trình khử trùng
Các loại kịch bản trong bài kiểm tra của AV-Comparatives phản ánh rất sát với các cuộc tấn công và kỹ thuật đã được ghi nhận gần đây. Các ví dụ sau đây minh họa “quá trình khử độc 100%” diễn ra như thế nào ở cấp độ tệp.
Các đối tượng nhúng trong RTF (Giảm thiểu rủi ro RCE ngày 0)
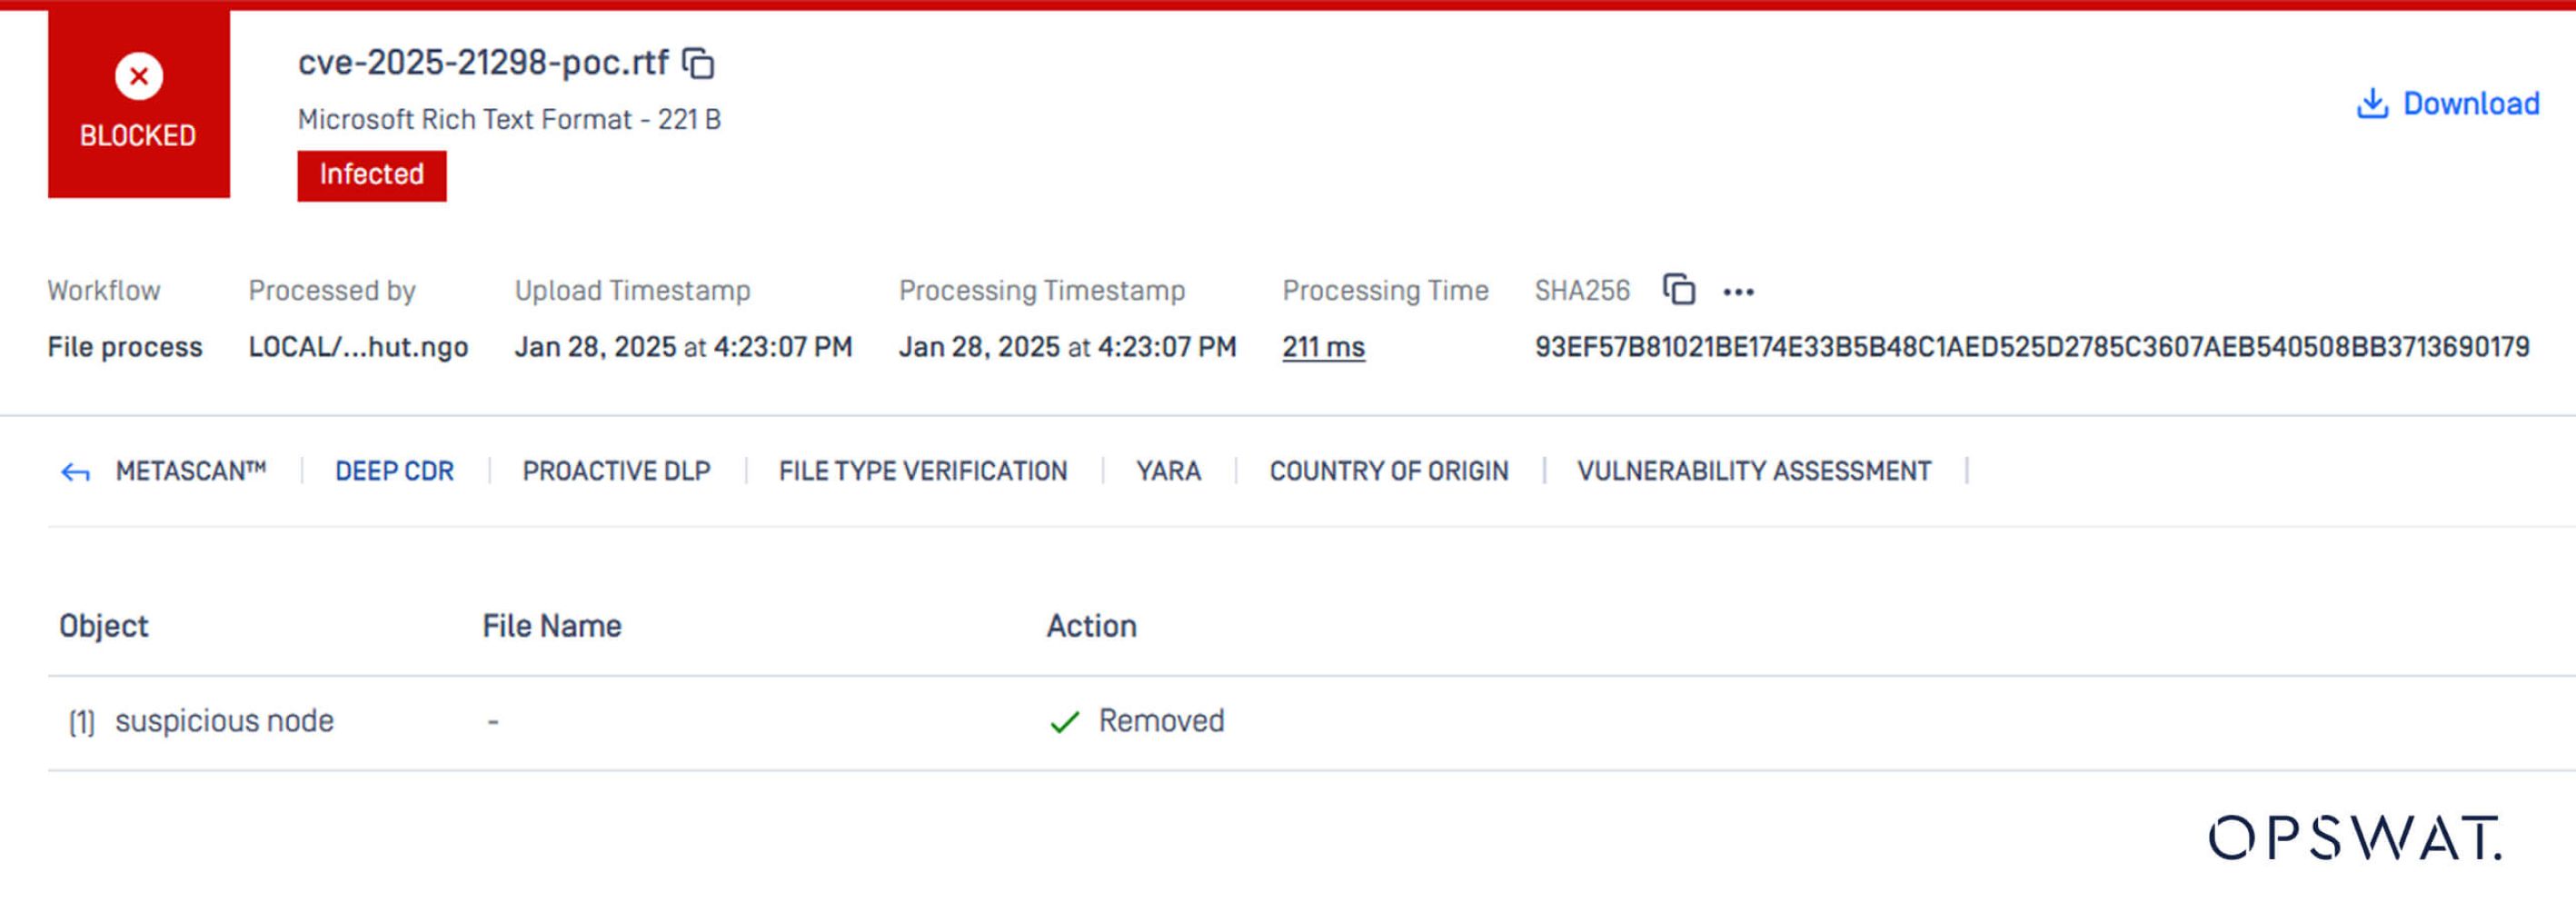
CVE-2025-21298, một lỗ hổng cho phép thực thi mã từ xa mà không cần nhấp chuột (zero-click) trong thư viện OLE của Windows, có thể bị khai thác chỉ bằng cách xem trước một tệp RTF độc hại trong Outlook mà không cần nhấp chuột.
Để giải quyết vấn đề này, chỉ cần kích hoạt chính sách “Xóa đối tượng nhúng” cho định dạng RTF trong phần cài đặt của Deep CDR™ Technology là đủ.
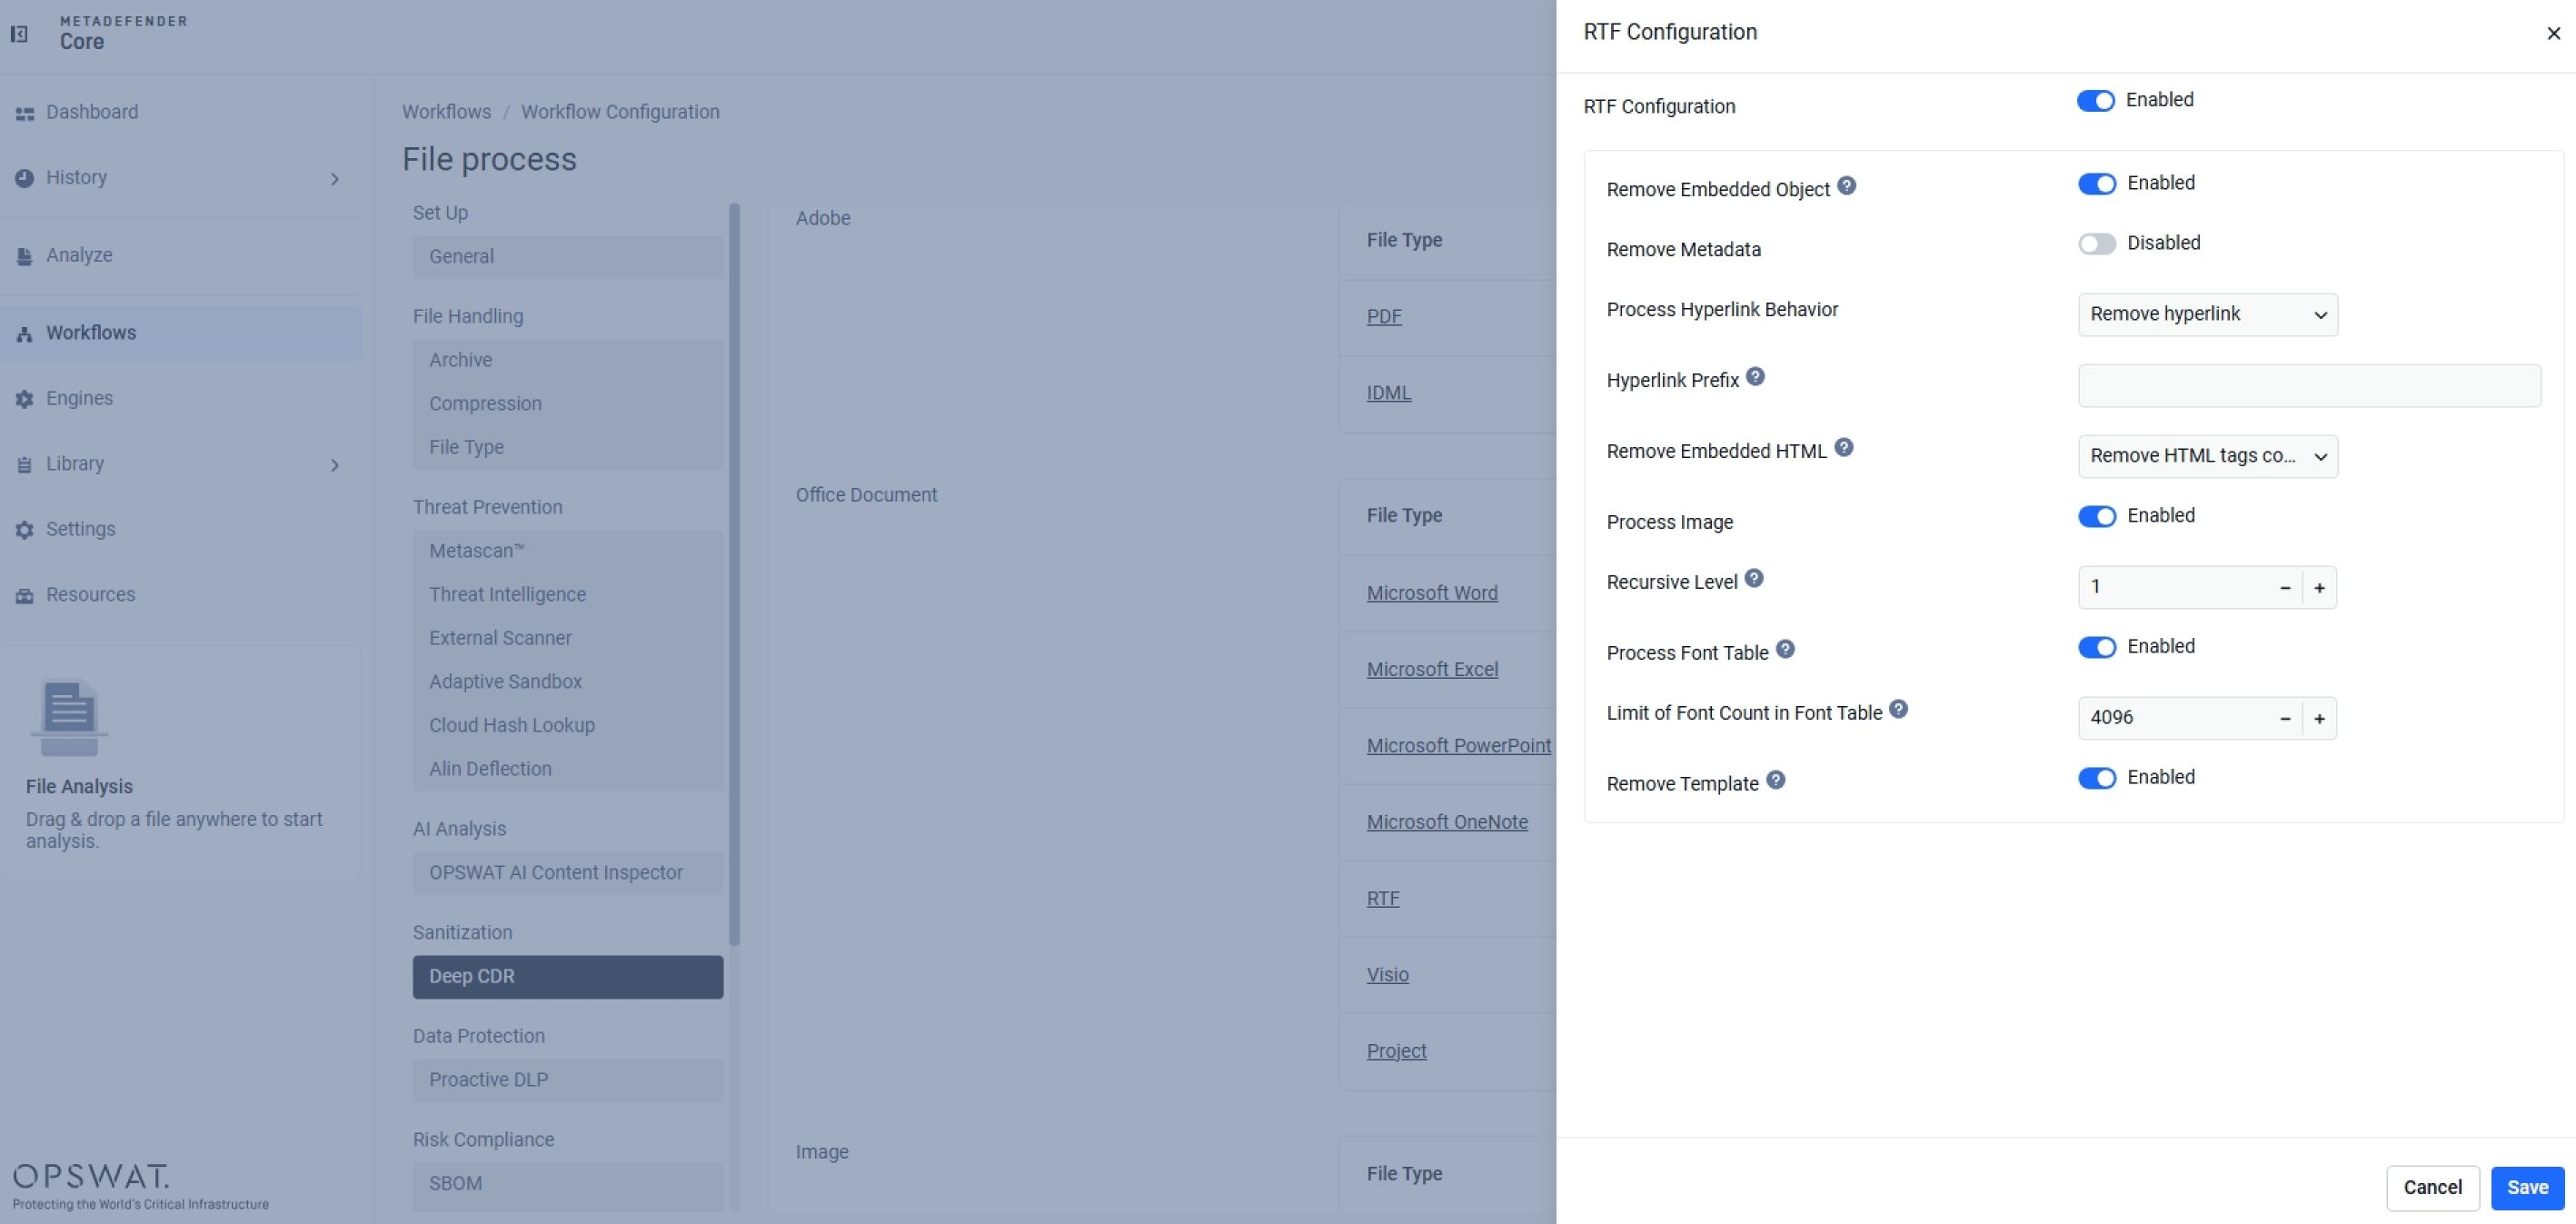
Công nghệ Deep CDR™ xác định đối tượng OLE được nhúng là một nút bị cấm và loại bỏ nó trong quá trình tái tạo, từ đó vô hiệu hóa đường dẫn khai thác, bất kể lỗ hổng cụ thể đó có từng được ghi nhận hay không.
Kỹ thuật ẩn thông tin ở cấp độ pixel trong hình ảnh
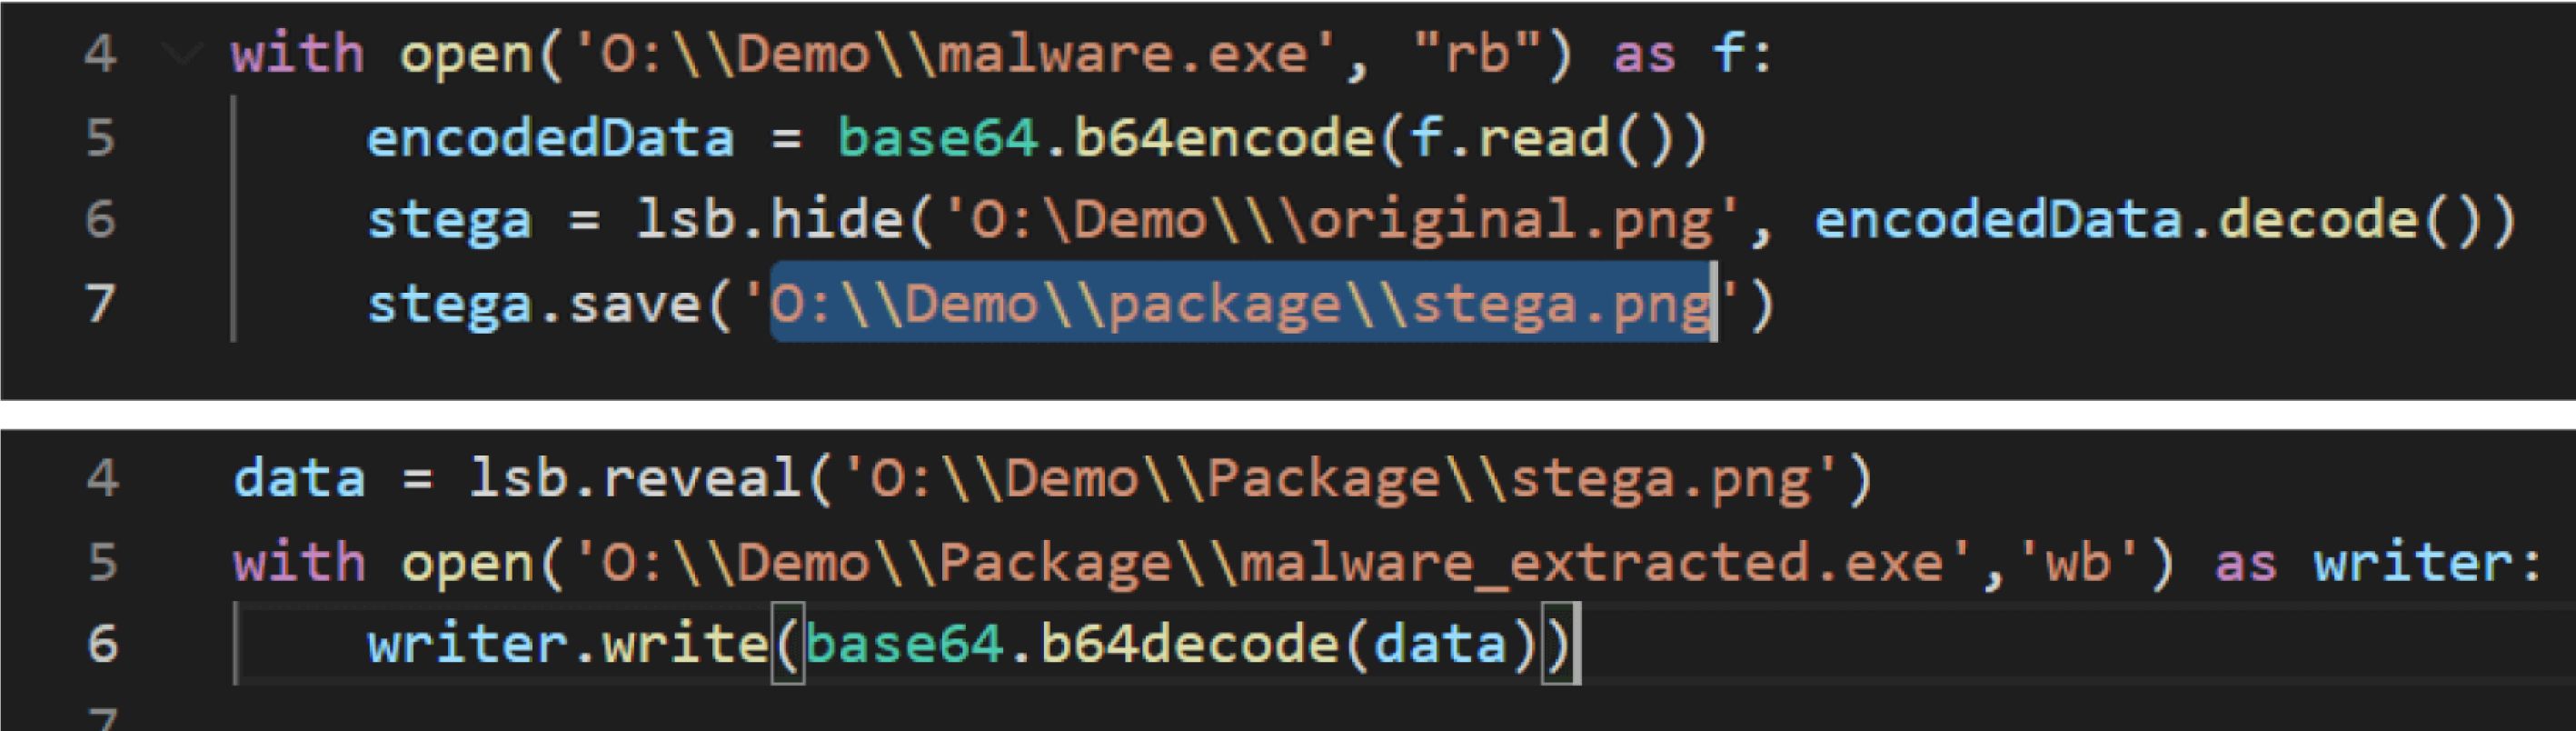
Kỹ thuật ẩn dữ liệu trong hình ảnh (steganography) giấu các tải trọng ở cấp độ bit hoặc pixel, một kỹ thuật gần như không thể phát hiện được bởi các công cụ quét chống phần mềm độc hại thông thường.
Bằng cách sử dụng các phần mềm ẩn dữ liệu miễn phí như 1-2 Steganography, OpenStego và QuickStego, những kẻ tấn công có thể tạo ra phần mềm độc hại chỉ trong vài phút với vài dòng mã.
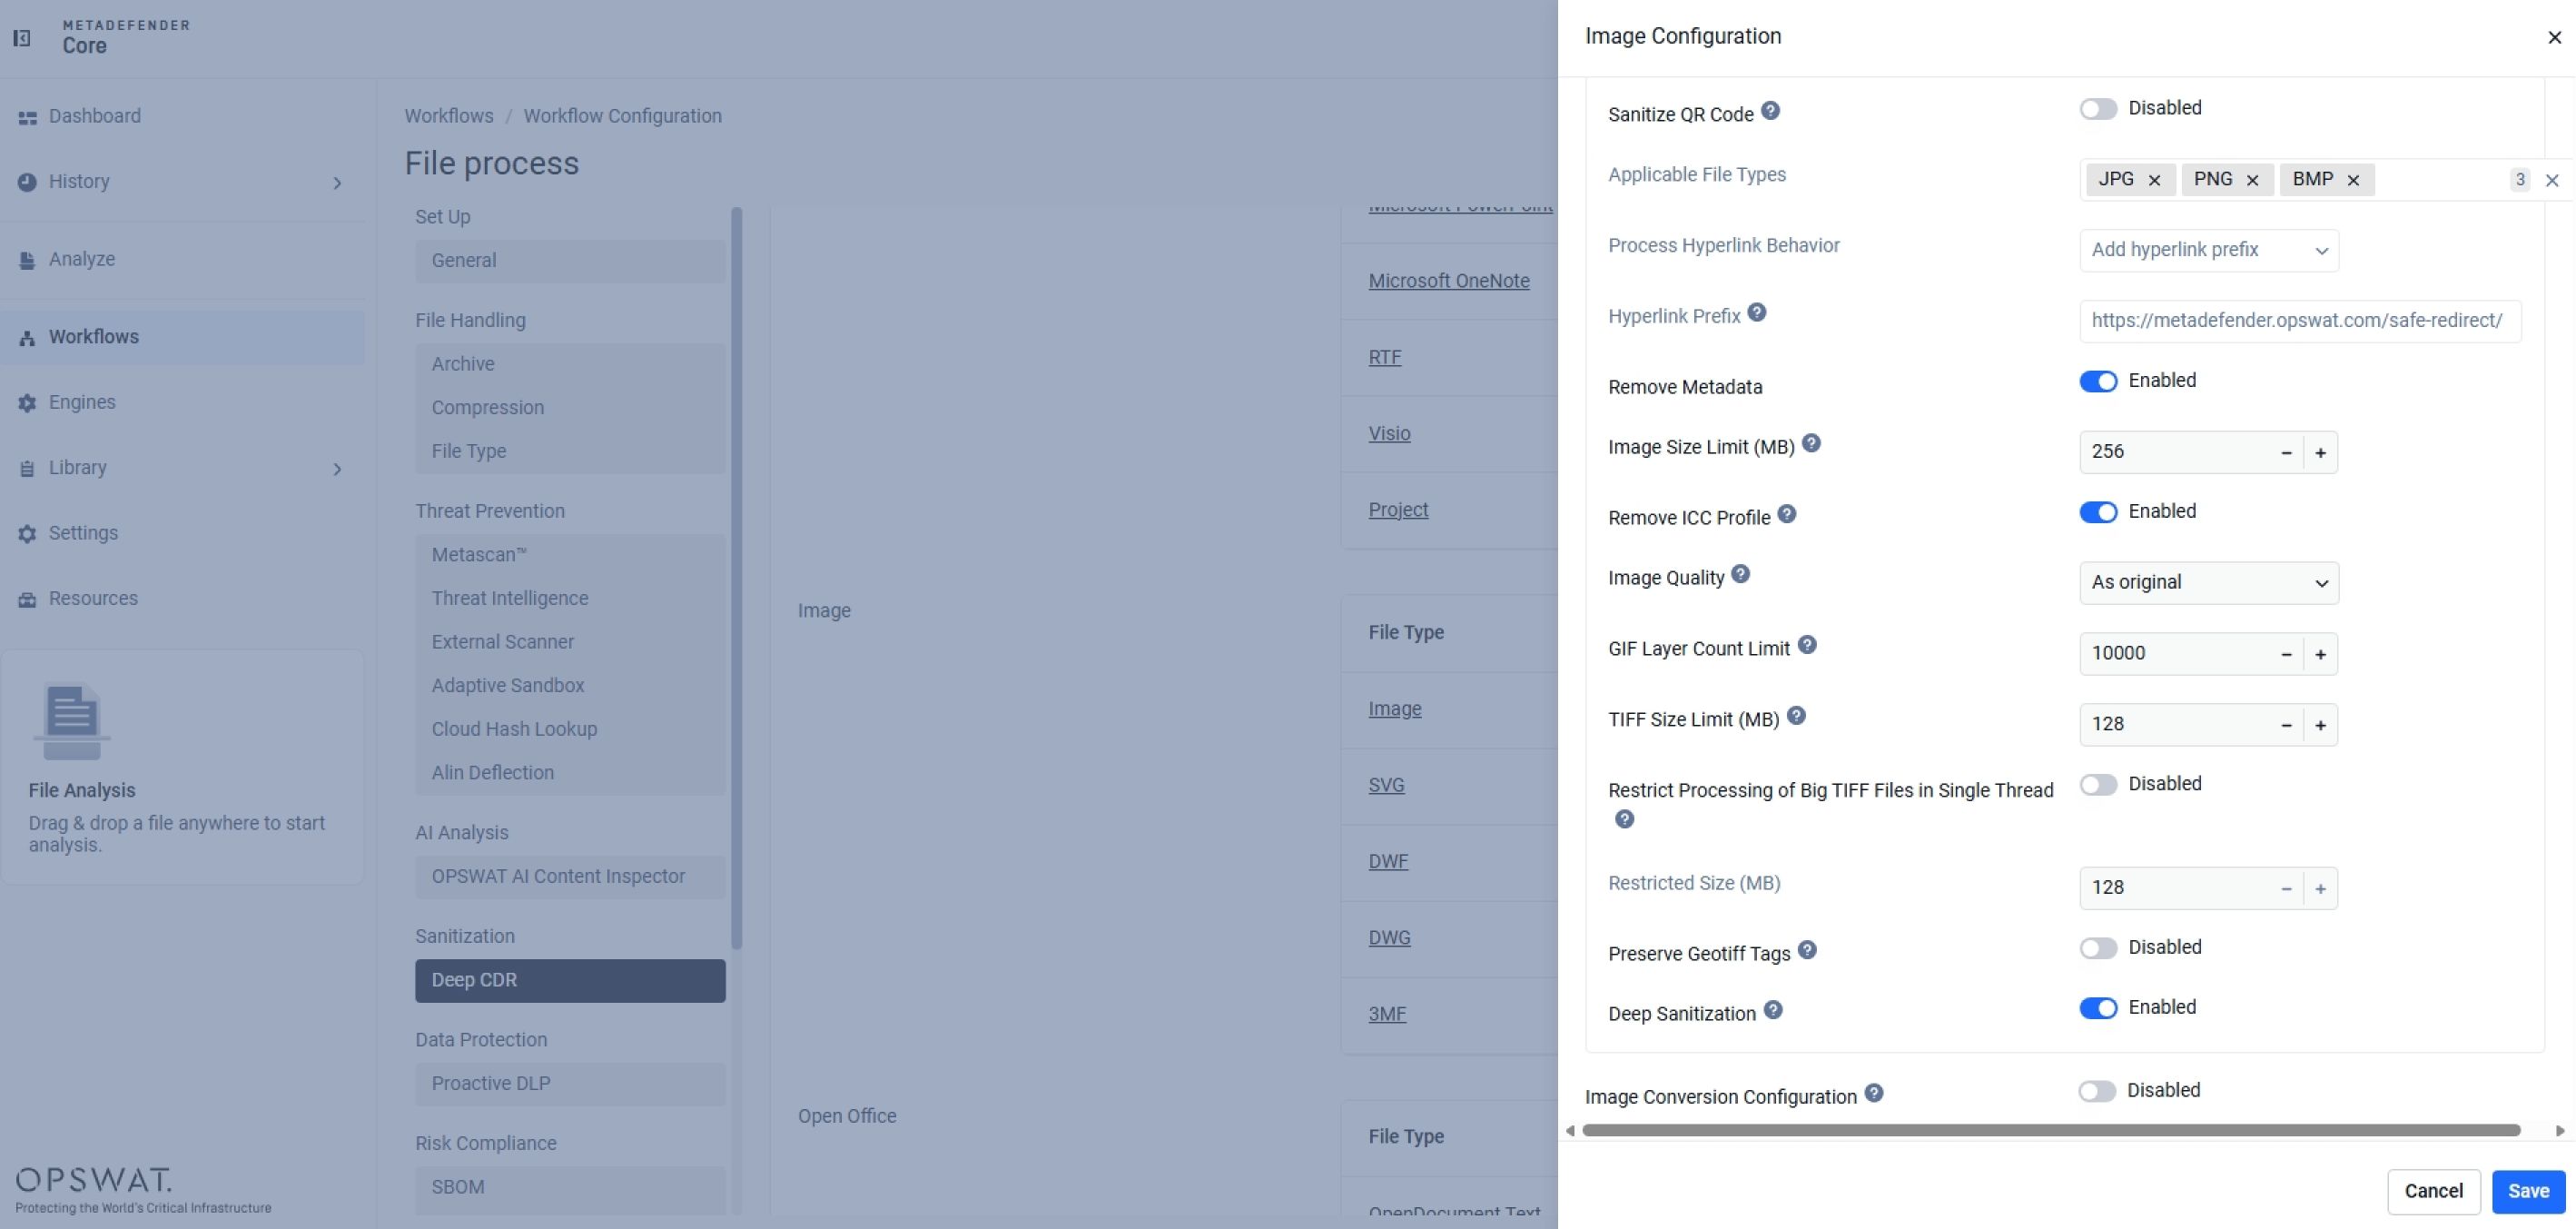
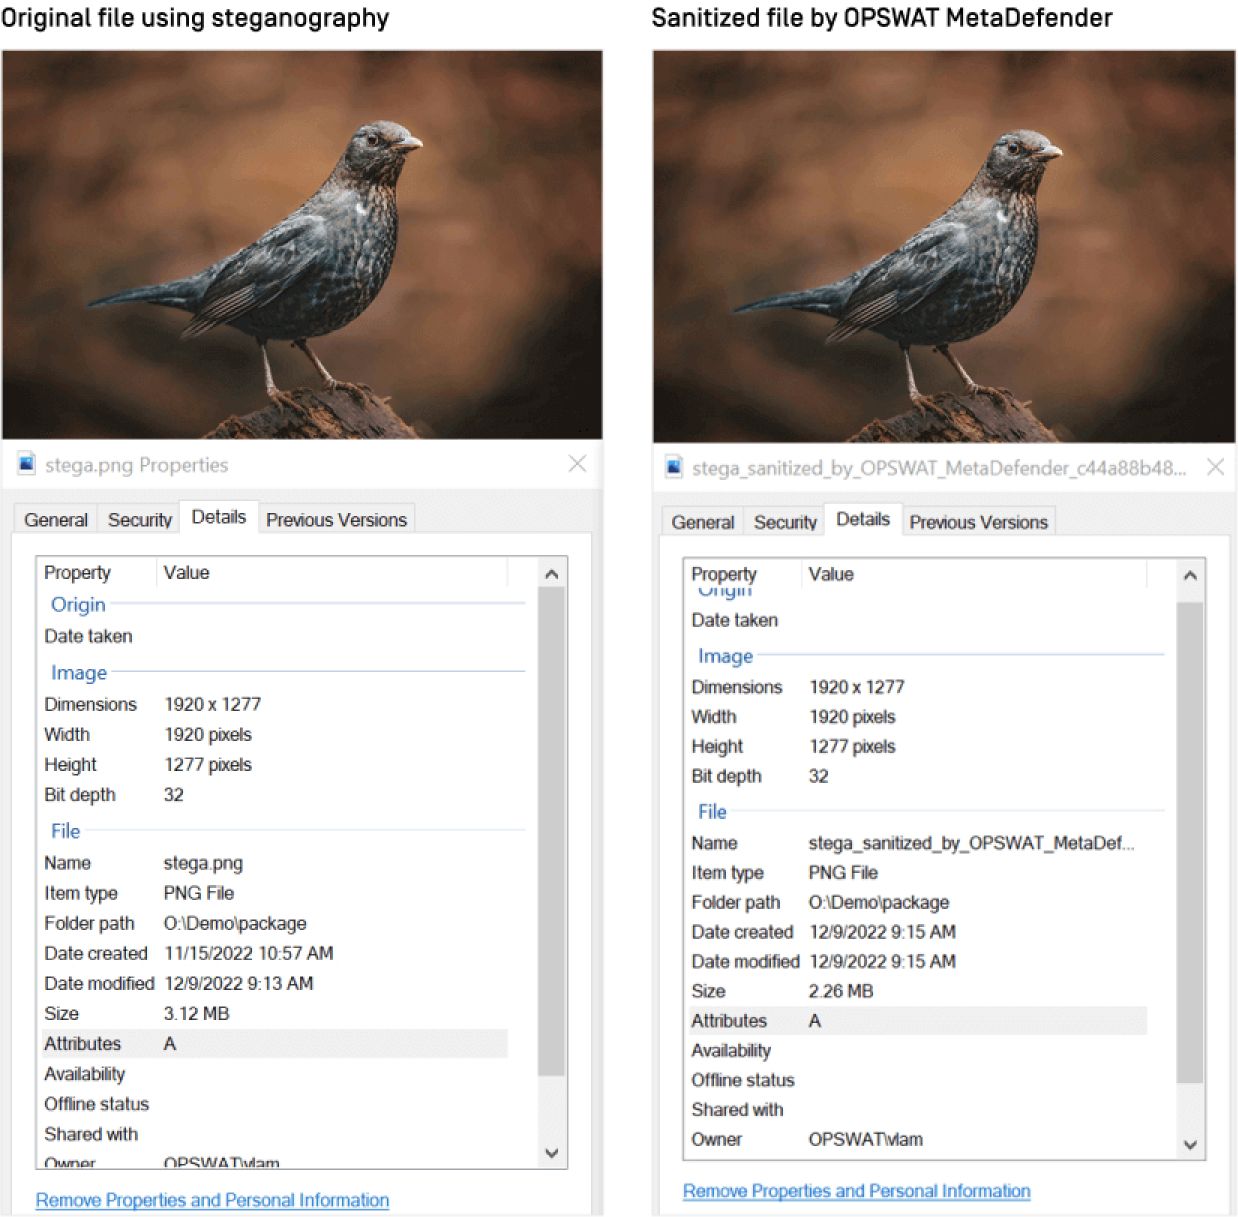
Công nghệ Deep CDR™ giải quyết vấn đề này bằng cách loại bỏ siêu dữ liệu có cấu trúc có thể chứa các tải trọng ẩn, sau đó xử lý trực tiếp ở cấp độ pixel: loại bỏ dữ liệu không sử dụng có thể chứa một phần tải trọng, đưa vào nhiễu có kiểm soát để phá vỡ bất kỳ logic thực thi nào được nhúng sẵn, và tối ưu hóa nén bitmap để loại bỏ không gian mà nếu không có sẽ chứa tải trọng, tất cả đều không gây ra bất kỳ thay đổi nào có thể nhận thấy đối với chất lượng hình ảnh.
Nội dung động trong các tệp SVG
SVG là một định dạng dựa trên XML có thể chứa hợp pháp các đoạn mã, trình xử lý sự kiện và các tham chiếu bên ngoài; chính điều này khiến nó trở nên hấp dẫn đối với các trang lừa đảo, vốn giải mã tải trọng Base64 trong quá trình chạy — một kỹ thuật hiện được theo dõi trong MITRE ATT&CK với tên gọi “SVG Smuggling”.
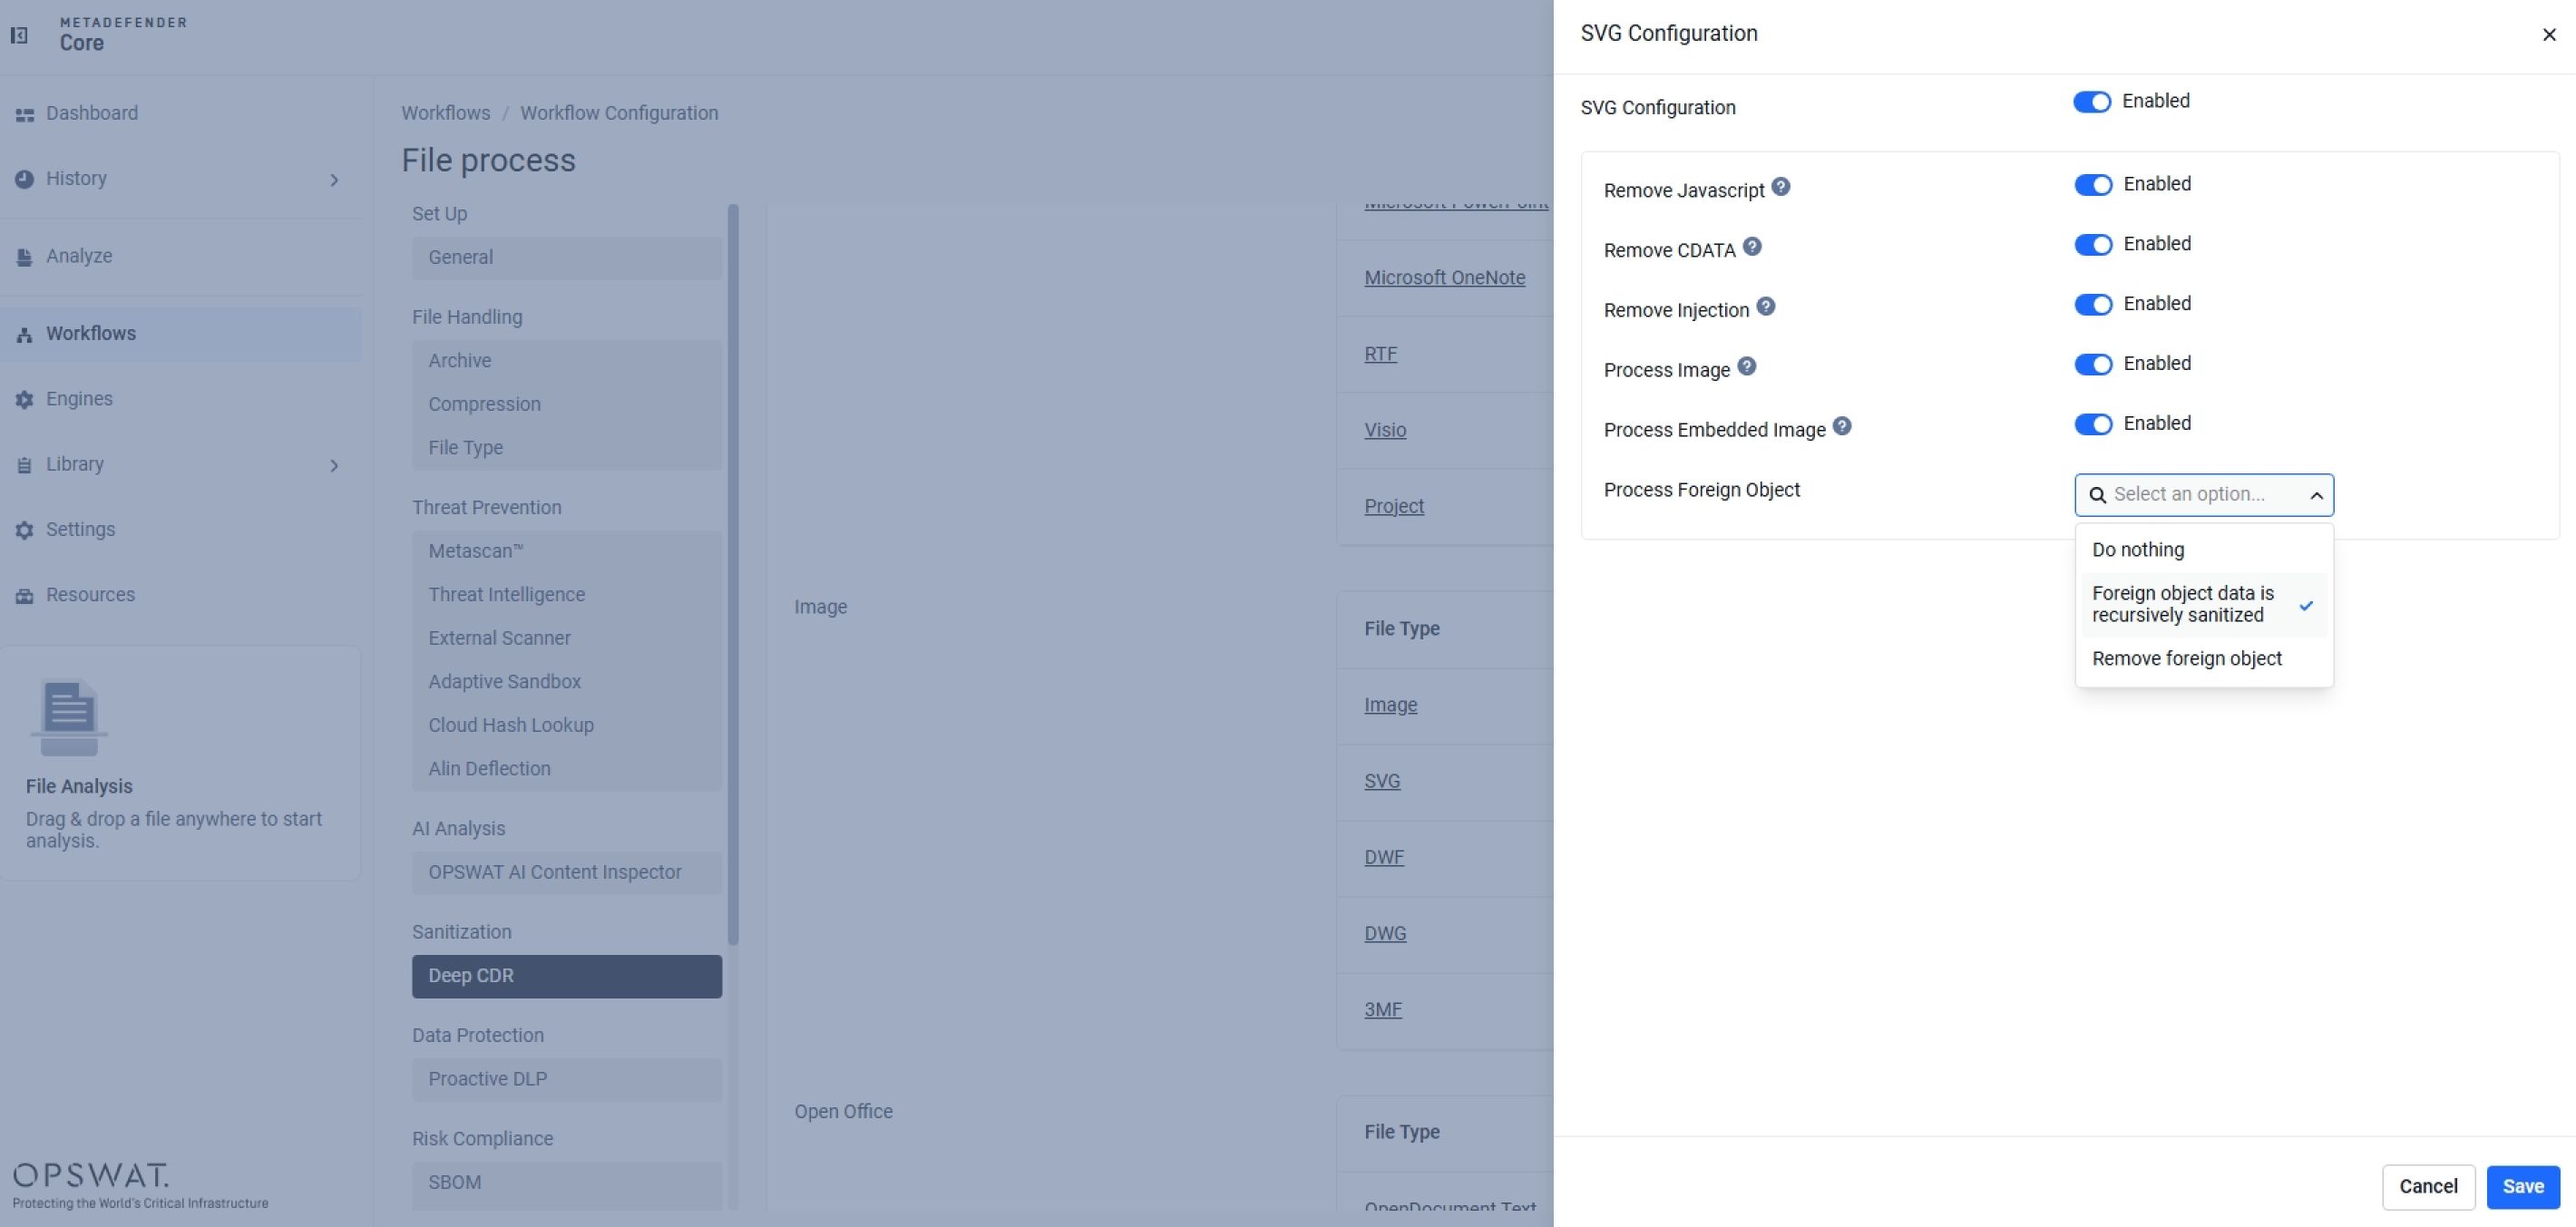
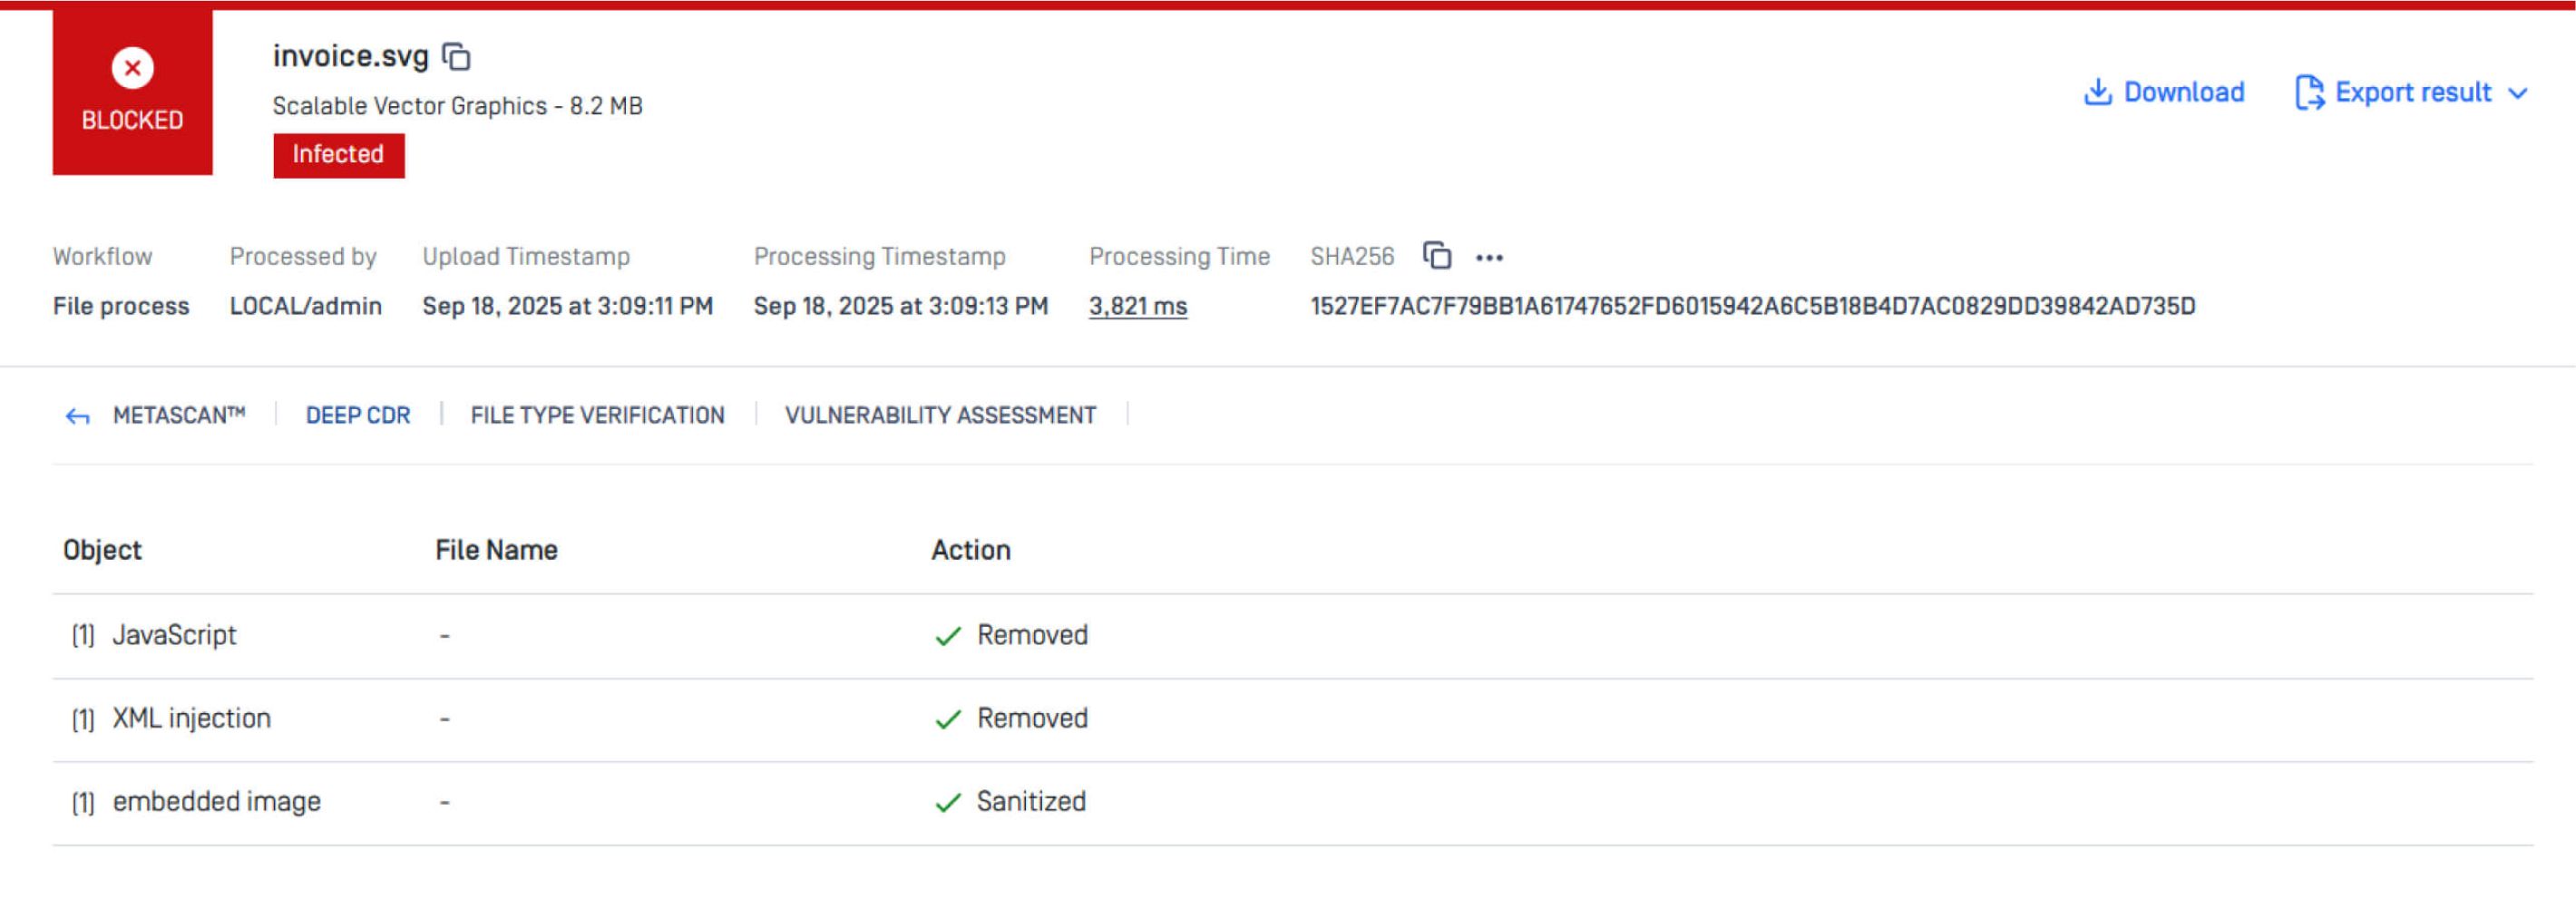
Vì các tệp SVG thông thường và đáng tin cậy không cần đến JavaScript, công nghệ Deep CDR™ sẽ loại bỏ các phần tử script, xóa các đoạn CDATA có thể che giấu logic, chặn nội dung được chèn vào và tái tạo một tệp SVG tuân thủ tiêu chuẩn chỉ chứa các phần tử hình ảnh an toàn, đồng thời cung cấp tùy chọn raster hóa hoàn toàn tệp cho các quy trình làm việc không cần tính tương tác của đồ họa vector.
Trong mọi trường hợp, Công nghệ Deep CDR™ không cố gắng nhận diện một cuộc tấn công cụ thể nào, mà loại bỏ loại nội dung mà cuộc tấn công đó dựa vào; đó chính là lý do tại sao kết quả thử nghiệm của AV-Comparatives vẫn giữ nguyên, bất kể tệp độc hại đó được tạo thủ công hay được hỗ trợ bởi trí tuệ nhân tạo.
Các URL được mã hóa trong mã QR
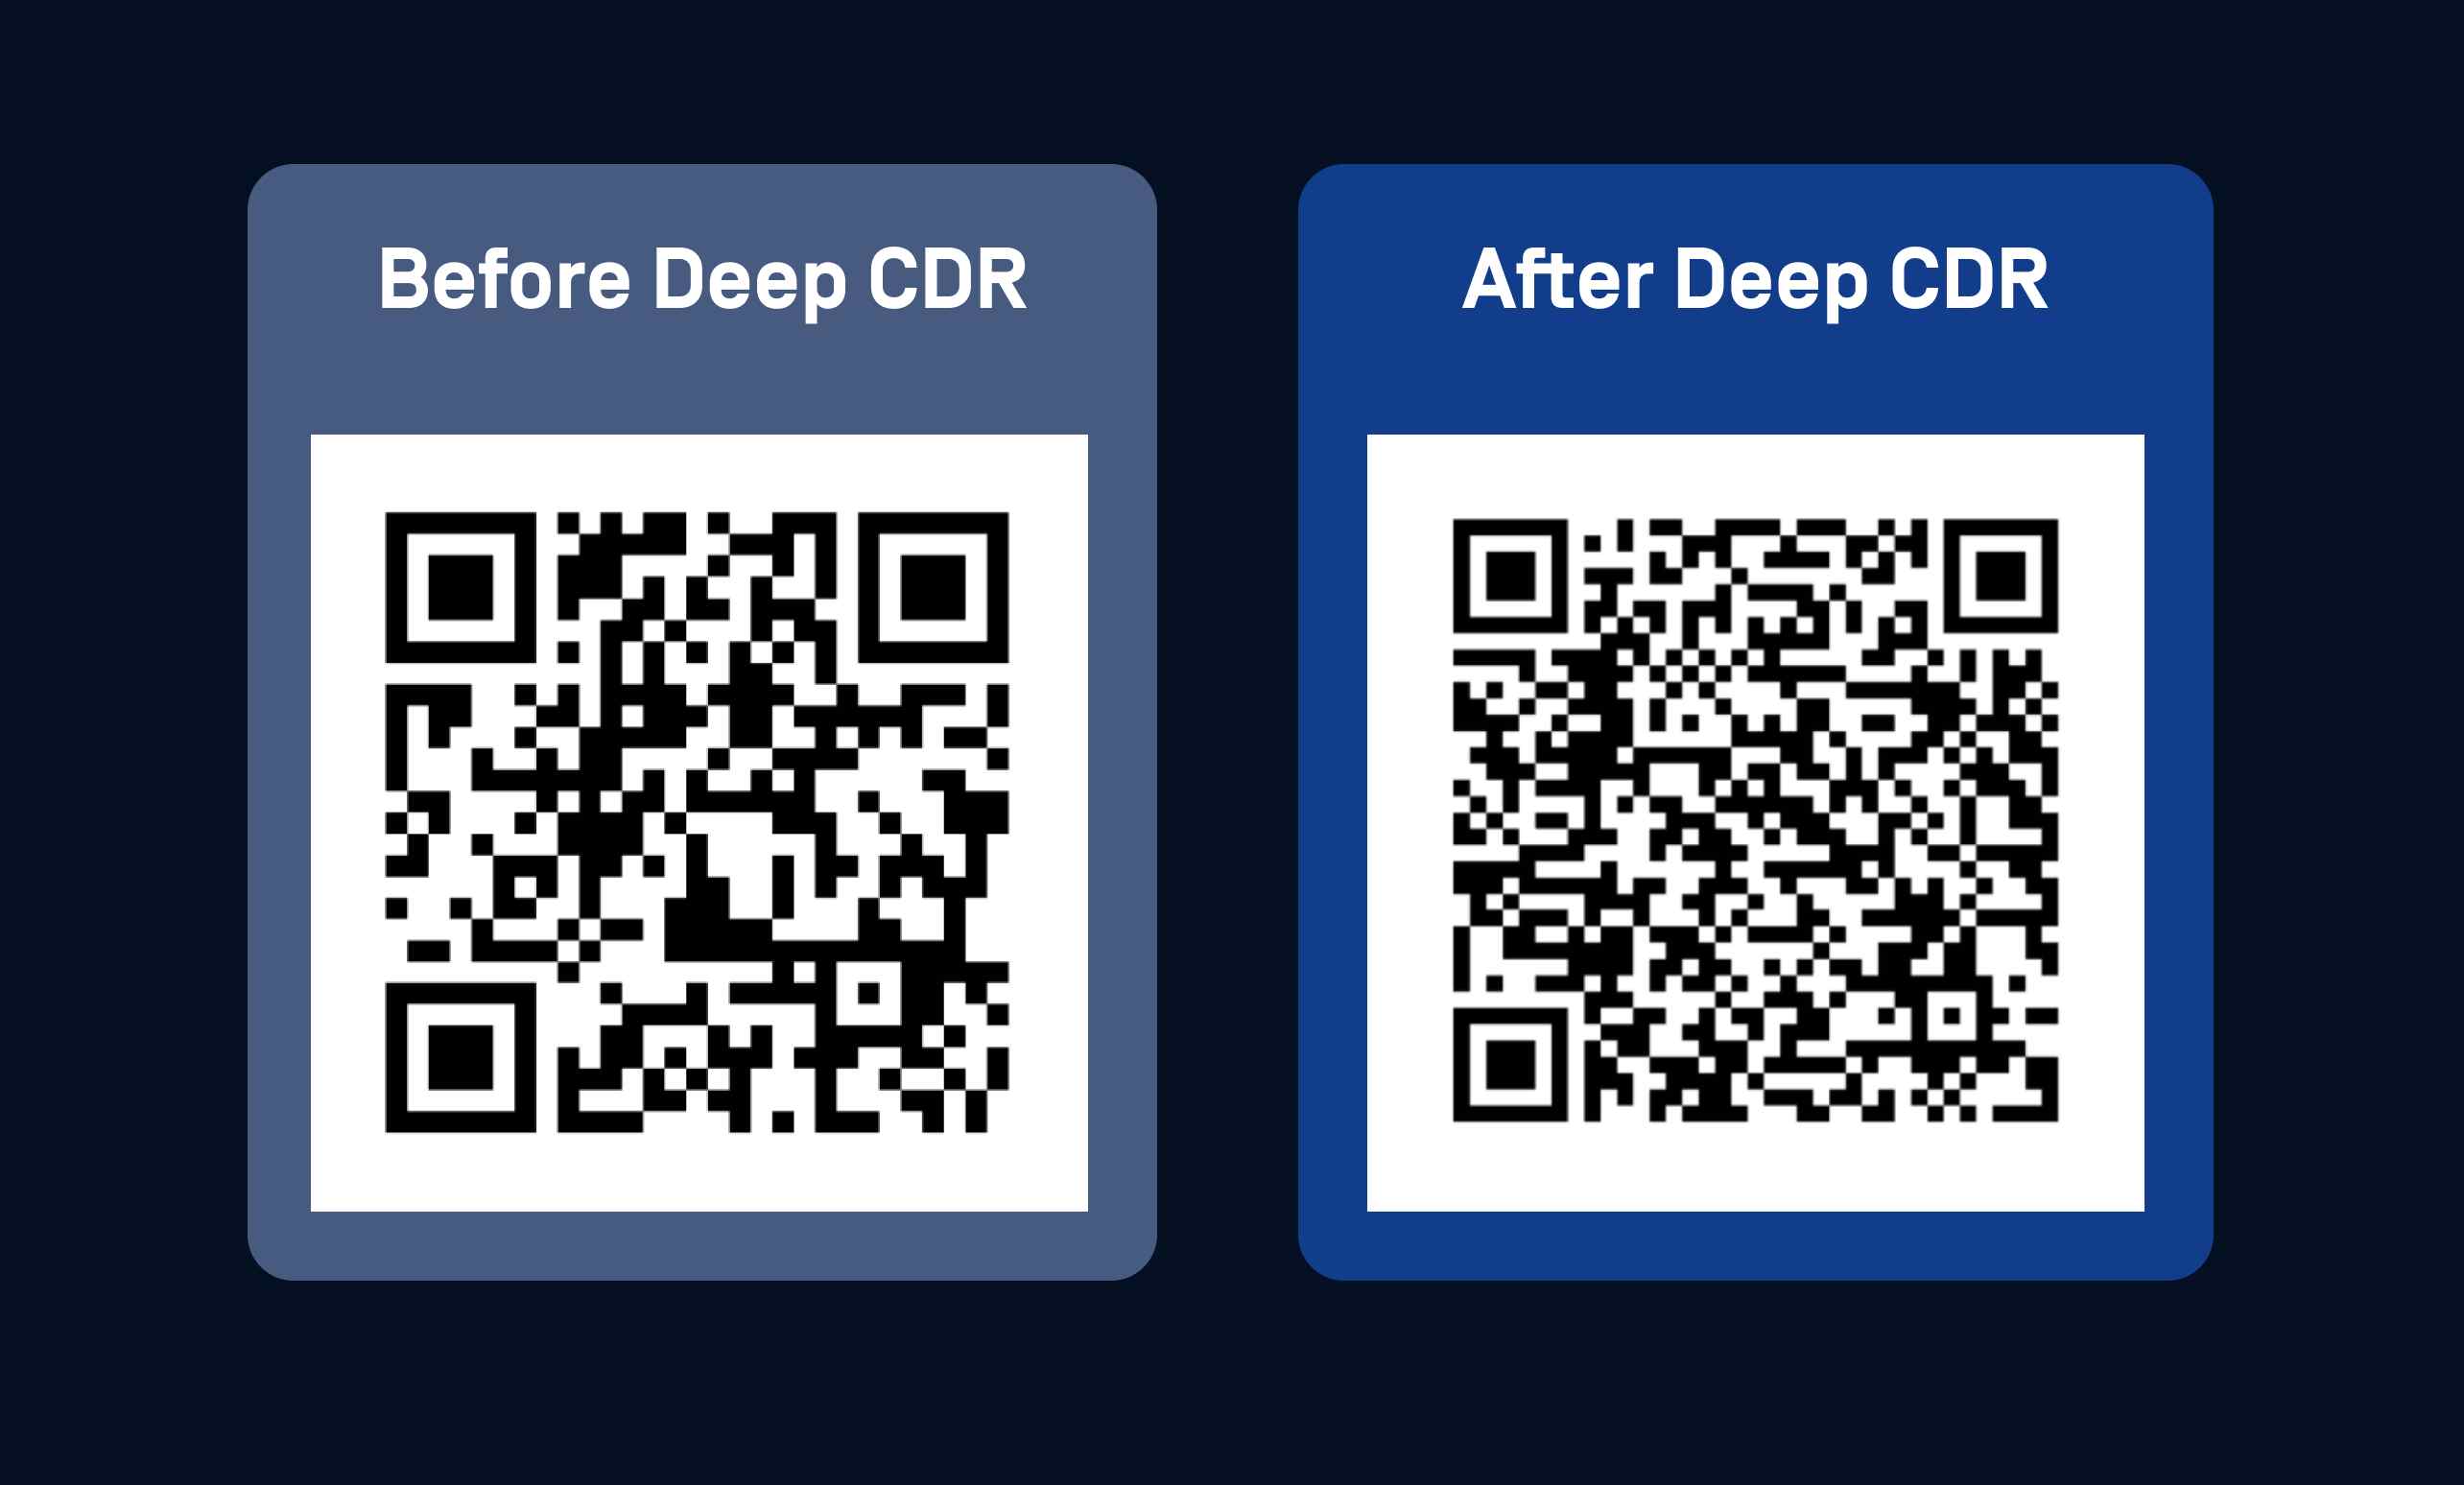
Hình thức lừa đảo qua mã QR dựa trên thực tế là mắt người không thể đọc được URL đích được mã hóa trong hình ảnh, do đó người dùng không có cách nào để đánh giá tính hợp pháp trước khi quét.
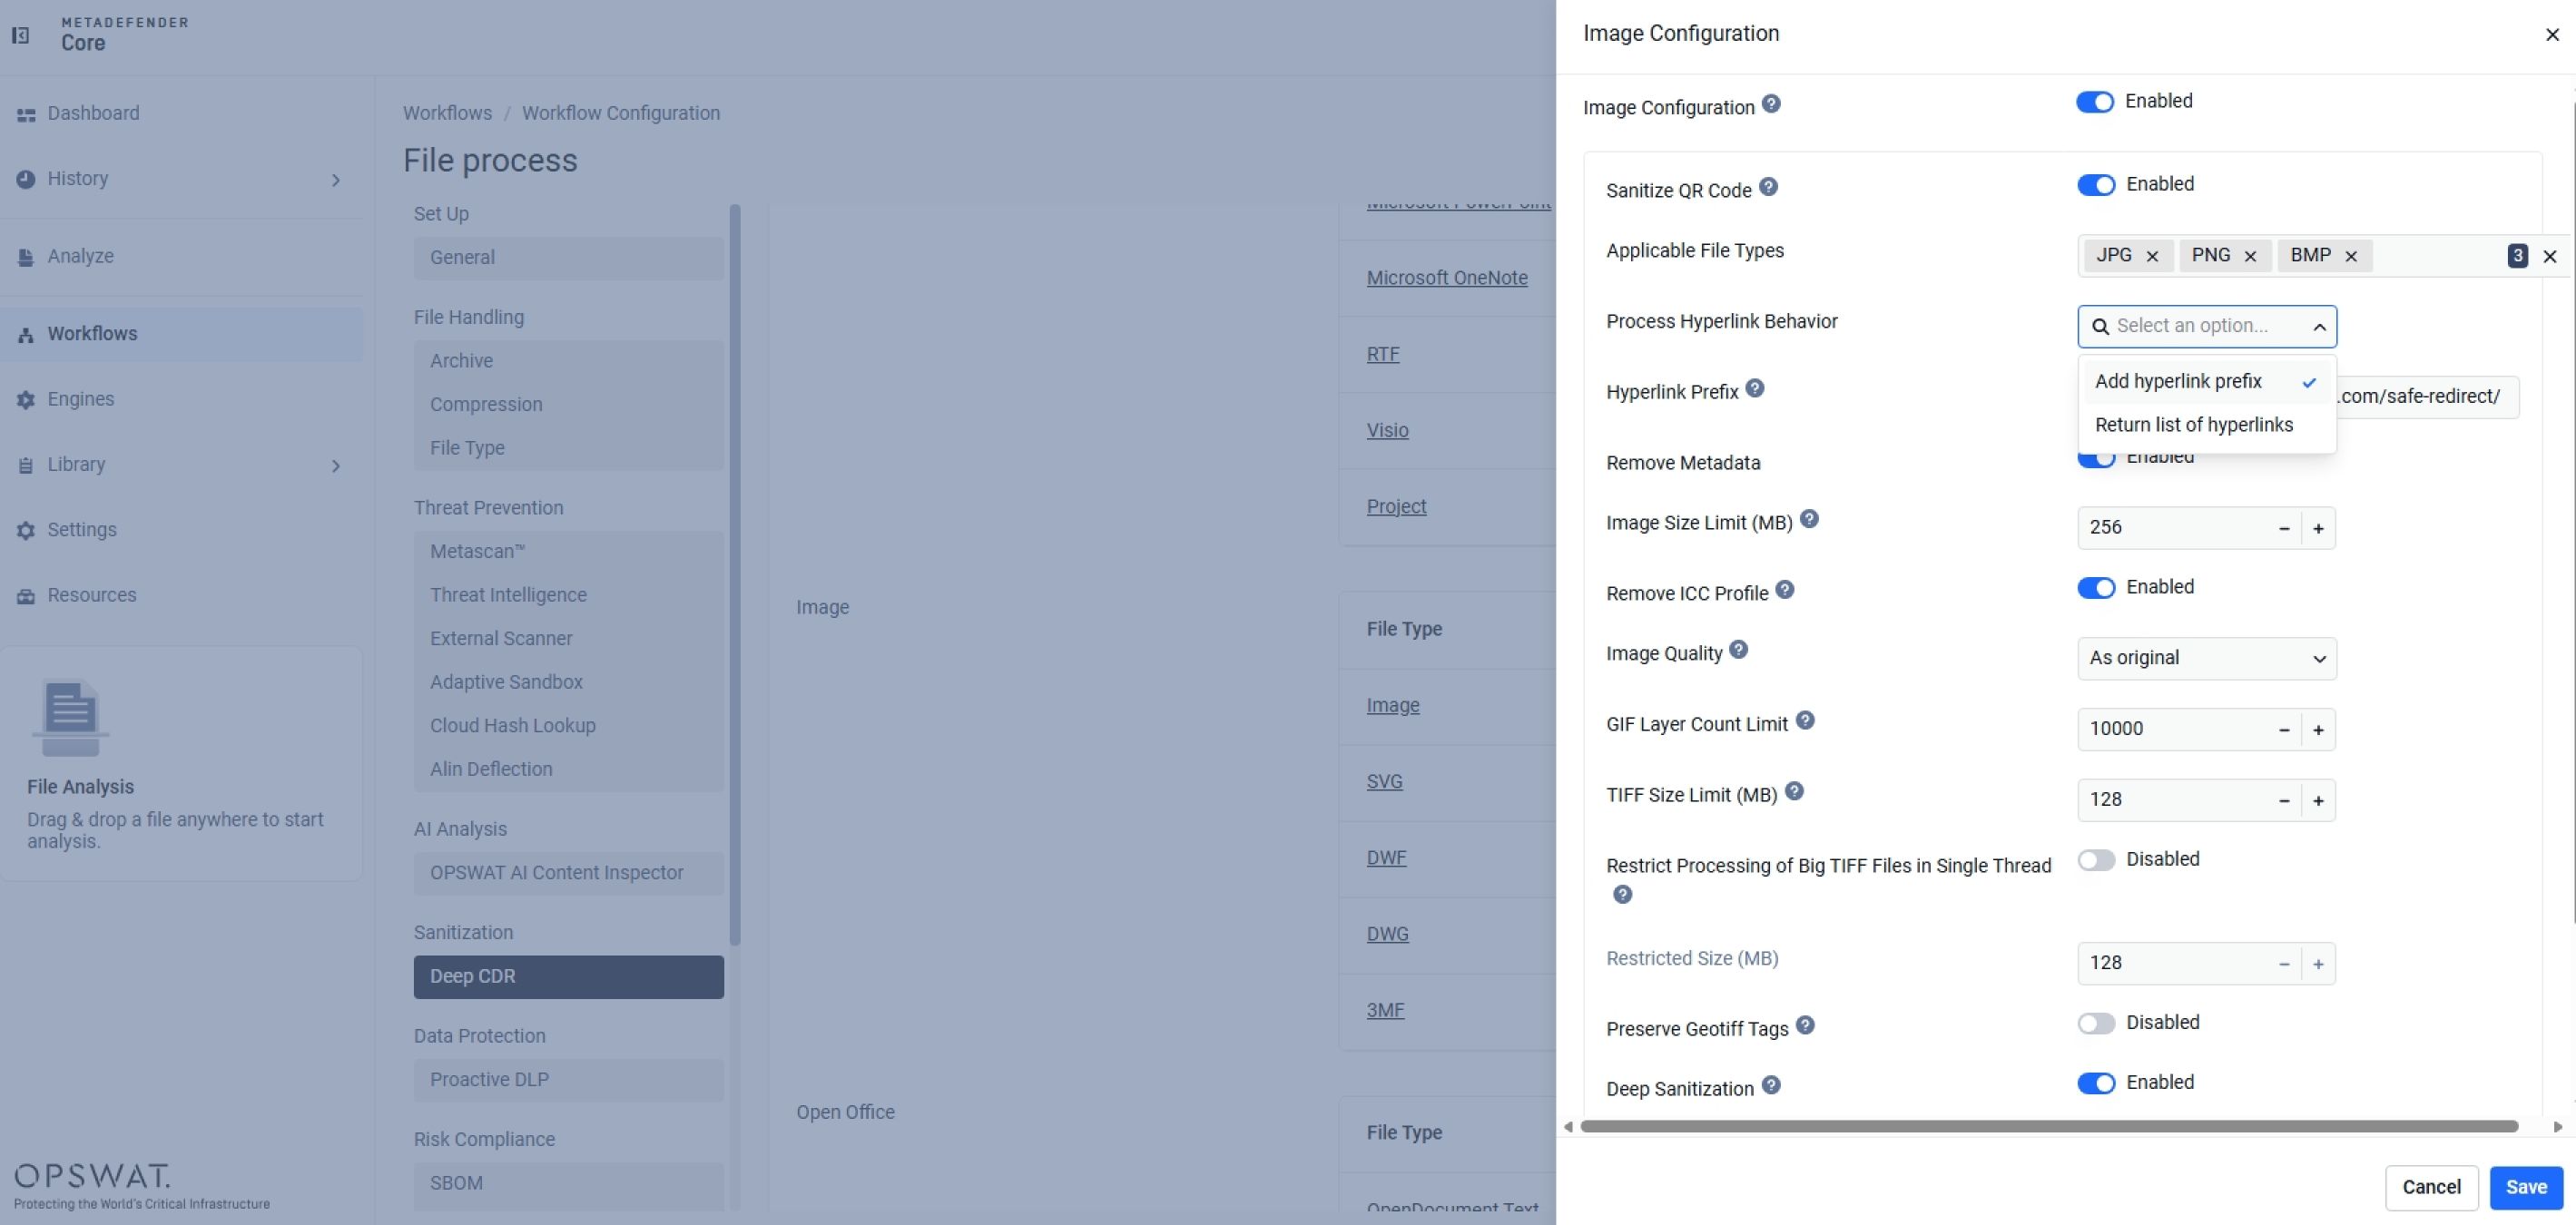
Công nghệ Deep CDR™ giải mã và hiển thị URL dưới dạng dễ đọc cho con người, đồng thời có thể chuyển URL đó qua quá trình kiểm tra danh tiếng trước khi phân phối. Nếu mã QR dựa trên hình ảnh cũng chứa tải trọng ẩn (steganographic payload), thì quy trình làm sạch ở cấp độ pixel – vốn được áp dụng để chống lại phần mềm độc hại lây lan qua hình ảnh – cũng được áp dụng trong trường hợp này.
Tình hình hiện tại của công nghệ phát hiện
Mặc dù các công cụ chống vi-rút hiện đại thường xuyên báo cáo tỷ lệ phát hiện vượt quá 99%, nhưng theo các thử nghiệm gần đây, vẫn còn một phần nhỏ (chỉ chiếm một phần trăm) các trường hợp mà một mối đe dọa mới hoặc có khả năng lẩn tránh vẫn lọt qua, đơn giản chỉ vì chưa có công cụ nào từng gặp phải trường hợp tương tự trước đó.
Công nghệ Deep CDR™ lấp đầy khoảng trống mà phần mềm diệt virus (AV) không thể khắc phục do bản chất thiết kế của nó. Tuy nhiên, điều này không có nghĩa là nên loại bỏ phần mềm diệt virus hay các công cụ dựa trên phát hiện; AV-Comparatives cũng đã nêu rõ quan điểm này trong kết luận của mình: CDR nên được xem là một biện pháp kiểm soát bổ sung chứ không phải là sự thay thế cho các giải pháp bảo vệ điểm cuối, EDR hay sandboxing.
OPSWAT MetaDefender Nền tảng này được xây dựng trên nền tảng vững chắc, trong đó các công nghệ như Deep CDR™, Predictive Alin AI, Metascan™ Multiscanning, AI Content Inspector, Proactive DLP™, Adaptive Sandbox và các công nghệ khác được tích hợp theo từng lớp trong quy trình làm việc toàn diện Bảo mật tập tin nhằm cung cấp sự bảo vệ toàn diện trước các mối đe dọa zero-day.
Kết luận
Báo cáo đánh giá của AV-Comparatives phù hợp với kết quả của các cuộc thử nghiệm độc lập trước đó: Công nghệ Deep CDR™ với phương pháp khử trùng ưu tiên phòng ngừa đã chứng tỏ hiệu quả trong việc chống lại cả các mối đe dọa lây lan qua tệp tin truyền thống lẫn các mối đe dọa được hỗ trợ bởi trí tuệ nhân tạo (AI), bao gồm cả các lỗ hổng zero-day chưa có chữ ký nhận diện.
Các đánh giá độc lập trước đây của SE Labs và SecureIQ Lab đều cho kết quả khử trùng đạt 100% đối với Công nghệ Deep CDR™.
Khi trí tuệ nhân tạo (AI) làm giảm rào cản trong việc tạo ra các tài liệu mồi nhử thuyết phục, các macro được mã hóa phức tạp và các tải trọng có cấu trúc đánh lừa, việc chuyển từ chiến lược an ninh mạng “ưu tiên phát hiện” sang “ưu tiên phòng ngừa” đang dần không còn là yếu tố tạo sự khác biệt mà trở thành một yêu cầu cơ bản.