Email Security Dựa trên hơn 20 năm kinh nghiệm chuyên sâu về cơ sở hạ tầng trọng yếu
Kiểm tra, khử trùng và kiểm soát các email, tệp đính kèm và liên kết độc hại trước khi chúng khiến người dùng phải đối mặt với các mối đe dọa lừa đảo, phần mềm độc hại hoặc các lỗ hổng zero-day.
- Triển khai linh hoạt
- An ninh lấy phòng ngừa làm ưu tiên hàng đầu
- Sâu Bảo mật tập tin
OPSWAT được tin cậy bởi
























Các cuộc tấn công được thiết kế để
vượt qua các biện pháp bảo mật truyền thống Email Security

Chính phủ
Các cơ quan chính phủ và tổ chức khu vực công dựa vào email để điều phối các dịch vụ thiết yếu. Việc bỏ sót một mối đe dọa có thể dẫn đến việc phần mềm độc hại được kích hoạt, thông tin đăng nhập bị đánh cắp, gián đoạn hoạt động và làm mất lòng tin của công chúng.

Phòng
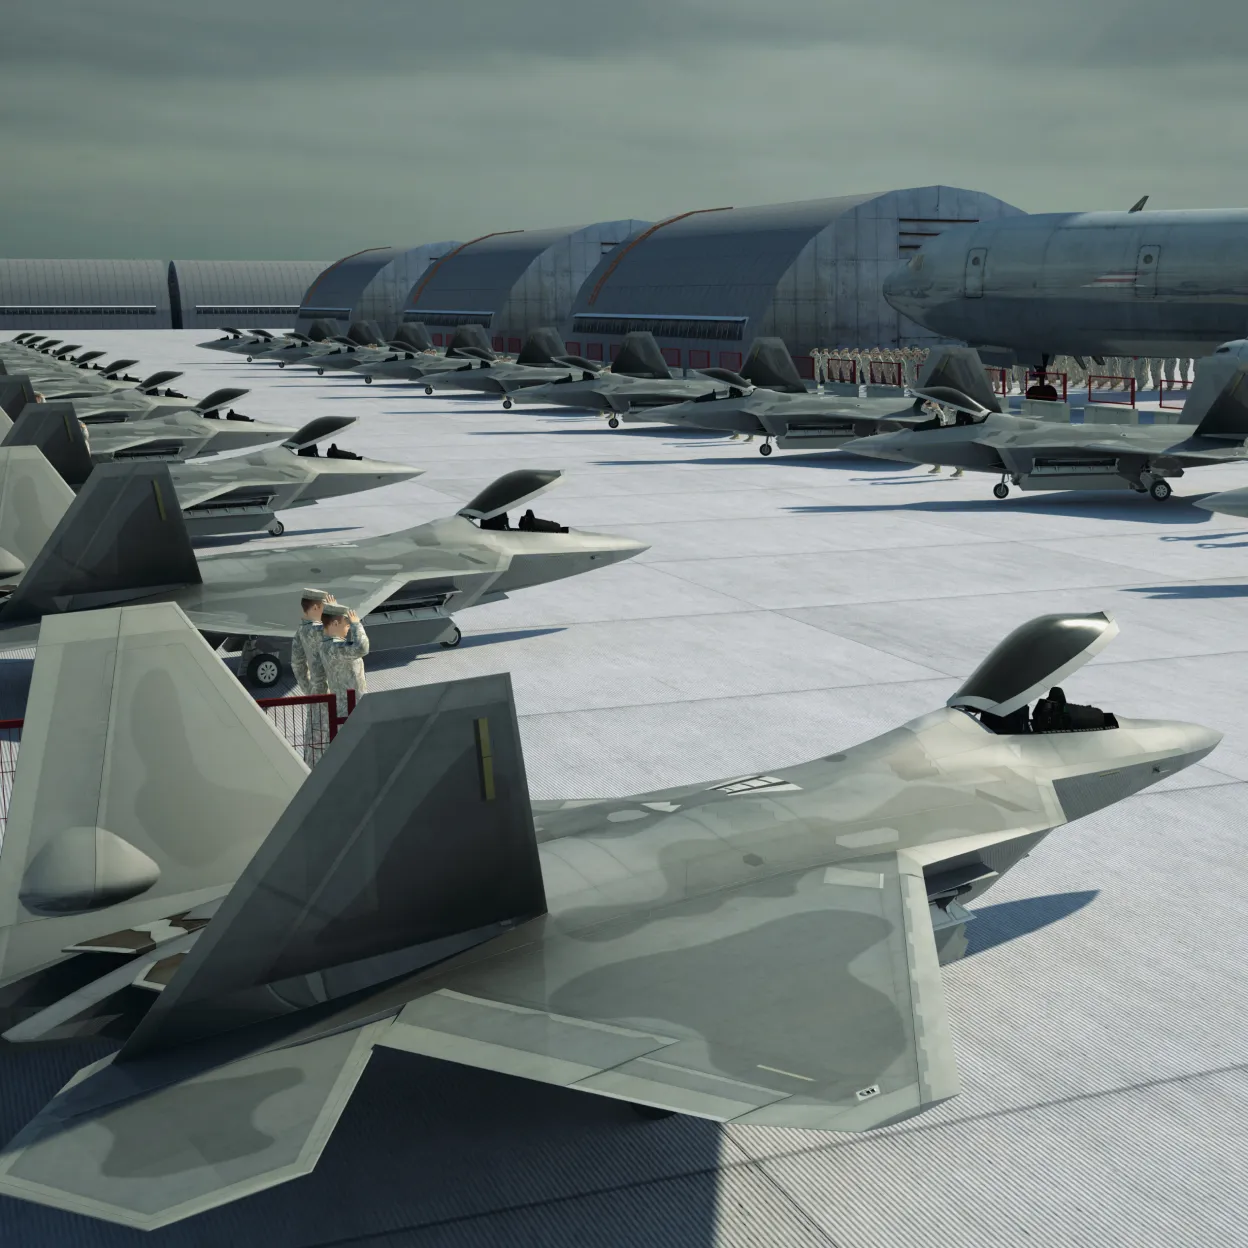
Các đội ngũ trong lĩnh vực quân sự, quốc phòng và hàng không vũ trụ trao đổi các email và tệp đính kèm nhạy cảm trong các môi trường có mức độ bảo mật từ “bí mật” đến “tối mật”; chỉ cần một tệp đính kèm bị xử lý sai hoặc có mục đích xấu cũng có thể làm vi phạm các ranh giới phân loại, vi phạm chính sách công bố thông tin và làm lộ dữ liệu nhiệm vụ.

Ngân hàng
Các công ty ngân hàng, dịch vụ tài chính và bảo hiểm phụ thuộc vào email và các kênh hợp tác để chuyển các tệp tin của khách hàng, các quyết định phê duyệt thanh toán và các thông tin liên lạc về hoạt động. Những kẻ tấn công sử dụng các tin nhắn và tệp tin trông có vẻ hợp pháp để đánh cắp thông tin đăng nhập và phát tán phần mềm độc hại, gây ra sự gián đoạn trong hoạt động.

Sản xuất
Các cơ sở sản xuất phụ thuộc vào email để xử lý đơn đặt hàng, tệp tin của nhà cung cấp, dữ liệu kỹ thuật và quy trình sản xuất. Các cuộc tấn công lừa đảo (phishing) hoặc phần mềm độc hại xâm nhập qua email có thể làm tê liệt hệ thống, gây gián đoạn dây chuyền sản xuất, trì hoãn việc giao hàng và gây ra tổn thất tài chính.
Năng lượng
Các tổ chức trong lĩnh vực năng lượng và dịch vụ công cộng thường sử dụng email để lưu trữ hồ sơ bảo trì, báo cáo hoạt động và bằng chứng tuân thủ quy định. Một tệp tin độc hại có thể ảnh hưởng đến khả năng phục hồi, thời gian hoạt động liên tục và mức độ sẵn sàng tuân thủ quy định.
Ngăn chặn các mối đe dọa lây lan qua email bằng công nghệ“ MetaDefender™” Email Security trước khi người dùng tiếp xúc với chúng
Kết hợp công nghệ Deep CDR™, Metascan™ Multiscanning, MetaDefender Aether™, Proactive DLP™ và tính năng chống lừa đảo để giảm thiểu nguy cơ tiếp xúc với các mối đe dọa lây lan qua email.
Chính phủ và khu vực công
Giảm thiểu rủi ro, hạn chế tác động đến hoạt động và duy trì các dịch vụ thiết yếu nhờ giải pháp bảo vệ email nhiều lớp dành cho các hoạt động liên lạc của chính phủ và khu vực công trên Microsoft 365, môi trường tại chỗ và môi trường cách ly mạng.
Quân sự, Quốc phòng và Hàng không vũ trụ
Kiểm soát các thông tin được chuyển giao giữa các môi trường có mức độ bảo mật chính thức, bí mật và tối mật thông qua cơ chế kiểm tra dựa trên mức độ phân loại, cơ chế phê duyệt dựa trên chính sách và cơ chế làm sạch tệp đính kèm.
Ngân hàng, Dịch vụ tài chính và Bảo hiểm
Bảo vệ các hoạt động liên lạc liên quan đến hồ sơ khách hàng, việc phê duyệt thanh toán và các hoạt động tài chính khỏi các nguy cơ như đánh cắp thông tin đăng nhập, phần mềm độc hại, lừa đảo qua email và mất mát dữ liệu nhạy cảm.
Sản xuất
Ngăn chặn các vụ lừa đảo qua email và phát hiện phần mềm độc hại trước khi các mối đe dọa lây lan qua email gây gián đoạn các đơn hàng, hệ thống sản xuất hoặc hoạt động của nhà máy tại các tổ chức trong lĩnh vực thiết bị công nghiệp, hàng không vũ trụ và quốc phòng, từ đó giúp giảm thiểu thời gian ngừng hoạt động, các trường hợp giao hàng chậm trễ và tổn thất tài chính.
Năng lượng và Tiện ích
Bảo vệ hồ sơ bảo trì, bằng chứng tuân thủ quy định và các tài liệu liên lạc cho các ngành điện lực, dầu khí, năng lượng hạt nhân và năng lượng tái tạo trên cả môi trường đám mây và triển khai tại chỗ.
Trường hợp sử dụng
Ngăn chặn các vụ lừa đảo trước khi email đến hộp thư đến
Phát hiện các nỗ lực lừa đảo, các liên kết độc hại, tên miền giả mạo và các tin nhắn sử dụng thủ đoạn thao túng tâm lý trước khi người dùng tương tác với chúng, từ đó giúp giảm thiểu nguy cơ rò rỉ thông tin đăng nhập, chiếm quyền kiểm soát tài khoản và gián đoạn hoạt động kinh doanh.
Ngăn chặn phần mềm độc hại và các mối đe dọa “zero-day”
Phân tích và khử trùng các tệp đính kèm trong email để phát hiện phần mềm độc hại và các mối đe dọa “zero-day”, từ đó giúp giảm thiểu rủi ro trước khi nội dung độc hại tiếp cận người dùng hoặc các hệ thống quan trọng của doanh nghiệp.
Vô hiệu hóa các tệp đính kèm có khả năng gây hại
Áp dụng công nghệ Deep CDR™ để kiểm tra, tái tạo và khử mã độc các tệp đính kèm, bao gồm cả các tệp được bảo vệ bằng mật khẩu, giúp các nhóm tiếp tục sử dụng các tài liệu quan trọng cho hoạt động kinh doanh đồng thời giảm thiểu rủi ro phần mềm độc hại lây lan qua tệp tin. Chuyển các tệp đáng ngờ, không thể khử mã độc hoặc liên quan đến chính sách lên Aether của MetaDefender để thực hiện dự đoán trước khi thực thi và phân tích hành vi dựa trên mô phỏng.
Đảm bảo tuân thủ và bảo vệ dữ liệu nhạy cảm
Áp dụng DLP, thực thi chính sách và kiểm soát nội dung đối với cả email đến và đi, từ đó hỗ trợ tuân thủ quy định, giảm thiểu rò rỉ dữ liệu và đơn giản hóa việc thu thập bằng chứng.
Giảm thiểu rủi ro lây lan qua email đối với các môi trường vận hành
Giúp các tổ chức chịu sự quản lý và đang hoạt động giảm thiểu rủi ro từ các mối đe dọa lây lan qua email, vốn có thể ảnh hưởng đến tính liên tục của hoạt động sản xuất, thời gian hoạt động, các dịch vụ thiết yếu, khả năng tuân thủ quy định hoặc các môi trường OT và ICS.
- Bảo vệ chống lừa đảo

Ngăn chặn các vụ lừa đảo trước khi email đến hộp thư đến
Phát hiện các nỗ lực lừa đảo, các liên kết độc hại, tên miền giả mạo và các tin nhắn sử dụng thủ đoạn thao túng tâm lý trước khi người dùng tương tác với chúng, từ đó giúp giảm thiểu nguy cơ rò rỉ thông tin đăng nhập, chiếm quyền kiểm soát tài khoản và gián đoạn hoạt động kinh doanh.
- Phòng chống mã độc
Ngăn chặn phần mềm độc hại và các mối đe dọa “zero-day”
Phân tích và khử trùng các tệp đính kèm trong email để phát hiện phần mềm độc hại và các mối đe dọa “zero-day”, từ đó giúp giảm thiểu rủi ro trước khi nội dung độc hại tiếp cận người dùng hoặc các hệ thống quan trọng của doanh nghiệp.
- Bảo mật tệp đính kèm
Vô hiệu hóa các tệp đính kèm có khả năng gây hại
Áp dụng công nghệ Deep CDR™ để kiểm tra, tái tạo và khử mã độc các tệp đính kèm, bao gồm cả các tệp được bảo vệ bằng mật khẩu, giúp các nhóm tiếp tục sử dụng các tài liệu quan trọng cho hoạt động kinh doanh đồng thời giảm thiểu rủi ro phần mềm độc hại lây lan qua tệp tin. Chuyển các tệp đáng ngờ, không thể khử mã độc hoặc liên quan đến chính sách lên Aether của MetaDefender để thực hiện dự đoán trước khi thực thi và phân tích hành vi dựa trên mô phỏng.
- Bảo vệ dữ liệu
Đảm bảo tuân thủ và bảo vệ dữ liệu nhạy cảm
Áp dụng DLP, thực thi chính sách và kiểm soát nội dung đối với cả email đến và đi, từ đó hỗ trợ tuân thủ quy định, giảm thiểu rò rỉ dữ liệu và đơn giản hóa việc thu thập bằng chứng.
- cơ sở hạ tầng trọng yếu
Giảm thiểu rủi ro lây lan qua email đối với các môi trường vận hành
Giúp các tổ chức chịu sự quản lý và đang hoạt động giảm thiểu rủi ro từ các mối đe dọa lây lan qua email, vốn có thể ảnh hưởng đến tính liên tục của hoạt động sản xuất, thời gian hoạt động, các dịch vụ thiết yếu, khả năng tuân thủ quy định hoặc các môi trường OT và ICS.
Hỗ trợ các nỗ lực tuân thủ thông qua các biện pháp kiểm soát email phòng ngừa của
MetaDefender Email Security cung cấp các biện pháp kiểm soát email phòng ngừa đối với các giao tiếp đến và đi, bao gồm DLP, làm sạch tệp đính kèm, phát hiện phần mềm độc hại, thực thi chính sách, báo cáo và nhật ký — những thông tin mà các tổ chức có thể sử dụng làm bằng chứng cho các đơn vị kiểm toán, từ đó hỗ trợ việc tuân thủ các yêu cầu quy định.
Ngăn chặn các mối đe dọa với công nghệ dẫn đầu thị trường
Công nghệ của OPSWAT đã được chứng minh, tin cậy trên toàn cầu, đạt nhiều giải thưởng và dẫn đầu thị trường, giúp ngăn chặn hiệu quả mã độc từ tệp tin xâm nhập và lây lan vào các môi trường trọng yếu của bạn.
Dự đoán lỗ hổng zero-day dựa trên trí tuệ nhân tạo tại lớp bảo vệ biên
- Phát hiện và ngăn chặn trước khi thực thi
- Mô hình ML được huấn luyện trên các quy trình xử lý tệp tin doanh nghiệp
Nhiều công cụ tích hợp hơn
- Phát hiện gần 100% mã độc
- Quét đồng thời với hơn 30 công cụ chống vi rút hàng đầu
Ngăn chặn các mối đe dọa mà giải pháp khác bỏ lỡ.
- Hỗ trợ hơn 200 định dạng tệp
- Làm sạch bằng cách tái cấu trúc đa tầng các kho lưu trữ
- Tái tạo các tệp an toàn và có thể sử dụng
Ngăn ngừa thất thoát dữ liệu nhạy cảm
- Sử dụng các mô hình được hỗ trợ bởi AI để định vị và phân loại văn bản phi cấu trúc thành các danh mục được xác định trước
- Tự động che giấu thông tin nhạy cảm đã được xác định như PII, PHI, PCI trong hơn 125 loại tệp.
- Hỗ trợ nhận dạng ký tự quang học (Optical character recognition-OCR) trong hình ảnh
Phát hiện mã độc lẩn tránh bằng công nghệ môi trường giả lập tiên tiến
- Phân tích các tệp tin ở tốc độ cao
- Công cụ môi trường giả lập chống né tránh trích xuất dấu vết tấn công hệ thống ((Indicators of Compromise-IOCs)
- Nhận diện các mối đe dọa zero-day
- Cung cấp khả năng phân loại mã độc chuyên sâu thông qua giao diện lập trình ứng dụng hoặc tích hợp tại địa phương
Tích hợp
MetaDefender Email Security Tích hợp mượt mà vào các môi trường email hiện có trên đám mây, tại chỗ và kết hợp, với các tính năng tích hợp quan trọng trên các nền tảng và giải pháp thiết yếu. Điều này giúp các nhóm triển khai bảo vệ email trên các luồng thư hiện có, tập trung hóa khả năng theo dõi, thực thi chính sách và hỗ trợ giám sát mà không cần thiết kế lại kiến trúc bảo mật của họ.
Proven Email Security Outcomes
in High-Risk Sectors

- “Nhờ việc chúng tôi triển khai công nghệ Deep CDR™ vào kênh email, họ [ngân hàng] rất tự tin khẳng định rằng tỷ lệ phần mềm độc hại từ kênh email đã giảm gần 95%.”Lambert LinTư vấn an toàn thông tin
- “OPSWAT giúp chúng tôi ngăn chặn [các tệp có thể chứa] mã độc xâm nhập vào hệ thống mạng.”Tobias MüllerTrưởng nhóm Kỹ thuật Kỹ thuật tại Luzerner Psychiatrie AG
- “Trong quá trình đánh giá này, sản phẩm MetaDefender Email Security của OPSWATđã nổi bật như một giải pháp lý tưởng nhờ công nghệ Multiscanning , khả năng tích hợp liền mạch và trải nghiệm người dùng tuyệt vời.”Guy ElmalemQuản lý cơ sở hạ tầng IT và an ninh mạng
Quy trình triển khai
Xác định các yêu cầu của bạn
Hãy bắt đầu bằng cách xác định các luồng email, người dùng, dữ liệu nhạy cảm, các kịch bản đe dọa và các nghĩa vụ tuân thủ mà bạn cần bảo vệ trong các môi trường đám mây, tại chỗ hoặc môi trường cách ly hoàn toàn.
Chọn triển khai của bạn
Chọn phiên bản phù hợp với môi trường vận hành của bạn: MetaDefender™ for Microsoft 365 để bảo vệ trên đám mây hoặc MetaDefender™ Email Gateway Security dành cho các môi trường dựa trên SMTP, tại chỗ hoặc môi trường cách ly.
Kết nối môi trường của bạn
Kết nối giải pháp này với các quy trình xử lý thư, báo cáo và vận hành an ninh của bạn để các nhóm có thể thực thi các chính sách, rà soát nội dung bị cách ly và duy trì khả năng theo dõi sẵn sàng cho việc kiểm toán.
Xác thực và triển khai
Hãy xác nhận rằng các chính sách, cơ chế phát hiện và báo cáo đáp ứng các yêu cầu của quý vị, sau đó xác định trách nhiệm quản lý và thiết lập các chu kỳ rà soát để đảm bảo an ninh email luôn phù hợp với nhu cầu hoạt động.
Tài nguyên được đề xuất

MetaDefender for Microsoft 365

Trước khi mua: 7 Email Security

Email Security Tuân thủ

Email Security dành cho các công ty trong lĩnh vực ngân hàng, dịch vụ tài chính và bảo hiểm

Email Security: Danh sách kiểm tra dành cho người mua

Email Security về Quốc phòng
0 kết quả. Vui lòng thử lại.
Hỏi đáp
MetaDefender Email Security được thiết kế dành cho các ngành công nghiệp chịu sự quản lý chặt chẽ và có tính nhạy cảm cao về mặt vận hành, nơi email được sử dụng để truyền tải hồ sơ khách hàng, dịch vụ công, tài liệu nhà cung cấp, các quyết định phê duyệt hoạt động hoặc bằng chứng tuân thủ. Các ngành ưu tiên bao gồm chính phủ và khu vực công, quân sự, quốc phòng và hàng không vũ trụ, ngân hàng và bảo hiểm, sản xuất, cũng như năng lượng và dịch vụ công ích.
OPSWAT giúp giảm thiểu nguy cơ bị lừa đảo trực tuyến, rò rỉ thông tin đăng nhập, phần mềm tống tiền, phần mềm độc hại, các mối đe dọa zero-day, các liên kết độc hại, tệp đính kèm đáng ngờ, tệp được mã hóa và mất mát dữ liệu nhạy cảm bằng cách kiểm tra, làm sạch và kiểm soát nội dung email trước khi người dùng tương tác với chúng.
Điều này có nghĩa là các tin nhắn, liên kết và tệp đính kèm độc hại sẽ được kiểm tra, làm sạch, hoặc kiểm soát trước khi người dùng tương tác với chúng, từ đó giảm sự phụ thuộc vào việc phát hiện sau khi gửi, báo cáo từ người dùng và các biện pháp khắc phục.
MetaDefender Email Security giúp các nhóm triển khai các biện pháp kiểm soát phòng ngừa, ngăn chặn rò rỉ dữ liệu (DLP), phát hiện phần mềm độc hại, làm sạch tệp đính kèm, thực thi chính sách, lập báo cáo, theo dõi lịch sử cách ly và lưu trữ nhật ký sẵn sàng cho kiểm toán đối với cả email đến và đi, nhằm hỗ trợ các khung tiêu chuẩn như DORA, NIS2, PCI DSS, GDPR và ISO/IEC 27001.
Đúng vậy. Dịch vụ “ MetaDefender ” dành cho Microsoft 365 giúp bảo vệ các môi trường Microsoft 365 mà không cần thay đổi bản ghi MX, trong khi dịch vụ “ MetaDefender ” (Email Gateway Security ) hỗ trợ các môi trường dựa trên SMTP, tại chỗ và cách ly hoàn toàn (air-gapped) – những môi trường yêu cầu mức độ kiểm soát cao hơn đối với luồng thư, quản trị dữ liệu hoặc cách ly hạ tầng.
OPSWAT kết hợp Metascan Multiscanning để phát hiện phần mềm độc hại đã biết, Công nghệ Deep CDR™ để khử độc các tài liệu kinh doanh được hỗ trợ, và MetaDefender Aether để phân tích các tệp đáng ngờ, chưa biết hoặc có tính lẩn tránh cần được đánh giá sâu hơn.
Các biện pháp kiểm soát DLP và chính sách sẽ kiểm tra email và tệp đính kèm để phát hiện nội dung nhạy cảm hoặc thuộc diện quản lý, từ đó giúp các tổ chức giảm thiểu rủi ro rò rỉ dữ liệu khách hàng, thông tin công dân, hồ sơ bệnh nhân, dữ liệu tài chính, tài liệu hoạt động và sở hữu trí tuệ do vô ý hoặc cố ý.
Hệ thống Đánh giá Mức độ Đe dọa và Trí tuệ nhân tạo Dự đoán Alin (Predictive Alin AI) giúp đưa ra quyết định sớm trước khi cần tiến hành phân tích động sâu hơn. Chỉ những tệp đáng ngờ hoặc chưa được xác định mới cần phân tích bằng công nghệ Phân tích Tương tác Thời gian Thực ( Adaptive )Sandbox , giúp duy trì thông lượng đồng thời đảm bảo phạm vi bảo vệ sâu hơn đối với các lỗ hổng zero-day. MetaDefender Aether tích hợp Trí tuệ nhân tạo Dự đoán Alin (Predictive Alin AI) trước Adaptive Sandbox để đưa ra các quyết định có độ tin cậy cao sớm hơn và giảm nhu cầu sử dụng môi trường sandbox không cần thiết.
