An ninh mạng trong lĩnh vực dịch vụ tài chính
Secure hệ thống dữ liệu khách hàng và giao dịch, đồng thời đảm bảo tuân thủ các quy định pháp lý thông qua cơ chế phòng ngừa mối đe dọa đối với tệp tin và dữ liệu theo nhiều lớp.
- Phát hiện mối đe dọa từ tệp tin
- Niềm tin vào khung pháp lý
- Khả năng phục hồi hoạt động
OPSWAT tin tưởng bởi
7 trên 10
2,100+
100+
An ninh mạng trong lĩnh vực dịch vụ tài chính là gì?
An ninh mạng trong lĩnh vực dịch vụ tài chính là hoạt động bảo vệ dữ liệu, tệp tin và hệ thống giao dịch mà các ngân hàng, công ty bảo hiểm và doanh nghiệp trên thị trường vốn phụ thuộc vào, đồng thời đảm bảo tuân thủ các yêu cầu pháp lý liên quan, bao gồm các quy định theo DORA, PCI DSS, GLBA, SOX và Phần 500 của NYDFS.
Do các tổ chức tài chính liên tục trao đổi tài liệu với khách hàng, nhà cung cấp và cơ quan quản lý, nên mỗi tệp tin được tải lên đều là một điểm xâm nhập tiềm ẩn cho phần mềm độc hại.
OPSWAT cung cấp giải pháp an ninh mạng dựa trên trí tuệ nhân tạo (AI) cho các tổ chức tài chính ( cơ sở hạ tầng trọng yếu). Nền tảng MetaDefender™ của chúng tôi bảo vệ lớp tệp tin và dữ liệu trong hệ thống tài chính, kiểm tra và làm sạch mọi tệp tin đi vào môi trường của tổ chức tài chính, song song với các biện pháp kiểm soát tại điểm cuối, mạng và danh tính đã được triển khai sẵn.
Tại sao rủi ro liên quan đến hồ sơ lại là rủi ro tài chính?
Các hồ sơ KYC, tệp giao dịch và tài liệu thanh toán có thể chứa phần mềm độc hại hoặc thông tin bị làm giả. Các tệp độc hại có thể gây nguy hiểm cho hệ thống tài chính, trong khi các tài liệu nhận dạng bị làm giả có thể tạo điều kiện cho hành vi lừa đảo bằng danh tính tổng hợp và làm suy yếu quá trình xác minh khách hàng.
DORA, PCI DSS, GLBA, GDPR và Phần 500 của NYDFS quy định các nghĩa vụ về an ninh và bảo vệ dữ liệu, với các yêu cầu về tài liệu và bằng chứng khác nhau tùy theo từng khung quy định. Việc phòng ngừa phần mềm độc hại giúp các tổ chức thực hiện các nghĩa vụ này.
Việc sử dụng các công cụ bảo mật riêng biệt cho các hoạt động tải lên, truyền tải và lưu trữ có thể dẫn đến các chính sách không nhất quán và khả năng giám sát bị phân mảnh. Các tổ chức tài chính cần có giải pháp bảo vệ tệp tin được phối hợp chặt chẽ, bất kể dữ liệu của họ được lưu trữ ở đâu.
Không tin tưởng bất kỳ tệp tin nào trong suốt vòng đời của tệp tin tài chính
OPSWAT kiểm tra, khử trùng và ghi lại mọi tệp trước, trong và sau khi tệp đó đi qua các quy trình xử lý tài chính.
Kiểm tra nội dung chuyên sâu
Tính năng phát hiện phần mềm độc hại đa lớp, phân tích dự báo dựa trên trí tuệ nhân tạo (AI) và thông tin tình báo về mối đe dọa giúp xác định và chặn các mối đe dọa dựa trên tệp tin – cả đã biết lẫn chưa biết – trước khi chúng được thực thi.
Bảo vệ ưu tiên doanh nghiệp
Công nghệ Deep CDR™ loại bỏ các mối đe dọa đồng thời vẫn đảm bảo tính khả dụng của tệp, nhờ đó các hoạt động vẫn diễn ra an toàn mà không bị gián đoạn. Công nghệ Proactive DLP™ ngăn chặn dữ liệu nhạy cảm của khách hàng bị rò rỉ ra ngoài tổ chức.

Tích hợp không phụ thuộc vào nhà cung cấp
Triển khai trên các môi trường tại chỗ, kết hợp và đám mây bằng cách sử dụng các dịch vụ tích hợp sẵn ( ICAP ) và API mà không cần tái cấu trúc các hệ thống tài chính hiện có.
Vị trí của “ OPSWAT ” trong hệ thống đảm bảo an toàn tài chính của bạn
OPSWAT bảo vệ lớp tệp và dữ liệu, hoạt động song song với các công cụ quản lý điểm cuối, mạng và nhận dạng đã có sẵn trong hệ thống của bạn.
Các tổ chức tài chính thường triển khai các giải pháp phát hiện và ứng phó tại điểm cuối, bảo mật mạng, cũng như quản lý danh tính và quyền truy cập. Các biện pháp kiểm soát này giúp bảo vệ thiết bị, lưu lượng mạng và người dùng.
OPSWAT bổ sung cho các giải pháp này bằng tính năng kiểm tra tệp chuyên dụng và làm sạch nội dung. Dịch vụ Kiểm tra Tệp ( MetaDefender ) kiểm tra các tệp được gửi vào tổ chức tài chính, bất kể chúng đến từ đâu: tệp do khách hàng tải lên, tệp đính kèm trong email, dịch vụ truyền tệp được quản lý, dịch vụ lưu trữ đám mây hay phương tiện lưu trữ di động.
Các mối đe dọa ẩn được loại bỏ trước khi tệp tin xâm nhập vào hệ thống cốt lõi, và Nền tảng MetaDefender™ hoạt động song song với các giải pháp EDR, tường lửa và quản lý danh tính hiện có, giúp khách hàng bảo vệ dữ liệu bất kể dữ liệu đó được lưu trữ ở đâu.
| Endpoint (EDR) | Phát hiện và ứng phó với các mối đe dọa đang hoạt động trên các thiết bị |
|---|---|
| Mạng | Kiểm soát lưu lượng và phân chia các môi trường |
| Nhận dạng (IAM) | Những người quản trị nào có quyền truy cập vào các hệ thống nào |
| Tệp và Dữ liệu (OPSWAT) | Kiểm tra, làm sạch và ghi lại nội dung trong các quy trình tài chính |
Trường hợp sử dụng
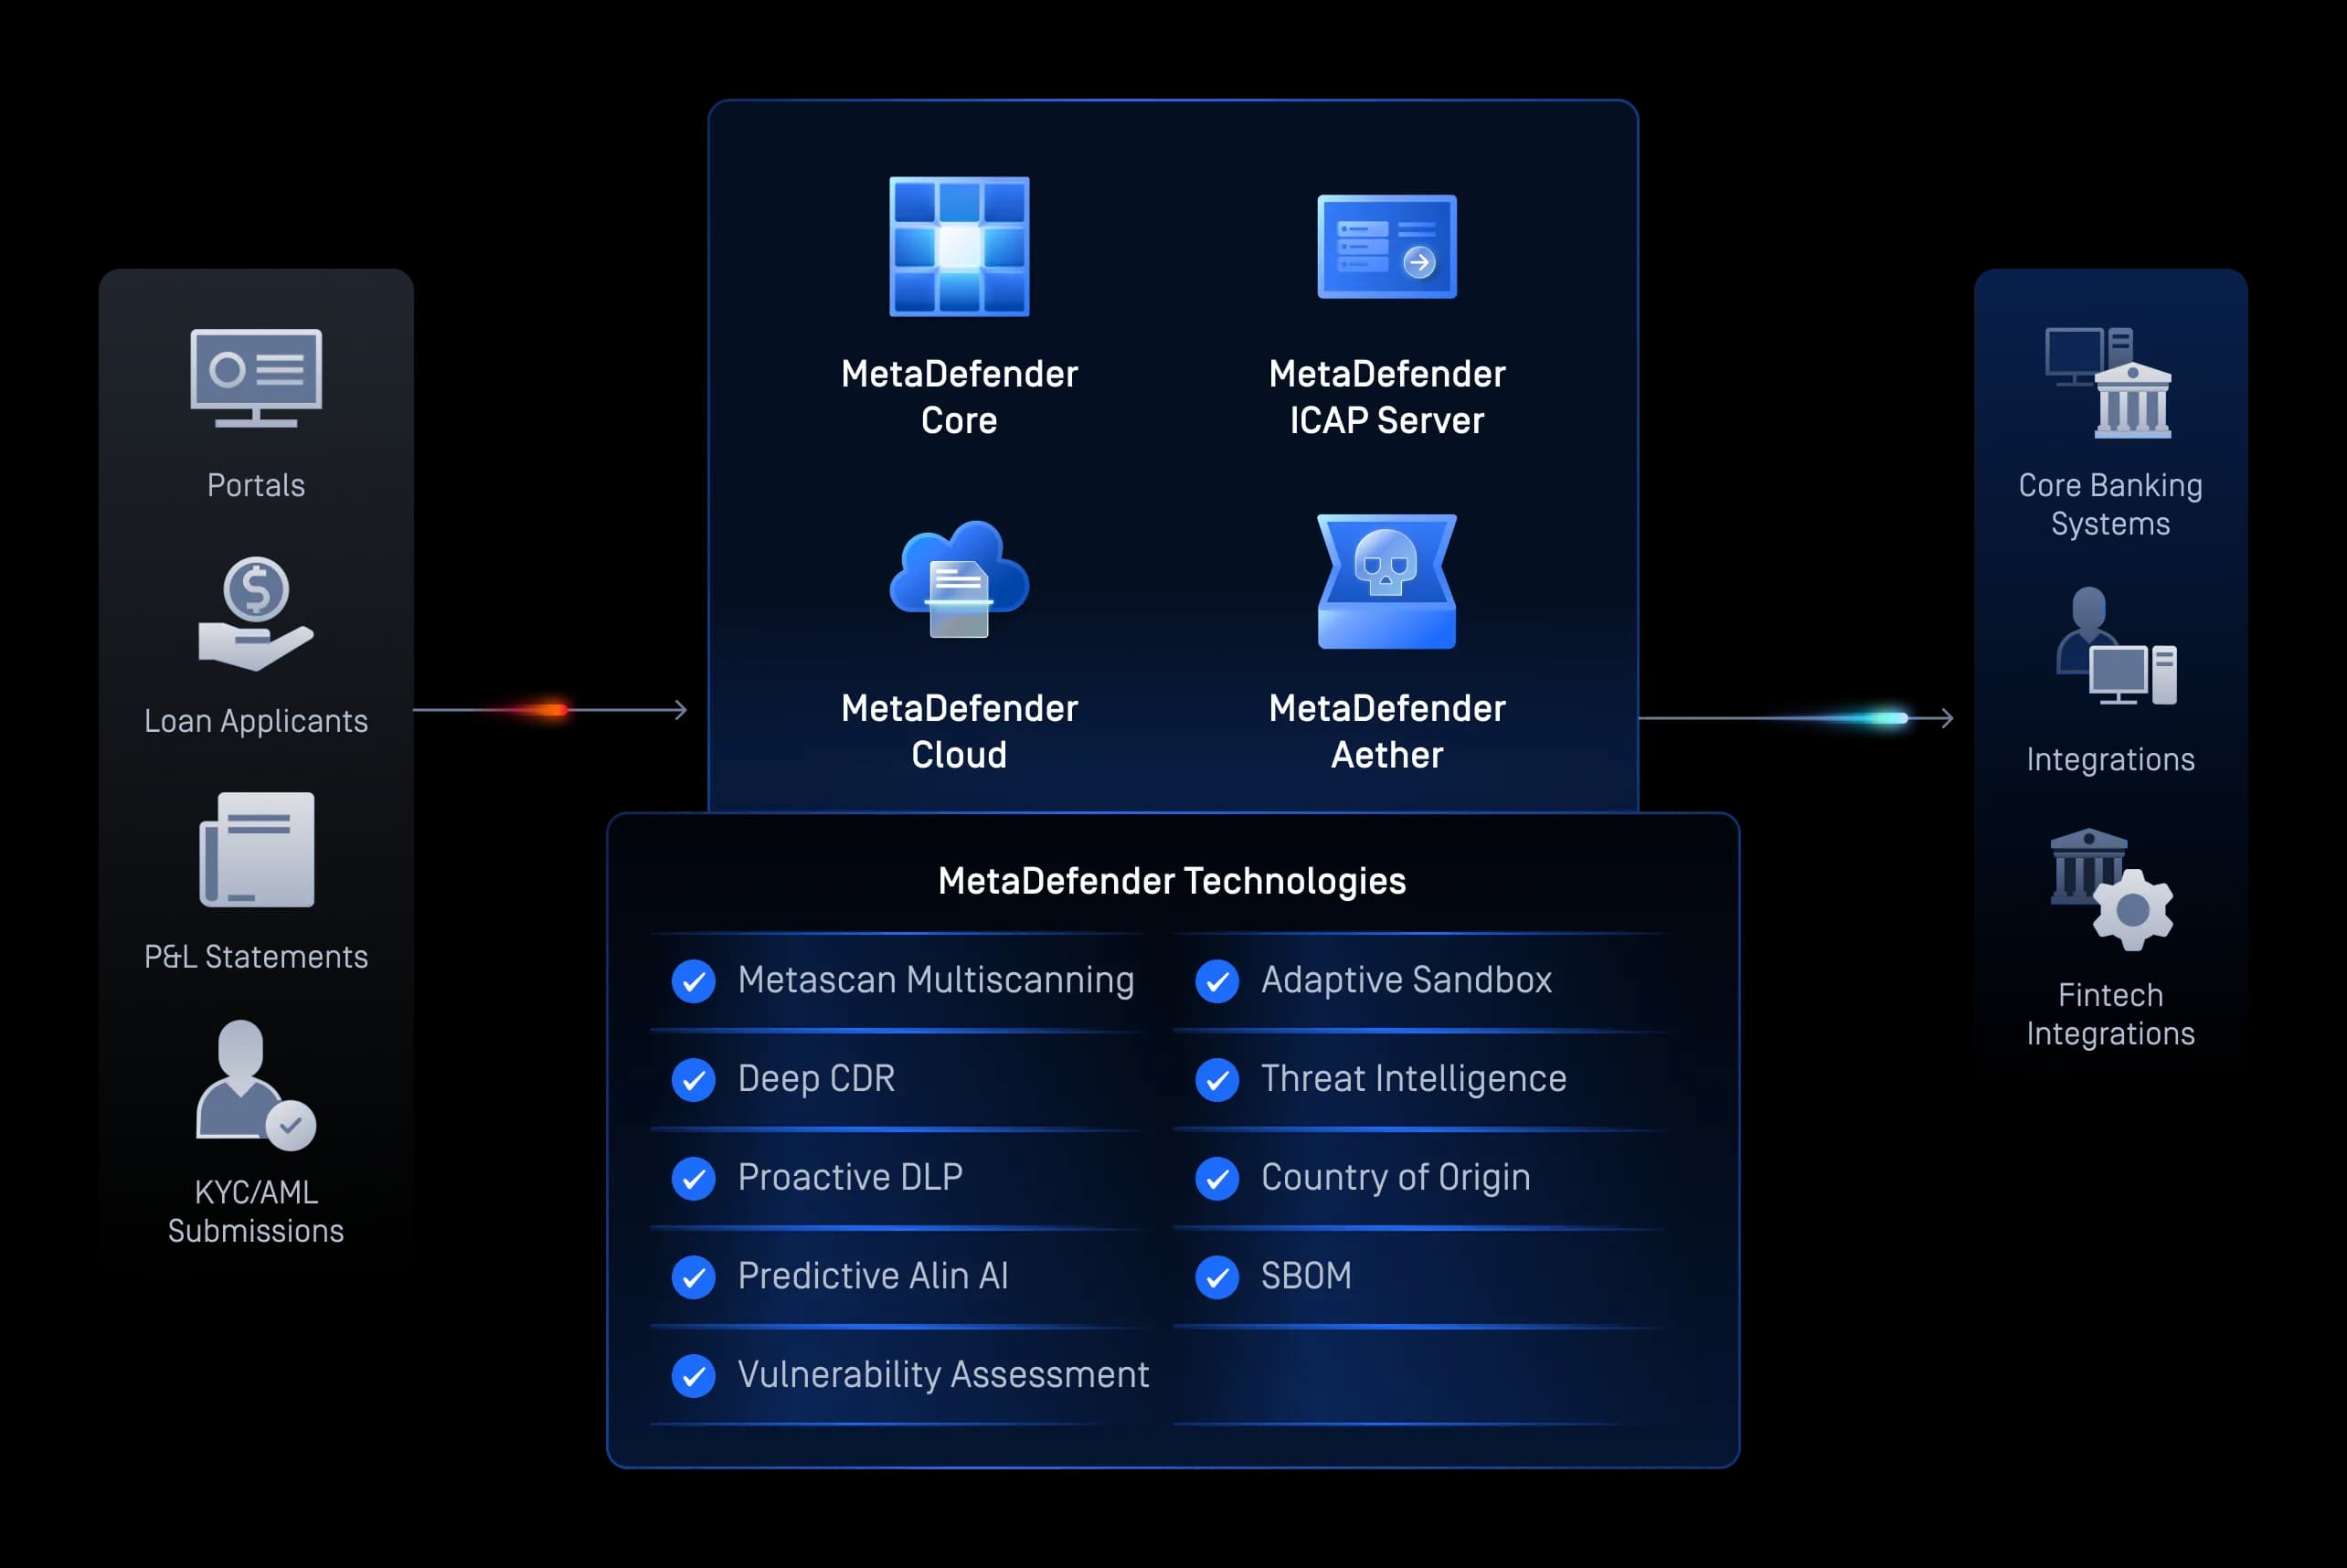
Tải tệp lên
Tải lên tệp tin Secure và công chúng
Kiểm tra và khử trùng các tài liệu do khách hàng gửi, bao gồm hồ sơ xác minh danh tính (KYC), đơn xin vay, biểu mẫu thuế và hợp đồng, nhằm loại bỏ phần mềm độc hại, các lỗ hổng zero-day và dữ liệu nhạy cảm bị lộ ngay khi tải lên mà không làm gián đoạn quy trình đăng ký.
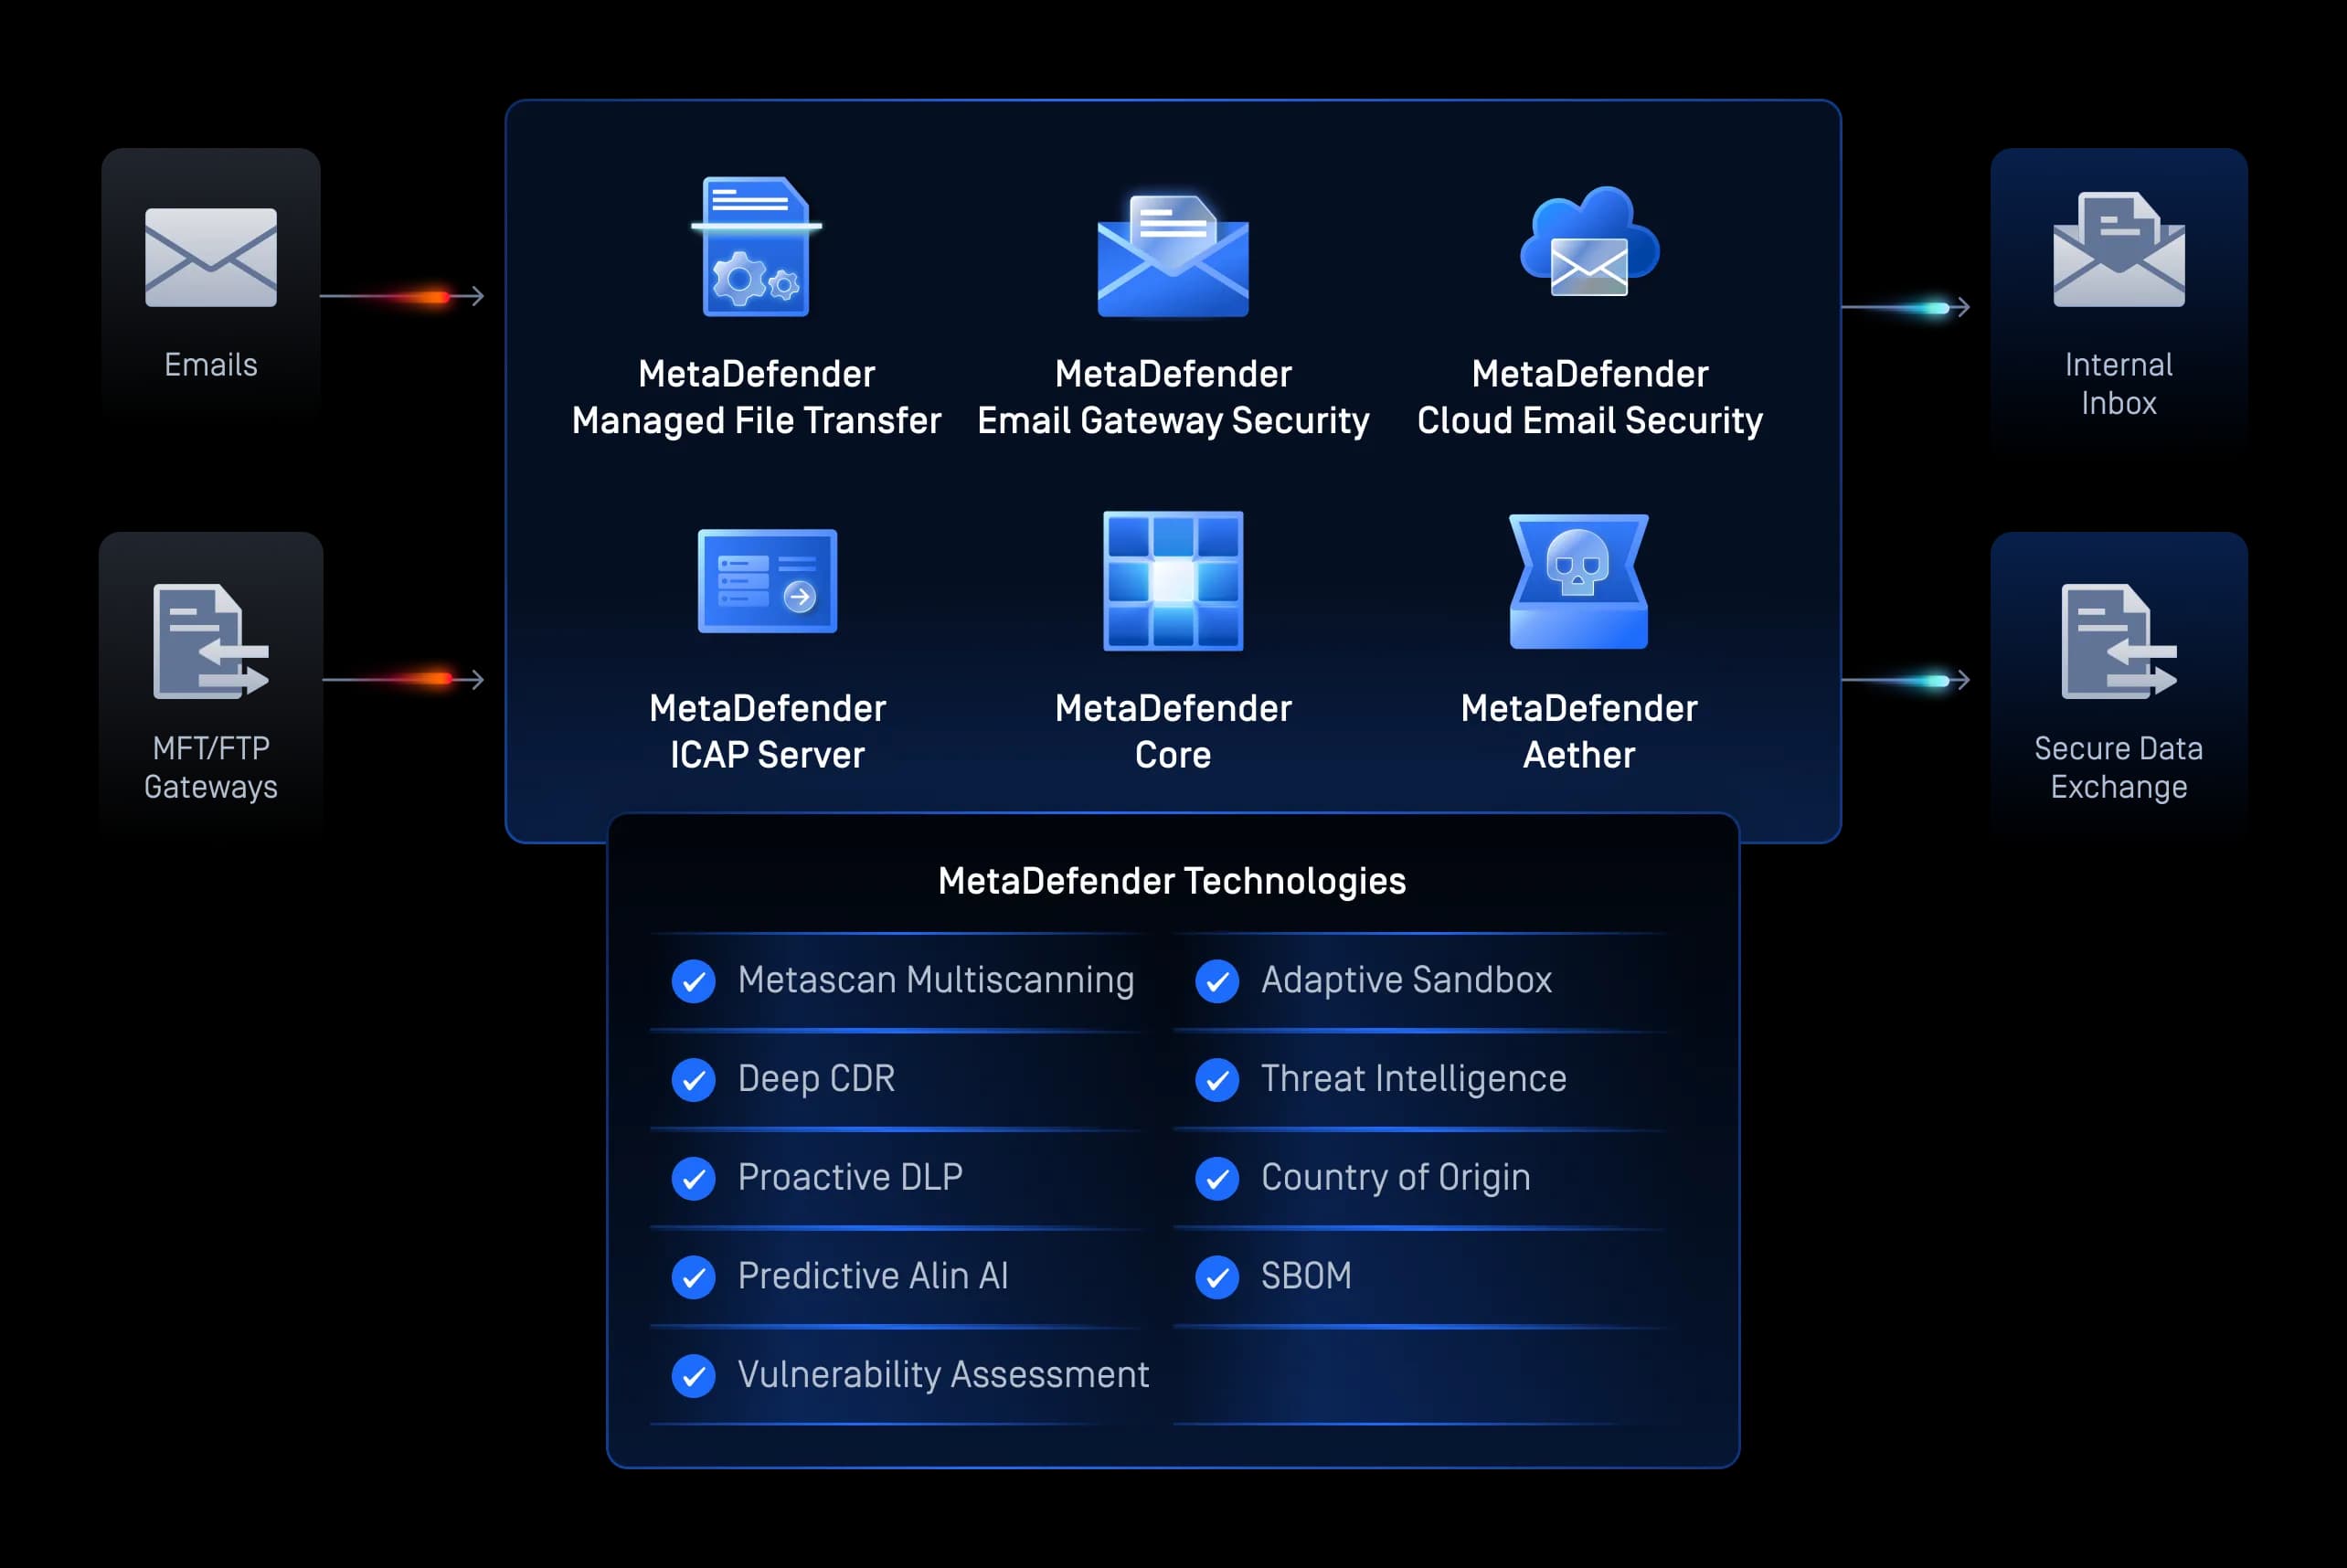
Chuyển tệp tin
Truyền Secure & Cộng tác qua email
Bảo vệ các giao dịch chuyển khoản và tệp đính kèm email khỏi phần mềm độc hại, các mã độc lừa đảo và rò rỉ dữ liệu trong các quy trình trao đổi dữ liệu tài chính.
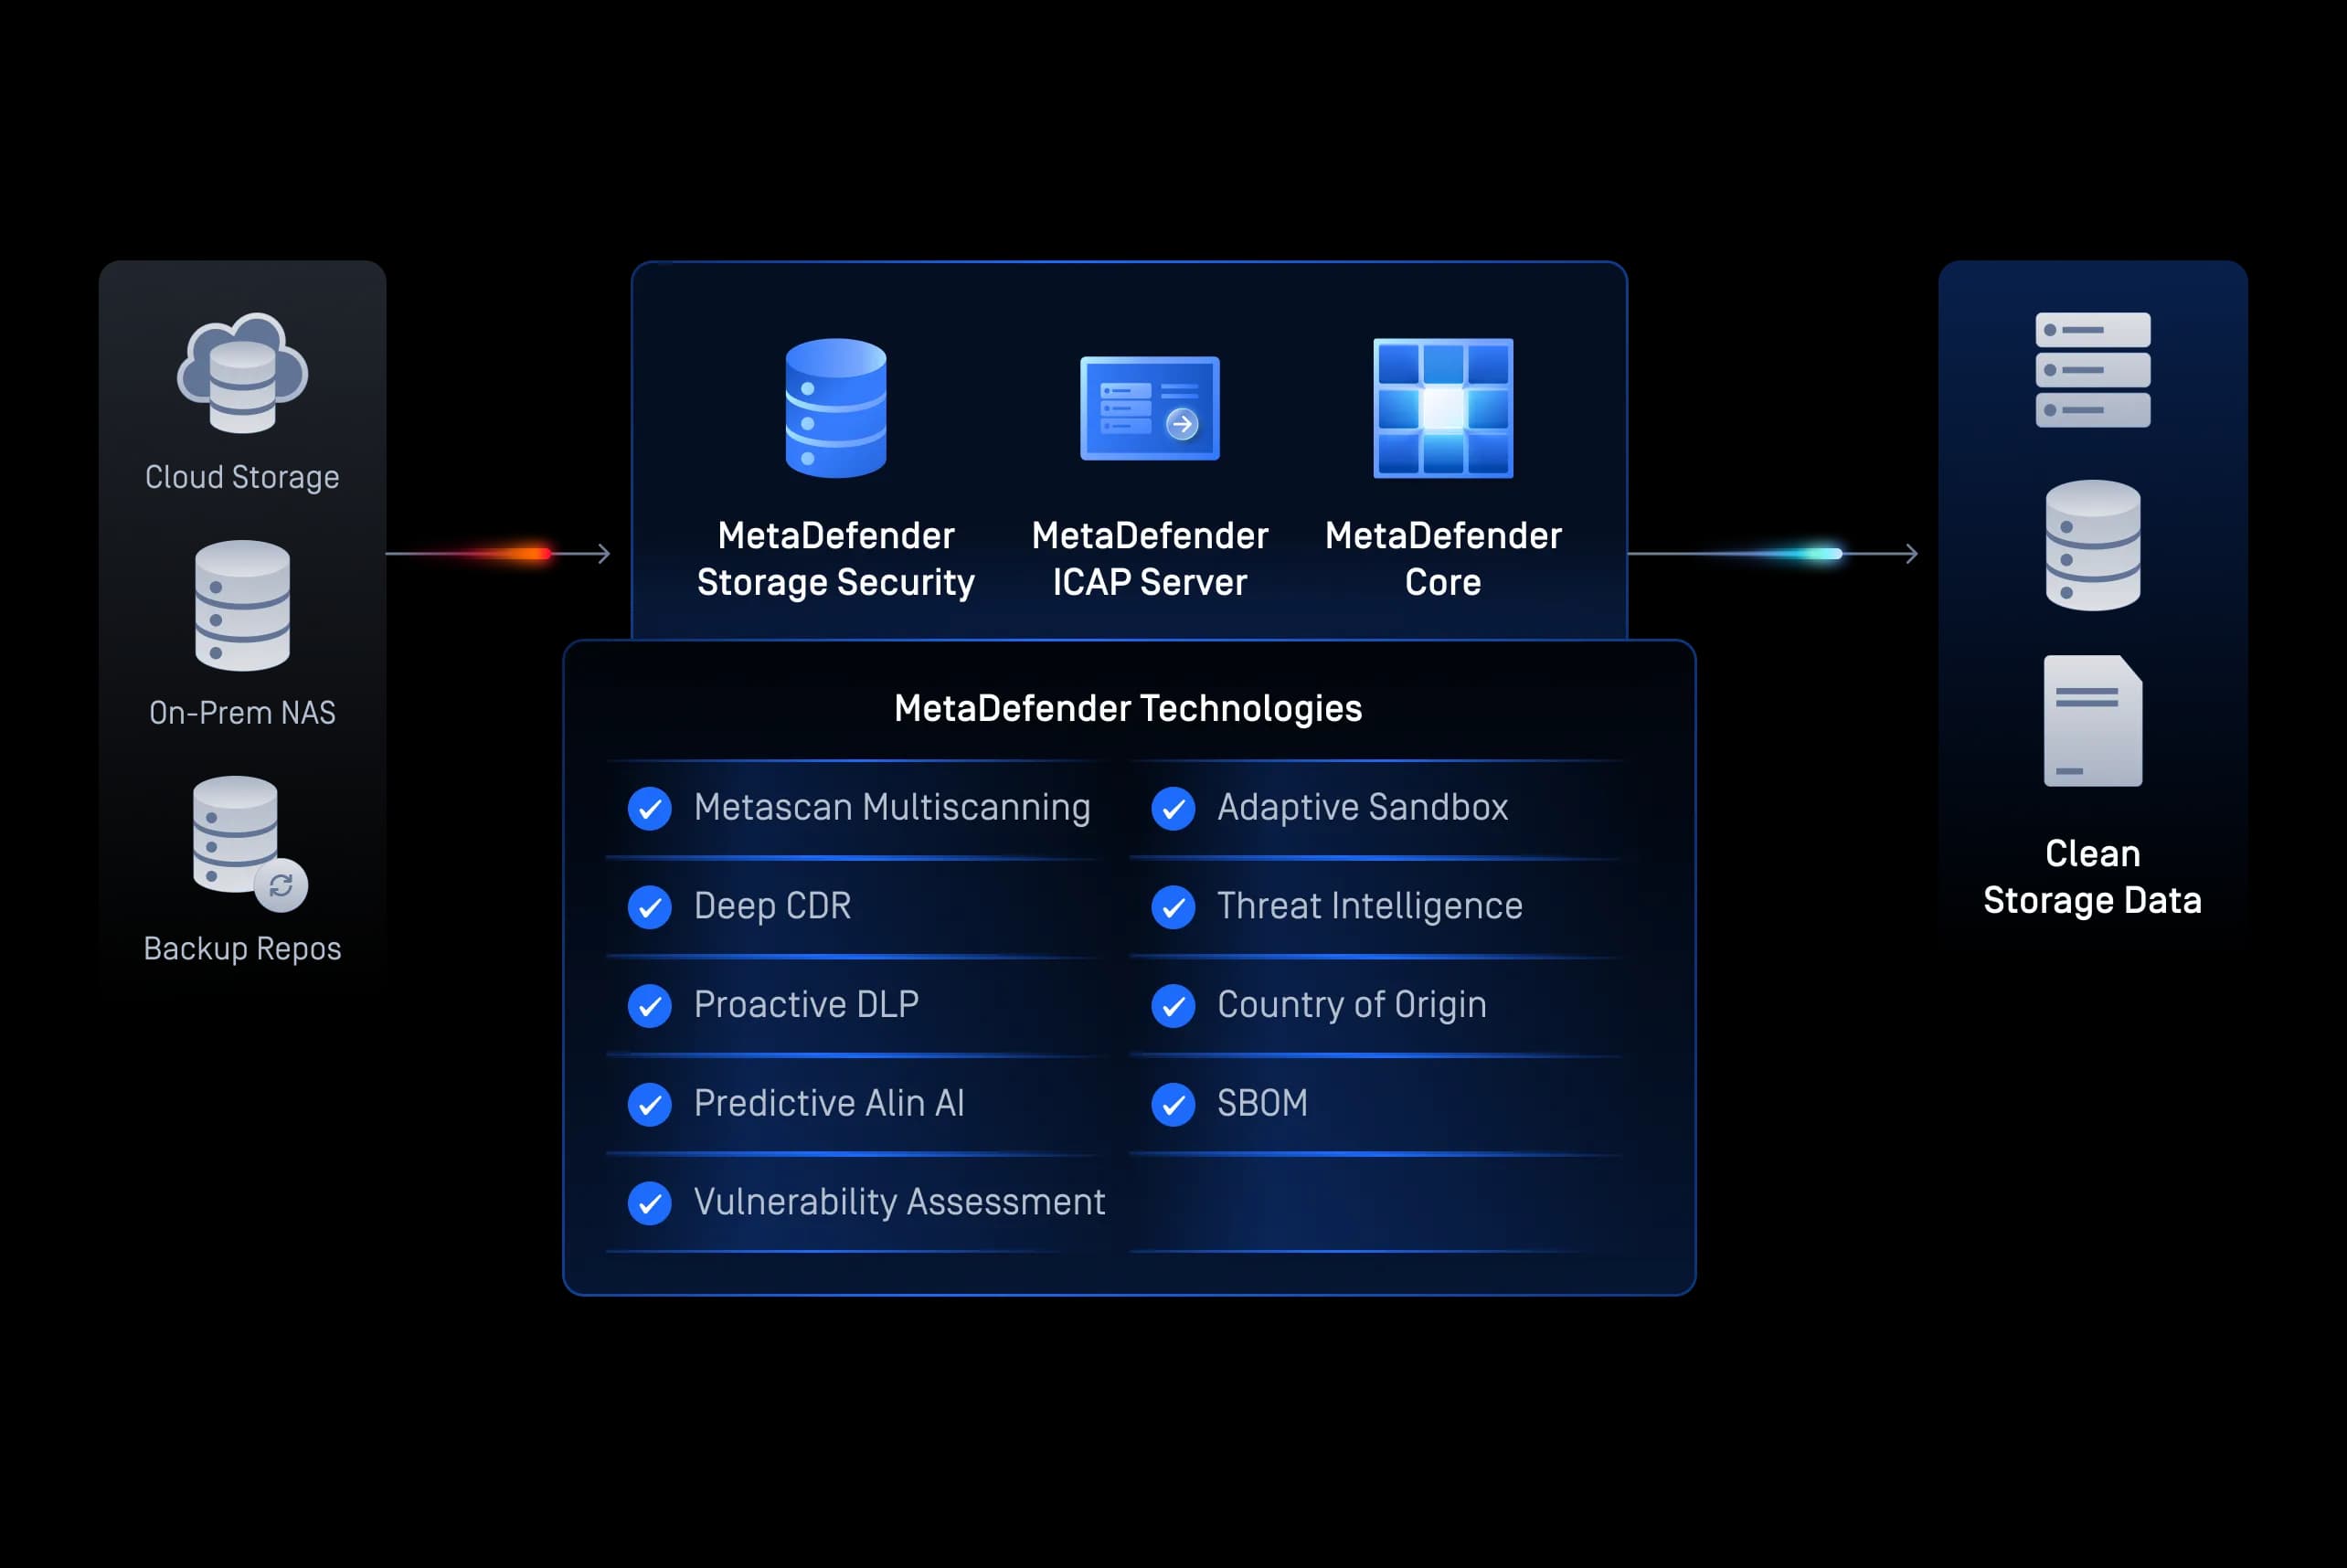
Lưu trữ tệp
Lưu trữ và sao lưu Secure
Thường xuyên kiểm tra các tài liệu tài chính được lưu trữ, kho lưu trữ trên đám mây và các tệp sao lưu để ngăn chặn các mối đe dọa tiềm ẩn và đáp ứng các yêu cầu về kiểm toán và lưu trữ dài hạn.
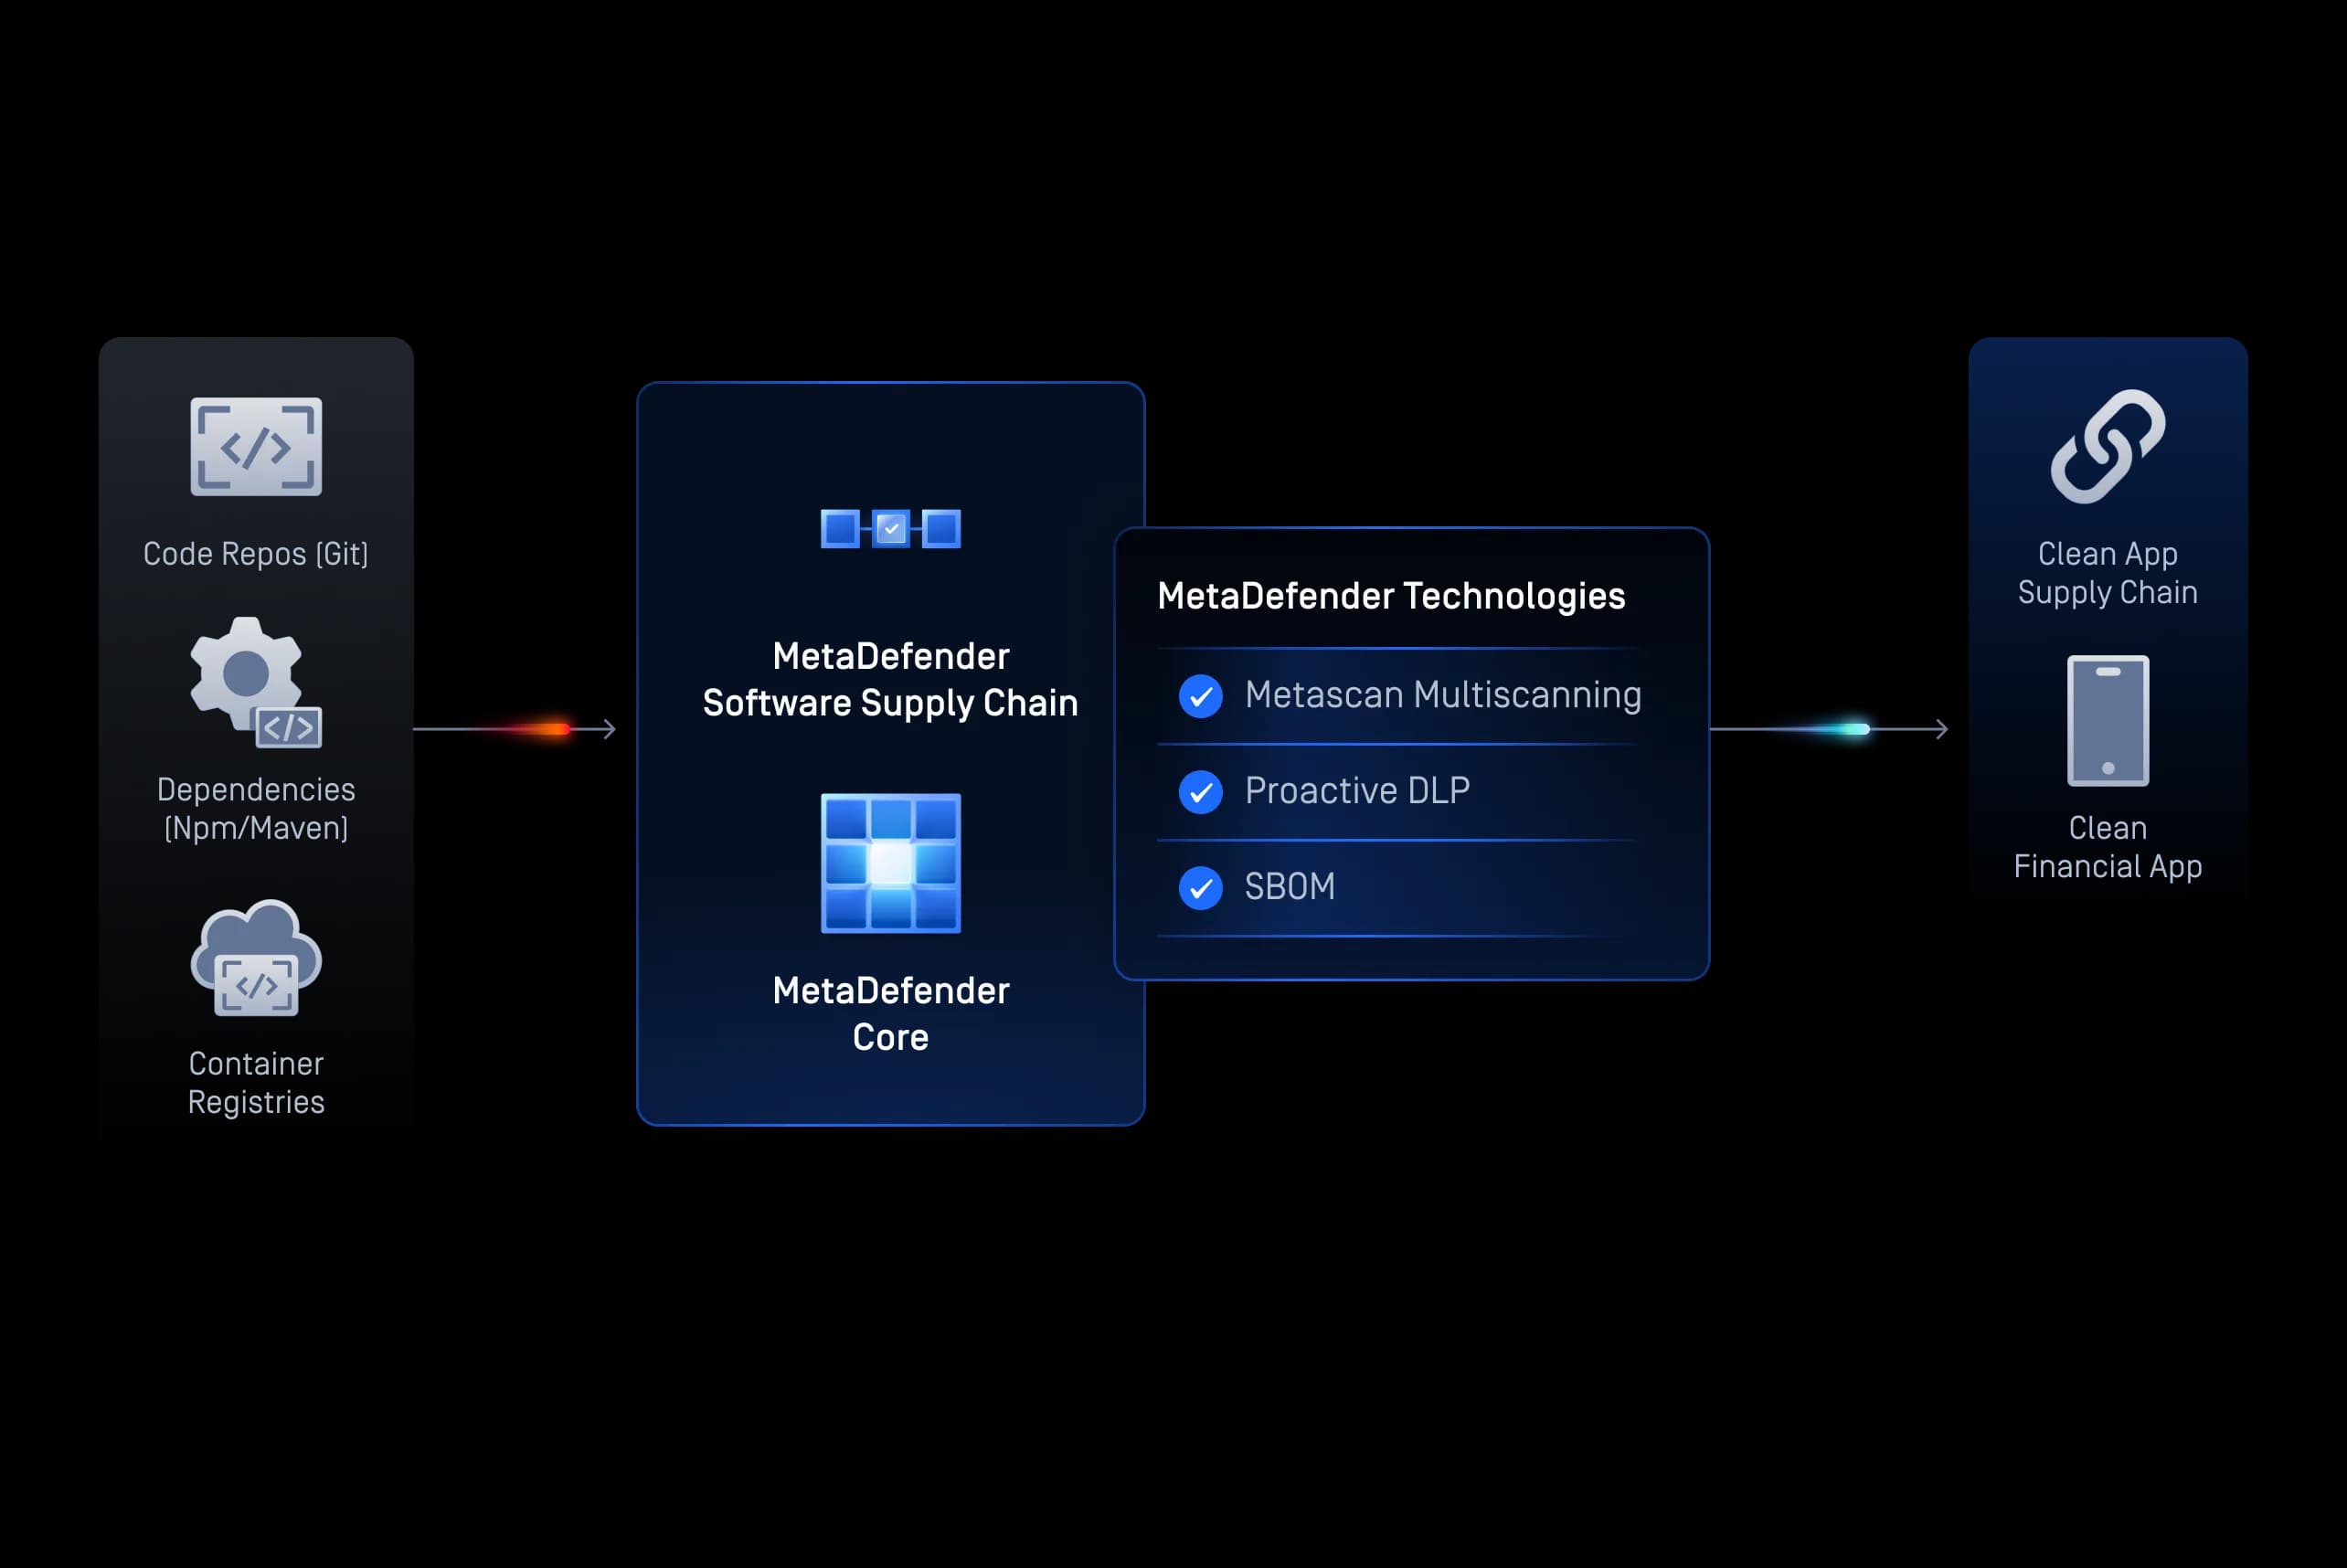
DevSecOps
Ứng dụng Secure
Kiểm tra các sản phẩm xây dựng, các phụ thuộc mã nguồn mở, các container và kết quả đầu ra của quy trình CI/CD để ngăn chặn các mối đe dọa xâm nhập vào các ứng dụng ngân hàng trên nền tảng đám mây.
Hậu lượng tử
Secure chuyển đổi sang mật mã hậu lượng tử
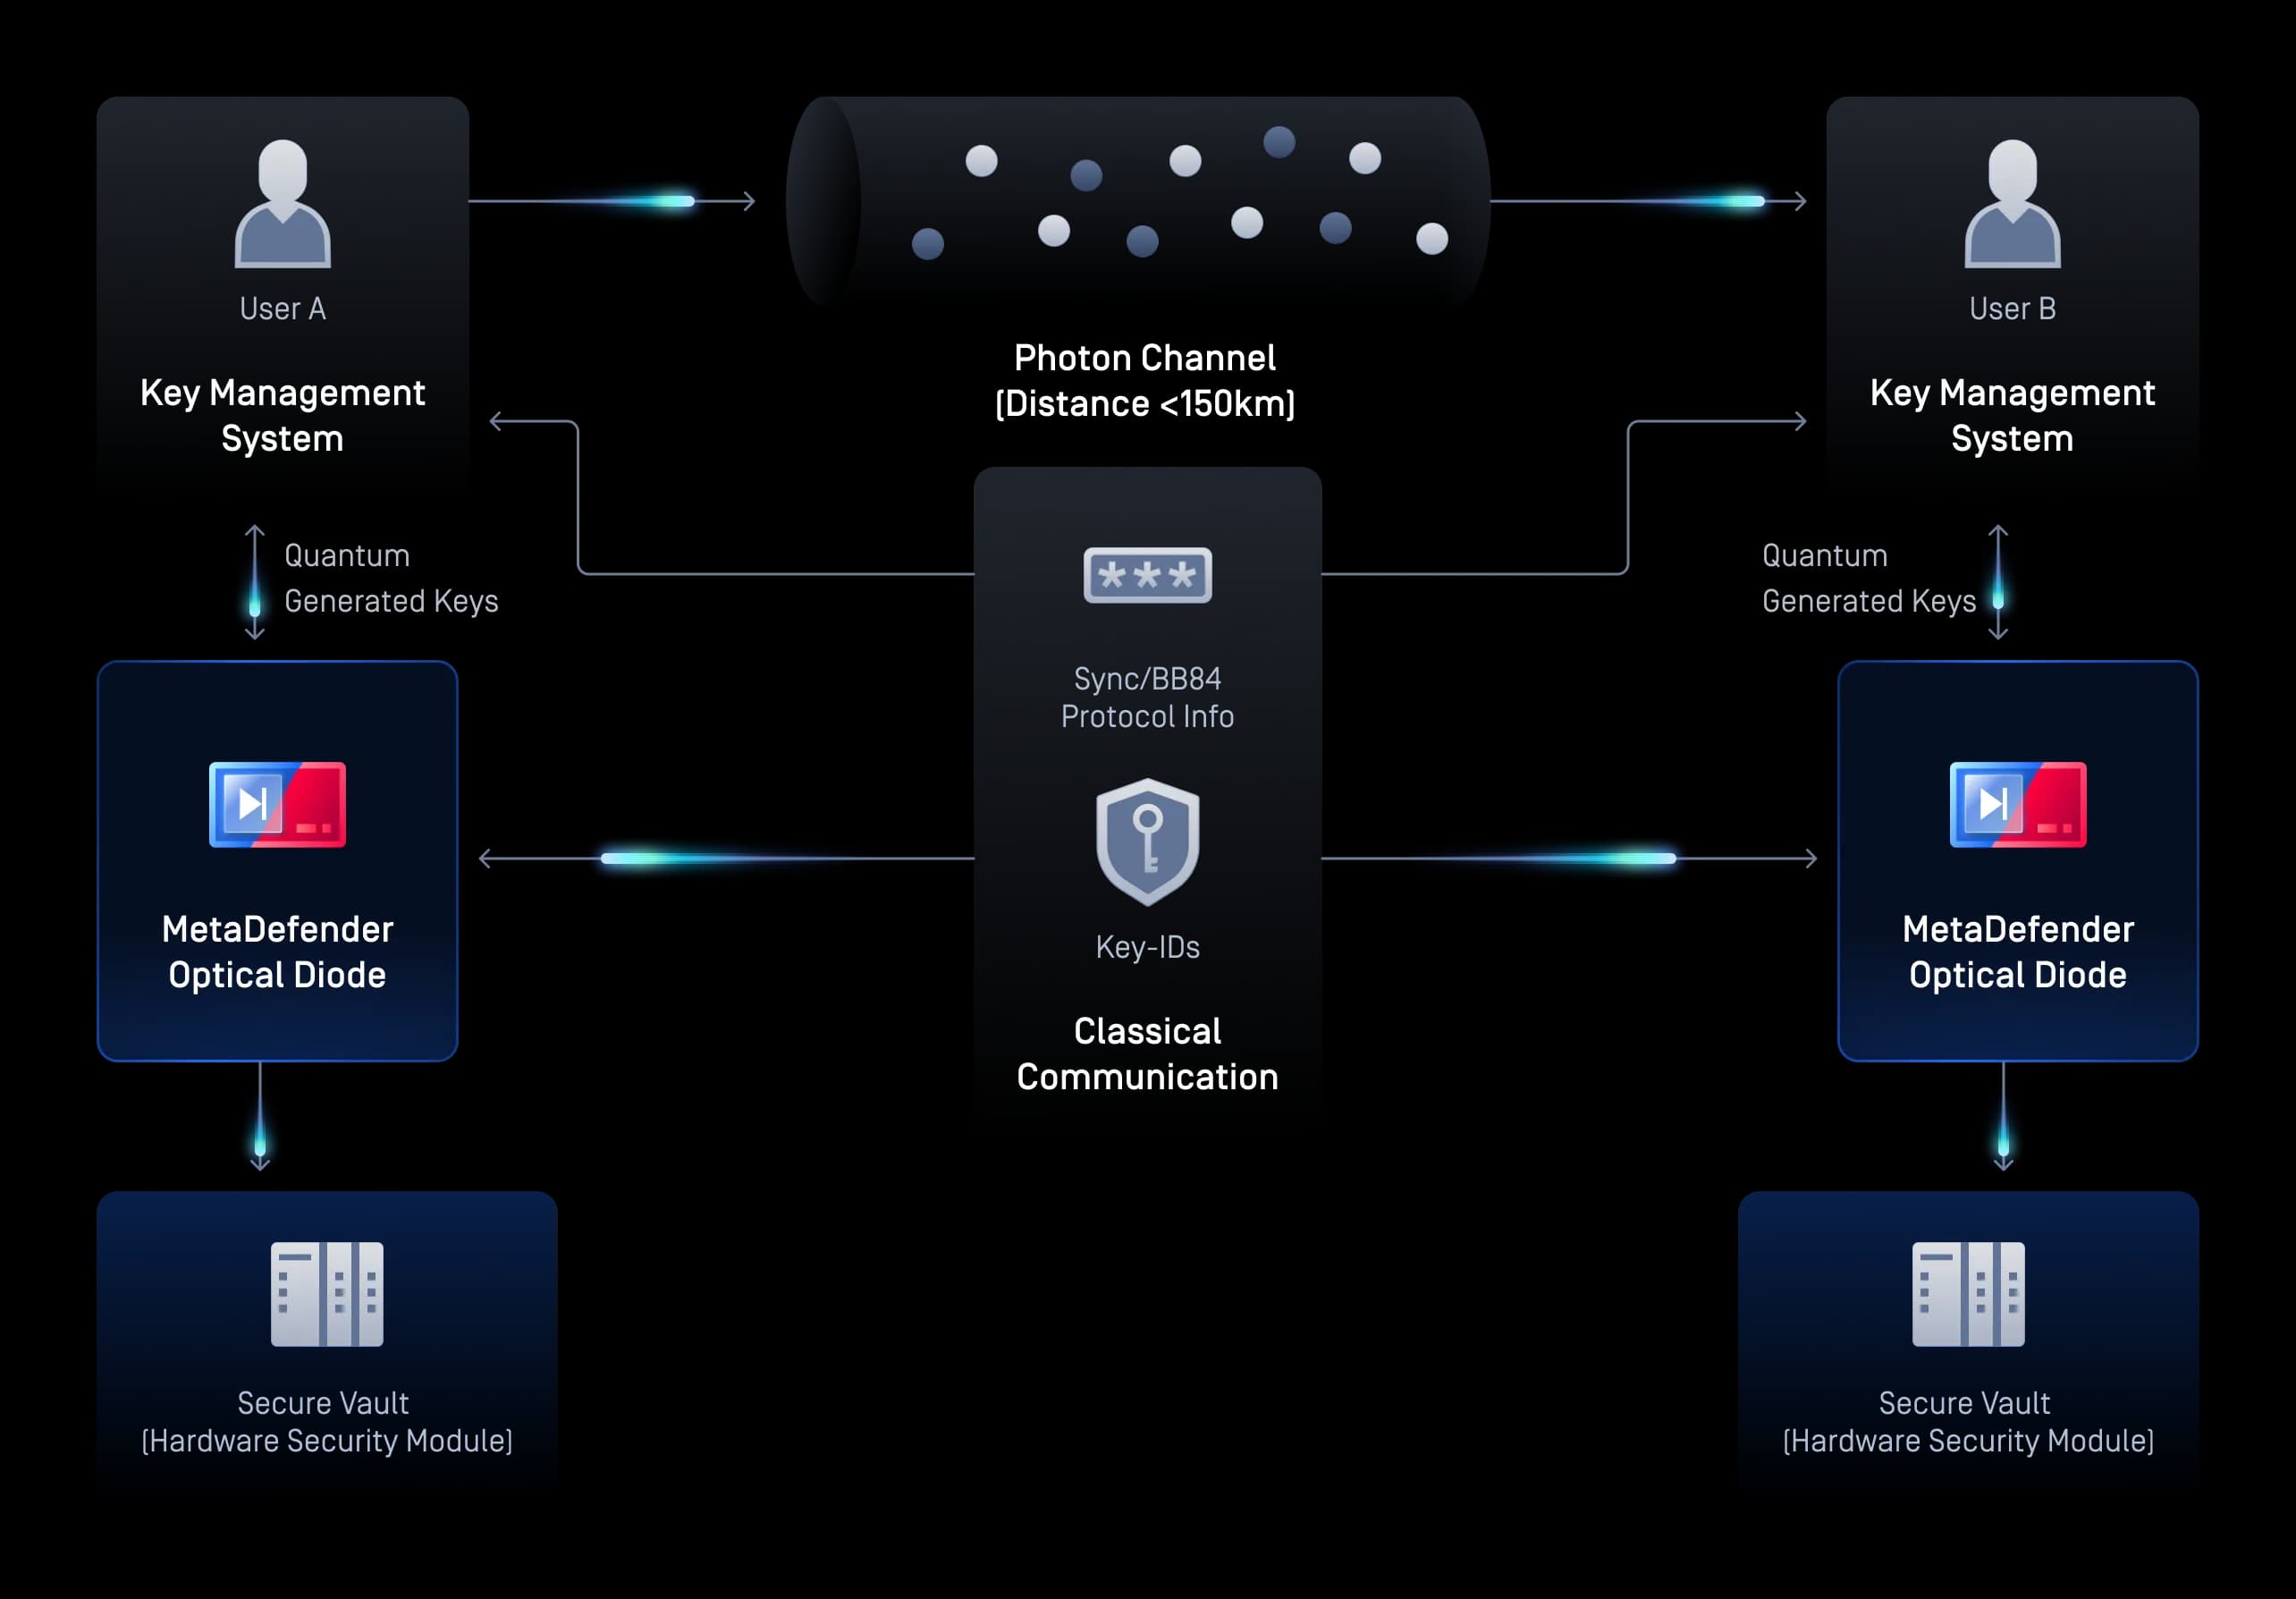
Cung cấp các khóa chống tấn công lượng tử, entropy và các bản cập nhật phần sụn vào môi trường đáng tin cậy của bạn thông qua một cổng kết nối một chiều được bảo đảm bằng phần cứng. Bảo vệ chống lại các cuộc tấn công theo kiểu “Thu thập ngay, giải mã sau” trong khi việc phá hủy vật lý sẽ ngăn chặn mọi rò rỉ dữ liệu ra ngoài hoặc giao tiếp qua kênh ngược.
Bảo vệ thiết bị ngoại vi
Media s có thể tháo rời và các thiết bị ngoại vi
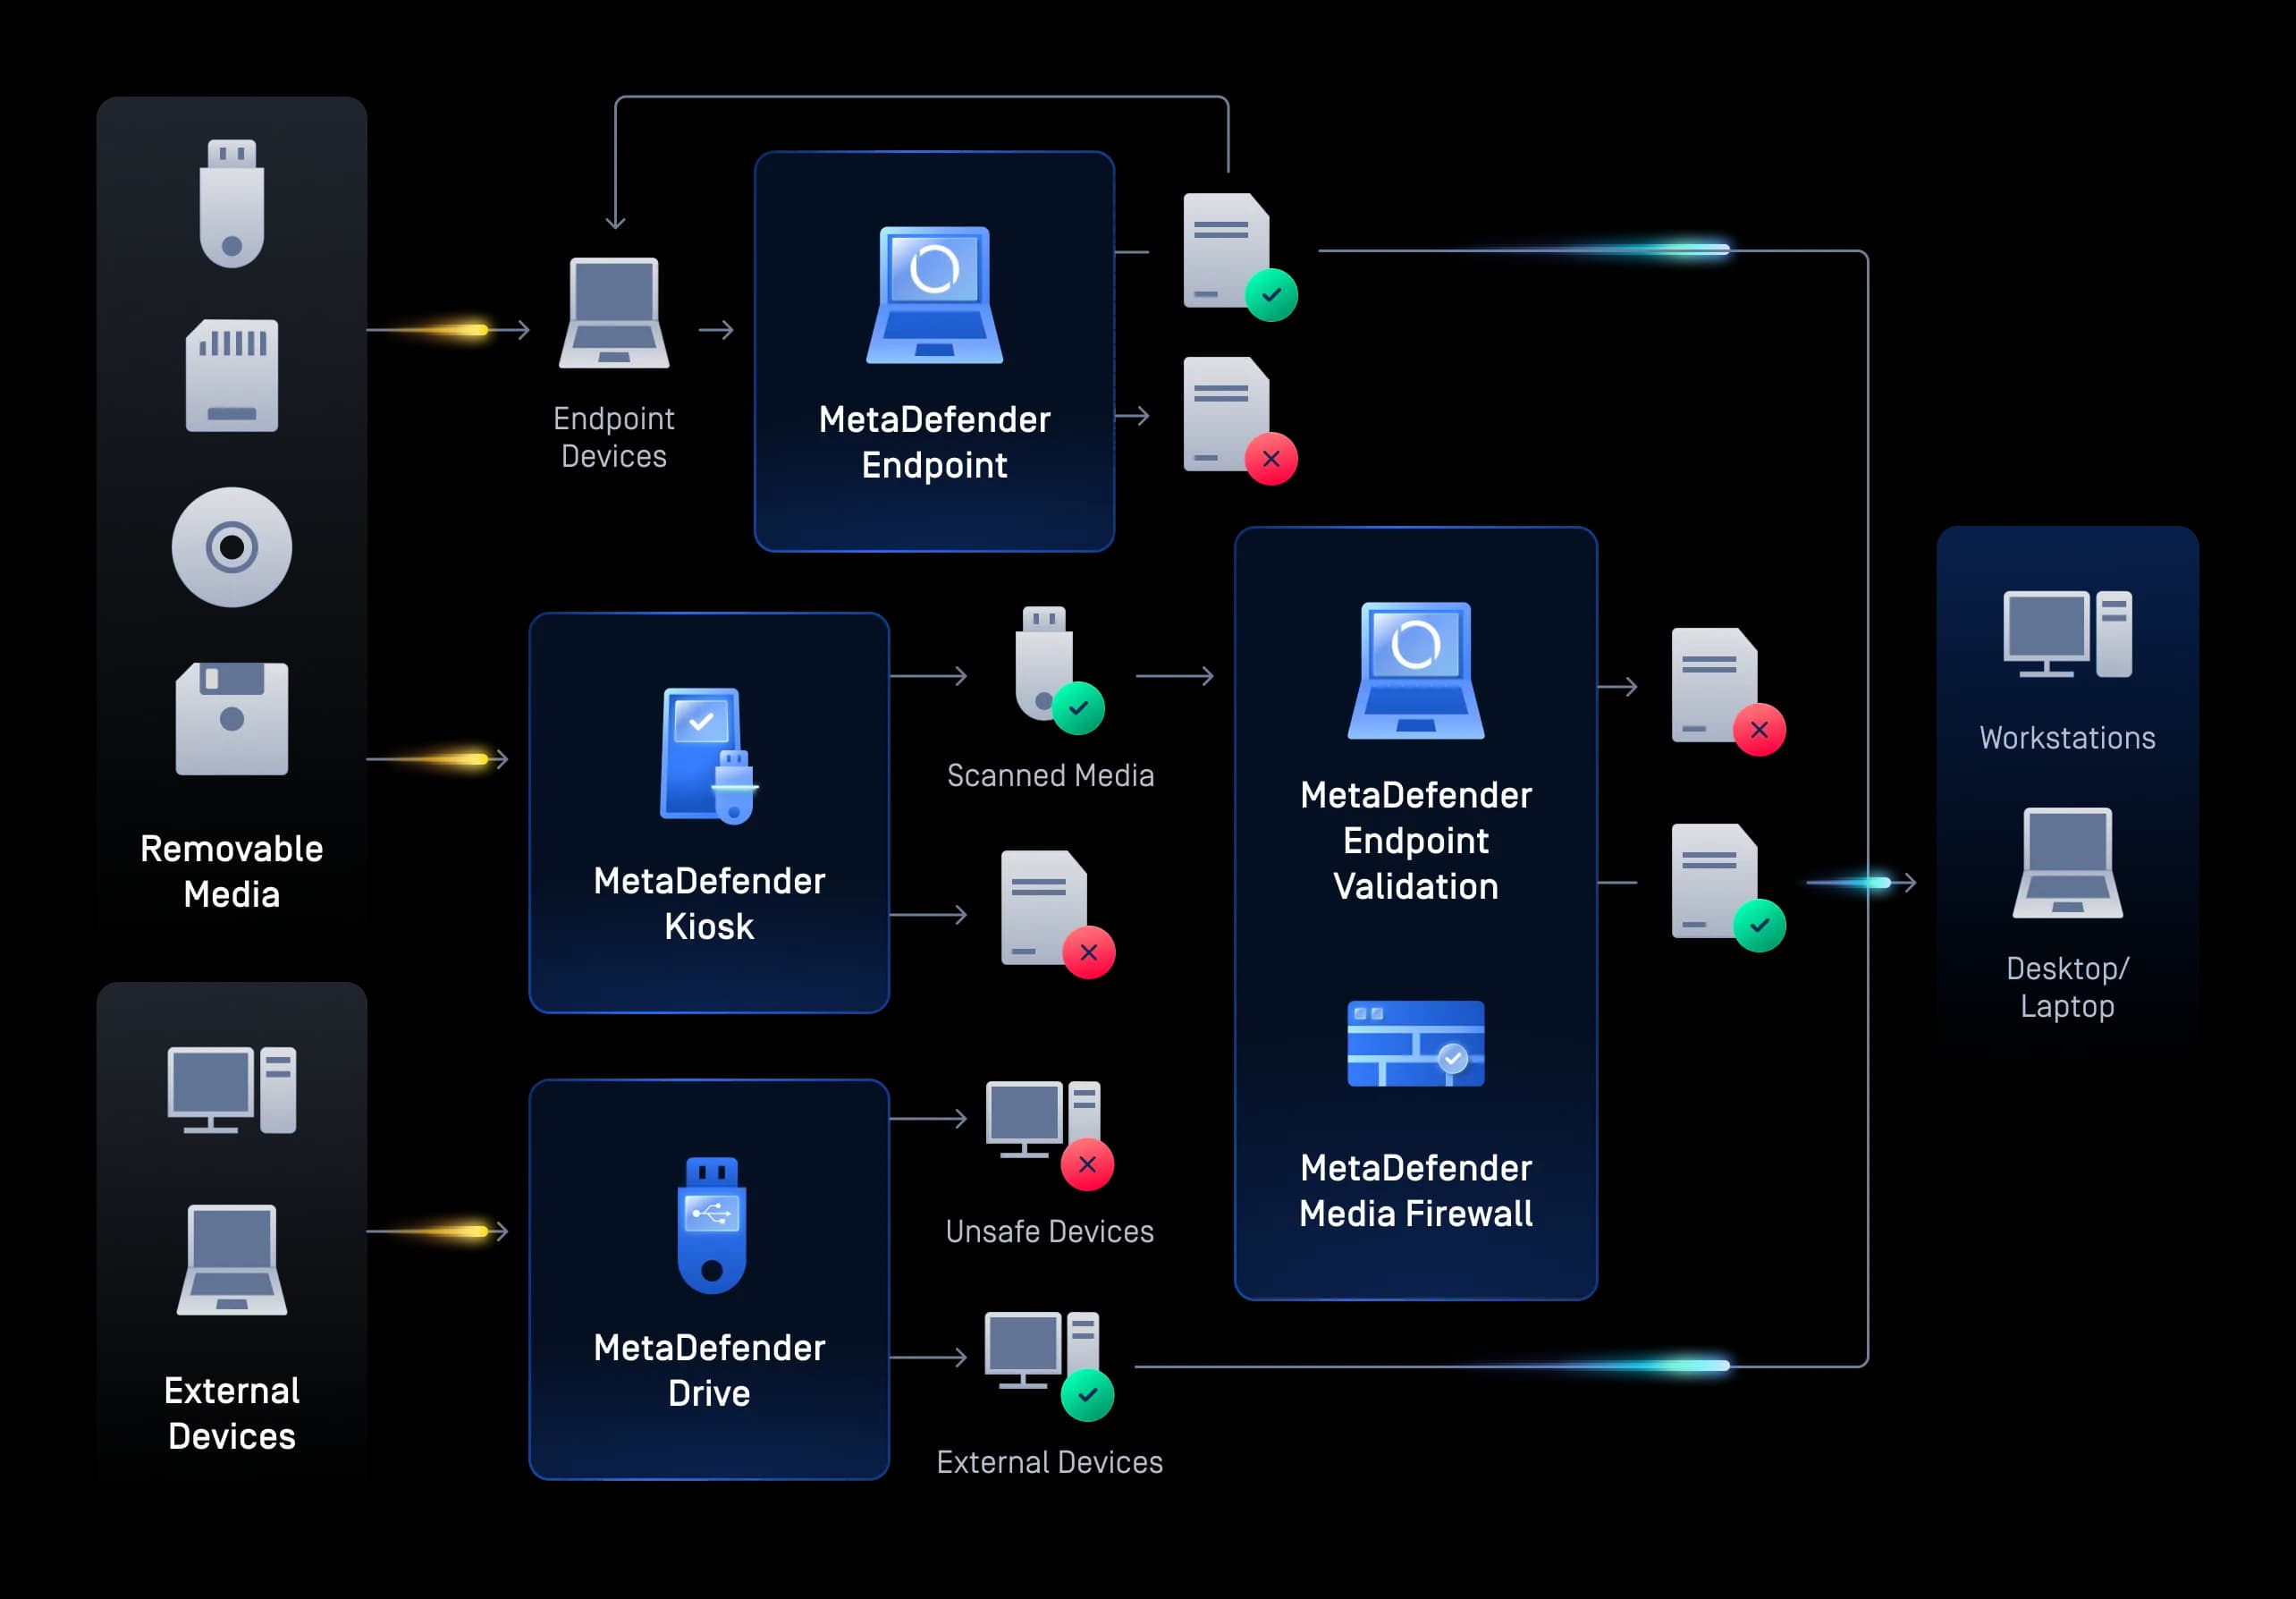
Kiểm tra và kiểm soát các tệp được đưa vào thông qua các ổ đĩa USB và thiết bị ngoại vi tại các chi nhánh và trung tâm dữ liệu, nhằm chặn phần mềm độc hại và các lỗ hổng zero-day trước khi chúng xâm nhập vào các hệ thống tài chính nội bộ.
- Tải tệp lên
Tải tệp lên
Tải lên tệp tin Secure và công chúng
Kiểm tra và khử trùng các tài liệu do khách hàng gửi, bao gồm hồ sơ xác minh danh tính (KYC), đơn xin vay, biểu mẫu thuế và hợp đồng, nhằm loại bỏ phần mềm độc hại, các lỗ hổng zero-day và dữ liệu nhạy cảm bị lộ ngay khi tải lên mà không làm gián đoạn quy trình đăng ký.
- Chuyển tệp tin
Chuyển tệp tin
Truyền Secure & Cộng tác qua email
Bảo vệ các giao dịch chuyển khoản và tệp đính kèm email khỏi phần mềm độc hại, các mã độc lừa đảo và rò rỉ dữ liệu trong các quy trình trao đổi dữ liệu tài chính.
- Lưu trữ tệp
Lưu trữ tệp
Lưu trữ và sao lưu Secure
Thường xuyên kiểm tra các tài liệu tài chính được lưu trữ, kho lưu trữ trên đám mây và các tệp sao lưu để ngăn chặn các mối đe dọa tiềm ẩn và đáp ứng các yêu cầu về kiểm toán và lưu trữ dài hạn.
- DevSecOps
DevSecOps
Ứng dụng Secure
Kiểm tra các sản phẩm xây dựng, các phụ thuộc mã nguồn mở, các container và kết quả đầu ra của quy trình CI/CD để ngăn chặn các mối đe dọa xâm nhập vào các ứng dụng ngân hàng trên nền tảng đám mây.
- Hậu lượng tử
Hậu lượng tử
Secure chuyển đổi sang mật mã hậu lượng tử
Cung cấp các khóa chống tấn công lượng tử, entropy và các bản cập nhật phần sụn vào môi trường đáng tin cậy của bạn thông qua một cổng kết nối một chiều được bảo đảm bằng phần cứng. Bảo vệ chống lại các cuộc tấn công theo kiểu “Thu thập ngay, giải mã sau” trong khi việc phá hủy vật lý sẽ ngăn chặn mọi rò rỉ dữ liệu ra ngoài hoặc giao tiếp qua kênh ngược.
- Bảo vệ thiết bị ngoại vi
Bảo vệ thiết bị ngoại vi
Media s có thể tháo rời và các thiết bị ngoại vi
Kiểm tra và kiểm soát các tệp được đưa vào thông qua các ổ đĩa USB và thiết bị ngoại vi tại các chi nhánh và trung tâm dữ liệu, nhằm chặn phần mềm độc hại và các lỗ hổng zero-day trước khi chúng xâm nhập vào các hệ thống tài chính nội bộ.
Hướng dẫn và Danh sách kiểm tra tuân thủ PCI DSS
Nắm rõ các yêu cầu. Bổ sung những gì còn thiếu. Xây dựng chiến lược tuân thủ.
Được thiết kế để đáp ứng thực tiễn quản lý tài chính
OPSWAT giúp các tổ chức tài chính đáp ứng các yêu cầu tuân thủ hiện hành thông qua việc ngăn chặn phần mềm độc hại, bảo vệ dữ liệu và ghi nhật ký bảo mật ở cấp độ tệp và dữ liệu. Các tính năng này hỗ trợ chương trình bảo mật và tuân thủ tổng thể của tổ chức.
DORA (Đạo luật về khả năng phục hồi hoạt động kỹ thuật số của EU)
DORA là một quy định của EU thiết lập khuôn khổ quản lý rủi ro IT toàn diện, ràng buộc và đảm bảo khả năng phục hồi hoạt động kỹ thuật số cho các tổ chức tài chính và các nhà cung cấp IT bên thứ ba quan trọng của họ. OPSWAT Các giải pháp này giúp các tổ chức tài chính đáp ứng các yêu cầu của DORA về bảo mật IT, kiểm thử khả năng phục hồi, báo cáo sự cố và rủi ro từ bên thứ ba bằng cách bảo mật luồng dữ liệu, áp dụng các biện pháp kiểm soát Zero Trust đối với các tệp tin và thiết bị, đồng thời hỗ trợ báo cáo đánh giá khả năng phục hồi.
PCI-DSS
PCI DSS (Tiêu chuẩn Bảo mật Dữ liệu Ngành Thẻ Thanh toán) là một bộ tiêu chuẩn bảo mật được thiết kế để đảm bảo tất cả các công ty chấp nhận, xử lý, lưu trữ hoặc truyền tải thông tin thẻ tín dụng đều duy trì một môi trường an toàn. PCI DSS hướng đến mục tiêu bảo vệ dữ liệu chủ thẻ khỏi bị đánh cắp và gian lận. Các giải pháp của OPSWAT đóng vai trò quan trọng trong việc bảo mật số thẻ tín dụng, mã bảo mật và dữ liệu khác của chủ thẻ, giảm thiểu rủi ro vi phạm dữ liệu và truy cập trái phép, cả hai đều rất quan trọng để duy trì sự tuân thủ PCI-DSS.
GLBA
GLBA là một đạo luật của Hoa Kỳ yêu cầu các tổ chức tài chính phải bảo vệ quyền riêng tư và bảo mật thông tin cá nhân không công khai của khách hàng thông qua các chương trình và biện pháp bảo mật thông tin bằng văn bản. OPSWAT Các giải pháp này giúp các tổ chức thuộc phạm vi điều chỉnh triển khai các biện pháp bảo vệ kỹ thuật cho dữ liệu đang được truyền tải và lưu trữ, giám sát hoạt động của tệp và thiết bị, đồng thời hỗ trợ giám sát liên tục như một phần của việc tuân thủ Quy tắc Bảo vệ GLBA.
SOX
SOX là một đạo luật của Hoa Kỳ nhằm tăng cường quản trị doanh nghiệp bằng cách yêu cầu các công ty niêm yết phải tuân thủ nghiêm ngặt các quy định về kiểm soát nội bộ, báo cáo tài chính chính xác và kiểm toán độc lập. OPSWAT Các giải pháp này giúp các tổ chức tăng cường tính toàn vẹn và bảo mật của các hệ thống và hồ sơ tài chính thông qua việc di chuyển dữ liệu an toàn, ngăn chặn phần mềm độc hại, kiểm soát tính toàn vẹn của tệp và ghi nhật ký kiểm toán, hỗ trợ các mục tiêu kiểm soát ứng dụng và tuân thủ SOX ITGC.
Phần 500 của NYDFS
Quy định về an ninh mạng của New York dành cho các công ty dịch vụ tài chính yêu cầu phải có các biện pháp kiểm soát và phòng vệ được ghi chép rõ ràng nhằm ngăn chặn việc truy cập trái phép vào thông tin không công khai. Việc kiểm tra ở cấp độ tệp và các biện pháp ngăn ngừa mất mát dữ liệu hỗ trợ các biện pháp bảo vệ liên quan, trong khi nhật ký bảo mật giúp ghi chép lại các biện pháp kiểm soát đã được áp dụng.
GDPR
GDPR (Quy định chung về bảo vệ dữ liệu) là quy định của Liên minh Châu Âu quản lý việc bảo vệ dữ liệu cá nhân và quyền riêng tư của cá nhân trong EU và Khu vực kinh tế Châu Âu, áp dụng cho bất kỳ tổ chức nào nhắm mục tiêu hoặc thu thập dữ liệu cá nhân trong các khu vực này. OPSWAT giúp các tổ chức đạt được sự tuân thủ GDPR bằng cách đảm bảo tính bảo mật, toàn vẹn và khả dụng của dữ liệu cá nhân, giảm thiểu rủi ro vi phạm dữ liệu và hình phạt do không tuân thủ.
NIST CSF 2.0
NIST CSF 2.0 đưa ra các kết quả mang tính tham khảo cho việc quản lý rủi ro an ninh mạng. Việc kiểm tra tệp tin, bảo vệ dữ liệu và ghi nhật ký bảo mật có thể góp phần đạt được các kết quả liên quan, với việc đối chiếu dựa trên cách triển khai của tổ chức và các ưu tiên đã lựa chọn.
Việc ngăn chặn các mối đe dọa bắt đầu từ công nghệ hàng đầu trên thị trường -
Công nghệ của OPSWAT đã được chứng minh, tin cậy trên toàn cầu, đạt nhiều giải thưởng và dẫn đầu thị trường, giúp ngăn chặn hiệu quả mã độc từ tệp tin xâm nhập và lây lan vào các môi trường trọng yếu của bạn.
Dự đoán lỗ hổng zero-day dựa trên trí tuệ nhân tạo tại lớp bảo vệ biên
- Phát hiện và ngăn chặn trước khi thực thi
- Mô hình ML được huấn luyện trên các quy trình xử lý tệp tin doanh nghiệp
Nhiều công cụ tích hợp hơn
- Phát hiện gần 100% mã độc
- Quét đồng thời với hơn 30 công cụ chống vi rút hàng đầu
Ngăn chặn các mối đe dọa mà giải pháp khác bỏ lỡ.
- Hỗ trợ hơn 200 định dạng tệp
- Làm sạch bằng cách tái cấu trúc đa tầng các kho lưu trữ
- Tái tạo các tệp an toàn và có thể sử dụng
Phát hiện loại tệp thực sự cho quy trình làm việc quan trọng về bảo mật
- Được tăng cường AI
- Phát hiện các loại tệp giả mạo chỉ trong mili giây.
- Thực thi trực tuyến mà không làm giảm hiệu năng.
Ngăn ngừa thất thoát dữ liệu nhạy cảm
- Sử dụng các mô hình được hỗ trợ bởi AI để định vị và phân loại văn bản phi cấu trúc thành các danh mục được xác định trước
- Tự động che giấu thông tin nhạy cảm đã được xác định như PII, PHI, PCI trong hơn 125 loại tệp.
- Hỗ trợ nhận dạng ký tự quang học (Optical character recognition-OCR) trong hình ảnh
Phát hiện mã độc lẩn tránh bằng công nghệ môi trường giả lập tiên tiến
- Phân tích các tệp tin ở tốc độ cao
- Công cụ môi trường giả lập chống né tránh trích xuất dấu vết tấn công hệ thống ((Indicators of Compromise-IOCs)
- Nhận diện các mối đe dọa zero-day
- Cung cấp khả năng phân loại mã độc chuyên sâu thông qua giao diện lập trình ứng dụng hoặc tích hợp tại địa phương
- Phát hiện loại tệp
Phát hiện loại tệp thực sự cho quy trình làm việc quan trọng về bảo mật
- Được tăng cường AI
- Phát hiện các loại tệp giả mạo chỉ trong mili giây.
- Thực thi trực tuyến mà không làm giảm hiệu năng.
Độ chính xác hơn 99%Trên phần mở rộng ngụy trang
Tích hợp liền mạch với hệ sinh thái của bạn
OPSWAT Tích hợp với các hệ sinh thái tài chính hiện có: các nền tảng truyền tệp được quản lý, cổng email, máy chủ tệp, lưu trữ đám mây và các ứng dụng tùy chỉnh. Giải pháp này hỗ trợ AWS, Azure, GCP và các môi trường tại chỗ truyền thống.
Cách các nhà lãnh đạo tài chính tăng cường an ninh mạng
cùng với OPSWAT
- “Trong quá trình đánh giá, chúng tôi cần một nhà cung cấp hỗ trợ cả giao thức REST và ICAP. Sau khi thực hiện POC, chúng tôi xác định OPSWAT là lựa chọn phù hợp và là nhà cung cấp duy nhất đáp ứng được yêu cầu này.”Cihan BalKỹ sư phần mềm, LLB
- "Nền tảng MetaDefender mang đến cho Swiss Re một giải pháp toàn diện, đơn giản trong việc triển khai và bảo trì, đồng thời đáp ứng các tiêu chuẩn tuân thủ và ngăn chặn hiệu quả mã độc xâm nhập tổ chức."Raymond BucherGiám đốc/ Cloud Kiến trúc sư, Swiss Re
- OPSWAT trở thành một trụ cột trong kiến trúc bảo mật đám mây của chúng tôi. Giải pháp này mang lại cho chúng tôi khả năng kiểm soát cần thiết trong hiện tại và sự linh hoạt cần thiết cho tương lai.”Kiến trúc sư điện toán đám mây cấp cao
- MetaDefender Kiosk, được hỗ trợ bởi MetaDefender Managed File Transfer MFT) và MetaDefender Endpoint , đã giúp nhân viên của chúng tôi dễ dàng chuyển USB một cách an toàn. Chúng tôi đã thành công trong việc loại bỏ điểm xâm nhập này, ngăn chặn phần mềm độc hại lây lan qua tệp tin xâm nhập vào các môi trường được bảo vệ của chúng tôi.”Giám đốc điều hành IT
Bắt đầu chỉ với 3 bước đơn giản
Hỏi đáp
Đạo luật về Khả năng phục hồi Hoạt động Kỹ thuật số (Digital Operational Resilience Act) của Liên minh Châu Âu (EU) yêu cầu các tổ chức tài chính thuộc phạm vi điều chỉnh phải quản lý rủi ro công nghệ thông tin và truyền thông (ICT) trong toàn bộ hoạt động của mình, bao gồm cả rủi ro do bên thứ ba gây ra và rủi ro từ dữ liệu đi vào hệ thống của họ. Các tiêu chuẩn kỹ thuật hỗ trợ của đạo luật này đề cập đến việc bảo vệ chống lại mã độc và rò rỉ thông tin. Đối với các luồng công việc liên quan đến tệp tin và dữ liệu, điều này có nghĩa là kiểm tra nội dung đến, ngăn chặn các tệp tin độc hại xâm nhập vào các hệ thống quan trọng, đồng thời lưu giữ bằng chứng cho thấy các biện pháp kiểm soát đó đã được thực thi. Dịch vụ Kiểm tra Tệp tin ( OPSWAT ) hỗ trợ các nghĩa vụ này bằng cách kiểm tra, làm sạch và ghi nhật ký mọi tệp tin đi vào hệ thống tài chính.
PCI DSS quy định các yêu cầu bảo mật đối với dữ liệu tài khoản thanh toán và các hệ thống liên quan, bao gồm việc bảo vệ chống lại phần mềm độc hại và các biện pháp bảo vệ dữ liệu tài khoản được lưu trữ. Các tệp chứa dữ liệu chủ thẻ có thể nằm trong phạm vi áp dụng, tùy thuộc vào cách thức và địa điểm chúng được lưu trữ, xử lý hoặc truyền tải. Công nghệ phát hiện phần mềm độc hại đa động cơ và làm sạch nội dung hỗ trợ các yêu cầu chống phần mềm độc hại, trong khi giải pháp ngăn chặn mất mát dữ liệu giúp ngăn chặn dữ liệu chủ thẻ bị rò rỉ qua các kênh tệp.
Quy tắc Bảo vệ Thông tin theo Đạo luật Gramm-Leach-Bliley yêu cầu các tổ chức tài chính của Hoa Kỳ phải bảo vệ thông tin khách hàng, với các nghĩa vụ cụ thể do cơ quan quản lý có thẩm quyền quy định. Do dữ liệu khách hàng thường được lưu chuyển dưới dạng các tệp tin như sao kê, đơn đăng ký và tài liệu thuế, việc kiểm tra, làm sạch các tệp tin này và ghi lại từng kết quả sẽ góp phần thực hiện các biện pháp bảo vệ và kiểm soát truy cập mà quy tắc này yêu cầu.
Các ngân hàng có thể giảm thiểu phần mềm độc hại dựa trên tệp bằng cách kiểm tra từng tệp tại các điểm vào đã được cấu hình, thay vì chỉ dựa vào việc phát hiện sau khi thực thi. Các biện pháp kiểm soát theo lớp giúp nâng cao tỷ lệ phát hiện. Các biện pháp kiểm soát hiệu quả kết hợp quét đa công cụ và học máy để phát hiện phần mềm độc hại đã biết và chưa biết, vô hiệu hóa và tái cấu trúc nội dung để vô hiệu hóa lặp lại các lỗ hổng zero-day từ tài liệu, cùng với xác minh loại tệp để phát hiện các phần mở rộng bị giả mạo. Giải pháp Bảo vệ Dữ liệu ( OPSWAT ) áp dụng các biện pháp kiểm soát này đối với các tệp do khách hàng tải lên, tệp đính kèm email, chuyển tệp, lưu trữ đám mây và phương tiện lưu trữ di động.
OPSWAT hoạt động ở một lớp khác so với công nghệ phát hiện và ứng phó tại điểm cuối (EDR). Các nền tảng EDR phát hiện và ứng phó với các mối đe dọa đang thực thi trên thiết bị, trong khi công nghệ kiểm tra và khử độc tệp tin ( OPSWAT ) kiểm tra và khử độc nội dung tệp tin trước khi chúng đến thiết bị hoặc hệ thống ngân hàng lõi. Một tổ chức tài chính thường triển khai cả hai giải pháp: EDR để giám sát hành vi tại điểm cuối, và công nghệ kiểm tra và khử độc tệp tin ( OPSWAT ) để xử lý các tệp tin và dữ liệu di chuyển qua các quy trình làm việc của tổ chức.
Đúng vậy. OPSWAT có thể triển khai tại chỗ, trong môi trường lai và trên đám mây, đồng thời hỗ trợ AWS, Azure và GCP. Các tổ chức tài chính tích hợp giải pháp này thông qua ICAP, các giao diện lập trình ứng dụng (API) và các trình kết nối gốc với các nền tảng truyền tệp được quản lý hiện có, cổng email, máy chủ tệp và dịch vụ lưu trữ đám mây. Điều này bao gồm việc quét tệp trong kho lưu trữ đối tượng đám mây trên nhiều tài khoản và khu vực khác nhau.
OPSWATCác tính năng bảo mật tệp tin của [tên sản phẩm] giúp các tổ chức tài chính triển khai các biện pháp phòng ngừa phần mềm độc hại, bảo vệ dữ liệu và ghi nhật ký bảo mật, nhằm đáp ứng các yêu cầu áp dụng theo DORA, PCI DSS, GLBA, GDPR và NYDFS Phần 500, cũng như các tiêu chí liên quan trong Khung tiêu chuẩn NIST. Việc tuân thủ luôn được xác định dựa trên toàn bộ môi trường kiểm soát của tổ chức, chứ không phải bởi bất kỳ sản phẩm đơn lẻ nào. Để tìm hiểu cách OPSWAT có thể hỗ trợ các nỗ lực tuân thủ của tổ chức quý vị, vui lòng liên hệ với đội ngũ của chúng tôi để thảo luận về các yêu cầu của quý vị.
Tác động đến hiệu suất sẽ khác nhau tùy theo từng tổ chức, phụ thuộc vào cơ sở hạ tầng, đặc điểm của tệp tin và các biện pháp kiểm soát bảo mật đã được kích hoạt. Dịch vụ Quản lý Bảo mật và Hiệu suất ( OPSWAT ) sẽ hợp tác với đội ngũ của quý vị để nắm rõ môi trường của quý vị và đề xuất các phương án triển khai cũng như chính sách quét phù hợp nhất với quy trình làm việc, nhu cầu bảo mật và yêu cầu về hiệu suất của quý vị.
Tài nguyên được đề xuất
Triển khai đã được chứng minh trong lĩnh vực Ngân hàng và Dịch vụ Tài chính
Hướng dẫn và Danh sách kiểm tra tuân thủ PCI DSS

OPSWAT ngành Dịch vụ Tài chính: Các giải pháp Secure dành cho ngành Tài chính
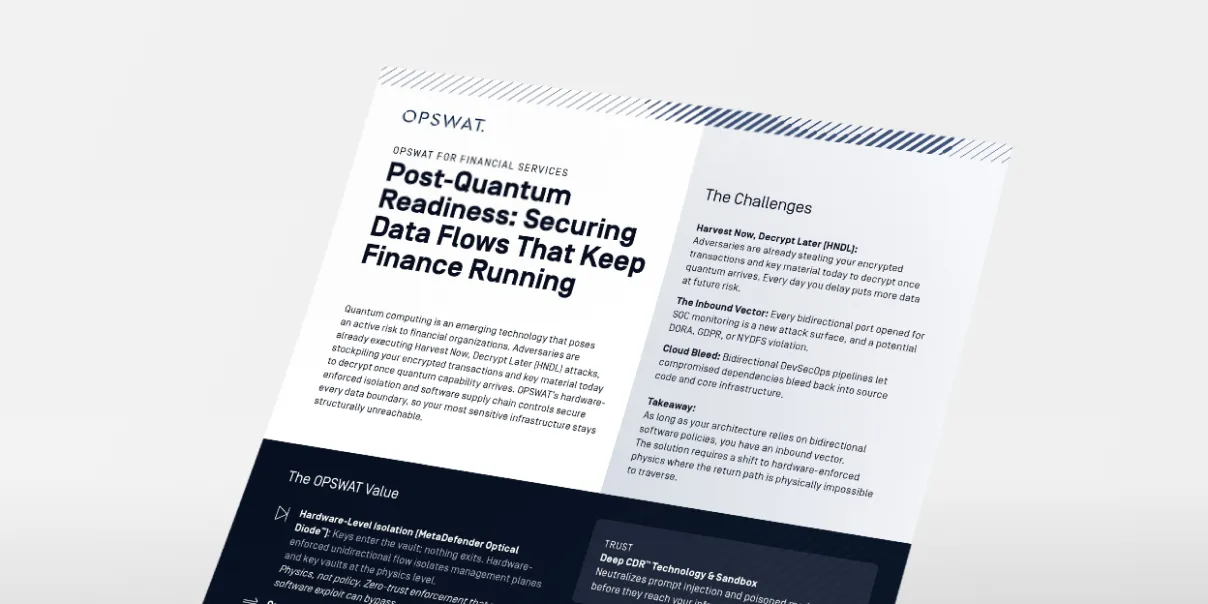
OPSWAT ngành Dịch vụ Tài chính: Sẵn sàng cho kỷ nguyên hậu lượng tử
Bảo mật tệp tin Triển khai đã được chứng minh trong lĩnh vực Ngân hàng và Dịch vụ Tài chính
Từ tuân thủ đến sự tự tin: Cách các nhà cung cấp dịch vụ tài chính châu Âu Secure
Phần mềm độc hại dựa trên tệp tin: Một rủi ro tiềm ẩn về tuân thủ quy định đối với các tổ chức tài chính