Các mối đe dọa mạng khẩn cấp trong lĩnh vực tài chính đòi hỏi phải quản lý rủi ro chủ động
Ngành tài chính giữ vị trí độc nhất trong thế giới an ninh mạng. Mặc dù được coi là những người đi đầu trong các hoạt động bảo mật, các tổ chức trong ngành này cũng là mục tiêu chính của tội phạm mạng. Tin tặc chủ yếu nhắm vào dữ liệu khách hàng nhạy cảm, chẳng hạn như điểm tín dụng hoặc thông tin cá nhân như số An sinh xã hội.
Đối với khách hàng của chúng tôi, một tổ chức ngân hàng đáng tin cậy tại Trung Đông với doanh thu hàng năm hơn 8 tỷ đô la, việc bảo vệ dữ liệu tài chính nhạy cảm là vấn đề sống còn của doanh nghiệp, vì các chuyên gia cảnh báo rằng các cuộc tấn công mạng vào các tổ chức tài chính có thể dẫn đến các thách thức về tài trợ, thiệt hại nghiêm trọng về danh tiếng và trong một số trường hợp là mất khả năng thanh toán. Khách hàng của chúng tôi đã sử dụng AWS S3 để lưu trữ thông tin bí mật của họ và cần một giải pháp an ninh mạng chuyên biệt tích hợp trơn tru vào cơ sở hạ tầng AWS S3 hiện có của họ.
Rủi ro mã độc trọng yếu và mối quan tâm về tính toàn vẹn dữ liệu khiến dữ liệu nhạy cảm bị lộ
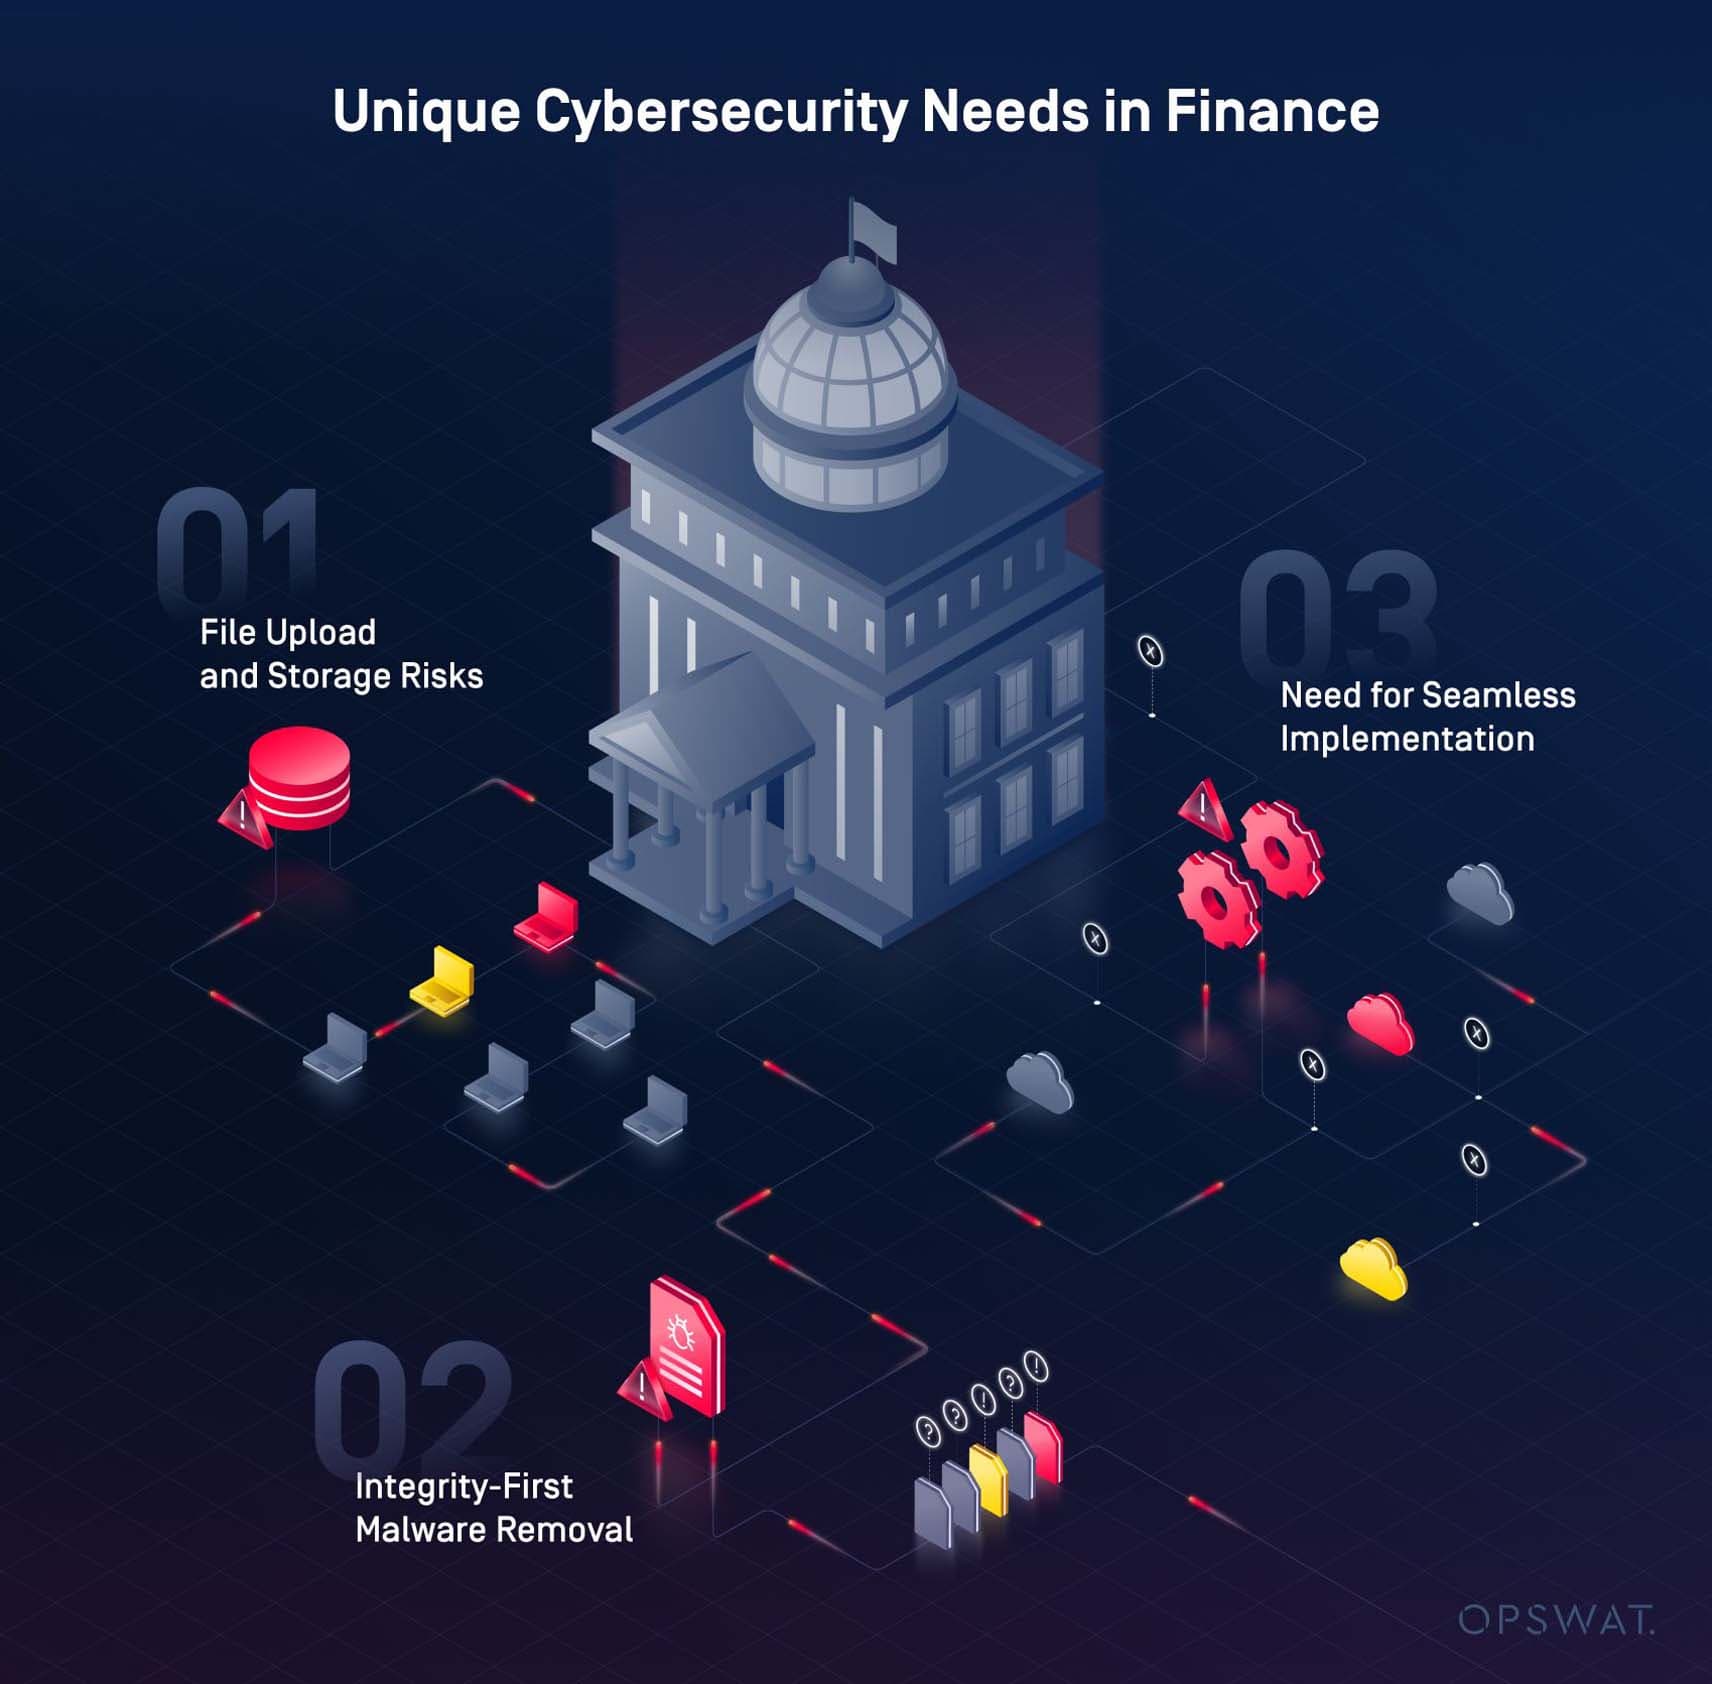
Rủi ro khi tải lên và lưu trữ tệp
Vấn đề cốt lõi là các quy trình tải lên tệp tin và lưu trữ đối tượng của họ dễ bị tấn công bởi các phần mềm độc hại tinh vi. Mỗi khi một tệp tin mới được tải lên hệ thống của họ, sẽ có nguy cơ phần mềm độc hại xâm nhập vào hệ thống – từ đó có thể làm rò rỉ dữ liệu tài chính, thông tin khách hàng và các hồ sơ giao dịch bí mật.
Loại bỏ mã độc theo nguyên tắc toàn vẹn
Một vấn đề đáng lo ngại không kém là nhu cầu loại bỏ phần mềm độc hại, nhưng không được đánh đổi bằng tính toàn vẹn của dữ liệu. Nếu một tệp bị thay đổi hoặc hỏng trong quá trình này, khách hàng có thể mất dữ liệu quan trọng, dẫn đến gián đoạn hoạt động hoặc tổn hại nghiêm trọng đến uy tín. Trong một môi trường chịu sự quản lý chặt chẽ như lĩnh vực tài chính, sự cố như vậy có thể dẫn đến các khoản phạt và các vấn đề liên quan đến quy định.
Cần triển khai liền mạch
Khách hàng của chúng tôi cũng phải đối mặt với thách thức trong việc triển khai các biện pháp bảo mật mà không làm gián đoạn cấu hình AWS S3 hiện có. Xét đến quy mô hoạt động của tổ chức này, bất kỳ sự gián đoạn nào đối với hạ tầng đám mây của họ đều có thể gây ra sự chậm trễ và thậm chí làm ngừng trệ các hoạt động quan trọng đối với hoạt động kinh doanh. Bất kỳ giải pháp bảo mật nào cũng cần được triển khai nhanh chóng và hiệu quả, đồng thời không làm ảnh hưởng đến hiệu suất hay độ tin cậy của hạ tầng đám mây của họ.
Bảo mật tệp tải lên, xóa mã độc, không gián đoạn quy trình làm việc
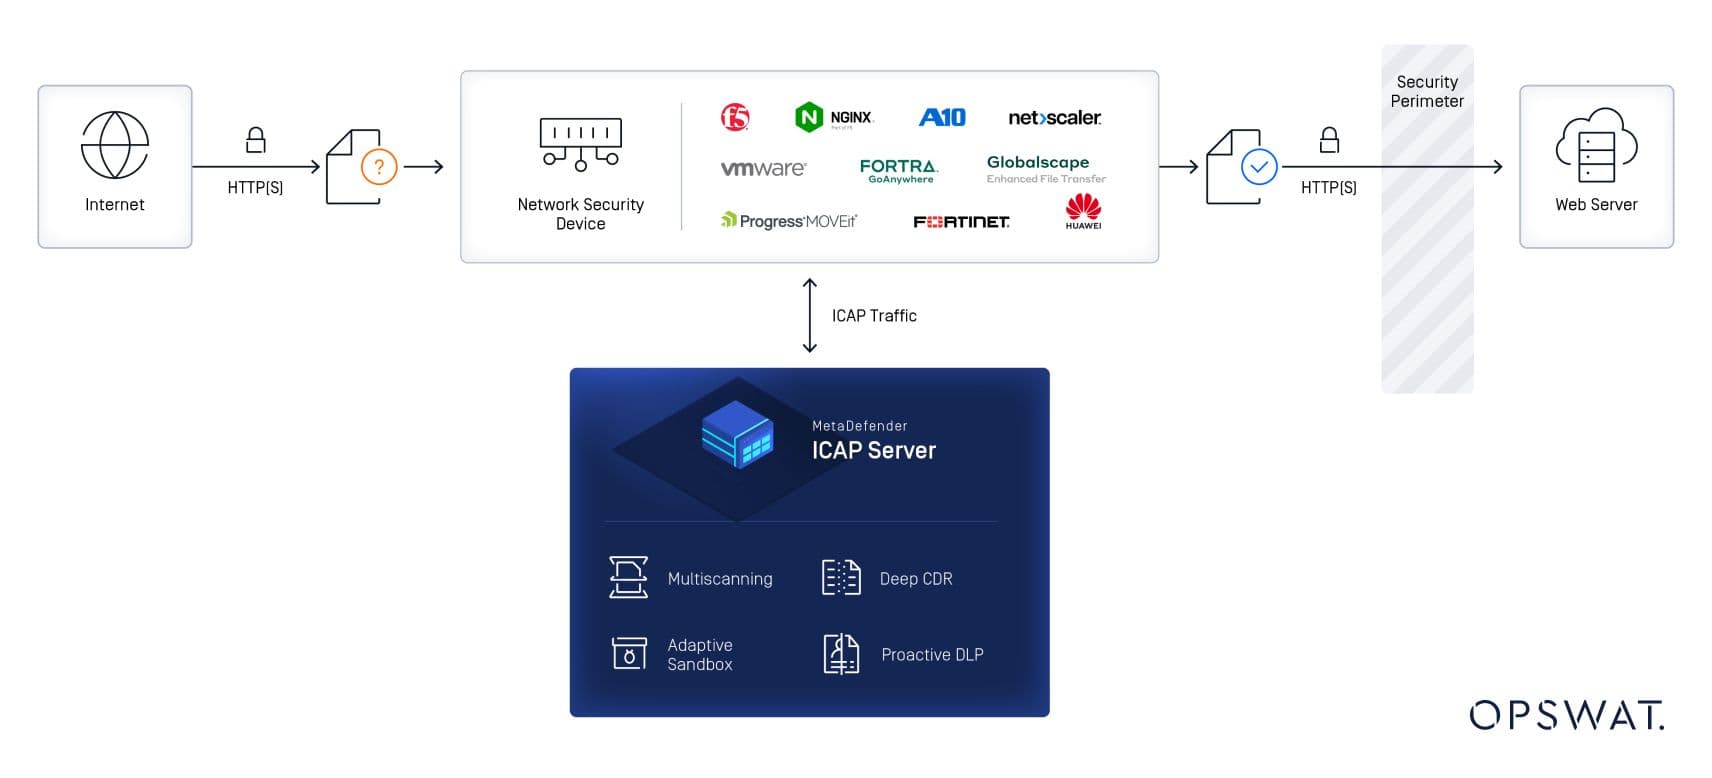
Đối mặt với những rủi ro cận kề này - các mối đe dọa từ phần mềm độc hại, lo ngại về tính toàn vẹn dữ liệu và nhu cầu tích hợp liền mạch - tổ chức nhận ra rằng các biện pháp bảo mật hiện có của họ không còn đủ nữa. Khách hàng đã giới thiệu MetaDefender Storage Security giải pháp kết hợp với MetaDefender ICAP Server Metascan Multiscanning và tích hợp công nghệ Deep CDR™ vào cơ sở hạ tầng bảo mật của họ.
MetaDefender ICAP Server
Chúng tôi đã triển khai giải pháp “ MetaDefender ”ICAP Server , áp dụng phương pháp “zero-trust” trong việc xử lý tệp tin. Giải pháp này đã giảm đáng kể nguy cơ phần mềm độc hại xâm nhập vào hệ thống của khách hàng bằng cách xem xét và kiểm tra mọi tệp tin đến như một mối đe dọa tiềm ẩn. Với các công nghệ phòng ngừa mối đe dọa tiên tiến, giải pháp “ MetaDefender ”ICAP Server tích hợp liền mạch với các thiết bị bảo mật mạng hiện có, bảo vệ khỏi các mối đe dọa lây lan qua tệp tin và đảm bảo tính toàn vẹn của dữ liệu.
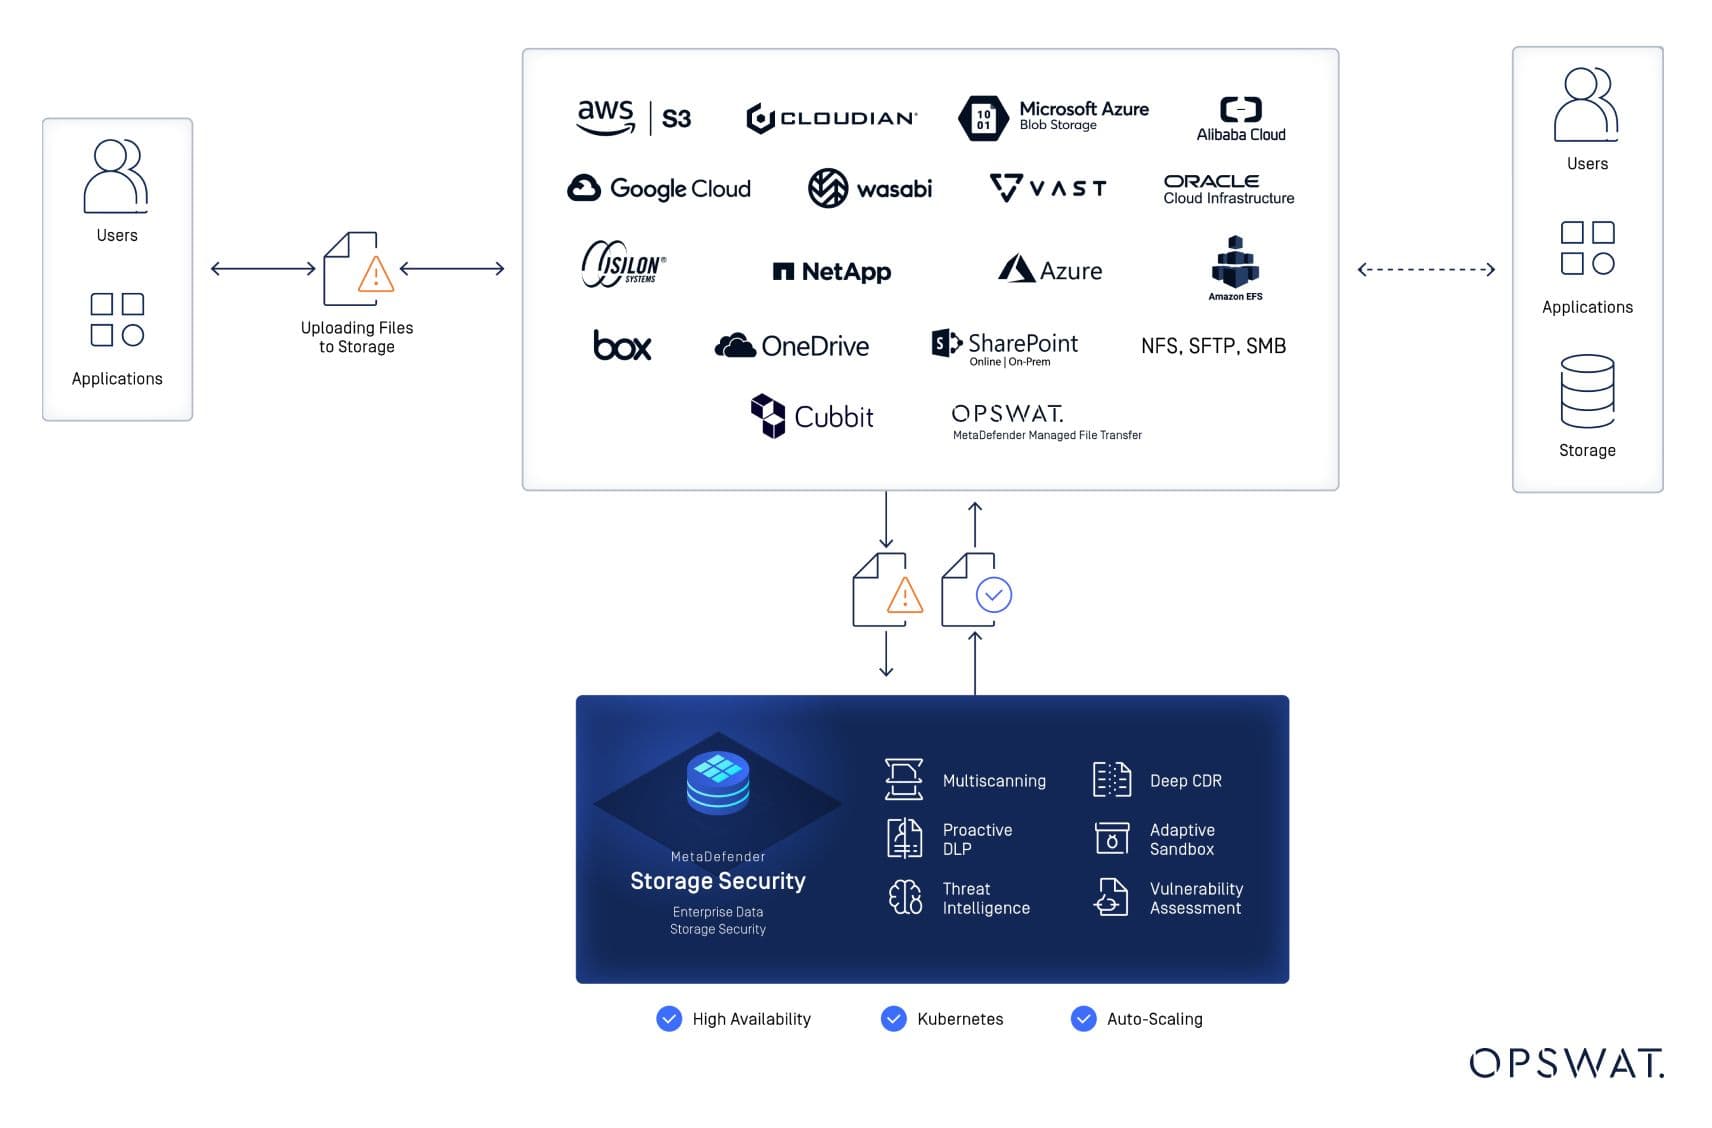
MetaDefender Storage Security
Đây là một giải pháp đa lớp, cung cấp khả năng phát hiện và ngăn chặn các mối đe dọa theo thời gian thực và theo yêu cầu. Giải pháp này đã mang lại một lớp bảo vệ bổ sung cho hệ thống lưu trữ AWS S3 của họ, đảm bảo dữ liệu tài chính nhạy cảm luôn được bảo mật mà không làm gián đoạn hệ thống hiện có, ở mọi giai đoạn trong vòng đời dữ liệu.
Với sự tích hợp liền mạch vào cơ sở hạ tầng đám mây, giải pháp này mang đến giải pháp đáng tin cậy để triển khai trơn tru, giảm thiểu thời gian chết và tối đa hóa hiệu quả.
Công nghệ Deep CDR™
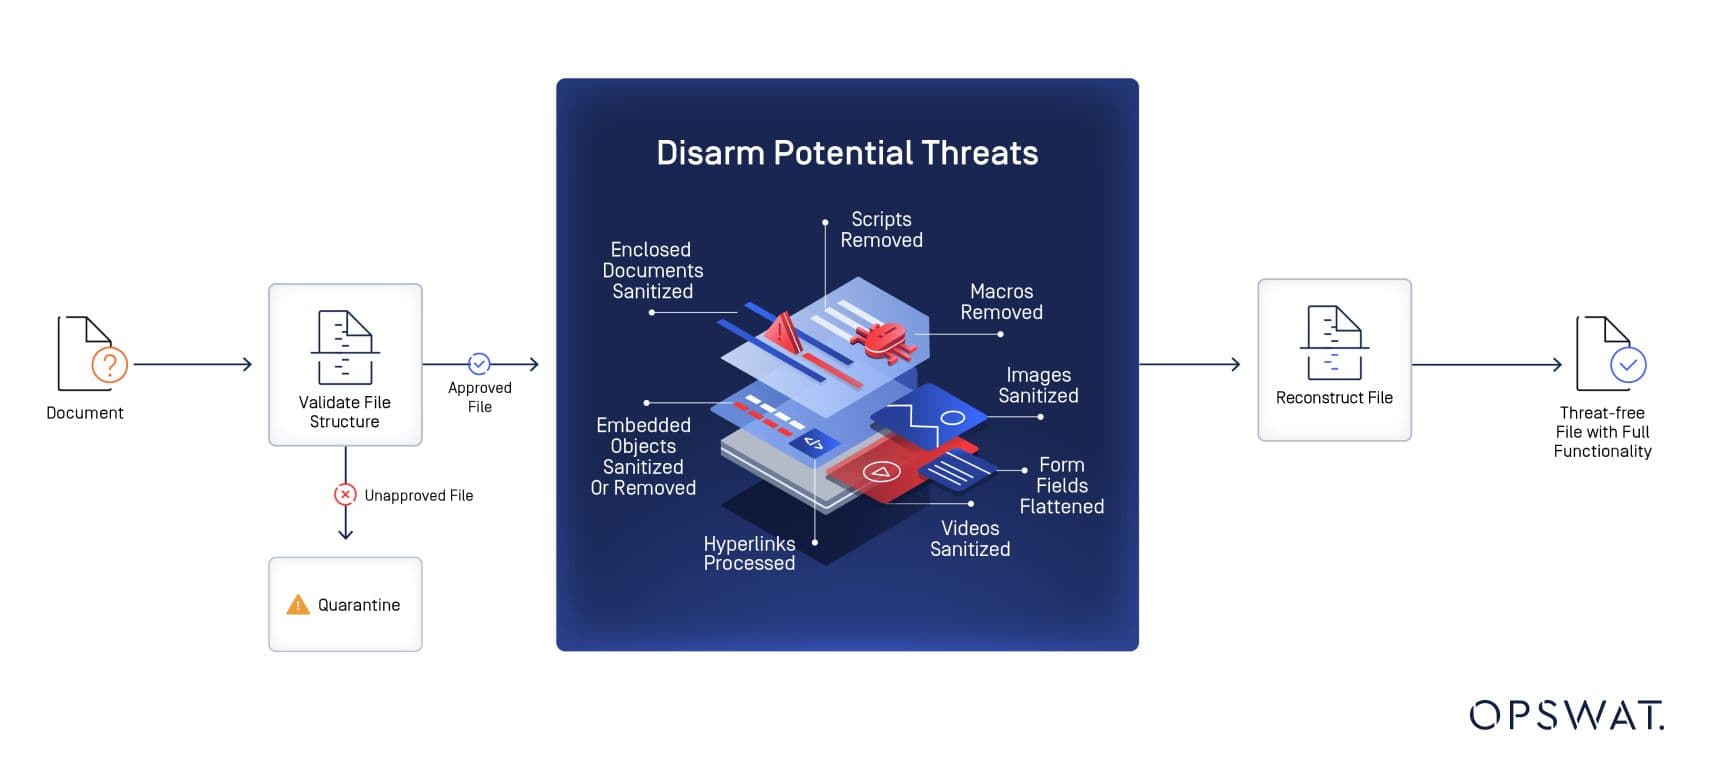
Sau khi các tệp được xác định là có khả năng gây ra vấn đề (bị nhiễm mã độc hoặc chứa dữ liệu nhạy cảm) bởi MetaDefender Storage Security , các quản trị viên cần thực hiện các biện pháp khắc phục. Chúng tôi đã sử dụng công nghệ Deep CDR™ độc quyền của mình để khử trùng tài liệu triệt để và loại bỏ các mối đe dọa tiềm ẩn. Các tệp đã được phân tích tự động, trong đó các tệp có rủi ro được cách ly để ngăn chặn phần mềm độc hại lây lan. Các tệp an toàn được chuyển tiếp một cách liền mạch đến kho lưu trữ cuối cùng, đảm bảo tuân thủ các tiêu chuẩn quy định nghiêm ngặt. Công nghệ Deep CDR™ đã cung cấp một phương pháp tối ưu hóa cho Bảo mật tập tin, giúp khách hàng duy trì cả tính toàn vẹn của dữ liệu lẫn việc tuân thủ nghiêm ngặt các quy định.
Lập trường an ninh mạnh mẽ hơn, hoạt động liền mạch với OPSWAT Giải pháp của 's
OPSWATTriết lý “Không tin tưởng bất kỳ tệp nào. Không tin tưởng bất kỳ thiết bị nào.™” coi mọi tệp đều là mối đe dọa tiềm ẩn, đảm bảo không bỏ sót bất kỳ lỗ hổng bảo mật nào. Khi giải pháp MetaDefender Storage Security tích hợp với MetaDefender ICAP Server , nó sẽ bảo vệ dữ liệu cả khi đang truyền tải lẫn khi được lưu trữ. Giải pháp này tích hợp liền mạch với AWS S3, cho phép các hoạt động của khách hàng tiếp tục diễn ra mà không bị gián đoạn đồng thời chặn đứng các mối đe dọa độc hại. Thông qua Metascan Multiscanning và Công nghệ Deep CDR™, chúng tôi đã giảm thiểu rủi ro xâm nhập của phần mềm độc hại qua việc tải lên tệp tin, củng cố lập trường bảo mật của khách hàng và bảo vệ họ khỏi những nguy cơ tức thời. Quá trình làm sạch dữ liệu triệt để của OPSWATđã duy trì tính toàn vẹn của dữ liệu, đảm bảo tuân thủ quy định và bảo vệ khách hàng khỏi các vi phạm quy định mà không ảnh hưởng đến các hoạt động kinh doanh hàng ngày.
Bảo vệ ngay lập tức chống lại các mối đe dọa trọng yếu trong lĩnh vực tài chính
Trong một ngành có mức độ rủi ro cao, không thể bỏ qua bất kỳ rủi ro nào và các cuộc tấn công mạng nhắm vào các tổ chức tài chính là điều không thể tránh khỏi. Đối với các tổ chức như khách hàng của chúng tôi, những đơn vị xử lý khối lượng dữ liệu nhạy cảm khổng lồ hàng ngày, bất kỳ lỗ hổng bảo mật nào cũng có thể dẫn đến những hậu quả từ những bất tiện nhỏ đến việc ngừng hoạt động hoàn toàn của doanh nghiệp.
OPSWATGiải pháp này đã mang lại sự bảo vệ tức thì mà họ cần, ngăn chặn phần mềm độc hại xâm nhập qua các tệp tin được tải lên mà không làm gián đoạn các hoạt động hàng ngày. Nhờ tính năng bảo mật tích hợp và quá trình khử trùng tệp tin sâu, khách hàng của chúng tôi đã có thể duy trì sự tuân thủ, bảo vệ tính toàn vẹn của dữ liệu và tránh được những hậu quả do vi phạm dữ liệu gây ra.
Để xem cách OPSWAT có thể bảo vệ các hoạt động trọng yếu của bạn, hãy liên hệ với OPSWAT chuyên gia ngày nay.
Giá trị đối với các tổ chức dịch vụ tài chính
Giải pháp này minh họa cách các tổ chức tài chính có thể bảo vệ các tài sản dữ liệu quan trọng đồng thời duy trì tính liên tục trong hoạt động — yếu tố thiết yếu đối với các hoạt động ngân hàng. Mặc dù an ninh lưu trữ đám mây là vấn đề quan trọng trong mọi ngành, khả năng duy trì tính toàn vẹn của dữ liệu trong quá trình xử lý mối đe dọa của giải pháp này — kết hợp với việc quét tự động liên tục và tích hợp liền mạch với AWS S3 — đã giải quyết một thách thức đặc biệt quan trọng đối với ngành dịch vụ tài chính: đảm bảo rằng các tài liệu khách hàng, hồ sơ giao dịch và hồ sơ báo cáo theo quy định vẫn được giữ nguyên vẹn và sẵn sàng cho việc kiểm toán ngay cả sau khi phát hiện và loại bỏ phần mềm độc hại. Các tổ chức tài chính xử lý khối lượng lớn tài liệu nhận dạng khách hàng để tuân thủ KYC/AML, quản lý trao đổi dữ liệu nhà cung cấp với các đơn vị xử lý thanh toán và cơ quan tín dụng, hoặc duy trì kho lưu trữ báo cáo quy định có thể tận dụng kiến trúc này để tự động hóa việc phát hiện mối đe dọa mà không làm hỏng tệp hoặc gây gián đoạn hoạt động. Cách tiếp cận zero-trust và Công nghệ Deep CDR™ cung cấp một nền tảng sẵn sàng tuân thủ, đáp ứng các yêu cầu nghiêm ngặt về tính toàn vẹn dữ liệu của các cơ quan quản lý ngân hàng, đồng thời bảo vệ chống lại phần mềm độc hại tinh vi nhắm vào kho lưu trữ tệp của ngành tài chính, cho phép các tổ chức tự tin mở rộng các kênh kỹ thuật số và tích hợp bên thứ ba mà không ảnh hưởng đến tình hình an ninh hoặc vị thế theo quy định.