Advanced Threat Detection phòng ngừa tấn công lừa đảo (
) cho các quy trình xử lý tệp tin đáng tin cậy
MetaDefender Core nền tảng phát hiện và ngăn chặn mối đe dọa tiên tiến OPSWAT, giúp xác định các mối đe dọa lây lan qua tệp tin trước khi chúng được thực thi. Nền tảng này kết hợp Công nghệ Deep CDR™, Multiscanning Metascan™, hộp cát thích ứng, Proactive DLP và khả năng phát hiện phần mềm độc hại dựa trên trí tuệ nhân tạo (AI) để bảo vệ các luồng công việc liên quan đến tệp tin trên cơ sở hạ tầng trọng yếu hỗ trợ tuân thủ quy định và mô hình Zero Trust ở cấp độ tệp tin.
- Biến mọi tệp tin thành tài sản đáng tin cậy
- Ngăn chặn các mối đe dọa trước khi chúng lan rộng
- Secure , mở rộng quy mô mọi nơi
OPSWAT được tin cậy bởi
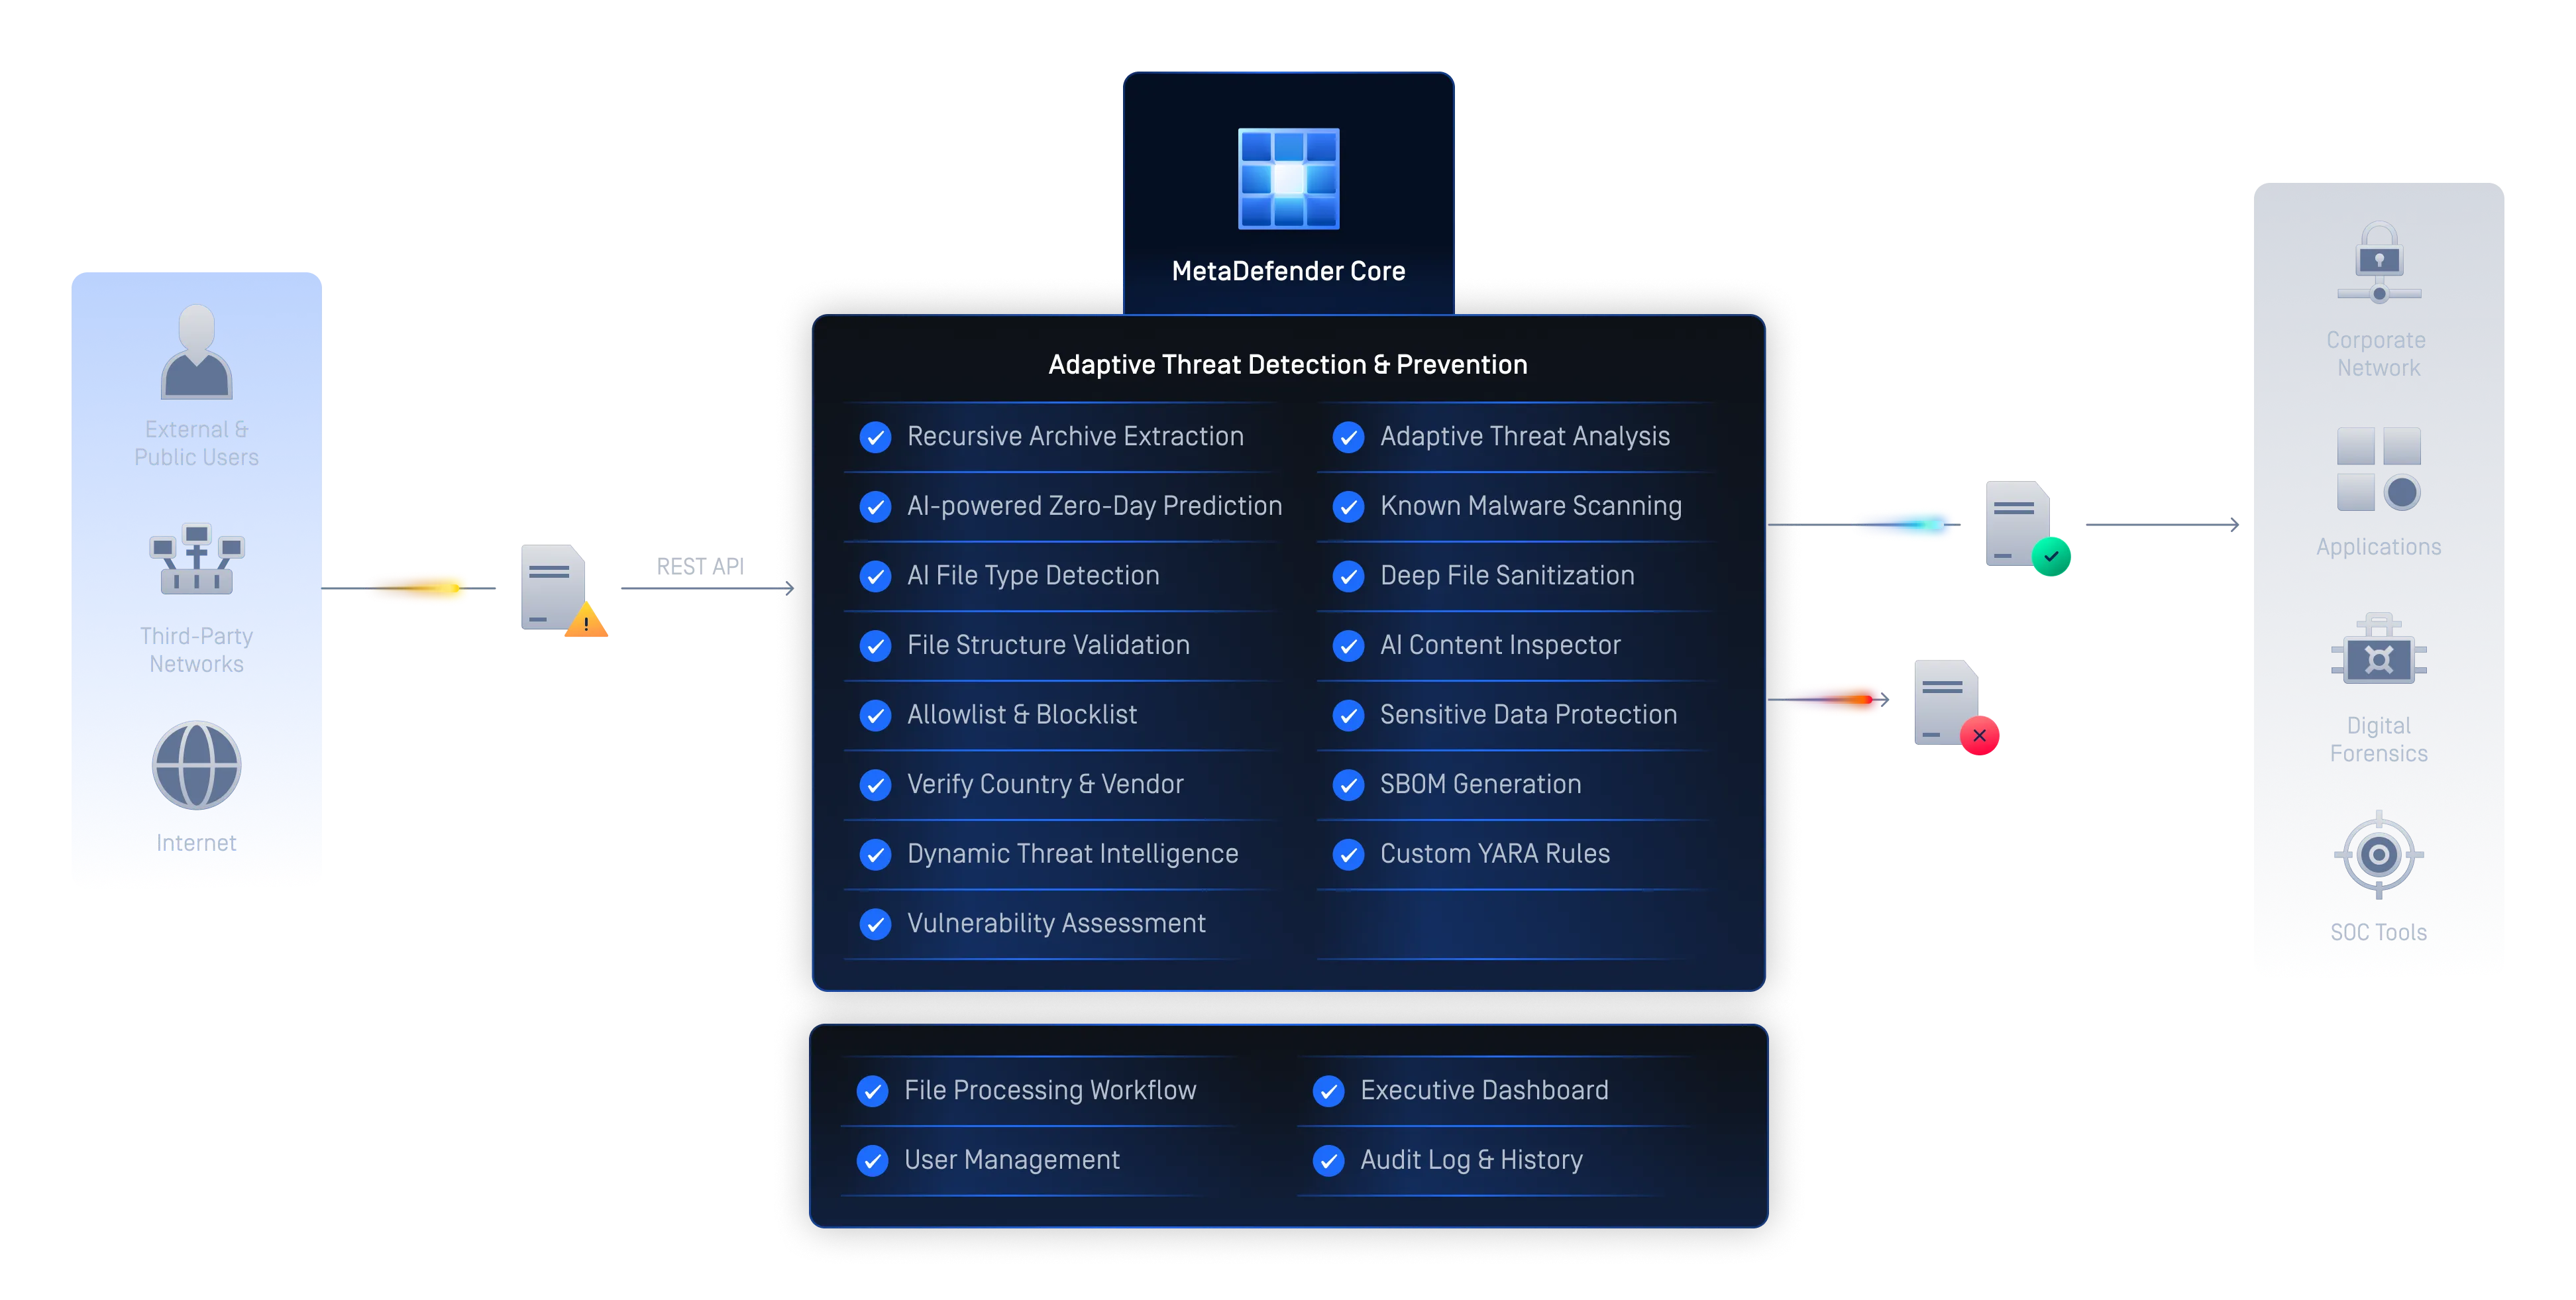
Một nền tảng đảm bảo tính tin cậy tuyệt đối cho tệp tin
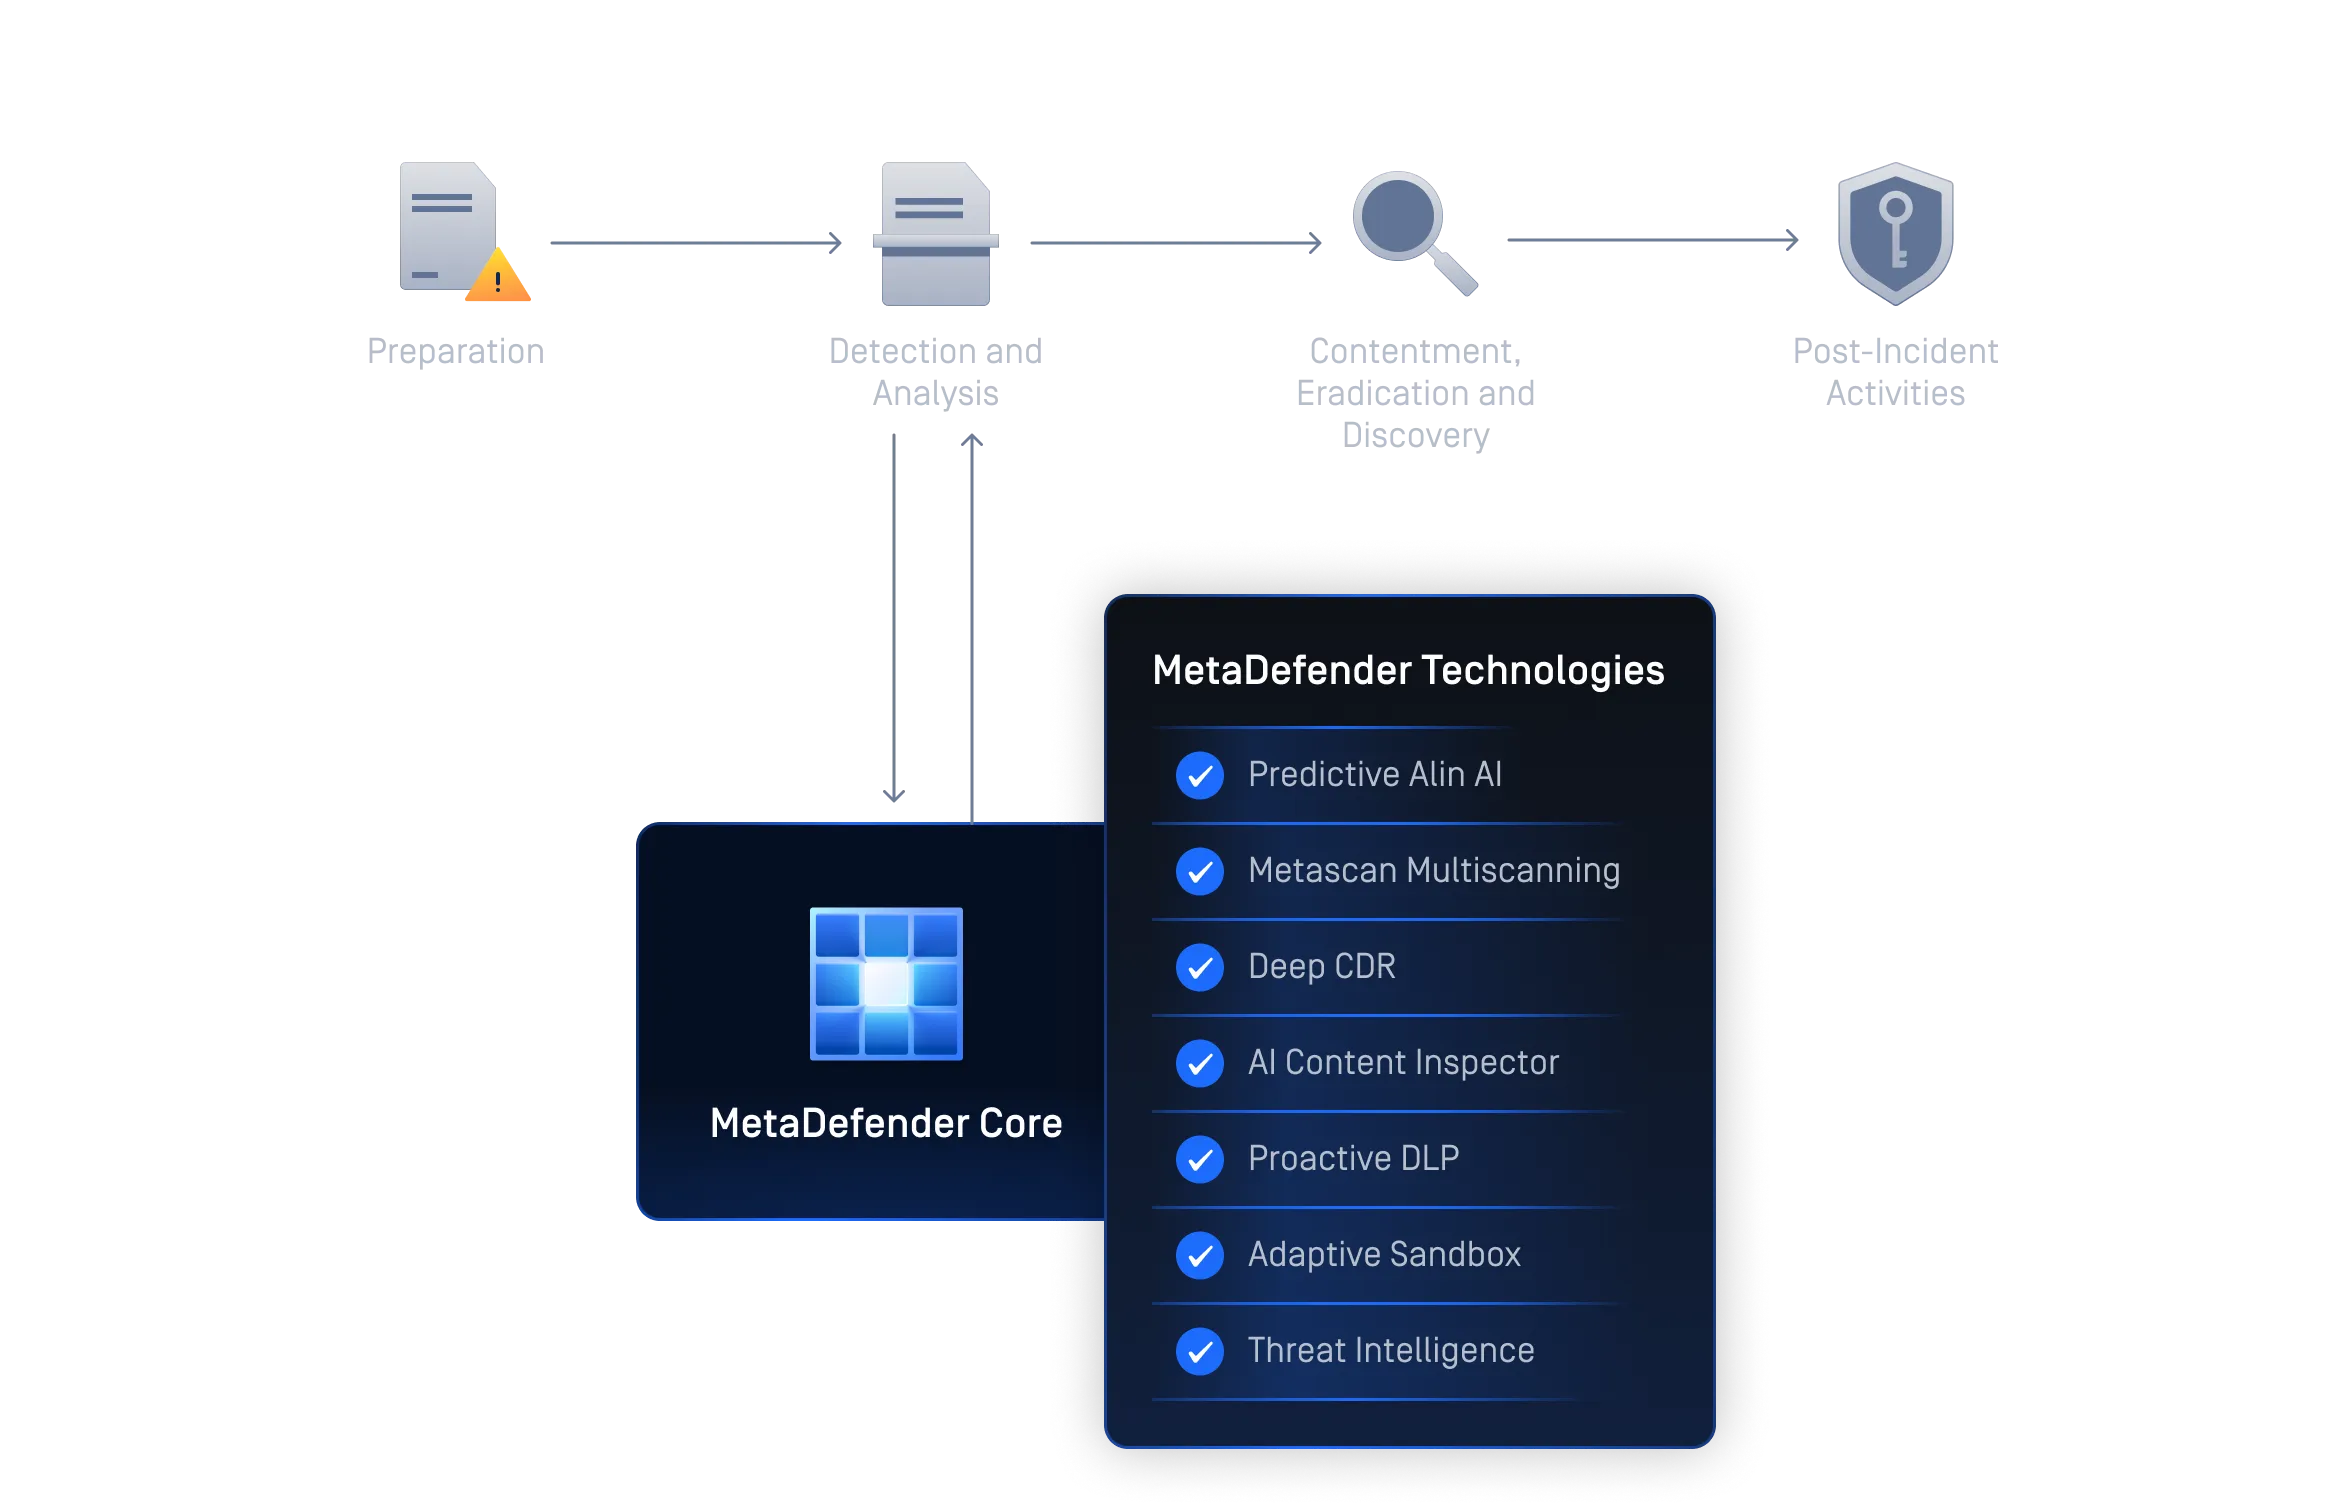
MetaDefender Core cung cấp khả năng phát hiện và ngăn chặn các mối đe dọa nâng cao cho các môi trường chịu sự quản lý. Bằng cách sử dụng Predictive AI, Công nghệ Deep CDR™, Metascan™ Multiscanning, AI Content Inspector, Proactive DLP™, Adaptive Sandbox , Threat Intelligence, File-based Vulnerability Assessment và SBOM, giải pháp này ngăn chặn các cuộc tấn công zero-day, hỗ trợ tuân thủ quy định và bảo vệ mọi tệp tin trong các quy trình bảo mật mà không làm chậm hoạt động kinh doanh của bạn.
Phát hiện, phân tích và loại bỏ phần mềm độc hại và các cuộc tấn công zero-day
Ngăn chặn mối đe dọa nâng cao
Bằng cách kết hợp các công nghệ hàng đầu trong ngành như Metascan Multiscanning Deep CDR™ Technology, MetaDefender Core và vô hiệu hóa phần mềm độc hại ẩn sâu cũng như các mối đe dọa zero-day.
Kiến trúc bảo mật nhiều lớp
Một thiết kế mô đun, dựa trên chính sách, giúp điều phối các hoạt động quét, khử trùng, đánh giá lỗ hổng và thu thập thông tin tình báo về mối đe dọa, nhằm mang lại khả năng bảo vệ ổn định và hiệu quả trên quy mô lớn trong mọi môi trường.
Hệ thống phòng thủ trước các mối đe dọa dựa trên trí tuệ nhân tạo
Tận dụng trí tuệ nhân tạo (AI) và học máy để tối ưu hóa từng cơ chế phát hiện và ngăn chặn mối đe dọa, nhằm mang lại khả năng bảo vệ nhanh hơn, thông minh hơn và linh hoạt hơn.
Áp dụng chính sách tập trung
Các quản trị viên có thể xác định và tự động hóa các chính sách xử lý tệp để đảm bảo các tiêu chuẩn bảo mật nhất quán trên toàn tổ chức, từ đó đơn giản hóa việc tuân thủ và quản trị
Tích hợp liền mạch và khả năng mở rộng
Tích hợp dễ dàng với các hệ thống CNTT và OT hiện có thông qua API, ICAP và SDK, đồng thời thích ứng với các cơ sở hạ tầng phức tạp mà không làm gián đoạn hoạt động.
Bảo vệ đã được chứng minh cho các môi trường được quản lý
Được các chính phủ, các nhà khai thác dịch vụ “ cơ sở hạ tầng trọng yếu ” và hơn 2.100 tổ chức trên toàn cầu tin tưởng, MetaDefender Core mang lại khả năng kiểm soát toàn diện về bảo mật dữ liệu đồng thời hỗ trợ các tổ chức tuân thủ các yêu cầu quy định.
Ngăn chặn các mối đe dọa với công nghệ dẫn đầu thị trường
Công nghệ của OPSWAT đã được chứng minh, tin cậy trên toàn cầu, đạt nhiều giải thưởng và dẫn đầu thị trường, giúp ngăn chặn hiệu quả mã độc từ tệp tin xâm nhập và lây lan vào các môi trường trọng yếu của bạn.
Dự đoán lỗ hổng zero-day dựa trên trí tuệ nhân tạo tại lớp bảo vệ biên
- Phát hiện và ngăn chặn trước khi thực thi
- Mô hình ML được huấn luyện trên các quy trình xử lý tệp tin doanh nghiệp
Nhiều công cụ tích hợp hơn
- Phát hiện gần 100% mã độc
- Quét đồng thời với hơn 30 công cụ chống vi rút hàng đầu
Ngăn chặn các mối đe dọa mà giải pháp khác bỏ lỡ.
- Hỗ trợ hơn 200 định dạng tệp
- Làm sạch bằng cách tái cấu trúc đa tầng các kho lưu trữ
- Tái tạo các tệp an toàn và có thể sử dụng
Phát hiện tính xác thực của nội dung và gian lận tài liệu dựa trên trí tuệ nhân tạo
- Loại bỏ trùng lặp, xác thực và chuẩn hóa siêu dữ liệu hình ảnh
- Đánh giá các dấu hiệu pháp y hình ảnh, các đặc điểm phong cách văn bản và các manh mối về cấu trúc tài liệu
- Sử dụng các cổng riêng biệt cho văn bản do AI tạo ra, hình ảnh do AI tạo ra và các bộ phân loại gian lận tài liệu
Ngăn ngừa thất thoát dữ liệu nhạy cảm
- Sử dụng các mô hình được hỗ trợ bởi AI để định vị và phân loại văn bản phi cấu trúc thành các danh mục được xác định trước
- Tự động che giấu thông tin nhạy cảm đã được xác định như PII, PHI, PCI trong hơn 125 loại tệp.
- Hỗ trợ nhận dạng ký tự quang học (Optical character recognition-OCR) trong hình ảnh
Phát hiện mã độc lẩn tránh bằng công nghệ môi trường giả lập tiên tiến
- Phân tích các tệp tin ở tốc độ cao
- Công cụ môi trường giả lập chống né tránh trích xuất dấu vết tấn công hệ thống ((Indicators of Compromise-IOCs)
- Nhận diện các mối đe dọa zero-day
- Cung cấp khả năng phân loại mã độc chuyên sâu thông qua giao diện lập trình ứng dụng hoặc tích hợp tại địa phương
Chặn các tệp bị lỗi trước khi bắt đầu kiểm tra
- Kiểm tra tính hợp lệ của hơn 160 định dạng tệp, bao gồm các định dạng mô hình AI
- Chặn các cấu trúc không hợp lệ và nội dung đáng ngờ
- Trích xuất và gửi các đối tượng rủi ro đến các công cụ khác
Tăng cường phát hiện với tình báo mối đe dọa theo thời gian thực
- Liên kết các dấu vết tấn công hệ thống (Indicators of Compromise-IOC), địa chỉ IP, URL và danh tiếng tệp trên quy mô toàn cầu, dựa trên hơn 50 tỷ hiện vật dữ liệu.
- Ngăn chặn các mối đe dọa mới nổi nhanh hơn
- Tăng cường phân tích ở các tầng xử lý tiếp theo
Bảo mật chuỗi cung ứng phần mềm của bạn
- Quản lý rủi ro liên quan đến phần mềm nguồn mở (OSS), các thành phần của bên thứ 3 và các thành phần phụ thuộc
- Đảm bảo tính minh bạch, bảo mật và tuân thủ của cơ sở mã
Phát hiện lỗ hổng bảo mật bảo mật ứng dụng trước khi chúng được cài đặt
- Kiểm tra phần mềm để tìm các lỗ hổng bảo mật đã biết trước khi cài đặt
- Rà soát hệ thống để tìm các lỗ hổng bảo mật bảo mật đã biết khi thiết bị ở trạng thái nghỉ
- Nhanh chóng kiểm tra các ứng dụng đang chạy và thư viện của chúng để tìm lỗ hổng bảo mật bảo mật
![Công nghệ OPSWAT hình ảnh]() Trình kiểm tra nội dung AI
Phát hiện tính xác thực của nội dung và gian lận tài liệu dựa trên trí tuệ nhân tạo
- Loại bỏ trùng lặp, xác thực và chuẩn hóa siêu dữ liệu hình ảnh
- Đánh giá các dấu hiệu pháp y hình ảnh, các đặc điểm phong cách văn bản và các manh mối về cấu trúc tài liệu
- Sử dụng các cổng riêng biệt cho văn bản do AI tạo ra, hình ảnh do AI tạo ra và các bộ phân loại gian lận tài liệu
Hơn 100 tỷ hình ảnhTừ tính năng phát hiện SynthID của GoogleĐộ chính xác 99%dành cho các công cụ tạo hình ảnh quy mô lớn![Công nghệ OPSWAT hình ảnh]() Kiểm tra cấu trúc tệp
Chặn các tệp bị lỗi trước khi bắt đầu kiểm tra
- Kiểm tra tính hợp lệ của hơn 160 định dạng tệp, bao gồm các định dạng mô hình AI
- Chặn các cấu trúc không hợp lệ và nội dung đáng ngờ
- Trích xuất và gửi các đối tượng rủi ro đến các công cụ khác
Xử lý có chọn lọcViệc chặn sớm giúp ngăn chặn việc tiêu thụ tài nguyên ở các giai đoạn sauKhả năng truy xuất nguồn gốcTrích xuất và báo cáo ở cấp độ đối tượng![Công nghệ OPSWAT hình ảnh]() Thông tin tình báo về các mối đe dọa
Tăng cường phát hiện với tình báo mối đe dọa theo thời gian thực
- Liên kết các dấu vết tấn công hệ thống (Indicators of Compromise-IOC), địa chỉ IP, URL và danh tiếng tệp trên quy mô toàn cầu, dựa trên hơn 50 tỷ hiện vật dữ liệu.
- Ngăn chặn các mối đe dọa mới nổi nhanh hơn
- Tăng cường phân tích ở các tầng xử lý tiếp theo
Nhanh hơnTăng tốc thời gian phân loại bệnh nhân tổng thểTrong suốtBảo vệ các môi trường quan trọng với độ rõ nét cao hơn.![Công nghệ OPSWAT hình ảnh]() Hoá đơn nguyên vật liệu phần mềm (Phần mềm Bill of Materials - SBOM)
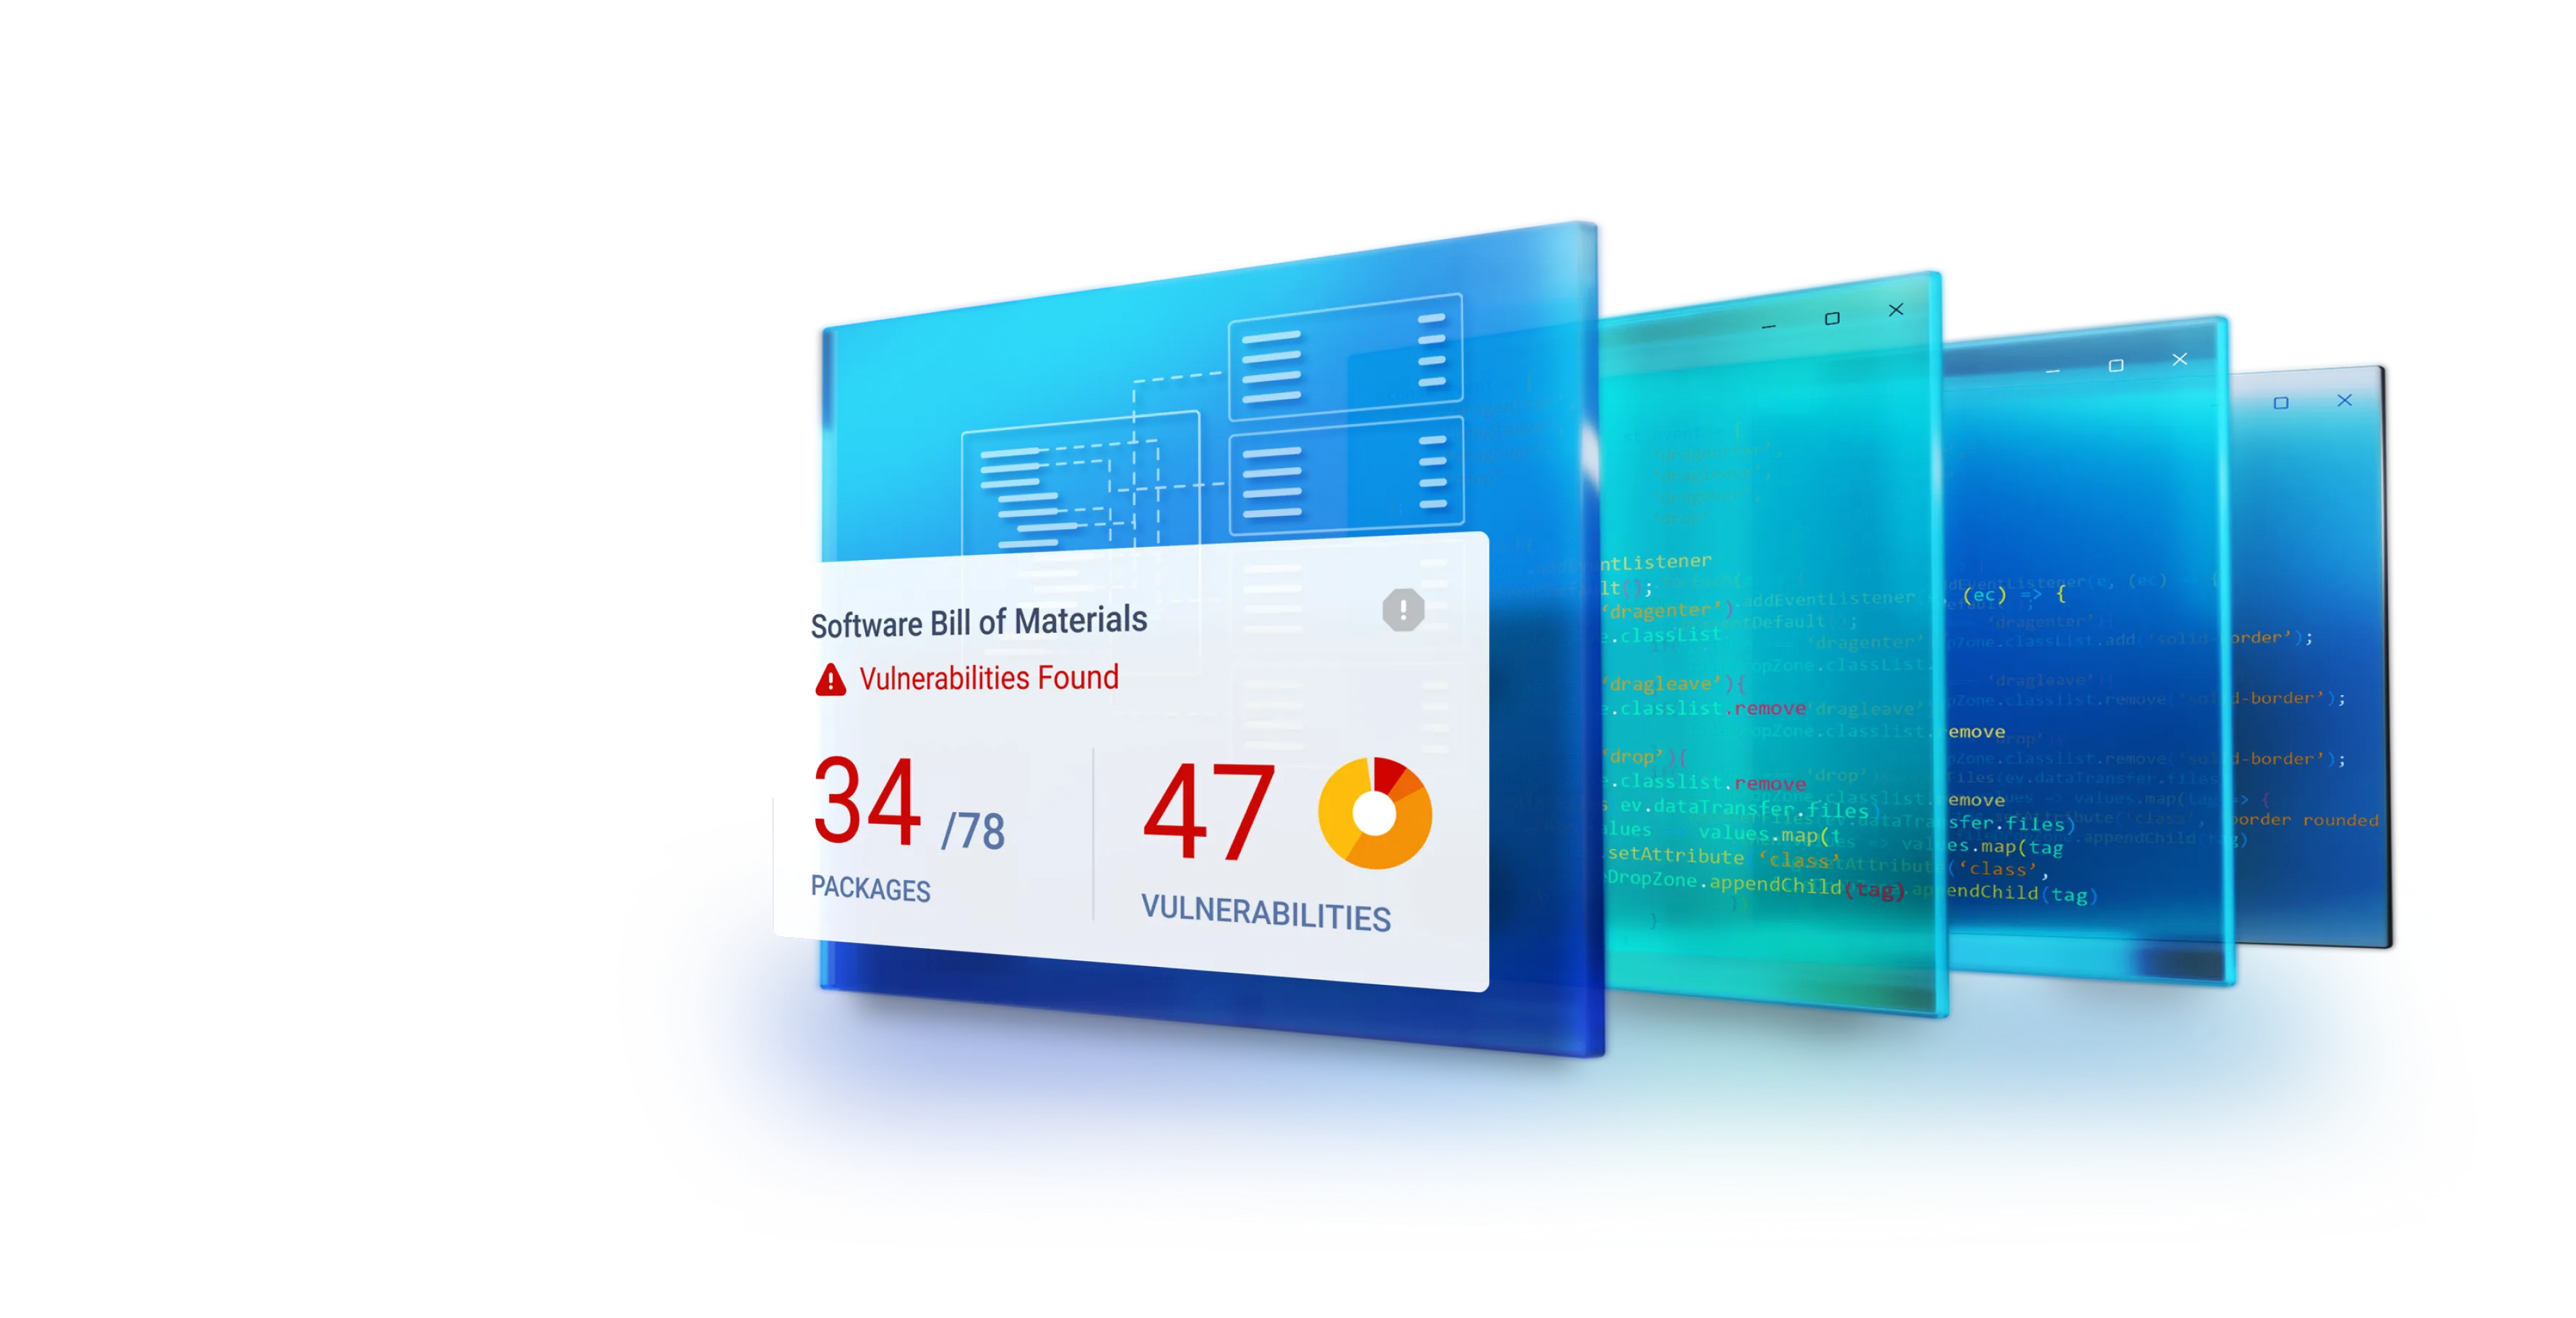
Bảo mật chuỗi cung ứng phần mềm của bạn
- Quản lý rủi ro liên quan đến phần mềm nguồn mở (OSS), các thành phần của bên thứ 3 và các thành phần phụ thuộc
- Đảm bảo tính minh bạch, bảo mật và tuân thủ của cơ sở mã
18,400Các lỗ hổng bảo mật bảo mật được tìm thấy trong mã sản xuất vào năm 202113.62%Các lỗ hổng bảo mật bảo mật dựa trên tệp tin
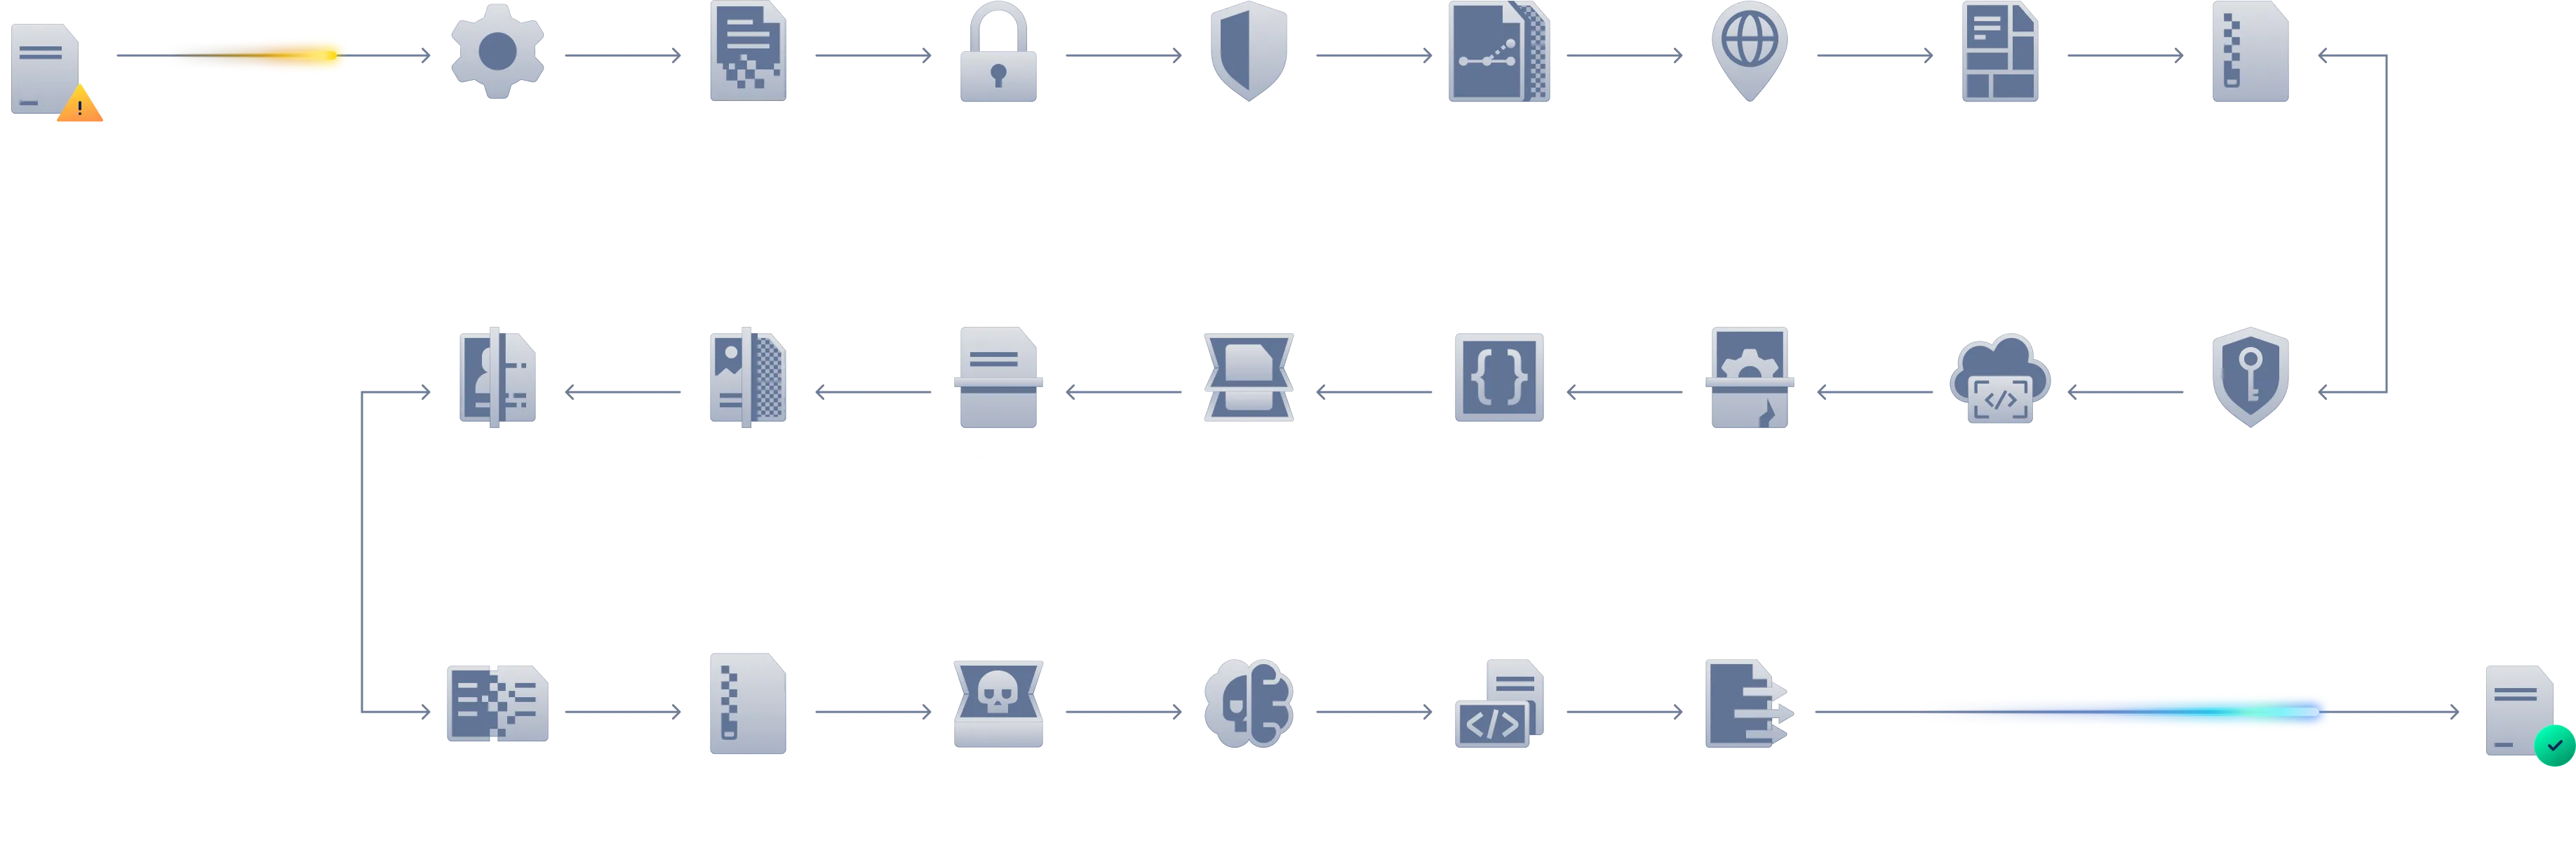
Quy trình xử lýCore của MetaDefender Core
Mỗi bước đều được thiết kế nhằm bảo vệ dữ liệu của bạn. Mọi tệp tin đi vào MetaDefender Core một quy trình làm việc có kiểm soát, gồm nhiều giai đoạn, được thiết kế để phát hiện, làm sạch và xác minh nội dung trước khi được phép truy cập vào các mạng an toàn. Quy trình này đảm bảo rằng ngay cả những tệp tin phức tạp, có cấu trúc lồng nhau cũng được phân tích toàn diện và tuân thủ các chính sách bảo mật của tổ chức. Mỗi giai đoạn đều có tính mô đun, được điều khiển bởi chính sách và được tối ưu hóa về hiệu suất cũng như độ chính xác trong các môi trường CNTT, OT và môi trường cách ly hoàn toàn.
MetaDefender Core thực tế
Tìm hiểu cách giải pháp “ MetaDefender ” (Core ) giúp các nhóm cấu hình quy trình làm việc về bảo mật, áp dụng cơ chế bảo vệ tệp nhiều lớp, xử lý các tệp đáng ngờ và theo dõi kết quả bảo mật trên các môi trường vận hành.
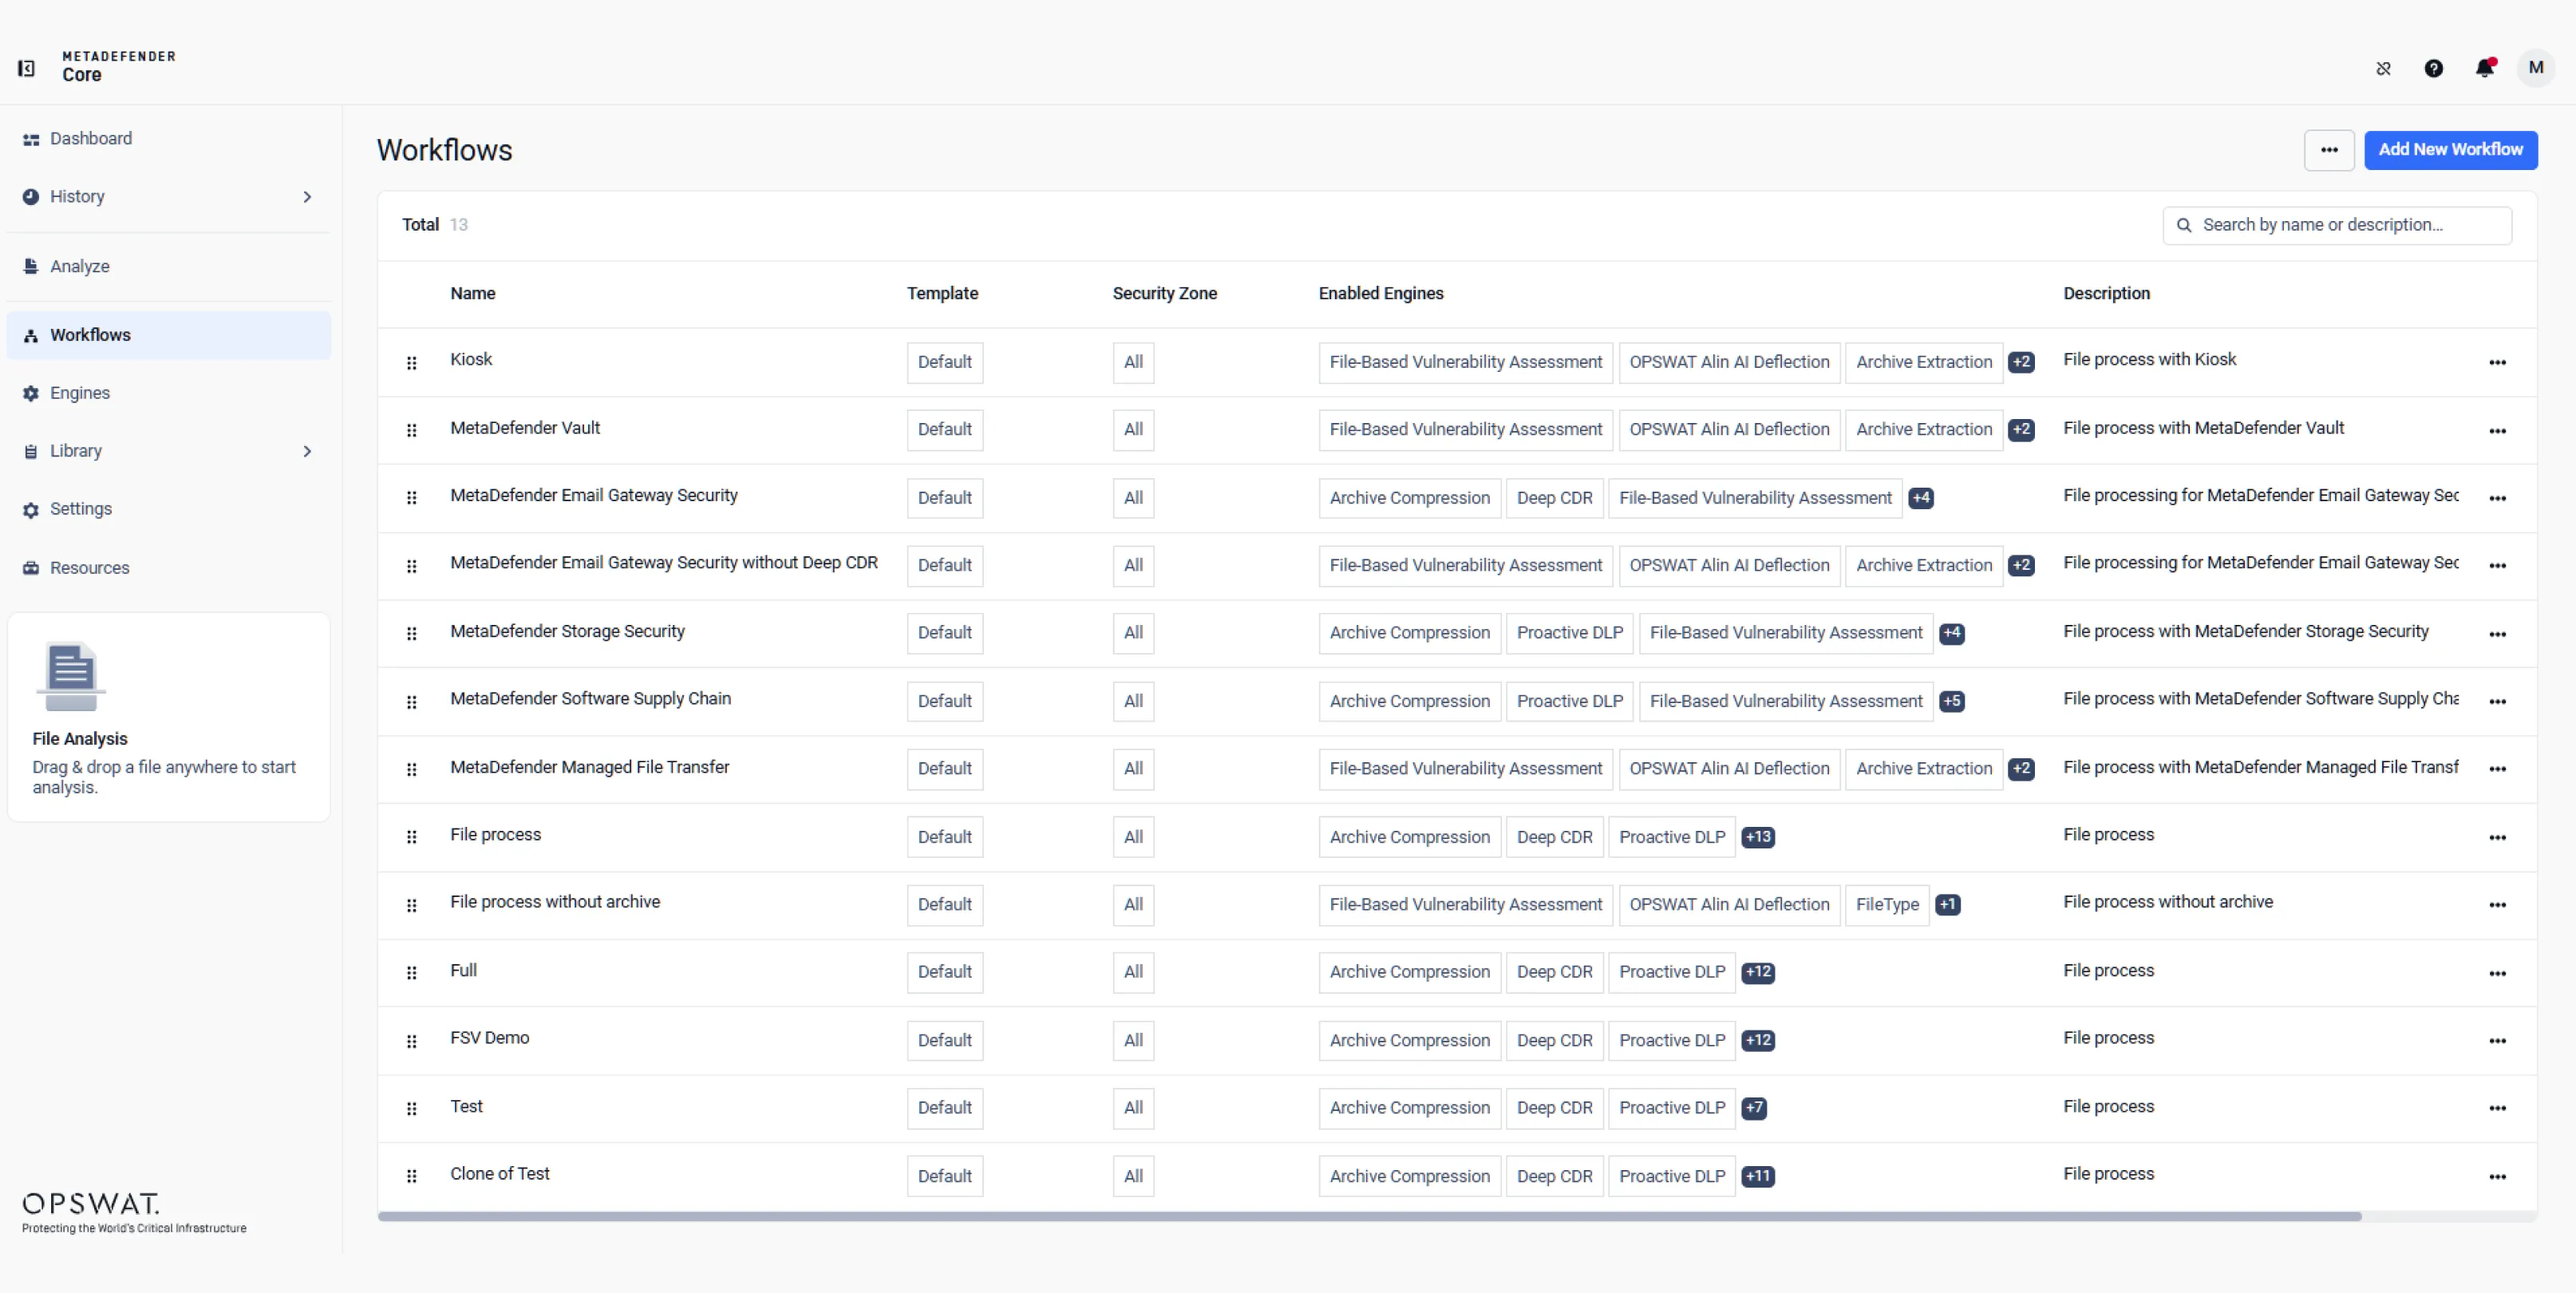
Cấu hình các quy trình làm việc tuân thủ các tiêu chuẩn bảo mật để phù hợp với các chính sách vận hành của bạn trong các lĩnh vực như email, truyền tệp, lưu trữ hoặc các môi trường tùy chỉnh. Xác định cách thức tệp được đưa vào hệ thống và cách thức xử lý chúng.
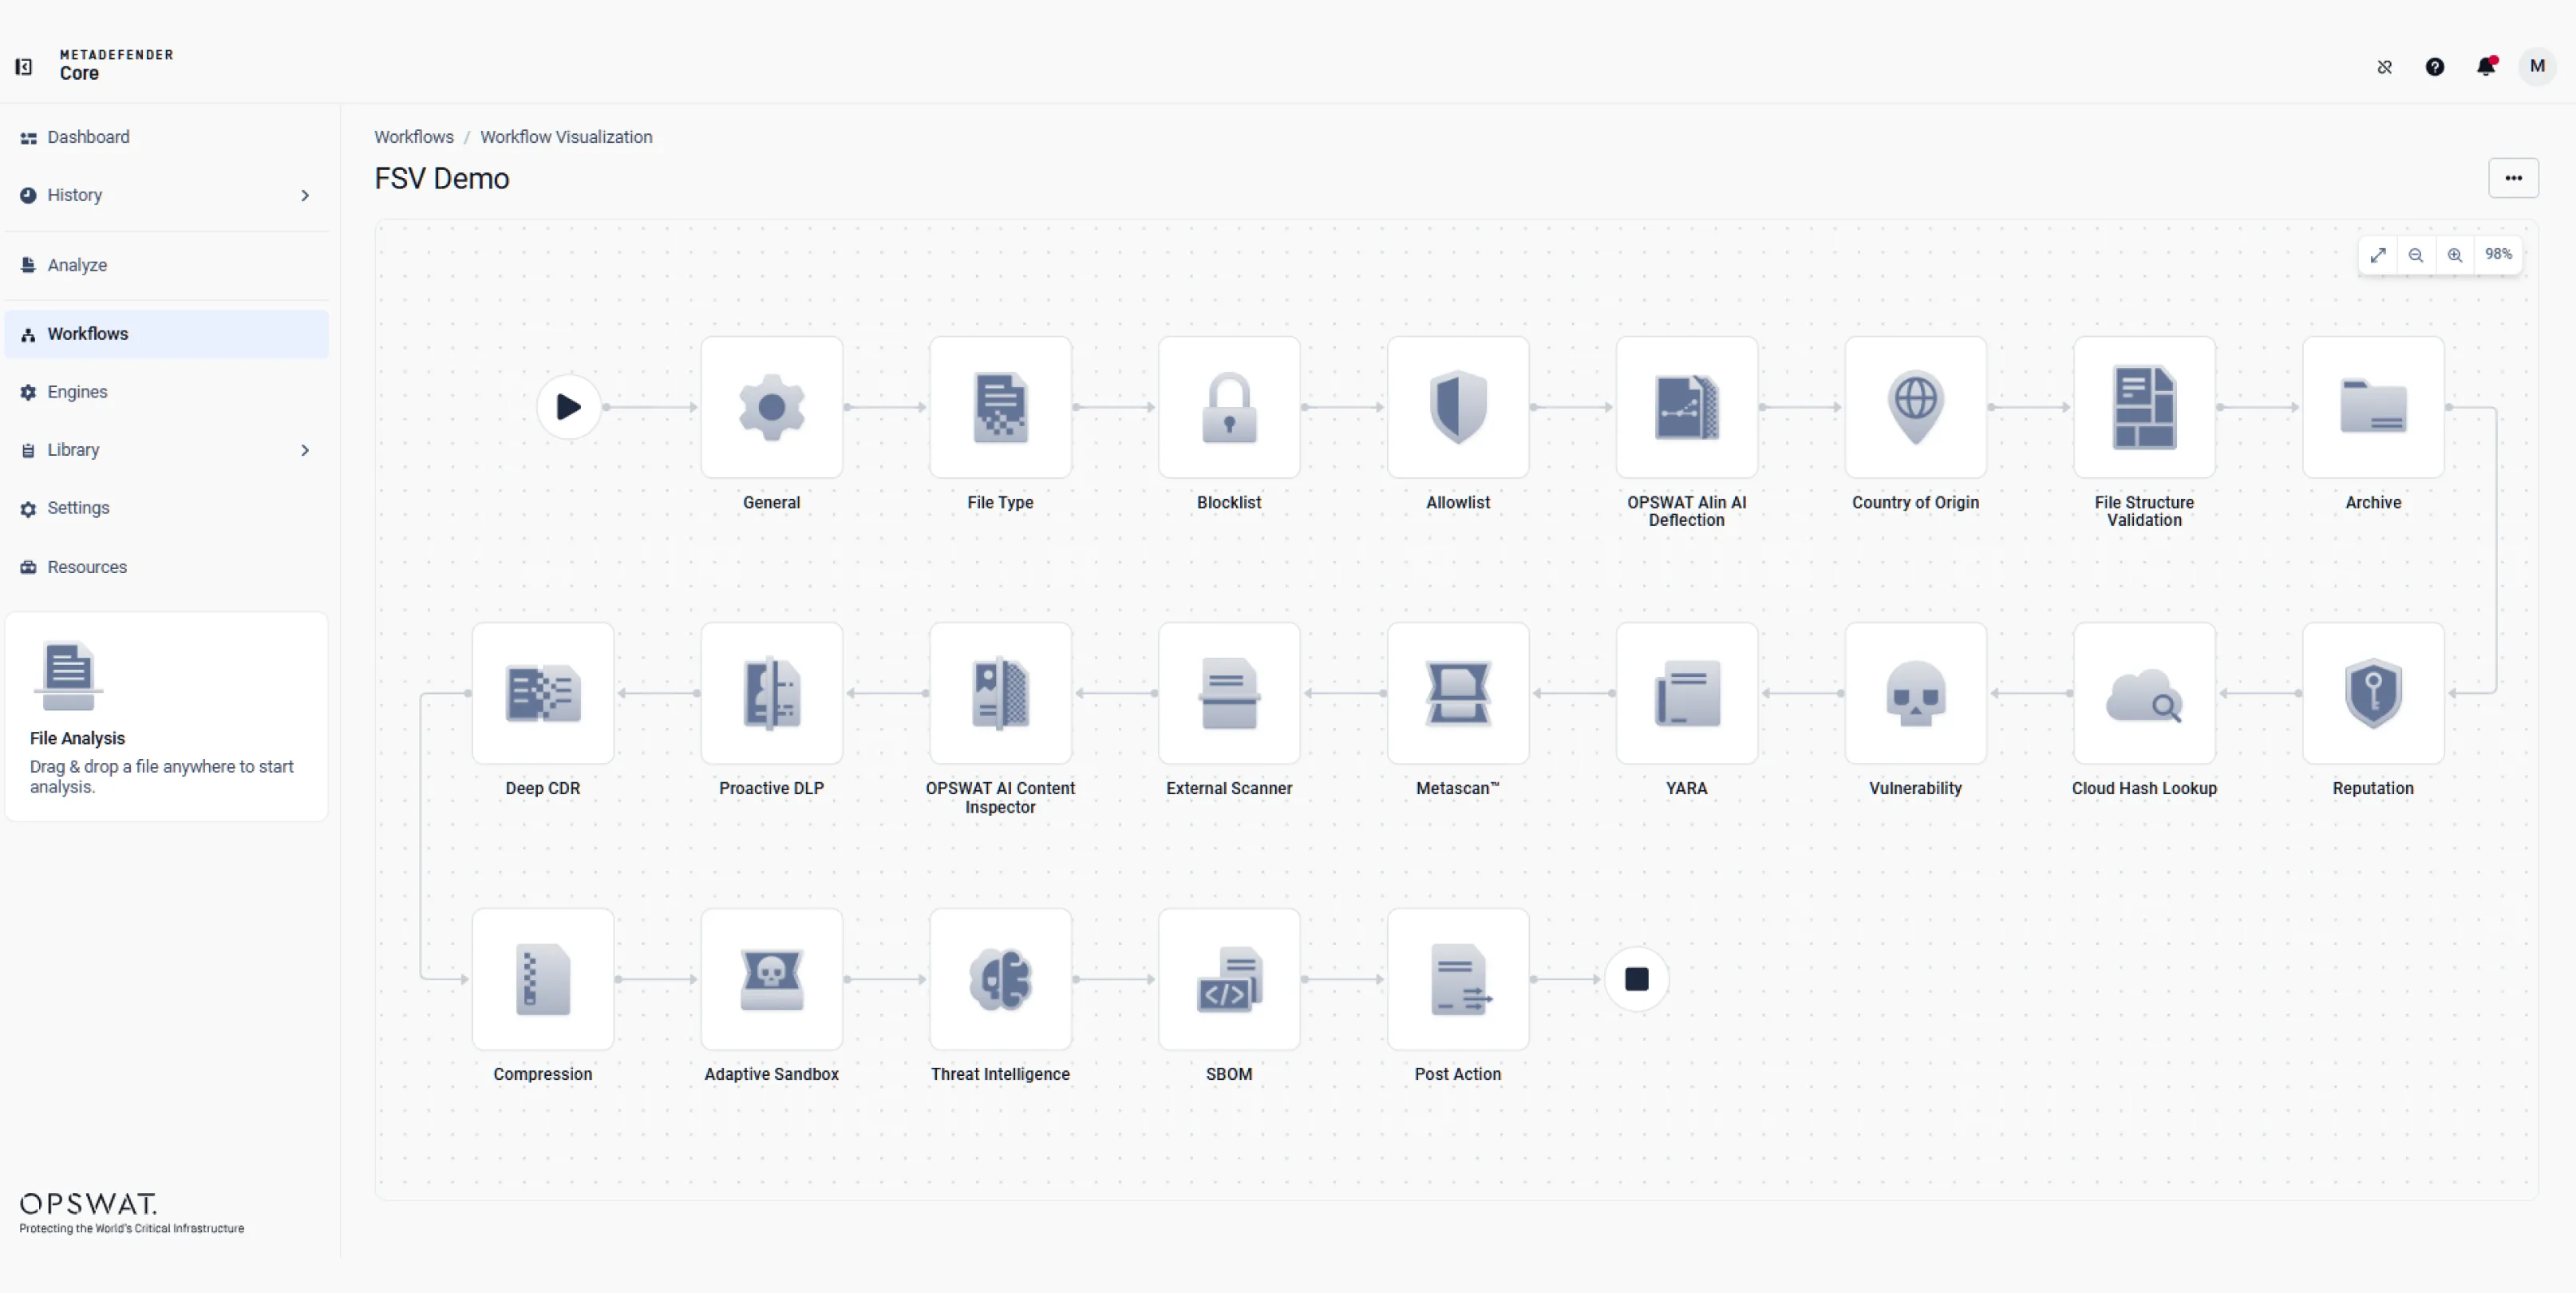
Sử dụng các công cụ phát hiện và phòng ngừa theo mô-đun, nhiều lớp, bao gồm Predictive Alin AI, Công nghệ Deep CDR™, Multiscanning, AI Content Inspector, Proactive DLP, Adaptive Sandbox và Threat Intelligence, để tùy chỉnh các quy trình xử lý tệp sao cho phù hợp với nhu cầu vận hành và các yêu cầu bảo mật của quý vị.
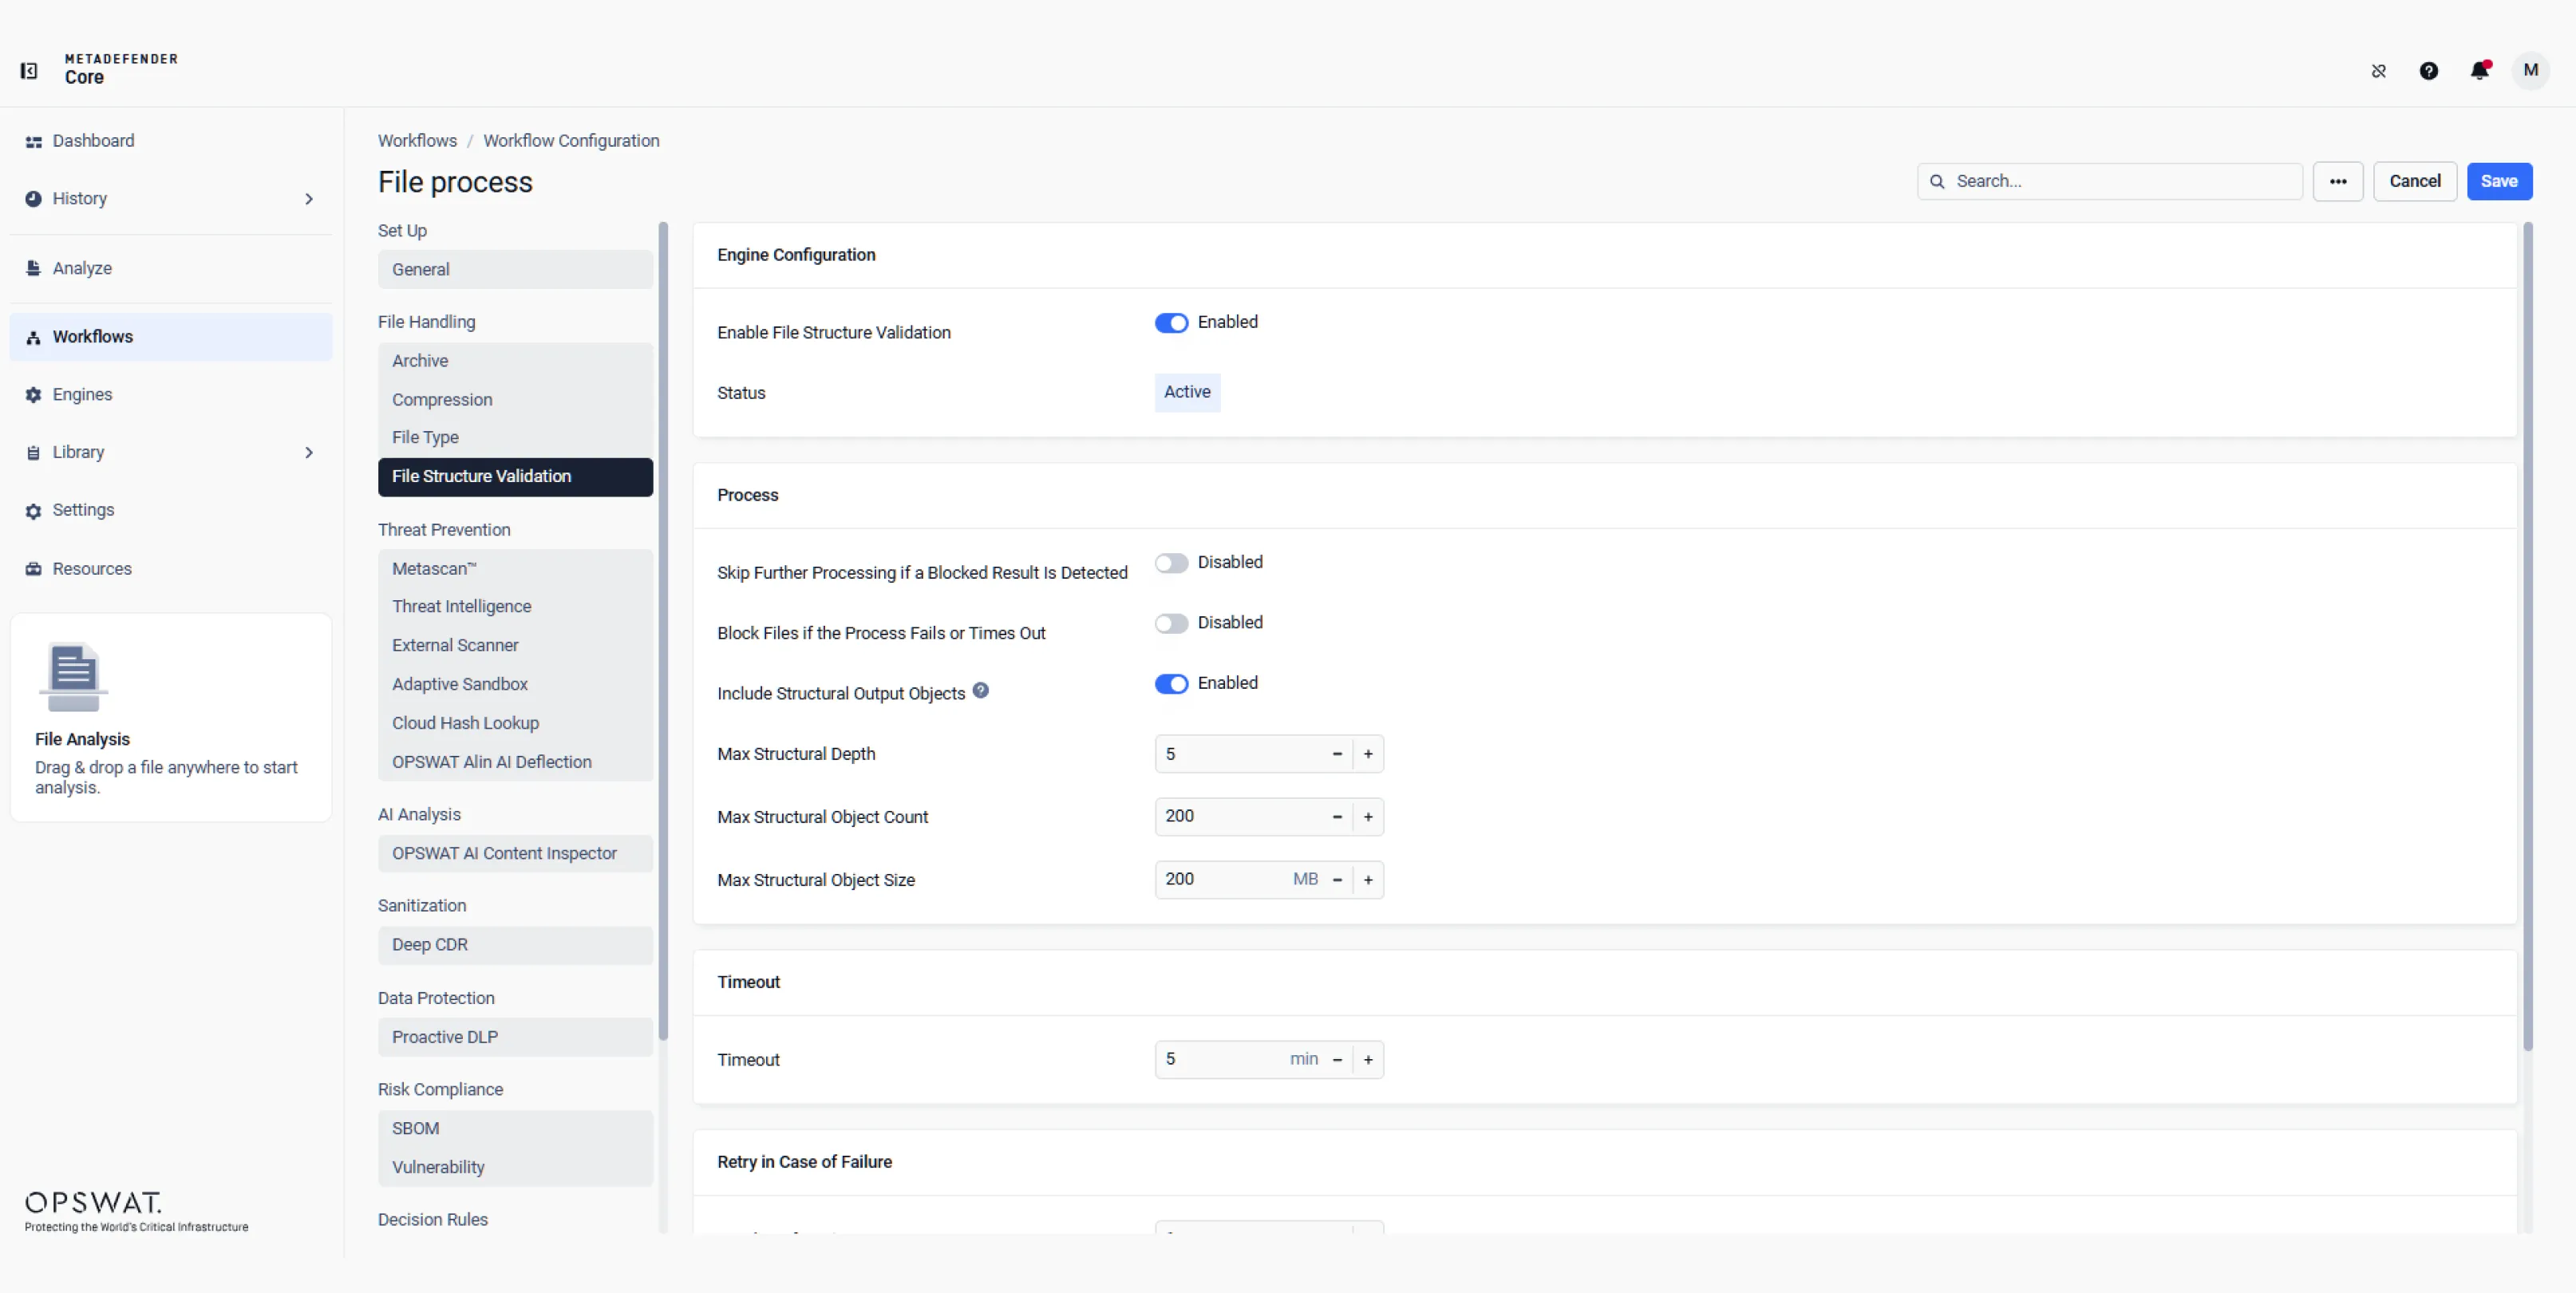
Cấu hình các tính năng giải nén tệp lưu trữ, nén, phát hiện loại tệp chính xác và xác thực cấu trúc tệp để đảm bảo các tệp được nhận diện, giải nén, xử lý và xác minh chính xác trước khi tiến hành phân tích tiếp theo.
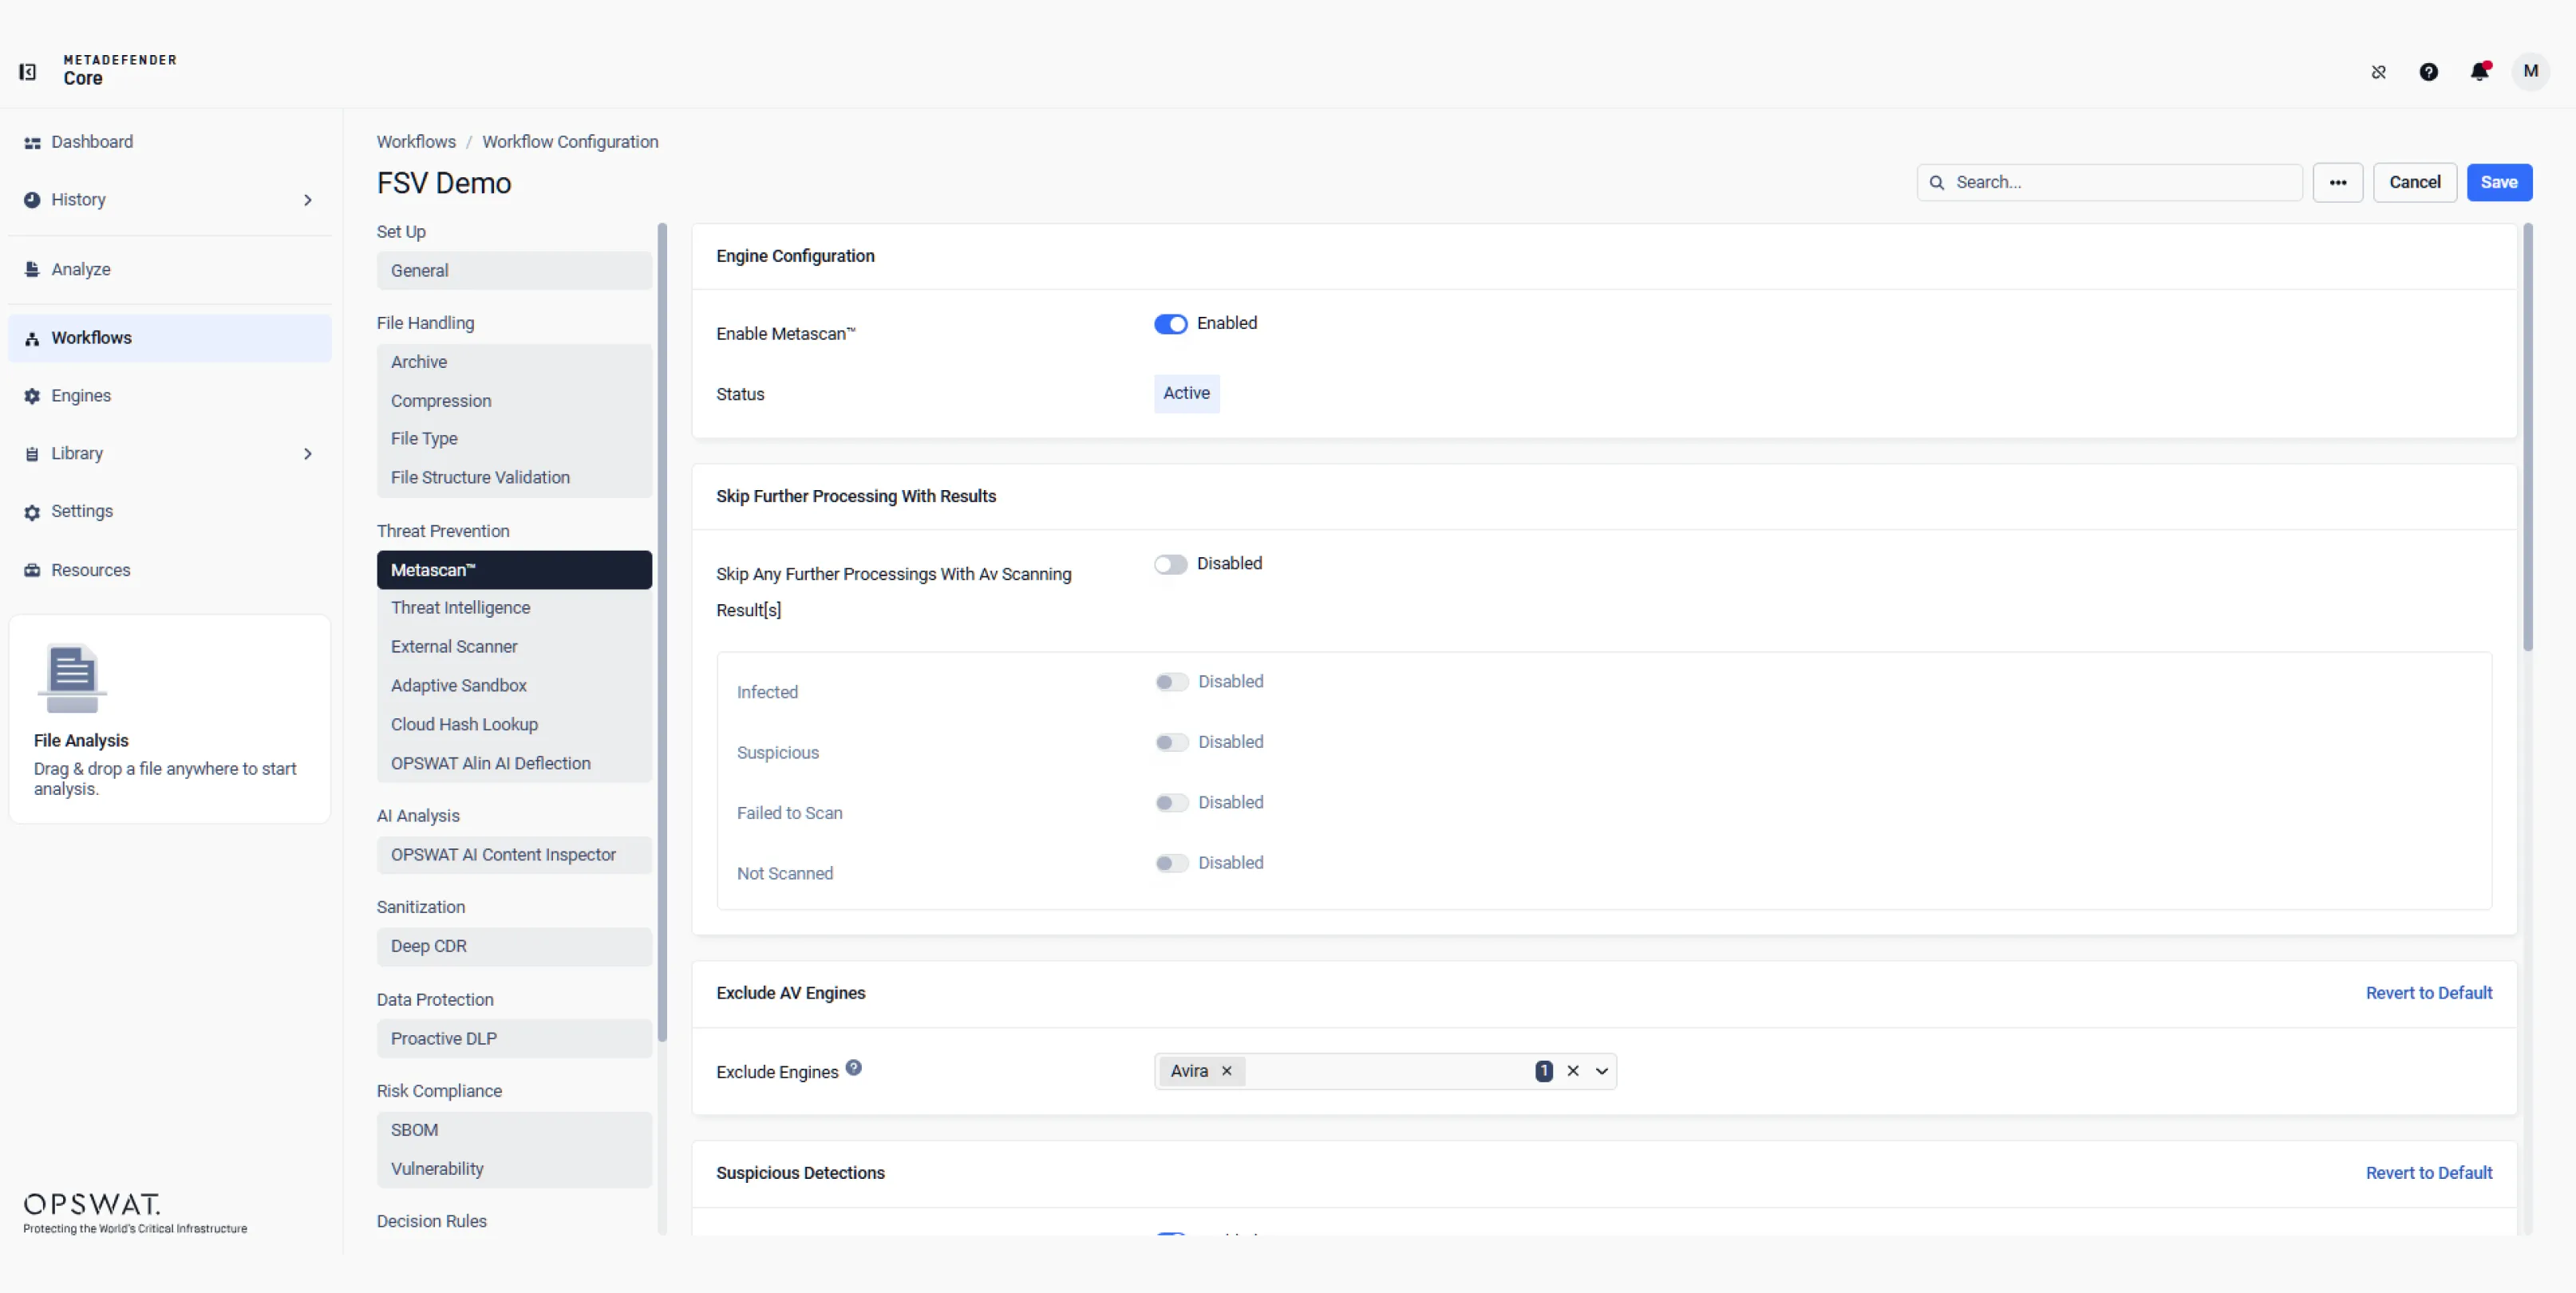
Kết hợp Metascan, Predictive Alin AI, Threat Intelligence, Adaptive Sandbox và Alin AI Deflection để phát hiện các mối đe dọa đã biết, chưa biết và do AI tạo ra thông qua quét đa công cụ, thông tin danh tiếng, phân tích hành vi và định tuyến thông minh.
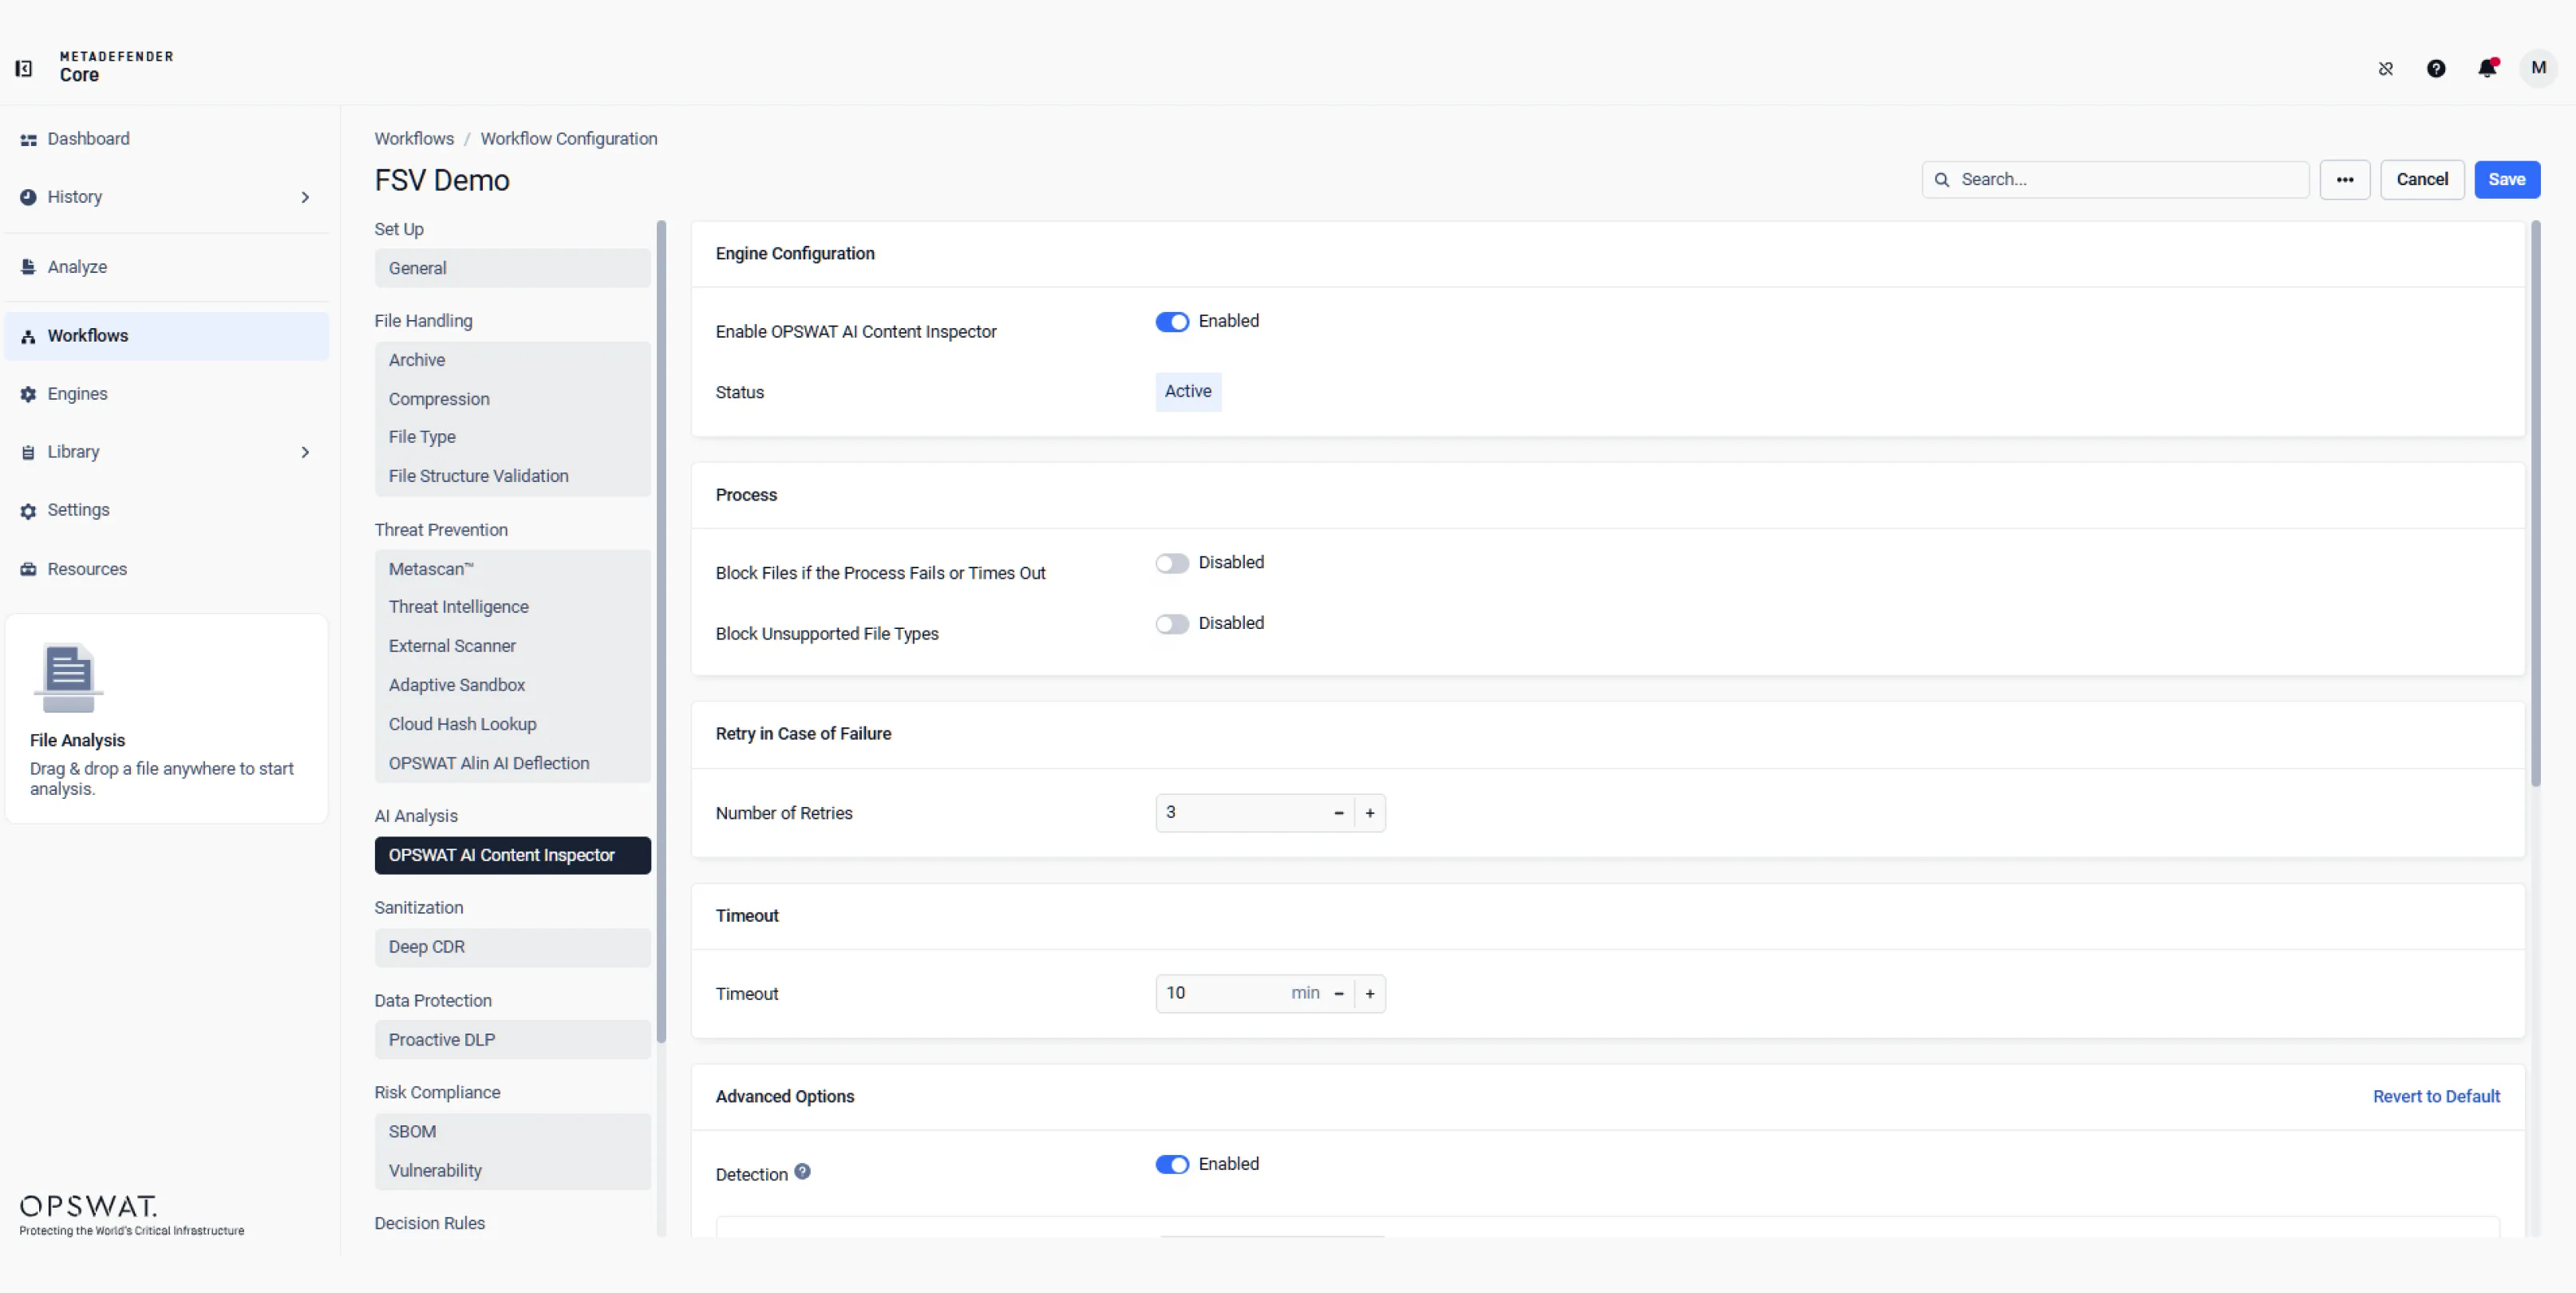
Cấu hình AI Content Inspector để phân tích văn bản và hình ảnh, xác định nội dung do AI tạo ra và phát hiện các hành vi gian lận tiềm ẩn. Sử dụng kết quả đánh giá của công cụ này để đánh giá rủi ro trước khi các tệp được đưa vào các quy trình làm việc quan trọng.
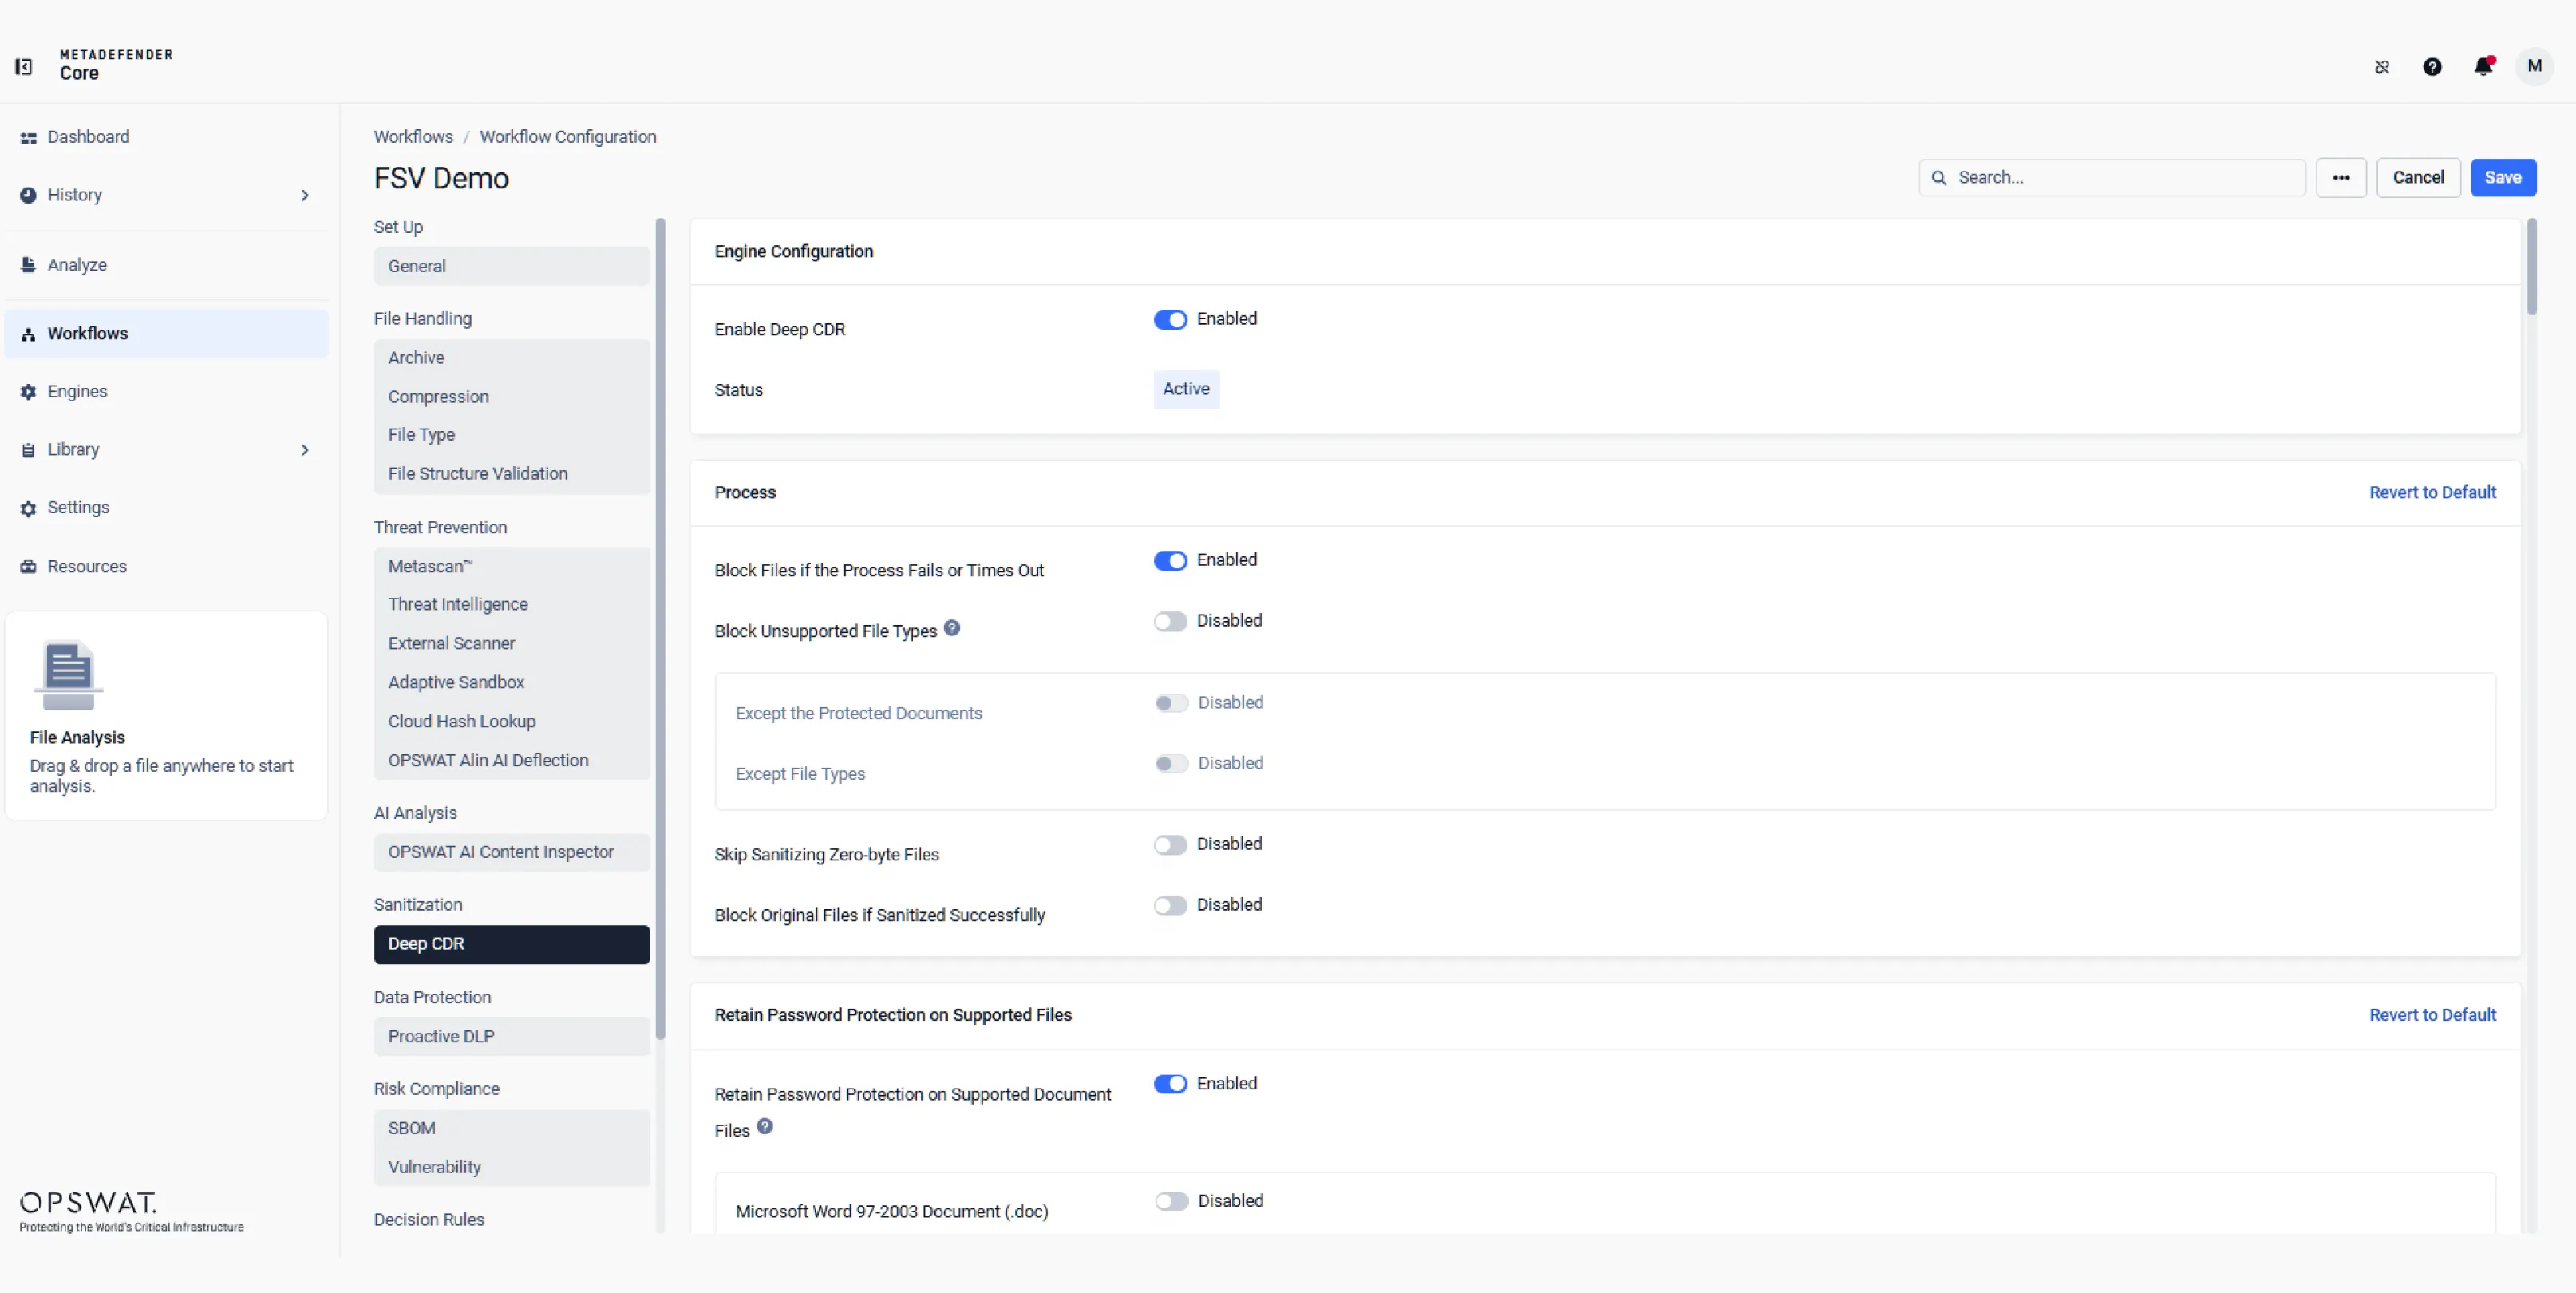
Cấu hình công nghệ Deep CDR™ để làm sạch các tệp bằng cách loại bỏ nội dung có khả năng gây hại và tái tạo các phiên bản an toàn, có thể sử dụng được, đồng thời vẫn giữ nguyên các chức năng quan trọng đối với hoạt động kinh doanh trước khi các tệp này được đưa vào các quy trình làm việc tiếp theo.
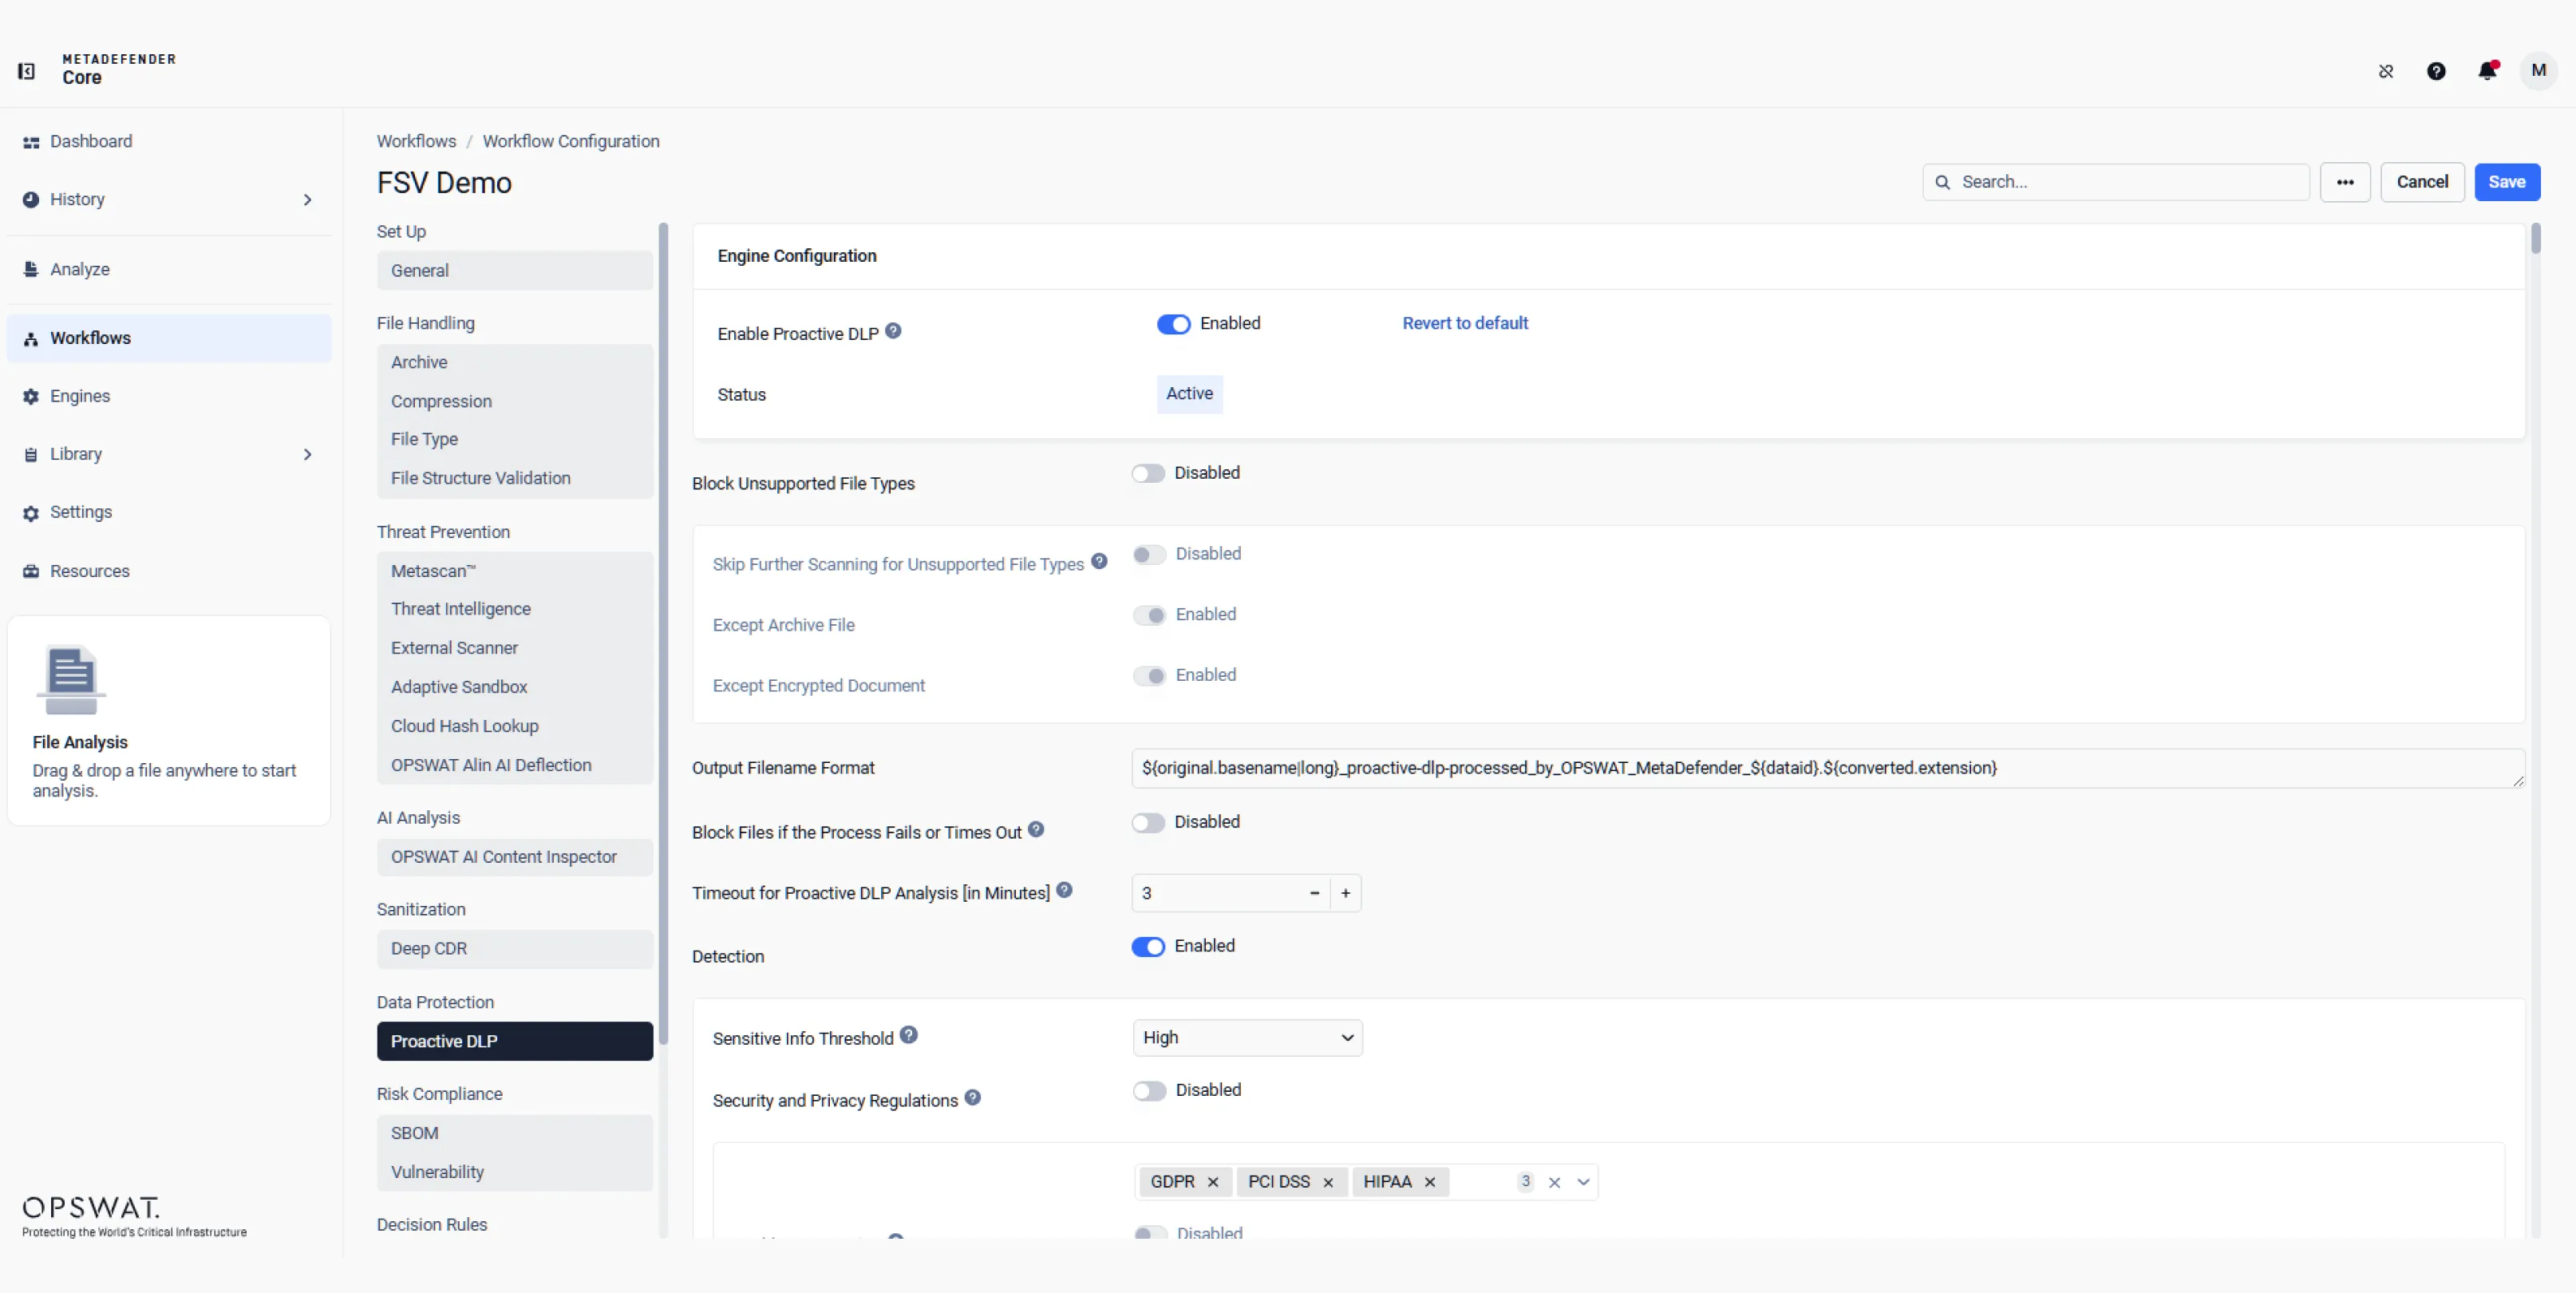
Sử dụng công nghệ phân loại và phát hiện mẫu dựa trên trí tuệ nhân tạo (AI) để xác định và bảo vệ dữ liệu nhạy cảm. Cấu hình các quy tắc để giám sát việc di chuyển tệp tin, giảm thiểu rủi ro từ bên trong, đồng thời che giấu, chặn hoặc gửi cảnh báo dựa trên chính sách.
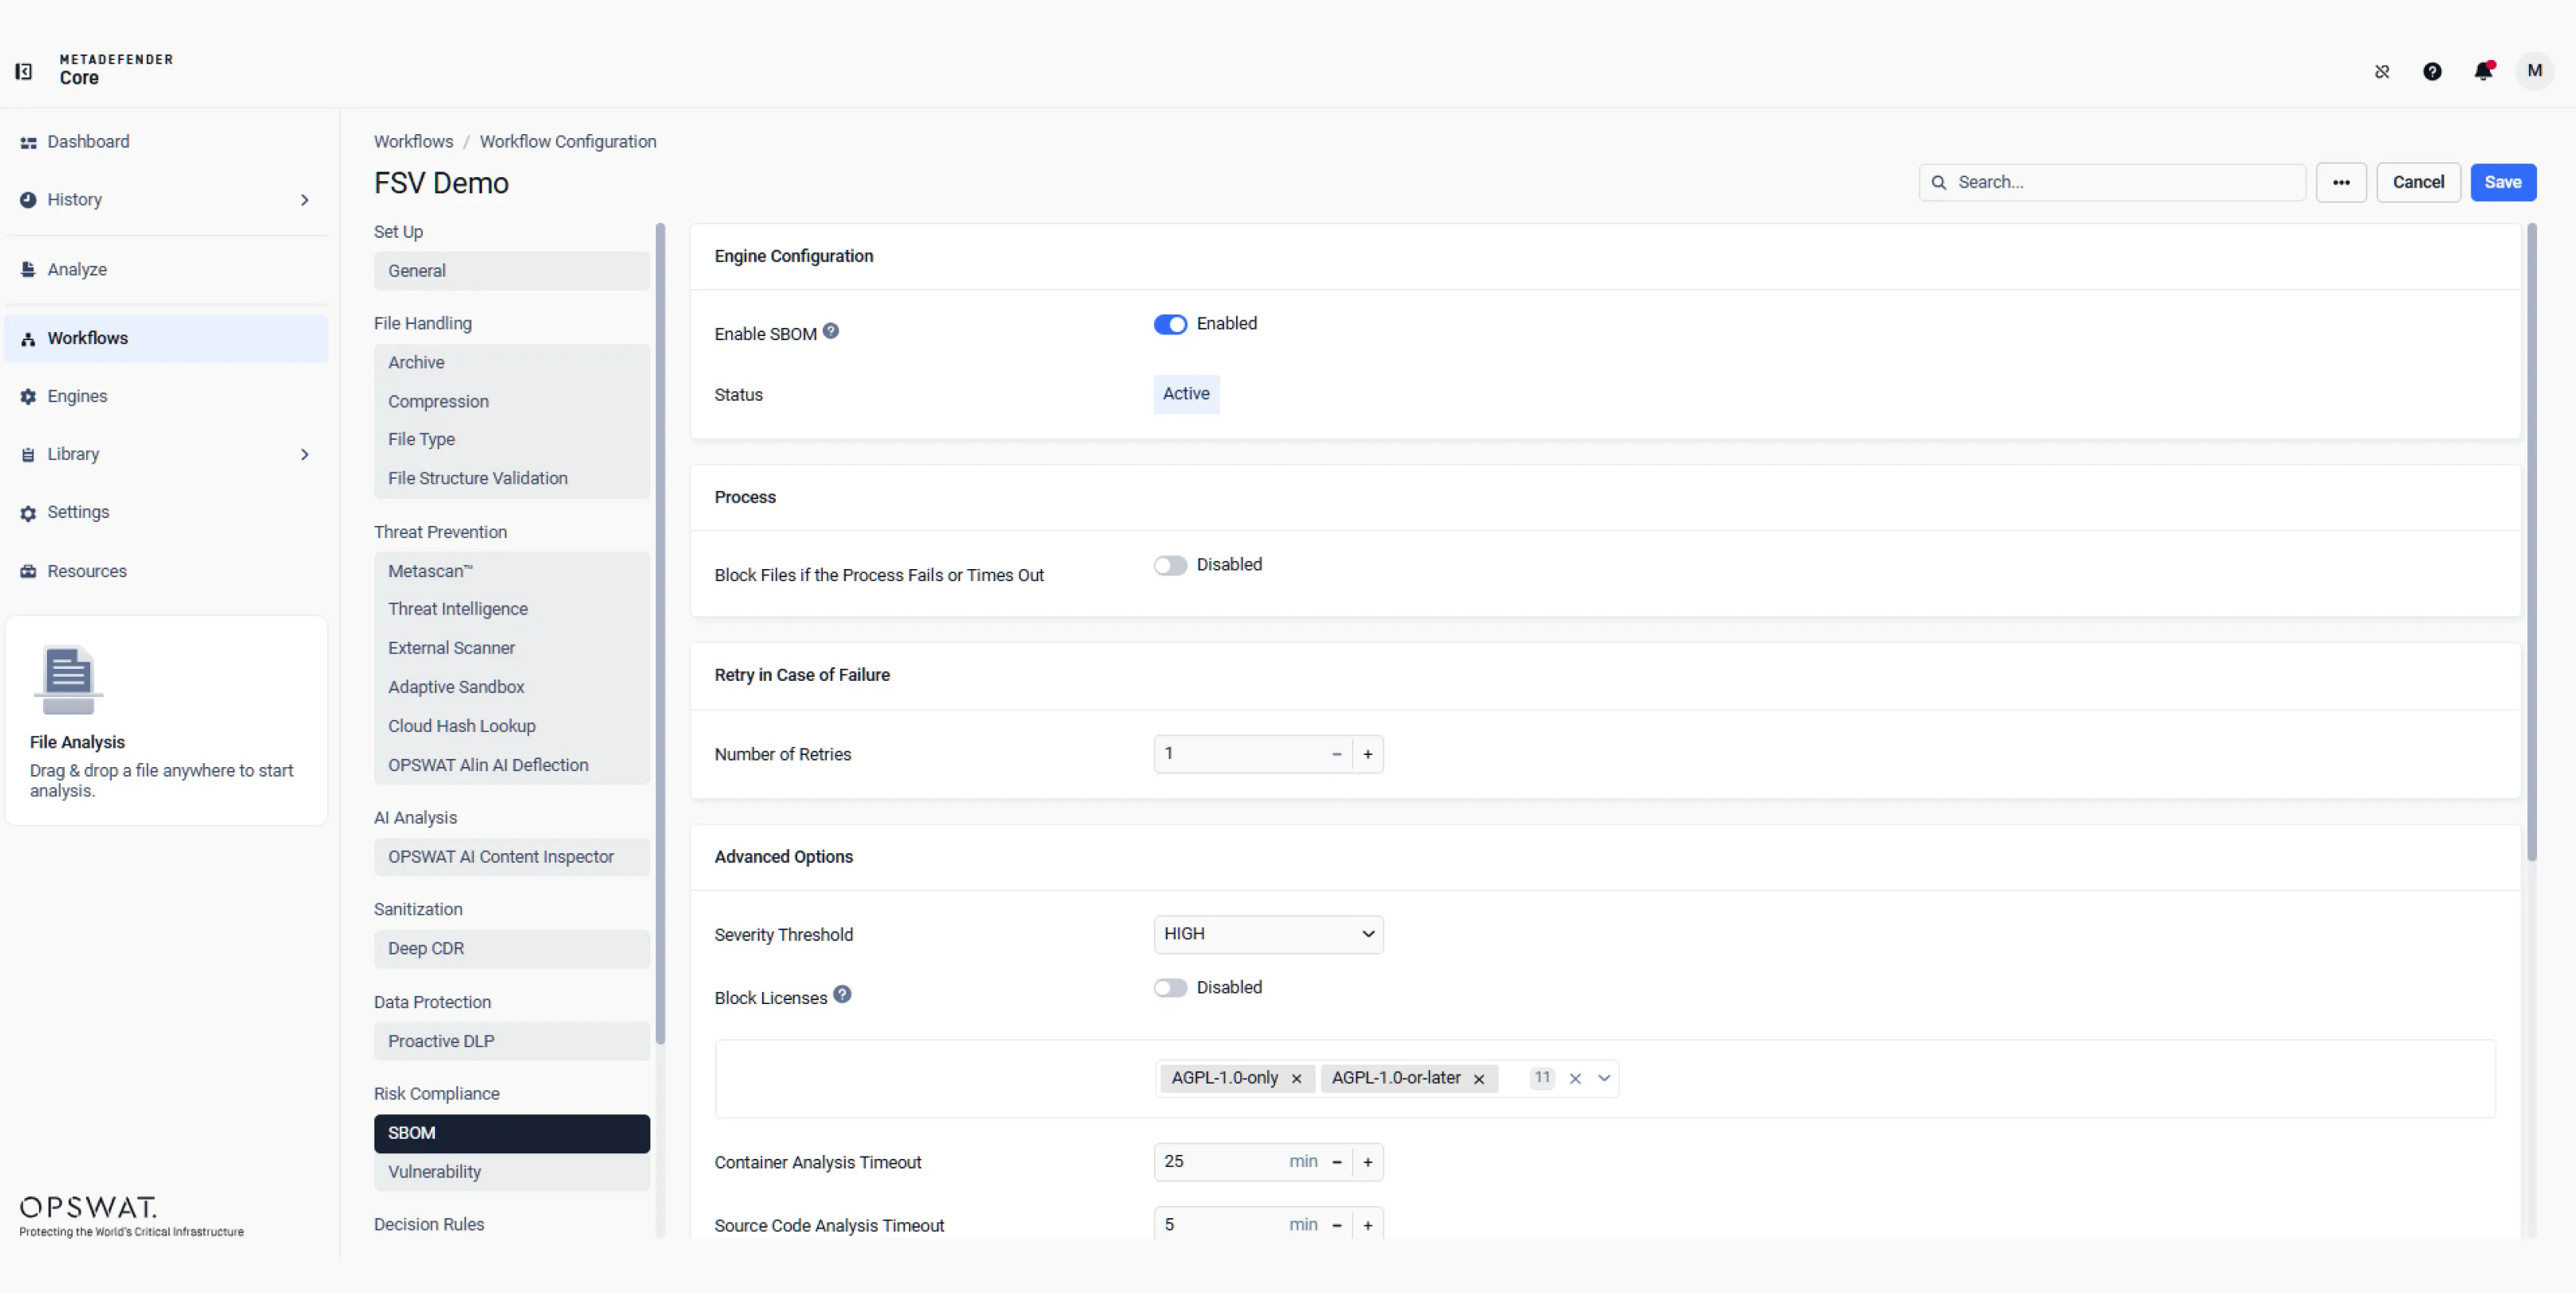
Phân tích các tệp, trình cài đặt và tệp thực thi để tạo danh sách thành phần phần mềm (SBOM) bao gồm các thành phần, phiên bản, giấy phép và các mối phụ thuộc. Xác định các lỗ hổng bảo mật đã biết và áp dụng các chính sách dựa trên mức độ rủi ro trước khi phần mềm được đưa vào các môi trường quan trọng.
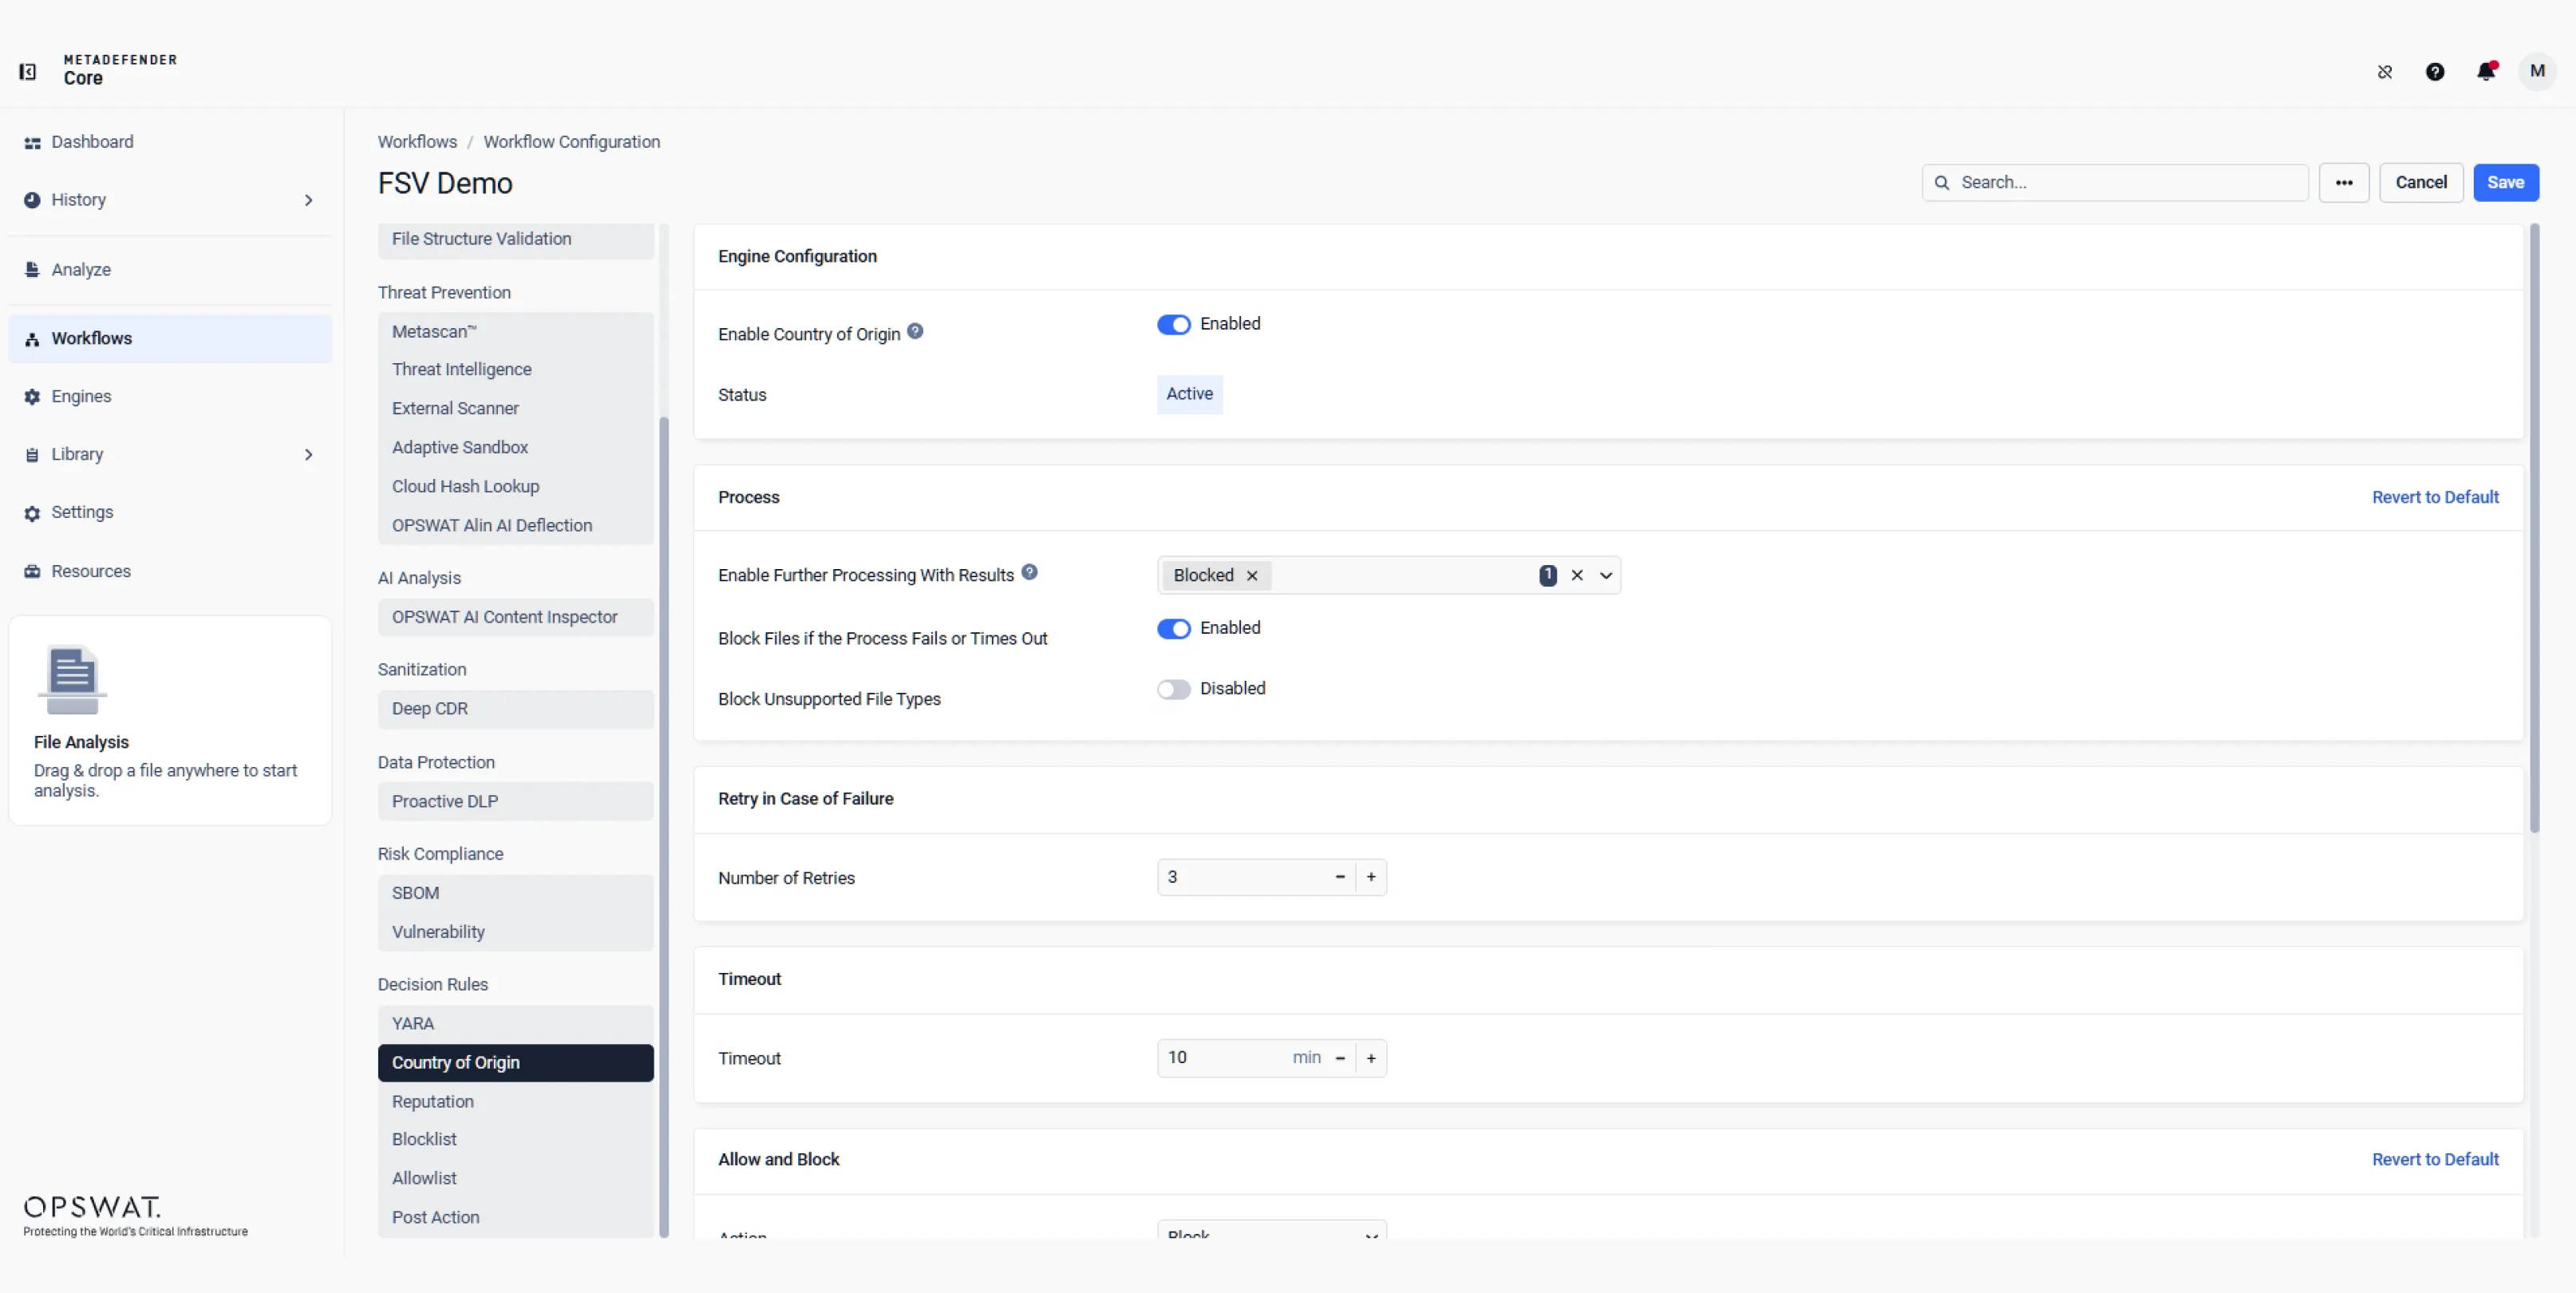
Cấu hình các quy tắc YARA, Nguồn gốc, Danh tiếng, Danh sách chặn, Danh sách cho phép và Hành động sau khi quét để đánh giá bối cảnh tệp và kết quả quét, sau đó tự động cho phép, chặn hoặc chuyển hướng các tệp theo chính sách.
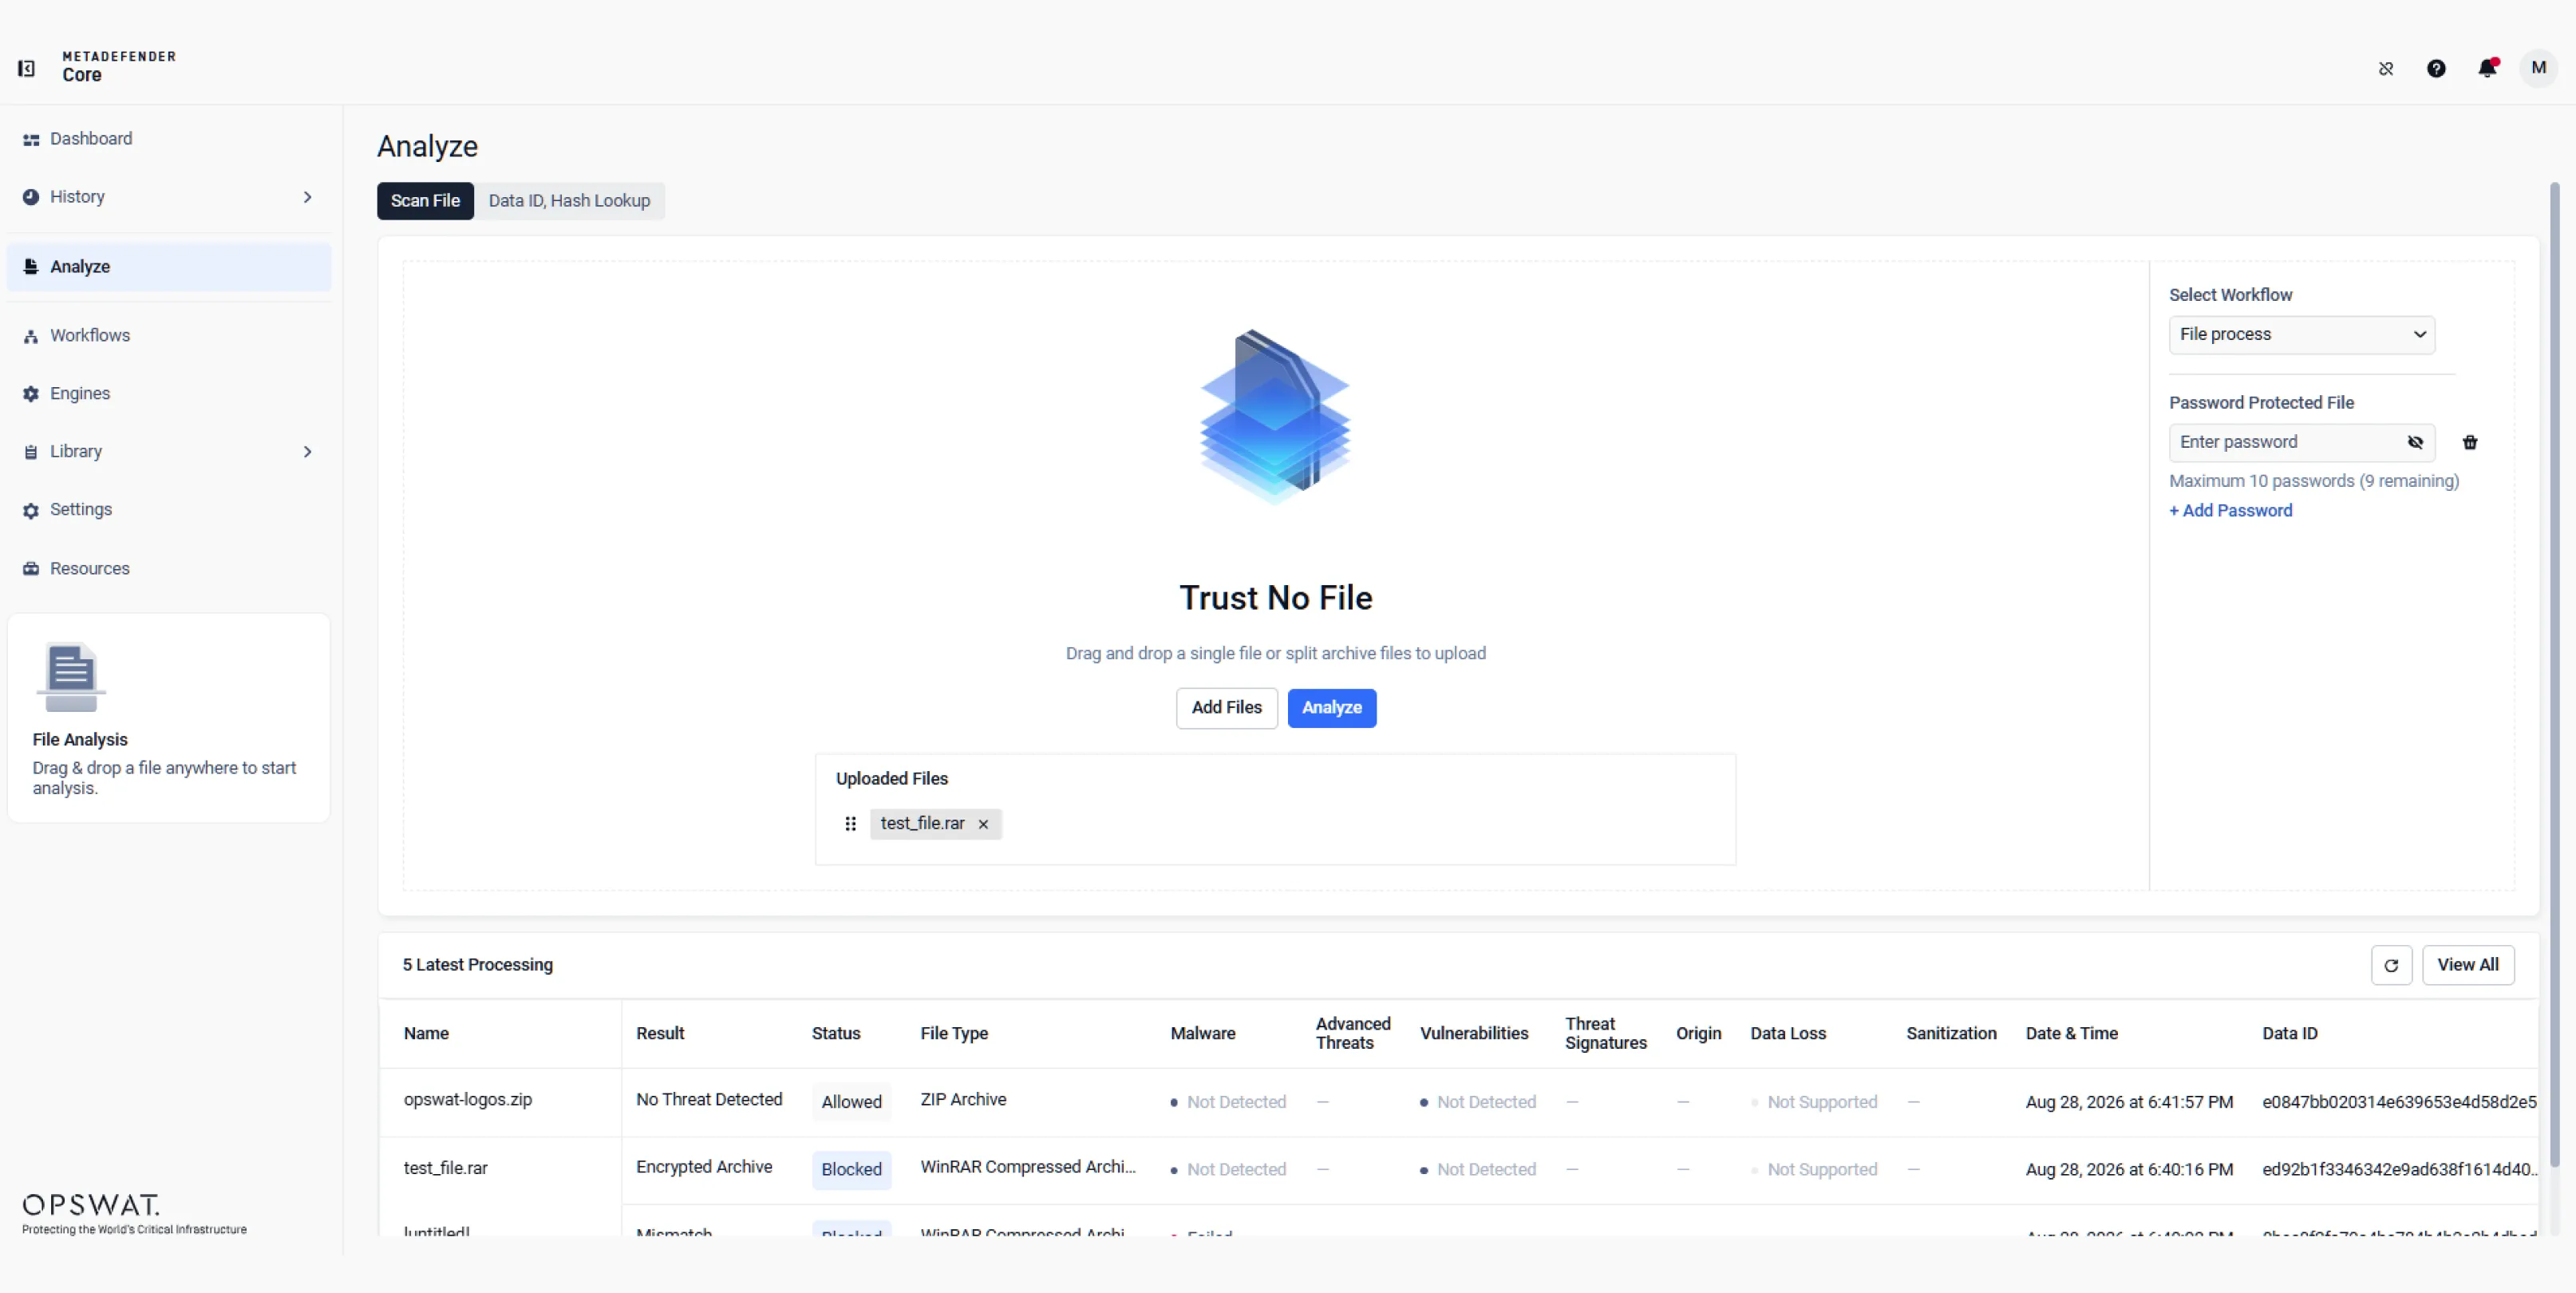
Chọn hoặc tải lên một tệp, chọn quy trình làm việc mong muốn và nhập mật khẩu nếu được yêu cầu. Nhấp vào “Xử lý” để bắt đầu quét tệp bằng các công cụ bảo mật đã được cấu hình.
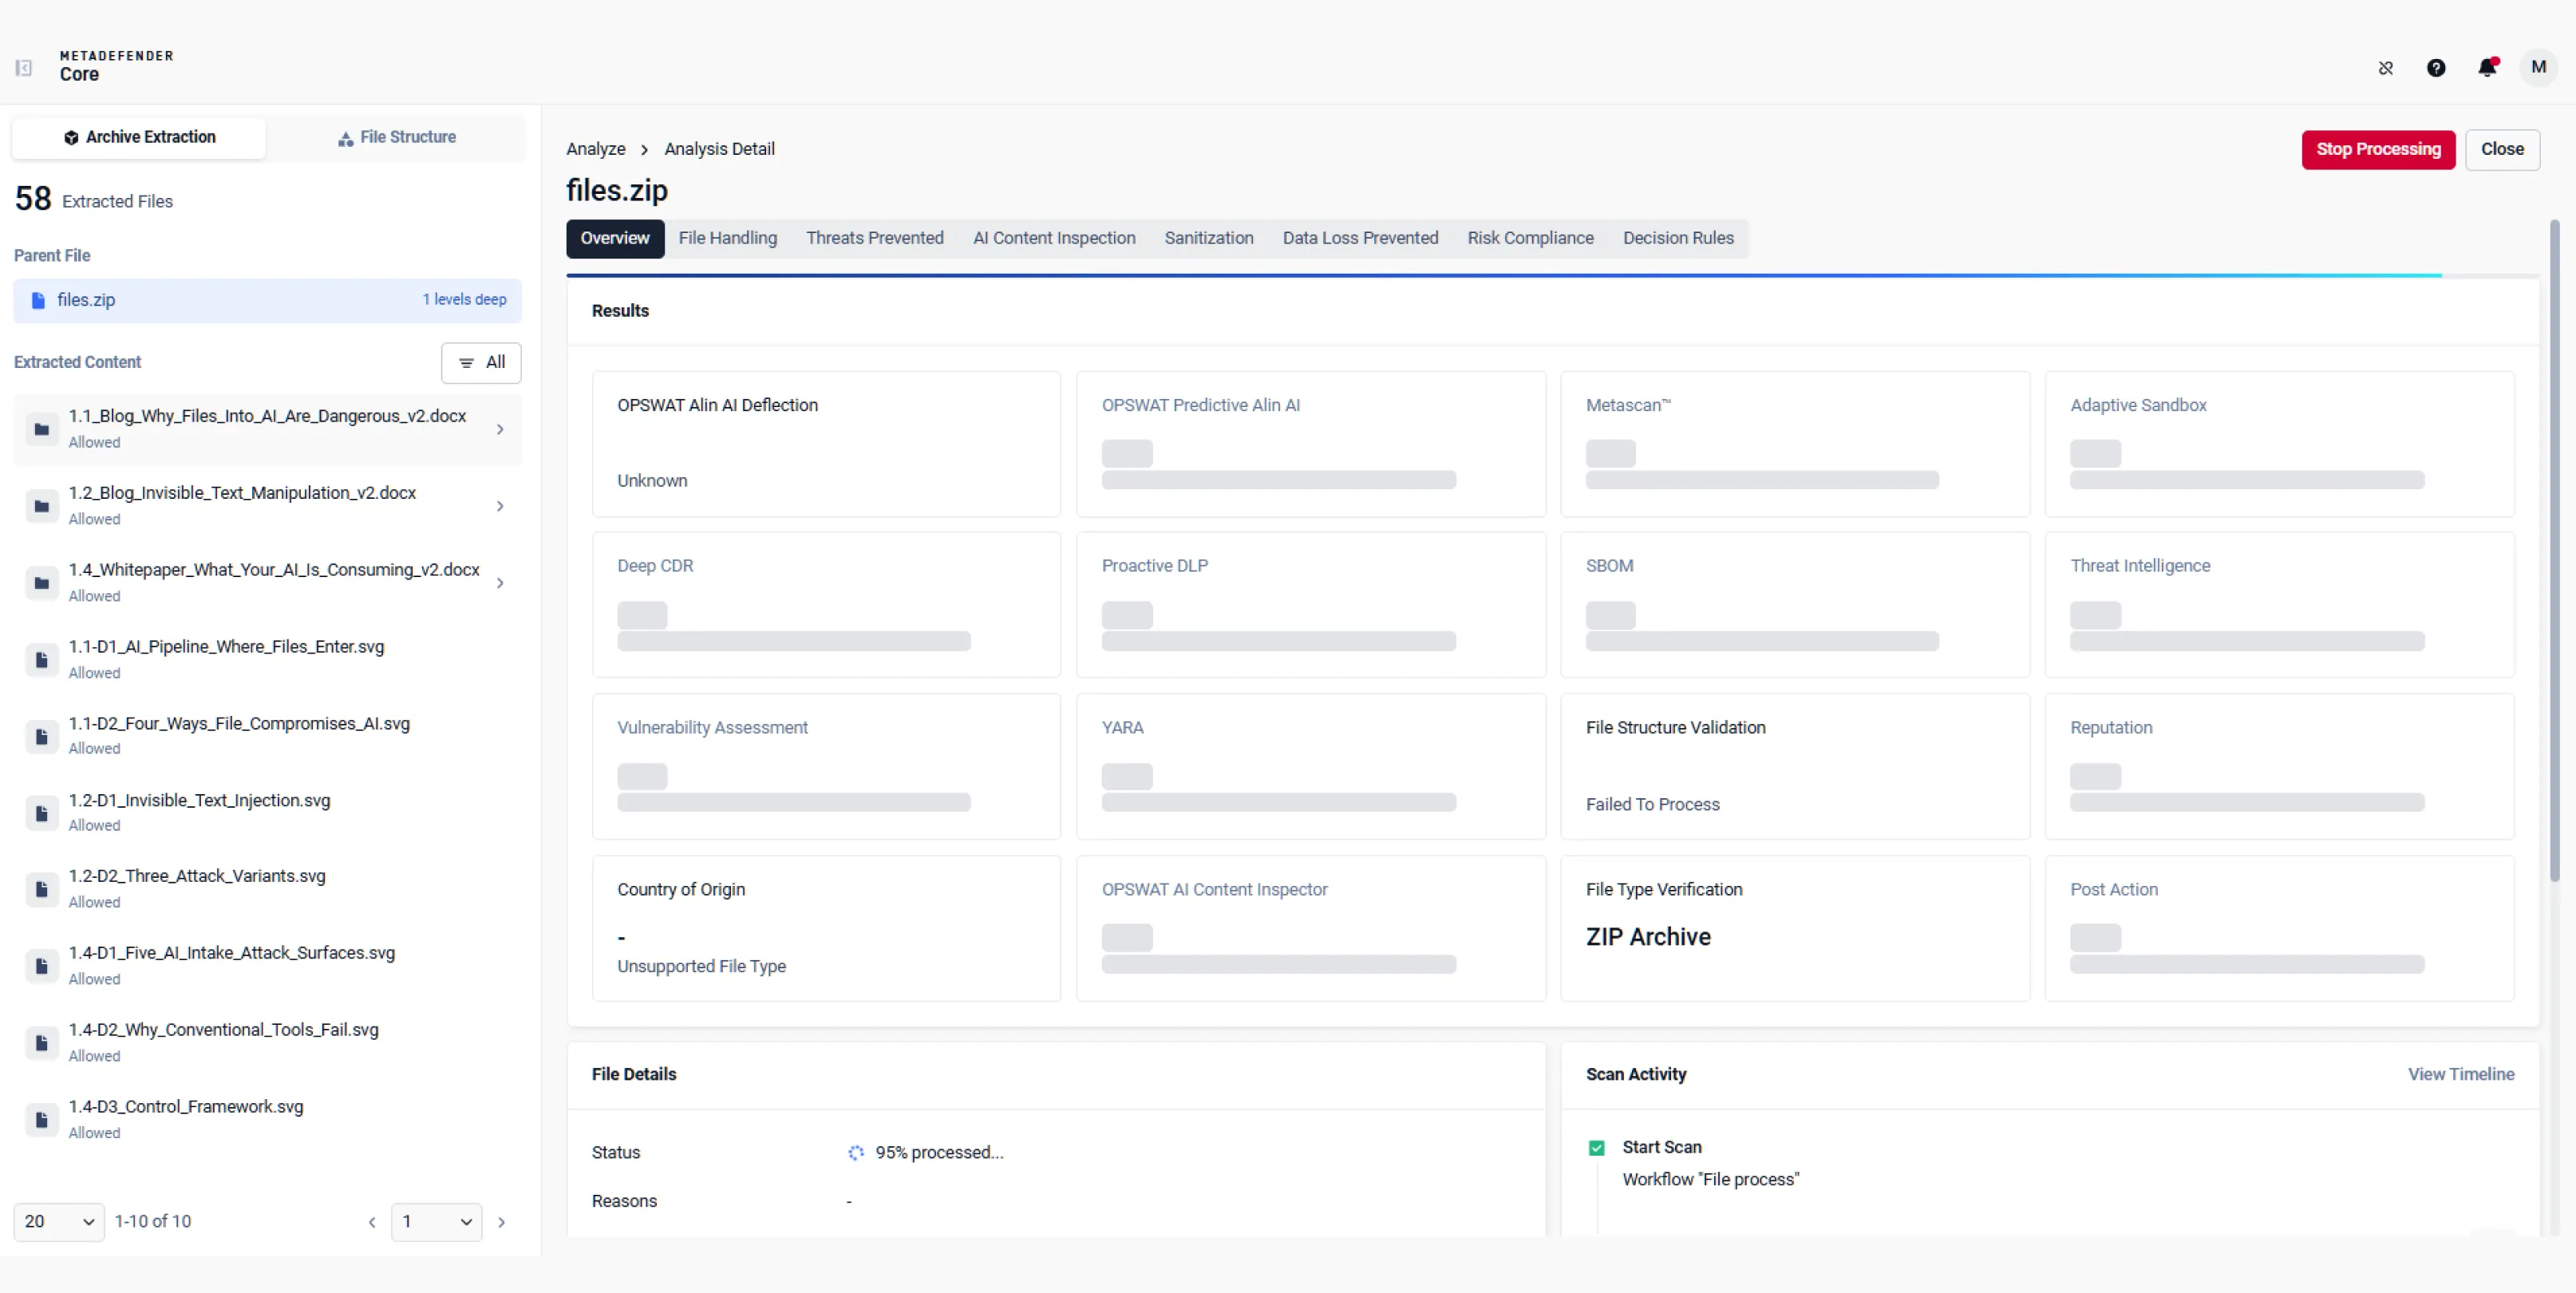
Các tệp đang được kiểm tra qua các hệ thống khác nhau để phát hiện phần mềm độc hại và đánh giá rủi ro. Quy trình này đảm bảo rằng bất kỳ nội dung nào có khả năng gây hại sẽ không thể lọt qua hệ thống bảo vệ và tiếp cận người dùng cuối.
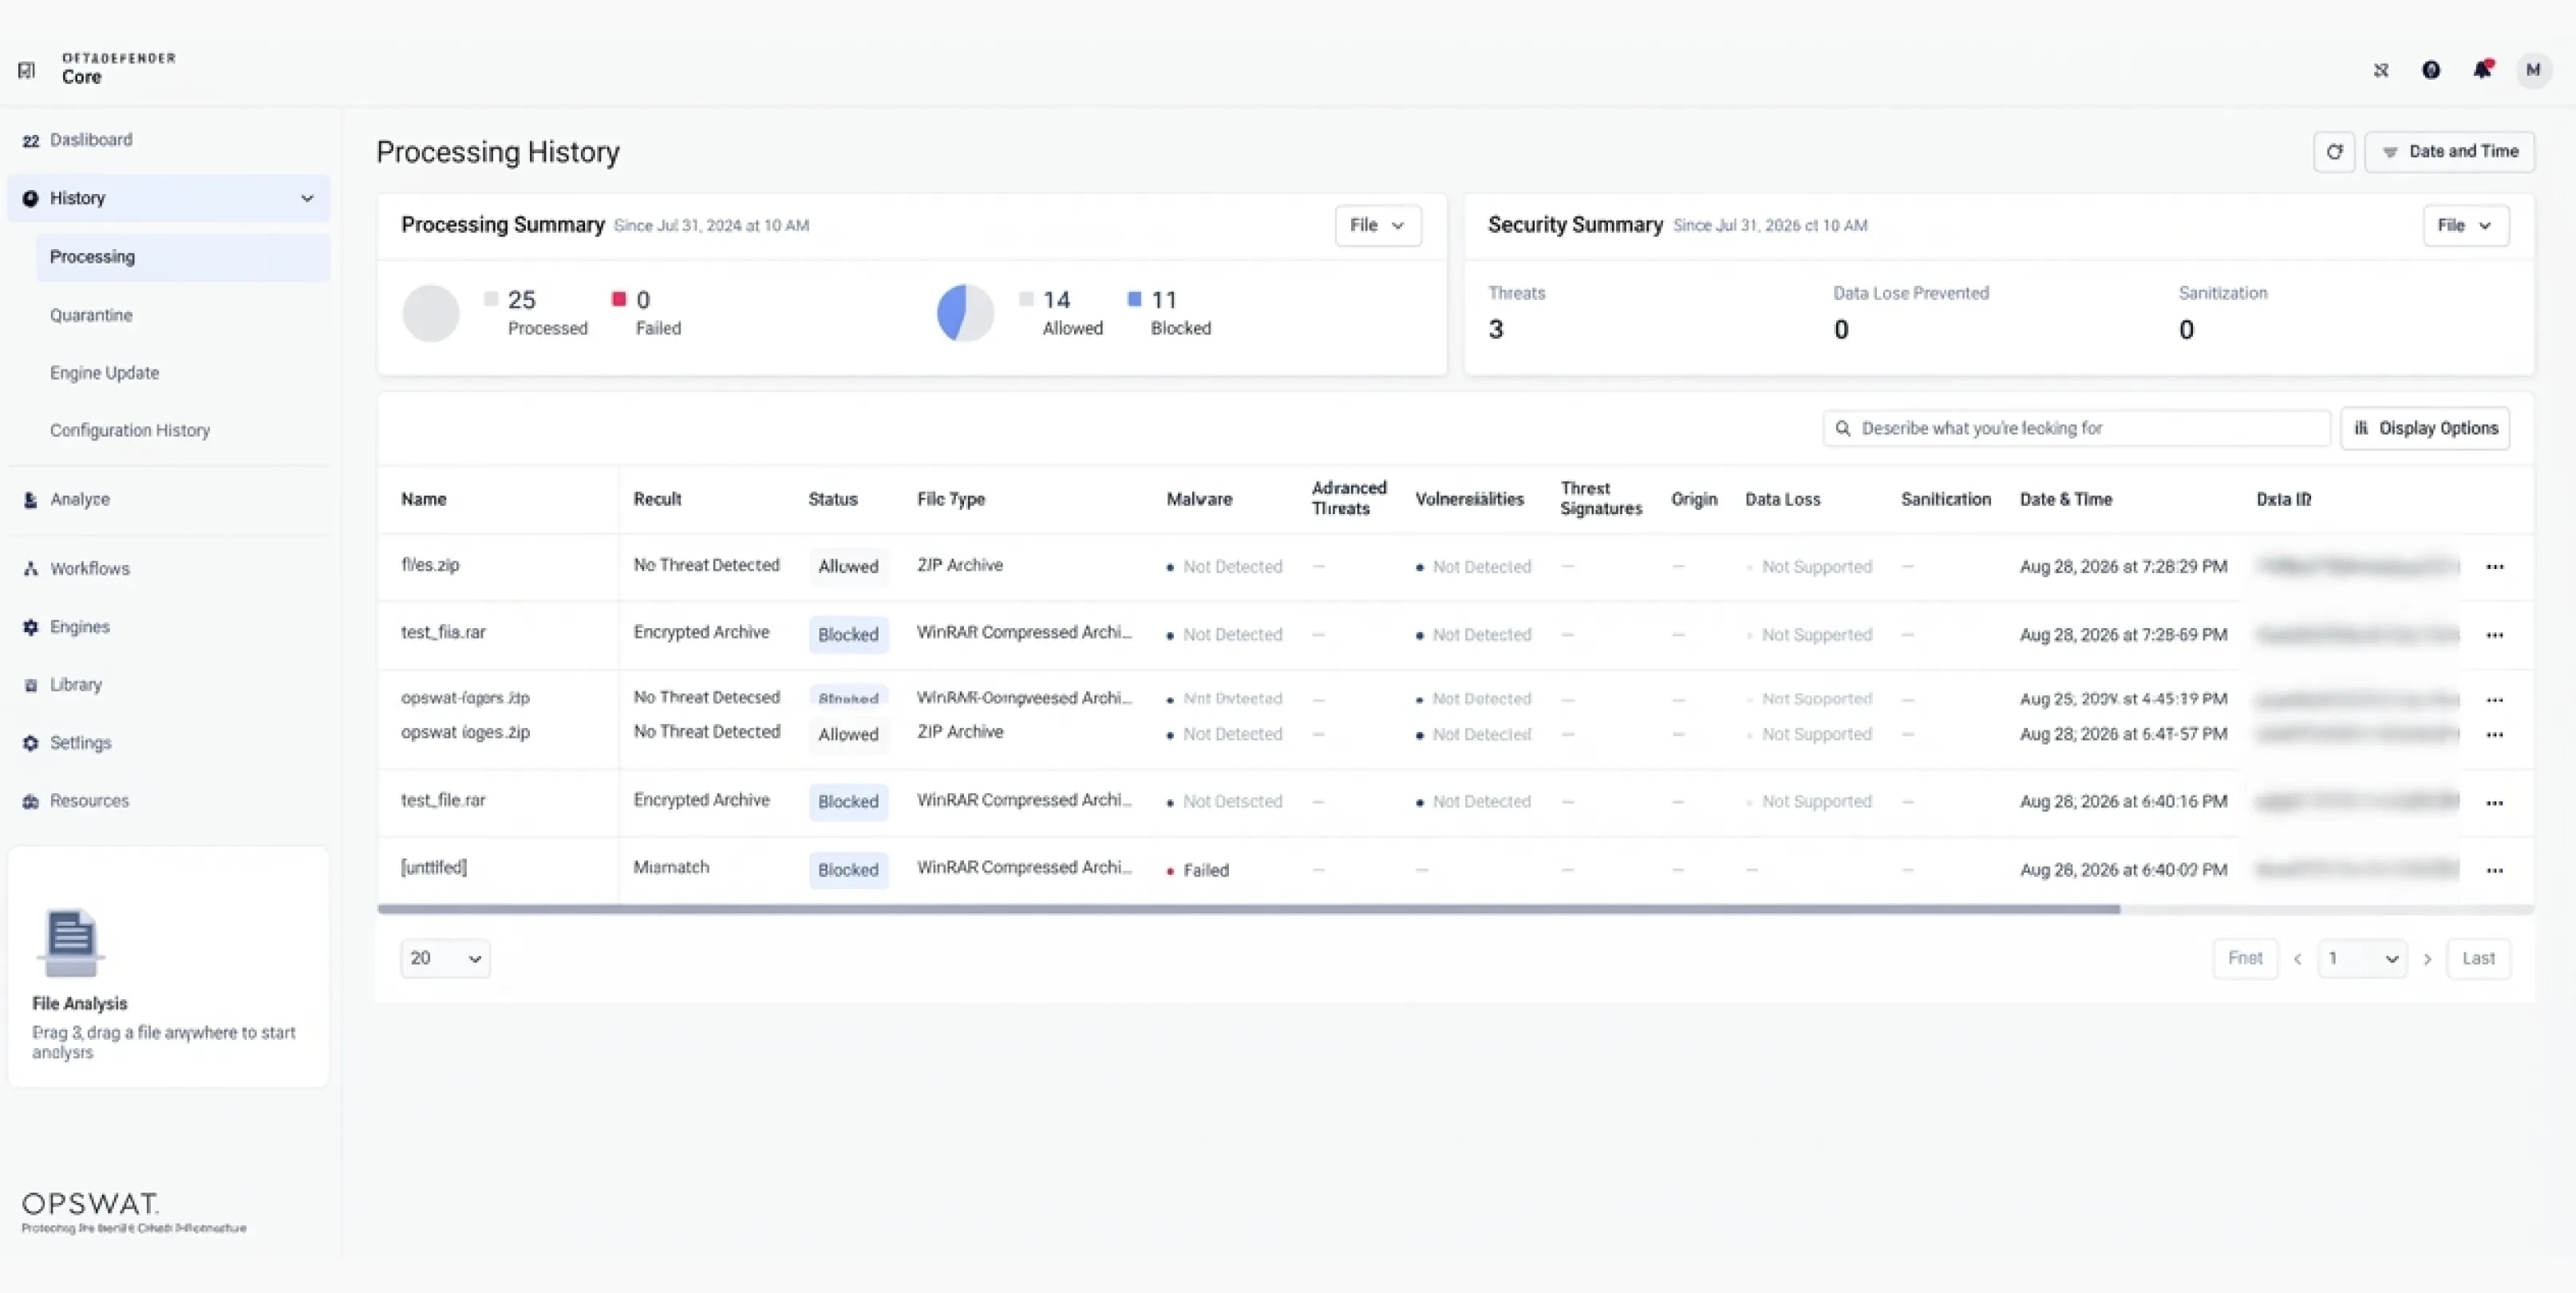
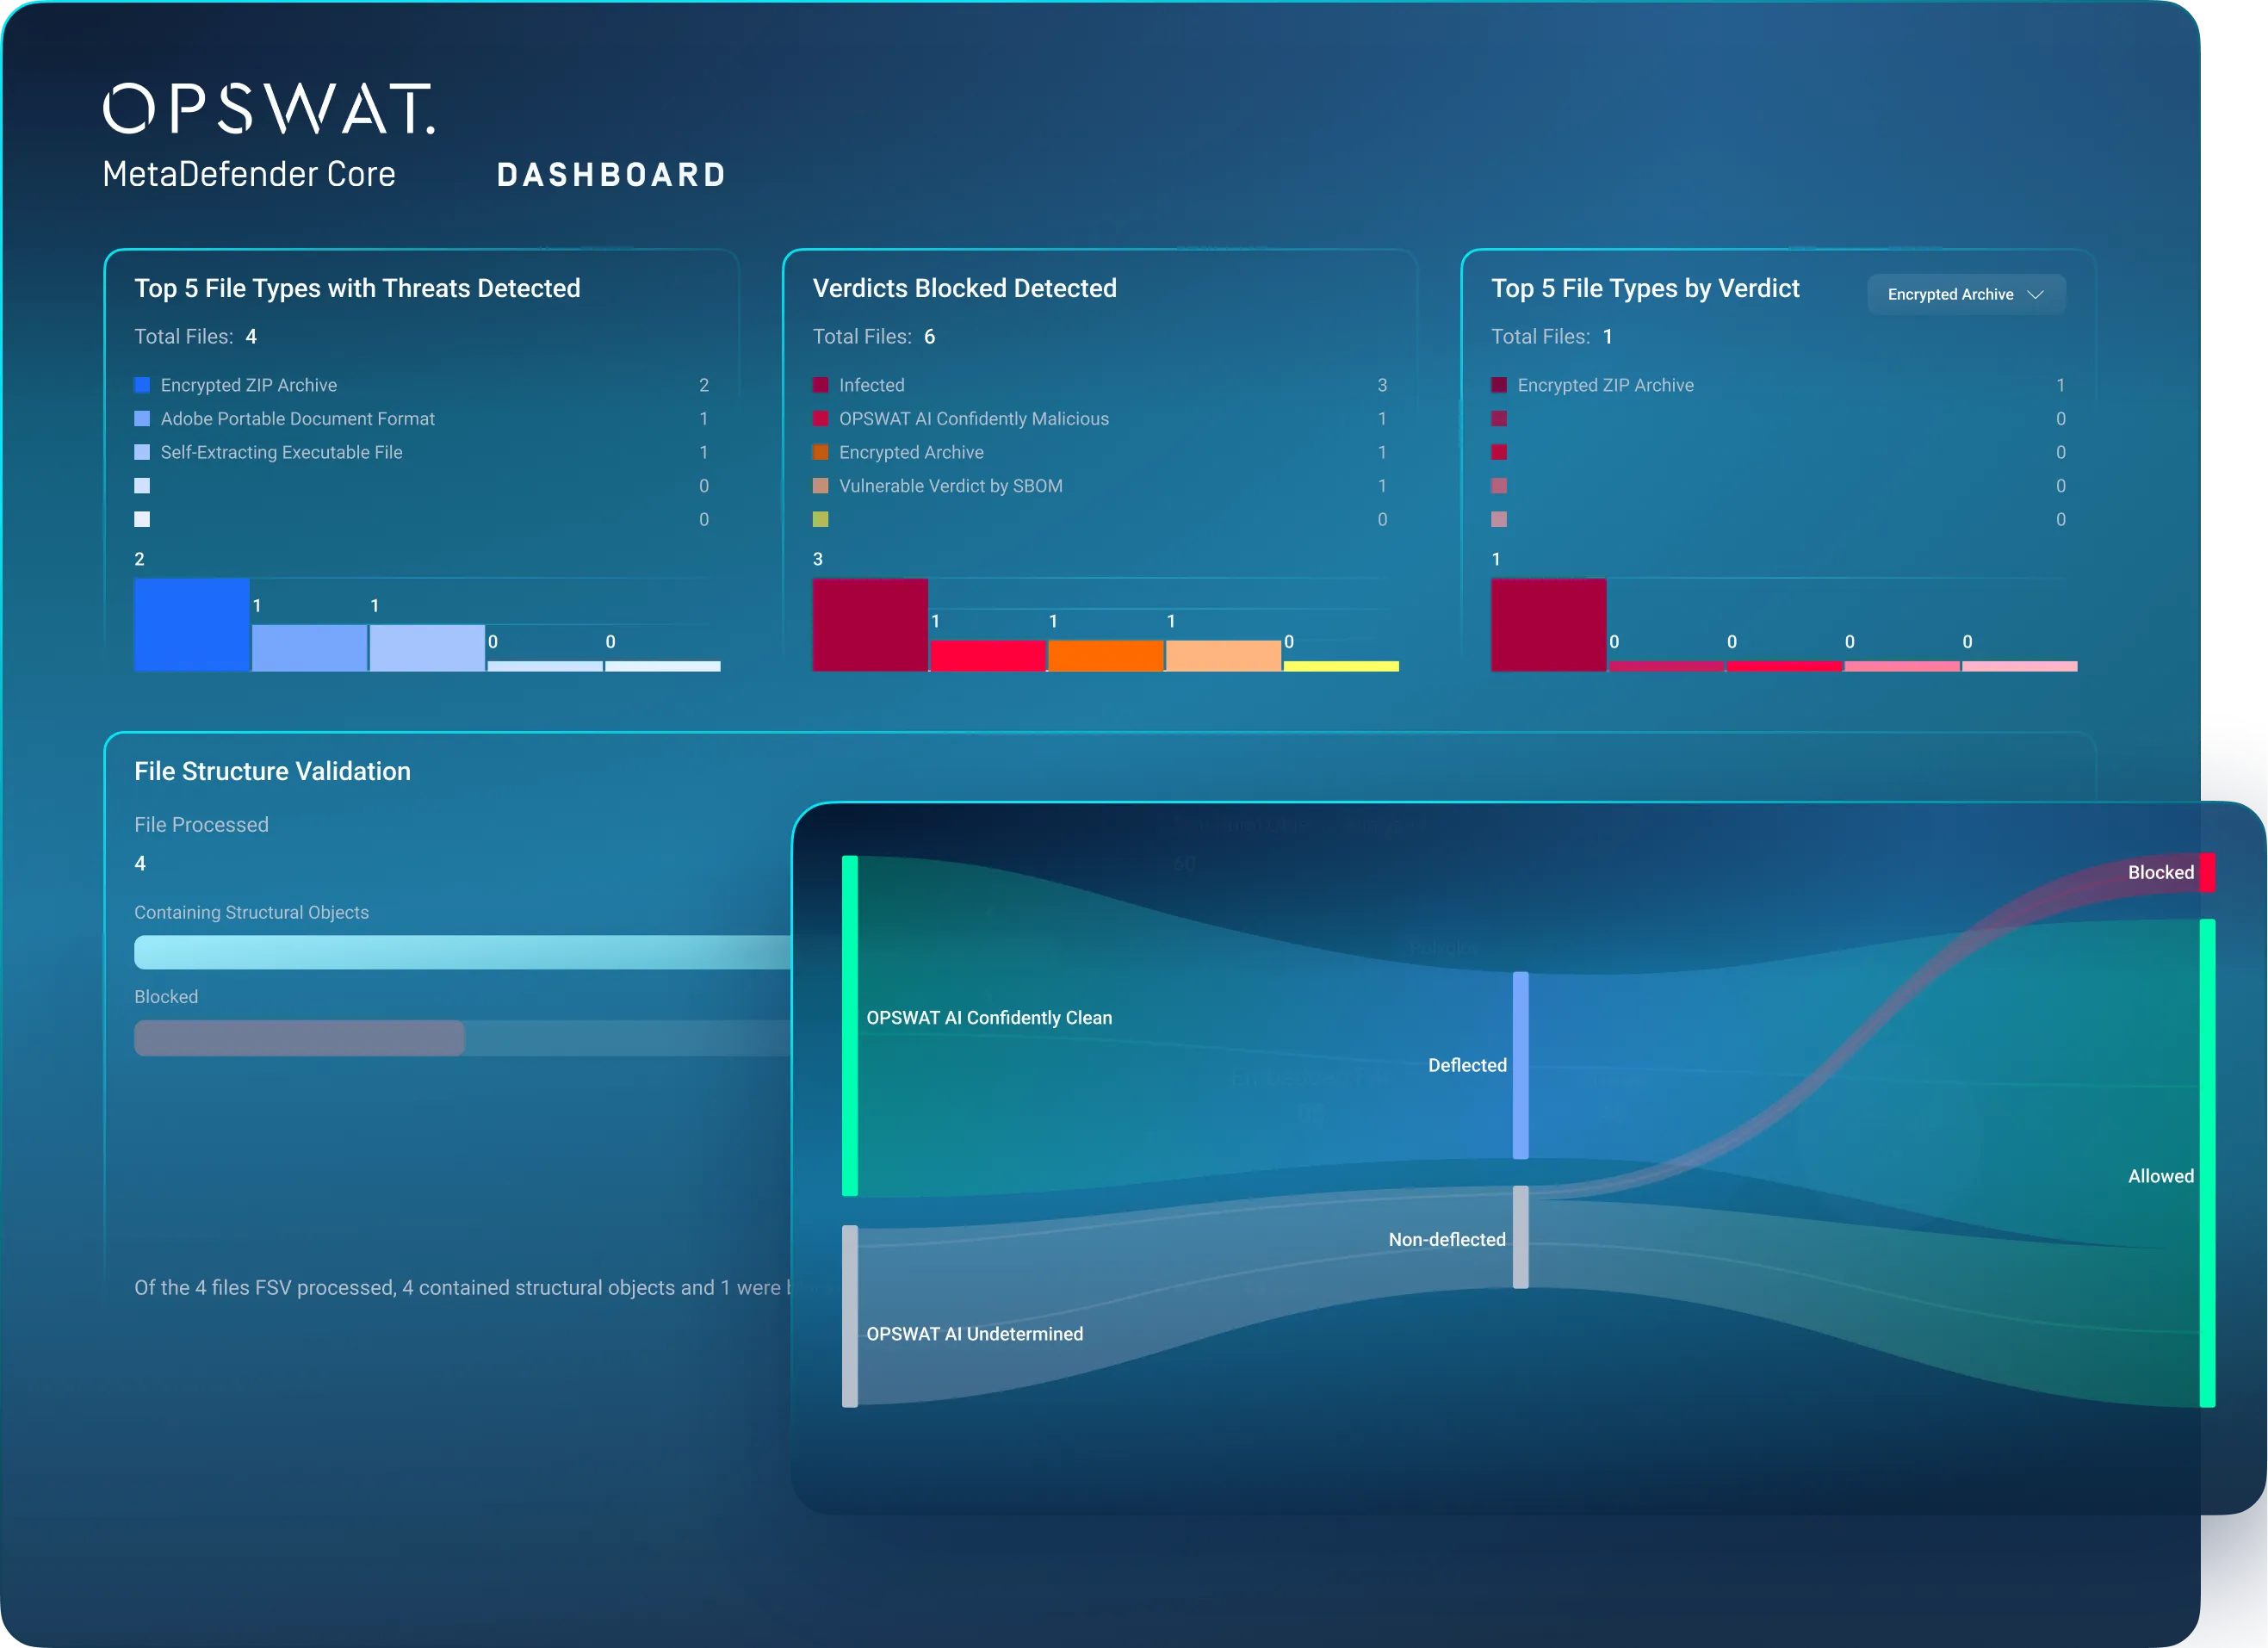
Theo dõi các tệp đã được xử lý, cho phép, chặn và không thành công. Tìm kiếm và lọc kết quả theo loại tệp, đánh giá mức độ đe dọa, lỗ hổng bảo mật, quá trình làm sạch, nguồn gốc và thời gian xử lý.
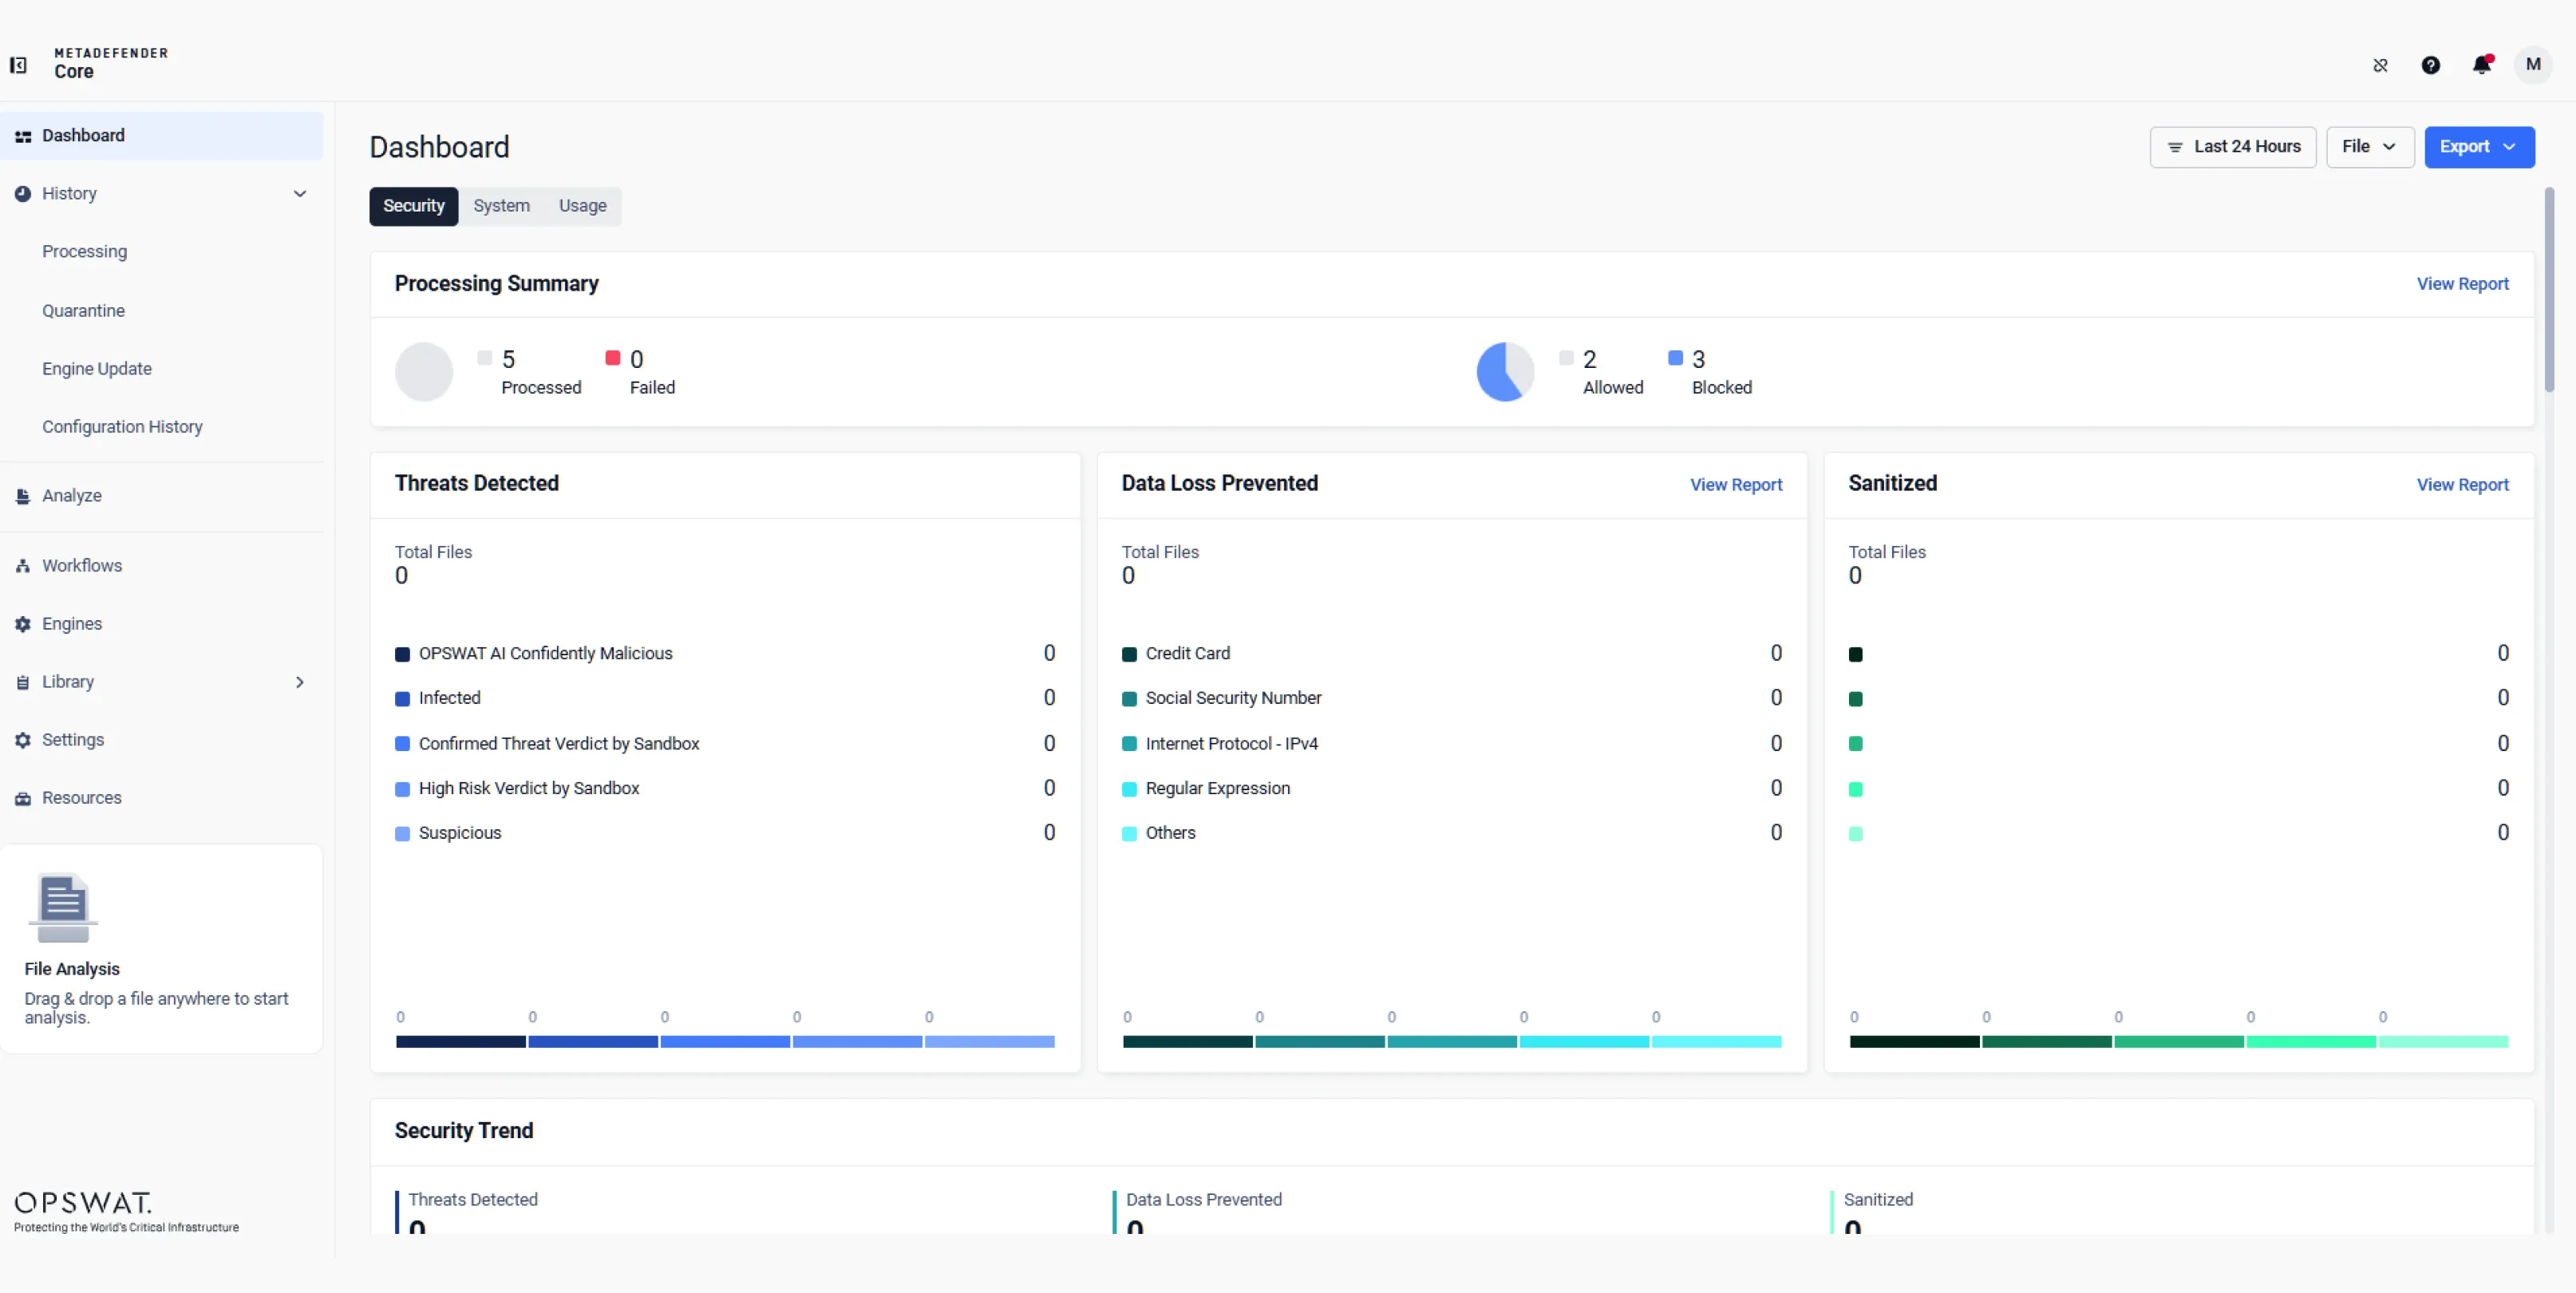
Khám phá các báo cáo bảo mật về các mối đe dọa đã phát hiện, các trường hợp mất dữ liệu đã ngăn chặn, các tệp đã được làm sạch, xu hướng CVE và các quốc gia được phát hiện, cùng với thông tin chi tiết về tình trạng hệ thống và tình hình sử dụng. Lọc theo khoảng thời gian và loại tệp, xem xét các xu hướng và xuất kết quả.
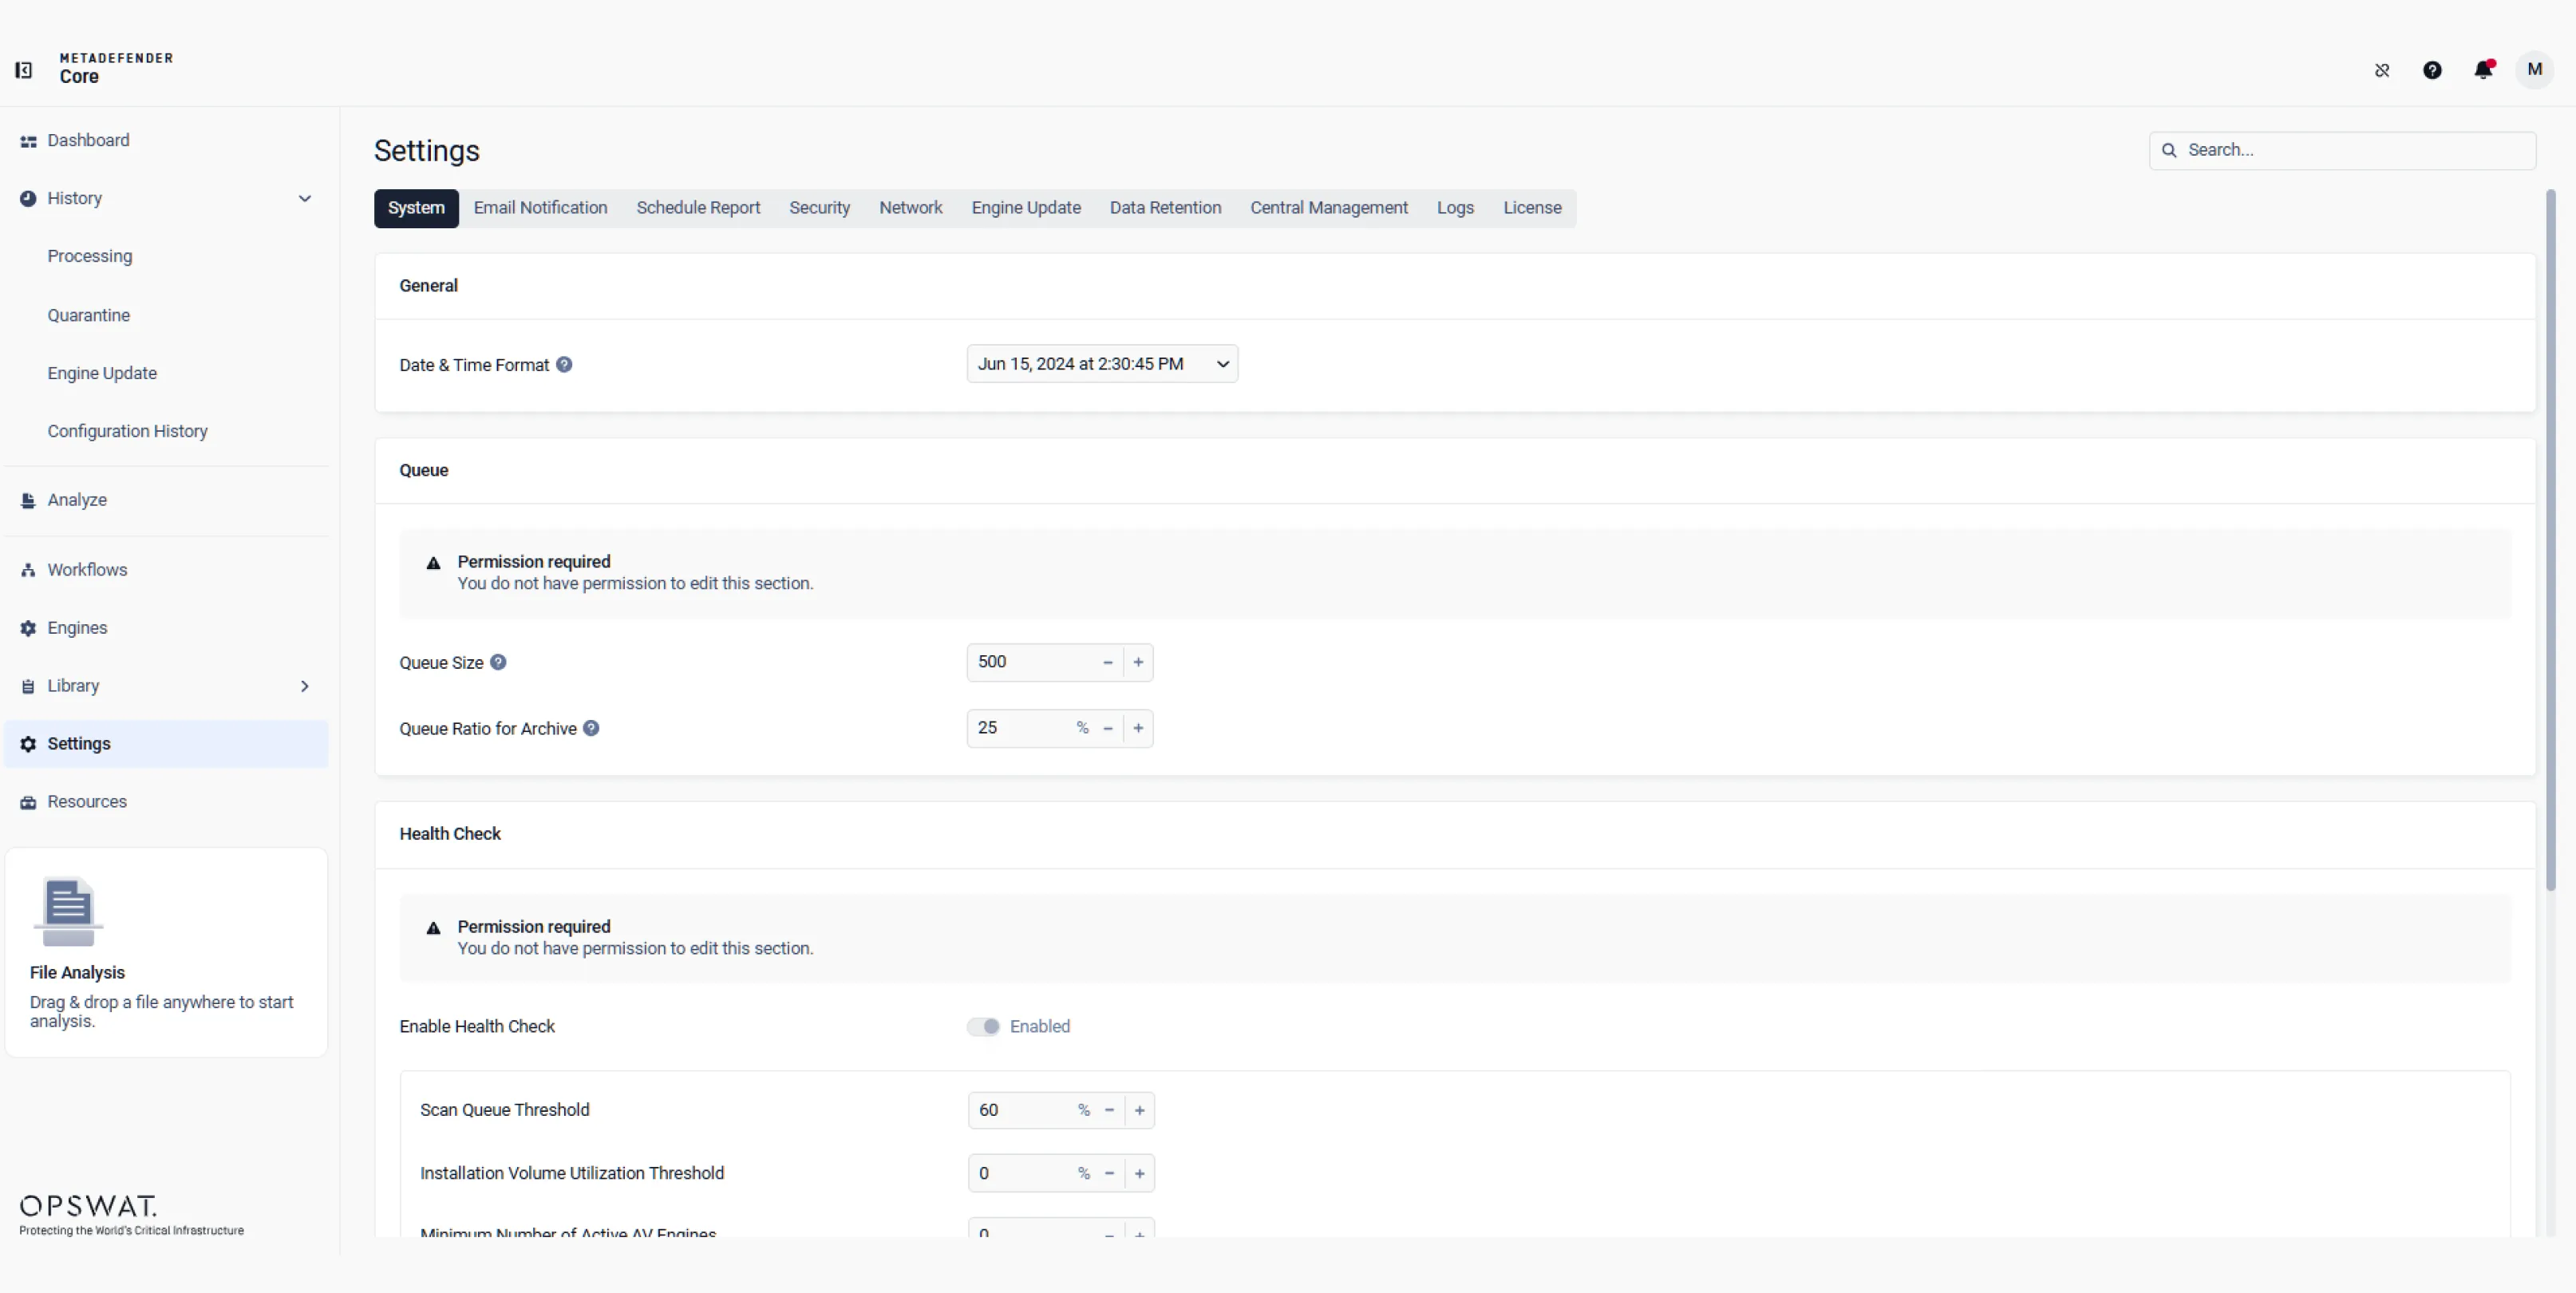
Cấu hình các hoạt động hệ thống, thông báo qua email, báo cáo theo lịch trình, bảo mật, cài đặt mạng, cập nhật động cơ, thời gian lưu trữ dữ liệu, quản lý tập trung, nhật ký và cấp phép. Quản lý dung lượng hàng đợi và các ngưỡng trạng thái hoạt động để duy trì hiệu suất ổn định.
 Quản lý quy trình làm việc tùy chỉnh
Cấu hình các quy trình làm việc tuân thủ các tiêu chuẩn bảo mật để phù hợp với các chính sách vận hành của bạn trong các lĩnh vực như email, truyền tệp, lưu trữ hoặc các môi trường tùy chỉnh. Xác định cách thức tệp được đưa vào hệ thống và cách thức xử lý chúng.
- Các tính năng dựa trên mô-đun
Sử dụng các công cụ phát hiện và phòng ngừa theo mô-đun, nhiều lớp, bao gồm Predictive Alin AI, Công nghệ Deep CDR™, Multiscanning, AI Content Inspector, Proactive DLP, Adaptive Sandbox và Threat Intelligence, để tùy chỉnh các quy trình xử lý tệp sao cho phù hợp với nhu cầu vận hành và các yêu cầu bảo mật của quý vị.
- Secure Xử lý và xác thực tệp
Cấu hình các tính năng giải nén tệp lưu trữ, nén, phát hiện loại tệp chính xác và xác thực cấu trúc tệp để đảm bảo các tệp được nhận diện, giải nén, xử lý và xác minh chính xác trước khi tiến hành phân tích tiếp theo.
- Ngăn chặn mối đe dọa theo nhiều lớp & Phát hiện dựa trên trí tuệ nhân tạo
Kết hợp Metascan, Predictive Alin AI, Threat Intelligence, Adaptive Sandbox và Alin AI Deflection để phát hiện các mối đe dọa đã biết, chưa biết và do AI tạo ra thông qua quét đa công cụ, thông tin danh tiếng, phân tích hành vi và định tuyến thông minh.
- Nội dung AI và phát hiện gian lận
Cấu hình AI Content Inspector để phân tích văn bản và hình ảnh, xác định nội dung do AI tạo ra và phát hiện các hành vi gian lận tiềm ẩn. Sử dụng kết quả đánh giá của công cụ này để đánh giá rủi ro trước khi các tệp được đưa vào các quy trình làm việc quan trọng.
- Phát hiện lỗ hổng zero-day thông qua quá trình làm sạch tệp sâu
Cấu hình công nghệ Deep CDR™ để làm sạch các tệp bằng cách loại bỏ nội dung có khả năng gây hại và tái tạo các phiên bản an toàn, có thể sử dụng được, đồng thời vẫn giữ nguyên các chức năng quan trọng đối với hoạt động kinh doanh trước khi các tệp này được đưa vào các quy trình làm việc tiếp theo.
- Bảo vệ dữ liệu nhạy cảm
Sử dụng công nghệ phân loại và phát hiện mẫu dựa trên trí tuệ nhân tạo (AI) để xác định và bảo vệ dữ liệu nhạy cảm. Cấu hình các quy tắc để giám sát việc di chuyển tệp tin, giảm thiểu rủi ro từ bên trong, đồng thời che giấu, chặn hoặc gửi cảnh báo dựa trên chính sách.
- Tạo danh sách thành phần phần mềm (SBOM) và đánh giá lỗ hổng
Phân tích các tệp, trình cài đặt và tệp thực thi để tạo danh sách thành phần phần mềm (SBOM) bao gồm các thành phần, phiên bản, giấy phép và các mối phụ thuộc. Xác định các lỗ hổng bảo mật đã biết và áp dụng các chính sách dựa trên mức độ rủi ro trước khi phần mềm được đưa vào các môi trường quan trọng.
- Các quy tắc ra quyết định và việc thực thi chính sách
Cấu hình các quy tắc YARA, Nguồn gốc, Danh tiếng, Danh sách chặn, Danh sách cho phép và Hành động sau khi quét để đánh giá bối cảnh tệp và kết quả quét, sau đó tự động cho phép, chặn hoặc chuyển hướng các tệp theo chính sách.
- Tải lên tệp để quét
Chọn hoặc tải lên một tệp, chọn quy trình làm việc mong muốn và nhập mật khẩu nếu được yêu cầu. Nhấp vào “Xử lý” để bắt đầu quét tệp bằng các công cụ bảo mật đã được cấu hình.
- Quét đồng thời bằng nhiều công cụ
Các tệp đang được kiểm tra qua các hệ thống khác nhau để phát hiện phần mềm độc hại và đánh giá rủi ro. Quy trình này đảm bảo rằng bất kỳ nội dung nào có khả năng gây hại sẽ không thể lọt qua hệ thống bảo vệ và tiếp cận người dùng cuối.
- Lịch sử xử lý và kết quả về an ninh
Theo dõi các tệp đã được xử lý, cho phép, chặn và không thành công. Tìm kiếm và lọc kết quả theo loại tệp, đánh giá mức độ đe dọa, lỗ hổng bảo mật, quá trình làm sạch, nguồn gốc và thời gian xử lý.
- Báo cáo an ninh & Phân tích xu hướng
Khám phá các báo cáo bảo mật về các mối đe dọa đã phát hiện, các trường hợp mất dữ liệu đã ngăn chặn, các tệp đã được làm sạch, xu hướng CVE và các quốc gia được phát hiện, cùng với thông tin chi tiết về tình trạng hệ thống và tình hình sử dụng. Lọc theo khoảng thời gian và loại tệp, xem xét các xu hướng và xuất kết quả.
- Cấu hình và Quản trị Hệ thống
Cấu hình các hoạt động hệ thống, thông báo qua email, báo cáo theo lịch trình, bảo mật, cài đặt mạng, cập nhật động cơ, thời gian lưu trữ dữ liệu, quản lý tập trung, nhật ký và cấp phép. Quản lý dung lượng hàng đợi và các ngưỡng trạng thái hoạt động để duy trì hiệu suất ổn định.
Các công cụ được hỗ trợ bởi trí tuệ nhân tạo
Bảo vệ 100%
công nghệ Deep CDR™ chống lại các lỗ hổng zero-day và phần mềm độc hại được hỗ trợ bởi trí tuệ nhân tạo
Được tin cậy bởi
2,100+
Các tổ chức trên toàn thế giới thuộc mạng lưới
99%+
Độ chính xác trong việc phát hiện phần mềm độc hại trên hơn 30 công cụ chống phần mềm độc hại
Hơn 200 định dạng tệp và hơn 30 định dạng tệp nén (
)
#1 Công ty dẫn đầu thị trường
Niềm tin tuyệt đối vào tệp tin với MetaDefender Core™
Bảo mật tải tệp lên
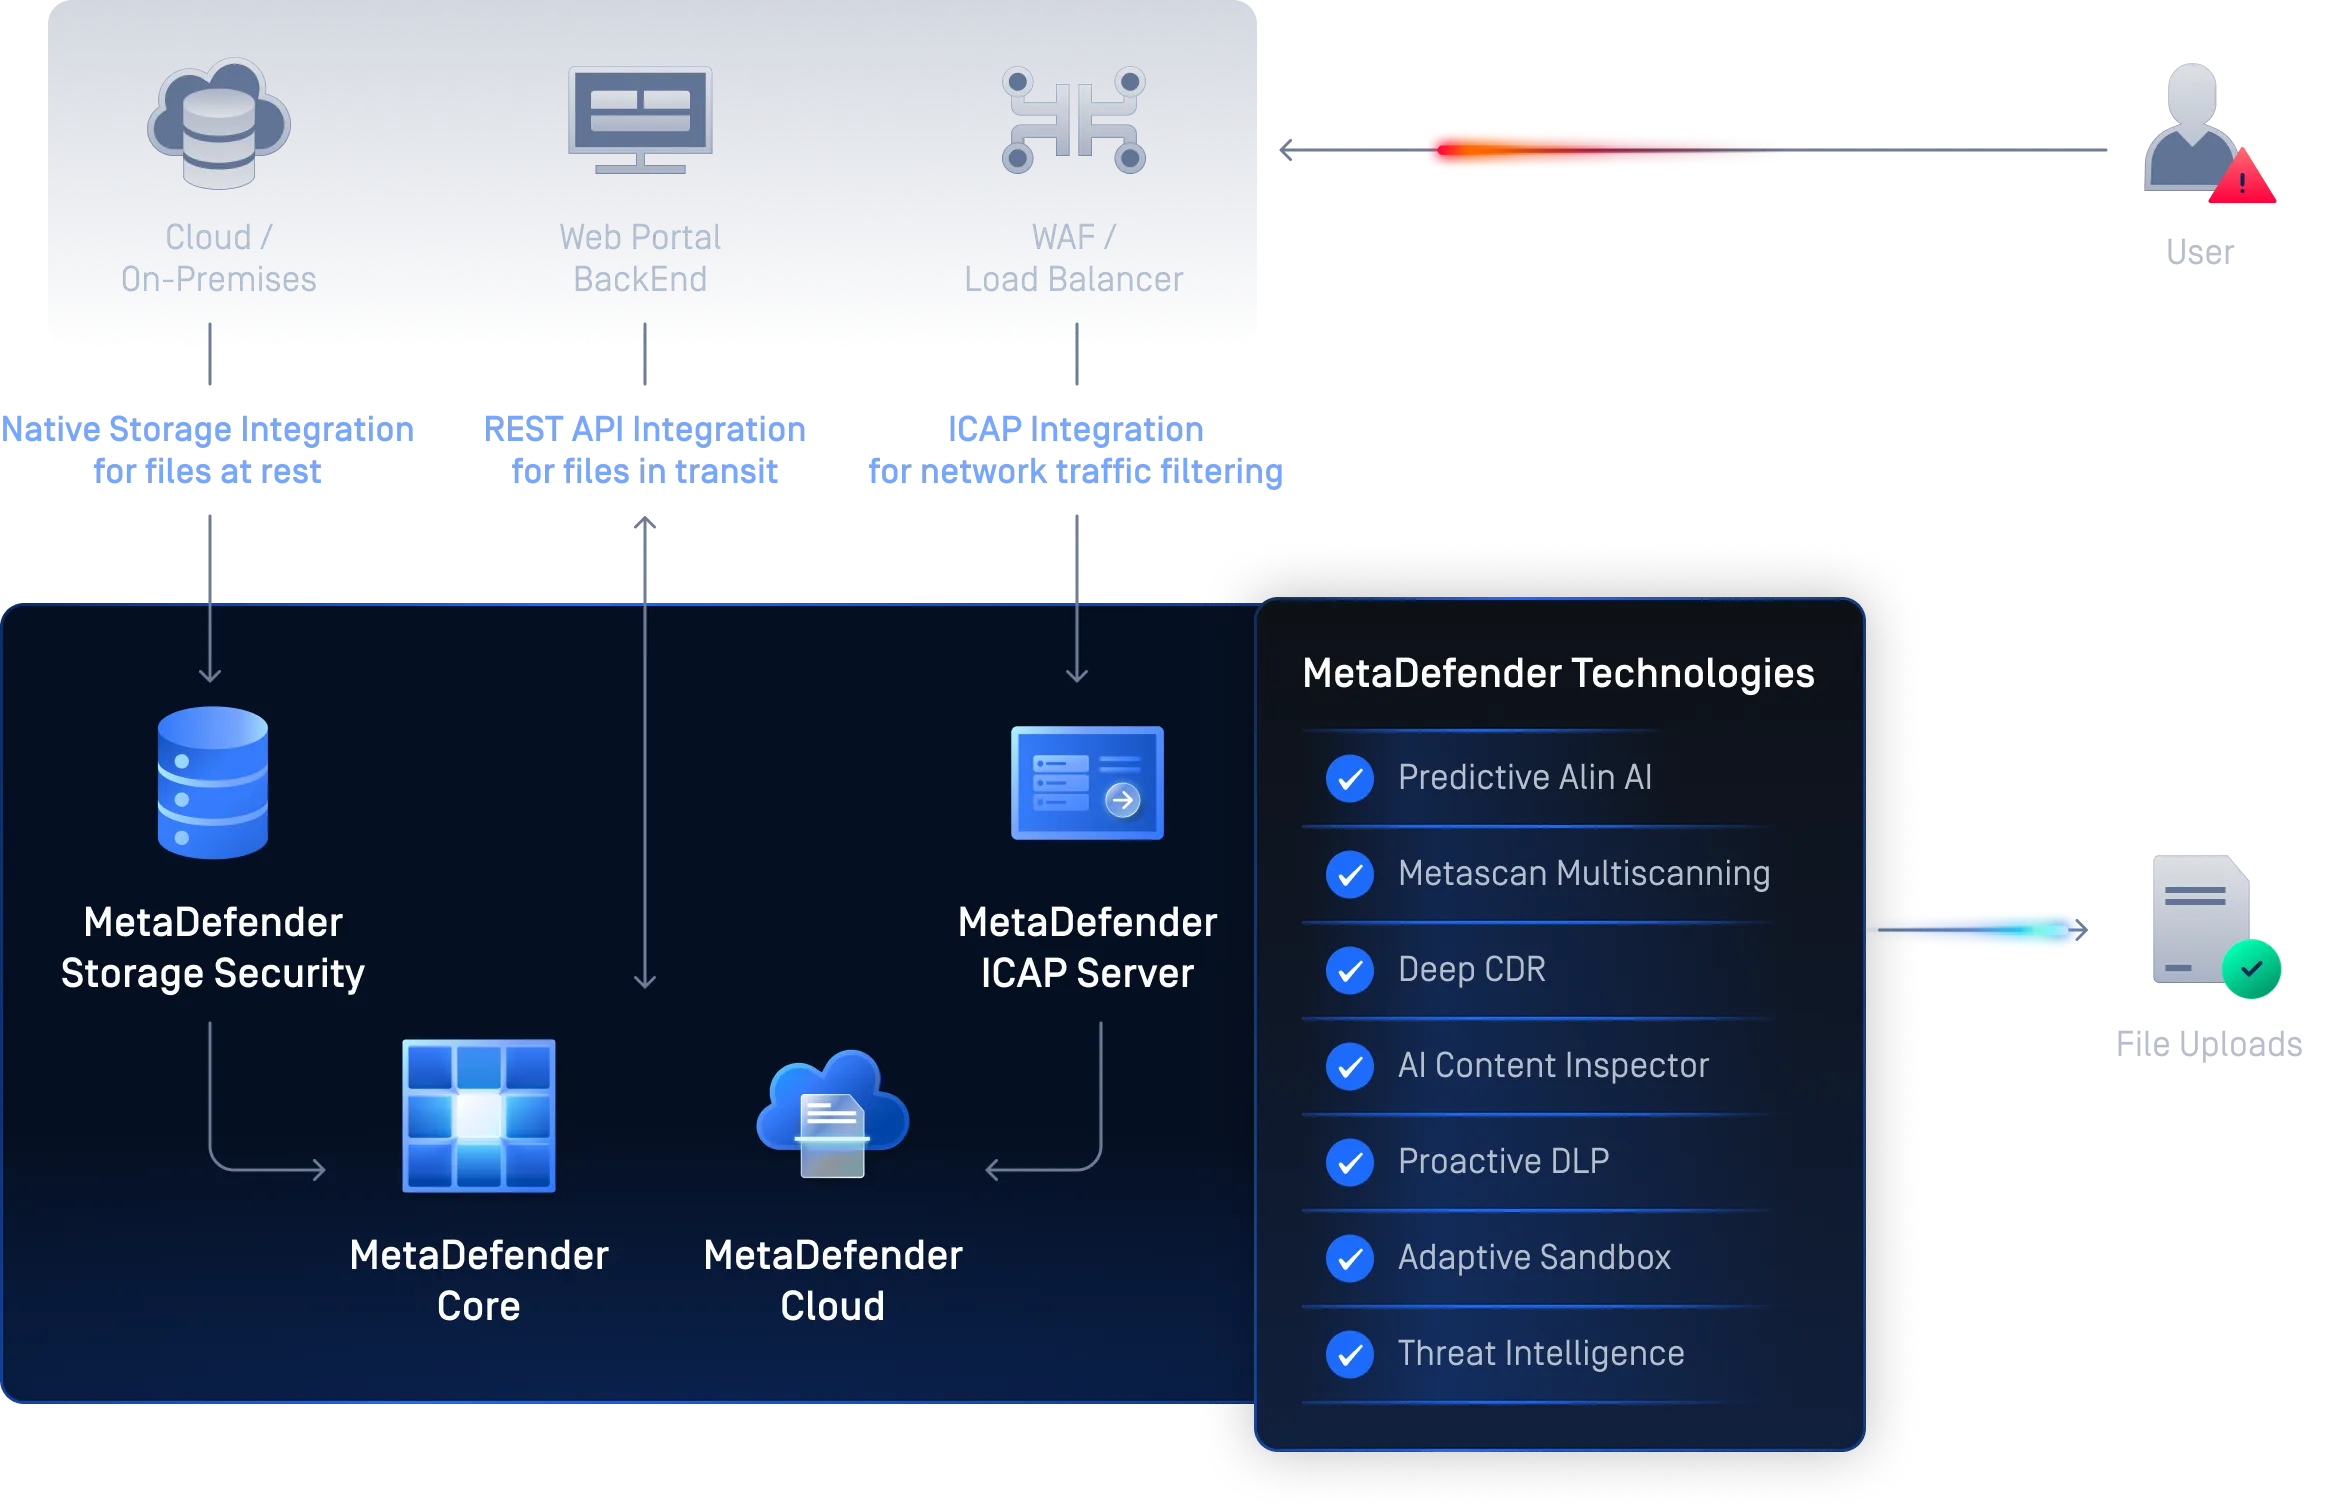
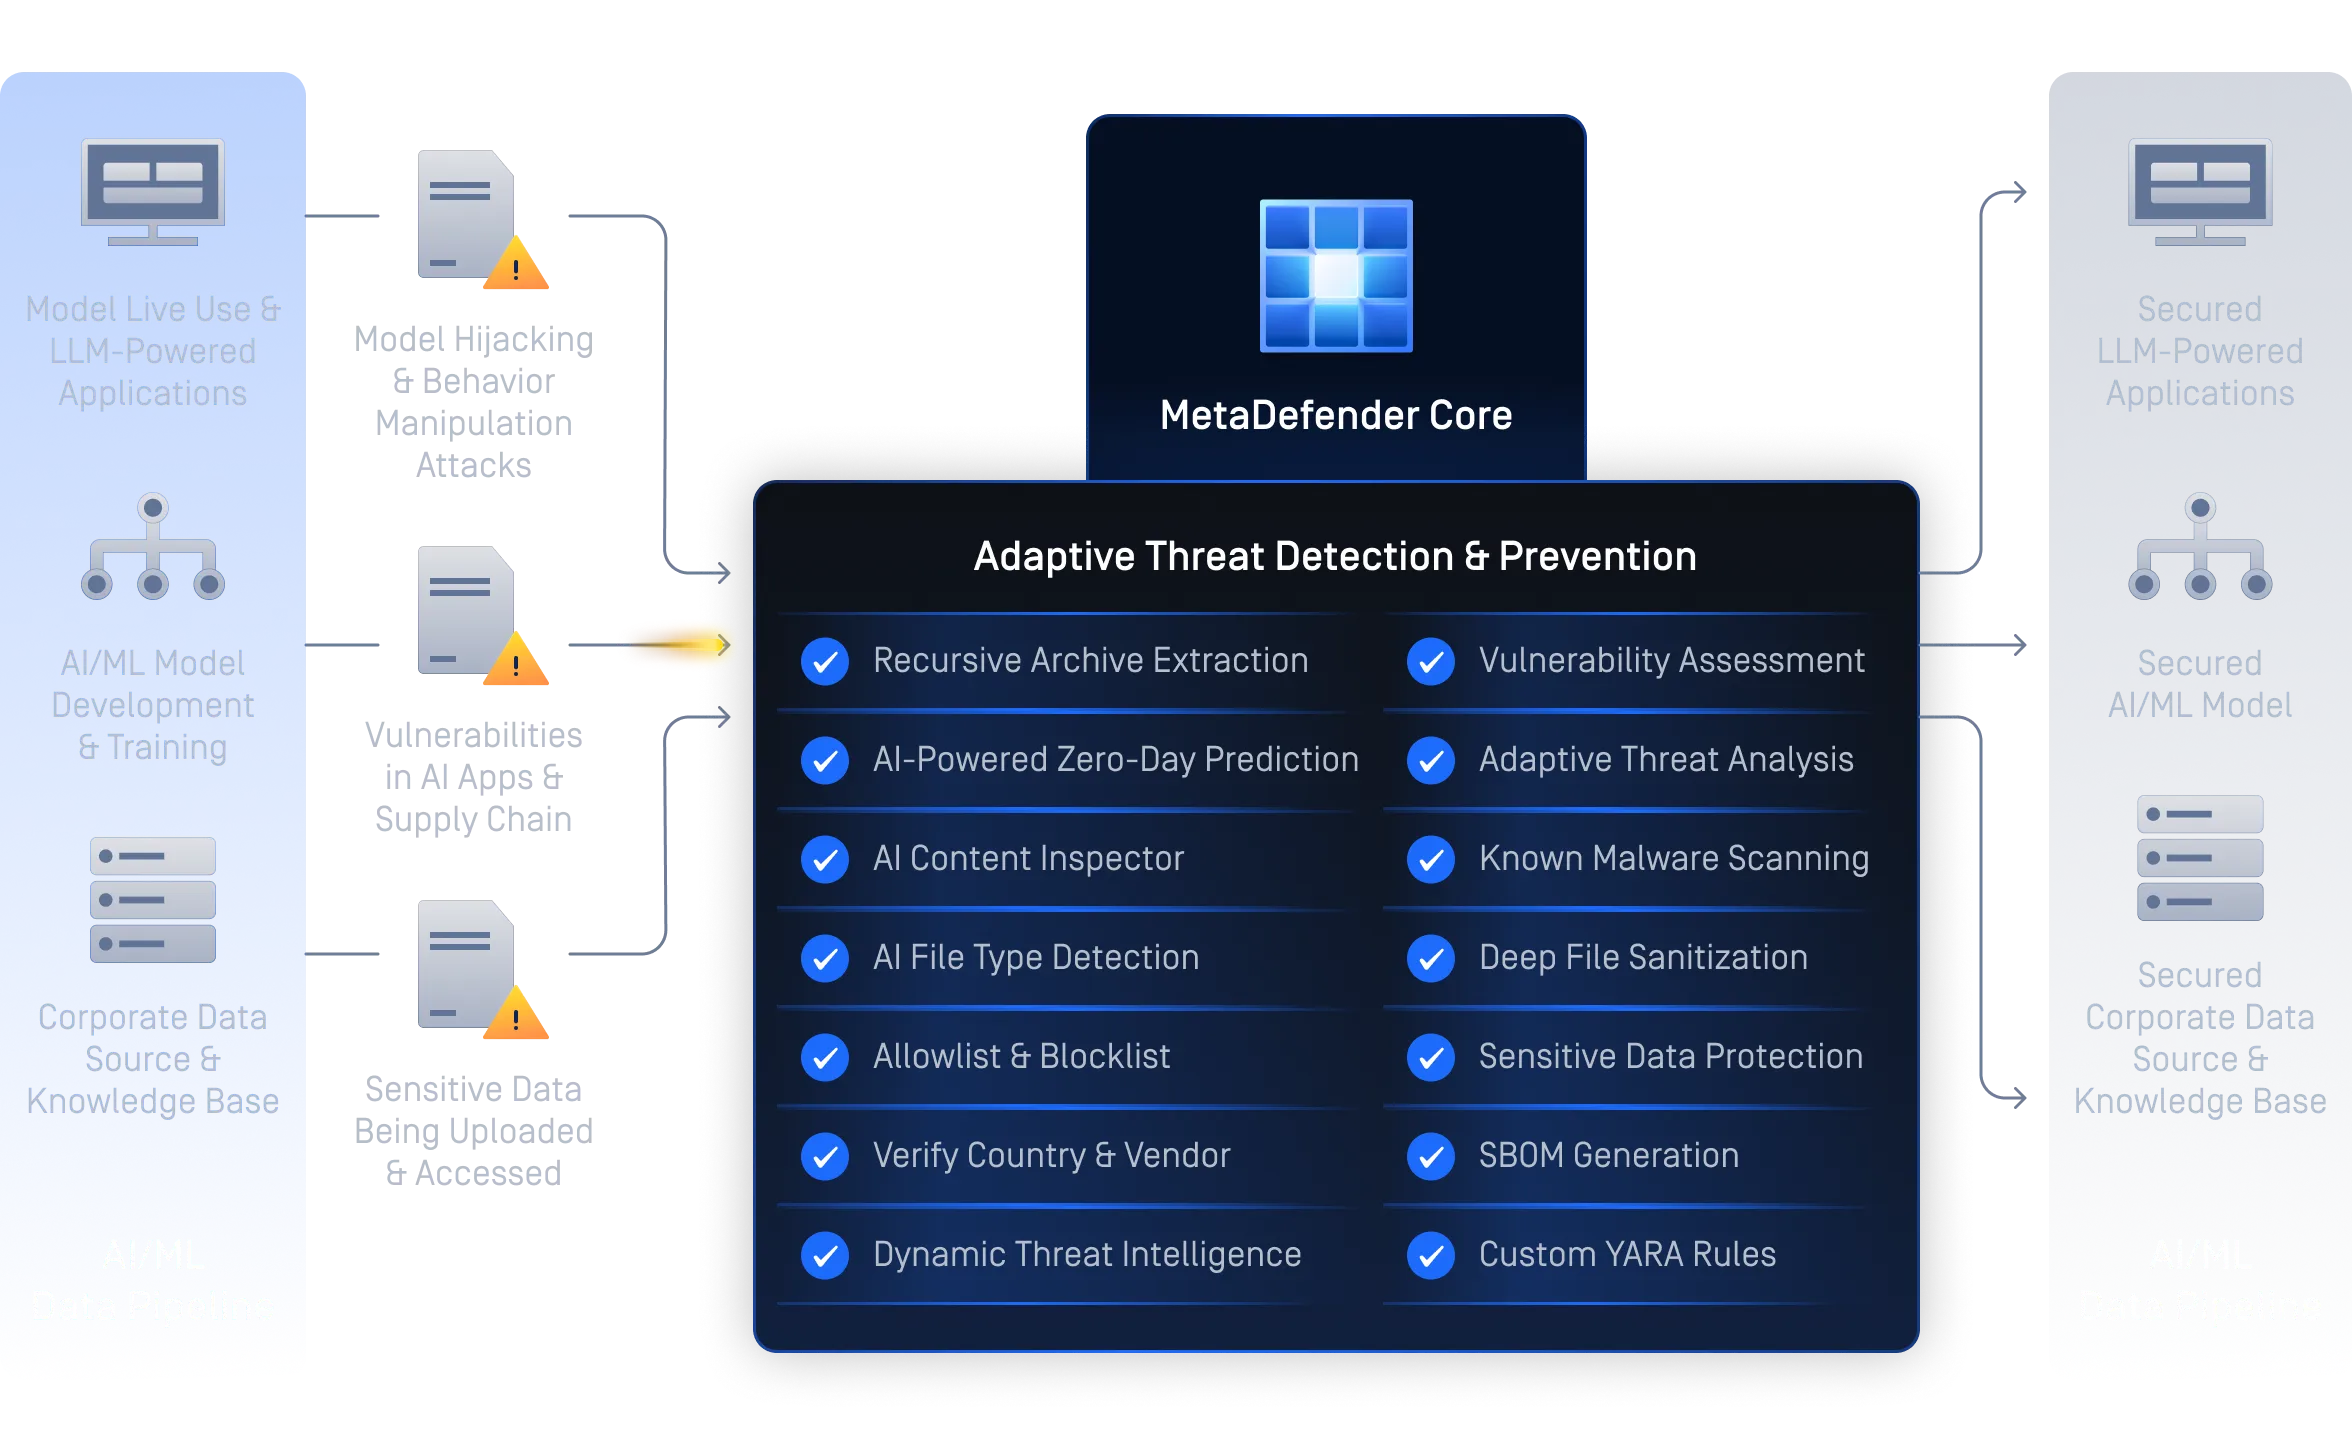
MetaDefender Core các cổng thông tin và ứng dụng công cộng khỏi các mối đe dọa lây lan qua tệp tin bằng cách xử lý sạch mọi tệp tin được tải lên thông qua công nghệ Deep CDR™ và quét song song bằng hơn 30 bộ công cụ chống phần mềm độc hại. Giải pháp này áp dụng nguyên tắc "zero-trust" tại lớp bảo vệ biên, phát hiện các loại tệp tin bị giả mạo và kiểm tra các tệp nén được mã hóa để ngăn chặn ransomware và rò rỉ dữ liệu mà không làm gián đoạn trải nghiệm người dùng.
Bảo mật khi tải xuống tệp
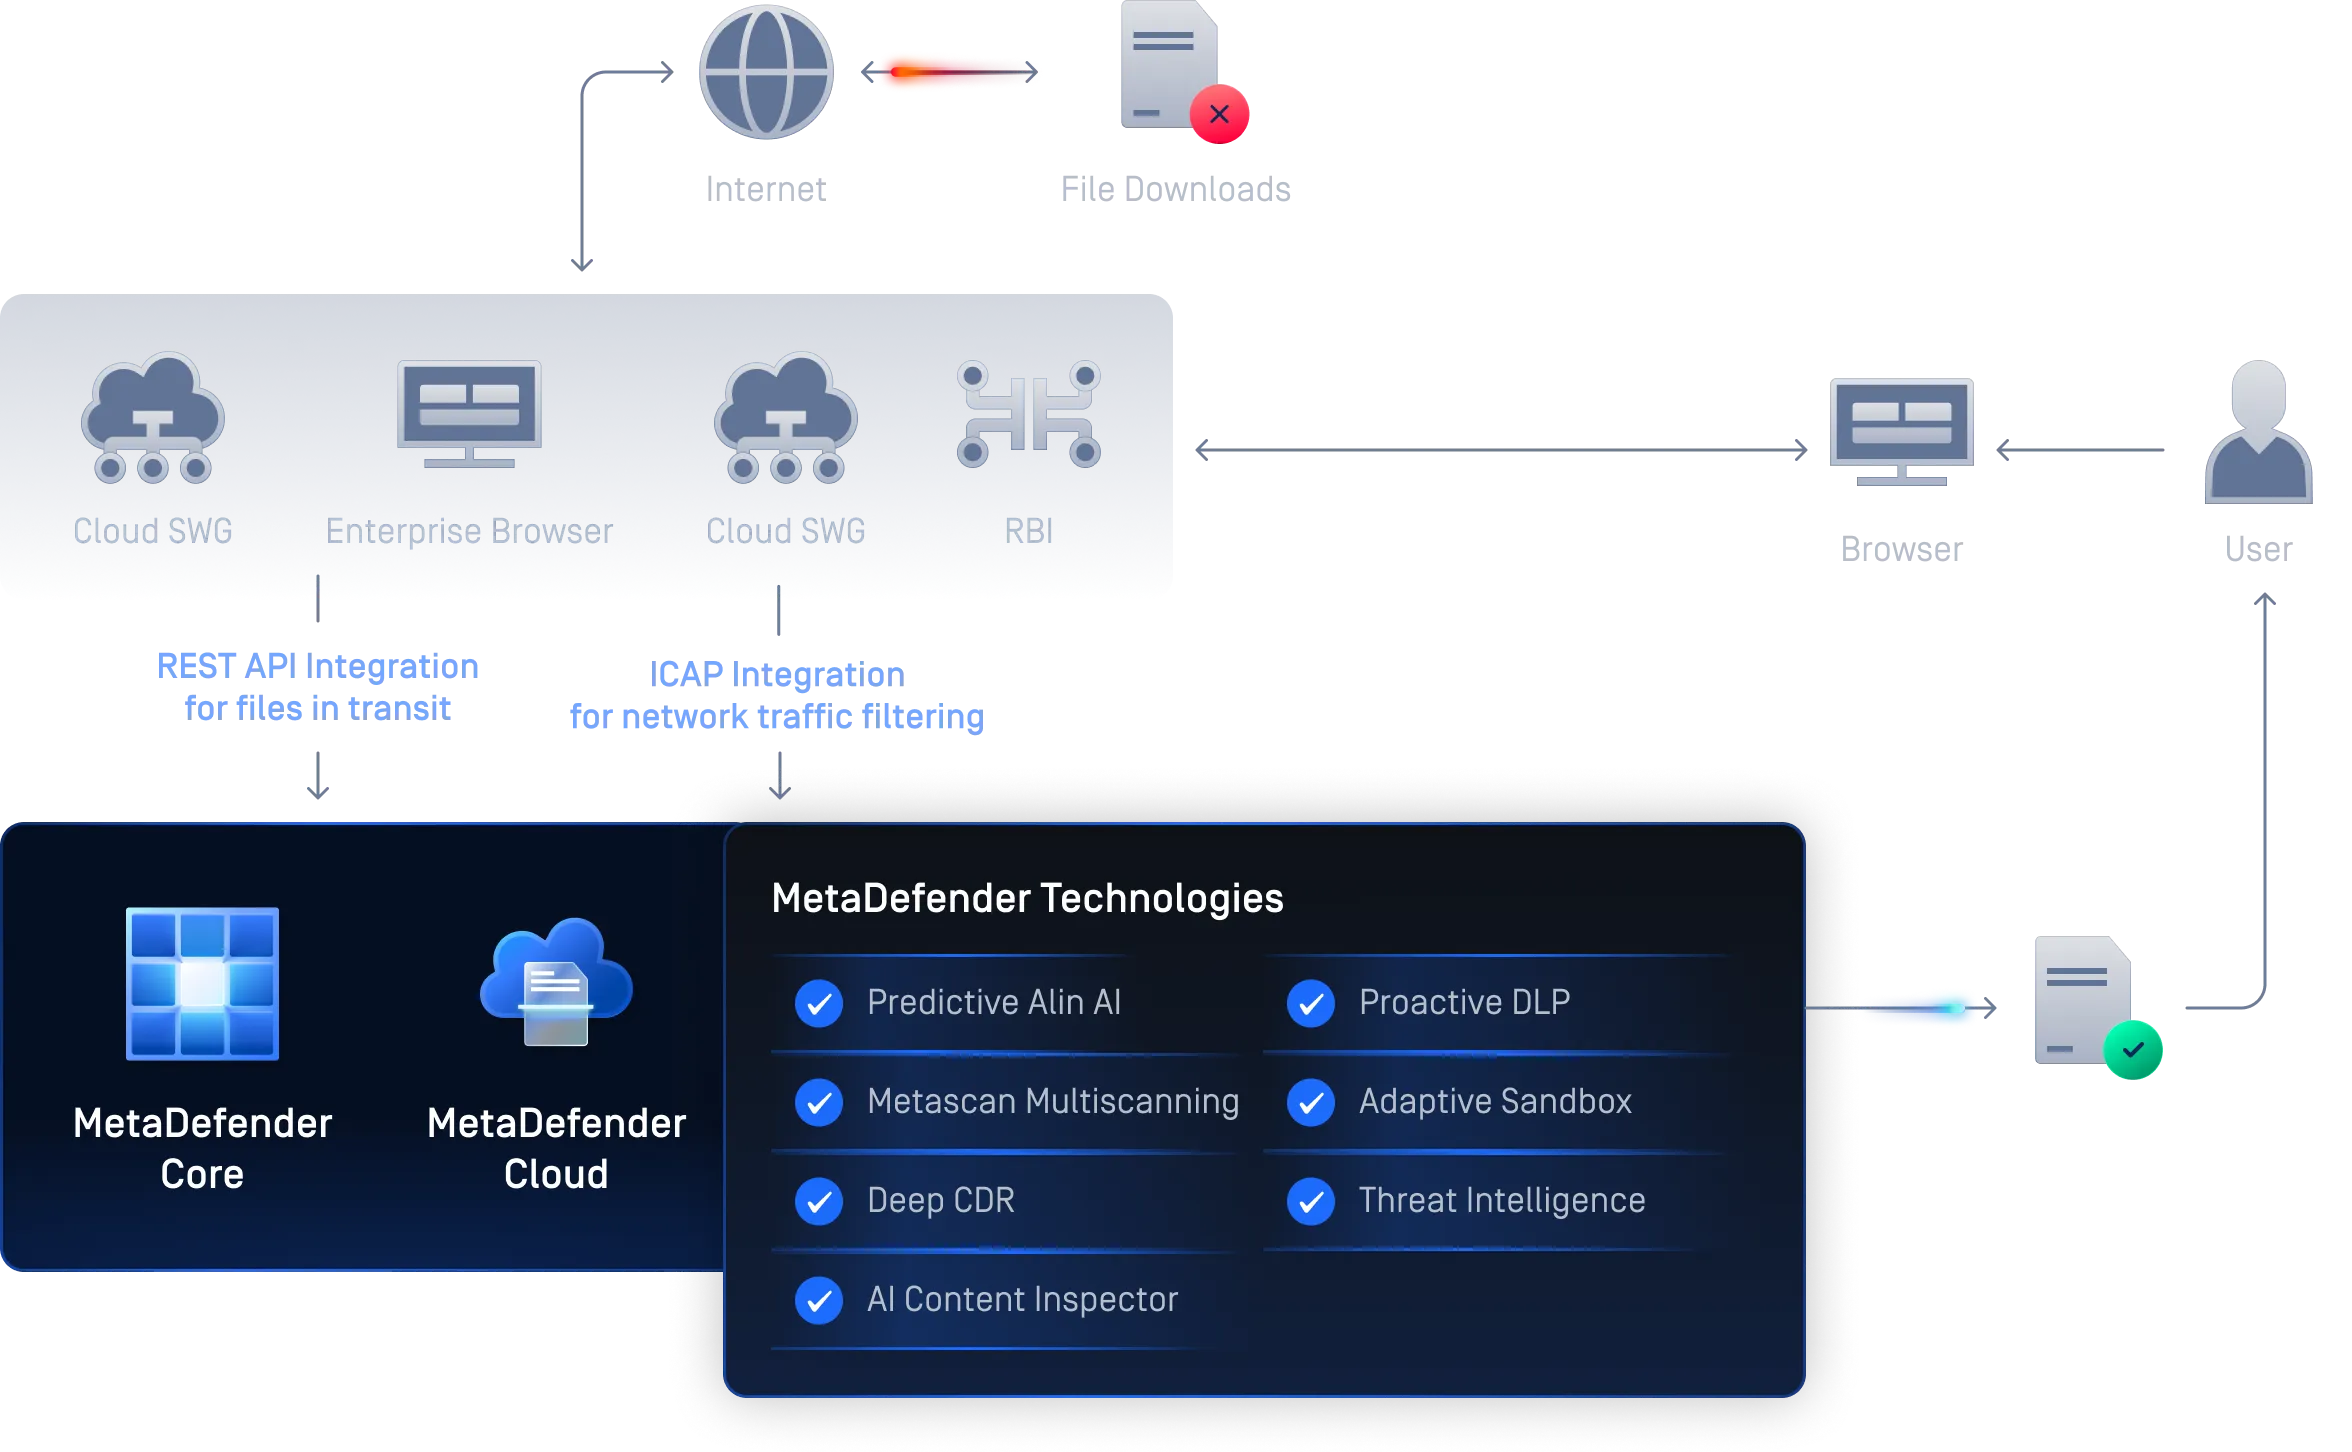
MetaDefender Core các tệp tải xuống không chứa phần mềm độc hại tiềm ẩn trên mọi trình duyệt và cổng web an toàn bằng cách áp dụng quy trình làm sạch tệp sâu và quét phần mềm độc hại đa công cụ trước khi thực thi. Giải pháp này chặn các mối đe dọa được ngụy trang hoặc có khả năng lách qua các bộ lọc tiêu chuẩn, duy trì năng suất làm việc và cung cấp khả năng theo dõi kiểm toán toàn diện để đảm bảo tuân thủ và phục vụ công tác điều tra.
Hệ thống xử lý dữ liệu Secure và Học máy (ML)
MetaDefender Core các đường ống dữ liệu và quy trình làm việc AI bằng cách làm sạch và xác thực mọi bộ dữ liệu, mô hình và thành phần phụ thuộc trước khi sử dụng. Giải pháp này phát hiện phần mềm độc hại và lỗ hổng bảo mật trong các thành phần học máy, tạo SBOM để đảm bảo tính minh bạch của phần mềm, đồng thời áp dụng Proactive DLP bảo vệ dữ liệu nhạy cảm, từ đó hỗ trợ quá trình phát triển và triển khai AI đáng tin cậy và tuân thủ các quy định.
Điều tra Secure dành cho các đội SOC
Triển khai ở bất kỳ đâu. Secure .
Được thiết kế dành cho các môi trường phức tạp và chịu sự quản lý chặt chẽ, MetaDefender Core với kiến trúc và nhu cầu bảo mật của bạn, đồng thời vẫn đảm bảo hiệu suất, khả năng phục hồi và tuân thủ các quy định.
Máy ảo
Lựa chọn lý tưởng cho các môi trường yêu cầu mức độ bảo mật cao và được kiểm soát chặt chẽ. Giữ nguyên quyền chủ quyền dữ liệu hoàn toàn đồng thời đảm bảo hiệu suất ổn định và khả năng quản lý tập trung.
Thùng chứa
Được tối ưu hóa cho các môi trường bản địa Kubernetes và môi trường container. Hỗ trợ mở rộng quy mô động và điều phối linh hoạt cho các đội ngũ hiện đại.
SaaS
Hãy lựa chọn trong số các tùy chọn triển khai được quản lý linh hoạt, có thể mở rộng theo nhu cầu của bạn, với quy trình thiết lập tối giản và không tốn chi phí duy trì hạ tầng.
Cụm phân tán
Được thiết kế dành cho các môi trường quy mô lớn hoặc có tính chất quan trọng. Cung cấp khả năng xử lý song song, độ sẵn sàng cao và khả năng điều khiển tập trung để đảm bảo an ninh liên tục.
Khả năng bảo vệ đã được chứng minh cho những Secure nhất trên thế giới
- “Chúng tôi tin rằng OPSWAT và FileZen S là công cụ không thể thiếu đối với thành phố của chúng tôi để tiến hành các hoạt động an toàn và không ảnh hưởng đến hiệu quả.”Sho SawadaTrưởng phòng Xúc tiến IT, Sở Kế hoạch và Tài chính, Tòa thị chính Muroran
- "Giải pháp của OPSWAT thể hiện sự vượt trội so với các công nghệ Làm sạch dữ liệu do các doanh nghiệp khác phát triển."Kouji DaichoTrưởng phòng Hệ thống thông tin, Văn phòng Xúc tiến Kỹ thuật số, Thành phố Fuji
- Bằng cách rút ngắn thời gian phân loại sự cố, giảm thiểu nhu cầu về nguồn lực và nâng cao độ tin cậy thông qua tự động hóa, đội ngũ hiện có thể đối phó hiệu quả hơn với bối cảnh ngày càng phức tạp của các mối đe dọa mạng. Câu chuyện thành công này là minh chứng cho sức mạnh của tinh thần đổi mới OPSWATvà cách công nghệ hàng đầu ngành đang thay đổi cuộc chiến chống tội phạm mạng. Quản lý Kỹ thuật Chuyên gia An ninh Mạng về Hạ tầng Hệ thống, Genesis Energy
- "Với OPSWAT chúng tôi tin tưởng rằng dữ liệu và thông tin nhạy cảm của khách hàng được an toàn.”Zahi Ben AbuTrưởng bộ phận An ninh và Truyền thông Hạ tầng, Dịch vụ Y tế Clalit
Hỗ trợ việc tuân thủ các yêu cầu quy định
Được thiết kế dành cho các môi trường chịu sự quản lý chặt chẽ, MetaDefender Core việc xử lý tệp tin và thực hành quản lý tài liệu an toàn, tuân thủ các tiêu chuẩn quốc tế hàng đầu. Nâng cao khả năng tuân thủ của doanh nghiệp mà không ảnh hưởng đến tính liên tục của hoạt động kinh doanh.
Bắt đầu chỉ với 3 bước đơn giản

Kết nối với chuyên gia của chúng tôi
Hãy rà soát các mục tiêu về an ninh mạng, đánh giá quy trình làm việc hiện tại và tìm ra phương án triển khai phù hợp nhất với môi trường của bạn. Hãy điền vào biểu mẫu dưới đây để bắt đầu.
Tích hợp liền mạch
MetaDefender Core dễ dàng thông qua REST API các cổng thông tin, hệ thống chia sẻ tệp, hệ thống email và các quy trình DevOps.
Bảo vệ một cách tin cậy
Với MetaDefender Core, môi trường của bạn sẽ được bảo vệ liên tục trước các mối đe dọa lây lan qua tệp tin nhờ Multiscanning Metascan, công nghệ Deep CDR™ và Threat Intelligence hàng đầu thị trường của chúng tôi. Nhận được các phân tích chi tiết, báo cáo đánh giá toàn diện và các khuyến nghị có thể áp dụng ngay.
Tài nguyên được đề xuất
MetaDefender Core Datasheet
Brochure sản phẩm MetaDefender Core
MetaDefender Core for Secure Forensics Investigation
MetaDefender Core cho Threat Intelligence nâng cao dành cho các nhóm SOC
MetaDefender Core cho hạ tầng dữ liệu AI an toàn & ứng dụng LLM
MetaDefender Core - Hướng dẫn nền tảng
0 kết quả. Vui lòng thử lại.
