Chuyển tệp được quản lý (MFT) là một nền tảng tập trung giúp tự động hóa, bảo mật và giám sát quá trình di chuyển tệp trong nội bộ tổ chức cũng như qua các mạng bên ngoài. Một giải pháp chuyển tệp an toàn ( MFT ) áp dụng mã hóa, kiểm soát truy cập và ghi nhật ký kiểm toán để bảo vệ dữ liệu trong quá trình truyền tải và khi được lưu trữ, thay thế cho các phương pháp tạm bợ (email, FTP, các công cụ chia sẻ tệp dành cho người dùng cá nhân) không thể đảm bảo các biện pháp bảo vệ đó.
Những điểm chính
- MFT thay thế việc di chuyển tệp tin một cách ngẫu hứng bằng một nền tảng được quản lý chặt chẽ. Mã hóa , các biện pháp kiểm soát truy cập, tự động hóa và ghi nhật ký kiểm toán được áp dụng cho mọi lần chuyển tệp, chứ không chỉ những lần mà người dùng nhớ phải bảo mật.
- Các cuộc tấn công nhắm vào tệp tin là một lỗ hổng bảo mật thực sự và ngày càng gia tăng. Theo Báo cáo SonicWall Cyber Protect năm 2026, số lượng các nỗ lực khai thác nghiêm trọng và có khả năng gây hậu quả thực tế đã tăng 20,8% vào năm 2025.
- Mô hình triển khai là một sự cân nhắc thực sự, chứ không chỉ là thủ tục hình thức. Các mô hình triển khai tại chỗ , đám mây lai và bản địa đám mây ( MFT ) khác nhau về mức độ kiểm soát, khả năng mở rộng và mức độ phù hợp với các môi trường chịu sự quản lý chặt chẽ hoặc môi trường cách ly hoàn toàn.
- Một giải pháp “ MFT ” an toàn dựa trên bốn trụ cột. Bảo mật nhiều lớp , thực thi dựa trên chính sách, khả năng giám sát tập trung và tuân thủ các quy định về bảo mật dữ liệu đều phải được đảm bảo đồng thời.
- MFT và SFTP giải quyết các vấn đề khác nhau. SFTP mã hóa quá trình truyền tải; MFT bổ sung thêm các tính năng tự động hóa, quét phần mềm độc hại, ghi nhật ký kiểm toán và kiểm soát chính sách tập trung bên cạnh đó.
- Managed File Transfer (MFT) Giải thích
- Tại sao một Secure MFT là trọng yếu đối với an ninh mạng
- Tại chỗ so với kết hợp Cloud so với Cloud -Tự nhiên MFT Triển khai
- Loại tổ chức nào cần một giải phápMFT Secure ?
- Chung MFT Các trường hợp sử dụng
- 4 trụ cột của một Secure giải pháp MFT
- Khi nào một tổ chức nên triển khai giải phápMFT Secure ?
- 4 Lợi ích của một giải phápMFT Secure
- Cách triển khai giải phápManaged File Transfer Secure
- Tăng cường sức mạnh của bạn Secure Chiến lược truyền tệp tin
- Hỏi đáp
Managed File Transfer (MFT) Giải thích
Managed File Transfer là một giải pháp phần mềm tập trung được thiết kế để tự động hóa, bảo mật và giám sát quá trình di chuyển dữ liệu trong nội bộ tổ chức cũng như qua các mạng bên ngoài. Giải pháp này cung cấp khả năng quản lý chuyển tệp tập trung đối với dữ liệu nhạy cảm và sử dụng mã hóa, kiểm soát truy cập, tự động hóa cùng ghi nhật ký kiểm toán để bảo vệ dữ liệu đó trong quá trình truyền tải và khi được lưu trữ. Điều này cho phép các tổ chức chuyển một lượng lớn tệp nhạy cảm một cách an toàn mà không cần phải dựa vào các phương pháp tạm thời.
OPSWATGiải pháp MetaDefender™ “ Managed File Transfer ” (MFT) của công ty áp dụng phương pháp này trên cả môi trường CNTT và OT, kết hợp các tính năng mã hóa, quét phần mềm độc hại và kiểm soát chính sách tập trung trong một nền tảng duy nhất.
Tại sao một Secure MFT là trọng yếu đối với an ninh mạng
Theo Báo cáo SonicWall Cyber Protect năm 2026, số lượng các nỗ lực khai thác lỗ hổng nghiêm trọng và có thể thực thi đã tăng 20,8% vào năm 2025, và các cuộc tấn công dựa trên tệp tin vẫn là phương thức xâm nhập phổ biến. Việc truyền tệp tin không được quản lý có thể tạo điều kiện cho các vụ rò rỉ dữ liệu, sự xâm nhập của phần mềm độc hại, vi phạm quy định tuân thủ và gián đoạn quy trình làm việc. Mỗi tệp tin được truyền đi mà không có sự giám sát thích hợp đều làm tăng nguy cơ dữ liệu nhạy cảm bị chặn lại hoặc bị thay đổi.
Một an toàn giải pháp MFT giải quyết những rủi ro này bằng cách:
- Tăng cường bảo mật: Áp dụng các biện pháp kiểm soát truy cập nghiêm ngặt, mã hóa tệp tin trong quá trình truyền tải và khi được lưu trữ, đồng thời quét tìm phần mềm độc hại hoặc các mối đe dọa tiềm ẩn để đảm bảo dữ liệu nhạy cảm luôn được bảo vệ.
- Điều phối trực quan: Hiển thị trực quan từng bước trong quy trình chuyển tệp, giúp các quản trị viên xác nhận rằng mọi hoạt động chuyển tệp đều tuân thủ các yêu cầu của tổ chức và quy định.
- Hiệu quả hoạt động: Tự động hóa các giao dịch thường xuyên, giảm thiểu sai sót do con người gây ra và giúp các đội ngũ thoát khỏi các quy trình thủ công tốn thời gian.
- Tuân thủ quy định và quản trị: Cung cấp nhật ký kiểm toán chi tiết, các biện pháp kiểm soát truy cập dựa trên vai trò và tính năng ngăn ngừa mất mát dữ liệu để giúp đáp ứng các tiêu chuẩn GDPR, HIPAA, SOX và ISO 27001.
MFT cũng làm giảm nguy cơ IT ngầm, nơi nhân viên dựa vào các công cụ không được phê duyệt để chia sẻ tệp. Việc tập trung hóa và kiểm tra tất cả các lần truyền tệp giúp duy trì cả bảo mật và niềm tin vận hành. Hầu hết MFT nền tảng hỗ trợ triển khai tại chỗ, trên đám mây và đám mây lai , mang lại cho các tổ chức sự linh hoạt trong khi vẫn kiểm soát được dữ liệu nhạy cảm.
Để khám phá những khả năng làm nên sự hiện đại MFT cần thiết cho việc truyền tệp an toàn và linh hoạt, hãy tải xuống sách điện tử của chúng tôi bên dưới.
Tại chỗ so với kết hợp Cloud so với Cloud -Tự nhiên MFT Triển khai
Khi đánh giá các giải pháp truyền tệp được quản lý, hãy so sánh ba phương pháp triển khai chính: đám mây, tại chỗ và đám mây lai. Mỗi phương pháp đều có điểm mạnh và điểm yếu riêng, và lựa chọn phù hợp phụ thuộc vào mức độ nhạy cảm của dữ liệu, các yêu cầu pháp lý và nhu cầu vận hành của bạn.
Các tổ chức ở mọi quy mô đều trao đổi khối lượng lớn tệp tin mỗi ngày với các nhóm nội bộ, đối tác bên ngoài và các hệ thống được kết nối. Managed File Transfer ( MFT ) các giải pháp bảo vệ thông tin nhạy cảm trong quá trình chuyển giao này đồng thời hỗ trợ hiệu quả hoạt động và tuân thủ quy định.
Các tổ chức ở mọi quy mô đều trao đổi khối lượng lớn tệp tin mỗi ngày với các nhóm nội bộ, đối tác bên ngoài và các hệ thống được kết nối. Managed File Transfer ( MFT ) các giải pháp bảo vệ thông tin nhạy cảm trong quá trình chuyển giao này đồng thời hỗ trợ hiệu quả hoạt động và tuân thủ quy định.
1. Tại chỗ MFT Triển khai
Việc triển khai MFT tại chỗ giúp giữ tất cả các hoạt động truyền tệp trong phạm vi hạ tầng của tổ chức bạn. Tùy chọn này mang lại mức độ kiểm soát tối đa và thường được ưu tiên khi dữ liệu nhạy cảm phải được lưu trữ trên mạng nội bộ hoặc khi quyền truy cập internet bị hạn chế. Các triển khai tại chỗ cũng có thể được thiết lập hoàn toàn theo mô hình “air-gapped”, trong đó các hoạt động truyền tệp được cách ly hoàn toàn khỏi mạng bên ngoài để đáp ứng các yêu cầu bảo mật cao (chủ yếu trong các môi trường OT và cơ sở hạ tầng trọng yếu ).
2. Lai Cloud MFT Triển khai
Đám mây lai MFT Kết hợp tài nguyên đám mây do khách hàng quản lý với các thành phần tại chỗ. Phương pháp này mang lại sự linh hoạt và hỗ trợ khả năng mở rộng đám mây, đồng thời cho phép các hoạt động chuyển giao dữ liệu trọng yếu vẫn nằm trong tầm kiểm soát của bạn. Triển khai đám mây lai phổ biến với các tổ chức cần cả sự linh hoạt lẫn quản trị dữ liệu chặt chẽ.
3. Cloud -Tự nhiên MFT Triển khai ( Phần mềm như một Dịch vụ)
Cloud -tự nhiên MFT Các giải pháp được cung cấp dưới dạng dịch vụ đăng ký. Chúng nhanh chóng triển khai và mở rộng quy mô dễ dàng mà không cần duy trì cơ sở hạ tầng cục bộ. Tuy nhiên, việc lưu trữ hoặc xử lý các tệp nhạy cảm trên đám mây do nhà cung cấp kiểm soát có thể gây ra những thách thức về quy định và lưu trữ dữ liệu. Mô hình này thường không phù hợp với các ngành công nghiệp được quản lý chặt chẽ hoặc môi trường không kết nối mạng và OT, chẳng hạn như cơ sở hạ tầng trọng yếu các ngành công nghiệp đòi hỏi phải kiểm soát chặt chẽ luồng tệp tin.
Nhiều tổ chức lựa chọn triển khai đám mây lai để kết hợp sự tiện lợi của dịch vụ đám mây với khả năng kiểm soát cơ sở hạ tầng cục bộ. OPSWAT không cung cấp dịch vụ đám mây hoàn toàn gốc hoặc SaaS MFT lưu trữ các tệp của khách hàng. Thay vào đó, việc triển khai đám mây lai được quản lý bởi khách hàng, cho phép bạn chạy MetaDefender Managed File Transfer (MFT) giải pháp trên nền tảng đám mây riêng hoặc công cộng (AWS, Azure, GCP) của bạn trong khi vẫn kiểm soát hoàn toàn dữ liệu nhạy cảm.
Giờ đây, khi bạn đã nắm rõ các tùy chọn triển khai chính, đã đến lúc đảm bảo rằng giải pháp “ MFT ” của bạn có thể bảo vệ toàn diện các tệp tin của bạn. Hãy xem hội thảo trực tuyến này để tìm hiểu về tám tính năng bảo mật mà mọi giải pháp “ MFT ” an toàn đều cần phải có.
3. Cloud -Tự nhiên MFT Triển khai ( Phần mềm như một Dịch vụ)
Cloud -tự nhiên MFT Các giải pháp được cung cấp dưới dạng dịch vụ đăng ký. Chúng nhanh chóng triển khai và mở rộng quy mô dễ dàng mà không cần duy trì cơ sở hạ tầng cục bộ. Tuy nhiên, việc lưu trữ hoặc xử lý các tệp nhạy cảm trên đám mây do nhà cung cấp kiểm soát có thể gây ra những thách thức về quy định và lưu trữ dữ liệu. Mô hình này thường không phù hợp với các ngành công nghiệp được quản lý chặt chẽ hoặc môi trường không kết nối mạng và OT, chẳng hạn như cơ sở hạ tầng trọng yếu các ngành công nghiệp đòi hỏi phải kiểm soát chặt chẽ luồng tệp tin.
Nhiều tổ chức lựa chọn triển khai đám mây lai để kết hợp sự tiện lợi của dịch vụ đám mây với khả năng kiểm soát cơ sở hạ tầng cục bộ. OPSWAT không cung cấp dịch vụ đám mây hoàn toàn gốc hoặc SaaS MFT lưu trữ các tệp của khách hàng. Thay vào đó, việc triển khai đám mây lai được quản lý bởi khách hàng, cho phép bạn chạy MetaDefender Managed File Transfer (MFT) giải pháp trên nền tảng đám mây riêng hoặc công cộng (AWS, Azure, GCP) của bạn trong khi vẫn kiểm soát hoàn toàn dữ liệu nhạy cảm.
Bây giờ bạn đã biết các tùy chọn triển khai chính, đã đến lúc đảm bảo rằng MFT có thể bảo vệ toàn diện các tệp tin của bạn. Hãy xem hội thảo trực tuyến này để tìm hiểu tám khả năng bảo mật mà mọi hệ thống an toàn giải pháp MFT nên có.
Loại tổ chức nào cần một giải phápMFT Secure ?
Bất kỳ doanh nghiệp nào gặp phải thách thức về bảo mật dữ liệu, tuân thủ hoặc quy trình làm việc khi truyền tệp đều có thể cải thiện khả năng kiểm soát và hiệu quả bằng phương pháp được quản lý.
Các ngành công nghiệp chính bao gồm:
- Các tổ chức tài chính : Bảo vệ dữ liệu cá nhân và giao dịch trên toàn bộ hệ thống ngân hàng, thanh toán và giao dịch đồng thời đảm bảo tuân thủ các tiêu chuẩn như SOX và PCI-DSS cũng như khuôn khổ giám sát tài chính địa phương.
- Nhà cung cấp dịch vụ chăm sóc sức khỏe: Đảm bảo việc chuyển dữ liệu bệnh nhân tuân thủ HIPAA qua các hệ thống nội bộ, môi trường đám mây và đối tác bên ngoài trong khi vẫn duy trì tính riêng tư và toàn vẹn của dữ liệu một cách nghiêm ngặt.
- Các cơ quan chính phủ: Secure truyền tải thông tin mật giữa các bộ phận, văn phòng từ xa và các nhà thầu bên ngoài, đồng thời bảo vệ khỏi các cuộc tấn công mạng nhắm vào tệp tin.
- Các doanh nghiệp năng lượng và tiện ích: Secure luồng tệp để phát điện và phân phối, đáp ứng NERC CIP và các yêu cầu quy định khác, đồng thời bảo vệ chống lại các cuộc tấn công qua tệp và lỗ hổng bảo mật zero-day nhắm vào mạng OT và IT.
- Dịch vụ pháp lý và chuyên nghiệp: Bảo vệ các tệp tin nhạy cảm của khách hàng, ngăn chặn rò rỉ dữ liệu và duy trì tính bảo mật cho các vấn đề và giao dịch pháp lý cấp cao.
- Sản xuất ô tô và công nghiệp: Bảo vệ môi trường sản xuất và OT khỏi các mối đe dọa từ tệp, bảo mật việc xử lý tệp của khách truy cập và hợp lý hóa việc truyền tệp trên các cơ sở toàn cầu.
- Hoạt động công nghiệp và ô tô toàn cầu: Secure Luồng tệp IT và OT bảo vệ dây chuyền sản xuất khỏi các mối đe dọa từ nhà thầu và cho phép di chuyển tệp tự động trên quy mô lớn với khả năng hiển thị và kiểm soát hoàn toàn.
- Doanh nghiệp lớn: Tạo điều kiện trao đổi dữ liệu an toàn giữa các phòng ban và đối tác bên ngoài để giảm thiểu rủi ro hoạt động của IT ngầm hoặc chuyển giao dữ liệu tùy ý.
Chung MFT Các trường hợp sử dụng
- Chuyển dữ liệu nội bộ: Di chuyển dữ liệu an toàn giữa các phòng ban, ứng dụng và hệ thống nội bộ
- Chuyển giao bên ngoài: Trao đổi tệp với các đối tác, nhà cung cấp và cơ quan quản lý trong khi vẫn duy trì sự tuân thủ
- Chuyển dữ liệu qua mạng hoặc nhiều địa điểm: Gửi và nhận tệp an toàn giữa các chi nhánh hoặc địa điểm phân tán
- Chuyển dữ liệu tự động từ máy sang máy: Loại bỏ các bước thủ công, giảm thiểu việc chia sẻ ngẫu nhiên dễ xảy ra lỗi và hợp lý hóa quy trình làm việc định kỳ
4 trụ cột của một Secure giải pháp MFT
Một giải pháp “ Managed File Transfer ” (MFT) đáng tin cậy không chỉ đơn thuần là chuyển tệp. Giải pháp này còn chủ động bảo vệ, xác minh và quản lý từng lần chuyển tệp. Giải pháp “ MetaDefender ”Managed File Transfer (MFT) của OPSWAT đạt được điều này nhờ bốn trụ cột chính:
1. Bảo mật nhiều lớp
Mọi tệp tin cần được xác minh là 'an toàn' trước khi được đưa vào môi trường làm việc của bạn. MetaDefender Managed File Transfer ( MFT (Phần mềm này kết hợp Metascan™ Multiscanning với hơn 30 công cụ chống phần mềm độc hại, công nghệ Deep CDR™ để loại bỏ các mối đe dọa ẩn, MetaDefender Aether™ dựa trên mô phỏng để phát hiện các lỗ hổng zero-day và file-based vulnerability assessment để phát hiện các tệp thực thi và trình cài đặt nguy hiểm.)
Nhận sách điện tử: 8 điều cần phải có MFT Khả năng để Secure Chuyển tệp tin
2. Thực thi truyền tệp tin dựa trên chính sách
An ninh và hiệu quả luôn đi đôi với nhau khi việc truyền tệp tuân thủ các quy tắc tự động và nghiêm ngặt. Các quy trình làm việc dựa trên chính sách được thực thi tự động, chuyển tệp dựa trên loại tệp, nguồn gốc hoặc trạng thái bảo mật. Việc phê duyệt của người giám sát cùng với cơ chế định tuyến từ MFT sangMFT giúp hạn chế việc truy cập vào các môi trường nhạy cảm chỉ dành cho các tệp đã được xác minh và làm sạch .
3. Khả năng hiển thị và kiểm soát tập trung
Tích hợp để duy trì chuỗi lưu giữ và đơn giản hóa việc tuân thủ. Tính năng Visual Orchestration của MetaDefender Managed File Transfer (MFT) cung cấp một giao diện trực quan, thao tác kéo-thả cho các luồng dữ liệu từ MFT sangMFT cũng như các chuyển giao xuyên mạng, hiển thị trạng thái kết nối, hướng kết nối và các chính sách được áp dụng. Bảng điều khiển " Bảo mật tập tin " dành cho việc chứng minh khả năng phòng ngừa ở cấp độ CISO và Bảng điều khiển Hệ thống dành cho hoạt động CNTT giúp nâng cao khả năng theo dõi tình trạng hoạt động, lưu lượng và dung lượng. Cách tiếp cận trực quan này đơn giản hóa các quy trình làm việc phức tạp và áp dụng việc thực thi chính sách một cách nhất quán trên các giao thức SFTP, SMB, FTPS, SharePoint On-Prem và SharePoint Online. Bạn sẽ có được sự giám sát toàn diện về luồng tệp của mình thông qua các bảng điều khiển thời gian thực, nhật ký kiểm toán thống nhất và hệ thống SIEM.
4. Tuân thủ bảo mật dữ liệu
OPSWATDịch vụ ' MetaDefender 'Managed File Transfer (MFT) áp dụng các chính sách truy cập nghiêm ngặt, do đó chỉ những người dùng được ủy quyền và các mạng đáng tin cậy mới có thể tương tác với các tệp của bạn. Mã hóa đầu cuối (TLS 1.2/1.3 khi truyền tải và AES-256 khi lưu trữ), RBAC (kiểm soát truy cập dựa trên vai trò), xác thực đa yếu tố (MFA), tích hợp đăng nhập một lần (SSO) và các hạn chế dựa trên địa chỉ IP đều phối hợp với nhau để duy trì mô hình bảo mật Zero Trust.
Khi nào một tổ chức nên triển khai giải phápMFT Secure ?
Hãy cân nhắc việc triển khai bảo mật trước tiên giải pháp MFT nếu tổ chức của bạn phải đối mặt với bất kỳ thách thức nào sau đây:
Mối quan ngại về bảo mật dữ liệu
Nếu một tổ chức lo ngại về tính bảo mật của dữ liệu trong quá trình truyền tệp, việc triển khai một giải pháp bảo mật giải pháp MFT này có thể cung cấp các biện pháp phòng thủ cần thiết để bảo vệ thông tin nhạy cảm. Đọc thêm về cách bạn có thể bảo vệ dữ liệu của mình trong quá trình truyền tải tại đây .
Tăng khối lượng truyền tệp
Khi các tổ chức phát triển, khối lượng truyền tệp tin cũng tăng lên. Triển khai một giải pháp MFT đảm bảo rằng các hoạt động chuyển giao này được quản lý an toàn và hiệu quả, giảm thiểu nguy cơ vi phạm dữ liệu và hoạt động kém hiệu quả.
Xem hội thảo trực tuyến: Secure đang gặp rủi ro? 8 tính năng bảo mật mà MFT của bạn MFT có
Yêu cầu tuân thủ quy định
Các tổ chức cần tuân thủ các tiêu chuẩn quy định như GDPR, HIPAA và SOX nên triển khai giải pháp MFT đảm bảo tuân thủ. MFT các giải pháp cung cấp các dấu vết kiểm tra, biện pháp kiểm soát bảo vệ dữ liệu và báo cáo tuân thủ cần thiết để đáp ứng các tiêu chuẩn này.
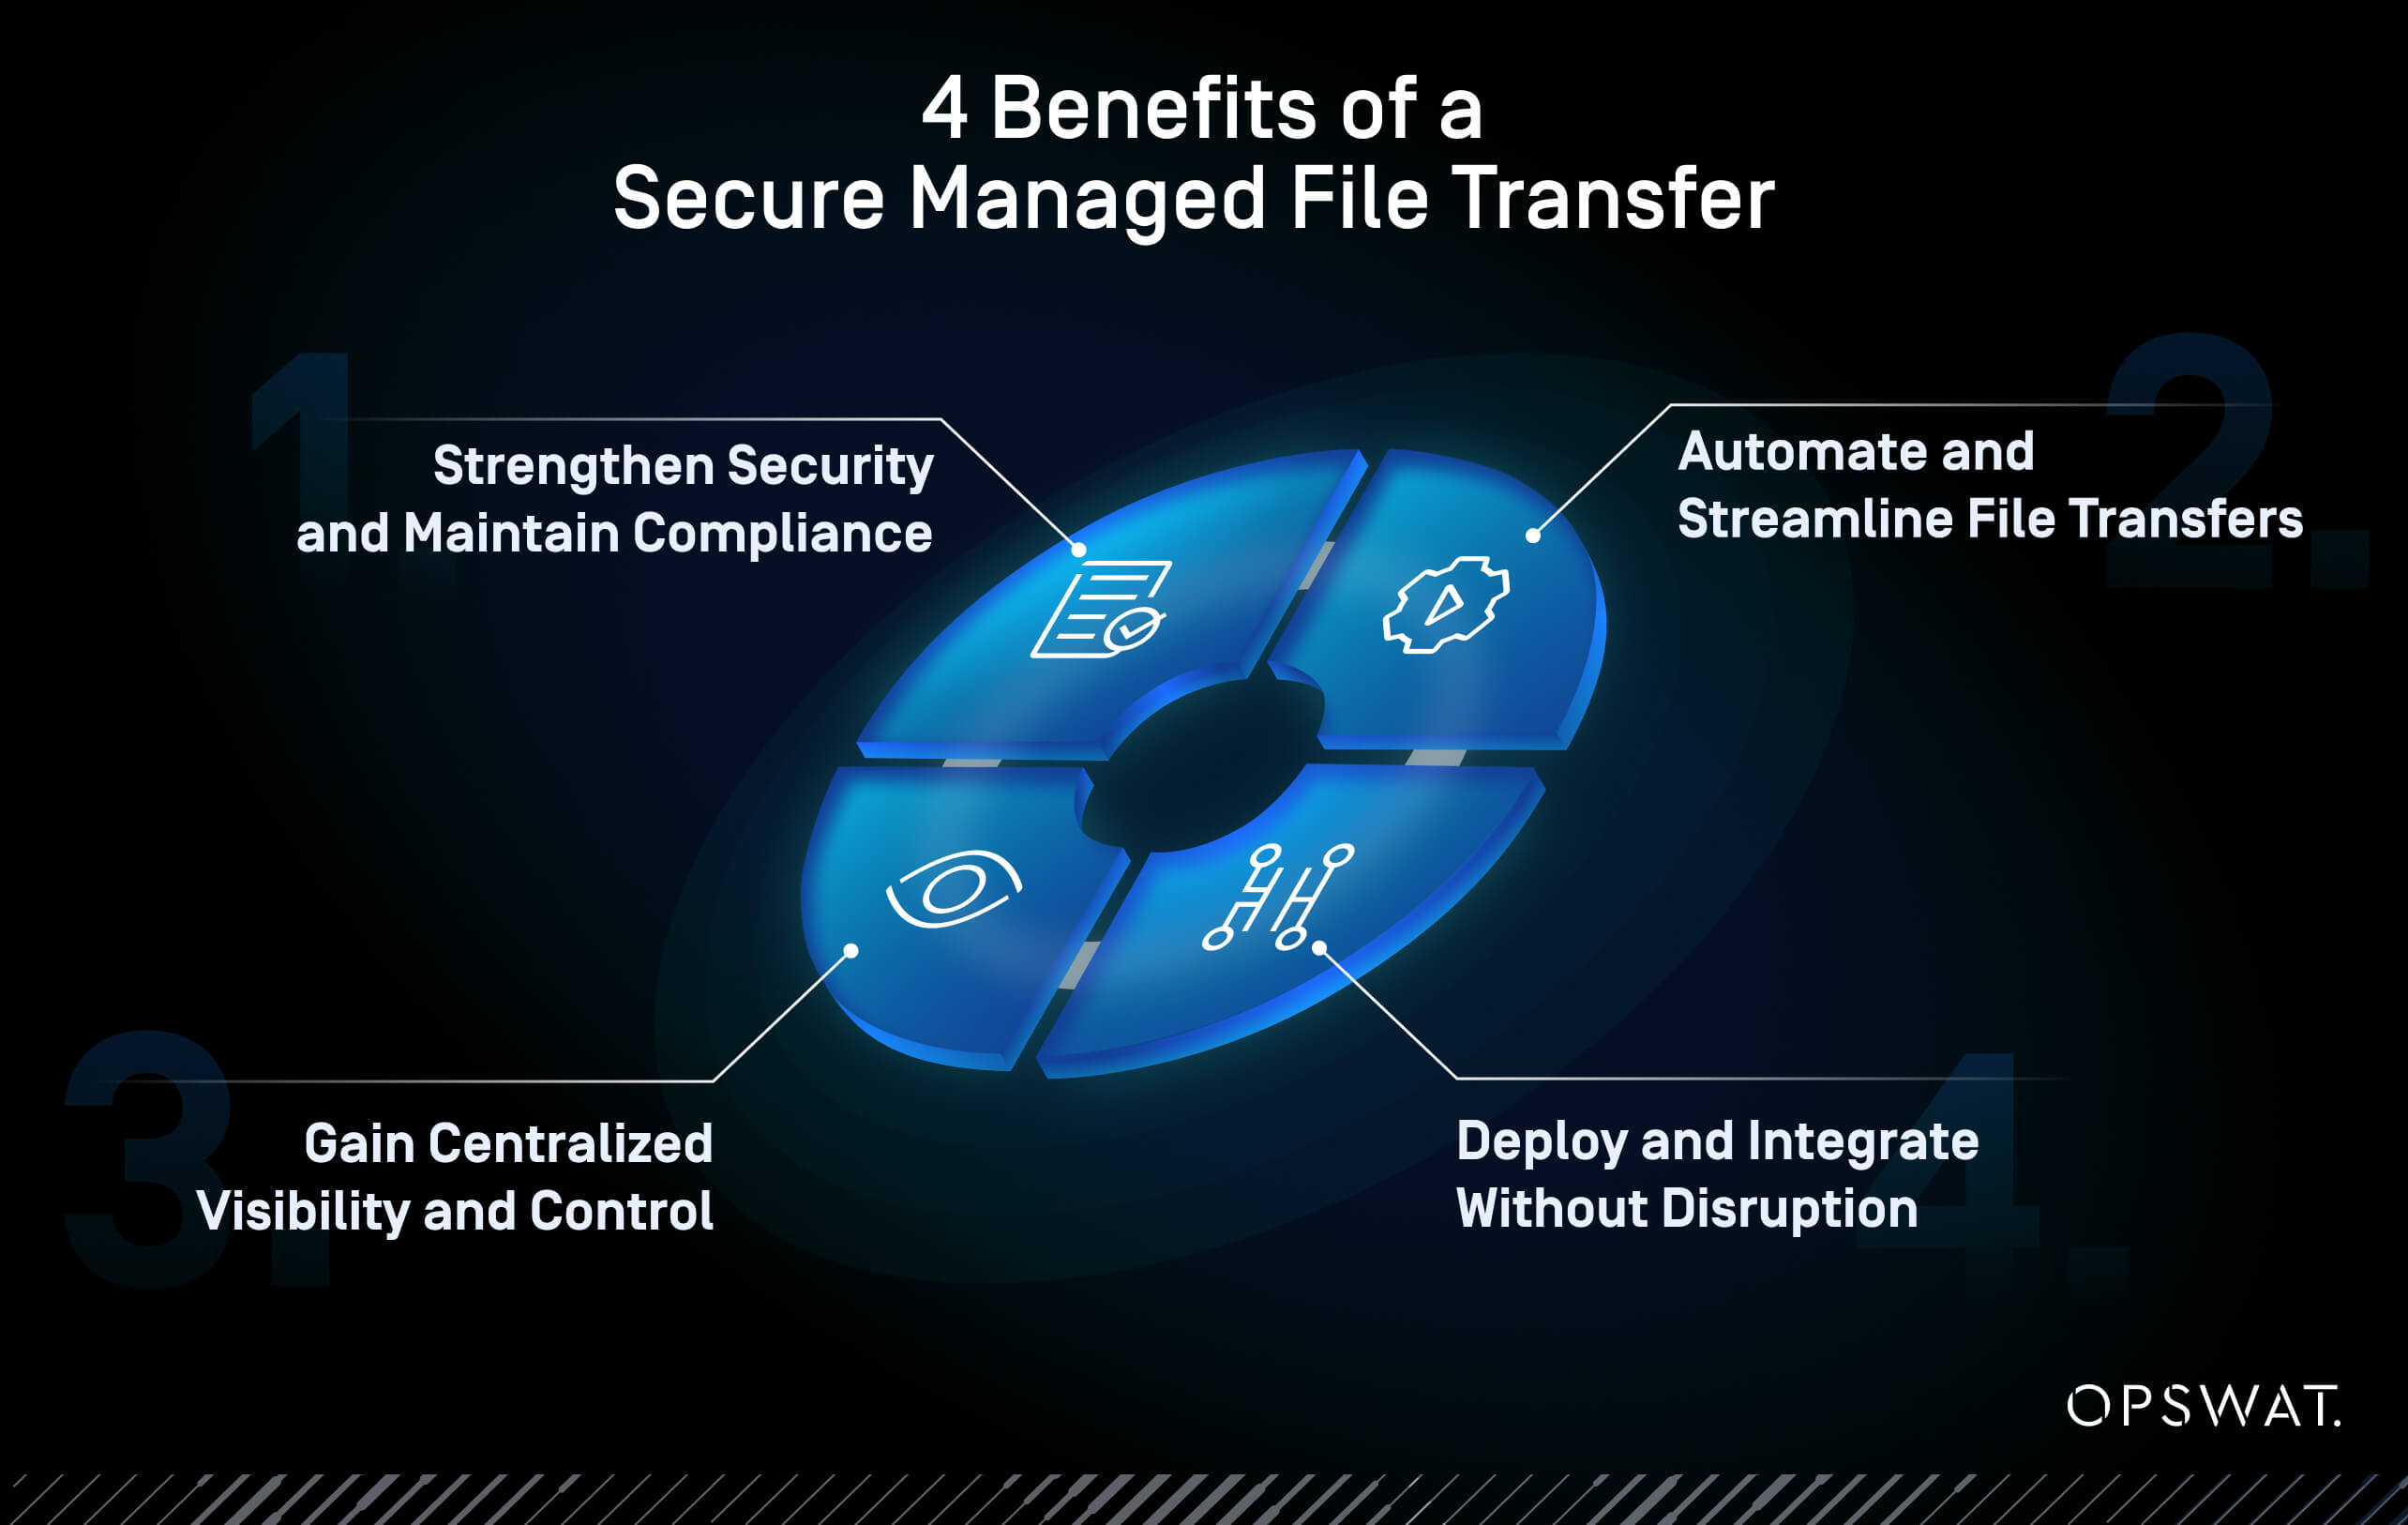
4 Lợi ích của một giải phápMFT Secure
Nếu tổ chức của bạn xử lý các tệp tin nhạy cảm hoặc khối lượng lớn, hãy áp dụng một giải pháp bảo mật Managed File Transfer ( MFT ) có thể củng cố năng lực an ninh mạng của tổ chức bạn, đơn giản hóa hoạt động và đảm bảo tuân thủ một cách tự tin. Dưới đây là bốn lĩnh vực mà phương pháp tiếp cận đúng đắn sẽ tạo nên sự khác biệt thực sự:
1. Tăng cường bảo mật và duy trì sự tuân thủ
Bảo vệ mọi hoạt động truyền tải tệp tin bằng bảo mật đa lớp, bao gồm mã hóa, quét phần mềm độc hại nâng cao, công nghệ Deep CDR™ và xác thực mã kiểm tra. Các biện pháp này ngăn chặn các mối đe dọa xâm nhập vào các hệ thống quan trọng và đơn giản hóa việc tuân thủ các quy định thông qua nhật ký kiểm toán và kiểm soát dựa trên chính sách.
2. Tự động hóa và đơn giản hóa việc truyền tệp
Thay thế các quy trình lặp đi lặp lại, dễ xảy ra lỗi bằng tự động hóa dựa trên chính sách. Định tuyến logic, công việc theo lịch trình và quản lý tệp trực quan giúp giảm thiểu công sức thủ công, loại bỏ sự chậm trễ và đảm bảo các tệp nhạy cảm được di chuyển an toàn mà không cần sự can thiệp liên tục của IT.
3. Có được khả năng hiển thị và kiểm soát tập trung
Một chế độ xem duy nhất, rõ ràng về hoạt động của tệp giúp bạn tự tin hơn vào hoạt động của mình. Bảng điều khiển và nhật ký kiểm tra thống nhất giúp bạn theo dõi việc truyền tải, phát hiện sự cố và thực thi chính sách truy cập. Điều này hỗ trợ phản hồi sự cố nhanh hơn và báo cáo dễ dàng hơn.
4. Triển khai và tích hợp mà không bị gián đoạn
Thực hiện MFT tại chỗ, trong môi trường kết hợp, hoặc thậm chí trong mạng air-gap mà không làm gián đoạn hoạt động kinh doanh. Tích hợp sẵn với SFTP, SMB và SharePoint Online đảm bảo luồng tệp an toàn bổ sung cho cơ sở hạ tầng hiện có của bạn thay vì làm phức tạp nó.
Tăng cường Secure choMFT của bạn
Managed File Transfer là một cách thiết thực để bảo mật và hợp lý hóa cách thức tổ chức của bạn di chuyển dữ liệu. Bằng cách tự động hóa việc truyền dữ liệu, thực thi mã hóa và duy trì dấu vết kiểm tra, MFT giảm thiểu rủi ro, hỗ trợ tuân thủ và cải thiện hiệu quả.
Để xây dựng một chiến lược truyền tệp thực sự linh hoạt, hãy kết hợp tự động hóa dựa trên chính sách với kiểm tra mối đe dọa đa lớp và khả năng hiển thị tập trung. Bằng cách triển khai đám mây lai hoặc tại chỗ giải pháp MFT này giúp bạn duy trì toàn quyền kiểm soát các tệp tin nhạy cảm đồng thời giảm thiểu rủi ro do nền tảng đám mây do nhà cung cấp lưu trữ gây ra.
Lựa chọn đúng giải pháp MFT là cơ hội để cải thiện đáng kể cả tính bảo mật và hiệu quả. Để đưa ra lựa chọn tốt nhất cho tổ chức của bạn, hãy bắt đầu bằng cách khám phá tám khả năng cần có của một hệ thống an ninh hiện đại. giải pháp MFT.
- Tải xuống sách điện tử: 8 MFT không thể thiếu để Secure cho việc truyền Secure
- Xem hội thảo trực tuyến: Secure có nguy cơ? 8 tính năng bảo mật mà MFT của bạn MFT có
- Nói chuyện với chuyên gia: Tìm hiểu cách giải pháp truyền tệp được quản lý ( MFT ) của OPSWAT bảo vệ luồng dữ liệu quan trọng trên các môi trường IT-OT
Bằng cách kết hợp bốn trụ cột này, các tổ chức bảo mật mọi bước trong vòng đời truyền tệp. Điều này giúp giảm thiểu rủi ro vi phạm dữ liệu, hỗ trợ tuân thủ quy định và bảo vệ dữ liệu, giúp duy trì hoạt động của các hoạt động trọng yếu.
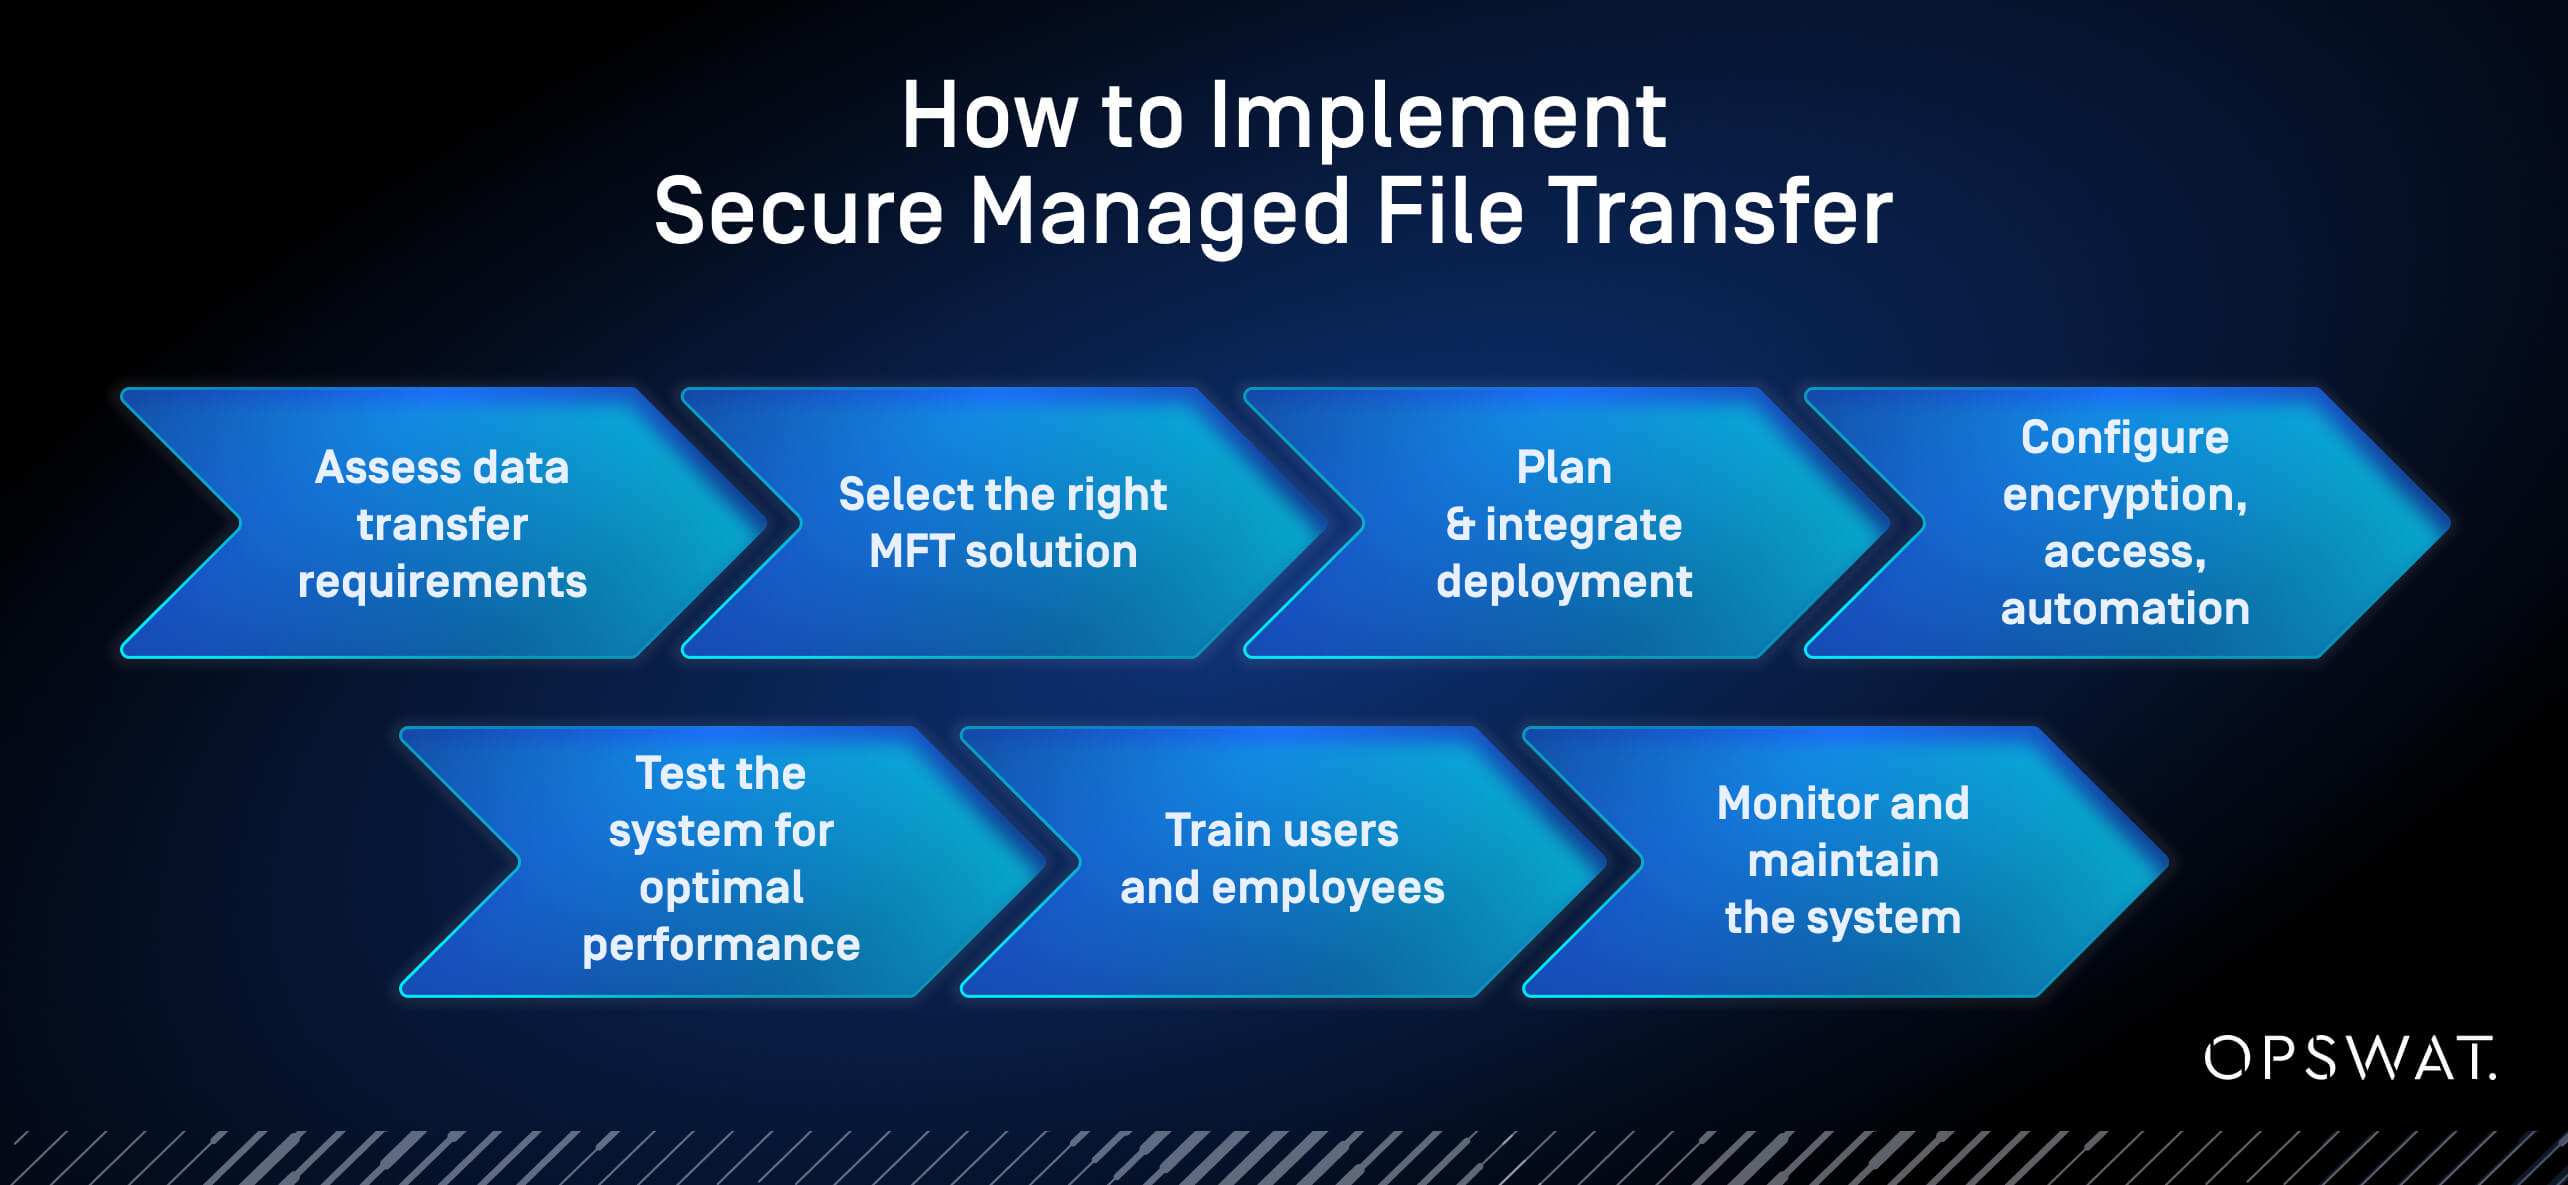
Cách triển khaiMFT Secure
Việc triển khai một giải pháp “ MFT ” an toàn tuân theo một trình tự có thể lặp lại. Việc vội vàng triển khai ngay mà bỏ qua hai bước đầu tiên chính là nguyên nhân phổ biến nhất khiến quá trình triển khai “ MFT ” bị đình trệ hoặc phải xây dựng lại trong vòng một năm.
- Đánh giá: Lập bản đồ các quy trình chuyển tệp hiện tại, xác định các luồng dữ liệu nhạy cảm và ghi chép các yêu cầu quy định (GDPR, HIPAA, SOX và các quy định tương tự) áp dụng cho từng quy trình.
- Chọn: Chọn một mô hình triển khai (tại chỗ, đám mây lai hoặc đám mây bản địa) và một giải pháp có các tính năng bảo mật phù hợp với bốn trụ cột: bảo mật đa lớp, thực thi dựa trên chính sách, khả năng giám sát tập trung và tuân thủ các quy định về bảo mật dữ liệu.
- Triển khai: Cấu hình mã hóa, kiểm soát truy cập và định tuyến dựa trên chính sách trước khi chuyển lưu lượng truy cập trực tiếp. Chạy song song các quy trình làm việc mới và cũ trong quá trình chuyển đổi để xác minh tính toàn vẹn và phát hiện các lỗ hổng trước khi triển khai toàn diện.
- Giám sát: Sử dụng các bảng điều khiển tập trung và nhật ký kiểm toán để theo dõi khối lượng chuyển giao, các trường hợp vi phạm chính sách và các sự cố bất thường một cách liên tục. Việc triển khai không phải là một dự án chỉ thực hiện một lần; các chính sách và tích hợp cần được rà soát định kỳ khi quy trình làm việc thay đổi.
Cách triển khaiMFT Secure
Hỏi đáp
Cái gì là một Managed File Transfer ( MFT )?
Managed File Transfer là một nền tảng tập trung, an toàn, tự động hóa và quản lý việc di chuyển tệp trong và giữa các tổ chức, đối tác và thiết bị đầu cuối. Nền tảng này đảm bảo mã hóa đầu cuối, thực thi chính sách và khả năng hiển thị, không giống như các công cụ FTP hoặc chia sẻ đám mây truyền thống.
Là gì MFT so với SFTP?
- MFT là một giải pháp tập trung, an toàn, tự động hóa việc truyền tệp, thực thi chính sách và hỗ trợ tuân thủ các quy định như HIPAA và GDPR. Giải pháp này bao gồm các tính năng nâng cao như mã hóa đầu cuối, quét mã độc, ghi nhật ký kiểm tra, tự động hóa quy trình làm việc và giám sát tập trung.
- Ngược lại, SFTP (Giao thức truyềnSecure ) là một giao thức cơ bản có khả năng mã hóa tệp trong quá trình truyền tải, nhưng lại thiếu tính tự động hóa, khả năng mở rộng, kiểm soát tập trung và hỗ trợ tuân thủ. Mặc dù SFTP có thể phù hợp với các doanh nghiệp nhỏ có nhu cầu đơn giản, nhưng nó lại tiềm ẩn những rủi ro trong các môi trường phức tạp, yêu cầu mức độ bảo mật cao. Tìm hiểu về những rủi ro khi sử dụng SFTP tại đây.
Những cuộc tấn công dựa trên tệp tin nào MFT giúp bảo vệ chống lại?
MFT giúp ngăn chặn các mối đe dọa như mã độc ẩn trong tệp PDF hoặc bảng tính, phần mềm tống tiền được phân phối qua tệp tải lên và các bản vá bị giả mạo trong quá trình truyền tải. Nó bảo vệ chống lại các cuộc tấn công nâng cao bằng cách sử dụng Multiscanning , CDR, môi trường giả lập và đánh giá lỗ hổng bảo mật, đặc biệt là trong các hệ thống OT và air-gapped.
Làm thế nào MFT bảo vệ dữ liệu khi truyền và khi lưu trữ?
Một an toàn giải pháp MFT đảm bảo các tệp được mã hóa trong quá trình truyền tải và được xác minh tính toàn vẹn bằng cách ghi nhật ký và xác thực. Điều này ngăn chặn truy cập trái phép, giả mạo và mất chuỗi lưu ký.
Làm thế nào MFT giúp tuân thủ?
MFT Các nền tảng này hỗ trợ tuân thủ bằng cách cung cấp dấu vết kiểm tra, ghi nhật ký bất biến, kiểm soát truy cập và thực thi chính sách cho các khuôn khổ như GDPR, PCI-DSS, FISMA, HIPAA, NIST và NIS2. Chúng tập trung hóa quản trị, cho phép chia sẻ tệp có thể truy xuất nguồn gốc và tuân thủ chính sách giữa các phòng ban và đối tác.
Một số trường hợp sử dụng phổ biến cho MFT ?
- Chuyển giao nội bộ: Di chuyển tệp an toàn giữa các phòng ban, hệ thống hoặc ứng dụng
- Chuyển giao bên ngoài: Trao đổi tệp với các đối tác, nhà cung cấp hoặc cơ quan quản lý trong khi vẫn duy trì sự tuân thủ
- Chuyển dữ liệu qua nhiều địa điểm hoặc mạng: Gửi và nhận tệp an toàn giữa các chi nhánh hoặc địa điểm phân tán
- Chuyển giao tự động từ máy sang máy: Loại bỏ các bước thủ công để giảm lỗi và hợp lý hóa quy trình làm việc định kỳ
Điều gì làm cho MetaDefender Managed File Transfer (MFT) khác biệt?
MetaDefender Managed File Transfer (MFT) bảo mật tệp, trong khi các giải pháp truyền tệp qua mạng ( MFT ) hoặc công cụ truyền tệp truyền thống khác có thể chỉ bảo mật quá trình truyền tải. MetaDefender Managed File Transfer (MFT) kiểm tra và làm sạch mọi tệp trước khi truy cập, tự động hóa quá trình truyền tải an toàn, cho phép kiểm soát dựa trên vai trò và cung cấp khả năng giám sát thời gian thực trên toàn mạng. Trình chỉnh sửa Visual Orchestration Editor cung cấp cho các nhóm CNTT và OT một giao diện duy nhất, trực quan để quản lý, tự động hóa và bảo mật mọi hoạt động di chuyển tệp trên tất cả các giao thức và điểm đến. MetaDefender Managed File Transfer (MFT) được thiết kế để bảo mật các luồng tệp quan trọng đồng thời đơn giản hóa việc tuân thủ và nâng cao hiệu quả hoạt động.