Bảo mật nhiều hơn các tệp tin
Các cuộc tấn công mạng ngày nay không dừng lại ở tệp. Kẻ tấn công khai thác cơ sở hạ tầng ẩn, nhà cung cấp bị xâm phạm và các tên miền thay đổi nhanh chóng để vượt qua các biện pháp phòng thủ truyền thống. Để chống lại điều này, bảo mật cần nhiều lớp—không chỉ là nhiều lớp công cụ, mà là nhiều lớp trí thông minh.
Hôm nay, chúng tôi tự hào giới thiệu MetaDefender InSights Threat Intelligence, một công cụ mới trong MetaDefender CoreMetaDefender Coređóng vai trò là điểm kết nối trong các chiến lược phòng ngừa mối đe dọa toàn diện. Bằng cách tích hợp thông tin tình báo về mối đe dọa được chọn lọc và cập nhật theo thời gian thực với Công nghệ Deep CDR™ hàng đầu ngành và Adaptive Sandbox các công nghệ khác, chúng tôi mang đến một hệ thống phòng thủ đa lớp thực sự, có khả năng chặn đứng các mối đe dọa trước khi chúng được thực thi, ngay cả khi chúng vẫn còn ẩn náu và ngay tại nguồn gốc của chúng.
Cách Thêm InSights Threat Intelligence Biến đổi khả năng phòng thủ của bạn
MetaDefender Core đã thiết lập tiêu chuẩn cho Bảo mật tệp tin với Công nghệ Deep CDR™ (loại bỏ mã độc hại) và Adaptive Sandbox (phân tích hành vi). Giờ đây, InSights Threat Intelligence Bổ sung thêm lớp thứ ba quan trọng: Chặn địa chỉ IP/tên miền độc hại .
Cách thức hoạt động
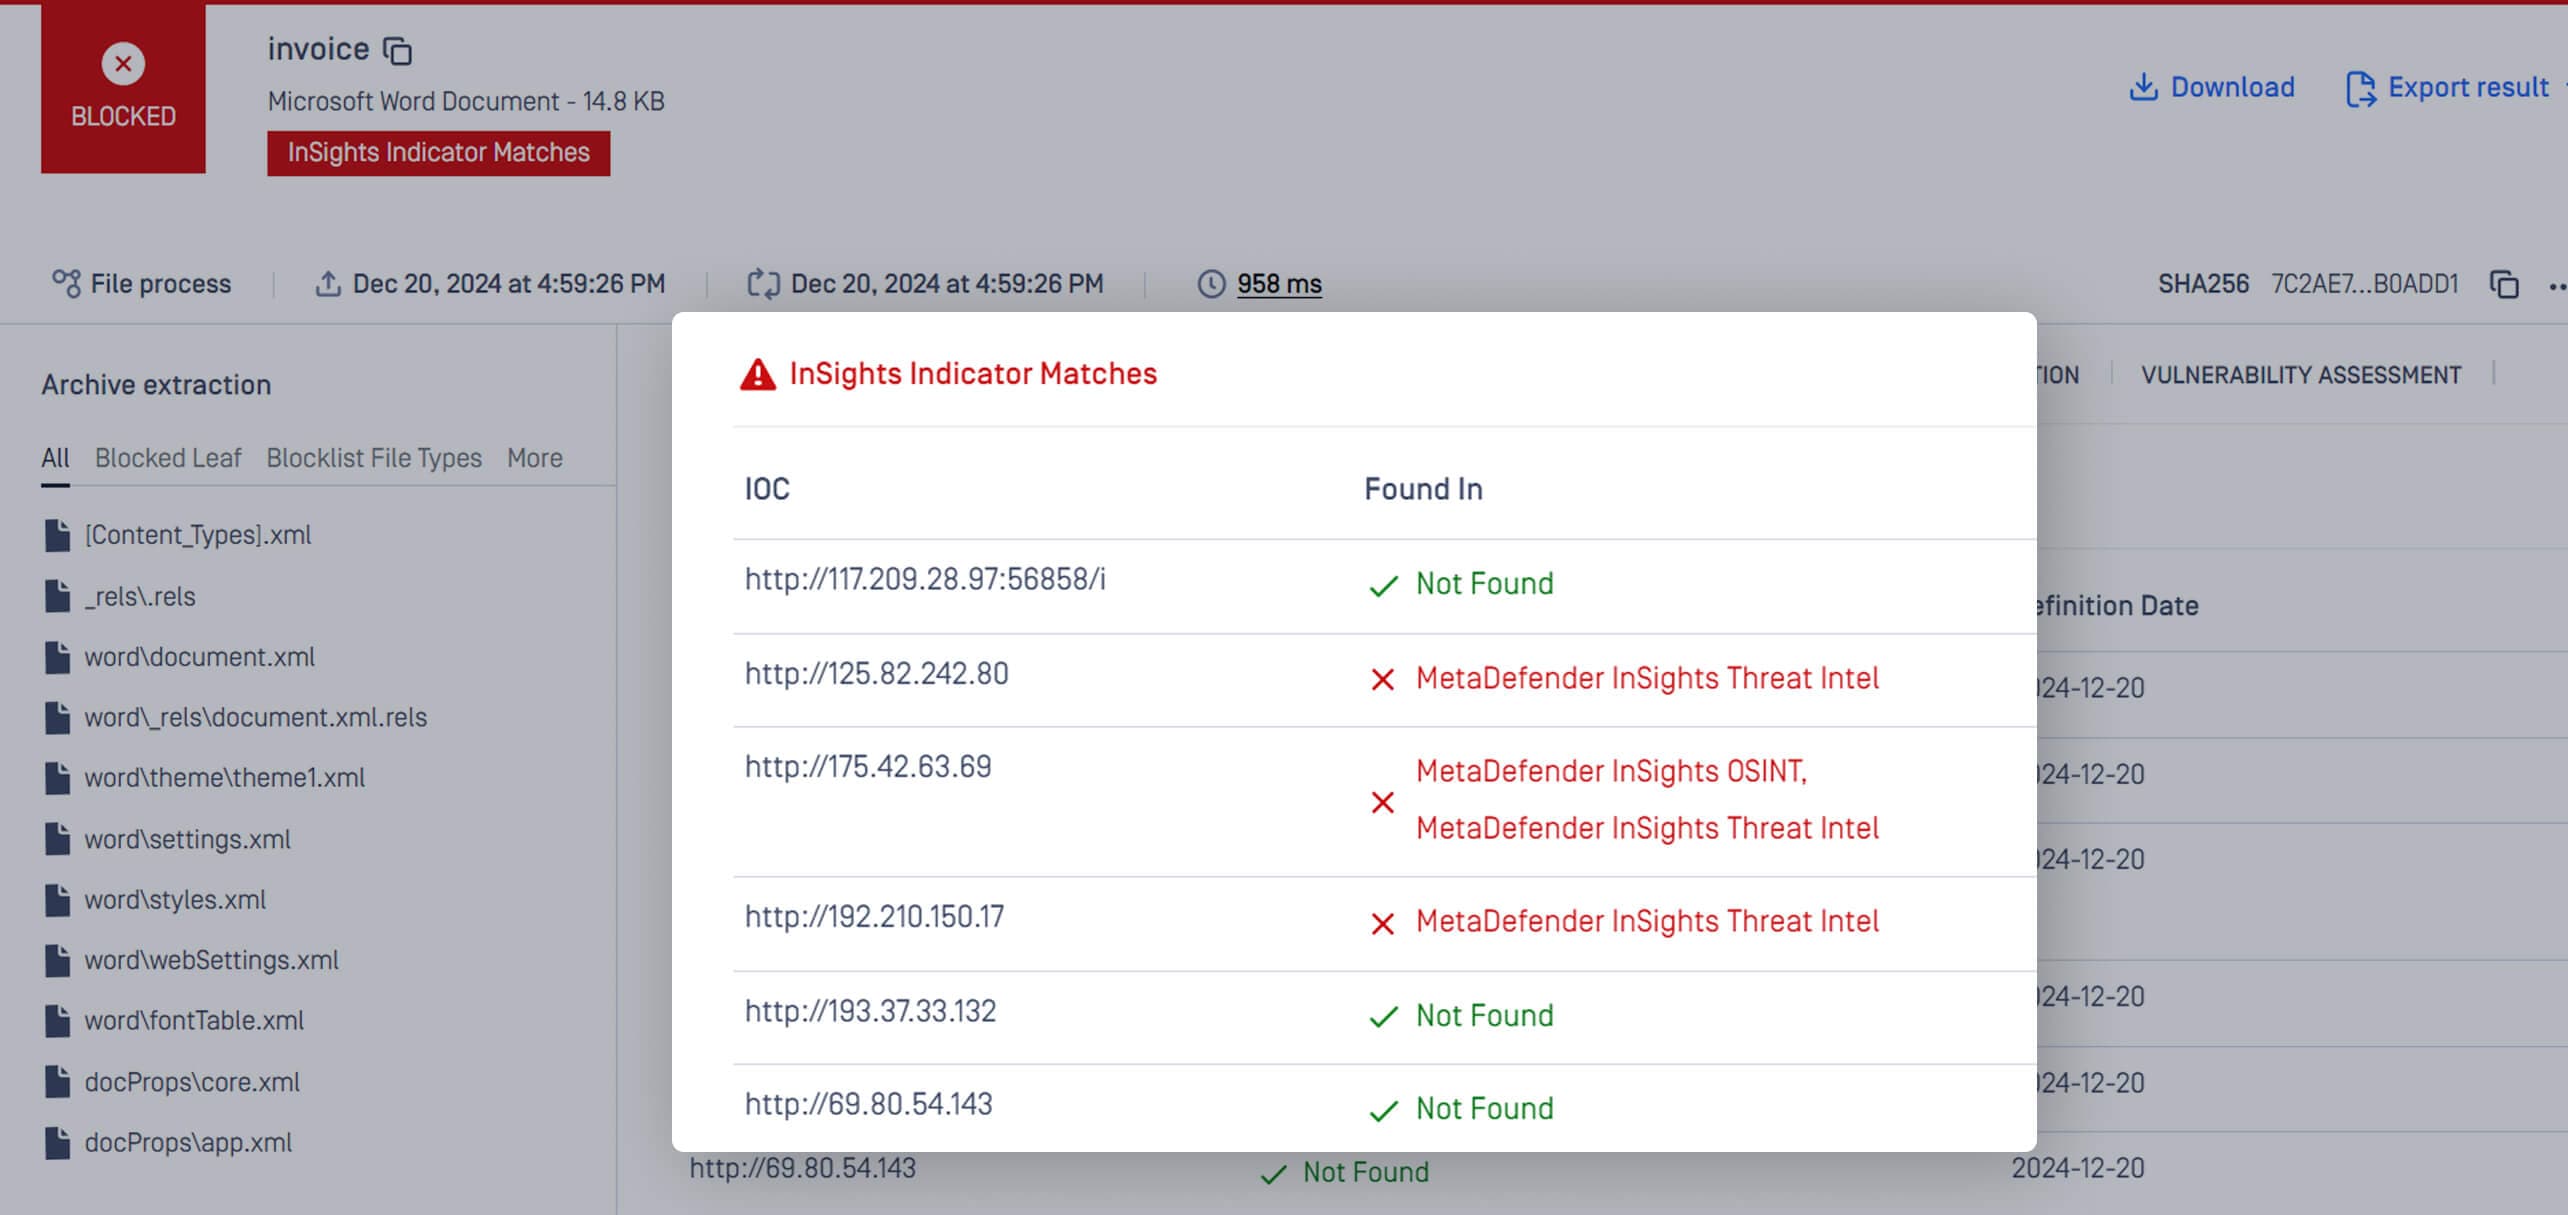
Thông tin chi tiết Threat Intelligence quét tài liệu để tìm các miền và IP độc hại ẩn trong vòng mili giây. Nó tham chiếu chéo IoC (chỉ số xâm phạm) với nguồn cấp dữ liệu toàn cầu tổng hợp dữ liệu từ hàng trăm nguồn đáng tin cậy, đảm bảo bạn luôn đi trước các chiến thuật của đối thủ. Khi phát hiện mối đe dọa, các tệp sẽ bị chặn tại điểm nhập—ngăn chặn các cuộc tấn công tại nguồn.
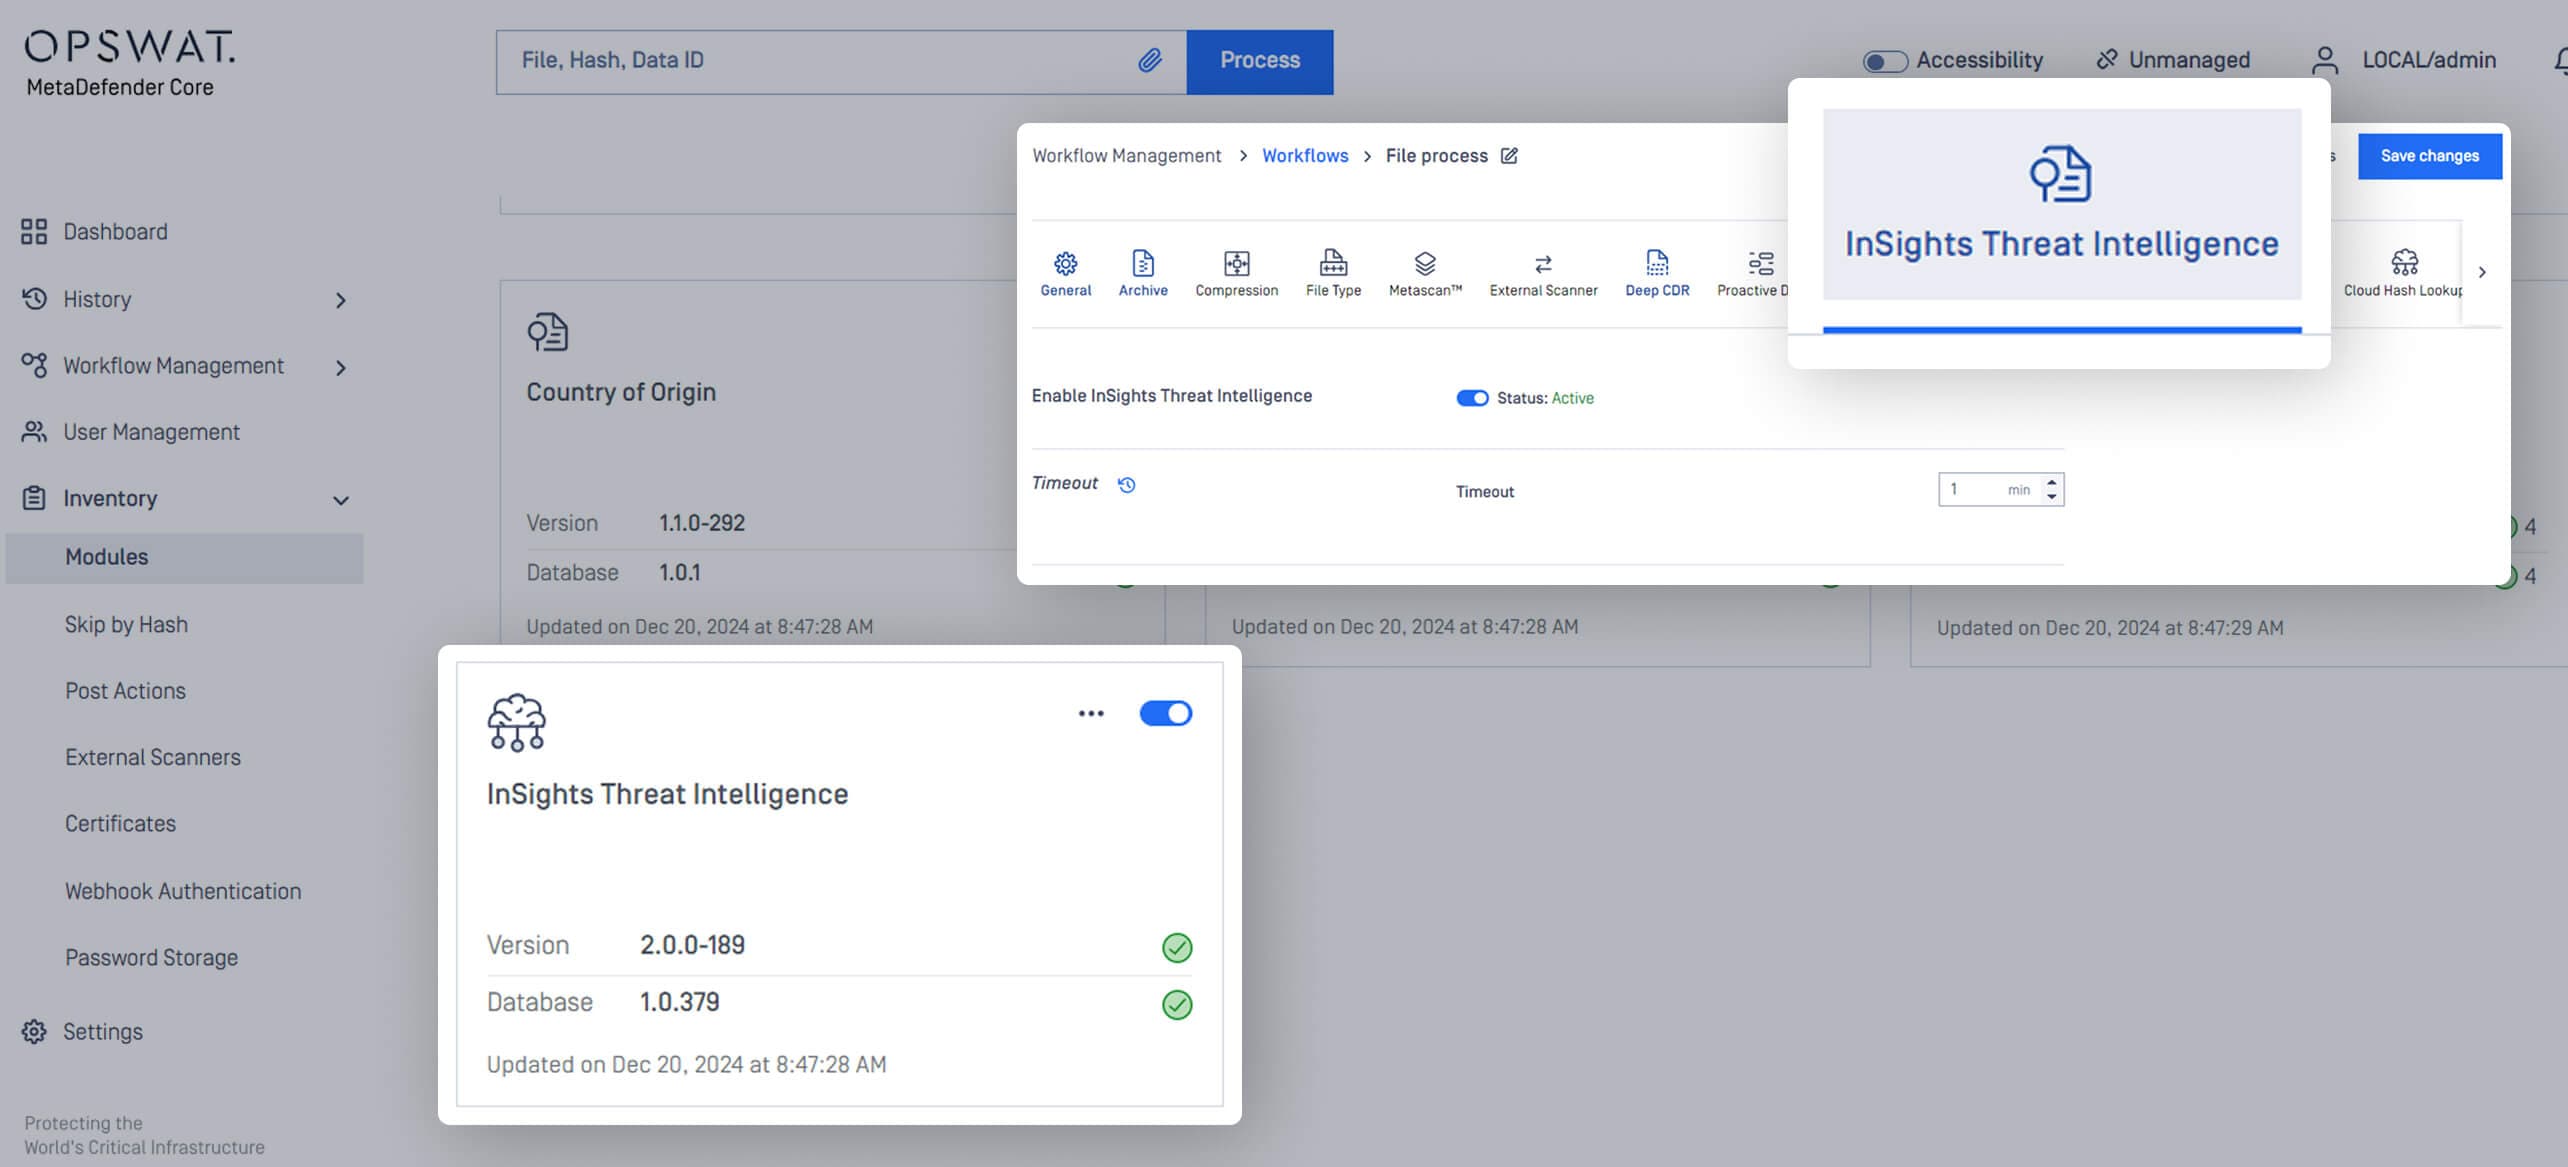
Cấu hình InSights Threat Intelligence Động cơ trong MetaDefender Core
Xử lý một tệp tin có IP/tên miền độc hại
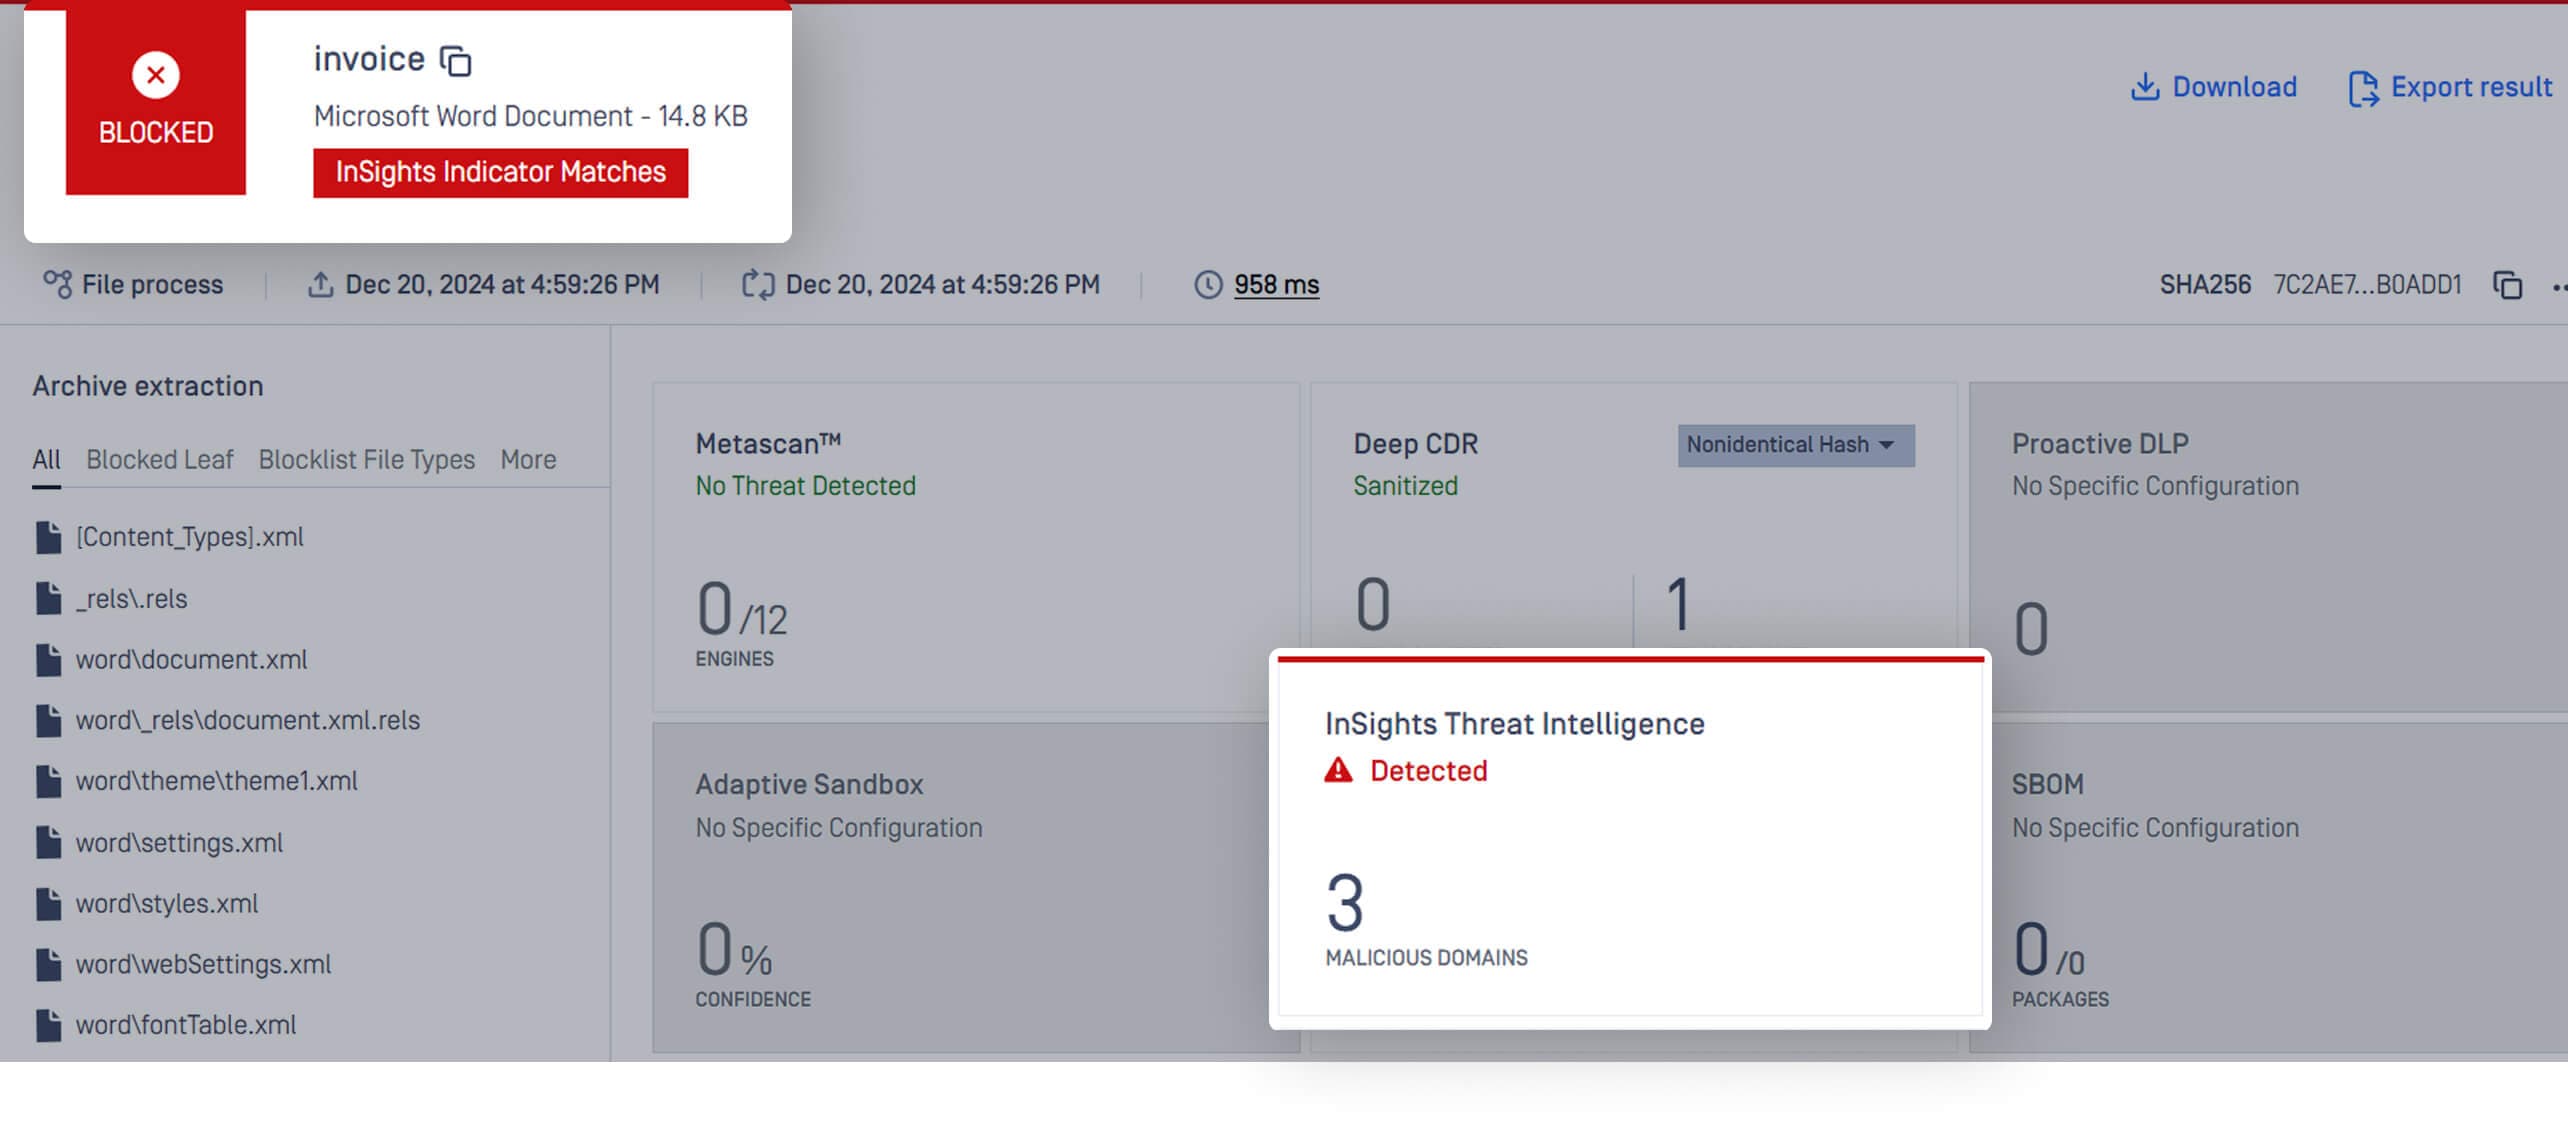
Cung cấp danh sách IOC trong kết quả quét
Các tính năng chính
Xác định tên miền, IP và liên kết độc hại được nhúng trong tài liệu, ngay cả sau khi làm sạch tệp.
Tự động cách ly các tệp có nguy cơ cao trước khi chúng đến tay người dùng hoặc các hệ thống trọng yếu.
Tăng cường công nghệ Deep CDR™ và Adaptive Sandbox Với bối cảnh mối đe dọa, cần ưu tiên các rủi ro và giảm thiểu cảnh báo sai.
Theo dõi cơ sở hạ tầng đối địch mới nổi bằng nguồn cấp dữ liệu tình báo được cập nhật liên tục.
Hoạt động an toàn trong các mạng bị cô lập với các bản cập nhật mối đe dọa theo cách thủ công hoặc theo lịch trình, bảo vệ ngoại tuyến cơ sở hạ tầng trọng yếu khỏi những mối đe dọa đang phát triển.
Tại sao lại là InSights Threat Intelligence Đứng ngoài
Trong khi các công cụ truyền thống tập trung vào phát hiện sau khi giao hàng, InSights Threat Intelligence cho phép các tổ chức:
Chặn các cuộc tấn công khai thác lỗ hổng bảo mật zero-day và các chiến dịch lừa đảo bằng cách nhắm vào cơ sở hạ tầng đằng sau các cuộc tấn công.
Tự động hóa các quy trình thủ công—như săn tìm mối đe dọa và điều tra giá trị thấp—để giải phóng các nhóm SOC.
Luôn đi đầu trong việc thay đổi tên miền/IP và các bộ công cụ khai thác mới nổi với các bản cập nhật thông tin tình báo trực tiếp.
Tuân thủ các yêu cầu của NIST, CISA và ngành bằng cách kiểm tra các tệp của bên thứ ba và thông tin liên lạc với nhà cung cấp.
Bắt đầu ngay hôm nay
Thông tin chi tiết Threat Intelligence không chỉ là vô hiệu hóa nội dung độc hại mà còn là phá vỡ sổ tay chiến thuật của kẻ thù. Cho dù bạn đang quản lý các hoạt động bảo mật phức tạp hay bảo vệ một mạng nhỏ, InSights Threat Intelligence cho bạn khả năng đưa ra quyết định sáng suốt và phản ứng nhanh chóng.