Phát hiện lỗ hổng bảo mật bảo mật Zero-Day
vì MetaDefender Core
Giải pháp phát hiện lỗ hổng zero-day tại chỗ, được hỗ trợ bởi trí tuệ nhân tạo (AI) OPSWAT, dành cho các môi trường ngoại tuyến và tuân thủ quy định. Giải pháp này sử dụng hộp cát thích ứng dựa trên mô phỏng và phân tích phần mềm độc hại được hỗ trợ bởi AI để phát hiện các mối đe dọa có khả năng lẩn tránh, trích xuất các chỉ số IOC có thể hành động, đồng thời hỗ trợ việc kiểm tra tệp tin an toàn trongCore MetaDefender Core .
- Lắp đặt chỉ trong vài phút
- Không cần tích hợp thêm
- Sử dụng các chính sách hiện có của bạn
Phát hiện lỗ hổng bảo mật bảo mật zero-day hợp nhất
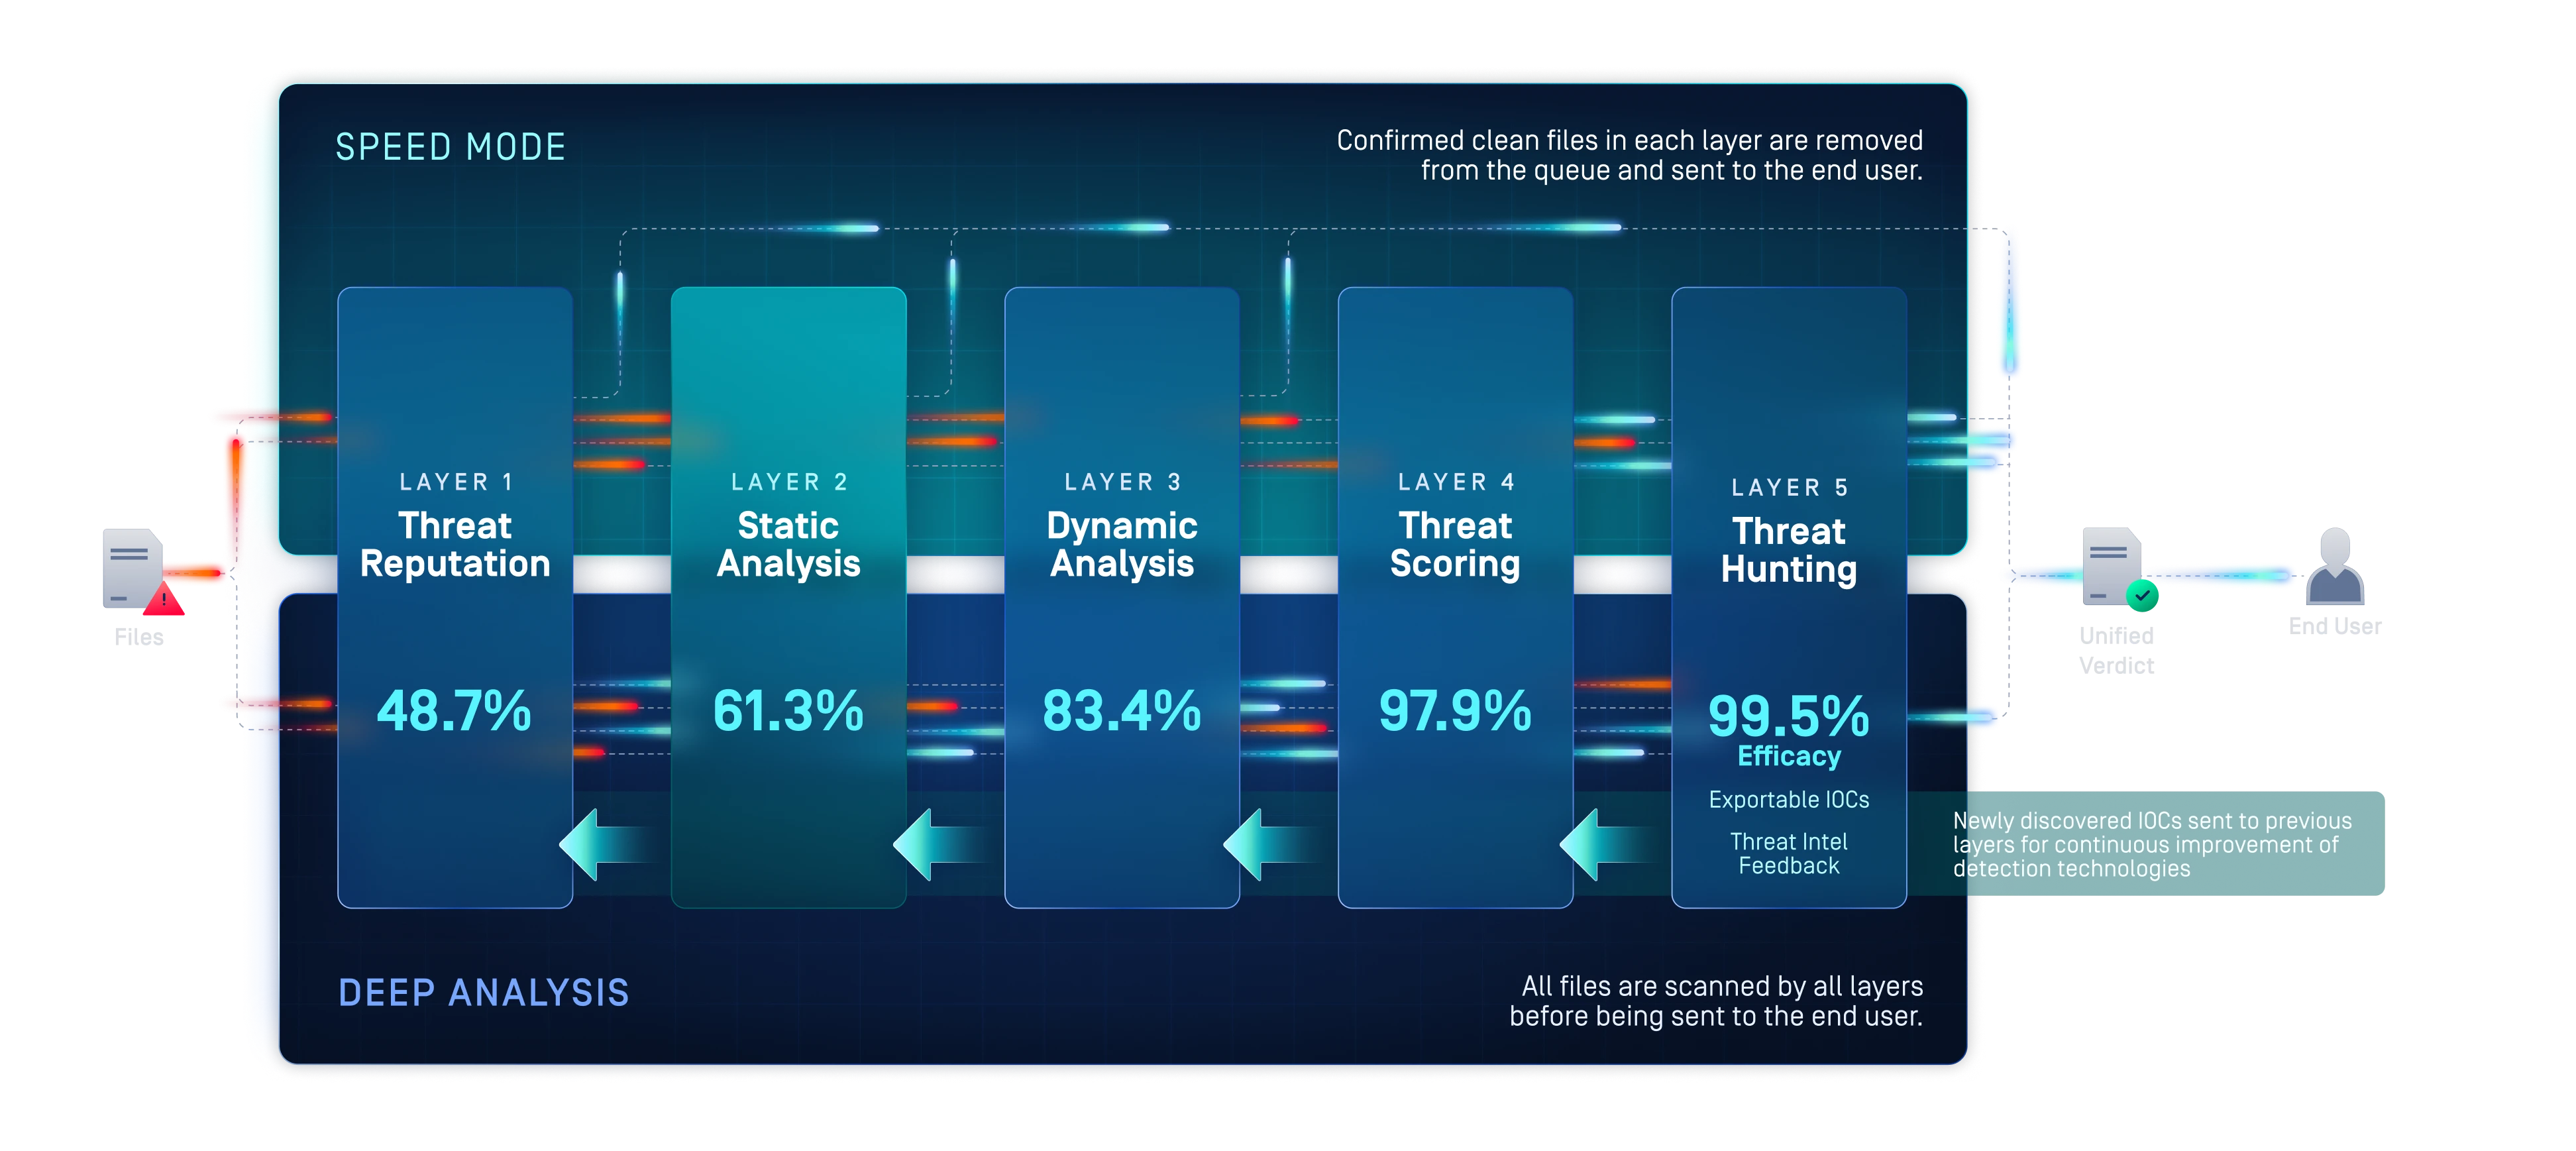
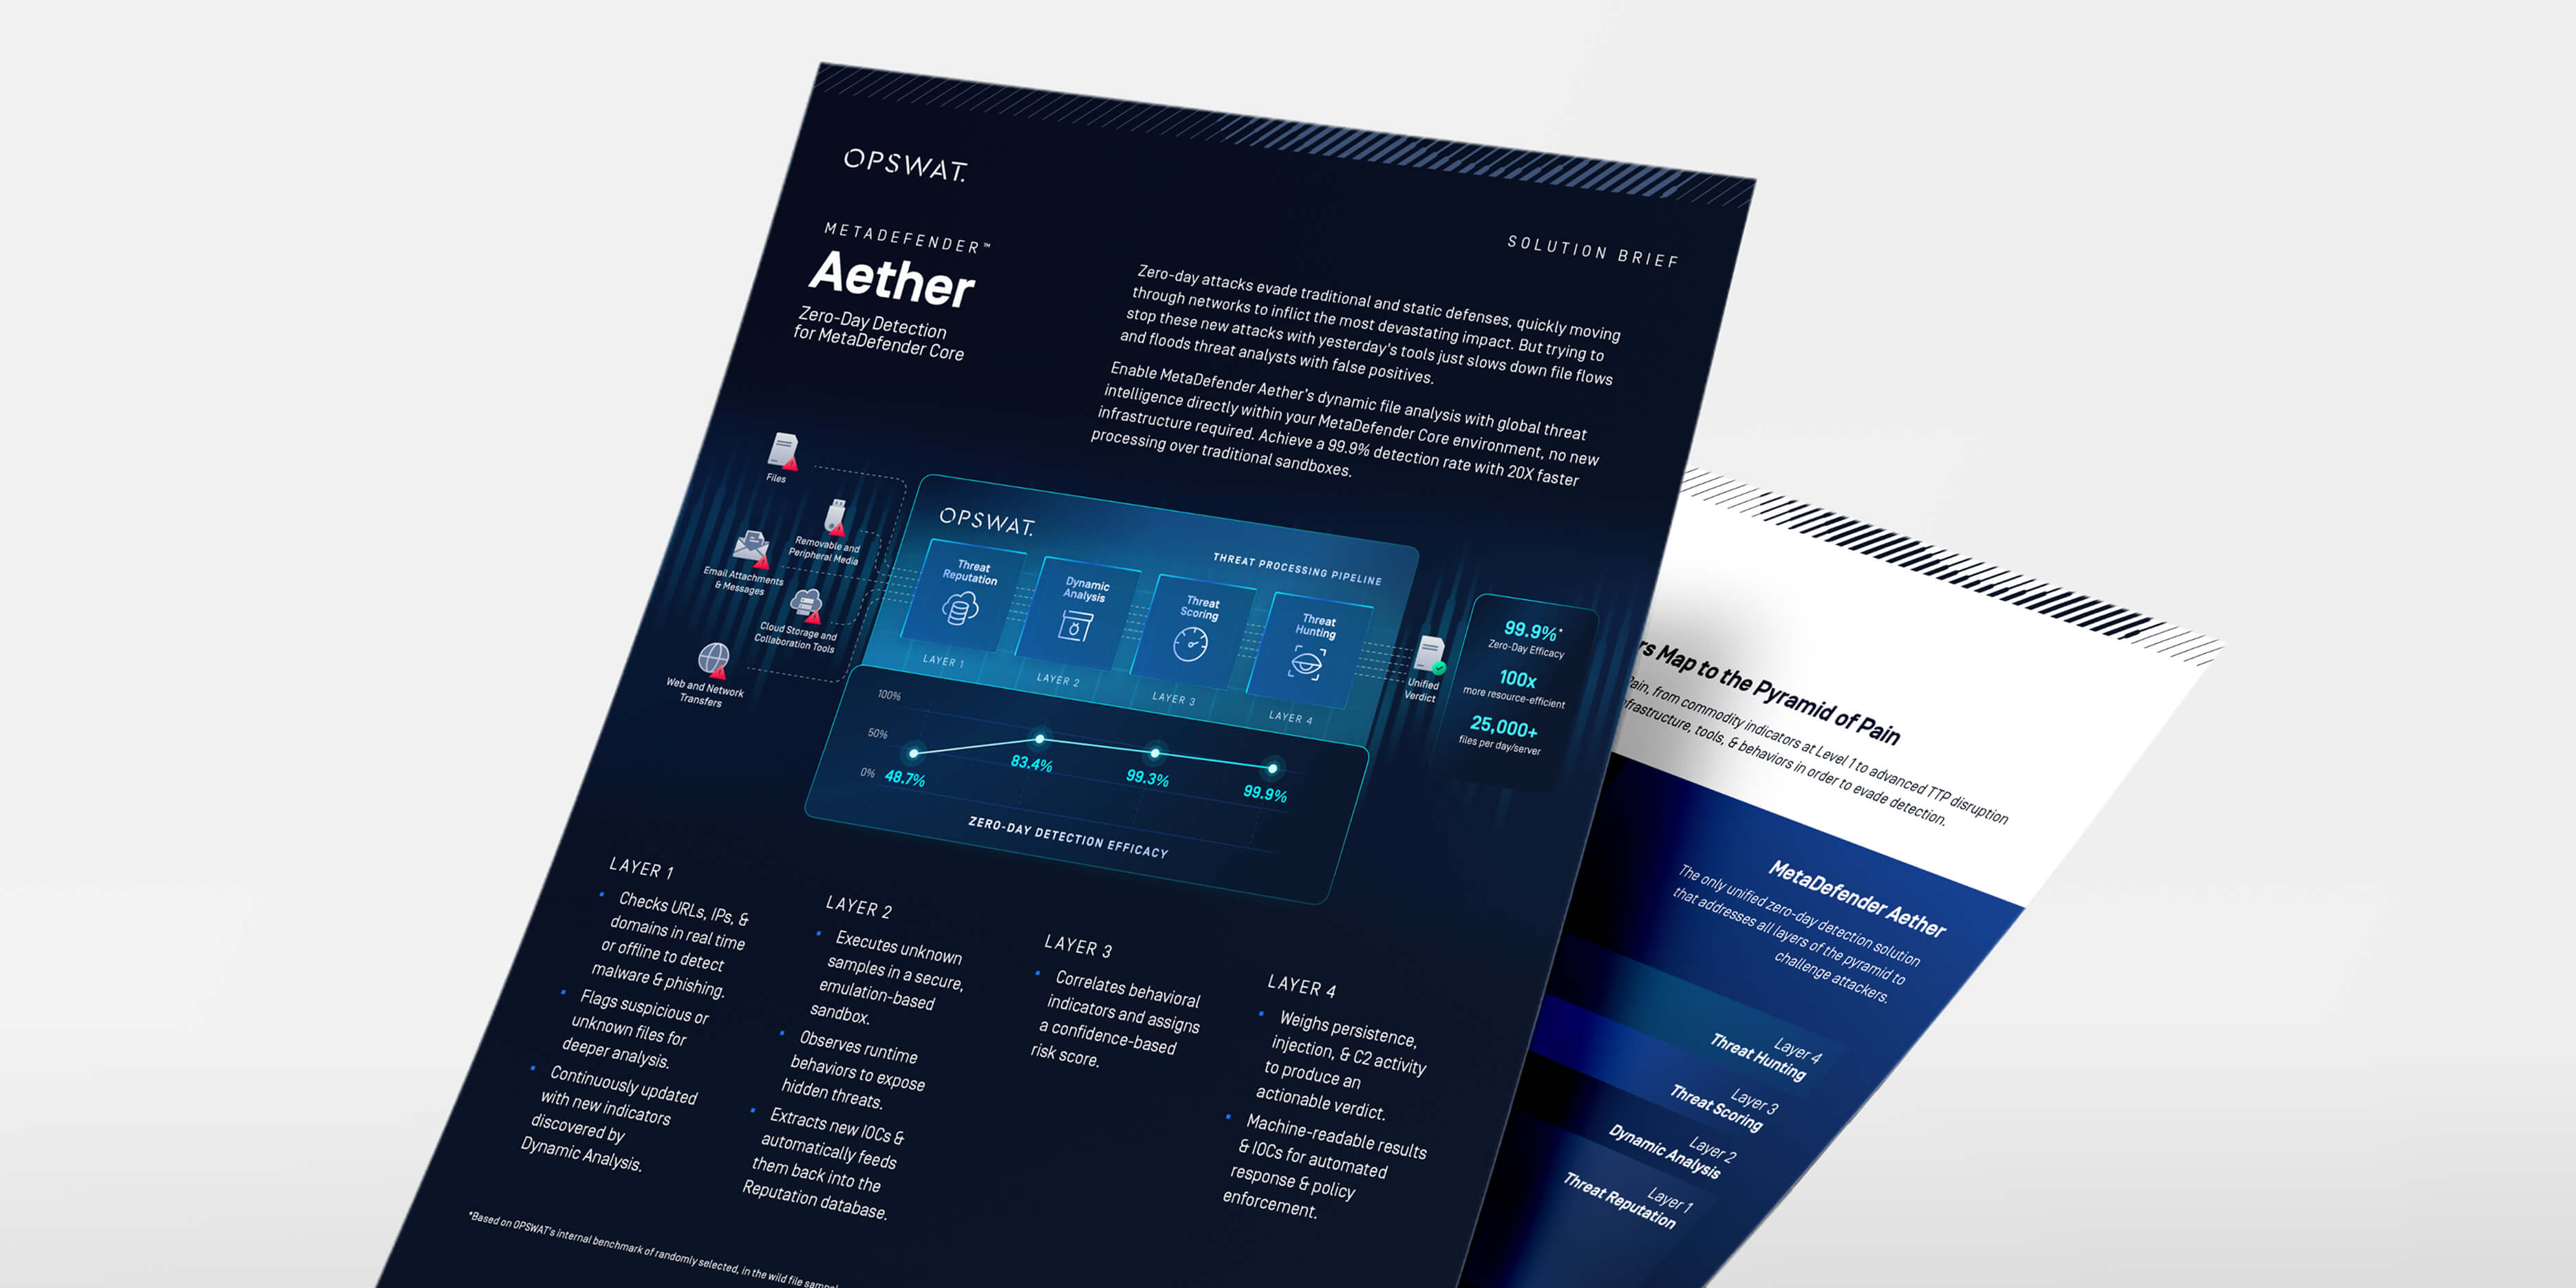
Lớp 1: Danh tiếng của mối đe dọa
Phát hiện nhanh
Các mối đe dọa đã biết
Chặn các mối đe dọa đã biết trước khi tiến hành phân tích sâu hơn.
Kiểm tra các tệp, URL, địa chỉ IP và tên miền dựa trên dữ liệu đánh giá uy tín được cập nhật liên tục, cả khi trực tuyến lẫn ngoại tuyến.
Chặn phần mềm độc hại và cơ sở hạ tầng của kẻ tấn công đã bị tái sử dụng, buộc các đối thủ phải thay đổi các chỉ số và xây dựng lại các đường dẫn phân phối.
Lớp 2: Phân tích tĩnh
Dự đoán các mối đe dọa chưa biết trước khi chúng được thực thi
Khắc phục lỗ hổng trong việc phát hiện trước khi thực thi.
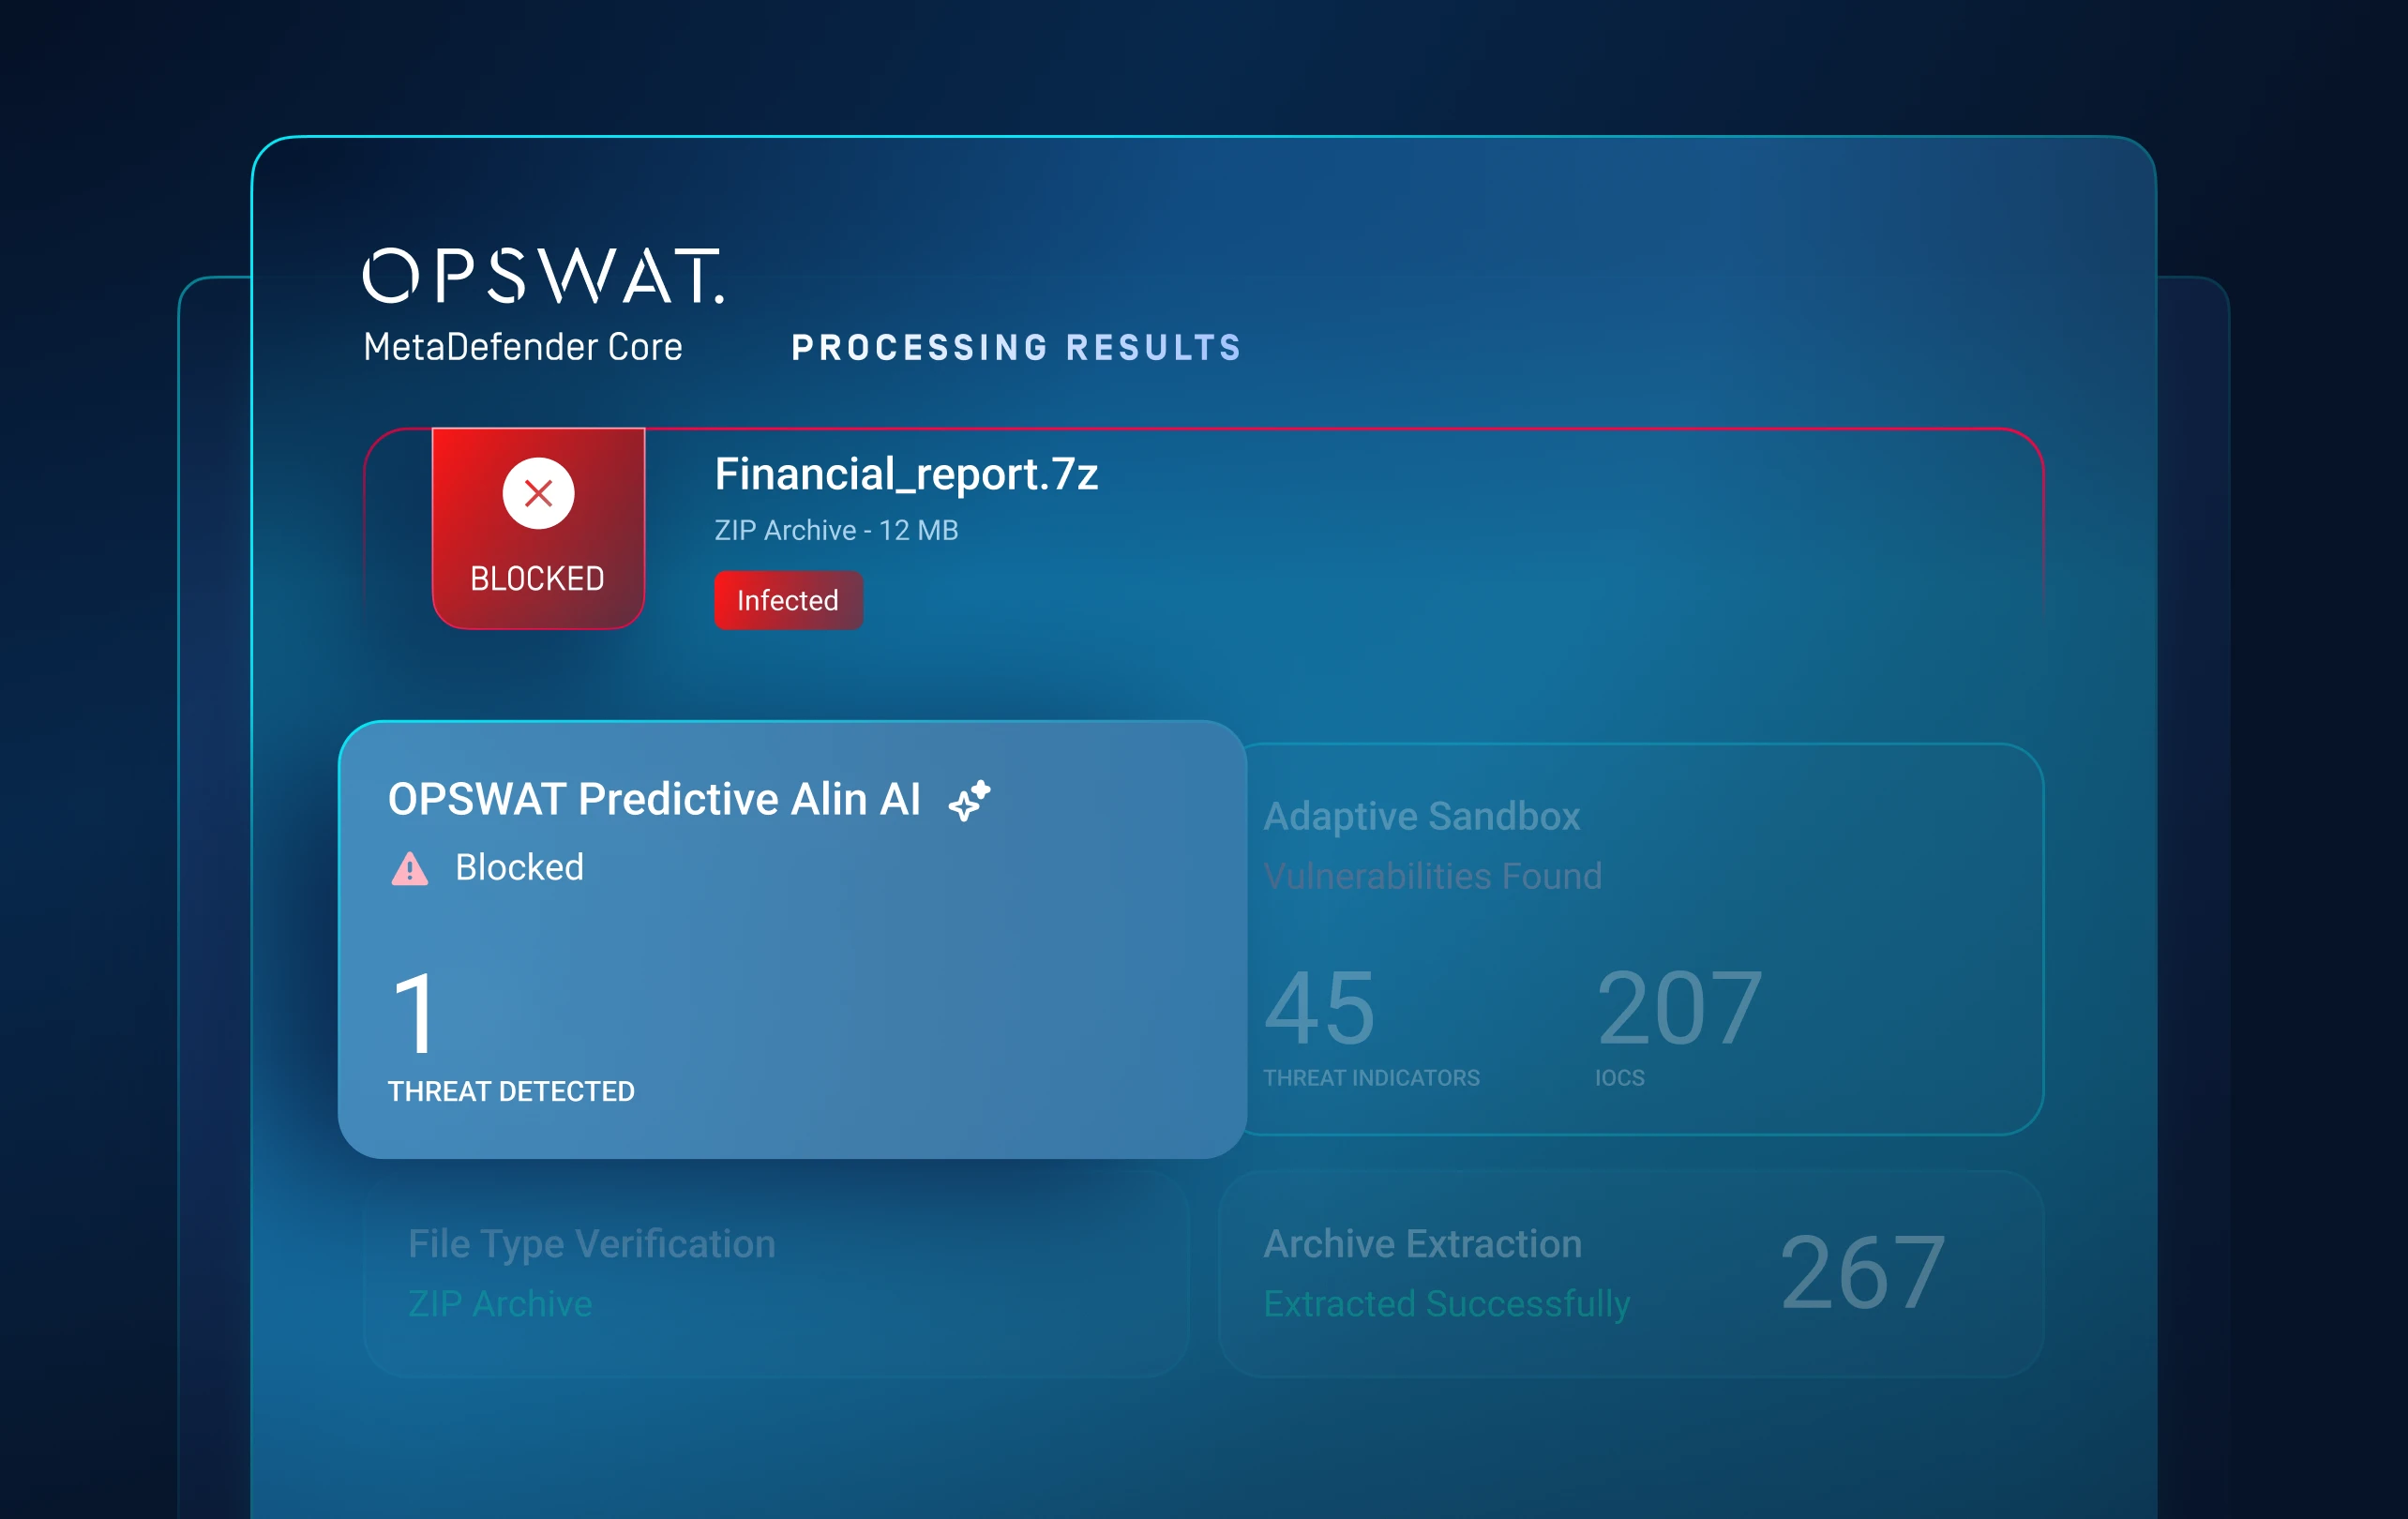
Hệ thống AI dự đoán Alin phân tích cấu trúc tệp và các đặc điểm hành vi để dự đoán ý đồ độc hại chỉ trong vài mili giây, mà không cần đến các chữ ký hay quá trình kích hoạt.
Phát hiện các phần mềm độc hại chưa từng được ghi nhận và có khả năng biến đổi trước khi chúng được thực thi, từ đó giảm nhu cầu sử dụng môi trường sandbox ở các giai đoạn sau đồng thời duy trì tốc độ truyền tệp nhanh chóng.
Lớp 3: Phân tích động
Buộc các mối đe dọa tiềm ẩn phải lộ diện
Phát hiện các phần mềm độc hại có khả năng lẩn tránh mà các công cụ tĩnh và dựa trên máy ảo không phát hiện được.
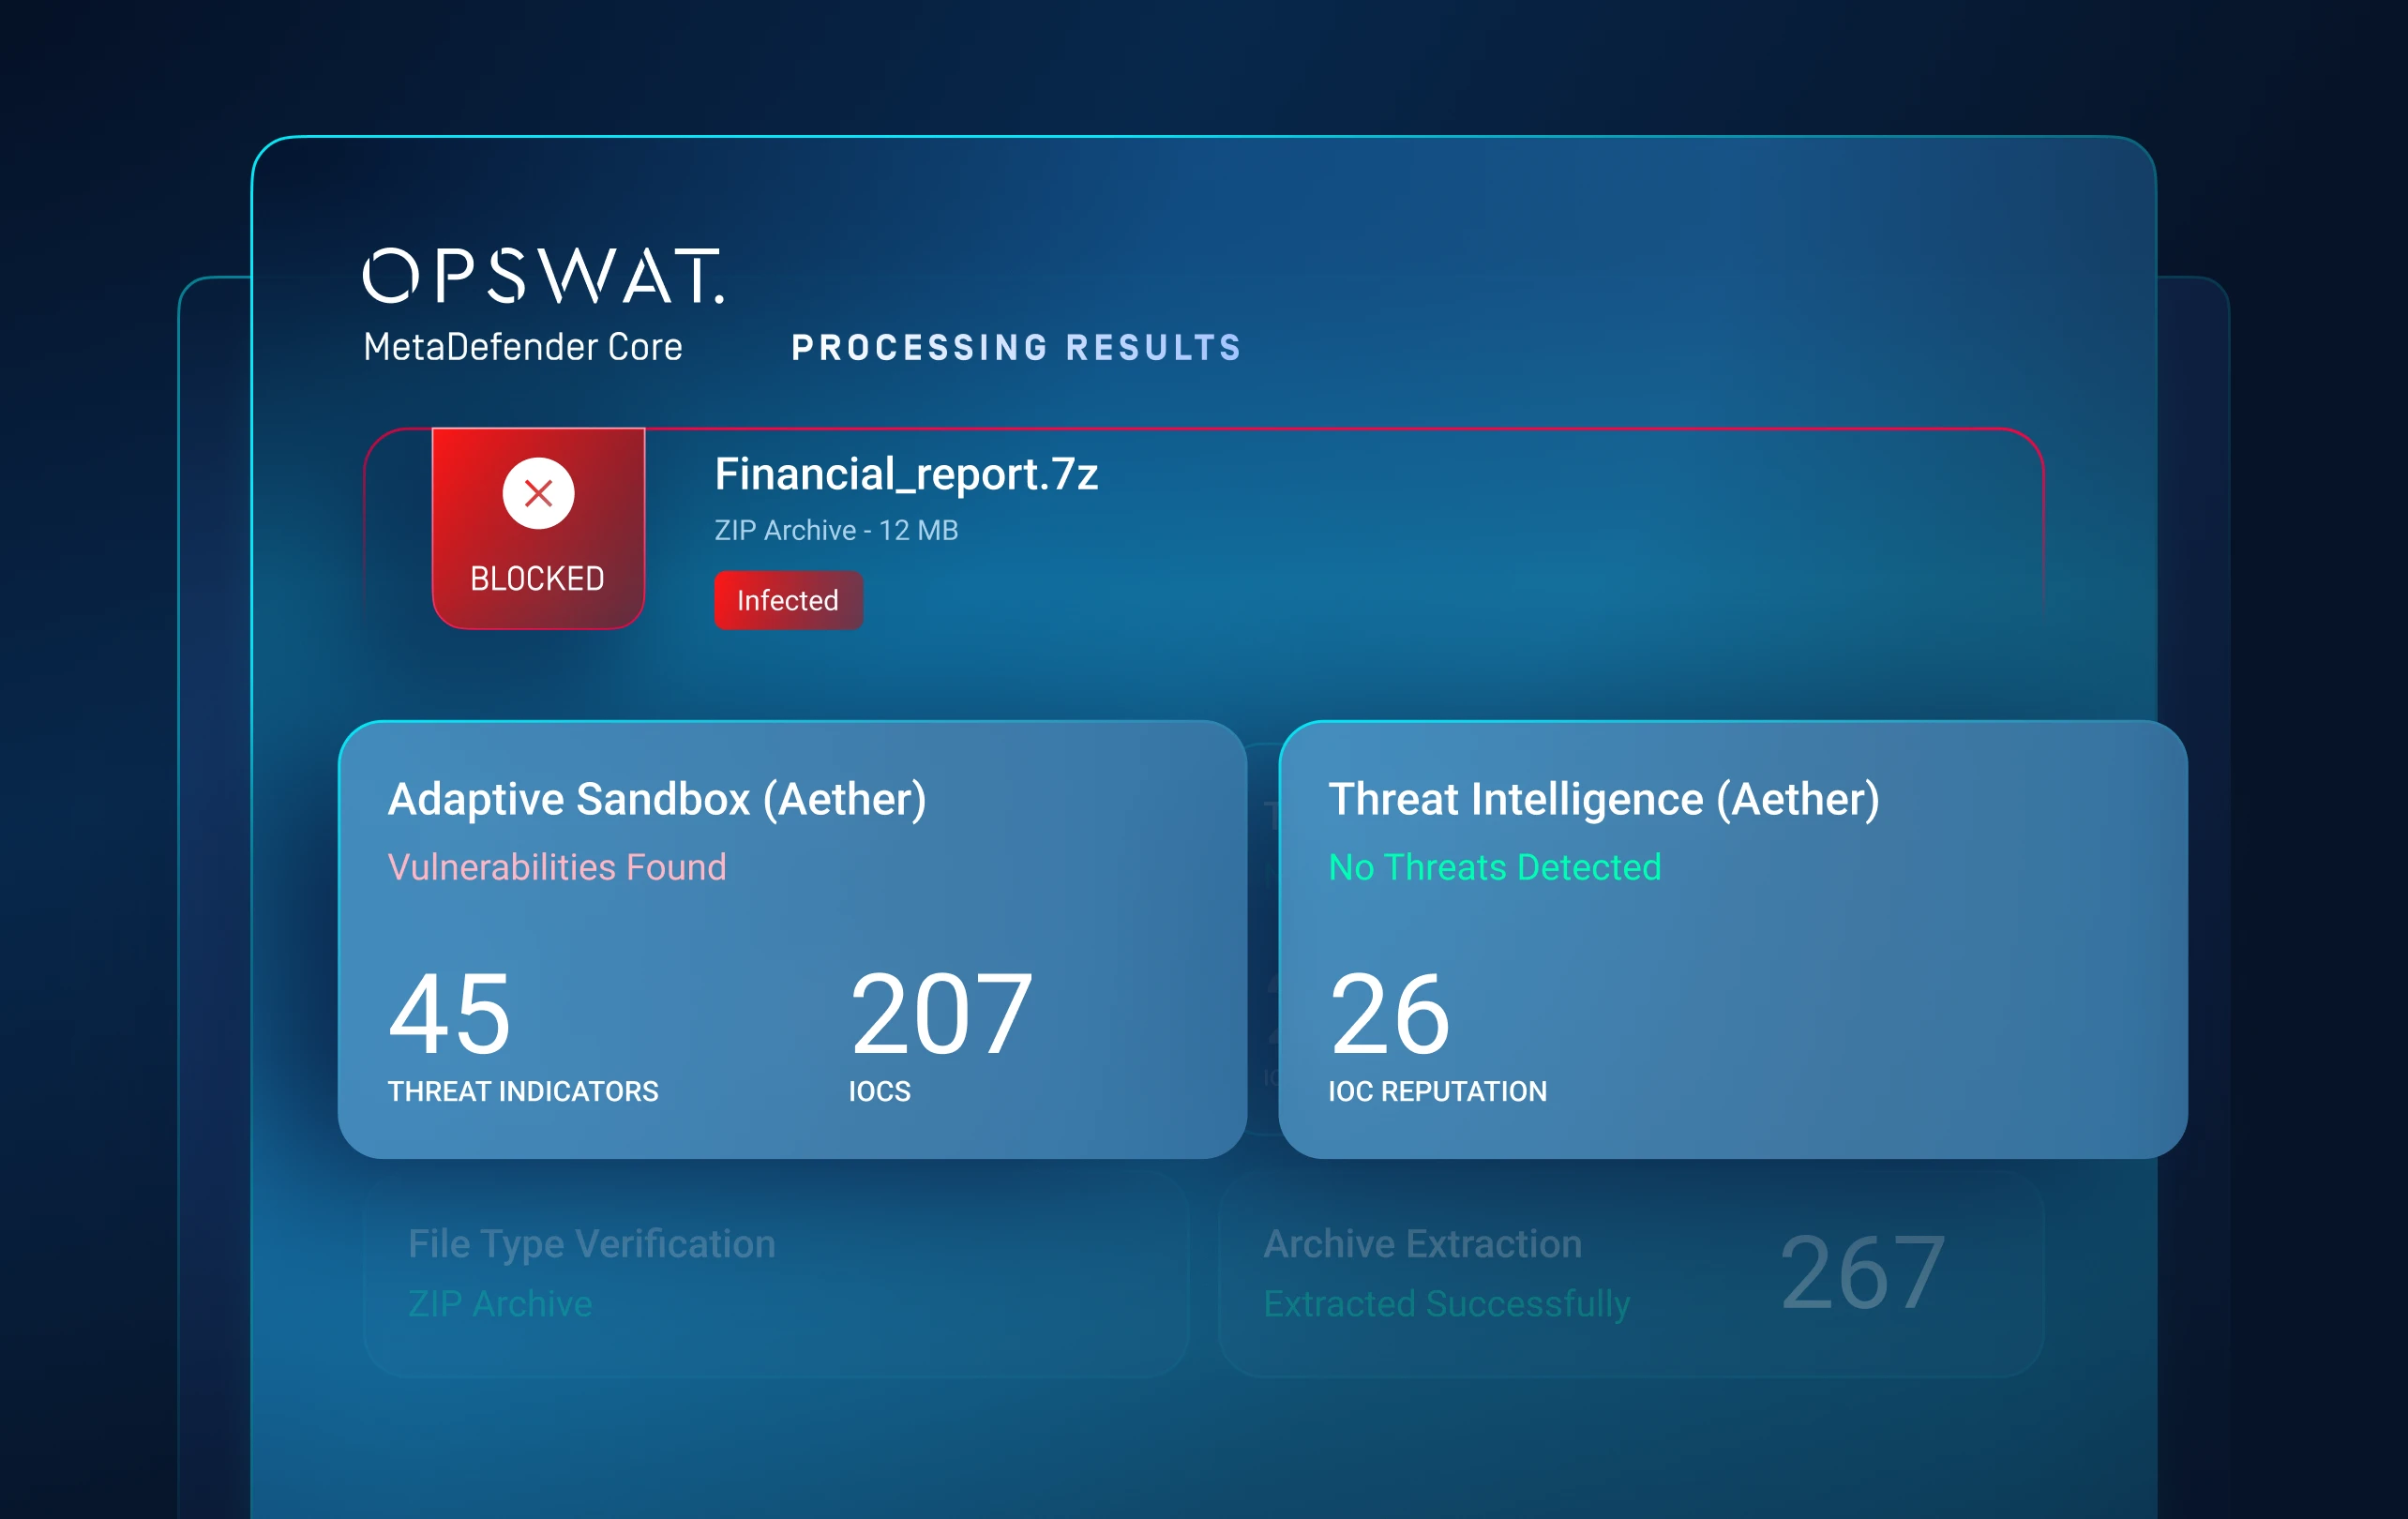
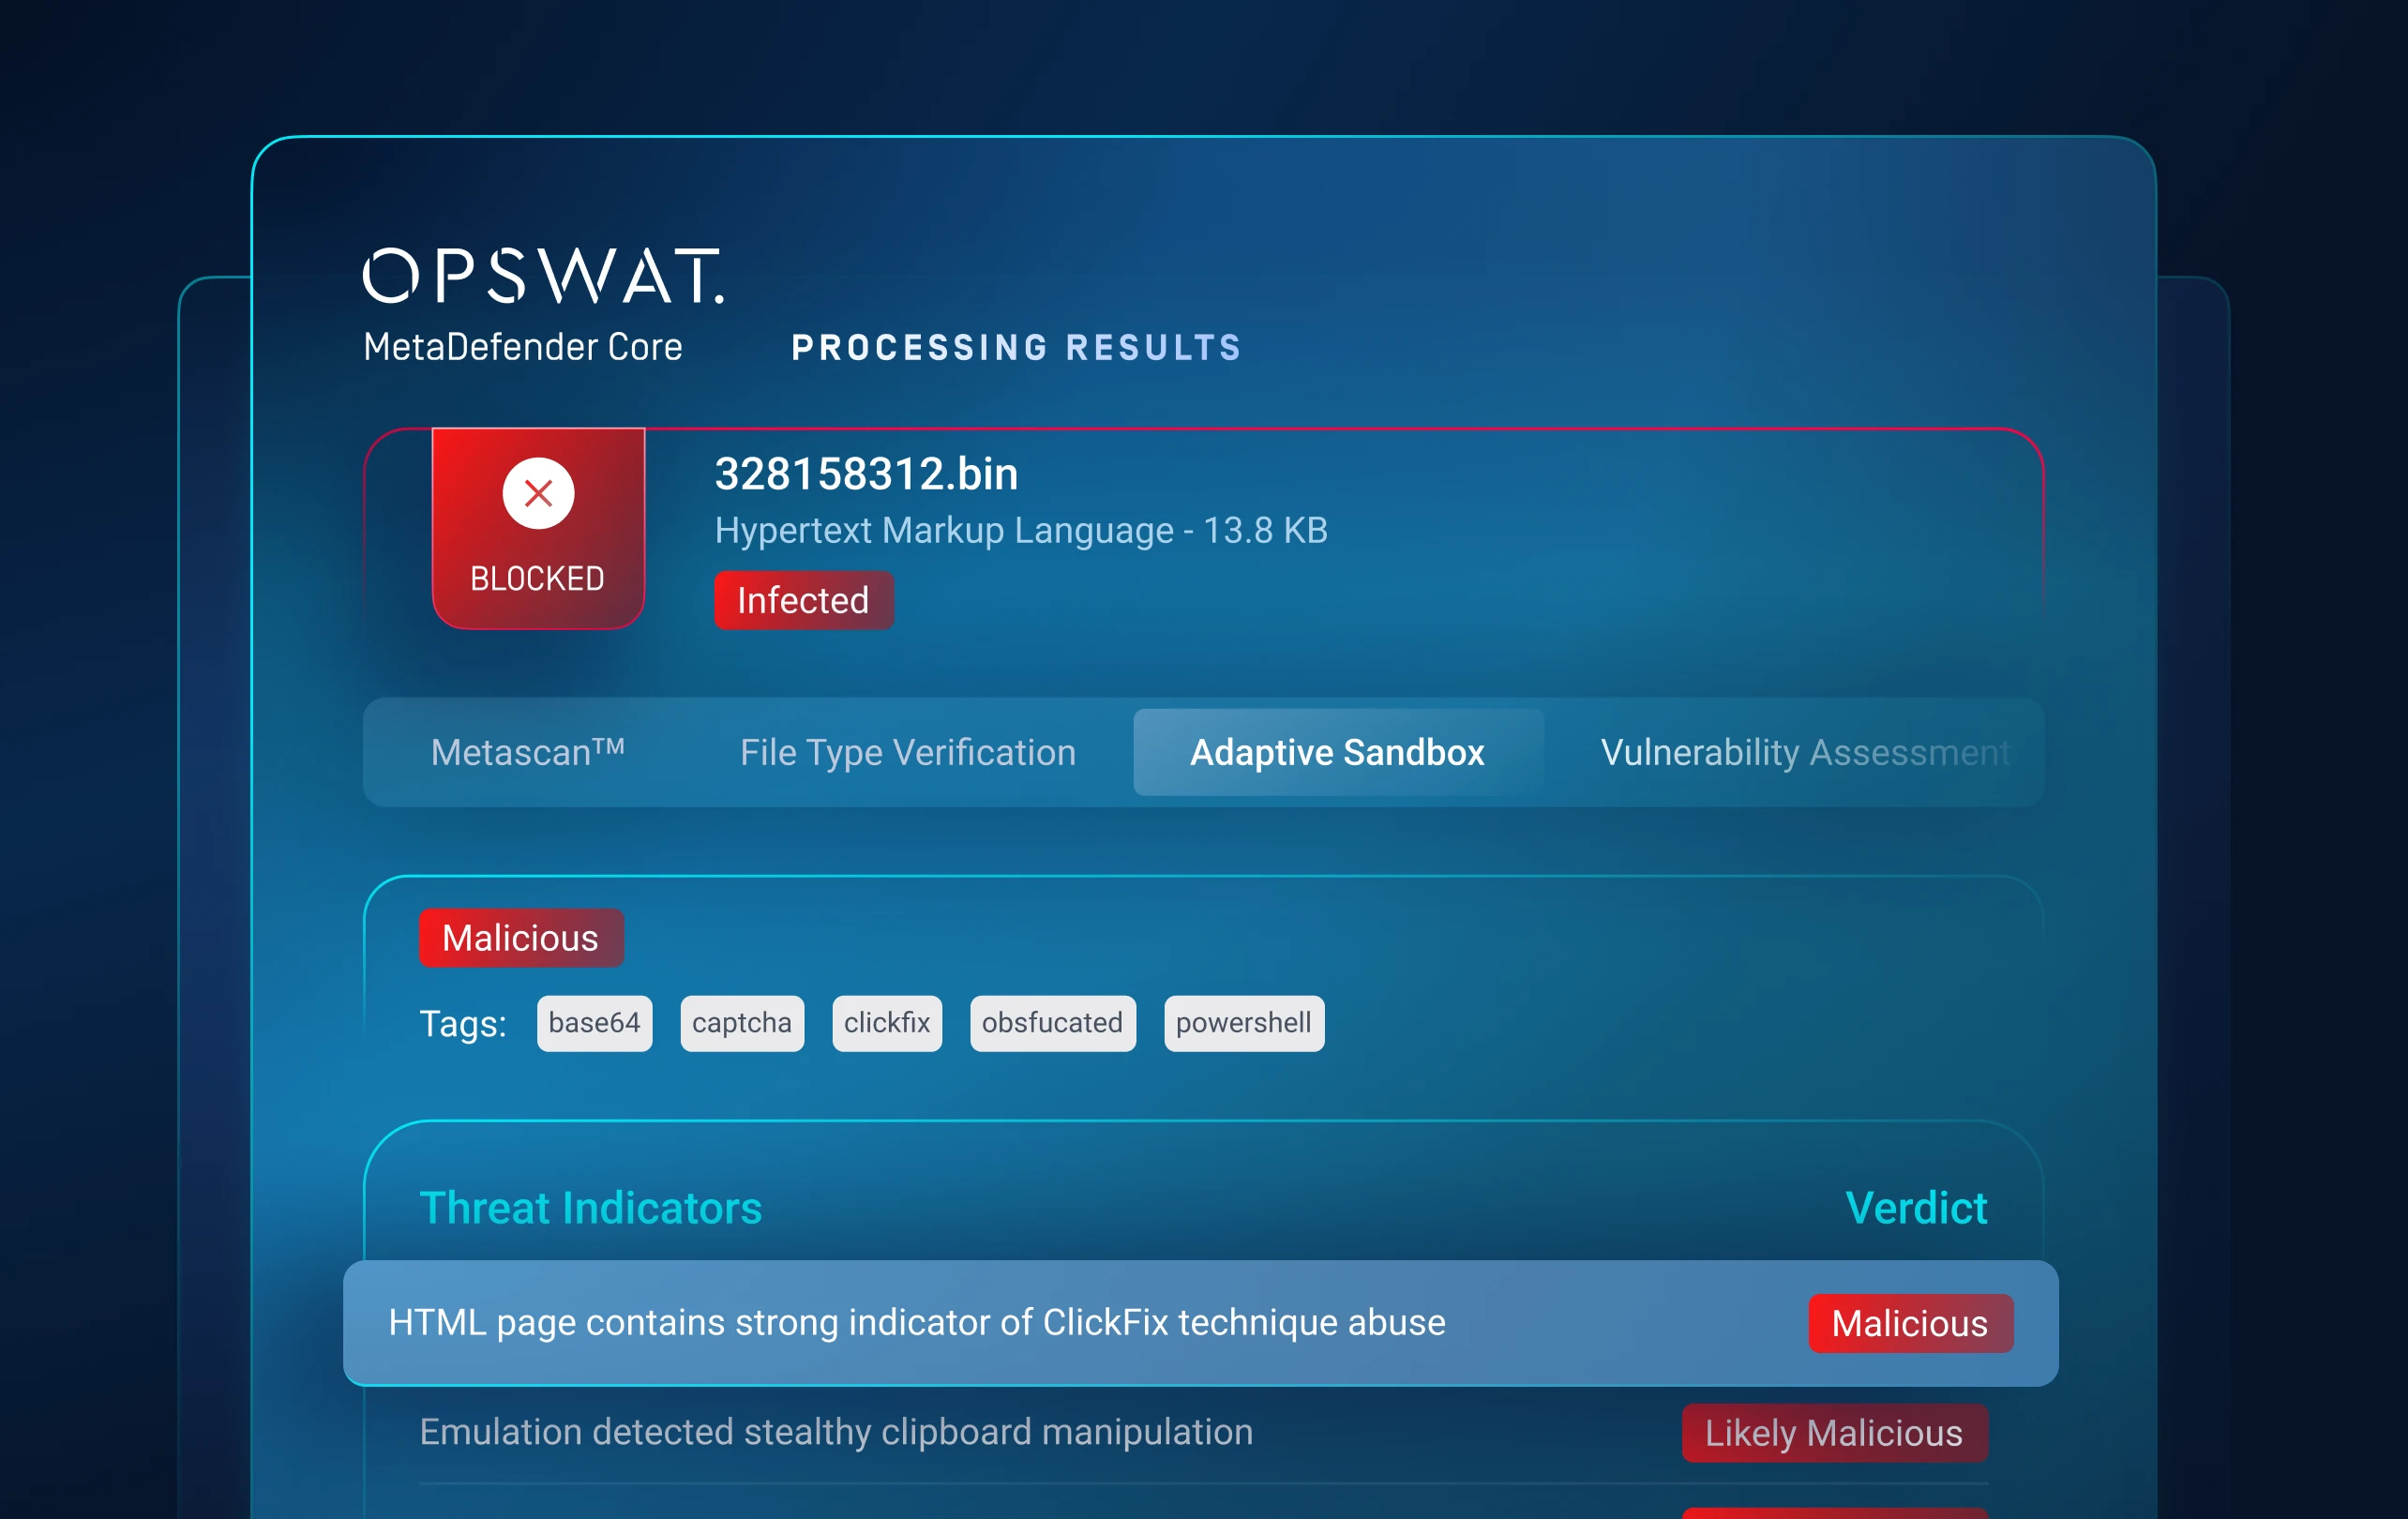
Một môi trường thử nghiệm Adaptive Sandbox Adaptive dựa trên công nghệ mô phỏngSandbox các hành vi độc hại và khám phá các đường dẫn thực thi thay thế mà không cần dựa vào một máy ảo có thể bị phát hiện.
Phát hiện các chuỗi trình tải, các thành phần thời gian chạy, các tập lệnh được mã hóa, các tải trọng nhiều giai đoạn và các kỹ thuật né tránh.
Lớp 4: Đánh giá mức độ nguy hiểm
Hãy ưu tiên những điều quan trọng nhất
Chuyển đổi hành vi đe dọa phức tạp thành kết luận có thể áp dụng vào thực tiễn.
Kết hợp các tín hiệu từ phân tích danh tiếng, phân tích tĩnh và phân tích động để gán một điểm số rủi ro dựa trên mức độ tin cậy.
Nhận diện các mối đe dọa có mức độ rủi ro cao nhất theo thời gian thực, giúp giảm thiểu các cảnh báo sai, giảm thiểu tình trạng quá tải cảnh báo và rút ngắn thời gian phân loại của chuyên viên phân tích.
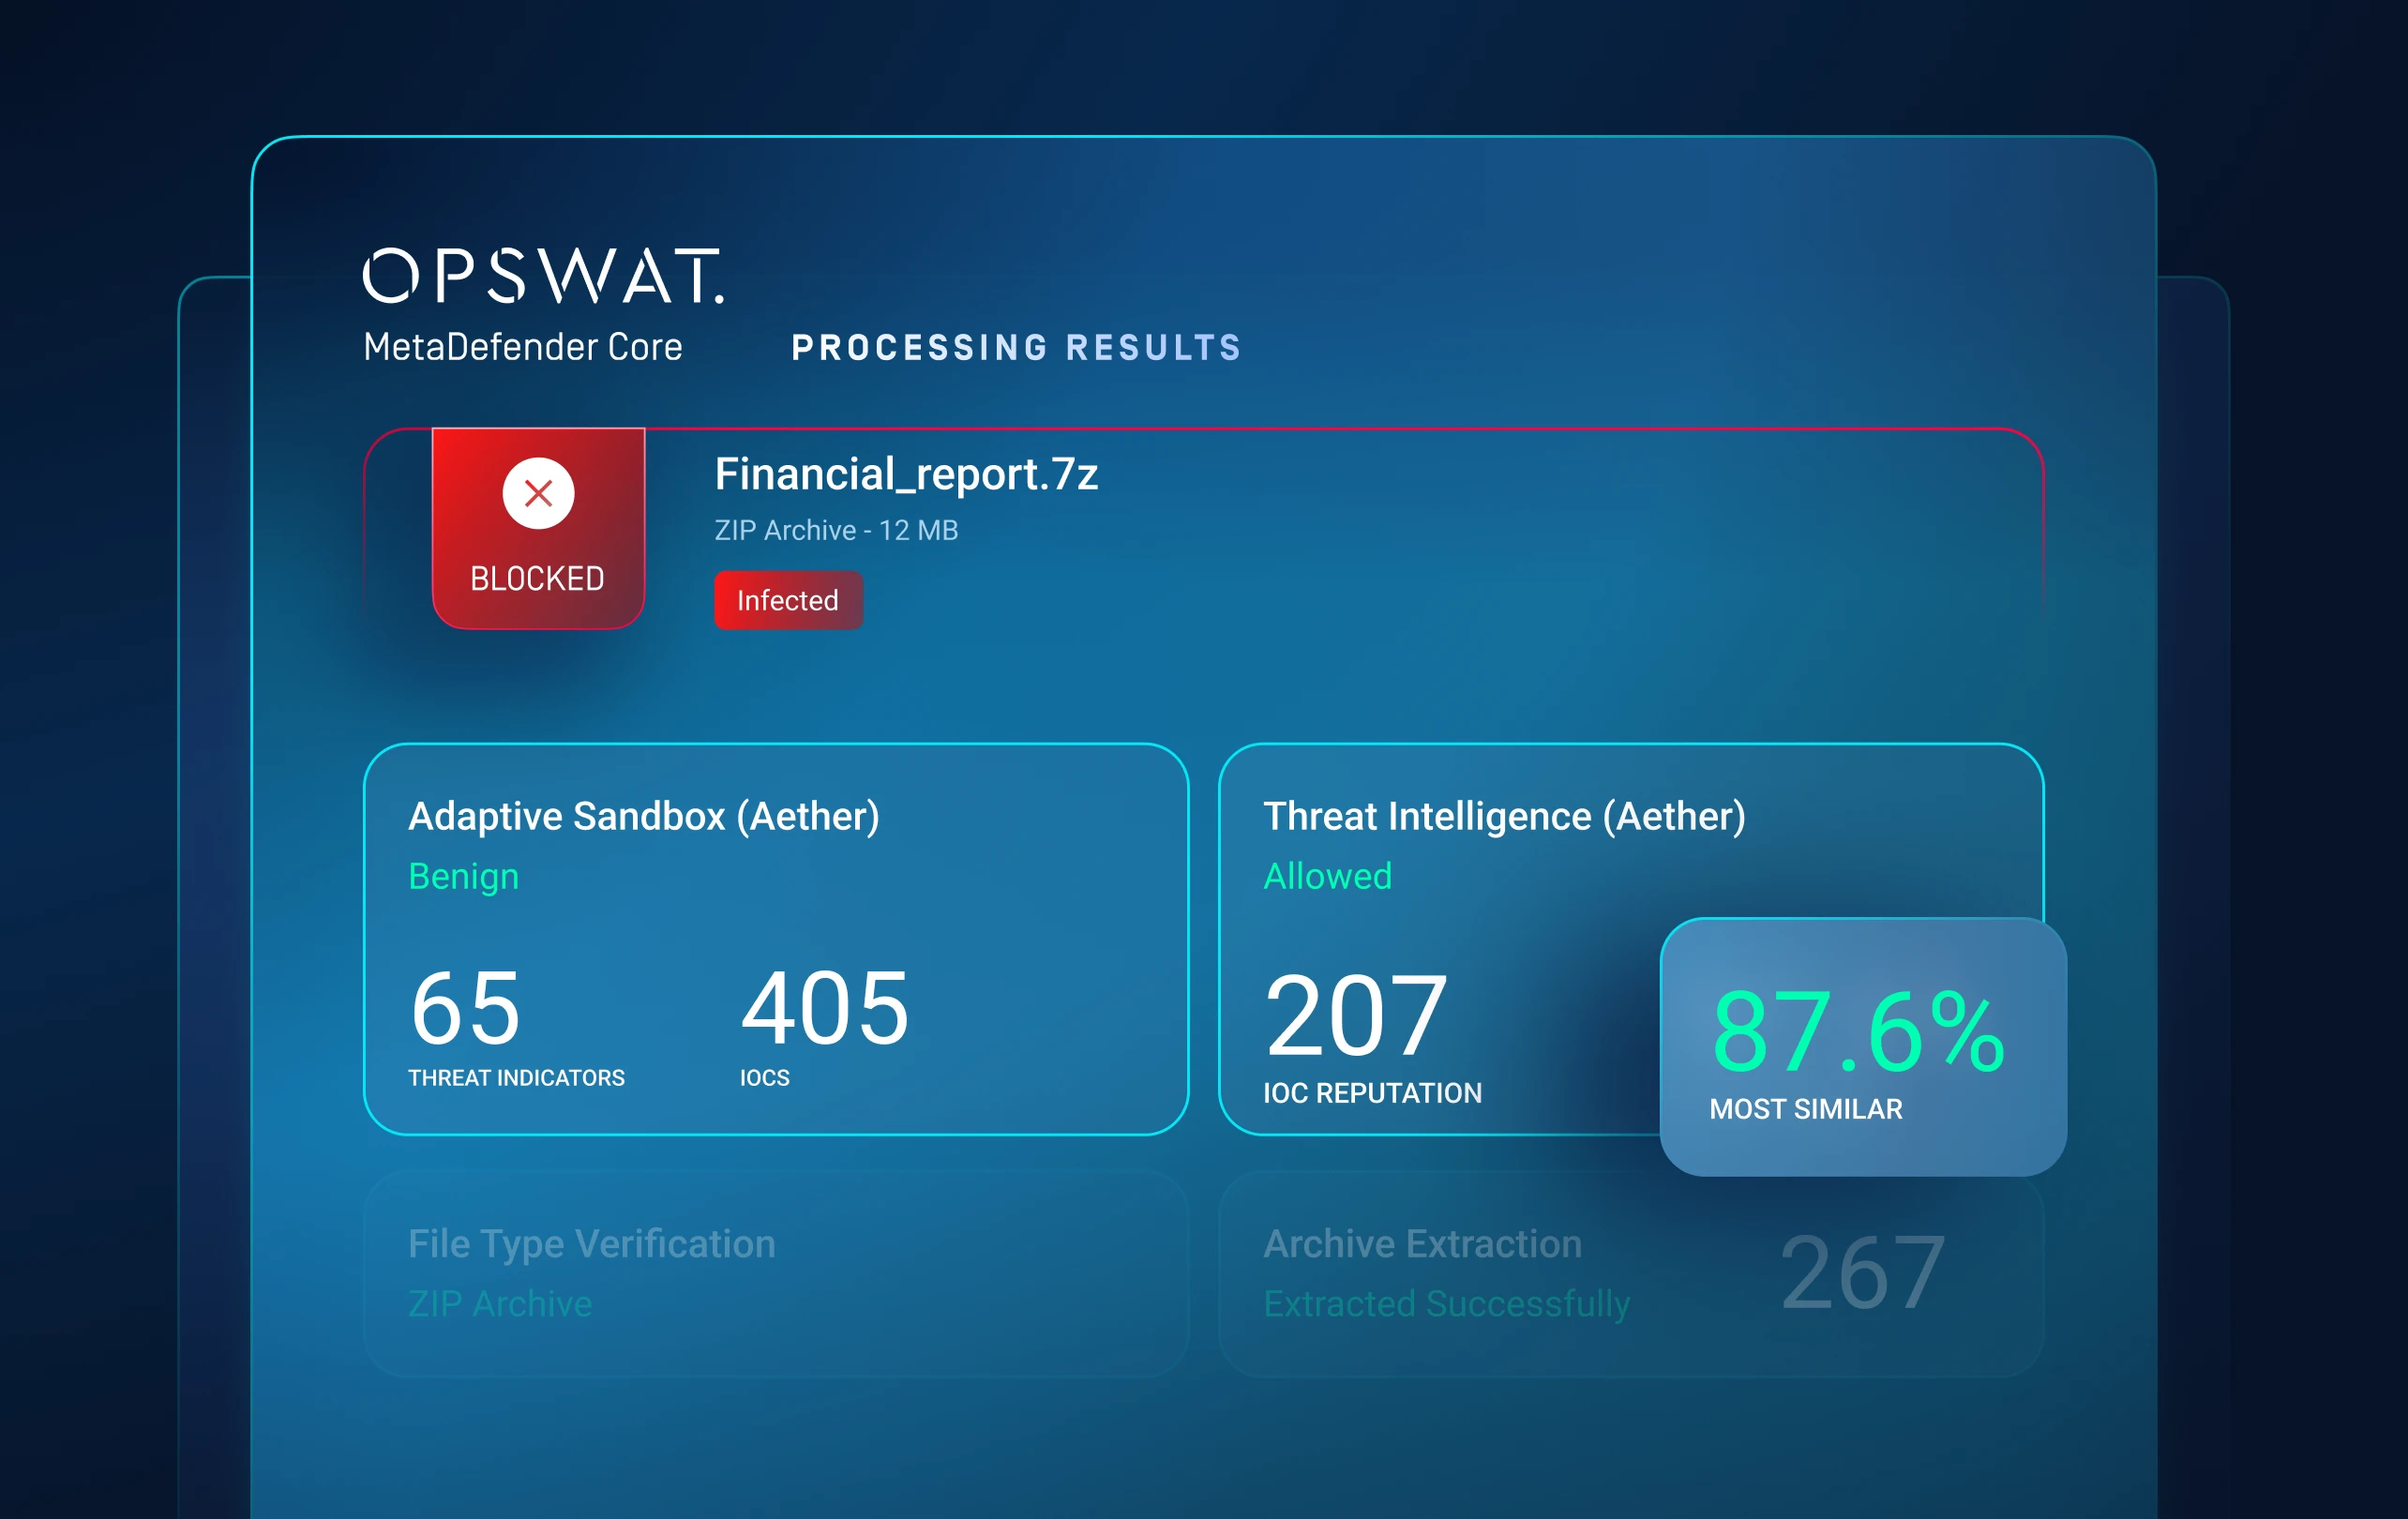
Lớp 5: Tìm kiếm mối đe dọa
Liên kết các mối đe dọa với các chiến dịch
Chuyển từ việc phát hiện các tệp riêng lẻ sang phân tích thông tin tình báo ở cấp độ chiến dịch.
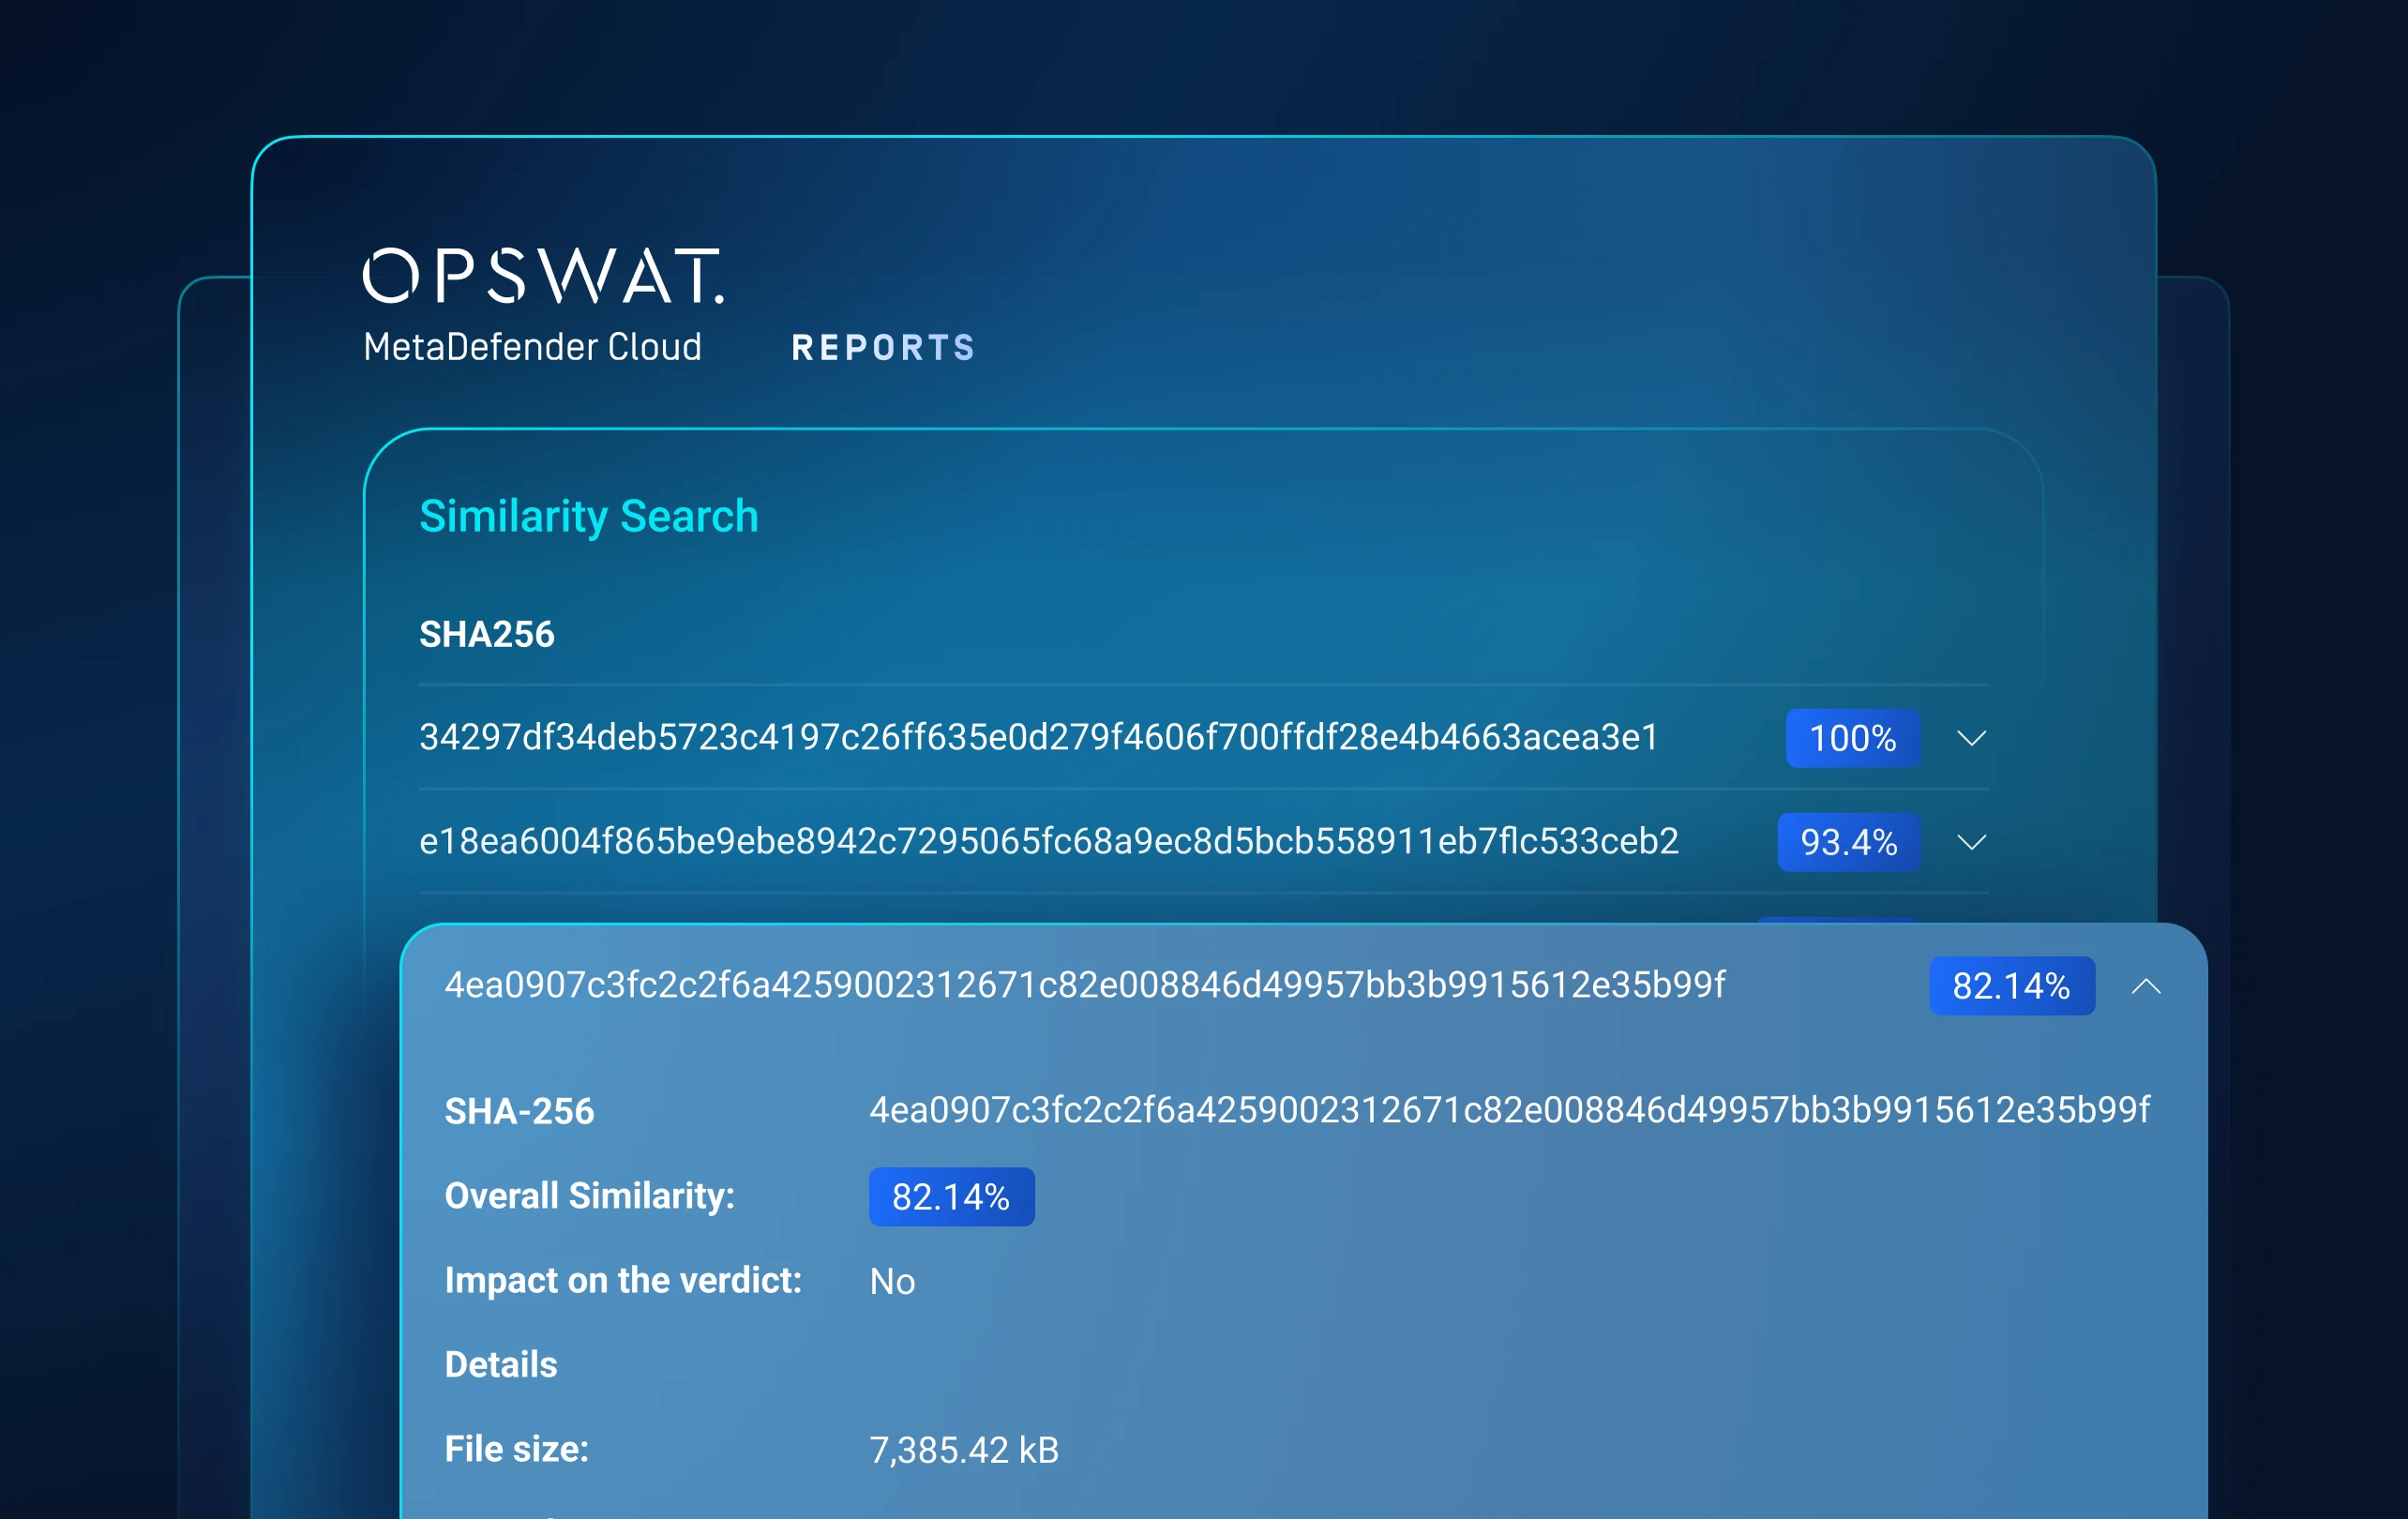
Tính năng tìm kiếm độ tương đồng dựa trên trí tuệ nhân tạo (AI) và Tương quan Mô hình Đe dọa giúp liên kết các mẫu chưa biết với phần mềm độc hại, hạ tầng, chiến thuật đã biết và các biến thể liên quan.
Phát hiện các họ phần mềm độc hại và các chiến dịch tấn công, buộc các đối thủ phải cải tổ lại các công cụ, hạ tầng và phương thức hoạt động của họ.
Bắt đầu chỉ với 3 bước đơn giản
Kích hoạt tích hợp của bạn
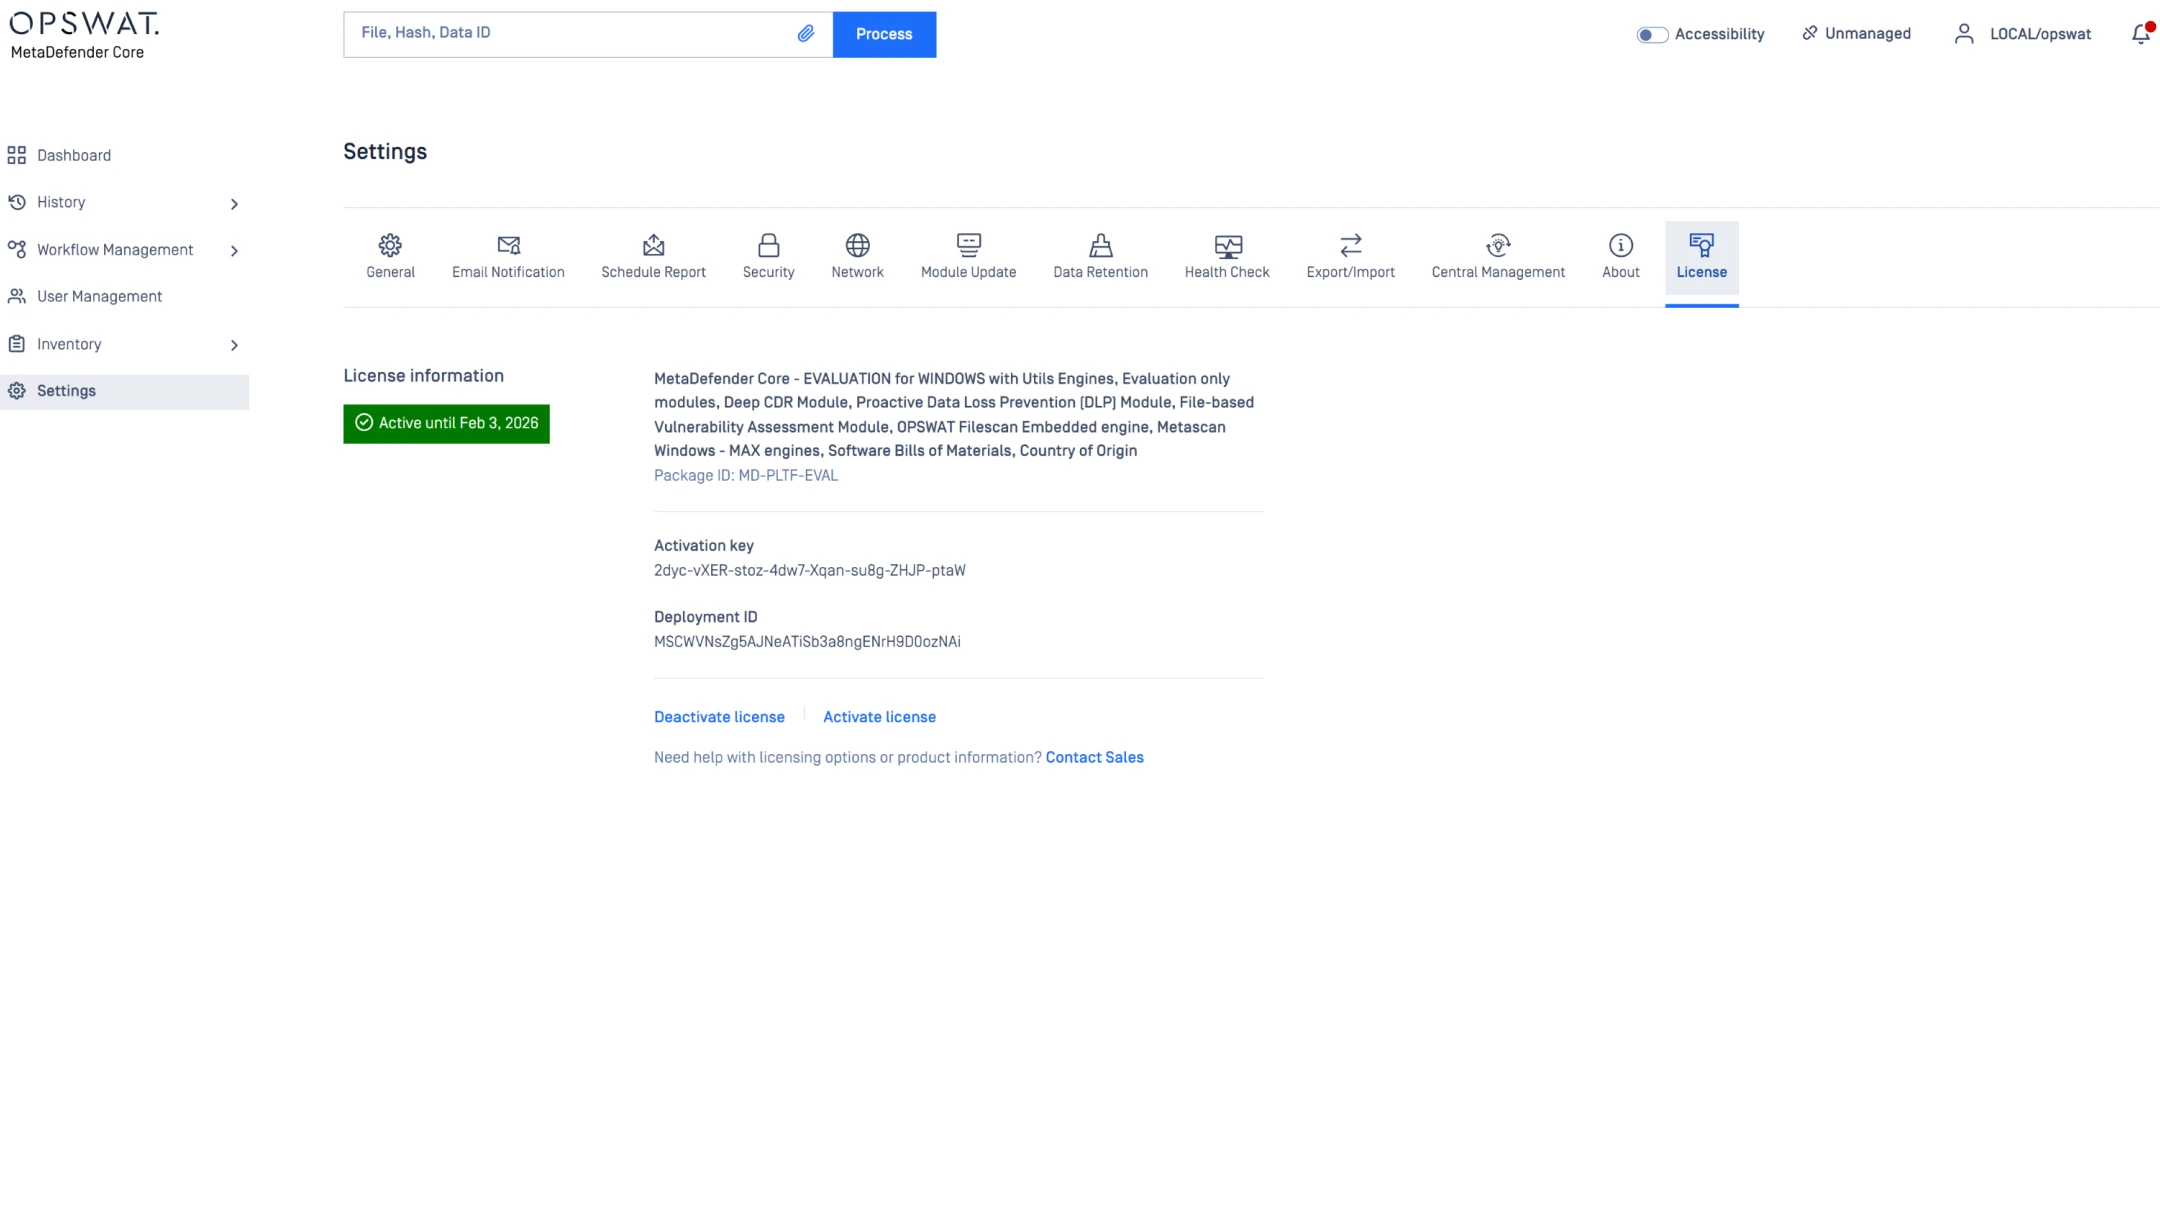
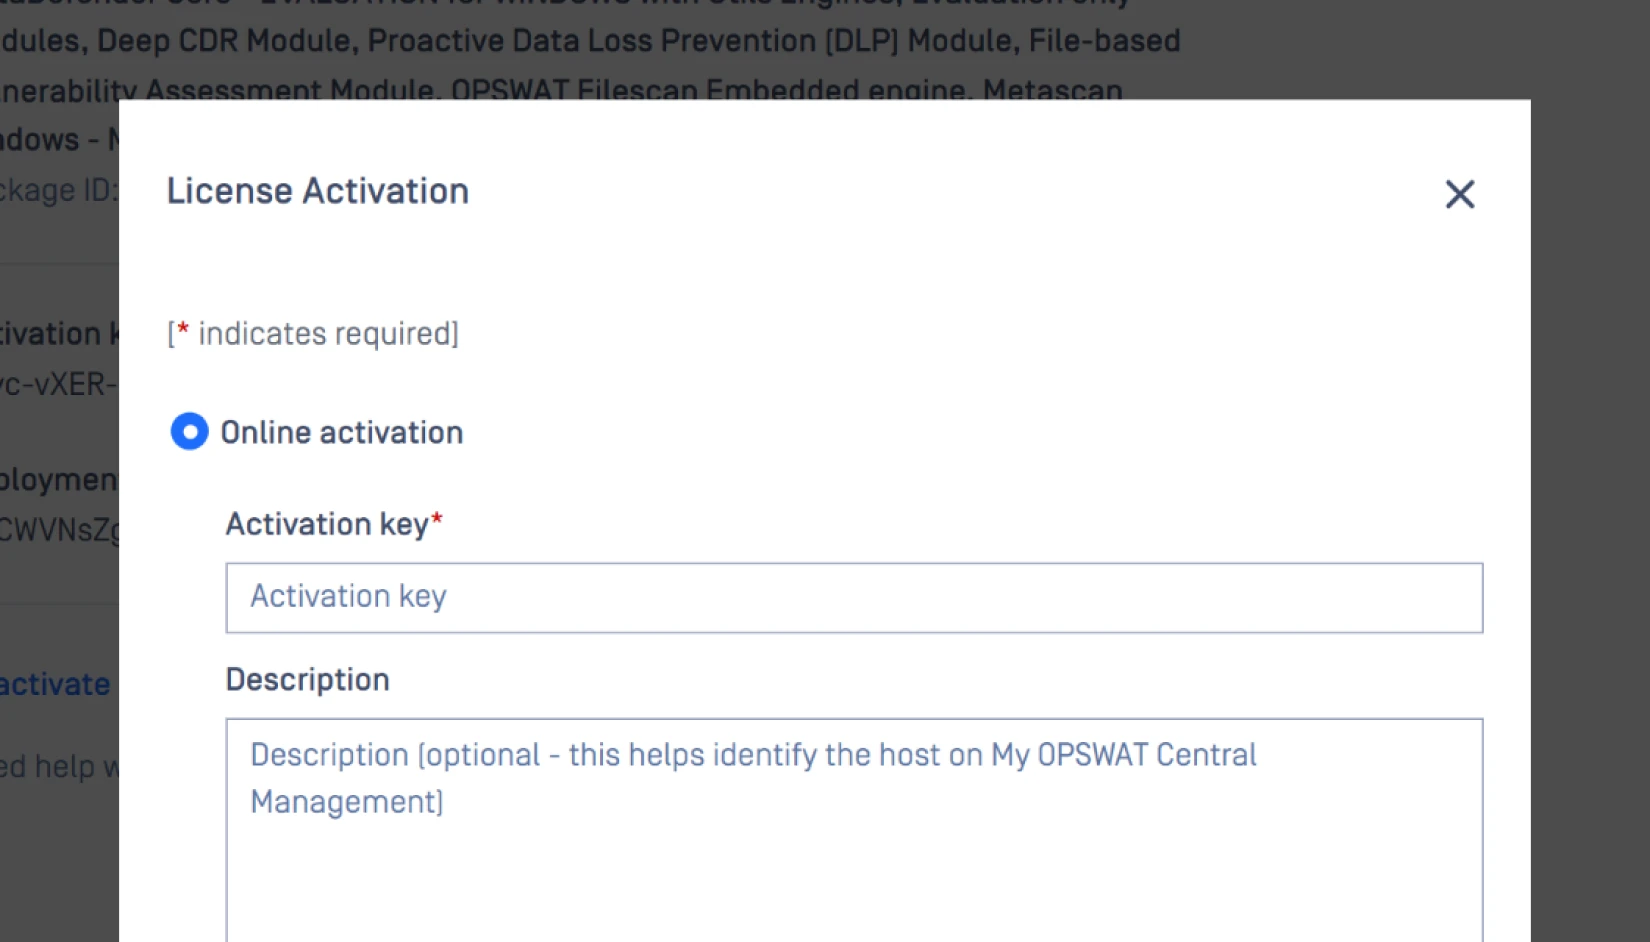
Thêm thông tin của bạn API phím để kích hoạt Adaptive Sandbox với tích hợp sẵn Threat Intelligence .
Cấu hình chính sách
Chọn loại tệp hoặc danh mục rủi ro nào sẽ được tự động gửi để phân tích động.
Xem kết quả
Xem trực tiếp các phán quyết trong môi trường thử nghiệm, điểm số mối đe dọa và các chỉ báo xâm nhập (IOC) ngay trong ứng dụng của bạn. Core bảng điều khiển.
- Bước chân 1


- Bước chân 2
- Bước chân 3
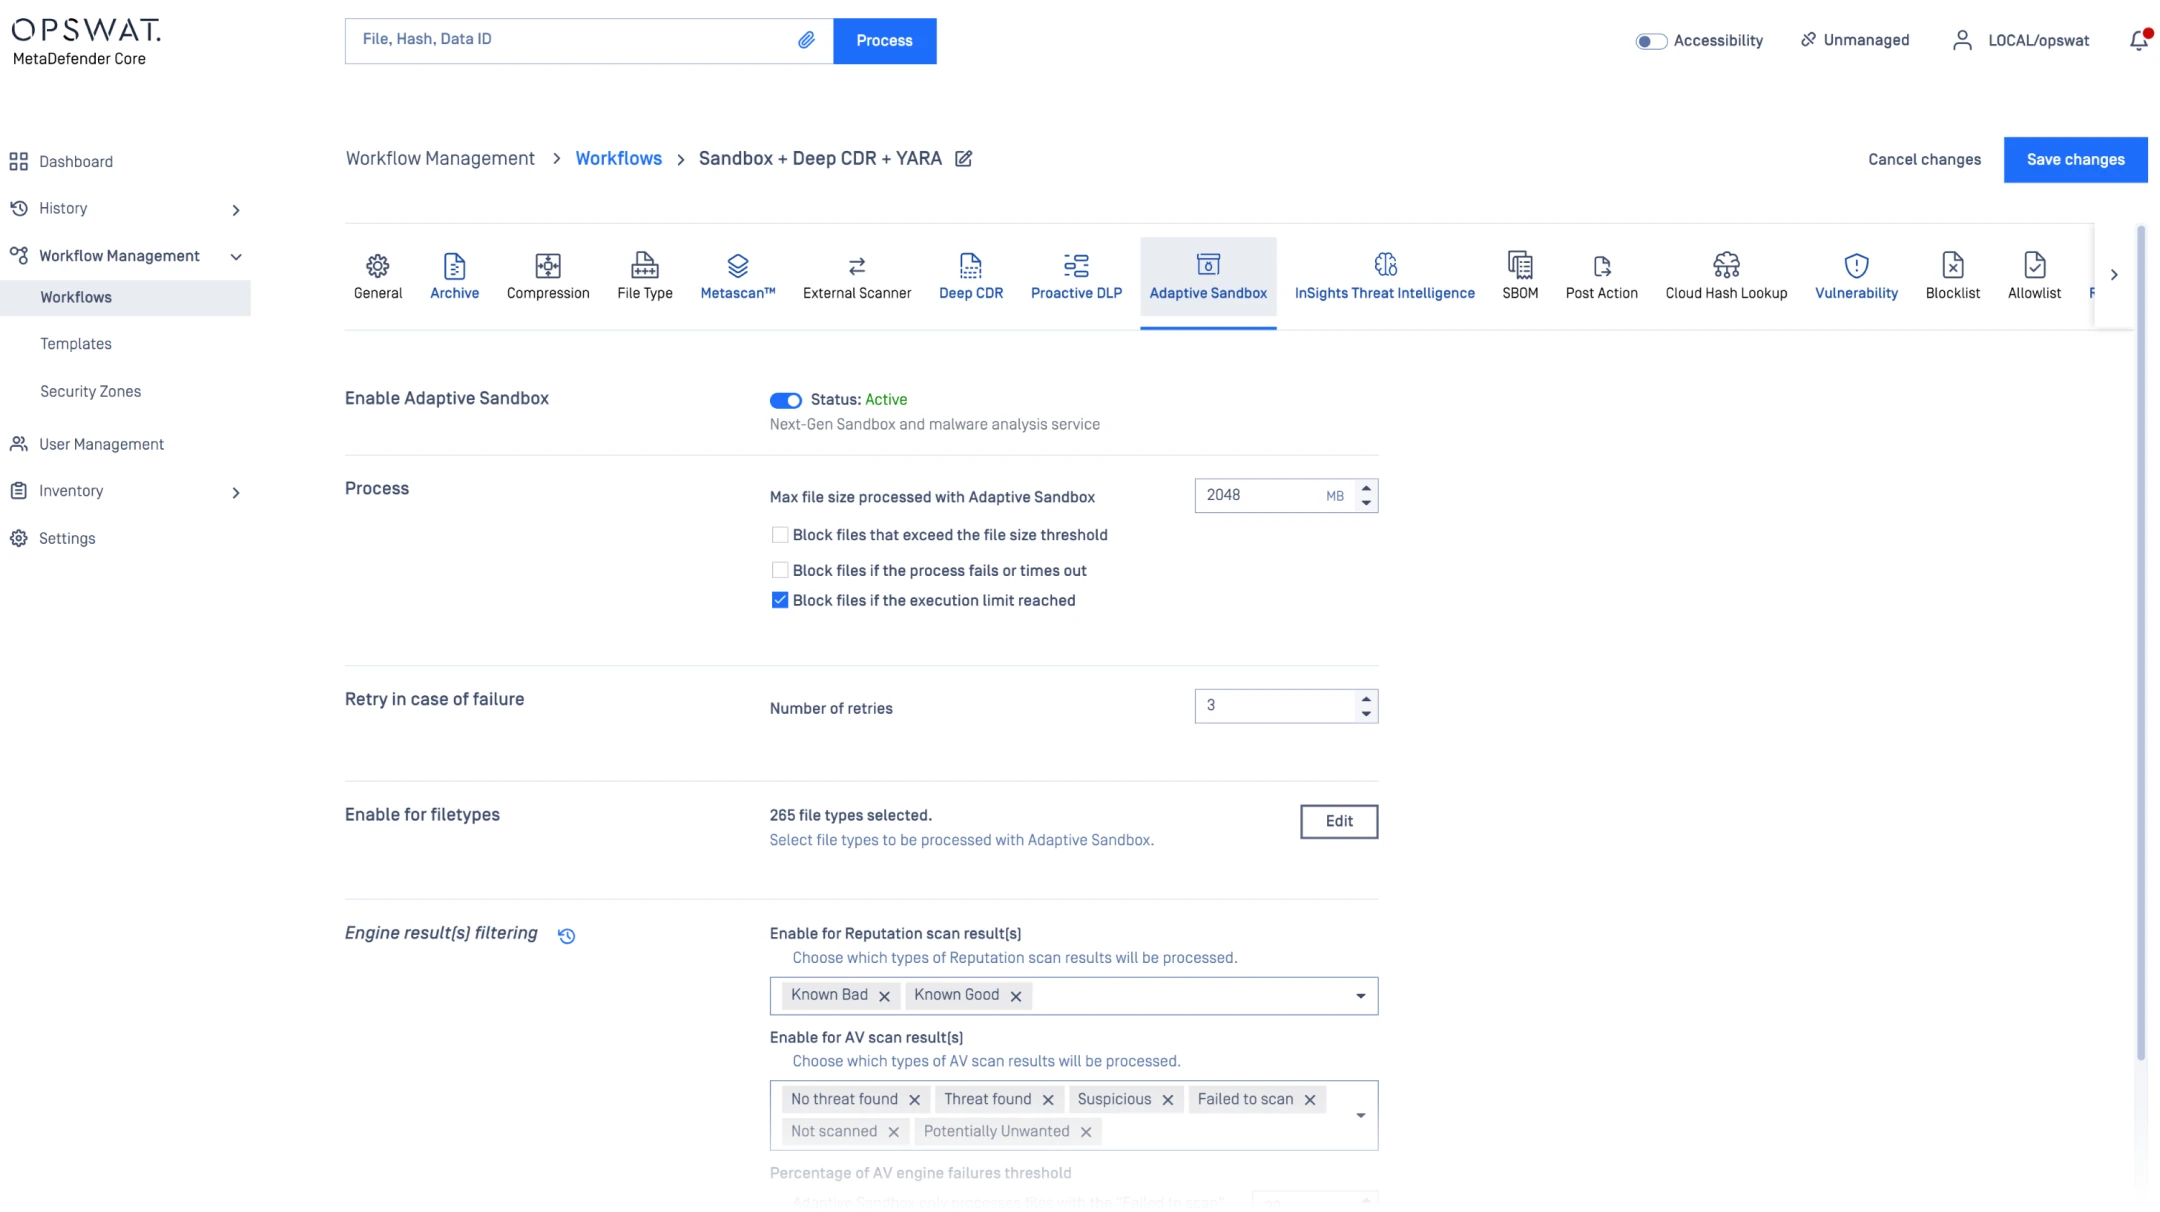
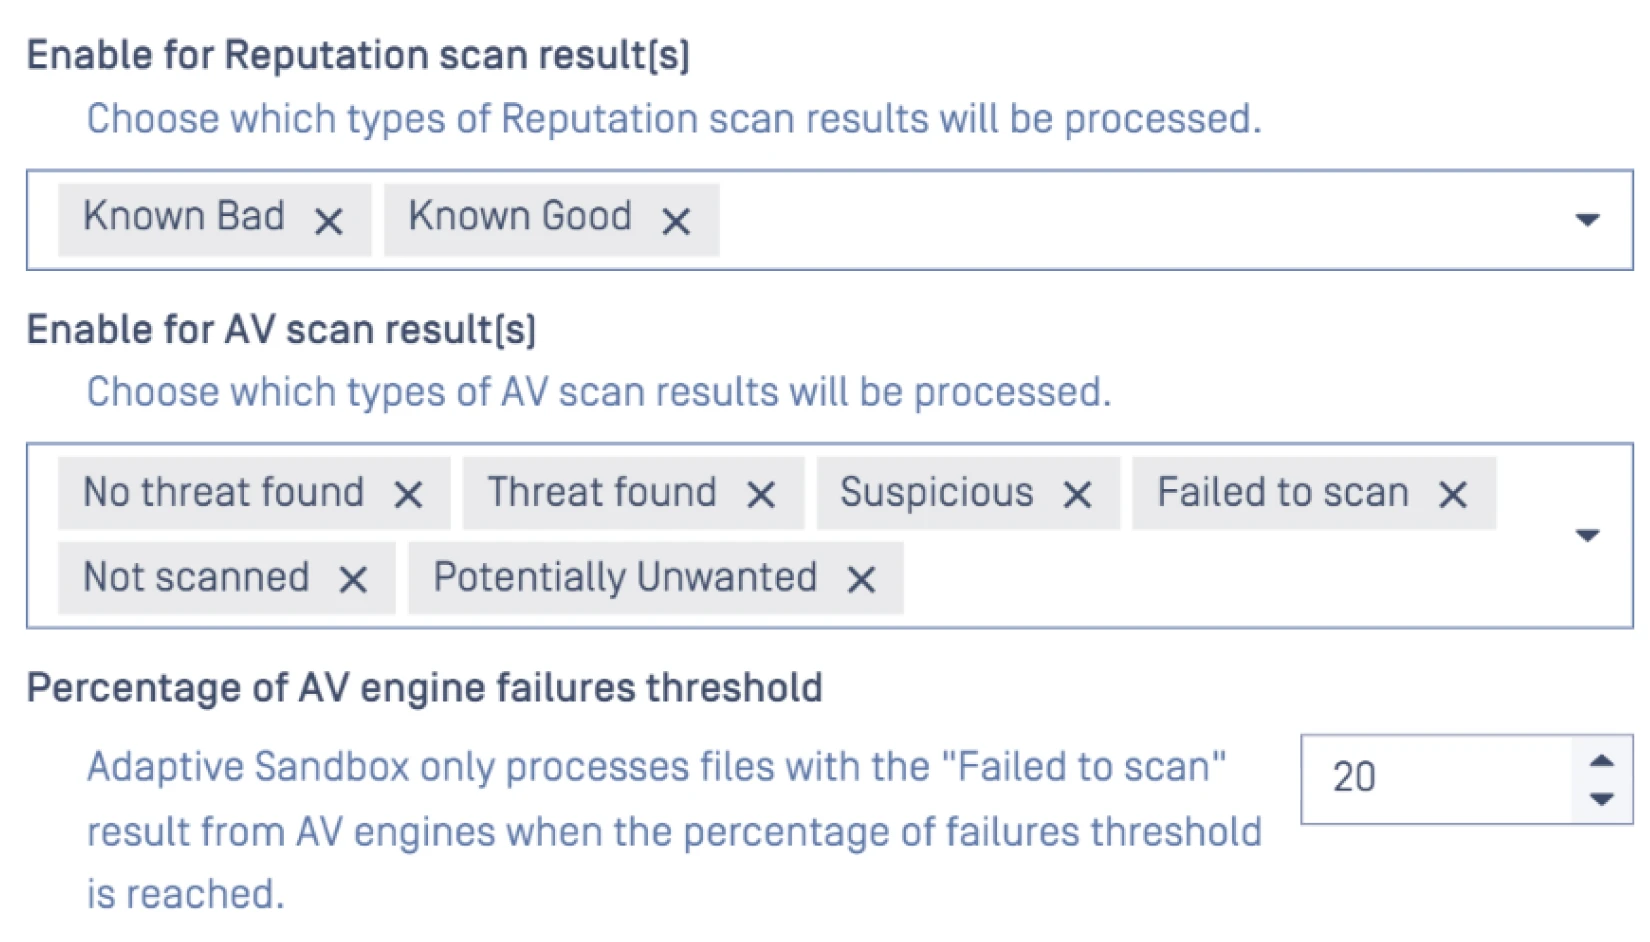
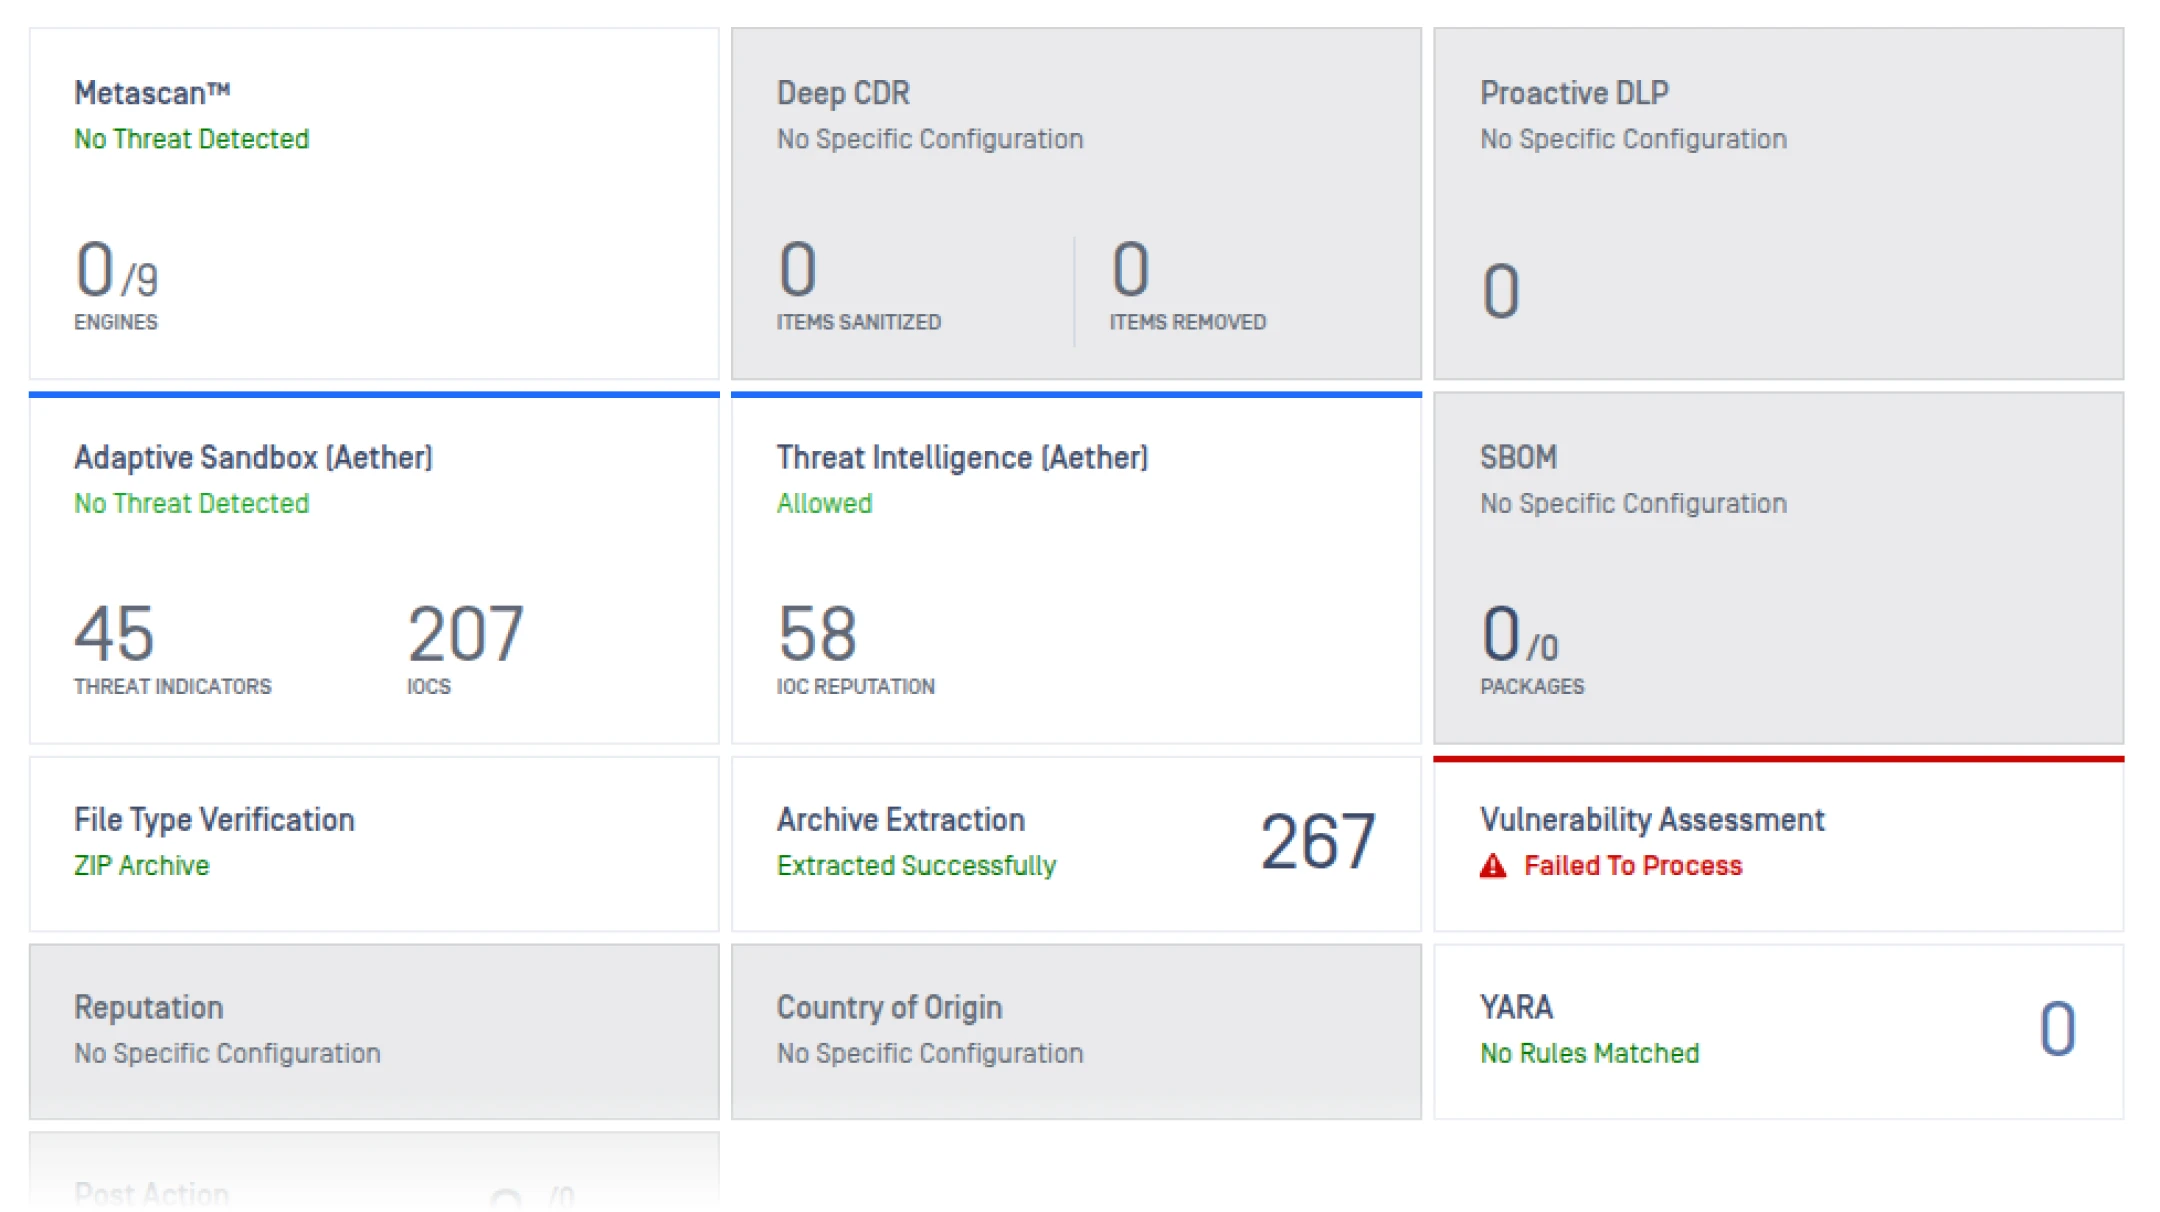
Tổng quan sản phẩm
Tìm hiểu cách MetaDefender phát hiện các mối đe dọa zero-day tại lớp bảo vệ biên bằng cách kết hợp công nghệ sandboxing thích ứng, thông tin tình báo về mối đe dọa, đánh giá mức độ nguy hiểm và tìm kiếm dựa trên độ tương đồng trước khi các tệp tin xâm nhập vào các môi trường quan trọng.
Hệ thống nhúng và điều khiển từ xa
Adaptive Sandbox Đặc điểm động cơ
Bảng sau đây trình bày chi tiết Adaptive Sandbox Bộ tính năng của công cụ điều khiển từ xa và nhúng. Nó không bao gồm các tính năng của nền tảng, chẳng hạn như... API Phạm vi phủ sóng, ACL (Danh sách kiểm soát truy cập) có thể cấu hình, tích hợp OAuth, phản hồi syslog CEF (Định dạng sự kiện chung), v.v.
Vui lòng liên hệ với chúng tôi để đặt lịch thuyết trình kỹ thuật và tìm hiểu chi tiết tất cả các tính năng và khả năng của nền tảng.
Hỗ trợ tuân thủ
với các yêu cầu quy định
Khi các cuộc tấn công mạng và tác nhân đe dọa ngày càng tinh vi, các cơ quan quản lý trên toàn cầu đang ban hành các quy định nhằm bảo đảm cơ sở hạ tầng trọng yếu thực hiện đầy đủ các biện pháp cần thiết để duy trì an toàn.

Tài nguyên được đề xuất

Các yếu tố bất biến của an ninh mạng
MetaDefender Aether for Core
Khảo sát Phát hiện & Phản hồi của SANS
Báo cáo Toàn cảnh mối đe dọa mạng 2025 của OPSWAT

Quét những gì quan trọng: Công cụ AI với độ chính xác 99,9% giúp nâng cao hệ thống bảo mật của bạn

MFT ưu tiên bảo mật: Hệ thống phòng thủ tích hợp AI và dựa trên mô phỏng để chống lại các cuộc tấn công nhắm vào tệp tin

Nhà cung cấp năng lượng giảm quá tải cảnh báo và nâng cao khả năng phát hiện mối đe dọa zero-day nhờ OPSWAT
0 kết quả. Vui lòng thử lại.
Hỏi đáp
Đó là mô đun hộp cát nhúng bên trong. MetaDefender Core -Lý tưởng khi bạn muốn tích hợp chặt chẽ phân tích lỗ hổng bảo mật bảo mật zero-day với hệ thống hiện có của mình. Core đường ống ( ICAP , ki-ốt, email, MFT ), đặc biệt là tại các địa điểm được quản lý chặt chẽ hoặc không kết nối mạng. Hãy chọn Aether nếu bạn muốn giao diện phân tích độc lập đầy đủ và quy trình làm việc TI rộng hơn.
Sử dụng Core Các tác nhân kích hoạt chính sách/CDR (macro, tập lệnh, đối tượng nhúng, nội dung hoạt động) được sử dụng để tự động định tuyến chỉ 2-3% lưu lượng truy cập rủi ro cao nhằm duy trì thông lượng trong quá trình mô phỏng mà không bỏ sót các vectơ tấn công giai đoạn một khó phát hiện. Chức năng này cũng có thể được sử dụng thủ công để phân tích hành vi của một tệp tin.
Cập nhật logic phát hiện độc lập (phạm vi phủ sóng nhanh hơn), xác thực chứng chỉ ngoại tuyến cho các hoạt động không kết nối mạng, mở rộng phạm vi hỗ trợ loại tệp/trình cài đặt và giải mã Base64 kép giúp bạn theo kịp các biện pháp né tránh mà không cần nâng cấp toàn diện.
Có - máy chủ Linux (RHEL/Rocky) tại chỗ, không phụ thuộc vào kết nối bên ngoài ở chế độ ngoại tuyến, tùy chọn truyền dữ liệu ra ngoài tối thiểu và kết nối REST đơn giản với hệ thống hiện có. Core Được thiết kế cho mạng OT/ICS và mạng bảo mật.
Phân loại sự cố chính xác hơn (ít trường hợp leo thang hơn), tìm ra nguyên nhân gốc nhanh hơn (các tập lệnh đã được giải mã/trình tải đã được giải nén) và các chỉ báo xâm nhập (IOC) sẵn sàng hành động giúp làm phong phú thêm các quy tắc và kịch bản xử lý sự cố của hệ thống SIEM.
