Điều gì định hình một giải pháp quản lý truyền tải tệp tin ưu tiên bảo mật trong an ninh mạng hiện đại?
Giải pháp truyền tệp được quản lý ( MFT ) lấy bảo mật làm ưu tiên hàng đầu được thiết kế ngay từ đầu với các khả năng phòng ngừa mối đe dọa chủ động, khả năng giám sát liên tục và tuân thủ theo thiết kế. Giải pháp này không chỉ đơn thuần mã hóa tệp trong quá trình truyền tải, mà còn coi mọi tệp, người dùng, quy trình làm việc và môi trường là một bề mặt tấn công tiềm ẩn. Giải pháp truyền tệp được quản lý lấy bảo mật làm ưu tiên hàng đầu ( MFT ) giúp giảm thiểu các mối đe dọa từ những kẻ tấn công hiện đại, những kẻ lợi dụng các cuộc tấn công dựa trên tệp, thông tin nhận dạng bị xâm phạm, xâm nhập chuỗi cung ứng và các quy trình làm việc không được giám sát để xâm nhập vào các hệ thống nhạy cảm.
Ngược lại, các nền tảng truyền thống MFT ban đầu được phát triển như một công cụ vận hành nhằm tự động hóa việc phân phối tệp, chứ không phải Bảo mật tập tin. Các nền tảng truyền thống MFT tập trung vào độ tin cậy, lập lịch, lập kịch bản và kết nối giữa các hệ thống. Các tính năng bảo mật thường được bổ sung sau này thông qua các tính năng mở rộng như mã hóa cơ bản, quét phần mềm độc hại tùy chọn hoặc tích hợp DLP bên ngoài.
Trước những mối đe dọa dựa trên trí tuệ nhân tạo (AI) ngày càng phát triển và các quy định tuân thủ ngày càng phức tạp, các tổ chức không thể tiếp tục dựa vào các mô hình truyền thống. Họ cần những nền tảng được thiết kế để bảo vệ khỏi các mối đe dọa lây lan qua tệp tin và đáp ứng các yêu cầu quy định.
Những nguyên tắc cốt lõi tạo nên khác biệt của MFT ưu tiên bảo mật so với MFT truyền thống
MFT ưu tiên bảo mật Nó được định nghĩa bởi một tập hợp các nguyên tắc nền tảng, phân biệt nó với các phương pháp truyền thống:
- Phòng ngừa mối đe dọa chủ động – Sử dụng đồng thời nhiều công cụ chống phần mềm độc hại (quét đa lớp), công nghệ sandboxing, xác minh loại tệp và kiểm tra nội dung trước khi phân phối.
- Kiến trúc Zero Trust – Giả định rằng tất cả người dùng, thiết bị và tệp tin đều có thể đã bị xâm nhập và tiến hành xác thực liên tục.
- Tuân thủ ngay từ thiết kế – Tích hợp các biện pháp kiểm soát kiểm toán, thực thi chính sách, mã hóa và quản trị trực tiếp vào quy trình làm việc.
- Tự động hóa và tích hợp bảo mật – Các biện pháp kiểm soát bảo mật được áp dụng tự động trên tất cả các quy trình làm việc mà không cần can thiệp thủ công.
Các giải pháp truyền thống thuộc loại “ MFT ” thường tích hợp tính năng “ Bảo mật tập tin ” dưới dạng một tiện ích bổ sung. Mặc dù các nền tảng truyền thống có thể cung cấp tính năng mã hóa hoặc kiểm soát truy cập, nhưng những tính năng này thường chỉ là các mô-đun tùy chọn hoặc cần có các công cụ bổ sung mới phát huy được hiệu quả.
Cách các tiêu chuẩn tuân thủ thúc đẩy chuyển dịch sang MFT ưu tiên bảo mật
Các khuôn khổ pháp lý đóng vai trò quyết định trong việc thúc đẩy các doanh nghiệp hướng tới các giải pháp ưu tiên bảo mật. Các tiêu chuẩn như NIST, ISO 27001, GDPR, HIPAA và PCI-DSS đặt ra các yêu cầu nghiêm ngặt liên quan đến:
- Mã hóa khi nghỉ ngơi và khi di chuyển
- Kiểm soát truy cập đã được xác minh
- Nhật ký kiểm toán đầy đủ, không thể thay đổi
- Bằng chứng về việc thực thi chính sách
- Các cam kết về nơi lưu trữ và thời hạn lưu giữ dữ liệu
- Báo cáo vi phạm kịp thời
- Xác minh tính toàn vẹn và giám sát rủi ro
Các nền tảng “ MFT ” truyền thống thường gặp khó khăn trong việc bắt kịp các quy định tuân thủ. Chúng có thể gặp khó khăn trong việc đáp ứng các yêu cầu về quản trị dữ liệu, tính toàn vẹn của kiểm toán hoặc giám sát liên tục. Các nền tảng “ MFT ” lấy an ninh làm ưu tiên hàng đầu giải quyết những lỗ hổng này bằng các biện pháp kiểm soát tích hợp sẵn, được thiết kế riêng cho các ngành chịu sự quản lý chặt chẽ.
Các lỗ hổng bảo mật phổ biến trong giải pháp MFT truyền thống
Các hệ thống quản lý tài sản ( MFT ) cũ và truyền thống thường khiến các tổ chức phải đối mặt với những rủi ro bảo mật nghiêm trọng. Các lỗ hổng phổ biến bao gồm:
- Việc truyền dữ liệu không được mã hóa hoặc mã hóa không nhất quán, đặc biệt là trong các quy trình làm việc nội bộ.
- Các cơ chế xác thực yếu chỉ dựa vào mật khẩu hoặc các mô hình vai trò lỗi thời.
- Việc giám sát thời gian thực bị hạn chế hoặc không có, ngăn cản sự leo thang của các hoạt động đáng ngờ.
- Việc vá lỗi và cập nhật thủ công khiến hệ thống dễ bị tấn công bởi các lỗ hổng bảo mật chưa được phát hiện (zero-day) hoặc các lỗ hổng CVE cũ.
- Kiểm soát truy cập không đầy đủ, cho phép đặc quyền quá mức.
- Không có tính năng quét phần mềm độc hại hoặc làm sạch tệp tin, cho phép các mối đe dọa từ tệp tin xâm nhập mà không bị kiểm soát.
- Nhật ký kiểm toán không đầy đủ, cản trở điều tra và không đạt yêu cầu trong các cuộc kiểm toán tuân thủ.
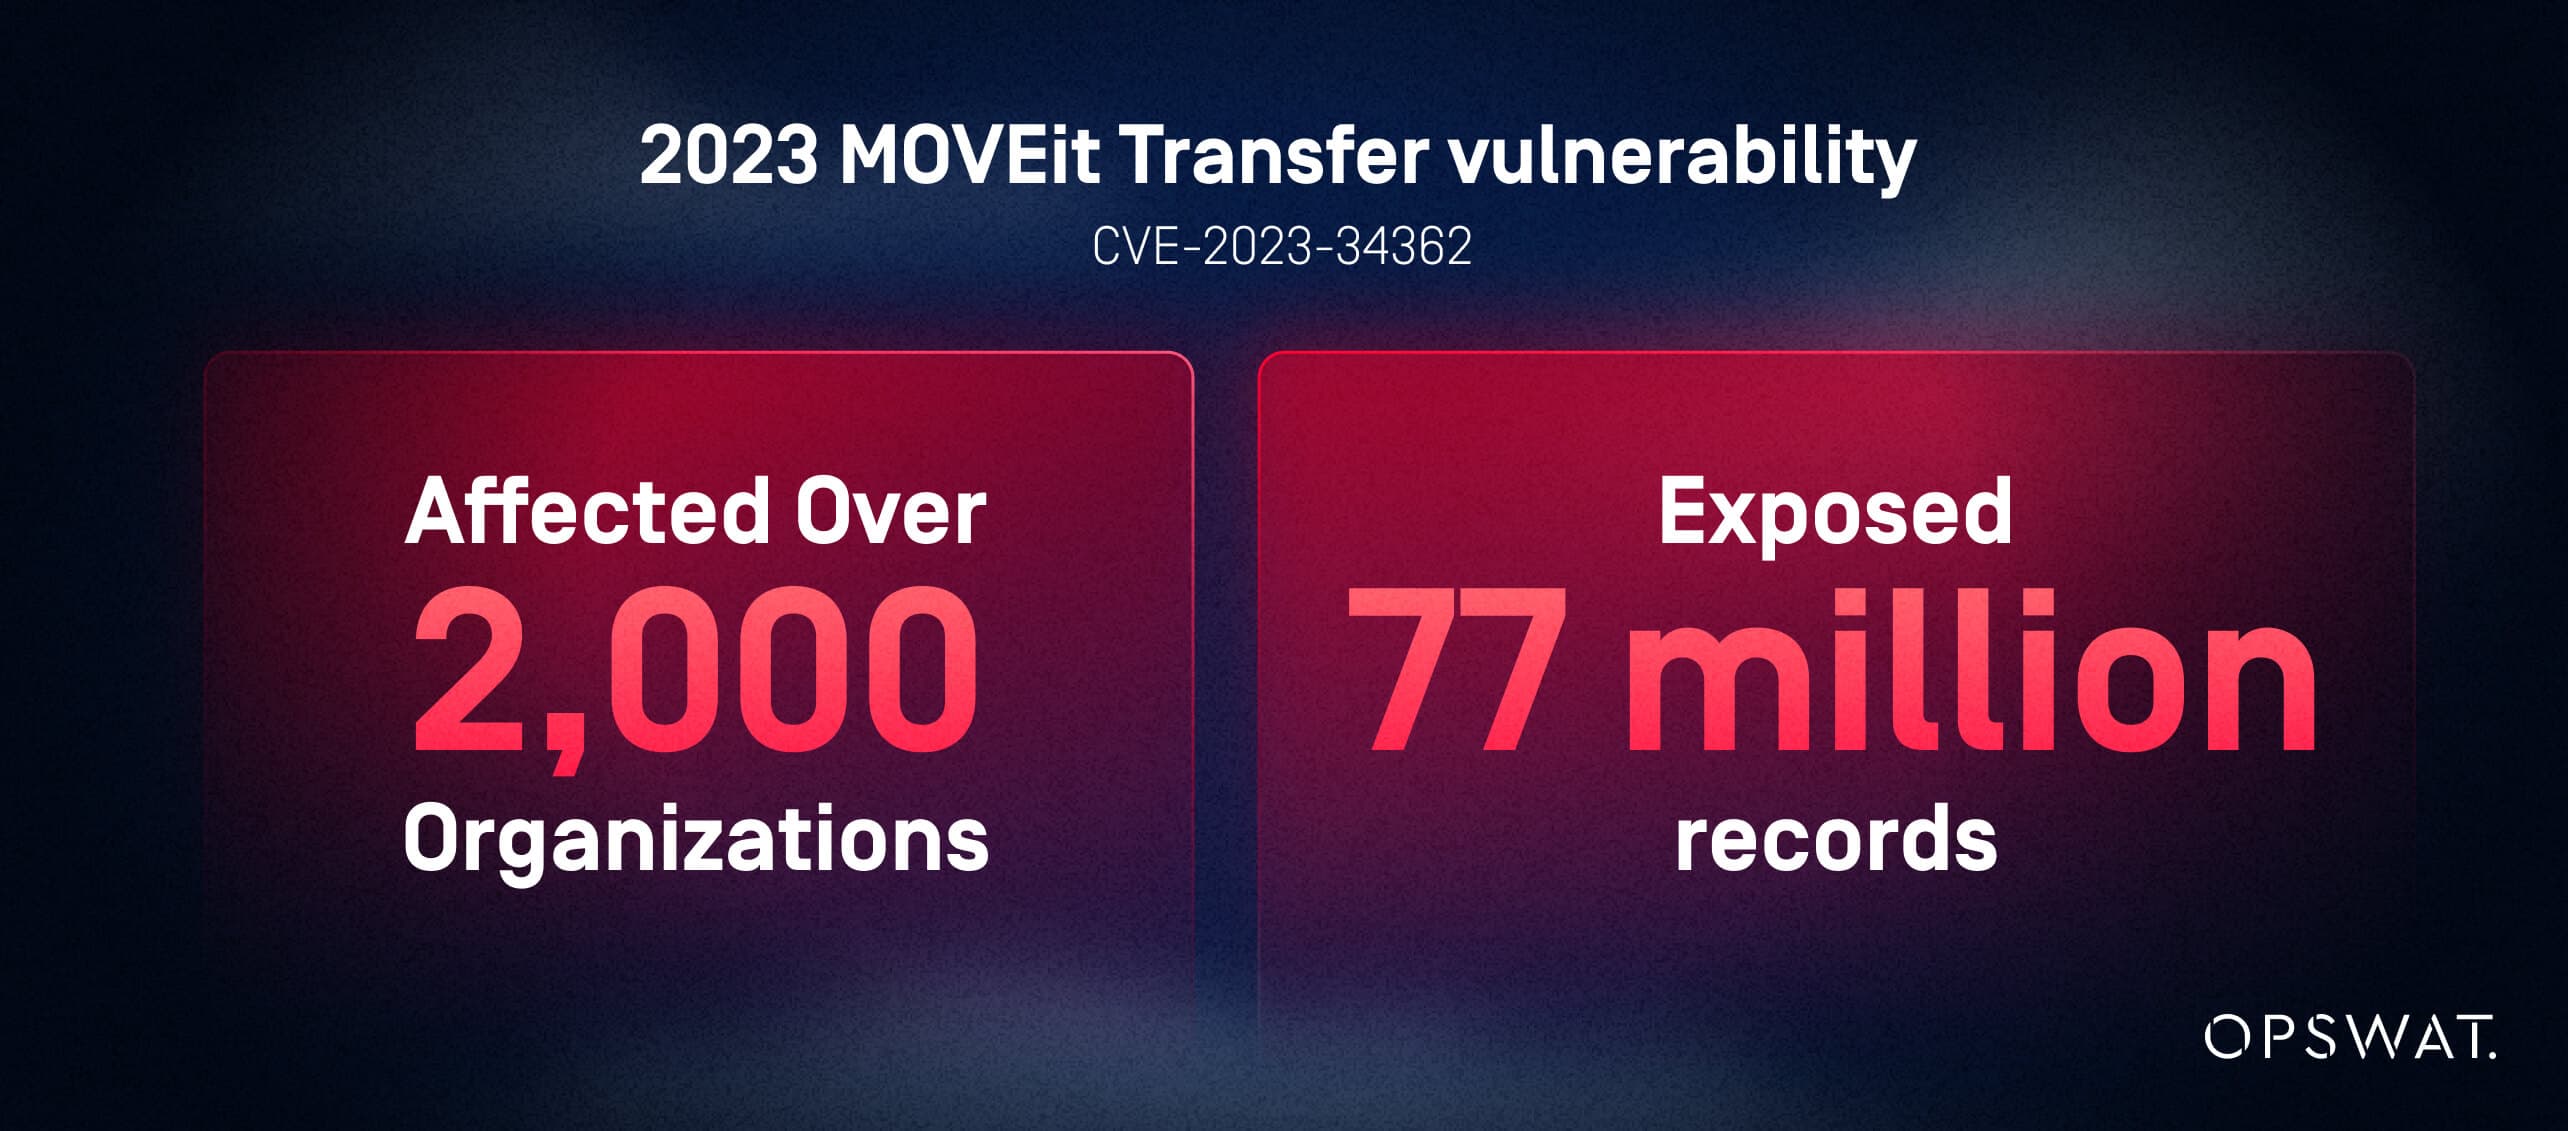
Các vụ vi phạm an ninh thực tế cho thấy những rủi ro khi các biện pháp kiểm soát an ninh chưa đầy đủ. Chẳng hạn, theo dữ liệu theo dõi các vụ vi phạm của Emsisoft, lỗ hổng bảo mật MOVEit Transfer năm 2023 (CVE-2023-34362) đã ảnh hưởng đến hơn 2.000 tổ chức và khiến 77 triệu bản ghi bị rò rỉ. Những sự cố này minh họa cách các nền tảng truyền tải dữ liệu truyền thống ( MFT ) có thể tạo điều kiện cho kẻ tấn công xâm nhập vào các hệ thống quan trọng mà không bị phát hiện.
So sánh khả năng bảo mật: giải pháp MFT ưu tiên bảo mật so với giải pháp MFT truyền thống
Các nền tảng “ MFT ” truyền thống và các nền tảng lấy bảo mật làm ưu tiên hàng đầu thường có vẻ tương tự nhau ở bề ngoài. Cả hai đều hỗ trợ việc chuyển tệp giữa các hệ thống, đối tác hoặc người dùng. Tuy nhiên, xét về bản chất, sự khác biệt về kiến trúc giữa chúng là rất lớn.
Bảng dưới đây nêu bật cách mỗi phương pháp xử lý các tính năng bảo mật tích hợp sẵn so với các tiện ích bổ sung tùy chọn.
Những tính năng bảo mật nào được tích hợp sẵn và đâu là tiện ích bổ sung trong các nền tảng MFT?
Khả năng | MFT ưu tiên bảo mật | MFT truyền thống |
|---|---|---|
Quét mã độc | Tích hợp chức năng quét đa tệp và làm sạch dữ liệu (CDR) | Thường là tùy chọn bổ sung hoặc không có sẵn. |
Điều khiển DLP | Tích hợp, tự động, dựa trên chính sách | Thường là bên ngoài hoặc thủ công. |
Mã hóa | Bắt buộc và có hiệu lực | Tùy chọn hoặc áp dụng không nhất quán |
Truy cập Zero Trust | Xác minh liên tục và quyền hạn tối thiểu | Truy cập cơ bản dựa trên ranh giới |
Tích hợp tình báo mối đe dọa | Bản địa, thời gian thực | Hiếm gặp và bên ngoài |
Ghi nhật ký kiểm toán | Bất biến, chi tiết, luôn hoạt động | Cấu hình một phần hoặc thủ công |
Thực thi chính sách tự động | Core tính năng thiết kế | Yêu cầu sử dụng tập lệnh hoặc sự can thiệp của quản trị viên. |
Xác thực tệp | Xác minh loại tệp chuyên sâu | Hạn chế hoặc không tồn tại |
Các điểm kết nối phản ứng sự cố | Tích hợp SIEM/SOC gốc | Đầu nối tùy chọn |
Các giải pháp MFT truyền thống về bản chất không phải là nền tảng bảo mật; chúng chỉ là công cụ tự động hóa và phải phụ thuộc vào các sản phẩm bổ sung để đạt được mức bảo vệ tối thiểu.
Sự khác biệt trong kiểm soát truy cập và giám sát giữa MFT ưu tiên bảo mật và MFT truyền thống
MFT , với phương châm “an ninh là ưu tiên hàng đầu”, áp dụng các biện pháp kiểm soát truy cập chi tiết, phù hợp với mô hình Zero Trust, cùng với tính năng giám sát thời gian thực nhằm giảm thiểu rủi ro từ bên trong và các mối đe dọa từ bên ngoài. Người dùng chỉ được cấp các quyền truy cập cần thiết, và mọi hành động đều được xác minh liên tục.
Các nền tảng quản lý quyền truy cập truyền thống ( MFT ) dựa vào các quyền truy cập tĩnh, các mô hình RBAC (kiểm soát truy cập dựa trên vai trò) hạn chế và việc giám sát không thường xuyên. Chúng có thể ghi lại các hoạt động truy cập nhưng hiếm khi phát hiện được hành vi bất thường của người dùng hoặc các mẫu truy cập trái phép.
Các biện pháp kiểm soát ưu tiên an ninh bao gồm:
- RBAC dựa trên chính sách
- Tích hợp xác thực đa yếu tố/nhận dạng
- Xác thực phiên liên tục
- Phân tích hành vi
- Bảng điều khiển giám sát thời gian thực
Những khả năng này giúp giảm thiểu nguy cơ tài khoản bị xâm phạm dẫn đến đánh cắp dữ liệu hoặc gián đoạn hoạt động.
Mô hình MFT ưu tiên bảo mật giúp ngăn chặn các mối đe dọa chủ động như thế nào?
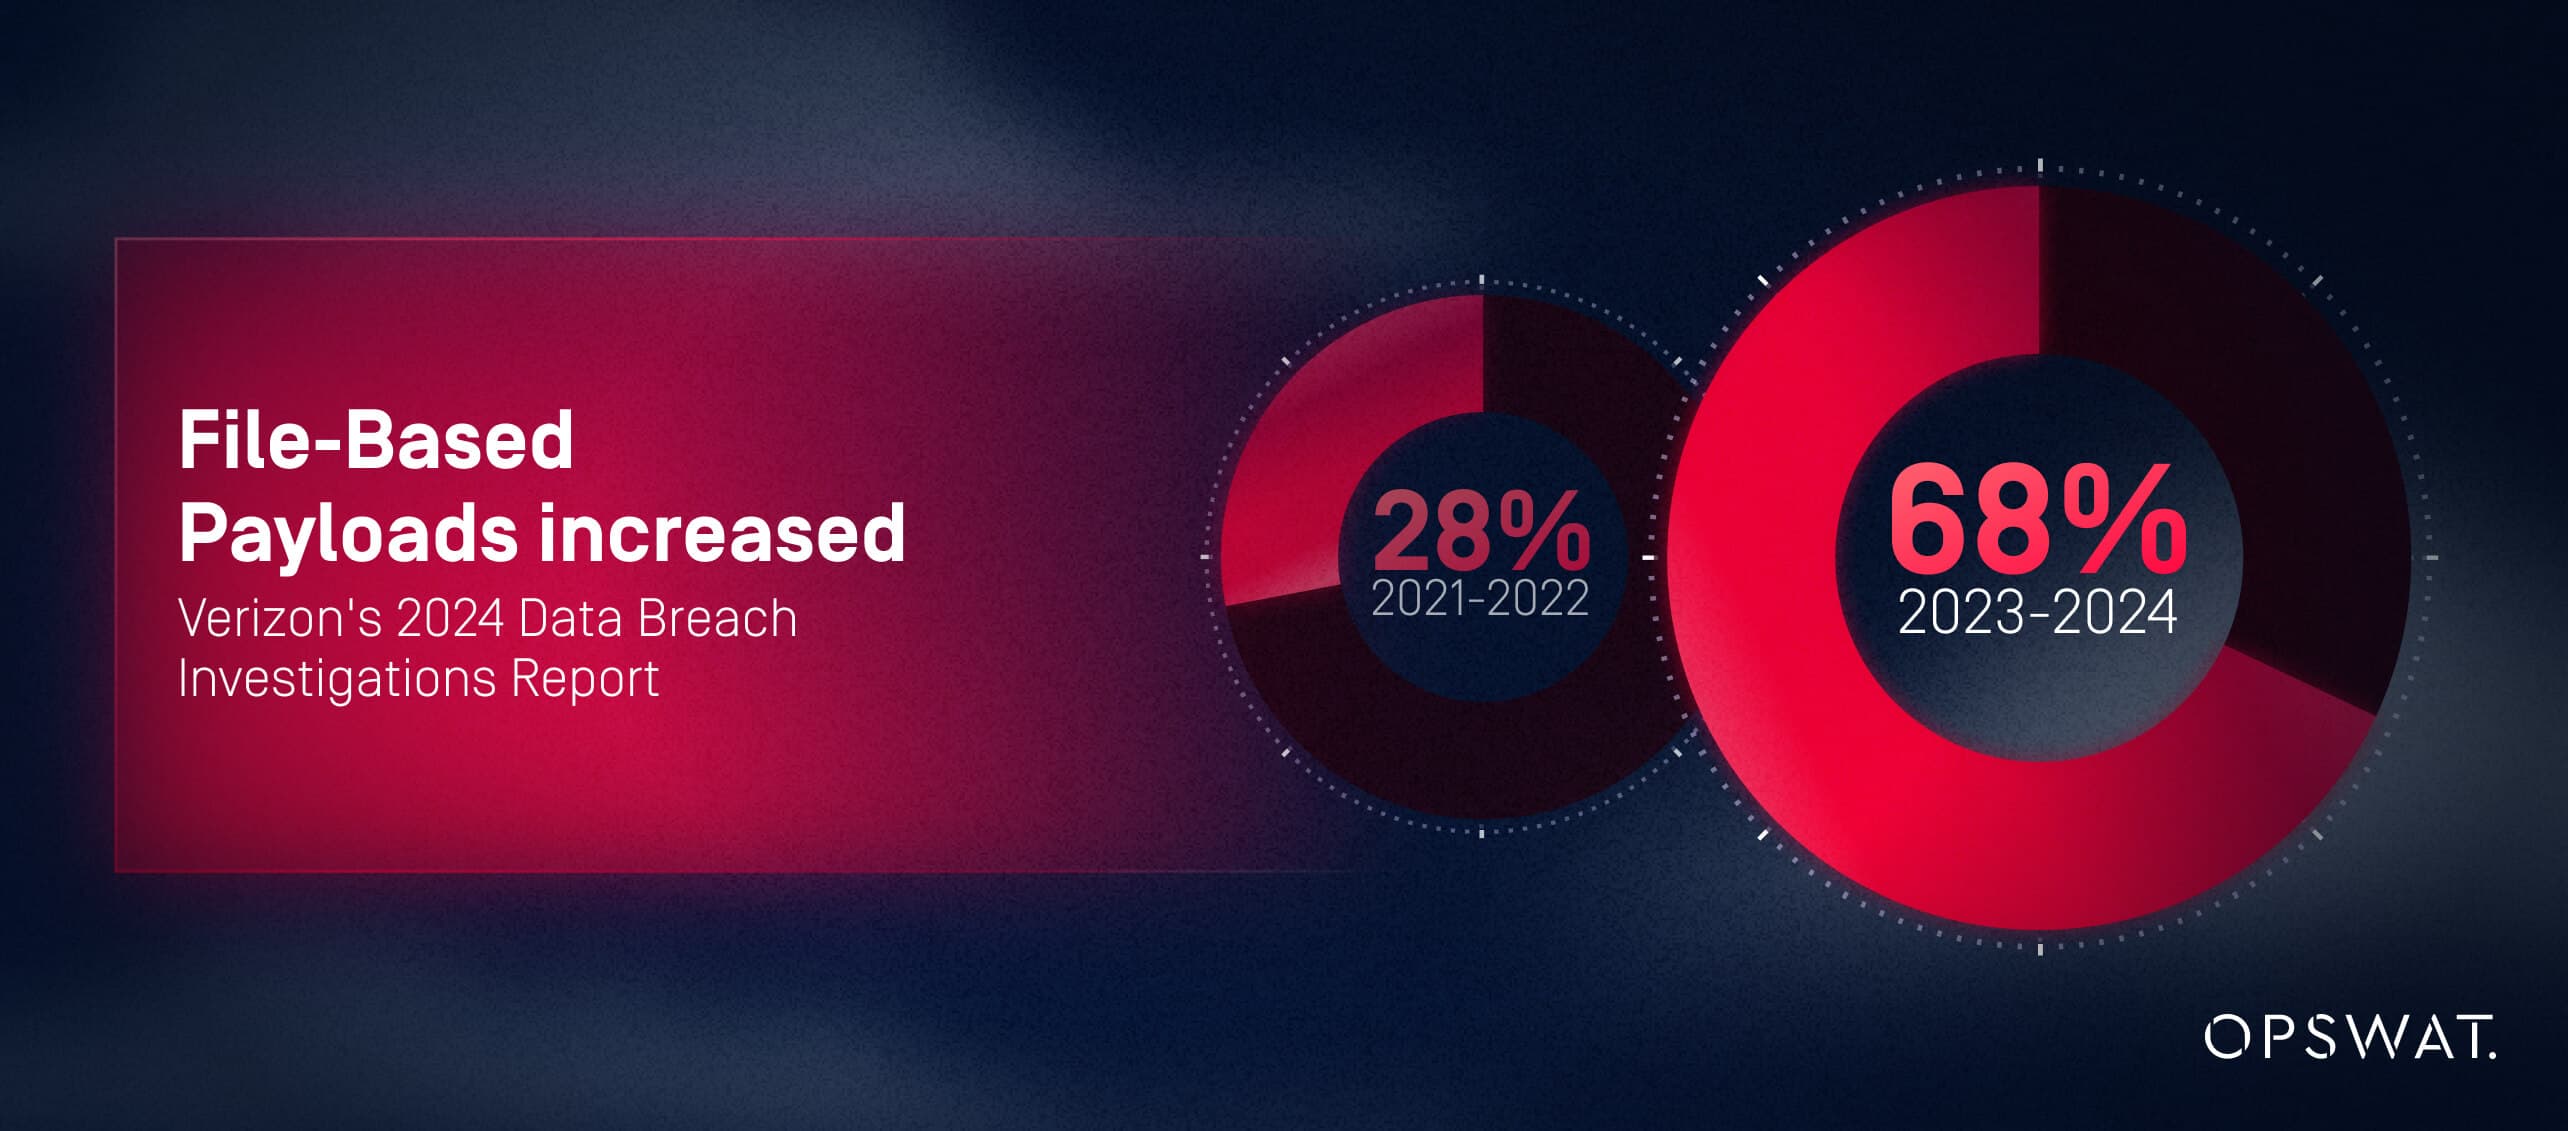
MFT , với phương châm “an ninh là ưu tiên hàng đầu”, ngăn chặn các mối đe dọa trước khi tệp tin đến đích. Theo Báo cáo Điều tra Vi phạm Dữ liệu năm 2024 của Verizon, 68% các cuộc tấn công trong giai đoạn 2023-2024 đã sử dụng các tải trọng dựa trên tệp được nhúng bên trong tài liệu, tệp PDF, hình ảnh hoặc tệp nén — tăng 40% so với giai đoạn 2020-2021. Các vectơ tấn công này nhắm mục tiêu cụ thể vào các hệ thống truyền tệp. Các hệ thống truyền tệp truyền thống ( MFT ) không kiểm tra các tệp này; trong khi đó, giải pháp "an ninh là ưu tiên hàng đầu" ( MFT ) thì có.
Một số ví dụ về phòng ngừa mối đe dọa chủ động bao gồm:
- Quét đa lớp tự động để phát hiện phần mềm độc hại
- CDR (Giải trừ và tái cấu trúc nội dung) – loại bỏ nội dung độc hại đang hoạt động
- Thử nghiệm các tệp không xác định trong môi trường biệt lập
- Chấm điểm rủi ro dựa trên thông tin tình báo về mối đe dọa
- Cách ly hoặc phong tỏa dựa trên chính sách
MFT ưu tiên bảo mật giúp đơn giản hóa tuân thủ quy định và sẵn sàng kiểm tra như thế nào
Sự phức tạp trong tuân thủ là một trong những thách thức lớn nhất đối với doanh nghiệp hiện đại. MFT ưu tiên bảo mật giúp đơn giản hóa tuân thủ bằng cách tích hợp trực tiếp các cơ chế quản trị, xác thực và kiểm soát có thể kiểm toán vào ngay trong quy trình truyền tệp.
Các giải pháp quản lý thiết bị truyền thống ( MFT ) giao trách nhiệm đảm bảo tuân thủ cho các quản trị viên, thường thông qua việc cấu hình thủ công, vá lỗi, viết kịch bản và tài liệu hướng dẫn rời rạc.
Đáp ứng GDPR, HIPAA, PCI-DSS và các Tiêu chuẩn Ngành bằng MFT ưu tiên bảo mật
Giải pháp MFT ưu tiên bảo mật đáp ứng các yêu cầu pháp lý quan trọng ngay từ khâu thiết kế:
- Mã hóa trong quá trình truyền tải và khi lưu trữ (Điều 32 GDPR, HIPAA §164.312(a)(2)(iv), Yêu cầu 4 của PCI-DSS)
- Nhật ký kiểm toán bất biến để giám sát quyền truy cập và di chuyển dữ liệu (Điều 30 GDPR, Điều 164.312(b) HIPAA, Mục 404 SOX)
- Thực thi quy định về nơi lưu trữ dữ liệu (Điều 44-50 GDPR, các luật bảo vệ dữ liệu quốc gia khác nhau)
- Kiểm soát truy cập tuân theo nguyên tắc quyền hạn tối thiểu (NIST SP 800-53 AC-6, ISO 27001 A.9.2.3)
- Cảnh báo theo thời gian thực về các vi phạm tiềm tàng (Điều 33 GDPR - Yêu cầu thông báo trong vòng 72 giờ)
- Secure kiểm tra tính hợp lệ của tệp để đảm bảo tính toàn vẹn của dữ liệu (HIPAA §164.312(c)(1), Yêu cầu 11.5 của PCI-DSS)
Các cơ chế kiểm soát được tích hợp sẵn này giúp thu hẹp các khoảng trống trong tuân thủ và cung cấp bằng chứng xác thực mà cơ quan quản lý yêu cầu.
Giảm gánh nặng kiểm toán và đơn giản hóa việc thu thập bằng chứng
Các cuộc kiểm toán truyền thống theo tiêu chuẩn “ MFT ” có thể kéo dài hàng tuần do việc ghi nhật ký không đầy đủ, các biện pháp kiểm soát không nhất quán hoặc thiếu dữ liệu. Các giải pháp “ MFT ” lấy an ninh làm ưu tiên hàng đầu giúp loại bỏ gánh nặng này bằng cách cung cấp:
- Báo cáo kiểm toán được tạo tự động
- Nhật ký tập trung với khả năng theo dõi toàn diện quá trình chuyển dữ liệu.
- Các mẫu và sơ đồ tuân thủ được cấu hình sẵn
- Siêu dữ liệu cấp sự kiện để tái tạo hiện trường vụ án.
Điều này giúp giảm bớt sự mệt mỏi trong quá trình kiểm toán, đẩy nhanh việc thu thập bằng chứng và nâng cao niềm tin của cơ quan quản lý.
Làm thế nào để ưu tiên bảo mật? MFT Hỗ trợ việc tuân thủ liên tục trong bối cảnh các quy định thay đổi.
MFT ưu tiên bảo mật Các giải pháp thích ứng nhanh chóng với các tiêu chuẩn quy định đang thay đổi thông qua các biện pháp kiểm soát dựa trên chính sách, cập nhật tự động và khung quản trị có thể cấu hình. Những khả năng này đảm bảo tính bền vững cho các nỗ lực tuân thủ trong tương lai và cho phép các tổ chức chứng minh sự tuân thủ liên tục, điều mà các phương pháp truyền thống không làm được. MFT gặp khó khăn trong việc duy trì.
Giảm thiểu rủi ro và ứng phó sự cố: Tại sao cần ưu tiên bảo mật? MFT Giảm thiểu nguy cơ bị xâm phạm dữ liệu
Các chương trình bảo mật hiện đại đánh giá thành công dựa trên khả năng giảm thiểu các vụ vi phạm một cách nhanh chóng và hiệu quả. Các giải pháp “Bảo mật là ưu tiên hàng đầu” ( MFT ) giúp cải thiện đáng kể cả khả năng phát hiện lẫn phản ứng, từ đó giảm thiểu tác động của các vụ vi phạm và củng cố kết quả điều tra.
Hệ thống quản lý sự cố truyền thống ( MFT ) thường thiếu khả năng theo dõi, phân tích thông minh và tự động hóa cần thiết để phản ứng nhanh chóng.
Làm thế nào để ưu tiên bảo mật? MFT Cải thiện khả năng phát hiện nhánh và phản ứng trước mối đe dọa
Các nền tảng ưu tiên bảo mật cho phép:
- Cảnh báo theo thời gian thực về hoạt động tệp đáng ngờ
- Các cơ chế tự động cách ly hoặc chặn các tệp tin độc hại.
- Tích hợp với quy trình SIEM và SOC để leo thang sự cố nhanh chóng.
- Phát hiện bất thường dựa trên hành vi người dùng và tệp tin.
Theo Báo cáo Chi phí của các mối đe dọa nội bộ năm 2024 của Viện Ponemon, phương pháp phát hiện và phản ứng truyền thống ( MFT ) phụ thuộc vào việc giám sát thủ công với thời gian phát hiện trung bình từ 24 đến 72 giờ. Điều này làm tăng thời gian tiếp xúc với vi phạm lên 300% so với các giải pháp ưu tiên bảo mật có khả năng phát hiện mối đe dọa theo thời gian thực (dưới 5 phút). Khoảng thời gian phát hiện kéo dài khiến cho việc di chuyển ngang và rò rỉ dữ liệu diễn ra mà không bị kiểm soát.
Hỗ trợ điều tra điều tra số bằng nhật ký kiểm toán nâng cao
Ứng phó sự cố phụ thuộc vào khả năng quan sát độ chính xác cao. Bảo mật là ưu tiên hàng đầu. MFT cung cấp:
- Nhật ký bất biến, có dấu thời gian
- Xác thực tính toàn vẹn của tệp
- Lịch sử hoạt động đầy đủ của người dùng
- Siêu dữ liệu cấp độ chuyển giao (nguồn, đích, chính sách áp dụng)
Những khả năng này hỗ trợ việc phân tích nguyên nhân gốc rễ nhanh chóng và báo cáo tuân thủ quy định một cách đáng tin cậy.
Khắc phục các lỗ hổng bảo mật phổ biến nhất trong hệ thống cũ. MFT
Di sản MFT khiến các tổ chức phải đối mặt với:
- Các thư viện mật mã lỗi thời hoặc chưa được vá lỗi
Mô hình nhận dạng hoặc truy cập yếu
- Những điểm mù trong quá trình tích hợp với đối tác hoặc bên thứ ba
- Di chuyển tệp tin không được kiểm tra qua mạng
MFT ưu tiên bảo mật Giải quyết tất cả những thiếu sót này bằng cách tích hợp phòng ngừa mối đe dọa, giám sát liên tục và các khuôn khổ quản trị được xây dựng sẵn.
Các yếu tố cần cân nhắc về vận hành và nguồn lực khi chuyển đổi sang mô hình ưu tiên bảo mật. Managed File Transfer
Chuyển đổi từ phương pháp truyền thống sang phương pháp ưu tiên an ninh. MFT Việc này đòi hỏi kế hoạch chu đáo nhưng mang lại lợi ích to lớn về giảm chi phí vận hành, giảm rủi ro vi phạm và nâng cao hiệu quả tuân thủ.
Các bước quan trọng để chuyển đổi từ mô hình truyền thống sang mô hình ưu tiên bảo mật là gì? MFT ?
Lộ trình di chuyển có cấu trúc bao gồm:
- Đánh giá – Các quy trình xử lý tài sản, đối tác, các yếu tố phụ thuộc vào mã hóa và các lỗ hổng về tuân thủ.
- Thiết kế – Xác định các chính sách Zero Trust, các biện pháp kiểm soát an ninh và các yêu cầu về kiến trúc.
- Giai đoạn thử nghiệm – Kiểm chứng quy trình làm việc trong quá trình triển khai có kiểm soát.
- Triển khai theo từng giai đoạn – Mở rộng sang các phòng ban và các khối lượng công việc có giá trị cao.
- Đảm bảo sự thống nhất trong quản trị – Cập nhật các chính sách, vai trò và tài liệu tuân thủ.
Tích hợp ưu tiên bảo mật MFT với cơ sở hạ tầng IT hiện có
MFT ưu tiên bảo mật Tích hợp liền mạch khi:
- Quản trị danh tính (IAM/MFA) được tập trung hóa.
- Các nền tảng SIEM tiêu thụ MFT đo từ xa
- Các công cụ DLP giúp tăng cường quản lý nội dung.
- Cloud và các kho lưu trữ tệp tại chỗ được đồng bộ hóa một cách an toàn
- API và các khung tự động hóa hỗ trợ điều phối quy trình làm việc.
Các thách thức phổ biến, chẳng hạn như các hệ thống hoạt động độc lập hoặc sự phụ thuộc vào các hệ thống cũ, có thể được giảm thiểu thông qua việc triển khai theo từng giai đoạn và tích hợp dựa trên các trình kết nối.
Đánh giá tổng chi phí sở hữu và lợi tức đầu tư (ROI) của chiến lược ưu tiên bảo mật. MFT
Mặc dù phương pháp “ MFT ” (lấy bảo mật làm ưu tiên hàng đầu) có thể đòi hỏi khoản đầu tư ban đầu cao hơn, nhưng tỷ suất hoàn vốn (ROI) của phương pháp này được thúc đẩy bởi:
- Giảm thiểu khả năng xảy ra vi phạm và các chi phí liên quan.
- Giảm khối lượng công việc kiểm toán
- Giảm chi phí vận hành nhờ tự động hóa
- Ít lớp bảo mật thủ công hơn
- Cải thiện thời gian hoạt động và tính ổn định của quy trình làm việc.
Đối với các ngành chịu sự quản lý, khoản tiết kiệm này có thể rất đáng kể, thường vượt quá số vốn đầu tư ban đầu ngay trong năm đầu tiên.
Khung Quyết định: Khi nào và tại sao nên nâng cấp lên giải pháp ưu tiên bảo mật MFT Giải pháp
Các doanh nghiệp thường nhận ra sự cần thiết phải nâng cấp sau khi gặp phải các sự cố kiểm toán, sự phức tạp trong hoạt động hoặc hoạt động đe dọa gia tăng. Một khuôn khổ quyết định giúp các nhà lãnh đạo xác định thời điểm và lý do chiến lược cần thiết.
Các yếu tố then chốt báo hiệu cần ưu tiên bảo mật. MFT
Các tác nhân gây kích hoạt thường gặp bao gồm:
- Thất bại trong các cuộc kiểm toán an ninh hoặc tuân thủ.
- Các vụ tấn công ransomware và phần mềm độc hại lây lan qua tệp tin ngày càng gia tăng.
- Thiếu khả năng theo dõi quá trình di chuyển tệp tin.
- Sự phụ thuộc quá mức vào các quy trình thủ công hoặc dựa trên kịch bản.
- Thách thức về lưu trữ dữ liệu hoặc tuân thủ quy định xuyên biên giới
- Các sáng kiến chuyển đổi số đòi hỏi sự hiện đại hóa.
Nếu có nhiều yếu tố kích hoạt cùng xuất hiện, tổ chức đó là ứng cử viên sáng giá cho mô hình ưu tiên bảo mật. MFT .
Các phương pháp tốt nhất để đánh giá và lựa chọn giải pháp ưu tiên bảo mật. MFT Nền tảng
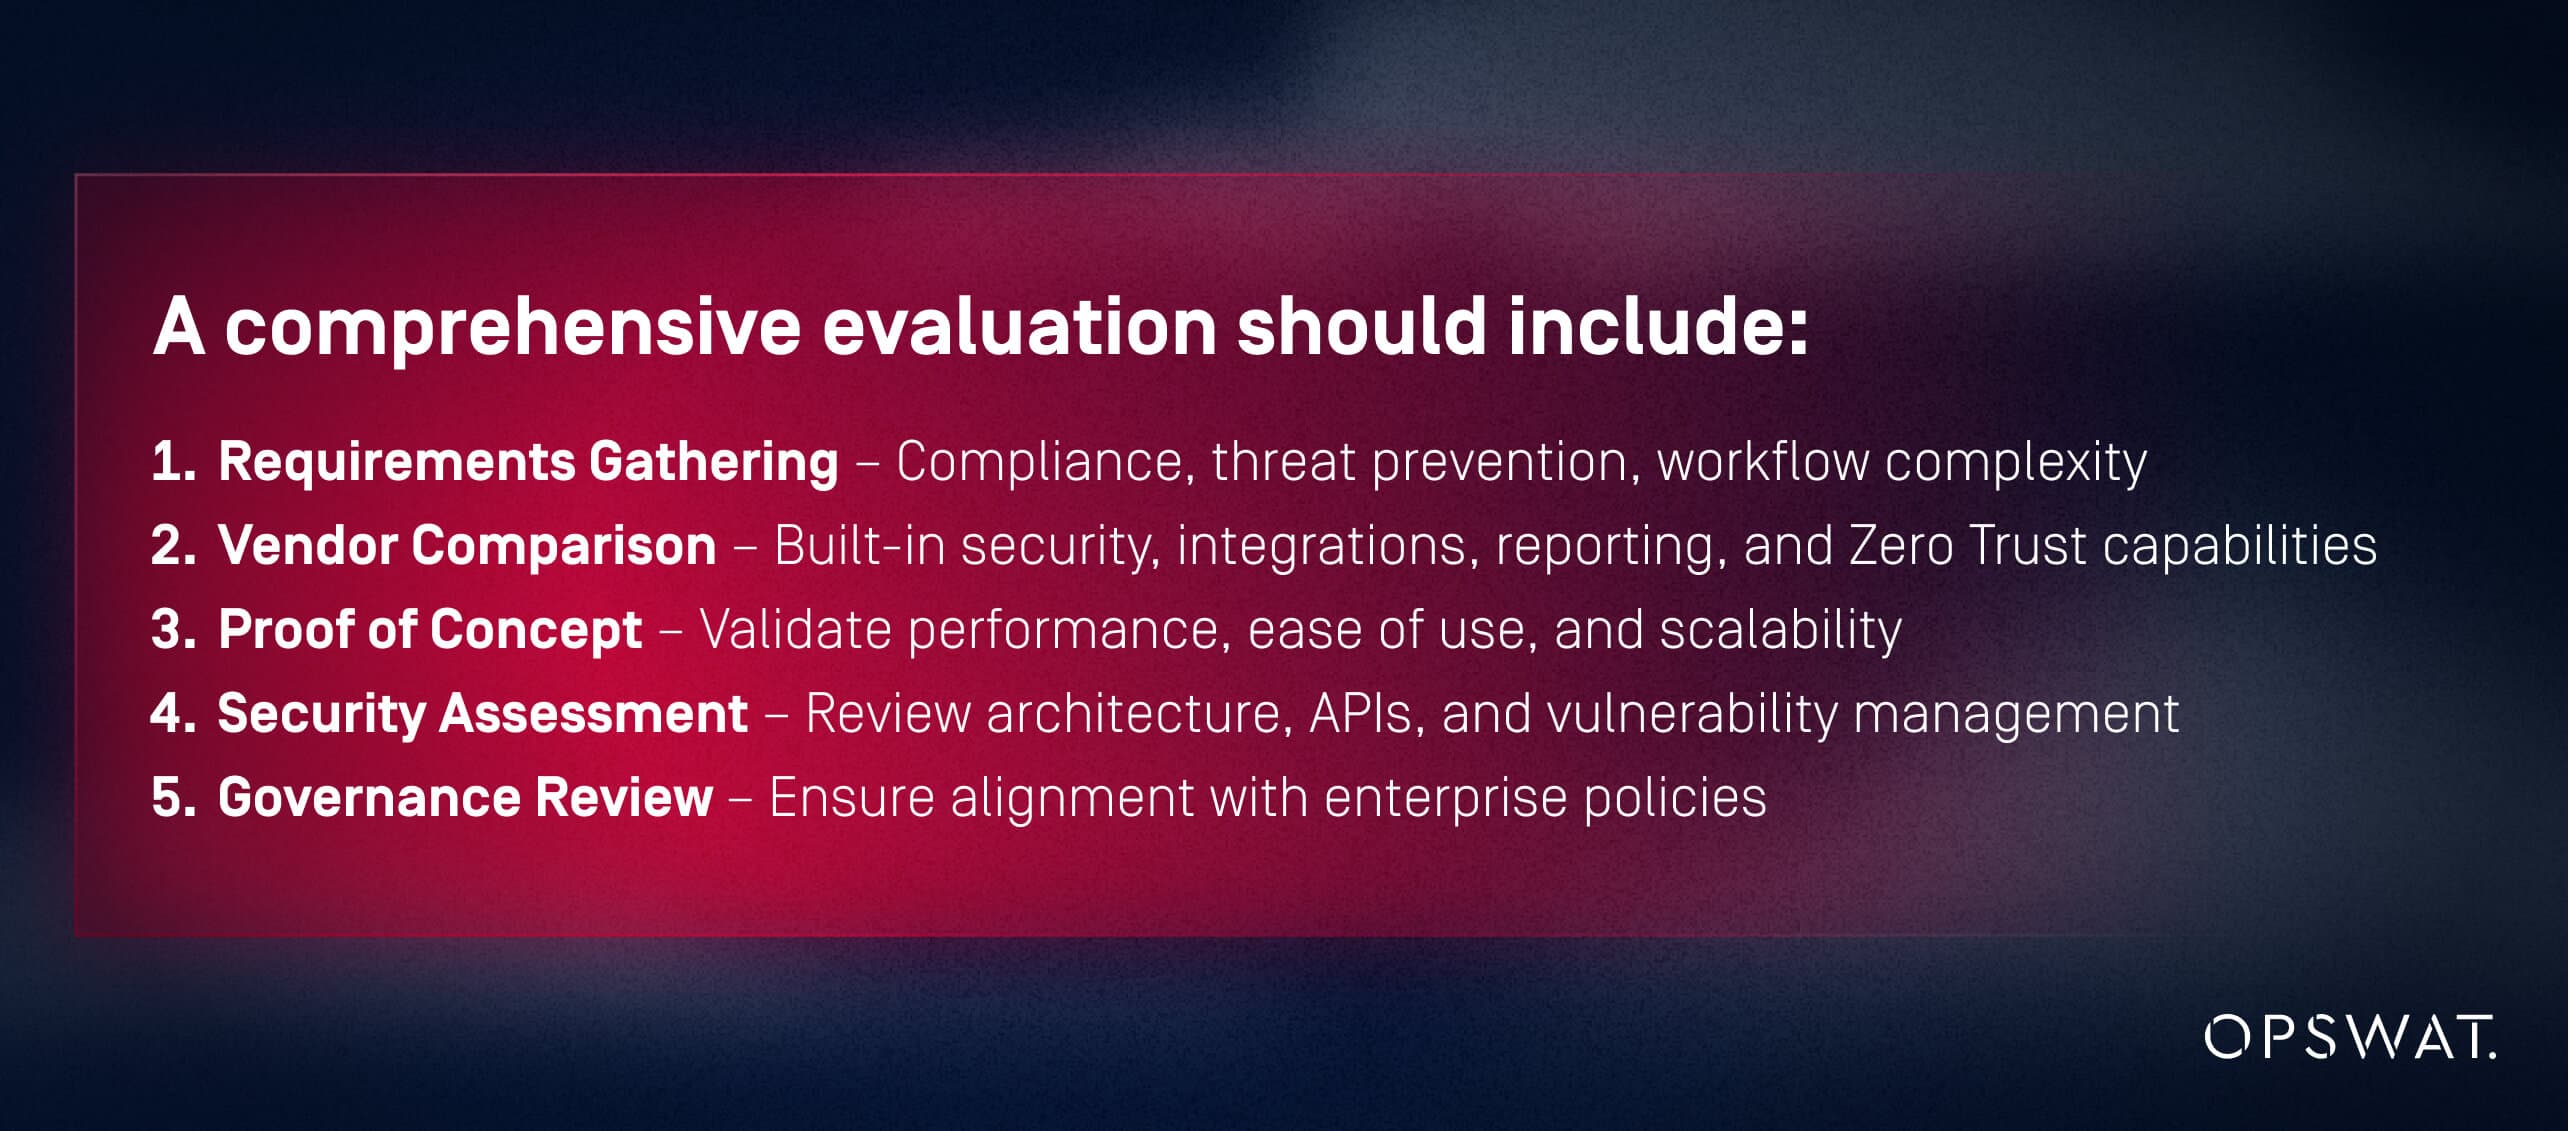
Một cuộc đánh giá toàn diện cần bao gồm:
- Thu thập yêu cầu – Tuân thủ, phòng ngừa mối đe dọa, độ phức tạp của quy trình làm việc
- So sánh các nhà cung cấp – Tính năng bảo mật tích hợp, khả năng tích hợp, báo cáo và các tính năng Zero Trust
- Chứng minh khái niệm – Xác minh hiệu suất, tính dễ sử dụng và khả năng mở rộng
- Đánh giá an ninh – Rà soát kiến trúc, các giao diện lập trình ứng dụng (API) và quản lý lỗ hổng bảo mật
- Rà soát cơ chế quản trị – Đảm bảo sự phù hợp với các chính sách của doanh nghiệp
Những câu hỏi cần đặt ra cho nhà cung cấp:
- Các biện pháp bảo mật là tính năng tích hợp sẵn hay là tiện ích bổ sung?
- Các mối đe dọa được phát hiện và vô hiệu hóa như thế nào?
- Bạn có thể trình bày về việc lập bản đồ tuân thủ không?
- Bạn hỗ trợ việc thực thi mô hình Zero Trust như thế nào?
Các dấu hiệu cảnh báo bao gồm việc phụ thuộc vào các công cụ quét phần mềm độc hại bên ngoài, nhật ký không đầy đủ, kiến trúc lỗi thời hoặc khả năng tích hợp hạn chế.
Tại sao OPSWAT Dẫn đầu trong việc ưu tiên an ninh. Managed File Transfer
OPSWAT đặt ra tiêu chuẩn cho bảo mật là ưu tiên hàng đầu. MFT với:
- Tích hợp các tính năng quét đa lớp, CDR, môi trường cách ly (sandboxing) và xác thực loại tệp
- Kiến trúc Zero Trust với nguyên tắc quyền hạn tối thiểu và xác thực liên tục.
- Kiểm soát tuân thủ theo thiết kế
- Nhật ký kiểm toán bất biến và dữ liệu đo từ xa sẵn sàng cho SIEM
- Mô hình triển khai hiệu năng cao, sẵn sàng cho mô hình lai
- Kết quả đã được chứng minh trong cơ sở hạ tầng trọng yếu và các ngành công nghiệp được quản lý
Những khả năng này trực tiếp giải quyết những thiếu sót trong các phương pháp truyền thống. MFT và trao quyền cho các tổ chức hiện đại hóa một cách an toàn.
Các bước tiếp theo: Cách tương tác với OPSWAT để đánh giá hoặc trình diễn bảo mật
Các CISO và lãnh đạo IT có thể tiến thêm một bước nữa bằng cách:
- Yêu cầu đánh giá an ninh theo yêu cầu riêng
- Tải xuống danh sách kiểm tra tuân thủ
- Đặt lịch trình trải nghiệm thử nghiệm “ MetaDefender ” tạiMFT
- Hấp dẫn OPSWAT các chuyên gia của để đánh giá sự sẵn sàng di cư
MFT ưu tiên bảo mật là một sự chuyển đổi chiến lược. OPSWAT cung cấp chiều sâu kiến trúc và tính bảo mật đã được chứng minh cần thiết để thực hiện nó.
Hỏi đáp
Những tính năng bảo mật nào tạo nên sự khác biệt của mô hình "ưu tiên bảo mật"? MFT từ MFT truyền thống ?
MFT ưu tiên bảo mật khác với MFT truyền thống Thông qua bốn tính năng kiến trúc cốt lõi: ngăn chặn mối đe dọa tích hợp (quét đa lớp, hộp cát, CDR), kiểm soát truy cập chi tiết với xác minh liên tục, nguyên tắc thiết kế Zero Trust và nhật ký kiểm toán bất biến hoàn chỉnh. MFT truyền thống Thông thường, các tính năng này được cung cấp dưới dạng tùy chọn bổ sung chứ không phải là tính năng cốt lõi.
Bảo mật ưu tiên hoạt động như thế nào? MFT Giảm thiểu các mối đe dọa hiệu quả hơn?
Thông qua việc tích hợp quét đa lớp, phân vùng bảo mật, ghi lại chi tiết cuộc gọi (CDR) và giám sát thời gian thực.
Những thách thức nào phát sinh khi chuyển đổi từ mô hình truyền thống sang mô hình ưu tiên bảo mật? MFT ?
Các phụ thuộc cũ, lập bản đồ quy trình làm việc, tích hợp IAM và điều chỉnh chính sách.
Làm thế nào việc thu thập thông tin tình báo về các mối đe dọa tự động có thể giảm thiểu rủi ro vi phạm bảo mật?
Bằng cách liên tục cập nhật chính sách và phát hiện các mô hình đe dọa mới ngay lập tức.
Sự khác biệt về ROI là gì?
MFT ưu tiên bảo mật giảm chi phí vận hành, rủi ro tuân thủ và chi phí sự cố.
Một chiến lược ưu tiên an ninh hoạt động như thế nào? MFT Hỗ trợ xử lý sự cố?
Với nhật ký không thể thay đổi, siêu dữ liệu chi tiết và cảnh báo tự động giúp điều tra nhanh chóng.
Tổ chức của bạn có được bảo vệ bằng phương pháp ưu tiên an ninh không? MFT ?
Khi các mối đe dọa mạng ngày càng phát triển và các yêu cầu về quy định ngày càng khắt khe, khoảng cách giữa các phương pháp truyền thống và phương pháp ưu tiên an ninh ngày càng thu hẹp. MFT phạm vi ảnh hưởng ngày càng rộng. Các hệ thống cũ không thể bảo vệ chống lại các mối đe dọa từ tệp tin hiện đại, rủi ro nội bộ và sự phức tạp trong việc tuân thủ quy định. Bảo mật là ưu tiên hàng đầu. MFT Cung cấp một mô hình mạnh mẽ hơn về cơ bản—một mô hình được thiết kế để ngăn chặn các vi phạm, đẩy nhanh quá trình tuân thủ và cung cấp khả năng giám sát hoạt động chuyên sâu.
Các doanh nghiệp hiện đại không còn đủ khả năng chấp nhận các biện pháp bảo vệ phản ứng hoặc không toàn diện. Bằng cách áp dụng phương pháp ưu tiên bảo mật, các tổ chức giảm thiểu rủi ro, tăng cường niềm tin và đảm bảo việc truyền tải tệp tin an toàn, tuân thủ quy định và có khả năng phục hồi cao trên toàn bộ hệ sinh thái của họ.
Những tính năng bảo mật nào tạo nên sự khác biệt của mô hình "ưu tiên bảo mật"? MFT từ MFT truyền thống ?
MFT ưu tiên bảo mật khác với MFT truyền thống Thông qua bốn tính năng kiến trúc cốt lõi: ngăn chặn mối đe dọa tích hợp (quét đa lớp, hộp cát, CDR), kiểm soát truy cập chi tiết với xác minh liên tục, nguyên tắc thiết kế Zero Trust và nhật ký kiểm toán bất biến hoàn chỉnh. MFT truyền thống Thông thường, các tính năng này được cung cấp dưới dạng tùy chọn bổ sung chứ không phải là tính năng cốt lõi.
Bảo mật ưu tiên hoạt động như thế nào? MFT Giảm thiểu các mối đe dọa hiệu quả hơn?
Thông qua việc tích hợp quét đa lớp, phân vùng bảo mật, ghi lại chi tiết cuộc gọi (CDR) và giám sát thời gian thực.
Những thách thức nào phát sinh khi chuyển đổi từ mô hình truyền thống sang mô hình ưu tiên bảo mật? MFT ?
Các phụ thuộc cũ, lập bản đồ quy trình làm việc, tích hợp IAM và điều chỉnh chính sách.
Làm thế nào việc thu thập thông tin tình báo về các mối đe dọa tự động có thể giảm thiểu rủi ro vi phạm bảo mật?
Bằng cách liên tục cập nhật chính sách và phát hiện các mô hình đe dọa mới ngay lập tức.
Sự khác biệt về ROI là gì?
MFT ưu tiên bảo mật giảm chi phí vận hành, rủi ro tuân thủ và chi phí sự cố.
Một chiến lược ưu tiên an ninh hoạt động như thế nào? MFT Hỗ trợ xử lý sự cố?
Với nhật ký không thể thay đổi, siêu dữ liệu chi tiết và cảnh báo tự động giúp điều tra nhanh chóng.
