Mã nguồn tạo thành các khối xây dựng cơ bản của bất kỳ ứng dụng hoặc sản phẩm phần mềm nào. Nó là xương sống của bất kỳ tổ chức tập trung vào công nghệ nào. Mã nguồn chứa thông tin độc quyền về tài sản trí tuệ của doanh nghiệp bạn và bảo vệ dữ liệu giúp doanh nghiệp của bạn hoạt động.
Tích hợp các thành phần nguồn mở của bên thứ ba giúp các nhóm phần mềm dễ dàng sử dụng mã đã có sẵn mà không cần phải phát triển từ đầu. Thật không may, nhược điểm của sự tiện lợi như vậy liên quan đến rủi ro nhắm vào các nhà cung cấp bên thứ ba, gây ra các cuộc tấn công chuỗi cung ứng. Trong một cuộc tấn công chuỗi cung ứng, tội phạm mạng có thể chèn mã độc vào mã của bên thứ ba hoặc xây dựng hệ thống, do đó cung cấp mã độc cho tổ chức và các khách hàng liên quan.
Trong blog này, tôi sẽ trình bày cách ngăn chặn mã độc trong mã nguồn bằng cách sử dụng MetaDefender Plugin Jenkins.
Secure với MetaDefender cho Jenkins
Plugin “MetaDefender ” dành cho Jenkins quét các bản dựng Jenkins để phát hiện phần mềm độc hại và kiểm tra mã nguồn cũng như các sản phẩm phần mềm của bạn nhằm phát hiện các mối đe dọa. Các loại phần mềm độc hại tinh vi có thể dễ dàng vượt qua một công cụ chống vi-rút (AV) duy nhất, từ đó gây nguy hiểm cho mã nguồn. Tình trạng báo động sai trong quá trình phát hiện phần mềm độc hại cũng là một tác dụng phụ phổ biến ở hầu hết các giải pháp chống vi-rút, dẫn đến việc lãng phí công sức, thời gian và nguồn lực cho việc khắc phục. Plugin “ MetaDefender ” dành cho Jenkins sử dụng Metascan— một công nghệ quét đa lớp — để nâng cao tỷ lệ phát hiện và rút ngắn thời gian phát hiện các đợt bùng phát trong các bản dựng phần mềm của bạn.
Dưới đây là hai kịch bản cho thấy mã độc có thể xâm nhập như thế nào: trong mã nguồn và trong quá trình xây dựng.
Tình huống 1: mã độc trong mã nguồn
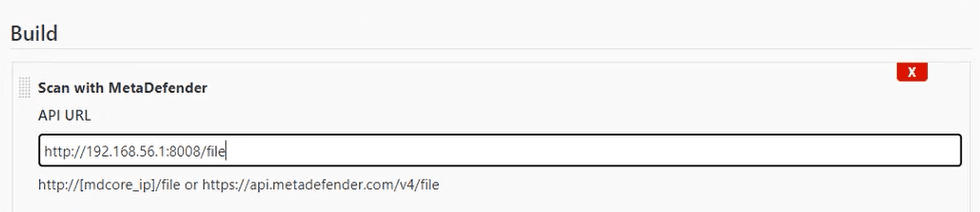
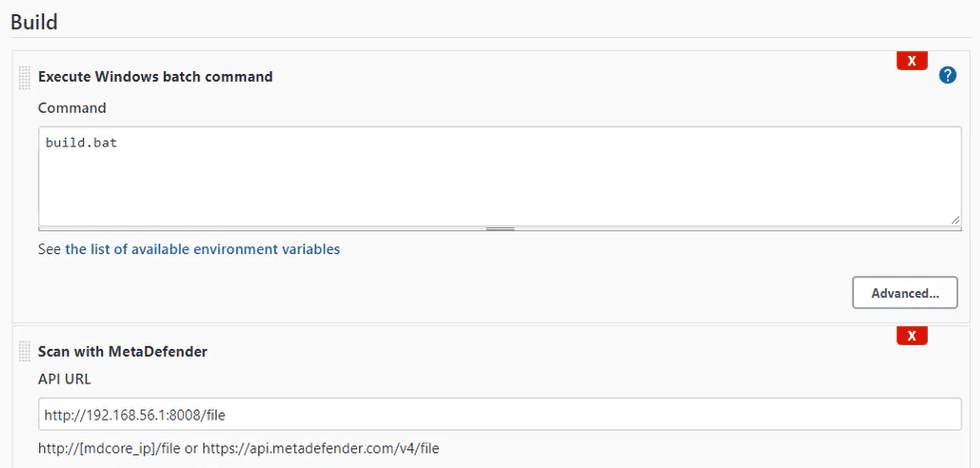
Mã nguồn trong trường hợp này có thể là mã nguồn của riêng bạn (từ máy bị xâm nhập của nhà phát triển) hoặc từ thư viện của bên thứ ba. Trong kịch bản đầu tiên, tôi muốn kiểm tra kho lưu trữ thư viện của bên thứ ba trong GitHub. Để đảm bảo kho lưu trữ không có mối đe dọa, tôi đã thêm một bước xây dựng để quét bằng MetaDefender plugin cho Jenkins.
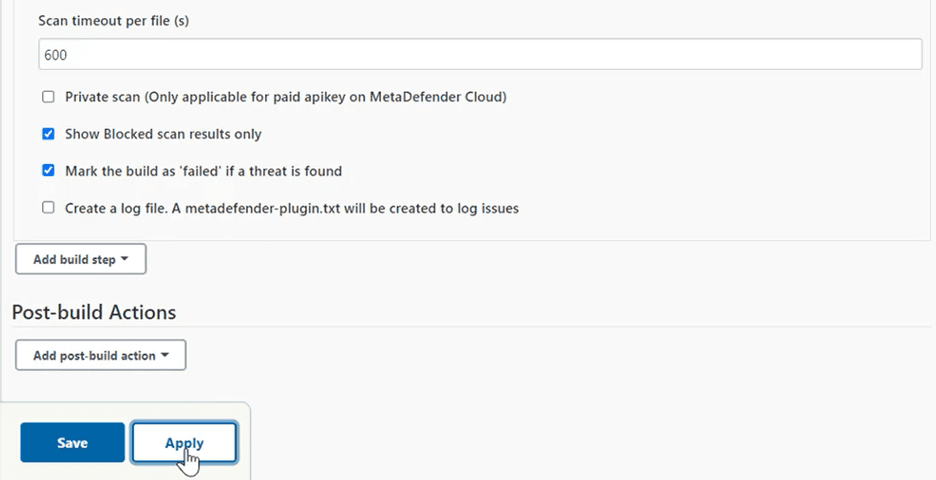
Tôi cũng muốn bản dựng trở lại là "thất bại" nếu có bất kỳ mối đe dọa nào trong mã nguồn.
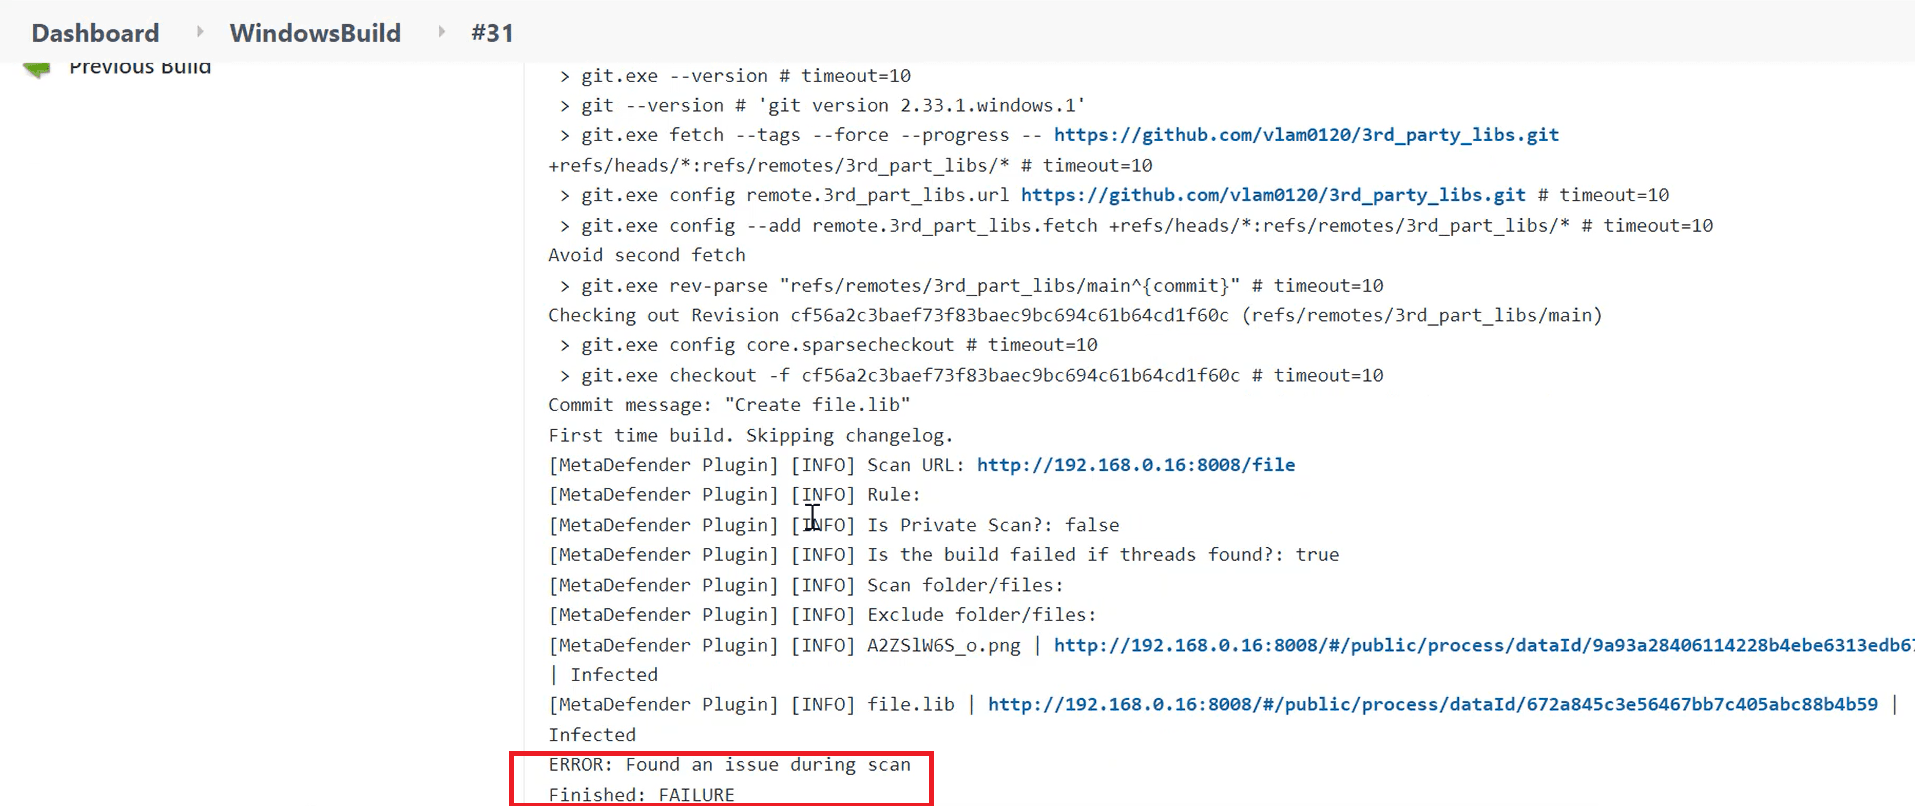
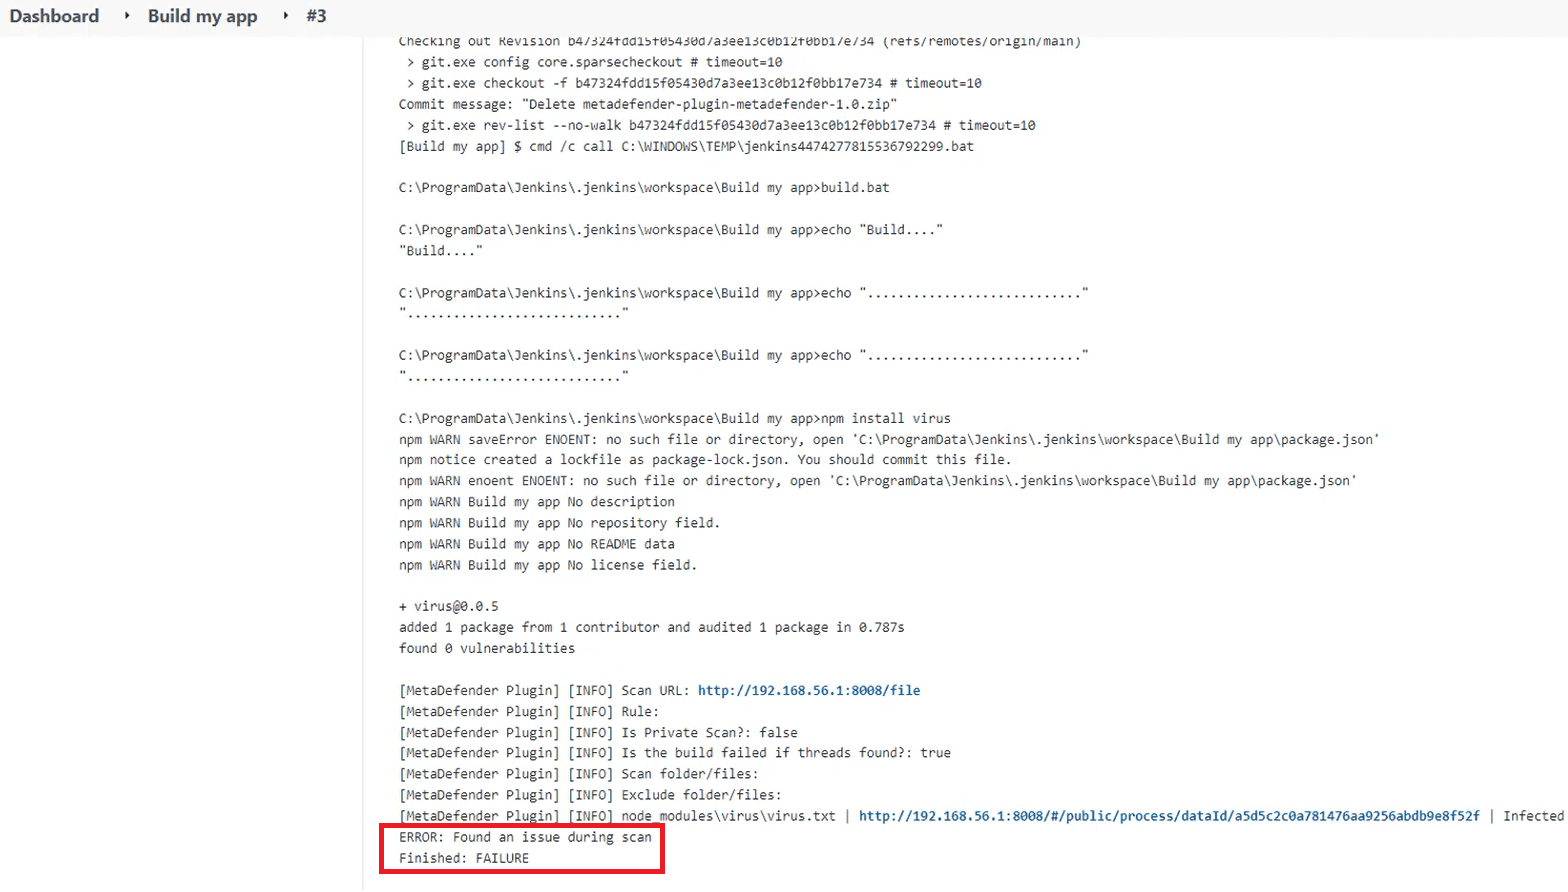
Sau khi cố gắng chạy bản dựng, kết quả được đánh dấu là "không thành công" vì các tệp bị nhiễm bị bắt bởi MetaDefender Plugin Jenkins.
Tình huống 2: mã độc được giới thiệu trong quá trình xây dựng
Nếu bạn nghĩ rằng quét kho lưu trữ của bạn là đủ để bảo vệ mã nguồn của bạn, nó có thể không phải lúc nào cũng đúng. Một số mã độc không tồn tại trong kho lưu trữ mã nguồn gốc nhưng có thể được giới thiệu khi bạn tải xuống các thành phần như phụ thuộc hoặc thư viện. Trong video thứ hai này, tôi đã trình bày một ví dụ về kịch bản thứ hai và cách ngăn chặn nó bằng cách sử dụng MetaDefender Plugin Jenkins.
Như bạn có thể thấy, không có vấn đề nào được tìm thấy sau khi tôi quét mã nguồn trong lần chạy đầu tiên.
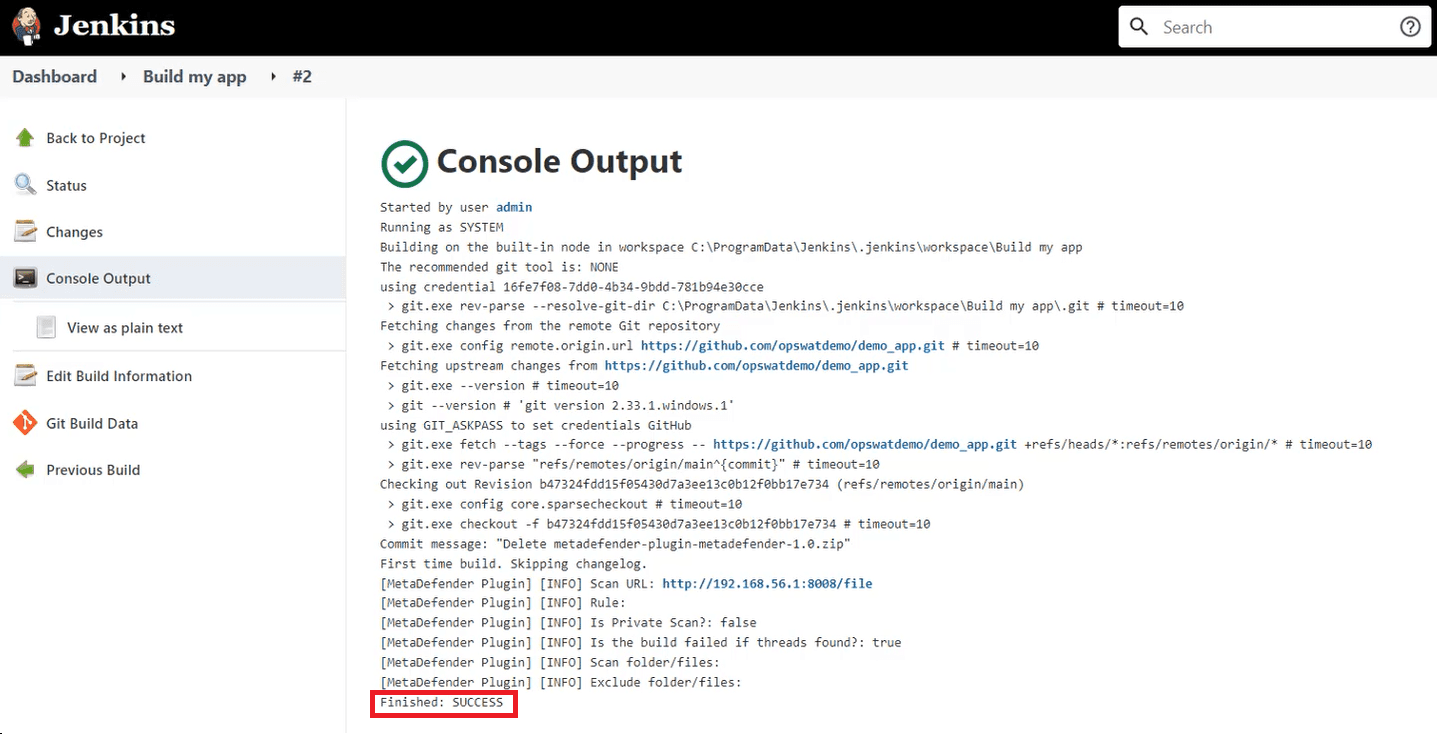
Sau đó, tôi đã thêm một bước xây dựng mới vào quy trình bằng cách sử dụng tệp .bat bản dựng và bắt đầu xây dựng lại.
Với mục đích trình diễn, tôi đã sử dụng npm để tải xuống gói thử nghiệm EICAR để mô phỏng hành động cài đặt mã độc trong tình huống thực tế. Trong trường hợp này, trong khi không có bất kỳ mối đe dọa nào trong mã nguồn gốc, gói npm độc hại đã xảy ra trong tập lệnh trong quá trình xây dựng. Các MetaDefender Plugin Jenkins đã phát hiện mối đe dọa, đánh dấu bản dựng là không thành công.
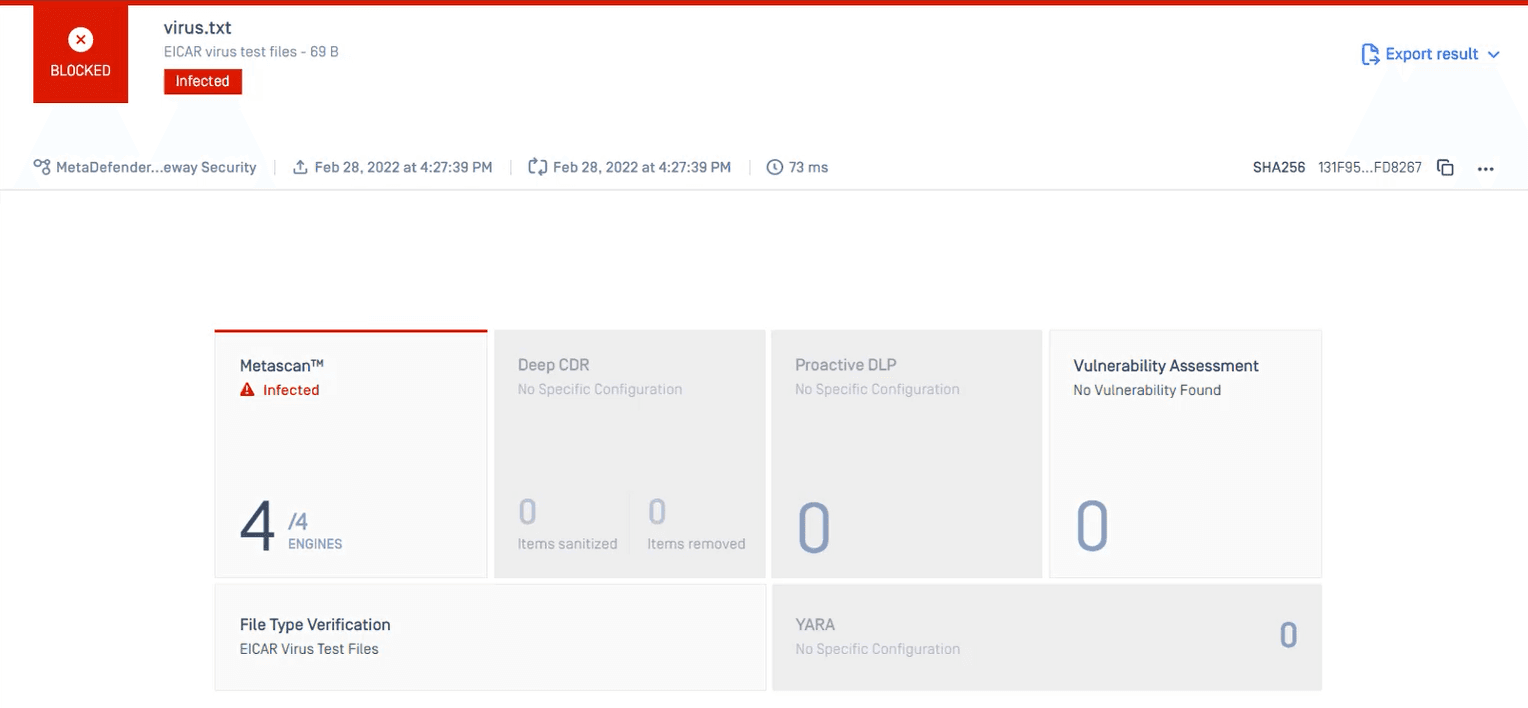
Kết quả quét chi tiết được hiển thị trong MetaDefender Core.
Về OPSWAT MetaDefender cho Jenkins
OPSWAT MetaDefender vì Jenkins sẽ kiểm tra các bản dựng của bạn để phát hiện phần mềm độc hại và thông tin bí mật trước khi phát hành ứng dụng ra công chúng. Được hỗ trợ bởi toàn bộ tính năng của nền tảng MetaDefender — bao gồm hơn 30 công cụ chống vi-rút hàng đầu, Công nghệ Deep CDR™ và Proactive DLP— plugin MetaDefender dành cho Jenkins sẽ quét kỹ lưỡng mã nguồn và các thành phần của bạn để phát hiện mọi mối đe dọa. Bạn sẽ được thông báo về các vấn đề tiềm ẩn thông qua các cơ chế bảo vệ tích hợp sẵn, giúp ngăn chặn sự lây lan của phần mềm độc hại và rò rỉ dữ liệu nhạy cảm. Tìm hiểu thêm về MetaDefender dành cho Jenkins và các công cụ miễn phí khác củaOPSWAT .
Để biết thêm thông tin, vui lòng liên hệ với các chuyên gia an ninh mạng của chúng tôi.
