Vào lúc 6 giờ 58 phút sáng, một bệnh nhân tải lên một mẫu đơn giới thiệu lên cổng thông tin bệnh viện của bạn. Trên bề mặt, đó chỉ là một tệp PDF vô hại trong số hàng nghìn tệp khác. Đến 7 giờ 15 phút sáng, tệp đó đã được sao lưu qua ba tầng dự phòng. Điều mà không ai nhận ra là tệp này chứa một lỗ hổng “zero-day” mà chưa có phần mềm diệt virus nào trên thiết bị đầu cuối từng phát hiện trước đó. Đến trưa, phần mềm tống tiền đã mã hóa các hệ thống hình ảnh y tế của bạn, khoa chẩn đoán hình ảnh ngừng hoạt động và các đội ngũ y tế đang phải vất vả ứng phó.
Đây không phải là một tình huống giả định mang tính kịch tính. Đó là thực trạng đang diễn ra trong lĩnh vực an ninh mạng y tế hiện đại. Và điều này minh họa một sự thật phũ phàng: chỉ riêng việc bảo vệ các thiết bị đầu cuối thôi thì không còn đủ để đảm bảo an toàn cho dữ liệu bệnh nhân hay hoạt động của bệnh viện.
Ngành y tế hiện đang phải đối mặt với chi phí xử lý vi phạm bảo mật cao nhất so với bất kỳ ngành nào khác, với mức trung bình 7,42 triệu USD cho mỗi vụ việc, và gần một phần ba trong số đó liên quan đến phần mềm tống tiền. Các tệp tin được truyền tải quá nhanh, lan rộng quá mức và đi qua quá nhiều hệ thống, khiến các thiết bị đầu cuối không thể là tuyến phòng thủ duy nhất.
Tại sao Endpoint Hệ thống bảo vệ không ngăn chặn được các mối đe dọa lây lan qua tệp tin trong lĩnh vực chăm sóc sức khỏe.
Các công cụ bảo mật điểm cuối truyền thống được phát triển dành cho môi trường máy tính để bàn, chứ không phải cho các hệ sinh thái bệnh viện phức tạp và rộng lớn, nơi các tệp tin được truyền qua các hệ thống chẩn đoán hình ảnh, dịch vụ lưu trữ đám mây, mạng lưới của các nhà cung cấp và các quy trình xử lý trí tuệ nhân tạo mà không bao giờ đi qua một điểm cuối được bảo vệ nào. Điều này tạo ra những “điểm mù” khổng lồ mà các kẻ tấn công có thể lợi dụng.
Cách phần mềm độc hại lây lan qua tệp tin né tránh sự tấn công Endpoint Phòng thủ
Phần mềm độc hại hiện đại được thiết kế để vượt qua các công cụ nhận dạng dựa trên chữ ký và thậm chí cả hành vi của thiết bị đầu cuối. Các lỗ hổng bảo mật zero-day ẩn mình bên trong các tệp PDF và DICOM. Phần mềm độc hại đa hình liên tục biến đổi. Các bản sao lưu và kho lưu trữ đám mây sao chép các tệp độc hại trước khi các tác nhân trên thiết bị đầu cuối có thể can thiệp.
Tại nhiều bệnh viện, dấu hiệu đầu tiên của tình trạng nhiễm virus có thể là một trạm làm việc chẩn đoán hình ảnh bị treo hoặc một kho lưu trữ hình ảnh bị hỏng, chứ không phải là một tệp tin bị kẹt.
Những lầm tưởng khiến bệnh viện gặp rủi ro.
Mặc dù vậy, một số quan niệm sai lầm nguy hiểm vẫn tồn tại trong ngành. Các bệnh viện thường tin rằng:
- “ Endpoint "Bảo vệ là đủ rồi."
- “ Cloud Các nhà cung cấp chịu trách nhiệm về vấn đề an ninh.”
- “Cất rồi quét sẽ thu thập được mọi thứ.”
- “ Mã hóa giải quyết được vấn đề.”
Tuy nhiên, các mối đe dọa thường xâm nhập qua các mạng lưu trữ hoặc mạng hình ảnh, hoàn toàn bỏ qua các thiết bị đầu cuối, và các nhà cung cấp dịch vụ đám mây chỉ bảo mật cơ sở hạ tầng, chứ không bảo mật nội dung mà các bệnh viện tải lên.
Phương pháp “lưu trữ rồi quét” đặc biệt nguy hại. Nếu phần mềm độc hại chỉ được phát hiện sau khi tệp đã được sao chép vào các bản sao lưu hoặc các hệ thống hạ lưu, việc ngăn chặn sẽ trở nên khó khăn hơn gấp bội. Quá trình khôi phục có thể kéo dài đến vài ngày hoặc vài tuần, chứ không phải vài giờ.
Cách mã độc tống tiền và các mối đe dọa qua tệp tin lây lan trong hệ thống bệnh viện
Hoạt động của bệnh viện phụ thuộc vào việc di chuyển liên tục các tệp tin: hồ sơ bệnh nhân, giấy giới thiệu, kết quả chụp chiếu, kết quả xét nghiệm, hồ sơ yêu cầu bồi thường bảo hiểm, tệp tin của nhà cung cấp và giờ đây là dữ liệu huấn luyện trí tuệ nhân tạo. Mỗi lần di chuyển đều tiềm ẩn nguy cơ trở thành một đường dẫn tấn công.
Một dòng thời gian tấn công điển hình
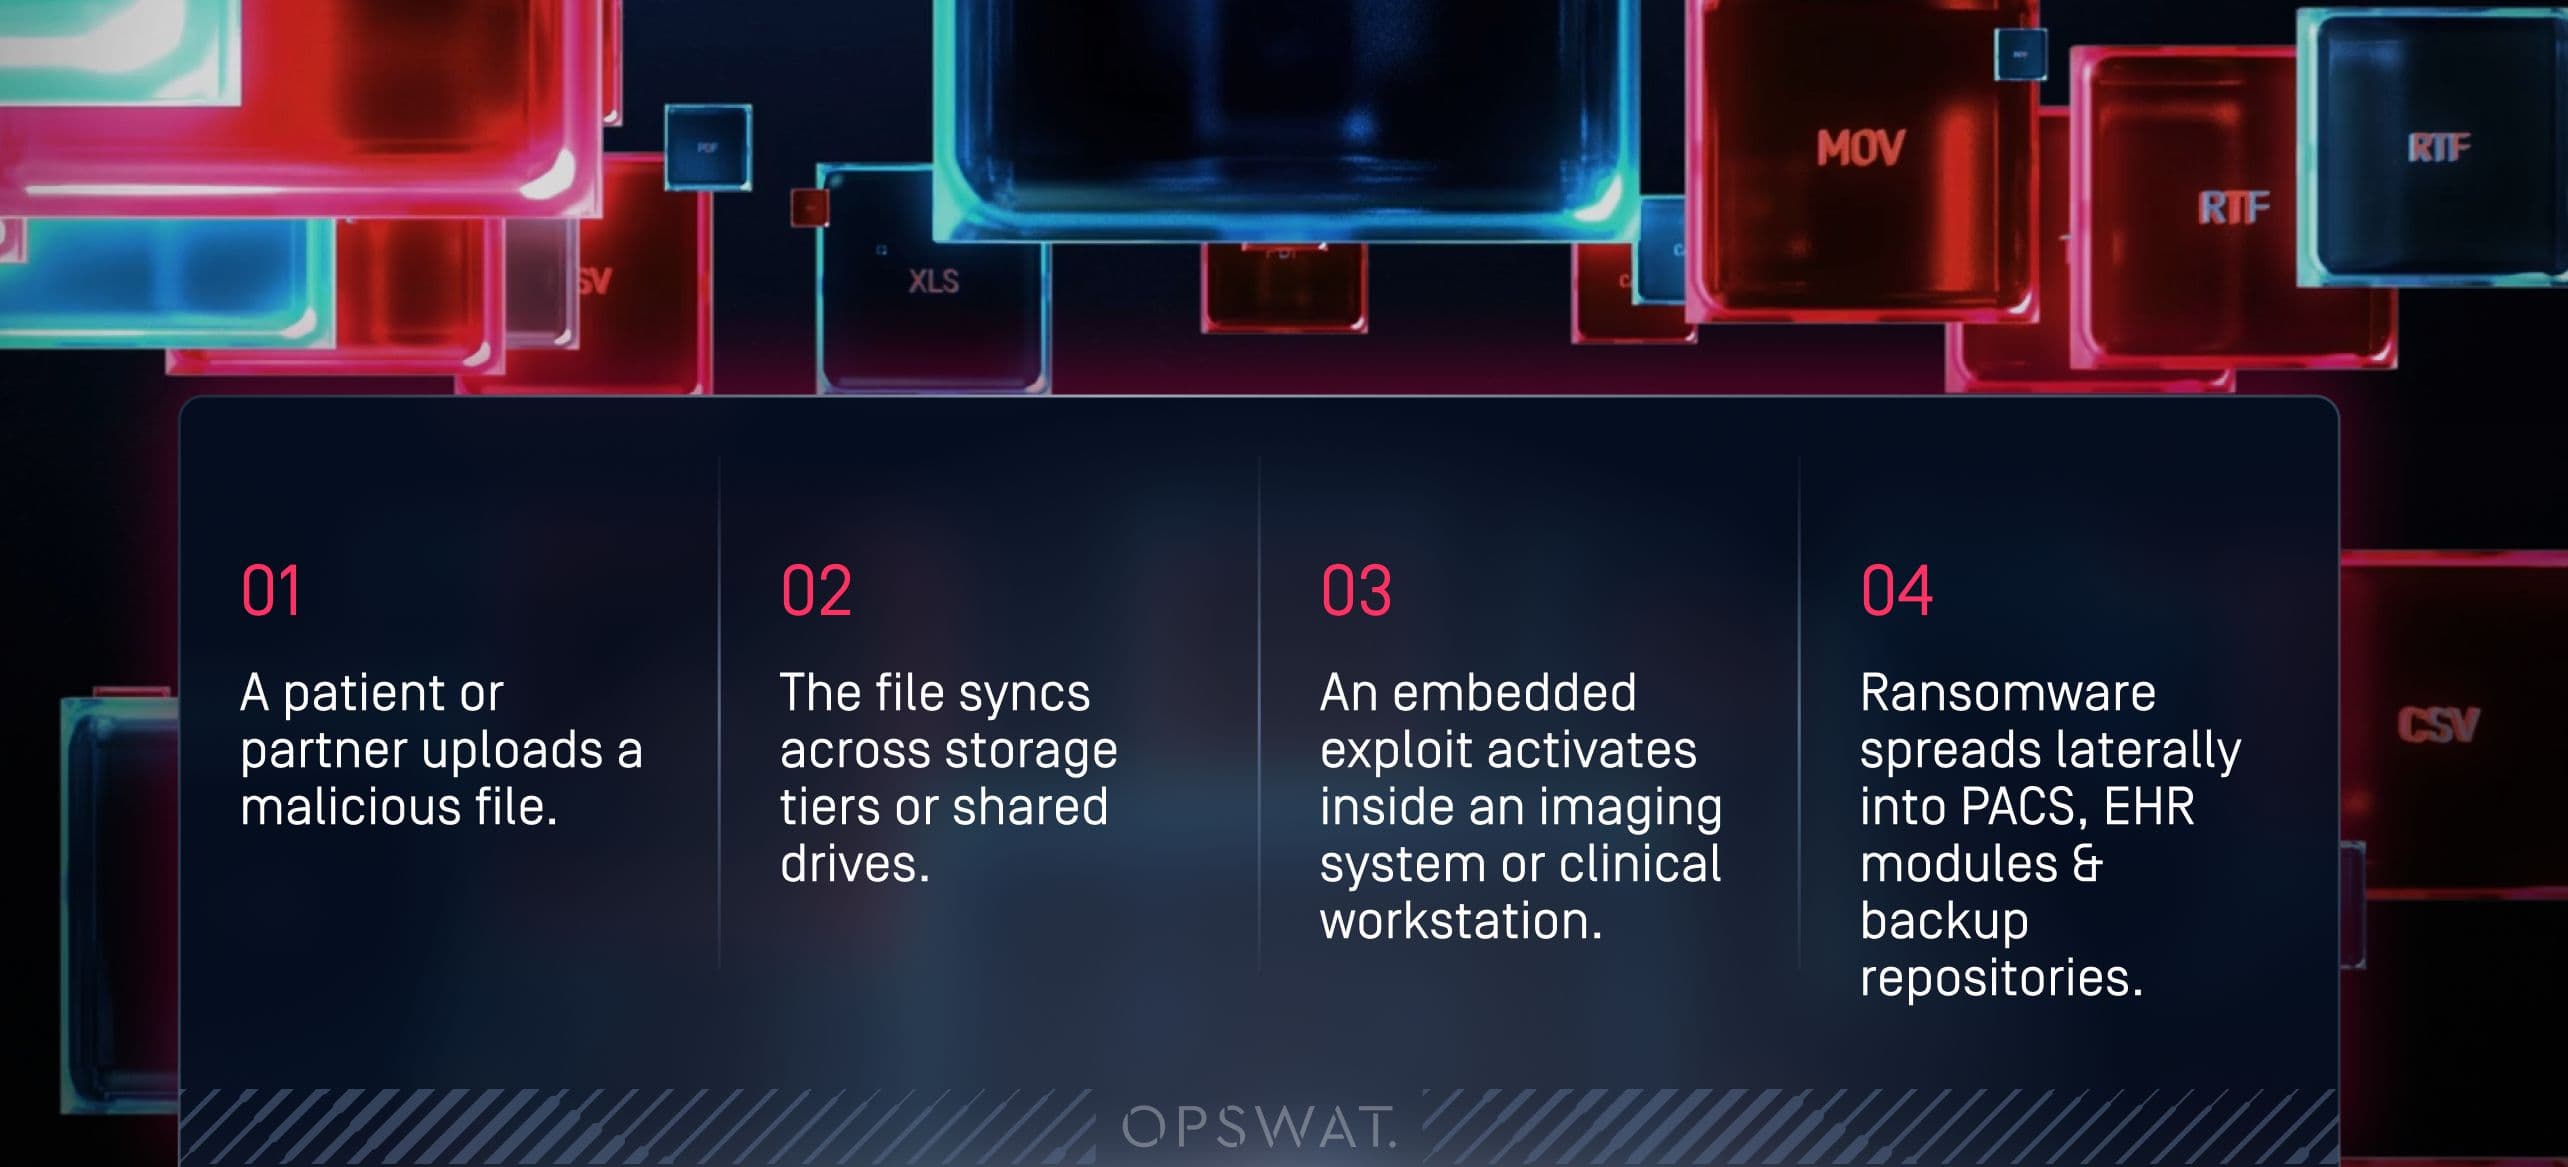
Một tệp tin độc hại duy nhất có thể lan truyền từ điểm xâm nhập bên ngoài đến các hệ thống quan trọng chỉ trong vài phút. Trình tự thường diễn ra như sau:
- Bệnh nhân hoặc người thân tải lên một tệp tin độc hại.
- Tệp được đồng bộ hóa trên các tầng lưu trữ hoặc ổ đĩa dùng chung.
- Một lỗ hổng bảo mật được cấy ghép được kích hoạt bên trong hệ thống hình ảnh y tế hoặc trạm làm việc lâm sàng.
- Phần mềm tống tiền lây lan theo chiều ngang vào các hệ thống PACS, mô đun EHR và kho lưu trữ bản sao lưu.
Một khi các bản sao lưu bị nhiễm virus, việc khôi phục sự cố trở thành cuộc chạy đua với thời gian.
Hình ảnh y tế, hệ thống PACS và các thiết bị kết nối: Những mục tiêu có giá trị cao
Các hệ thống hình ảnh y tế tiềm ẩn một số lỗ hổng bảo mật đặc thù và nguy hiểm nhất. Các tệp DICOM có thể chứa các tập lệnh ẩn hoặc phần mềm độc hại. Các thiết bị cũ và hệ điều hành lỗi thời tạo ra những điểm xâm nhập dễ dàng. Các quy trình làm việc liên kết với nhau trong lĩnh vực hình ảnh y tế tạo điều kiện thuận lợi cho việc di chuyển ngang.
Nếu kẻ tấn công xâm nhập vào một tệp tin hình ảnh duy nhất, hiệu ứng domino có thể làm tê liệt hoạt động chẩn đoán hình ảnh trong nhiều ngày.
Các quy trình xử lý dữ liệu AI: Biên giới mới cho các cuộc tấn công dựa trên tệp tin
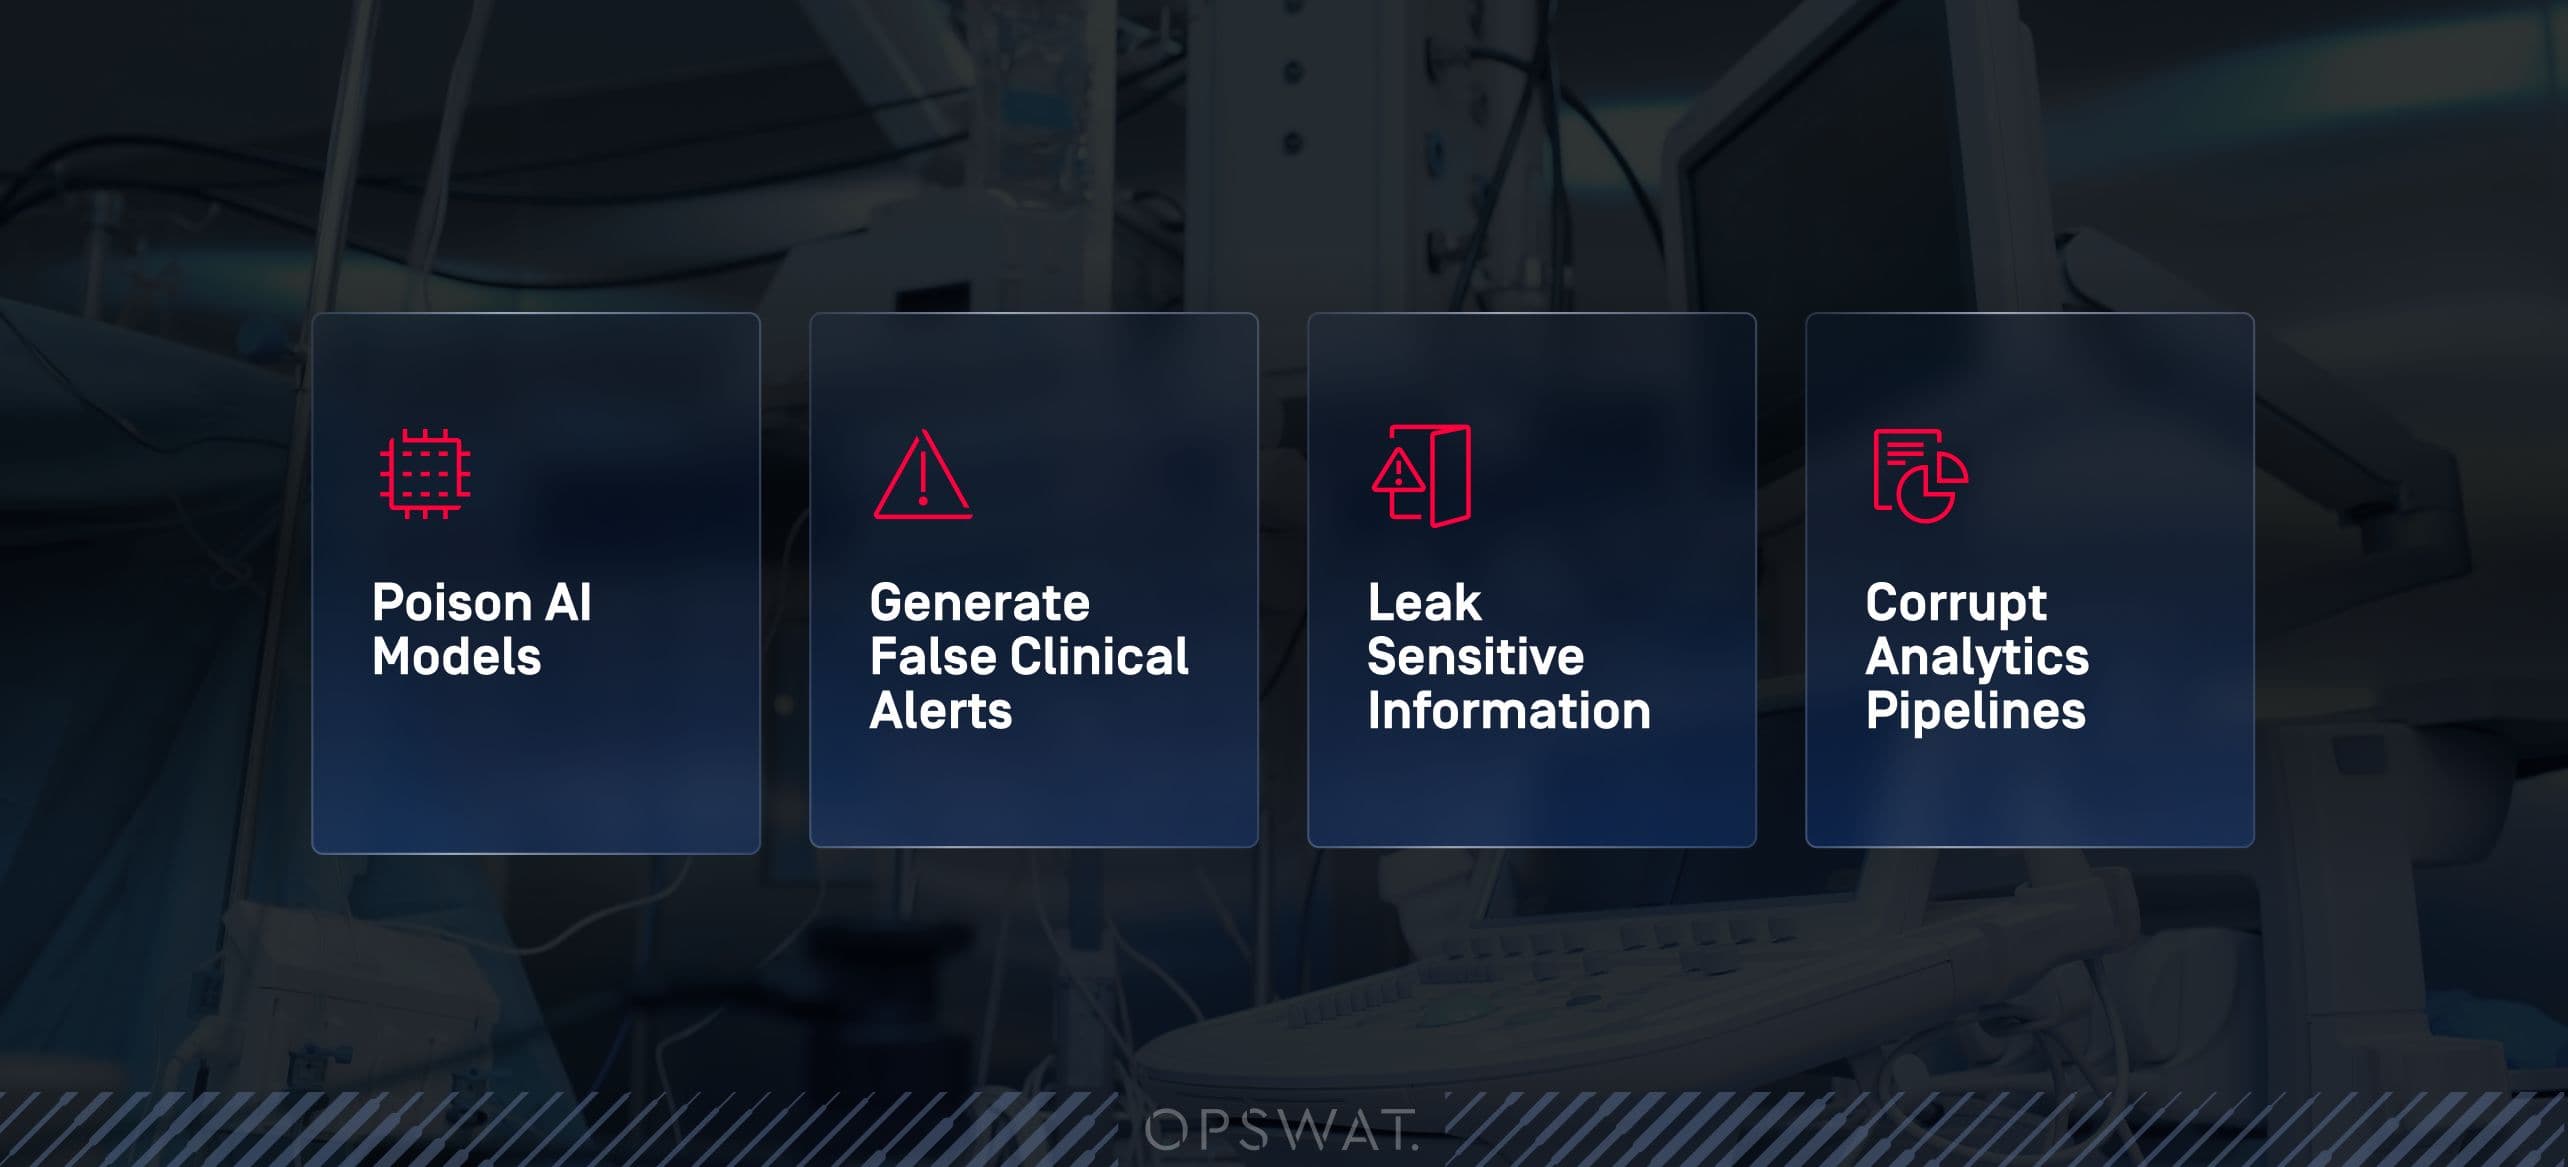
Các mô hình trí tuệ nhân tạo (AI) và học máy xử lý khối lượng khổng lồ các tài liệu, biểu mẫu và hình ảnh. Các quy trình làm việc này rất mạnh mẽ, nhưng chúng cũng làm gia tăng đáng kể diện tích tấn công. Các tệp tin độc hại hoặc bị thao túng có thể:
- Mô hình AI độc hại
- Tạo ra các cảnh báo lâm sàng sai
- Rò rỉ thông tin nhạy cảm
- Các quy trình phân tích bị lỗi
Các bệnh viện hiện đang sử dụng các giải pháp của OPSWAT đều tiến hành khử trùng và kiểm tra từng tệp trước khi tệp đó được đưa vào quy trình làm việc của AI, nhằm đảm bảo rằng AI lâm sàng vẫn là một tài sản, chứ không phải là một gánh nặng.
Bảo mật tập tin: Một yêu cầu bắt buộc về tuân thủ, chứ không phải chỉ là một mục cần đánh dấu
Bảo mật thông tin y tế ( Bảo mật tập tin ) thường bị hiểu nhầm là chỉ đơn thuần là mã hóa hoặc kiểm soát truy cập. Tuy nhiên, các quy định như HIPAA, GDPR và NIS2 yêu cầu các tổ chức phải thực hiện các biện pháp mạnh mẽ hơn nhiều, nhằm đảm bảo tính toàn vẹn — chứ không chỉ tính bảo mật — của dữ liệu bệnh nhân.
Hiểu về ePHI trong bối cảnh của Bảo mật tệp tin
Thông tin y tế được bảo vệ dưới dạng điện tử tồn tại ở khắp mọi nơi: trong các tệp hình ảnh, tài liệu chuyển viện, danh sách công việc, bộ dữ liệu trí tuệ nhân tạo (AI), báo cáo xét nghiệm và thậm chí cả siêu dữ liệu. Bất kỳ tệp nào chứa thông tin nhận dạng hoặc bối cảnh lâm sàng đều phải được bảo vệ, giám sát và có thể kiểm tra được.
Các yêu cầu tuân thủ đang ngày càng chặt chẽ hơn.
Các cơ quan quản lý hiện nay yêu cầu các bệnh viện phải chứng minh:
- Khả năng theo dõi toàn diện quá trình di chuyển tệp tin từ đầu đến cuối.
- Phát hiện và báo cáo sự cố nhanh chóng
- Các biện pháp kiểm soát tính toàn vẹn nhằm ngăn chặn việc giả mạo dữ liệu.
- Nhật ký có thể kiểm tra được về các sự kiện quét và làm sạch dữ liệu.
Việc triển khai dịch vụ lưu trữ đám mây ( Bảo mật tập tin ) theo kiểu phân mảnh hoặc mang tính phản ứng khiến việc đáp ứng các yêu cầu này trở nên gần như bất khả thi.
Bảo mật tệp tin và An toàn Bệnh nhân: Có mối liên hệ trực tiếp
Khi các mối đe dọa từ tệp tin gây gián đoạn quá trình chụp ảnh y tế, hệ thống phòng thí nghiệm hoặc quy trình quản lý thuốc, an toàn của bệnh nhân sẽ bị ảnh hưởng ngay lập tức. Không chỉ đơn thuần là một vấn đề về công nghệ thông tin, phần mềm tống tiền còn đe dọa đến tính toàn vẹn hoạt động của toàn bộ cơ sở y tế.
Các chiến lược nâng cao cho việc phân tích dữ liệu theo từng lớp ( Bảo mật tập tin ) trong lĩnh vực y tế
Các tổ chức y tế có tầm nhìn xa đang vượt ra khỏi phạm vi các thiết bị đầu cuối để hướng tới một kiến trúc bảo mật mạng đa lớp, chủ động ( Bảo mật tập tin ).
Multiscanning Sức mạnh đến từ số đông
Thay vì chỉ dựa vào một công cụ chống vi-rút duy nhất, công nghệ Metascan™ Multiscanning củaOPSWAT tận dụng hơn 30 công cụ cùng lúc, phát hiện hơn 99% các mối đe dọa đã biết và chưa biết.
Điều này giúp rút ngắn đáng kể khoảng thời gian dễ bị tấn công và phát hiện được những mối đe dọa mà các công cụ khác bỏ sót.
Loại bỏ và tái cấu trúc nội dung: Loại bỏ các mối đe dọa ẩn trong tệp tin
Công nghệ Deep CDR™ loại bỏ nội dung hoạt động, mã khai thác và các mối đe dọa ẩn, sau đó tái tạo một phiên bản tệp an toàn và vẫn hoạt động bình thường. Công nghệ này đặc biệt hiệu quả trong các trường hợp sau:
- Các tệp PDF và tài liệu Office
- Hình ảnh DICOM
- Các biểu mẫu do bệnh nhân hoặc đối tác tải lên.
- Các định dạng tệp có kho lưu trữ lồng nhau
Công nghệ Deep CDR™, với điểm số 100% về khả năng bảo vệ và độ chính xác do SE Labs đánh giá, ngăn chặn các mối đe dọa đã biết và chưa biết đồng thời vẫn duy trì đầy đủ chức năng của tệp chỉ trong vài mili giây.
Adaptive Công nghệ hộp cát và DLP hỗ trợ AI
Khi các tệp cần được kiểm tra kỹ lưỡng hơn, công nghệ dựa trên mô phỏng của OPSWATAdaptive Sandbox phân tích hành vi của chúng theo thời gian thực. Công nghệ Proactive DLP™ được hỗ trợ bởi trí tuệ nhân tạo (AI) phát hiện và chặn hoặc che giấu thông tin y tế cá nhân điện tử (ePHI) cùng các nội dung nhạy cảm khác, hỗ trợ tuân thủ các nghĩa vụ theo HIPAA và GDPR.
Xử lý tệp nội tuyến: Bảo vệ mọi điểm truy cập
Kiểm tra trực tiếp có nghĩa là các tệp sẽ được quét và làm sạch trước khi được đưa vào môi trường của bạn — chứ không phải vài giờ sau đó. Điều này cho phép:
- Loại bỏ mối đe dọa ngay lập tức
- Ghi chép đầy đủ chuỗi giám sát hàng hóa.
- Phản ứng nhanh chóng trước sự cố
- Bảo vệ nhất quán trên các cổng thông tin, email, MFT quy trình làm việc về xử lý hình ảnh và trí tuệ nhân tạo
Các nghiên cứu điển hình trong thực tế: Bằng chứng cho thấy phương pháp “ Bảo mật tập tin ” nhiều tầng mang lại hiệu quả
Các tổ chức y tế trên toàn thế giới đang áp dụng phương pháp này và thu được những kết quả rõ rệt.
Clalit Health Services: Quản lý hàng triệu hồ sơ mỗi ngày
Là một trong những tổ chức y tế lớn nhất thế giới, Clalit đã triển khai Metascan Multiscanning và công nghệ Deep CDR™ để kiểm tra hàng triệu tệp tin mỗi ngày. Kết quả: ngăn chặn thành công các mối đe dọa zero-day, nâng cao khả năng tuân thủ quy định và thiết lập một tiêu chuẩn mới cho việc phân tích mã nguồn ( Bảo mật tập tin ) trên quy mô lớn.
Khôi phục sau khi bị tấn công bằng mã độc tống tiền mà không cần tắt máy.
Một nhà cung cấp dịch vụ y tế hàng đầu đã sử dụng giải pháp Quản lý Truyền tệp (Managed File Transfer™) củaMetaDefender (MFT) — một giải pháp truyền tệp an toàn ( MFT ) tích hợp liền mạch với các công nghệ Quản lý Dữ liệu ( Bảo mật tập tin ) của OPSWAT— để khử nhiễm các tệp đã khôi phục trong quá trình khắc phục sự cố do ransomware. Nhờ đó, họ đã duy trì được tính liên tục của hoạt động kinh doanh, chứng minh được sự tuân thủ quy định và tránh được các hình phạt pháp lý nghiêm trọng.
Luzerner Psychiatrie AG: Ngăn chặn phần mềm độc hại lây lan qua email
Trước tình trạng thường xuyên phải đối mặt với các cuộc tấn công lừa đảo, Luzerner Psychiatrie AG đã triển khai các giải pháp Adaptive Sandbox và MetaDefender Email Security™ nhằm ngăn chặn các tệp đính kèm chứa phần mềm độc hại tiếp cận nhân viên y tế. Dữ liệu bệnh nhân vẫn được bảo vệ an toàn và số vụ vi phạm đã giảm xuống còn 0.
Các bước hành động cụ thể để vượt qua Endpoint AV
Các nhà lãnh đạo an ninh y tế sẵn sàng tăng cường Bảo mật tệp tin Nên bắt đầu bằng một lộ trình có cấu trúc.
Lập bản đồ quy trình xử lý từng tệp (cổng thông tin bệnh nhân, PACS, lưu trữ đám mây, quy trình xử lý AI) và xác định những điểm mà tệp được nhập vào mà không qua quá trình quét hoặc làm sạch dữ liệu.
Thực thi việc quét và ghi lại dữ liệu CDR cho các tệp DICOM, đảm bảo an toàn cho việc trao đổi dữ liệu với nhà cung cấp và đảm bảo khả năng kiểm toán mọi điểm tiếp xúc với tệp.
Khử trùng và xác thực toàn bộ dữ liệu trước khi nhập vào hệ thống để ngăn ngừa sự xâm nhập và rò rỉ dữ liệu.
Kết hợp các công nghệ quét đa lớp, CDR, sandboxing, DLP dựa trên trí tuệ nhân tạo và khử độc trực tuyến để mang lại sự bảo vệ toàn diện và tuân thủ các quy định.
Bạn đã sẵn sàng để thực hiện bước tiếp theo chưa?
Hãy tham khảo toàn bộ tài liệu chuyên sâu để tìm hiểu cách các bệnh viện hàng đầu đang sử dụng phương pháp bảo vệ đa lớp ( Bảo mật tập tin ) nhằm vô hiệu hóa các mối đe dọa trước khi chúng có thể xâm nhập vào máy trạm hoặc ảnh hưởng đến bệnh nhân.
