MetaDefender Software Supply Chain Phiên bản 2.4.0 hiện hỗ trợ hai tích hợp mới: GitLab để quét kho lưu trữ mã nguồn và Jira để cải thiện khả năng cộng tác và ứng phó sự cố.
Những tính năng mới này giúp các nhóm phát triển phát hiện và giải quyết các vấn đề bảo mật nhanh hơn đồng thời liên tục tích hợp bảo mật vào SDLC (vòng đời phát triển phần mềm).
Tích hợp quét bảo mật để tìm mã độc, lỗ hổng bảo mật bảo mật và bí mật được mã hóa cứng vào kho lưu trữ GitLab của bạn để bảo vệ mã nguồn.
Thêm các tính năng tự động hóa vào hoạt động cộng tác và ứng phó sự cố của nhóm bạn bằng cách thúc đẩy việc tạo phiếu Jira cho các thành phần phần mềm đáng ngờ.
Tích hợp Jira: Cải thiện sự cộng tác và tăng tốc phản hồi sự cố
Tích hợp Jira mới giúp các nhóm luôn cập nhật thông tin và phản ứng nhanh chóng khi phát sinh sự cố bảo mật.
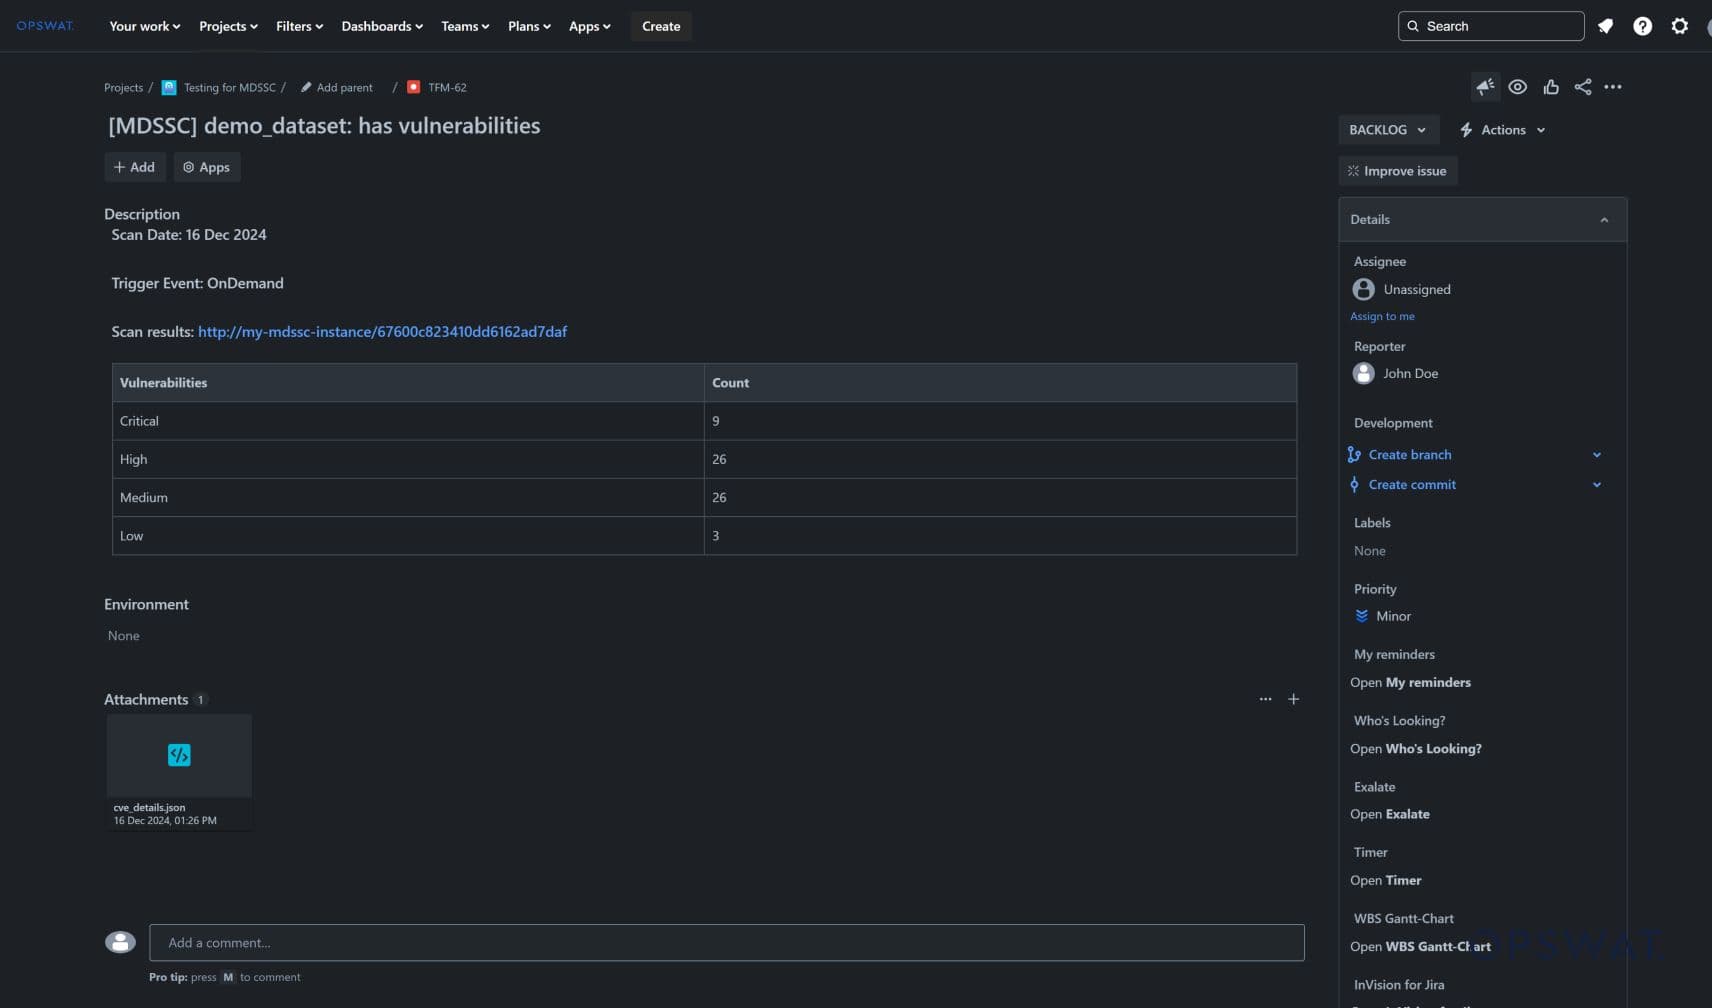
Khi MetaDefender Software Supply Chain phát hiện mã độc, lỗ hổng bảo mật hoặc bí mật được mã hóa cứng, người dùng có thể cấu hình để tự động tạo phiếu Jira. Phiếu này thông báo cho nhóm về sự cố trong ngăn xếp ứng dụng, để nhóm bảo mật hoặc thành viên dự án có liên quan có thể nhanh chóng đánh giá tình hình và xác định các bước tiếp theo. Ví dụ: nhóm bảo mật hoặc thành viên dự án Jira được chỉ định có thể nhận thông báo để ưu tiên các bước khắc phục.
Thiết lập và cấu hình dễ dàng
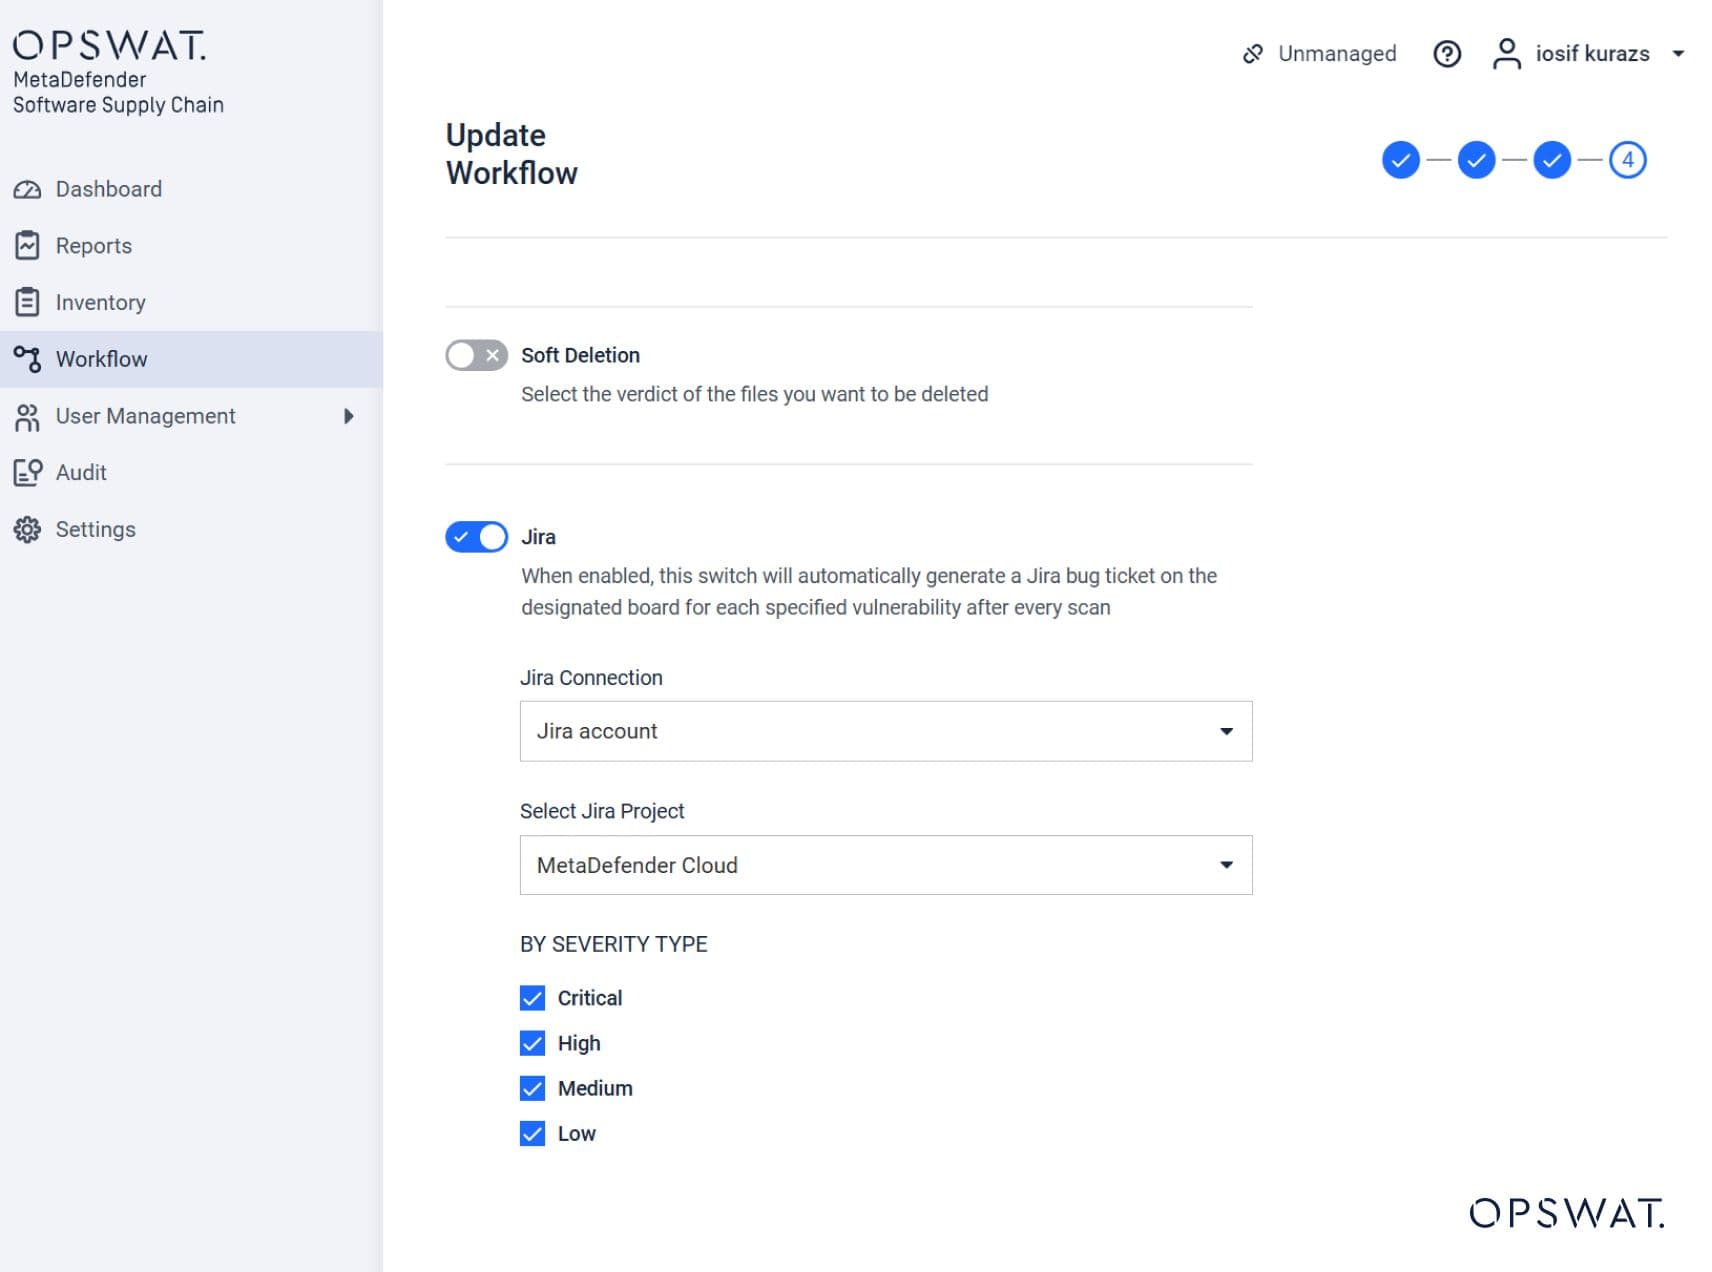
Kết nối Jira với MetaDefender Software Supply Chain nhanh chóng và dễ dàng. Với tư cách là quản trị viên Jira, chỉ cần tạo một mã thông báo để liên kết hai nền tảng. Sau đó, cấu hình việc tạo phiếu trong Workflow > Update Workflow > Jira > Enable.
Tích hợp GitLab để bảo mật kho lưu trữ mã nguồn
Đối với các tổ chức sử dụng GitLab trong SDLC, việc tích hợp MetaDefender Software Supply Chain mang khả năng bảo mật trực tiếp vào đường ống phát triển của bạn. Tương tự như các tích hợp khác trong MetaDefender Software Supply Chain , bạn có thể:
Thực hiện quét liên tục: Lên lịch quét thường xuyên hoặc kích hoạt thủ công cho kho lưu trữ GitLab.
Phân tích báo cáo chi tiết: Nhận diện các lỗ hổng bảo mật, mã độc và bí mật được mã hóa cứng trong mã nguồn của bạn.
Xem và tạo SBOM Insights: Truy cập SBOM toàn diện ( Phần mềm (Biểu kê vật liệu) để hiểu các thành phần trong ngăn xếp ứng dụng của bạn, cũng như sự phụ thuộc và rủi ro của chúng.
Kiểm tra kết quả quét
Sau khi quá trình quét kho lưu trữ GitLab hoàn tất, MetaDefender Software Supply Chain tạo báo cáo chi tiết có thể truy cập từ tab Báo cáo. Báo cáo này bao gồm:
- Tóm tắt cấp cao về các vấn đề đã phát hiện.
- Chi tiết cấp độ tệp về mã độc, bí mật và lỗ hổng bảo mật.
- Chế độ xem cây có thể mở rộng để phân tích chuyên sâu.
- Thông tin chi tiết về các thành phần phần mềm của bạn thông qua tab SBOM.
Những Tích hợp Này Giúp ích như thế nào
Tích hợp GitLab và Jira được thiết kế để hỗ trợ quy trình làm việc linh hoạt, DevSecOps. Bằng cách nhúng bảo mật sâu hơn vào chuỗi cung ứng phần mềm, các tổ chức và nhóm phần mềm có thể:
Phát hiện rủi ro sớm trong SDLC | Tự động giải quyết sự cố | Tăng cường sự hợp tác |
Với chức năng quét liên tục, các vấn đề bảo mật sẽ được xác định sớm hơn trong chu kỳ phát triển. | Tự động hóa Jira giúp tăng tốc phản ứng sự cố, đảm bảo các nhóm luôn được thông báo và có thể hành động nhanh chóng. | Cả hai tích hợp đều cải thiện khả năng giao tiếp và cộng tác giữa các nhóm phát triển và bảo mật. |
Về MetaDefender Software Supply Chain
MetaDefender Software Supply Chain tăng cường đường ống DevSecOps của bạn bằng cách quét mọi thư viện phần mềm, bao gồm các thành phần của bên thứ ba nguồn mở để xác định các mối đe dọa và lỗ hổng bảo mật bảo mật. Với các công nghệ phát hiện và phòng ngừa của chúng tôi, SDLC của bạn được bảo vệ khỏi mã độc và lỗ hổng bảo mật để tăng cường bảo mật ứng dụng và tuân thủ.
Chi tiết phát hành
- Sản phẩm: Supply Chain Phần mềm MetaDefender
- Ngày phát hành: 18 Tháng 9 2024
- Ghi chú phát hành: 2.4.0
- Tải về từ OPSWAT Cổng
Để biết thêm thông tin, hãy trao đổi với các chuyên gia an ninh mạng của chúng tôi.
