Khi xem xét việc sử dụng các phương tiện lưu trữ di động trong khu vực an ninh, chúng ta thường quan tâm đến việc ngăn chặn phần mềm độc hại hoặc các mối đe dọa xâm nhập vào cơ sở của mình. Chúng ta hiếm khi nghĩ đến điều gì sẽ xảy ra khi những thiết bị đó, và đôi khi cả dữ liệu của chúng ta, rời khỏi cơ sở. Những nhân viên luôn chăm sóc cẩn thận các hoạt động và thiết bị của chúng ta cuối cùng cũng sẽ rời khỏi nơi làm việc và tiếp tục cuộc sống hàng ngày. Trên đường đi, họ thường mang theo các tệp tin, nhật ký và nội dung từ cơ sở. Gần đây, chúng ta đã chứng kiến điều gì có thể xảy ra khi dữ liệu nhạy cảm rời khỏi một cơ sở an toàn và cùng với đó là quyền kiểm soát đối với dữ liệu đó. Một người ở Nhật Bản đã rời nơi làm việc và đến một quán bar để uống vài ly vào cuối ngày làm việc. Trong suốt buổi tối đó, họ đã làm mất một thẻ nhớ USB ( USB ) chứa thông tin cá nhân của gần nửa triệu người. Thông tin cá nhân này bao gồm tên, ngày sinh, địa chỉ, thông tin thuế, số tài khoản ngân hàng và thậm chí cả dữ liệu về các gia đình đang nhận trợ cấp an sinh xã hội.
Những sự cố đáng sợ như thế này cho thấy chúng tôi cần phải đánh giá lại các chính sách bảo mật của mình và xem chúng tôi có thể làm gì để ngăn chặn những sự cố như vậy xảy ra tại các trang web của chúng tôi. Điều gì sẽ xảy ra nếu chúng ta có thể hỗ trợ nhu cầu kinh doanh của mình bằng cách đưa vào các bản vá và cập nhật trọng yếu mà không có rủi ro mà thiết bị lưu trữ di động có thể mang lại? Điều gì sẽ xảy ra nếu chúng ta có thể đưa các tệp vào một khu vực được bảo vệ một cách an toàn mà không có nguy cơ dữ liệu bị quay trở lại? Điều này có thể thực hiện được với công nghệ và chính sách phù hợp, và OPSWAT Cung cấp nhiều lựa chọn.
MetaDefender Kiosk đến Vault (Tăng cường ngăn ngừa thất thoát dữ liệu)
Các nhà cung cấp và nhà thầu thường cần trích xuất tệp từ một cơ sở dữ liệu cho mục đích gỡ lỗi và phân tích. Trong trường hợp sử dụng này, luồng dữ liệu có thể đến và đi từ MetaDefender Managed File Transfer (MFT) . Dữ liệu đi sẽ bắt đầu tại MetaDefender Managed File Transfer (MFT) và chuyển đến MetaDefender Kiosk nơi người dùng đã được xác thực và ủy quyền có thể trích xuất các tệp bằng phương tiện được phê duyệt. Các quy tắc Bảo mật Dữ liệu và Quyền riêng tư Dữ liệu được thực thi thông qua các quy tắc biên tập dữ liệu được xác định trước, được gán cho quy trình làm việc liên quan.
Các quy tắc biên tập dữ liệu và quy trình làm việc này được thiết kế để tăng cường tuân thủ bảo mật dữ liệu và quyền riêng tư dữ liệu theo GDPR, NIST, HIPAA, HITRUST, ISO/IEC và ISA/IEC. Mọi hoạt động truyền dữ liệu và thay đổi cấu hình quy trình làm việc đều được ghi lại để báo cáo kiểm toán chi tiết. Một tùy chọn "vòng kín" mạnh mẽ cho MetaDefender Kiosk cung cấp bảo mật cho Dữ liệu nghỉ và Dữ liệu đang chuyển tiếp. Trong trường hợp sử dụng này, Kiosk cung cấp khả năng kiểm soát quy trình làm việc trong đó các tệp được phân phối theo một hướng bằng cách sử dụng MetaDefender Unidirectional Security Gateway ( USG ) ĐẾN MetaDefender Managed File Transfer (MFT), được lưu trữ trên mạng đích. MetaDefender Managed File Transfer (MFT) cung cấp xác thực giám sát theo từng cấp, ủy quyền, phê duyệt và báo cáo kiểm toán khi truyền, lưu trữ và truy xuất tệp vào và ra khỏi các phân đoạn mạng được bảo vệ.
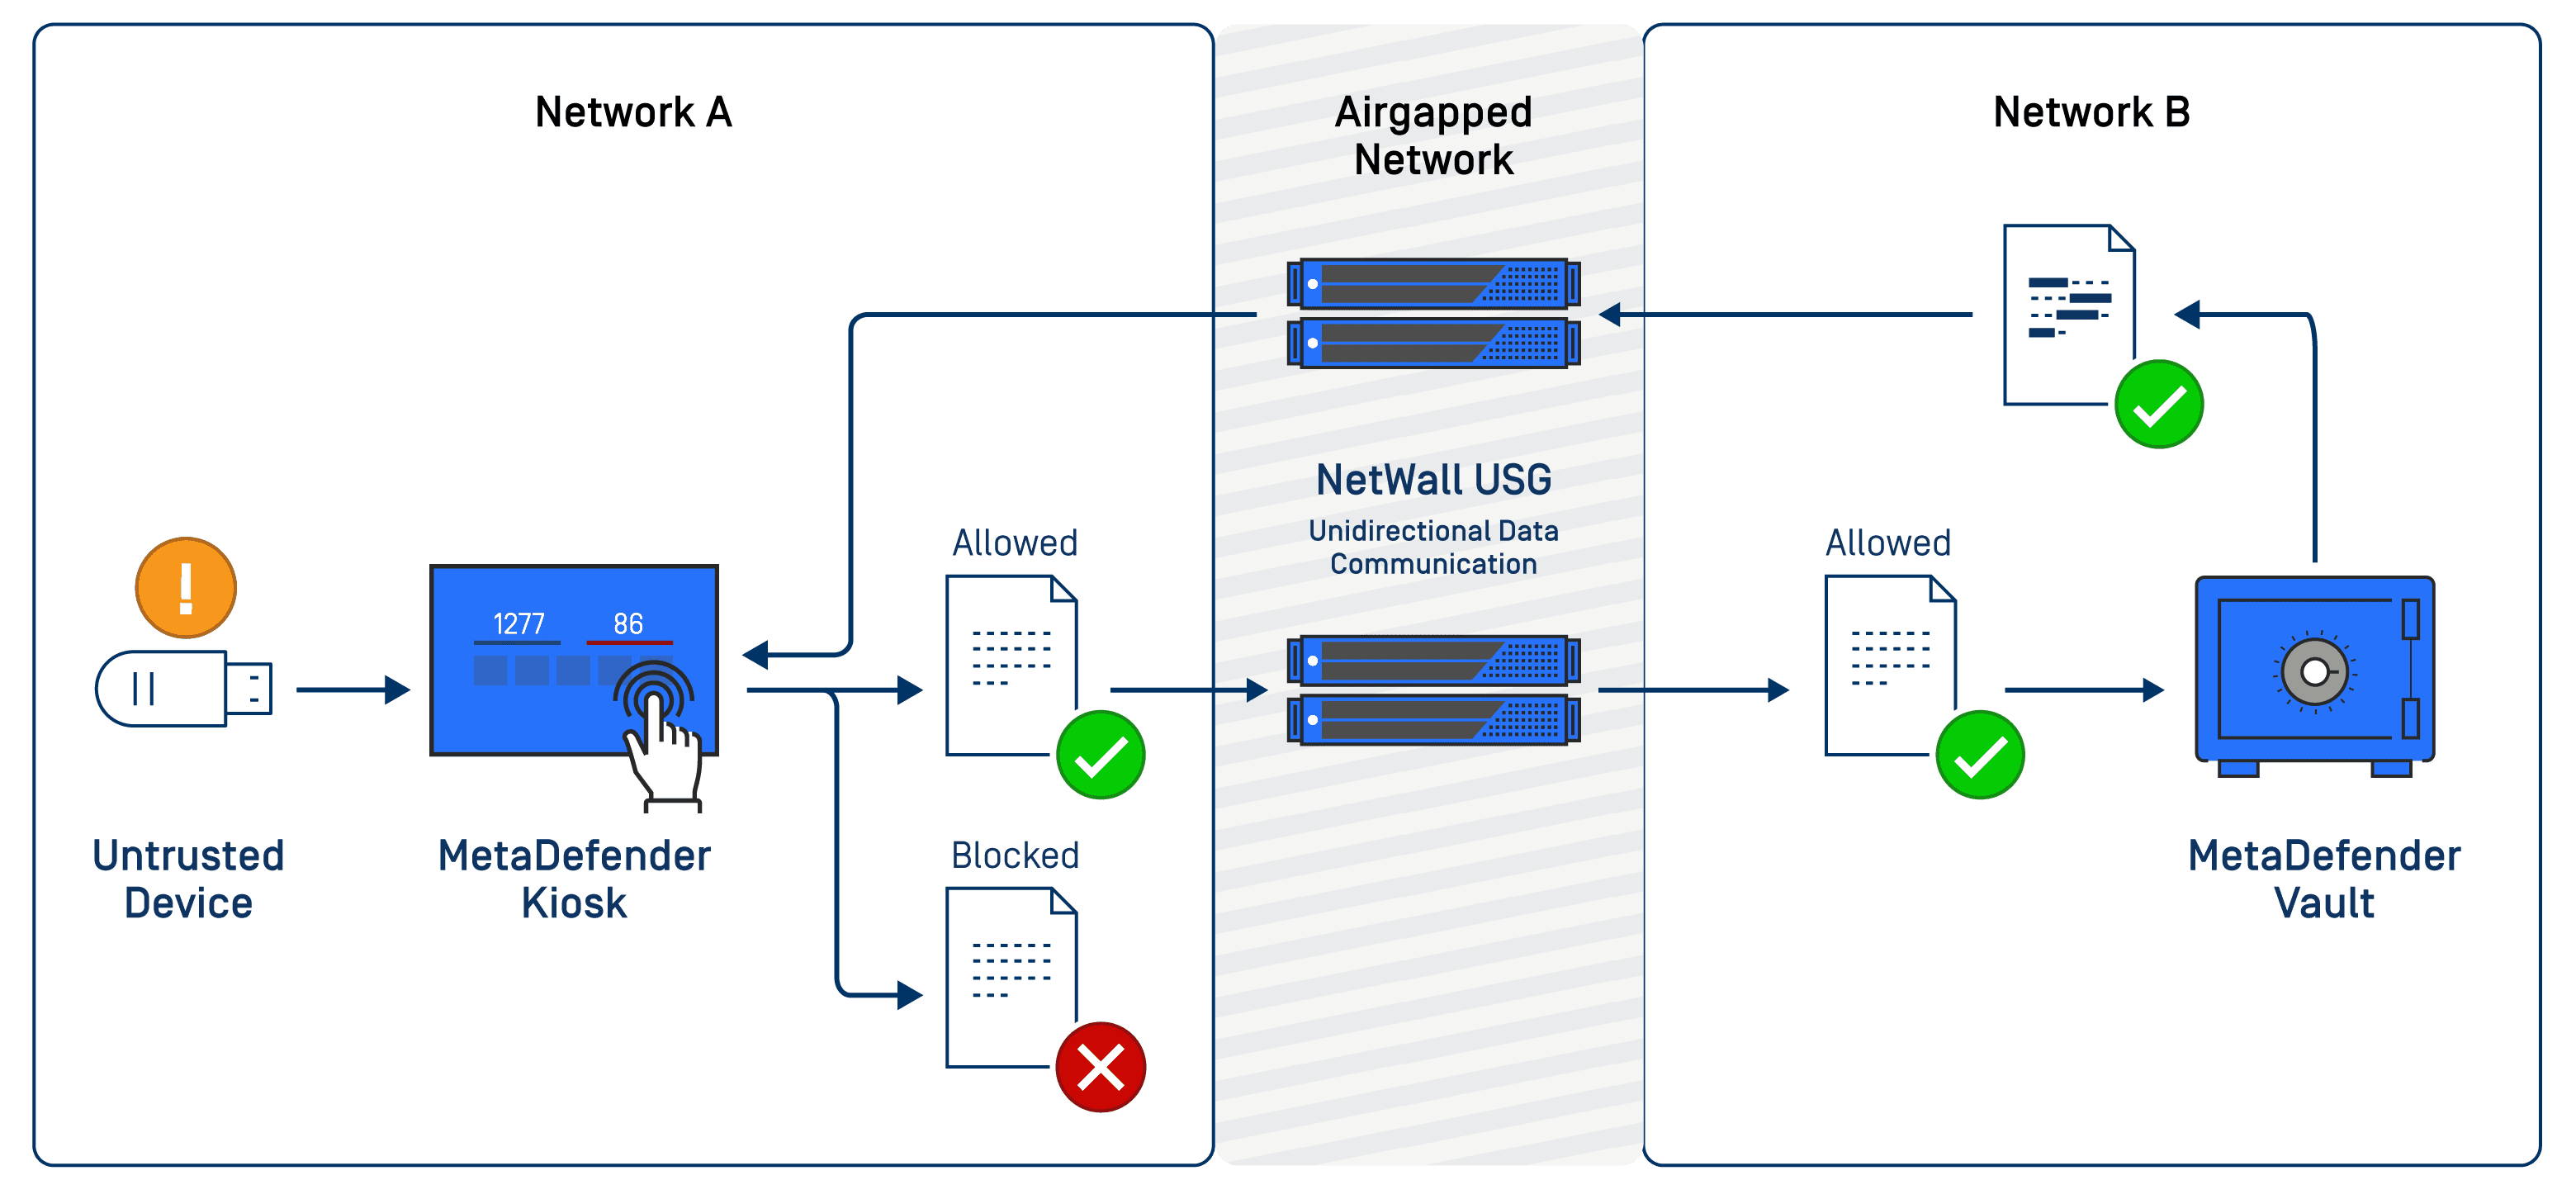
Kết nối từ Mạng A sang Mạng B được thực hiện bởi một bộ NetWalls để đảm bảo giao tiếp một chiều. Một bộ NetWalls thứ hai sẽ đảm nhận việc truyền dữ liệu trở lại Kiosk kèm theo các biện pháp ngăn chặn mất mát dữ liệu. Sự cách ly giữa Mạng A và Mạng B được duy trì nhờ cơ chế ngắt kết nối giao thức không định tuyến (non-routable protocol break) của NetWallgiữa máy chủ nguồn và máy chủ đích.
Tất cả các tệp tin trong MetaDefender Managed File Transfer (MFT) mã hóa AES được bảo mật, giám sát và kiểm tra phần mềm độc hại bằng hơn 30 công cụ chống phần mềm độc hại, sau đó làm sạch và được cách ly dựa trên chính sách cấu hình và quy trình làm việc.
Kiosk Quét và sao chép vào trang web nội bộ được phê duyệt USB
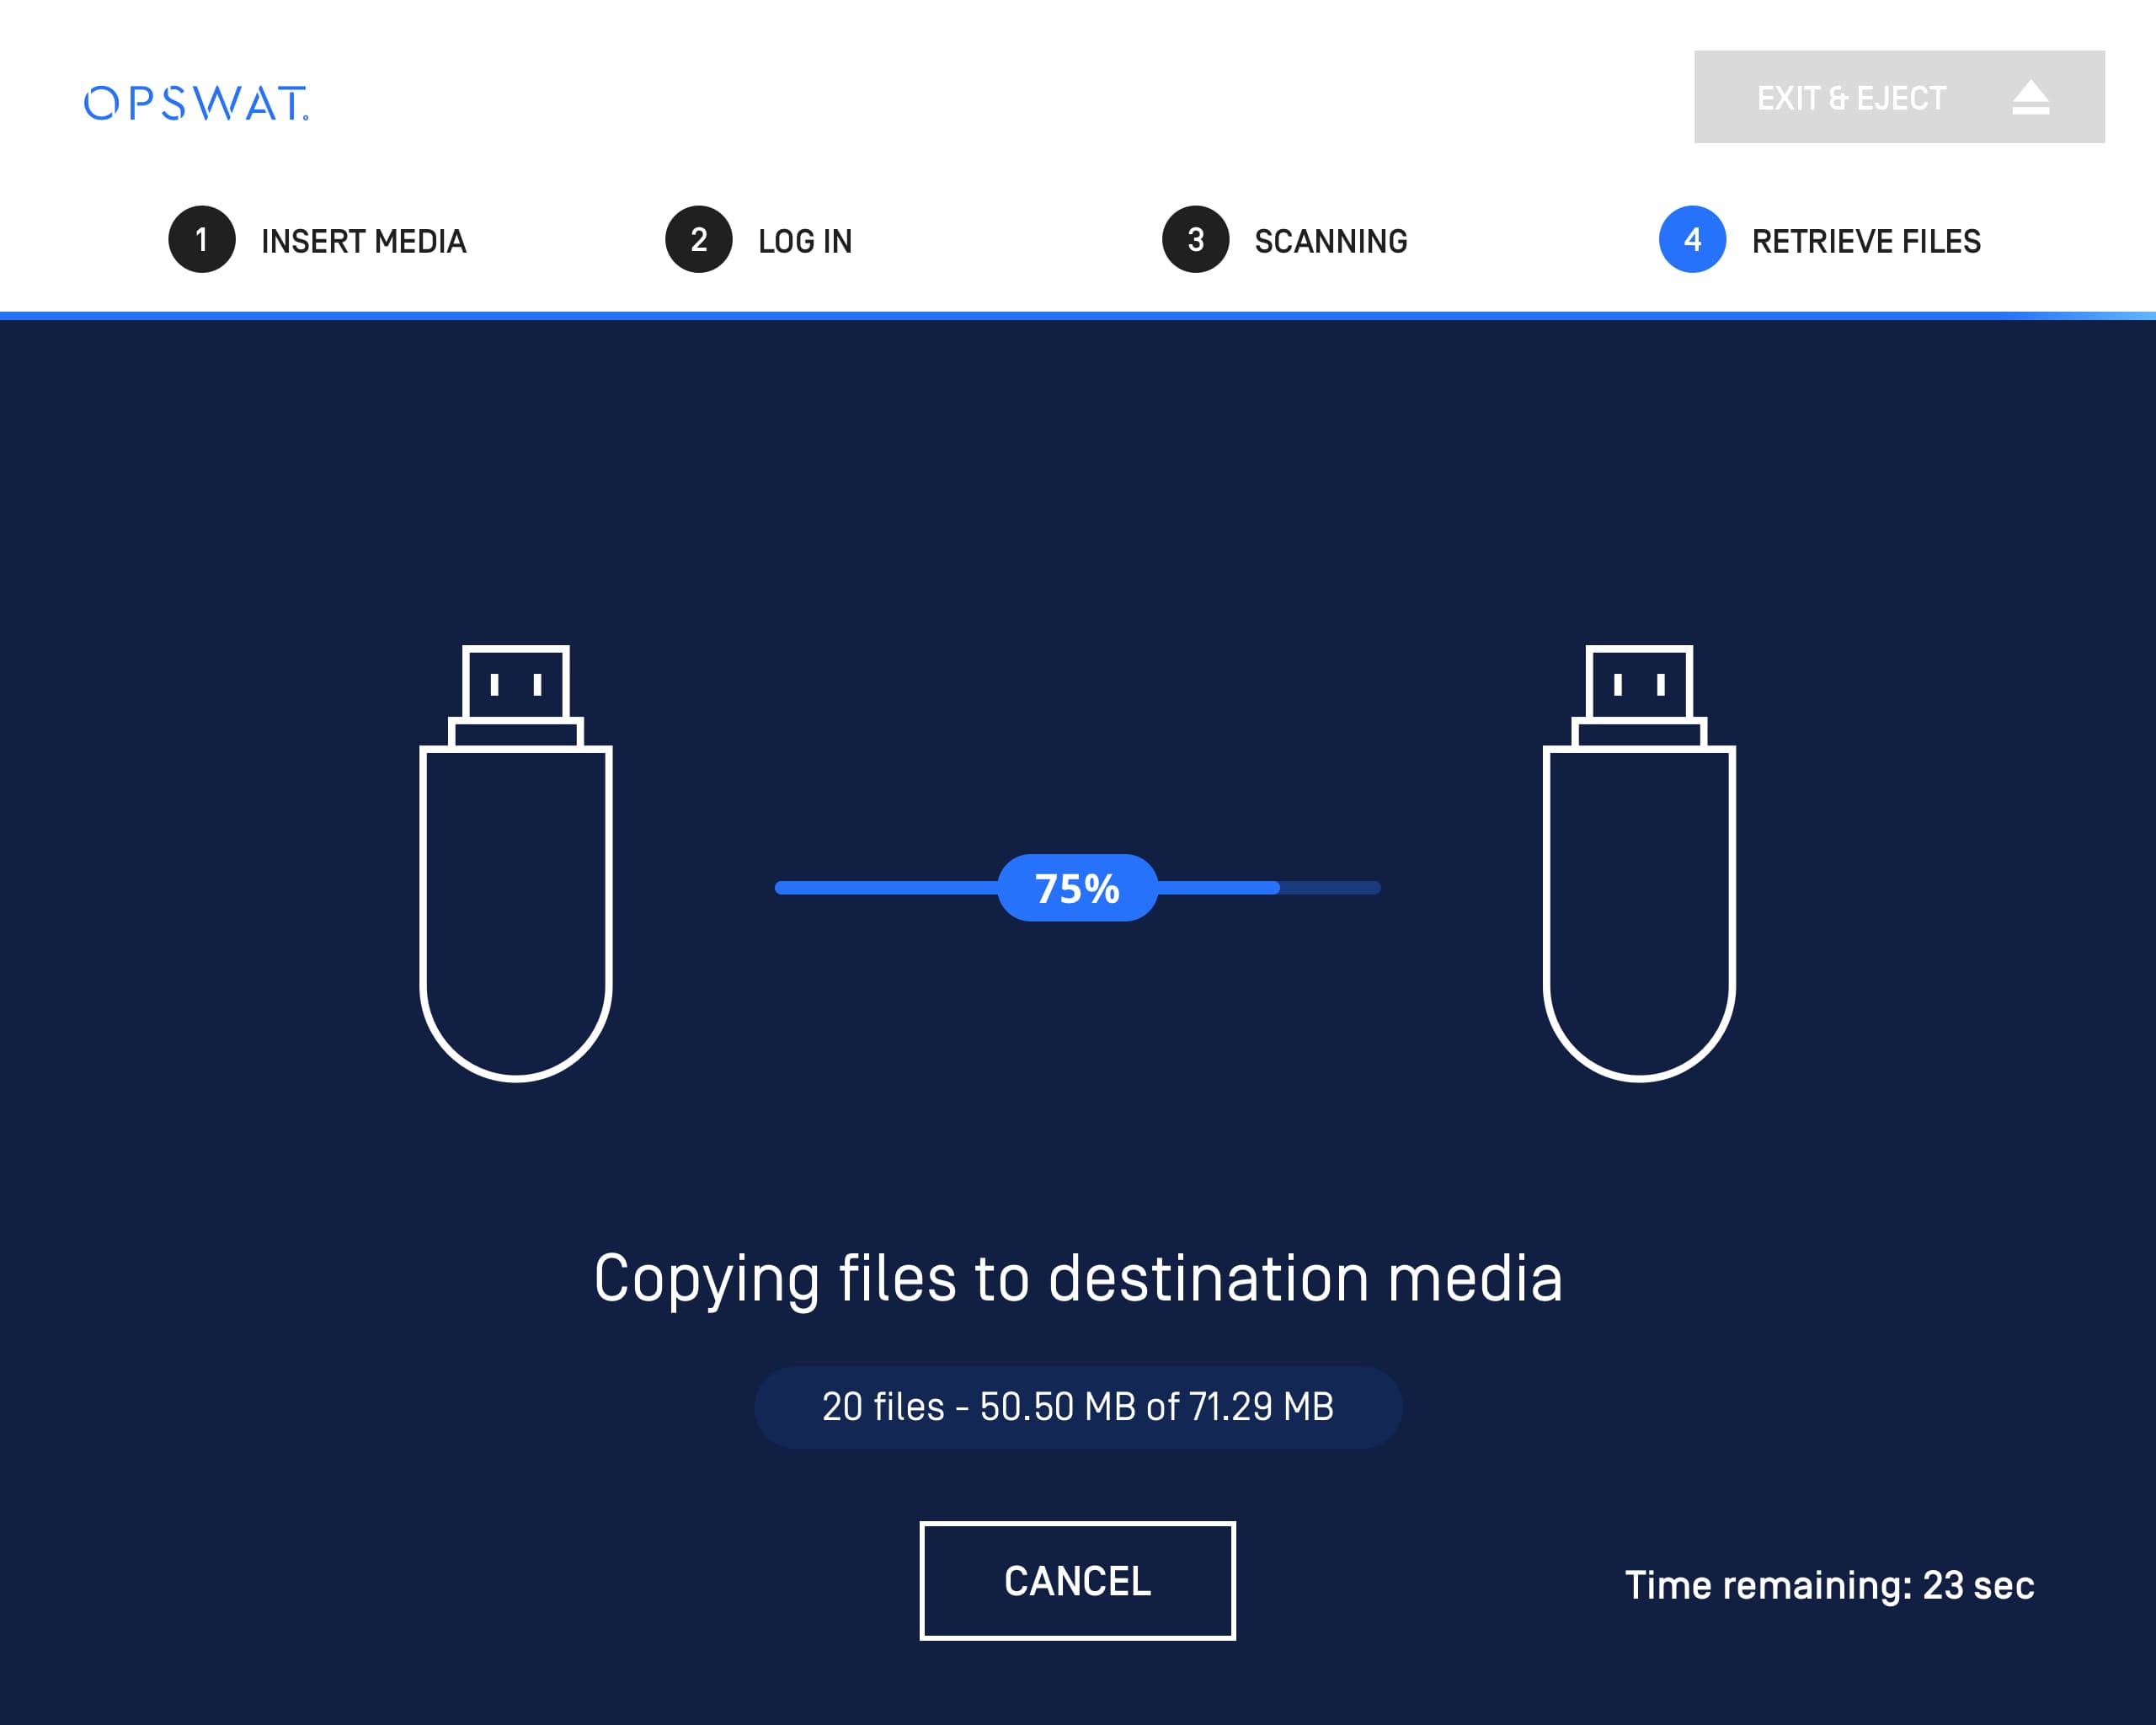
Một cách khác để ngăn dữ liệu nhạy cảm rời khỏi trang web của bạn là sử dụng chức năng sao chép sang một trang web đáng tin cậy và chỉ nội bộ USB. Khi làm như vậy, khách truy cập có thể chèn USB chứa các tệp họ cần sử dụng tại chỗ. Các tệp tin sau đó được quét và sao chép vào một "trang web USB." Thiết bị này sẽ không bao giờ rời khỏi trang web. Khách truy cập có thể sử dụng thiết bị đáng tin cậy này trong khi họ thực hiện các tác vụ của mình, chẳng hạn như cập nhật an toàn OT tài sản, và sau đó để lại nó với liên hệ trang web của họ trước khi về nhà trong ngày. Bản gốc USB Thiết bị họ mang theo vẫn không thay đổi và không bao giờ đi vào khu vực được bảo vệ trong khu vực.
Hơn bao giờ hết, với sự phát triển của các mối đe dọa mạng và công nghệ an ninh mạng hoàn chỉnh hơn, chúng ta cần tiếp tục đánh giá lại chương trình và chính sách an ninh mạng của mình bằng công nghệ hiện đại để bảo vệ tốt hơn trước các lỗ hổng bảo mật đe dọa mới dẫn đến mất dữ liệu nhạy cảm.
