OPSWAT cơ sở hạ tầng trọng yếu; tuy nhiên, phạm vi bảo vệ này không chỉ giới hạn ở những gì chính phủ định nghĩa làcơ sở hạ tầng trọng yếu”, mà còn bao gồm cả những gì quý vị coi là quan trọng.
Trái tim của cơ sở hạ tầng đó chính là dữ liệu quan trọng – dữ liệu đảm bảo hoạt động an toàn, ổn định và liên tục.
Trong các hệ thốngIndustrial (ICS) và môi trường công nghệ vận hành (OT), dữ liệu này phản ánh các chức năng/quy trình cốt lõi của doanh nghiệp. Tuy nhiên, khi xảy ra sự cố an ninh mạng, một trong những ưu tiên hàng đầu là ngăn chặn sự lây lan.
Bài toán khó về việc cách ly
Bước đầu tiên trong việc ngăn chặn là cách ly các hệ thống bị ảnh hưởng và cắt đứt các đường dẫn kết nối có thể làm lây lan cuộc tấn công. Ví dụ, hướng dẫn của CISA (Cơ quan An ninh Mạng và Cơ sở Hạ tầng) về ứng phó với ransomware đã nêu rõ yêu cầu phải ngay lập tức cách ly các hệ thống bị ảnh hưởng và ngắt kết nối các thiết bị khi có thể(1). Đây là lời khuyên hợp lý – nhưng trong môi trường công nghiệp, điều này có thể tạo ra một tình huống khó xử về mặt vận hành:
Cần tách biệt các hệ thống an ninh | Hoạt động cần sự minh bạch |
|---|---|
Ngăn chặn chuyển động ngang | Các hệ thống vẫn đang hoạt động an toàn chứ? |
Chấm dứt mô hình chỉ huy và kiểm soát | Các hệ thống có ổn định hay đang có xu hướng vượt quá giới hạn cho phép? |
Ngăn chặn sự lây lan | Chúng ta nên ngừng hoạt động hay có thể tiếp tục hoạt động mà không gặp sự cố nào? |
Các đi-ốt quang loại bỏ mọi nghi ngờ
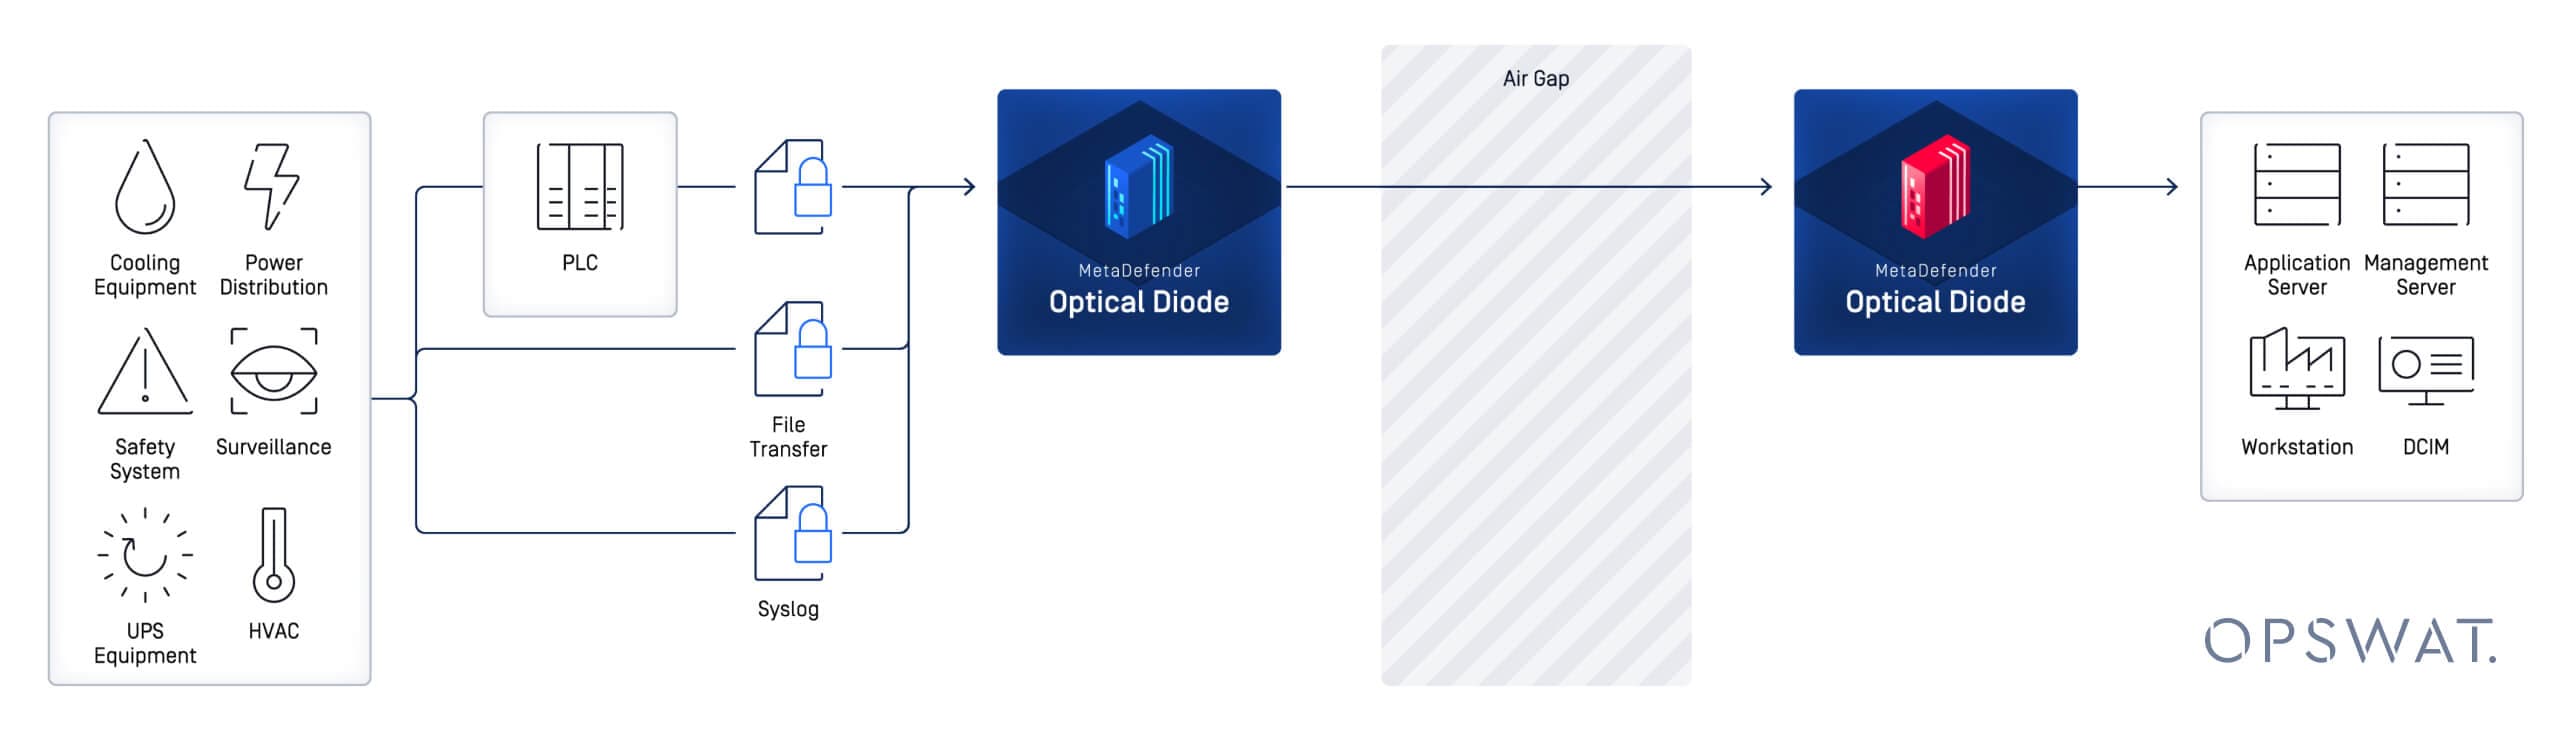
Diode dữ liệu quang học cho phép các tổ chức ngắt kết nối các kênh hai chiều, chẳng hạn như tường lửa, mạng riêng ảo (VPN), truy cập từ xa và các mối quan hệ tin cậy, đồng thời vẫn đảm bảo dữ liệu đo lường quan trọng có thể được truyền ra ngoài. Phương pháp này cung cấp cơ chế để theo dõi quá trình, nâng cao an toàn và hỗ trợ ra quyết định hiệu quả hơn dựa trên dữ liệu thời gian thực.
Core lõi
Mặc dù bạn đã “đóng cửa” giữa hệ thống CNTT và hệ thống OT trong quá trình cách ly, bạn vẫn có thể để lại một “khe hở” cho phép dữ liệu quy trình chỉ đọc thoát ra khỏi môi trường OT – mà không cần thiết lập bất kỳ đường dẫn mạng nào để dữ liệu quay trở lại.
Việc ngăn chặn sự cố như một phần của quy trình ứng phó sự cố (IR) phù hợp với các hướng dẫn lâu nay của NIST về an ninh hệ thống công nghiệp (OT). NIST lưu ý rằng một giải pháp thay thế cho tường lửa là cổng một chiều/diode dữ liệu, chỉ cho phép các kết nối được ủy quyền và đã được cấu hình theo một hướng duy nhất(2).
Điều gì sẽ xảy ra khi mọi thứ chìm vào bóng tối
Làm thế nào để vận hành hoạt động sản xuất mà không có tự động hóa và hạ tầng? Một ví dụ thường được dẫn chứng về “kiểm soát thông qua ngắt kết nối” là vụ tấn công ransomware năm 2019 của Norsk Hydro, trong đó công ty đã ngắt kết nối mạng để ngăn chặn sự lây lan và chuyển sang các quy trình thủ công trong một thời gian. Phần mềm tống tiền LockerGoga đã gây ảnh hưởng nặng nề nhất đến một số nhà máy chế biến nhôm của họ, và thiệt hại tài chính ước tính lên tới hơn 71 triệu USD. Các nhân viên đã nghỉ hưu của nhà máy, những người vẫn còn am hiểu hệ thống giấy tờ cũ, đã tình nguyện quay trở lại nhà máy để duy trì hoạt động sản xuất(3).
Trường hợp này rất đáng để tìm hiểu vì nó minh họa rõ ràng những chi phí về mặt vận hành và tài chính phát sinh khi mất kết nối kỹ thuật số và khả năng giám sát tập trung đối với các quy trình tự động trong quá trình ứng phó sự cố (IR). Đó là một quyết định đúng đắn.
Khả năng hiển thị mức độ quyết định thông qua cơ chế chứa
Trong nhiều tổ chức công nghiệp, khả năng theo dõi quy trình phụ thuộc vào luồng dữ liệu từ các nguồn OT như:
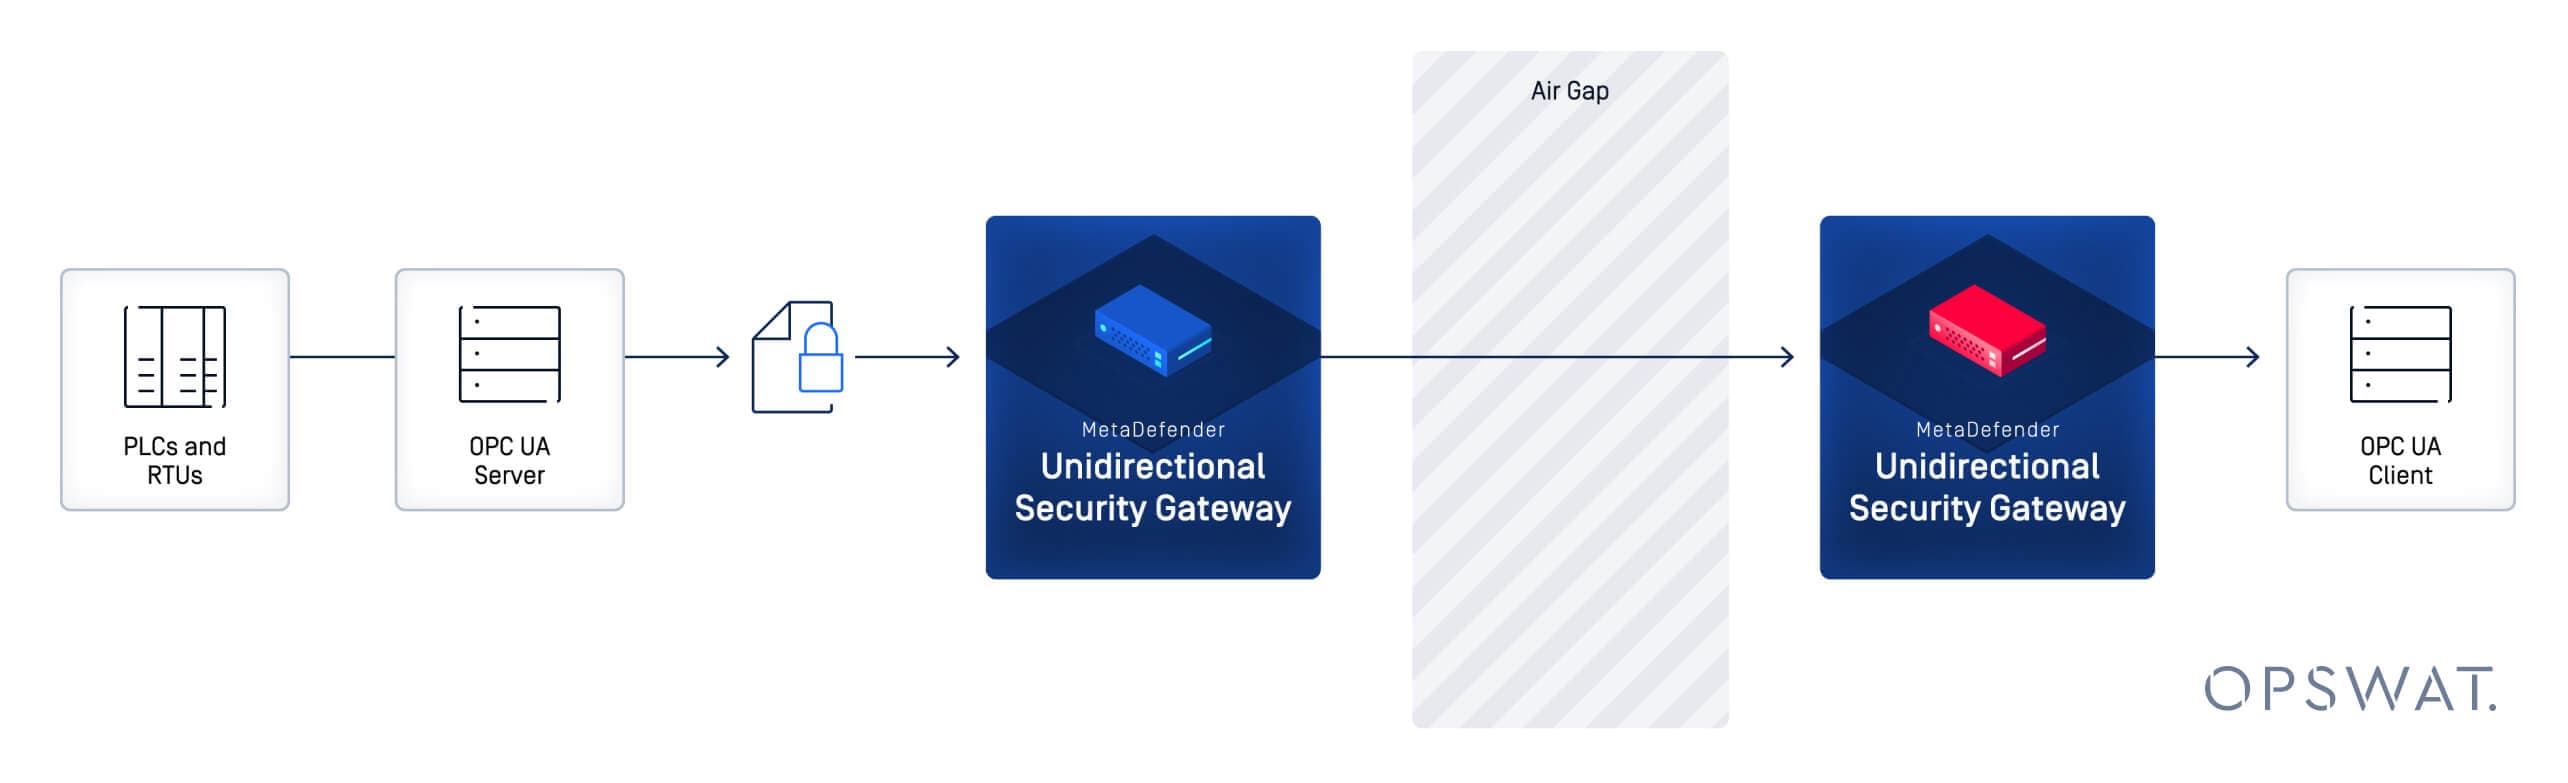
- Máy chủ OPC UA (giá trị thời gian thực, cảnh báo, dữ liệu theo ngữ cảnh)
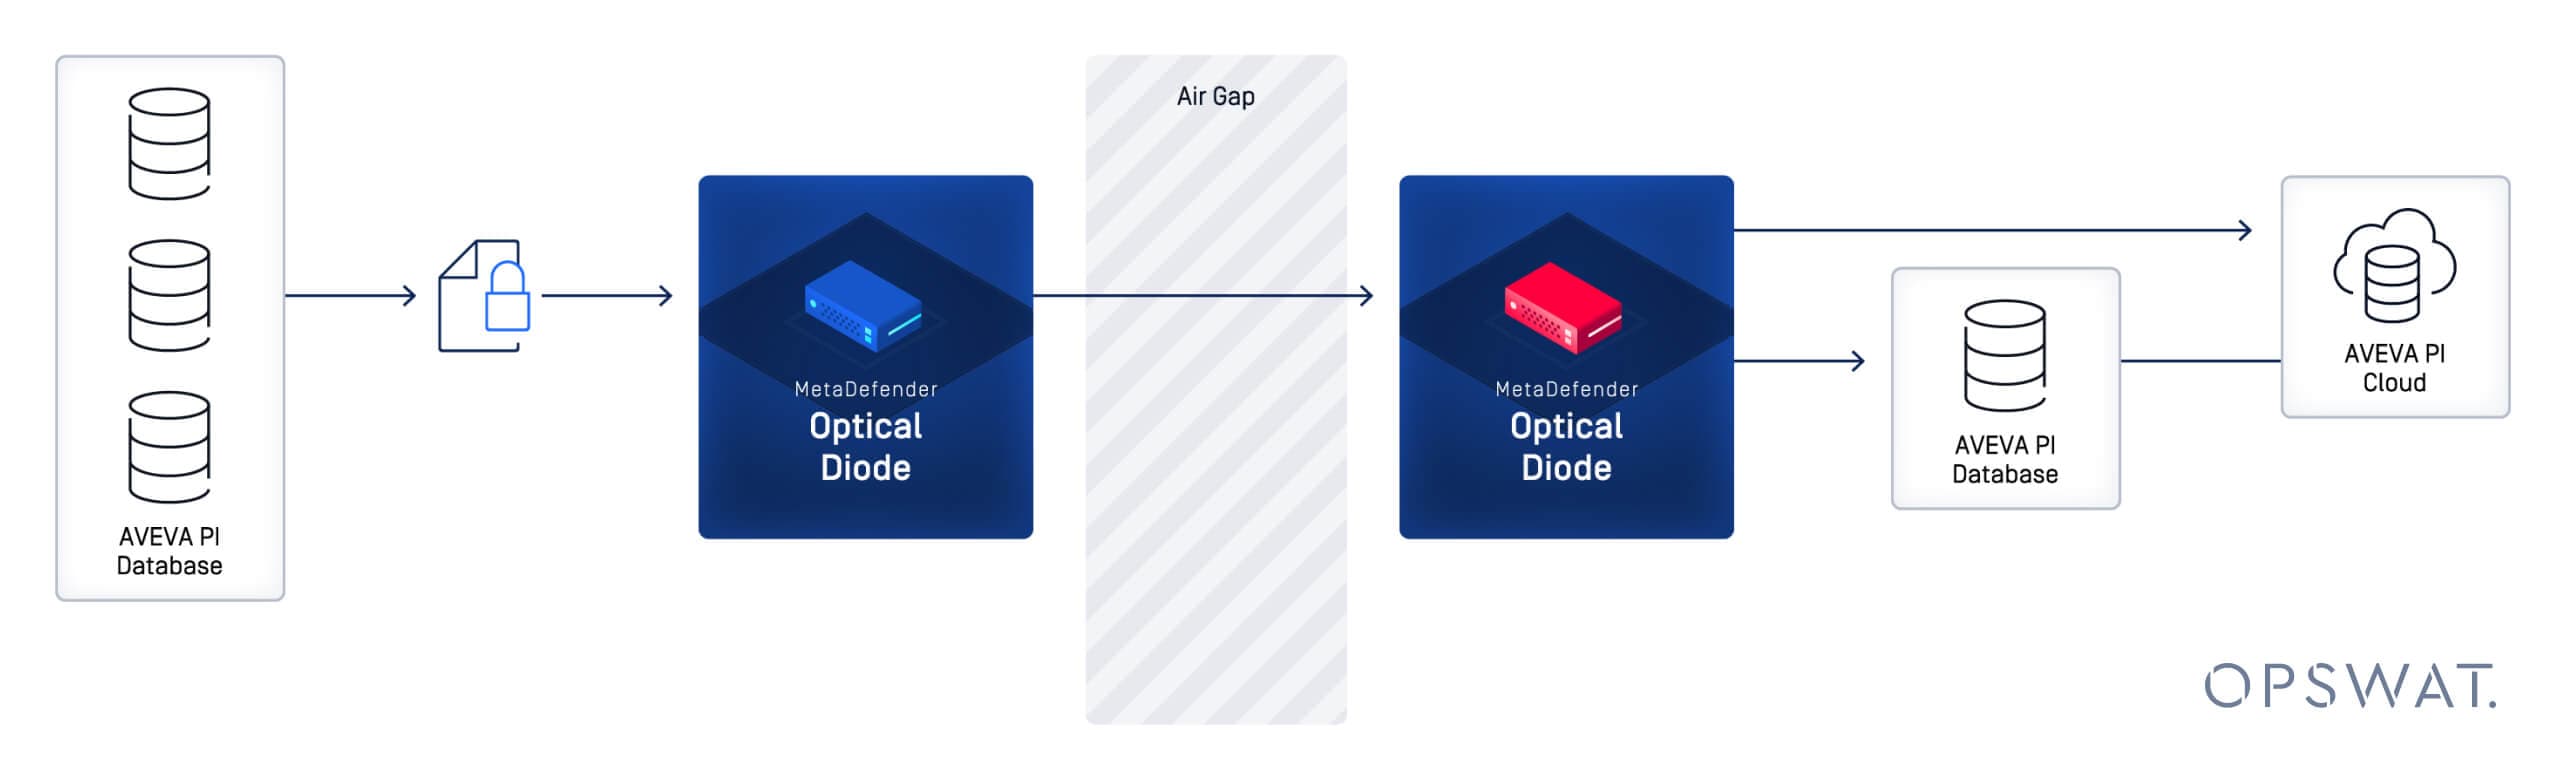
- Các nhà sử học ưa chuộng AVEVA PI (dữ liệu chuỗi thời gian + sự kiện + bối cảnh Khung tài sản)
Trong quá trình cách ly, việc vô hiệu hóa tường lửa và các quy tắc hoặc chặn truy cập từ xa để ngăn dữ liệu đo từ xa OT kết nối với các công cụ của doanh nghiệp là điều thường thấy. Kiến trúc diode thay đổi phương thức xử lý sự cố đó:
- Bạn có thể tắt tường lửa/các tuyến máy chủ để ngăn chặn rủi ro từ các kết nối đến.
- Bạn vẫn có thể thu thập dữ liệu đo từ xa một chiều để duy trì khả năng nắm bắt tình hình và phân loại sự cố theo thời gian thực một cách nhanh chóng hơn.
- Nếu bạn đang sử dụng các công cụ giám sát lưu lượng mạng khác để phát hiện mối đe dọa, bạn có thể duy trì luồng dữ liệu đó qua một bộ lọc một chiều
Ví dụ về tình huống
Phần mềm tống tiền bùng phát trên mạng nội bộ của công ty. Đội ứng phó sự cố đã cách ly và ngắt kết nối lưu lượng dữ liệu giữa hệ thống CNTT và hệ thống OT để ngăn chặn sự lây lan sang hạ tầng OT.
Các nhóm trung tâm không còn quyền truy cập vào các bảng điều khiển OT và chế độ xem lịch sử, vốn cung cấp khả năng theo dõi môi trường để trả lời các câu hỏi như: “Có an toàn không? Có ổn định không?”
Với sự hỗ trợ của một đi-ốt, hệ thống OT tiếp tục truyền dữ liệu đo từ xa chỉ đọc đến mạng thu nhận, nơi ban lãnh đạo bộ phận SOC/vận hành có thể theo dõi các xu hướng chính, cảnh báo và các chỉ số an toàn – mà không có bất kỳ tín hiệu điều khiển nào được truyền ngược lại vào môi trường OT.
Mặc dù một bộ lọc (diode) không thể “giải quyết triệt để vấn đề ransomware” (hãy tìm hiểu về các công nghệ phòng ngừa trong MetaDefender Core), nhưng nó giúp hạn chế phạm vi ảnh hưởng bằng cách ngăn chặn các kết nối mạng đến từ các khu vực có rủi ro cao, đồng thời vẫn duy trì mức độ giám sát hoạt động tối thiểu.
Dữ liệu thực tế cần gửi
Để duy trì hiệu quả hoạt động, hãy xác định Bộ dữ liệu theo dõi khủng hoảng trong giai đoạn lập kế hoạch của kế hoạch ứng phó sự cố (IR). Bao gồm các dữ liệu như:
- Các thông số quá trình quan trọng đối với an toàn (Áp suất, nhiệt độ, mức chất lỏng, cơ chế khóa liên động)
- Đèn báo chế độ/trạng thái (tự động/thủ công, chế độ cho phép, sự cố)
- Tổng quan về cảnh báo (số lượng + các cảnh báo hàng đầu)
- Dữ liệu giám sát tình trạng mạng (các thiết bị chuyển mạch/bộ định tuyến quan trọng, trạng thái hoạt động/ngừng hoạt động của thiết bị/cổng, dữ liệu lịch sử về tình trạng hệ thống)
- Thông tin tối thiểu (tên tài sản/đơn vị để các nhóm có thể nhanh chóng nắm bắt)
Tham khảo
1. CISA. https://www.cisa.gov/ransomware-response-checklist; CISA. [Trực tuyến]
2. NIST. SP800-82r3. NIST. [Trực tuyến] https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-82r3.pdf.
3. Briggs, Bill. Các tin tặc tấn công Norsk Hydro bằng phần mềm tống tiền. Công ty đã phản ứng một cách minh bạch. Microsoft.com. [Trực tuyến] 16 tháng 12 năm 2019. https://news.microsoft.com/source/features/digital-transformation/hackers-hit-norsk-hydro-ransomware-company-responded-transparency/.