Trong ngành dược phẩm, một cuộc tấn công mạng không chỉ đơn thuần là một vụ vi phạm an ninh.
Đây là một cuộc tấn công vào những yếu tố quan trọng hỗ trợ việc chăm sóc bệnh nhân, nghiên cứu lâm sàng và phát triển các phương pháp điều trị cứu sống. Thông tin nhạy cảm được lưu trữ tại các phòng thí nghiệm, nhà máy sản xuất và các đối tác chăm sóc sức khỏe tạo nên nền tảng cho việc cung cấp điều trị an toàn và hiệu quả.
Ngành công nghiệp này phải hết sức quan tâm đến an ninh mạng, bởi vì, theo đúng nghĩa đen, đây là vấn đề sống còn.
Tuy nhiên, thực tế lại cho thấy một bức tranh khác : các chuyên gia an ninh mạng cho rằng bề mặt tấn công và do đó, cơ hội cho các cuộc tấn công của tin tặc đã mở rộng đáng kể trong thập kỷ qua.
Bên cạnh những hệ lụy về mặt đạo đức, hậu quả tài chính của các vụ rò rỉ dữ liệu cũng rất nghiêm trọng.
Báo cáo "Chi phí thiệt hại do vi phạm dữ liệu năm 2024" của IMB cho thấy các công ty trong ngành dược phẩm chi trung bình 5,1 triệu đô la cho mỗi vụ vi phạm, tăng 288.000 đô la so với con số được báo cáo vào năm 2023.
Khách hàng của chúng tôi, một tổ chức dược phẩm toàn cầu phục vụ ước tính hơn một tỷ người mỗi ngày, hiểu rõ mức độ nghiêm trọng của tình hình. Do đó, họ đã bắt tay vào khắc phục một trong những lỗ hổng bảo mật quan trọng nhất: một nhà máy sản xuất không có hệ thống bảo mật thiết bị lưu trữ di động, dẫn đến hơn 10.000 thiết bị đầu cuối không được bảo vệ.
Vì cơ sở này đón tiếp hàng nghìn người mỗi ngày, việc khắc phục lỗ hổng bảo mật là vô cùng quan trọng, bởi chỉ cần một người bị nhiễm bệnh cũng có thể gây ra hậu quả nghiêm trọng. USB có thể làm sập toàn bộ mạng lưới.
Đây là câu chuyện về cách sự hợp tác của chúng tôi đã giảm thiểu rủi ro phần mềm độc hại xâm nhập qua các thiết bị lưu trữ di động, đồng thời đáp ứng các quy định về tuân thủ mà không ảnh hưởng đến hiệu quả hoạt động.
Searching for Security That Fits Operations, Compliance, and Integration
Mặc dù khách hàng của chúng tôi nhận thấy cần phải triển khai bảo mật cho thiết bị lưu trữ di động, họ không thể tùy tiện lựa chọn bất kỳ giải pháp nào. Họ phải đối mặt với một loạt các hạn chế, chủ yếu liên quan đến quy mô công ty, vai trò của công ty trong ngành và bản chất của chính công nghệ đó.
Bất kỳ giải pháp bảo mật nào họ lựa chọn đều cần đáp ứng những yêu cầu rất cụ thể:
Khách hàng cần một giải pháp có thể tích hợp mà không làm gián đoạn quy trình làm việc hàng ngày, đặc biệt là trong sản xuất, phòng thí nghiệm R&D hoặc môi trường lâm sàng nơi thiết bị phụ thuộc vào phương tiện lưu trữ có thể tháo rời.
Nhiều nhân viên và nhà cung cấp của tổ chức này không am hiểu về công nghệ.
Giải pháp bảo mật được triển khai phải đủ trực quan để những người này có thể được đào tạo về quy trình quét tất cả các thiết bị lưu trữ di động mới, mà không tạo ra cơ hội cho lỗi người dùng hoặc sự phản kháng khi áp dụng.
Khách hàng hiện đã sở hữu một cơ sở hạ tầng CNTT rộng lớn và phức tạp. Việc tích hợp các công nghệ mới vào các hệ thống bảo mật hiện có, Active Directory và bảng điều khiển quản lý để đảm bảo hoạt động liền mạch và báo cáo tập trung có thể là một nhiệm vụ kỹ thuật phức tạp.
Lĩnh vực chăm sóc sức khỏe và dược phẩm chịu sự quản lý chặt chẽ, và bất kỳ giải pháp bảo mật mới nào cũng phải tuân thủ các quy định nghiêm ngặt về bảo mật và quyền riêng tư dữ liệu như GDPR của EU và các tiêu chuẩn cụ thể khác trong ngành, điều này có thể làm tăng thêm độ phức tạp và chi phí.
Hoạt động của khách hàng chúng tôi sử dụng nhiều loại phương tiện lưu trữ có thể tháo rời, từ các loại tiêu chuẩn thông thường. USB Các ổ đĩa dùng cho thiết bị y tế hoặc công nghiệp chuyên dụng với giao diện độc quyền.
Họ cần một giải pháp có khả năng xử lý các loại phương tiện truyền thông của họ mà không gây ra vấn đề tương thích.
Bảo vệ dữ liệu y tế quan trọng bằng các giải pháp công nghệ đã được chứng minh.
Với rất nhiều ràng buộc và yêu cầu cần lưu ý, khách hàng đang tìm kiếm một giải pháp không chỉ đơn thuần là bảo mật. Đó phải là một giải pháp trực quan, tuân thủ đầy đủ các quy định và có thể tích hợp liền mạch vào cơ sở hạ tầng vốn đã phức tạp của họ.
Họ đã tìm được một đối tác có thể đáp ứng và vượt quá những kỳ vọng đó trên nền tảng của chúng tôi.
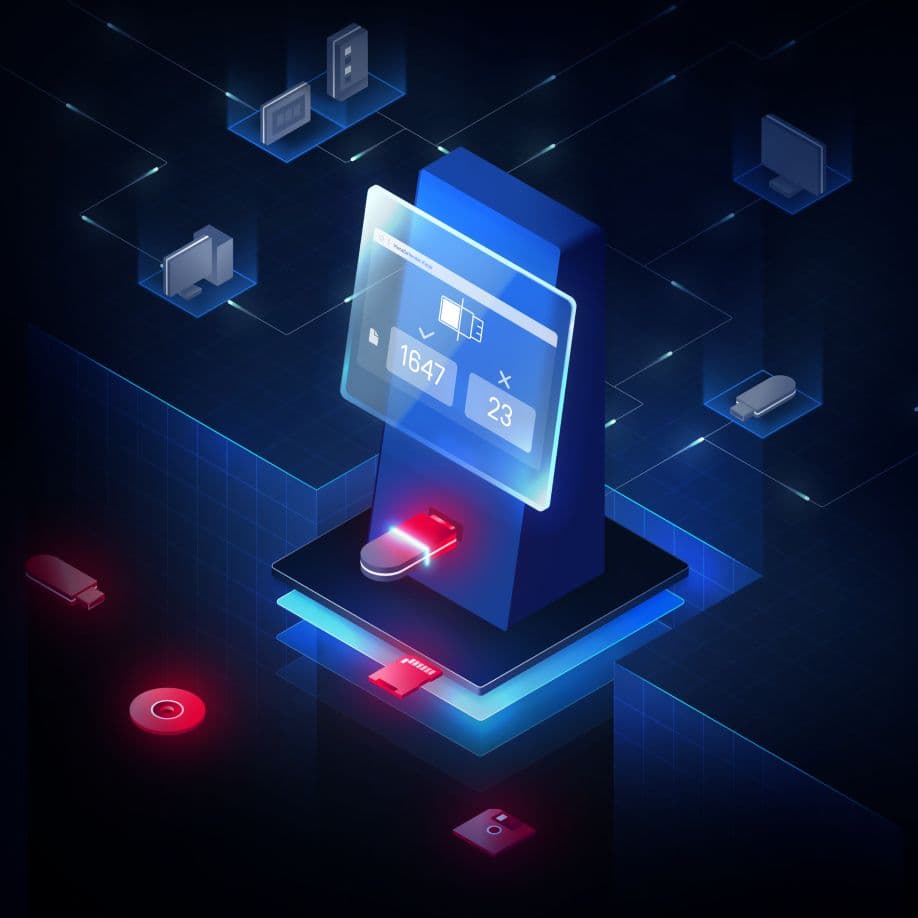
MetaDefender Kiosk là một trạm quét phương tiện kiểm soát luồng dữ liệu vào và ra khỏi một tổ chức, hỗ trợ nhiều loại phương tiện khác nhau, chẳng hạn như... USB Nó hỗ trợ các thiết bị, đĩa CD/DVD và thẻ SD. Nó cũng bao gồm các tính năng như xác thực Active Directory, chính sách bảo mật dữ liệu và xóa dữ liệu an toàn trên ổ đĩa.
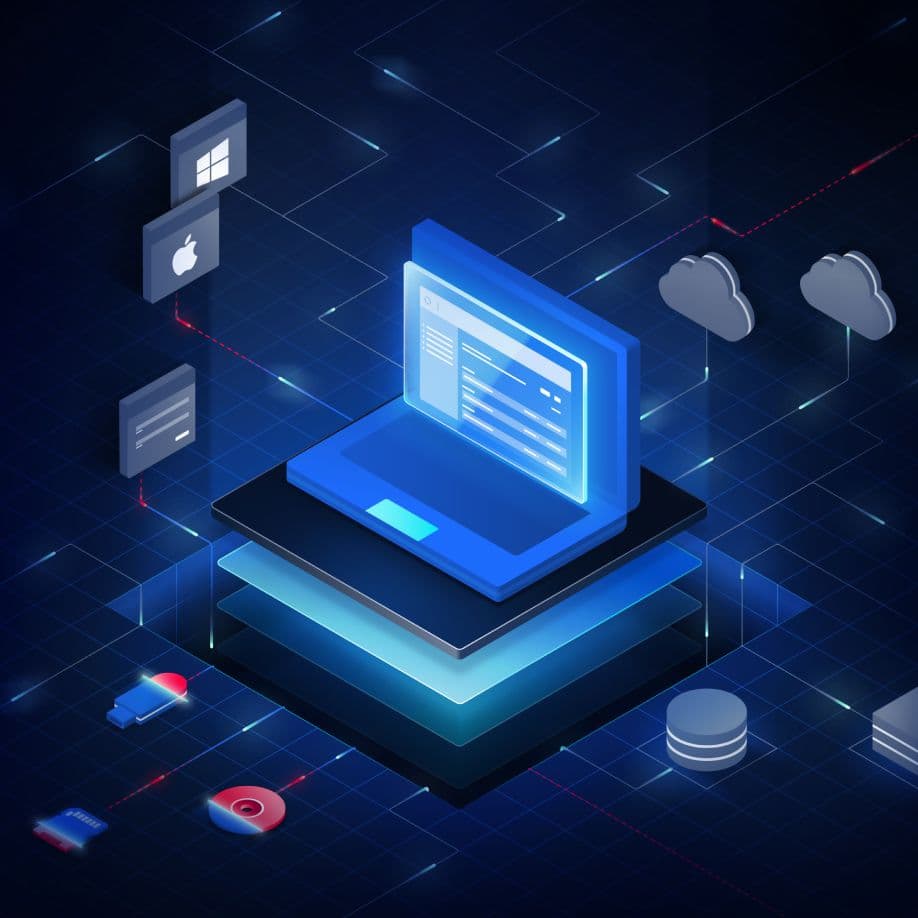
MetaDefender Endpoint Quá trình xác thực được triển khai trên các thiết bị đầu cuối Windows để kiểm tra xem các tệp từ thiết bị lưu trữ di động đã được quét và xử lý trước đó hay chưa. MetaDefender Kiosk Điều này đảm bảo rằng chỉ những tệp đã được xác thực mới có thể được mở, sao chép, chọn và truy cập bởi thiết bị đầu cuối.
MetaDefender Endpoint Quá trình xác thực cũng phát hiện các tệp trái phép và ngăn chặn các tệp chưa được quét truy cập vào các môi trường quan trọng.
My OPSWAT Central Management cung cấp một cổng thông tin thống nhất đến OPSWAT các sản phẩm và dịch vụ của nó. Nó tổng hợp dữ liệu từ tất cả các thiết bị được kết nối. MetaDefender các sản phẩm, cho phép báo cáo chi tiết về việc sử dụng thiết bị và quyền truy cập.
All solutions deployed by our customer use OPSWAT’s Metascan Multiscanning technology. It detects over 99% of malware by using multiple leading anti-malware engines, combining signatures, heuristics, and machine learning to improve detection of known and unknown threats.
Phòng thủ mạng cho các hệ thống bảo vệ sức khỏe
Việc triển khai thành công OPSWAT Các sản phẩm của [tên công ty] đã mang lại lợi ích đáng kể cho khách hàng của chúng tôi.
Threats Stopped at the Entry Point
Lợi ích quan trọng nhất của sự hợp tác này là giảm thiểu rủi ro đáng kể; phần mềm độc hại, vi-rút và các mối đe dọa khác không thể xâm nhập mạng thông qua các thiết bị lưu trữ di động.
Cái Kiosk đóng vai trò như một "người gác cổng kỹ thuật số", đảm bảo rằng chỉ có làm sạch Các tệp có thể truy cập mạng nội bộ.
Đã chứng minh sự tuân thủ
Sản phẩm của chúng tôi cung cấp nhật ký kiểm toán rõ ràng về tất cả các tệp và thiết bị, giúp dễ dàng chứng minh sự tuân thủ các yêu cầu pháp lý và chính sách bảo mật nội bộ liên quan đến quy tắc sử dụng thiết bị lưu trữ di động.
Giảm thời gian ngừng hoạt động
Cái Kiosk Nó không gây cản trở hoạt động của khách hàng dưới bất kỳ hình thức nào, và nhân viên có thể dễ dàng tích hợp việc quét thiết bị lưu trữ di động vào quy trình làm việc của họ.
Hơn nữa, thông qua cách tiếp cận chủ động đối với an ninh mạng, các mối đe dọa được ngăn chặn trước khi chúng có thể được thực thi. Công ty có thể tránh được quá trình tốn kém và gây gián đoạn trong việc dọn dẹp các đợt bùng phát phần mềm độc hại, đảm bảo tính liên tục của hoạt động kinh doanh.
Những cơ hội tương lai đã hiện hữu trước mắt.
Sự hợp tác của chúng tôi đã thành công đến mức chúng tôi đang tích cực tìm kiếm các phương thức để bảo vệ hệ thống của khách hàng tốt hơn nữa:
- Bảo vệ Endpoint nâng cao: Triển khai MetaDefender Endpoint Việc triển khai trên các điểm cuối quan trọng có thể tạo ra các chiến thuật "phòng thủ nhiều lớp" mạnh mẽ hơn cho các tổ chức, cung cấp khả năng bảo vệ và giám sát theo thời gian thực trên toàn bộ môi trường CNTT.
- Bảo vệ các điểm ra vào: Với MetaDefender Kiosk Nhờ đó, khách hàng của chúng tôi có thể bảo vệ các điểm truy cập và ngăn chặn mọi tập tin độc hại trước khi chúng xâm nhập vào môi trường OT.