Được xuất bản lần đầu vào ngày 14 tháng 4 năm 2022.
Tổ chức Đảm bảo Độ tin cậy Điện lực Bắc Mỹ (NERC) đảm bảo an ninh cho các tài sản cần thiết để vận hành hệ thống điện Bắc Mỹ,
và thể hiện tiêu chuẩn xuất sắc trong các lĩnh vực thuộc Hiệp hội Các nhà điều hành Hệ thống Điện ( cơ sở hạ tầng trọng yếu ). Cùng với các yêu cầu của mình, Trung tâm Chia sẻ và Phân tích Thông tin Điện lực (E-ISAC)
là một minh chứng nữa cho sự trưởng thành về an ninh mạng – khẳng định tầm quan trọng của an ninh mạng đối với NERC. Báo cáo thường niên năm 2021 của NERC, được công bố vào tháng 2, đã nhấn mạnh các lỗ hổng trong chuỗi cung ứng, phần mềm tống tiền (ransomware) và các tiêu chuẩn CIP để phác họa thực trạng về sự gia tăng các cuộc tấn công đi kèm với quá trình chuyển đổi số trong ngành năng lượng.
Độ tin cậy cũng trọng yếu đối với NERC, đến mức có một nhóm Doanh nghiệp của Tổ chức Độ tin cậy Điện (ERO), bao gồm NERC và các Thực thể Khu vực của nó. Và trong khi độ tin cậy bao gồm rất nhiều chủ đề, chẳng hạn như thời tiết khắc nghiệt, an ninh mạng đóng một vai trò trọng yếu. Cuộc tấn công mạng vào lưới điện Ukraine năm 2015 đang đi đầu trong tâm trí của mọi người với các cuộc xung đột đang diễn ra với Nga.
Những lo ngại về an ninh mạng này không phải là không có giá trị. Chính quyền Biden đã trừng phạt Nga vì liên quan đến vụ hack chuỗi cung ứng của SolarWinds, cho phép tin tặc truy cập từ xa và tác động đến chín cơ quan liên bang và khoảng 100 khách hàng của SolarWinds thuộc khu vực tư nhân. NERC báo cáo rằng E-ISAC đã làm việc chặt chẽ với các cơ quan chính phủ khác nhau và thành lập một nhóm hổ để phối hợp phản ứng của ngành đối với cuộc tấn công. Gần đây, lỗ hổng bảo mật Log4J đã làm dấy lên lo ngại về rủi ro của bên thứ ba.
Nga cũng được xem là nơi trú ẩn an toàn cho các cuộc tấn công ransomware, đã đạt mức kỷ lục trong hai năm qua. Cuộc tấn công Colonial Pipeline và việc ngừng hoạt động liên quan của nó đặc biệt gần nhà đối với ngành điện, và NERC đang kêu gọi tiếp tục tập trung vào việc cải thiện khả năng phòng thủ thông qua việc tăng cường chia sẻ thông tin thông qua E-ISAC.
Tăng cường bảo mật với chia sẻ, phân tích và tương tác thông tin
Theo NERC, ba trụ cột trong Kế hoạch chiến lược dài hạn của E-ISAC là chia sẻ thông tin, phân tích và tham gia. Những nguyên tắc này nhằm mục đích chia sẻ thông tin trong toàn ngành, nhưng chúng phải bắt đầu trong nội bộ. Phát triển một trung tâm hoạt động bảo mật (SOC) và một nhóm ứng phó sự cố (IR) đi một chặng đường dài hướng tới việc cải thiện sự trưởng thành về an ninh mạng, nhưng các tổ chức tiên tiến nhất đang chuyển sang các công cụ có thể giúp tự động hóa và điều phối nhiều quy trình thủ công liên quan.
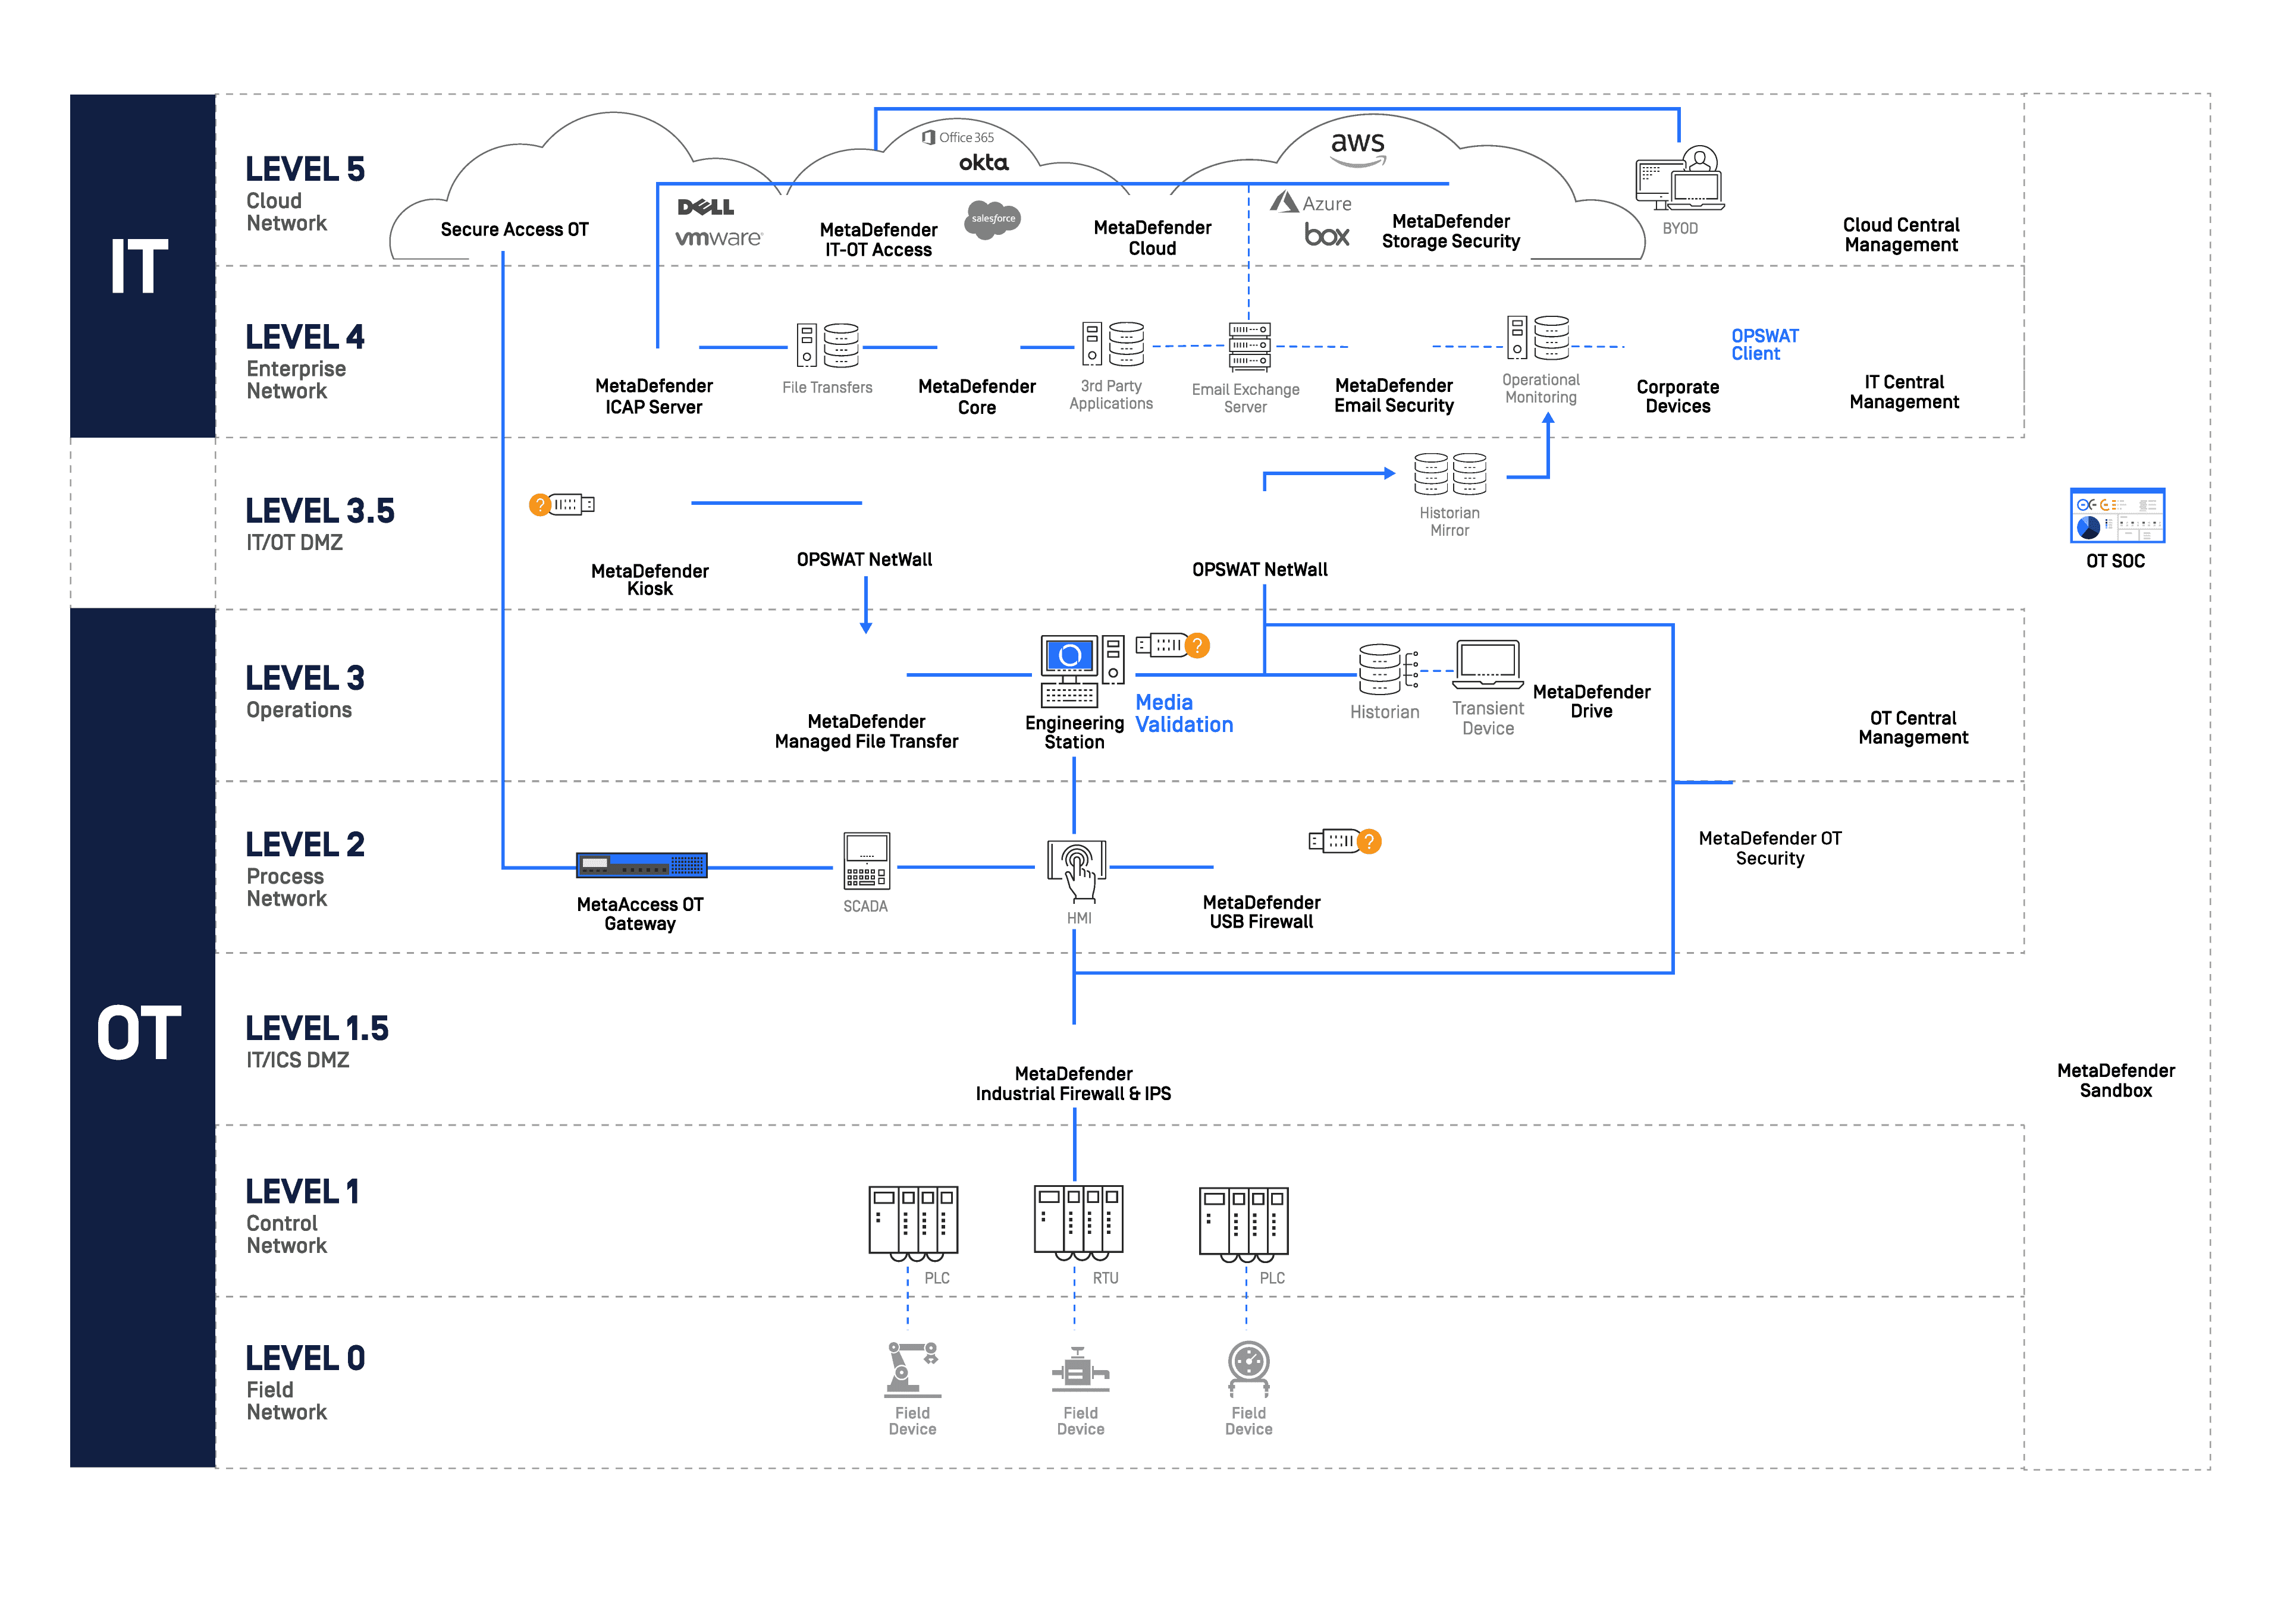
NERC cũng đã phê duyệt ba yêu cầu CIP mới, được gọi chung là Tiêu chuẩn Bảo vệ Hệ thống Điện ( Supply Chain ), có hiệu lực từ ngày 1 tháng 10 năm 2022. Việc quản lý các quy định này có thể gặp nhiều thách thức, vì môi trường Công nghệ Vận hành (OT) làm tăng thêm độ phức tạp cho các môi trường CNTT truyền thống, do các môi trường OT thường được cách ly khỏi các hệ thống CNTT. Ngay cả các mạng được cách ly hoàn toàn (air-gapped) cũng dễ bị tổn thương trước việc tiếp cận vật lý trực tiếp mà các đội ngũ CNTT và OT, kỹ sư và nhà thầu cần thực hiện để vận hành, bảo trì, cập nhật, kiểm toán và quản lý các hệ thống này bằng các phương tiện lưu trữ di động. Mặc dù đầy thách thức, một giải pháp cho các tình huống này có thể là triển khai một thiết bị vật lý, chẳng hạn như sản phẩm của OPSWATMetaDefender Kiosk, để quét các thiết bị di động và phương tiện lưu trữ tháo rời nhằm phát hiện các rủi ro an ninh mạng trước khi chúng được đưa vào các cơ sở có mức độ bảo mật cao.
Khi chính phủ tập trung tăng cường vào an ninh mạng và cơ sở hạ tầng trọng yếu bảo vệ, dường như NERC đi trước một bước so với nhiều người khác cơ sở hạ tầng trọng yếu Lĩnh vực. Khi Zero Trust bước vào cuộc trò chuyện quốc gia về an ninh mạng, điều trọng yếu là phải bắt đầu với nền tảng về khả năng hiển thị, phân tích, tự động hóa và điều phối.
Blog: Hiểu về tuân thủ an ninh mạng (Bảo vệ doanh nghiệp của bạn và tạo lợi thế cạnh tranh)
Tìm hiểu cách OPSWAT Giải pháp an ninh mạng Industrial và OT có thể giúp bảo vệ các môi trường trọng yếu của bạn và hãy liên hệ với một trong các chuyên gia an ninh mạng của chúng tôi để biết thêm thông tin.