TRONG cơ sở hạ tầng trọng yếu Trong các môi trường như năng lượng và tiện ích, những lỗ hổng bảo mật an ninh mạng nghiêm trọng nhất thường tồn tại trong các hoạt động thực địa. Mặc dù sự chú ý thường tập trung vào mã độc tinh vi và các vectơ đe dọa mới nổi, chẳng hạn như mã độc do AI điều khiển, một số vụ vi phạm gây thiệt hại nặng nề nhất lại xảy ra do xử lý sai ổ đĩa di động hoặc máy tính xách tay của bên thứ ba.
Với những thách thức liên tục như áp lực giảm thiểu thời gian ngừng hoạt động, thiếu các công cụ bảo mật hiệu quả hoặc tính cấp bách phải khôi phục hệ thống bị trục trặc, các quyết định đưa ra trong năm thời điểm hoạt động thực địa phổ biến này có thể rất trọng yếu.
5 tình huống rủi ro cao phổ biến đối với hệ thống OT
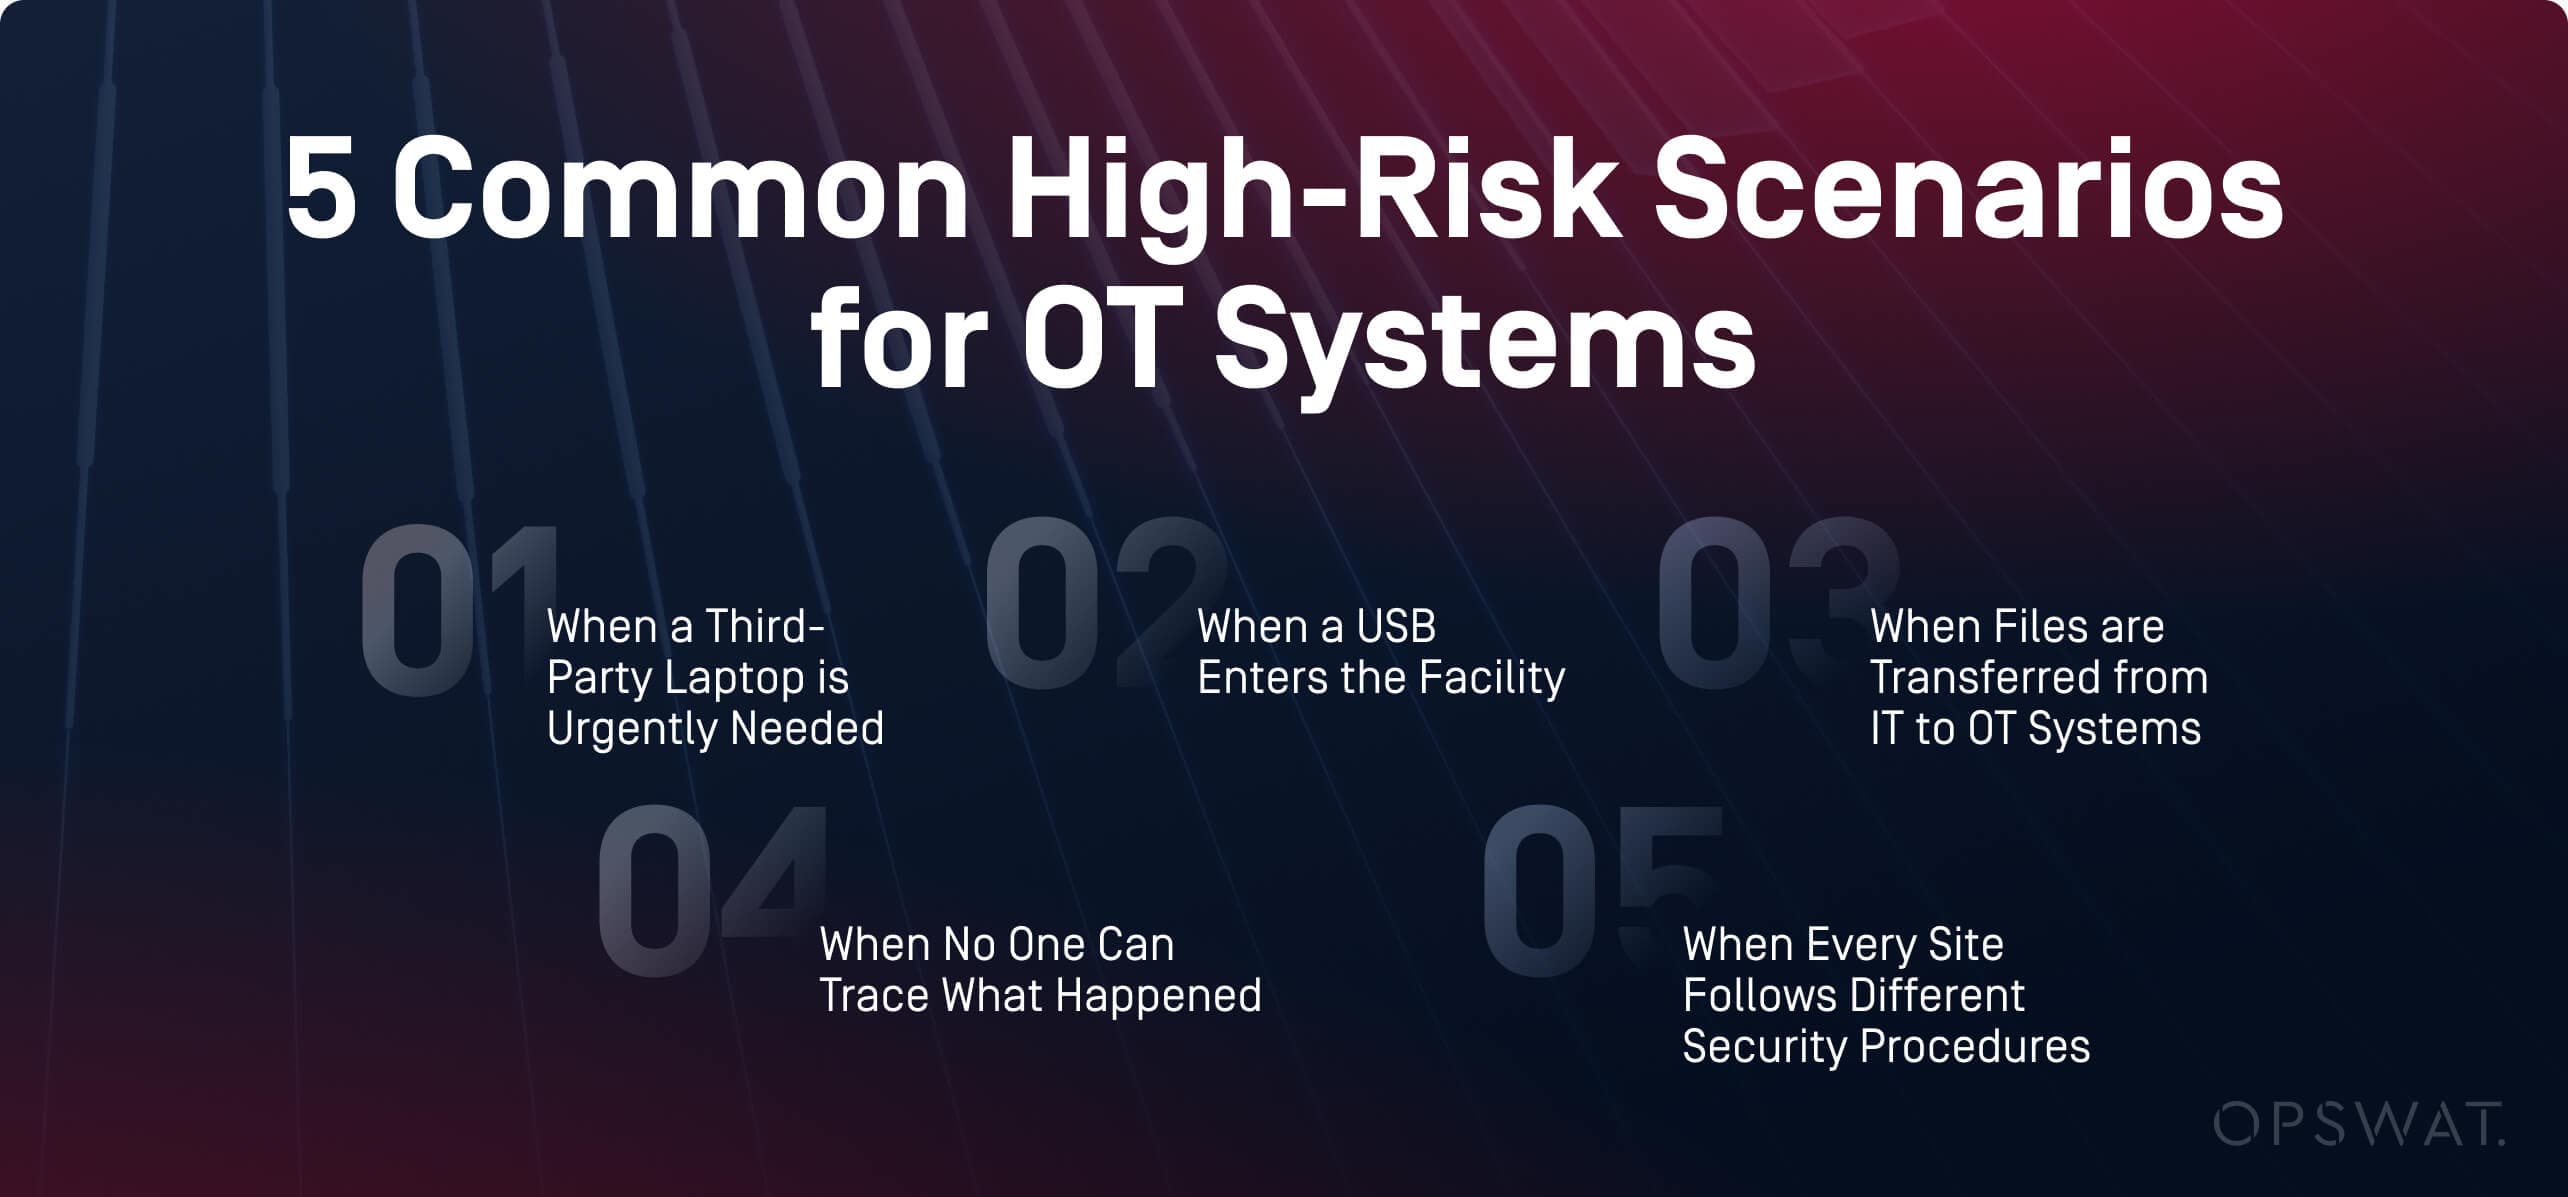
1. Khi cần gấp máy tính xách tay của bên thứ ba
Trong trường hợp khẩn cấp, chẳng hạn như hệ thống OT ngừng hoạt động, việc hạn chế thời gian có thể gây áp lực buộc quản trị viên phải cho phép máy tính xách tay của nhà thầu bỏ qua bước kiểm tra an ninh thiết bị tạm thời cần thiết. Những ngoại lệ như vậy đặt các tổ chức vào nguy cơ rủi ro rất lớn. Do không có cách nào để xác nhận tính an toàn của máy tính xách tay của nhà cung cấp, mã độc có thể xâm nhập vào các hệ thống OT được cách ly không khí .
2. Khi một USB Vào Cơ sở
Khi một kỹ thuật viên mang đến một USB Nếu lái xe vào khu vực cách ly không khí , nó có thể được coi là an toàn do đã được quét gần đây. Việc bỏ qua bước quét lại tại điểm vào do thiếu các giải pháp quét thiết bị lưu trữ di động như MetaDefender Kiosk™, hoặc dựa vào giao thức an toàn của nhà cung cấp, có thể dẫn đến nguy cơ xâm phạm các hệ thống trọng yếu.
3. Khi các tệp tin được chuyển từ hệ thống IT sang hệ thống OT
Software Các bản cập nhật và bản vá bảo mật cần được cài đặt kịp thời. Các thiết bị lưu trữ di động được các nhà cung cấp sử dụng, chẳng hạn như ổ đĩa USB và ổ cứng ngoài có thể vượt qua khâu kiểm tra do tính cấp bách trong vận hành. Rủi ro khi sử dụng thiết bị lưu trữ di động chưa được quét hoặc sử dụng thư mục dùng chung để truyền dữ liệu quan trọng có thể được giảm thiểu bằng các giải pháp như MetaDefender Managed File Transfer (MFT)™ và MetaDefender NetWall®.
4. Khi không ai có thể theo dõi những gì đã xảy ra
Việc thực thi các quy trình bảo mật sẽ không đủ hiệu quả nếu thiếu các bản ghi có thể truy vết. Việc các chuyên viên tuân thủ không thể cung cấp đầy đủ bản ghi và hồ sơ cho các kiểm toán viên có thể dẫn đến việc không đạt yêu cầu trong các cuộc kiểm toán tuân thủ. Các phương pháp lỗi thời như thu thập bằng chứng thực thi chính sách thông qua email và bảng tính hiện không còn khả thi. Với giải pháp như My OPSWAT Central Management™ – cung cấp khả năng giám sát tập trung, quản lý báo cáo và thực thi chính sách – các chuyên viên tuân thủ có thể truy cập liền mạch vào các hồ sơ kiểm toán toàn diện.
5. Khi mỗi trang web tuân theo các quy trình bảo mật khác nhau
Trong một ví dụ thực tế, một cơ sở có thể có một ki-ốt quét, một cơ sở khác có thể sử dụng phần mềm diệt vi rút trên một hệ thống chuyên dụng, và một cơ sở khác có thể không có yêu cầu quét rõ ràng, khiến mỗi nhóm phải tự thiết lập và thực thi các quy trình riêng. Nếu không có các giải pháp hiện đại, quy trình làm việc nhất quán, báo cáo chuyên sâu và thực thi chính sách thống nhất, sẽ không có cách nào để thực hiện ứng phó sự cố và quản lý rủi ro hiệu quả.
Khả năng phục hồi mạng bắt đầu bằng việc sắp xếp vai trò
An ninh mạng không dừng lại ở việc triển khai các giải pháp phần mềm và phần cứng tiên tiến mà bỏ qua vai trò của người vận hành. Trong cơ sở hạ tầng trọng yếu Môi trường, bảo mật liên quan đến phần mềm, phần cứng, con người và hoạt động. Việc lựa chọn công cụ và chính sách bảo mật phù hợp phải phù hợp với cách thức làm việc của các nhóm và nhu cầu của họ.
Khả năng phục hồi mạng đòi hỏi phải triển khai các giải pháp phù hợp, được trang bị công nghệ hiện đại và phù hợp với nhu cầu của những người vận hành chúng:
Vai trò | Mối quan tâm chính | Làm sao OPSWAT Cho phép khả năng phục hồi |
|---|---|---|
Cán bộ tuân thủ | Xác minh rằng tất cả các thiết bị của bên thứ ba và phương tiện lưu trữ di động đều đã được quét đúng cách, | My OPSWAT Central Management cung cấp bằng chứng tập trung về việc tuân thủ chính sách để hỗ trợ kiểm tra theo quy định trong một chế độ xem thống nhất. |
Nhân viên vận hành nhà máy/OT | Áp dụng chính sách quét thiết bị lưu trữ di động và máy tính xách tay của bên thứ ba mà không gây gián đoạn hoạt động | MetaDefender Kiosk bảo vệ các hệ thống quan trọng bằng cách ngăn chặn các mối đe dọa từ phương tiện lưu trữ di động. Giải pháp này quét và khử trùng tệp với tốc độ quét lên đến hơn 13.000 tệp mỗi phút. |
CISOs / Trưởng nhóm bảo mật | Chuẩn hóa việc thực thi chính sách và tăng cường thế trận an ninh | My OPSWAT Central Management giúp thực thi các chính sách quét nhất quán bằng cách cung cấp khả năng kiểm soát tập trung đối với các cấu hình bảo mật trên tất cả các thiết bị đầu cuối từ một bảng điều khiển duy nhất. |
Trong nhiều năm qua, các tổ chức năng lượng và tiện ích đã sử dụng Nền tảng MetaDefender để xây dựng các chiến lược phòng thủ chuyên sâu và bảo mật các mạng lưới trọng yếu của họ bằng cách:
- Quét và bảo mật các thiết bị của bên thứ ba bằng MetaDefender Drive trước khi chúng kết nối với hệ thống OT
- Ngăn chặn các mối đe dọa từ thiết bị lưu trữ di động tại điểm xâm nhập bằng MetaDefender Kiosk Và MetaDefender Endpoint
- Xác thực xem phương tiện truyền thông đã được quét hay chưa MetaDefender Kiosk sử dụng MetaDefender Media Firewall (phần cứng) hoặc MetaDefender Endpoint Validation (phần mềm)
- Chuyển tệp tin an toàn từ hệ thống IT sang hệ thống OT với MetaDefender Managed File Transfer (MFT)
- Kiểm soát luồng dữ liệu định hướng bằng cách sử dụng MetaDefender NetWall
- Thực thi chính sách quét trên tất cả các trang web và thiết bị từ một cửa sổ duy nhất với My OPSWAT Central Management
Các tổ chức năng lượng và tiện ích hàng đầu bảo vệ thành công các hệ thống trọng yếu của họ như thế nào
Từ các nhà máy điện hạt nhân đến các nhà cung cấp năng lượng lớn trên khắp EMEA, APAC và Bắc Mỹ, các tổ chức như Cơ sở hạt nhân Dounreay và Hitachi Energy đã triển khai OPSWAT giải pháp để giải quyết những thách thức này.
Trong sách điện tử Triển khai đã được chứng minh trong Tiện ích và Năng lượng, bạn sẽ tìm thấy:
- Chiến lược sẵn sàng kiểm tra và kiểm soát tập trung
- Các giải pháp được thiết kế riêng cho môi trường không có không khí và OT
- 13 câu chuyện triển khai thực tế, với những thách thức, giải pháp và kết quả
