Emotet là gì? Tại sao nó nguy hiểm?
Emotet là một họ mã độc cực kỳ tiên tiến và phá hoại, với khả năng thoát khỏi sự phát hiện, thả mã độc vào máy tính của nạn nhân và lây lan sang các thiết bị được kết nối khác.
Emotet lần đầu tiên được các nhà nghiên cứu bảo mật phát hiện vào năm 2014 với tư cách là một loại trojan ngân hàng có khả năng tự lây lan, được tạo ra nhằm đánh cắp dữ liệu nhạy cảm và riêng tư. Các phiên bản sau này của nó đã phát triển thành một trong những dạng phần mềm độc hại mạnh mẽ nhất được tội phạm mạng sử dụng như một dịch vụ phân phối phần mềm độc hại.(1) Nó nhắm mục tiêu vào các ngành công nghiệp then chốt trên toàn cầu, bao gồm ngân hàng, thương mại điện tử, y tế, giáo dục, chính phủ và công nghệ.
Bộ An ninh Nội địa Hoa Kỳ coi Emotet là một trong những phần mềm độc hại gây thiệt hại nặng nề và tốn kém nhất, với chi phí khắc phục lên tới hơn 1 triệu USD cho mỗi vụ việc.(2) Loại phần mềm độc hại này đã lây nhiễm hơn 1,6 triệu máy tính và gây thiệt hại hàng trăm triệu đô la trên toàn thế giới.(3) Tính đến tháng 12 năm 2020, đây là phần mềm độc hại phổ biến nhất thế giới, ảnh hưởng đến 7% các tổ chức trên toàn cầu.(4) Thông tin chi tiết hơn về Emotet và các hoạt động gần đây của nó được trình bày trong bài đăng trên blog trước đây của chúng tôi.
Emotet lây lan như thế nào?
Phương thức lây lan chính của Emotet là thông qua các email rác chứa tệp đính kèm hoặc liên kết độc hại. Kẻ tấn công sử dụng nhiều chiêu trò khác nhau để lừa nạn nhân mở tệp đính kèm bị nhiễm mã độc hoặc nhấp vào các liên kết độc hại. Các email này có thể được thiết kế để trông giống như đến từ một nguồn hợp pháp, từ một người nào đó trong danh bạ của nạn nhân, được trình bày dưới dạng hóa đơn, hoặc được ngụy trang thành thông báo giao hàng và các tài liệu về đại dịch Coronavirus, v.v. Ví dụ, vào tháng 2 năm ngoái, một chiến dịch email lừa đảo chứa tệp đính kèm Word bị nhiễm mã độc, giả vờ là về các biện pháp phòng ngừa lây nhiễm COVID-19, đã được gửi đi rộng rãi tại Nhật Bản.(5)
Các chuyên gia bảo mật tại Microsoft đã phát hiện ra một sự thay đổi trong chiến thuật so với các chiến dịch Emotet thông thường, đó là việc đính kèm các tệp lưu trữ được mã hóa, chẳng hạn như tệp Zip, vào các cuộc tấn công qua email nhằm vượt qua các cổng bảo mật email. (6) Những email này dụ dỗ nạn nhân mở các tệp đính kèm/liên kết và kích hoạt macro để xem hoặc chỉnh sửa tài liệu.
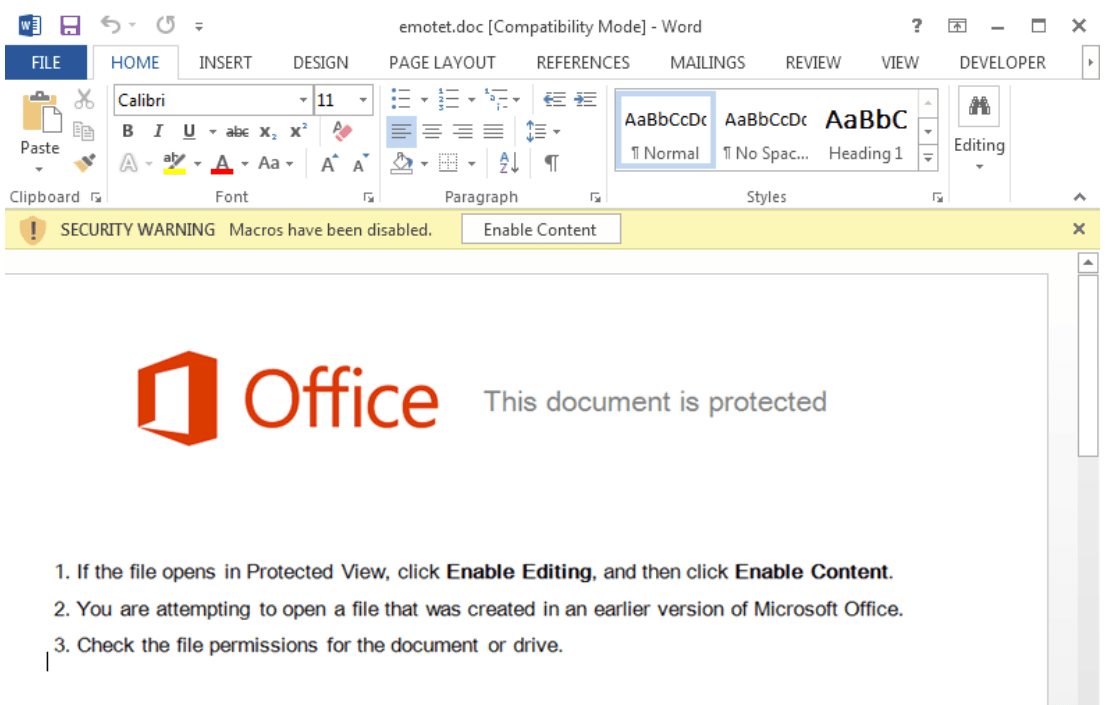
Ngay khi nạn nhân kích hoạt các macro nhúng, Emotet sẽ tải thêm phần mềm độc hại vào máy tính của họ và cố gắng lây lan mối đe dọa này ra toàn bộ mạng. Mạng bị nhiễm sau đó sẽ được thêm vào mạng botnet của Emotet, nhờ đó tin tặc có thể kiểm soát hoàn toàn mạng từ xa.(7)
Làm thế nào có thể MetaDefender ngăn chặn Emotet và bảo vệ mạng của bạn?
Một khía cạnh khiến Emotet đặc biệt nguy hiểm là nó có thể tránh được sự phát hiện của một số sản phẩm chống mã độc. Với MetaDefender – Một giải pháp ngăn chặn mối đe dọa tiên tiến từ OPSWAT, không có cách nào để Emotet lây nhiễm vào thiết bị và mạng của bạn.
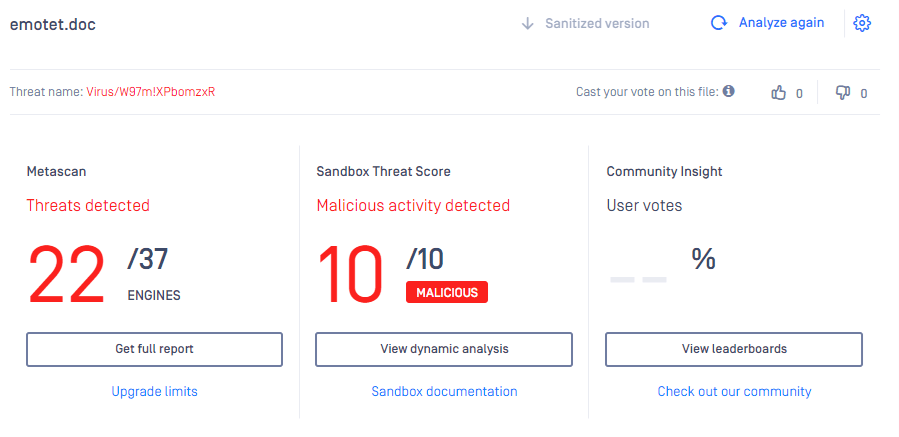
1. OPSWAT Metascan quét nhanh các tệp tin và email được gửi đến tổ chức của bạn bằng hơn 30 công cụ chống phần mềm độc hại, có khả năng phát hiện hơn 99% phần mềm độc hại đã biết. Xem tại đây kết quả quét cho thấy việc phát hiện Emotet nhờ công nghệ quét đa động cơ của chúng tôi. 22 trong số 37 động cơ chống phần mềm độc hại đã phát hiện thành công phần mềm độc hại này. Nếu bạn chỉ sử dụng một động cơ chống phần mềm độc hại duy nhất và động cơ đó không thể phát hiện phần mềm độc hại, máy tính của bạn sẽ bị nhiễm. Nghiên cứu cho thấy rằng khi số lượng động cơ chống phần mềm độc hại được bổ sung, tỷ lệ phát hiện phần mềm độc hại sẽ được cải thiện.
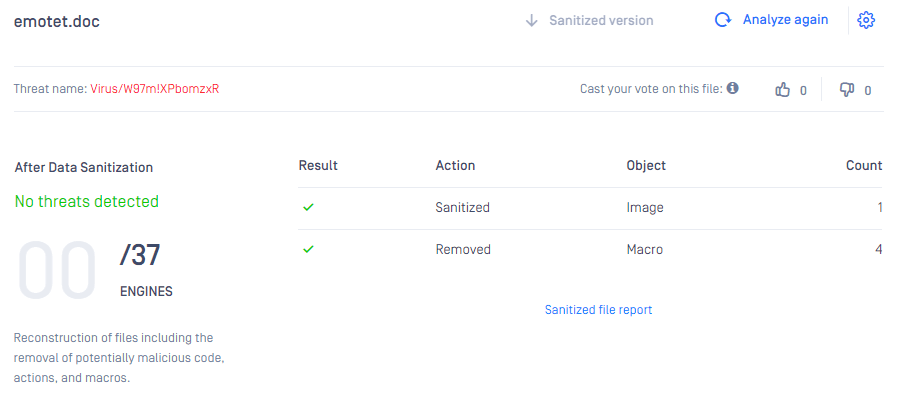
2. Ngay cả khi phần mềm độc hại tinh vi và có khả năng né tránh vượt qua các công cụ chống phần mềm độc hại, nó vẫn bị vô hiệu hóa hoàn toàn bởi công nghệ Deep Content Disarm and Reconstruction (Deep CDR™ Technology) OPSWAT . Tất cả các tệp, email, tệp đính kèm, bao gồm cả các tệp lưu trữ được bảo vệ bằng mật khẩu, đều được giải mã một cách đệ quy. làm sạch trước khi được phát hành cho người dùng cuối. Như thể hiện trong kết quả xử lý , tất cả nội dung hoạt động được nhúng độc hại, bao gồm 1 hình ảnh và 4 macro, đều đã bị xóa và làm sạch Không phát hiện thấy mối đe dọa nào sau khi làm sạch. Người dùng được bảo vệ khỏi mọi mối đe dọa.
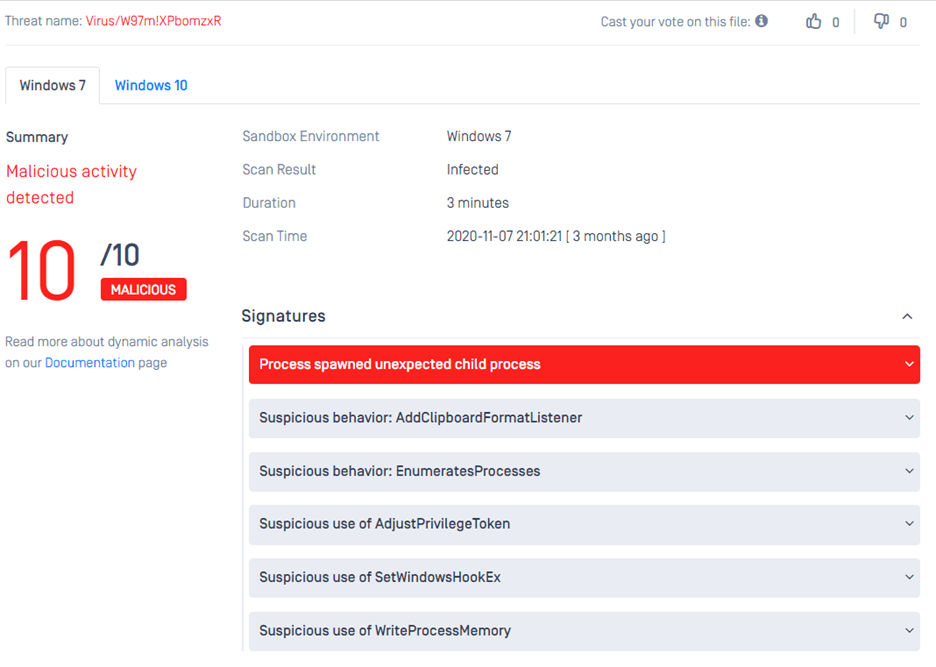
3. Phân tích phần mềm độc hại Emotet bằng MetaDefender Aether , hoạt động độc hại đã được phát hiện trong vòng 3 phút. Sandbox Công nghệ này kích hoạt phần mềm độc hại trong môi trường được kiểm soát để phơi bày hành vi độc hại bằng cách ghi lại và phân loại hành vi của tệp. Một báo cáo chi tiết được cung cấp để phân tích phần mềm độc hại sâu hơn.
Cùng với việc thương mại hóa tội phạm mạng, tin tặc tiếp tục phát triển các cuộc tấn công công nghệ tinh vi. mã độc phức tạp với khả năng trốn tránh như Emotet được tạo ra bởi các tác nhân đe dọa khéo léo để vượt qua các biện pháp phòng thủ an ninh truyền thống. Mọi tổ chức, đặc biệt là cơ sở hạ tầng trọng yếu, cần một giải pháp ngăn chặn mối đe dọa tiên tiến để bảo vệ chống lại các mối đe dọa ngày càng phát triển.
Liên hệ ngay với chúng tôi để tìm hiểu thêm về OPSWATCông nghệ tiên tiến của và cách thức OPSWAT MedaDefender có thể giúp bảo vệ tổ chức của bạn khỏi tội phạm mạng ngày càng tinh vi.
Tham khảo
(1) Palmer, Danny. 2021. "mã độc và botnet: Tại sao Emotet đang thống trị bối cảnh mối đe dọa độc hại vào năm 2019 | Zdnet". Zdnet. https://www.zdnet.com/article/....
(2) "mã độc Emotet | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(3) "Emotet Botnet bị gián đoạn trong hoạt động mạng quốc tế". 2021. Justice.Gov. https://www.justice.gov/opa/pr....
(4) "mã độc được truy nã nhiều nhất tháng 12 năm 2020: Emotet trở lại là mối đe dọa mã độc hàng đầu | Check Point Phần mềm ". 2021. Điểm kiểm tra Phần mềm . https://www.checkpoint.com/pre... .
(5) Cluley, Graham. 2021. "Coronavirus - Tin tặc khai thác nỗi sợ lây nhiễm để phát tán mã độc". Graham Cluley. https://grahamcluley.com/coron....
(6) "mã độc Emotet | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(7) Cluley, Graham. 2021. "Gỡ xuống mạng botnet Emotet - Những điều bạn cần biết". Tình trạng an ninh. https://www.tripwire.com/state....
