Tấn công đường ống thuộc địa
Các cuộc tấn công bằng phần mềm tống tiền nhằm vào cơ sở hạ tầng trọng yếu đã trở thành mối lo ngại lớn trong thập kỷ qua, và tần suất của chúng đã gia tăng đáng kể trong vài tháng gần đây, làm dấy lên những câu hỏi và lo ngại về mức độ nghiêm trọng của tác động mà các cuộc tấn công an ninh mạng có mục tiêu có thể gây ra đối với các chính phủ, nền kinh tế và cuộc sống hàng ngày của chúng ta. Vụ tấn công SolarWinds nhắm vào nhiều tổ chức chính phủ và tư nhân, cùng với vụ tấn công Colonial Pipeline gần đây, đều chứng minh rằng các tổ chức và chính phủ cần phải tăng cường hơn nữa các biện pháp bảo vệ cơ sở hạ tầng trọng yếu để ngăn chặn các cuộc tấn công trong tương lai.
Đường ống Colonial, đường ống dẫn sản phẩm tinh chế lớn nhất ở Mỹ và là nhà cung cấp xăng và nhiên liệu máy bay chính cho Bờ Đông đã ngừng hoạt động sau một cuộc tấn công ransomware vào ngày 7 tháng 5 năm 2021.
Theo FBI, một tổ chức tội phạm có liên quan đến Nga mang tên DarkSide là thủ phạm đứng sau vụ tấn công này. Mặc dù băng nhóm mạng này không phủ nhận vụ tấn công, nhưng chúng khẳng định mình là một tổ chức phi chính trị, hoạt động với mục đích tống tiền các nạn nhân.
Mặc dù phương thức tấn công ban đầu vẫn chưa được xác định, nhưng chúng ta biết rằng sau khi xâm nhập thành công vào mạng của công ty, chúng đã triển khai phần mềm tống tiền DarkSide nhằm vào mạng CNTT của Colonial Pipeline. Để ứng phó với cuộc tấn công mạng này, công ty đã thông báo rằng họ đã chủ động ngắt kết nối một số hệ thống Công nghệ Vận hành (OT) nhằm đảm bảo an toàn cho các hệ thống này.
Theo Diễn đàn Kinh tế Thế giới (WEF), các cuộc tấn công mạng nhằm vào các hệ thống cơ sở hạ tầng quan trọng ( cơ sở hạ tầng trọng yếu ) được xếp ở vị trí thứ năm trong danh sách các rủi ro kinh tế lớn nhất năm 2020, và WEF đã gọi khả năng xảy ra các cuộc tấn công như vậy là “một thực trạng mới trong nhiều lĩnh vực, bao gồm năng lượng, y tế và giao thông vận tải.”
Tấn công ransomware
Các cuộc tấn công bằng phần mềm tống tiền là một trong những hình thức tấn công mạng phổ biến nhất hiện nay; và các môi trường OT trong các ngành thuộc lĩnh vực “ cơ sở hạ tầng trọng yếu ”, khác với cơ sở hạ tầng CNTT tại các doanh nghiệp lớn, thường không được bảo vệ đầy đủ trước các cuộc tấn công hiện đại nhắm vào phần mềm độc hại .
OT Môi trường có thể trở thành mục tiêu "dễ dàng" do:
- Thiếu khả năng hiển thị của các tài sản tồn tại hoặc được đưa vào bên trong cơ sở hạ tầng
- Không đủ quy trình để quản lý dữ liệu được trao đổi bên trong và bên ngoài các mạng bị cô lập
- Các hệ thống và mạng lỗi thời phơi bày các lỗ hổng bảo mật để khai thác lỗ hổng bảo mật zero-day
Những cách phổ biến nhất để kẻ tấn công có được chỗ đứng trong mạng lưới tổ chức là:
- Sử dụng email độc hại cho các cuộc tấn công lừa đảo với Google Drive liên kết (ví dụ: DarkSide)
- Sử dụng các tài khoản và hệ thống có thể truy cập từ xa không được bảo vệ - RDP, VPN, VDI, v.v.
- Khai thác các lỗ hổng bảo mật đã biết trong các ứng dụng đối mặt với bên ngoài - DarkSide được biết đến với việc khai thác CVE-2021-20016 như trường hợp trong cuộc tấn công SMA SonicWall.
- Sử dụng thiết bị lưu trữ di động không được giám sát hoặc kiểm soát để truyền tệp.
Danh sách các tình tiết giảm nhẹ do FBI công bố có thể được tìm thấy nhấn vào đây.
OPSWAT Giải pháp
OPSWAT cung cấp hai nền tảng được thiết kế để bảo vệ cơ sở hạ tầng trọng yếu khỏi phần mềm tống tiền và các cuộc tấn công mạng tinh vi khác bằng cách ngăn chặn các mối đe dọa xâm nhập vào mạng thông qua các tệp dữ liệu hoặc các thiết bị không xác định.
Nền tảng MetaDefender
MetaDefender sử dụng công nghệdeep content disarm and reconstruction (Deep CDR™) độc quyền của OPSWAT để loại bỏ các mối đe dọa khỏi tệp tin bằng cách tái cấu trúc các tệp tin và, trong quá trình đó, loại bỏ nội dung và tập lệnh có khả năng gây hại. MetaDefender cũng cung cấp tính năng quét đa lớp (multiscanning),file-based vulnerability assessment và tính năng phòng ngừa mất dữ liệu chủ động (Proactive DLP).
Nền tảng MetaDefender Access
MetaDefender Access giữ cho các ứng dụng SaaS và dữ liệu đám mây an toàn và bảo mật. Nó cho phép truy cập dựa trên tình trạng và tuân thủ của thiết bị để giúp quản trị viên chặn các thiết bị rủi ro kết nối với dữ liệu đám mây nhạy cảm và các ứng dụng SaaS.
Dưới đây là ảnh chụp màn hình của OPSWAT MetaDefender Kiosk trong hành động, phát hiện mã độc được sử dụng trong các cuộc tấn công Colonial Pipeline và SolarWinds.
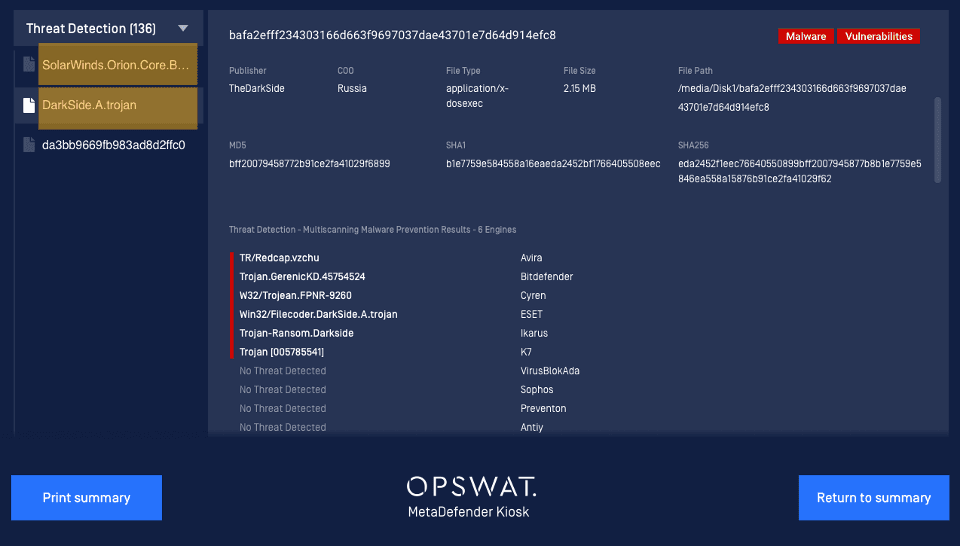
Các phương pháp hay nhất khác nhằm giúp giảm diện tích tấn công và rủi ro an ninh mạng có thể được tìm thấy trên blog “ OPSWAT ”.
Để biết thêm thông tin về cách Dịch vụ Bảo vệ Mạng ( OPSWAT ) có thể giúp bảo vệ Hệ thống Điều khiển Công nghiệp ( cơ sở hạ tầng trọng yếu) của quý vị, bao gồm các tài sản OT, ICS và SCADA, hãy đặt lịch hẹn với một trong các chuyên gia an ninh mạng của chúng tôi.
Đây tiếp tục là một câu chuyện đang phát triển và chúng tôi sẽ cập nhật blog khi có bản cập nhật.
