Hãy xem xét một kịch bản trong đó khách hàng của một tổ chức tài chính có uy tín nhận được email có vẻ như là cập nhật tài khoản thông thường, hoàn chỉnh với mã QR để dễ dàng xác minh. Tin tưởng vào tính hợp pháp của nó, khách hàng quét mã bằng mobile Nhưng thay vì tiếp cận một trang web an toàn, họ trở thành nạn nhân của một cuộc tấn công "quishing" được dàn dựng thông qua Phishing-as-a-Service (PhaaS).
Bài viết này khám phá tác động của PhaaS đối với bảo mật email trong lĩnh vực tài chính, nêu chi tiết bối cảnh mối đe dọa đang phát triển và đưa ra các chiến lược phòng thủ mạnh mẽ.
Tổng quan
Lừa đảo dưới dạng dịch vụ
Các nền tảng Phishing-as-a-Service cung cấp các công cụ toàn diện để thực hiện các chiến dịch tấn công lừa đảo và cung cấp quyền truy cập dựa trên đăng ký vào các mẫu email có thể tùy chỉnh, bao gồm lưu trữ cho các trang web độc hại và hỗ trợ khách hàng. Các nền tảng này giúp kẻ tấn công khai thác thông tin liên lạc qua email trong lĩnh vực tài chính dễ dàng hơn đáng kể.
Chiến thuật & Tài nguyên PhaaS
Các nền tảng Phishing-as-a-Service, chẳng hạn như "Robin Banks" và "Tycoon 2FA", sử dụng nhiều chiến thuật tinh vi để đánh lừa nạn nhân, bao gồm:
Các nền tảng này cung cấp một loạt các mẫu email thuyết phục bắt chước thông tin liên lạc hợp pháp từ các tổ chức tài chính, giúp kẻ tấn công dễ dàng tạo email lừa đảo hơn.
Những kẻ tấn công có thể theo dõi sự thành công của các chiến dịch lừa đảo của họ trong thời gian thực, điều chỉnh chiến thuật của họ dựa trên hiệu quả của các chiến lược khác nhau.
Các cơ chế như reCAPTCHA và kiểm tra chuỗi tác nhân người dùng được sử dụng để tránh bị phát hiện bởi các hệ thống bảo mật tự động.
Bất chấp tính chất phức tạp của các cuộc tấn công mạng này, các nền tảng PhaaS cung cấp giao diện thân thiện với người dùng, khiến chúng có thể truy cập được ngay cả với những người có kiến thức kỹ thuật tối thiểu.
Thống kê và xu hướng
Báo cáo lừa đảo ZScaler ThreatLabz 2024
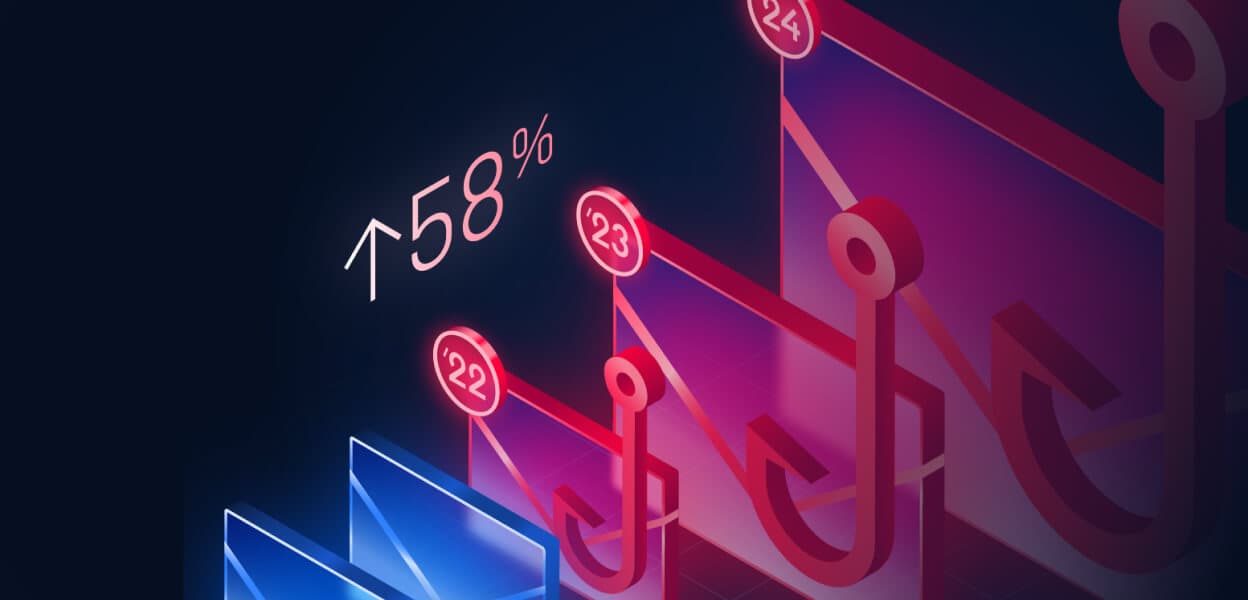
Các cuộc tấn công lừa đảo đã tăng 58% vào năm 2023 so với năm trước, được thúc đẩy bởi sự sẵn có của các bộ công cụ PhaaS tiên tiến và việc sử dụng AI để tạo ra các trò gian lận lừa đảo thuyết phục hơn.
Các nền tảng PhaaS đã hạ thấp đáng kể các rào cản gia nhập đối với tội phạm mạng. Ví dụ: "Robin Banks" cung cấp các bộ công cụ lừa đảo được tạo sẵn nhắm mục tiêu đến các tổ chức tài chính lớn trên toàn cầu, dẫn đến sự gia tăng đáng kể các sự cố lừa đảo trong lĩnh vực tài chính.
Ngành tài chính và bảo hiểm phải đối mặt với 27,8% tổng số vụ tấn công lừa đảo qua email, chiếm tỷ lệ cao nhất trong các ngành và tăng 393% so với cùng kỳ năm trước.
Microsoft vẫn là thương hiệu bắt chước thường xuyên nhất, với 43,1% các nỗ lực lừa đảo sử dụng chiến thuật này.
Tác động của nền tảng "Robin Banks"
Các tổ chức tài chính gần đây đã bị nhắm mục tiêu bởi cái gọi là nền tảng tấn công Phishing-as-a-Service "Robin Banks", cung cấp tải trọng của nó thông qua tin nhắn văn bản và email. Các nhà nghiên cứu của IronNet đã phát hiện ra tập đoàn Robin Banks cung cấp các bộ công cụ lừa đảo làm sẵn chủ yếu nhắm vào các doanh nghiệp tài chính có trụ sở tại Hoa Kỳ cũng như nhiều doanh nghiệp ở Anh, Canada và Úc. Trong số các mục tiêu có các ngân hàng lớn của Mỹ như Bank of America, Wells Fargo, Cgiao diện lập trình ứng dụngtal One và Citigroup.
Kể từ tháng 3/2022, các tác nhân đe dọa đã trở nên chủ động hơn với việc Robin Banks sử dụng các bộ công cụ lừa đảo tinh vi cung cấp cho người dùng quyền truy cập vào bảng điều khiển cá nhân, quản lý ví, tạo trang và các cơ chế như reCAPTCHA và kiểm tra chuỗi Tác nhân người dùng. Những tính năng này làm cho bộ dụng cụ của Robin Banks tinh vi hơn nhưng dễ sử dụng hơn so với các bộ công cụ lừa đảo khác như BulletProftLink và 16Shop.
Chiến dịch cửa hàng ONNX
Chiến dịch ONNX Store đại diện cho một mối đe dọa đáng kể khác đối với các tổ chức tài chính, tận dụng các kỹ thuật lừa đảo tinh vi để vi phạm thông tin liên lạc qua email. Chiến dịch này đáng chú ý vì khả năng triển khai nhiều vectơ lừa đảo, bao gồm cả email lừa đảo, để xâm phạm mạng tài chính và lấy cắp dữ liệu nhạy cảm.
Chiến dịch của ONNX Store nhắm mục tiêu đến các tổ chức tài chính cao cấp bằng các email lừa đảo được chế tác tốt có vẻ hợp pháp, lừa người nhận cung cấp thông tin đăng nhập và thông tin nhạy cảm khác của họ. Chiến dịch đã sử dụng các kỹ thuật tiên tiến để vượt qua các biện pháp bảo mật email truyền thống, chẳng hạn như:
ONNX Store đã sử dụng các cuộc tấn công lừa đảo nhiều giai đoạn, trong đó các email ban đầu chứa nội dung lành tính để xây dựng lòng tin, tiếp theo là các email độc hại nhắm vào các nhân viên cụ thể.
Các email lừa đảo được thiết kế để thu thập thông tin đăng nhập bằng cách chuyển hướng nạn nhân đến các trang đăng nhập giả mạo gần giống với các cổng ngân hàng hợp pháp.
ONNX Store đã sử dụng các kỹ thuật kỹ thuật xã hội tinh vi để cá nhân hóa email, làm cho chúng xuất hiện như thể chúng được gửi từ các đồng nghiệp hoặc đối tác kinh doanh đáng tin cậy.
Chiến dịch cũng bao gồm các email có tệp đính kèm độc hại , sau khi mở, triển khai mã độc có khả năng chụp các lần nhấn phím, ảnh chụp màn hình và các thông tin nhạy cảm khác.
Những kỹ thuật tiên tiến này đã làm cho chiến dịch ONNX Store đặc biệt hiệu quả trong việc thâm nhập vào các tổ chức tài chính và trích xuất dữ liệu có giá trị.
Bốn lớp phòng thủ chống lại các chiến dịch PhaaS
Các lớp phòng thủ tiên tiến để bổ sung cho các giải pháp bảo mật email hiện có đã trở thành một phần không thể thiếu trong các chiến lược an ninh mạng toàn diện trên toàn thế giới. Cách tiếp cận này là cách tốt nhất để giảm thiểu các cuộc tấn công lừa đảo vì các loại công nghệ khác nhau có thể phát hiện ra các dấu hiệu khác nhau của các nỗ lực lừa đảo.
Ví dụ: thay vì chỉ dựa vào một hoặc một vài công cụ chống vi rút, một vị thế bảo mật email mạnh mẽ cần bao gồm nhiều công cụ chống vi rút và công nghệ phát hiện có các chuyên môn và kỹ thuật khác nhau.
Giải pháp này sử dụng máy học tiên tiến và phân tích hành vi để phát hiện và chặn các nỗ lực lừa đảo ngay lập tức, đảm bảo các email độc hại bị chặn trước khi đến tay người dùng.
OPSWAT Chống lừa đảo theo thời gian thực có tỷ lệ phát hiện 99,98% đối với các cuộc tấn công spam và lừa đảo, kiểm tra nội dung email, danh tiếng người gửi và các mẫu URL để đảm bảo các email độc hại được xác định và không tồn tại qua hệ thống đến người dùng cuối. Với hơn 30 nguồn để kiểm tra danh tiếng liên kết và phân tích thời gian nhấp chuột, Chống lừa đảo theo thời gian thực làm giảm đáng kể nguy cơ tấn công lừa đảo thành công.
Lớp bảo vệ email này giải quyết các rủi ro an ninh mạng của các mạng phức tạp và kết nối với nhau bằng cách sử dụng kết hợp một số công cụ diệt vi rút, tăng tỷ lệ phát hiện lên hơn 99% so với các giải pháp công cụ đơn lẻ. Công nghệ OPSWAT nâng cao nhận dạng mã độc với đa ứng dụng xử lý giảm thiểu thời gian tiếp xúc với các mối đe dọa mới và đang nổi lên bằng cách tận dụng sức mạnh của nhiều công cụ.
Công nghệ này Làm sạch tất cả nội dung email đến, loại bỏ các yếu tố độc hại tiềm ẩn như tập lệnh nhúng và macro trong tệp đính kèm - ngay cả trong mã QR dường như vô hại.
Công nghệ OPSWAT Deep CDR™ hoạt động bằng cách phân tích và tái tạo các tệp tin để loại bỏ bất kỳ thành phần độc hại nào, đảm bảo an toàn đồng thời vẫn duy trì khả năng sử dụng. Công nghệ này rất hiệu quả, với hơn 1.000 tệp tin đã được xác minh chống lại các cuộc tấn công giả mạo và phức tạp. Ngoài ra, công nghệ Deep CDR™ kiểm tra và bảo vệ hơn 170 loại tệp tin, giảm đáng kể nguy cơ bị tấn công zero-day và các mối đe dọa nâng cao khác.
Hộp cát thời gian thực cô lập các tệp khỏi các tài nguyên hệ thống khác để chúng có thể được kiểm tra một cách an toàn về hành vi độc hại. Công nghệ này đặc biệt hiệu quả để phát hiện mã độc không xác định.
Adaptive Sandbox thời gian thực OPSWAT hoạt động nhanh hơn 10 lần so với các môi trường giả lập truyền thống và tiết kiệm tài nguyên hơn 100 lần so với các môi trường giả lập khác.
Chiến lược Email Security Thực hiện
Để chống lại hiệu quả các mối đe dọa do Phishing-as-a-Service và quishing gây ra, các tổ chức tài chính phải thực hiện một chiến lược bảo mật email tập trung, mạnh mẽ:
- Đánh giá rủi ro email toàn diện: Thực hiện đánh giá thường xuyên để xác định các lỗ hổng bảo mật và lỗ hổng bảo mật trong cơ sở hạ tầng an ninh mạng hiện có.
- Email Gateway Security được nâng cấp: Tăng cường bảo mật cho các cổng email, cả tại chỗ và trên đám mây (bao gồm Microsoft 365), bằng hệ thống bảo mật nhiều lớp bao gồm Chống lừa đảo thời gian thực (Real-Time Anti-Phishing), Chống lừa đảo nâng cao ( Multiscanning), Công nghệ Deep CDR™ và Hệ thống cảnh báo thời gian thực (Real-Time Sandbox ) để ngăn chặn các email lừa đảo xâm nhập vào mạng.
- Cập nhật bảo mật liên tục: Thường xuyên cập nhật các giao thức và định nghĩa bảo mật để thích ứng với các kỹ thuật lừa đảo mới và các mối đe dọa đang phát triển.
Khi Phishing-as-a-Service tiếp tục phát triển, sử dụng các kỹ thuật ngày càng lừa đảo như quishing, các tổ chức tài chính bắt buộc phải tăng cường các hoạt động bảo mật email của họ.
Bằng cách hiểu bản chất tinh vi của Phishing-as-a-Service và triển khai các công nghệ phòng thủ tiên tiến, các tổ chức tài chính có thể giảm thiểu rủi ro và bảo vệ chống lại bối cảnh luôn thay đổi của các mối đe dọa mạng dựa trên email.
Tăng cường bảo mật email không chỉ là một nhu cầu kỹ thuật mà còn là một chiến lược trọng yếu để duy trì niềm tin và tính toàn vẹn trong thời đại kỹ thuật số.
Các bước tiếp theo
- Ngăn chặn lừa đảo với MetaDefender Email Security
- Đánh giá tính bảo mật email của bạn
- Cố gắng OPSWAT MetaDefender Email Security
- Tìm hiểu về lừa đảo mã QR (quishing)
