Chúng tôi rất vui mừng giới thiệu cột mốc mới nhất trong khả năng phục hồi an ninh mạng - MetaDefender Aether v1.9.3. Phiên bản này là minh chứng cho cam kết của chúng tôi trong việc giúp các tổ chức chống lại các mối đe dọa mới nổi.
Giải nén & dịch ngược Python: Tiết lộ các mối đe dọa tiềm ẩn
Với việc bổ sung hỗ trợ giải nén và dịch ngược mã Python cho PyInstaller, Nuitka và py2exe, MetaDefender Aether v1.9.3 giúp phát hiện các phần mềm độc hại trước đây bị ẩn giấu. Bằng cách phân tích các tệp Python đã biên dịch, các tổ chức có thể khám phá các mối đe dọa tiềm ẩn và chủ động phòng chống chúng.
Trích xuất cấu hình mã độc mở rộng để hỗ trợ họ mã độc Cobalt Strike: Chống lại các mối đe dọa nâng cao
Công cụ trích xuất cấu hình phần mềm độc hại được nâng cấp hiện đã hỗ trợ họ phần mềm độc hại Cobalt Strike (CS). Được các tác nhân đe dọa sử dụng rộng rãi, các phiên bản CS đã bị bẻ khóa cho phép triển khai một tác nhân trong bộ nhớ (được gọi là beacon) lên máy chủ nạn nhân, bỏ qua các tương tác với đĩa cứng. Beacon của CS hỗ trợ giao tiếp chỉ huy và điều khiển (C2) thông qua nhiều giao thức khác nhau, cung cấp vô số chức năng như nâng quyền, trích xuất thông tin đăng nhập, di chuyển ngang và rò rỉ dữ liệu.
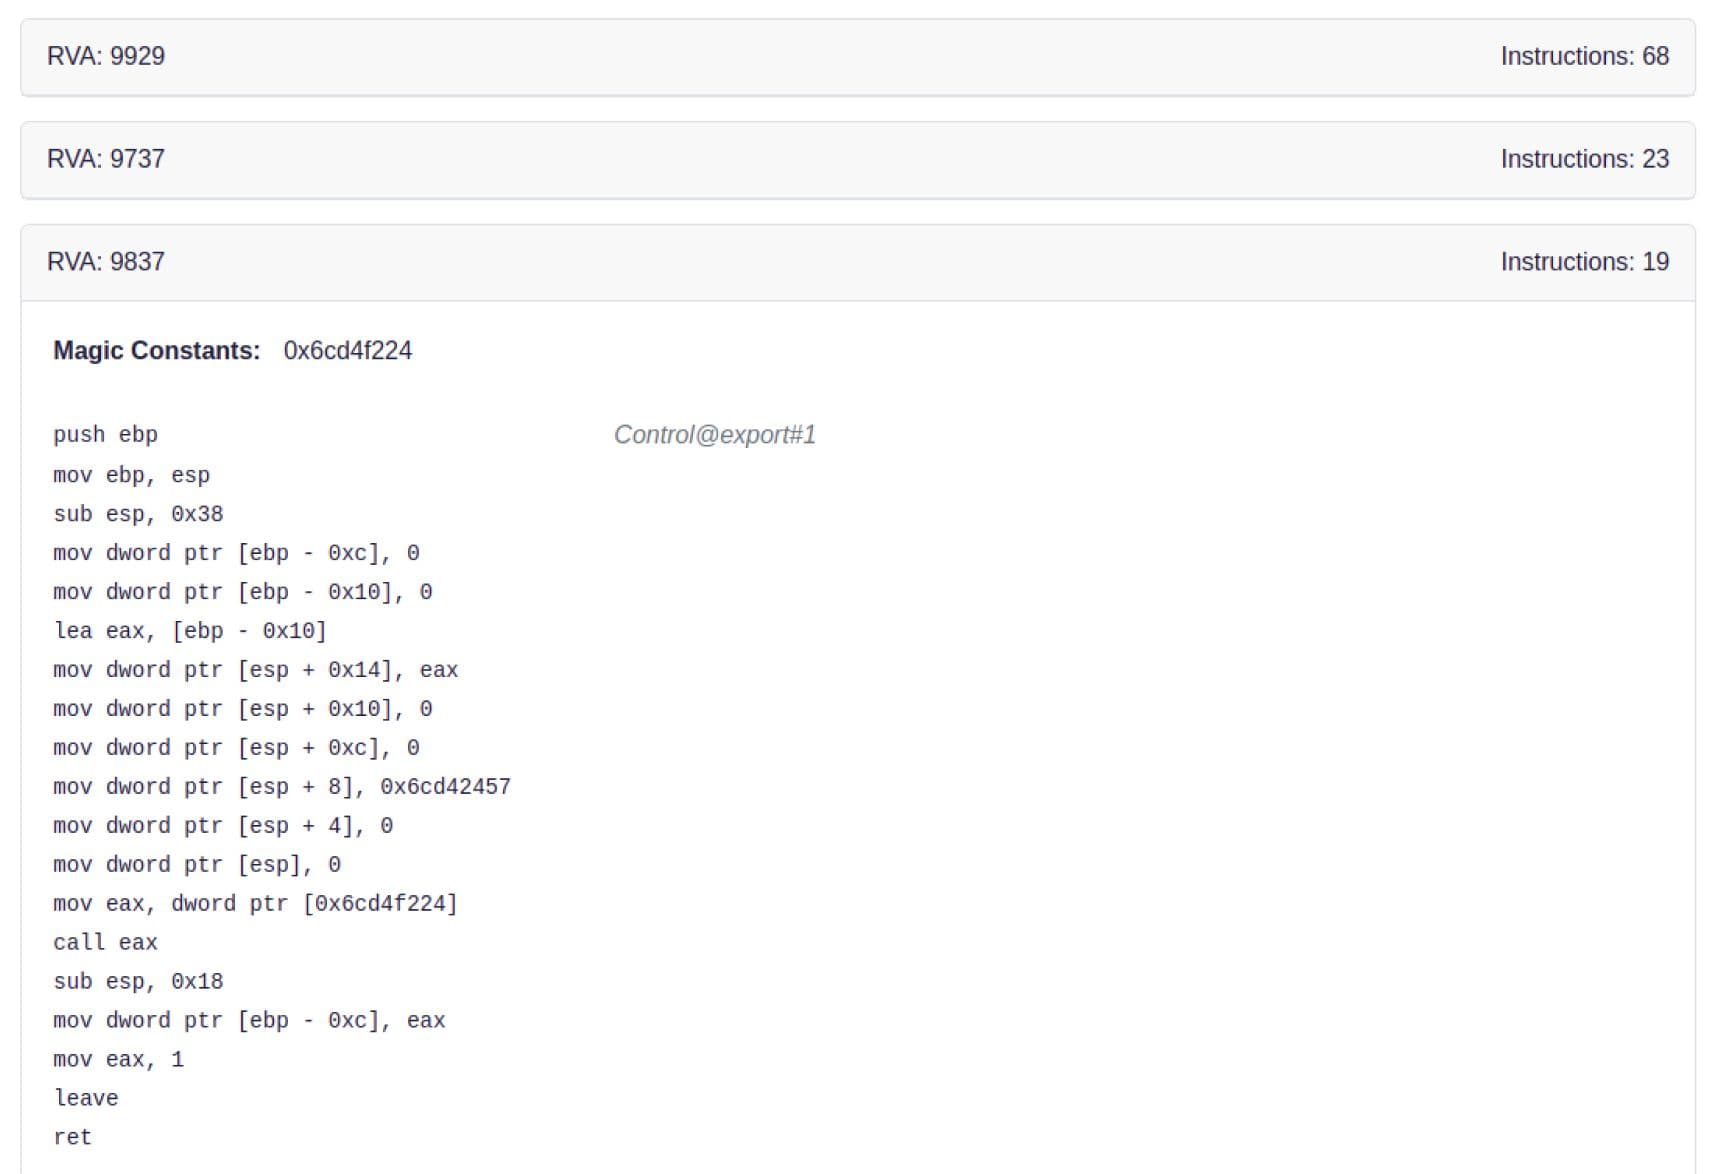
Tháo gỡ các chức năng đã xuất: Tìm hiểu các tệp nhị phân Windows
MetaDefender Aether không chỉ phân tích ở mức độ bề mặt mà còn hiển thị các hàm nhị phân để xem tệp sẽ hoạt động như thế nào trong môi trường Windows và những hàm nào được thực thi (ví dụ: khi hàm được xuất đang cố gắng tạo mạng và mở một URL độc hại). Giờ đây, các tổ chức có thể hiểu rõ hơn về hành vi và rủi ro tiềm tàng của chúng, giúp họ đưa ra các quyết định bảo mật sáng suốt.
Tinh chỉnh chỉ số mối đe dọa: Xác định hoạt động đáng ngờ
Chỉ báo mối đe dọa mới của chúng tôi sẽ đánh dấu các tệp thực thi có hai phần khác nhau mang cùng một tên như một biện pháp phòng ngừa; những tên phần này có thể gây nhầm lẫn cho các công cụ chống vi-rút. Biện pháp này giúp các tổ chức xác định các chỉ số IOC tiềm ẩn trước khi chúng có thể leo thang.
Trích xuất mã macro VBA: Tiết lộ ý định độc hại trong tệp DWG
Bản phát hành bao gồm việc trích xuất mã macro VBA từ các tệp DWG, cung cấp thông tin chi tiết sâu hơn về các mối đe dọa tiềm ẩn trong các tài liệu AutoCAD. Các tệp AutoCAD có thể thực thi các chức năng "Kill", điều này có thể cho thấy ý định xấu. Bằng cách phát hiện mã độc được nhúng trong các tệp DWG ngoài các từ khóa ransomware, các tổ chức có thể giảm thiểu rủi ro liên quan đến các vectơ tấn công thường bị bỏ qua này.
MITRE Att&ck Engineering Mapping: Phù hợp với các tiêu chuẩn ngành
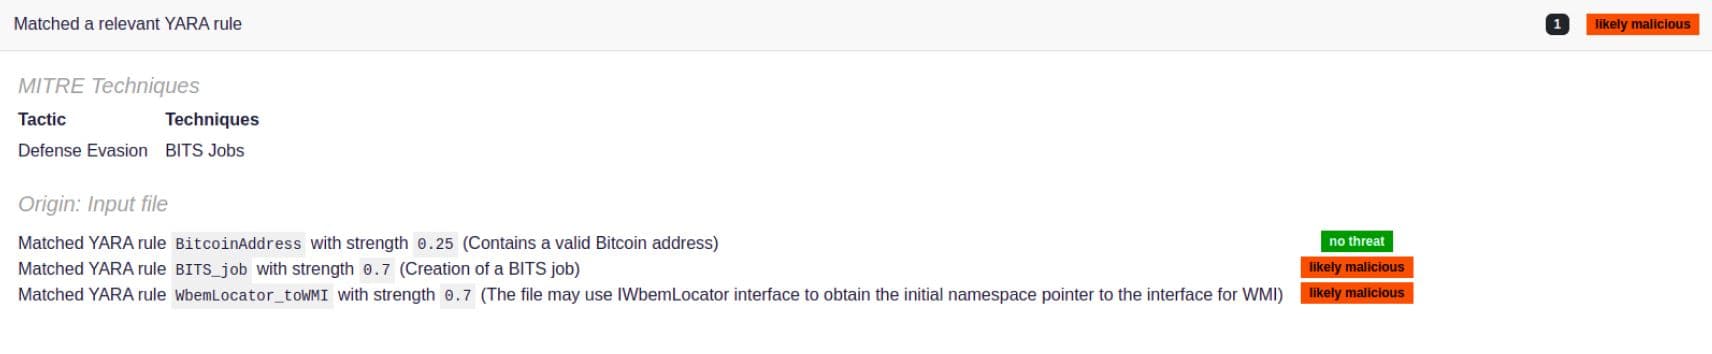
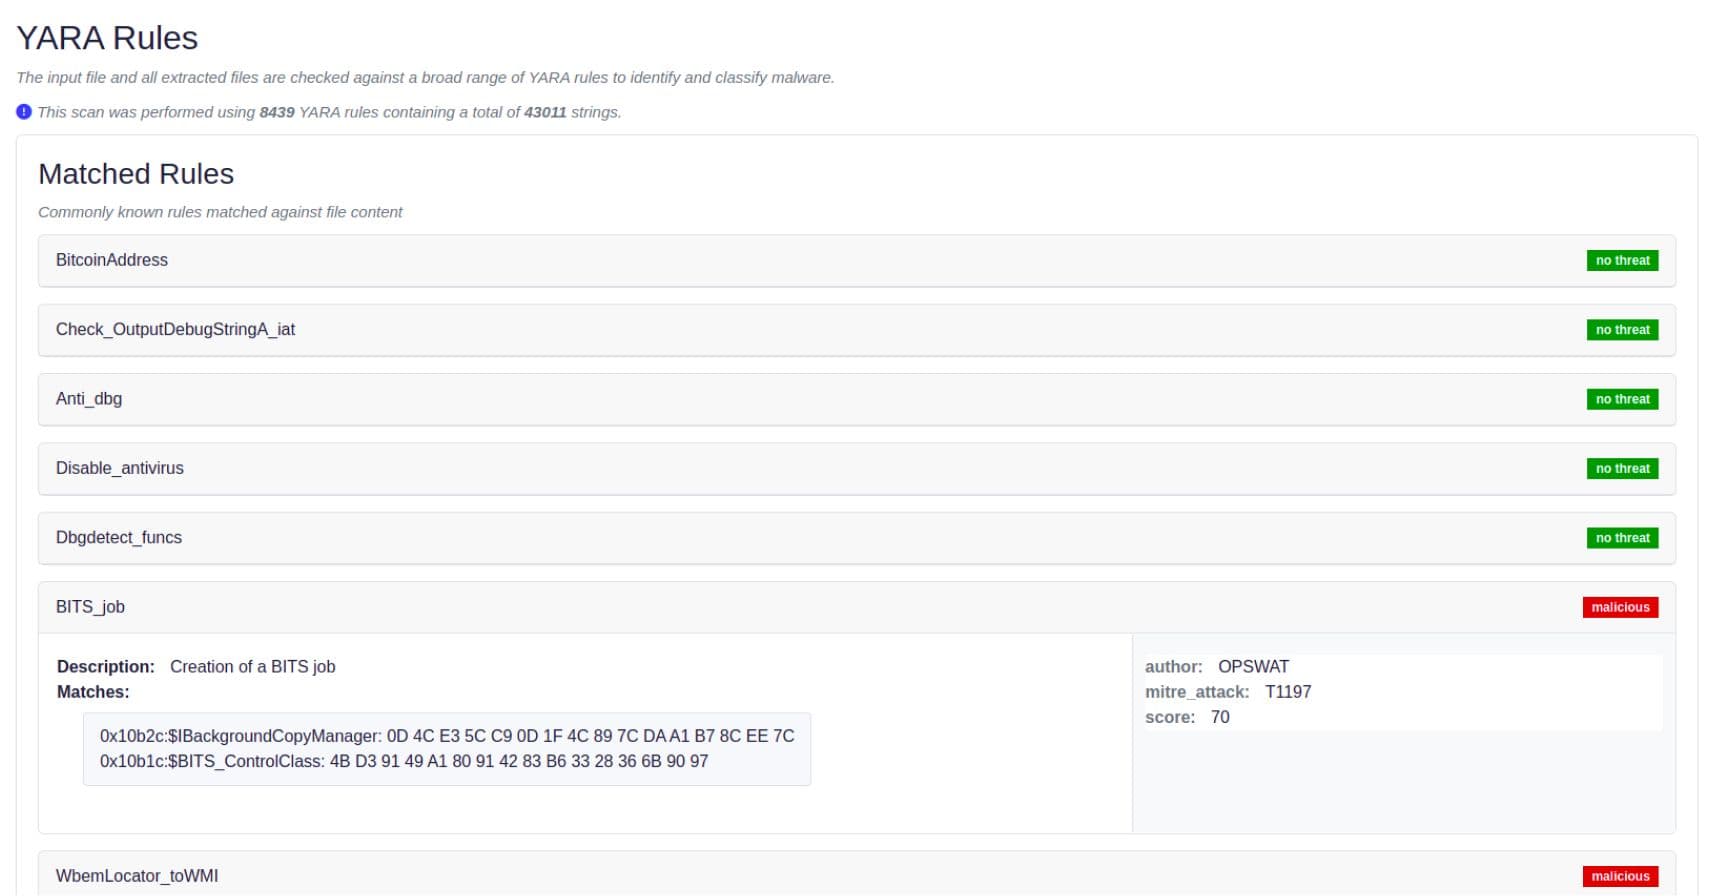
MetaDefender Aether hiện hỗ trợ việc ánh xạ các kỹ thuật MITRE Att&ck từ siêu dữ liệu quy tắc YARA. Bằng cách tuân thủ các tiêu chuẩn ngành, các tổ chức có thể nâng cao khả năng thu thập thông tin tình báo về mối đe dọa.
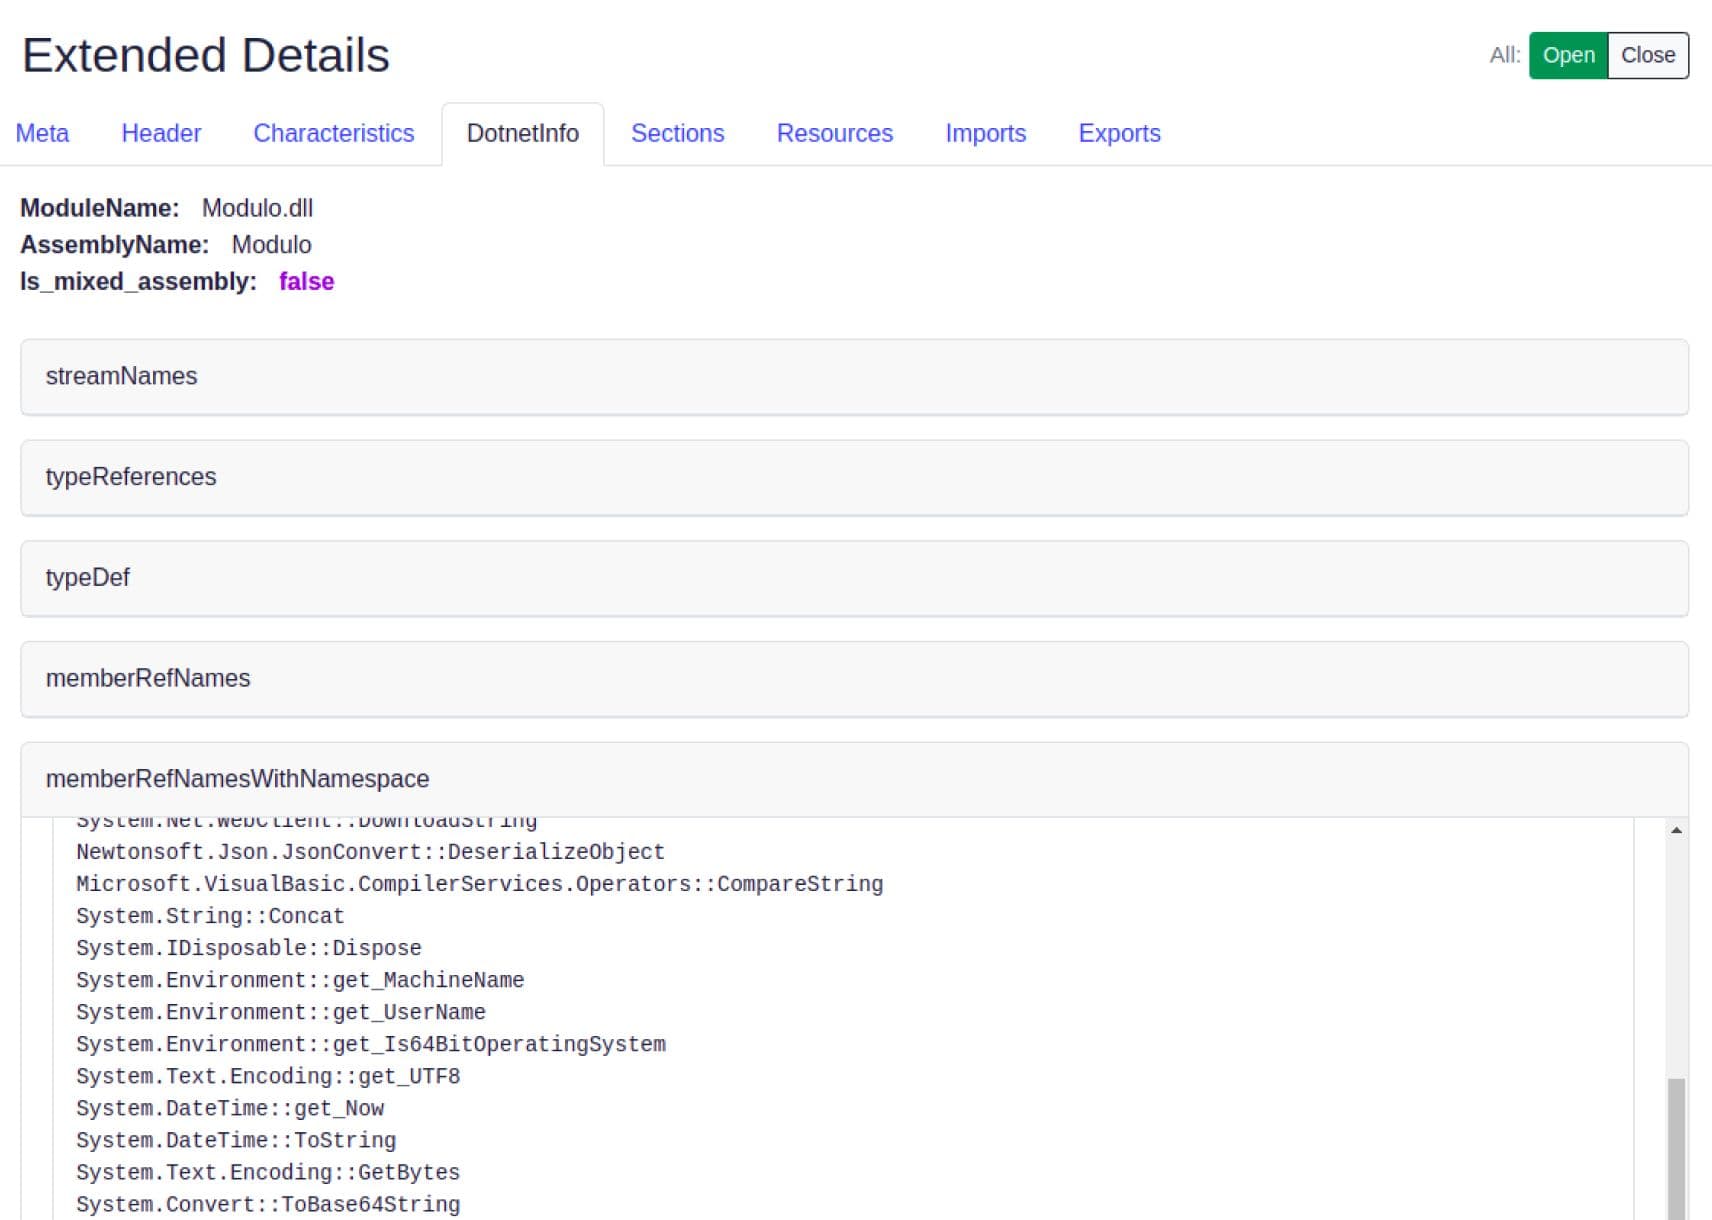
Tab DotnetInfo mới trong phần chi tiết tệp cho tệp thực thi .NET
Tab DotInfo mới phục vụ trực tiếp cho các chi tiết cụ thể của Dotnet, tạo điều kiện tháo gỡ và cung cấp thông tin chi tiết vô giá về các chức năng. Của chúng tôi Sandbox tự hào có một loạt các chỉ số riêng, từ các hành động quyết định như "Giết" và các thao tác tinh tế như "Ngủ" cho các quy trình, đến các biện pháp trốn tránh chiến lược như "Tải" để tránh phát hiện tĩnh.
Cải tiến hành chính: Hợp lý hóa hoạt động
Ngoài khả năng phát hiện mối đe dọa nâng cao, MetaDefender Aether v1.9.3 giới thiệu các cải tiến về quản trị nhằm mục đích đơn giản hóa hoạt động và nâng cao hiệu quả. Từ việc xử lý proxy được cải thiện đến quản lý hàng đợi nâng cao, các tính năng này đảm bảo hoạt động trơn tru và liền mạch của môi trường thử nghiệm.
Tích hợp MISP
Sự tích hợp này giới thiệu những cải tiến đáng kể trong việc chia sẻ có cấu trúc của Thông tin tình báo về các mối đe dọa, trao quyền cho các tổ chức chủ động quản lý các biện pháp phòng ngừa của họ.
Hơn nữa, để đáp ứng nhu cầu ngày càng tăng, chúng tôi đã tạo ra một vai trò kiểm tra viên mới nhằm giải quyết sự cần thiết của vai trò quản trị "chỉ đọc", cung cấp các quyền và khả năng hiển thị linh hoạt hơn trên nền tảng.
Để biết thêm thông tin về những thay đổi và cập nhật này, hãy xem ghi chú phát hành . MetaDefender Aether v1.9.3.
