Nền
Vào tháng 11, VMware đã công bố một lỗ hổng trong VMware Workspace ONE Access (trước đây gọi là VMware Identity Manager). Lỗ hổng này được theo dõi với mã CVE-2020-4006. Cơ quan An ninh Quốc gia (NSA) đã cảnh báo rằng các hacker được nhà nước Nga tài trợ đang tích cực khai thác lỗ hổng này và đã đưa ra thông báo này. Lỗ hổng này có thể được sử dụng để truy cập trái phép vào giao diện quản lý dựa trên web của hệ thống và thực thi các lệnh tùy ý với đặc quyền nâng cao ở cấp độ hệ điều hành. Cuối cùng, việc khai thác lỗ hổng này cho phép kẻ tấn công lợi dụng các cơ chế xác thực liên kết, từ đó giả mạo thông tin đăng nhập để truy cập dữ liệu được bảo vệ.
Làm thế nào để phát hiện?
Dựa trên thông tin được VMware cung cấp trong bản tư vấn của họ, OPSWAT đã bổ sung khả năng phát hiện CVE trên thiết bị và báo cáo nó trong MetaDefender Access. Khi được phát hiện, nó được báo cáo cả trong MetaDefender Cổng quản lý truy cập và người dùng máy tính bị nhiễm MetaDefender Endpoint chạy thiết bị đó.
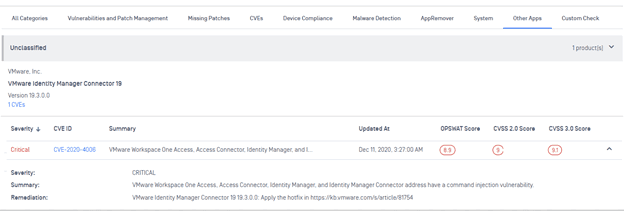
Một ví dụ về CVE được báo cáo cho người dùng thiết bị:
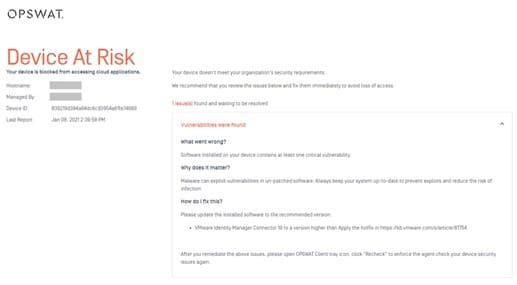
Làm thế nào để khắc phục và phòng ngừa?
Sau khi sử dụng tính năng “ MetaDefender ” trong Access để phát hiện các máy tính dễ bị tấn công, bạn có thể cài đặt bản vá, sau đó quét lại các thiết bị. Ngoài ra, tính năng quét tự động/liên tục đối với lỗ hổng này sẽ cảnh báo cho bạn nếu có máy tính nào được kết nối mạng với cấu hình cũ chứa lỗ hổng này.
Làm thế nào để ngăn chặn các cuộc tấn công tương tự?
Do các cuộc tấn công nhắm vào các nhà cung cấp dịch vụ xác thực được sử dụng rộng rãi như thế này có tính chất nghiêm trọng và gây ảnh hưởng lớn, Cơ quan An ninh Quốc gia (NSA) đã ban hành một thông báo hướng dẫn về cách phát hiện, giảm thiểu rủi ro và tăng cường bảo mật cho các hệ thống nhằm tránh bị khai thác do lỗ hổng cụ thể này cũng như các lỗ hổng tương tự khác có khả năng đang ẩn náu mà chưa bị phát hiện.
Như đã hiểu rõ và tài liệu của NSA nhấn mạnh, cuộc tấn công này cùng nhiều cuộc tấn công khác bắt đầu bằng cách khai thác các thiết bị đầu cuối chưa vá chạy phần mềm lỗi thời. MetaDefender Access có thể làm nhiều hơn là chỉ giữ cho các thiết bị đầu cuối được vá và cập nhật với Advanced Thiết bị đầu cuối Khả năng bảo vệ. Nó có thể ngăn chặn chúng kết nối nếu chúng không tuân thủ danh sách dài các kiểm tra về sức khỏe và bảo mật.
Về việc ngăn chặn các cuộc tấn công vào giao diện quản lý của cơ sở hạ tầng bảo mật, từ lâu đã có một thông lệ là phân đoạn các giao diện đó - và với các khả năng như Phần mềm Chu vi xác định ( SDP ), việc phân đoạn có thể an toàn hơn nhiều và dễ quản lý hơn. MetaDefender Access kết hợp bảo vệ phân đoạn cấp độ mạng của SDP với tính năng nâng cao của nó Thiết bị đầu cuối Bảo vệ, do đó đảm bảo thiết bị đầu cuối của mạng giao diện quản lý không thể truy cập được cho đến khi và trừ khi thiết bị đang cố gắng kết nối được chứng minh là đáng tin cậy.
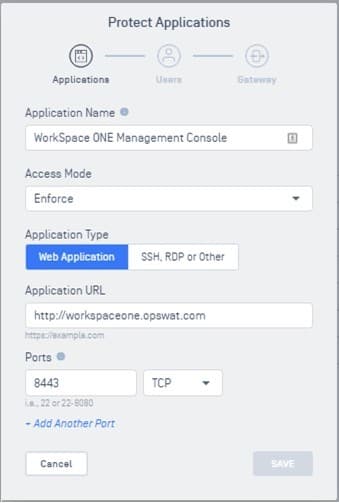
MetaDefender Access giúp bảo vệ các giao diện quản lý như vậy một cách dễ dàng. Sau khi Gateway được triển khai, chỉ cần xác định ứng dụng cần bảo vệ - trong trường hợp này là bảng điều khiển quản lý WorkSpace ONE Access:
Làm thế nào để có thêm thông tin.
Để biết thêm thông tin về cách OPSWAT MetaDefender Access có thể giúp bảo vệ bạn cơ sở hạ tầng trọng yếu , hãy liên hệ với chúng tôi ngay hôm nay .
Tham khảo
CVE-2020-4006 Cố vấn VMware VMSA-2020-0027.2 (vmware.com)
Tin tặc Nga khai thác lỗ hổng bảo mật VMware mới được vá, NSA cảnh báo | SecurityWeek.Com
Cố vấn an ninh mạng của NSA: Các tác nhân độc hại lạm dụng cơ chế xác thực để truy cập Cloud Tài nguyên > Không quân thứ mười sáu (Không quân Cyber) > Tin tức (af.mil)
