Theo báo cáo của thehackernews.com, một tác nhân đe dọa do nhà nước tài trợ đã được quy cho một chiến dịch lừa đảo nhắm vào các nhà báo ở Hoa Kỳ. Những kẻ xâm nhập, được gọi là APT37, đã cài đặt một chủng mã độc mới gọi là GOLDBACKDOOR. Nó đã thực hiện triển khai backdoor trong một quá trình lây nhiễm nhiều bước để tránh bị phát hiện.
Những kẻ tấn công hiểu biết này cũng biết rằng cách tốt nhất để tránh bị phát hiện bởi các công cụ AV là tránh gửi các tệp đính kèm độc hại ngay từ đầu. Thay vào đó, họ đã gửi một email có chứa một liên kết để tải xuống một kho lưu trữ ZIP từ một máy chủ từ xa được thiết kế để mạo danh một cổng thông tin tập trung vào Bắc Triều Tiên. Được nhúng trong tệp là một tập lệnh Windows đóng vai trò là điểm khởi đầu để thực thi tập lệnh PowerShell mở tài liệu độc hại đồng thời cài đặt backdoor GOLDBACKDOOR. Điều này cho phép kẻ tấn công truy xuất các lệnh từ máy chủ từ xa, tải lên và tải xuống tệp, ghi lại tệp và gỡ cài đặt từ xa backdoor khỏi các máy bị xâm nhập.
Theo Báo cáo Sự cố Vi phạm Dữ liệu của Verizon năm 2021, tỷ lệ nhấp chuột trung bình trong mô phỏng lừa đảo là 3% và đối với một số tổ chức, tỷ lệ này cao tới 20-40%! Khi bạn xem xét rằng hầu hết các tổ chức đều gặp phải khối lượng email độc hại cực kỳ cao, chỉ mất vài chục email trước khi các cuộc tấn công này thành công. Không có gì ngạc nhiên khi 85% vi phạm liên quan đến yếu tố con người vì email cung cấp cho kẻ tấn công một đường dẫn trực tiếp đến nhân viên. Nhiều khung bảo mật phổ biến và các sáng kiến tuân thủ yêu cầu đào tạo nhận thức của người dùng, nhưng rõ ràng điều này là không đủ.
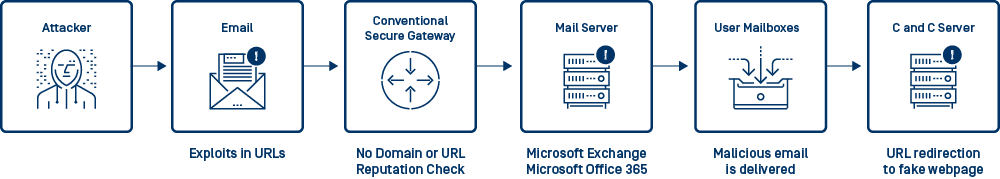
Chuỗi tấn công email độc hại điển hình
Điều này có thể xảy ra với bạn?
Lý do mà các cuộc tấn công email độc hại rất hiệu quả là do kỹ thuật xã hội. Đặc biệt, lừa đảo chiếm 81% kỹ thuật xã hội và đây là một trong những hành động hàng đầu thực sự dẫn đến vi phạm (theo Verizon). Các cuộc tấn công lừa đảo tìm cách mạo danh một cá nhân hoặc thương hiệu đáng tin cậy để cung cấp nội dung độc hại hoặc đánh cắp thông tin đăng nhập, nhưng khi nội dung này được lưu trữ trên một trang web, nó không thể bị phát hiện bởi các công cụ AV dựa trên email.
Như trường hợp mã độc nhiều giai đoạn GOLDBACKDOOR đã chứng minh, các tin nhắn giả mạo có thể được gửi từ địa chỉ email cá nhân của một cựu quan chức tình báo Hàn Quốc, tận dụng các trang cổng thông tin trông giống nhau được thiết kế để cài đặt cửa hậu và đánh cắp thông tin nhạy cảm.
Một số kẻ tấn công nâng cao cũng đã nhận ra rằng một số giải pháp bảo mật email đang quét URL ngoài tệp đính kèm, vì vậy các cuộc tấn công nâng cao hơn đã phát triển để tránh bị phát hiện bằng các công cụ rút ngắn URL, chuyển hướng hoặc URL duy nhất.
The value of time-of-click URL reputation analysis
The reality is that AV is only the first pillar of email security; organizations also need protection against malicious emails that include no attachments. MetaDefender Email Security repels phishing attacks across multiple dimensions. First, emails with known phishing URLs are blocked before they reach a user’s inbox. Next, emails with suspicious URLs can be neutralized by exposing them into plain text. Finally, the reputation of URLs is checked whenever they are clicked, protecting users even after an email is delivered.
Phân tích danh tiếng này bao gồm địa chỉ IP của người gửi, tiêu đề email (tức là địa chỉ NGƯỜI GỬI, tên miền NGƯỜI GỬI, địa chỉ TRẢ LỜI) và nội dung email, bao gồm mọi siêu liên kết ẩn. OPSWAT MetaDefender Cloud thu thập dữ liệu từ nhiều nguồn trực tuyến thời gian thực chuyên về địa chỉ IP, tên miền và danh tiếng URL để cung cấp dịch vụ tra cứu trả về kết quả tổng hợp cho người dùng của chúng tôi. Chức năng này được sử dụng bởi MetaDefender Email Security giúp xác định các mối đe dọa như botnet hoặc trang web lừa đảo mà việc quét tệp khi truy cập nội dung không thể phát hiện được.
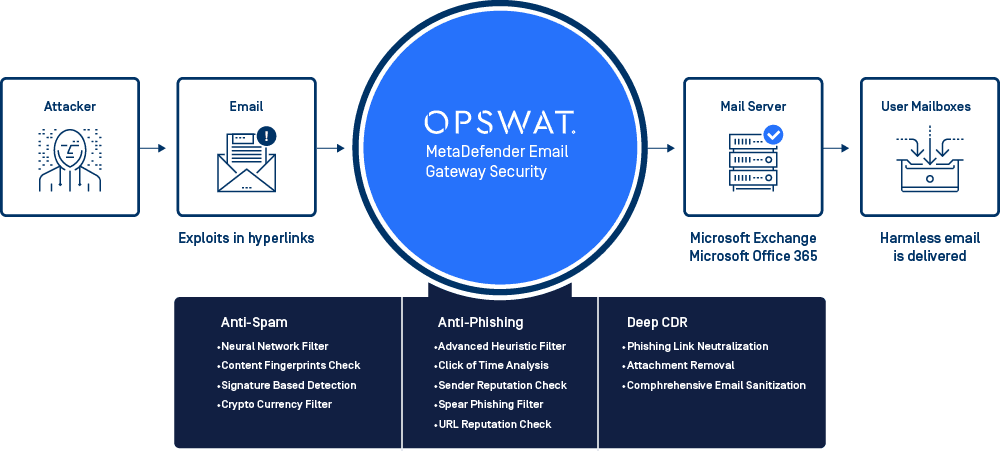
MetaDefender Email Security: Giải pháp phòng thủ chuyên sâu
OPSWAT Email Security Solution reduce human error by uncovering potential phishing attacks on multiple stages and protects users from social engineering attacks, so the IT department can rely less on user awareness.
Sự tiếp xúc OPSWAT và hỏi làm thế nào chúng tôi có thể giúp cải thiện bảo mật email của bạn với AV và bảo vệ chống lừa đảo. Tải xuống báo cáo nghiên cứu chuyên sâu miễn phí của chúng tôi để tìm hiểu thêm về các phương pháp hay nhất để bảo mật email.