lỗ hổng bảo mật Microsoft Office Zero-Day bị lạm dụng để thực thi PowerShell
Vào ngày 27 tháng 5 năm 2022, một lỗ hổng zero-day cho phép thực thi mã từ xa trong Microsoft Office đã được Nao_Sec (1) phát hiện và được nhà nghiên cứu Kevin Beaumont đặt tên là "Follina". Lỗ hổng này cho phép một người dùng chưa được xác thực có được quyền truy cập lâu dài và chiếm quyền kiểm soát hệ thống mục tiêu từ xa bằng cách khai thác các tệp Microsoft Office đã tải xuống. Các hacker có thể tận dụng lỗ hổng này để thực thi các lệnh PowerShell độc hại thông qua Công cụ Chẩn đoán Microsoft (MSDT) ngay cả khi các macro của Office đã bị vô hiệu hóa.
"Tài liệu này sử dụng tính năng mẫu từ xa của Word để truy xuất một tệp HTML từ máy chủ web từ xa, sau đó tệp HTML này sử dụng lược đồ URI ms-msdt MSProtocol để tải mã và thực thi các lệnh PowerShell," nhà nghiên cứu Kevin Beaumont giải thích. "Điều đó lẽ ra không thể xảy ra." (2)
Vào ngày 30 tháng 5 năm 2022, Microsoft đã công bố lỗ hổng CVE-2022-30190. Các phiên bản Microsoft Office 2013, 2016, 2019 và 2021, cũng như các phiên bản Professional Plus, đều bị ảnh hưởng. Tuy nhiên, tính đến ngày 1 tháng 6 năm 2022, vẫn chưa có bản vá nào được phát hành.
Trong bài viết blog này, chúng tôi phân tích mẫu phần mềm độc hại và hướng dẫn bạn cách tự bảo vệ mình khỏi các cuộc tấn công.
Tổng quan về cuộc tấn công lạm dụng CVE-2022-30190
Qua phân tích mẫu, chúng tôi nhận thấy phương thức tấn công này không phải là mới. Tác giả mối đe dọa đã sử dụng vectơ tấn công tương tự như chiến dịch khai thác lỗ hổng CVE-2021-40444 vào tháng 9 năm 2021. Cả hai cuộc tấn công đều sử dụng một liên kết bên ngoài trong tệp quan hệ dẫn đến một tệp HTML độc hại.
Bằng cách sử dụng lừa đảo hoặc kỹ thuật xã hội, các tội phạm mạng đã gửi một tệp Microsoft Word (.docx) được cài cắm mã độc đến các nạn nhân mục tiêu và lừa họ mở tệp này. Tệp này chứa một URL bên ngoài trỏ đến một tệp HTML, trong đó có mã JavaScript bất thường.
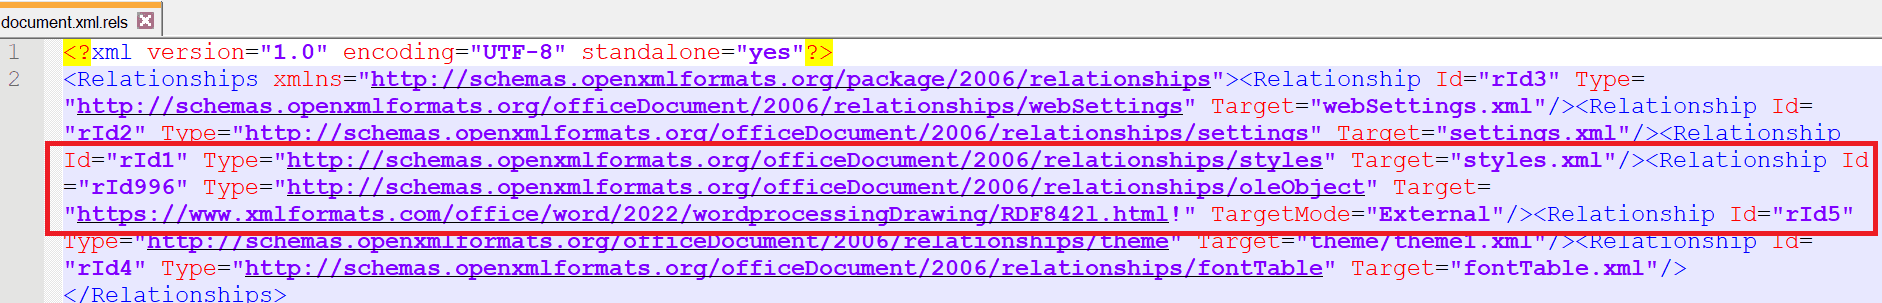
JavaScript đó tham chiếu đến một URL với lược đồ ms-msdt: có thể thực thi mã từ xa.

Đây là một hình ảnh được tạo lại từ POC có nguồn gốc từ https://twitter.com/0xBacco/status/1531599168363548672 để hiển thị một ví dụ về JavaScript
Làm thế nào để ngăn chặn cuộc tấn công
Vào ngày 30 tháng 5 năm 2022, Microsoft đã công bố hướng dẫn về các biện pháp khắc phục tạm thời nhằm hỗ trợ người dùng giảm thiểu rủi ro từ lỗ hổng bảo mật mới được phát hiện (3). Hiện tại, việc vô hiệu hóa giao thức URL MSDT dường như là phương án đơn giản nhất. Tuy nhiên, vẫn chưa rõ tác động của việc vô hiệu hóa giao thức URL MSDT sẽ ra sao.
Tuy nhiên, nếu bạn đang sử dụng OPSWAT MetaDefender cùng với công nghệ Deep CDR™ (Content Disarm and Reconstruction) hàng đầu ngành của chúng tôi, bạn không cần phải lo lắng về tất cả những vấn đề này. Mạng và người dùng của bạn được bảo vệ an toàn khỏi các cuộc tấn công vì tất cả nội dung hoạt động ẩn trong các tệp độc hại đều bị vô hiệu hóa bởi công nghệ Deep CDR™ trước khi đến tay người dùng.
Dưới đây, chúng tôi sẽ minh họa cách công nghệ Deep CDR™ xử lý tệp độc hại và tạo ra một tệp an toàn để người dùng sử dụng, dù tệp đó được tải lên ứng dụng web của bạn hay nhận được dưới dạng tệp đính kèm email.
Trung hòa các tệp tin Microsoft Word độc hại
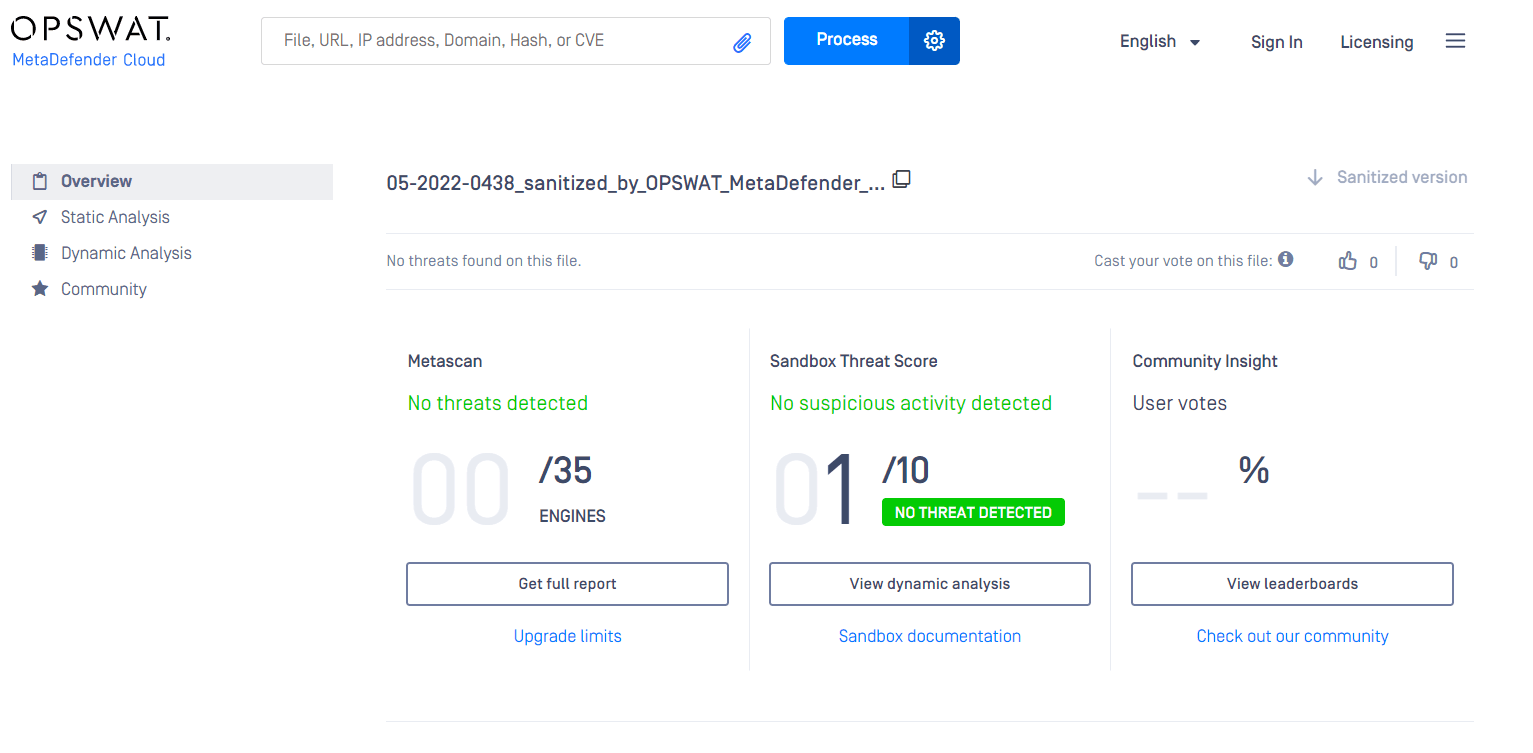
Một khi tệp .docx chứa URL độc hại xâm nhập vào mạng của tổ chức bạn thông qua email, tải tệp lên, v.v., MetaDefender Chương trình quét tệp bằng nhiều công cụ chống phần mềm độc hại sử dụng OPSWAT Metascan và kiểm tra tệp để tìm các mối đe dọa tiềm ẩn, chẳng hạn như đối tượng OLE, siêu liên kết, tập lệnh, v.v. Tiếp theo, tất cả các mối đe dọa được nhúng sẽ bị loại bỏ hoặc xử lý đệ quy. làm sạch tùy thuộc vào cấu hình của Công nghệ Deep CDR™. Như được hiển thị trong kết quả xử lý tập tin của chúng tôi, một đối tượng OLE đã bị xóa và nội dung XML đã được... làm sạch .
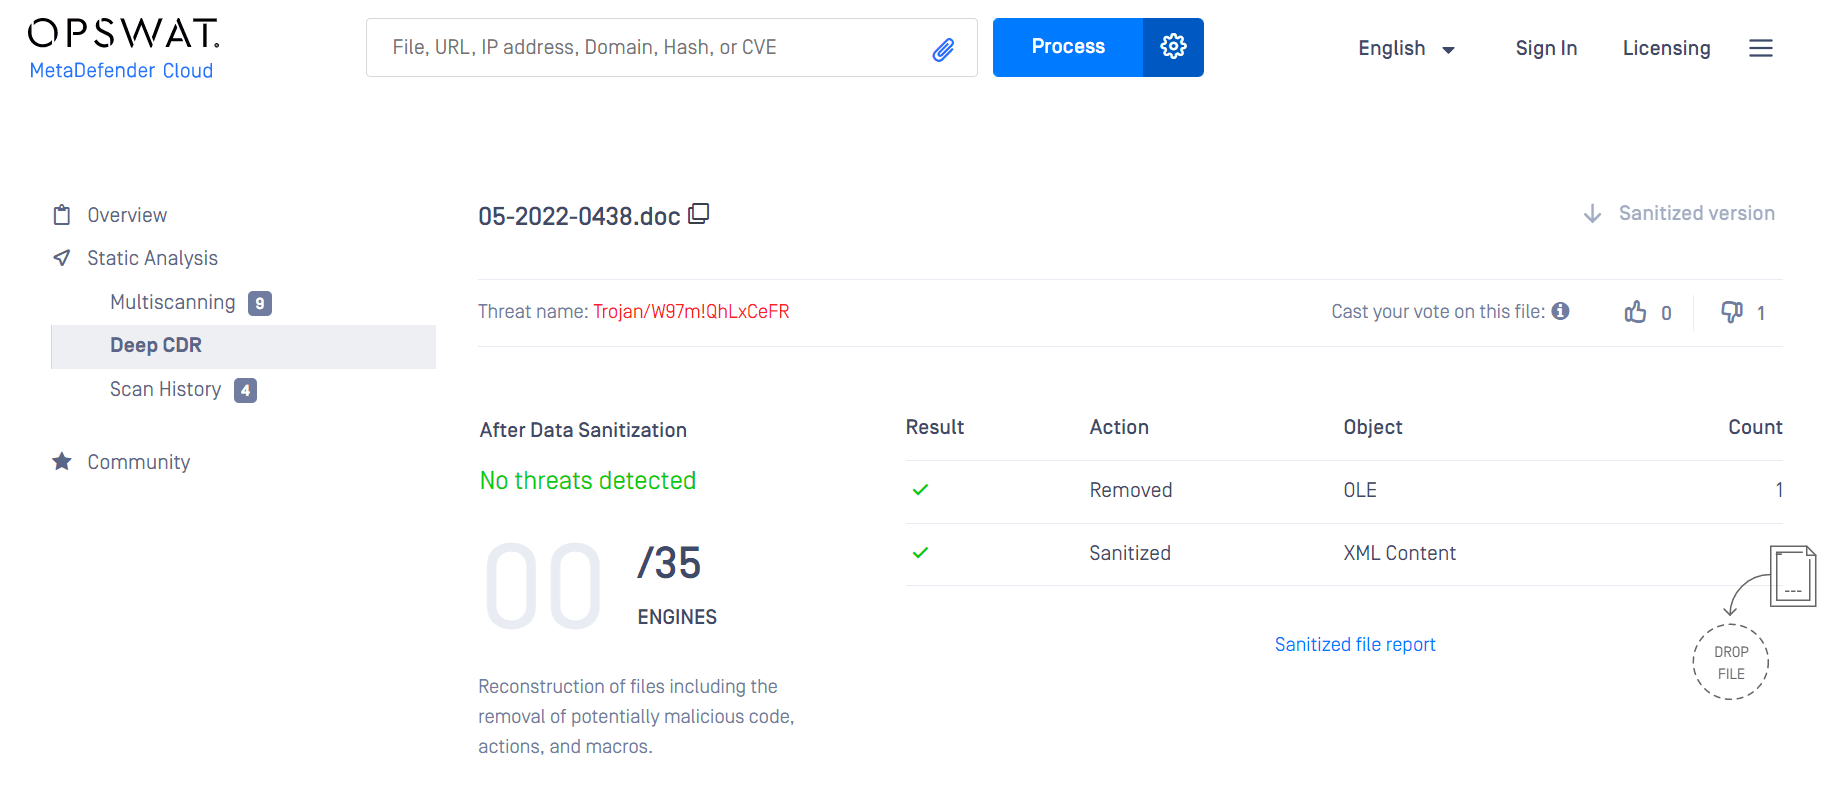
Sau quá trình này, tài liệu .docx không còn chứa liên kết HTML độc hại vì nó đã được thay thế bằng liên kết "trống". Do đó, ngay cả khi người dùng nội bộ của bạn mở tệp, không có mã độc nào được tải và thực thi.
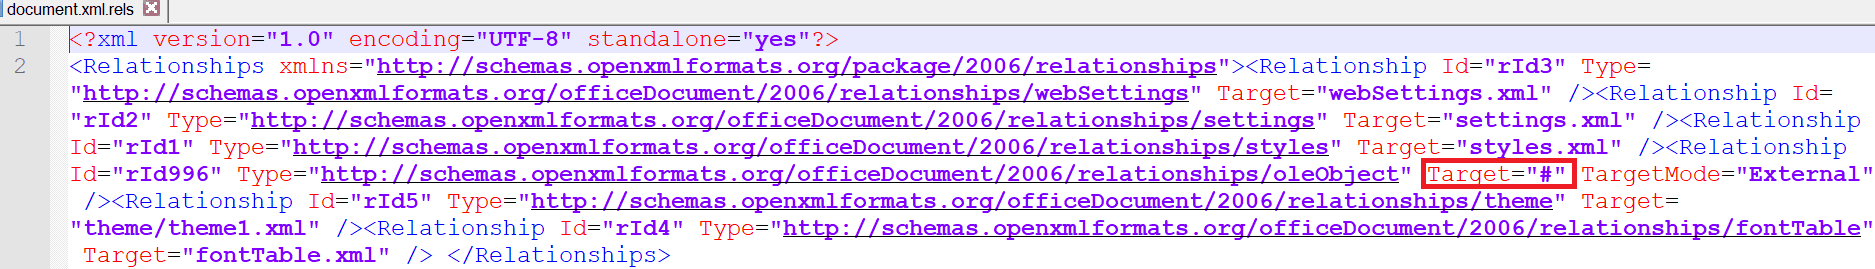
Quét tệp đã được làm sạch sau quá trình xử lý bằng cả hai phương pháp. OPSWAT Metascan và MetaDefender Aether, chúng ta có thể thấy rằng tài liệu này không có rủi ro.
Hủy kích hoạt JavaScript của tệp HTML
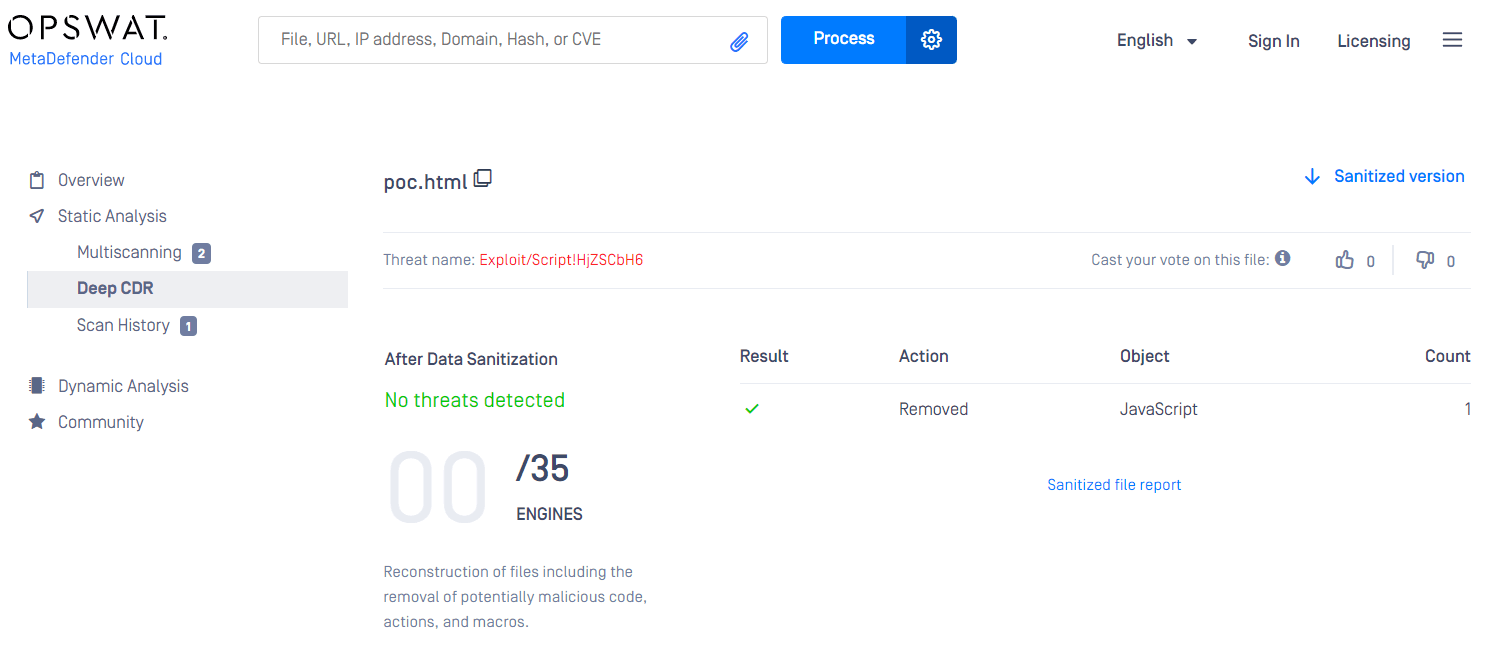
Trong trường hợp bạn cấu hình công cụ Deep CDR™ Technology để chấp nhận URL trong tệp, bạn vẫn được bảo vệ hoàn toàn. Deep CDR™ Technology loại bỏ mã JavaScript độc hại trong tệp HTML được tải vì nó được coi là mối đe dọa tiềm tàng. Không có JavaScript, mã PowerShell không thể được tải xuống và thực thi. Người dùng của bạn có thể mở và sử dụng tệp được khôi phục không chứa mối đe dọa với đầy đủ chức năng.
Đừng dựa vào khả năng phát hiện
Phương thức khai thác mới này rất khó phát hiện vì phần mềm độc hại được tải từ một mẫu từ xa, do đó tệp .docx có thể vượt qua hệ thống phòng thủ mạng vì nó không chứa mã độc (2). Tương tự, các tội phạm mạng tiếp tục tích cực khai thác các lỗ hổng và lạm dụng các vectơ tấn công khác nhau bằng cách tận dụng các chương trình và tính năng của Microsoft Office như macro, liên kết bên ngoài, đối tượng OLE, v.v. để phân phối hoặc kích hoạt phần mềm độc hại. Để triển khai mô hình Zero Trust thực sự, bạn không thể chỉ dựa vào mô hình bảo mật “phát hiện để bảo vệ” để ngăn chặn các cuộc tấn công zero-day. Các tổ chức cần một giải pháp phòng ngừa mối đe dọa toàn diện để bảo vệ họ khỏi cả phần mềm độc hại đã biết lẫn chưa biết.
Công nghệ Deep CDR™ là giải pháp sáng tạo và hiệu quả để vô hiệu hóa phần mềm độc hại tinh vi và các cuộc tấn công zero-day. Công nghệ này ngăn chặn các cuộc tấn công ngay từ giai đoạn sớm nhất bằng cách vô hiệu hóa tất cả các thành phần thực thi đáng ngờ, đồng thời cung cấp các tệp an toàn 100% không chứa mối đe dọa để người dùng sử dụng.
Tìm hiểu thêm về Công nghệ Deep CDR™. Để biết cách chúng tôi có thể giúp cung cấp sự bảo vệ toàn diện cho tổ chức của bạn trước các tài liệu được vũ khí hóa, hãy liên hệ ngay với chuyên gia của OPSWAT .