Xuất bản lần đầu ngày 17 tháng 2 năm 2014.
Thông thường, người ta không coi các tệp video là loại tệp có khả năng gây hại hoặc bị nhiễm mã độc, nhưng vẫn có khả năng mã độc được nhúng vào hoặc ngụy trang dưới dạng tệp video. Do quan niệm sai lầm phổ biến này, các tệp âm thanh và video trở thành những phương tiện lây nhiễm hấp dẫn đối với những kẻ viết mã độc.
Tại sao mối quan tâm cho các tệp tin video?
- Media Các trình phát là những phần mềm được sử dụng thường xuyên; người dùng thường sử dụng chúng trong thời gian dài, để chúng vẫn đang chạy trong khi thực hiện các tác vụ khác, và thường xuyên chuyển đổi giữa các luồng phương tiện.
- Nhiều lỗ hổng bảo mật đã được phát hiện trong các trình phát đa phương tiện. NIST [1] cho biết có hơn 1.200 lỗ hổng bảo mật được ghi nhận từ năm 2000 đến năm 2014 [2]. Vào đầu năm 2020, NIST đã ghi nhận một lỗ hổng bảo mật mới có mức độ nghiêm trọng cao, CVE-2020-0002, trong Khung công tác Android ( Media ).
- Nội dung video hấp dẫn và internet tốc độ cao khiến người dùng tải xuống và chia sẻ mà không chú ý và vì các tệp này được coi là tương đối vô hại, người dùng có khả năng phát các tệp được cung cấp cho họ.
- Các định dạng tệp liên quan là các luồng nhị phân và thường có độ phức tạp khá cao. Cần phải thực hiện nhiều thao tác phân tích cú pháp để xử lý chúng, và các phép tính liên quan đến việc phát lại có thể dễ dàng dẫn đến các lỗi liên quan đến số nguyên.
- Tệp thường lớn; Người dùng có khả năng bỏ qua các giải pháp quét để tránh ảnh hưởng đến hiệu suất.
- Chúng được coi là tương đối vô hại - người dùng có khả năng phát các tệp được cung cấp cho chúng.
- Có rất nhiều loại trình phát âm thanh khác nhau cùng với nhiều codec và plugin tệp âm thanh khác nhau, tất cả đều được phát triển bởi những người thường không chú trọng đến vấn đề bảo mật.
- Người dùng thường tải xuống video từ nhiều nguồn không đáng tin cậy, và các video này chạy với quyền truy cập và mức ưu tiên khá cao. Chẳng hạn, trong Windows Vista, một phiên bản Internet Explorer có quyền truy cập thấp có thể khởi chạy nội dung trong Windows Media Player có quyền truy cập cao hơn.
- Video thường được gọi mà không có sự thừa nhận rõ ràng của người dùng (tức là được nhúng trong một trang web) [3].
Vector lỗ hổng bảo mật điển hình
Làm mờ trình phát đa phương tiện bằng tệp video đã sửa đổi
Fuzzing là một phương pháp chung nhằm buộc chương trình hoạt động theo cách không mong đợi bằng cách cung cấp các dữ liệu không hợp lệ, bất ngờ hoặc ngẫu nhiên vào các đầu vào.
Phương pháp fuzzing được thiết kế để phát hiện các lỗi ẩn sâu và được các nhà phát triển sử dụng để đảm bảo tính ổn định của mã nguồn; tuy nhiên, công cụ hữu ích nhất của nhà phát triển này cũng có thể bị lợi dụng để tấn công người dùng. Đối với các trình phát đa phương tiện, vốn được cho là "nghiêm ngặt về định dạng ", một tệp video thực bị hỏng có thể phơi bày nhiều lỗi, phần lớn do việc giải tham chiếu con trỏ null gây ra. Điều này dẫn đến việc truy cập bộ nhớ không đúng cách, tạo điều kiện để ghi vào bộ nhớ những dữ liệu không được dự định ghi vào đó [4]. May mắn thay, việc thực hiện fuzzing trên các trình phát đa phương tiện đòi hỏi kiến thức chuyên sâu về định dạng tệp; nếu không, tệp bị hỏng sẽ đơn giản bị trình phát bỏ qua.
Nhúng siêu kết nối vào tệp video
Một phương pháp trực tiếp hơn có được bằng cách nhúng URL vào các tệp phương tiện hiện đại.
Ví dụ, định dạng Microsoft Advanced System Format (ASF) cho phép thực thi các lệnh kịch bản đơn giản. Trong trường hợp này, “URLANDEXIT” được đặt tại một địa chỉ cụ thể và xuất hiện ngay sau bất kỳ URL nào. Khi đoạn mã này được thực thi, người dùng sẽ được chuyển hướng để tải xuống một tệp thực thi, thường được ngụy trang dưới dạng codec và yêu cầu người dùng tải xuống để có thể phát tệp đa phương tiện.
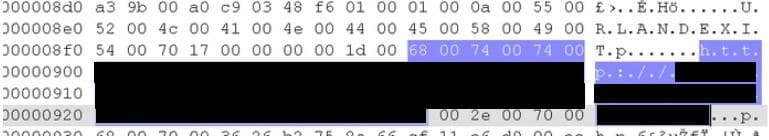
MetaDefender Cloud, công cụ quét đa lớp chống phần mềm độc hại của OPSWAT, có một ví dụ về một tệp như vậy:
https://metadefender.opswat.com/results#!/file/c88e9ff9e59341eba97626d5beab7ebd/regular/information.
Tên mối đe dọa là "GetCodec". Trong ví dụ này, trình phát đa phương tiện đã bị chuyển hướng đến một liên kết để tải xuống một trojan. Xem trojan đã được quét tại đây.
Ví dụ về khai thác loại tệp
Dưới đây là bảng liệt kê các định dạng tệp đa phương tiện phổ biến đã bị lợi dụng để chuyển hướng người dùng đến các trang web độc hại hoặc thực thi mã tùy ý từ xa trên hệ thống của người dùng mục tiêu.
Định dạng tệp | Detection | Sự miêu tả |
Windows | Trình tải xuống-UA.b | Khai thác lỗ hổng bảo mật trong Quản lý quyền kỹ thuật số |
Thực Media | W32/Realor.worm | Lây nhiễm thực Media Tệp để nhúng liên kết đến các trang web độc hại |
Thực Media | Con người chế tạo | Khởi chạy các trang web độc hại mà không cần nhắc |
QucikTime.mov | Con người chế tạo | Khởi chạy các siêu liên kết được nhúng đến các trang web khiêu dâm |
Adobe Flash.swf | Khai thác-CVE-2007-0071 | lỗ hổng bảo mật trong thẻ DefineSceneAndFrameLabelData |
Cửa sổ.asf | W32/GetCodec.worm | Lây nhiễm các tệp .asf để nhúng liên kết đến các trang web độc hại |
Adobe Flash.swf | Khai thác-SWF.c | lỗ hổng bảo mật trong opcode "chức năng mới" AVM2 |
QuickTime.mov | Con người chế tạo | Thực thi mã tùy ý trên hệ thống của người dùng mục tiêu |
Adobe Flash.swf | Khai thác-CVE-2010-2885 | lỗ hổng bảo mật trong ActionScript Virtual Machine 2 |
Adobe Flash.swf | Khai thác-CVE2010-3654 | lỗ hổng bảo mật trong lớp nút AVM2 MultiName |
Cửa sổ .wmv | Khai thác CVE-2013-3127 | WMV Video Decoder lỗ hổng bảo mật thực thi mã từ xa |
Video Matroska .mkv | Khai thác-CVE2019-14438 | lỗ hổng bảo mật trong VLC, thực thi mã tùy ý với các đặc quyền trên hệ thống của người dùng mục tiêu |
Giải pháp
Hiện nay, nhiều nhà cung cấp phần mềm chống phần mềm độc hại đã bổ sung tính năng phát hiện bằng cách tìm kiếm các dấu hiệu nhận dạng URL bên trong các tệp thuộc loại phương tiện. OPSWAT
MetaDefender Multiscanning công nghệ này tận dụng hơn 35 công cụ chống phần mềm độc hại và cải thiện đáng kể khả năng phát hiện
các mối đe dọa đã biết và chưa biết. Công nghệ Deep CDR™ cũng hỗ trợ các định dạng tệp video và âm thanh, đồng thời có thể giúp ngăn chặn các cuộc tấn công Zero Day
. Công nghệ của MetaDefenderfile-based vulnerability assessment có thể phát hiện các lỗ hổng trong trình cài đặt trình phát đa phương tiện
trước khi chúng được cài đặt.
Nếu bạn không sử dụng các giải pháp củOPSWAT , bạn cần chú ý hơn đến các tệp đa phương tiện, không mở các tệp không đáng tin cậy, tuyệt đối không chạy trình phát đa phương tiện với quyền truy cập cao hơn, và không chấp nhận tải xuống các codec không rõ nguồn gốc hoặc các giấy phép đáng ngờ. Luôn cập nhật phần mềm trình phát đa phương tiện của bạn lên phiên bản mới nhất để tránh các lỗ hổng bảo mật.
Tham khảo
[1] Cơ sở dữ liệu Lỗ hổng Bảo mật Quốc gia.
[2] Âm nhạc “chết người”: Tin tặc khai thác lỗ hổng bảo mật trên trình phát nhạc Media .
[3] David Thiel. "Phát hiện các lỗ hổng bảo mật trong Media Software".
.click-padding{ padding-top: 118px; }
